
#hackeralert
hackeralert
1.8M views
1,082 ກຳລັງສົນທະນາ
ມາແຮງ
ຫຼ້າສຸດ
·
--
#Bitbox #BTC #HackerAlert
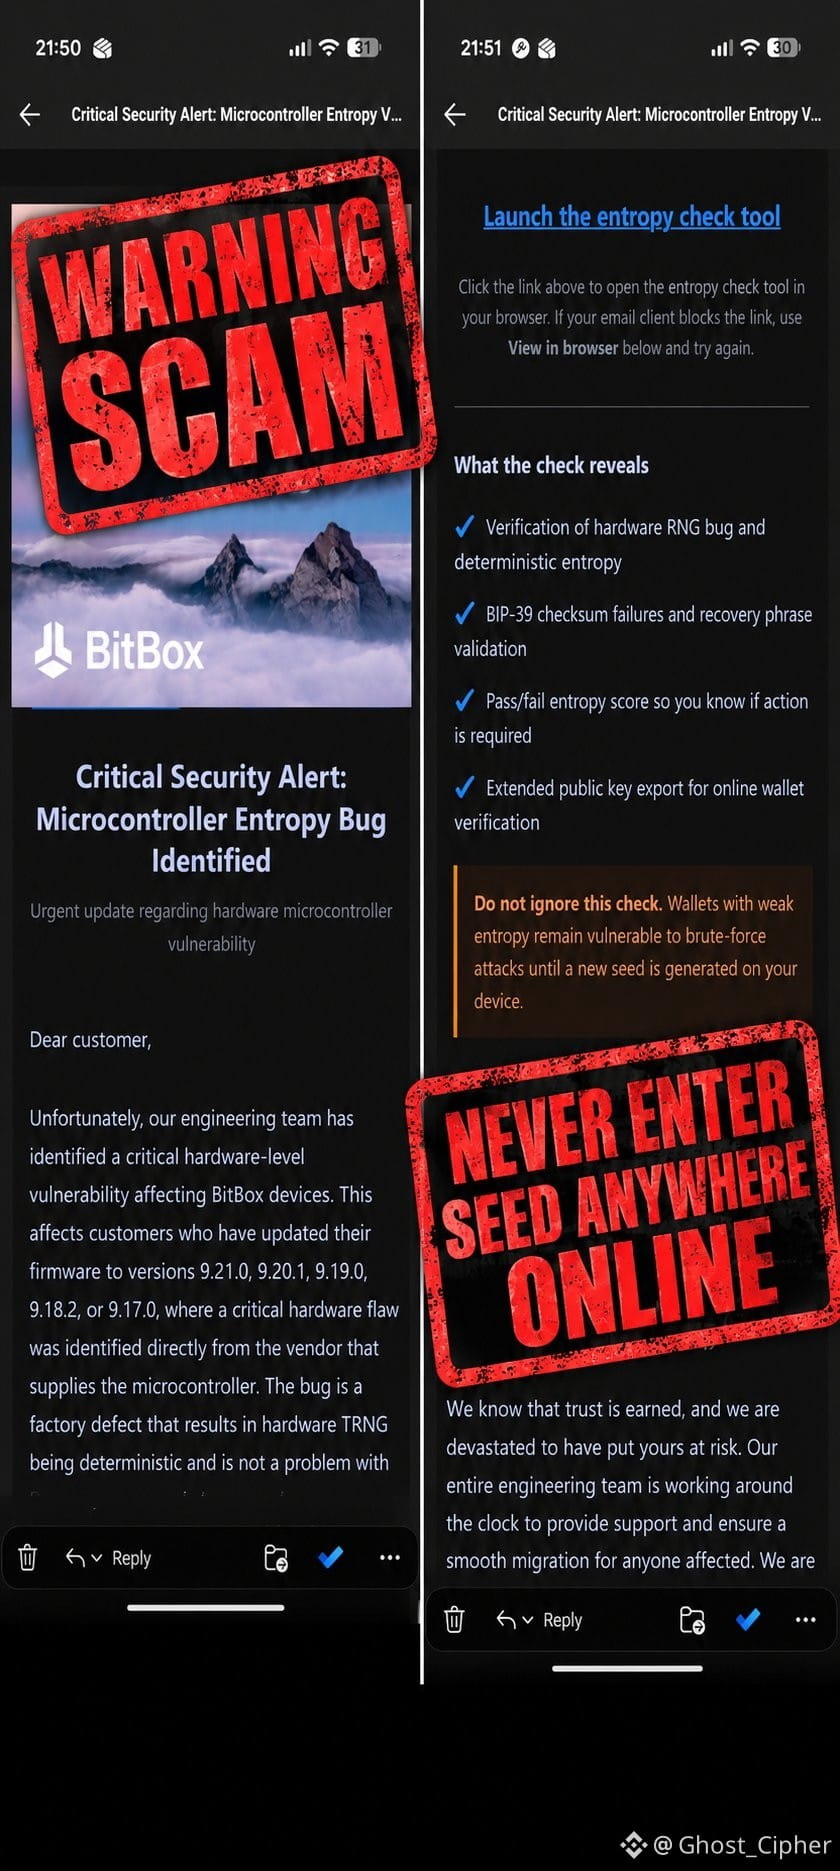
ການກວດສອບເບື້ອງຕົ້ນຂອງພວກເຮົາກ່ຽວກັບອີເມວຟິຊິງ (phishing) ທີ່ໄດ້ຖືກສົ່ງໄປຫາຜູ້ສະໝັກຈົດໝາຍຂ່າວຂອງພວກເຮົາເມື່ອປະມານໜຶ່ງຊົ່ວໂມງກ່ອນໜ້ານີ້ ພົບວ່າມີໂອກາດສູງຫຼາຍທີ່ຜູ້ໃຫ້ບໍລິການຈົດໝາຍຂ່າວ (newsletter) ຂອງພວກເຮົາຖືກຄອມໂປຣໂມ (compromised).
ຫຼາຍໆບໍລິສັດ Bitcoin ອື່ນໆກໍ່ຖືກເລືອກເປົ້າໝາຍຄືກັນ, ແລະເບິ່ງຄືວ່າທຸກຄົນພວກເຮົາໃຊ້ຜູ້ໃຫ້ບໍລິການຈົດໝາຍຂ່າວດຽວກັນ.
ພວກເຮົາໄດ້ສົ່ງຄຳເຕືອນກ່ຽວກັບ phishing ໃຫ້ຜູ້ສະໝັກຈົດໝາຍຂ່າວຂອງພວກເຮົາທັງໝົດ, ຕິດຕໍ່ຫາຜູ້ໃຫ້ບໍລິການ, ແລະໄດ້ແຈ້ງໃຫ້ຊາບເຖິງໂດເມນ phishing. ລິ້ງ phishing ສ່ວນໃຫຍ່ເບິ່ງຄືວ່າຖືກລົບອອກແລ້ວ.
ພວກເຮົາຍັງຄົງຄົ້ນຄວ້າ ແລະສືບຕໍ່ຕິດຕາມສະພາບນີ້ຢ່າງເຂັ້ມຂຸ້ນ ແລະຈະອັບເດດໃຫ້ທ່ານຊາບທັນທີເມື່ອພວກເຮົາຮູ້ຫຼາຍຂຶ້ນ.
$BTC
{spot}(BTCUSDT)
#Bitbox #BTC #HackerAlert
ການກວດສອບເບື້ອງຕົ້ນຂອງພວກເຮົາກ່ຽວກັບອີເມວຟິຊິງ (phishing) ທີ່ໄດ້ຖືກສົ່ງໄປຫາຜູ້ສະໝັກຈົດໝາຍຂ່າວຂອງພວກເຮົາເມື່ອປະມານໜຶ່ງຊົ່ວໂມງກ່ອນໜ້ານີ້ ພົບວ່າມີໂອກາດສູງຫຼາຍທີ່ຜູ້ໃຫ້ບໍລິການຈົດໝາຍຂ່າວ (newsletter) ຂອງພວກເຮົາຖືກຄອມໂປຣໂມ (compromised).
ຫຼາຍໆບໍລິສັດ Bitcoin ອື່ນໆກໍ່ຖືກເລືອກເປົ້າໝາຍຄືກັນ, ແລະເບິ່ງຄືວ່າທຸກຄົນພວກເຮົາໃຊ້ຜູ້ໃຫ້ບໍລິການຈົດໝາຍຂ່າວດຽວກັນ.
ພວກເຮົາໄດ້ສົ່ງຄຳເຕືອນກ່ຽວກັບ phishing ໃຫ້ຜູ້ສະໝັກຈົດໝາຍຂ່າວຂອງພວກເຮົາທັງໝົດ, ຕິດຕໍ່ຫາຜູ້ໃຫ້ບໍລິການ, ແລະໄດ້ແຈ້ງໃຫ້ຊາບເຖິງໂດເມນ phishing. ລິ້ງ phishing ສ່ວນໃຫຍ່ເບິ່ງຄືວ່າຖືກລົບອອກແລ້ວ.
ພວກເຮົາຍັງຄົງຄົ້ນຄວ້າ ແລະສືບຕໍ່ຕິດຕາມສະພາບນີ້ຢ່າງເຂັ້ມຂຸ້ນ ແລະຈະອັບເດດໃຫ້ທ່ານຊາບທັນທີເມື່ອພວກເຮົາຮູ້ຫຼາຍຂຶ້ນ.
$BTC
ການກວດສອບເບື້ອງຕົ້ນຂອງພວກເຮົາກ່ຽວກັບອີເມວຟິຊິງ (phishing) ທີ່ໄດ້ຖືກສົ່ງໄປຫາຜູ້ສະໝັກຈົດໝາຍຂ່າວຂອງພວກເຮົາເມື່ອປະມານໜຶ່ງຊົ່ວໂມງກ່ອນໜ້ານີ້ ພົບວ່າມີໂອກາດສູງຫຼາຍທີ່ຜູ້ໃຫ້ບໍລິການຈົດໝາຍຂ່າວ (newsletter) ຂອງພວກເຮົາຖືກຄອມໂປຣໂມ (compromised).
ຫຼາຍໆບໍລິສັດ Bitcoin ອື່ນໆກໍ່ຖືກເລືອກເປົ້າໝາຍຄືກັນ, ແລະເບິ່ງຄືວ່າທຸກຄົນພວກເຮົາໃຊ້ຜູ້ໃຫ້ບໍລິການຈົດໝາຍຂ່າວດຽວກັນ.
ພວກເຮົາໄດ້ສົ່ງຄຳເຕືອນກ່ຽວກັບ phishing ໃຫ້ຜູ້ສະໝັກຈົດໝາຍຂ່າວຂອງພວກເຮົາທັງໝົດ, ຕິດຕໍ່ຫາຜູ້ໃຫ້ບໍລິການ, ແລະໄດ້ແຈ້ງໃຫ້ຊາບເຖິງໂດເມນ phishing. ລິ້ງ phishing ສ່ວນໃຫຍ່ເບິ່ງຄືວ່າຖືກລົບອອກແລ້ວ.
ພວກເຮົາຍັງຄົງຄົ້ນຄວ້າ ແລະສືບຕໍ່ຕິດຕາມສະພາບນີ້ຢ່າງເຂັ້ມຂຸ້ນ ແລະຈະອັບເດດໃຫ້ທ່ານຊາບທັນທີເມື່ອພວກເຮົາຮູ້ຫຼາຍຂຶ້ນ.
$BTC
370
🔥 Liquid Network ກູ້ຄືນ 3,400 BTC ຫຼັງຈາກການສົນທະນາທາງ On-Chain: White Hat ຖື BTC ທີ່ເຫຼືອ 598.5 BTC
ໃນເຫດການທີ່ກໍ່ໃຫ້ເກີດການປ່ຽນແປງຢ່າງສະດຸດຂອງວົງການຄວາມປອດໄພຂອງ crypto, ເຄືອຂ່າຍ Bitcoin layer-2 sidechain Liquid Network ໄດ້ກູ້ຄືນເງິນສ່ວນໃຫຍ່ທີ່ຖືກຍຶດໄວ້ໃນການລະເມີດ (exploit) ຫຼ້າສຸດ ຫຼັງຈາກມີການເຈລະຈາທາງ on-chain ໂດຍກົງກັບຜູ້ກໍ່ການ.
#HackerAlert $BITCOIN
🔥 Liquid Network ກູ້ຄືນ 3,400 BTC ຫຼັງຈາກການສົນທະນາທາງ On-Chain: White Hat ຖື BTC ທີ່ເຫຼືອ 598.5 BTC
ໃນເຫດການທີ່ກໍ່ໃຫ້ເກີດການປ່ຽນແປງຢ່າງສະດຸດຂອງວົງການຄວາມປອດໄພຂອງ crypto, ເຄືອຂ່າຍ Bitcoin layer-2 sidechain Liquid Network ໄດ້ກູ້ຄືນເງິນສ່ວນໃຫຍ່ທີ່ຖືກຍຶດໄວ້ໃນການລະເມີດ (exploit) ຫຼ້າສຸດ ຫຼັງຈາກມີການເຈລະຈາທາງ on-chain ໂດຍກົງກັບຜູ້ກໍ່ການ.
#HackerAlert $BITCOIN
ໃນເຫດການທີ່ກໍ່ໃຫ້ເກີດການປ່ຽນແປງຢ່າງສະດຸດຂອງວົງການຄວາມປອດໄພຂອງ crypto, ເຄືອຂ່າຍ Bitcoin layer-2 sidechain Liquid Network ໄດ້ກູ້ຄືນເງິນສ່ວນໃຫຍ່ທີ່ຖືກຍຶດໄວ້ໃນການລະເມີດ (exploit) ຫຼ້າສຸດ ຫຼັງຈາກມີການເຈລະຈາທາງ on-chain ໂດຍກົງກັບຜູ້ກໍ່ການ.
#HackerAlert $BITCOIN
6
·
--
ເນື່ອງຈາກມີຂ່າວ $BTC ຖືກແຮັກ ເສຍຫາຍປະມານ $320 ລ້ານ, ອາດຈະເປັນໄປໄດ້ສູງວ່າຕະຫຼາດຈະຂວັນໄຫວຍ້ອນຄວາມຕົກໃຈ... ເຄື່ອງມື Bearish ກໍເລີ່ມຮູ້ສຶກມາແລ້ວຢູ່ທາງໜ້າ☹️
ອິດທິພົນຂອງ BTC ມີຂະໜາດໃຫຍ່ຫຼາຍຕໍ່ຕະຫຼາດ crypto, ບໍ່ສາມາດເວົ້າໄດ້ວ່າ altcoin ຈະບໍ່ຖືກຜົນກະທົບກັບສະພາບໃນຕອນນີ້. ເພື່ອຢືນຢັນສົມມຸດນີ້ ພວກເຮົາລອງເບິ່ງໃນເວລາ 3 ມື້ຖັດໄປ.
ໄປເຊັກຄື້ນຟອງກັນເທີ້😁
#HackerNews #HackerAlert #BTCBearish #BTCPumpToday
{future}(BTCUSDT)
ເນື່ອງຈາກມີຂ່າວ $BTC ຖືກແຮັກ ເສຍຫາຍປະມານ $320 ລ້ານ, ອາດຈະເປັນໄປໄດ້ສູງວ່າຕະຫຼາດຈະຂວັນໄຫວຍ້ອນຄວາມຕົກໃຈ... ເຄື່ອງມື Bearish ກໍເລີ່ມຮູ້ສຶກມາແລ້ວຢູ່ທາງໜ້າ☹️
ອິດທິພົນຂອງ BTC ມີຂະໜາດໃຫຍ່ຫຼາຍຕໍ່ຕະຫຼາດ crypto, ບໍ່ສາມາດເວົ້າໄດ້ວ່າ altcoin ຈະບໍ່ຖືກຜົນກະທົບກັບສະພາບໃນຕອນນີ້. ເພື່ອຢືນຢັນສົມມຸດນີ້ ພວກເຮົາລອງເບິ່ງໃນເວລາ 3 ມື້ຖັດໄປ.
ໄປເຊັກຄື້ນຟອງກັນເທີ້😁
#HackerNews #HackerAlert #BTCBearish #BTCPumpToday
ອິດທິພົນຂອງ BTC ມີຂະໜາດໃຫຍ່ຫຼາຍຕໍ່ຕະຫຼາດ crypto, ບໍ່ສາມາດເວົ້າໄດ້ວ່າ altcoin ຈະບໍ່ຖືກຜົນກະທົບກັບສະພາບໃນຕອນນີ້. ເພື່ອຢືນຢັນສົມມຸດນີ້ ພວກເຮົາລອງເບິ່ງໃນເວລາ 3 ມື້ຖັດໄປ.
ໄປເຊັກຄື້ນຟອງກັນເທີ້😁
#HackerNews #HackerAlert #BTCBearish #BTCPumpToday
BTC BEARISH DI SEPTEMBER
75%
BTC TETAP BULLISH DI SEPTEMBER
25%
4 ຄະແນນສຽງ • ປິດລົງຄະແນນສຽງ
213
#HackerAlert
🔥 $320 miliyoni naipapanatili bilang hostage: mga hacker naubos ng 95% ng Bitcoin mula sa Liquid Network, ngunit nangakong ibabalik ang “pinaka”
Ang Liquid network (sidechain ng Bitcoin ng Blockstream) ay naging sentro ng isang high-profile na insidente. Hindi kilalang mga tao ang kumuha ng halos 4,000 $BTC (~$320 milyon) mula sa isang naka-peg na wallet — na halos 95% ng lahat ng naka-peg na assets sa network.
📊 Mga pangunahing detalye ng insidente:
➡️ Komunikasyon sa blockchain: Ang komunikasyon sa pagitan ng Blockstream at mga hacker ay nangyayari nang direkta sa-chain gamit ang OP_RETURN na mga transaksyon at mga mensaheng naka-encrypt sa PGP.
➡️ Kundisyon sa refund: Tinatawag ng mga umaatake ang sarili nilang “white-hats” at handa silang ibalik ang mga pondo, pero may malinaw silang hinihingi — una, kailangang ganap na isara ng mga developer ang kritikal na kahinaan. “Ayusin muna ang bug,” sabi nila.
➡️ Isang kutsaritang tar: Sinabi ng mga hacker na ibabalik nila ang “pinaka” bahagi ng mga pondo, na nag-iiwan ng tanong kung magkano ang balak nilang panatilihin bilang “bounty.”
Ano ang nangyayari ngayon?
Hinaharangan ng Liquid ang bridge nodes at ipinahinto ang network. Sinasabi ng mga eksperto sa seguridad na bihirang-bihira ang mga ordinaryong ethical hacker na kumuha ng daan-daang milyon nang walang babala, pero ang mismong pagpasok sa pag-uusap ay nagbibigay ng pag-asa para sa matagumpay na pagresolba ng tunggalian. May haka-haka na ang kahinaan ay maaaring natuklasan gamit ang mga makapangyarihang AI code analysis tool.
Sa kasalukuyan, halos lahat ng 4,000 $BTC ay nananatili pa rin sa kontrol ng mga hacker. Naghihintay kami ng pag-aayos mula sa Blockstream at ng karagdagang paggalaw ng mga pondo! ⏳
{future}(BTCUSDT)
#HackerAlert
🔥 $320 miliyoni naipapanatili bilang hostage: mga hacker naubos ng 95% ng Bitcoin mula sa Liquid Network, ngunit nangakong ibabalik ang “pinaka”
Ang Liquid network (sidechain ng Bitcoin ng Blockstream) ay naging sentro ng isang high-profile na insidente. Hindi kilalang mga tao ang kumuha ng halos 4,000 $BTC (~$320 milyon) mula sa isang naka-peg na wallet — na halos 95% ng lahat ng naka-peg na assets sa network.
📊 Mga pangunahing detalye ng insidente:
➡️ Komunikasyon sa blockchain: Ang komunikasyon sa pagitan ng Blockstream at mga hacker ay nangyayari nang direkta sa-chain gamit ang OP_RETURN na mga transaksyon at mga mensaheng naka-encrypt sa PGP.
➡️ Kundisyon sa refund: Tinatawag ng mga umaatake ang sarili nilang “white-hats” at handa silang ibalik ang mga pondo, pero may malinaw silang hinihingi — una, kailangang ganap na isara ng mga developer ang kritikal na kahinaan. “Ayusin muna ang bug,” sabi nila.
➡️ Isang kutsaritang tar: Sinabi ng mga hacker na ibabalik nila ang “pinaka” bahagi ng mga pondo, na nag-iiwan ng tanong kung magkano ang balak nilang panatilihin bilang “bounty.”
Ano ang nangyayari ngayon?
Hinaharangan ng Liquid ang bridge nodes at ipinahinto ang network. Sinasabi ng mga eksperto sa seguridad na bihirang-bihira ang mga ordinaryong ethical hacker na kumuha ng daan-daang milyon nang walang babala, pero ang mismong pagpasok sa pag-uusap ay nagbibigay ng pag-asa para sa matagumpay na pagresolba ng tunggalian. May haka-haka na ang kahinaan ay maaaring natuklasan gamit ang mga makapangyarihang AI code analysis tool.
Sa kasalukuyan, halos lahat ng 4,000 $BTC ay nananatili pa rin sa kontrol ng mga hacker. Naghihintay kami ng pag-aayos mula sa Blockstream at ng karagdagang paggalaw ng mga pondo! ⏳
🔥 $320 miliyoni naipapanatili bilang hostage: mga hacker naubos ng 95% ng Bitcoin mula sa Liquid Network, ngunit nangakong ibabalik ang “pinaka”
Ang Liquid network (sidechain ng Bitcoin ng Blockstream) ay naging sentro ng isang high-profile na insidente. Hindi kilalang mga tao ang kumuha ng halos 4,000 $BTC (~$320 milyon) mula sa isang naka-peg na wallet — na halos 95% ng lahat ng naka-peg na assets sa network.
📊 Mga pangunahing detalye ng insidente:
➡️ Komunikasyon sa blockchain: Ang komunikasyon sa pagitan ng Blockstream at mga hacker ay nangyayari nang direkta sa-chain gamit ang OP_RETURN na mga transaksyon at mga mensaheng naka-encrypt sa PGP.
➡️ Kundisyon sa refund: Tinatawag ng mga umaatake ang sarili nilang “white-hats” at handa silang ibalik ang mga pondo, pero may malinaw silang hinihingi — una, kailangang ganap na isara ng mga developer ang kritikal na kahinaan. “Ayusin muna ang bug,” sabi nila.
➡️ Isang kutsaritang tar: Sinabi ng mga hacker na ibabalik nila ang “pinaka” bahagi ng mga pondo, na nag-iiwan ng tanong kung magkano ang balak nilang panatilihin bilang “bounty.”
Ano ang nangyayari ngayon?
Hinaharangan ng Liquid ang bridge nodes at ipinahinto ang network. Sinasabi ng mga eksperto sa seguridad na bihirang-bihira ang mga ordinaryong ethical hacker na kumuha ng daan-daang milyon nang walang babala, pero ang mismong pagpasok sa pag-uusap ay nagbibigay ng pag-asa para sa matagumpay na pagresolba ng tunggalian. May haka-haka na ang kahinaan ay maaaring natuklasan gamit ang mga makapangyarihang AI code analysis tool.
Sa kasalukuyan, halos lahat ng 4,000 $BTC ay nananatili pa rin sa kontrol ng mga hacker. Naghihintay kami ng pag-aayos mula sa Blockstream at ng karagdagang paggalaw ng mga pondo! ⏳
47
HACK EN LA CUENTA DE POKÉMON Ua pagkunì ang opisyal na account para mag-promote ng isang pekeng memecoin $POKEMON.
#HackerAlert
Nina-hack ang account ng Pokémon para mag-promote ng memecoin $POKEMON
https://cryptonews.net/33361991/?utm_source=CryptoNews&utm_medium=app&utm_campaign=shared
HACK EN LA CUENTA DE POKÉMON Ua pagkunì ang opisyal na account para mag-promote ng isang pekeng memecoin $POKEMON.
#HackerAlert
Nina-hack ang account ng Pokémon para mag-promote ng memecoin $POKEMON
https://cryptonews.net/33361991/?utm_source=CryptoNews&utm_medium=app&utm_campaign=shared
#HackerAlert
Nina-hack ang account ng Pokémon para mag-promote ng memecoin $POKEMON
https://cryptonews.net/33361991/?utm_source=CryptoNews&utm_medium=app&utm_campaign=shared
71

ບົດຄວາມ
Nẹ́tíwọ́ọ̀kì MANTRA dúró lẹ́yìn ìṣẹ̀lẹ̀ ìbàjẹ́ ààbò⚠️ Nẹ́tíwọ́ọ̀kì MANTRA Chain dúró lẹ́yìn ìṣẹ̀lẹ̀ ìbàjẹ́ ààbò. Ìye owó (precio) owó aláìlágbára (cryptocurrency) àbínibí ń ṣubú.
Ẹgbẹ́ ìdàgbàsókè sọ pé wọ́n ti rí ìbàjẹ́ (vulnerability) náà àti pé wọ́n ń ṣiṣẹ́ láti ṣe àtúnṣe rẹ̀ ní kíkún.
Ẹgbẹ́ ìdàgbàsókè sọ pé wọ́n ti rí ìbàjẹ́ (vulnerability) náà àti pé wọ́n ń ṣiṣẹ́ láti yanjú rẹ̀, ní pípe.
Bí ó ti wù kí ó rí, àwọn walletù méjì nìkan nínú nẹ́tíwọ́ọ̀kì ló ṣeé ṣe kí wọ́n ti ní ìpadanu owó (losses) nítorí ìṣẹ̀lẹ̀ yìí.
Ìye owó MANTRA (cryptocurrency) ń ṣubú ju 6% lọ nínú wákàtí 24 tó kọjá.
MANTRA Chain nẹ́tíwọ́ọ̀kì ní ìdádúró pátápátá nínú àwọn iṣẹ́ rẹ̀ lẹ́yìn tí a bá a ṣe rí ìṣẹ̀lẹ̀ ìbàjẹ́ ààbò nínú àgbègbè amáyédẹrùn rẹ̀. Ẹgbẹ́ ìdàgbàsókè pinnu láti di àwọn olùfọwọ́sí (validators), afara (bridges), àti àwọn ibi ìfarahàn àkọsílẹ̀ (public link points) dúró pẹ̀lú ìmúra-ṣọ́ra láti dá ewu náà dúró kí a sì lè dáàbò bo ohun ìní àwọn olùgbé.
Nẹ́tíwọ́ọ̀kì MANTRA dúró lẹ́yìn ìṣẹ̀lẹ̀ ìbàjẹ́ ààbò
⚠️ Nẹ́tíwọ́ọ̀kì MANTRA Chain dúró lẹ́yìn ìṣẹ̀lẹ̀ ìbàjẹ́ ààbò. Ìye owó (precio) owó aláìlágbára (cryptocurrency) àbínibí ń ṣubú.
Ẹgbẹ́ ìdàgbàsókè sọ pé wọ́n ti rí ìbàjẹ́ (vulnerability) náà àti pé wọ́n ń ṣiṣẹ́ láti ṣe àtúnṣe rẹ̀ ní kíkún.
Ẹgbẹ́ ìdàgbàsókè sọ pé wọ́n ti rí ìbàjẹ́ (vulnerability) náà àti pé wọ́n ń ṣiṣẹ́ láti yanjú rẹ̀, ní pípe.
Bí ó ti wù kí ó rí, àwọn walletù méjì nìkan nínú nẹ́tíwọ́ọ̀kì ló ṣeé ṣe kí wọ́n ti ní ìpadanu owó (losses) nítorí ìṣẹ̀lẹ̀ yìí.
Ìye owó MANTRA (cryptocurrency) ń ṣubú ju 6% lọ nínú wákàtí 24 tó kọjá.
MANTRA Chain nẹ́tíwọ́ọ̀kì ní ìdádúró pátápátá nínú àwọn iṣẹ́ rẹ̀ lẹ́yìn tí a bá a ṣe rí ìṣẹ̀lẹ̀ ìbàjẹ́ ààbò nínú àgbègbè amáyédẹrùn rẹ̀. Ẹgbẹ́ ìdàgbàsókè pinnu láti di àwọn olùfọwọ́sí (validators), afara (bridges), àti àwọn ibi ìfarahàn àkọsílẹ̀ (public link points) dúró pẹ̀lú ìmúra-ṣọ́ra láti dá ewu náà dúró kí a sì lè dáàbò bo ohun ìní àwọn olùgbé.
Ẹgbẹ́ ìdàgbàsókè sọ pé wọ́n ti rí ìbàjẹ́ (vulnerability) náà àti pé wọ́n ń ṣiṣẹ́ láti ṣe àtúnṣe rẹ̀ ní kíkún.
Ẹgbẹ́ ìdàgbàsókè sọ pé wọ́n ti rí ìbàjẹ́ (vulnerability) náà àti pé wọ́n ń ṣiṣẹ́ láti yanjú rẹ̀, ní pípe.
Bí ó ti wù kí ó rí, àwọn walletù méjì nìkan nínú nẹ́tíwọ́ọ̀kì ló ṣeé ṣe kí wọ́n ti ní ìpadanu owó (losses) nítorí ìṣẹ̀lẹ̀ yìí.
Ìye owó MANTRA (cryptocurrency) ń ṣubú ju 6% lọ nínú wákàtí 24 tó kọjá.
MANTRA Chain nẹ́tíwọ́ọ̀kì ní ìdádúró pátápátá nínú àwọn iṣẹ́ rẹ̀ lẹ́yìn tí a bá a ṣe rí ìṣẹ̀lẹ̀ ìbàjẹ́ ààbò nínú àgbègbè amáyédẹrùn rẹ̀. Ẹgbẹ́ ìdàgbàsókè pinnu láti di àwọn olùfọwọ́sí (validators), afara (bridges), àti àwọn ibi ìfarahàn àkọsílẹ̀ (public link points) dúró pẹ̀lú ìmúra-ṣọ́ra láti dá ewu náà dúró kí a sì lè dáàbò bo ohun ìní àwọn olùgbé.
262


Ông này bảo vệ cụm từ hạt giống nhưng lại quên không bảo vệ tài khoản Google. 💀
Ông này chuyển BTC từ Coldcard MK4 → CEX để tránh rủi ro từ hardware wallet.
12 tiếng sau:
🔐 Coldcard: SAFE ✅
🏦 CEX: SAFE… for now
📧 Tài khoản Google: GG 💀
₿ BTC: $750K GONE
Theo GoPlus, kẻ tấn công không cần brute-force gì cao siêu. Chỉ cần phishing, malware, đánh cắp cookie, dùng lại mật khẩu hoặc chiếm quyền email/số điện thoại khôi phục là đủ.
Hardware wallet: “I protected your Bitcoin.”
Tài khoản Google: “Hold my beer.” 🍺💀
Bài học hôm nay:
Bạn có thể lưu Bitcoin kiểu cold-store.
Bạn không thể cold-store sự ngu ngốc của mình. 💀
Anh em đang giữ crypto trên CEX, lớp bảo mật nào anh em tin tưởng nhất: passkey, hardware key hay 2FA? 👀
#HackerAlert #Coldcard
Ông này bảo vệ cụm từ hạt giống nhưng lại quên không bảo vệ tài khoản Google. 💀
Ông này chuyển BTC từ Coldcard MK4 → CEX để tránh rủi ro từ hardware wallet.
12 tiếng sau:
🔐 Coldcard: SAFE ✅
🏦 CEX: SAFE… for now
📧 Tài khoản Google: GG 💀
₿ BTC: $750K GONE
Theo GoPlus, kẻ tấn công không cần brute-force gì cao siêu. Chỉ cần phishing, malware, đánh cắp cookie, dùng lại mật khẩu hoặc chiếm quyền email/số điện thoại khôi phục là đủ.
Hardware wallet: “I protected your Bitcoin.”
Tài khoản Google: “Hold my beer.” 🍺💀
Bài học hôm nay:
Bạn có thể lưu Bitcoin kiểu cold-store.
Bạn không thể cold-store sự ngu ngốc của mình. 💀
Anh em đang giữ crypto trên CEX, lớp bảo mật nào anh em tin tưởng nhất: passkey, hardware key hay 2FA? 👀
#HackerAlert #Coldcard
Ông này chuyển BTC từ Coldcard MK4 → CEX để tránh rủi ro từ hardware wallet.
12 tiếng sau:
🔐 Coldcard: SAFE ✅
🏦 CEX: SAFE… for now
📧 Tài khoản Google: GG 💀
₿ BTC: $750K GONE
Theo GoPlus, kẻ tấn công không cần brute-force gì cao siêu. Chỉ cần phishing, malware, đánh cắp cookie, dùng lại mật khẩu hoặc chiếm quyền email/số điện thoại khôi phục là đủ.
Hardware wallet: “I protected your Bitcoin.”
Tài khoản Google: “Hold my beer.” 🍺💀
Bài học hôm nay:
Bạn có thể lưu Bitcoin kiểu cold-store.
Bạn không thể cold-store sự ngu ngốc của mình. 💀
Anh em đang giữ crypto trên CEX, lớp bảo mật nào anh em tin tưởng nhất: passkey, hardware key hay 2FA? 👀
#HackerAlert #Coldcard
162
#Polymarket #HackerAlert
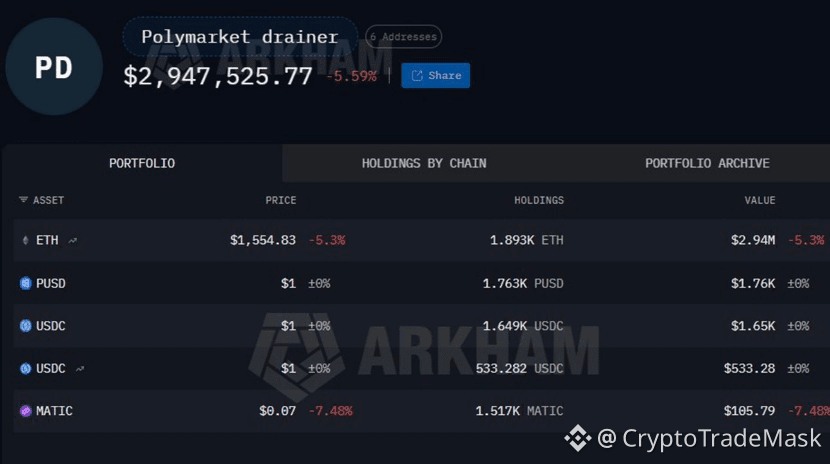
🚨 Polymarket បែកធ្លាយ ដោយវាយលុកតាម frontend ជាង $2.9 លាន៖ អ្នកប្រើប្រាស់នឹងត្រូវសងវិញ
វេទិកាទស្សន៍ទាយ Polymarket ត្រូវបានវាយលុក។ ជនវាយលុកបានវាយលុកអ្នកផ្គត់ផ្គង់ភាគីទីបី ហើយដាក់ស្គ្រីប phishing ចូលទៅក្នុងចំណុចប្រទាក់របស់គេហទំព័រ។ ជាលទ្ធផល យ៉ាងហោចណាស់ 11 កាប៉ាលអ្នកប្រើត្រូវបានប៉ះពាល់ ហើយពីពួកវាត្រូវដកយកប្រាក់ចំនួន $2.94 លាន។
សេចក្តីសំខាន់៖
ការគំរាមកំហែងត្រូវបានលុបចោលហើយ៖ កូដអាក្រក់ត្រូវបានយកចេញរួចហើយ កុងត្រាក់ឆ្លាតវៃរបស់វេទិកាមិនត្រូវបានប៉ះពាល់។
សំណង៖ Polymarket បានប្រកាសជាផ្លូវការថា ពួកគេនឹងសងវិញពេញលេញដល់ជនរងគ្រោះទាំងអស់។
📉 Cryptohacks ក្នុងខែមិថុនា៖ សង្ខេប
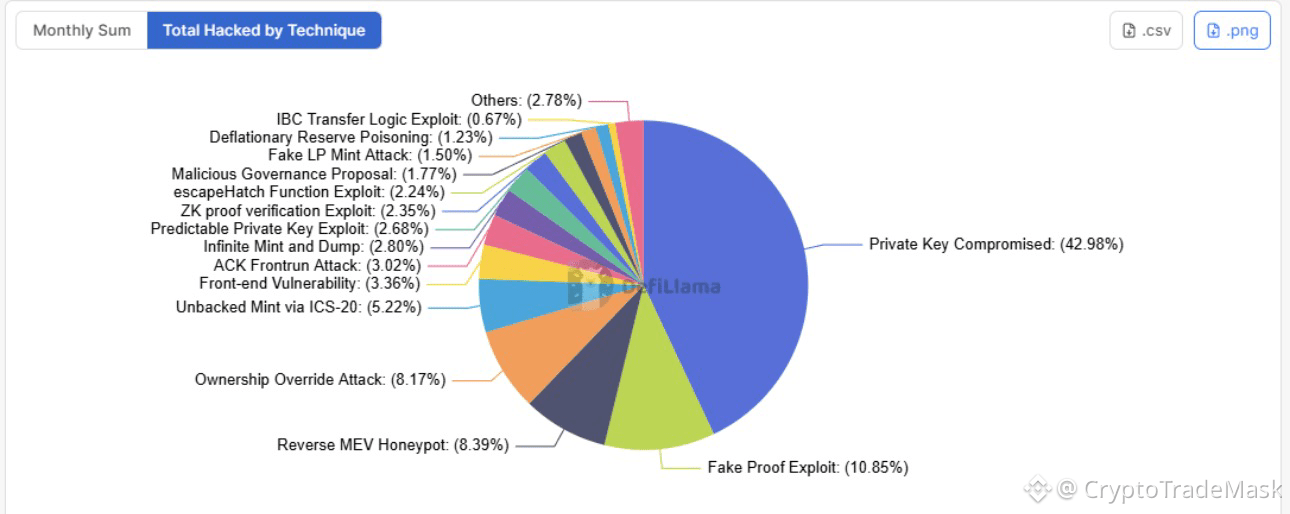
ហេតុការណ៍នេះបន្ថែមលើស្ថិតិនៃត្រីមាសអាក្រក់បំផុត តាមចំនួនការវាយលុក។ ត្រឹមខែមិថុនា ការខាតបង់ទីផ្សារគ្រីបតូ មានចំនួន $74.9 លាន (29 ករណី)។
Top 3 ការវាយលុកក្នុងខែ៖ Humanity Protocol ($36 លាន), Secret Network ($4.7 លាន) និង Polymarket ($2.9 លាន) ។
ភាពងាយរងគ្រោះសំខាន់៖ 43% នៃការខាតបង់ទាំងអស់ក្នុងខែ គឺកើតឡើងដោយការបាត់បង់/សម្របសម្រួលសោឯកជន។ ទោះជាយ៉ាងនេះក្តី Polymarket នៅតែឈរ៖ TVL របស់វេទិកាឥឡូវលើស $450 លាន ដែលច្រើនជាង 301% បើធៀបនឹងឆ្នាំមុន។
#Polymarket #HackerAlert
🚨 Polymarket បែកធ្លាយ ដោយវាយលុកតាម frontend ជាង $2.9 លាន៖ អ្នកប្រើប្រាស់នឹងត្រូវសងវិញ
វេទិកាទស្សន៍ទាយ Polymarket ត្រូវបានវាយលុក។ ជនវាយលុកបានវាយលុកអ្នកផ្គត់ផ្គង់ភាគីទីបី ហើយដាក់ស្គ្រីប phishing ចូលទៅក្នុងចំណុចប្រទាក់របស់គេហទំព័រ។ ជាលទ្ធផល យ៉ាងហោចណាស់ 11 កាប៉ាលអ្នកប្រើត្រូវបានប៉ះពាល់ ហើយពីពួកវាត្រូវដកយកប្រាក់ចំនួន $2.94 លាន។
សេចក្តីសំខាន់៖
ការគំរាមកំហែងត្រូវបានលុបចោលហើយ៖ កូដអាក្រក់ត្រូវបានយកចេញរួចហើយ កុងត្រាក់ឆ្លាតវៃរបស់វេទិកាមិនត្រូវបានប៉ះពាល់។
សំណង៖ Polymarket បានប្រកាសជាផ្លូវការថា ពួកគេនឹងសងវិញពេញលេញដល់ជនរងគ្រោះទាំងអស់។
📉 Cryptohacks ក្នុងខែមិថុនា៖ សង្ខេប
ហេតុការណ៍នេះបន្ថែមលើស្ថិតិនៃត្រីមាសអាក្រក់បំផុត តាមចំនួនការវាយលុក។ ត្រឹមខែមិថុនា ការខាតបង់ទីផ្សារគ្រីបតូ មានចំនួន $74.9 លាន (29 ករណី)។
Top 3 ការវាយលុកក្នុងខែ៖ Humanity Protocol ($36 លាន), Secret Network ($4.7 លាន) និង Polymarket ($2.9 លាន) ។
ភាពងាយរងគ្រោះសំខាន់៖ 43% នៃការខាតបង់ទាំងអស់ក្នុងខែ គឺកើតឡើងដោយការបាត់បង់/សម្របសម្រួលសោឯកជន។ ទោះជាយ៉ាងនេះក្តី Polymarket នៅតែឈរ៖ TVL របស់វេទិកាឥឡូវលើស $450 លាន ដែលច្រើនជាង 301% បើធៀបនឹងឆ្នាំមុន។
🚨 Polymarket បែកធ្លាយ ដោយវាយលុកតាម frontend ជាង $2.9 លាន៖ អ្នកប្រើប្រាស់នឹងត្រូវសងវិញ
វេទិកាទស្សន៍ទាយ Polymarket ត្រូវបានវាយលុក។ ជនវាយលុកបានវាយលុកអ្នកផ្គត់ផ្គង់ភាគីទីបី ហើយដាក់ស្គ្រីប phishing ចូលទៅក្នុងចំណុចប្រទាក់របស់គេហទំព័រ។ ជាលទ្ធផល យ៉ាងហោចណាស់ 11 កាប៉ាលអ្នកប្រើត្រូវបានប៉ះពាល់ ហើយពីពួកវាត្រូវដកយកប្រាក់ចំនួន $2.94 លាន។
សេចក្តីសំខាន់៖
ការគំរាមកំហែងត្រូវបានលុបចោលហើយ៖ កូដអាក្រក់ត្រូវបានយកចេញរួចហើយ កុងត្រាក់ឆ្លាតវៃរបស់វេទិកាមិនត្រូវបានប៉ះពាល់។
សំណង៖ Polymarket បានប្រកាសជាផ្លូវការថា ពួកគេនឹងសងវិញពេញលេញដល់ជនរងគ្រោះទាំងអស់។
📉 Cryptohacks ក្នុងខែមិថុនា៖ សង្ខេប
ហេតុការណ៍នេះបន្ថែមលើស្ថិតិនៃត្រីមាសអាក្រក់បំផុត តាមចំនួនការវាយលុក។ ត្រឹមខែមិថុនា ការខាតបង់ទីផ្សារគ្រីបតូ មានចំនួន $74.9 លាន (29 ករណី)។
Top 3 ការវាយលុកក្នុងខែ៖ Humanity Protocol ($36 លាន), Secret Network ($4.7 លាន) និង Polymarket ($2.9 លាន) ។
ភាពងាយរងគ្រោះសំខាន់៖ 43% នៃការខាតបង់ទាំងអស់ក្នុងខែ គឺកើតឡើងដោយការបាត់បង់/សម្របសម្រួលសោឯកជន។ ទោះជាយ៉ាងនេះក្តី Polymarket នៅតែឈរ៖ TVL របស់វេទិកាឥឡូវលើស $450 លាន ដែលច្រើនជាង 301% បើធៀបនឹងឆ្នាំមុន។
1
175
ບົດຄວາມ
དམའ་འཇུག་འབྱོར་བ‼️: ཁྱེད་ཀྱི་སྲོག་མཛུབ་གློག་མེད་འདི་མི་ཚ་བ་ཚུགས་མི་ཐུབ— སྒོར་མོ 70 ས་འཐོན་མ་གཏོགས་པར་བྱུང་གྱི་བར་བཞིན་!⚠️ ཉེན་བརྡ་ཚད་མཐོ: འདི་གཏམ་དང་འདྲ་བརྗོད་མིན། དེ་དང་བརྗེད་པའི་བྱུང་བ་ཞིག་ཡིན།
1- དཀའ་བའི་མོ་བསྐྱེད་རྒྱུན་གྱི་ལྡན་པ་ག་རེ་ཡིན་ནམ?
སྲོག་མཛུབ་གློག་མེད (Cold Wallet) ཟེར་བ་ནི་ སྤྱིའི་ཡུལ་སྟེང་གི་ཕிளའེཤ་ལྟ་བའི་དངོས་པོའི་ཆས་ཞིག་ཡིན། དོན་འགྲུལ་གཅིག་པུ་ནི་ ཁྱེད་ཀྱི་སྒྲིག་གསང་ལྡེ་བ (private keys) དེ་རྒྱང་ནས་ ལས་དོན་དྲ་རྒྱ (internet) དང་ཕྲད་མི་དགོས་པར་བསྲང་ནས་འཇོག་པ་ཡིན། དྲ་རྒྱ་རྒྱུན་དུ་མཐུད་ཡོད་པའི (Hot Wallets) དེ་ཚུགས་ ཁྱེད་ཀྱི་སིམ་ཀཊར (phone) ຫམ་ ཀར་སྟེང་དུ་ཡོད་པ་དང་ཁྱད་པར་ཡོད།
མི་ཚོས་འདི་ལ་གཏད་སེམས་ག་འདྲ་བྱེད་རེད? ལོ་གྲུབ་ལས་ན། གྲངས་ལྡེ་བ (key) དྲ་རྒྱ (internet) དང་མི་མཐུད་ན། ཧེ་ཁོ་རེ (hacker) གང་གིས་ཡང་འབུད་མི་ཐུབ། སྤྱིའི་གྱུར་ཆེན་པོ་ལས་བདག་པོ་ཚོས་ནང་ལ་མི་འདྲ་བའི་སྒོར་མོ་མང་པོ་དེ་བཞག་ནས་ སངས་འཕྲོད་པ་དང་མཉམ་དུ་ཉལ་བ་ཡིན། འདི་ནི་མི་ཚེ་མཐའ་མའི་ཀྲོང་གཞི (fortress) ལྟར་མ་བརྒྱངས་པའི་བཟོ་འགྲོ་ཞིག་རེད་... གནས་སྐབས་ཅིག་གིས་འགྱུར་བ་མ་ཡིན་... དེ་ནས 2026-08-01 ཚེས་1ནང།
དམའ་འཇུག་འབྱོར་བ‼️: ཁྱེད་ཀྱི་སྲོག་མཛུབ་གློག་མེད་འདི་མི་ཚ་བ་ཚུགས་མི་ཐུབ— སྒོར་མོ 70 ས་འཐོན་མ་གཏོགས་པར་བྱུང་གྱི་བར་བཞིན་!
⚠️ ཉེན་བརྡ་ཚད་མཐོ: འདི་གཏམ་དང་འདྲ་བརྗོད་མིན། དེ་དང་བརྗེད་པའི་བྱུང་བ་ཞིག་ཡིན།
1- དཀའ་བའི་མོ་བསྐྱེད་རྒྱུན་གྱི་ལྡན་པ་ག་རེ་ཡིན་ནམ?
སྲོག་མཛུབ་གློག་མེད (Cold Wallet) ཟེར་བ་ནི་ སྤྱིའི་ཡུལ་སྟེང་གི་ཕிளའེཤ་ལྟ་བའི་དངོས་པོའི་ཆས་ཞིག་ཡིན། དོན་འགྲུལ་གཅིག་པུ་ནི་ ཁྱེད་ཀྱི་སྒྲིག་གསང་ལྡེ་བ (private keys) དེ་རྒྱང་ནས་ ལས་དོན་དྲ་རྒྱ (internet) དང་ཕྲད་མི་དགོས་པར་བསྲང་ནས་འཇོག་པ་ཡིན། དྲ་རྒྱ་རྒྱུན་དུ་མཐུད་ཡོད་པའི (Hot Wallets) དེ་ཚུགས་ ཁྱེད་ཀྱི་སིམ་ཀཊར (phone) ຫམ་ ཀར་སྟེང་དུ་ཡོད་པ་དང་ཁྱད་པར་ཡོད།
མི་ཚོས་འདི་ལ་གཏད་སེམས་ག་འདྲ་བྱེད་རེད? ལོ་གྲུབ་ལས་ན། གྲངས་ལྡེ་བ (key) དྲ་རྒྱ (internet) དང་མི་མཐུད་ན། ཧེ་ཁོ་རེ (hacker) གང་གིས་ཡང་འབུད་མི་ཐུབ། སྤྱིའི་གྱུར་ཆེན་པོ་ལས་བདག་པོ་ཚོས་ནང་ལ་མི་འདྲ་བའི་སྒོར་མོ་མང་པོ་དེ་བཞག་ནས་ སངས་འཕྲོད་པ་དང་མཉམ་དུ་ཉལ་བ་ཡིན། འདི་ནི་མི་ཚེ་མཐའ་མའི་ཀྲོང་གཞི (fortress) ལྟར་མ་བརྒྱངས་པའི་བཟོ་འགྲོ་ཞིག་རེད་... གནས་སྐབས་ཅིག་གིས་འགྱུར་བ་མ་ཡིན་... དེ་ནས 2026-08-01 ཚེས་1ནང།
1- དཀའ་བའི་མོ་བསྐྱེད་རྒྱུན་གྱི་ལྡན་པ་ག་རེ་ཡིན་ནམ?
སྲོག་མཛུབ་གློག་མེད (Cold Wallet) ཟེར་བ་ནི་ སྤྱིའི་ཡུལ་སྟེང་གི་ཕிளའེཤ་ལྟ་བའི་དངོས་པོའི་ཆས་ཞིག་ཡིན། དོན་འགྲུལ་གཅིག་པུ་ནི་ ཁྱེད་ཀྱི་སྒྲིག་གསང་ལྡེ་བ (private keys) དེ་རྒྱང་ནས་ ལས་དོན་དྲ་རྒྱ (internet) དང་ཕྲད་མི་དགོས་པར་བསྲང་ནས་འཇོག་པ་ཡིན། དྲ་རྒྱ་རྒྱུན་དུ་མཐུད་ཡོད་པའི (Hot Wallets) དེ་ཚུགས་ ཁྱེད་ཀྱི་སིམ་ཀཊར (phone) ຫམ་ ཀར་སྟེང་དུ་ཡོད་པ་དང་ཁྱད་པར་ཡོད།
མི་ཚོས་འདི་ལ་གཏད་སེམས་ག་འདྲ་བྱེད་རེད? ལོ་གྲུབ་ལས་ན། གྲངས་ལྡེ་བ (key) དྲ་རྒྱ (internet) དང་མི་མཐུད་ན། ཧེ་ཁོ་རེ (hacker) གང་གིས་ཡང་འབུད་མི་ཐུབ། སྤྱིའི་གྱུར་ཆེན་པོ་ལས་བདག་པོ་ཚོས་ནང་ལ་མི་འདྲ་བའི་སྒོར་མོ་མང་པོ་དེ་བཞག་ནས་ སངས་འཕྲོད་པ་དང་མཉམ་དུ་ཉལ་བ་ཡིན། འདི་ནི་མི་ཚེ་མཐའ་མའི་ཀྲོང་གཞི (fortress) ལྟར་མ་བརྒྱངས་པའི་བཟོ་འགྲོ་ཞིག་རེད་... གནས་སྐབས་ཅིག་གིས་འགྱུར་བ་མ་ཡིན་... དེ་ནས 2026-08-01 ཚེས་1ནང།
1
2
255
·
--
<a>Que paso realmente con #coldcard No fue un hackeo “de IA” — fue un bug de firmware de 2021. La vulnerabilidad se introdujo en el firmware 4.0.0 de Coldcard en marzo de 2021: los dispositivos saltaban su generador de aleatoriedad por hardware y caían en generación de claves por software, predecible, sembrada con datos no secretos del chip.  El error concreto está en libngu: la guarda usa #ifndef MICROPY_HW_ENABLE_RNG, que solo comprueba si la macro existe, no si su valor es distinto de cero.  Resultado: cualquiera puede reproducir los candidatos de semilla offline y derivar direcciones para compararlas con la blockchain — sin tocar el dispositivo.</a>
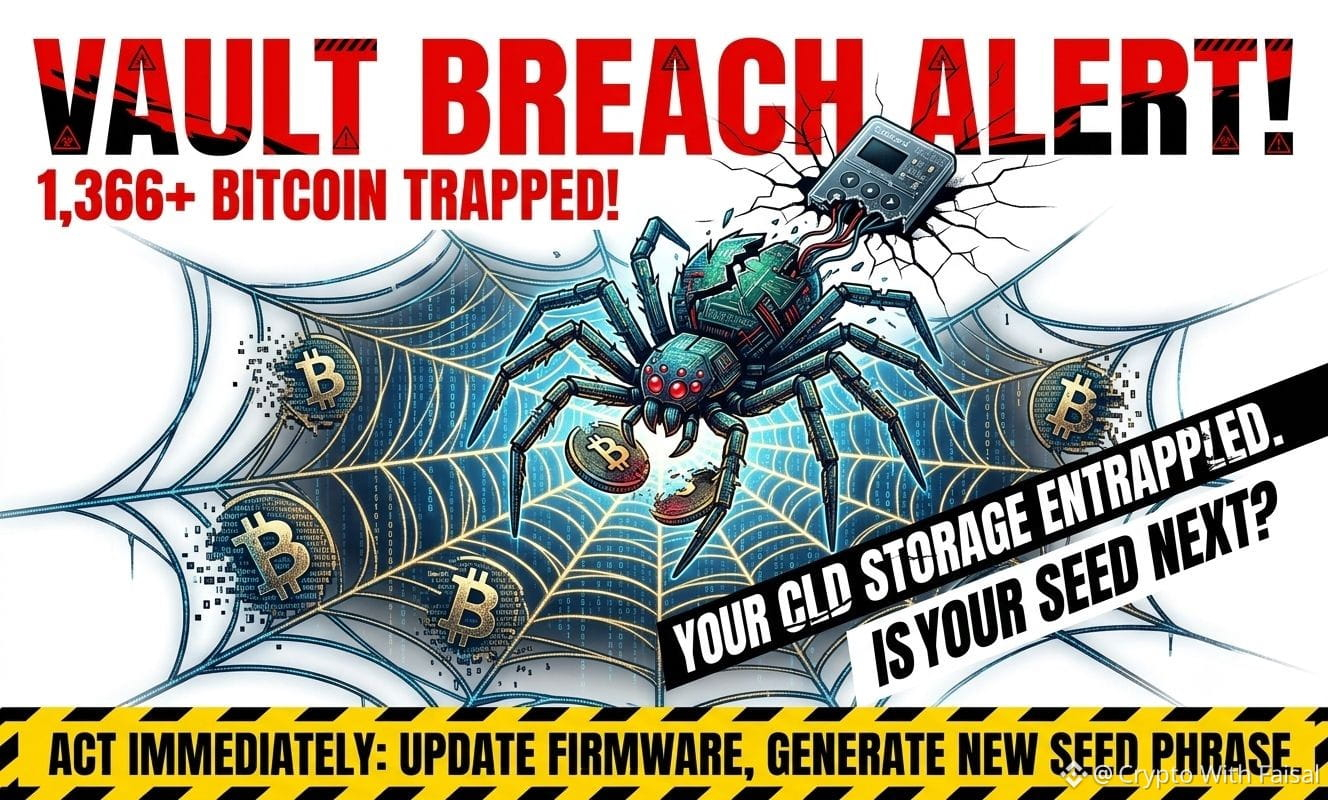
La cifra sigue creciendo por oleadas: de 594 BTC iniciales a 1.082 BTC (1.196 direcciones) el 31 de julio, luego 1.158 BTC, y el 2 de agosto una tercera ola llevó el total a ~1.367 BTC (~$89M) desde 4.585 direcciones;  hoy se habla de una cuarta ola. Coinkite sacó firmware de emergencia el 31 de julio para todos los modelos afectados, pero instalarlo no repara una semilla ya existente.  Hay que generar semilla nueva y mover los fondos. #HackerAlert #bitcoin $BTC
<a>Que paso realmente con #coldcard No fue un hackeo “de IA” — fue un bug de firmware de 2021. La vulnerabilidad se introdujo en el firmware 4.0.0 de Coldcard en marzo de 2021: los dispositivos saltaban su generador de aleatoriedad por hardware y caían en generación de claves por software, predecible, sembrada con datos no secretos del chip.  El error concreto está en libngu: la guarda usa #ifndef MICROPY_HW_ENABLE_RNG, que solo comprueba si la macro existe, no si su valor es distinto de cero.  Resultado: cualquiera puede reproducir los candidatos de semilla offline y derivar direcciones para compararlas con la blockchain — sin tocar el dispositivo.</a>
La cifra sigue creciendo por oleadas: de 594 BTC iniciales a 1.082 BTC (1.196 direcciones) el 31 de julio, luego 1.158 BTC, y el 2 de agosto una tercera ola llevó el total a ~1.367 BTC (~$89M) desde 4.585 direcciones;  hoy se habla de una cuarta ola. Coinkite sacó firmware de emergencia el 31 de julio para todos los modelos afectados, pero instalarlo no repara una semilla ya existente.  Hay que generar semilla nueva y mover los fondos. #HackerAlert #bitcoin $BTC
La cifra sigue creciendo por oleadas: de 594 BTC iniciales a 1.082 BTC (1.196 direcciones) el 31 de julio, luego 1.158 BTC, y el 2 de agosto una tercera ola llevó el total a ~1.367 BTC (~$89M) desde 4.585 direcciones;  hoy se habla de una cuarta ola. Coinkite sacó firmware de emergencia el 31 de julio para todos los modelos afectados, pero instalarlo no repara una semilla ya existente.  Hay que generar semilla nueva y mover los fondos. #HackerAlert #bitcoin $BTC
111
#coldcardexploitattackerscontrol1366btc
🚨 ການແຈ້ງເຕືອນຄວາມປອດໄພຂັ້ນຮຸນແຮງ: ກຳລັງຂະຫຍາຍການໂຈມຕີກັບຜູ້ໃຊ້ COLCARD 🚨
ເລືອດບໍ່ໄດ້ຢຸດ. ສິ່ງທີ່ເລີ່ມຕົ້ນດ້ວຍ 594 BTC ທີ່ຖືກລະບາຍອອກໃນເວລາບໍ່ເຖິງ 30 ນາທີມື້ວານນີ້ ຕອນນີ້ໄດ້ທະວີ—ຜູ້ໂຈມຕີພວມຄອບຄອງຫຼາຍກວ່າ 1,366.38 BTC ຢູ່ໃນການຄວບຄຸມຂອງພວກເຂົາ!
ການວິເຄາະຈາກ Galaxy Research ຢືນຢັນວ່າມີການໂຈມຕີ 3 ຄື້ນແຍກກັນທີ່ເກີດຂຶ້ນແລ້ວ. ຄຳຖາມທີ່ຈະໃຊ້ທັນທີທີ່ຜູ້ຖືຫຼຽນທຸກຄົນກຳລັງຖາມວ່າ: ການໂຈມຕີນີ້ຈົບແລ້ວ ຫຼື ຈະມີການລະເມີດເພີ່ມອີກ? ບໍ່ວ່ານີ້ແມ່ນແຮກເກີຄົນດຽວທີ່ນຳ vectors ການໂຈມຕີທີ່ອັບເກຣດມາໃຊ້ ຫຼື ຫຼາຍຜູ້ໂຈມຕີທີ່ອາໄສຊ່ອງໂຫວທີ່ເກົ່າຈາກມີນາ 2021, ຄວາມອັນຕະລາຍແມ່ນມີຈິງ.
🛡️ ແຜນປະຕິບັດດ່ວນ (ປົກປ້ອງຊັບສິນຂອງທ່ານ):
Patch ທັນທີ: ອັບເດດ firmware ຂອງອຸປະກອນເປັນຮຸ່ນລ້າສຸດທາງການທັນທີ.
ສ້າງ Seed ໃໝ່: ໂອນກອງທຶນຂອງທ່ານໄປຫາ seed phrase ໃໝ່ທີ່ສົມບູນ ແລະບໍ່ຖືກບຸກລຸກທັງສິ້ນ.
ຄອງແຄວລ່ວງໜ້າ: Cold storage ຈະປອດໄພໄດ້ພຽງແຕ່ເທົ່າກັບວິໄນຄວາມປອດໄພ—ຢ່າລໍຖ້າຈົນກະເປົ໋າຖືກລະບາຍໝົດ ເພື່ອເອົາມາປະຕິບັດ!
ຈົ່ງສົງໄສໄວ້, ຈົ່ງປອດໄພ, ແລະ ປົກປ້ອງການຖືຄອງຂອງທ່ານ! 🔒⚡
ຂໍ້ກ່າວແຈ້ງ: ບໍ່ແມ່ນຄຳແນະນຳດ້ານການເງິນ. ດຳເນີນການຄົ້ນຄວ້າຂອງທ່ານເອງສະເໝີ (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
{future}(VELVETUSDT)
$BEAT
{future}(BEATUSDT)
$BTC
{future}(BTCUSDT)
#coldcardexploitattackerscontrol1366btc
🚨 ການແຈ້ງເຕືອນຄວາມປອດໄພຂັ້ນຮຸນແຮງ: ກຳລັງຂະຫຍາຍການໂຈມຕີກັບຜູ້ໃຊ້ COLCARD 🚨
ເລືອດບໍ່ໄດ້ຢຸດ. ສິ່ງທີ່ເລີ່ມຕົ້ນດ້ວຍ 594 BTC ທີ່ຖືກລະບາຍອອກໃນເວລາບໍ່ເຖິງ 30 ນາທີມື້ວານນີ້ ຕອນນີ້ໄດ້ທະວີ—ຜູ້ໂຈມຕີພວມຄອບຄອງຫຼາຍກວ່າ 1,366.38 BTC ຢູ່ໃນການຄວບຄຸມຂອງພວກເຂົາ!
ການວິເຄາະຈາກ Galaxy Research ຢືນຢັນວ່າມີການໂຈມຕີ 3 ຄື້ນແຍກກັນທີ່ເກີດຂຶ້ນແລ້ວ. ຄຳຖາມທີ່ຈະໃຊ້ທັນທີທີ່ຜູ້ຖືຫຼຽນທຸກຄົນກຳລັງຖາມວ່າ: ການໂຈມຕີນີ້ຈົບແລ້ວ ຫຼື ຈະມີການລະເມີດເພີ່ມອີກ? ບໍ່ວ່ານີ້ແມ່ນແຮກເກີຄົນດຽວທີ່ນຳ vectors ການໂຈມຕີທີ່ອັບເກຣດມາໃຊ້ ຫຼື ຫຼາຍຜູ້ໂຈມຕີທີ່ອາໄສຊ່ອງໂຫວທີ່ເກົ່າຈາກມີນາ 2021, ຄວາມອັນຕະລາຍແມ່ນມີຈິງ.
🛡️ ແຜນປະຕິບັດດ່ວນ (ປົກປ້ອງຊັບສິນຂອງທ່ານ):
Patch ທັນທີ: ອັບເດດ firmware ຂອງອຸປະກອນເປັນຮຸ່ນລ້າສຸດທາງການທັນທີ.
ສ້າງ Seed ໃໝ່: ໂອນກອງທຶນຂອງທ່ານໄປຫາ seed phrase ໃໝ່ທີ່ສົມບູນ ແລະບໍ່ຖືກບຸກລຸກທັງສິ້ນ.
ຄອງແຄວລ່ວງໜ້າ: Cold storage ຈະປອດໄພໄດ້ພຽງແຕ່ເທົ່າກັບວິໄນຄວາມປອດໄພ—ຢ່າລໍຖ້າຈົນກະເປົ໋າຖືກລະບາຍໝົດ ເພື່ອເອົາມາປະຕິບັດ!
ຈົ່ງສົງໄສໄວ້, ຈົ່ງປອດໄພ, ແລະ ປົກປ້ອງການຖືຄອງຂອງທ່ານ! 🔒⚡
ຂໍ້ກ່າວແຈ້ງ: ບໍ່ແມ່ນຄຳແນະນຳດ້ານການເງິນ. ດຳເນີນການຄົ້ນຄວ້າຂອງທ່ານເອງສະເໝີ (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
$BEAT
$BTC
🚨 ການແຈ້ງເຕືອນຄວາມປອດໄພຂັ້ນຮຸນແຮງ: ກຳລັງຂະຫຍາຍການໂຈມຕີກັບຜູ້ໃຊ້ COLCARD 🚨
ເລືອດບໍ່ໄດ້ຢຸດ. ສິ່ງທີ່ເລີ່ມຕົ້ນດ້ວຍ 594 BTC ທີ່ຖືກລະບາຍອອກໃນເວລາບໍ່ເຖິງ 30 ນາທີມື້ວານນີ້ ຕອນນີ້ໄດ້ທະວີ—ຜູ້ໂຈມຕີພວມຄອບຄອງຫຼາຍກວ່າ 1,366.38 BTC ຢູ່ໃນການຄວບຄຸມຂອງພວກເຂົາ!
ການວິເຄາະຈາກ Galaxy Research ຢືນຢັນວ່າມີການໂຈມຕີ 3 ຄື້ນແຍກກັນທີ່ເກີດຂຶ້ນແລ້ວ. ຄຳຖາມທີ່ຈະໃຊ້ທັນທີທີ່ຜູ້ຖືຫຼຽນທຸກຄົນກຳລັງຖາມວ່າ: ການໂຈມຕີນີ້ຈົບແລ້ວ ຫຼື ຈະມີການລະເມີດເພີ່ມອີກ? ບໍ່ວ່ານີ້ແມ່ນແຮກເກີຄົນດຽວທີ່ນຳ vectors ການໂຈມຕີທີ່ອັບເກຣດມາໃຊ້ ຫຼື ຫຼາຍຜູ້ໂຈມຕີທີ່ອາໄສຊ່ອງໂຫວທີ່ເກົ່າຈາກມີນາ 2021, ຄວາມອັນຕະລາຍແມ່ນມີຈິງ.
🛡️ ແຜນປະຕິບັດດ່ວນ (ປົກປ້ອງຊັບສິນຂອງທ່ານ):
Patch ທັນທີ: ອັບເດດ firmware ຂອງອຸປະກອນເປັນຮຸ່ນລ້າສຸດທາງການທັນທີ.
ສ້າງ Seed ໃໝ່: ໂອນກອງທຶນຂອງທ່ານໄປຫາ seed phrase ໃໝ່ທີ່ສົມບູນ ແລະບໍ່ຖືກບຸກລຸກທັງສິ້ນ.
ຄອງແຄວລ່ວງໜ້າ: Cold storage ຈະປອດໄພໄດ້ພຽງແຕ່ເທົ່າກັບວິໄນຄວາມປອດໄພ—ຢ່າລໍຖ້າຈົນກະເປົ໋າຖືກລະບາຍໝົດ ເພື່ອເອົາມາປະຕິບັດ!
ຈົ່ງສົງໄສໄວ້, ຈົ່ງປອດໄພ, ແລະ ປົກປ້ອງການຖືຄອງຂອງທ່ານ! 🔒⚡
ຂໍ້ກ່າວແຈ້ງ: ບໍ່ແມ່ນຄຳແນະນຳດ້ານການເງິນ. ດຳເນີນການຄົ້ນຄວ້າຂອງທ່ານເອງສະເໝີ (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
$BEAT
$BTC
2
4
4.7k
#HackerAlert
🚨 អ្នកវាយប្រហារដកប្រាក់ 1.66 លានដុល្លារ ចេញពី Allbridge Core cross-chain bridge តាមរយៈការរំលោភបំពានលើសាច់ប្រាក់ងាយស្រួល
វេទិកា cross-chain របស់ Allbridge Core ត្រូវបានវាយប្រហារ ដោយនាំឲ្យមានការលួចយករូបិយប័ណ្ណគ្រីបតូ 1.66 លានដុល្លារ ពី liquidity pools នៅលើបណ្តាញ Solana ។
❓ គម្រោងនេះដំណើរការយ៉ាងដូចម្តេច៖
1. Flash loan: អ្នកវាយប្រហារខ្ចី USDC stablecoins ចំនួន 1.12 លានដុល្លារ ហើយប្តូរវាទៅជា USDT ។
2. ការរំលោភបំពានលើតម្លៃ: Hacker បានអនុវត្ត “same-asset swaps” ចំនួន 5 ដង ដោយប្តូរ USDT ទៅជា USDT ។ ដោយសារតែមានកំហុសក្នុងតក្កវិជ្ជា ការគណនាផ្នែកទាំងពីរនៃប្រតិបត្តិការ បានខុសគ្នា ដែលធ្វើឲ្យតម្លៃក្នុង intra-pool របស់ទ្រព្យសម្បត្តិ ត្រូវបានរំខានយ៉ាងខ្លាំង ។
3. វគ្គបញ្ចប់នៃការវាយប្រហារ: តម្លៃដែលត្រូវបានរំខាន អនុញ្ញាតឲ្យមានតែ 4,000 USDT ប៉ុណ្ណោះ ត្រូវបានប្តូរទៅជា $2.24 លានដុល្លារ USDC ។ បន្ទាប់មកអ្នកវាយប្រហារបានសង flash loan ហើយទទួលបានប្រាក់ចំណេញប្រហែល $1.66 លានដុល្លារ ។
ស្ថានភាពបច្ចុប្បន្ន និងផលវិបាក៖
➡️ សុវត្ថិភាពនៃមូលនិធិ: កូនសោឯកជន (private keys) កាបូបអ្នកប្រើ (user wallets) និងផ្លូវ (routes) ដែលមិនបានប្រើ liquidity pools មិនត្រូវបានប៉ះពាល់ទេ ។
➡️ សកម្មភាពគម្រោង: Allbridge គ្រោងនឹងបោះបង់ pool exchanges ទាំងស្រុង ។
➡️ ការតាមដាន: ក្រុមការងារបានតាមដានការផ្ទេររួចហើយសម្រាប់ $1.63 លាន — មូលនិធិត្រូវបានផ្ទេរពី Solana ទៅកាន់ address សម្រាប់ការប្រមូលផ្តុំ (consolidation address) នៅលើបណ្តាញ Ethereum បន្ទាប់មកត្រូវបានចែកចាយទៅក្នុងទិសដៅជាច្រើន ។
#HackerAlert
🚨 អ្នកវាយប្រហារដកប្រាក់ 1.66 លានដុល្លារ ចេញពី Allbridge Core cross-chain bridge តាមរយៈការរំលោភបំពានលើសាច់ប្រាក់ងាយស្រួល
វេទិកា cross-chain របស់ Allbridge Core ត្រូវបានវាយប្រហារ ដោយនាំឲ្យមានការលួចយករូបិយប័ណ្ណគ្រីបតូ 1.66 លានដុល្លារ ពី liquidity pools នៅលើបណ្តាញ Solana ។
❓ គម្រោងនេះដំណើរការយ៉ាងដូចម្តេច៖
1. Flash loan: អ្នកវាយប្រហារខ្ចី USDC stablecoins ចំនួន 1.12 លានដុល្លារ ហើយប្តូរវាទៅជា USDT ។
2. ការរំលោភបំពានលើតម្លៃ: Hacker បានអនុវត្ត “same-asset swaps” ចំនួន 5 ដង ដោយប្តូរ USDT ទៅជា USDT ។ ដោយសារតែមានកំហុសក្នុងតក្កវិជ្ជា ការគណនាផ្នែកទាំងពីរនៃប្រតិបត្តិការ បានខុសគ្នា ដែលធ្វើឲ្យតម្លៃក្នុង intra-pool របស់ទ្រព្យសម្បត្តិ ត្រូវបានរំខានយ៉ាងខ្លាំង ។
3. វគ្គបញ្ចប់នៃការវាយប្រហារ: តម្លៃដែលត្រូវបានរំខាន អនុញ្ញាតឲ្យមានតែ 4,000 USDT ប៉ុណ្ណោះ ត្រូវបានប្តូរទៅជា $2.24 លានដុល្លារ USDC ។ បន្ទាប់មកអ្នកវាយប្រហារបានសង flash loan ហើយទទួលបានប្រាក់ចំណេញប្រហែល $1.66 លានដុល្លារ ។
ស្ថានភាពបច្ចុប្បន្ន និងផលវិបាក៖
➡️ សុវត្ថិភាពនៃមូលនិធិ: កូនសោឯកជន (private keys) កាបូបអ្នកប្រើ (user wallets) និងផ្លូវ (routes) ដែលមិនបានប្រើ liquidity pools មិនត្រូវបានប៉ះពាល់ទេ ។
➡️ សកម្មភាពគម្រោង: Allbridge គ្រោងនឹងបោះបង់ pool exchanges ទាំងស្រុង ។
➡️ ការតាមដាន: ក្រុមការងារបានតាមដានការផ្ទេររួចហើយសម្រាប់ $1.63 លាន — មូលនិធិត្រូវបានផ្ទេរពី Solana ទៅកាន់ address សម្រាប់ការប្រមូលផ្តុំ (consolidation address) នៅលើបណ្តាញ Ethereum បន្ទាប់មកត្រូវបានចែកចាយទៅក្នុងទិសដៅជាច្រើន ។
🚨 អ្នកវាយប្រហារដកប្រាក់ 1.66 លានដុល្លារ ចេញពី Allbridge Core cross-chain bridge តាមរយៈការរំលោភបំពានលើសាច់ប្រាក់ងាយស្រួល
វេទិកា cross-chain របស់ Allbridge Core ត្រូវបានវាយប្រហារ ដោយនាំឲ្យមានការលួចយករូបិយប័ណ្ណគ្រីបតូ 1.66 លានដុល្លារ ពី liquidity pools នៅលើបណ្តាញ Solana ។
❓ គម្រោងនេះដំណើរការយ៉ាងដូចម្តេច៖
1. Flash loan: អ្នកវាយប្រហារខ្ចី USDC stablecoins ចំនួន 1.12 លានដុល្លារ ហើយប្តូរវាទៅជា USDT ។
2. ការរំលោភបំពានលើតម្លៃ: Hacker បានអនុវត្ត “same-asset swaps” ចំនួន 5 ដង ដោយប្តូរ USDT ទៅជា USDT ។ ដោយសារតែមានកំហុសក្នុងតក្កវិជ្ជា ការគណនាផ្នែកទាំងពីរនៃប្រតិបត្តិការ បានខុសគ្នា ដែលធ្វើឲ្យតម្លៃក្នុង intra-pool របស់ទ្រព្យសម្បត្តិ ត្រូវបានរំខានយ៉ាងខ្លាំង ។
3. វគ្គបញ្ចប់នៃការវាយប្រហារ: តម្លៃដែលត្រូវបានរំខាន អនុញ្ញាតឲ្យមានតែ 4,000 USDT ប៉ុណ្ណោះ ត្រូវបានប្តូរទៅជា $2.24 លានដុល្លារ USDC ។ បន្ទាប់មកអ្នកវាយប្រហារបានសង flash loan ហើយទទួលបានប្រាក់ចំណេញប្រហែល $1.66 លានដុល្លារ ។
ស្ថានភាពបច្ចុប្បន្ន និងផលវិបាក៖
➡️ សុវត្ថិភាពនៃមូលនិធិ: កូនសោឯកជន (private keys) កាបូបអ្នកប្រើ (user wallets) និងផ្លូវ (routes) ដែលមិនបានប្រើ liquidity pools មិនត្រូវបានប៉ះពាល់ទេ ។
➡️ សកម្មភាពគម្រោង: Allbridge គ្រោងនឹងបោះបង់ pool exchanges ទាំងស្រុង ។
➡️ ការតាមដាន: ក្រុមការងារបានតាមដានការផ្ទេររួចហើយសម្រាប់ $1.63 លាន — មូលនិធិត្រូវបានផ្ទេរពី Solana ទៅកាន់ address សម្រាប់ការប្រមូលផ្តុំ (consolidation address) នៅលើបណ្តាញ Ethereum បន្ទាប់មកត្រូវបានចែកចាយទៅក្នុងទិសដៅជាច្រើន ។
3
58
#HackerAlert
🚨 ບັກສ໌ຄຣິທິກໃນ Harmony ($ONE ) ຖືກໂຈມຕີອີກແລ້ວ, ພິຈາລະນາການມ້ຽນຄືນເຄືອຂ່າຍທັງໝົດ
ເຄືອຂ່າຍ Harmony ຖືກທຳລາຍໂດຍຊ່ອງໂວ່ງທາງຄະນິດທີ່ລະດັບໂປຣໂທຄໍອນ, ເຊິ່ງເຮັດໃຫ້ຄົນຮ້າຍສາມາດກັກຕຽກໂຕເຄັນ native $ONE ເປັນຈຳນວນຫຼາຍຕື້ “ອອກມາຈາກບໍ່ມີຫຍັງ” ໄດ້.
🔍 ເກີດຫຍັງຂຶ້ນ?
ຝູງຄະນິດວິທະຍາ: ຂໍ້ໂຕເວັນສອງອັນໃນ cross-shard receipts ເຮັດໃຫ້ຜູ້ໂຈມຕີສາມາດຜ່ານການກວດ quorum ໄດ້ໂດຍບໍ່ມີລາຍເຊັນຂອງ validator ຢ່າງຖືກຕ້ອງ, ພ້ອມທັງນຳ receipts ທີ່ເຄີຍໃຊ້ແລ້ວກັບມານຳໃຊ້ອີກ.
ຂະໜາດການປ່ອຍ emission: ອີງຕາມການປະເມີນຂອງນັກຄົ້ນຄວ້າໃນ on-chain ຊື່ Juiceberg, ປະມານ 4 ຕື້ ONEs ໄດ້ຖືກສ້າງຂຶ້ນ (~26% ຂອງການສະຫນອງທັງໝົດ), ໃນນັ້ນຢ່າງໜ້ອຍ 2.8 ຕື້ ໄດ້ເຂົ້າໄປໃນການແລກປ່ຽນແລ້ວ. Harmony ຍັງບໍ່ໄດ້ຢືນຢັນຈຳນວນແທ້ຢ່າງເປັນທາງການ.
ອັບເດດສຸກເສີນ: Harmony ໄດ້ປ່ອຍ patch v2026.1.1 ສຳລັບ validators, ເຊິ່ງໄດ້ປິດຊ່ອງໂວ່ງການກວດສອບ ແລະຢຸດການສ້າງ mint ຢ່າງບໍ່ມີອຳນາດຕື່ມອີກ.
📉 ການຕອບສະນອງຂອງຕະຫຼາດ ແລະມາດຕະການຄວາມປອດໄພ
ຂົວ bridge.harmony.one ຖືກຢຸດຊົ່ວຄາວ.
ທີມ Harmony ໄດ້ເຜີຍແຜ່ທີ່ຢູ່ຂອງ 4 ກະเป๋າຂອງຜູ້ໂຈມຕີ ແລະເອີ້ນໃຫ້ການແລກປ່ຽນແຊ່ແຂງກອງທຶນທີ່ກວດເຫັນ.
ລາຄາຕົກຮຸນແຮງ: ຕໍ່ກັບພື້ນຫຼັງຂ່າວ, ໂຕເຄັນ $ONE ລົດລົງເກືອບ 39% ໃນ 24 ຊົ່ວໂມງ, ແລະ ມູນຄ່າລວມຂອງໂຄງການຫຼຸດລົງເຫຼືອ $11.27 ລ້ານ.
ຄວາມເປັນໄປໄດ້ຂອງ rollback: ບັນດານັກພັດທະນາກຳລັງພິຈາລະນາທາງເລືອກໃນການຟື້ນຟູສະຖານະເຄືອຂ່າຍໄປຍັງເວລາຂອງການໂຈມຕີ, ແຕ່ຍັງບໍ່ທັນມີການຕັດສິນສຸດທ້າຍ.
⚠️ ບໍ່ເຫືອນກັບການ hack ຂົວ Horizon ໃນປີ 2022 (ທີ່ private keys ຂອງ multisig ຖືກລັກໄປ), ເທື່ອນີ້ບັນຫາເກີດຂຶ້ນຢ່າງຕົງໄປຫັດຫຼັກໃນ logic ຂອງການຢືນຢັນການທຳລາຍທຸລະກຳ ແລະ protocol quorum.
{future}(ONEUSDT)
#HackerAlert
🚨 ບັກສ໌ຄຣິທິກໃນ Harmony ($ONE ) ຖືກໂຈມຕີອີກແລ້ວ, ພິຈາລະນາການມ້ຽນຄືນເຄືອຂ່າຍທັງໝົດ
ເຄືອຂ່າຍ Harmony ຖືກທຳລາຍໂດຍຊ່ອງໂວ່ງທາງຄະນິດທີ່ລະດັບໂປຣໂທຄໍອນ, ເຊິ່ງເຮັດໃຫ້ຄົນຮ້າຍສາມາດກັກຕຽກໂຕເຄັນ native $ONE ເປັນຈຳນວນຫຼາຍຕື້ “ອອກມາຈາກບໍ່ມີຫຍັງ” ໄດ້.
🔍 ເກີດຫຍັງຂຶ້ນ?
ຝູງຄະນິດວິທະຍາ: ຂໍ້ໂຕເວັນສອງອັນໃນ cross-shard receipts ເຮັດໃຫ້ຜູ້ໂຈມຕີສາມາດຜ່ານການກວດ quorum ໄດ້ໂດຍບໍ່ມີລາຍເຊັນຂອງ validator ຢ່າງຖືກຕ້ອງ, ພ້ອມທັງນຳ receipts ທີ່ເຄີຍໃຊ້ແລ້ວກັບມານຳໃຊ້ອີກ.
ຂະໜາດການປ່ອຍ emission: ອີງຕາມການປະເມີນຂອງນັກຄົ້ນຄວ້າໃນ on-chain ຊື່ Juiceberg, ປະມານ 4 ຕື້ ONEs ໄດ້ຖືກສ້າງຂຶ້ນ (~26% ຂອງການສະຫນອງທັງໝົດ), ໃນນັ້ນຢ່າງໜ້ອຍ 2.8 ຕື້ ໄດ້ເຂົ້າໄປໃນການແລກປ່ຽນແລ້ວ. Harmony ຍັງບໍ່ໄດ້ຢືນຢັນຈຳນວນແທ້ຢ່າງເປັນທາງການ.
ອັບເດດສຸກເສີນ: Harmony ໄດ້ປ່ອຍ patch v2026.1.1 ສຳລັບ validators, ເຊິ່ງໄດ້ປິດຊ່ອງໂວ່ງການກວດສອບ ແລະຢຸດການສ້າງ mint ຢ່າງບໍ່ມີອຳນາດຕື່ມອີກ.
📉 ການຕອບສະນອງຂອງຕະຫຼາດ ແລະມາດຕະການຄວາມປອດໄພ
ຂົວ bridge.harmony.one ຖືກຢຸດຊົ່ວຄາວ.
ທີມ Harmony ໄດ້ເຜີຍແຜ່ທີ່ຢູ່ຂອງ 4 ກະเป๋າຂອງຜູ້ໂຈມຕີ ແລະເອີ້ນໃຫ້ການແລກປ່ຽນແຊ່ແຂງກອງທຶນທີ່ກວດເຫັນ.
ລາຄາຕົກຮຸນແຮງ: ຕໍ່ກັບພື້ນຫຼັງຂ່າວ, ໂຕເຄັນ $ONE ລົດລົງເກືອບ 39% ໃນ 24 ຊົ່ວໂມງ, ແລະ ມູນຄ່າລວມຂອງໂຄງການຫຼຸດລົງເຫຼືອ $11.27 ລ້ານ.
ຄວາມເປັນໄປໄດ້ຂອງ rollback: ບັນດານັກພັດທະນາກຳລັງພິຈາລະນາທາງເລືອກໃນການຟື້ນຟູສະຖານະເຄືອຂ່າຍໄປຍັງເວລາຂອງການໂຈມຕີ, ແຕ່ຍັງບໍ່ທັນມີການຕັດສິນສຸດທ້າຍ.
⚠️ ບໍ່ເຫືອນກັບການ hack ຂົວ Horizon ໃນປີ 2022 (ທີ່ private keys ຂອງ multisig ຖືກລັກໄປ), ເທື່ອນີ້ບັນຫາເກີດຂຶ້ນຢ່າງຕົງໄປຫັດຫຼັກໃນ logic ຂອງການຢືນຢັນການທຳລາຍທຸລະກຳ ແລະ protocol quorum.
🚨 ບັກສ໌ຄຣິທິກໃນ Harmony ($ONE ) ຖືກໂຈມຕີອີກແລ້ວ, ພິຈາລະນາການມ້ຽນຄືນເຄືອຂ່າຍທັງໝົດ
ເຄືອຂ່າຍ Harmony ຖືກທຳລາຍໂດຍຊ່ອງໂວ່ງທາງຄະນິດທີ່ລະດັບໂປຣໂທຄໍອນ, ເຊິ່ງເຮັດໃຫ້ຄົນຮ້າຍສາມາດກັກຕຽກໂຕເຄັນ native $ONE ເປັນຈຳນວນຫຼາຍຕື້ “ອອກມາຈາກບໍ່ມີຫຍັງ” ໄດ້.
🔍 ເກີດຫຍັງຂຶ້ນ?
ຝູງຄະນິດວິທະຍາ: ຂໍ້ໂຕເວັນສອງອັນໃນ cross-shard receipts ເຮັດໃຫ້ຜູ້ໂຈມຕີສາມາດຜ່ານການກວດ quorum ໄດ້ໂດຍບໍ່ມີລາຍເຊັນຂອງ validator ຢ່າງຖືກຕ້ອງ, ພ້ອມທັງນຳ receipts ທີ່ເຄີຍໃຊ້ແລ້ວກັບມານຳໃຊ້ອີກ.
ຂະໜາດການປ່ອຍ emission: ອີງຕາມການປະເມີນຂອງນັກຄົ້ນຄວ້າໃນ on-chain ຊື່ Juiceberg, ປະມານ 4 ຕື້ ONEs ໄດ້ຖືກສ້າງຂຶ້ນ (~26% ຂອງການສະຫນອງທັງໝົດ), ໃນນັ້ນຢ່າງໜ້ອຍ 2.8 ຕື້ ໄດ້ເຂົ້າໄປໃນການແລກປ່ຽນແລ້ວ. Harmony ຍັງບໍ່ໄດ້ຢືນຢັນຈຳນວນແທ້ຢ່າງເປັນທາງການ.
ອັບເດດສຸກເສີນ: Harmony ໄດ້ປ່ອຍ patch v2026.1.1 ສຳລັບ validators, ເຊິ່ງໄດ້ປິດຊ່ອງໂວ່ງການກວດສອບ ແລະຢຸດການສ້າງ mint ຢ່າງບໍ່ມີອຳນາດຕື່ມອີກ.
📉 ການຕອບສະນອງຂອງຕະຫຼາດ ແລະມາດຕະການຄວາມປອດໄພ
ຂົວ bridge.harmony.one ຖືກຢຸດຊົ່ວຄາວ.
ທີມ Harmony ໄດ້ເຜີຍແຜ່ທີ່ຢູ່ຂອງ 4 ກະเป๋າຂອງຜູ້ໂຈມຕີ ແລະເອີ້ນໃຫ້ການແລກປ່ຽນແຊ່ແຂງກອງທຶນທີ່ກວດເຫັນ.
ລາຄາຕົກຮຸນແຮງ: ຕໍ່ກັບພື້ນຫຼັງຂ່າວ, ໂຕເຄັນ $ONE ລົດລົງເກືອບ 39% ໃນ 24 ຊົ່ວໂມງ, ແລະ ມູນຄ່າລວມຂອງໂຄງການຫຼຸດລົງເຫຼືອ $11.27 ລ້ານ.
ຄວາມເປັນໄປໄດ້ຂອງ rollback: ບັນດານັກພັດທະນາກຳລັງພິຈາລະນາທາງເລືອກໃນການຟື້ນຟູສະຖານະເຄືອຂ່າຍໄປຍັງເວລາຂອງການໂຈມຕີ, ແຕ່ຍັງບໍ່ທັນມີການຕັດສິນສຸດທ້າຍ.
⚠️ ບໍ່ເຫືອນກັບການ hack ຂົວ Horizon ໃນປີ 2022 (ທີ່ private keys ຂອງ multisig ຖືກລັກໄປ), ເທື່ອນີ້ບັນຫາເກີດຂຶ້ນຢ່າງຕົງໄປຫັດຫຼັກໃນ logic ຂອງການຢືນຢັນການທຳລາຍທຸລະກຳ ແລະ protocol quorum.
1
1
275
Edició ke hitu ti BTC Techno Magazine, "Building", kinasea an mga lider hispanos nga mahibaloan kon paagi nga apekto han Web3, IA kag mga panansya ha Latin America.
Kilalahon an ngatanan nga detalye mahitungod hinin bag-o nga pag-abot.
#Alianzas
🚨 An pag-hack sa mga hardware wallet nga Coldcard nagpaubos han sentimento mahitungod ha bitcoin ha social media ngadto sa pinaka-grabe nga lebel ha kasaysayan, bisan ubos pa ha mga krisis sugad ha FTX kag Mt. Gox, sumala sa kompanya nga nag-aanalisa nga Santiment.
#Web3 #HackerAlert #BTC #venezuela $FTT $BTC
Edició ke hitu ti BTC Techno Magazine, "Building", kinasea an mga lider hispanos nga mahibaloan kon paagi nga apekto han Web3, IA kag mga panansya ha Latin America.
Kilalahon an ngatanan nga detalye mahitungod hinin bag-o nga pag-abot.
#Alianzas
🚨 An pag-hack sa mga hardware wallet nga Coldcard nagpaubos han sentimento mahitungod ha bitcoin ha social media ngadto sa pinaka-grabe nga lebel ha kasaysayan, bisan ubos pa ha mga krisis sugad ha FTX kag Mt. Gox, sumala sa kompanya nga nag-aanalisa nga Santiment.
#Web3 #HackerAlert #BTC #venezuela $FTT $BTC
Kilalahon an ngatanan nga detalye mahitungod hinin bag-o nga pag-abot.
#Alianzas
🚨 An pag-hack sa mga hardware wallet nga Coldcard nagpaubos han sentimento mahitungod ha bitcoin ha social media ngadto sa pinaka-grabe nga lebel ha kasaysayan, bisan ubos pa ha mga krisis sugad ha FTX kag Mt. Gox, sumala sa kompanya nga nag-aanalisa nga Santiment.
#Web3 #HackerAlert #BTC #venezuela $FTT $BTC
3
551

#coldcardexploitattackerscontrol1366btc
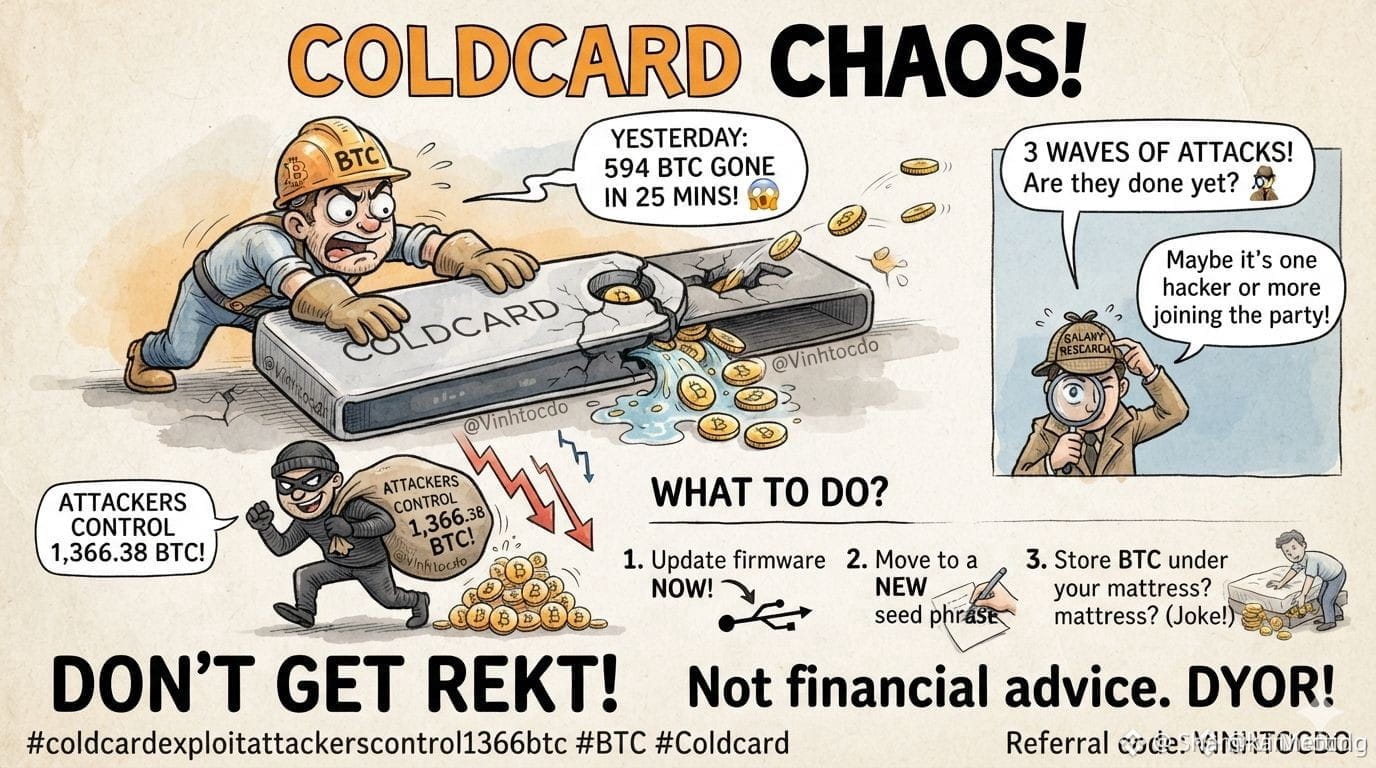
ཀမི་ལྷོ། ཐེངས་ 25 སྐར་ཆའི་ནང་ལུ་ 594 BTC མི་སྤོང་བྱུང་། 😱
ད་ལྟ། ཇོ་བའི་མཁས་ཚུས་ 1,366.38 BTC ལ་ཚད་འཛིན་བྱེད་ཀྱི་ཡོད་པ། 📉📉📉
«Galaxy Research» གིས་འདི་དང་དེ་ལྟར་ཕེབས་ཡོད་བཞིན་པས་ཆ་འཇོག་ཧྲིལ་པོ་ 3 ཕུང་(waves) གི་ཛྷྲས་འགོག་ཡིན་ཟེར། མཐའ་མ་ནས་བསྐྱར་འཇོག་མ་ཚར་བར་ཡོད་དམ? 🕵️♂️ ཡང་ན་སྒྲིག་ཆས་ལེགས་པ་ཡོད་པའི་ hacker གཅིག་གིས་ཡིན་པ་དང་། ཡང་ན་གཞན་དག་མང་པོ་འདུག་ནས་སྟོང་སྒྲིབ་ནང་འཛུལ་ཡོད་པ་ཡིན་སྲིད! བདེན་མེད་ཁྱད་པར་ཆེན་པོ—Coldcard ལ་ལག་བསྟར་བྱེད་མཁན་ཚུའི་བགོ་གཞི་ལ་ཧ་ཅང་མི་བཟོད་པ། 2021 ཟླ་ 3 ནས་སྟོང་གནས་མི་ཚར་པ། 💸
ག་རེ་བྱེད? ད་ལྟ་ཕམ་བརྡ (firmware) དང་བསྐྱར་འདྲིན་གྱིས་ཤིག། seed phrase གསར་པར་སྤོ་ཡོད་པ་དང་། ཡང་ན BTC ཁྱེར་ནས་ཁྱིམ་གྱི་སྟེང་གི་འོག་ལ་བཞག་པ་ཙམ་ཡིན་ནམ? (བཀའ་སློབ—ཧ་ཅང་སྨྲ་བ།) 😂 འཁྲུལ་མ་བྱེད!
དངུལ་གྱི་གཏམ་བརྗོད་མ་ཡིན།
ཞུ་འདེགས་/འཕྲིན་ལེན་ཞུ།
#BTC #Coldcard #HackerAlert
$BTC
{future}(BTCUSDT)
#coldcardexploitattackerscontrol1366btc
ཀမི་ལྷོ། ཐེངས་ 25 སྐར་ཆའི་ནང་ལུ་ 594 BTC མི་སྤོང་བྱུང་། 😱
ད་ལྟ། ཇོ་བའི་མཁས་ཚུས་ 1,366.38 BTC ལ་ཚད་འཛིན་བྱེད་ཀྱི་ཡོད་པ། 📉📉📉
«Galaxy Research» གིས་འདི་དང་དེ་ལྟར་ཕེབས་ཡོད་བཞིན་པས་ཆ་འཇོག་ཧྲིལ་པོ་ 3 ཕུང་(waves) གི་ཛྷྲས་འགོག་ཡིན་ཟེར། མཐའ་མ་ནས་བསྐྱར་འཇོག་མ་ཚར་བར་ཡོད་དམ? 🕵️♂️ ཡང་ན་སྒྲིག་ཆས་ལེགས་པ་ཡོད་པའི་ hacker གཅིག་གིས་ཡིན་པ་དང་། ཡང་ན་གཞན་དག་མང་པོ་འདུག་ནས་སྟོང་སྒྲིབ་ནང་འཛུལ་ཡོད་པ་ཡིན་སྲིད! བདེན་མེད་ཁྱད་པར་ཆེན་པོ—Coldcard ལ་ལག་བསྟར་བྱེད་མཁན་ཚུའི་བགོ་གཞི་ལ་ཧ་ཅང་མི་བཟོད་པ། 2021 ཟླ་ 3 ནས་སྟོང་གནས་མི་ཚར་པ། 💸
ག་རེ་བྱེད? ད་ལྟ་ཕམ་བརྡ (firmware) དང་བསྐྱར་འདྲིན་གྱིས་ཤིག། seed phrase གསར་པར་སྤོ་ཡོད་པ་དང་། ཡང་ན BTC ཁྱེར་ནས་ཁྱིམ་གྱི་སྟེང་གི་འོག་ལ་བཞག་པ་ཙམ་ཡིན་ནམ? (བཀའ་སློབ—ཧ་ཅང་སྨྲ་བ།) 😂 འཁྲུལ་མ་བྱེད!
དངུལ་གྱི་གཏམ་བརྗོད་མ་ཡིན།
ཞུ་འདེགས་/འཕྲིན་ལེན་ཞུ།
#BTC #Coldcard #HackerAlert
$BTC
ཀမི་ལྷོ། ཐེངས་ 25 སྐར་ཆའི་ནང་ལུ་ 594 BTC མི་སྤོང་བྱུང་། 😱
ད་ལྟ། ཇོ་བའི་མཁས་ཚུས་ 1,366.38 BTC ལ་ཚད་འཛིན་བྱེད་ཀྱི་ཡོད་པ། 📉📉📉
«Galaxy Research» གིས་འདི་དང་དེ་ལྟར་ཕེབས་ཡོད་བཞིན་པས་ཆ་འཇོག་ཧྲིལ་པོ་ 3 ཕུང་(waves) གི་ཛྷྲས་འགོག་ཡིན་ཟེར། མཐའ་མ་ནས་བསྐྱར་འཇོག་མ་ཚར་བར་ཡོད་དམ? 🕵️♂️ ཡང་ན་སྒྲིག་ཆས་ལེགས་པ་ཡོད་པའི་ hacker གཅིག་གིས་ཡིན་པ་དང་། ཡང་ན་གཞན་དག་མང་པོ་འདུག་ནས་སྟོང་སྒྲིབ་ནང་འཛུལ་ཡོད་པ་ཡིན་སྲིད! བདེན་མེད་ཁྱད་པར་ཆེན་པོ—Coldcard ལ་ལག་བསྟར་བྱེད་མཁན་ཚུའི་བགོ་གཞི་ལ་ཧ་ཅང་མི་བཟོད་པ། 2021 ཟླ་ 3 ནས་སྟོང་གནས་མི་ཚར་པ། 💸
ག་རེ་བྱེད? ད་ལྟ་ཕམ་བརྡ (firmware) དང་བསྐྱར་འདྲིན་གྱིས་ཤིག། seed phrase གསར་པར་སྤོ་ཡོད་པ་དང་། ཡང་ན BTC ཁྱེར་ནས་ཁྱིམ་གྱི་སྟེང་གི་འོག་ལ་བཞག་པ་ཙམ་ཡིན་ནམ? (བཀའ་སློབ—ཧ་ཅང་སྨྲ་བ།) 😂 འཁྲུལ་མ་བྱེད!
དངུལ་གྱི་གཏམ་བརྗོད་མ་ཡིན།
ཞུ་འདེགས་/འཕྲིན་ལེན་ཞུ།
#BTC #Coldcard #HackerAlert
$BTC
1
3
1.8k
·
--
« ຂ້ອຍເຮັດມັນເພື່ອຄວາມອວດດີກ່ອນກ່ອນເງິນ »…
ຢູ່ຫລັງໜ້າຈໍຂອງພວກເຂົາ, ນັກແຮກເກີທີ່ຖືກລະບຸວ່າຫາຊອກຫຼາຍທີ່ສຸດຂອງຝຣັ່ງ… ບາງເທື່ອມີອາຍຸພຽງແຕ່ 15 ປີ 💻
ສິ່ງທີ່ໜ້າກັງວົນສຸດ ຕາມຄຳເຫັນຂອງຫຼາຍຜູ້ຊ່ຽວຊານດ້ານ cybersecurity ກໍຄື ຄົນລຸ້ນໃໝ່ນີ້ ບາງເທື່ອຍັງບໍ່ມີລະດັບທັກສະດ້ານເຕັກນິກທີ່ພິເສດ.
ແຕ່ຢ່າງໃດກໍຕາມ ຄວາມເສຍຫາຍຮ້າຍແຮງຫຼາຍ: ການລັກຂໍ້ມູນຈຳນວນຫຼາຍ, ສະຖາບັນຖືກຂັດຂ້ອງ ແລະ ຄວາມເສຍຫາຍເປັນລ້ານເອີໂຣ…
ໃນພວກເຂົາ, ນັກແຮກເກີອາຍຸ 21 ປີທີ່ຖືກເອີ້ນວ່າ «Hex Dex», ຖືກສົງໃສວ່າໄດ້ຮັບຂໍ້ມູນຂອງຫຼາຍສະຫະພັນກິລາ… ແລະຍັງມີ «Breach3d», ໄວໜຸ່ມອາຍຸພຽງ 15 ປີ ທີ່ມີສ່ວນກ່ຽວໃນການ hack ຂອງ ANTS….
#HackerAlert
« ຂ້ອຍເຮັດມັນເພື່ອຄວາມອວດດີກ່ອນກ່ອນເງິນ »…
ຢູ່ຫລັງໜ້າຈໍຂອງພວກເຂົາ, ນັກແຮກເກີທີ່ຖືກລະບຸວ່າຫາຊອກຫຼາຍທີ່ສຸດຂອງຝຣັ່ງ… ບາງເທື່ອມີອາຍຸພຽງແຕ່ 15 ປີ 💻
ສິ່ງທີ່ໜ້າກັງວົນສຸດ ຕາມຄຳເຫັນຂອງຫຼາຍຜູ້ຊ່ຽວຊານດ້ານ cybersecurity ກໍຄື ຄົນລຸ້ນໃໝ່ນີ້ ບາງເທື່ອຍັງບໍ່ມີລະດັບທັກສະດ້ານເຕັກນິກທີ່ພິເສດ.
ແຕ່ຢ່າງໃດກໍຕາມ ຄວາມເສຍຫາຍຮ້າຍແຮງຫຼາຍ: ການລັກຂໍ້ມູນຈຳນວນຫຼາຍ, ສະຖາບັນຖືກຂັດຂ້ອງ ແລະ ຄວາມເສຍຫາຍເປັນລ້ານເອີໂຣ…
ໃນພວກເຂົາ, ນັກແຮກເກີອາຍຸ 21 ປີທີ່ຖືກເອີ້ນວ່າ «Hex Dex», ຖືກສົງໃສວ່າໄດ້ຮັບຂໍ້ມູນຂອງຫຼາຍສະຫະພັນກິລາ… ແລະຍັງມີ «Breach3d», ໄວໜຸ່ມອາຍຸພຽງ 15 ປີ ທີ່ມີສ່ວນກ່ຽວໃນການ hack ຂອງ ANTS….
#HackerAlert
ຢູ່ຫລັງໜ້າຈໍຂອງພວກເຂົາ, ນັກແຮກເກີທີ່ຖືກລະບຸວ່າຫາຊອກຫຼາຍທີ່ສຸດຂອງຝຣັ່ງ… ບາງເທື່ອມີອາຍຸພຽງແຕ່ 15 ປີ 💻
ສິ່ງທີ່ໜ້າກັງວົນສຸດ ຕາມຄຳເຫັນຂອງຫຼາຍຜູ້ຊ່ຽວຊານດ້ານ cybersecurity ກໍຄື ຄົນລຸ້ນໃໝ່ນີ້ ບາງເທື່ອຍັງບໍ່ມີລະດັບທັກສະດ້ານເຕັກນິກທີ່ພິເສດ.
ແຕ່ຢ່າງໃດກໍຕາມ ຄວາມເສຍຫາຍຮ້າຍແຮງຫຼາຍ: ການລັກຂໍ້ມູນຈຳນວນຫຼາຍ, ສະຖາບັນຖືກຂັດຂ້ອງ ແລະ ຄວາມເສຍຫາຍເປັນລ້ານເອີໂຣ…
ໃນພວກເຂົາ, ນັກແຮກເກີອາຍຸ 21 ປີທີ່ຖືກເອີ້ນວ່າ «Hex Dex», ຖືກສົງໃສວ່າໄດ້ຮັບຂໍ້ມູນຂອງຫຼາຍສະຫະພັນກິລາ… ແລະຍັງມີ «Breach3d», ໄວໜຸ່ມອາຍຸພຽງ 15 ປີ ທີ່ມີສ່ວນກ່ຽວໃນການ hack ຂອງ ANTS….
#HackerAlert
2
153
·
--
Krypto nganti $3.4 bhiliyoni ti ilang last year, futhi cishe akukho neyodwa yayo eyayiphukisa i-chain. Imephu yezitezi ezine lapho imali empeleni ibiwa khona kanye nesitezi esisodwa lapho akukho ngqangi oke wakwazi ukusicacisa.
Ngonyaka odlule, amasela antshontshe ngaphezu kuka-$3.4 bhiliyoni nge-crypto. Ubugebengu obukhulu kunabo bonke babungu-$1.5 bhiliyoni ngosuku olulodwa ntambama, okwakuwukuhlaselwa kwedijithali okukhulu kunakho konke emlandweni wobuntu.
Kodwa ingxenye emangalisayo. Cishe akukho neyodwa yakhona lapho kukhona oke wangena khona ohlelweni lwe-blockchain.
Akusona iskripthi. Akusona isivumelwano. Akusona i-chain. Konke lokho kwakwenza kahle nje lokho eyakhelwe ukukwenza, sonke isikhathi imali ihamba iphuma emnyango.
Lokho kuzwakala njengokuphikisana. Akunjalo. Futhi uma usubone ukuthi kungani, ngeke usakwazi ukufunda isihloko esithi “i-crypto igqekwe” ngendlela efanayo futhi. Ngakho ake sidwebe imephu. Akukho khodi. Akukho jargon ongakwazi ukulilandela.
#crypto #blockchain #HackerAlert #smartmoney #Write2Earn!
Krypto nganti $3.4 bhiliyoni ti ilang last year, futhi cishe akukho neyodwa yayo eyayiphukisa i-chain. Imephu yezitezi ezine lapho imali empeleni ibiwa khona kanye nesitezi esisodwa lapho akukho ngqangi oke wakwazi ukusicacisa.
Ngonyaka odlule, amasela antshontshe ngaphezu kuka-$3.4 bhiliyoni nge-crypto. Ubugebengu obukhulu kunabo bonke babungu-$1.5 bhiliyoni ngosuku olulodwa ntambama, okwakuwukuhlaselwa kwedijithali okukhulu kunakho konke emlandweni wobuntu.
Kodwa ingxenye emangalisayo. Cishe akukho neyodwa yakhona lapho kukhona oke wangena khona ohlelweni lwe-blockchain.
Akusona iskripthi. Akusona isivumelwano. Akusona i-chain. Konke lokho kwakwenza kahle nje lokho eyakhelwe ukukwenza, sonke isikhathi imali ihamba iphuma emnyango.
Lokho kuzwakala njengokuphikisana. Akunjalo. Futhi uma usubone ukuthi kungani, ngeke usakwazi ukufunda isihloko esithi “i-crypto igqekwe” ngendlela efanayo futhi. Ngakho ake sidwebe imephu. Akukho khodi. Akukho jargon ongakwazi ukulilandela.
#crypto #blockchain #HackerAlert #smartmoney #Write2Earn!
Ngonyaka odlule, amasela antshontshe ngaphezu kuka-$3.4 bhiliyoni nge-crypto. Ubugebengu obukhulu kunabo bonke babungu-$1.5 bhiliyoni ngosuku olulodwa ntambama, okwakuwukuhlaselwa kwedijithali okukhulu kunakho konke emlandweni wobuntu.
Kodwa ingxenye emangalisayo. Cishe akukho neyodwa yakhona lapho kukhona oke wangena khona ohlelweni lwe-blockchain.
Akusona iskripthi. Akusona isivumelwano. Akusona i-chain. Konke lokho kwakwenza kahle nje lokho eyakhelwe ukukwenza, sonke isikhathi imali ihamba iphuma emnyango.
Lokho kuzwakala njengokuphikisana. Akunjalo. Futhi uma usubone ukuthi kungani, ngeke usakwazi ukufunda isihloko esithi “i-crypto igqekwe” ngendlela efanayo futhi. Ngakho ake sidwebe imephu. Akukho khodi. Akukho jargon ongakwazi ukulilandela.
#crypto #blockchain #HackerAlert #smartmoney #Write2Earn!
1
11


ບົດຄວາມ
Ìkìlọ̀ Aabo Crypto: Ju $100 Million Bitcoin Ti Jíjà Kúrò Nínú “Àwọn Àkọọlẹ̀” Tó DáaaboÌfarapa aabo ńlá kan ti ìgbóná jọba ninu agbegbe crypto nígbà tí àwọn olùṣàkóso (hackers) ṣàṣeyọrí ní sísọ̀rọ̀ ju $100 million lọ ti Bitcoin, tí ó kan ẹgbẹẹgbẹ̀rún àkọọlẹ̀ tó ti wà ní ìdánilẹ́kọ̀ọ́ bí ẹni pé ó dáàbò bo. Ìmúṣiṣẹ́ ìkọlu (coordinated exploit) yìí ti fi ipa mu àwọn ilé-iṣẹ́ aabo ati àwọn olùdótó (investors) láti tún ṣàyẹ̀wò ní kíákíá àwọn ìlànà ìdábò bo ohun-ìní (asset protection protocols) tó wọ́pọ̀.
Ìtúpalẹ̀ ti Ìkọlu náà
Awọn iṣọra aabo alakọbẹrẹ fihan pe ìkọlu amúnibíṣèpọ to peye, tí ó jẹ́ ọ̀nà púpọ̀ (multi-pronged) kan. Dípò kí wọ́n fojú kọlu nẹ́tíwọ́ọki blockchain kan ṣoṣo, àwọn ẹlẹ́ṣẹ̀ náà ní ìlànà kan tí wọ́n fi ìfọwọ́sowọpọ̀ kọ́kọ́ gba ìpele àkọọlẹ kọọkan ni kíkankíkan lọ́pọ̀lọpọ̀ bíi ibi-olórí (massive scale).
Ìkìlọ̀ Aabo Crypto: Ju $100 Million Bitcoin Ti Jíjà Kúrò Nínú “Àwọn Àkọọlẹ̀” Tó Dáaabo
Ìfarapa aabo ńlá kan ti ìgbóná jọba ninu agbegbe crypto nígbà tí àwọn olùṣàkóso (hackers) ṣàṣeyọrí ní sísọ̀rọ̀ ju $100 million lọ ti Bitcoin, tí ó kan ẹgbẹẹgbẹ̀rún àkọọlẹ̀ tó ti wà ní ìdánilẹ́kọ̀ọ́ bí ẹni pé ó dáàbò bo. Ìmúṣiṣẹ́ ìkọlu (coordinated exploit) yìí ti fi ipa mu àwọn ilé-iṣẹ́ aabo ati àwọn olùdótó (investors) láti tún ṣàyẹ̀wò ní kíákíá àwọn ìlànà ìdábò bo ohun-ìní (asset protection protocols) tó wọ́pọ̀.
Ìtúpalẹ̀ ti Ìkọlu náà
Awọn iṣọra aabo alakọbẹrẹ fihan pe ìkọlu amúnibíṣèpọ to peye, tí ó jẹ́ ọ̀nà púpọ̀ (multi-pronged) kan. Dípò kí wọ́n fojú kọlu nẹ́tíwọ́ọki blockchain kan ṣoṣo, àwọn ẹlẹ́ṣẹ̀ náà ní ìlànà kan tí wọ́n fi ìfọwọ́sowọpọ̀ kọ́kọ́ gba ìpele àkọọlẹ kọọkan ni kíkankíkan lọ́pọ̀lọpọ̀ bíi ibi-olórí (massive scale).
Ìtúpalẹ̀ ti Ìkọlu náà
Awọn iṣọra aabo alakọbẹrẹ fihan pe ìkọlu amúnibíṣèpọ to peye, tí ó jẹ́ ọ̀nà púpọ̀ (multi-pronged) kan. Dípò kí wọ́n fojú kọlu nẹ́tíwọ́ọki blockchain kan ṣoṣo, àwọn ẹlẹ́ṣẹ̀ náà ní ìlànà kan tí wọ́n fi ìfọwọ́sowọpọ̀ kọ́kọ́ gba ìpele àkọọlẹ kọọkan ni kíkankíkan lọ́pọ̀lọpọ̀ bíi ibi-olórí (massive scale).
2
56
·
--
⚠️ StablR ການໂຈມຕີ: EURR ແລະ USDR ຍັງບໍ່ທັນຖືກກຳນົດເປັນພູມຄ່າແນບແນ່!
#warning! #HackerAlert
ໃນວັນທີ 24 ພຶດສະພາ 2026, ຜູ້ອອກ stablecoin ທີ່ຕັ້ງຢູ່ມາລຕາ StablR ປະສົບກັບການໂຈມຕີທີ່ຮ້າຍແຮງ.
ເກີດຫຍັງຂຶ້ນ:
ຜູ້ໂຈມຕີໄດ້ຈົດກຳລັງ multisig ການສ້າງ (minting) 1-of-3 (ມີພຽງຄີສ່ວນລັບອັນດຽວກໍເພົາພໍ). ພວກເຂົາເຂົ້າຄອບຄອງໄດ້ທັງໝົດ, ເພີ່ມທີ່ຢູ່ຂອງຕົນ, ຖອນຜູ້ລົງນາມທີ່ຖືກຕ້ອງອອກ, ແລະສ້າງໂຕເຄັນທີ່ບໍ່ມີຫຼັກຄ້ຳ:
8.35M USDR
4.5M EURR
ມູນຄ່າລວມ: ~$10.4–13.5M
ຜູ້ໂຈມຕີໄດ້ທິ້ງສ່ວນໃຫຍ່ໄປຂາຍໃນ DEXes ແລະດຶງອອກປະມານ ~1,115 $ETH (~$2.8–3.15M). ການປ່ອຍອອກສະພາບອຸປະທານປອມຢ່າງຮຸນແຮງໄດ້ກະຕຸ້ນໃຫ້ຄ່າຜັນຜວນ (depeg) ແບບຮຸນແຮງ:
EURR ລົດລົງຫຼາຍກວ່າ 20% (ລົງໄປປະມານ ~$0.85–0.93)
USDR ພັງລົງໄປຕ່ຳເຖິງ $0.40
ຈົນເຖິງວັນນີ້ (25 ພຶດສະພາ) ທັງ stablecoin ທັງສອງຍັງບໍ່ທັນຟື້ນຟູເປັນຄ່າກຳນົດ $1 ຢ່າງເຕັມທີ່.
ການຊີ້ແຈ້ງທີ່ສຳຄັນ:
ນີ້ບໍ່ແມ່ນ bug ໃນລະຫັດ smart contract. ແມ່ນຄວາມລົ້ມເຫຼວດ້ານການຈັດການຄີ (key management) ແລະການປົກຄອງ (governance) ແບບດັ້ງເດີມ. ຄັງສຳຮອງທີ່ແທ້ຈິງບໍ່ໄດ້ຖືກລັກ — ຄວາມເສຍຫາຍເກີດຈາກການສ້າງໂຕເຄັນທີ່ບໍ່ມີຫຼັກຄ້ຳຢ່າງບໍ່ຖືກຄວບຄຸມ.
StablR ຢືນຢັນເຫດການນີ້ ແລະ, ດ້ວຍຄວາມຊ່ວຍເຫຼືອຈາກ Blockaid ແລະນັກສືບສວນ on-chain ZachXBT, ໄດ້ແຊ່ແຂໍພາກສ່ວນຂອງເງິນທີ່ຖືກລັກໄປແລ້ວ.
ສະຫຼຸບຈຸດສຳຄັນ:
ເຖິງ “MiCA-compliant” ແລະຜູ້ອອກ stablecoin ທີ່ຖືກຄວບຄຸມກໍຕາມ ກໍສາມາດຖືກທຳລາຍລົງໄດ້ຍ້ອນຄວາມອ່ອນແອຂອງຄວາມປອດໄພດ້ານການດຳເນີນງານ (operational security).
ຂໍໃຫ້ປອດໄພເທີ້ນໄດ້ຢູ່ທຸກບ່ອນ.
⚠️ StablR ການໂຈມຕີ: EURR ແລະ USDR ຍັງບໍ່ທັນຖືກກຳນົດເປັນພູມຄ່າແນບແນ່!
#warning! #HackerAlert
ໃນວັນທີ 24 ພຶດສະພາ 2026, ຜູ້ອອກ stablecoin ທີ່ຕັ້ງຢູ່ມາລຕາ StablR ປະສົບກັບການໂຈມຕີທີ່ຮ້າຍແຮງ.
ເກີດຫຍັງຂຶ້ນ:
ຜູ້ໂຈມຕີໄດ້ຈົດກຳລັງ multisig ການສ້າງ (minting) 1-of-3 (ມີພຽງຄີສ່ວນລັບອັນດຽວກໍເພົາພໍ). ພວກເຂົາເຂົ້າຄອບຄອງໄດ້ທັງໝົດ, ເພີ່ມທີ່ຢູ່ຂອງຕົນ, ຖອນຜູ້ລົງນາມທີ່ຖືກຕ້ອງອອກ, ແລະສ້າງໂຕເຄັນທີ່ບໍ່ມີຫຼັກຄ້ຳ:
8.35M USDR
4.5M EURR
ມູນຄ່າລວມ: ~$10.4–13.5M
ຜູ້ໂຈມຕີໄດ້ທິ້ງສ່ວນໃຫຍ່ໄປຂາຍໃນ DEXes ແລະດຶງອອກປະມານ ~1,115 $ETH (~$2.8–3.15M). ການປ່ອຍອອກສະພາບອຸປະທານປອມຢ່າງຮຸນແຮງໄດ້ກະຕຸ້ນໃຫ້ຄ່າຜັນຜວນ (depeg) ແບບຮຸນແຮງ:
EURR ລົດລົງຫຼາຍກວ່າ 20% (ລົງໄປປະມານ ~$0.85–0.93)
USDR ພັງລົງໄປຕ່ຳເຖິງ $0.40
ຈົນເຖິງວັນນີ້ (25 ພຶດສະພາ) ທັງ stablecoin ທັງສອງຍັງບໍ່ທັນຟື້ນຟູເປັນຄ່າກຳນົດ $1 ຢ່າງເຕັມທີ່.
ການຊີ້ແຈ້ງທີ່ສຳຄັນ:
ນີ້ບໍ່ແມ່ນ bug ໃນລະຫັດ smart contract. ແມ່ນຄວາມລົ້ມເຫຼວດ້ານການຈັດການຄີ (key management) ແລະການປົກຄອງ (governance) ແບບດັ້ງເດີມ. ຄັງສຳຮອງທີ່ແທ້ຈິງບໍ່ໄດ້ຖືກລັກ — ຄວາມເສຍຫາຍເກີດຈາກການສ້າງໂຕເຄັນທີ່ບໍ່ມີຫຼັກຄ້ຳຢ່າງບໍ່ຖືກຄວບຄຸມ.
StablR ຢືນຢັນເຫດການນີ້ ແລະ, ດ້ວຍຄວາມຊ່ວຍເຫຼືອຈາກ Blockaid ແລະນັກສືບສວນ on-chain ZachXBT, ໄດ້ແຊ່ແຂໍພາກສ່ວນຂອງເງິນທີ່ຖືກລັກໄປແລ້ວ.
ສະຫຼຸບຈຸດສຳຄັນ:
ເຖິງ “MiCA-compliant” ແລະຜູ້ອອກ stablecoin ທີ່ຖືກຄວບຄຸມກໍຕາມ ກໍສາມາດຖືກທຳລາຍລົງໄດ້ຍ້ອນຄວາມອ່ອນແອຂອງຄວາມປອດໄພດ້ານການດຳເນີນງານ (operational security).
ຂໍໃຫ້ປອດໄພເທີ້ນໄດ້ຢູ່ທຸກບ່ອນ.
#warning! #HackerAlert
ໃນວັນທີ 24 ພຶດສະພາ 2026, ຜູ້ອອກ stablecoin ທີ່ຕັ້ງຢູ່ມາລຕາ StablR ປະສົບກັບການໂຈມຕີທີ່ຮ້າຍແຮງ.
ເກີດຫຍັງຂຶ້ນ:
ຜູ້ໂຈມຕີໄດ້ຈົດກຳລັງ multisig ການສ້າງ (minting) 1-of-3 (ມີພຽງຄີສ່ວນລັບອັນດຽວກໍເພົາພໍ). ພວກເຂົາເຂົ້າຄອບຄອງໄດ້ທັງໝົດ, ເພີ່ມທີ່ຢູ່ຂອງຕົນ, ຖອນຜູ້ລົງນາມທີ່ຖືກຕ້ອງອອກ, ແລະສ້າງໂຕເຄັນທີ່ບໍ່ມີຫຼັກຄ້ຳ:
8.35M USDR
4.5M EURR
ມູນຄ່າລວມ: ~$10.4–13.5M
ຜູ້ໂຈມຕີໄດ້ທິ້ງສ່ວນໃຫຍ່ໄປຂາຍໃນ DEXes ແລະດຶງອອກປະມານ ~1,115 $ETH (~$2.8–3.15M). ການປ່ອຍອອກສະພາບອຸປະທານປອມຢ່າງຮຸນແຮງໄດ້ກະຕຸ້ນໃຫ້ຄ່າຜັນຜວນ (depeg) ແບບຮຸນແຮງ:
EURR ລົດລົງຫຼາຍກວ່າ 20% (ລົງໄປປະມານ ~$0.85–0.93)
USDR ພັງລົງໄປຕ່ຳເຖິງ $0.40
ຈົນເຖິງວັນນີ້ (25 ພຶດສະພາ) ທັງ stablecoin ທັງສອງຍັງບໍ່ທັນຟື້ນຟູເປັນຄ່າກຳນົດ $1 ຢ່າງເຕັມທີ່.
ການຊີ້ແຈ້ງທີ່ສຳຄັນ:
ນີ້ບໍ່ແມ່ນ bug ໃນລະຫັດ smart contract. ແມ່ນຄວາມລົ້ມເຫຼວດ້ານການຈັດການຄີ (key management) ແລະການປົກຄອງ (governance) ແບບດັ້ງເດີມ. ຄັງສຳຮອງທີ່ແທ້ຈິງບໍ່ໄດ້ຖືກລັກ — ຄວາມເສຍຫາຍເກີດຈາກການສ້າງໂຕເຄັນທີ່ບໍ່ມີຫຼັກຄ້ຳຢ່າງບໍ່ຖືກຄວບຄຸມ.
StablR ຢືນຢັນເຫດການນີ້ ແລະ, ດ້ວຍຄວາມຊ່ວຍເຫຼືອຈາກ Blockaid ແລະນັກສືບສວນ on-chain ZachXBT, ໄດ້ແຊ່ແຂໍພາກສ່ວນຂອງເງິນທີ່ຖືກລັກໄປແລ້ວ.
ສະຫຼຸບຈຸດສຳຄັນ:
ເຖິງ “MiCA-compliant” ແລະຜູ້ອອກ stablecoin ທີ່ຖືກຄວບຄຸມກໍຕາມ ກໍສາມາດຖືກທຳລາຍລົງໄດ້ຍ້ອນຄວາມອ່ອນແອຂອງຄວາມປອດໄພດ້ານການດຳເນີນງານ (operational security).
ຂໍໃຫ້ປອດໄພເທີ້ນໄດ້ຢູ່ທຸກບ່ອນ.
166

·
--
ຢືນຢັນແລ້ວ
ເບິ່ງການແປ
Pánico en el búnker de la privacidad
La IA detecta un fallo de falsificación masiva en #zcash y desata un colapso de $120M
El mercado de las criptomonedas de privacidad vive horas críticas tras desvelarse que Zcash #zec operó durante cuatro años con una vulnerabilidad matemática que permitía la impresión ilimitada e indetectable de monedas. Aunque el fallo ya fue corregido, el impacto técnico, reputacional y de mercado ha sido masivo.
1. El detonante: El fantasma de la falsificación indetectable
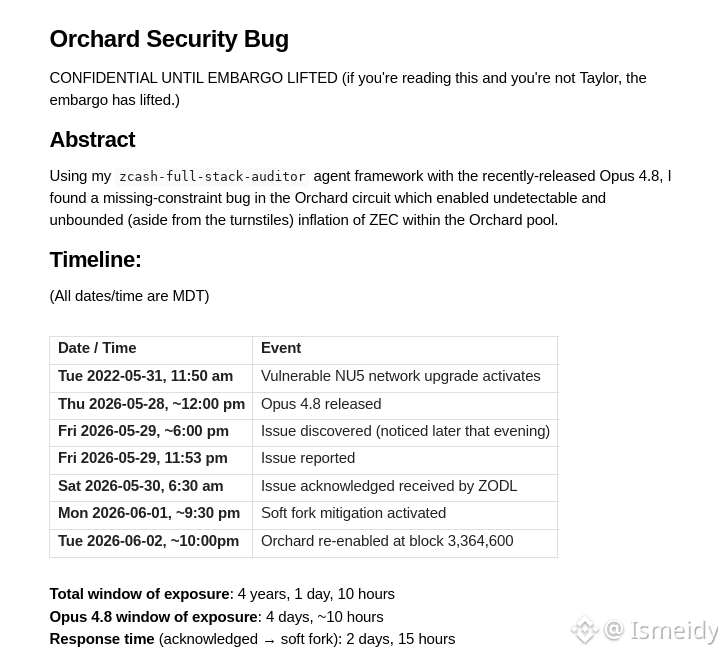
El fallo: Una vulnerabilidad en el mecanismo de multiplicación escalar del circuito de privacidad Orchard (activo desde mayo de 2022) permitía a un atacante gastar una misma moneda protegida múltiples veces sin dejar rastro, rompiendo el límite de suministro técnico.
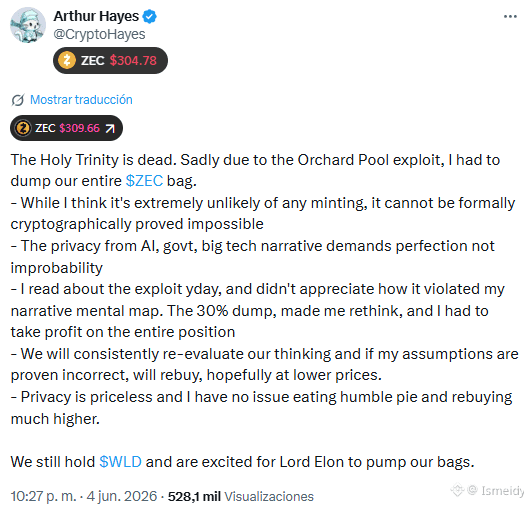
El dilema de privacidad: Debido a la propia arquitectura de anonimato de Zcash, es criptográficamente imposible verificar si alguien explotó este fallo antes de su corrección. Esta incertidumbre provocó la salida total del ecosistema de figuras de alto perfil como Arthur Hayes.
2. El factor IA: Claude Opus 4.8 como auditor definitivo
La vulnerabilidad no fue hallada por humanos, sino por un marco de auditoría asistido por el nuevo modelo de IA Claude Opus 4.8, operado por el investigador Taylor Hornby el 29 de mayo.
El proceso fue un éxito de velocidad extrema: tras el hallazgo de la IA, el equipo técnico tardó apenas unas horas en crear una prueba de concepto y solo unos días en desplegar un parche de emergencia mediante una bifurcación suave (soft fork) el 1 de junio y la actualización final NU6.2 el 2 de junio.
3. Masacre en los mercados y liquidaciones récord
ZEC sufrió un desplome vertical de hasta el 60%, pasando de $630 el jueves a un suelo de aproximadamente $250 el viernes.
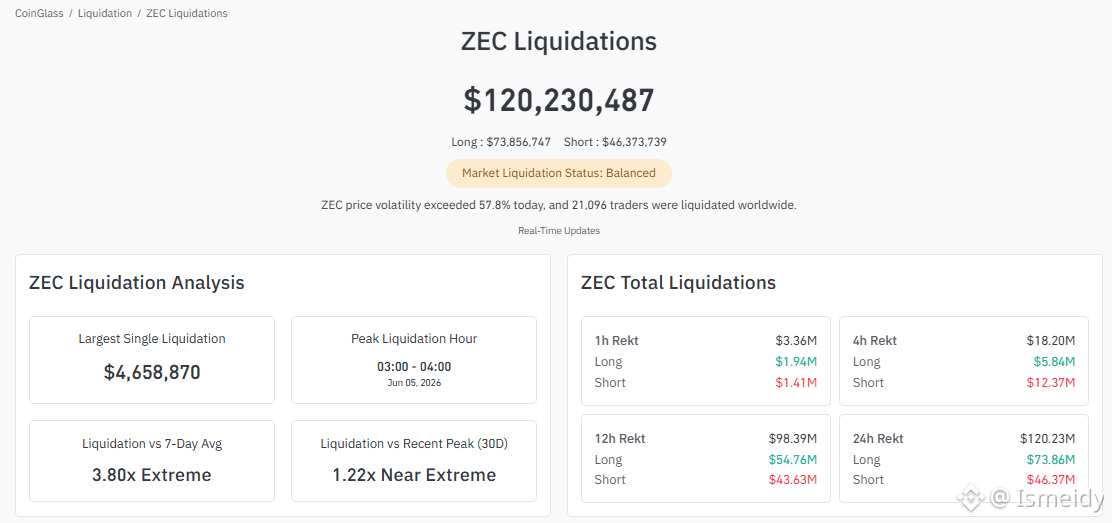
Se registraron $120.23 millones en liquidaciones forzosas en 24 horas (73M$ en posiciones largas y 46M$ en cortas). El volumen de destrucción de posiciones de Zcash fue calificado por CoinGlass como 3.80 veces más extremo que su promedio semanal.
#CryptoNews #HackerAlert
$ZEC
{spot}(ZECUSDT)
Pánico en el búnker de la privacidad
La IA detecta un fallo de falsificación masiva en #zcash y desata un colapso de $120M
El mercado de las criptomonedas de privacidad vive horas críticas tras desvelarse que Zcash #zec operó durante cuatro años con una vulnerabilidad matemática que permitía la impresión ilimitada e indetectable de monedas. Aunque el fallo ya fue corregido, el impacto técnico, reputacional y de mercado ha sido masivo.
1. El detonante: El fantasma de la falsificación indetectable
El fallo: Una vulnerabilidad en el mecanismo de multiplicación escalar del circuito de privacidad Orchard (activo desde mayo de 2022) permitía a un atacante gastar una misma moneda protegida múltiples veces sin dejar rastro, rompiendo el límite de suministro técnico.
El dilema de privacidad: Debido a la propia arquitectura de anonimato de Zcash, es criptográficamente imposible verificar si alguien explotó este fallo antes de su corrección. Esta incertidumbre provocó la salida total del ecosistema de figuras de alto perfil como Arthur Hayes.
2. El factor IA: Claude Opus 4.8 como auditor definitivo
La vulnerabilidad no fue hallada por humanos, sino por un marco de auditoría asistido por el nuevo modelo de IA Claude Opus 4.8, operado por el investigador Taylor Hornby el 29 de mayo.
El proceso fue un éxito de velocidad extrema: tras el hallazgo de la IA, el equipo técnico tardó apenas unas horas en crear una prueba de concepto y solo unos días en desplegar un parche de emergencia mediante una bifurcación suave (soft fork) el 1 de junio y la actualización final NU6.2 el 2 de junio.
3. Masacre en los mercados y liquidaciones récord
ZEC sufrió un desplome vertical de hasta el 60%, pasando de $630 el jueves a un suelo de aproximadamente $250 el viernes.
Se registraron $120.23 millones en liquidaciones forzosas en 24 horas (73M$ en posiciones largas y 46M$ en cortas). El volumen de destrucción de posiciones de Zcash fue calificado por CoinGlass como 3.80 veces más extremo que su promedio semanal.
#CryptoNews #HackerAlert
$ZEC
La IA detecta un fallo de falsificación masiva en #zcash y desata un colapso de $120M
El mercado de las criptomonedas de privacidad vive horas críticas tras desvelarse que Zcash #zec operó durante cuatro años con una vulnerabilidad matemática que permitía la impresión ilimitada e indetectable de monedas. Aunque el fallo ya fue corregido, el impacto técnico, reputacional y de mercado ha sido masivo.
1. El detonante: El fantasma de la falsificación indetectable
El fallo: Una vulnerabilidad en el mecanismo de multiplicación escalar del circuito de privacidad Orchard (activo desde mayo de 2022) permitía a un atacante gastar una misma moneda protegida múltiples veces sin dejar rastro, rompiendo el límite de suministro técnico.
El dilema de privacidad: Debido a la propia arquitectura de anonimato de Zcash, es criptográficamente imposible verificar si alguien explotó este fallo antes de su corrección. Esta incertidumbre provocó la salida total del ecosistema de figuras de alto perfil como Arthur Hayes.
2. El factor IA: Claude Opus 4.8 como auditor definitivo
La vulnerabilidad no fue hallada por humanos, sino por un marco de auditoría asistido por el nuevo modelo de IA Claude Opus 4.8, operado por el investigador Taylor Hornby el 29 de mayo.
El proceso fue un éxito de velocidad extrema: tras el hallazgo de la IA, el equipo técnico tardó apenas unas horas en crear una prueba de concepto y solo unos días en desplegar un parche de emergencia mediante una bifurcación suave (soft fork) el 1 de junio y la actualización final NU6.2 el 2 de junio.
3. Masacre en los mercados y liquidaciones récord
ZEC sufrió un desplome vertical de hasta el 60%, pasando de $630 el jueves a un suelo de aproximadamente $250 el viernes.
Se registraron $120.23 millones en liquidaciones forzosas en 24 horas (73M$ en posiciones largas y 46M$ en cortas). El volumen de destrucción de posiciones de Zcash fue calificado por CoinGlass como 3.80 veces más extremo que su promedio semanal.
#CryptoNews #HackerAlert
$ZEC
2
3
4k
ເຂົ້າສູ່ລະບົບເພື່ອສຳຫຼວດເນື້ອຫາເພີ່ມເຕີມ
ເຂົ້າຮ່ວມກຸ່ມຜູ້ໃຊ້ຄຣິບໂຕທົ່ວໂລກໃນ Binance Square.
⚡️ ໄດ້ຮັບຂໍ້ມູນຫຼ້າສຸດ ແລະ ທີ່ມີປະໂຫຍດກ່ຽວກັບຄຣິບໂຕ.
💬 ໄດ້ຮັບຄວາມໄວ້ວາງໃຈຈາກຕະຫຼາດແລກປ່ຽນຄຣິບໂຕທີ່ໃຫຍ່ທີ່ສຸດໃນໂລກ.
👍 ຄົ້ນຫາຂໍ້ມູນເຊີງເລິກທີ່ແທ້ຈາກນັກສ້າງທີ່ໄດ້ຮັບການຢືນຢັນ.
ອີເມວ / ເບີໂທລະສັບ
ຫົວຂໍ້ທີ່ກໍາລັງນິຍົມ
1
#ArkhamSaysBlackRockBuys$1.5BInETH
0 views
1 ກຳລັງສົນທະນາ
2
#ElSalvadorBTCHoldingsRiseTo7777
5,434 views
196 ກຳລັງສົນທະນາ
3
#MemeLaunchpads82%OfArcDayOneVolume
14,769 views
417 ກຳລັງສົນທະນາ
4
#OstiumLoanDisputeHearingSetInNYFederalCourt
13,763 views
320 ກຳລັງສົນທະນາ
5
#HyperliquidUSDCSupplyOvertakesSolana
3,777 views
132 ກຳລັງສົນທະນາ
6
#SKPoliceRefer18PolymarketUsersToProsecutors
10,051 views
298 ກຳລັງສົນທະນາ
7
#FedSEPProjects2026RateAt4.1%
25,473 views
427 ກຳລັງສົນທະນາ
8
#USHouseAdvancesBitcoinReserveBill
11,999 views
267 ກຳລັງສົນທະນາ
9
#AmazonGetsWarrantsToBuyGeneracStock
11,338 views
236 ກຳລັງສົນທະນາ
10
#DotPlotSignalsOneMoreHikeIn2026
38,004 views
655 ກຳລັງສົນທະນາ