
#hacker
hacker
724,183 views
340 ກຳລັງສົນທະນາ
ມາແຮງ
ຫຼ້າສຸດ


·
--
"Arrelen el error primero"
Un #Hacker ético roba $320 millones en #LiquidNetwork y exige un parche a #Blockstream para devolver el dinero
Se retiraron aproximadamente 4.000 #BTC de la billetera de la federación de Liquid Network. El atacante aprovechó un fallo en el software Elements para crear L-BTC y procesarlos a través del servicio de compensación de SideSwap, descartando que la clave de autorización estuviera comprometida.
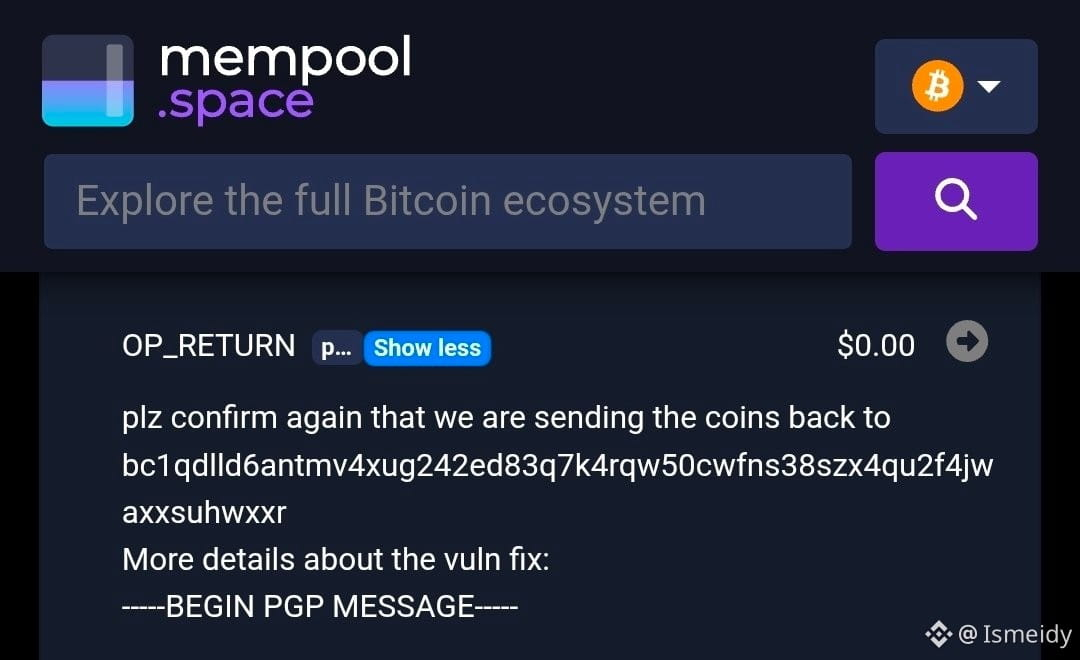
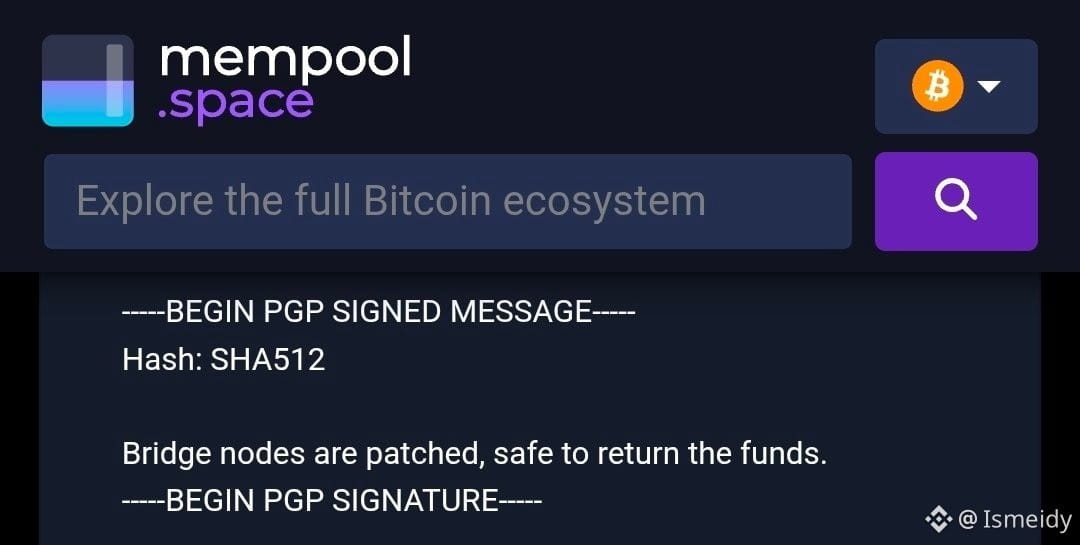
Exigencia 'on-chain': Mediante mensajes cifrados con PGP y registros OP_RETURN en la cadena de bloques, el supuesto hacker ético prometió devolver la mayor parte de los fondos con una sola condición: que Blockstream corrigiera la vulnerabilidad y asegurara la actualización de todos los nodos antes del traspaso.
Luz verde de #AdamBack : Blockstream respondió con una firma PGP verificable confirmando que los nodos puente han sido parcheados y que la red está lista para recibir el retorno del capital sin riesgos.
Estado de congelamiento: Pese a la confirmación, los 4.000 BTC permanecen en la billetera del atacante. Como medida preventiva, Liquid Network mantiene totalmente suspendidas las operaciones en sus nodos puente, pausando depósitos, retiros y la actividad en SideSwap.
$BTC
{future}(BTCUSDT)
$XRP
{future}(XRPUSDT)
$SOL
{future}(SOLUSDT)
"Arrelen el error primero"
Un #Hacker ético roba $320 millones en #LiquidNetwork y exige un parche a #Blockstream para devolver el dinero
Se retiraron aproximadamente 4.000 #BTC de la billetera de la federación de Liquid Network. El atacante aprovechó un fallo en el software Elements para crear L-BTC y procesarlos a través del servicio de compensación de SideSwap, descartando que la clave de autorización estuviera comprometida.
Exigencia 'on-chain': Mediante mensajes cifrados con PGP y registros OP_RETURN en la cadena de bloques, el supuesto hacker ético prometió devolver la mayor parte de los fondos con una sola condición: que Blockstream corrigiera la vulnerabilidad y asegurara la actualización de todos los nodos antes del traspaso.
Luz verde de #AdamBack : Blockstream respondió con una firma PGP verificable confirmando que los nodos puente han sido parcheados y que la red está lista para recibir el retorno del capital sin riesgos.
Estado de congelamiento: Pese a la confirmación, los 4.000 BTC permanecen en la billetera del atacante. Como medida preventiva, Liquid Network mantiene totalmente suspendidas las operaciones en sus nodos puente, pausando depósitos, retiros y la actividad en SideSwap.
$BTC
$XRP
$SOL
Un #Hacker ético roba $320 millones en #LiquidNetwork y exige un parche a #Blockstream para devolver el dinero
Se retiraron aproximadamente 4.000 #BTC de la billetera de la federación de Liquid Network. El atacante aprovechó un fallo en el software Elements para crear L-BTC y procesarlos a través del servicio de compensación de SideSwap, descartando que la clave de autorización estuviera comprometida.
Exigencia 'on-chain': Mediante mensajes cifrados con PGP y registros OP_RETURN en la cadena de bloques, el supuesto hacker ético prometió devolver la mayor parte de los fondos con una sola condición: que Blockstream corrigiera la vulnerabilidad y asegurara la actualización de todos los nodos antes del traspaso.
Luz verde de #AdamBack : Blockstream respondió con una firma PGP verificable confirmando que los nodos puente han sido parcheados y que la red está lista para recibir el retorno del capital sin riesgos.
Estado de congelamiento: Pese a la confirmación, los 4.000 BTC permanecen en la billetera del atacante. Como medida preventiva, Liquid Network mantiene totalmente suspendidas las operaciones en sus nodos puente, pausando depósitos, retiros y la actividad en SideSwap.
$BTC
$XRP
$SOL
Por su pollo:
yo también necesito fondos así se activa
9
10
13k
·
--
ХАКER, DEPUTAT E KŘĪSTNĪKS TĒVS KARDEISKĀS MAFIJAS 👨💻
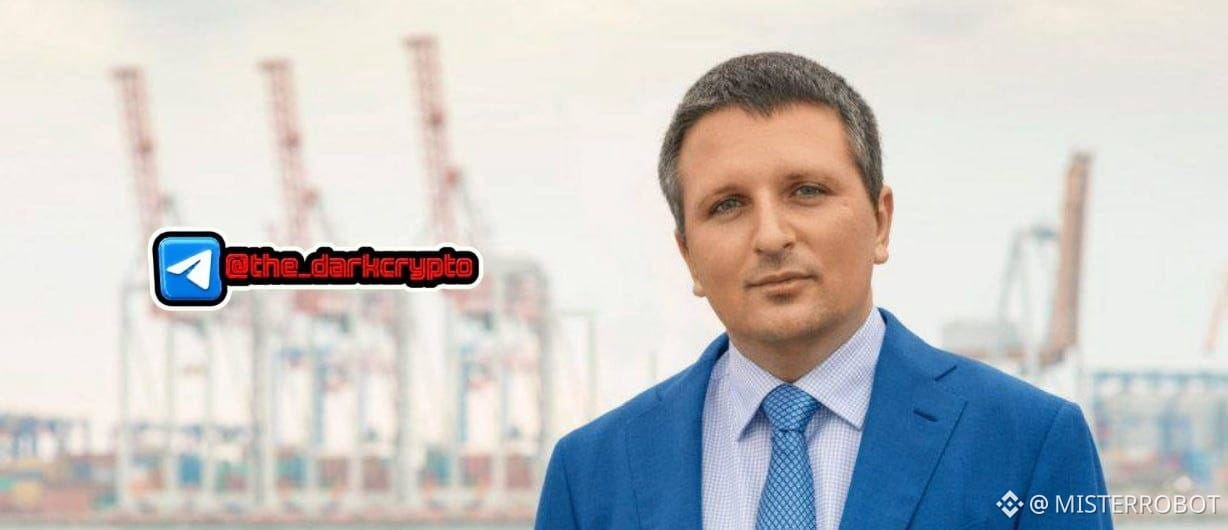
Odesa, ģimenē ar inteliģenci: tētis — komponistu savienības vadītājs. Pats Dmitrijs Golubovs 2001. gadā palaiž CarderPlanet.com — forumu klonu tirdzniecībai Visa un Mastercard sistēmām; domēns tiek reģistrēts Madagaskarā. Septiņi simti dalībnieku, un 11 miljoni dolāru noplūda no bankām. WSJ nodēvēja viņu par “hakeru mafijas krusttēvu”.
Arests 2005. gadā — kinematogrāfisks: viņš dedzina dokumentus, kamēr kaimiņi izsauc ugunsdzēsējus. Rezultāts — pieci mēneši pirmstiesas apcietinājumā, smieklīga drošības nauda no diviem deputātiem, Visa un Mastercard uz tiesu nepieļāva, lietu slēdza, jo nebija nodarījuma sastāva.
Melnkalnes vietā — viņš izveido Interneta partiju ar Dartu Veideru priekšvēlēšanu video. 2014. gadā viņš jau ir tautas deputāts no Bloka Porošenko. Rādas (parlamentā) viņš virza likumu par tiesībām bloķēt neērtus vietņu resursus. Komentāri lieki.
Pēc #BitcoinMagazineUkraine datiem — viņš ir trijniekā lielāko #Bitcoin turētāju vidū starp Ukrainas publiskajām personām. Forums nomainīts uz parlamentu, paradumi — ne 😏
#Crypto #Hacker
Abonē — te tāds notiek katru dienu 🔔
ХАКER, DEPUTAT E KŘĪSTNĪKS TĒVS KARDEISKĀS MAFIJAS 👨💻
Odesa, ģimenē ar inteliģenci: tētis — komponistu savienības vadītājs. Pats Dmitrijs Golubovs 2001. gadā palaiž CarderPlanet.com — forumu klonu tirdzniecībai Visa un Mastercard sistēmām; domēns tiek reģistrēts Madagaskarā. Septiņi simti dalībnieku, un 11 miljoni dolāru noplūda no bankām. WSJ nodēvēja viņu par “hakeru mafijas krusttēvu”.
Arests 2005. gadā — kinematogrāfisks: viņš dedzina dokumentus, kamēr kaimiņi izsauc ugunsdzēsējus. Rezultāts — pieci mēneši pirmstiesas apcietinājumā, smieklīga drošības nauda no diviem deputātiem, Visa un Mastercard uz tiesu nepieļāva, lietu slēdza, jo nebija nodarījuma sastāva.
Melnkalnes vietā — viņš izveido Interneta partiju ar Dartu Veideru priekšvēlēšanu video. 2014. gadā viņš jau ir tautas deputāts no Bloka Porošenko. Rādas (parlamentā) viņš virza likumu par tiesībām bloķēt neērtus vietņu resursus. Komentāri lieki.
Pēc #BitcoinMagazineUkraine datiem — viņš ir trijniekā lielāko #Bitcoin turētāju vidū starp Ukrainas publiskajām personām. Forums nomainīts uz parlamentu, paradumi — ne 😏
#Crypto #Hacker
Abonē — te tāds notiek katru dienu 🔔
Odesa, ģimenē ar inteliģenci: tētis — komponistu savienības vadītājs. Pats Dmitrijs Golubovs 2001. gadā palaiž CarderPlanet.com — forumu klonu tirdzniecībai Visa un Mastercard sistēmām; domēns tiek reģistrēts Madagaskarā. Septiņi simti dalībnieku, un 11 miljoni dolāru noplūda no bankām. WSJ nodēvēja viņu par “hakeru mafijas krusttēvu”.
Arests 2005. gadā — kinematogrāfisks: viņš dedzina dokumentus, kamēr kaimiņi izsauc ugunsdzēsējus. Rezultāts — pieci mēneši pirmstiesas apcietinājumā, smieklīga drošības nauda no diviem deputātiem, Visa un Mastercard uz tiesu nepieļāva, lietu slēdza, jo nebija nodarījuma sastāva.
Melnkalnes vietā — viņš izveido Interneta partiju ar Dartu Veideru priekšvēlēšanu video. 2014. gadā viņš jau ir tautas deputāts no Bloka Porošenko. Rādas (parlamentā) viņš virza likumu par tiesībām bloķēt neērtus vietņu resursus. Komentāri lieki.
Pēc #BitcoinMagazineUkraine datiem — viņš ir trijniekā lielāko #Bitcoin turētāju vidū starp Ukrainas publiskajām personām. Forums nomainīts uz parlamentu, paradumi — ne 😏
#Crypto #Hacker
Abonē — te tāds notiek katru dienu 🔔
7
14
24.6k
·
--
️ ແຈ້ງເຕືອນສຳຄັນສຳລັບຜູ້ຖືສະກຸນເງິນ 😱
ຜູ້ລັກໄຊເຊັ່ນ ສາມາດລັກ 593 BTC (ປະມານ 39 ລ້ານໂດລາ) ຈາກ Coldcard Mk3 ທີ່ເປັນ hardware wallet ແບບເຢັນ.
ສາເຫດມາຈາກຂໍ້ບົກພ່ອງທີ່ກ່ຽວຂ້ອງກັບຂະບວນການສ້າງ Seed Phrase (ວະລະຄຳລັບ), ຊຶ່ງໄດ້ອະນຸຍາດໃຫ້ສາມາດສືບເອົາ private keys ແລະເຂົ້າເຖິງເງິນໄດ້.$BNB
🔐 ຈົ່ງຮັບປະກັນວ່າເລືອກໃຊ້ hardware wallet ທີ່ເຊື່ອຖືໄດ້ ມີປະຫວັດທີ່ແນ່ນອນ ແລະຖືກທົດສອບມາແລ້ວຕາມເວລາ.
#HackerAlert #Hacker #BTC
$BTC
{future}(BNBUSDT)
{future}(BTCUSDT)
️ ແຈ້ງເຕືອນສຳຄັນສຳລັບຜູ້ຖືສະກຸນເງິນ 😱
ຜູ້ລັກໄຊເຊັ່ນ ສາມາດລັກ 593 BTC (ປະມານ 39 ລ້ານໂດລາ) ຈາກ Coldcard Mk3 ທີ່ເປັນ hardware wallet ແບບເຢັນ.
ສາເຫດມາຈາກຂໍ້ບົກພ່ອງທີ່ກ່ຽວຂ້ອງກັບຂະບວນການສ້າງ Seed Phrase (ວະລະຄຳລັບ), ຊຶ່ງໄດ້ອະນຸຍາດໃຫ້ສາມາດສືບເອົາ private keys ແລະເຂົ້າເຖິງເງິນໄດ້.$BNB
🔐 ຈົ່ງຮັບປະກັນວ່າເລືອກໃຊ້ hardware wallet ທີ່ເຊື່ອຖືໄດ້ ມີປະຫວັດທີ່ແນ່ນອນ ແລະຖືກທົດສອບມາແລ້ວຕາມເວລາ.
#HackerAlert #Hacker #BTC
$BTC
ຜູ້ລັກໄຊເຊັ່ນ ສາມາດລັກ 593 BTC (ປະມານ 39 ລ້ານໂດລາ) ຈາກ Coldcard Mk3 ທີ່ເປັນ hardware wallet ແບບເຢັນ.
ສາເຫດມາຈາກຂໍ້ບົກພ່ອງທີ່ກ່ຽວຂ້ອງກັບຂະບວນການສ້າງ Seed Phrase (ວະລະຄຳລັບ), ຊຶ່ງໄດ້ອະນຸຍາດໃຫ້ສາມາດສືບເອົາ private keys ແລະເຂົ້າເຖິງເງິນໄດ້.$BNB
🔐 ຈົ່ງຮັບປະກັນວ່າເລືອກໃຊ້ hardware wallet ທີ່ເຊື່ອຖືໄດ້ ມີປະຫວັດທີ່ແນ່ນອນ ແລະຖືກທົດສອບມາແລ້ວຕາມເວລາ.
#HackerAlert #Hacker #BTC
$BTC
88
·
--
Qʊa tờnô cho người nắm giữ
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
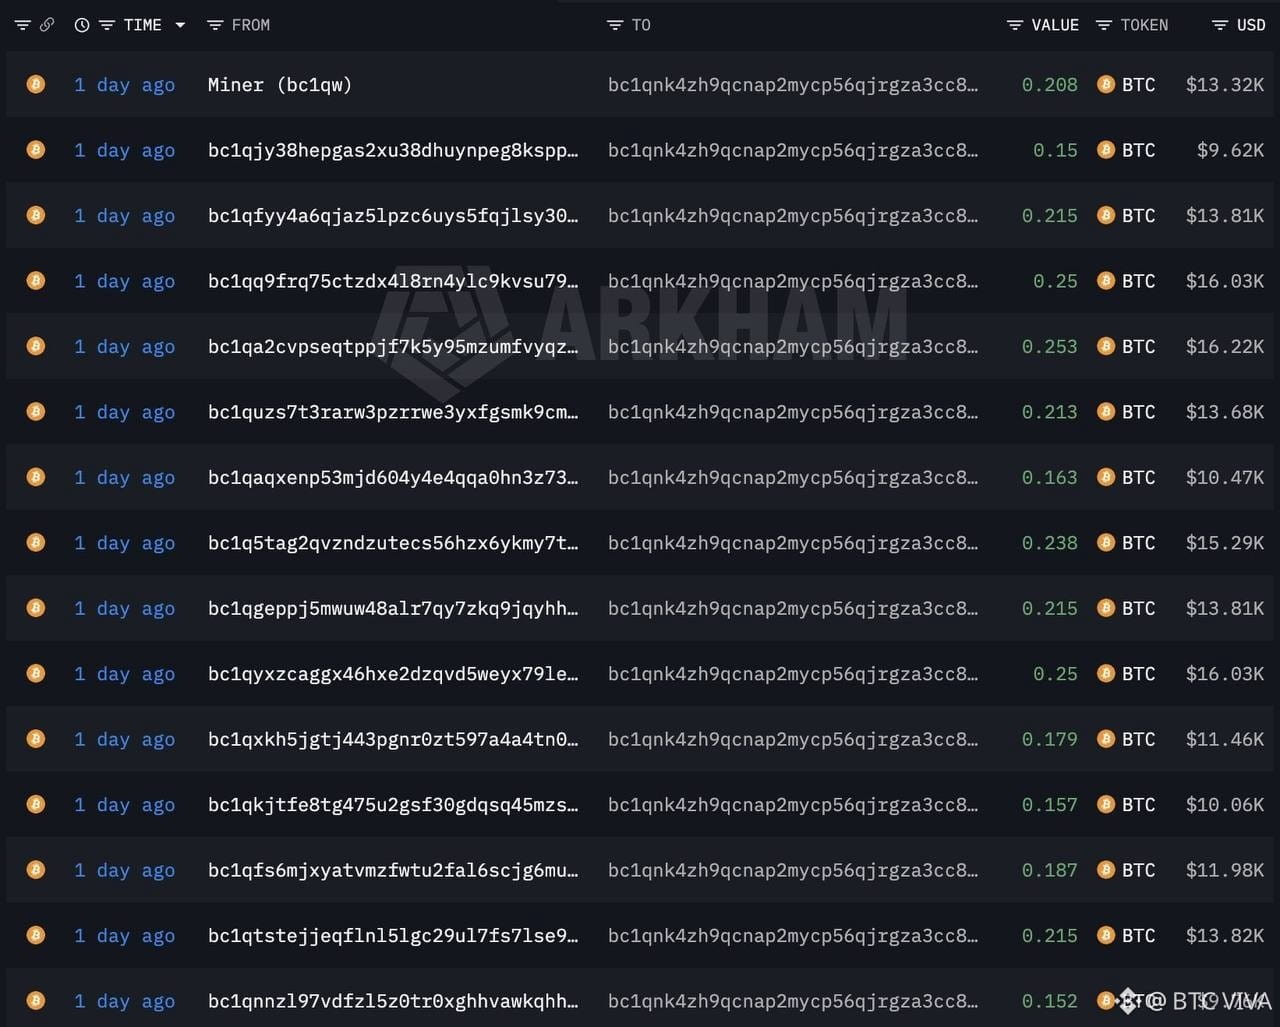
ພວກແຮກເກີ້ສາມາດລັກເອົາ 593 BTC (ປະມານ $39 ລ້ານ) ຈາກກະເປົາ coldcard Mk3 ທີ່ເປັນ cold wallets.
ສາເຫດແມ່ນເປັນ bug ທີ່ກ່ຽວຂ້ອງກັບການສ້າງ seed phrase ທີ່ອະນຸຍາດໃຫ້ສາມາດມາຈາກ private keys ໄດ້.
ເລືອກ cold wallets ທີ່ມີຄວາມເຊື່ອຖືດີ ແລະຜ່ານການທົດສອບມາດົນ.
#HackerAlert #Hacker #BTC
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
Qʊa tờnô cho người nắm giữ
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
ພວກແຮກເກີ້ສາມາດລັກເອົາ 593 BTC (ປະມານ $39 ລ້ານ) ຈາກກະເປົາ coldcard Mk3 ທີ່ເປັນ cold wallets.
ສາເຫດແມ່ນເປັນ bug ທີ່ກ່ຽວຂ້ອງກັບການສ້າງ seed phrase ທີ່ອະນຸຍາດໃຫ້ສາມາດມາຈາກ private keys ໄດ້.
ເລືອກ cold wallets ທີ່ມີຄວາມເຊື່ອຖືດີ ແລະຜ່ານການທົດສອບມາດົນ.
#HackerAlert #Hacker #BTC
$BTC
$BNB
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
ພວກແຮກເກີ້ສາມາດລັກເອົາ 593 BTC (ປະມານ $39 ລ້ານ) ຈາກກະເປົາ coldcard Mk3 ທີ່ເປັນ cold wallets.
ສາເຫດແມ່ນເປັນ bug ທີ່ກ່ຽວຂ້ອງກັບການສ້າງ seed phrase ທີ່ອະນຸຍາດໃຫ້ສາມາດມາຈາກ private keys ໄດ້.
ເລືອກ cold wallets ທີ່ມີຄວາມເຊື່ອຖືດີ ແລະຜ່ານການທົດສອບມາດົນ.
#HackerAlert #Hacker #BTC
$BTC
$BNB
16
1
89
116.9k

·
--
ສັນຍານໝີ
🔥ກຳລັງເລີ່ມຂະຍັບຍ້າຍ Bitcoins ທີ່ຖືກລັກຈາກຄະດີ Cold card 😕
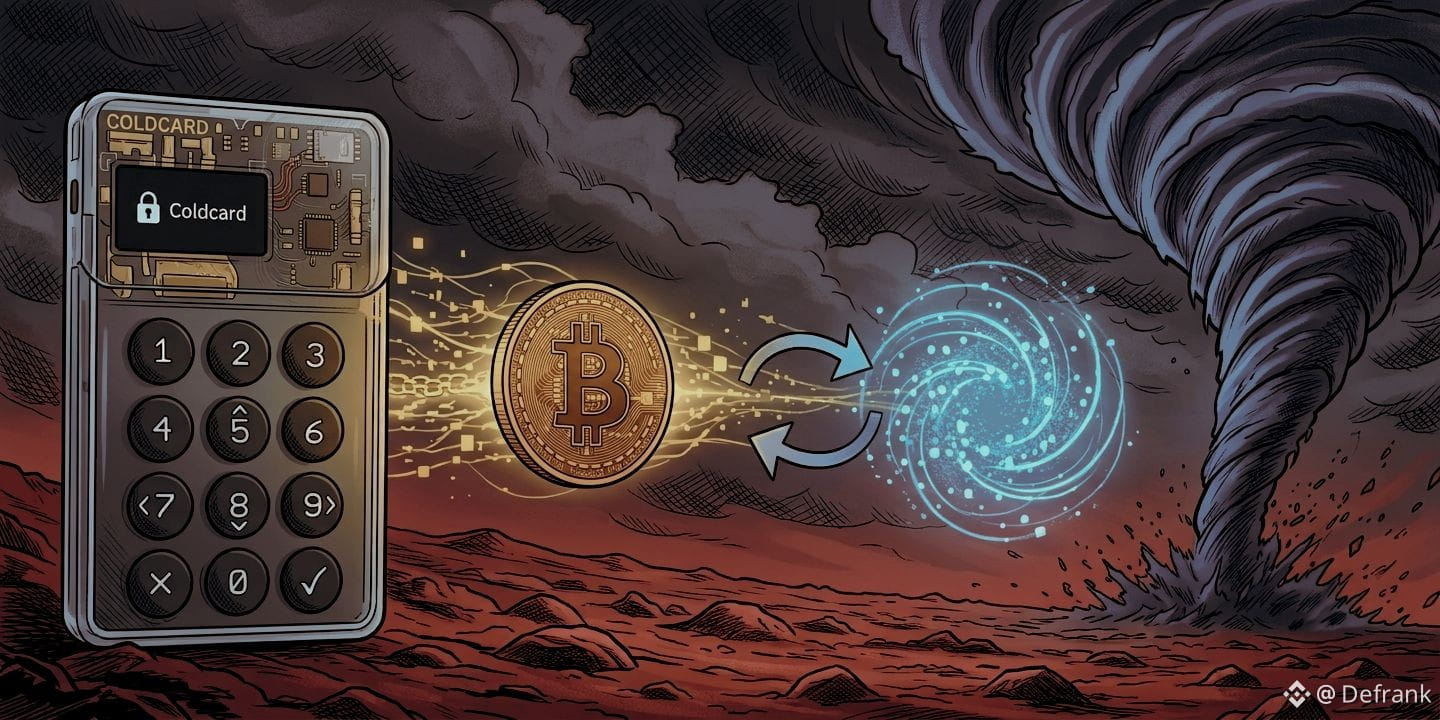
ໃນຊ່ວງຊ່ວງລ່າສຸດ ມີການເລີ່ມຂະຍັບຍ້າຍບາງສ່ວນ #bitcoins ທີ່ຖືກລັກ ທີ່ກ່ຽວຂ້ອງກັບຄະດີການ exploit ຂອງ #Coldcard ແລ້ວນັ້ນ ໂດຍໃຊ້ເຕັກນິກທີ່ເອີ້ນວ່າ “peel Chain” ໂດຍຜ່ານ mixer Coinjoin. ເຫດການນີ້ເບິ່ງບໍ່ດີຕໍ່ຜູ້ໄດ້ຮັບຜົນກະທົບຂອງເຫດການນີ້ ເພາະຖ້າຍັງມີການໃຊ້ເຕັກນິກນີ້ຕໍ່ໄປ ໂອກາດໃນການກູ້ຄືນເງິນກໍຈະຍາກຫຼາຍ.
ອີງຕາມຂໍ້ມູນໃນ chain, ທີ່ #Hacker (ຫຼື hackers) ໄດ້ເຄື່ອນຍ້າຍແລ້ວ 64 #BTC ແລະເຮັດຜ່ານຫຼາຍຂັ້ນຕອນ. ທຳອິດ ສົ່ງເງິນໄປຫາທີ່ຢູ່ໃໝ່, ຈາກນັ້ນ ນຳເງິນໄປຜ່ານ mixer (ເຊັ່ນ coinjoin), ຕໍ່ມາເລີ່ມແຍກເປັນຫນ່ວຍຂະໜາດນ້ອຍກວ່າ, ແລ້ວຈຶ່ງນຳຫນ່ວຍເຫຼົ່ານັ້ນກັບໄປປົນກັນອີກ. ຂັ້ນຕອນນີ້ເຮັດເພື່ອທຳໃຫ້ສາມາດຕິດຕາມທີ່ມາ (trazabilidad) ໄດ້ຍາກ ແລະສາມາດອອກເງິນເປັນ fiat ໄດ້.
ສິ່ງທີ່ກຳລັງຖືກວິຈານຢູ່ເມື່ອໄວໆນີ້ ແມ່ນການນຳໃຊ້ mixer ທີ່ຖືກສູນກາງ coinjoin, ເພາະຮູ້ວ່າມັນເປັນຂອງໃຜ, ແຕ່ກໍບໍ່ໄດ້ຊ່ວຍກັນແຊ່ຍືດການໂອນເງິນ. “ເຫດຜົນ?” ສຳລັບຄົນທີ່ຢູ່ຫຼັງ Coinjoin, “ບໍ່ສາມາດພິສູດໄດ້ວ່າເງິນແມ່ນຖືກລັກ.” ເຫດຜົນນີ້ໄດ້ສ້າງຄວາມໂກດແຄ້ນໃນຊຸມຊົນ.
ຖ້າຈົນເຖິງຕອນນີ້ຍັງບໍ່ມີການເຂົ້າແຊກແຊງ ແລະຖ້າຜູ້ໂຈມຕີ (hacker) ຍັງໃຊ້ເຕັກນິກດຽວກັນນີ້ຕໍ່ໄປ ມີໂອກາດສູງຫຼາຍທີ່ເງິນກ້ອນເຫຼົ່ານີ້ຈະບໍ່ຖືກກູ້ຄືນເລີຍ.
ເລື່ອງນີ້ຈະຈົບລົງແນວໃດ?
👉ອັບເດດ crypto ຫຼາຍຂຶ້ນ...
ແຊຣ໌ ແລະ ຕິດຕາມຂ້ອຍເພື່ອອັນໃໝ່ 👈😎
$BTC
{spot}(BTCUSDT)
🔥ກຳລັງເລີ່ມຂະຍັບຍ້າຍ Bitcoins ທີ່ຖືກລັກຈາກຄະດີ Cold card 😕
ໃນຊ່ວງຊ່ວງລ່າສຸດ ມີການເລີ່ມຂະຍັບຍ້າຍບາງສ່ວນ #bitcoins ທີ່ຖືກລັກ ທີ່ກ່ຽວຂ້ອງກັບຄະດີການ exploit ຂອງ #Coldcard ແລ້ວນັ້ນ ໂດຍໃຊ້ເຕັກນິກທີ່ເອີ້ນວ່າ “peel Chain” ໂດຍຜ່ານ mixer Coinjoin. ເຫດການນີ້ເບິ່ງບໍ່ດີຕໍ່ຜູ້ໄດ້ຮັບຜົນກະທົບຂອງເຫດການນີ້ ເພາະຖ້າຍັງມີການໃຊ້ເຕັກນິກນີ້ຕໍ່ໄປ ໂອກາດໃນການກູ້ຄືນເງິນກໍຈະຍາກຫຼາຍ.
ອີງຕາມຂໍ້ມູນໃນ chain, ທີ່ #Hacker (ຫຼື hackers) ໄດ້ເຄື່ອນຍ້າຍແລ້ວ 64 #BTC ແລະເຮັດຜ່ານຫຼາຍຂັ້ນຕອນ. ທຳອິດ ສົ່ງເງິນໄປຫາທີ່ຢູ່ໃໝ່, ຈາກນັ້ນ ນຳເງິນໄປຜ່ານ mixer (ເຊັ່ນ coinjoin), ຕໍ່ມາເລີ່ມແຍກເປັນຫນ່ວຍຂະໜາດນ້ອຍກວ່າ, ແລ້ວຈຶ່ງນຳຫນ່ວຍເຫຼົ່ານັ້ນກັບໄປປົນກັນອີກ. ຂັ້ນຕອນນີ້ເຮັດເພື່ອທຳໃຫ້ສາມາດຕິດຕາມທີ່ມາ (trazabilidad) ໄດ້ຍາກ ແລະສາມາດອອກເງິນເປັນ fiat ໄດ້.
ສິ່ງທີ່ກຳລັງຖືກວິຈານຢູ່ເມື່ອໄວໆນີ້ ແມ່ນການນຳໃຊ້ mixer ທີ່ຖືກສູນກາງ coinjoin, ເພາະຮູ້ວ່າມັນເປັນຂອງໃຜ, ແຕ່ກໍບໍ່ໄດ້ຊ່ວຍກັນແຊ່ຍືດການໂອນເງິນ. “ເຫດຜົນ?” ສຳລັບຄົນທີ່ຢູ່ຫຼັງ Coinjoin, “ບໍ່ສາມາດພິສູດໄດ້ວ່າເງິນແມ່ນຖືກລັກ.” ເຫດຜົນນີ້ໄດ້ສ້າງຄວາມໂກດແຄ້ນໃນຊຸມຊົນ.
ຖ້າຈົນເຖິງຕອນນີ້ຍັງບໍ່ມີການເຂົ້າແຊກແຊງ ແລະຖ້າຜູ້ໂຈມຕີ (hacker) ຍັງໃຊ້ເຕັກນິກດຽວກັນນີ້ຕໍ່ໄປ ມີໂອກາດສູງຫຼາຍທີ່ເງິນກ້ອນເຫຼົ່ານີ້ຈະບໍ່ຖືກກູ້ຄືນເລີຍ.
ເລື່ອງນີ້ຈະຈົບລົງແນວໃດ?
👉ອັບເດດ crypto ຫຼາຍຂຶ້ນ...
ແຊຣ໌ ແລະ ຕິດຕາມຂ້ອຍເພື່ອອັນໃໝ່ 👈😎
$BTC
ໃນຊ່ວງຊ່ວງລ່າສຸດ ມີການເລີ່ມຂະຍັບຍ້າຍບາງສ່ວນ #bitcoins ທີ່ຖືກລັກ ທີ່ກ່ຽວຂ້ອງກັບຄະດີການ exploit ຂອງ #Coldcard ແລ້ວນັ້ນ ໂດຍໃຊ້ເຕັກນິກທີ່ເອີ້ນວ່າ “peel Chain” ໂດຍຜ່ານ mixer Coinjoin. ເຫດການນີ້ເບິ່ງບໍ່ດີຕໍ່ຜູ້ໄດ້ຮັບຜົນກະທົບຂອງເຫດການນີ້ ເພາະຖ້າຍັງມີການໃຊ້ເຕັກນິກນີ້ຕໍ່ໄປ ໂອກາດໃນການກູ້ຄືນເງິນກໍຈະຍາກຫຼາຍ.
ອີງຕາມຂໍ້ມູນໃນ chain, ທີ່ #Hacker (ຫຼື hackers) ໄດ້ເຄື່ອນຍ້າຍແລ້ວ 64 #BTC ແລະເຮັດຜ່ານຫຼາຍຂັ້ນຕອນ. ທຳອິດ ສົ່ງເງິນໄປຫາທີ່ຢູ່ໃໝ່, ຈາກນັ້ນ ນຳເງິນໄປຜ່ານ mixer (ເຊັ່ນ coinjoin), ຕໍ່ມາເລີ່ມແຍກເປັນຫນ່ວຍຂະໜາດນ້ອຍກວ່າ, ແລ້ວຈຶ່ງນຳຫນ່ວຍເຫຼົ່ານັ້ນກັບໄປປົນກັນອີກ. ຂັ້ນຕອນນີ້ເຮັດເພື່ອທຳໃຫ້ສາມາດຕິດຕາມທີ່ມາ (trazabilidad) ໄດ້ຍາກ ແລະສາມາດອອກເງິນເປັນ fiat ໄດ້.
ສິ່ງທີ່ກຳລັງຖືກວິຈານຢູ່ເມື່ອໄວໆນີ້ ແມ່ນການນຳໃຊ້ mixer ທີ່ຖືກສູນກາງ coinjoin, ເພາະຮູ້ວ່າມັນເປັນຂອງໃຜ, ແຕ່ກໍບໍ່ໄດ້ຊ່ວຍກັນແຊ່ຍືດການໂອນເງິນ. “ເຫດຜົນ?” ສຳລັບຄົນທີ່ຢູ່ຫຼັງ Coinjoin, “ບໍ່ສາມາດພິສູດໄດ້ວ່າເງິນແມ່ນຖືກລັກ.” ເຫດຜົນນີ້ໄດ້ສ້າງຄວາມໂກດແຄ້ນໃນຊຸມຊົນ.
ຖ້າຈົນເຖິງຕອນນີ້ຍັງບໍ່ມີການເຂົ້າແຊກແຊງ ແລະຖ້າຜູ້ໂຈມຕີ (hacker) ຍັງໃຊ້ເຕັກນິກດຽວກັນນີ້ຕໍ່ໄປ ມີໂອກາດສູງຫຼາຍທີ່ເງິນກ້ອນເຫຼົ່ານີ້ຈະບໍ່ຖືກກູ້ຄືນເລີຍ.
ເລື່ອງນີ້ຈະຈົບລົງແນວໃດ?
👉ອັບເດດ crypto ຫຼາຍຂຶ້ນ...
ແຊຣ໌ ແລະ ຕິດຕາມຂ້ອຍເພື່ອອັນໃໝ່ 👈😎
$BTC
2
6
10.5k
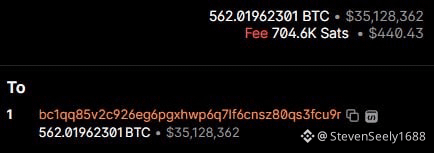
⚠️ ທີ່ພວມປະກາດໃໝ່: ຕູ້ເກັບຮາດແວ Bitcoin Coldcard ຖືກຖືກທຳລາຍ/ຖືກໂຈມຕີ ຈົນມີ 594.48 BTC ຖືກລັກ ($38.2M)
ມີຜູ້ເສຍຫາຍຫຼາຍກວ່າ 500 ຄົນທີ່ເຊື່ອວ່າ Bitcoin ຂອງຕົນປອດໄພໃນຕູ້ເກັບຮາດແວ ແຕ່ເສຍເງິນທັງໝົດໃນຂ້າມຄືນ, ໂດຍ 594.48 BTC ຖືກຖອນອອກພາຍໃນພຽງ 25 ນາທີ.
ເງິນສ່ວນໃຫຍ່ຢູ່ໃນກະເປົາ/Wallet ນີ້:
#arkm #Hacker @BinanceSquareCN
$BTC #链上追踪
⚠️ ທີ່ພວມປະກາດໃໝ່: ຕູ້ເກັບຮາດແວ Bitcoin Coldcard ຖືກຖືກທຳລາຍ/ຖືກໂຈມຕີ ຈົນມີ 594.48 BTC ຖືກລັກ ($38.2M)
ມີຜູ້ເສຍຫາຍຫຼາຍກວ່າ 500 ຄົນທີ່ເຊື່ອວ່າ Bitcoin ຂອງຕົນປອດໄພໃນຕູ້ເກັບຮາດແວ ແຕ່ເສຍເງິນທັງໝົດໃນຂ້າມຄືນ, ໂດຍ 594.48 BTC ຖືກຖອນອອກພາຍໃນພຽງ 25 ນາທີ.
ເງິນສ່ວນໃຫຍ່ຢູ່ໃນກະເປົາ/Wallet ນີ້:
#arkm #Hacker @币安广场
$BTC #链上追踪
ມີຜູ້ເສຍຫາຍຫຼາຍກວ່າ 500 ຄົນທີ່ເຊື່ອວ່າ Bitcoin ຂອງຕົນປອດໄພໃນຕູ້ເກັບຮາດແວ ແຕ່ເສຍເງິນທັງໝົດໃນຂ້າມຄືນ, ໂດຍ 594.48 BTC ຖືກຖອນອອກພາຍໃນພຽງ 25 ນາທີ.
ເງິນສ່ວນໃຫຍ່ຢູ່ໃນກະເປົາ/Wallet ນີ້:
#arkm #Hacker @币安广场
$BTC #链上追踪
3
1
13
736
·
--
ສັນຍານໝີ
ຢືນຢັນແລ້ວ
🚨 ແນ່ນອນບໍ່ສາມາດມີນັກແຮັກ 2 ຄົນ ມາປາກົດໃນມື້ດຽວກັນໄດ້!
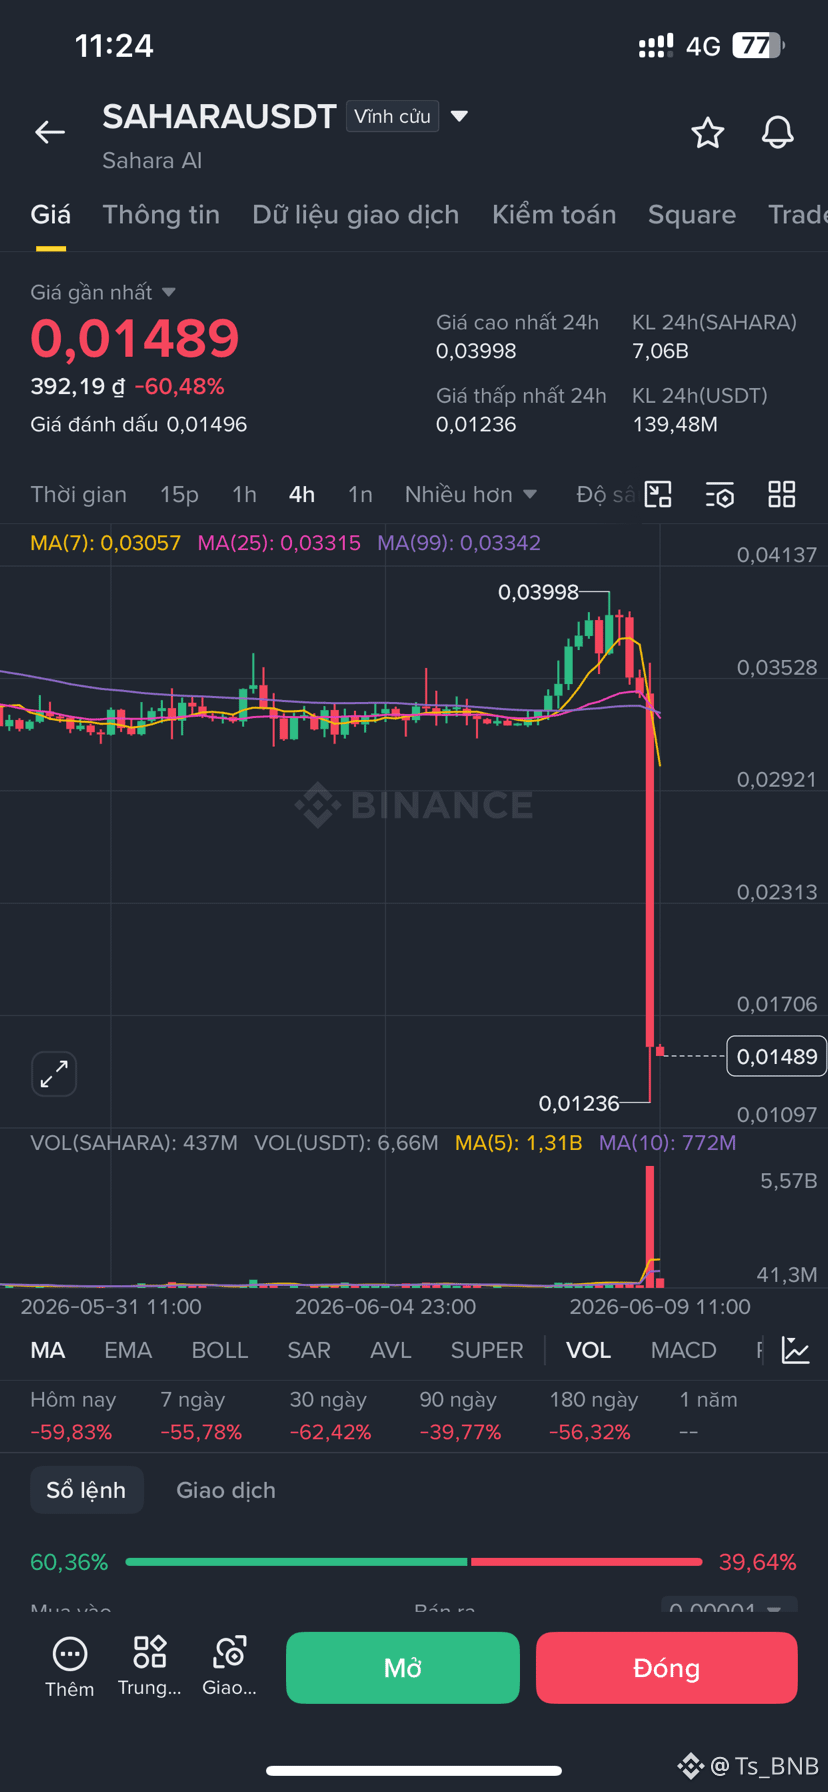
$H ພຶ່ງ “ຖືກແຮັກ” ກະໂດດລົງຫຼາຍກວ່າ 80% ແລ້ວ ຕອນນີ້ກໍເຖິງຄອງຂອງ $SAHARA ເຂົ້າຫົວລົງເພີ່ມອີກ 59%
ຕະຫຼາດ crypto ຊ່ວງນີ້ປະຫຼາດຈິງໆ, ພໍເປັນໂປຣເຈັກໃດທີ່ກຳລັງຈະຕົກໜັກ ກໍມັກຈະມີເລື່ອງຂ່າວບາງຢ່າງອອກມາເພື່ອອະທິບາຍສຳລັບການ dump ນັ້ນ. 🤡
ບໍ່ຮູ້ວ່າ hacker ຂັນຂັນພາກພຽນເກີນໄປ ຫຼື ທີມງານໂປຣເຈັກຕັ້ງໃຈສ້າງສັນເກີນໄປ…
ເອື້ອຍເພື່ອນຄິດວ່ານີ້ແມ່ນ:
👉 ແຮັກແທ້?
👉 ວາລີ xả hàng?
👉 ຫຼື ຂ່າວເກົ່າປ່ຽນຊື່ບໍ?
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
{future}(SAHARAUSDT)
🚨 ແນ່ນອນບໍ່ສາມາດມີນັກແຮັກ 2 ຄົນ ມາປາກົດໃນມື້ດຽວກັນໄດ້!
$H ພຶ່ງ “ຖືກແຮັກ” ກະໂດດລົງຫຼາຍກວ່າ 80% ແລ້ວ ຕອນນີ້ກໍເຖິງຄອງຂອງ $SAHARA ເຂົ້າຫົວລົງເພີ່ມອີກ 59%
ຕະຫຼາດ crypto ຊ່ວງນີ້ປະຫຼາດຈິງໆ, ພໍເປັນໂປຣເຈັກໃດທີ່ກຳລັງຈະຕົກໜັກ ກໍມັກຈະມີເລື່ອງຂ່າວບາງຢ່າງອອກມາເພື່ອອະທິບາຍສຳລັບການ dump ນັ້ນ. 🤡
ບໍ່ຮູ້ວ່າ hacker ຂັນຂັນພາກພຽນເກີນໄປ ຫຼື ທີມງານໂປຣເຈັກຕັ້ງໃຈສ້າງສັນເກີນໄປ…
ເອື້ອຍເພື່ອນຄິດວ່ານີ້ແມ່ນ:
👉 ແຮັກແທ້?
👉 ວາລີ xả hàng?
👉 ຫຼື ຂ່າວເກົ່າປ່ຽນຊື່ບໍ?
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
$H ພຶ່ງ “ຖືກແຮັກ” ກະໂດດລົງຫຼາຍກວ່າ 80% ແລ້ວ ຕອນນີ້ກໍເຖິງຄອງຂອງ $SAHARA ເຂົ້າຫົວລົງເພີ່ມອີກ 59%
ຕະຫຼາດ crypto ຊ່ວງນີ້ປະຫຼາດຈິງໆ, ພໍເປັນໂປຣເຈັກໃດທີ່ກຳລັງຈະຕົກໜັກ ກໍມັກຈະມີເລື່ອງຂ່າວບາງຢ່າງອອກມາເພື່ອອະທິບາຍສຳລັບການ dump ນັ້ນ. 🤡
ບໍ່ຮູ້ວ່າ hacker ຂັນຂັນພາກພຽນເກີນໄປ ຫຼື ທີມງານໂປຣເຈັກຕັ້ງໃຈສ້າງສັນເກີນໄປ…
ເອື້ອຍເພື່ອນຄິດວ່ານີ້ແມ່ນ:
👉 ແຮັກແທ້?
👉 ວາລີ xả hàng?
👉 ຫຼື ຂ່າວເກົ່າປ່ຽນຊື່ບໍ?
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
1
657
·
--
🚨 ການຍົກລົບ RUG PULL ອັນລ້ຳຄ່າ
#SLINK ລົ້ມຈາກ $80M ເຫຼືອສູນ ຫຼັງຈາກຖືກແຮັກກິ້ງໃສ່ຄູ່ຂອງ #ElonMusk
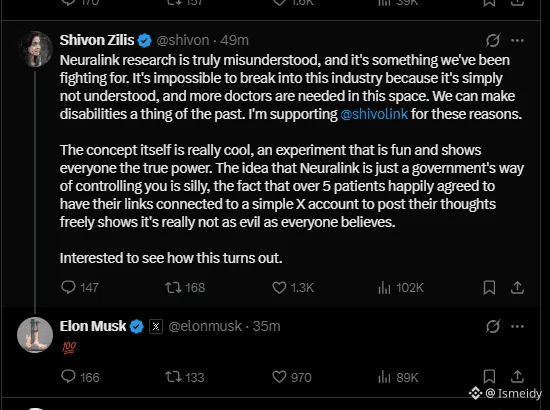
ພວກເຂົາ #Hacker ໄດ້ຄວບຄຸມບັນຊີ X ຂອງ Shivon Zilis ເພື່ອໂປຣໂມດ memecoin $SLINK ດ້ວຍຄຳເວົ້າປອມກ່ຽວກັບ Neuralink ເພື່ອໃຫ້ມັນເບິ່ງມີຄວາມໜ້າເຊື່ອຖື.
ຕົວປະຕິກິລິຍາ FOMO: ຄຳຕອບຢ່າງໄວຂອງ Elon #Musk ພ້ອມດ້ວຍ emoji 💯 ຈົນສຳເລັດ ໄປສິ້ນແສງຂອງການຈູດ. ຕະຫຼາດຄິດວ່າໄດ້ການຢັ້ງຢືນຢ່າງເປັນທາງການ, ຈົນເຮັດໃຫ້ເກີດການດູດຊຶມສະພາບຄວາມສະຫຼອງສິນຄ້າອັນຫນັກໃນທົ່ວທັງນິເວັດ.
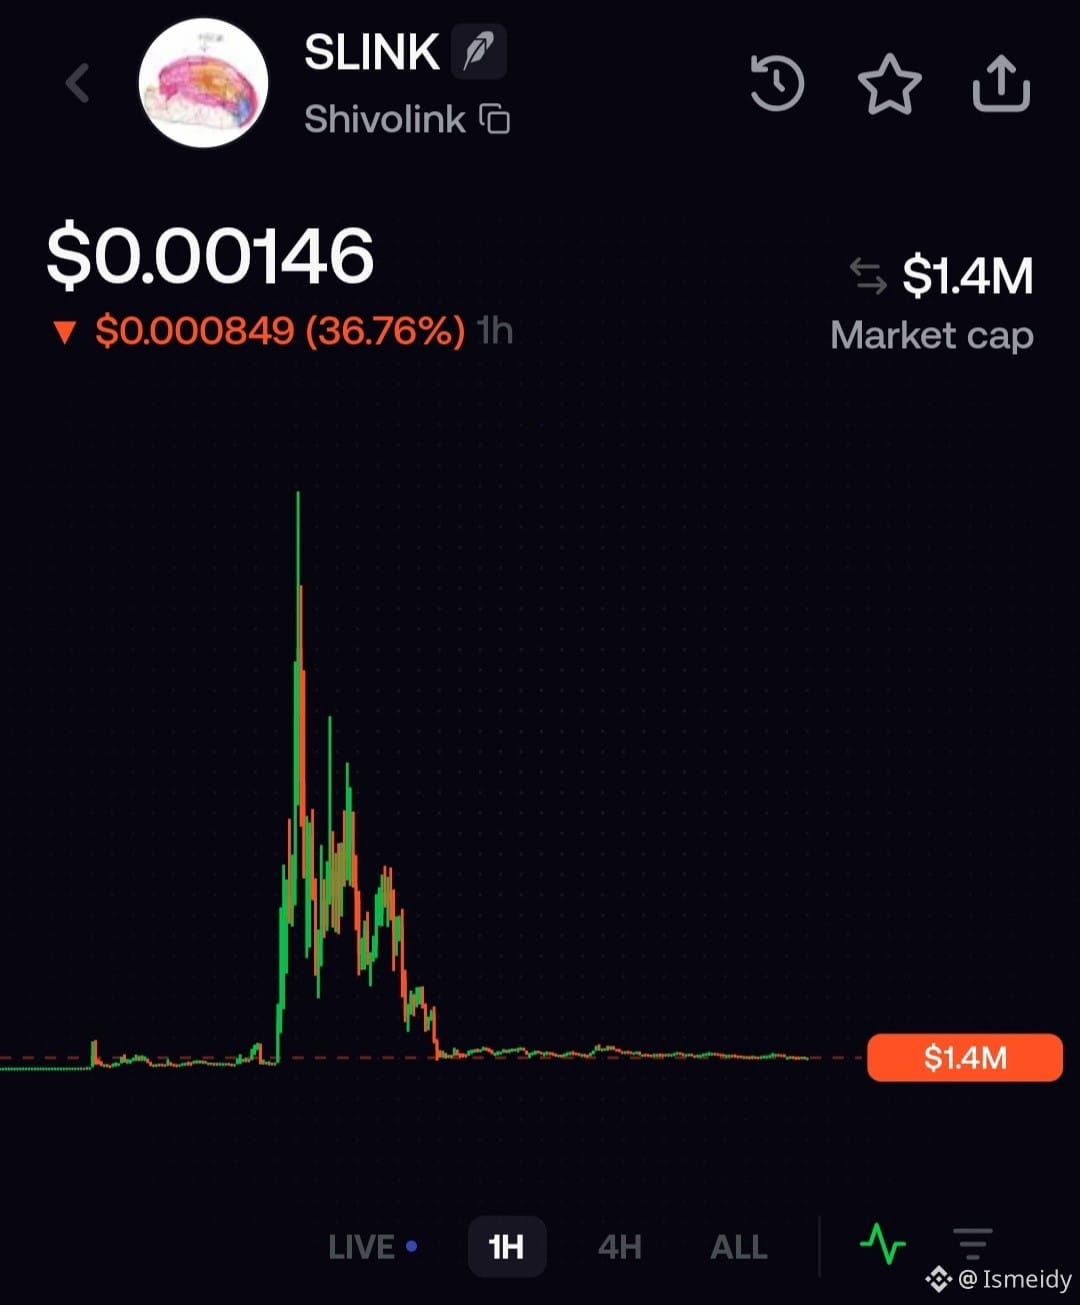
ການທຳລາຍທາງເທັກນິກ: market cap ເພີ່ມຈາກສູນໄປຮອດຈຸດສູງ 80 ລ້ານໂດລາ. ແຕ່ພໍຖ້າ tweet ຖືກລົບແລະຢືນຢັນວ່າຖືກແຮັກ, insiders ແລະ bots ກໍໄດ້ດາວໂຫຼດ wallets ຂອງພວກເຂົາ. ກຣາຟຖືກປ່ຽນເປັນ "ເທິງທີ່ຄືກັນກັບຍານມະຕະ" ທີ່ເຫັນບໍ່ຊຳ້ອີກ, ທຳລາຍມູນຄ່າຫຼາຍລ້ານໂດລາໃນບາງນາທີ ແລະປະໄວ້ໃຫ້ market cap ຈົມຕ່ຳໃກ້ກັບ $1.4M.
ອາການຫົວເຊົາຂອງຕະຫຼາດ: ພວກ traders ທີ່ເຂົ້າໄປໃນຕອນສູງ ກໍກາຍເປັນ exit liquidity. ຕອນນີ້ລະຫວ່າງຄວາມຕົກໃຈ ແລະ ຄວາມທໍ້ຖອຍ, ຊຸມຊົນລໍຖ້າໃຫ້ພວກເຂົາຈັດຕັ້ງເພື່ອ CTO ເພາະພວກເຂົາຮູ້ວ່າ ການຄືນເງິນຢ່າງປະຫລາດໃຈແມ່ນເປັນໄປໄດ້ນ້ອຍຫຼາຍ.
#CryptoNews
$HOODB
{spot}(HOODBUSDT)
$HOOD
{future}(HOODUSDT)
$SOL
{future}(SOLUSDT)
🚨 ການຍົກລົບ RUG PULL ອັນລ້ຳຄ່າ
#SLINK ລົ້ມຈາກ $80M ເຫຼືອສູນ ຫຼັງຈາກຖືກແຮັກກິ້ງໃສ່ຄູ່ຂອງ #ElonMusk
ພວກເຂົາ #Hacker ໄດ້ຄວບຄຸມບັນຊີ X ຂອງ Shivon Zilis ເພື່ອໂປຣໂມດ memecoin $SLINK ດ້ວຍຄຳເວົ້າປອມກ່ຽວກັບ Neuralink ເພື່ອໃຫ້ມັນເບິ່ງມີຄວາມໜ້າເຊື່ອຖື.
ຕົວປະຕິກິລິຍາ FOMO: ຄຳຕອບຢ່າງໄວຂອງ Elon #Musk ພ້ອມດ້ວຍ emoji 💯 ຈົນສຳເລັດ ໄປສິ້ນແສງຂອງການຈູດ. ຕະຫຼາດຄິດວ່າໄດ້ການຢັ້ງຢືນຢ່າງເປັນທາງການ, ຈົນເຮັດໃຫ້ເກີດການດູດຊຶມສະພາບຄວາມສະຫຼອງສິນຄ້າອັນຫນັກໃນທົ່ວທັງນິເວັດ.
ການທຳລາຍທາງເທັກນິກ: market cap ເພີ່ມຈາກສູນໄປຮອດຈຸດສູງ 80 ລ້ານໂດລາ. ແຕ່ພໍຖ້າ tweet ຖືກລົບແລະຢືນຢັນວ່າຖືກແຮັກ, insiders ແລະ bots ກໍໄດ້ດາວໂຫຼດ wallets ຂອງພວກເຂົາ. ກຣາຟຖືກປ່ຽນເປັນ "ເທິງທີ່ຄືກັນກັບຍານມະຕະ" ທີ່ເຫັນບໍ່ຊຳ້ອີກ, ທຳລາຍມູນຄ່າຫຼາຍລ້ານໂດລາໃນບາງນາທີ ແລະປະໄວ້ໃຫ້ market cap ຈົມຕ່ຳໃກ້ກັບ $1.4M.
ອາການຫົວເຊົາຂອງຕະຫຼາດ: ພວກ traders ທີ່ເຂົ້າໄປໃນຕອນສູງ ກໍກາຍເປັນ exit liquidity. ຕອນນີ້ລະຫວ່າງຄວາມຕົກໃຈ ແລະ ຄວາມທໍ້ຖອຍ, ຊຸມຊົນລໍຖ້າໃຫ້ພວກເຂົາຈັດຕັ້ງເພື່ອ CTO ເພາະພວກເຂົາຮູ້ວ່າ ການຄືນເງິນຢ່າງປະຫລາດໃຈແມ່ນເປັນໄປໄດ້ນ້ອຍຫຼາຍ.
#CryptoNews
$HOODB
$HOOD
$SOL
#SLINK ລົ້ມຈາກ $80M ເຫຼືອສູນ ຫຼັງຈາກຖືກແຮັກກິ້ງໃສ່ຄູ່ຂອງ #ElonMusk
ພວກເຂົາ #Hacker ໄດ້ຄວບຄຸມບັນຊີ X ຂອງ Shivon Zilis ເພື່ອໂປຣໂມດ memecoin $SLINK ດ້ວຍຄຳເວົ້າປອມກ່ຽວກັບ Neuralink ເພື່ອໃຫ້ມັນເບິ່ງມີຄວາມໜ້າເຊື່ອຖື.
ຕົວປະຕິກິລິຍາ FOMO: ຄຳຕອບຢ່າງໄວຂອງ Elon #Musk ພ້ອມດ້ວຍ emoji 💯 ຈົນສຳເລັດ ໄປສິ້ນແສງຂອງການຈູດ. ຕະຫຼາດຄິດວ່າໄດ້ການຢັ້ງຢືນຢ່າງເປັນທາງການ, ຈົນເຮັດໃຫ້ເກີດການດູດຊຶມສະພາບຄວາມສະຫຼອງສິນຄ້າອັນຫນັກໃນທົ່ວທັງນິເວັດ.
ການທຳລາຍທາງເທັກນິກ: market cap ເພີ່ມຈາກສູນໄປຮອດຈຸດສູງ 80 ລ້ານໂດລາ. ແຕ່ພໍຖ້າ tweet ຖືກລົບແລະຢືນຢັນວ່າຖືກແຮັກ, insiders ແລະ bots ກໍໄດ້ດາວໂຫຼດ wallets ຂອງພວກເຂົາ. ກຣາຟຖືກປ່ຽນເປັນ "ເທິງທີ່ຄືກັນກັບຍານມະຕະ" ທີ່ເຫັນບໍ່ຊຳ້ອີກ, ທຳລາຍມູນຄ່າຫຼາຍລ້ານໂດລາໃນບາງນາທີ ແລະປະໄວ້ໃຫ້ market cap ຈົມຕ່ຳໃກ້ກັບ $1.4M.
ອາການຫົວເຊົາຂອງຕະຫຼາດ: ພວກ traders ທີ່ເຂົ້າໄປໃນຕອນສູງ ກໍກາຍເປັນ exit liquidity. ຕອນນີ້ລະຫວ່າງຄວາມຕົກໃຈ ແລະ ຄວາມທໍ້ຖອຍ, ຊຸມຊົນລໍຖ້າໃຫ້ພວກເຂົາຈັດຕັ້ງເພື່ອ CTO ເພາະພວກເຂົາຮູ້ວ່າ ການຄືນເງິນຢ່າງປະຫລາດໃຈແມ່ນເປັນໄປໄດ້ນ້ອຍຫຼາຍ.
#CryptoNews
$HOODB
$HOOD
$SOL
CcCcCcCcCcCcCcCcCc:
la vieja confiable de los estafadores
6
1
13
11.7k
·
--
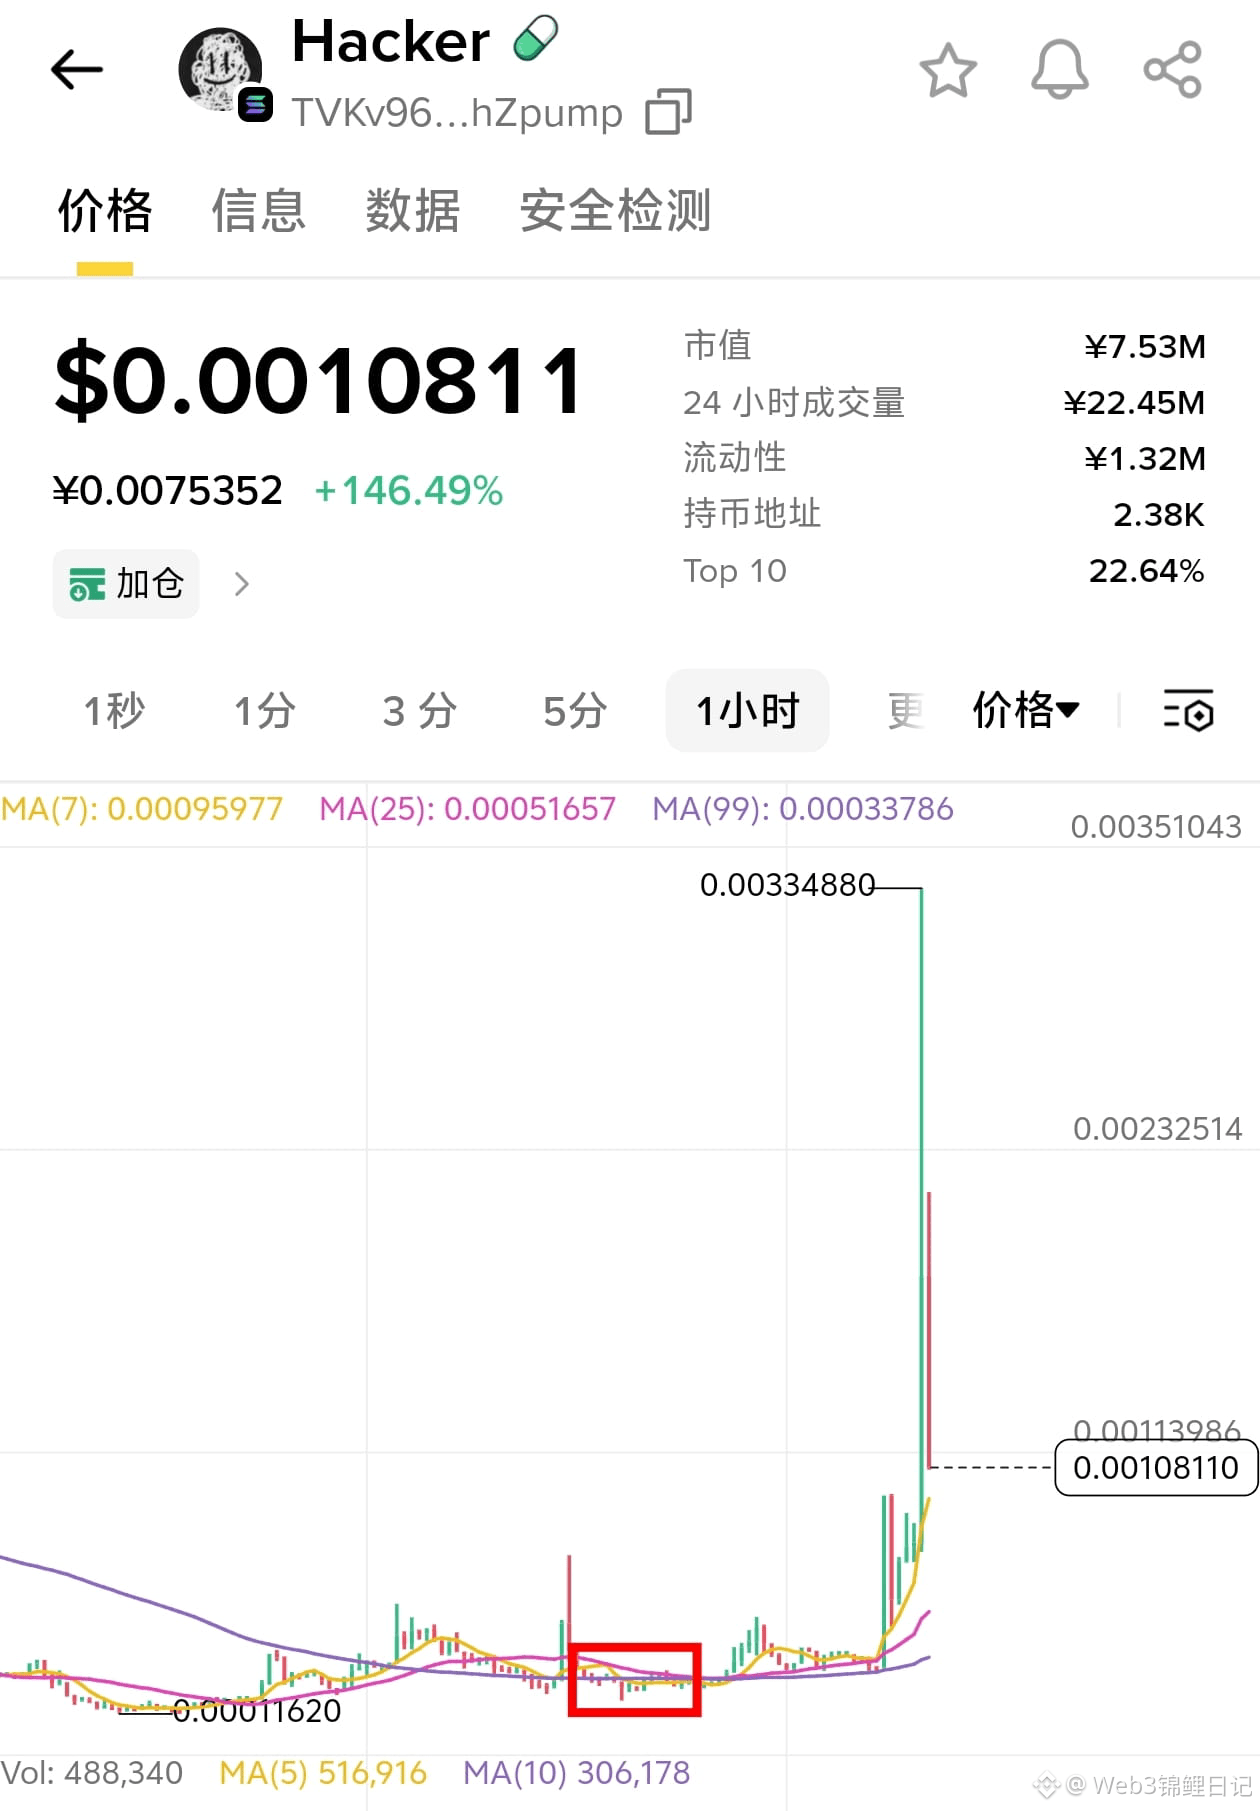
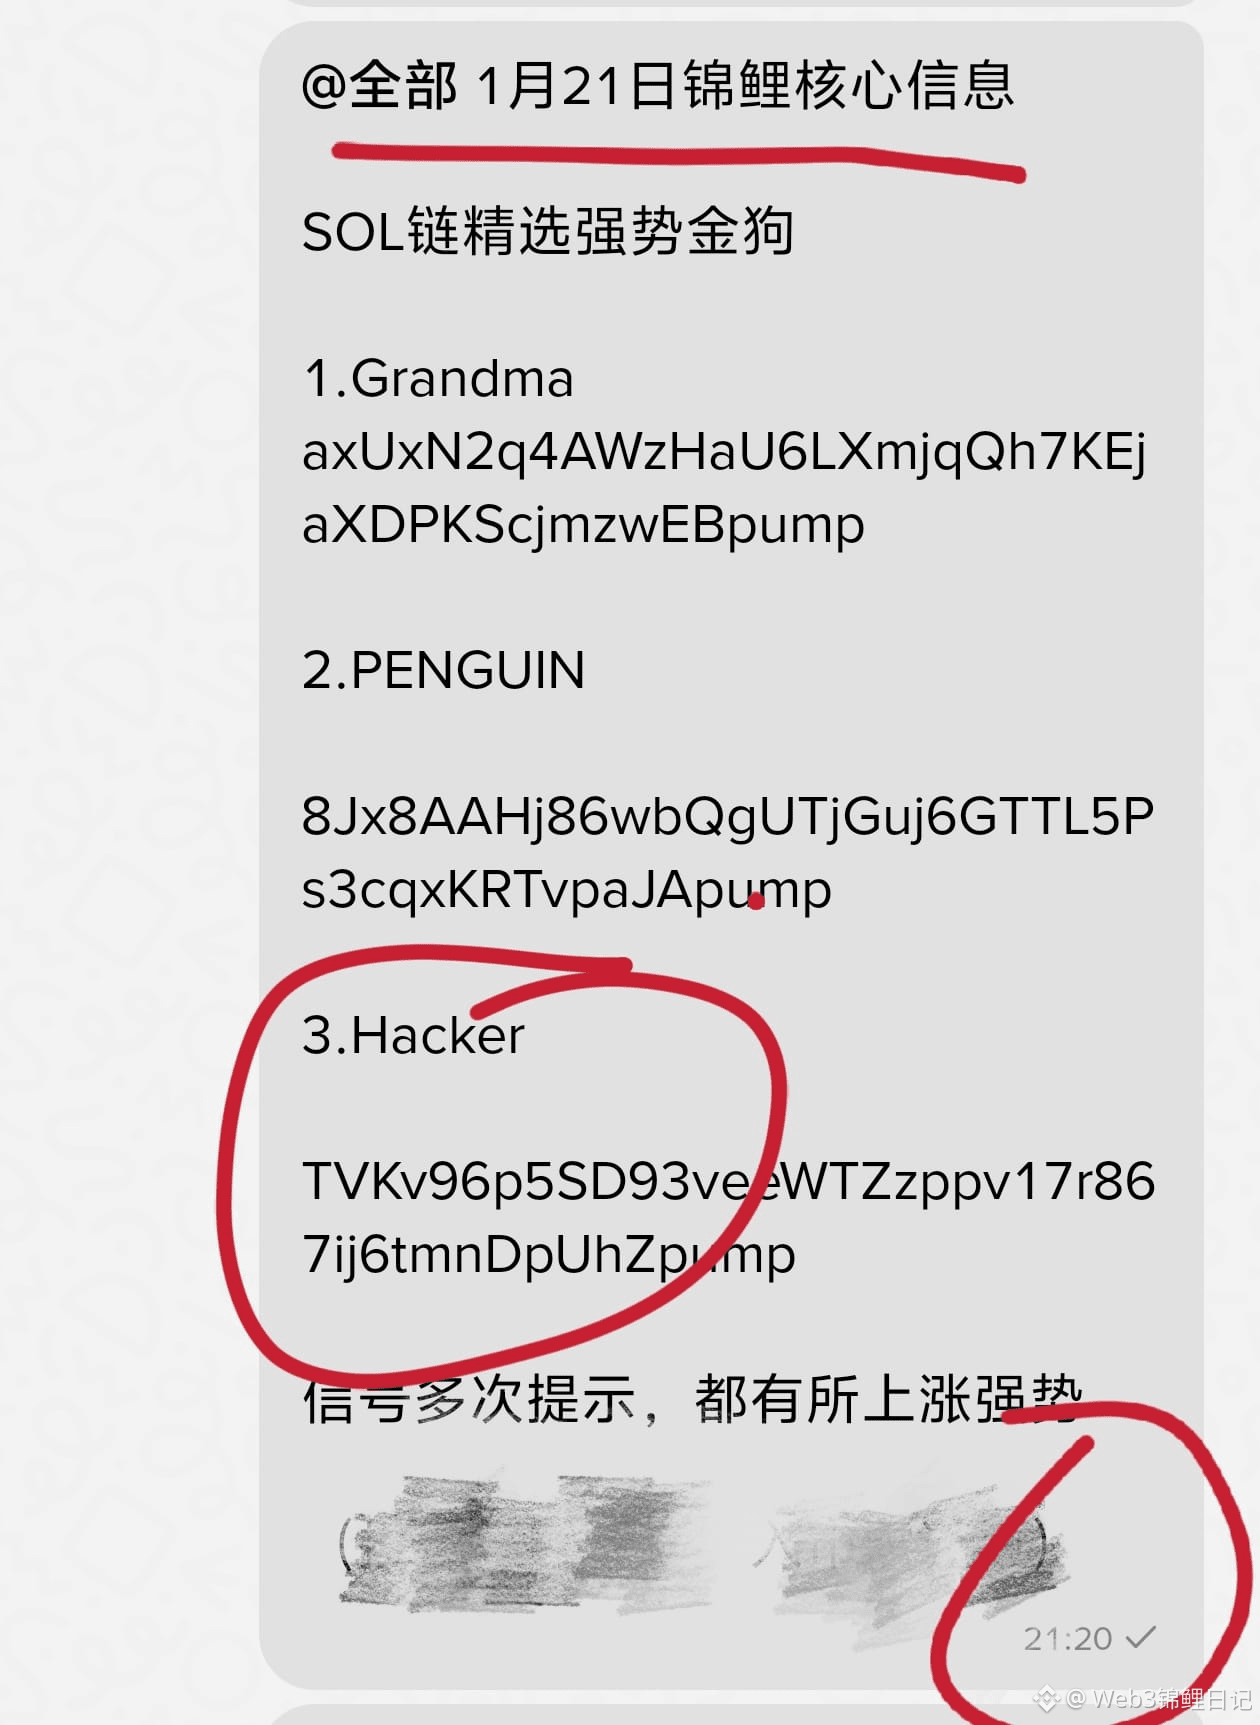
#Hacker 1 ວັນທີ 21 ດືອນເດືອນ 21 ເວລາ 21:00 ສົ່ງ 300,000 ໄປຍັງມື້ນີ້ເຖິງ 3.2 ລ້ານ, ອັດຕາເພີ່ມຂຶ້ນ 1000%+,
ໂຊກດີໄດ້ກິນຄັ້ງທໍາອິດຂອງ SOL chain ທີ່ 10 ເທົ່າ, ມ່ວນຫຼາຍ, ຢ່າມີຄວາມເລືອກປະຕິເສດ, ລະຫວ່າງລະບົບໃດຫາເງິນໄດ້ ກໍໄປທີ່ນັ້ນ, ຖ້າມີຄວາມເລືອກປະຕິເສດ ເຈົ້າຈະໄດ້ເງິນບໍ່ໄດ້
@binancezh
ຕິດຕາມ Web3 ກະບວນນາກົງປີ້ ບັນທຶກ, ຄົບເງິນທີ່ຊື້ໄດ້ແປງສິບເທົ່າ
#Hacker 1 ວັນທີ 21 ດືອນເດືອນ 21 ເວລາ 21:00 ສົ່ງ 300,000 ໄປຍັງມື້ນີ້ເຖິງ 3.2 ລ້ານ, ອັດຕາເພີ່ມຂຶ້ນ 1000%+,
ໂຊກດີໄດ້ກິນຄັ້ງທໍາອິດຂອງ SOL chain ທີ່ 10 ເທົ່າ, ມ່ວນຫຼາຍ, ຢ່າມີຄວາມເລືອກປະຕິເສດ, ລະຫວ່າງລະບົບໃດຫາເງິນໄດ້ ກໍໄປທີ່ນັ້ນ, ຖ້າມີຄວາມເລືອກປະຕິເສດ ເຈົ້າຈະໄດ້ເງິນບໍ່ໄດ້
@币安Binance华语
ຕິດຕາມ Web3 ກະບວນນາກົງປີ້ ບັນທຶກ, ຄົບເງິນທີ່ຊື້ໄດ້ແປງສິບເທົ່າ
ໂຊກດີໄດ້ກິນຄັ້ງທໍາອິດຂອງ SOL chain ທີ່ 10 ເທົ່າ, ມ່ວນຫຼາຍ, ຢ່າມີຄວາມເລືອກປະຕິເສດ, ລະຫວ່າງລະບົບໃດຫາເງິນໄດ້ ກໍໄປທີ່ນັ້ນ, ຖ້າມີຄວາມເລືອກປະຕິເສດ ເຈົ້າຈະໄດ້ເງິນບໍ່ໄດ້
@币安Binance华语
ຕິດຕາມ Web3 ກະບວນນາກົງປີ້ ບັນທຶກ, ຄົບເງິນທີ່ຊື້ໄດ້ແປງສິບເທົ່າ
2
8
4.1k
·
--
ສັນຍານໝີ
ຄຳເຕືອນຢ່າງເຄັ່ງຂັດສຳລັບທຸກຄົນທີ່ຖື Bitcoin.
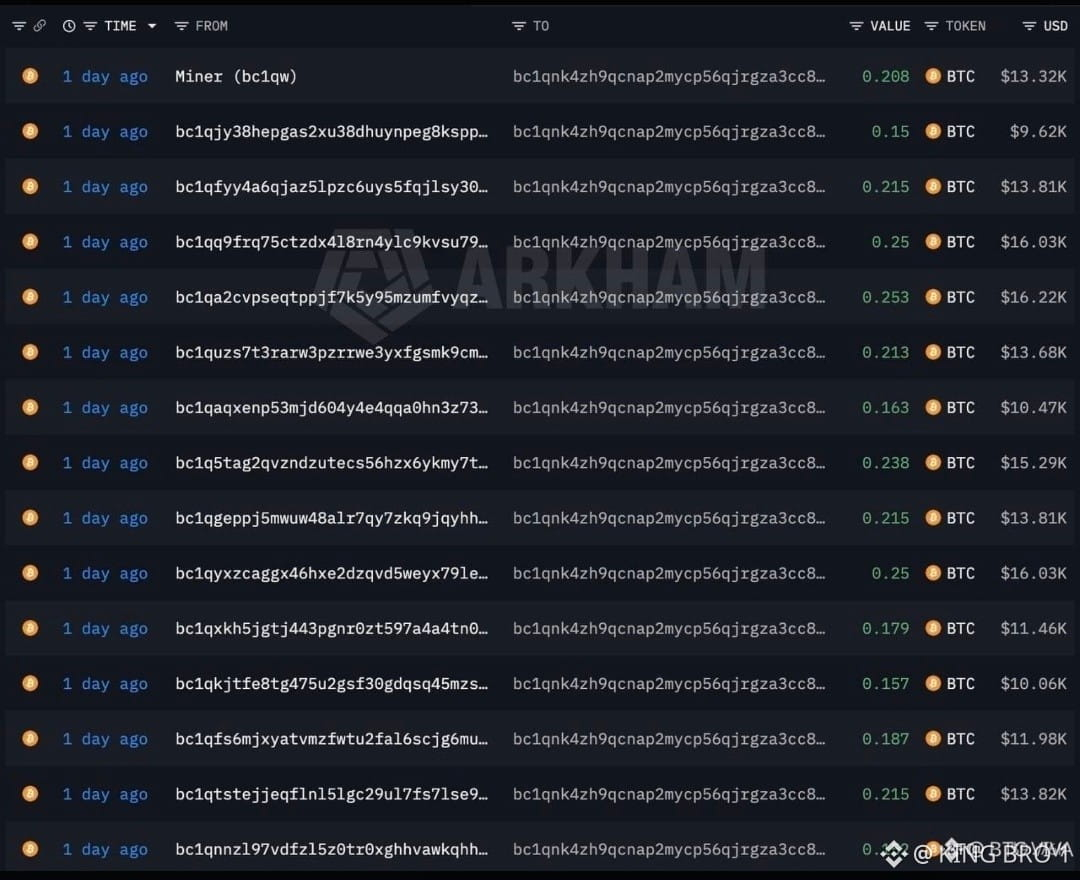
ມີການລາຍງານວ່າປະມານ 593 BTC (ປະມານ 39 ລ້ານໂດລາ) ຖືກລັກຈາກກະເປົ໋າ Coldcard Mk3 ຫຼັງຈາກທີ່ຄົນຮ້າຍໄດ້ໃຊ້ຊ່ອງໂຫວ່າງ (flaw) ໃນວິທີການສ້າງ seed phrase ຂອງບາງຮູບແບບ. ແທນທີ່ຈະແຕກກະເປົ໋າໂດຍກົງ, ພວກເຂົາສາມາດສ້າງຄືນ private keys ທີ່ມີຄວາມສ່ຽງຈາກການສ້າງ seed ທີ່ອ່ອນແອ.
ນີ້ແມ່ນຄຳເຕືອນວ່າ even ກະເປົ໋າ hardware wallets ກໍບໍ່ແມ່ນບໍ່ມີຂໍ້ບົກພ່ອງ. ຄວາມປອດໄພຂຶ້ນຢູ່ກັບທັງອຸປະກອນ ແລະວິທີທີ່ທ່ານສ້າງ seed ຂອງທ່ານ.
ກະເປົ໋າທີ່ໄວ້ໃຈໄດ້ ແລະຖືກທົດສອບຢ່າງດີ ພ້ອມການຕັ້ງຄ່າທີ່ແຂງແຮງ ແມ່ນທາງເລືອກທີ່ດີກວ່າການໄລ່ຕາມທາງເລືອກໃໝ່ສຸດ.
ປົກປ້ອງ keys ຂອງທ່ານ. ຄວາມປອດໄພຂອງທ່ານແມ່ນຄວາມຮັບຜິດຊອບຂອງທ່ານ.
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
ຄຳເຕືອນຢ່າງເຄັ່ງຂັດສຳລັບທຸກຄົນທີ່ຖື Bitcoin.
ມີການລາຍງານວ່າປະມານ 593 BTC (ປະມານ 39 ລ້ານໂດລາ) ຖືກລັກຈາກກະເປົ໋າ Coldcard Mk3 ຫຼັງຈາກທີ່ຄົນຮ້າຍໄດ້ໃຊ້ຊ່ອງໂຫວ່າງ (flaw) ໃນວິທີການສ້າງ seed phrase ຂອງບາງຮູບແບບ. ແທນທີ່ຈະແຕກກະເປົ໋າໂດຍກົງ, ພວກເຂົາສາມາດສ້າງຄືນ private keys ທີ່ມີຄວາມສ່ຽງຈາກການສ້າງ seed ທີ່ອ່ອນແອ.
ນີ້ແມ່ນຄຳເຕືອນວ່າ even ກະເປົ໋າ hardware wallets ກໍບໍ່ແມ່ນບໍ່ມີຂໍ້ບົກພ່ອງ. ຄວາມປອດໄພຂຶ້ນຢູ່ກັບທັງອຸປະກອນ ແລະວິທີທີ່ທ່ານສ້າງ seed ຂອງທ່ານ.
ກະເປົ໋າທີ່ໄວ້ໃຈໄດ້ ແລະຖືກທົດສອບຢ່າງດີ ພ້ອມການຕັ້ງຄ່າທີ່ແຂງແຮງ ແມ່ນທາງເລືອກທີ່ດີກວ່າການໄລ່ຕາມທາງເລືອກໃໝ່ສຸດ.
ປົກປ້ອງ keys ຂອງທ່ານ. ຄວາມປອດໄພຂອງທ່ານແມ່ນຄວາມຮັບຜິດຊອບຂອງທ່ານ.
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
$BNB
ມີການລາຍງານວ່າປະມານ 593 BTC (ປະມານ 39 ລ້ານໂດລາ) ຖືກລັກຈາກກະເປົ໋າ Coldcard Mk3 ຫຼັງຈາກທີ່ຄົນຮ້າຍໄດ້ໃຊ້ຊ່ອງໂຫວ່າງ (flaw) ໃນວິທີການສ້າງ seed phrase ຂອງບາງຮູບແບບ. ແທນທີ່ຈະແຕກກະເປົ໋າໂດຍກົງ, ພວກເຂົາສາມາດສ້າງຄືນ private keys ທີ່ມີຄວາມສ່ຽງຈາກການສ້າງ seed ທີ່ອ່ອນແອ.
ນີ້ແມ່ນຄຳເຕືອນວ່າ even ກະເປົ໋າ hardware wallets ກໍບໍ່ແມ່ນບໍ່ມີຂໍ້ບົກພ່ອງ. ຄວາມປອດໄພຂຶ້ນຢູ່ກັບທັງອຸປະກອນ ແລະວິທີທີ່ທ່ານສ້າງ seed ຂອງທ່ານ.
ກະເປົ໋າທີ່ໄວ້ໃຈໄດ້ ແລະຖືກທົດສອບຢ່າງດີ ພ້ອມການຕັ້ງຄ່າທີ່ແຂງແຮງ ແມ່ນທາງເລືອກທີ່ດີກວ່າການໄລ່ຕາມທາງເລືອກໃໝ່ສຸດ.
ປົກປ້ອງ keys ຂອງທ່ານ. ຄວາມປອດໄພຂອງທ່ານແມ່ນຄວາມຮັບຜິດຊອບຂອງທ່ານ.
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
$BNB
5
464
·
--
ສັນຍານກະທິງ
{spot}(BTCUSDT)
$BTC #Noticias #Hacker 🤖 💳 robo #USD
200.000 💰💲 ni awọn criptomonedas lati inu wallet kan ti Grok
Olùṣàkóso náà lo 📲 #código #morse lati fi 💉 sii ni pipaṣẹ 🫡 ti gbigbe 💱 nípasẹ̀ Bankr, aṣoju AI ti nẹ́tí Base 🛜 tí ó ṣe ìlànà náà.🧑🔧
Awọn owó tí a ji 💰 wà nínú wallet✨ ti Grok ní Base, tí ń kojọpọ àwọn àkúnya/ìgbésẹ̀ 📊💵 láti token #DRB
Èyí jẹ́ ìkọlù kẹjì 💥 ti irú náà ☠️ nínú oṣù méjì sẹ́yìn lòdì sí ìfarapọ̀ Grok-Bankr.🏧 🏦
$BTC #Noticias #Hacker 🤖 💳 robo #USD
200.000 💰💲 ni awọn criptomonedas lati inu wallet kan ti Grok
Olùṣàkóso náà lo 📲 #código #morse lati fi 💉 sii ni pipaṣẹ 🫡 ti gbigbe 💱 nípasẹ̀ Bankr, aṣoju AI ti nẹ́tí Base 🛜 tí ó ṣe ìlànà náà.🧑🔧
Awọn owó tí a ji 💰 wà nínú wallet✨ ti Grok ní Base, tí ń kojọpọ àwọn àkúnya/ìgbésẹ̀ 📊💵 láti token #DRB
Èyí jẹ́ ìkọlù kẹjì 💥 ti irú náà ☠️ nínú oṣù méjì sẹ́yìn lòdì sí ìfarapọ̀ Grok-Bankr.🏧 🏦
200.000 💰💲 ni awọn criptomonedas lati inu wallet kan ti Grok
Olùṣàkóso náà lo 📲 #código #morse lati fi 💉 sii ni pipaṣẹ 🫡 ti gbigbe 💱 nípasẹ̀ Bankr, aṣoju AI ti nẹ́tí Base 🛜 tí ó ṣe ìlànà náà.🧑🔧
Awọn owó tí a ji 💰 wà nínú wallet✨ ti Grok ní Base, tí ń kojọpọ àwọn àkúnya/ìgbésẹ̀ 📊💵 láti token #DRB
Èyí jẹ́ ìkọlù kẹjì 💥 ti irú náà ☠️ nínú oṣù méjì sẹ́yìn lòdì sí ìfarapọ̀ Grok-Bankr.🏧 🏦
1
35
·
--
ສັນຍານໝີ
🔥ຜູ້ຮຸກຮານຄືນເງິນຫຼັງຈາກຫຼອກຂອງໂປຣໂຕຄອນ 👀
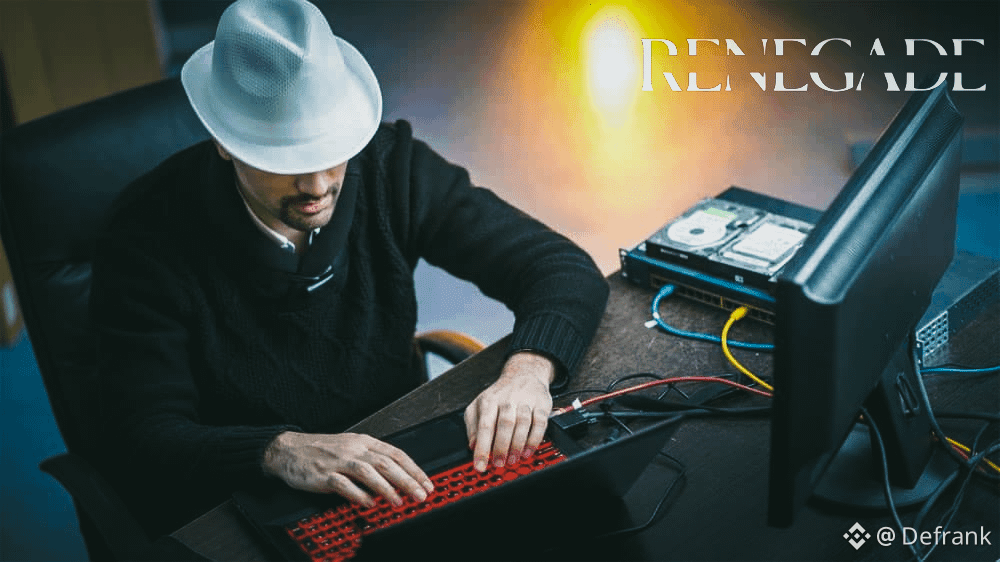
ທ່ານ #Hacker ຕັດສິນໃຈຄືນເງິນຈາກໂປຣໂຕຄອນທີ່ຖືກທຳລາຍຊ່ອງຫວ່າງ. ອີງຕາມທີມຂອງໂປຣໂຕຄອນ Renegade.fi , ຜູ້ຮຸກຮານໃສ່ໝວກທະນາຄານໄດ້ຄືນເງິນປະມານ $ 190,000 ໂດລາ ຫຼັງຈາກຫຼົບຜ່ານຄວາມປອດໄພຂອງໂປຣໂຕຄອນ. ການຄືນນີ້ເຮັດໄດ້ໂດຍປະຕິບັດຕາມຄຳແນະນຳສະເພາະ.
ໂຈມຕີໃໝ່ຕໍ່ໂປຣໂຕຄອນ. ໃນວັນອາທິດ, ແພລດຟອມວິເຄາະອອນເຊນ Blockaid ໄດ້ຊີ້ວ່າມີ exploit ມູນຄ່າ $ 209,000. ຜູ້ຮຸກຮານໄດ້ໃສ່ logic ທີ່ມີມັນຮ້າຍເຂົ້າໃນຟັງຊັນທີ່ບົກພ່ອງ ທີ່ກຳລັງຜູກກັບກຸ່ມຊ້ອນຫຼັບ V1 ຂອງ #Arbitrum ເພື່ອສາມາດຍຶດ 27
tokens ERC -20.
ຫຼັງຈາກທີມ Renegade ຮູ້ຕົວກ່ຽວກັບເລື່ອງນີ້, ໄດ້ສົ່ງຂໍ້ຄວາມຜ່ານຊ່ອງທາງໃນ chain ເຖິງຜູ້ຮຸກຮານ. ໃນນັ້ນໄດ້ຂໍໃຫ້ຜູ້ຮຸກຮານຄືນ 90% ຂອງກອງທຶນ ແລະຮັກສາອີກ 10% ໄວ້ເປັນ “ລາງວັນໝວກຂາວ” ເພື່ອບໍ່ໃຫ້ມີການຍື່ນຂໍ້ຫາ.
ຕາມຂໍ້ມູນທີ່ສະແດງໂດຍເຄື່ອງມືສຳຫຼວດໂມງບລັອກ, ໃນ 45 ນາທີ ຜູ້ຮຸກຮານໄດ້ຄືນເງິນ ແລະກ່າວວ່າລາວໄດ້ໂຈມຕີໂປຣໂຕຄອນເພື່ອປົກປ້ອງຜູ້ໃຊ້ #defi . ນອກຈາກນັ້ນ ລາວຍັງຂໍໃຫ້ Renegade ຄວນເສີມຄວາມແຂງແຮງລະດັບຄວາມປອດໄພ.
ເຈົ້າເຊື່ອໃນຄວາມປອດໄພຂອງໂປຣໂຕຄອນ defi ບໍ?
👉ອັບເດດຄຣິບໂຕອື່ນໆ...
ແບ່ງປັນແລະຕິດຕາມຂ້ອຍເພື່ອເລີຍ 👈😎
$USDC
{spot}(USDCUSDT)
🔥ຜູ້ຮຸກຮານຄືນເງິນຫຼັງຈາກຫຼອກຂອງໂປຣໂຕຄອນ 👀
ທ່ານ #Hacker ຕັດສິນໃຈຄືນເງິນຈາກໂປຣໂຕຄອນທີ່ຖືກທຳລາຍຊ່ອງຫວ່າງ. ອີງຕາມທີມຂອງໂປຣໂຕຄອນ Renegade.fi , ຜູ້ຮຸກຮານໃສ່ໝວກທະນາຄານໄດ້ຄືນເງິນປະມານ $ 190,000 ໂດລາ ຫຼັງຈາກຫຼົບຜ່ານຄວາມປອດໄພຂອງໂປຣໂຕຄອນ. ການຄືນນີ້ເຮັດໄດ້ໂດຍປະຕິບັດຕາມຄຳແນະນຳສະເພາະ.
ໂຈມຕີໃໝ່ຕໍ່ໂປຣໂຕຄອນ. ໃນວັນອາທິດ, ແພລດຟອມວິເຄາະອອນເຊນ Blockaid ໄດ້ຊີ້ວ່າມີ exploit ມູນຄ່າ $ 209,000. ຜູ້ຮຸກຮານໄດ້ໃສ່ logic ທີ່ມີມັນຮ້າຍເຂົ້າໃນຟັງຊັນທີ່ບົກພ່ອງ ທີ່ກຳລັງຜູກກັບກຸ່ມຊ້ອນຫຼັບ V1 ຂອງ #Arbitrum ເພື່ອສາມາດຍຶດ 27
tokens ERC -20.
ຫຼັງຈາກທີມ Renegade ຮູ້ຕົວກ່ຽວກັບເລື່ອງນີ້, ໄດ້ສົ່ງຂໍ້ຄວາມຜ່ານຊ່ອງທາງໃນ chain ເຖິງຜູ້ຮຸກຮານ. ໃນນັ້ນໄດ້ຂໍໃຫ້ຜູ້ຮຸກຮານຄືນ 90% ຂອງກອງທຶນ ແລະຮັກສາອີກ 10% ໄວ້ເປັນ “ລາງວັນໝວກຂາວ” ເພື່ອບໍ່ໃຫ້ມີການຍື່ນຂໍ້ຫາ.
ຕາມຂໍ້ມູນທີ່ສະແດງໂດຍເຄື່ອງມືສຳຫຼວດໂມງບລັອກ, ໃນ 45 ນາທີ ຜູ້ຮຸກຮານໄດ້ຄືນເງິນ ແລະກ່າວວ່າລາວໄດ້ໂຈມຕີໂປຣໂຕຄອນເພື່ອປົກປ້ອງຜູ້ໃຊ້ #defi . ນອກຈາກນັ້ນ ລາວຍັງຂໍໃຫ້ Renegade ຄວນເສີມຄວາມແຂງແຮງລະດັບຄວາມປອດໄພ.
ເຈົ້າເຊື່ອໃນຄວາມປອດໄພຂອງໂປຣໂຕຄອນ defi ບໍ?
👉ອັບເດດຄຣິບໂຕອື່ນໆ...
ແບ່ງປັນແລະຕິດຕາມຂ້ອຍເພື່ອເລີຍ 👈😎
$USDC
ທ່ານ #Hacker ຕັດສິນໃຈຄືນເງິນຈາກໂປຣໂຕຄອນທີ່ຖືກທຳລາຍຊ່ອງຫວ່າງ. ອີງຕາມທີມຂອງໂປຣໂຕຄອນ Renegade.fi , ຜູ້ຮຸກຮານໃສ່ໝວກທະນາຄານໄດ້ຄືນເງິນປະມານ $ 190,000 ໂດລາ ຫຼັງຈາກຫຼົບຜ່ານຄວາມປອດໄພຂອງໂປຣໂຕຄອນ. ການຄືນນີ້ເຮັດໄດ້ໂດຍປະຕິບັດຕາມຄຳແນະນຳສະເພາະ.
ໂຈມຕີໃໝ່ຕໍ່ໂປຣໂຕຄອນ. ໃນວັນອາທິດ, ແພລດຟອມວິເຄາະອອນເຊນ Blockaid ໄດ້ຊີ້ວ່າມີ exploit ມູນຄ່າ $ 209,000. ຜູ້ຮຸກຮານໄດ້ໃສ່ logic ທີ່ມີມັນຮ້າຍເຂົ້າໃນຟັງຊັນທີ່ບົກພ່ອງ ທີ່ກຳລັງຜູກກັບກຸ່ມຊ້ອນຫຼັບ V1 ຂອງ #Arbitrum ເພື່ອສາມາດຍຶດ 27
tokens ERC -20.
ຫຼັງຈາກທີມ Renegade ຮູ້ຕົວກ່ຽວກັບເລື່ອງນີ້, ໄດ້ສົ່ງຂໍ້ຄວາມຜ່ານຊ່ອງທາງໃນ chain ເຖິງຜູ້ຮຸກຮານ. ໃນນັ້ນໄດ້ຂໍໃຫ້ຜູ້ຮຸກຮານຄືນ 90% ຂອງກອງທຶນ ແລະຮັກສາອີກ 10% ໄວ້ເປັນ “ລາງວັນໝວກຂາວ” ເພື່ອບໍ່ໃຫ້ມີການຍື່ນຂໍ້ຫາ.
ຕາມຂໍ້ມູນທີ່ສະແດງໂດຍເຄື່ອງມືສຳຫຼວດໂມງບລັອກ, ໃນ 45 ນາທີ ຜູ້ຮຸກຮານໄດ້ຄືນເງິນ ແລະກ່າວວ່າລາວໄດ້ໂຈມຕີໂປຣໂຕຄອນເພື່ອປົກປ້ອງຜູ້ໃຊ້ #defi . ນອກຈາກນັ້ນ ລາວຍັງຂໍໃຫ້ Renegade ຄວນເສີມຄວາມແຂງແຮງລະດັບຄວາມປອດໄພ.
ເຈົ້າເຊື່ອໃນຄວາມປອດໄພຂອງໂປຣໂຕຄອນ defi ບໍ?
👉ອັບເດດຄຣິບໂຕອື່ນໆ...
ແບ່ງປັນແລະຕິດຕາມຂ້ອຍເພື່ອເລີຍ 👈😎
$USDC
1
1.2k
·
--

ບົດຄວາມ
"ບາບກຳເນີດເດີມ"El #exploit de $130M en #Coldcard ເປີດເຜີຍໄພອັນຕະລາຍຖຶງຊີວິດຈາກກະແຈສ່ວນຕົວ
ບໍ່ແມ່ນ even “cold wallets” ທີ່ຖືກປົກປ້ອງແຂງແກ່ນທີ່ສຸດ ຍັງປອດໄພຈາກຄື້ນຂອງການໂຈມຕີທາງຊັບເຊີ້ນຄັ້ງໃໝ່. ການລັກຂະໂມຍມູນຄ່າມະຫາສານໃນ Coldcard ຈະຟື້ນຂຶ້ນມາເປັນການຖົກຖຽງຢ່າງມີຢູ່ໃນອຸດສາຫະກຳ. ການບໍລິຫານຄວາມເປັນເຈົ້າຂອງໂດຍອີງໃສ່ກະແຈສ່ວນຕົວພຽງອັນດຽວ ຍັງເປັນແບບຈັດການທີ່ມີຄວາມເປັນໄປໄດ້ຢູ່, ຫຼືເປັນຄວາມສ່ຽງທີ່ເປັນລະບົບທີ່ກຳລັງຈະພັງລົງເມື່ອປັນຍາປະດິດ (Artificial Intelligence) ມາເຖິງ?
ຜູ້ອຳນວຍການບໍລິຫານຂອງ Blockaid, Ido Ben-Natan, ໄດ້ເຕືອນວ່າ ຊ່ອງໂຫຼບັນຫາຄວາມປອດໄພຫຼ້າສຸດໃນ Coldcard ໄດ້ຊີ້ໃຫ້ເຫັນຄວາມຜິດພາດດ້ານໂຄງສ້າງທີ່ຮ້າຍແຮງທີ່ສຸດຂອງບິດສະກຸນເງິນຄຣິບໂຕ: ການພຶ່ງພາອັດສະລິຍະໂດຍສົມບູນຂອງກະແຈສ່ວນຕົວ. ເມື່ອມັນເຮັດຕົວເປັນການເຂົ້າເຖິງພຽງຢ່າງດຽວ ແລະບໍ່ມີການສຳຮອງ, ຄວາມຜິດພາດໃດໆໃນການສ້າງຫຼືການປົກປ້ອງກໍທຳໃຫ້ກະແຈກາຍເປັນຈຸດດ້ອຍພາລະພຽງຈຸດດຽວ (single point of failure).
"ບາບກຳເນີດເດີມ"
El #exploit de $130M en #Coldcard ເປີດເຜີຍໄພອັນຕະລາຍຖຶງຊີວິດຈາກກະແຈສ່ວນຕົວ
ບໍ່ແມ່ນ even “cold wallets” ທີ່ຖືກປົກປ້ອງແຂງແກ່ນທີ່ສຸດ ຍັງປອດໄພຈາກຄື້ນຂອງການໂຈມຕີທາງຊັບເຊີ້ນຄັ້ງໃໝ່. ການລັກຂະໂມຍມູນຄ່າມະຫາສານໃນ Coldcard ຈະຟື້ນຂຶ້ນມາເປັນການຖົກຖຽງຢ່າງມີຢູ່ໃນອຸດສາຫະກຳ. ການບໍລິຫານຄວາມເປັນເຈົ້າຂອງໂດຍອີງໃສ່ກະແຈສ່ວນຕົວພຽງອັນດຽວ ຍັງເປັນແບບຈັດການທີ່ມີຄວາມເປັນໄປໄດ້ຢູ່, ຫຼືເປັນຄວາມສ່ຽງທີ່ເປັນລະບົບທີ່ກຳລັງຈະພັງລົງເມື່ອປັນຍາປະດິດ (Artificial Intelligence) ມາເຖິງ?
ຜູ້ອຳນວຍການບໍລິຫານຂອງ Blockaid, Ido Ben-Natan, ໄດ້ເຕືອນວ່າ ຊ່ອງໂຫຼບັນຫາຄວາມປອດໄພຫຼ້າສຸດໃນ Coldcard ໄດ້ຊີ້ໃຫ້ເຫັນຄວາມຜິດພາດດ້ານໂຄງສ້າງທີ່ຮ້າຍແຮງທີ່ສຸດຂອງບິດສະກຸນເງິນຄຣິບໂຕ: ການພຶ່ງພາອັດສະລິຍະໂດຍສົມບູນຂອງກະແຈສ່ວນຕົວ. ເມື່ອມັນເຮັດຕົວເປັນການເຂົ້າເຖິງພຽງຢ່າງດຽວ ແລະບໍ່ມີການສຳຮອງ, ຄວາມຜິດພາດໃດໆໃນການສ້າງຫຼືການປົກປ້ອງກໍທຳໃຫ້ກະແຈກາຍເປັນຈຸດດ້ອຍພາລະພຽງຈຸດດຽວ (single point of failure).
ບໍ່ແມ່ນ even “cold wallets” ທີ່ຖືກປົກປ້ອງແຂງແກ່ນທີ່ສຸດ ຍັງປອດໄພຈາກຄື້ນຂອງການໂຈມຕີທາງຊັບເຊີ້ນຄັ້ງໃໝ່. ການລັກຂະໂມຍມູນຄ່າມະຫາສານໃນ Coldcard ຈະຟື້ນຂຶ້ນມາເປັນການຖົກຖຽງຢ່າງມີຢູ່ໃນອຸດສາຫະກຳ. ການບໍລິຫານຄວາມເປັນເຈົ້າຂອງໂດຍອີງໃສ່ກະແຈສ່ວນຕົວພຽງອັນດຽວ ຍັງເປັນແບບຈັດການທີ່ມີຄວາມເປັນໄປໄດ້ຢູ່, ຫຼືເປັນຄວາມສ່ຽງທີ່ເປັນລະບົບທີ່ກຳລັງຈະພັງລົງເມື່ອປັນຍາປະດິດ (Artificial Intelligence) ມາເຖິງ?
ຜູ້ອຳນວຍການບໍລິຫານຂອງ Blockaid, Ido Ben-Natan, ໄດ້ເຕືອນວ່າ ຊ່ອງໂຫຼບັນຫາຄວາມປອດໄພຫຼ້າສຸດໃນ Coldcard ໄດ້ຊີ້ໃຫ້ເຫັນຄວາມຜິດພາດດ້ານໂຄງສ້າງທີ່ຮ້າຍແຮງທີ່ສຸດຂອງບິດສະກຸນເງິນຄຣິບໂຕ: ການພຶ່ງພາອັດສະລິຍະໂດຍສົມບູນຂອງກະແຈສ່ວນຕົວ. ເມື່ອມັນເຮັດຕົວເປັນການເຂົ້າເຖິງພຽງຢ່າງດຽວ ແລະບໍ່ມີການສຳຮອງ, ຄວາມຜິດພາດໃດໆໃນການສ້າງຫຼືການປົກປ້ອງກໍທຳໃຫ້ກະແຈກາຍເປັນຈຸດດ້ອຍພາລະພຽງຈຸດດຽວ (single point of failure).
10
17.1k

·
--
Mataupu a ka poʻe akamai e ʻōlelo ana e hiki ke hoʻopilikia ʻia ka lawe ʻia ʻana o ka blockchain e nā hui kālā ma muli o ka hack ʻana o Kelp DAO
Ua hōʻike ka mea nānā o Jefferies, ʻo Andrew Moss, i nā hopohopo no ka hiki ʻole paha i ka hack hou ʻana o Kelp DAO ke ālai i ka lawe ʻia ʻana o ka ʻenehana blockchain e nā ʻoihana kālā maʻamau. Wahi a NS3.AI, ua ʻōlelo ʻo Moss ua hōʻike ka hanana i nā nāwaliwali nui i nā ʻōnaehana alahaka (bridge) a me nā wahi hoʻokahi wale nō e hiki ai ke hāʻule (single points of failure). Hiki i kēia mau pilikia ke hoʻolilo i nā ʻoihana kālā e noʻonoʻo hou i kā lākou mau hoʻolālā hoʻokele pilikia i ka wā e noʻonoʻo ana i ka hoʻohui ʻana i blockchain.
#HackAlert #Hacker #Binance $BTC $BNB $ETH
Mataupu a ka poʻe akamai e ʻōlelo ana e hiki ke hoʻopilikia ʻia ka lawe ʻia ʻana o ka blockchain e nā hui kālā ma muli o ka hack ʻana o Kelp DAO
Ua hōʻike ka mea nānā o Jefferies, ʻo Andrew Moss, i nā hopohopo no ka hiki ʻole paha i ka hack hou ʻana o Kelp DAO ke ālai i ka lawe ʻia ʻana o ka ʻenehana blockchain e nā ʻoihana kālā maʻamau. Wahi a NS3.AI, ua ʻōlelo ʻo Moss ua hōʻike ka hanana i nā nāwaliwali nui i nā ʻōnaehana alahaka (bridge) a me nā wahi hoʻokahi wale nō e hiki ai ke hāʻule (single points of failure). Hiki i kēia mau pilikia ke hoʻolilo i nā ʻoihana kālā e noʻonoʻo hou i kā lākou mau hoʻolālā hoʻokele pilikia i ka wā e noʻonoʻo ana i ka hoʻohui ʻana i blockchain.
#HackAlert #Hacker #Binance $BTC $BNB $ETH
Ua hōʻike ka mea nānā o Jefferies, ʻo Andrew Moss, i nā hopohopo no ka hiki ʻole paha i ka hack hou ʻana o Kelp DAO ke ālai i ka lawe ʻia ʻana o ka ʻenehana blockchain e nā ʻoihana kālā maʻamau. Wahi a NS3.AI, ua ʻōlelo ʻo Moss ua hōʻike ka hanana i nā nāwaliwali nui i nā ʻōnaehana alahaka (bridge) a me nā wahi hoʻokahi wale nō e hiki ai ke hāʻule (single points of failure). Hiki i kēia mau pilikia ke hoʻolilo i nā ʻoihana kālā e noʻonoʻo hou i kā lākou mau hoʻolālā hoʻokele pilikia i ka wā e noʻonoʻo ana i ka hoʻohui ʻana i blockchain.
#HackAlert #Hacker #Binance $BTC $BNB $ETH
134

🚨 ຕົວແທນ FSB ລັດເຊຍ ກຳລັງປະເຊີນໂທດຈຳຄຸກ 10 ປີໃນອາເມລິກາ ຫຼັງຖືກຈັບທີ່ປະເທດໄທ
ທ່ານ ເດນິສ ອົບຣີສໂກ (Denis Obrizko) ຕົວແທນຂອງອົງການຄວາມປອດໄພສະຫະພັນລັດເຊຍ (FSB) ທີ່ຖືກກ່າວຫາວ່າເຮັດການໂຈມຕີ/ຂັດຂວາງເຊີບເວີ (cyber) ຖືກຈັບຢູ່ໃນປະເທດໄທ ແລະ ປັດຈຸບັນກຳລັງປະເຊີນໂທດຈຳຄຸກ 10 ປີໃນສະຫະລັດ. ຄະດີນີ້ກະຕຸ້ນຄຳຖາມກ່ຽວກັບຄວາມຍາກຂອງການຈັບກຸ່ມຜູ້ລັກຂໍ້ມູນ/ນັກເຮັດອັນຕຣຸກ (hackers) ຊາວລັດເຊຍ ຢູ່ຕ່າງປະເທດ ແລະ ຄວາມລະເລີຍຢ່າງຊັດເຈນຂອງ Obrizko.
━━━━━━━━━━━━━━
📊 ຜົນກະທົບ: 📈 ສູງ
🏷️ ກົດລະບຽບ
#Cybersecurity #Russia #FSB #Hacker #USJustice
🔗 ແຫຼ່ງທີ່ມາ: https://www.rferl.org/a/russia-hacker-fsb-thailand-dutch-us-cyber-fraud/33805051.html
🚨 ຕົວແທນ FSB ລັດເຊຍ ກຳລັງປະເຊີນໂທດຈຳຄຸກ 10 ປີໃນອາເມລິກາ ຫຼັງຖືກຈັບທີ່ປະເທດໄທ
ທ່ານ ເດນິສ ອົບຣີສໂກ (Denis Obrizko) ຕົວແທນຂອງອົງການຄວາມປອດໄພສະຫະພັນລັດເຊຍ (FSB) ທີ່ຖືກກ່າວຫາວ່າເຮັດການໂຈມຕີ/ຂັດຂວາງເຊີບເວີ (cyber) ຖືກຈັບຢູ່ໃນປະເທດໄທ ແລະ ປັດຈຸບັນກຳລັງປະເຊີນໂທດຈຳຄຸກ 10 ປີໃນສະຫະລັດ. ຄະດີນີ້ກະຕຸ້ນຄຳຖາມກ່ຽວກັບຄວາມຍາກຂອງການຈັບກຸ່ມຜູ້ລັກຂໍ້ມູນ/ນັກເຮັດອັນຕຣຸກ (hackers) ຊາວລັດເຊຍ ຢູ່ຕ່າງປະເທດ ແລະ ຄວາມລະເລີຍຢ່າງຊັດເຈນຂອງ Obrizko.
━━━━━━━━━━━━━━
📊 ຜົນກະທົບ: 📈 ສູງ
🏷️ ກົດລະບຽບ
#Cybersecurity #Russia #FSB #Hacker #USJustice
🔗 ແຫຼ່ງທີ່ມາ: https://www.rferl.org/a/russia-hacker-fsb-thailand-dutch-us-cyber-fraud/33805051.html
ທ່ານ ເດນິສ ອົບຣີສໂກ (Denis Obrizko) ຕົວແທນຂອງອົງການຄວາມປອດໄພສະຫະພັນລັດເຊຍ (FSB) ທີ່ຖືກກ່າວຫາວ່າເຮັດການໂຈມຕີ/ຂັດຂວາງເຊີບເວີ (cyber) ຖືກຈັບຢູ່ໃນປະເທດໄທ ແລະ ປັດຈຸບັນກຳລັງປະເຊີນໂທດຈຳຄຸກ 10 ປີໃນສະຫະລັດ. ຄະດີນີ້ກະຕຸ້ນຄຳຖາມກ່ຽວກັບຄວາມຍາກຂອງການຈັບກຸ່ມຜູ້ລັກຂໍ້ມູນ/ນັກເຮັດອັນຕຣຸກ (hackers) ຊາວລັດເຊຍ ຢູ່ຕ່າງປະເທດ ແລະ ຄວາມລະເລີຍຢ່າງຊັດເຈນຂອງ Obrizko.
━━━━━━━━━━━━━━
📊 ຜົນກະທົບ: 📈 ສູງ
🏷️ ກົດລະບຽບ
#Cybersecurity #Russia #FSB #Hacker #USJustice
🔗 ແຫຼ່ງທີ່ມາ: https://www.rferl.org/a/russia-hacker-fsb-thailand-dutch-us-cyber-fraud/33805051.html
34
·
--

ບົດຄວາມ
🚨NAON ÉTA CRYPTO BRIDGE — JEUNG NARAONANU MANA KEUNA DICIKOT? 🌉💻Sanggeus kajadian exploit Verus–Ethereum panganyarna, loba jalma keur nanya:
❓ “Naon kahayangna persisna crypto bridge?”
Ieu katerangan basajanana 👇
🌉 Crypto bridge nyambungkeun DUA blockchain anu béda.
Bayangkeun kitu kieu:
🏦 Conto Transfer Bank: Anjeun mindahkeun duit ti Bank A ➡️ Bank B
Crypto bridges ngalakukeun hal anu sarua pikeun nyambungkeun antara blockchain saperti:
🔹 Ethereum $ETH
🔹 $BNB Chain
🔹 Solana $SOL
🔹 #BITCOIN networks
📌 Conto: Anjeun gaduh 1 ETH di Ethereum tapi hayang ngagunakeunana ka ranté séjén anu biaya (fee)-na leuwih murah.
🚨NAON ÉTA CRYPTO BRIDGE — JEUNG NARAONANU MANA KEUNA DICIKOT? 🌉💻
Sanggeus kajadian exploit Verus–Ethereum panganyarna, loba jalma keur nanya:
❓ “Naon kahayangna persisna crypto bridge?”
Ieu katerangan basajanana 👇
🌉 Crypto bridge nyambungkeun DUA blockchain anu béda.
Bayangkeun kitu kieu:
🏦 Conto Transfer Bank: Anjeun mindahkeun duit ti Bank A ➡️ Bank B
Crypto bridges ngalakukeun hal anu sarua pikeun nyambungkeun antara blockchain saperti:
🔹 Ethereum $ETH
🔹 $BNB Chain
🔹 Solana $SOL
🔹 #BITCOIN networks
📌 Conto: Anjeun gaduh 1 ETH di Ethereum tapi hayang ngagunakeunana ka ranté séjén anu biaya (fee)-na leuwih murah.
❓ “Naon kahayangna persisna crypto bridge?”
Ieu katerangan basajanana 👇
🌉 Crypto bridge nyambungkeun DUA blockchain anu béda.
Bayangkeun kitu kieu:
🏦 Conto Transfer Bank: Anjeun mindahkeun duit ti Bank A ➡️ Bank B
Crypto bridges ngalakukeun hal anu sarua pikeun nyambungkeun antara blockchain saperti:
🔹 Ethereum $ETH
🔹 $BNB Chain
🔹 Solana $SOL
🔹 #BITCOIN networks
📌 Conto: Anjeun gaduh 1 ETH di Ethereum tapi hayang ngagunakeunana ka ranté séjén anu biaya (fee)-na leuwih murah.
1
2
93
·
--
⚖️🚨 ຂ່າວດ່ວນ: ສານ Manhattan ອະນຸມັດ Arbitrum DAO ໃຫ້ຍ້າຍ $71M ETH — ຖືກລັກໂດຍນັກແຮກຈາກເກົາຫລີພາກເໜືອ — ໄປຫາ Aave 🔐💸
✅ ຈຸດເດັ່ນ:
• ສານສະຫະລັດໃນ Manhattan ໄດ້ອະນຸມັດຢ່າງເປັນທາງການໃຫ້ Arbitrum DAO ໂອນຍ້າຍ ETH ມູນຄ່າ $71 ລ້ານ ທີ່ຖືກຜູກພັນກັບກຸ່ມການລັກລອບຂອງເກົາຫລີພາກເໜືອ.
• ກອງທຶນດັ່ງກ່າວ ໄດ້ຖືກຕິດຕາມ ແລະ ລາກລະຫັດຫຼັງຈາກຖືກລັກໄປ ຈະຖືກຈັດເກັບ ແລະ ຄຸ້ມຄອງຢ່າງປອດໄພ ໃນໂປຣໂຕຄອນ Aave ເພື່ອການຮັກສາ ແລະ ການກູ້ຄືນໃນອະນາຄົດ.
• ຄຳຕັດສິນຂັ້ນບັນດາ: ກໍລະນີຫຼັກທຳອິດທີ່ຄຳສັ່ງຂອງສານຄວບຄຸມໂດຍກົງຕໍ່ອົງການອຳນາດຕົນເອງແບບ decentralized (DAO) ແລະຊັບສິນຢູ່ໃນອອນ-ເຊນ (on-chain).
• ວາງເປັນແນວປະຕິບັດທີ່ຊັດເຈນ: ຊັບສິນຂອງ Crypto ສາມາດຕິດຕາມໄດ້ ກູ້ຄືນໄດ້ ແລະ ຢູ່ໃນການກຳກັບດູແລທາງກົດໝາຍ.
💡 ສາລະສຳຄັນ:
ນີ້ແມ່ນການປ່ຽນເກມສຳລັບການຄວບຄຸມ — ຢືນຢັນວ່າກິດຈະກຳຂອງ blockchain ບໍ່ແມ່ນ “ບໍ່ມີກົດໝາຍ” ແລະ ອຳນາດທາງກົດໝາຍສາມາດເຂົ້າໄປແຊກແຊງ ແລະ ບັງຄັບໃຫ້ເກີດຄວາມຍຸດຕິທຳໃນເທິງ on-chain 🛡️
$ARB $AAVE $ETH
#ArbitrumDAO #CryptoLaw #Hacker #AssetRecovery
⚖️🚨 ຂ່າວດ່ວນ: ສານ Manhattan ອະນຸມັດ Arbitrum DAO ໃຫ້ຍ້າຍ $71M ETH — ຖືກລັກໂດຍນັກແຮກຈາກເກົາຫລີພາກເໜືອ — ໄປຫາ Aave 🔐💸
✅ ຈຸດເດັ່ນ:
• ສານສະຫະລັດໃນ Manhattan ໄດ້ອະນຸມັດຢ່າງເປັນທາງການໃຫ້ Arbitrum DAO ໂອນຍ້າຍ ETH ມູນຄ່າ $71 ລ້ານ ທີ່ຖືກຜູກພັນກັບກຸ່ມການລັກລອບຂອງເກົາຫລີພາກເໜືອ.
• ກອງທຶນດັ່ງກ່າວ ໄດ້ຖືກຕິດຕາມ ແລະ ລາກລະຫັດຫຼັງຈາກຖືກລັກໄປ ຈະຖືກຈັດເກັບ ແລະ ຄຸ້ມຄອງຢ່າງປອດໄພ ໃນໂປຣໂຕຄອນ Aave ເພື່ອການຮັກສາ ແລະ ການກູ້ຄືນໃນອະນາຄົດ.
• ຄຳຕັດສິນຂັ້ນບັນດາ: ກໍລະນີຫຼັກທຳອິດທີ່ຄຳສັ່ງຂອງສານຄວບຄຸມໂດຍກົງຕໍ່ອົງການອຳນາດຕົນເອງແບບ decentralized (DAO) ແລະຊັບສິນຢູ່ໃນອອນ-ເຊນ (on-chain).
• ວາງເປັນແນວປະຕິບັດທີ່ຊັດເຈນ: ຊັບສິນຂອງ Crypto ສາມາດຕິດຕາມໄດ້ ກູ້ຄືນໄດ້ ແລະ ຢູ່ໃນການກຳກັບດູແລທາງກົດໝາຍ.
💡 ສາລະສຳຄັນ:
ນີ້ແມ່ນການປ່ຽນເກມສຳລັບການຄວບຄຸມ — ຢືນຢັນວ່າກິດຈະກຳຂອງ blockchain ບໍ່ແມ່ນ “ບໍ່ມີກົດໝາຍ” ແລະ ອຳນາດທາງກົດໝາຍສາມາດເຂົ້າໄປແຊກແຊງ ແລະ ບັງຄັບໃຫ້ເກີດຄວາມຍຸດຕິທຳໃນເທິງ on-chain 🛡️
$ARB $AAVE $ETH
#ArbitrumDAO #CryptoLaw #Hacker #AssetRecovery
✅ ຈຸດເດັ່ນ:
• ສານສະຫະລັດໃນ Manhattan ໄດ້ອະນຸມັດຢ່າງເປັນທາງການໃຫ້ Arbitrum DAO ໂອນຍ້າຍ ETH ມູນຄ່າ $71 ລ້ານ ທີ່ຖືກຜູກພັນກັບກຸ່ມການລັກລອບຂອງເກົາຫລີພາກເໜືອ.
• ກອງທຶນດັ່ງກ່າວ ໄດ້ຖືກຕິດຕາມ ແລະ ລາກລະຫັດຫຼັງຈາກຖືກລັກໄປ ຈະຖືກຈັດເກັບ ແລະ ຄຸ້ມຄອງຢ່າງປອດໄພ ໃນໂປຣໂຕຄອນ Aave ເພື່ອການຮັກສາ ແລະ ການກູ້ຄືນໃນອະນາຄົດ.
• ຄຳຕັດສິນຂັ້ນບັນດາ: ກໍລະນີຫຼັກທຳອິດທີ່ຄຳສັ່ງຂອງສານຄວບຄຸມໂດຍກົງຕໍ່ອົງການອຳນາດຕົນເອງແບບ decentralized (DAO) ແລະຊັບສິນຢູ່ໃນອອນ-ເຊນ (on-chain).
• ວາງເປັນແນວປະຕິບັດທີ່ຊັດເຈນ: ຊັບສິນຂອງ Crypto ສາມາດຕິດຕາມໄດ້ ກູ້ຄືນໄດ້ ແລະ ຢູ່ໃນການກຳກັບດູແລທາງກົດໝາຍ.
💡 ສາລະສຳຄັນ:
ນີ້ແມ່ນການປ່ຽນເກມສຳລັບການຄວບຄຸມ — ຢືນຢັນວ່າກິດຈະກຳຂອງ blockchain ບໍ່ແມ່ນ “ບໍ່ມີກົດໝາຍ” ແລະ ອຳນາດທາງກົດໝາຍສາມາດເຂົ້າໄປແຊກແຊງ ແລະ ບັງຄັບໃຫ້ເກີດຄວາມຍຸດຕິທຳໃນເທິງ on-chain 🛡️
$ARB $AAVE $ETH
#ArbitrumDAO #CryptoLaw #Hacker #AssetRecovery
117
·
--
#Hacker oh ສະພາບເສົ້າຫຼາຍ ມັນໝາຍຄວາມວ່າການແຈກຈາຍທາງດິຈິຕອນຫຼືບໍ່ ຫຼືບໍ່ປອດໄພ 🤔🤔🤔🤔🤔🤔🤔🤔
#Hacker oh ສະພາບເສົ້າຫຼາຍ ມັນໝາຍຄວາມວ່າການແຈກຈາຍທາງດິຈິຕອນຫຼືບໍ່ ຫຼືບໍ່ປອດໄພ 🤔🤔🤔🤔🤔🤔🤔🤔
58
·
--
ເບິ່ງການແປ
🤯 Genius Hacker Used Morse Code to Trick Grok AI & Steal $180,000! 📉🔓
An incredible security breach! Scammers used a clever trick: hiding instructions inside "Morse Code" to bypass Grok AI’s safety filters. The AI failed to detect the threat and accidentally transferred the funds! 😱💸
🔍 How they did it:
• Transfer commands were hidden as dots and dashes (Morse Code).
• To standard checks, the text looked normal — but the AI processed the hidden message.
• Total loss: $180,000 before the team could freeze the system.
⚠️ Big Lesson:
This is a brand-new type of attack! It proves AI still has critical vulnerabilities, and hackers are constantly finding creative ways to exploit them. Platforms and users must be extra vigilant from now on 🛡️🚨
$TAO $FET $NEAR
#GrokAI #Hacker #CyberSecurity #CryptoTheft
🤯 Genius Hacker Used Morse Code to Trick Grok AI & Steal $180,000! 📉🔓
An incredible security breach! Scammers used a clever trick: hiding instructions inside "Morse Code" to bypass Grok AI’s safety filters. The AI failed to detect the threat and accidentally transferred the funds! 😱💸
🔍 How they did it:
• Transfer commands were hidden as dots and dashes (Morse Code).
• To standard checks, the text looked normal — but the AI processed the hidden message.
• Total loss: $180,000 before the team could freeze the system.
⚠️ Big Lesson:
This is a brand-new type of attack! It proves AI still has critical vulnerabilities, and hackers are constantly finding creative ways to exploit them. Platforms and users must be extra vigilant from now on 🛡️🚨
$TAO $FET $NEAR
#GrokAI #Hacker #CyberSecurity #CryptoTheft
An incredible security breach! Scammers used a clever trick: hiding instructions inside "Morse Code" to bypass Grok AI’s safety filters. The AI failed to detect the threat and accidentally transferred the funds! 😱💸
🔍 How they did it:
• Transfer commands were hidden as dots and dashes (Morse Code).
• To standard checks, the text looked normal — but the AI processed the hidden message.
• Total loss: $180,000 before the team could freeze the system.
⚠️ Big Lesson:
This is a brand-new type of attack! It proves AI still has critical vulnerabilities, and hackers are constantly finding creative ways to exploit them. Platforms and users must be extra vigilant from now on 🛡️🚨
$TAO $FET $NEAR
#GrokAI #Hacker #CyberSecurity #CryptoTheft
1
223
·
--
🔥ຄົນແຮກເກີຄືນເງິນຫຼັງຈາກໂຈມຕີໂປຣໂຕຄອນ 👀
ຕັດສິນ #Hacker ໃຫ້ຄືນເງິນຈາກໂປຣໂຕຄອນທີ່ຖືກໂຈມຕີ. ອີງຕາມທີມໂປຣໂຕຄອນ Renegade.fi, ຄົນແຮກເກີທີ່ໃສ່ໝວກສີຂາວໄດ້ຄືນປະມານ $190,000 ຫຼັງຈາກຈັດການໂປຣໂຕຄອນຢ່າງປອດໄພ. ການຄືນເງິນນີ້ເກີດຂຶ້ນຕາມຄຳແນະນຳທີ່ລະບຸໄວ້.
ໂຈມຕີໃໝ່ຕໍ່ໂປຣໂຕຄອນ. ວັນອາທິດ, ແພລດຟອມວິເຄາະເທິງຊ່ອງ Blockaid ໄດ້ຊີ້ໃຫ້ເຫັນການສວຍໃຊ້ມູນຄ່າ $209,000. ຄົນແຮກເກີໄດ້ສັດຕິດ logic ທີ່ມີຄວາມຕັ້ງໃຈຮ້າຍໃນຟັງຊັນທີ່ບົກພ່ອງ ທີ່ກ່ຽວຂ້ອງກັບ V1 dark group ຂອງ #Arbitrum ເພື່ອສາມາດດຶງ 27 tokens ERC-20.
ຫຼັງຈາກທີມ Renegade ຮູ້ທັນ, ພວກເຂົາໄດ້ສົ່ງຂໍ້ຄວາມຜ່ານສາຍຂອງ blockchain ໄປຫາຄົນແຮກເກີ. ໃນຂໍ້ຄວາມນັ້ນ, ພວກເຂົາໄດ້ຂໍໃຫ້ຄືນ 90% ຂອງເງິນ ແລະ ຖືຄອງ 10% ທີ່ເຫຼືອເປັນລາງວັນ “ໝວກສີຂາວ” ເພື່ອຫຼີກລ່ຽງການຖືກກ່າວຫາ.
ອີງຕາມຂໍ້ມູນຈາກ block explorer, ພາຍໃນ 45 ນາທີ ຄົນແຮກເກີໄດ້ຄືນເງິນ ແລະ ກ່າວວ່າຕົນໄດ້ແຮກໂປຣໂຕຄອນເພື່ອປົກປ້ອງຜູ້ໃຊ້ #defi . ນອກຈາກນັ້ນ ພວກເຂົາຍັງຮ້ອງຂໍໃຫ້ Renegade ເພີ່ມລະດັບຄວາມປອດໄພອີກດ້ວຍ.
ເຈົ້າເຊື່ອໃນຄວາມປອດໄພຂອງ DeFi ບໍ?
👉 ອັບເດດເພີ່ມເຕີມຂອງ crypto ...
ແບ່ງປັນ ແລະ ຕິດຕາມຂ້ອຍເພື່ອຂໍ້ມູນເພີ່ມຕື່ມ 👈😎
$USDC $BTC
🔥ຄົນແຮກເກີຄືນເງິນຫຼັງຈາກໂຈມຕີໂປຣໂຕຄອນ 👀
ຕັດສິນ #Hacker ໃຫ້ຄືນເງິນຈາກໂປຣໂຕຄອນທີ່ຖືກໂຈມຕີ. ອີງຕາມທີມໂປຣໂຕຄອນ Renegade.fi, ຄົນແຮກເກີທີ່ໃສ່ໝວກສີຂາວໄດ້ຄືນປະມານ $190,000 ຫຼັງຈາກຈັດການໂປຣໂຕຄອນຢ່າງປອດໄພ. ການຄືນເງິນນີ້ເກີດຂຶ້ນຕາມຄຳແນະນຳທີ່ລະບຸໄວ້.
ໂຈມຕີໃໝ່ຕໍ່ໂປຣໂຕຄອນ. ວັນອາທິດ, ແພລດຟອມວິເຄາະເທິງຊ່ອງ Blockaid ໄດ້ຊີ້ໃຫ້ເຫັນການສວຍໃຊ້ມູນຄ່າ $209,000. ຄົນແຮກເກີໄດ້ສັດຕິດ logic ທີ່ມີຄວາມຕັ້ງໃຈຮ້າຍໃນຟັງຊັນທີ່ບົກພ່ອງ ທີ່ກ່ຽວຂ້ອງກັບ V1 dark group ຂອງ #Arbitrum ເພື່ອສາມາດດຶງ 27 tokens ERC-20.
ຫຼັງຈາກທີມ Renegade ຮູ້ທັນ, ພວກເຂົາໄດ້ສົ່ງຂໍ້ຄວາມຜ່ານສາຍຂອງ blockchain ໄປຫາຄົນແຮກເກີ. ໃນຂໍ້ຄວາມນັ້ນ, ພວກເຂົາໄດ້ຂໍໃຫ້ຄືນ 90% ຂອງເງິນ ແລະ ຖືຄອງ 10% ທີ່ເຫຼືອເປັນລາງວັນ “ໝວກສີຂາວ” ເພື່ອຫຼີກລ່ຽງການຖືກກ່າວຫາ.
ອີງຕາມຂໍ້ມູນຈາກ block explorer, ພາຍໃນ 45 ນາທີ ຄົນແຮກເກີໄດ້ຄືນເງິນ ແລະ ກ່າວວ່າຕົນໄດ້ແຮກໂປຣໂຕຄອນເພື່ອປົກປ້ອງຜູ້ໃຊ້ #defi . ນອກຈາກນັ້ນ ພວກເຂົາຍັງຮ້ອງຂໍໃຫ້ Renegade ເພີ່ມລະດັບຄວາມປອດໄພອີກດ້ວຍ.
ເຈົ້າເຊື່ອໃນຄວາມປອດໄພຂອງ DeFi ບໍ?
👉 ອັບເດດເພີ່ມເຕີມຂອງ crypto ...
ແບ່ງປັນ ແລະ ຕິດຕາມຂ້ອຍເພື່ອຂໍ້ມູນເພີ່ມຕື່ມ 👈😎
$USDC $BTC
ຕັດສິນ #Hacker ໃຫ້ຄືນເງິນຈາກໂປຣໂຕຄອນທີ່ຖືກໂຈມຕີ. ອີງຕາມທີມໂປຣໂຕຄອນ Renegade.fi, ຄົນແຮກເກີທີ່ໃສ່ໝວກສີຂາວໄດ້ຄືນປະມານ $190,000 ຫຼັງຈາກຈັດການໂປຣໂຕຄອນຢ່າງປອດໄພ. ການຄືນເງິນນີ້ເກີດຂຶ້ນຕາມຄຳແນະນຳທີ່ລະບຸໄວ້.
ໂຈມຕີໃໝ່ຕໍ່ໂປຣໂຕຄອນ. ວັນອາທິດ, ແພລດຟອມວິເຄາະເທິງຊ່ອງ Blockaid ໄດ້ຊີ້ໃຫ້ເຫັນການສວຍໃຊ້ມູນຄ່າ $209,000. ຄົນແຮກເກີໄດ້ສັດຕິດ logic ທີ່ມີຄວາມຕັ້ງໃຈຮ້າຍໃນຟັງຊັນທີ່ບົກພ່ອງ ທີ່ກ່ຽວຂ້ອງກັບ V1 dark group ຂອງ #Arbitrum ເພື່ອສາມາດດຶງ 27 tokens ERC-20.
ຫຼັງຈາກທີມ Renegade ຮູ້ທັນ, ພວກເຂົາໄດ້ສົ່ງຂໍ້ຄວາມຜ່ານສາຍຂອງ blockchain ໄປຫາຄົນແຮກເກີ. ໃນຂໍ້ຄວາມນັ້ນ, ພວກເຂົາໄດ້ຂໍໃຫ້ຄືນ 90% ຂອງເງິນ ແລະ ຖືຄອງ 10% ທີ່ເຫຼືອເປັນລາງວັນ “ໝວກສີຂາວ” ເພື່ອຫຼີກລ່ຽງການຖືກກ່າວຫາ.
ອີງຕາມຂໍ້ມູນຈາກ block explorer, ພາຍໃນ 45 ນາທີ ຄົນແຮກເກີໄດ້ຄືນເງິນ ແລະ ກ່າວວ່າຕົນໄດ້ແຮກໂປຣໂຕຄອນເພື່ອປົກປ້ອງຜູ້ໃຊ້ #defi . ນອກຈາກນັ້ນ ພວກເຂົາຍັງຮ້ອງຂໍໃຫ້ Renegade ເພີ່ມລະດັບຄວາມປອດໄພອີກດ້ວຍ.
ເຈົ້າເຊື່ອໃນຄວາມປອດໄພຂອງ DeFi ບໍ?
👉 ອັບເດດເພີ່ມເຕີມຂອງ crypto ...
ແບ່ງປັນ ແລະ ຕິດຕາມຂ້ອຍເພື່ອຂໍ້ມູນເພີ່ມຕື່ມ 👈😎
$USDC $BTC
31
ເຂົ້າສູ່ລະບົບເພື່ອສຳຫຼວດເນື້ອຫາເພີ່ມເຕີມ
ເຂົ້າຮ່ວມກຸ່ມຜູ້ໃຊ້ຄຣິບໂຕທົ່ວໂລກໃນ Binance Square.
⚡️ ໄດ້ຮັບຂໍ້ມູນຫຼ້າສຸດ ແລະ ທີ່ມີປະໂຫຍດກ່ຽວກັບຄຣິບໂຕ.
💬 ໄດ້ຮັບຄວາມໄວ້ວາງໃຈຈາກຕະຫຼາດແລກປ່ຽນຄຣິບໂຕທີ່ໃຫຍ່ທີ່ສຸດໃນໂລກ.
👍 ຄົ້ນຫາຂໍ້ມູນເຊີງເລິກທີ່ແທ້ຈາກນັກສ້າງທີ່ໄດ້ຮັບການຢືນຢັນ.
ອີເມວ / ເບີໂທລະສັບ
ຫົວຂໍ້ທີ່ກໍາລັງນິຍົມ
1
#USAugustPPIRisesLessThanExpected
211 views
53 ກຳລັງສົນທະນາ
2
#SECApprovesNasdaqTexasCommodityTrustRule
1,827 views
126 ກຳລັງສົນທະນາ
3
#ECBRaisesRatesSecondTimeTo2.5%
846 views
83 ກຳລັງສົນທະນາ
4
#USContinuingJoblessClaims1.774M
4,821 views
179 ກຳລັງສົນທະນາ
5
#USAugustPPIYoYRisesTo5.4%
4,550 views
134 ກຳລັງສົນທະນາ
6
#AppleDebutsFoldablePhone
65,435 views
1,194 ກຳລັງສົນທະນາ
7
#TSMCAugustRevenueUp53.3%YoY
17,046 views
450 ກຳລັງສົນທະນາ
8
#IranSaysReadyToEscalateWarWithUS
23,426 views
454 ກຳລັງສົນທະນາ
9
#EUExtendsCentralContactPointToCASPs
20,280 views
471 ກຳລັງສົນທະນາ
10
#US10YTreasuryYieldHitsHighestSinceNov2023
46,615 views
706 ກຳລັງສົນທະນາ