

#opsec
opsec
52,719 рет көрілді
74 адам талқылап жатыр
Қызу саудада
Ең соңғы

🚨 $BNB TREASURY NANO LABS RECLAIMS HACKED X ACCOUNT AFTER AI ASSISTANT EXPLOIT! 💥
💡 Institutional security just faced a modern wake-up call after Nano Labs chairman lost X account access when an AI assistant verified a fake link. The attacker exploited a public contact point, tricking automated filters and leading to fraudulent scam posts before control was restored. 📊
🔍 OpSec in this market requires constant evolution, especially when automated tools can be spoofed by sharp social engineering. Keeping private emails isolated from public handles remains a critical defensive shield for every market participant. ⚡
💬 How tight is your own account security, and do you trust automated AI tools to vet your link verification? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BNB #CryptoSecurity #OpSec #Web3
🔥 💎
19
⚠️ Filtro de Datos en Trezor: Vector de Ataque Físico y OpSec
Un fallo de seguridad en el proveedor logístico ShipMonk ha expuesto la información de identificación personal (PII) de más de 80.000 clientes de Trezor. Aunque la clave privada y las seed phrases permanecen 100% intactas en la blockchain, la filtración incluye nombres completos, teléfonos y direcciones físicas.
Análisis técnico: El riesgo de explotación pasa del plano on-chain al plano de ingeniería social avanzada (spear phishing, SIM swapping) y vectores de amenaza física ($5 wrench attack). En la autocustodia, la privacidad de los metadatos off-chain es una capa de defensa tan crítica como el propio cifrado criptográfico de la wallet.
¿Qué protocolos de OpSec aplicas al adquirir hardware wallets: utilizas casilleros/P.O. Box neutrales o añades capas extra como passphrases ocultas para mitigar el riesgo de extorsión física?
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$SOL
{future}(SOLUSDT)
#Trezor #ciberseguridad #OPSEC #SeguridadCripto
⚠️ Filtro de Datos en Trezor: Vector de Ataque Físico y OpSec
Un fallo de seguridad en el proveedor logístico ShipMonk ha expuesto la información de identificación personal (PII) de más de 80.000 clientes de Trezor. Aunque la clave privada y las seed phrases permanecen 100% intactas en la blockchain, la filtración incluye nombres completos, teléfonos y direcciones físicas.
Análisis técnico: El riesgo de explotación pasa del plano on-chain al plano de ingeniería social avanzada (spear phishing, SIM swapping) y vectores de amenaza física ($5 wrench attack). En la autocustodia, la privacidad de los metadatos off-chain es una capa de defensa tan crítica como el propio cifrado criptográfico de la wallet.
¿Qué protocolos de OpSec aplicas al adquirir hardware wallets: utilizas casilleros/P.O. Box neutrales o añades capas extra como passphrases ocultas para mitigar el riesgo de extorsión física?
$BTC
$ETH
$SOL
#Trezor #ciberseguridad #OPSEC #SeguridadCripto
2
73

·
--
🚨 OVER 80,000 $BTC TREZOR USERS EXPOSED IN MASSIVE THIRD-PARTY DATA LEAK! ⚠️
Hardware wallet maker Trezor just expanded its breach scope by 67,000 additional records following a third-party logistics leak. Names, phone numbers, and physical home addresses from 2019 to 2021 order history are now exposed. 🔍
While on-chain funds and private keys remain totally secure, operational vectors are shifting rapidly to high-level phishing and physical mail scams targeting identified holders. 🛡️ In this market, your personal security is only as tight as your weakest off-chain vendor link. ⚡
💡 Treat incoming unexpected communications with extreme skepticism. 🤔 Have you taken steps to anonymize your shipping details for hardware orders? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #Security #Crypto #OpSec
🛡️ 👁️
33
Мақала
La realidad sobre la seguridad física Cripto.🇫🇷🛡️ ANÁLISIS: La realidad sobre la seguridad física cripto y los mitos de su concentración global
En las últimas horas ha circulado un dato alarmante que afirma que alrededor del 70% de los ataques de seguridad física relacionados con criptomonedas a nivel mundial ocurren en Francia, citando supuestos 41 secuestros en lo que va de 2026. Sin embargo, al desglosar los informes globales de firmas de inteligencia como Chainalysis o TRM Labs, la realidad de los datos cuenta una historia muy diferente. 📊🔍
❌ Desmitificando el "70%": ¿Dónde está el error de origen?
Atribuir las tres cuartas partes del cibercrimen o de los ataques físicos de todo el planeta a un solo país de la Eurozona carece de sustento estadístico. El ecosistema cripto global sufre incidentes distribuidos en múltiples jurisdicciones, con focos históricos muy distintos:
* Ataques de Inteligencia de Élite: Como analizamos recientemente, la inmensa mayoría de los exploits financieros de gran envergadura (el 76% en lo que va de 2026) provienen de células cibernéticas estatales de Corea del Norteoperando a nivel de código de contratos inteligentes en puentes y DeFi, no mediante operaciones físicas en las calles de París. 🚨🇰🇵
* El Sesgo de Reporte: Lo que sí ocurre en Francia (y en gran parte de Europa bajo el marco unificado de Europol) es un estándar de denuncia y registro policial extremadamente riguroso. Un aumento en los reportes locales registrados no significa que el país sea el epicentro mundial, sino que sus ciudadanos y cuerpos de seguridad documentan y persiguen estos delitos con mayor visibilidad que en otras regiones.
⚠️ Los ataques de "llave inglesa" son reales, pero geográficamente dispersos
Dejando de lado las estadísticas infladas, el núcleo de la advertencia es totalmente válido: los ataques de seguridad física (conocidos en la industria como ataques de llave inglesa de $5) están aumentando globalmente.
A medida que el valor de mercado de los activos digitales se consolida y la regulación MiCA vuelve más sofisticados los controles contra el lavado de dinero en los exchanges centralizados, las bandas criminales tradicionales optan por el eslabón más débil: el usuario humano.
Los 41 incidentes reportados en territorio europeo en estos meses reflejan una modalidad específica: extorsiones, robos con violencia en el hogar o secuestros exprés dirigidos a inversores particulares que han expuesto públicamente su patrimonio en redes sociales o eventos presenciales. 🏛️🔒
💡 ¿Cómo blindar tu seguridad en este 2026?
La lección que nos deja este panorama no es evitar una región en específico, sino cambiar drásticamente nuestros hábitos de seguridad operativa (OpSec):
1. OpSec de bajo perfil: La regla número uno para proteger tus criptomonedas es el silencio. Presumir de ganancias, portafolios o compras lujosas financiadas con Web3 en plataformas públicas te convierte en un objetivo directo para la delincuencia local. 🤐💎
2. Multisig y Bloqueos de Tiempo: No mantengas toda tu liquidez accesible desde la billetera de tu teléfono móvil. Utiliza esquemas multifirma (Multisig) y billeteras frías con contratos de bloqueo de tiempo (timelocks) para que sea materialmente imposible retirar los fondos de forma inmediata en una situación de coacción física.
3. Segregación de Fondos: Mantén una billetera de uso diario con montos mínimos para transacciones cotidianas y resguarda el capital de ahorro a largo plazo bajo estrictas capas de seguridad institucional.
El veredicto: Los datos on-chain y forenses demuestran que la blockchain es inmutable y transparente, pero tu seguridad física sigue dependiendo de tu prudencia en el mundo real. Menos ruido en redes sociales es igual a más seguridad patrimonial. 🛡️✨
¿Qué medidas de seguridad operativa (OpSec) consideras indispensables para proteger la integridad física de los inversores en la actualidad? ¡Debatamos en los comentarios de forma segura! 👇
$BTC $ETH $BNB #OpSec #CryptoSecurity #BlockchainForensics #PhysicalSecurity #BinanceSquare
La realidad sobre la seguridad física Cripto.
🇫🇷🛡️ ANÁLISIS: La realidad sobre la seguridad física cripto y los mitos de su concentración global
En las últimas horas ha circulado un dato alarmante que afirma que alrededor del 70% de los ataques de seguridad física relacionados con criptomonedas a nivel mundial ocurren en Francia, citando supuestos 41 secuestros en lo que va de 2026. Sin embargo, al desglosar los informes globales de firmas de inteligencia como Chainalysis o TRM Labs, la realidad de los datos cuenta una historia muy diferente. 📊🔍
❌ Desmitificando el "70%": ¿Dónde está el error de origen?
Atribuir las tres cuartas partes del cibercrimen o de los ataques físicos de todo el planeta a un solo país de la Eurozona carece de sustento estadístico. El ecosistema cripto global sufre incidentes distribuidos en múltiples jurisdicciones, con focos históricos muy distintos:
* Ataques de Inteligencia de Élite: Como analizamos recientemente, la inmensa mayoría de los exploits financieros de gran envergadura (el 76% en lo que va de 2026) provienen de células cibernéticas estatales de Corea del Norteoperando a nivel de código de contratos inteligentes en puentes y DeFi, no mediante operaciones físicas en las calles de París. 🚨🇰🇵
* El Sesgo de Reporte: Lo que sí ocurre en Francia (y en gran parte de Europa bajo el marco unificado de Europol) es un estándar de denuncia y registro policial extremadamente riguroso. Un aumento en los reportes locales registrados no significa que el país sea el epicentro mundial, sino que sus ciudadanos y cuerpos de seguridad documentan y persiguen estos delitos con mayor visibilidad que en otras regiones.
⚠️ Los ataques de "llave inglesa" son reales, pero geográficamente dispersos
Dejando de lado las estadísticas infladas, el núcleo de la advertencia es totalmente válido: los ataques de seguridad física (conocidos en la industria como ataques de llave inglesa de $5) están aumentando globalmente.
A medida que el valor de mercado de los activos digitales se consolida y la regulación MiCA vuelve más sofisticados los controles contra el lavado de dinero en los exchanges centralizados, las bandas criminales tradicionales optan por el eslabón más débil: el usuario humano.
Los 41 incidentes reportados en territorio europeo en estos meses reflejan una modalidad específica: extorsiones, robos con violencia en el hogar o secuestros exprés dirigidos a inversores particulares que han expuesto públicamente su patrimonio en redes sociales o eventos presenciales. 🏛️🔒
💡 ¿Cómo blindar tu seguridad en este 2026?
La lección que nos deja este panorama no es evitar una región en específico, sino cambiar drásticamente nuestros hábitos de seguridad operativa (OpSec):
1. OpSec de bajo perfil: La regla número uno para proteger tus criptomonedas es el silencio. Presumir de ganancias, portafolios o compras lujosas financiadas con Web3 en plataformas públicas te convierte en un objetivo directo para la delincuencia local. 🤐💎
2. Multisig y Bloqueos de Tiempo: No mantengas toda tu liquidez accesible desde la billetera de tu teléfono móvil. Utiliza esquemas multifirma (Multisig) y billeteras frías con contratos de bloqueo de tiempo (timelocks) para que sea materialmente imposible retirar los fondos de forma inmediata en una situación de coacción física.
3. Segregación de Fondos: Mantén una billetera de uso diario con montos mínimos para transacciones cotidianas y resguarda el capital de ahorro a largo plazo bajo estrictas capas de seguridad institucional.
El veredicto: Los datos on-chain y forenses demuestran que la blockchain es inmutable y transparente, pero tu seguridad física sigue dependiendo de tu prudencia en el mundo real. Menos ruido en redes sociales es igual a más seguridad patrimonial. 🛡️✨
¿Qué medidas de seguridad operativa (OpSec) consideras indispensables para proteger la integridad física de los inversores en la actualidad? ¡Debatamos en los comentarios de forma segura! 👇
$BTC $ETH $BNB #OpSec #CryptoSecurity #BlockchainForensics #PhysicalSecurity #BinanceSquare
1
153
🤖⚠️ ¡La IA acelera tus criptos, pero cuidado con el doble filo! 🛑
La Inteligencia Artificial está transformando nuestro flujo de trabajo, pero los ciberdelincuentes también la usan para sofisticar sus ataques. En este entorno, la herramienta no es el peligro, sino los descuidos de OpSec que cometemos al usarla. 📉💻
✅ Los riesgos: Mensajes que filtran claves privadas al pegar códigos en chats de IA, videos deepfakes hiperrealistas de fundadores ofreciendo falsos airdrops, y correos de phishing redactados con perfección milimétrica para engañarte.
✅ La defensa: Jamás subas datos confidenciales (claves API, frases semilla) a modelos de nube públicos y desconfía de cualquier urgencia financiera multimedia.
¡Usa la tecnología para potenciar tus ganancias en @Binance, pero mantén tu verificación siempre bajo control humano! 📊🛡️
#CryptoSecurityAlert #artificialintelligence #OPSEC #Phishing #TradingTips #Binance
$BTC $ETH $BNB
1
186
Расталды

Мақала
Control de Riesgo P2P🔒🇻🇪 CONTROL DE RIESGO: El P2P de Binance y la delgada línea de la legitimación de capitales en Venezuela
El comercio entre pares (P2P) se ha consolidado como la columna vertebral de la inclusión financiera y la liquidez diaria en Venezuela. La plataforma de @Binance provee el entorno más robusto y con mayor profundidad de órdenes en la región; sin embargo, operar de forma diaria en el mercado de bolívares y monedas estables exige comprender que el ecosistema bancario local se encuentra bajo una fiscalización extrema por parte de los entes reguladores (Sudeban y la Unidad Nacional de Inteligencia Financiera - UNIF). 📊🚨
Para un trader o usuario recurrente, no basta con "completar la transacción con éxito". El verdadero desafío radica en la prevención: el desconocimiento de las dinámicas financieras puede convertir tu cuenta bancaria en el eslabón de una cadena de legitimación de capitales (lavado de dinero) o fraudes de triangulación, exponiéndote a bloqueos preventivos, investigaciones o cierres de cuentas.
🔍 Las 3 Amenazas Principales en el Tablero Local
El "campo minado" del P2P no suele originarse por fallos en el sistema de custodia en garantía (escrow) de Binance, sino por el origen de los fondos en el sistema bancario tradicional:
1. La Triangulación de Fondos (Estafa del Tercer Pagador): Ocurre cuando interactúas con un contraparte que utiliza la cuenta bancaria de un tercero sin su consentimiento (identidad robada o phishing bancario). Tú liberas las criptomonedas de forma legítima, pero horas o días después, el dueño real de la cuenta bancaria denuncia la transferencia fraudulenta, vinculando directamente tu nombre y cédula a una investigación penal por fraude informático. 📉💼2. El Efecto Contagio por Origen de Fondos: Si comercias con usuarios recurrentes que reciben dinero proveniente de actividades ilícitas o plataformas no autorizadas, esos fondos entran a tu cuenta. Los algoritmos de monitoreo de riesgo de la banca nacional rastrean el flujo del dinero (path of funds). Al congelar la cuenta de origen, congelan de forma preventiva todas las cuentas secundarias que recibieron transferencias de esa billetera.3. Descalce en el Perfil Financiero: Movilizar grandes volúmenes de bolívares mediante Pago Móvil o transferencias inmediatas en cuentas personales que están registradas bajo perfiles de ingresos bajos o sin justificación comercial clara dispara de forma automática las alertas de la UNIF por "operaciones inusuales o sospechosas". 🧠💸
🛡️ Manual Escudo de OpSec y Cumplimiento para operar en Venezuela
Para mitigar el riesgo regulatorio y proteger tu patrimonio, tu disciplina operativa dentro del P2P debe ser milimétrica:
Regla de Oro Inquebrantable: Cero Terceros. Jamás, bajo ninguna circunstancia, aceptes pagos desde cuentas bancarias cuyo titular no coincida exactamente con el nombre y documento de identidad (Cédula/RIF) verificado en el perfil de Binance de tu contraparte. Si el usuario te escribe diciendo "te va a transferir mi hermano/es mi cuenta de empresa", cancela la orden inmediatamente y reporta el caso a soporte. ❌🔒Filtra tus Contrapartes con Criterio Institucional: No te dejes guiar únicamente por la tasa más atractiva. Prioriza operar con usuarios Verificados (Verificados Oro o Comerciantes Verificados con la insignia amarilla), que posean un historial de órdenes alto (mínimo 95% de finalización) y cuentas con antigüedad en la plataforma.Higiene en las Descripciones de Transferencia: Al realizar transferencias bancarias o Pagos Móviles, deja el concepto o descripción completamente en blanco o coloca únicamente una palabra genérica (ej. "Pago", "Servicios"). Jamás escribas términos relacionados con el ecosistema cripto como "Binance", "USDT", "P2P", "Bitcoin" o códigos de orden, ya que esto activa los filtros de cumplimiento automatizados de la banca nacional. 🤫✨Usa Cuentas Bancarias Dedicadas: Evita mezclar el dinero de tus gastos familiares cotidianos, nóminas o remesas en la misma cuenta bancaria que utilizas para hacer operaciones de comercio P2P. Mantener una separación clara de los flujos de caja facilita la justificación de fondos en caso de una auditoría interna por parte de tu banco.
El Veredicto de Cumplimiento: El P2P de Binance es una herramienta tecnológica de primer nivel, pero la seguridad no depende del software, sino de tus hábitos como operador. Trata tu actividad en el P2P con el mismo rigor y cumplimiento con el que manejarías una empresa financiera tradicional. En mercados de alta fiscalización, la prevención es el único dividendo real. 🏛️💎
¿Qué medidas de seguridad adicionales aplicas en tus operaciones diarias para blindar tus cuentas bancarias locales, o prefieres mitigar el riesgo utilizando pasarelas alternativas o billeteras Web3 dentro de @Binance? 👇 ¡Comparte tu experiencia técnica abajo en los comentarios!
#BinanceP2P #VenezuelaCrypto #OpSec $USDT
Control de Riesgo P2P
🔒🇻🇪 CONTROL DE RIESGO: El P2P de Binance y la delgada línea de la legitimación de capitales en Venezuela
El comercio entre pares (P2P) se ha consolidado como la columna vertebral de la inclusión financiera y la liquidez diaria en Venezuela. La plataforma de @Binance provee el entorno más robusto y con mayor profundidad de órdenes en la región; sin embargo, operar de forma diaria en el mercado de bolívares y monedas estables exige comprender que el ecosistema bancario local se encuentra bajo una fiscalización extrema por parte de los entes reguladores (Sudeban y la Unidad Nacional de Inteligencia Financiera - UNIF). 📊🚨
Para un trader o usuario recurrente, no basta con "completar la transacción con éxito". El verdadero desafío radica en la prevención: el desconocimiento de las dinámicas financieras puede convertir tu cuenta bancaria en el eslabón de una cadena de legitimación de capitales (lavado de dinero) o fraudes de triangulación, exponiéndote a bloqueos preventivos, investigaciones o cierres de cuentas.
🔍 Las 3 Amenazas Principales en el Tablero Local
El "campo minado" del P2P no suele originarse por fallos en el sistema de custodia en garantía (escrow) de Binance, sino por el origen de los fondos en el sistema bancario tradicional:
1. La Triangulación de Fondos (Estafa del Tercer Pagador): Ocurre cuando interactúas con un contraparte que utiliza la cuenta bancaria de un tercero sin su consentimiento (identidad robada o phishing bancario). Tú liberas las criptomonedas de forma legítima, pero horas o días después, el dueño real de la cuenta bancaria denuncia la transferencia fraudulenta, vinculando directamente tu nombre y cédula a una investigación penal por fraude informático. 📉💼2. El Efecto Contagio por Origen de Fondos: Si comercias con usuarios recurrentes que reciben dinero proveniente de actividades ilícitas o plataformas no autorizadas, esos fondos entran a tu cuenta. Los algoritmos de monitoreo de riesgo de la banca nacional rastrean el flujo del dinero (path of funds). Al congelar la cuenta de origen, congelan de forma preventiva todas las cuentas secundarias que recibieron transferencias de esa billetera.3. Descalce en el Perfil Financiero: Movilizar grandes volúmenes de bolívares mediante Pago Móvil o transferencias inmediatas en cuentas personales que están registradas bajo perfiles de ingresos bajos o sin justificación comercial clara dispara de forma automática las alertas de la UNIF por "operaciones inusuales o sospechosas". 🧠💸
🛡️ Manual Escudo de OpSec y Cumplimiento para operar en Venezuela
Para mitigar el riesgo regulatorio y proteger tu patrimonio, tu disciplina operativa dentro del P2P debe ser milimétrica:
Regla de Oro Inquebrantable: Cero Terceros. Jamás, bajo ninguna circunstancia, aceptes pagos desde cuentas bancarias cuyo titular no coincida exactamente con el nombre y documento de identidad (Cédula/RIF) verificado en el perfil de Binance de tu contraparte. Si el usuario te escribe diciendo "te va a transferir mi hermano/es mi cuenta de empresa", cancela la orden inmediatamente y reporta el caso a soporte. ❌🔒Filtra tus Contrapartes con Criterio Institucional: No te dejes guiar únicamente por la tasa más atractiva. Prioriza operar con usuarios Verificados (Verificados Oro o Comerciantes Verificados con la insignia amarilla), que posean un historial de órdenes alto (mínimo 95% de finalización) y cuentas con antigüedad en la plataforma.Higiene en las Descripciones de Transferencia: Al realizar transferencias bancarias o Pagos Móviles, deja el concepto o descripción completamente en blanco o coloca únicamente una palabra genérica (ej. "Pago", "Servicios"). Jamás escribas términos relacionados con el ecosistema cripto como "Binance", "USDT", "P2P", "Bitcoin" o códigos de orden, ya que esto activa los filtros de cumplimiento automatizados de la banca nacional. 🤫✨Usa Cuentas Bancarias Dedicadas: Evita mezclar el dinero de tus gastos familiares cotidianos, nóminas o remesas en la misma cuenta bancaria que utilizas para hacer operaciones de comercio P2P. Mantener una separación clara de los flujos de caja facilita la justificación de fondos en caso de una auditoría interna por parte de tu banco.
El Veredicto de Cumplimiento: El P2P de Binance es una herramienta tecnológica de primer nivel, pero la seguridad no depende del software, sino de tus hábitos como operador. Trata tu actividad en el P2P con el mismo rigor y cumplimiento con el que manejarías una empresa financiera tradicional. En mercados de alta fiscalización, la prevención es el único dividendo real. 🏛️💎
¿Qué medidas de seguridad adicionales aplicas en tus operaciones diarias para blindar tus cuentas bancarias locales, o prefieres mitigar el riesgo utilizando pasarelas alternativas o billeteras Web3 dentro de @Binance? 👇 ¡Comparte tu experiencia técnica abajo en los comentarios!
#BinanceP2P #VenezuelaCrypto #OpSec $USDT
2
185
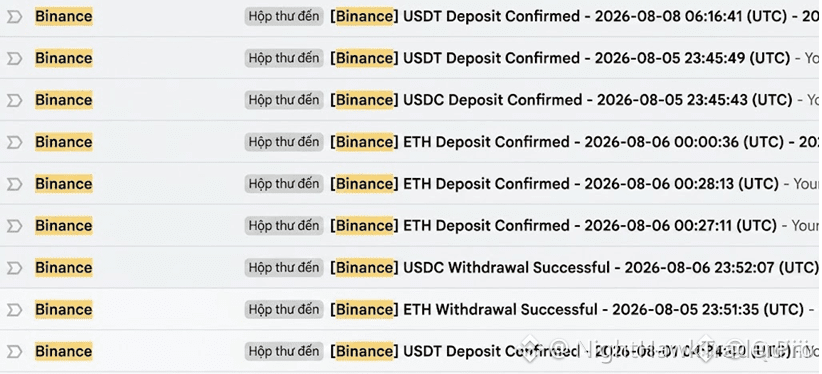
🚨 HACKERS LURKED 3 MONTHS IN GMAIL TO DRAIN AN INVESTOR $BTC DEPOSIT! 💣
A veteran $BTC holder just lost their entire stack after transferring funds to a top-tier exchange, all because a hacker quietly camped inside their Gmail account for three full months. 👁️ The attacker accessed Google Authenticator codes synced to cloud backups, silently watching and waiting until the exact moment a major deposit landed.
When the transfer cleared, the adversary struck at 3 AM while the owner slept, tricking exchange verification into approving a full withdrawal sweep. 🔒 Operational security is just as critical as trade execution, because compromised email access will wipe out years of spot gains in minutes.
If your cloud backups automatically sync your authentication seeds, cold storage discipline means nothing when moving liquidity. 💬 Have you audited your email security settings and isolated your 2FA keys from cloud sync? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #OpSec #Bitcoin
🛡️ 👁️
32
🔒 ¡Tu seguridad es primero! para proteger tus criptos en Binance 🛡️
En la Web3, la seguridad de tu capital empieza por tus hábitos digitales. Los sistemas de @Binance son de los más seguros del mundo, pero necesitas blindar tu acceso personal. Sigue de inmediato estas reglas clave de OpSec: 🚀📈
✅ Acceso de élite: Usa contraseñas largas, migra del 2FA por SMS hacia las llaves físicas o Passkeys y activa el Código Anti-Phishing para verificar tus correos oficiales.
✅ Bloqueos preventivos: Configura la lista blanca de retiros y gestiona estrictamente los dispositivos autorizados en tu cuenta.
✅ Higiene digital: Nunca operes en redes Wi-Fi públicas, desconfía de supuestos soportes técnicos por mensajes privados y revisa las direcciones de destino de inicio a fin.
¡La ciberseguridad es una rutina diaria! ¿Qué medidas de protección usas hoy para cuidar tus fondos? 👇
#OPSEC #CryptoSecurityAlert #Binance #SafetyFirst #TradingTips #Finance
$ETH $BTC $BNB
1
113


·
--
Hardware Wallets and Blind Signing
Owning a hardware wallet doesn't make you unhackable if you practice blind signing. When you approve a malicious smart contract transaction without verifying the raw hex data on your device, you are giving away permission to drain your wallet.
The hardware only protects the keys, not your judgment.
#OpSec #CryptoSecurity #HardwareWallet
226
·
--
The Risk of Multi-Sig Wallets
Many #DeFi protocols claim to be secure because their funds are held in a Multi-Sig wallet.
But if the co-signers are all part of the same team or store their private keys on connected cloud servers, the setup is highly vulnerable.
True multi-sig requires geographical and operational distribution.
#CryptoSecurity #OpSec #DeFi
188
CYBERSECURITY ALERT: Revolut Hit by Extortion Threat After Government Impersonation Breach 🚨
Threat actors who obtained sensitive Revolut user records have begun publishing identity documents online and are threatening daily data dumps unless the fintech pays an extortion fee.
The incident stems from a sophisticated social engineering breach where attackers leveraged an email address under a legitimate government agency domain to submit fraudulent information requests. Revolut disclosed that internal systems and customer funds remain secure, but records belonging to a select group of high-profile and high-net-worth users were handed over.
Key Details of the Incident:
• Attack Vector: Spoofed/compromised legitimate government domain submitting official-looking data requests.
• Leaked Full names, DoB, phone numbers, passport/driver's license copies, KYC verification selfies, and full transaction logs (including Bitcoin transaction history).
• Extortion Demand: Attackers announced on Telegram that they will release batches daily until "Revolut pays."
• High-Profile Targets: Exposed documents reportedly include records from professional athletes, crypto gaming founders, and former Mt. Gox CEO Mark Karpelès.
Market & Security Takeaway for Crypto Users:
1. Heightened Phishing & SIM-Swap Risk: When KYC selfies, phone numbers, and passport scans leak together with crypto transaction histories, targeted social engineering and SIM-swap attempts spike dramatically.
2. The Problem with Centralized KYC Honey Pots: This breach highlights the systemic vulnerability of centralized KYC storage—even when internal core systems aren't directly hacked, compliance verification pathways can be exploited.
Safety Protocol:
#revolut #CyberSecurity #DataLeak #OpSec
57

·
--
🚨 DATA PRIVACY LAWS TIGHTEN AS $BTC TRADERS FACE SEVERE PENALTIES FOR OPSEC FAILS ⚠️
Regulatory oversight is accelerating across digital ecosystems. Tightened privacy frameworks now impose heavy fines up to 50M for unauthorized personal data exposure, with commercial data trading triggering severe penalties reaching 3B. 🔍 Institutional-grade operational security is no longer optional for market participants managing risk.
Doxxing counter-parties or leaking private financial records creates catastrophic legal and systemic exposure. 📊 Smart money prioritizes strict data confidentiality alongside order flow execution to preserve capital integrity. 📌 Protecting your digital footprint is just as critical as managing market exposure.
💬 Is your personal data protection strategy tight enough to survive this shifting regulatory landscape? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #DataPrivacy #OpSec #RiskManagement #Crypto
🛡️ 🔒
1
·
--
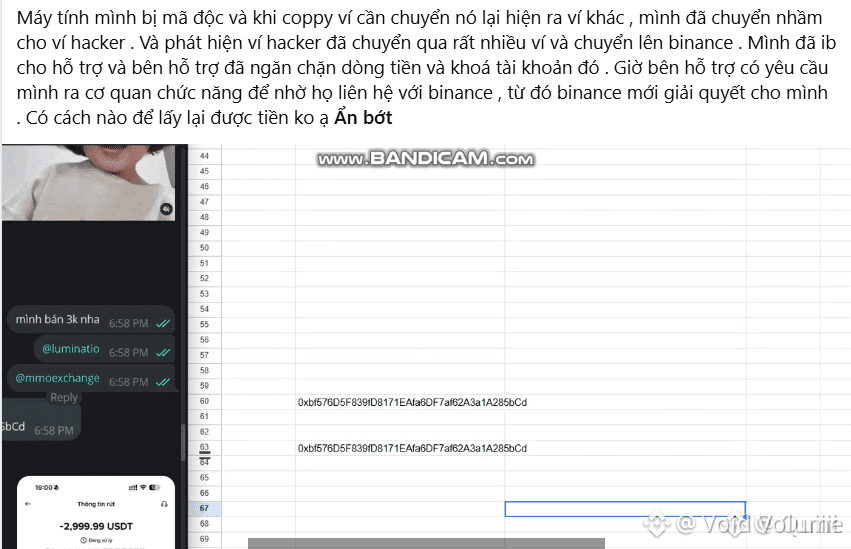
ALERT: MALWARE CLIPBOARD ATTACK ROUTED $BTC TO CENTRALIZED EXCHANGE LIQUIDITY LOCK! 🚨 🔍
A sophisticated clipboard malware vector recently hijacked a user's payout address, rerouting funds directly into a hacker's deposit address on a top-tier exchange. 🛡️ Institutional-grade risk controls immediately flagged and locked the suspect account upon prompt reporting, freezing the illicit asset flow.
Platform compliance now requires law enforcement filing to initiate asset recovery protocols, proving that centralized venue security remains a crucial firewall against exploiters. 📌 Maintaining immaculate OpSec and verifying raw checksums before signing transactions remains your first line of defense. 💡 How often do you double-check your target deposit string before initiating a high-value transfer? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #OnChain #OpSec #Crypto
🛡️ 🔍
12

·
--
🚨 INSTITUTIONAL SECURITY FAILURE EXPOSES HIGH-NET-WORTH $BTC HOLDER DATA IN FORGED REQUEST EXPLOIT 🔍
On-chain intelligence reveals a sophisticated breach targeting high-net-worth accounts through forged agency data requests. 🔍 Valid domain authentication bypassed verification, exposing complete transaction histories, identity verification documents, and $BTC wallet activities.
Smart money operates on complete privacy, making targeted leak vectoring a primary risk for institutional capital positioning. 🔒 While biometric telemetry remains secure, off-chain identity exposure directly threatens on-chain security protocol integrity. 🤔 How are you safeguarding your off-chain data footprint to prevent targeted institutional liquidity hunting? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #OnChain #Institutional #OpSec
🛡️ 👁️
8
·
--
Armed intruders used a fake food delivery ruse to target a crypto holder's home.
• Assailants posed as delivery personnel to gain entry to the residence
• Once inside, they demanded access to cryptocurrency accounts
• The case highlights growing physical security risks tied to visible crypto wealth
#CryptoSecurity #CryptoNews #BinanceSquare #OpSec #PhysicalSecurity
• Assailants posed as delivery personnel to gain entry to the residence
• Once inside, they demanded access to cryptocurrency accounts
• The case highlights growing physical security risks tied to visible crypto wealth
#CryptoSecurity #CryptoNews #BinanceSquare #OpSec #PhysicalSecurity
24
·
--
Security Warning: CZ Just Put Every $BNB Chain Developer on Alert
GitHub repositories compromised. Access credentials leaked. Development pipelines across open-source crypto projects exposed to targeted attacks.
CZ's message to all builders: your GitHub keys are as critical as your exchange wallet. One weak link in your dev pipeline equals attackers inside your protocol.
BNB Chain hosts hundreds of open-source DeFi projects. Publicly forked code creates the widest attack surface in crypto. With billions at stake, the weakest link is your ops security.
Urgent: Audit repos. Rotate keys. Assume nothing is safe.
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
1
2
32
🔎 ¡No te fíes solo de las letras! Cómo identificar el token correcto 📊
A diferencia de la bolsa tradicional, en la Web3 cualquier persona puede crear un token y ponerle el ticker que desee. Esto genera una enorme cantidad de "tokens clones" o imitaciones maliciosas diseñadas para confundir a los inversores. 🤯❌
✅ La clave de seguridad: El nombre y el ticker se pueden copiar, pero la dirección del contrato inteligente (Contract Address) es única e irrepetible.
✅ La defensa: Antes de comprar en un DEX o transferir fondos, valida la dirección del contrato en exploradores como BscScan o portales como CoinMarketCap.
¡Un segundo de verificación salva tu portafolio de errores costosos dentro de @Binance! 📊🛡️
#CryptoEducation💡🚀 #OPSEC #SmartContracts #TradingTips #CryptoNews #Binance
$BAT $BNB
1
129

🚨 CRITICAL $BTC WALLET SECURITY WARNING AS LUMMA STEALER MALWARE TARGETS TRADERS ⚠️
Institutional risk management extends beyond chart structure to operational security. 🛡️ Bitdefender reports that Lumma Stealer malware is masquerading as pirated movie torrents, specifically disguising executable binaries with player icons to target non-custodial cryptocurrency wallets.
Smart money treats cold storage and device isolation as non-negotiable risk parameters. 🔍 Malicious actors are exploiting hidden Windows extensions to siphon private keys directly from infected endpoints before traders even spot the vector. 💡 How robust is your personal operational security setup against non-chart threats? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #RiskManagement #OpSec #Crypto
🛡️ 🔍
14
Көбірек контент көру үшін кіріңіз
Binance Square платформасында әлемдік криптоқоғамдастыққа қосылыңыз
⚡️ Криптовалюта туралы ең соңғы және пайдалы ақпаратты алыңыз.
💬 Әлемдегі ең ірі криптобиржаның сеніміне ие.
👍 Расталған авторлардың нақты пікірлерін табыңыз.
Электрондық пошта/телефон нөмірі
Трендтегі тақырыптар
1
#EtherGains70.9%InQ3
108,574 рет көрілді
981 адам талқылап жатыр
2
#TreasuryLetsStatesFileStablecoinCertificationsEarly
5,835 рет көрілді
65 адам талқылап жатыр
3
#US10YearYieldNears5.3%
126,232 рет көрілді
1,027 адам талқылап жатыр
4
#DollarIndexHitsHighestSinceMay2025
27,720 рет көрілді
539 адам талқылап жатыр
5
#USWeeklyJoblessClaimsFallTo197000
27,152 рет көрілді
448 адам талқылап жатыр
6
#BitcoinETFsTake$6.34BillionInQ3
8,147 рет көрілді
68 адам талқылап жатыр
7
#KoreaProposesTokenizingStocksAndBonds
63,578 рет көрілді
789 адам талқылап жатыр
8
#MetaMaskExitsLidoValidatorsAfterSecurityIncident
160,557 рет көрілді
1,512 адам талқылап жатыр
9
#MicronBeatsEarningsLiftsGuidance
80,753 рет көрілді
1,096 адам талқылап жатыр
10
#CFTCSubmitsTwoEventContractRulesToWhiteHouse
55,137 рет көрілді
816 адам талқылап жатыр