

CryptoForge
97 投稿

CryptoForge
報告
ユーザーをブロック
Crypto analyst| passionate Blockchain technology
高頻度トレーダー
5年
415 フォロー
219 フォロワー
170 いいね
投稿
すべて
引用
·
--
翻訳参照
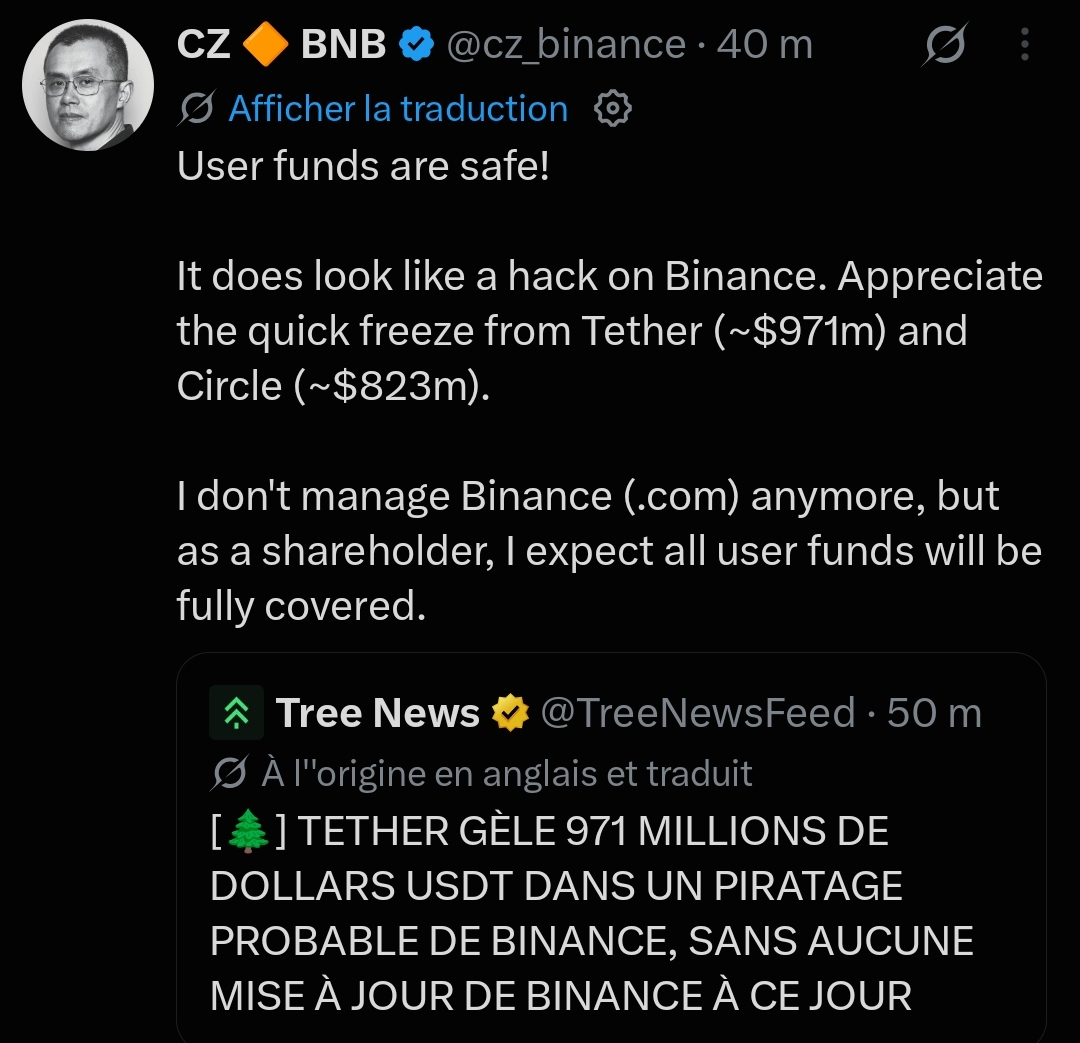
Binance hacked, $5.6 billion gone.
This is the crypto heist of the century. The numbers are staggering:
• $1.45B in BTC
• $875M in ETH
• $1.57B in USDT
• $823M in USDC
• + hundreds of millions in TRX, XAUT, WBETH…
But the craziest part? Tether and Circle managed to freeze nearly $1.8 billion mid-flight. CZ confirmed a hack and assured that user funds will be covered.
The market is panicking. BTC dropped below $79,000.
This is officially the largest hack in crypto history. The previous record (Bybit, $1.5B) has been obliterated.
#Binance #cryptouniverseofficial #Hack #bitcoin #Urgent
137
·
--
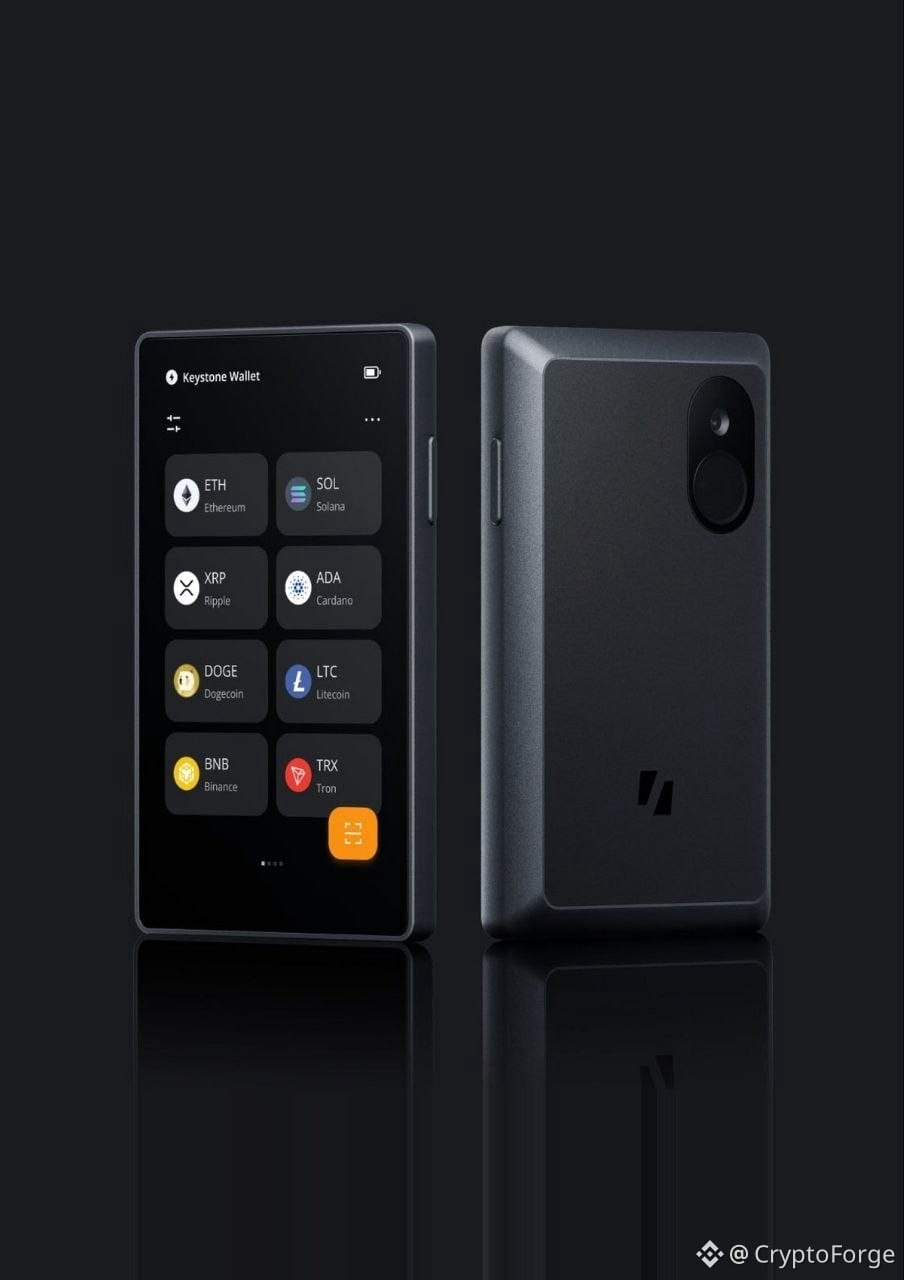
Keystoneは18,835の暗号資産ウォレットを破棄しています。ハッカーが、本物であることを証明する鍵を盗んだからです。その結果、偽のウォレットが公式の検証を通過し、あなたの資金を盗む可能性があります。
さらに、25,964件の顧客記録が流出しました……しかも、会社は長い間それらを削除すると約束していたにもかかわらずです。削除ツールは故障していました。
あなたのシードフレーズは? Keystoneによると影響はありません。ただし、10月20日以降にウォレットを受け取った場合は、使用前に必ず確認してください。
Keystoneは18,835の暗号資産ウォレットを破棄しています。ハッカーが、本物であることを証明する鍵を盗んだからです。その結果、偽のウォレットが公式の検証を通過し、あなたの資金を盗む可能性があります。
さらに、25,964件の顧客記録が流出しました……しかも、会社は長い間それらを削除すると約束していたにもかかわらずです。削除ツールは故障していました。
あなたのシードフレーズは? Keystoneによると影響はありません。ただし、10月20日以降にウォレットを受け取った場合は、使用前に必ず確認してください。
さらに、25,964件の顧客記録が流出しました……しかも、会社は長い間それらを削除すると約束していたにもかかわらずです。削除ツールは故障していました。
あなたのシードフレーズは? Keystoneによると影響はありません。ただし、10月20日以降にウォレットを受け取った場合は、使用前に必ず確認してください。
123
·
--
翻訳参照
4.3 Possible Chain Reactions
Some speculate that Karpelès's public warning (approximately 90,000 views) may have alerted the attacker, prompting them to accelerate the transfer of funds from multiple wallets. However, this link has not been confirmed.
5. Recommendations for Users
For users who purchased a device from CryptoBilis within the last 90 days:
1. Not yet configured: do not proceed with initialization
2. Already configured: consider transferring assets to a new device, using an entirely new recovery phrase
3. Suspected tampering: avoid entering an existing recovery phrase into any unverified software or website
General advice: purchase hardware wallets through authorized official channels, and verify the authenticity of the device according to official procedures upon receipt.
6. Scope of the Incident
If the $86 million estimate is confirmed, this would be one of the most serious incidents ever linked to a hardware wallet's distribution chain. The essential difference, however, lies in the fact that this is an attack at the reseller level, and not a flaw affecting Ledger's entire systems or product line.
Ledger states that the investigation is ongoing and that it will publish updates as it progresses.
CryptoForge
·
--
Binance founder CZ commented that the evidence points toward a localized supply chain attack targeting a single vendor, rather than a flaw affecting Ledger's entire product line.
3. Unusual Changes at CryptoBilis
3.1 Change of Ownership
Company records indicate that as of August 3, an individual named Jiaming, whose registered address is in Heilongjiang Province, China, held 100% of CryptoBilis's shares.
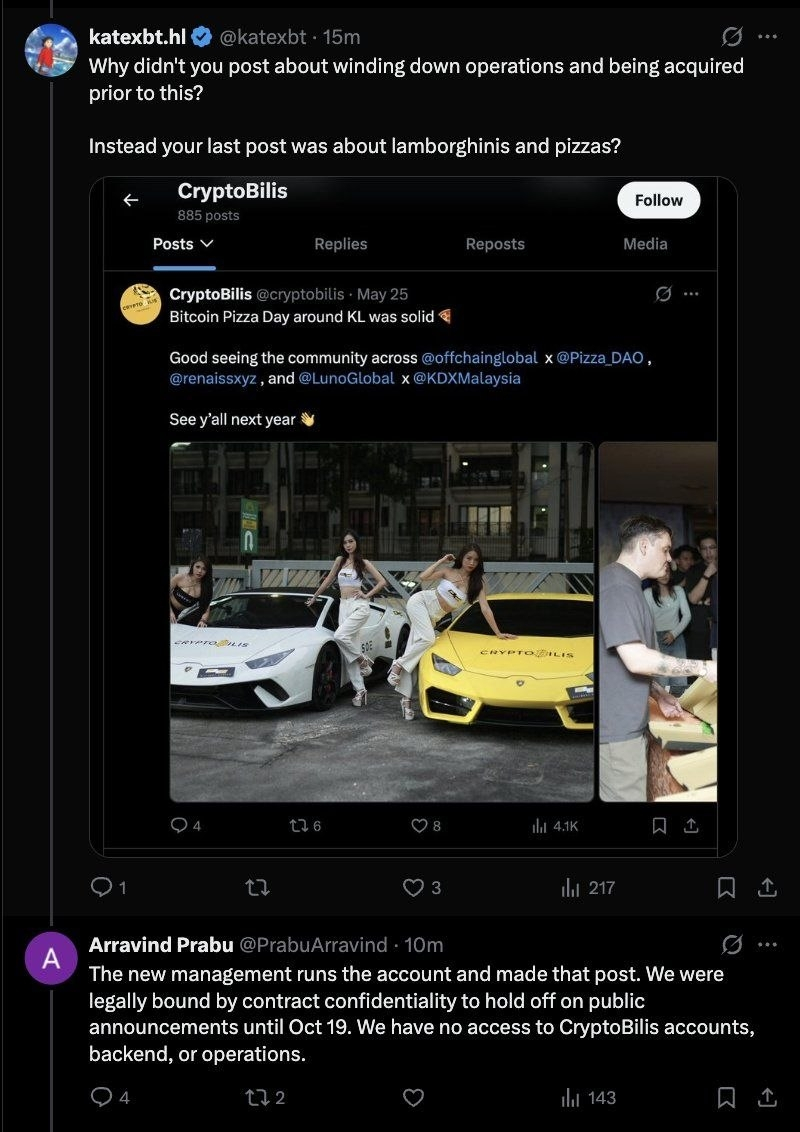
The former co-founder confirmed that the acquisition was finalized in March, and that the former owner had withdrawn from all operational, managerial, and administrative roles. This founder, who no longer has access to operations since the sale, stated, "we are no longer part of the company," and called on the current management to be transparent.
3.2 Link to the Attack Not Established
At this stage, no conclusive evidence establishes a direct link between the change of ownership at CryptoBilis and the wallet intrusions.
4. Mark Karpelès's Discovery of an Implanted Module
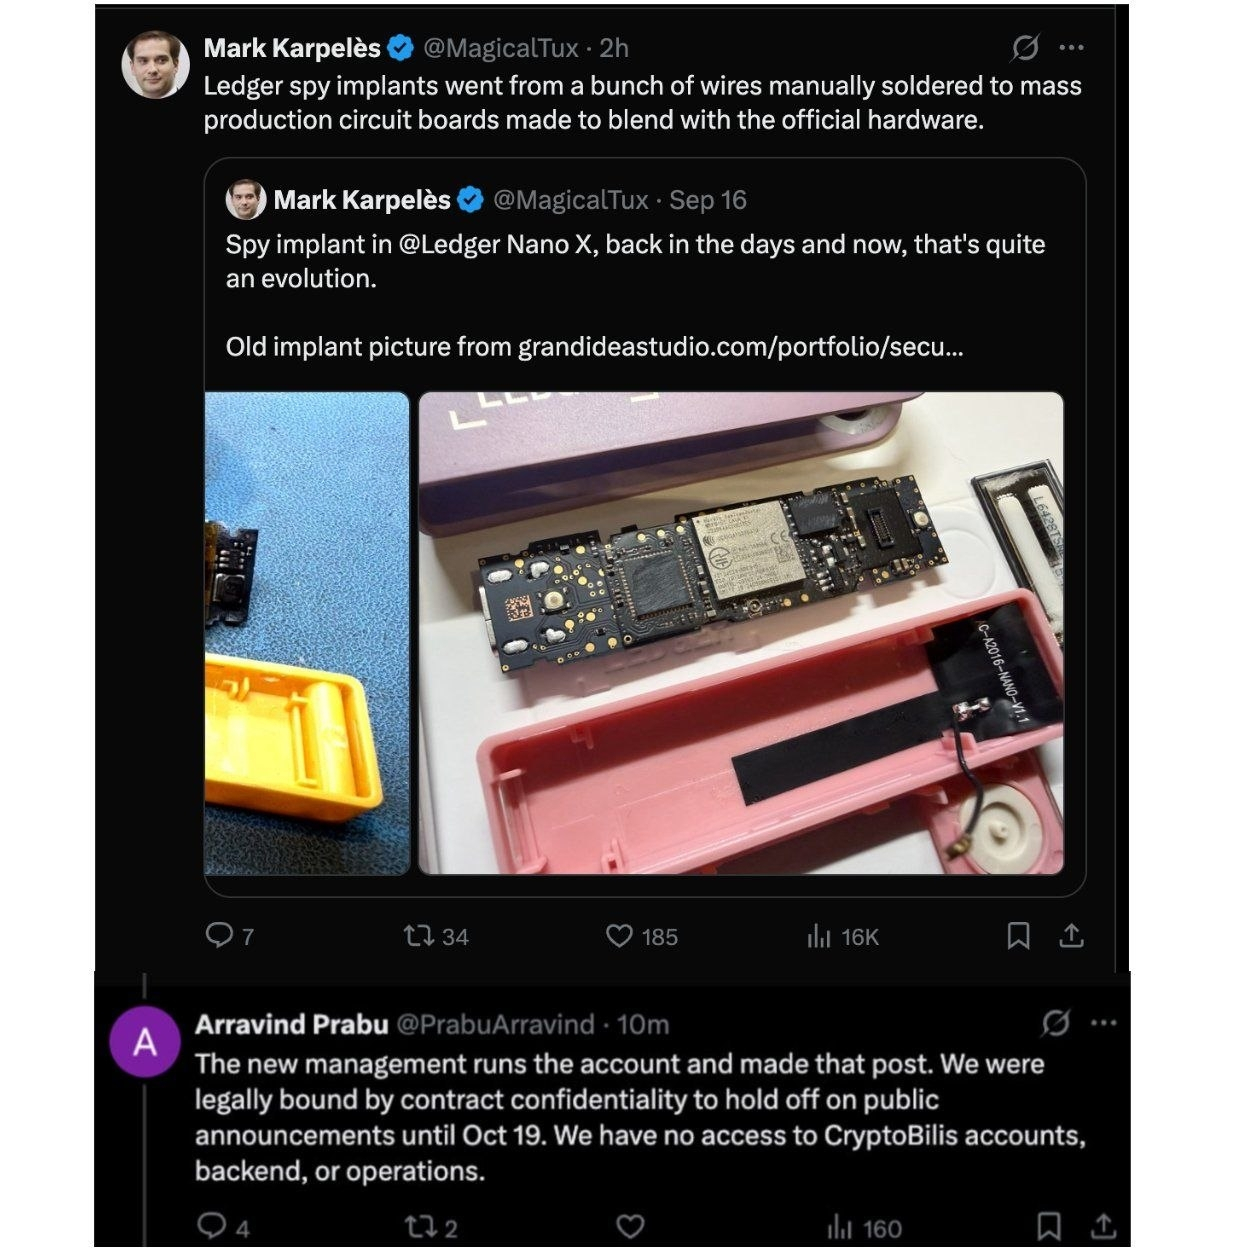
Former Mt. Gox CEO Mark Karpelès revealed that a Ledger device originating from Malaysia that he examined contained a suspected spy module.
4.1 Technical Details
The module was concealed in the location of the screen's original padding, and included the following components:
· An LTE communication component
· An antenna
· An eSIM
· A microcontroller, connected to the Ledger's SPI bus
4.2 Attack Principle
According to Karpelès, the implanted module analyzes the content displayed on the screen, records the recovery phrase at the moment it is presented to the user, and then transmits it to a third party via the LTE network. The attacker can then monitor the victim's wallet addresses and choose the opportune moment to transfer the assets.
Major issue: since the original secure element remains intact, Ledger's official authenticity verification may fail to detect this type of physical modification.
34
·
--
翻訳参照
Binance founder CZ commented that the evidence points toward a localized supply chain attack targeting a single vendor, rather than a flaw affecting Ledger's entire product line.
3. Unusual Changes at CryptoBilis
3.1 Change of Ownership
Company records indicate that as of August 3, an individual named Jiaming, whose registered address is in Heilongjiang Province, China, held 100% of CryptoBilis's shares.
The former co-founder confirmed that the acquisition was finalized in March, and that the former owner had withdrawn from all operational, managerial, and administrative roles. This founder, who no longer has access to operations since the sale, stated, "we are no longer part of the company," and called on the current management to be transparent.
3.2 Link to the Attack Not Established
At this stage, no conclusive evidence establishes a direct link between the change of ownership at CryptoBilis and the wallet intrusions.
4. Mark Karpelès's Discovery of an Implanted Module
Former Mt. Gox CEO Mark Karpelès revealed that a Ledger device originating from Malaysia that he examined contained a suspected spy module.
4.1 Technical Details
The module was concealed in the location of the screen's original padding, and included the following components:
· An LTE communication component
· An antenna
· An eSIM
· A microcontroller, connected to the Ledger's SPI bus
4.2 Attack Principle
According to Karpelès, the implanted module analyzes the content displayed on the screen, records the recovery phrase at the moment it is presented to the user, and then transmits it to a third party via the LTE network. The attacker can then monitor the victim's wallet addresses and choose the opportune moment to transfer the assets.
Major issue: since the original secure element remains intact, Ledger's official authenticity verification may fail to detect this type of physical modification.
CryptoForge
·
--
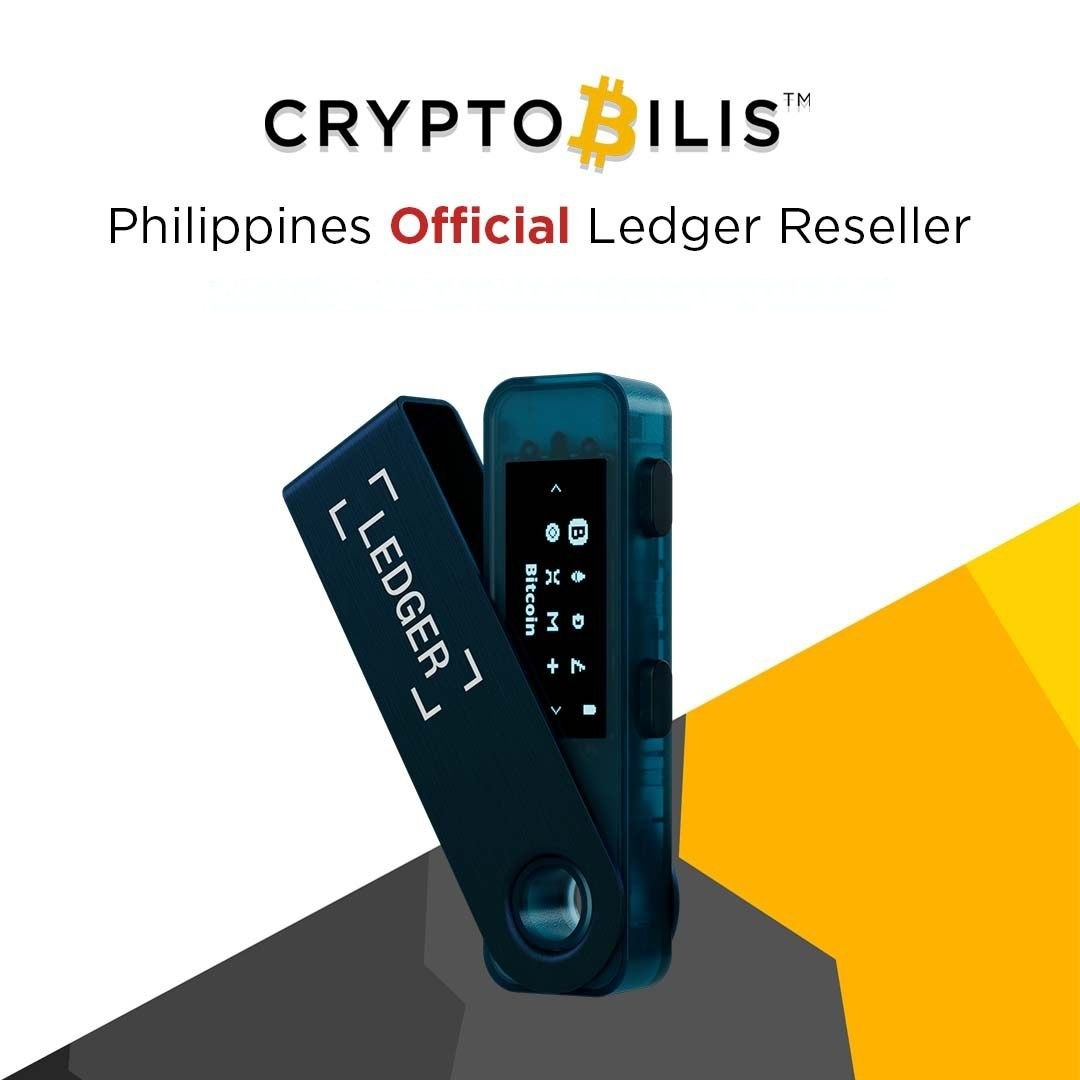
Ledger事件:8,600万ドル超が盗難、サプライチェーン攻撃の中心に再販業者CryptoBilisが関与した疑い
要点:Ledgerは、東南アジアの再販業者CryptoBilisが関与した可能性のあるサプライチェーン攻撃について調査しています。オンチェーン調査員は、被害額が8,600万ドルを超えると推定しています。報道によると、この再販業者は3月に中国籍の人物へ所有権が移転しており、Mt. Goxの元CEOは、LTEスパイモジュールを内蔵した改ざん済みデバイスを発見したと主張しています。現時点でLedgerは、事件の原因も正確な被害額も確認していません。
1. 事件の概要
10月9日、Ledgerは声明を発表し、東南アジアのユーザーから資金が失われたとの報告について調査中であると明らかにしました。被害を報告したユーザーは全員、再販業者CryptoBilisからデバイスを購入していました。
Ledgerが実施した公式措置:
· CryptoBilisに対し、すべての販売と出荷を直ちに停止するよう要請
· 過去90日以内にデバイスを購入し、まだ初期設定を行っていないユーザーに対し、設定しないよう推奨
· デバイスをすでに有効化したユーザーに対し、まったく新しいリカバリーフレーズを使って新しいウォレットに資産を移すことを検討するよう助言
Ledgerは、入手可能な情報に基づく限り、今回の事件はこの特定の再販業者および特定の市場に限定されると強調しています。Ledgerから直接購入された製品に関する関連報告は確認されておらず、Ledgerのインフラ、システム、サービスも侵害されていません。
2. オンチェーンでの被害額推定
オンチェーン調査員のSpecterはXへの投稿で、盗まれた資金をBitcoin、Ethereum、Tron上で追跡した結果、被害者数百人のウォレットから盗まれた総額は8,600万ドルを超えると述べました。
別の調査員tanuki42は、被害額を7,200万ドル超と推定しています。KuCoinが報告した詳細データによると、内訳はETHが約4,200万ドル、BTCが1,760万ドル、USDTが1,650万ドルです。
これらの数字はLedgerによって確認されておらず、2人の調査員による推定が同じ取引群を対象としているかどうかも不明です。
1
45
·
--
Ledger事件:8,600万ドル超が盗難、サプライチェーン攻撃の中心に再販業者CryptoBilisが関与した疑い
要点:Ledgerは、東南アジアの再販業者CryptoBilisが関与した可能性のあるサプライチェーン攻撃について調査しています。オンチェーン調査員は、被害額が8,600万ドルを超えると推定しています。報道によると、この再販業者は3月に中国籍の人物へ所有権が移転しており、Mt. Goxの元CEOは、LTEスパイモジュールを内蔵した改ざん済みデバイスを発見したと主張しています。現時点でLedgerは、事件の原因も正確な被害額も確認していません。
1. 事件の概要
10月9日、Ledgerは声明を発表し、東南アジアのユーザーから資金が失われたとの報告について調査中であると明らかにしました。被害を報告したユーザーは全員、再販業者CryptoBilisからデバイスを購入していました。
Ledgerが実施した公式措置:
· CryptoBilisに対し、すべての販売と出荷を直ちに停止するよう要請
· 過去90日以内にデバイスを購入し、まだ初期設定を行っていないユーザーに対し、設定しないよう推奨
· デバイスをすでに有効化したユーザーに対し、まったく新しいリカバリーフレーズを使って新しいウォレットに資産を移すことを検討するよう助言
Ledgerは、入手可能な情報に基づく限り、今回の事件はこの特定の再販業者および特定の市場に限定されると強調しています。Ledgerから直接購入された製品に関する関連報告は確認されておらず、Ledgerのインフラ、システム、サービスも侵害されていません。
2. オンチェーンでの被害額推定
オンチェーン調査員のSpecterはXへの投稿で、盗まれた資金をBitcoin、Ethereum、Tron上で追跡した結果、被害者数百人のウォレットから盗まれた総額は8,600万ドルを超えると述べました。
別の調査員tanuki42は、被害額を7,200万ドル超と推定しています。KuCoinが報告した詳細データによると、内訳はETHが約4,200万ドル、BTCが1,760万ドル、USDTが1,650万ドルです。
これらの数字はLedgerによって確認されておらず、2人の調査員による推定が同じ取引群を対象としているかどうかも不明です。
1
108
·
--
Bitgetハッキング:発生から数時間後に判明していること
🔹 9月24日18:31(UTC)、セキュリティシステムが最初の不正送金を検知した後、約3億5,160万ドルがBitgetのホットウォレットから流出しました。コールドウォレットへの影響はありませんでした。
🔹 意外な手口:秘密鍵は盗まれていません。CEOのGracy Chen氏によると、攻撃者はバックエンドシステムに侵入して取引データを改ざんし、Bitgetのインフラ自体に出金を承認させました。
🔹 主な損失:
· XRP:1億290万XRP(約1億5,750万ドル)** — 単一資産として最大の損失
· ETH:**31,890 ETH(約8,580万ドル)
· ステーブルコイン:約7,550万ドル**
· EVM系の資金の大半は、すでに**67,982 ETH(約1億8,300万ドル)に交換されています
🔹 攻撃者の特定:Chen氏は、北朝鮮のグループが使用したVPNに関連するIPアドレスを指摘しています。オンチェーン調査員は、XRPの資金移動の痕跡を、TraderTraitor(Lazarusとの関連が指摘されている)によるものとされる7月のAFXハッキングと結び付けています。技術的な証拠は、まだ公表されていません。
🔹 損失への対応:5,500 BTC(約4億6,400万ドル)のユーザー保護基金が損失を補填し、後日補充される見込みです。入金と取引は引き続き可能で、残高に影響はありません。MandiantとSlowMistが調査を進めています。
🔹 出金は再開時期未定のまま停止中です。2025年2月にBybitが15億ドルの損失を出した際は、出金を停止しませんでした。その背景には、BitgetがBybitに40,000 ETHを貸し付けていたこともあります。今回は立場が逆転しています。
🔹 背景:9月はすでに2026年でハッキング被害が最も深刻な月となっており、9月7日のLiquidの**3億2,000万ドルを含め、被害総額は7億ドルを超えています。
重要なポイント
これはコールドストレージの安全性が損なわれたという意味ではありません。ホットウォレットからの送金を許可するかどうかを判断する、中央集権型システムに弱点が移ったということです。
今後注目すべき点
影響の実態を見極めるには、以下の点が重要です。
· ⏳ 出金がどれほど早く再開されるか
· 📄 インシデント報告書でバックエンドへの侵入について実際に説明されるか
153
·
--
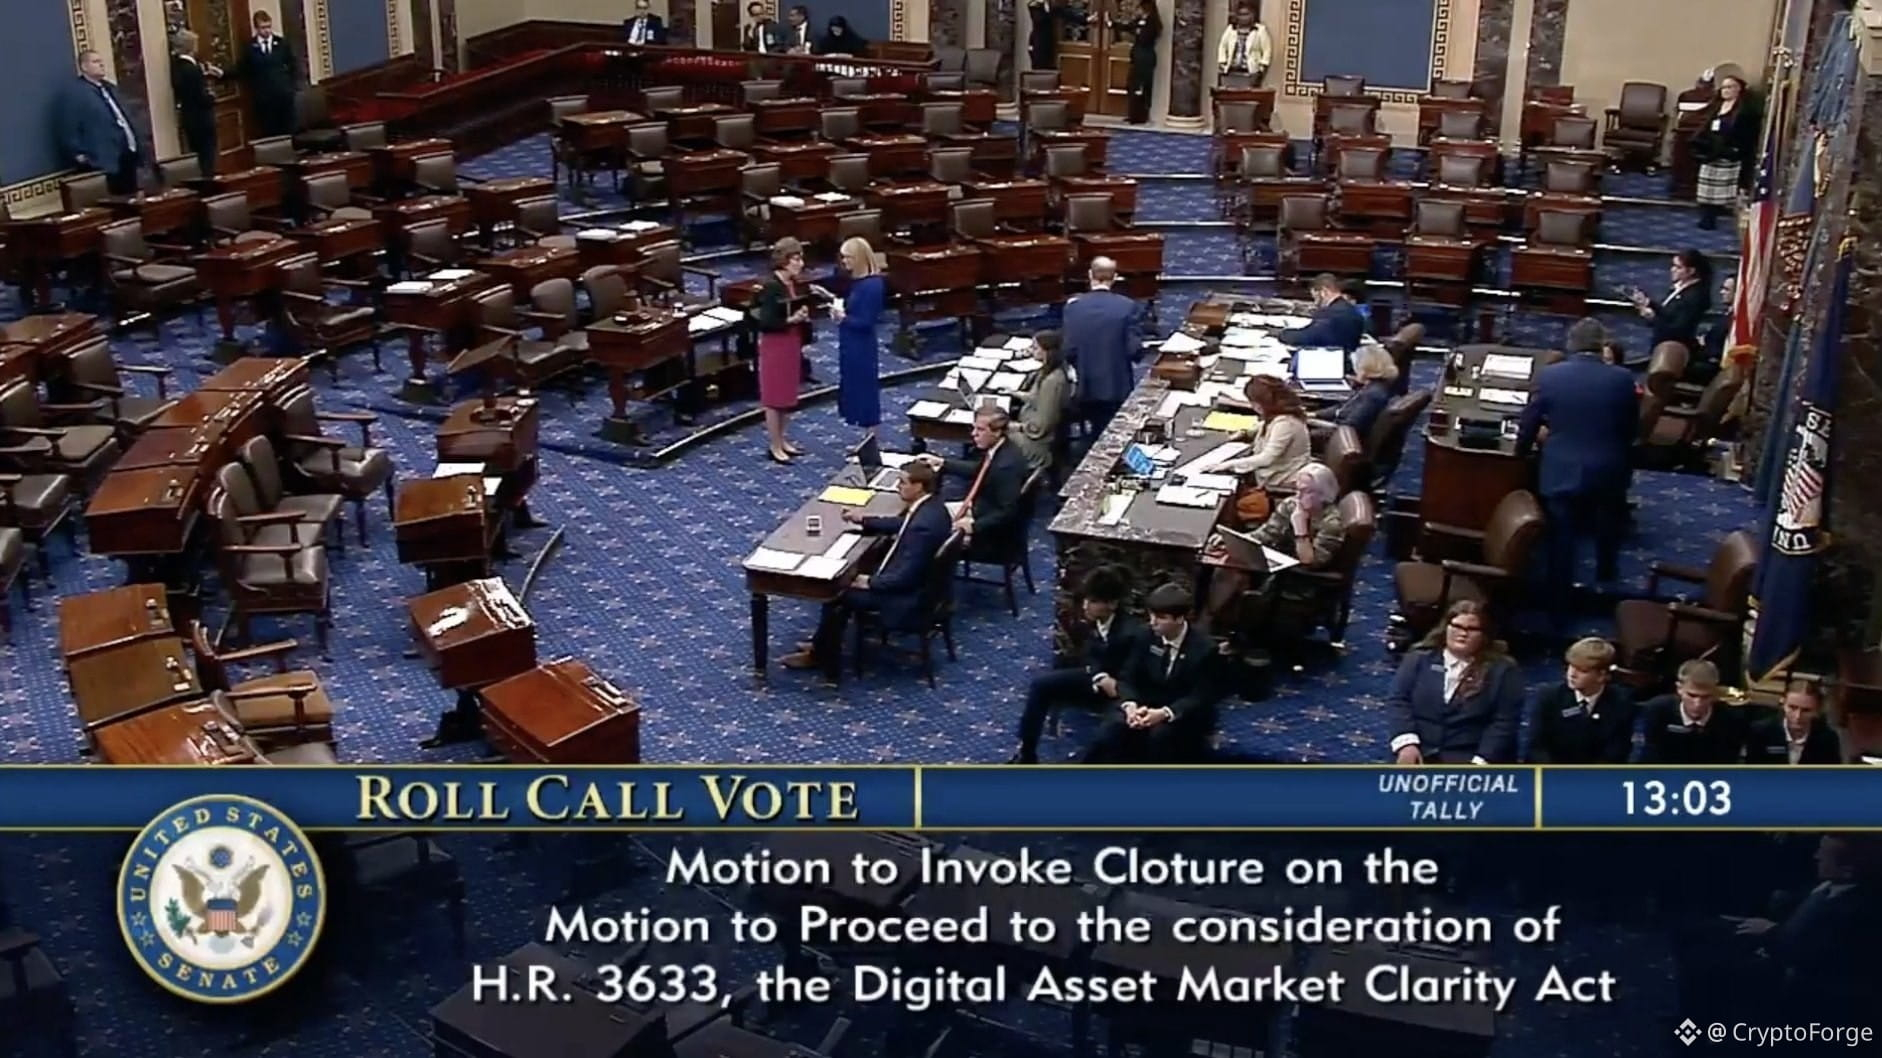
🇺🇸❌ 米上院はCLARITY法案を否決。
最も期待されている暗号資産市場構造に関する法案は、クロージャー(打ち切り動議)を可決するのに必要な60票に届かなかった。採決は50対49での不成立となり、立法プロセスはおそらく2027年まで先送りされる見通しだ。
🗣️ ウォーレン氏の攻防。
エリザベス・ウォーレン氏は、この文面の倫理規定について「取るに足らないごまかし(のようなもの)」だと批判した。現行の内容は金融面での保護を弱め、2008年のような新たな危機が起きる条件を助長しかねないという。主な争点は、トランプ氏の暗号資産関連の活動に結びつく利益相反で、昨年の大統領と家族に対しては10億ドル超と見積もられている。
🔄 それが本当のところ何を意味するのか。
これは「暗号資産に賛成か反対か」の投票ではない。誰がルールを決めるのか、そして誰の利益のためなのかをめぐる対立だ。法案の支持者は、明確な連邦の枠組みがまさにリスクを減らすと主張する。しかし当面は、SECとCFTCがそれぞれの権限によって前進し続けることになる――政権が変わるたびに覆り得る、可逆的なルールだ。
持続可能な枠組みを求める戦いは終わっていない。単に先送りされただけだ。
70
·
--
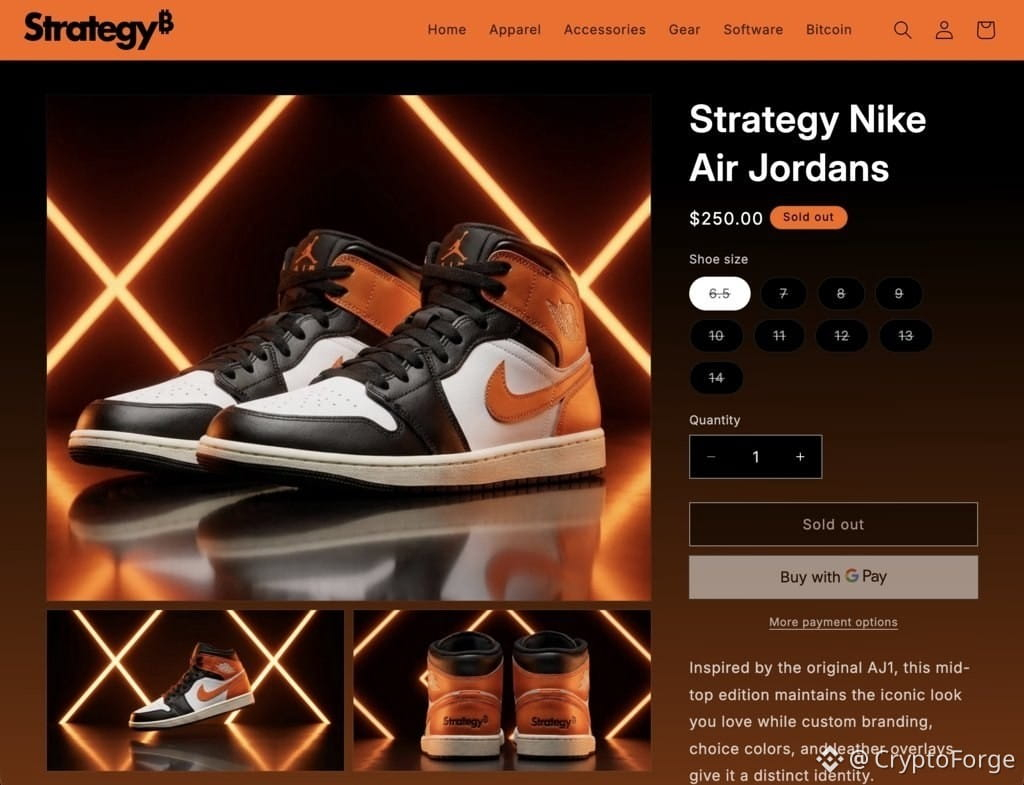
戦略として、ビットコインカラー(黒/オレンジ)のエア ジョーダン スニーカーを250ドルで販売しているが、BTCで支払うことは不可能だ。クレジットカードかGoogle Payのみが受け付けられる。このことは、数十万BTCを保有していて、そのアイデンティティのすべてをビットコインに置いている企業としては、まさに滑稽だ。支払い方法のあまりの不条理さにもかかわらず、そのマーケティングの成功を証明するかのように、モデルはすでに売り切れている。
戦略として、ビットコインカラー(黒/オレンジ)のエア ジョーダン スニーカーを250ドルで販売しているが、BTCで支払うことは不可能だ。クレジットカードかGoogle Payのみが受け付けられる。このことは、数十万BTCを保有していて、そのアイデンティティのすべてをビットコインに置いている企業としては、まさに滑稽だ。支払い方法のあまりの不条理さにもかかわらず、そのマーケティングの成功を証明するかのように、モデルはすでに売り切れている。
125
·
--
2021年以来暗号資産(クリプト)をやっているのに、それでも金持ちになっていない男ほど、ストレスを抱えている人はいない。
彼はさんざんな目に遭ってきた。
口座が消し飛ぶのを見てきた。
みんなに「もう終わりだ」と言われ続けてきた。
そして今、新人たちがやって来るのを見ながら、長年続けてきたのに、なぜ自分には何もないのかと考えている。
一番つらいのは負けることじゃない。
何年も踏ん張り続けて…
それでも結局、ジャックポットがまだ来ていないと気づくことだ。
2021年以来暗号資産(クリプト)をやっているのに、それでも金持ちになっていない男ほど、ストレスを抱えている人はいない。
彼はさんざんな目に遭ってきた。
口座が消し飛ぶのを見てきた。
みんなに「もう終わりだ」と言われ続けてきた。
そして今、新人たちがやって来るのを見ながら、長年続けてきたのに、なぜ自分には何もないのかと考えている。
一番つらいのは負けることじゃない。
何年も踏ん張り続けて…
それでも結局、ジャックポットがまだ来ていないと気づくことだ。
彼はさんざんな目に遭ってきた。
口座が消し飛ぶのを見てきた。
みんなに「もう終わりだ」と言われ続けてきた。
そして今、新人たちがやって来るのを見ながら、長年続けてきたのに、なぜ自分には何もないのかと考えている。
一番つらいのは負けることじゃない。
何年も踏ん張り続けて…
それでも結局、ジャックポットがまだ来ていないと気づくことだ。
124
·
--
⚠️ 実在するトロイの木馬が、違法にダウンロードした映画『オデュッセイア』のコピーに紛れて潜んでいる可能性があります...
Bitdefenderによると、偽物の映画コピーがHD/WebRip/Blu-ray版として偽装され、出回っているとのことです。しかし、映画の代わりに、いくつかの .exe ファイルがインストールされてしまいます。これはデータ窃盗に特化したマルウェア「Lumma Stealer」です。
一度起動されると、暗号資産ウォレット、パスワード、保存データ、セッションクッキーを取得でき、2要素認証で保護されているアカウントであっても乗っ取りが可能になる場合があります。さらに、VLC風のアイコンの背後に隠れることもあります。
Bitdefenderによると、偽物の映画コピーがHD/WebRip/Blu-ray版として偽装され、出回っているとのことです。しかし、映画の代わりに、いくつかの .exe ファイルがインストールされてしまいます。これはデータ窃盗に特化したマルウェア「Lumma Stealer」です。
一度起動されると、暗号資産ウォレット、パスワード、保存データ、セッションクッキーを取得でき、2要素認証で保護されているアカウントであっても乗っ取りが可能になる場合があります。さらに、VLC風のアイコンの背後に隠れることもあります。
56
·
--
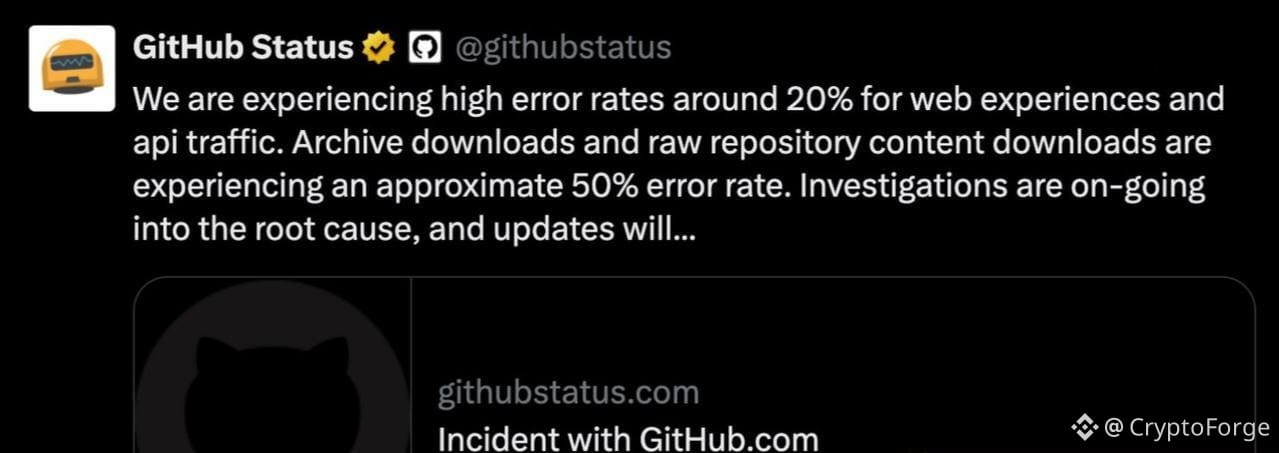
🚨 GitHubが世界中でダウンしています。
GitHubとCopilotで問題が発生しています。サイトおよびAPIエラーが20%、アーカイブおよび生のコンテンツエラーが50%です。これらの問題はAPI、Actions、問題、マージリクエスト、Webhooksに影響しています。チームが調査中で、解決までの時間はまだ分かっていません。
🚨 GitHubが世界中でダウンしています。
GitHubとCopilotで問題が発生しています。サイトおよびAPIエラーが20%、アーカイブおよび生のコンテンツエラーが50%です。これらの問題はAPI、Actions、問題、マージリクエスト、Webhooksに影響しています。チームが調査中で、解決までの時間はまだ分かっていません。
GitHubとCopilotで問題が発生しています。サイトおよびAPIエラーが20%、アーカイブおよび生のコンテンツエラーが50%です。これらの問題はAPI、Actions、問題、マージリクエスト、Webhooksに影響しています。チームが調査中で、解決までの時間はまだ分かっていません。
86
·
--
⚠️🔐 約14,000人の@Trezor顧客の個人データが、配送業者がハッキングされた後に流出した可能性があります。
合計11,742人の顧客が、氏名、メールアドレス、電話番号、そして何よりも出荷先住所を含む完全なデータ侵害の影響を受け、さらに1,947人の顧客では一部の情報が公開された可能性があります。
このインシデントの影響は、2026年8月8日より前の90日以内に米国、英国、スウェーデン、コロンビア、ブラジル、イタリア、ポルトガルで注文を受けた新規顧客に及びました。
Trezorは、自社のシステムおよびハードウェアウォレットは侵害されていないことを明確にしています。
⚠️🔐 約14,000人の@Trezor顧客の個人データが、配送業者がハッキングされた後に流出した可能性があります。
合計11,742人の顧客が、氏名、メールアドレス、電話番号、そして何よりも出荷先住所を含む完全なデータ侵害の影響を受け、さらに1,947人の顧客では一部の情報が公開された可能性があります。
このインシデントの影響は、2026年8月8日より前の90日以内に米国、英国、スウェーデン、コロンビア、ブラジル、イタリア、ポルトガルで注文を受けた新規顧客に及びました。
Trezorは、自社のシステムおよびハードウェアウォレットは侵害されていないことを明確にしています。
合計11,742人の顧客が、氏名、メールアドレス、電話番号、そして何よりも出荷先住所を含む完全なデータ侵害の影響を受け、さらに1,947人の顧客では一部の情報が公開された可能性があります。
このインシデントの影響は、2026年8月8日より前の90日以内に米国、英国、スウェーデン、コロンビア、ブラジル、イタリア、ポルトガルで注文を受けた新規顧客に及びました。
Trezorは、自社のシステムおよびハードウェアウォレットは侵害されていないことを明確にしています。
2
·
--
本人確認中
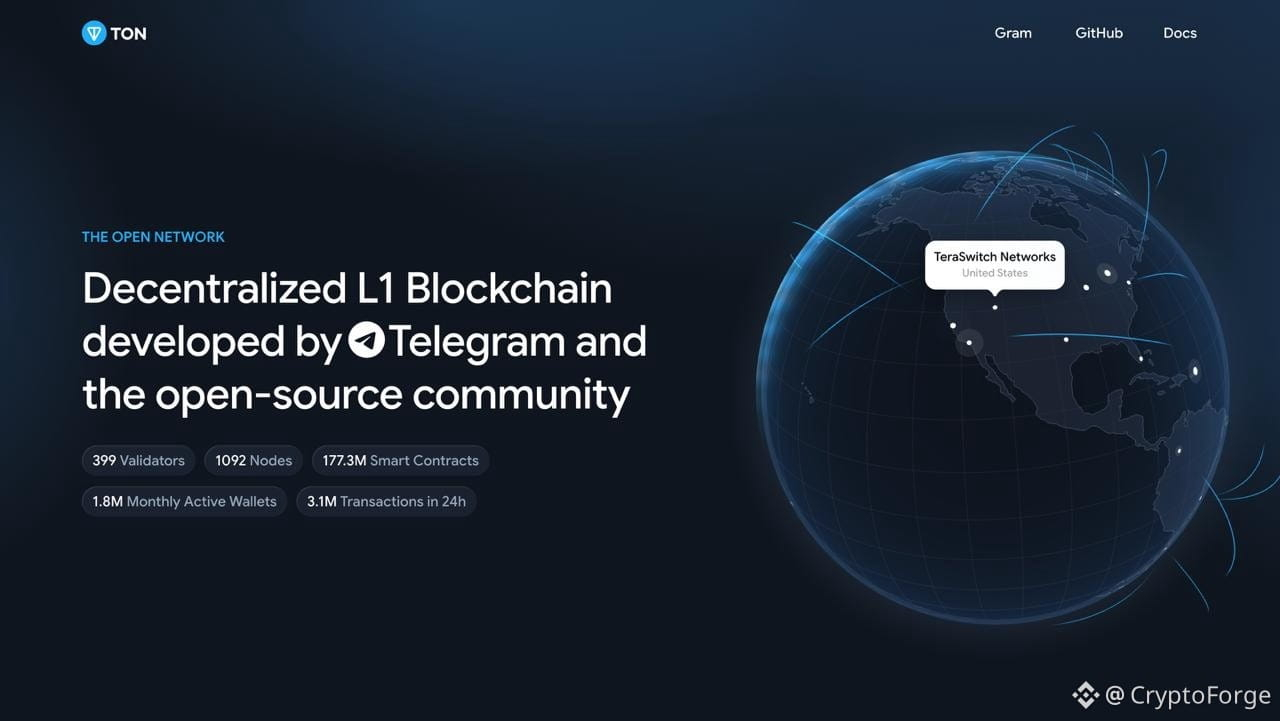
🧵 Telegram $GRAM - 完全版 論文
10億ユーザー獲得の賭け 🌍
⚠️ 最初に:避けるべき罠
$GRAM は新しいトークンではありません。これは元々の$TON (Toncoin)で、コミュニティ投票(賛成81.22%)を経て2026年6月15日に改名されたものです。2018年のTelegramホワイトペーパーに記載された元の名称に戻っています。
1:1換算、移行なし、残高は変わらない 👉 「GRAMを請求する」だの「TONをマイグレートする」だのとサイトに言われたら、それはSCAMです。正当な移行は存在しません。
チェーンの名前は維持されています:The Open Network(TON)。
Gram=トークン。TON=ブロックチェーン。
3
250
·
--
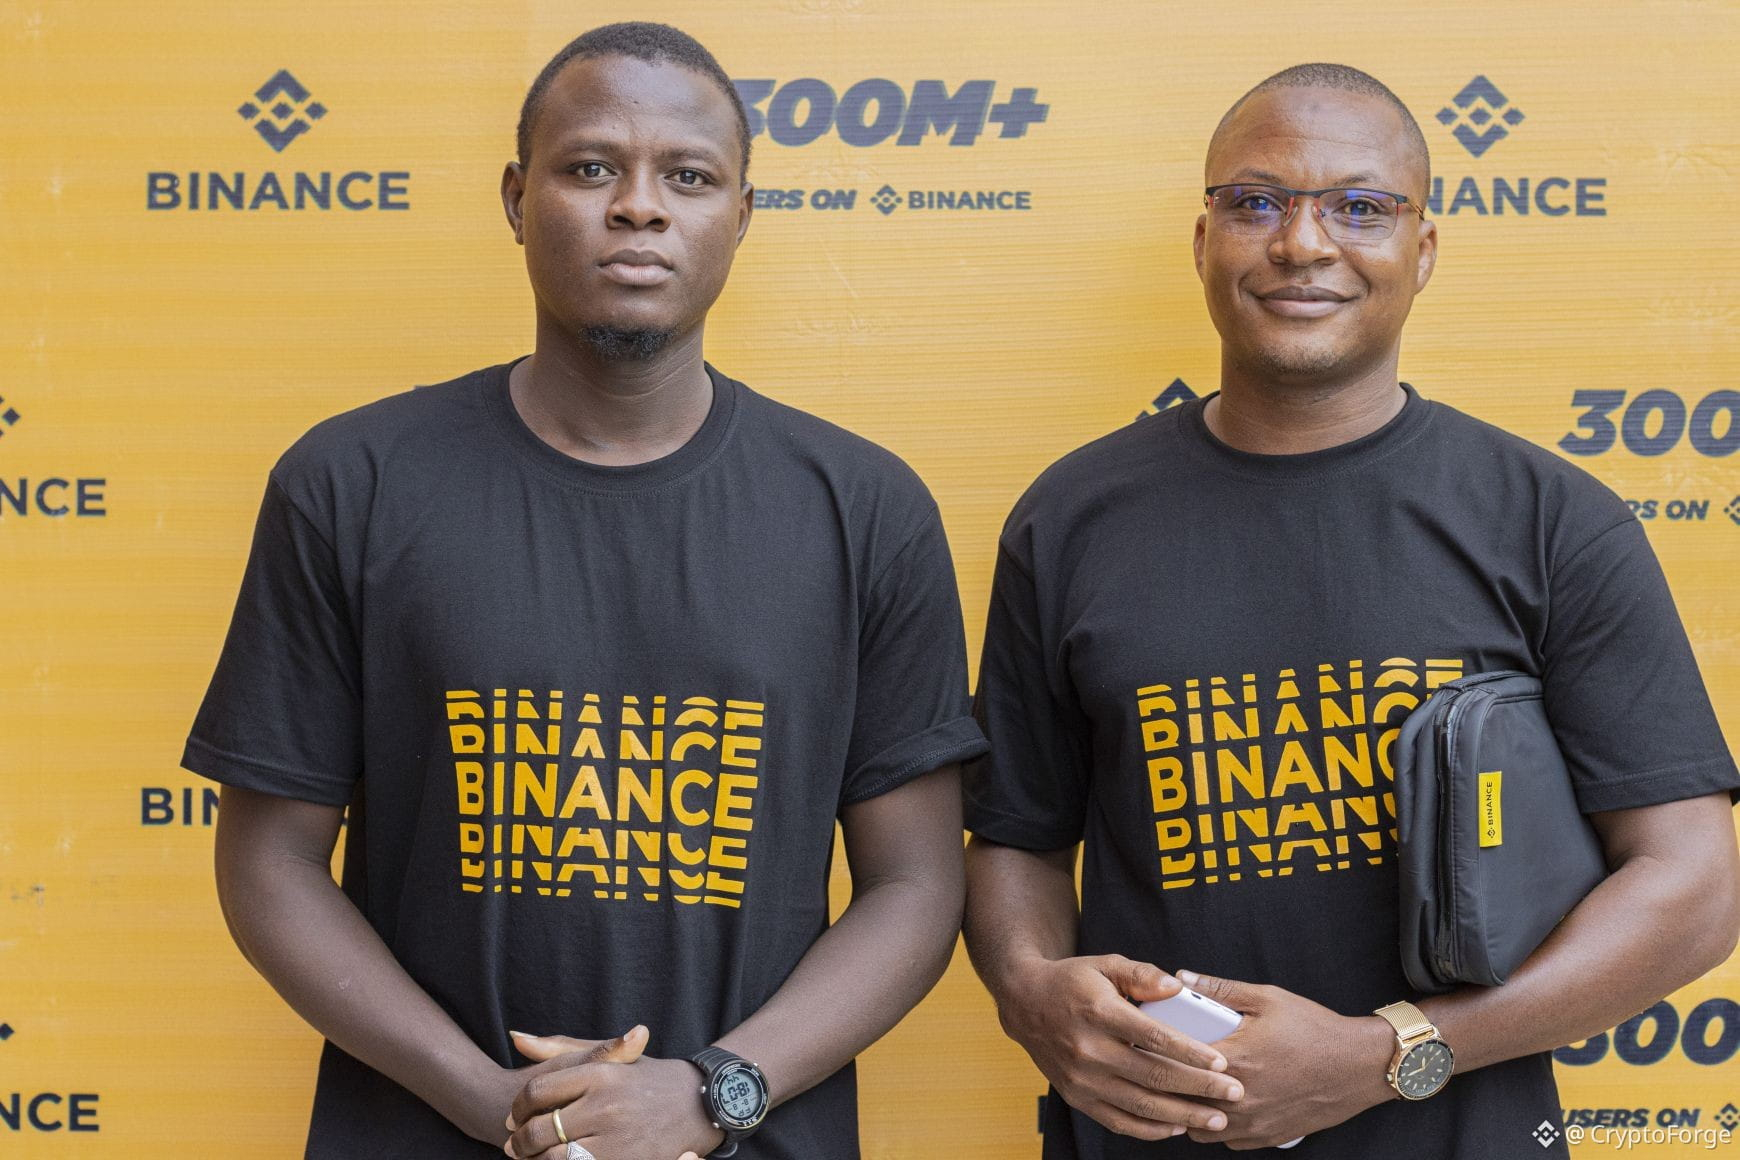
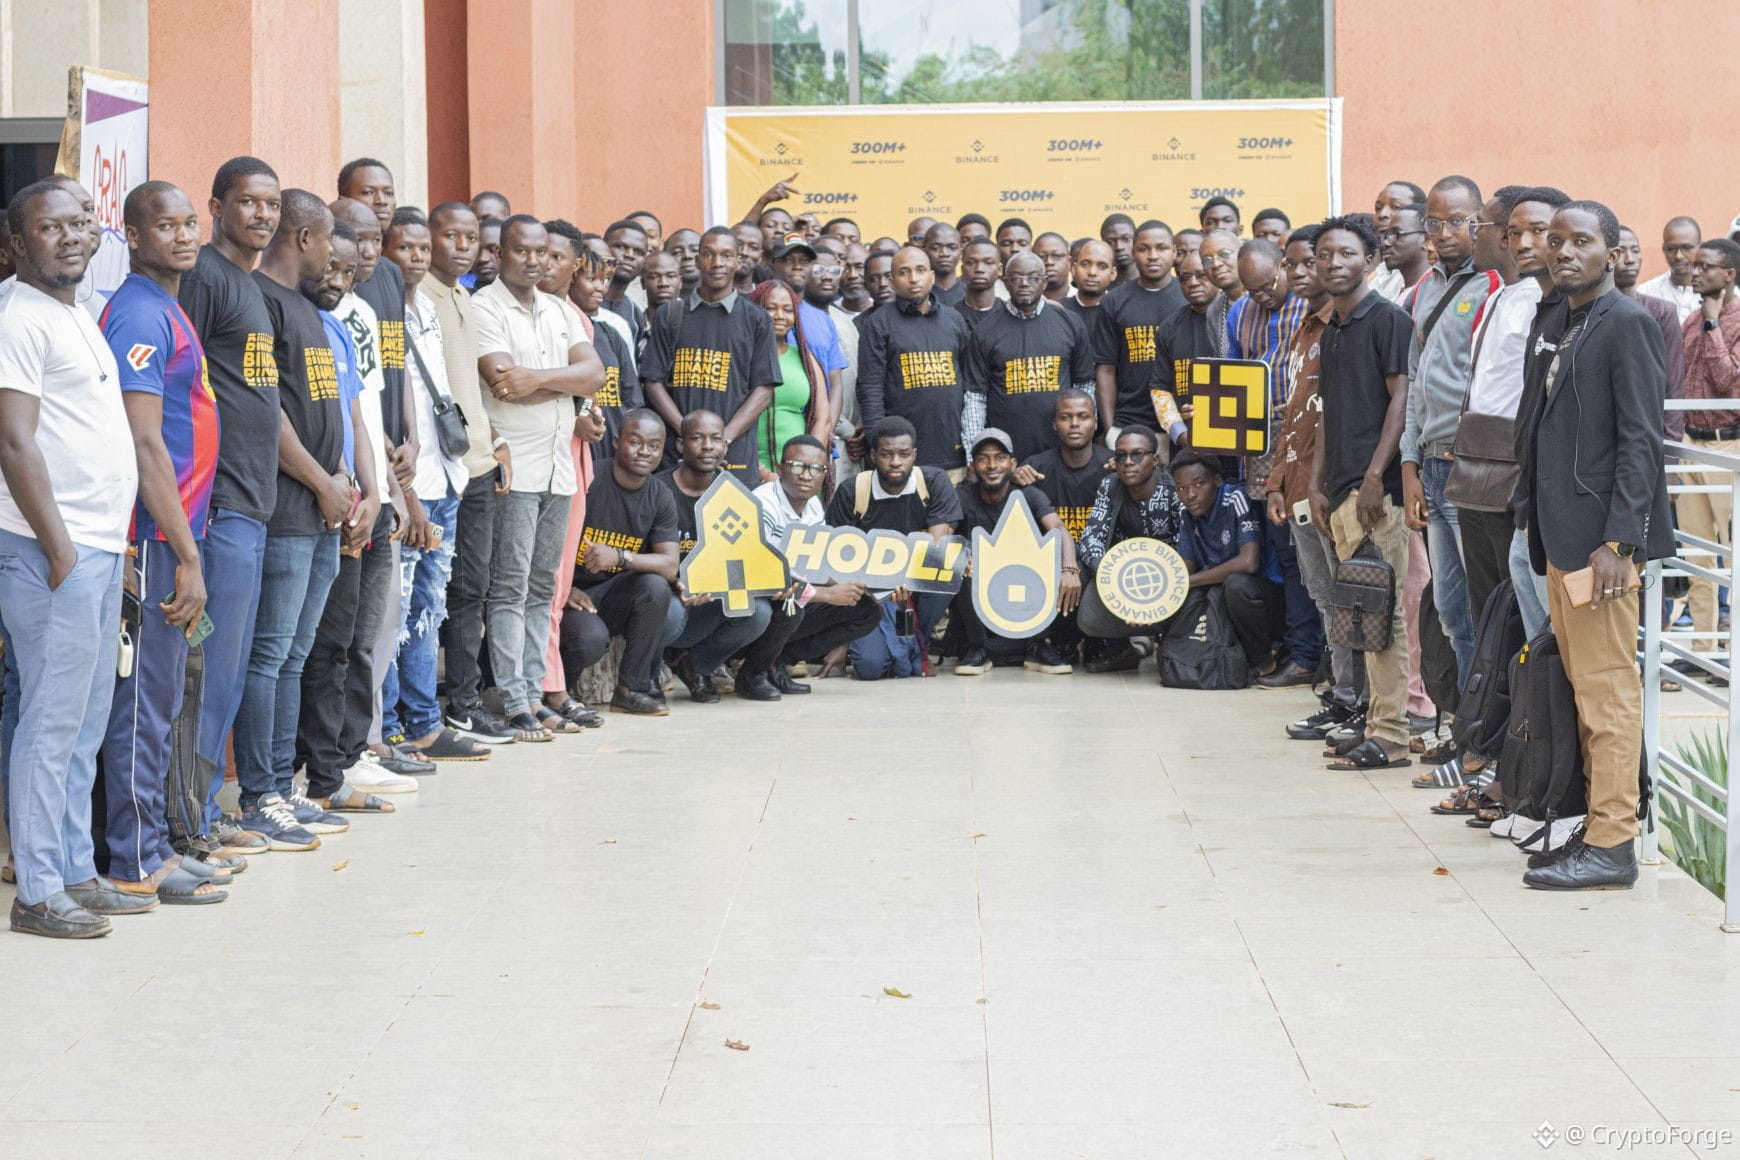
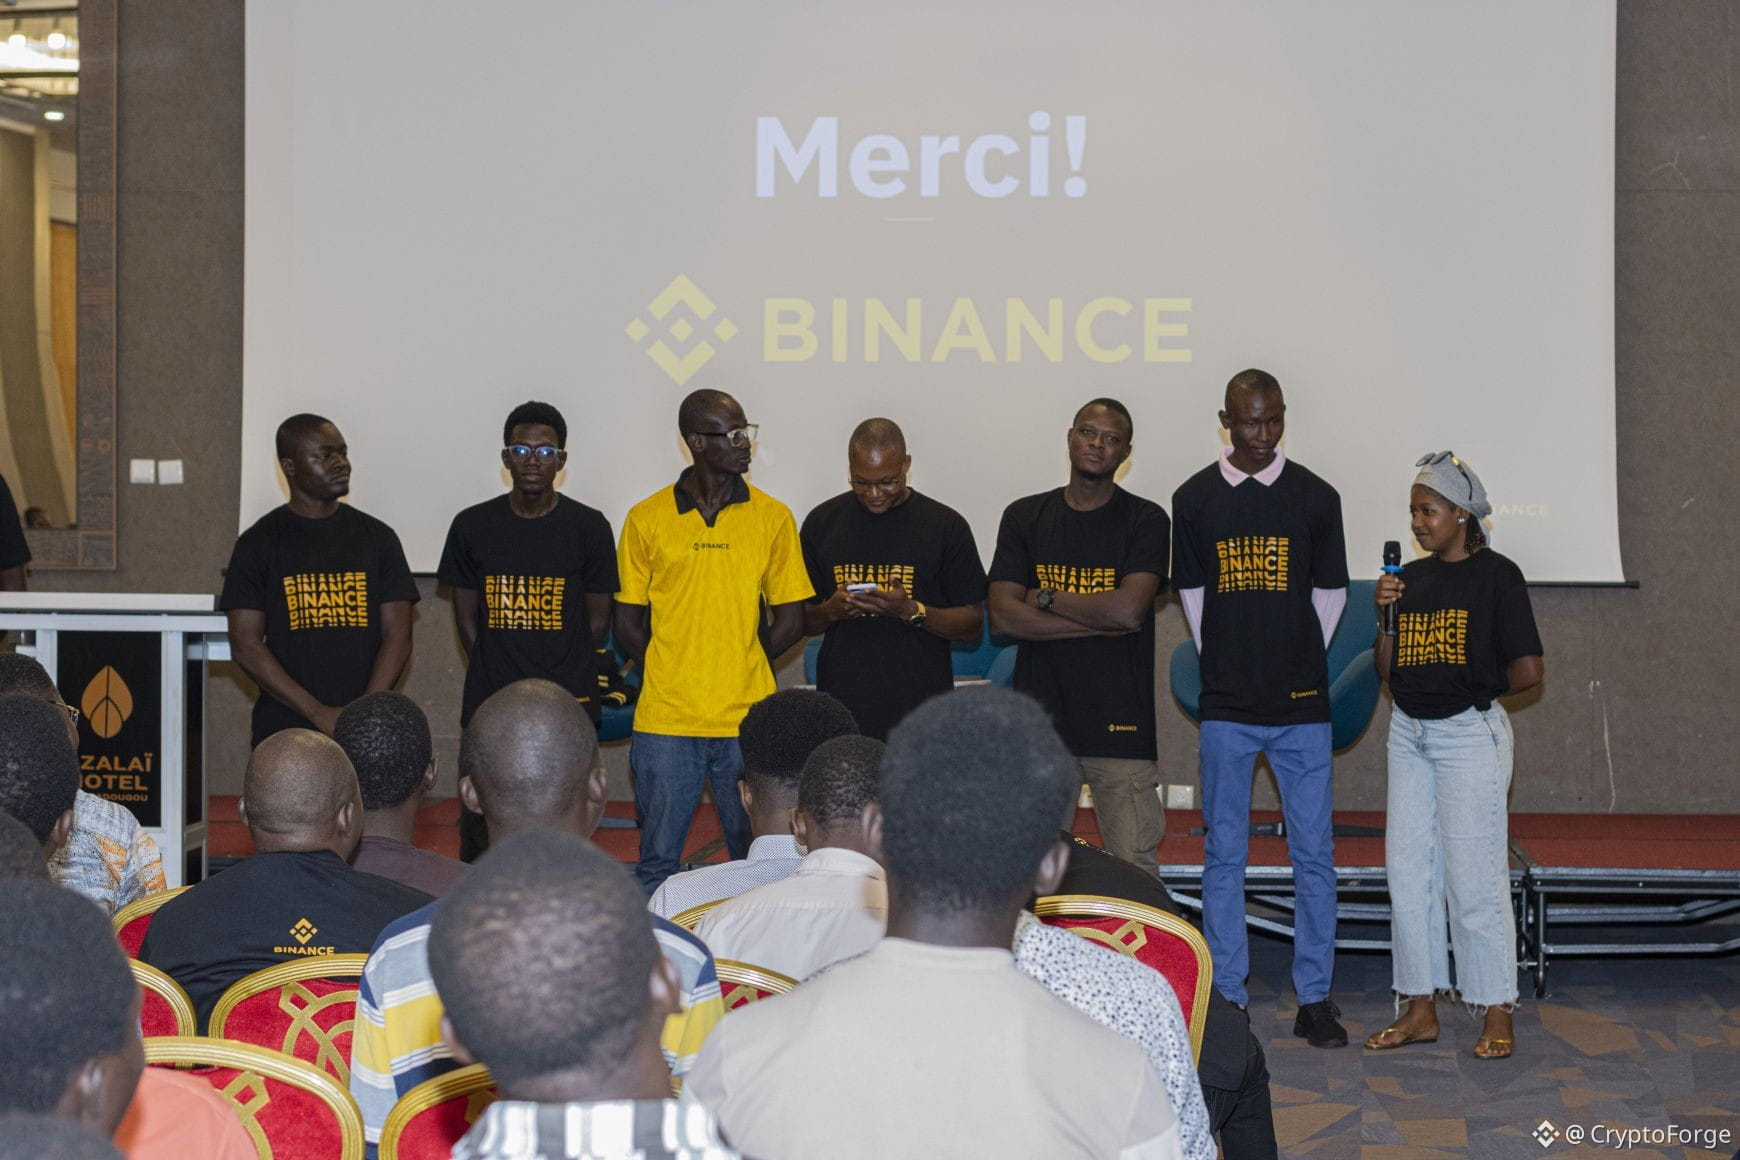
300人以上がブルキナファソ🇧🇫でWeb3をめぐって集まりました!
土曜日、ここブルキナファソでBinance Angelsを通じて@BinanceAfrique queが主催するBinance Meetupの運営チームの一員として参加する機会に恵まれました。
このイベントには300人を超える参加者が集まりました。全員が同じ好奇心と信念を胸に、つまり「Web3にはこの地域で本当の役割がある」という考えに突き動かされていました。
私にとって、このような集まりは単なるミートアップを超えています。そこには、意見を交わし、互いに学び合うための本物の場があり、とりわけ、この領域には実際のキャリア機会が存在することを人々に示すための具体的な手段になります。
私たちの目的はシンプルでした。光の速さで進化するエコシステムの中で、参加者がどのように自分の立ち位置を見つけられるのかを理解してもらうことです。
議論は活発で、質問は鋭く、会場のエネルギーは本当に双方向的でした。
@Binanceが、つながりと知識の共有のための場を生み出してくれたことに大きく感謝します。それらはアフリカ全域でWeb3の勢いを育むうえで欠かせません。
アフリカのWeb3はまだこれからです。そして次に来るものを形作るのは、まさに現場で共に取り組む私たちです。
300人以上がブルキナファソ🇧🇫でWeb3をめぐって集まりました!
土曜日、ここブルキナファソでBinance Angelsを通じて@Binance Afrique queが主催するBinance Meetupの運営チームの一員として参加する機会に恵まれました。
このイベントには300人を超える参加者が集まりました。全員が同じ好奇心と信念を胸に、つまり「Web3にはこの地域で本当の役割がある」という考えに突き動かされていました。
私にとって、このような集まりは単なるミートアップを超えています。そこには、意見を交わし、互いに学び合うための本物の場があり、とりわけ、この領域には実際のキャリア機会が存在することを人々に示すための具体的な手段になります。
私たちの目的はシンプルでした。光の速さで進化するエコシステムの中で、参加者がどのように自分の立ち位置を見つけられるのかを理解してもらうことです。
議論は活発で、質問は鋭く、会場のエネルギーは本当に双方向的でした。
@Binanceが、つながりと知識の共有のための場を生み出してくれたことに大きく感謝します。それらはアフリカ全域でWeb3の勢いを育むうえで欠かせません。
アフリカのWeb3はまだこれからです。そして次に来るものを形作るのは、まさに現場で共に取り組む私たちです。
67
·
--
弱気市場は信じられないほどの機会です!いいえ、99%の投資家にとっては完全に誤りです。❌
2021年からいる人たちや過去の教訓を学んだ人たちは、これは99%のホルダーにとって本当の機会ではないことを知っています。
もし私たちが本当に弱気市場にいるのなら、2027年までに現在蓄積している95%のアルトコインは大きな利益を得るために時代遅れになることを保証します。
私はそう確信しています。
2023年初頭、かつて市場を支配していたいくつかの暗号通貨は、新しい暗号通貨や革新を行った古い暗号通貨によって dethroned(王座から引きずり下ろされました)。いくつかのトレンドは消え、他のものが現れました。
SAND、MANA、GALA、AXS、MATIC、FANTOM、BAKE、HARMONY ONE、ROSE、ENJ、QNT、ADA、BABYDOGE、CAKE、SUSHI… リストは長いです。
スイングトレーダーは確かに弱気市場を利用できます。しかし、長期的なアルトコイン投資家には無理です。
もしあなたが弱気市場をうまく管理できなければ、回復時には何も残らないでしょう。
ビットコインは弱気市場の中で最高です。
あなたが褒め言葉が好きなのは知っていますが、それがあなたがお金を失う理由です。
80
·
--
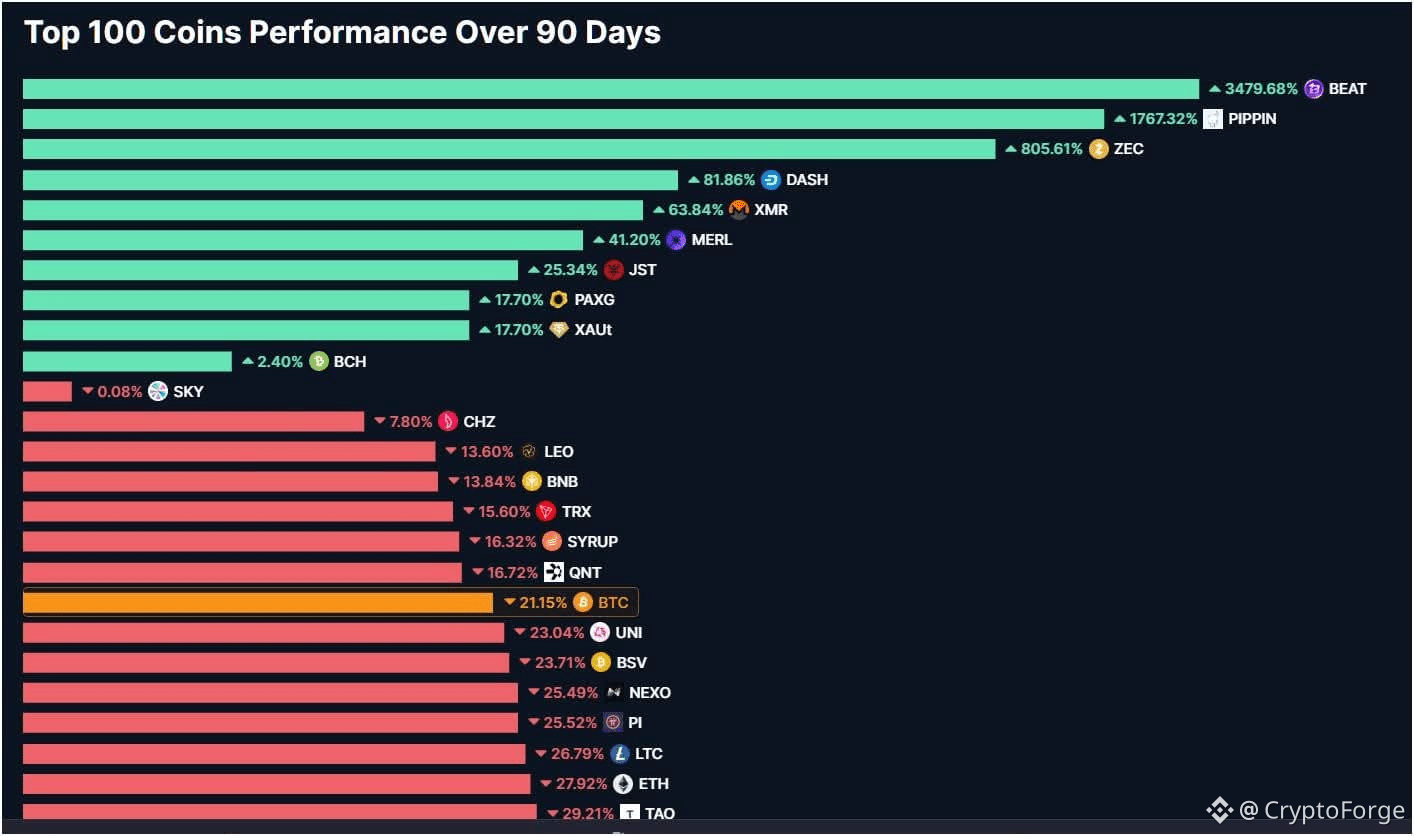
アルトシーズンのインデックスはしばしば誤解されがちです。多くの人はこれが自動的にアルトコインの強気シーズンを示すと考えていますが、その計算方法はもっと複雑です。
具体的には、このインデックスは90日間の間に100の主要なアルトコインのパフォーマンスを測定し、同じ期間におけるビットコインのパフォーマンスと比較します。
インデックスが17を示す場合、これはトップ100のアルトコインのうち17が過去90日間にビットコインを上回ったことを意味します。
逆に、高いインデックス(例えば92)は92のアルトコインがビットコインよりも良いパフォーマンスを示したことを意味しますが、これは必ずしも市場が強気であることを示すわけではありません。
理解すべき基本的なポイント:
👉 ビットコインを上回ることは、必ずしも上昇していることを意味しません。
ビットコインが急落し、いくつかのアルトコインがそれよりも少ない下落を見せた場合、それらはインデックスの計算において「よりパフォーマンスが良い」と見なされます。
このように:
全体的には損失を抱えている可能性がありますが、
アルトシーズンのインデックスが大きく上昇しているのを見ることもあります。
極端な場合には、インデックスが90またはそれ以上に達することさえありますが、これは単にビットコインが市場の他の部分よりも激しく修正しているためであり、真のアルトシーズンが存在するわけではありません。
アルトシーズンのインデックスは統計的な指標であり、市場のシグナルとしては単独で十分ではありません。
相対的なトレンドを読むのに役立つことがありますが、投資やトレーディングの決定を下すための唯一の基準として使用すべきではありません。
3
730
·
--
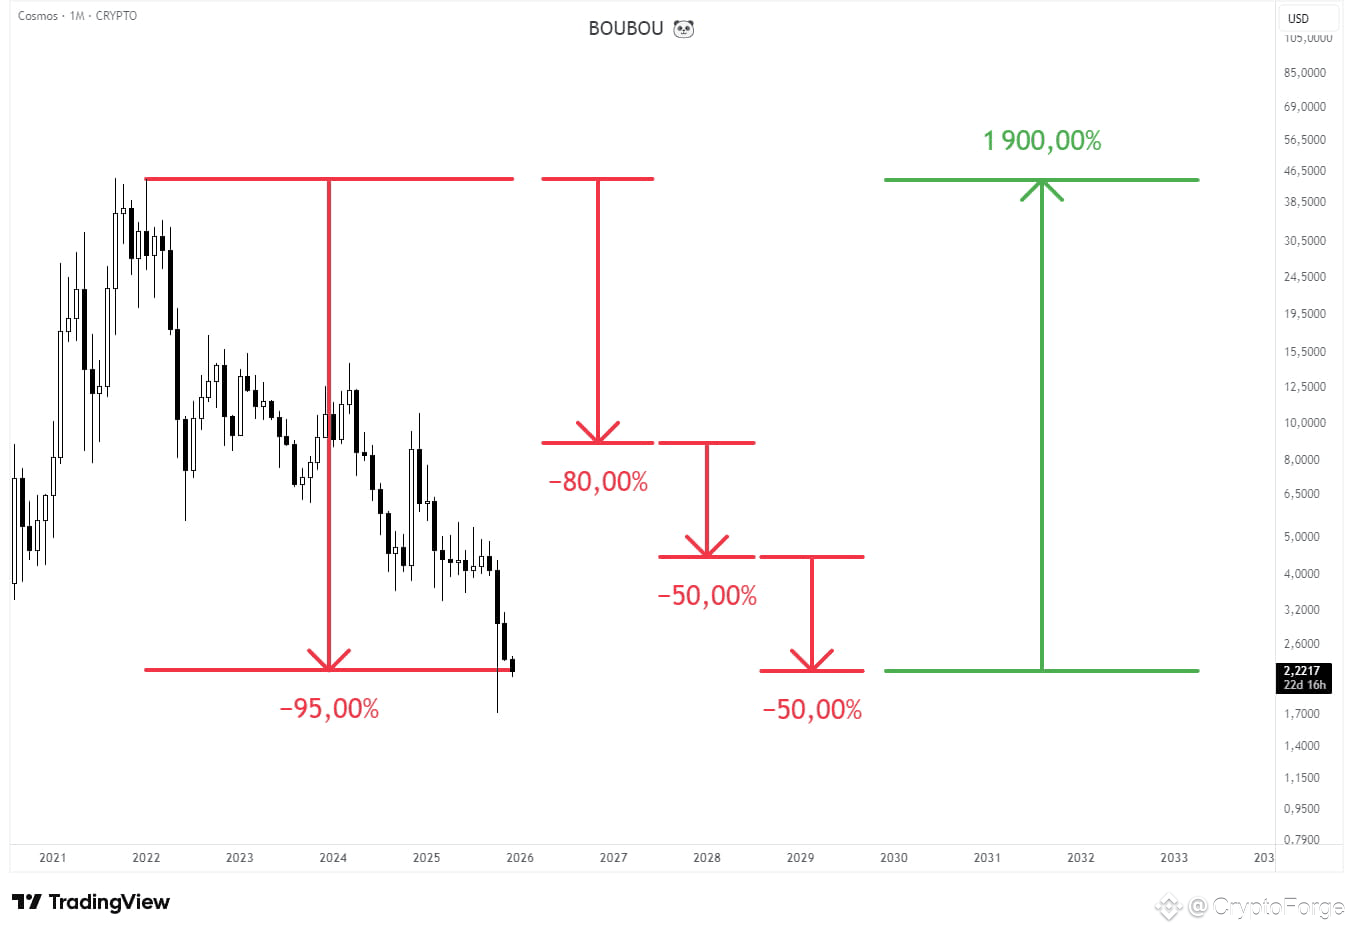
90 %を失う暗号通貨は、まず80 %の下落があり、その後50 %、さらに50 %の下落があります。
単純に元の価格に戻るためには、その後1,900 %の上昇が必要です。インフルエンサーが決して言及しないことです。
90 %を失う暗号通貨は、まず80 %の下落があり、その後50 %、さらに50 %の下落があります。
単純に元の価格に戻るためには、その後1,900 %の上昇が必要です。インフルエンサーが決して言及しないことです。
単純に元の価格に戻るためには、その後1,900 %の上昇が必要です。インフルエンサーが決して言及しないことです。
8
3
18
20.6k
·
--
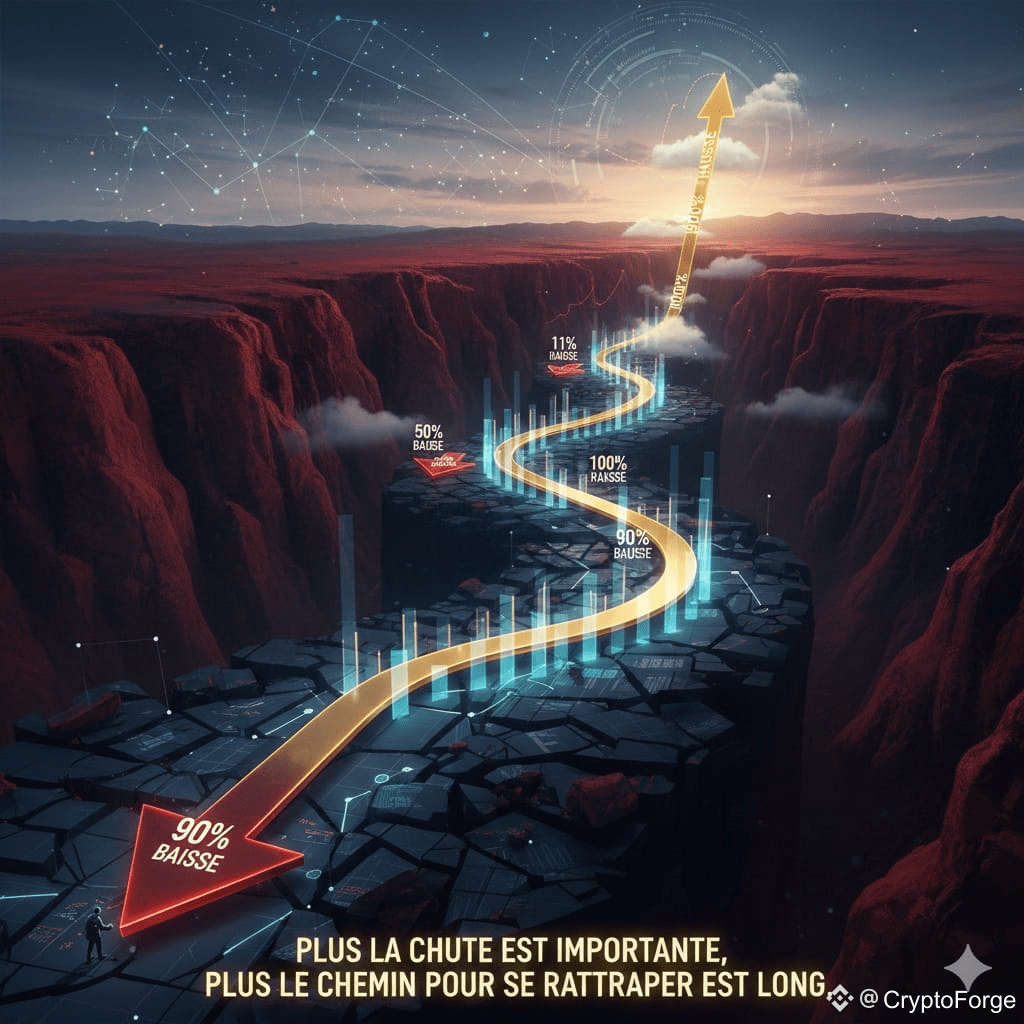
重要なリマインダー:
資産が価格の下落後に元の価格に戻るためには、下落率を上回る増加率に達する必要があります。
この原則を説明するためのいくつかの例:
· ➡️ 10%の下落の後、損益分岐点に戻るためには11%の上昇が必要です。
· ➡️ 30%の下落の後、43%の上昇が必要です。
· ➡️ 50%の下落の後、100%の上昇(つまり倍増)が必要です。
· ➡️ 70%の下落の後、233%の上昇が必要です。
· ➡️ 90%の下落の後、900%の上昇が必要です。
要約すると、下落が大きいほど、取り戻すための道のりは長くなります。失うことは、取り戻すよりも常に簡単です。
重要なリマインダー:
資産が価格の下落後に元の価格に戻るためには、下落率を上回る増加率に達する必要があります。
この原則を説明するためのいくつかの例:
· ➡️ 10%の下落の後、損益分岐点に戻るためには11%の上昇が必要です。
· ➡️ 30%の下落の後、43%の上昇が必要です。
· ➡️ 50%の下落の後、100%の上昇(つまり倍増)が必要です。
· ➡️ 70%の下落の後、233%の上昇が必要です。
· ➡️ 90%の下落の後、900%の上昇が必要です。
要約すると、下落が大きいほど、取り戻すための道のりは長くなります。失うことは、取り戻すよりも常に簡単です。
資産が価格の下落後に元の価格に戻るためには、下落率を上回る増加率に達する必要があります。
この原則を説明するためのいくつかの例:
· ➡️ 10%の下落の後、損益分岐点に戻るためには11%の上昇が必要です。
· ➡️ 30%の下落の後、43%の上昇が必要です。
· ➡️ 50%の下落の後、100%の上昇(つまり倍増)が必要です。
· ➡️ 70%の下落の後、233%の上昇が必要です。
· ➡️ 90%の下落の後、900%の上昇が必要です。
要約すると、下落が大きいほど、取り戻すための道のりは長くなります。失うことは、取り戻すよりも常に簡単です。
1
5
2k
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
FedWatch
閲覧回数 16.3M
39,527人が討論中
🚨 🇺🇸 ピーター・シフがFRBに重大な警告を発した!
ピーター・シフは、インフレに対するケビン・ウォーシュの強硬姿勢を「はったり」だとし、その予測が市場に大きな影響を及ぼす可能性があると述べています。
シフは、インフレが上昇し続けているにもかかわらず、FRBはいずれ量的緩和(QE)による通貨供給の拡大を再開し、来年には利下げに踏み切る可能性さえあると考えています。
少し考えてみてください。
🔥 インフレは問題であり続けるかもしれません。 🔥 FRBはそれでも金融緩和へと動く可能性があります。 🔥 金融市場にさらに多くの資金が流れ込むかもしれません。
このシナリオが現実になれば、株式、金、ビットコイン、そして暗号資産市場全体を取り巻く環境は、大きく変わる可能性があります。
ただし、注意点があります。インフレが高止まりすれば、FRBは物価上昇を抑えることと経済を支えることの間で、難しい選択を迫られる可能性があります。
ウォーシュはインフレ抑制の強硬姿勢を貫くのでしょうか。それとも、FRBはいずれ方針を転換するのでしょうか。
次の一手は、投資家にとって大きな意味を持つかもしれません。
#FedWatch #EarningsSeason #USMidtermElections #BrazilCryptoExchangesMustApplyForLicensesByFriday #StanDruckenmillerBecomesInvestorInTradeXYZ
Jackson Liam
·いいね:4件
·閲覧回数 8.7k
EarningsSeason
閲覧回数 6.5M
32,244人が討論中
USMidtermElections
閲覧回数 52,903
677人が討論中