Binance創業者のCZは、証拠が示しているのはLedger製品ライン全体に影響する欠陥ではなく、単一のベンダーを標的とした局所的なサプライチェーン攻撃だとコメントしました。
3. CryptoBilisにおける異例の変更
3.1 所有権の変更
会社記録によると、8月3日時点で、中国黒竜江省に登録住所を持つJiamingという人物が、CryptoBilisの株式を100%保有していました。
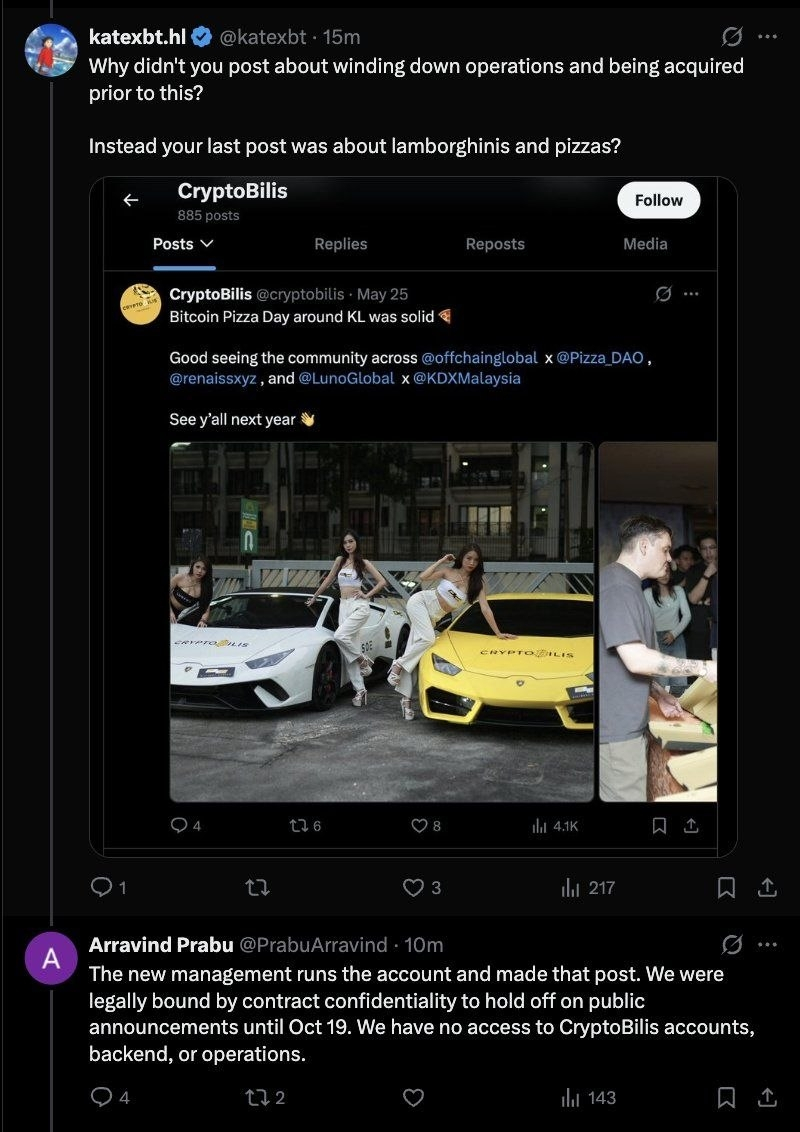
元共同創業者は、買収が3月に完了し、前所有者はすべての業務、経営、管理上の役職から退いたことを確認しました。売却後、業務にアクセスできなくなったこの創業者は、「私たちはもう会社の一員ではありません」と述べ、現経営陣に対して透明性を求めました。
3.2 攻撃との関連性は確認されず
現時点では、CryptoBilisの所有権変更とウォレットへの不正侵入との直接的な関連性を裏付ける決定的な証拠はありません。
4. Mark Karpelèsによる埋め込みモジュールの発見
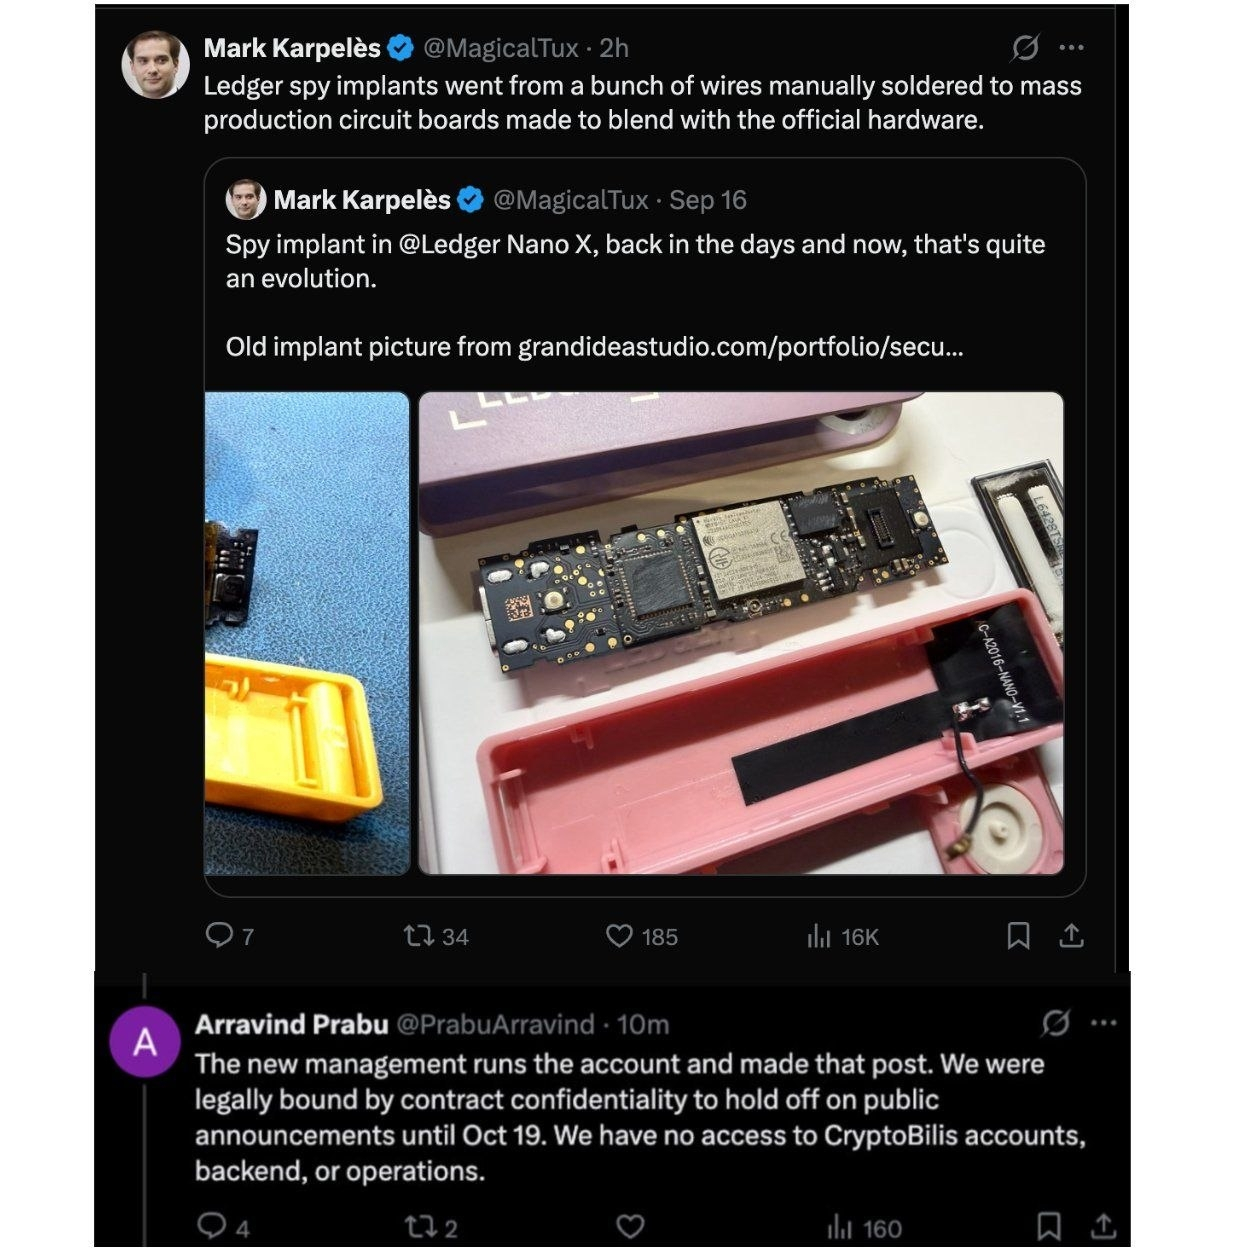
元Mt. Gox CEOのMark Karpelèsは、調査したマレーシア製のLedgerデバイスに、スパイ用とみられるモジュールが含まれていたことを明らかにしました。
4.1 技術的詳細
このモジュールは、画面の元の緩衝材があった場所に隠されており、次の部品が含まれていました。
· LTE通信部品
· アンテナ
· eSIM
· LedgerのSPIバスに接続されたマイクロコントローラー
4.2 攻撃の仕組み
Karpelèsによると、埋め込まれたモジュールは画面に表示される内容を解析し、ユーザーに提示された時点でリカバリーフレーズを記録してから、LTEネットワーク経由で第三者に送信します。その後、攻撃者は被害者のウォレットアドレスを監視し、資産を移転する好機を選ぶことができます。
重大な問題:元のセキュアエレメントはそのまま残っているため、Ledger公式の真正性検証では、この種の物理的な改変を検知できない可能性があります。