Lighterはハッキングされたのか?取引所は「違う」と説明。では、どうやって1,040万ドルが流出したのか?👀
11月16日、攻撃者は単一のトレーダー(Bitquery)に属する取引APIキーの漏洩を利用し、分散型パーペチュアル取引所Lighterから10,393,057 USDCを流出させた。Lighterは約7時間にわたり、すべての出金とプール作成を停止し、その後、約500万ドルを回収して再開した。コントラクトには一切手が加えられていない。
🔍 意外な点:本来、そのキーだけでは不十分なはずだった。Lighter独自のルールでは、キーを使って見知らぬ人のウォレットへ出金することはできない。攻撃者は、手数料0%の公開流動性プールを作成し、約1万ドルでそのシェアの99.99%を購入して回避した。その後、被害者のUSDCを約100万ドルずつプールに移し、シェアを償還した。資金は数分のうちに約5,750 $ETH に交換された。
⚠️ APIキーの漏洩 ≠ プロトコルのハッキング。この違いは重要であり、双方に意味がある。Lighterが、スマートコントラクトは持ちこたえたと主張するのは正しい。しかし今回の件は、認証情報の漏洩とプール作成の抜け穴があれば、コントラクトを一つも破らずに8桁規模の資金を動かせることを示している。
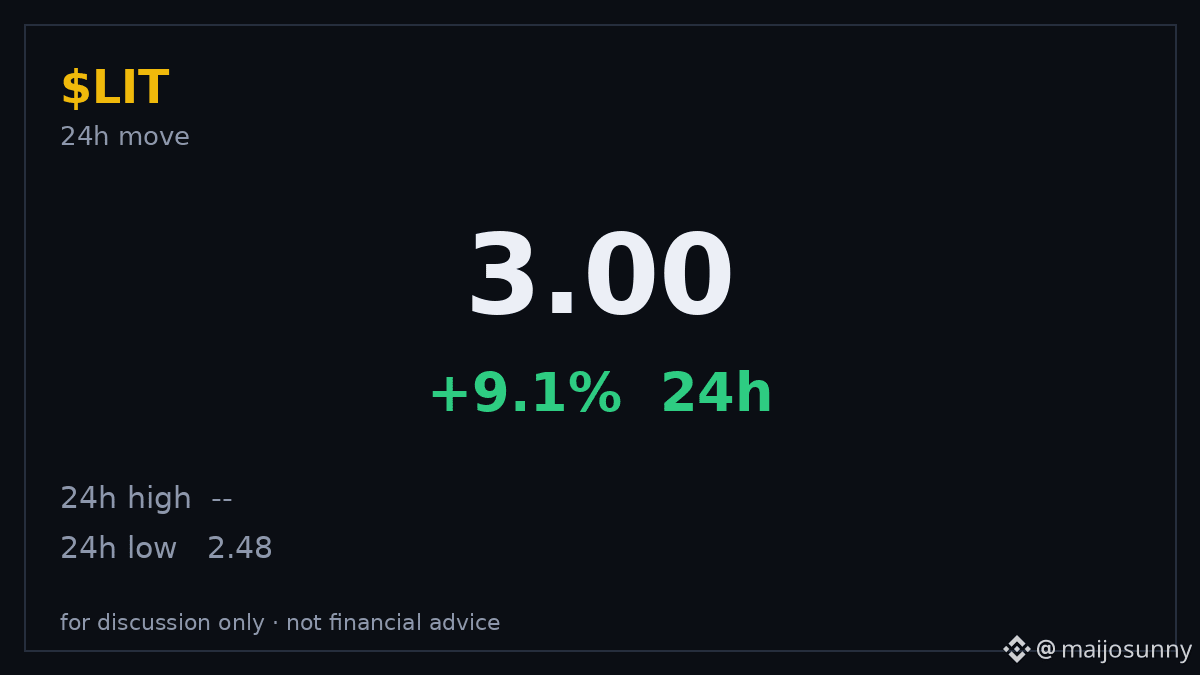
📊 重要な理由:このニュースを受けて$LIT は10%超下落し、2.48ドルを下回った後、3.00ドルまで反発し、24時間で9%上昇した(CoinGecko)。市場はこれをプロトコルの障害ではなく、単一トレーダーに関する事案として評価した。他のパーペチュアル取引所にも同じプールの抜け穴があるのかは、まだ分からない。一部の研究者は、2つのマーケットメーカー口座で合計1,550万ドルに上ると見積もっている。Lighterはこの数字を確認していないため、推定値として扱ってほしい。
👀 注目点:キーがどのように漏洩したのか、被害を受けたトレーダーが全額補償されるのか、そして未回収の約500万ドルが再び動くのか。
結論:コントラクトは持ちこたえたが、その周囲の安全策はそうではなかった。これは一度きりのキー漏洩なのか、それともユーザーがプールを作成できるすべてのDEXへの警告なのか?👇
教育目的のみ。金融アドバイスではありません。DYOR。
#crypto #DeFi #Lighter
11月16日、攻撃者は単一のトレーダー(Bitquery)に属する取引APIキーの漏洩を利用し、分散型パーペチュアル取引所Lighterから10,393,057 USDCを流出させた。Lighterは約7時間にわたり、すべての出金とプール作成を停止し、その後、約500万ドルを回収して再開した。コントラクトには一切手が加えられていない。
🔍 意外な点:本来、そのキーだけでは不十分なはずだった。Lighter独自のルールでは、キーを使って見知らぬ人のウォレットへ出金することはできない。攻撃者は、手数料0%の公開流動性プールを作成し、約1万ドルでそのシェアの99.99%を購入して回避した。その後、被害者のUSDCを約100万ドルずつプールに移し、シェアを償還した。資金は数分のうちに約5,750 $ETH に交換された。
⚠️ APIキーの漏洩 ≠ プロトコルのハッキング。この違いは重要であり、双方に意味がある。Lighterが、スマートコントラクトは持ちこたえたと主張するのは正しい。しかし今回の件は、認証情報の漏洩とプール作成の抜け穴があれば、コントラクトを一つも破らずに8桁規模の資金を動かせることを示している。
📊 重要な理由:このニュースを受けて$LIT は10%超下落し、2.48ドルを下回った後、3.00ドルまで反発し、24時間で9%上昇した(CoinGecko)。市場はこれをプロトコルの障害ではなく、単一トレーダーに関する事案として評価した。他のパーペチュアル取引所にも同じプールの抜け穴があるのかは、まだ分からない。一部の研究者は、2つのマーケットメーカー口座で合計1,550万ドルに上ると見積もっている。Lighterはこの数字を確認していないため、推定値として扱ってほしい。
👀 注目点:キーがどのように漏洩したのか、被害を受けたトレーダーが全額補償されるのか、そして未回収の約500万ドルが再び動くのか。
結論:コントラクトは持ちこたえたが、その周囲の安全策はそうではなかった。これは一度きりのキー漏洩なのか、それともユーザーがプールを作成できるすべてのDEXへの警告なのか?👇
教育目的のみ。金融アドバイスではありません。DYOR。
#crypto #DeFi #Lighter