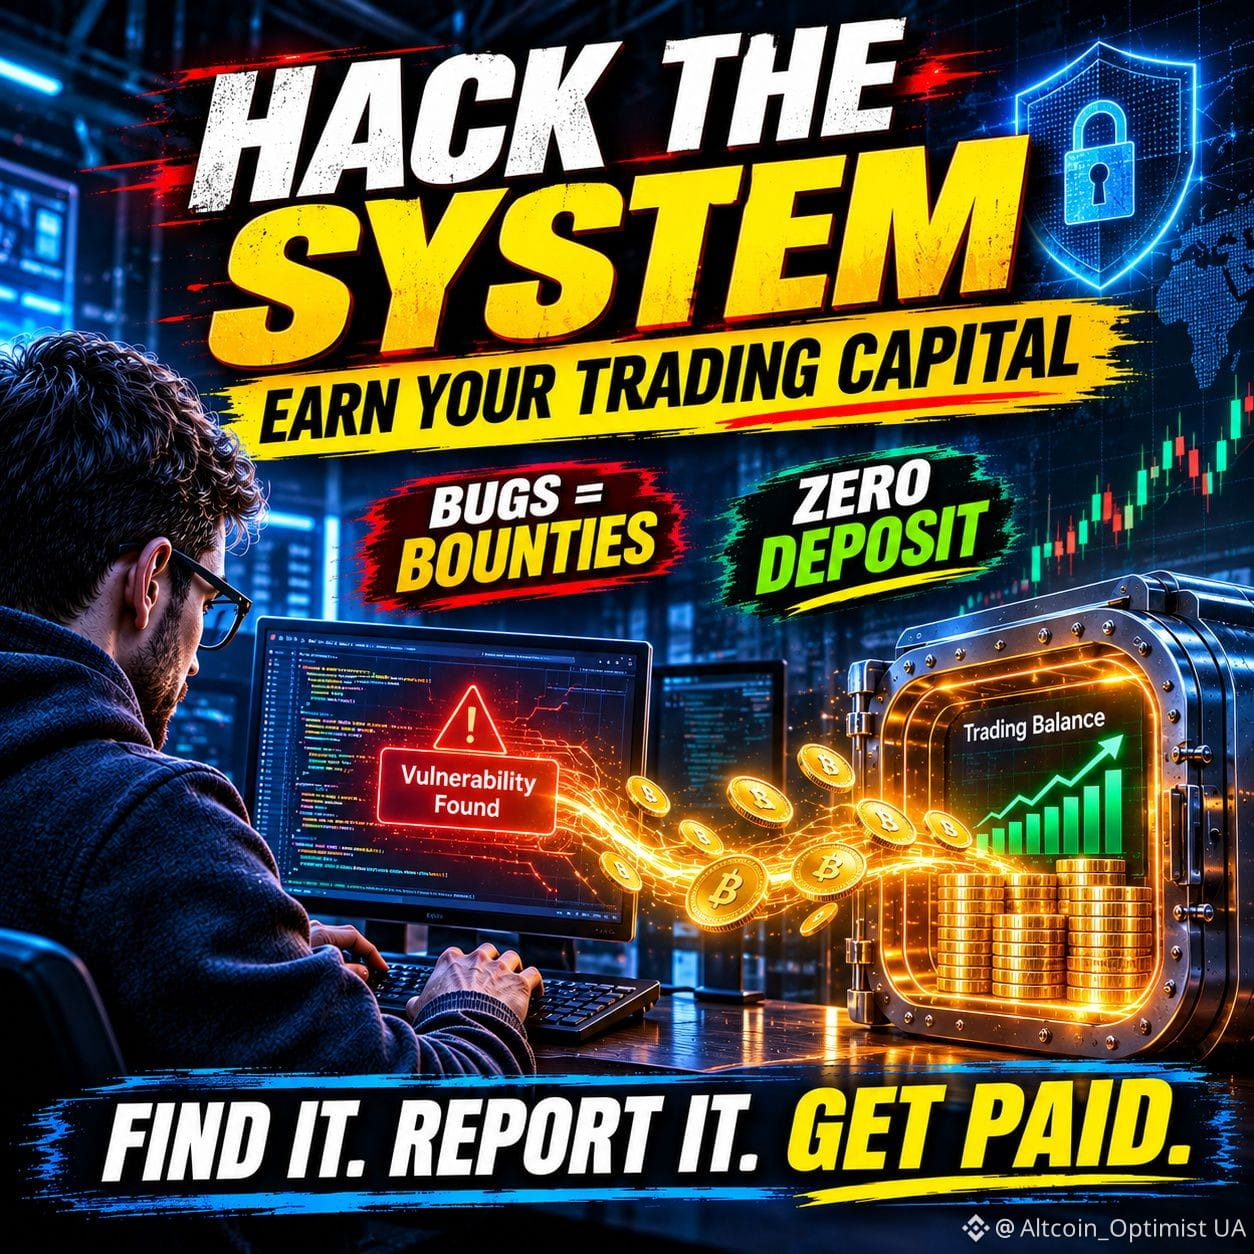
システムをハックしよう。最初の取引資金を手に入れよう。🛡️
次の取引資金を、コインを買うのではなく、バグを見つけて得るとしたらどうでしょう?
企業は、犯罪者より先にセキュリティ上の欠陥を発見してもらうため、倫理的なハッカーに報酬を支払います。これは「バグバウンティハンティング」と呼ばれ、サイバーセキュリティのスキルを収入源にできる可能性があります。
HackerOne、Bugcrowd、Immunefiなどのプラットフォームは、研究者と、有効な脆弱性報告に報奨金を提供する企業やブロックチェーンプロジェクトをつないでいます。
その仕組みはとても興味深いものです。
🔎 セキュリティ上の脆弱性を見つける。
📝 それを実証し、明確な報告書を提出する。
💰 発見が有効と認められ、受理されれば報酬を受け取る。
スタートアップを立ち上げたり、フォロワーを増やしたり、資産にお金を投資したりする必要はありません。必要なのは、知識と忍耐力、そして他の人が見逃したものに気づく力です。
報酬もかなり高額になることがあります。2026年9月、Immunefiは、研究者が同プラットフォームを通じて1か月で146万ドル以上を獲得したと報告しました。
システムの仕組みに対する好奇心を、初めての取引資金に変えることを想像してみてください。
お金のためにバグを探しますか?それとも次の100倍コインを探しますか?
最も注目を集めている機会について、さらに詳しく調査する予定です。このテーマを徹底的に調べる価値があると思ったら、いいねやコメントで教えてください。
#BugBounty #CyberSecurity #Web3 #blockchain
次の取引資金を、コインを買うのではなく、バグを見つけて得るとしたらどうでしょう?
企業は、犯罪者より先にセキュリティ上の欠陥を発見してもらうため、倫理的なハッカーに報酬を支払います。これは「バグバウンティハンティング」と呼ばれ、サイバーセキュリティのスキルを収入源にできる可能性があります。
HackerOne、Bugcrowd、Immunefiなどのプラットフォームは、研究者と、有効な脆弱性報告に報奨金を提供する企業やブロックチェーンプロジェクトをつないでいます。
その仕組みはとても興味深いものです。
🔎 セキュリティ上の脆弱性を見つける。
📝 それを実証し、明確な報告書を提出する。
💰 発見が有効と認められ、受理されれば報酬を受け取る。
スタートアップを立ち上げたり、フォロワーを増やしたり、資産にお金を投資したりする必要はありません。必要なのは、知識と忍耐力、そして他の人が見逃したものに気づく力です。
報酬もかなり高額になることがあります。2026年9月、Immunefiは、研究者が同プラットフォームを通じて1か月で146万ドル以上を獲得したと報告しました。
システムの仕組みに対する好奇心を、初めての取引資金に変えることを想像してみてください。
お金のためにバグを探しますか?それとも次の100倍コインを探しますか?
最も注目を集めている機会について、さらに詳しく調査する予定です。このテーマを徹底的に調べる価値があると思ったら、いいねやコメントで教えてください。
#BugBounty #CyberSecurity #Web3 #blockchain