
🚨 63億4,000万ドル。5か月。偽のリクルーター1人。🚨
「ワンクリック」の話ではありません。Binanceのインシデント報告によると、単発の侵害でも単純なフィッシングでもありませんでした。時間をかけた、多段階の攻撃キャンペーンでした。🕵️
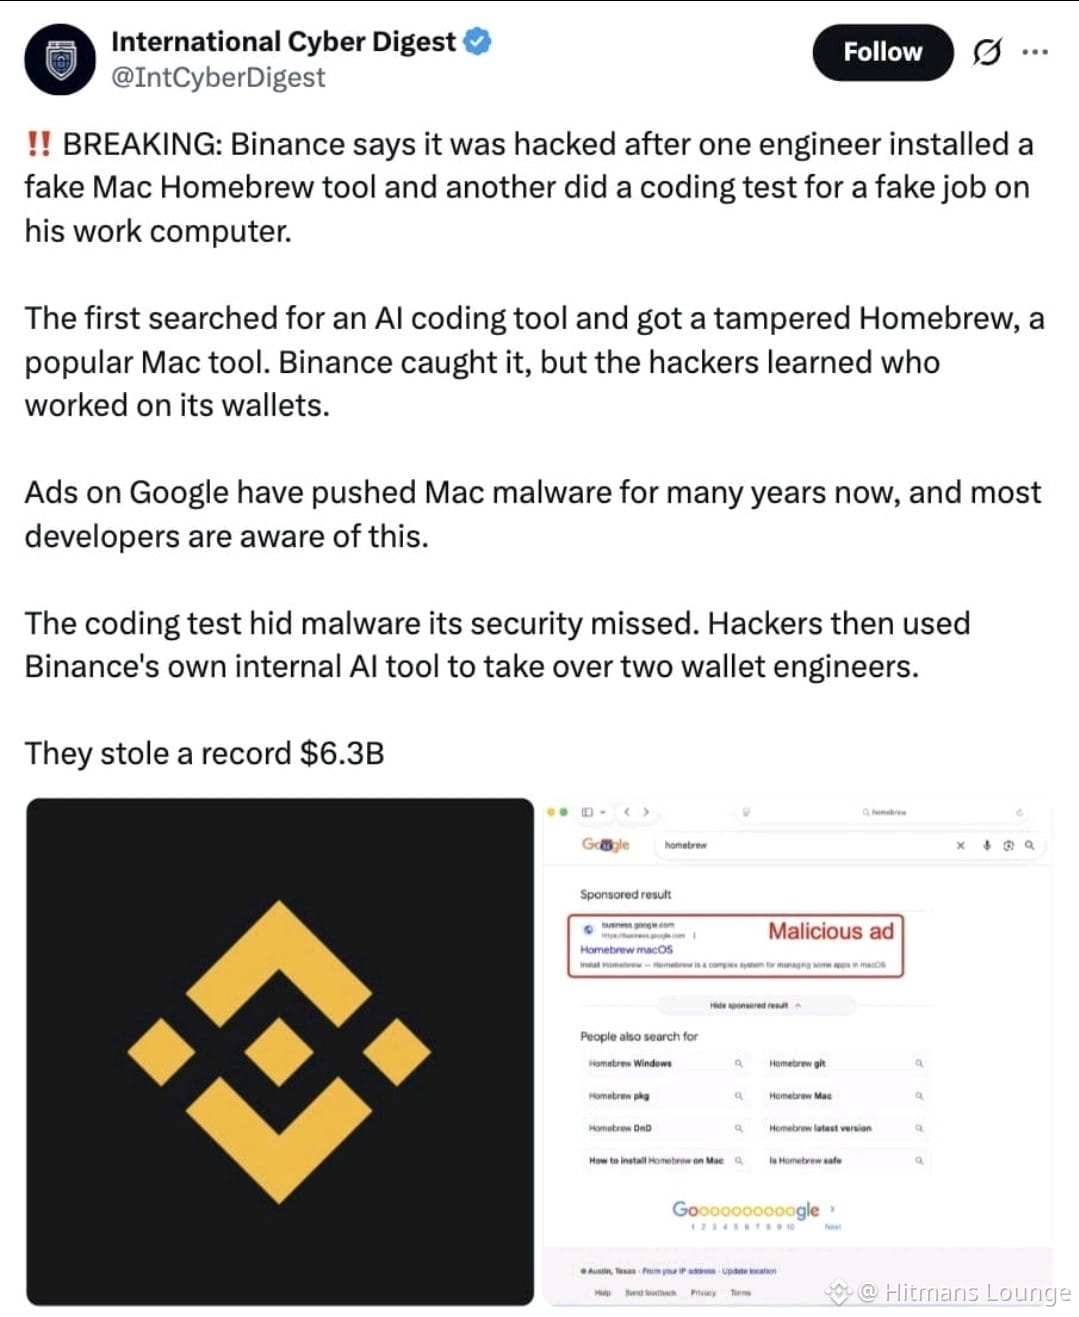
🔹 6月:ウォレットチームのDevOpsエンジニアが、AIコーディングツールのインストール方法を検索し、改ざんされたHomebrewをダウンロードしました。セキュリティチームはマルウェアを検知しましたが、そのエンジニアの役割や、ウォレットチームの同僚たちの役割は、すでに攻撃者に知られていました。
🔹 9月:別のエンジニアが、正規の転職プラットフォームを通じて、プロジェクトディレクターを装った人物から連絡を受けました。「面接官」は、信頼を得るために個人の写真や動画が掲載されたソーシャルメディアアカウントを共有し、その後、コーディング課題をダウンロードさせました。🎣
🔹 10月20日:攻撃者はそのノートPCと社内AIツールを利用して、さらに2人のウォレットエンジニアを侵害し、認証情報とコンテナデプロイ用トークンを盗み出しました。
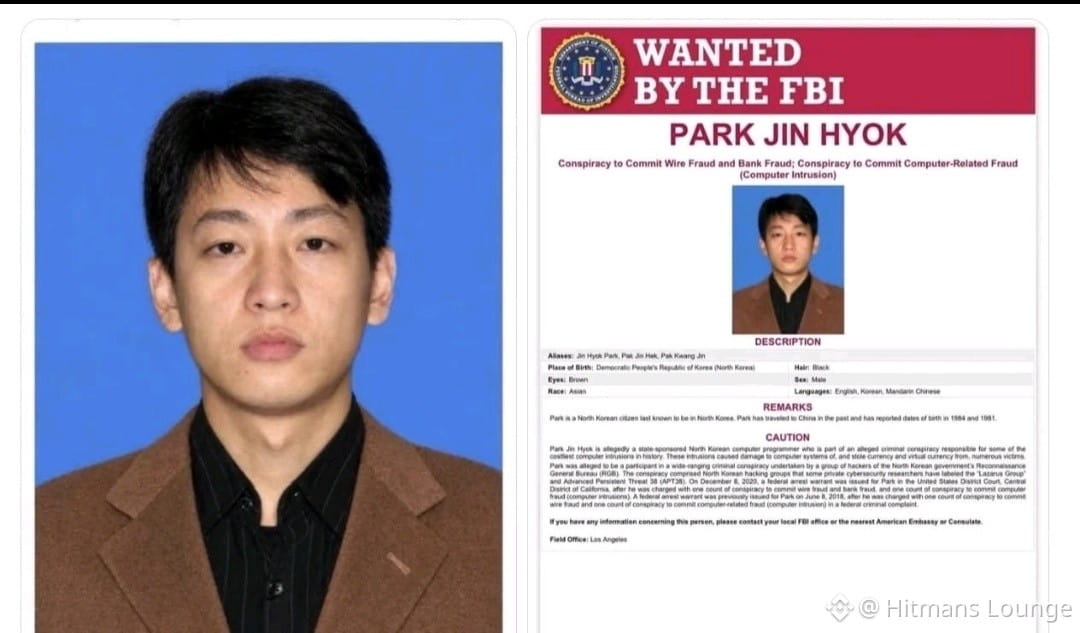
🔹 10月29日:大規模窃盗事件。FBIなどの当局は、この攻撃を北朝鮮によるものと断定しました。
💰 約28億5,000万ドルが凍結または押収されており、Binanceは顧客に盗難による損失を負担させないとしています。
最も恐ろしい点は? Binanceによると、この手口は、これまでに経験したどのソーシャルエンジニアリングよりも「高度で、欺瞞的」でした。🤯
ハッカーはコードを解読したのではありません。信頼を打ち砕いたのです。憧れの仕事のオファーが、これまで開いた中で最も危険なファイルになるかもしれません。🚫💼
職場のデバイスで、未確認のリクルーターから届いた「課題」を実行したり、ツールをインストールしたりしないでください。✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
「ワンクリック」の話ではありません。Binanceのインシデント報告によると、単発の侵害でも単純なフィッシングでもありませんでした。時間をかけた、多段階の攻撃キャンペーンでした。🕵️
🔹 6月:ウォレットチームのDevOpsエンジニアが、AIコーディングツールのインストール方法を検索し、改ざんされたHomebrewをダウンロードしました。セキュリティチームはマルウェアを検知しましたが、そのエンジニアの役割や、ウォレットチームの同僚たちの役割は、すでに攻撃者に知られていました。
🔹 9月:別のエンジニアが、正規の転職プラットフォームを通じて、プロジェクトディレクターを装った人物から連絡を受けました。「面接官」は、信頼を得るために個人の写真や動画が掲載されたソーシャルメディアアカウントを共有し、その後、コーディング課題をダウンロードさせました。🎣
🔹 10月20日:攻撃者はそのノートPCと社内AIツールを利用して、さらに2人のウォレットエンジニアを侵害し、認証情報とコンテナデプロイ用トークンを盗み出しました。
🔹 10月29日:大規模窃盗事件。FBIなどの当局は、この攻撃を北朝鮮によるものと断定しました。
💰 約28億5,000万ドルが凍結または押収されており、Binanceは顧客に盗難による損失を負担させないとしています。
最も恐ろしい点は? Binanceによると、この手口は、これまでに経験したどのソーシャルエンジニアリングよりも「高度で、欺瞞的」でした。🤯
ハッカーはコードを解読したのではありません。信頼を打ち砕いたのです。憧れの仕事のオファーが、これまで開いた中で最も危険なファイルになるかもしれません。🚫💼
職場のデバイスで、未確認のリクルーターから届いた「課題」を実行したり、ツールをインストールしたりしないでください。✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO