


LumenのBlack Lotus Labsの研究者は、中国とつながりのあるハッキンググループ「Volt Typhoon」が、「Silent Train」と呼ばれる秘密のネットワークを4件の確認済みゼロデイ攻撃キャンペーンで使用したことを明らかにしました。
ハッカーたちは、個々のコンピューターではなく、ネットワーク全体を管理するプラットフォームを標的にしました。こうしたシステムのいずれかを侵害すれば、通信、防衛、その他の重要インフラのネットワークにアクセスできる可能性がありました。
研究者らは次のように警告しました。
「広範な管理権限を持つシステムは、組織全体やその顧客へアクセスするための価値の高いゲートウェイになり得ます。」
消えるために構築された使い捨てネットワーク
Silent Trainは、ほとんど痕跡を残さないよう設計されていました。運用者は、侵害した在宅勤務用ルーターや接続デバイス、企業システムを連携させて攻撃を実行しました。作戦が終了すると、これらの接続を切断し、自らの活動の証拠を消去しました。セッションの平均継続時間は約4時間でした。
Silent Trainが初めて発見されたのは2023年後半でした。2024年前半に当局がVolt Typhoonの旧KVボットネットを解体した後、活動が増加しました。
Black Lotus Labsは、3年間にわたって数千件の被害通知を送付しました。このハッキンググループの標的となった業界には、通信、防衛、衛星通信、エネルギー、運輸、水資源分野が含まれます。特に、ハワイ、テキサス、カリフォルニアに所在する標的に強い関心を示しました。
4つのキャンペーン、5件のCVE
Silent Trainによる確認済みの4つのキャンペーンは、ネットワーク全体の管理に使われるソフトウェアを標的にしました。
最初のキャンペーンではVersa Directorが標的となり、CVE-2024-39717を悪用すると、特権アクセスを持つ攻撃者が悪意のあるファイルをアップロードできました。Versaは2024年8月にこの脆弱性を公表しました。
2025年、攻撃者はCVE-2025-8875とCVE-2025-8876という2つの脆弱性を通じて、N-able N-centralを標的にしました。どちらも認証が必要でした。
2026年のキャンペーンでは、2つのSD-WAN管理プラットフォームが標的となりました。Ciscoは2月25日にCVE-2026-20127を公表しました。深刻度が10.0と評価されたこの脆弱性を悪用すると、攻撃者は認証なしで管理者権限を取得できました。Aristaは7月27日、VeloCloud Orchestratorに影響する、深刻度10.0の別の脆弱性CVE-2026-16812を公表しました。
4社すべてが修正プログラムをリリースしました。しかし、Lumenは、Ciscoの脆弱性が公表された後も悪用が続いていることを確認しました。
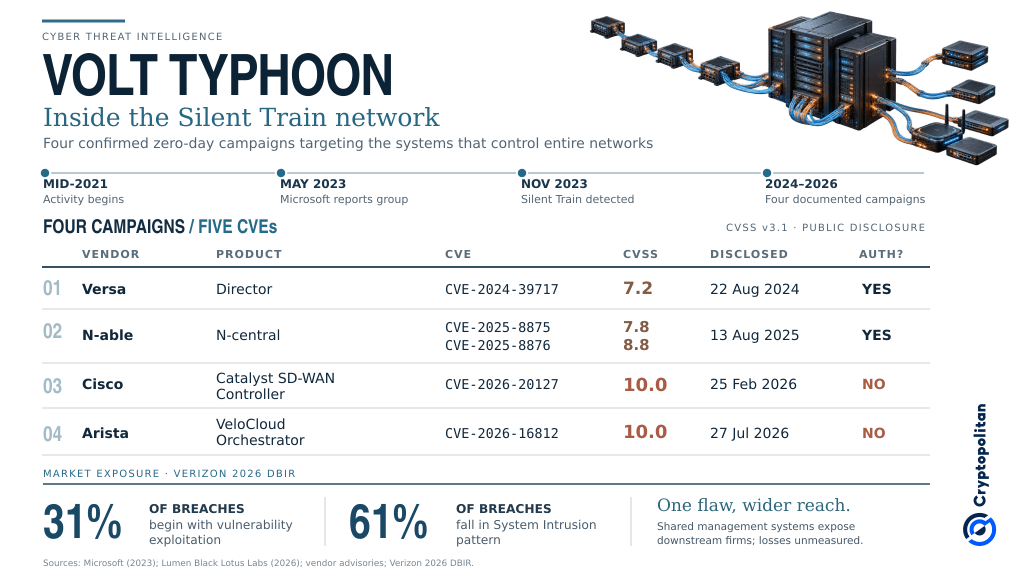 Volt TyphoonのSilent Train:4つのゼロデイ攻撃キャンペーンとサイバーセキュリティ市場のリスク
アクセスこそが目的
Volt Typhoonの活動は、少なくとも2021年半ばまでさかのぼります。Microsoftは2023年5月にこのグループを公に特定し、グアムと米国本土の重要インフラネットワークへの侵入を報告しました。
懸念されるのは、情報の窃取にとどまりません。
IISSの研究者ジョン・ブルースは、2026年1月の分析で次のように述べています。
Volt Typhoonが標的にしたネットワークの大半は、中国政府にとって外国情報としての価値がほとんどありませんでした。
ブルースは、ネットワーク図や運用マニュアルを収集していたことを、妨害の可能性に備えていた証拠として挙げました。グアムは、台湾をめぐる紛争が起きた場合に軍事施設が重要な役割を果たすため、特に機微な地域です。
これらは依然として、グループの意図に関する評価であり、攻撃命令があったことの証明ではありません。
集中がリスクを高める
サイバーセキュリティを取り巻く全体像を見ると、危険性がよくわかります。
Verizonの2026年版レポートは、31,000件を超えるインシデントを調査し、脆弱性の悪用が組織への侵入経路として最も多くなったと報告しました。確認された侵害の61%をシステムへの侵入が占めました。
攻撃者が複数のネットワークを管理するソフトウェアを侵害すると、被害は単一の組織にとどまらない可能性があります。
財務的な影響は依然として不明です。IMFは、相互接続された金融システムが高まるサイバーリスクに直面していると警告しています。ただし、Silent Trainに直接起因するとされた市場損失はありません。
別件として、Cryptopolitanは、悪用された別のVeloCloud脆弱性CVE-2026-114625について報じました。深刻度は9.9で、10月22日に修正されました。この脆弱性は、LumenがSilent Trainと関連づけた脆弱性とは別のものです。
この記事を読んでいるあなたは、すでに一歩先を行っています。ニュースレターで、その優位を保ちましょう。