暗号資産詐欺の被害に遭うのは、どのような場合ですか?
Web3のエコシステムでは、サイバー犯罪者がブロックチェーンをハッキングしたり、ウォレットの暗号を破ったりすることはほとんどありません。むしろ、彼らがハッキングするのはあなたの心です。
詐欺師は、次のような心理的な流れに沿って行動します。
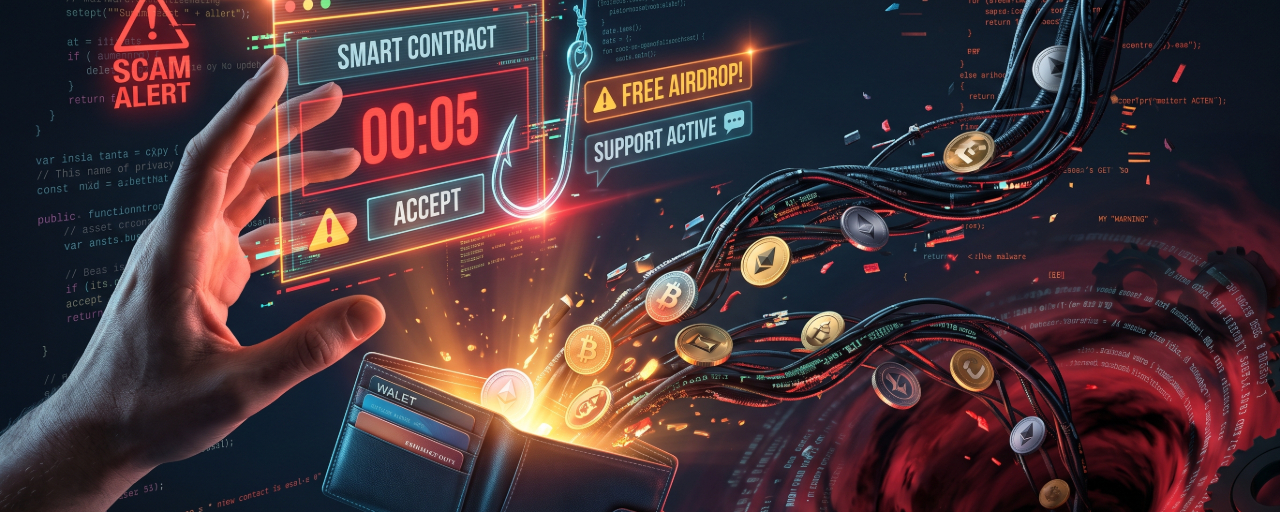
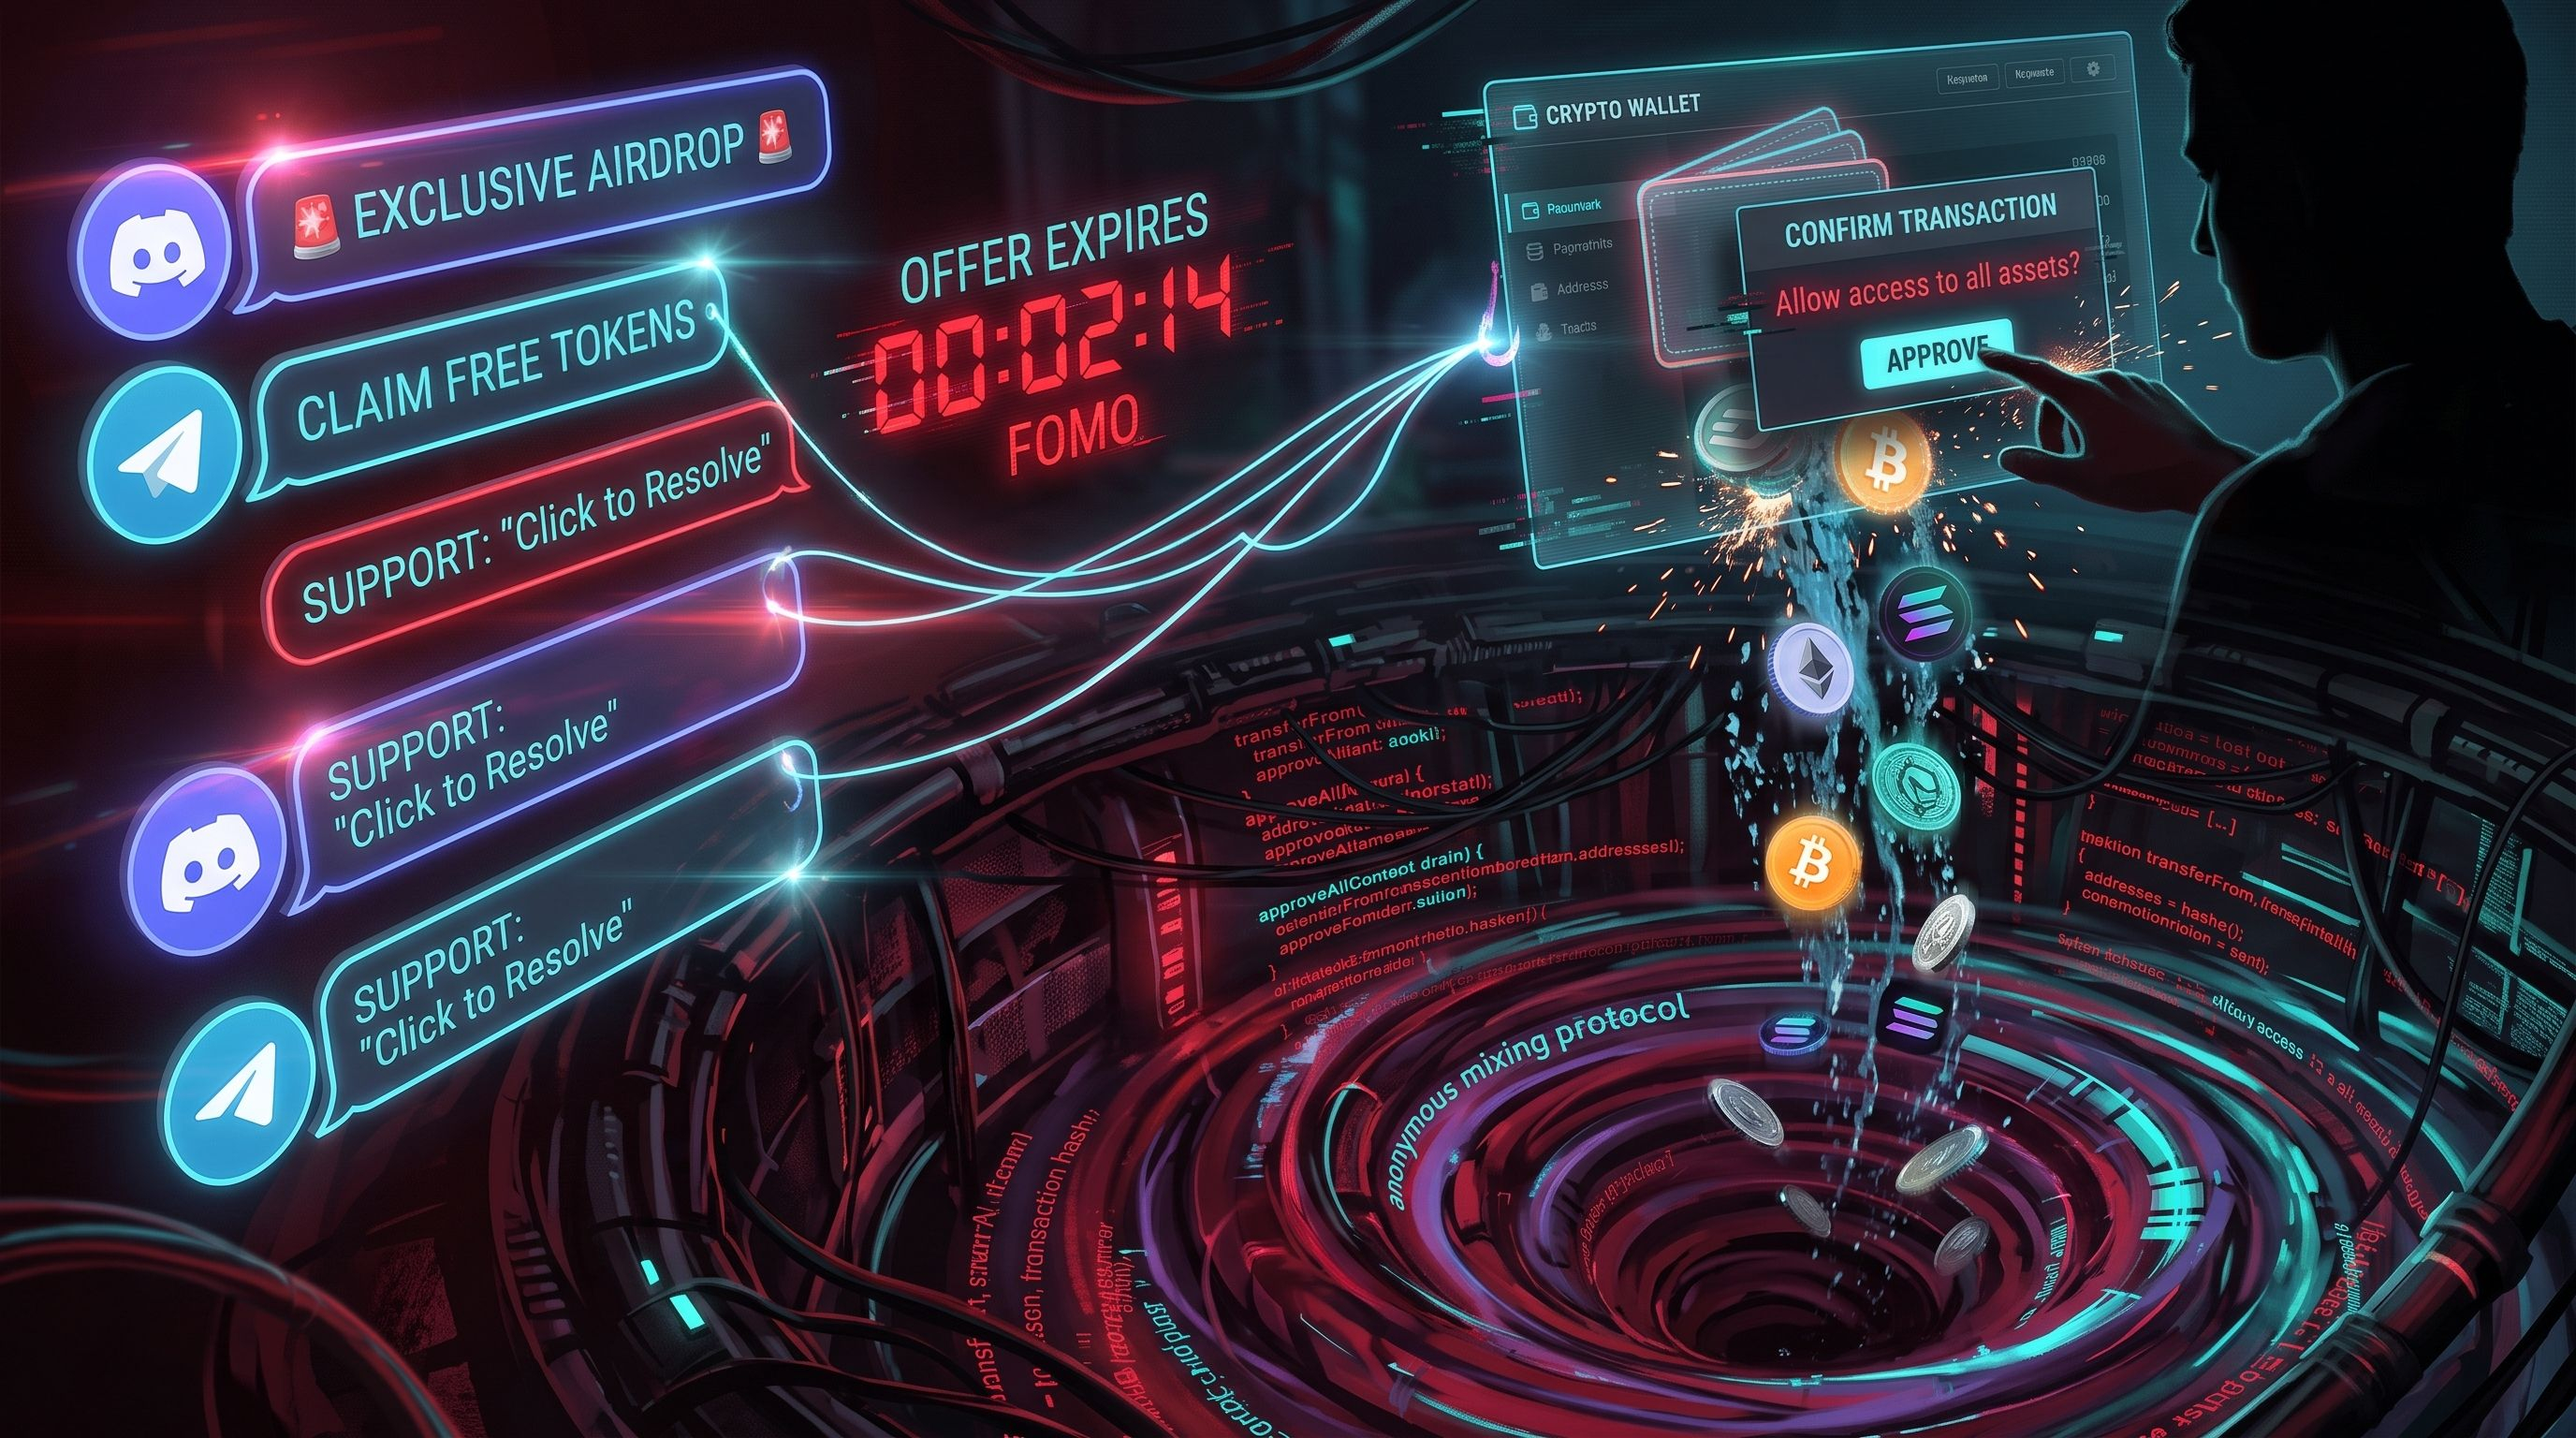
餌(偽のエアドロップ/偽サポートからのDM):SNSで連絡し、確実な利益や限定エアドロップを約束したり、ウォレットや取引所のテクニカルサポートを装ったりします。
偽りの緊急性:「請求できるのはあと5分です」「アカウントの即時確認が必要です」といった言葉で、すぐに行動するよう迫ります。機会を逃す恐怖(FOMO)やアクセスを失う恐怖をあおり、冷静な判断力を鈍らせたり、奪ったりします。
悪意のある署名、または「ウォレットドレイナー」:偽サイトに誘導され、「無料のトランザクション」に署名するよう求められます。「承認」を押すと、何かを請求しているのではなく、実際にはスマートコントラクトにすべての資金を移動させる無制限の権限を与えてしまいます。
ほんの数秒で、自動化されたスマートコントラクトが資金を抜き取り、プライバシープロトコルを通じて資金の痕跡を隠します。ブロックチェーン上で権限を承認した後に「トランザクションをキャンセル」するボタンはないことを忘れないでください。

どうすれば詐欺を防げるのでしょうか?
詐欺師によるこの手口のリスクを最小限に抑えるには、次の予防策を実践できます。
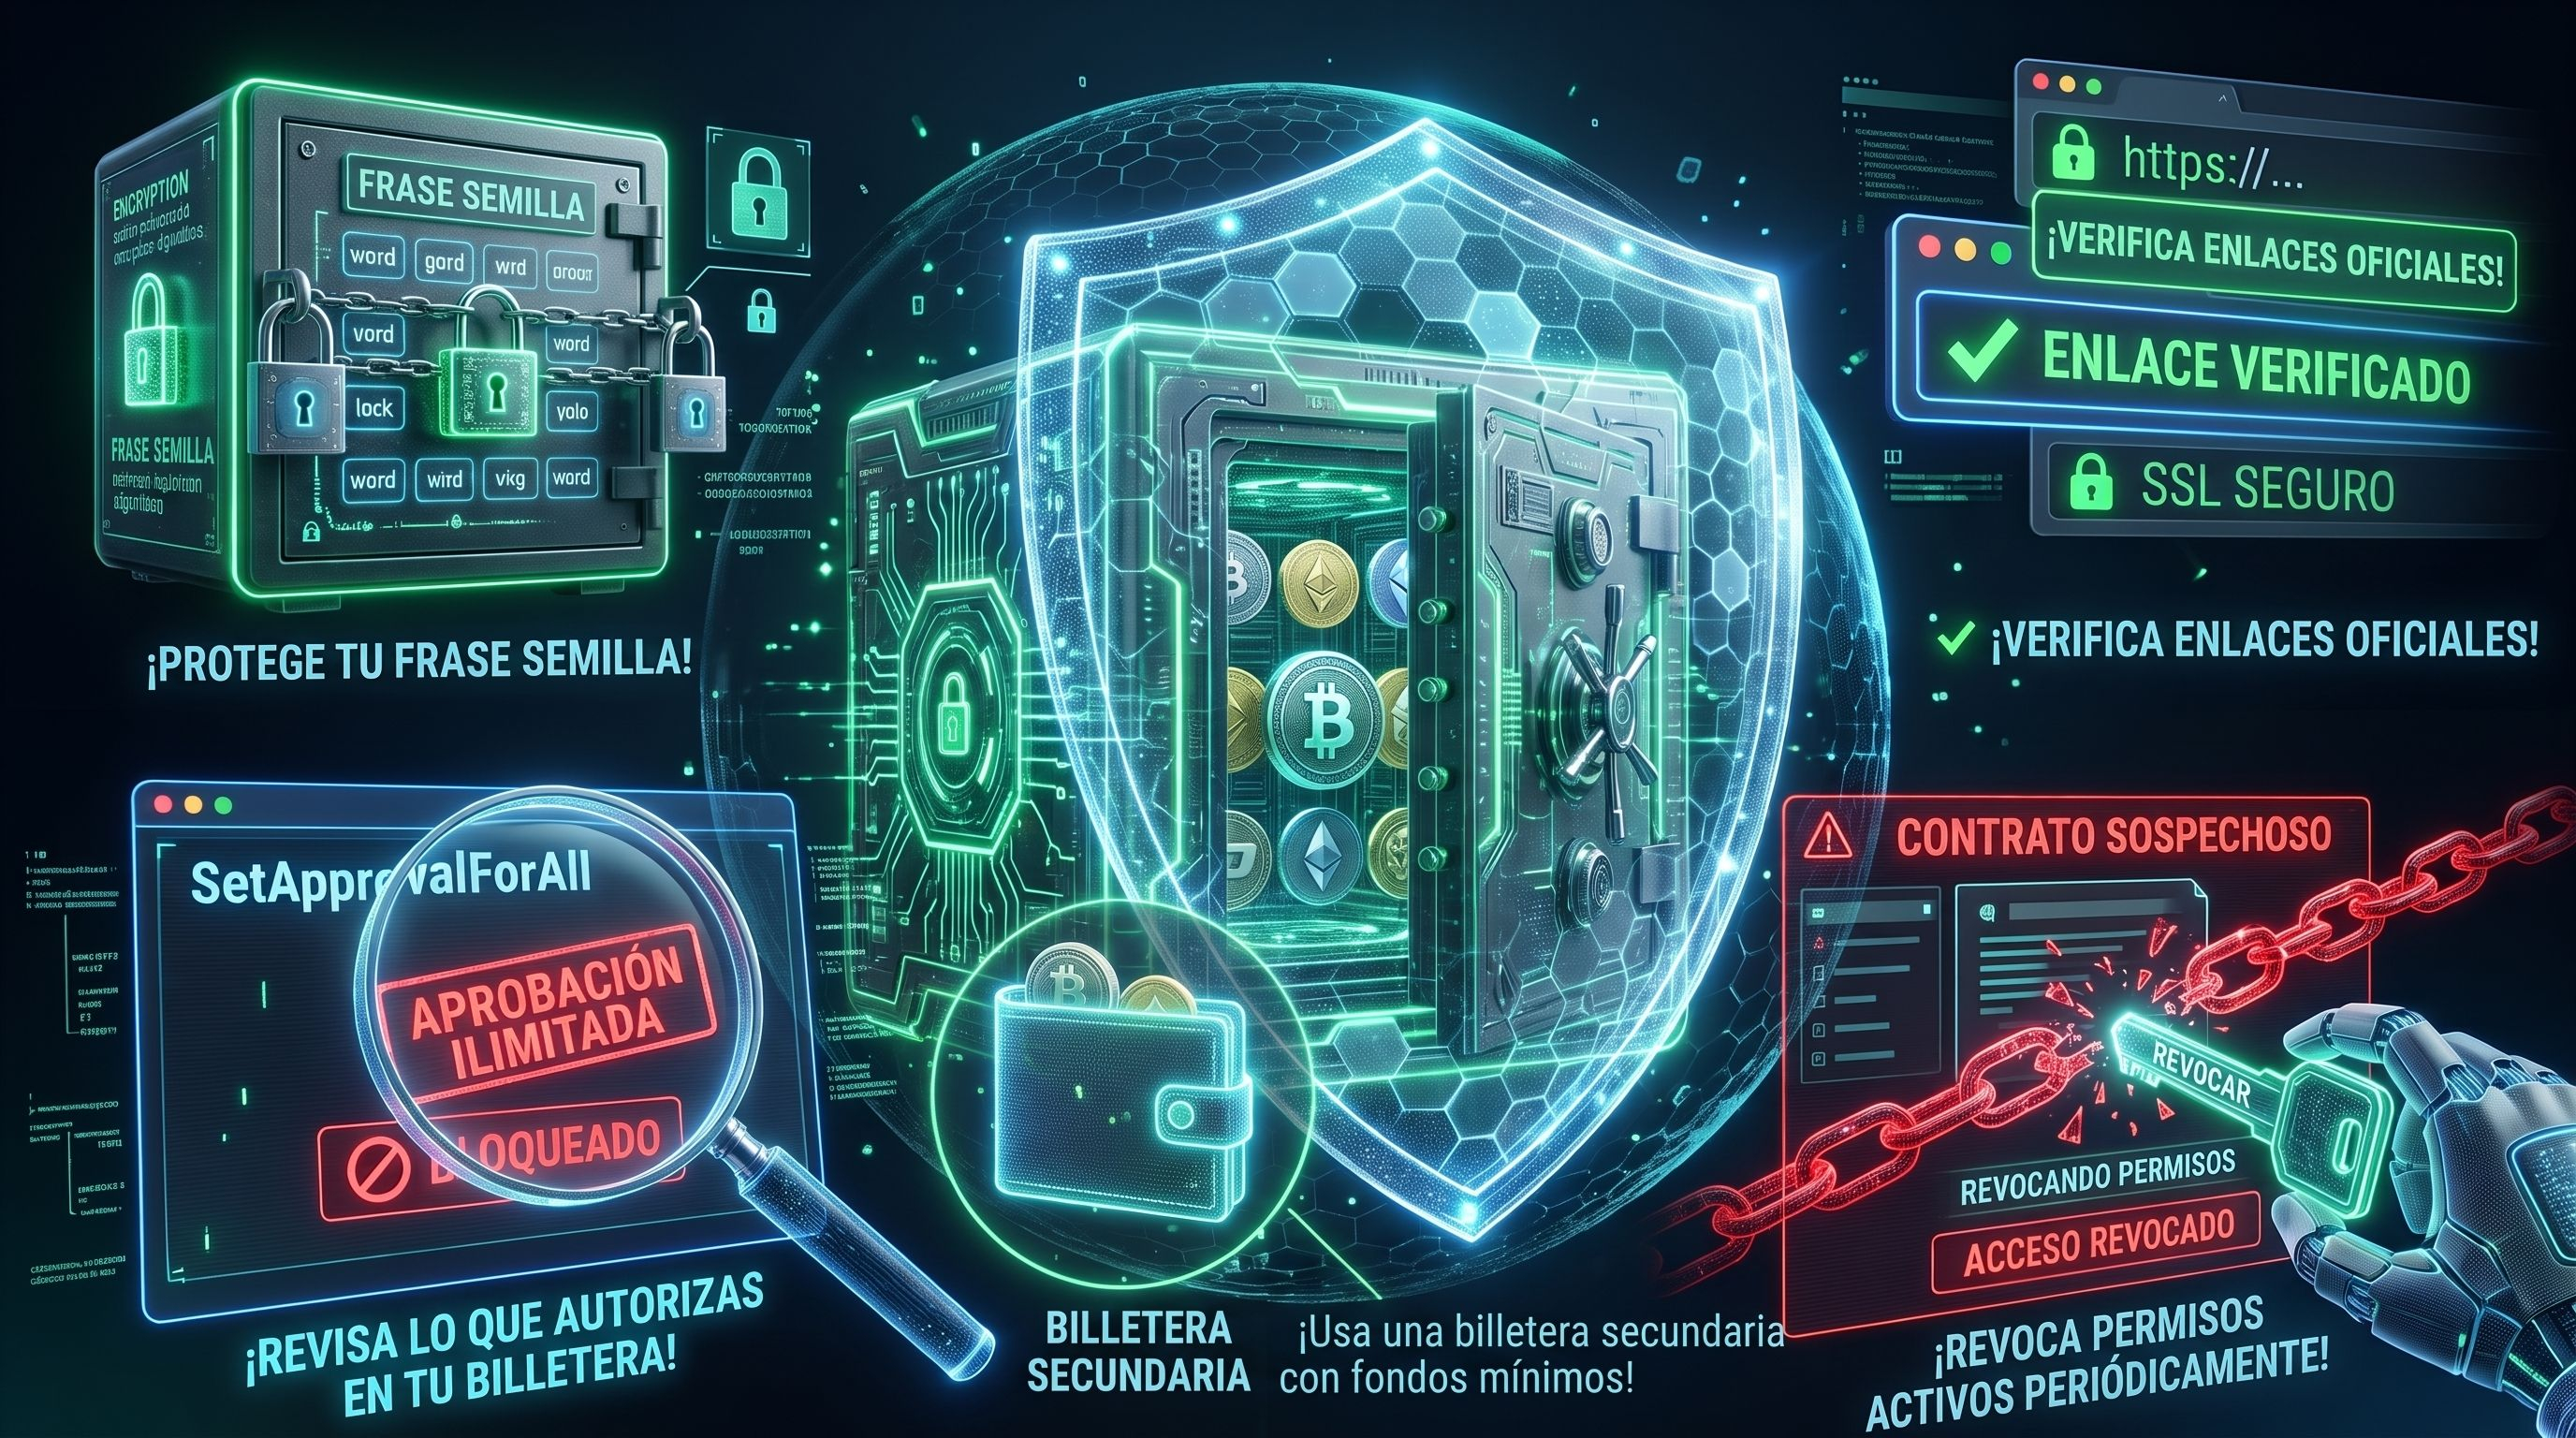
どんな状況でも、シードフレーズや秘密鍵をウェブサイトに入力してはいけません。どのプロトコルのサポートチームも、最初にダイレクトメッセージを送ってくることはありません。
MetaMaskなどのウォレットで承認する内容をよく確認してください。無制限の承認権限(SetApprovalForAll)を求められたら、疑ってください。また、資金を最小限に抑えたサブウォレットを使うこともできます。資産を保管しているメインウォレットは決して使わず、無制限のアクセスを許可しないようにしましょう。
使用するリンク、アドレス、コントラクト、プロトコルなどが、公式のものであり、コミュニティによって検証されていることを確認してください。
*プロトコルやスマートコントラクトに付与した権限を定期的に取り消すことも、重要な防御策です。特に、過去に高リスクとみなされるものとやり取りしたことがある場合は欠かせません。
*使わなくなったコントラクトの有効な承認を取り消せるツールがあります。Ethereum仮想マシン($ETH EVM)に対応するブロックチェーンのウォレットの中には、ウォレット上でこの種の権限を取り消せるものもあります。
権限を取り消すには、ブロックチェーン上でその操作を確認する必要がある点に注意してください。そのため、操作を完了するにはネットワーク手数料を支払う必要があります。

個人的に、新たに分散型ウォレットを使い始めたユーザーが、無邪気に秘密の単語やシードフレーズを他人に渡したり、見える状態にしたりする事例を、記事や動画で数多く見てきました。そして数秒から数分のうちに、別の端末でウォレットをインポートされ、資産を別のウォレットやアドレスに移されてしまうのです。
一方、Binanceなどの中央集権型取引所(CEX)のユーザーも、よくある偽のテクニカルサポートや特別キャンペーンの罠に簡単に引っかかります。これは見た目以上によくあることです。
詐欺師が使う手口や、その防ぎ方についていくつか学んだところで、教えてください。
暗号資産詐欺に遭いそうになったことはありますか?
どんな危険信号に気づいて、早めに対処できましたか?
「賢明な投資家」のこの記事は、ここで終わりです。このようなコンテンツをもっと読みたいか、ぜひ教えてください。また、より多くのユーザーがこうした重要なテーマについて知ることができるよう、ぜひ応援してください。私は@Lance_52 。それでは、次の記事でお会いしましょう。