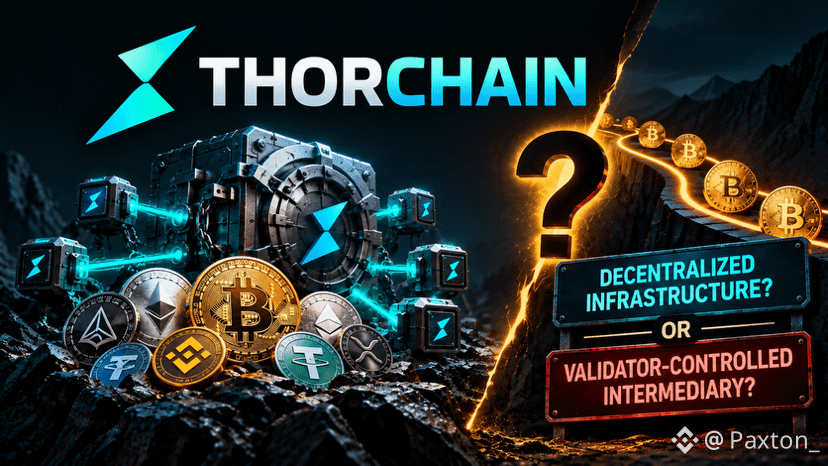

Bitgetのハック後、なぜTHORChainの分散化が疑問視されているのか?
Bitgetのハックの後、攻撃者に紐づいたウォレットが盗まれた一部の資産をTHORChain経由で移動し、それらをビットコインに換金しました。
BitgetはTHORChainに対し、これらのアドレスをブロックするよう求めました。
THORChainは拒否し、「許可不要(パーミッションレス)のプロトコルであり、ユーザーをブラックリスト化しない」と述べました。
これにより、分散化が実際には何を意味するのか、より大きな議論が起きました。
THORChainは、バリデーターが管理するヴォルトを使用しています。バリデーターは協力して取引を承認し、これらのヴォルトから資産を移動させます。
また、ネットワークには、セキュリティ上の問題が起きた際にシステムの一部を停止できる緊急制御もあります。
ここから議論が始まります。
もしバリデーターが内部のセキュリティ問題の際にネットワークを止めることができるなら、批評家は、なぜ周知のハックに紐づく資金も同様に止められないのか、と問いかけます。
THORChainの回答は、そうしたことをすると検閲が導入され、許可不要のプロトコルの仕組みが変わってしまうというものです。
つまり、BitgetのケースはTHORChainが集中化されていることを証明するものではありません。
より重要な何かを示しています。
分散化とは、単にバリデーターが多いことだけではありません。そうしたバリデーターが「何をできて、何をできないのか」を理解することでもあります。
そしてそれが、Bitgetの事案によって再び焦点に戻された問いです。
#Bitget #THORChain