
#xsc
xsc
閲覧回数 7,839
20人が討論中
注目
最新
·
--
一見すると、「Confidential Security Contract(機密セキュリティ契約)」はマーケティング文句のように聞こえます。しかしXSCは、単なるスローガンではなく、@Dusk_Foundation のアーキテクチャのかなり具体的な一部です。
XSCは、セキュリティ・トークンや、株式や債券などの規制対象の金融商品をオンチェーン上で表すための契約を発行・管理するためのネットワーク標準です。この標準はプロジェクトのWhitepaper V2.0で導入され、発行者が契約内にコンプライアンス・ロジックを直接埋め込めるようにすることを目的としています。たとえば譲渡制限や適格性チェックのようなものです。一方で、保有額や身元といった機微な詳細は、機密のまま維持します。
なぜこれが重要なのでしょうか? 従来の有価証券はすでに、誰が保有できるか、そしてそれをどう移転できるかを定める規程に依存しています。もしブロックチェーンがそれらのルールをネイティブに表現できないなら、セキュリタイズ(トークン化)された証券はコンプライアンスを損なうか、あるいはすべてをオフチェーンの事務作業に逆戻りさせることになり、そもそもの狙いが大きく失われます。
面白いのは、XSCがコンプライアンス層とプライバシー層を「互いに対立させる」のではなく「うまく連携させよう」としている点です。$DUSK がこれらの契約が動作するネットワークを確保しますが、XSC自体はその上に重ねられたコンプライアンスと機密性のロジックです。実際の規制当局の厳密な精査に耐えられるかどうかは別の問題で、#dusk はこれまでのところ実務ではまだ十分に答えが出ていません。
#xsc $ACE $ROBO
XSCの「コンプライアンス」と「プライバシー」の組み合わせは、実際の規制当局の精査に耐えられるのでしょうか?
一見すると、「Confidential Security Contract(機密セキュリティ契約)」はマーケティング文句のように聞こえます。しかしXSCは、単なるスローガンではなく、@Dusk のアーキテクチャのかなり具体的な一部です。
XSCは、セキュリティ・トークンや、株式や債券などの規制対象の金融商品をオンチェーン上で表すための契約を発行・管理するためのネットワーク標準です。この標準はプロジェクトのWhitepaper V2.0で導入され、発行者が契約内にコンプライアンス・ロジックを直接埋め込めるようにすることを目的としています。たとえば譲渡制限や適格性チェックのようなものです。一方で、保有額や身元といった機微な詳細は、機密のまま維持します。
なぜこれが重要なのでしょうか? 従来の有価証券はすでに、誰が保有できるか、そしてそれをどう移転できるかを定める規程に依存しています。もしブロックチェーンがそれらのルールをネイティブに表現できないなら、セキュリタイズ(トークン化)された証券はコンプライアンスを損なうか、あるいはすべてをオフチェーンの事務作業に逆戻りさせることになり、そもそもの狙いが大きく失われます。
面白いのは、XSCがコンプライアンス層とプライバシー層を「互いに対立させる」のではなく「うまく連携させよう」としている点です。$DUSK がこれらの契約が動作するネットワークを確保しますが、XSC自体はその上に重ねられたコンプライアンスと機密性のロジックです。実際の規制当局の厳密な精査に耐えられるかどうかは別の問題で、#dusk はこれまでのところ実務ではまだ十分に答えが出ていません。
#xsc $ACE $ROBO
XSCの「コンプライアンス」と「プライバシー」の組み合わせは、実際の規制当局の精査に耐えられるのでしょうか?
XSCは、セキュリティ・トークンや、株式や債券などの規制対象の金融商品をオンチェーン上で表すための契約を発行・管理するためのネットワーク標準です。この標準はプロジェクトのWhitepaper V2.0で導入され、発行者が契約内にコンプライアンス・ロジックを直接埋め込めるようにすることを目的としています。たとえば譲渡制限や適格性チェックのようなものです。一方で、保有額や身元といった機微な詳細は、機密のまま維持します。
なぜこれが重要なのでしょうか? 従来の有価証券はすでに、誰が保有できるか、そしてそれをどう移転できるかを定める規程に依存しています。もしブロックチェーンがそれらのルールをネイティブに表現できないなら、セキュリタイズ(トークン化)された証券はコンプライアンスを損なうか、あるいはすべてをオフチェーンの事務作業に逆戻りさせることになり、そもそもの狙いが大きく失われます。
面白いのは、XSCがコンプライアンス層とプライバシー層を「互いに対立させる」のではなく「うまく連携させよう」としている点です。$DUSK がこれらの契約が動作するネットワークを確保しますが、XSC自体はその上に重ねられたコンプライアンスと機密性のロジックです。実際の規制当局の厳密な精査に耐えられるかどうかは別の問題で、#dusk はこれまでのところ実務ではまだ十分に答えが出ていません。
#xsc $ACE $ROBO
XSCの「コンプライアンス」と「プライバシー」の組み合わせは、実際の規制当局の精査に耐えられるのでしょうか?
🟢 Yes, it's the future
50%
🔴 No, regulator will reject
0%
🟡 Too early to tell
50%
2 投票 • 投票は終了しました
31
11
269
Dusk Network — これは単なる別のブロックチェーンではなく、金融の未来のための基盤です。ここでの最大の特徴は、ユニークな標準規格XSCです。
この標準により、実在資産を安全にトークン化しながら、データの完全な機密性を保ちつつ、厳格な規制要件も遵守できます。プライバシーと法令順守の両立こそが、Web3における機関投資家への扉を開くのです。未来はすでにここにあり、しかもレイヤー1のDuskブロックチェーン上にあります! 🛡️ #DuskNetwor #XSC #Blockchain
#dusk $DUSK
Dusk Network — これは単なる別のブロックチェーンではなく、金融の未来のための基盤です。ここでの最大の特徴は、ユニークな標準規格XSCです。
この標準により、実在資産を安全にトークン化しながら、データの完全な機密性を保ちつつ、厳格な規制要件も遵守できます。プライバシーと法令順守の両立こそが、Web3における機関投資家への扉を開くのです。未来はすでにここにあり、しかもレイヤー1のDuskブロックチェーン上にあります! 🛡️ #DuskNetwor #XSC #Blockchain
#dusk $DUSK
この標準により、実在資産を安全にトークン化しながら、データの完全な機密性を保ちつつ、厳格な規制要件も遵守できます。プライバシーと法令順守の両立こそが、Web3における機関投資家への扉を開くのです。未来はすでにここにあり、しかもレイヤー1のDuskブロックチェーン上にあります! 🛡️ #DuskNetwor #XSC #Blockchain
#dusk $DUSK
100
·
--
弱気相場
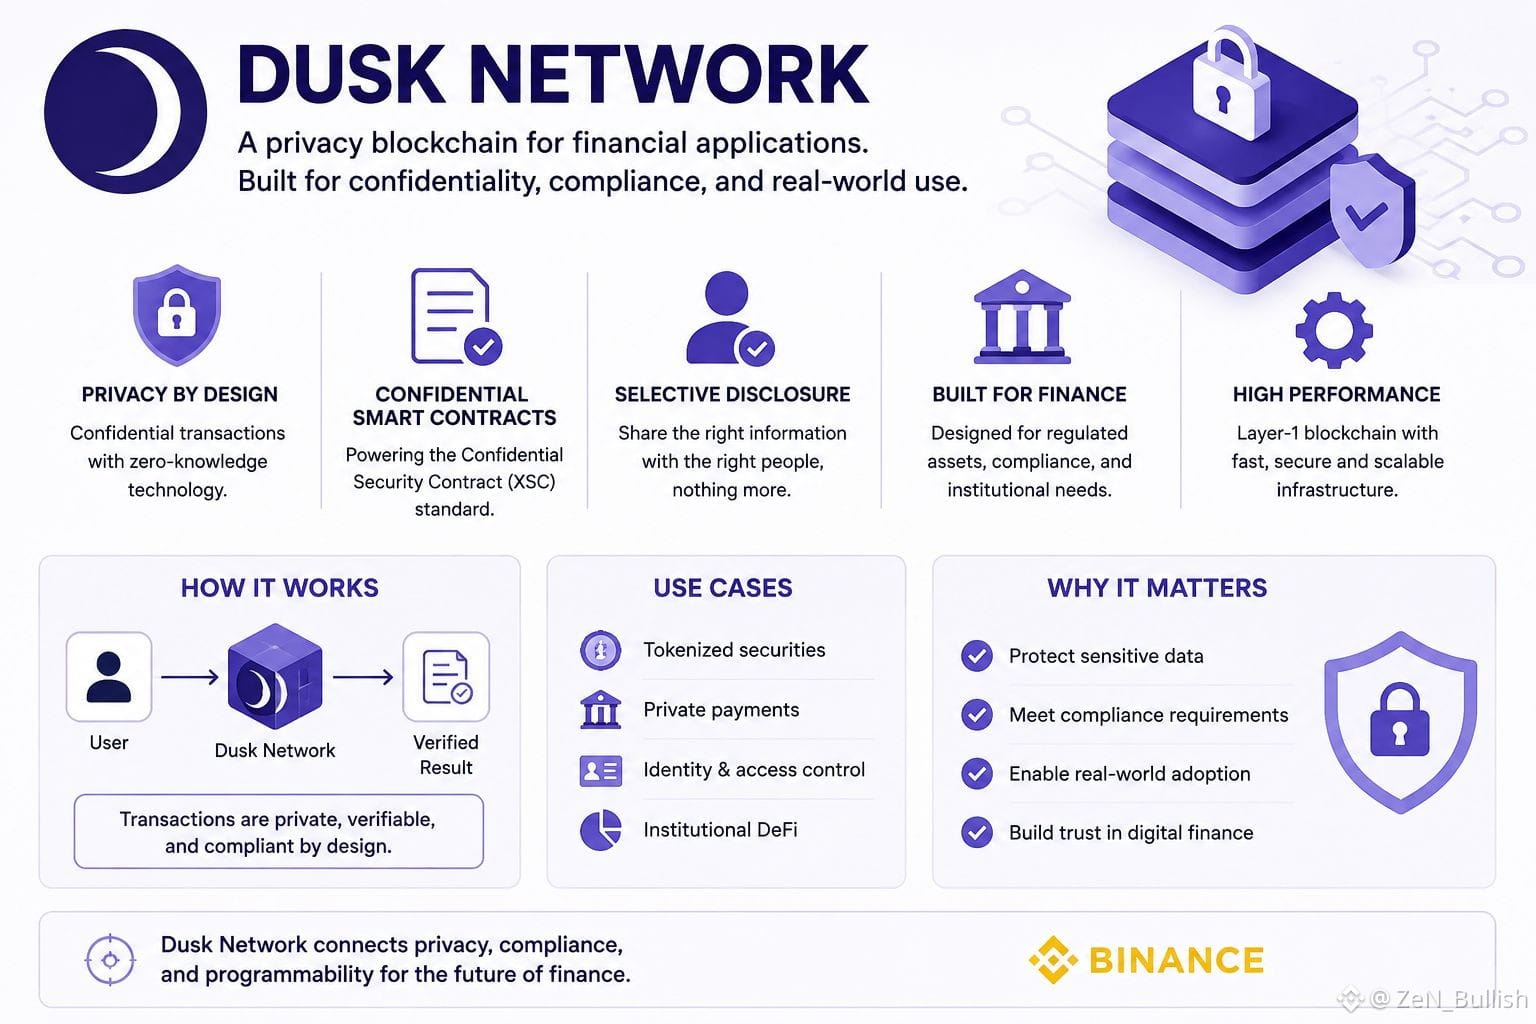
私はDusk Networkに何度も戻ってきてしまいます。なぜなら、そのプライバシーの考え方が「取引を隠すだけ」という単純なものよりも、はるかに現実的だと感じるからです。
みんながルールが守られたことを検証できる一方で、あなたの機微な情報はネットワーク全体に公開されない――そんな金融資産の取引を想像してみてください。ここが面白いところです。
Duskは、秘密保持型スマートコントラクト、選択的開示、そして規制のもとでのデジタル資産を中心に構築しています。その#xsc のアプローチは、金融ルールをプログラム可能な資産の中に直接取り込もうとするものです。
しかし、本当の試練は紙の上の技術ではありません。実際の機関、規制、利用者、そして想定外の問題が現れたときに、そのシステムが安全で信頼性を保ち続けられるかどうかです。
そこでこそ、Duskの物語が面白くなります。
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
私はDusk Networkに何度も戻ってきてしまいます。なぜなら、そのプライバシーの考え方が「取引を隠すだけ」という単純なものよりも、はるかに現実的だと感じるからです。
みんながルールが守られたことを検証できる一方で、あなたの機微な情報はネットワーク全体に公開されない――そんな金融資産の取引を想像してみてください。ここが面白いところです。
Duskは、秘密保持型スマートコントラクト、選択的開示、そして規制のもとでのデジタル資産を中心に構築しています。その#xsc のアプローチは、金融ルールをプログラム可能な資産の中に直接取り込もうとするものです。
しかし、本当の試練は紙の上の技術ではありません。実際の機関、規制、利用者、そして想定外の問題が現れたときに、そのシステムが安全で信頼性を保ち続けられるかどうかです。
そこでこそ、Duskの物語が面白くなります。
#dusk $DUSK @Dusk
みんながルールが守られたことを検証できる一方で、あなたの機微な情報はネットワーク全体に公開されない――そんな金融資産の取引を想像してみてください。ここが面白いところです。
Duskは、秘密保持型スマートコントラクト、選択的開示、そして規制のもとでのデジタル資産を中心に構築しています。その#xsc のアプローチは、金融ルールをプログラム可能な資産の中に直接取り込もうとするものです。
しかし、本当の試練は紙の上の技術ではありません。実際の機関、規制、利用者、そして想定外の問題が現れたときに、そのシステムが安全で信頼性を保ち続けられるかどうかです。
そこでこそ、Duskの物語が面白くなります。
#dusk $DUSK @Dusk
2
2
112

·
--
$DUSK PRIVACY ISN'T WHAT YOU THINK — THE XSC PARADOX 🔐🤔
多くの市場参加者は、プライバシーを「データを隠す」という一つの考えに単純化しがちです。しかしDuskのXSC標準を読むと、制度面での問いはより鋭いものになります——何が機密として保たれるべきなのか、そしてネットワークは今も何を検証する必要があるのか。プライバシーと検証可能性の緊張関係は、「機能」ではなく構造的な核心です。⚖️
真のテールリスクが潜むのはガバナンス層です。もしDuskが金融インフラになるなら、プライバシー・パラメータのアップグレードは、すでにプロトコルに基づいて運用が固まっているあらゆるアプリケーションのセキュリティ前提を変え得ます。これはコードの細部の話ではなく、システム全体の考慮事項です。🔍
さらに踏み込む方へ:分散化と機密性の間で、XSCのトレードオフをどう見積もりますか?率直な批評はどこに着地しますか?🤔
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #DUSK #DuskNetwork #PrivacyBlockchain #XSC #CryptoAnalysis
🔍📊
$DUSK PRIVACY ISN'T WHAT YOU THINK — THE XSC PARADOX 🔐🤔
多くの市場参加者は、プライバシーを「データを隠す」という一つの考えに単純化しがちです。しかしDuskのXSC標準を読むと、制度面での問いはより鋭いものになります——何が機密として保たれるべきなのか、そしてネットワークは今も何を検証する必要があるのか。プライバシーと検証可能性の緊張関係は、「機能」ではなく構造的な核心です。⚖️
真のテールリスクが潜むのはガバナンス層です。もしDuskが金融インフラになるなら、プライバシー・パラメータのアップグレードは、すでにプロトコルに基づいて運用が固まっているあらゆるアプリケーションのセキュリティ前提を変え得ます。これはコードの細部の話ではなく、システム全体の考慮事項です。🔍
さらに踏み込む方へ:分散化と機密性の間で、XSCのトレードオフをどう見積もりますか?率直な批評はどこに着地しますか?🤔
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #DUSK #DuskNetwork #PrivacyBlockchain #XSC #CryptoAnalysis
🔍📊
多くの市場参加者は、プライバシーを「データを隠す」という一つの考えに単純化しがちです。しかしDuskのXSC標準を読むと、制度面での問いはより鋭いものになります——何が機密として保たれるべきなのか、そしてネットワークは今も何を検証する必要があるのか。プライバシーと検証可能性の緊張関係は、「機能」ではなく構造的な核心です。⚖️
真のテールリスクが潜むのはガバナンス層です。もしDuskが金融インフラになるなら、プライバシー・パラメータのアップグレードは、すでにプロトコルに基づいて運用が固まっているあらゆるアプリケーションのセキュリティ前提を変え得ます。これはコードの細部の話ではなく、システム全体の考慮事項です。🔍
さらに踏み込む方へ:分散化と機密性の間で、XSCのトレードオフをどう見積もりますか?率直な批評はどこに着地しますか?🤔
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #DUSK #DuskNetwork #PrivacyBlockchain #XSC #CryptoAnalysis
🔍📊

27
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#AnthropicCEOCallsForAISlowdown
閲覧回数 72,269
1,023人が討論中
2
#BitcoinThirdSingleBlockReorgInFourWeeks
閲覧回数 5,087
202人が討論中
3
#EthereumFallsBelow$2500
閲覧回数 474
42人が討論中
4
#BitcoinDropsToIntradayLow$76367
閲覧回数 188
6人が討論中
5
#BitcoinSpotETFsRecord$463MNetOutflowLastWeek
閲覧回数 0
2人が討論中
6
#LSKSurgesOver515%In24Hours
閲覧回数 5,018
141人が討論中
7
#ClarityActLawIn2026OddsRiseTo30%
閲覧回数 2,475
60人が討論中
8
#KoreaCryptoTaxDelayPetitionMeetsReviewThreshold
閲覧回数 482
39人が討論中
9
#EURequiresWalletMakersReportFlawsIn24Hours
閲覧回数 871
58人が討論中
10
#ZcashNU7VoteEndsSeptember14
閲覧回数 3,557
67人が討論中