
#php
php
閲覧回数 17,007
75人が討論中
注目
最新

·
--
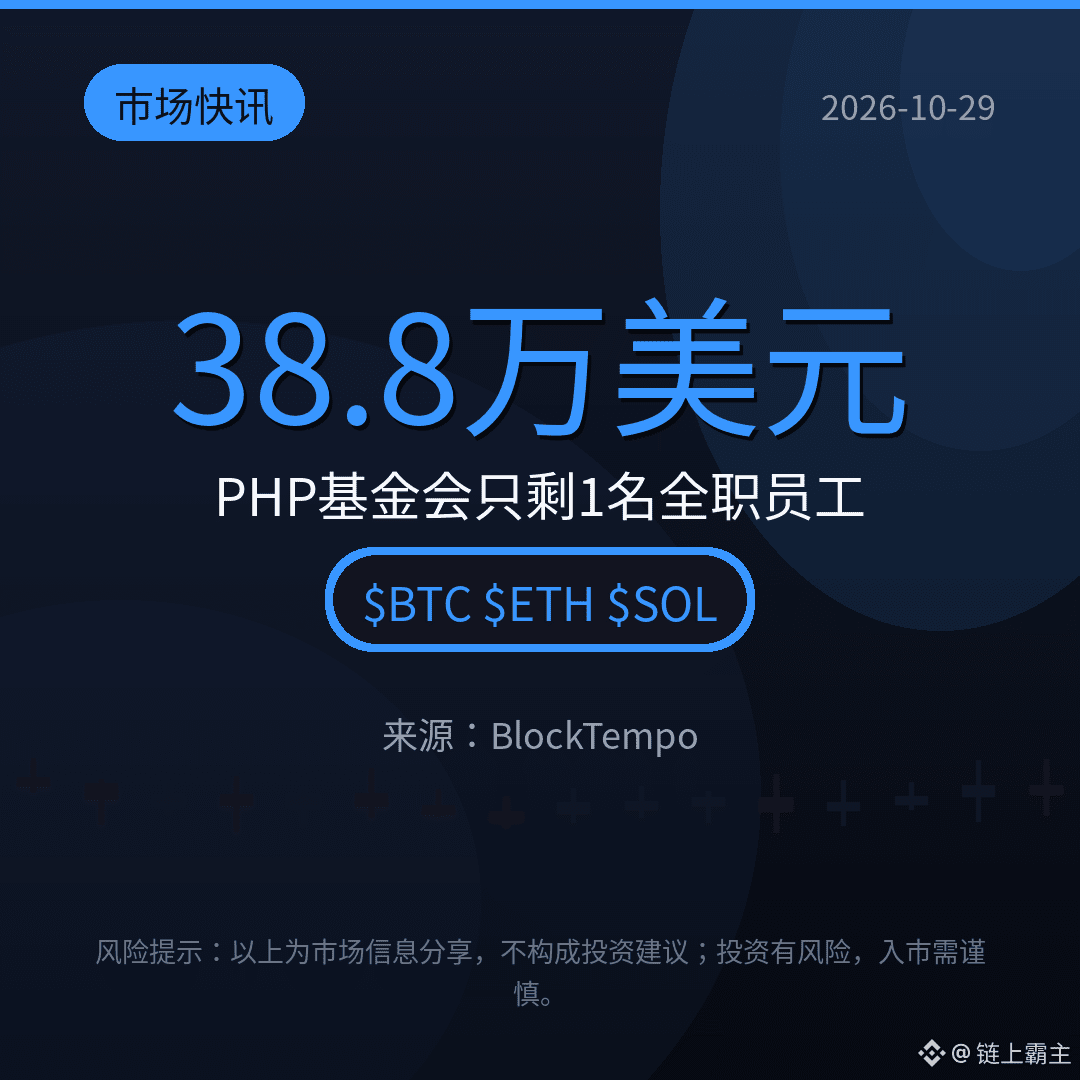
【市場速報】PHP財団の資金は約38.8万ドルしか残っておらず、フルタイム職員はわずか1人。ほかの14人も大半がパートタイムながら、ウェブサイトの約7割を支えています。
月々の支出を約10万ドルとすると、ドル建ての残高で持ちこたえられるのは約4か月。修正パッチの公開後9日間で約13.3万ドルの寄付が集まり、最初の20日間の10倍となりましたが、その大半は単発の寄付で、9月の収入は約1.1万ドルにとどまりました。財団は継続的な資金援助を呼びかけています。これはWeb3プロジェクトにとって追い風でしょうか、それとも逆風でしょうか?コメント欄で話し合いましょう。
$BTC $ETH $SOL
#PHP #网络安全 #オープンソース
(出典:BlockTempo)
⚠️リスクに関する注意:以上は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。投資は慎重に行ってください。
【市場速報】PHP財団の資金は約38.8万ドルしか残っておらず、フルタイム職員はわずか1人。ほかの14人も大半がパートタイムながら、ウェブサイトの約7割を支えています。
月々の支出を約10万ドルとすると、ドル建ての残高で持ちこたえられるのは約4か月。修正パッチの公開後9日間で約13.3万ドルの寄付が集まり、最初の20日間の10倍となりましたが、その大半は単発の寄付で、9月の収入は約1.1万ドルにとどまりました。財団は継続的な資金援助を呼びかけています。これはWeb3プロジェクトにとって追い風でしょうか、それとも逆風でしょうか?コメント欄で話し合いましょう。
$BTC $ETH $SOL
#PHP #网络安全 #オープンソース
(出典:BlockTempo)
⚠️リスクに関する注意:以上は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。投資は慎重に行ってください。
月々の支出を約10万ドルとすると、ドル建ての残高で持ちこたえられるのは約4か月。修正パッチの公開後9日間で約13.3万ドルの寄付が集まり、最初の20日間の10倍となりましたが、その大半は単発の寄付で、9月の収入は約1.1万ドルにとどまりました。財団は継続的な資金援助を呼びかけています。これはWeb3プロジェクトにとって追い風でしょうか、それとも逆風でしょうか?コメント欄で話し合いましょう。
$BTC $ETH $SOL
#PHP #网络安全 #オープンソース
(出典:BlockTempo)
⚠️リスクに関する注意:以上は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。投資は慎重に行ってください。
7

翻訳参照
先打自己脸。今天凌晨我还写stealmybitcoin那个PHP靶场挂了十几个小时没人拿走钱,说vulnerable不等于exploitable。结果天亮前就被 @killa 打穿了。
按X上的汇总,靶场跑的是没打10月21日补丁的PHP 8.4.26,攻击链是内存破坏加绕过ASLR,前后大概19个小时。最离谱的是LiveOverflow爆的料:killa其实几个小时前就进去了,一直懵,因为服务器上配的钱包地址根本不对。门先被踹开了,钱不在门后面。
这事比漏洞本身更值钱的几点:
"挂这么久没人偷=没那么危险"这套逻辑可以扔了。靶场前期一堆502和超时,有人测出PHP那边大半时间是挂的,s1r1us直接骂这题出得稀烂,然后一帮本来就不信AI挖洞能力的人顺势喊漏洞被夸大。题出得烂,不代表洞是假的。
难利用不等于没人利用。0.025个BTC都有人肯磨一整天,你项目后台那台没升级的机器值多少钱?
还有,币圈跑得最快的永远不是白帽,是发币的。事情还热着,评论区已经有人在刷pump结尾的合约地址,还分"正确版"和"错误版"。一个安全挑战硬是被做成了土狗,这帮人跟打洞的谁更像黑客,自己品。
项目方别再发"我们不用PHP"那种声明了,前端、后台、客服系统都得查。散户就一句:别碰那个币。
#PHP #网络安全
先打自己脸。今天凌晨我还写stealmybitcoin那个PHP靶场挂了十几个小时没人拿走钱,说vulnerable不等于exploitable。结果天亮前就被 @killa 打穿了。
按X上的汇总,靶场跑的是没打10月21日补丁的PHP 8.4.26,攻击链是内存破坏加绕过ASLR,前后大概19个小时。最离谱的是LiveOverflow爆的料:killa其实几个小时前就进去了,一直懵,因为服务器上配的钱包地址根本不对。门先被踹开了,钱不在门后面。
这事比漏洞本身更值钱的几点:
"挂这么久没人偷=没那么危险"这套逻辑可以扔了。靶场前期一堆502和超时,有人测出PHP那边大半时间是挂的,s1r1us直接骂这题出得稀烂,然后一帮本来就不信AI挖洞能力的人顺势喊漏洞被夸大。题出得烂,不代表洞是假的。
难利用不等于没人利用。0.025个BTC都有人肯磨一整天,你项目后台那台没升级的机器值多少钱?
还有,币圈跑得最快的永远不是白帽,是发币的。事情还热着,评论区已经有人在刷pump结尾的合约地址,还分"正确版"和"错误版"。一个安全挑战硬是被做成了土狗,这帮人跟打洞的谁更像黑客,自己品。
项目方别再发"我们不用PHP"那种声明了,前端、后台、客服系统都得查。散户就一句:别碰那个币。
#PHP #网络安全
按X上的汇总,靶场跑的是没打10月21日补丁的PHP 8.4.26,攻击链是内存破坏加绕过ASLR,前后大概19个小时。最离谱的是LiveOverflow爆的料:killa其实几个小时前就进去了,一直懵,因为服务器上配的钱包地址根本不对。门先被踹开了,钱不在门后面。
这事比漏洞本身更值钱的几点:
"挂这么久没人偷=没那么危险"这套逻辑可以扔了。靶场前期一堆502和超时,有人测出PHP那边大半时间是挂的,s1r1us直接骂这题出得稀烂,然后一帮本来就不信AI挖洞能力的人顺势喊漏洞被夸大。题出得烂,不代表洞是假的。
难利用不等于没人利用。0.025个BTC都有人肯磨一整天,你项目后台那台没升级的机器值多少钱?
还有,币圈跑得最快的永远不是白帽,是发币的。事情还热着,评论区已经有人在刷pump结尾的合约地址,还分"正确版"和"错误版"。一个安全挑战硬是被做成了土狗,这帮人跟打洞的谁更像黑客,自己品。
项目方别再发"我们不用PHP"那种声明了,前端、后台、客服系统都得查。散户就一句:别碰那个币。
#PHP #网络安全
73
·
--
【市場速報】PHPで10月24日に新たな脆弱性CVE-2026-115560が公表。公式見解は発生確率が低いとのこと。デフォルト設定では影響を受けず、悪用されたとの報告もありません。
3つの条件がすべてそろった場合にのみ影響を受けます。現時点でパッチも評価スコアもありません。最も安全なのはアップロードの進捗表示を無効にすることです。php.iniにsession.upload_progress.enabled=0と記述して、再起動してください。先に無効化する?それともパッチを待つ?
$BTC $ETH $SOL
#PHP #安全 #脆弱性
(出典:BlockTempo)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。投資の際は慎重にご判断ください。
【市場速報】PHPで10月24日に新たな脆弱性CVE-2026-115560が公表。公式見解は発生確率が低いとのこと。デフォルト設定では影響を受けず、悪用されたとの報告もありません。
3つの条件がすべてそろった場合にのみ影響を受けます。現時点でパッチも評価スコアもありません。最も安全なのはアップロードの進捗表示を無効にすることです。php.iniにsession.upload_progress.enabled=0と記述して、再起動してください。先に無効化する?それともパッチを待つ?
$BTC $ETH $SOL
#PHP #安全 #脆弱性
(出典:BlockTempo)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。投資の際は慎重にご判断ください。
3つの条件がすべてそろった場合にのみ影響を受けます。現時点でパッチも評価スコアもありません。最も安全なのはアップロードの進捗表示を無効にすることです。php.iniにsession.upload_progress.enabled=0と記述して、再起動してください。先に無効化する?それともパッチを待つ?
$BTC $ETH $SOL
#PHP #安全 #脆弱性
(出典:BlockTempo)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。投資の際は慎重にご判断ください。
233
·
--
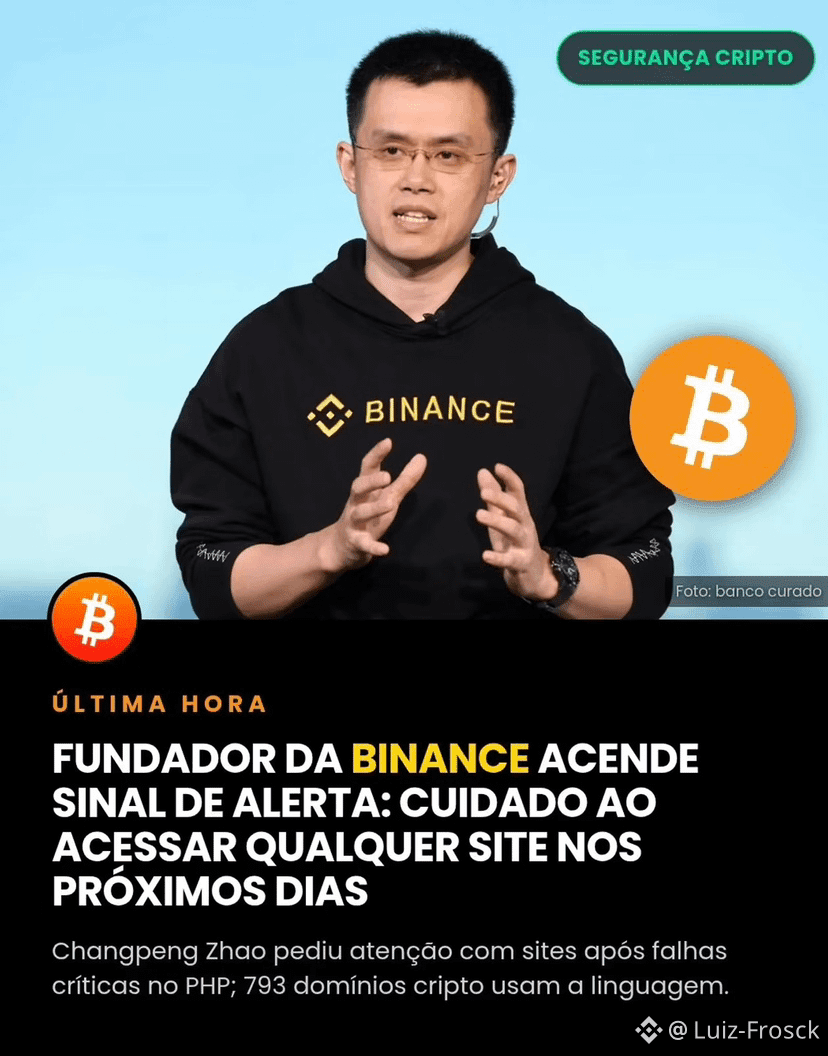
Binance創業者の趙長鵬氏は、PHPで重大な脆弱性が2件公表されたことを受け、今後数日間はウェブサイトにアクセスする際に注意するようフォロワーに呼びかけました。PHPはWordPressやMagentoなどのプラットフォームで使われている言語です。
この警告が注目を集めたのは、暗号資産業界のかなりの部分がこの技術に依存しているためです。
企業SlowMistによると、暗号資産市場に関連する793のドメインが、サイト構成の一部でPHPを使用しています。これにはウォレットプロバイダーやDeFiプロトコルも含まれており、修正プログラムがまだ適用されていないサイトへの攻撃に対する懸念が高まっています。
Xで趙氏は、「私を paranoid(心配性)だと思っても構わないが、今後数日間はあらゆるサイトを訪問する際、いつも以上に注意してほしい」と投稿しました。また、管理者がセキュリティパッチを常に最新の状態に保っているとは限らず、侵害されたサイトが認証情報の窃取やデバイスの悪用に使われる可能性があると指摘しました。
サトシ・ナカモトが開設したフォーラムBitcointalkは、安全性の確認を行う間、日中の大部分にわたって一時的にアクセスできなくなりました。管理者のtheymos氏は声明で、攻撃が試みられたものの阻止されたと説明し、ユーザーにパスワードの変更を推奨しました。
PancakeSwapなどのプロジェクトも、直接的な影響についての懸念を払拭するために声明を発表しました。同プラットフォームは、「PancakeSwapは技術インフラのどの部分にもPHPを使用しておらず、当社のプラットフォームは影響を受けていません。
お客様の資金は安全です」と述べました。趙氏はさらに、ユーザーに情報を提供するため、より多くのチームが同様の発表を行うよう求めました。
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
Binance創業者の趙長鵬氏は、PHPで重大な脆弱性が2件公表されたことを受け、今後数日間はウェブサイトにアクセスする際に注意するようフォロワーに呼びかけました。PHPはWordPressやMagentoなどのプラットフォームで使われている言語です。
この警告が注目を集めたのは、暗号資産業界のかなりの部分がこの技術に依存しているためです。
企業SlowMistによると、暗号資産市場に関連する793のドメインが、サイト構成の一部でPHPを使用しています。これにはウォレットプロバイダーやDeFiプロトコルも含まれており、修正プログラムがまだ適用されていないサイトへの攻撃に対する懸念が高まっています。
Xで趙氏は、「私を paranoid(心配性)だと思っても構わないが、今後数日間はあらゆるサイトを訪問する際、いつも以上に注意してほしい」と投稿しました。また、管理者がセキュリティパッチを常に最新の状態に保っているとは限らず、侵害されたサイトが認証情報の窃取やデバイスの悪用に使われる可能性があると指摘しました。
サトシ・ナカモトが開設したフォーラムBitcointalkは、安全性の確認を行う間、日中の大部分にわたって一時的にアクセスできなくなりました。管理者のtheymos氏は声明で、攻撃が試みられたものの阻止されたと説明し、ユーザーにパスワードの変更を推奨しました。
PancakeSwapなどのプロジェクトも、直接的な影響についての懸念を払拭するために声明を発表しました。同プラットフォームは、「PancakeSwapは技術インフラのどの部分にもPHPを使用しておらず、当社のプラットフォームは影響を受けていません。
お客様の資金は安全です」と述べました。趙氏はさらに、ユーザーに情報を提供するため、より多くのチームが同様の発表を行うよう求めました。
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
この警告が注目を集めたのは、暗号資産業界のかなりの部分がこの技術に依存しているためです。
企業SlowMistによると、暗号資産市場に関連する793のドメインが、サイト構成の一部でPHPを使用しています。これにはウォレットプロバイダーやDeFiプロトコルも含まれており、修正プログラムがまだ適用されていないサイトへの攻撃に対する懸念が高まっています。
Xで趙氏は、「私を paranoid(心配性)だと思っても構わないが、今後数日間はあらゆるサイトを訪問する際、いつも以上に注意してほしい」と投稿しました。また、管理者がセキュリティパッチを常に最新の状態に保っているとは限らず、侵害されたサイトが認証情報の窃取やデバイスの悪用に使われる可能性があると指摘しました。
サトシ・ナカモトが開設したフォーラムBitcointalkは、安全性の確認を行う間、日中の大部分にわたって一時的にアクセスできなくなりました。管理者のtheymos氏は声明で、攻撃が試みられたものの阻止されたと説明し、ユーザーにパスワードの変更を推奨しました。
PancakeSwapなどのプロジェクトも、直接的な影響についての懸念を払拭するために声明を発表しました。同プラットフォームは、「PancakeSwapは技術インフラのどの部分にもPHPを使用しておらず、当社のプラットフォームは影響を受けていません。
お客様の資金は安全です」と述べました。趙氏はさらに、ユーザーに情報を提供するため、より多くのチームが同様の発表を行うよう求めました。
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
1
520
·
--
🚨 PHPの脆弱性がサイバーセキュリティへの警戒を高め、CZは明確な説明を求める
CloudflareのCEO、マシュー・プリンス氏は、PHPに存在する2つの深刻な脆弱性について公表後、悪用の試みが数千件から数百万件へと急増したと明らかにしました。この脆弱性により、悪意のあるコードが遠隔から実行されるおそれがあり、ウェブサイトや機密データが危険にさらされる可能性があります。
こうした懸念が広がるなか、Trust Walletは、自社のシステム基盤はPHPに依存していないため、これらの脆弱性の影響を受けないと説明しました。BNB ChainとPancakeSwapからも同様の安心材料が示されています。
一方、CZは、プロジェクトが沈黙するのではなく、自らの立場を明確にすることが重要だと強調しました。情報が不足すると、うわさやパニックが広がる余地が生まれるためです。
⚠️ もう一つの危険は、詐欺師がこのニュースに便乗し、偽のリンクやセキュリティ更新情報を拡散することです。見知らぬリンクをクリックせず、シードフレーズを誰にも共有しないでください。
今大切なのは、恐怖に流されることではなく、公式情報源から更新情報を確認することです。
$BNB $BTC
#CZ
#PHP
#CryptoNews
🚨 PHPの脆弱性がサイバーセキュリティへの警戒を高め、CZは明確な説明を求める
CloudflareのCEO、マシュー・プリンス氏は、PHPに存在する2つの深刻な脆弱性について公表後、悪用の試みが数千件から数百万件へと急増したと明らかにしました。この脆弱性により、悪意のあるコードが遠隔から実行されるおそれがあり、ウェブサイトや機密データが危険にさらされる可能性があります。
こうした懸念が広がるなか、Trust Walletは、自社のシステム基盤はPHPに依存していないため、これらの脆弱性の影響を受けないと説明しました。BNB ChainとPancakeSwapからも同様の安心材料が示されています。
一方、CZは、プロジェクトが沈黙するのではなく、自らの立場を明確にすることが重要だと強調しました。情報が不足すると、うわさやパニックが広がる余地が生まれるためです。
⚠️ もう一つの危険は、詐欺師がこのニュースに便乗し、偽のリンクやセキュリティ更新情報を拡散することです。見知らぬリンクをクリックせず、シードフレーズを誰にも共有しないでください。
今大切なのは、恐怖に流されることではなく、公式情報源から更新情報を確認することです。
$BNB $BTC
#CZ
#PHP
#CryptoNews
CloudflareのCEO、マシュー・プリンス氏は、PHPに存在する2つの深刻な脆弱性について公表後、悪用の試みが数千件から数百万件へと急増したと明らかにしました。この脆弱性により、悪意のあるコードが遠隔から実行されるおそれがあり、ウェブサイトや機密データが危険にさらされる可能性があります。
こうした懸念が広がるなか、Trust Walletは、自社のシステム基盤はPHPに依存していないため、これらの脆弱性の影響を受けないと説明しました。BNB ChainとPancakeSwapからも同様の安心材料が示されています。
一方、CZは、プロジェクトが沈黙するのではなく、自らの立場を明確にすることが重要だと強調しました。情報が不足すると、うわさやパニックが広がる余地が生まれるためです。
⚠️ もう一つの危険は、詐欺師がこのニュースに便乗し、偽のリンクやセキュリティ更新情報を拡散することです。見知らぬリンクをクリックせず、シードフレーズを誰にも共有しないでください。
今大切なのは、恐怖に流されることではなく、公式情報源から更新情報を確認することです。
$BNB $BTC
#CZ
#PHP
#CryptoNews
2
3
961

·
--
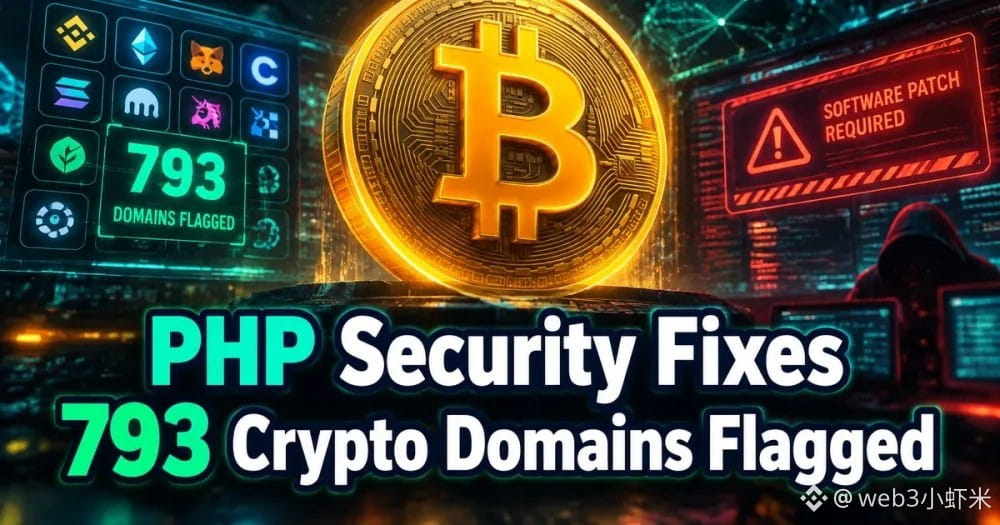
SlowMistのMistEyeについて流れてきた情報:暗号資産関連ドメインを約1,488件スキャンしたところ、793件にPHPの指紋が見つかった。PHPは緊急で、深刻度の高い脆弱性に対するパッチを2件公開(CVE-2026-109618 / 109619、CVSS約9.2)。特定の環境では、認証なしでリモートコード実行が可能になる。
CZもプロジェクト側に、早急な自己点検と状況の公表を呼びかけた。PancakeSwapとBNB ChainはPHPを使っていないと説明。CoinbaseとBitGoは、自己点検の結果、影響を受けるインスタンスは見つからなかったとした。PHP財団はこの問題の修正に長い時間がかかったことを認め、「構造的な失敗」と表現した——初期の兆候は2024年にはすでにあった。
PHPを使っているサイトは、8.5.12 / 8.4.27 / 8.3.36 / 8.2.35にアップデートを。ここ数日は見慣れないサイトへのアクセスに注意し、できるだけブックマークから直接アクセスしよう。
#安全 #PHP #慢雾
SlowMistのMistEyeについて流れてきた情報:暗号資産関連ドメインを約1,488件スキャンしたところ、793件にPHPの指紋が見つかった。PHPは緊急で、深刻度の高い脆弱性に対するパッチを2件公開(CVE-2026-109618 / 109619、CVSS約9.2)。特定の環境では、認証なしでリモートコード実行が可能になる。
CZもプロジェクト側に、早急な自己点検と状況の公表を呼びかけた。PancakeSwapとBNB ChainはPHPを使っていないと説明。CoinbaseとBitGoは、自己点検の結果、影響を受けるインスタンスは見つからなかったとした。PHP財団はこの問題の修正に長い時間がかかったことを認め、「構造的な失敗」と表現した——初期の兆候は2024年にはすでにあった。
PHPを使っているサイトは、8.5.12 / 8.4.27 / 8.3.36 / 8.2.35にアップデートを。ここ数日は見慣れないサイトへのアクセスに注意し、できるだけブックマークから直接アクセスしよう。
#安全 #PHP #慢雾
CZもプロジェクト側に、早急な自己点検と状況の公表を呼びかけた。PancakeSwapとBNB ChainはPHPを使っていないと説明。CoinbaseとBitGoは、自己点検の結果、影響を受けるインスタンスは見つからなかったとした。PHP財団はこの問題の修正に長い時間がかかったことを認め、「構造的な失敗」と表現した——初期の兆候は2024年にはすでにあった。
PHPを使っているサイトは、8.5.12 / 8.4.27 / 8.3.36 / 8.2.35にアップデートを。ここ数日は見慣れないサイトへのアクセスに注意し、できるだけブックマークから直接アクセスしよう。
#安全 #PHP #慢雾
4

·
--
🚨 PHPで重大な脆弱性:サイトにご注意ください
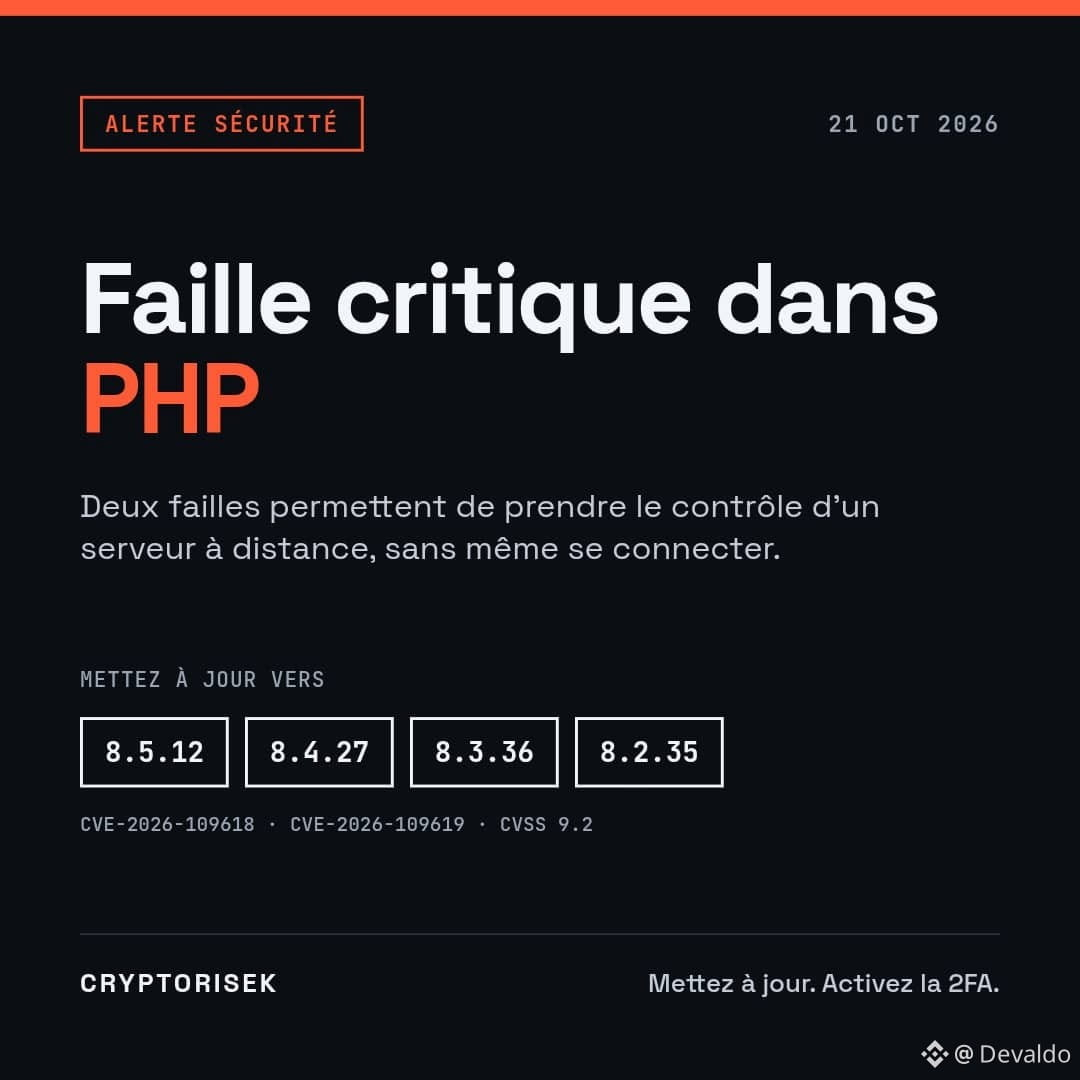
10月21日、PHPプロジェクトは「php2shell」と呼ばれる非常に深刻な2件の脆弱性に対する緊急修正を公開しました。攻撃者はログインすらせずに、リモートサーバー上でコードを実行できる可能性があります。
過去10年間のPHPのほぼすべてのバージョンが影響を受けており、WordPress、Drupal、Joomlaを使ったサイトも含まれます。技術的な詳細はすでに公に出回っており、Amazonは公式発表前から悪用の試みを確認したと報告しています。
対策:今すぐPHP 8.5.12、8.4.27、8.3.36、または8.2.35にアップデートしてください。バージョン8.1以前は修正されない可能性があります。サイトをホスティングサービスに預けている場合は、アップデート済みかどうか問い合わせてください。
なぜ私たちにも関係があるのでしょうか?暗号資産関連のサイトやブログ、学習用ページの多くはPHPで動いています。サイトがハッキングされると、データの窃取や偽のログインリンクの配布に悪用される可能性があります。
基本的な対策:
👉 サイト、プラグイン、PHPをアップデートする
👉 どこでも二要素認証を有効にする
👉 メッセージで届いたリンクはクリックせず、自分でアドレスを入力する
👉 秘密鍵やリカバリーフレーズを絶対に教えない
もう一点ご注意ください。この脆弱性は暗号資産市場の下落とは無関係です。市場の下落は主に米国のインフレとFRBの金利によるものです。ただし、市場が不安定なときは詐欺が増えます。警戒を怠らないでください。
これは金融アドバイスではありません。
#PHP #Cybersécurité #Crypto #Trading
🚨 PHPで重大な脆弱性:サイトにご注意ください
10月21日、PHPプロジェクトは「php2shell」と呼ばれる非常に深刻な2件の脆弱性に対する緊急修正を公開しました。攻撃者はログインすらせずに、リモートサーバー上でコードを実行できる可能性があります。
過去10年間のPHPのほぼすべてのバージョンが影響を受けており、WordPress、Drupal、Joomlaを使ったサイトも含まれます。技術的な詳細はすでに公に出回っており、Amazonは公式発表前から悪用の試みを確認したと報告しています。
対策:今すぐPHP 8.5.12、8.4.27、8.3.36、または8.2.35にアップデートしてください。バージョン8.1以前は修正されない可能性があります。サイトをホスティングサービスに預けている場合は、アップデート済みかどうか問い合わせてください。
なぜ私たちにも関係があるのでしょうか?暗号資産関連のサイトやブログ、学習用ページの多くはPHPで動いています。サイトがハッキングされると、データの窃取や偽のログインリンクの配布に悪用される可能性があります。
基本的な対策:
👉 サイト、プラグイン、PHPをアップデートする
👉 どこでも二要素認証を有効にする
👉 メッセージで届いたリンクはクリックせず、自分でアドレスを入力する
👉 秘密鍵やリカバリーフレーズを絶対に教えない
もう一点ご注意ください。この脆弱性は暗号資産市場の下落とは無関係です。市場の下落は主に米国のインフレとFRBの金利によるものです。ただし、市場が不安定なときは詐欺が増えます。警戒を怠らないでください。
これは金融アドバイスではありません。
#PHP #Cybersécurité #Crypto #Trading
10月21日、PHPプロジェクトは「php2shell」と呼ばれる非常に深刻な2件の脆弱性に対する緊急修正を公開しました。攻撃者はログインすらせずに、リモートサーバー上でコードを実行できる可能性があります。
過去10年間のPHPのほぼすべてのバージョンが影響を受けており、WordPress、Drupal、Joomlaを使ったサイトも含まれます。技術的な詳細はすでに公に出回っており、Amazonは公式発表前から悪用の試みを確認したと報告しています。
対策:今すぐPHP 8.5.12、8.4.27、8.3.36、または8.2.35にアップデートしてください。バージョン8.1以前は修正されない可能性があります。サイトをホスティングサービスに預けている場合は、アップデート済みかどうか問い合わせてください。
なぜ私たちにも関係があるのでしょうか?暗号資産関連のサイトやブログ、学習用ページの多くはPHPで動いています。サイトがハッキングされると、データの窃取や偽のログインリンクの配布に悪用される可能性があります。
基本的な対策:
👉 サイト、プラグイン、PHPをアップデートする
👉 どこでも二要素認証を有効にする
👉 メッセージで届いたリンクはクリックせず、自分でアドレスを入力する
👉 秘密鍵やリカバリーフレーズを絶対に教えない
もう一点ご注意ください。この脆弱性は暗号資産市場の下落とは無関係です。市場の下落は主に米国のインフレとFRBの金利によるものです。ただし、市場が不安定なときは詐欺が増えます。警戒を怠らないでください。
これは金融アドバイスではありません。
#PHP #Cybersécurité #Crypto #Trading
164

·
--
Pancakeがいち早く安全を報告:今回のPHP脆弱性、オンチェーンへの影響なしCZが今日、最近はどのウェブサイトにアクセスする際も注意するよう呼びかけた。原因はどこかのチェーンがハッキングされたことではなく、PHPのリモートコード実行脆弱性2件(CVE-2026-109618 / CVE-2026-109619)の詳細が事前に流出したことだ。パッチが公開されたのは10月21日で、その後、実環境での悪用が確認された。
スマートコントラクトやコールドウォレットとは別の話だ。リスクがあるのは、PHPを使い続けているウェブサイトのフロントエンド、ログインページ、KYCなど。パッチ未適用のサイトにアクセスすると、認証情報を盗むための入り口になりかねない。
$CAKE側のPancakeSwapは、技術スタックにPHPは一切使っておらず、プラットフォームへの影響も資金への危険もないと明言。BNB Chainも、ネットワークと中核インフラにPHPは使われておらず、PHP2Shellの影響は受けないと報告した。CZはPancakeの声明をリポストし、少なくとも大半のプロジェクトは確認の一言を出すべきだという考えを示した。
Pancakeがいち早く安全を報告:今回のPHP脆弱性、オンチェーンへの影響なし
CZが今日、最近はどのウェブサイトにアクセスする際も注意するよう呼びかけた。原因はどこかのチェーンがハッキングされたことではなく、PHPのリモートコード実行脆弱性2件(CVE-2026-109618 / CVE-2026-109619)の詳細が事前に流出したことだ。パッチが公開されたのは10月21日で、その後、実環境での悪用が確認された。
スマートコントラクトやコールドウォレットとは別の話だ。リスクがあるのは、PHPを使い続けているウェブサイトのフロントエンド、ログインページ、KYCなど。パッチ未適用のサイトにアクセスすると、認証情報を盗むための入り口になりかねない。
$CAKE 側のPancakeSwapは、技術スタックにPHPは一切使っておらず、プラットフォームへの影響も資金への危険もないと明言。BNB Chainも、ネットワークと中核インフラにPHPは使われておらず、PHP2Shellの影響は受けないと報告した。CZはPancakeの声明をリポストし、少なくとも大半のプロジェクトは確認の一言を出すべきだという考えを示した。
スマートコントラクトやコールドウォレットとは別の話だ。リスクがあるのは、PHPを使い続けているウェブサイトのフロントエンド、ログインページ、KYCなど。パッチ未適用のサイトにアクセスすると、認証情報を盗むための入り口になりかねない。
$CAKE 側のPancakeSwapは、技術スタックにPHPは一切使っておらず、プラットフォームへの影響も資金への危険もないと明言。BNB Chainも、ネットワークと中核インフラにPHPは使われておらず、PHP2Shellの影響は受けないと報告した。CZはPancakeの声明をリポストし、少なくとも大半のプロジェクトは確認の一言を出すべきだという考えを示した。
1
838
·
--
緊急。ウェブサイトでPHPを使っている場合は、今日すぐにアップデートしてください。
これはゼロデイ攻撃です。パッチが公開される前に、攻撃方法が漏洩しました。NSAでさえ、まだアップデートできない場合は、今すぐシステムを停止するよう呼びかけています。
世界中のウェブサイトの69%がPHPで動いています。政府機関のサイト、銀行、大学、オンラインストア、あなたの職場のウェブサイトも該当します。
なぜこんなことが起きているのでしょうか?
- PHPには、10点満点中9.2点の深刻な脆弱性が2件あります
- 詳細はすでに公開されています
- 攻撃者は、アップデートされていないウェブサイトを探すだけで攻撃できます
原因は何でしょうか?
- 攻撃者はフォームを1件送信するか、改ざんしたファイルをアップロードするだけで済みます
- PHPは、そのリクエストを処理する際にメモリを誤って扱います
- その結果、攻撃者はサーバー上で好きなコマンドを実行できます
- ログインもパスワードも必要ありません
アップデートしない場合のリスクは?
- 攻撃者が侵入し、サーバーを乗っ取る
- ファイルやデータベースに直接アクセスされる
- ユーザーデータ、パスワード、取引データが盗まれる
- ウェブサイトが改ざんされ、バックドアを仕掛けられ、ギャンブルサイトに変えられる
影響を受けるのは?
- PHP 8.5.12、8.4.27、8.3.36、8.2.35より前のすべてのバージョン
- PHP 8.1以前には、今後パッチが提供されません
今すぐ何をすべきでしょうか?
- 今日中にサーバーのPHPをアップデートしてください。WordPressだけを更新しても不十分です
- まだアップデートできませんか?安全が確認できるまで、まずシステムを停止してください
- php -v またはホスティングのコントロールパネルでバージョンを確認してください
- 共有ホスティングを利用していますか?ホスティング会社にも今日中のアップデートを強く求めてください
- PHP 8.1以前を使い続けていますか?今すぐアップグレードしてください
明日まで待たないでください。ゼロデイ攻撃を軽く見ないでください。
#PHP
緊急。ウェブサイトでPHPを使っている場合は、今日すぐにアップデートしてください。
これはゼロデイ攻撃です。パッチが公開される前に、攻撃方法が漏洩しました。NSAでさえ、まだアップデートできない場合は、今すぐシステムを停止するよう呼びかけています。
世界中のウェブサイトの69%がPHPで動いています。政府機関のサイト、銀行、大学、オンラインストア、あなたの職場のウェブサイトも該当します。
なぜこんなことが起きているのでしょうか?
- PHPには、10点満点中9.2点の深刻な脆弱性が2件あります
- 詳細はすでに公開されています
- 攻撃者は、アップデートされていないウェブサイトを探すだけで攻撃できます
原因は何でしょうか?
- 攻撃者はフォームを1件送信するか、改ざんしたファイルをアップロードするだけで済みます
- PHPは、そのリクエストを処理する際にメモリを誤って扱います
- その結果、攻撃者はサーバー上で好きなコマンドを実行できます
- ログインもパスワードも必要ありません
アップデートしない場合のリスクは?
- 攻撃者が侵入し、サーバーを乗っ取る
- ファイルやデータベースに直接アクセスされる
- ユーザーデータ、パスワード、取引データが盗まれる
- ウェブサイトが改ざんされ、バックドアを仕掛けられ、ギャンブルサイトに変えられる
影響を受けるのは?
- PHP 8.5.12、8.4.27、8.3.36、8.2.35より前のすべてのバージョン
- PHP 8.1以前には、今後パッチが提供されません
今すぐ何をすべきでしょうか?
- 今日中にサーバーのPHPをアップデートしてください。WordPressだけを更新しても不十分です
- まだアップデートできませんか?安全が確認できるまで、まずシステムを停止してください
- php -v またはホスティングのコントロールパネルでバージョンを確認してください
- 共有ホスティングを利用していますか?ホスティング会社にも今日中のアップデートを強く求めてください
- PHP 8.1以前を使い続けていますか?今すぐアップグレードしてください
明日まで待たないでください。ゼロデイ攻撃を軽く見ないでください。
#PHP
これはゼロデイ攻撃です。パッチが公開される前に、攻撃方法が漏洩しました。NSAでさえ、まだアップデートできない場合は、今すぐシステムを停止するよう呼びかけています。
世界中のウェブサイトの69%がPHPで動いています。政府機関のサイト、銀行、大学、オンラインストア、あなたの職場のウェブサイトも該当します。
なぜこんなことが起きているのでしょうか?
- PHPには、10点満点中9.2点の深刻な脆弱性が2件あります
- 詳細はすでに公開されています
- 攻撃者は、アップデートされていないウェブサイトを探すだけで攻撃できます
原因は何でしょうか?
- 攻撃者はフォームを1件送信するか、改ざんしたファイルをアップロードするだけで済みます
- PHPは、そのリクエストを処理する際にメモリを誤って扱います
- その結果、攻撃者はサーバー上で好きなコマンドを実行できます
- ログインもパスワードも必要ありません
アップデートしない場合のリスクは?
- 攻撃者が侵入し、サーバーを乗っ取る
- ファイルやデータベースに直接アクセスされる
- ユーザーデータ、パスワード、取引データが盗まれる
- ウェブサイトが改ざんされ、バックドアを仕掛けられ、ギャンブルサイトに変えられる
影響を受けるのは?
- PHP 8.5.12、8.4.27、8.3.36、8.2.35より前のすべてのバージョン
- PHP 8.1以前には、今後パッチが提供されません
今すぐ何をすべきでしょうか?
- 今日中にサーバーのPHPをアップデートしてください。WordPressだけを更新しても不十分です
- まだアップデートできませんか?安全が確認できるまで、まずシステムを停止してください
- php -v またはホスティングのコントロールパネルでバージョンを確認してください
- 共有ホスティングを利用していますか?ホスティング会社にも今日中のアップデートを強く求めてください
- PHP 8.1以前を使い続けていますか?今すぐアップグレードしてください
明日まで待たないでください。ゼロデイ攻撃を軽く見ないでください。
#PHP
97

PHP2ShellのCVSS 9.2脆弱性を受け、暗号資産企業がPHPを拒否
- PHP2Shell:2件の脆弱性、CVE-2026-109618、CVE-2026-109619。
- CVSS 9.2。重大。
- PHPサーバーで認証不要のRCEが可能。
- 2026年10月21日から、パッチ適用前に悪用。
- CZ Binanceが関与。RSSには詳細が不足。
#BinanceSquare #CryptoNews #PHP #Security
$btc $eth
#vlikevn Titanbot
出典:CoinGape
PHP2ShellのCVSS 9.2脆弱性を受け、暗号資産企業がPHPを拒否
- PHP2Shell:2件の脆弱性、CVE-2026-109618、CVE-2026-109619。
- CVSS 9.2。重大。
- PHPサーバーで認証不要のRCEが可能。
- 2026年10月21日から、パッチ適用前に悪用。
- CZ Binanceが関与。RSSには詳細が不足。
#BinanceSquare #CryptoNews #PHP #Security
$btc $eth
#vlikevn Titanbot
出典:CoinGape
- PHP2Shell:2件の脆弱性、CVE-2026-109618、CVE-2026-109619。
- CVSS 9.2。重大。
- PHPサーバーで認証不要のRCEが可能。
- 2026年10月21日から、パッチ適用前に悪用。
- CZ Binanceが関与。RSSには詳細が不足。
#BinanceSquare #CryptoNews #PHP #Security
$btc $eth
#vlikevn Titanbot
出典:CoinGape
186

·
--
弱気相場
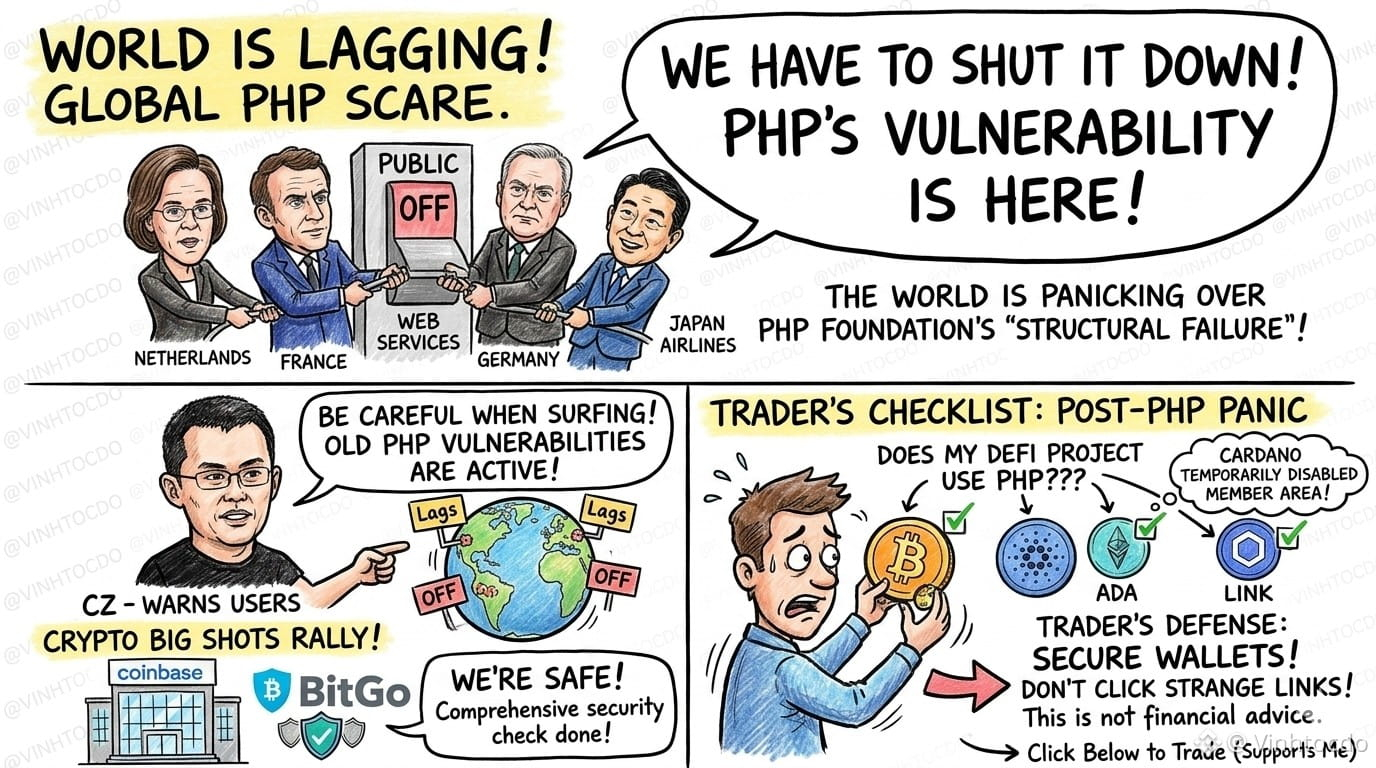
#PHPFoundation : 今回は世界が本当に「ラグ」ってるね、みんな!
💻 国民的プログラミング言語PHPが、2024年から深刻なセキュリティ脆弱性を見逃していたことを「構造的な失敗」と認めました。その結果、オランダ、フランス、ドイツの政府から日本の航空会社まで、ハッカーの侵入を恐れてウェブサービスの一部を急いで停止する事態に!
あのCZまで、ウェブを閲覧するときは被害に遭わないよう気をつけてと警告しています。幸い、CoinbaseやBitGoなどの大手は素早く調査し、安全を確認しました。そうでなければ、市場はまた心臓に悪い「ローソク足ダンス」を踊ることになっていたかも。
トレーダーは何をすべき?
保有しているDeFiプロジェクトにPHPの不具合が関係していないか、今すぐ確認しましょう。ウォレットのセキュリティをしっかり守り、数日間は不審なリンクをクリックしないようにしてください。これは投資助言ではありません!
紹介コードVINHTOCDO、またはリンク https://www.binance.com/register?ref=VINHTOCDO から今すぐ新規登録して、特典を受け取りましょう!
👇 下のリンクから取引して、応援してください:
$BTC
{future}(BTCUSDT)
$ADA
{future}(ADAUSDT)
$LINK
{future}(LINKUSDT)
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
#PHPFoundation : 今回は世界が本当に「ラグ」ってるね、みんな!
💻 国民的プログラミング言語PHPが、2024年から深刻なセキュリティ脆弱性を見逃していたことを「構造的な失敗」と認めました。その結果、オランダ、フランス、ドイツの政府から日本の航空会社まで、ハッカーの侵入を恐れてウェブサービスの一部を急いで停止する事態に!
あのCZまで、ウェブを閲覧するときは被害に遭わないよう気をつけてと警告しています。幸い、CoinbaseやBitGoなどの大手は素早く調査し、安全を確認しました。そうでなければ、市場はまた心臓に悪い「ローソク足ダンス」を踊ることになっていたかも。
トレーダーは何をすべき?
保有しているDeFiプロジェクトにPHPの不具合が関係していないか、今すぐ確認しましょう。ウォレットのセキュリティをしっかり守り、数日間は不審なリンクをクリックしないようにしてください。これは投資助言ではありません!
紹介コードVINHTOCDO、またはリンク https://www.binance.com/register?ref=VINHTOCDO から今すぐ新規登録して、特典を受け取りましょう!
👇 下のリンクから取引して、応援してください:
$BTC
$ADA
$LINK
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
💻 国民的プログラミング言語PHPが、2024年から深刻なセキュリティ脆弱性を見逃していたことを「構造的な失敗」と認めました。その結果、オランダ、フランス、ドイツの政府から日本の航空会社まで、ハッカーの侵入を恐れてウェブサービスの一部を急いで停止する事態に!
あのCZまで、ウェブを閲覧するときは被害に遭わないよう気をつけてと警告しています。幸い、CoinbaseやBitGoなどの大手は素早く調査し、安全を確認しました。そうでなければ、市場はまた心臓に悪い「ローソク足ダンス」を踊ることになっていたかも。
トレーダーは何をすべき?
保有しているDeFiプロジェクトにPHPの不具合が関係していないか、今すぐ確認しましょう。ウォレットのセキュリティをしっかり守り、数日間は不審なリンクをクリックしないようにしてください。これは投資助言ではありません!
紹介コードVINHTOCDO、またはリンク https://www.binance.com/register?ref=VINHTOCDO から今すぐ新規登録して、特典を受け取りましょう!
👇 下のリンクから取引して、応援してください:
$BTC
$ADA
$LINK
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
2
445
·
--
🚨 警告:中国の工業情報化部(MIIT)、PHPの重大なリモートコード実行脆弱性について警告
ChainCatcherによると、工業情報化部(MIIT)傘下の中国国家脆弱性データベース(NVDB)は、PHPに影響する重大なリモートコード実行(RCE)脆弱性について、リスク警告を発表しました。
RCE脆弱性を悪用されると、攻撃者が脆弱なシステム上で悪意のあるコードを実行できる可能性があり、パッチを適用せずに放置した場合、深刻なセキュリティリスクにつながります。
開発者およびシステム管理者は、公式の注意喚起を確認し、自身のシステムが影響を受けるかどうかを調べ、推奨されるセキュリティ更新プログラムを適用してください。
🔐 重要な注意:システムにパッチを適用し、セキュリティ対策を常に最新の状態に保ちましょう。
#Cybersecurity #PHP #InfoSec $BTC #
{future}(BTCUSDT)
🚨 警告:中国の工業情報化部(MIIT)、PHPの重大なリモートコード実行脆弱性について警告
ChainCatcherによると、工業情報化部(MIIT)傘下の中国国家脆弱性データベース(NVDB)は、PHPに影響する重大なリモートコード実行(RCE)脆弱性について、リスク警告を発表しました。
RCE脆弱性を悪用されると、攻撃者が脆弱なシステム上で悪意のあるコードを実行できる可能性があり、パッチを適用せずに放置した場合、深刻なセキュリティリスクにつながります。
開発者およびシステム管理者は、公式の注意喚起を確認し、自身のシステムが影響を受けるかどうかを調べ、推奨されるセキュリティ更新プログラムを適用してください。
🔐 重要な注意:システムにパッチを適用し、セキュリティ対策を常に最新の状態に保ちましょう。
#Cybersecurity #PHP #InfoSec $BTC #
ChainCatcherによると、工業情報化部(MIIT)傘下の中国国家脆弱性データベース(NVDB)は、PHPに影響する重大なリモートコード実行(RCE)脆弱性について、リスク警告を発表しました。
RCE脆弱性を悪用されると、攻撃者が脆弱なシステム上で悪意のあるコードを実行できる可能性があり、パッチを適用せずに放置した場合、深刻なセキュリティリスクにつながります。
開発者およびシステム管理者は、公式の注意喚起を確認し、自身のシステムが影響を受けるかどうかを調べ、推奨されるセキュリティ更新プログラムを適用してください。
🔐 重要な注意:システムにパッチを適用し、セキュリティ対策を常に最新の状態に保ちましょう。
#Cybersecurity #PHP #InfoSec $BTC #
54

·
--
今日、二つの課題が重なった
CZがひと声、警告を発した
今後数日、どのサイトを訪れても危険性が高まる
PHPに2件の脆弱性 CVE-2026-109618 / 109619
パッチ公開は10/21になってから
詳細が先に漏れ、悪用も確認済み
SlowMistも名指しで注意喚起
取引所、DeFi、ウォレット事業者は、まず自社のシステム構成を点検して
一方で
OCCがGENIUS Actに基づく最初の最終規則を確定
2027-01-18頃に発効する見込み
発行、カストディ、第三者が対象
既存のステーブルコインのyield/rewardsにはセーフハーバーがない、という立場が明文化された
中国語圏での成長を狙うなら、単なる二つのゴシップとして扱わないで
一つは、未パッチのPHPをまだ使っているかどうか
もう一つは、ポイントで稼ぐ、yieldといった古い言い回しを今後もそのまま使えるのか
CVEの投稿は不安をあおるためのものではない
規制の最終規則も、また一撃を食らったという話ではない
コンプライアンス対応の猶予は狭まっている
製品ルールは変わる
まずは自分で確認してから共有を
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
今日、二つの課題が重なった
CZがひと声、警告を発した
今後数日、どのサイトを訪れても危険性が高まる
PHPに2件の脆弱性 CVE-2026-109618 / 109619
パッチ公開は10/21になってから
詳細が先に漏れ、悪用も確認済み
SlowMistも名指しで注意喚起
取引所、DeFi、ウォレット事業者は、まず自社のシステム構成を点検して
一方で
OCCがGENIUS Actに基づく最初の最終規則を確定
2027-01-18頃に発効する見込み
発行、カストディ、第三者が対象
既存のステーブルコインのyield/rewardsにはセーフハーバーがない、という立場が明文化された
中国語圏での成長を狙うなら、単なる二つのゴシップとして扱わないで
一つは、未パッチのPHPをまだ使っているかどうか
もう一つは、ポイントで稼ぐ、yieldといった古い言い回しを今後もそのまま使えるのか
CVEの投稿は不安をあおるためのものではない
規制の最終規則も、また一撃を食らったという話ではない
コンプライアンス対応の猶予は狭まっている
製品ルールは変わる
まずは自分で確認してから共有を
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
CZがひと声、警告を発した
今後数日、どのサイトを訪れても危険性が高まる
PHPに2件の脆弱性 CVE-2026-109618 / 109619
パッチ公開は10/21になってから
詳細が先に漏れ、悪用も確認済み
SlowMistも名指しで注意喚起
取引所、DeFi、ウォレット事業者は、まず自社のシステム構成を点検して
一方で
OCCがGENIUS Actに基づく最初の最終規則を確定
2027-01-18頃に発効する見込み
発行、カストディ、第三者が対象
既存のステーブルコインのyield/rewardsにはセーフハーバーがない、という立場が明文化された
中国語圏での成長を狙うなら、単なる二つのゴシップとして扱わないで
一つは、未パッチのPHPをまだ使っているかどうか
もう一つは、ポイントで稼ぐ、yieldといった古い言い回しを今後もそのまま使えるのか
CVEの投稿は不安をあおるためのものではない
規制の最終規則も、また一撃を食らったという話ではない
コンプライアンス対応の猶予は狭まっている
製品ルールは変わる
まずは自分で確認してから共有を
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
1
520
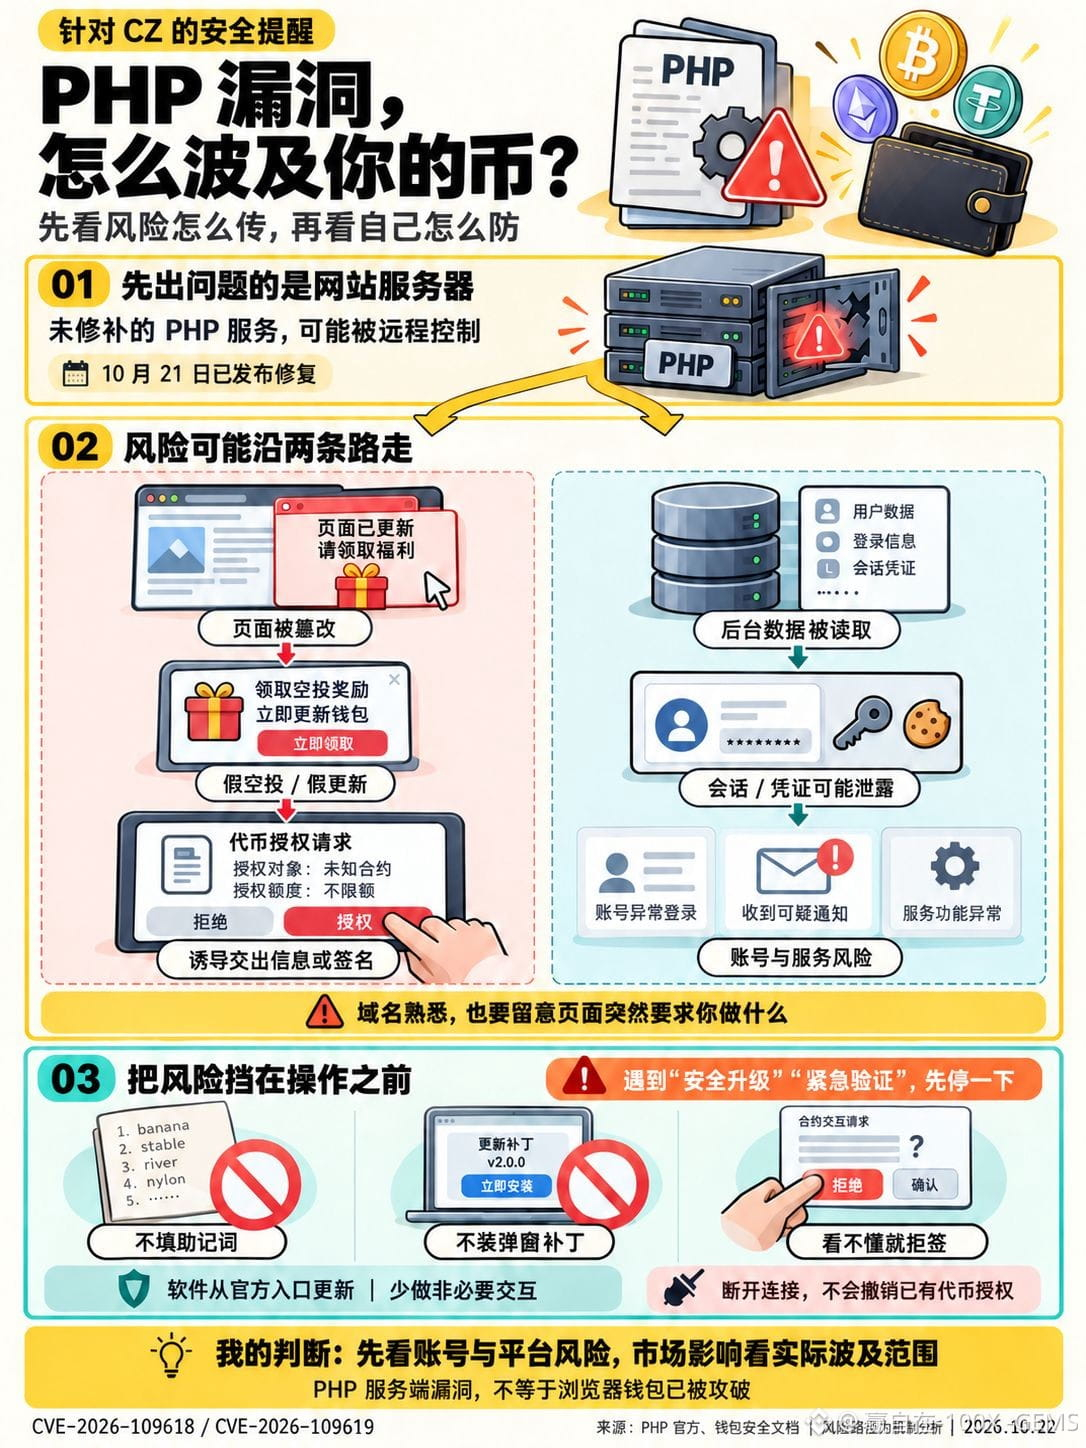
CZがウェブサイトへのアクセスに注意を呼びかけ。暗号資産ユーザーが警戒すべきことは?
私がより心配なのは、いつも使っているウェブサイトに問題が起きているのに、普段の習慣どおりに確認ボタンを次々とクリックしてしまうことです。
10月21日、PHP公式はCVE-2026-109618とCVE-2026-109619の2件の深刻な脆弱性に対する修正を公開しました。攻撃者はログインしなくても、パッチが適用されていないウェブサイトのサーバー上でコードを実行できる可能性があります。
暗号資産の世界で警戒すべき経路の一つは、ウェブサイトが侵害され、ページが改ざんされた後、偽のエアドロップやウォレットのアップグレード、認証を促す表示が現れ、アカウント情報やシードフレーズを渡させたり、危険な権限を付与する署名をさせたりすることです。もう一つのリスクはバックエンドにあります。サーバーがアクセスできるセッション情報や認証情報などが漏えいし、アカウントやプラットフォームのサービスに影響する可能性があります。
これはリスクの伝わり方についての分析であり、特定の取引所がすでに被害に遭ったことを意味するものではありません。また、ウェブページを開いただけで必ず資産を失うわけでもありません。私の見方では、市場への影響は、今後、具体的なプラットフォームで被害やサービス停止、資金損失が公表されるかどうかに左右されます。脆弱性のニュースだけから、価格がどう動くかを予測することはできません。
ここ数日は、次のルールを心がけてください。
① 不要な操作は控え、DMや広告、見知らぬリンクからエアドロップを受け取りに行かない。
② ウェブページで突然「セキュリティアップグレード」や「ウォレットの認証」を促されたら、いったん止まる。ウェブページにシードフレーズを入力しない。ポップアップからパッチをダウンロードしない。ブラウザーやウォレットは公式の窓口から更新する。
③ 署名する前に、操作内容、権限を与える相手、上限額をよく確認する。理解できなければキャンセルする。ハードウェアウォレットを使う場合も、デバイスの画面を確認する。
④ 不審な権限を付与してしまった場合は、ウォレットの公式窓口から内容を確認する。ウェブサイトとの接続を切っても、すでに付与したトークンの権限が自動的に取り消されるわけではありません。
ウェブサイトの運営者は、PHPのセキュリティアップデートを完了し、侵入の有無を調査する必要があります。WordPressのプラグインをいくつか更新しただけで対応完了としてはいけません。
見覚えのあるドメインだからといって、わかるのは以前訪れたことがあるということだけです。今日、そのサイトが何を入力させ、何をダウンロードさせ、何に署名させようとしているのか。今回より注意すべきなのはそこです。
#Web3安全 #PHP #StaySAFU
CZがウェブサイトへのアクセスに注意を呼びかけ。暗号資産ユーザーが警戒すべきことは?
私がより心配なのは、いつも使っているウェブサイトに問題が起きているのに、普段の習慣どおりに確認ボタンを次々とクリックしてしまうことです。
10月21日、PHP公式はCVE-2026-109618とCVE-2026-109619の2件の深刻な脆弱性に対する修正を公開しました。攻撃者はログインしなくても、パッチが適用されていないウェブサイトのサーバー上でコードを実行できる可能性があります。
暗号資産の世界で警戒すべき経路の一つは、ウェブサイトが侵害され、ページが改ざんされた後、偽のエアドロップやウォレットのアップグレード、認証を促す表示が現れ、アカウント情報やシードフレーズを渡させたり、危険な権限を付与する署名をさせたりすることです。もう一つのリスクはバックエンドにあります。サーバーがアクセスできるセッション情報や認証情報などが漏えいし、アカウントやプラットフォームのサービスに影響する可能性があります。
これはリスクの伝わり方についての分析であり、特定の取引所がすでに被害に遭ったことを意味するものではありません。また、ウェブページを開いただけで必ず資産を失うわけでもありません。私の見方では、市場への影響は、今後、具体的なプラットフォームで被害やサービス停止、資金損失が公表されるかどうかに左右されます。脆弱性のニュースだけから、価格がどう動くかを予測することはできません。
ここ数日は、次のルールを心がけてください。
① 不要な操作は控え、DMや広告、見知らぬリンクからエアドロップを受け取りに行かない。
② ウェブページで突然「セキュリティアップグレード」や「ウォレットの認証」を促されたら、いったん止まる。ウェブページにシードフレーズを入力しない。ポップアップからパッチをダウンロードしない。ブラウザーやウォレットは公式の窓口から更新する。
③ 署名する前に、操作内容、権限を与える相手、上限額をよく確認する。理解できなければキャンセルする。ハードウェアウォレットを使う場合も、デバイスの画面を確認する。
④ 不審な権限を付与してしまった場合は、ウォレットの公式窓口から内容を確認する。ウェブサイトとの接続を切っても、すでに付与したトークンの権限が自動的に取り消されるわけではありません。
ウェブサイトの運営者は、PHPのセキュリティアップデートを完了し、侵入の有無を調査する必要があります。WordPressのプラグインをいくつか更新しただけで対応完了としてはいけません。
見覚えのあるドメインだからといって、わかるのは以前訪れたことがあるということだけです。今日、そのサイトが何を入力させ、何をダウンロードさせ、何に署名させようとしているのか。今回より注意すべきなのはそこです。
#Web3安全 #PHP #StaySAFU
私がより心配なのは、いつも使っているウェブサイトに問題が起きているのに、普段の習慣どおりに確認ボタンを次々とクリックしてしまうことです。
10月21日、PHP公式はCVE-2026-109618とCVE-2026-109619の2件の深刻な脆弱性に対する修正を公開しました。攻撃者はログインしなくても、パッチが適用されていないウェブサイトのサーバー上でコードを実行できる可能性があります。
暗号資産の世界で警戒すべき経路の一つは、ウェブサイトが侵害され、ページが改ざんされた後、偽のエアドロップやウォレットのアップグレード、認証を促す表示が現れ、アカウント情報やシードフレーズを渡させたり、危険な権限を付与する署名をさせたりすることです。もう一つのリスクはバックエンドにあります。サーバーがアクセスできるセッション情報や認証情報などが漏えいし、アカウントやプラットフォームのサービスに影響する可能性があります。
これはリスクの伝わり方についての分析であり、特定の取引所がすでに被害に遭ったことを意味するものではありません。また、ウェブページを開いただけで必ず資産を失うわけでもありません。私の見方では、市場への影響は、今後、具体的なプラットフォームで被害やサービス停止、資金損失が公表されるかどうかに左右されます。脆弱性のニュースだけから、価格がどう動くかを予測することはできません。
ここ数日は、次のルールを心がけてください。
① 不要な操作は控え、DMや広告、見知らぬリンクからエアドロップを受け取りに行かない。
② ウェブページで突然「セキュリティアップグレード」や「ウォレットの認証」を促されたら、いったん止まる。ウェブページにシードフレーズを入力しない。ポップアップからパッチをダウンロードしない。ブラウザーやウォレットは公式の窓口から更新する。
③ 署名する前に、操作内容、権限を与える相手、上限額をよく確認する。理解できなければキャンセルする。ハードウェアウォレットを使う場合も、デバイスの画面を確認する。
④ 不審な権限を付与してしまった場合は、ウォレットの公式窓口から内容を確認する。ウェブサイトとの接続を切っても、すでに付与したトークンの権限が自動的に取り消されるわけではありません。
ウェブサイトの運営者は、PHPのセキュリティアップデートを完了し、侵入の有無を調査する必要があります。WordPressのプラグインをいくつか更新しただけで対応完了としてはいけません。
見覚えのあるドメインだからといって、わかるのは以前訪れたことがあるということだけです。今日、そのサイトが何を入力させ、何をダウンロードさせ、何に署名させようとしているのか。今回より注意すべきなのはそこです。
#Web3安全 #PHP #StaySAFU
87

🚨 $PHPパッチ警報:深刻な脆弱性がサーバーの安定性を脅かす 🛑
📊 PHP Foundationは、構造的な問題を認めています。決断の遅れと乏しいリソースにより、修正作業は終わりのないループに陥っています。🦈 この遅延によって攻撃者につけ入る大きな隙が生まれ、認証なしでコードを実行される事態が、見過ごされたまま起こりかねません。⚡
💡 関連する2つの脆弱性に対する緊急パッチが公開されました。ヨーロッパとオーストラリア各地の政府機関サイトは、修正対応に追われています。開発者は今すぐ行動しなければ、次の攻撃の波にサービスがのみ込まれるのを見届けることになるでしょう。💬 次の侵害が発覚する前に、どれくらい早くシステムを強化できますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #PHP #Security #Patch #Crypto
🔥 💎
🚨 $PHPパッチ警報:深刻な脆弱性がサーバーの安定性を脅かす 🛑
📊 PHP Foundationは、構造的な問題を認めています。決断の遅れと乏しいリソースにより、修正作業は終わりのないループに陥っています。🦈 この遅延によって攻撃者につけ入る大きな隙が生まれ、認証なしでコードを実行される事態が、見過ごされたまま起こりかねません。⚡
💡 関連する2つの脆弱性に対する緊急パッチが公開されました。ヨーロッパとオーストラリア各地の政府機関サイトは、修正対応に追われています。開発者は今すぐ行動しなければ、次の攻撃の波にサービスがのみ込まれるのを見届けることになるでしょう。💬 次の侵害が発覚する前に、どれくらい早くシステムを強化できますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #PHP #Security #Patch #Crypto
🔥 💎
📊 PHP Foundationは、構造的な問題を認めています。決断の遅れと乏しいリソースにより、修正作業は終わりのないループに陥っています。🦈 この遅延によって攻撃者につけ入る大きな隙が生まれ、認証なしでコードを実行される事態が、見過ごされたまま起こりかねません。⚡
💡 関連する2つの脆弱性に対する緊急パッチが公開されました。ヨーロッパとオーストラリア各地の政府機関サイトは、修正対応に追われています。開発者は今すぐ行動しなければ、次の攻撃の波にサービスがのみ込まれるのを見届けることになるでしょう。💬 次の侵害が発覚する前に、どれくらい早くシステムを強化できますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #PHP #Security #Patch #Crypto
🔥 💎
5

🚨 $PHPのセキュリティ侵害でウェブが大混乱 – 流動性の急変を見逃すな! 🦈
📊 新たに公表されたPHPの脆弱性により、欧州の政府機関サイトがオフラインに。ウェブの75%を支える技術基盤が揺らいでいます。賢い資金はその波及効果に注目中──WordPressで運営されるトークンポータルはすべて、緊急パッチ適用を迫られ、短期的な流動性不足を招く可能性があります。⚡ パッチが大手取引所に適用される前に、トレーダーがエクスポージャーのヘッジに奔走し、$PHP契約の取引高が急増しています。
💬 この対応の慌ただしさは短期的な売りを引き起こすのか、それともパッチ適用後の反発への布石となるのか? 👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。 🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
🚨 $PHPのセキュリティ侵害でウェブが大混乱 – 流動性の急変を見逃すな! 🦈
📊 新たに公表されたPHPの脆弱性により、欧州の政府機関サイトがオフラインに。ウェブの75%を支える技術基盤が揺らいでいます。賢い資金はその波及効果に注目中──WordPressで運営されるトークンポータルはすべて、緊急パッチ適用を迫られ、短期的な流動性不足を招く可能性があります。⚡ パッチが大手取引所に適用される前に、トレーダーがエクスポージャーのヘッジに奔走し、$PHP契約の取引高が急増しています。
💬 この対応の慌ただしさは短期的な売りを引き起こすのか、それともパッチ適用後の反発への布石となるのか? 👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。 🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
📊 新たに公表されたPHPの脆弱性により、欧州の政府機関サイトがオフラインに。ウェブの75%を支える技術基盤が揺らいでいます。賢い資金はその波及効果に注目中──WordPressで運営されるトークンポータルはすべて、緊急パッチ適用を迫られ、短期的な流動性不足を招く可能性があります。⚡ パッチが大手取引所に適用される前に、トレーダーがエクスポージャーのヘッジに奔走し、$PHP契約の取引高が急増しています。
💬 この対応の慌ただしさは短期的な売りを引き起こすのか、それともパッチ適用後の反発への布石となるのか? 👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。 🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
18
·
--
⚠️ 緊急速報:PHPで緊急事態
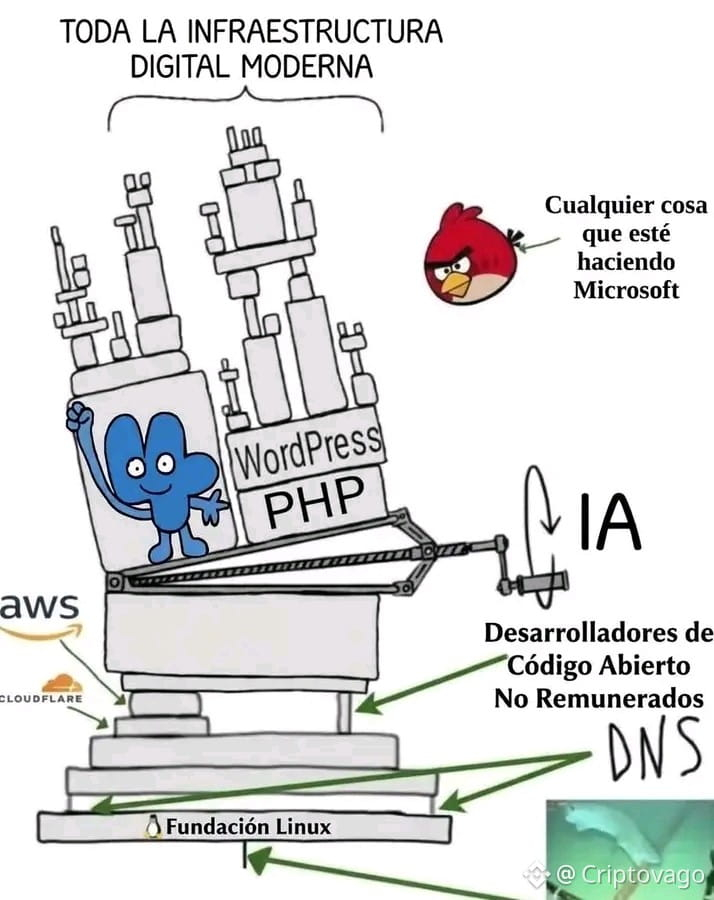
PHPで2件の重大な脆弱性が発見され、数百万のウェブサイトが危険にさらされる可能性があります。
→ 🌐 サーバーサイドの有名なプログラミング言語を使用するウェブサイトの約70%が、PHPで動いています。
→ 🔒 2つの脆弱性の深刻度スコアは、いずれも9.2/10です。
→ 💻 攻撃者は認証なしで、脆弱なサーバーを遠隔から乗っ取る可能性があります。
→ 予備報告によると、2004年までさかのぼるPHPのバージョンも影響を受ける可能性がありますが、影響範囲はまだ確認されていません。
→ 🛡️ セキュリティパッチは、明日午前10時(米国東部時間)に公開される予定です。
→ CERT-EUは、できるだけ早くアップデートを適用するか、保護できない外部公開アプリケーションを一時的に切断するよう推奨しています。
ヨーロッパでは、一部の政府機関が予防措置としてウェブサイトを停止しています ⛔️
💀 Web3に移ったらハッキングされる
😭 Web2に戻ったらハッキングされる
#php #vulnerability
⚠️ 緊急速報:PHPで緊急事態
PHPで2件の重大な脆弱性が発見され、数百万のウェブサイトが危険にさらされる可能性があります。
→ 🌐 サーバーサイドの有名なプログラミング言語を使用するウェブサイトの約70%が、PHPで動いています。
→ 🔒 2つの脆弱性の深刻度スコアは、いずれも9.2/10です。
→ 💻 攻撃者は認証なしで、脆弱なサーバーを遠隔から乗っ取る可能性があります。
→ 予備報告によると、2004年までさかのぼるPHPのバージョンも影響を受ける可能性がありますが、影響範囲はまだ確認されていません。
→ 🛡️ セキュリティパッチは、明日午前10時(米国東部時間)に公開される予定です。
→ CERT-EUは、できるだけ早くアップデートを適用するか、保護できない外部公開アプリケーションを一時的に切断するよう推奨しています。
ヨーロッパでは、一部の政府機関が予防措置としてウェブサイトを停止しています ⛔️
💀 Web3に移ったらハッキングされる
😭 Web2に戻ったらハッキングされる
#php #vulnerability
PHPで2件の重大な脆弱性が発見され、数百万のウェブサイトが危険にさらされる可能性があります。
→ 🌐 サーバーサイドの有名なプログラミング言語を使用するウェブサイトの約70%が、PHPで動いています。
→ 🔒 2つの脆弱性の深刻度スコアは、いずれも9.2/10です。
→ 💻 攻撃者は認証なしで、脆弱なサーバーを遠隔から乗っ取る可能性があります。
→ 予備報告によると、2004年までさかのぼるPHPのバージョンも影響を受ける可能性がありますが、影響範囲はまだ確認されていません。
→ 🛡️ セキュリティパッチは、明日午前10時(米国東部時間)に公開される予定です。
→ CERT-EUは、できるだけ早くアップデートを適用するか、保護できない外部公開アプリケーションを一時的に切断するよう推奨しています。
ヨーロッパでは、一部の政府機関が予防措置としてウェブサイトを停止しています ⛔️
💀 Web3に移ったらハッキングされる
😭 Web2に戻ったらハッキングされる
#php #vulnerability
423
🚨 $PHP 脆弱性アラート:今すぐパッチを適用しないと、流動性スイープに直面する恐れがあります!⚡
📊 新たに公開された「php2shell」の脆弱性により、すべての運用担当者は PHP 8.5.12、8.4.27、8.3.36、8.2.35 のいずれかにアップグレードするか、ベンダー提供の修正パッケージを適用する必要があります。アップグレードを怠るとランタイムが脆弱な状態のままとなり、フロントエンドをどれだけ強化しても侵入を防げません。🦈
💡 Cloudflare の最新の WAF ルールは HTTP トランザクション全体をスキャンするようになりましたが、これは応急措置であり、根本的な解決策ではありません。企業はすべての PHP インスタンスを洗い出し、未パッチの公開ノードを隔離し、シェルを起動したりツールをダウンロードしたりする不審な PHP プロセスがないか調査する必要があります。📌
💬 次の攻撃の波が来る前に、サーバー側の防御をどのように強化していますか?👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
🚨 $PHP 脆弱性アラート:今すぐパッチを適用しないと、流動性スイープに直面する恐れがあります!⚡
📊 新たに公開された「php2shell」の脆弱性により、すべての運用担当者は PHP 8.5.12、8.4.27、8.3.36、8.2.35 のいずれかにアップグレードするか、ベンダー提供の修正パッケージを適用する必要があります。アップグレードを怠るとランタイムが脆弱な状態のままとなり、フロントエンドをどれだけ強化しても侵入を防げません。🦈
💡 Cloudflare の最新の WAF ルールは HTTP トランザクション全体をスキャンするようになりましたが、これは応急措置であり、根本的な解決策ではありません。企業はすべての PHP インスタンスを洗い出し、未パッチの公開ノードを隔離し、シェルを起動したりツールをダウンロードしたりする不審な PHP プロセスがないか調査する必要があります。📌
💬 次の攻撃の波が来る前に、サーバー側の防御をどのように強化していますか?👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
📊 新たに公開された「php2shell」の脆弱性により、すべての運用担当者は PHP 8.5.12、8.4.27、8.3.36、8.2.35 のいずれかにアップグレードするか、ベンダー提供の修正パッケージを適用する必要があります。アップグレードを怠るとランタイムが脆弱な状態のままとなり、フロントエンドをどれだけ強化しても侵入を防げません。🦈
💡 Cloudflare の最新の WAF ルールは HTTP トランザクション全体をスキャンするようになりましたが、これは応急措置であり、根本的な解決策ではありません。企業はすべての PHP インスタンスを洗い出し、未パッチの公開ノードを隔離し、シェルを起動したりツールをダウンロードしたりする不審な PHP プロセスがないか調査する必要があります。📌
💬 次の攻撃の波が来る前に、サーバー側の防御をどのように強化していますか?👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
6
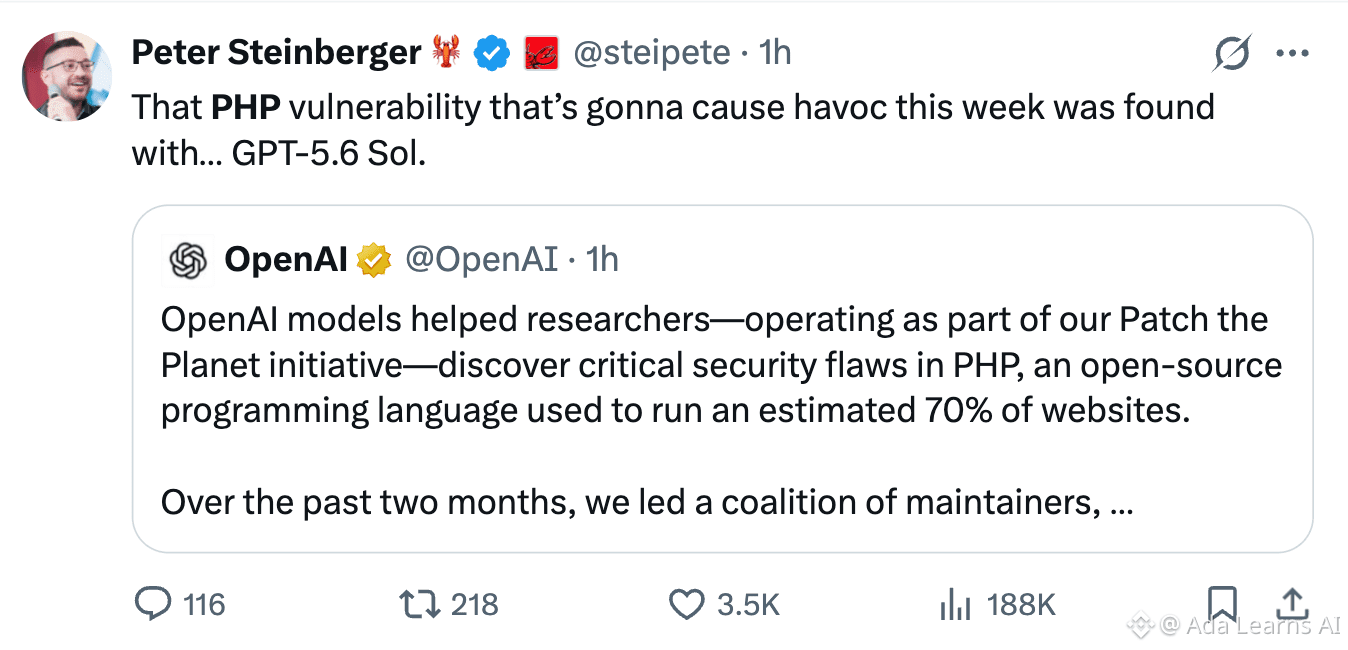
PHPの脆弱性がインターネット全体に大混乱を引き起こそうとしています。発見したのはGPT 5.6 Solです😱 💀
PHPは、WordPressやDrupalをはじめ、膨大な数の企業システムを含む、世界のウェブサイトの約70%で使われています。だからこそ、これは重大な問題なのです。
このバグはPHP2Shell(CVE-2026-109618 / CVE-2026-109619)と呼ばれています。PHPエンジンのメモリ管理に関する欠陥です。特定の条件下では、攻撃者がリモートからサーバー上でコードを実行できてしまいます(RCE)。深刻度は「クリティカル」と評価されています。
今まさに、インターネット全体を脅かす大規模なセキュリティ危機が進行中です!! さらに恐ろしいのは、AIがインターネット全体に影響を及ぼすほど重大なバグを見つけられるようになったことです #PHP #OpenAI
PHPの脆弱性がインターネット全体に大混乱を引き起こそうとしています。発見したのはGPT 5.6 Solです😱 💀
PHPは、WordPressやDrupalをはじめ、膨大な数の企業システムを含む、世界のウェブサイトの約70%で使われています。だからこそ、これは重大な問題なのです。
このバグはPHP2Shell(CVE-2026-109618 / CVE-2026-109619)と呼ばれています。PHPエンジンのメモリ管理に関する欠陥です。特定の条件下では、攻撃者がリモートからサーバー上でコードを実行できてしまいます(RCE)。深刻度は「クリティカル」と評価されています。
今まさに、インターネット全体を脅かす大規模なセキュリティ危機が進行中です!! さらに恐ろしいのは、AIがインターネット全体に影響を及ぼすほど重大なバグを見つけられるようになったことです #PHP #OpenAI
PHPは、WordPressやDrupalをはじめ、膨大な数の企業システムを含む、世界のウェブサイトの約70%で使われています。だからこそ、これは重大な問題なのです。
このバグはPHP2Shell(CVE-2026-109618 / CVE-2026-109619)と呼ばれています。PHPエンジンのメモリ管理に関する欠陥です。特定の条件下では、攻撃者がリモートからサーバー上でコードを実行できてしまいます(RCE)。深刻度は「クリティカル」と評価されています。
今まさに、インターネット全体を脅かす大規模なセキュリティ危機が進行中です!! さらに恐ろしいのは、AIがインターネット全体に影響を及ぼすほど重大なバグを見つけられるようになったことです #PHP #OpenAI
367
·
--
一部該当
#PHP 34万の時価総額、注目する理由
1. ストーリーが面白く、安全性のコンセプトもある。暗号資産のウェブサイトが登場する前から、インターネットにはPHPがありました。私たちが成長する中で利用したフォーラム、読んだブログ。PHPはウェブをプログラム可能にし、世代を超えて誰もが無料でその上に何かを構築できるツールを提供しました。
数十年が経った今も、開発者たちはその基盤を守り続けています。10月20日、PHPのセキュリティチームは2つの重大な脆弱性について公式警告を発表し、セキュリティアップデートを近日公開すると告知しました。
2. トレンドが明確。新規銘柄として登場してから、価格は一貫して上昇し、34万を少し超えるところまで到達。保有者の構成も妥当で、上位100アドレスの保有比率は54.2%。先導役となるウォレットもいくつかあります。
3. コミュニティが団結。保有者は2000人以上、コミュニティメンバーは1500人以上で、全員が外国人です。主に画像や文章で宣伝しています。PHPを題材にしたMEMEの作者は、クリエイター報酬をPHPのオリジナル開発者に渡し、認められました。
#跟着锦鲤学打百倍金狗 $币安人生
Web3錦鯉日記をフォローして、買ったコインを10倍に
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
{web3_wallet_create}(CT_501Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump)
#PHP 34万の時価総額、注目する理由
1. ストーリーが面白く、安全性のコンセプトもある。暗号資産のウェブサイトが登場する前から、インターネットにはPHPがありました。私たちが成長する中で利用したフォーラム、読んだブログ。PHPはウェブをプログラム可能にし、世代を超えて誰もが無料でその上に何かを構築できるツールを提供しました。
数十年が経った今も、開発者たちはその基盤を守り続けています。10月20日、PHPのセキュリティチームは2つの重大な脆弱性について公式警告を発表し、セキュリティアップデートを近日公開すると告知しました。
2. トレンドが明確。新規銘柄として登場してから、価格は一貫して上昇し、34万を少し超えるところまで到達。保有者の構成も妥当で、上位100アドレスの保有比率は54.2%。先導役となるウォレットもいくつかあります。
3. コミュニティが団結。保有者は2000人以上、コミュニティメンバーは1500人以上で、全員が外国人です。主に画像や文章で宣伝しています。PHPを題材にしたMEMEの作者は、クリエイター報酬をPHPのオリジナル開発者に渡し、認められました。
#跟着锦鲤学打百倍金狗 $币安人生
Web3錦鯉日記をフォローして、買ったコインを10倍に
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
1. ストーリーが面白く、安全性のコンセプトもある。暗号資産のウェブサイトが登場する前から、インターネットにはPHPがありました。私たちが成長する中で利用したフォーラム、読んだブログ。PHPはウェブをプログラム可能にし、世代を超えて誰もが無料でその上に何かを構築できるツールを提供しました。
数十年が経った今も、開発者たちはその基盤を守り続けています。10月20日、PHPのセキュリティチームは2つの重大な脆弱性について公式警告を発表し、セキュリティアップデートを近日公開すると告知しました。
2. トレンドが明確。新規銘柄として登場してから、価格は一貫して上昇し、34万を少し超えるところまで到達。保有者の構成も妥当で、上位100アドレスの保有比率は54.2%。先導役となるウォレットもいくつかあります。
3. コミュニティが団結。保有者は2000人以上、コミュニティメンバーは1500人以上で、全員が外国人です。主に画像や文章で宣伝しています。PHPを題材にしたMEMEの作者は、クリエイター報酬をPHPのオリジナル開発者に渡し、認められました。
#跟着锦鲤学打百倍金狗 $币安人生
Web3錦鯉日記をフォローして、買ったコインを10倍に
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
1
1.4k
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#HuangRisksOusterOverReportedAffairWithSubordinate
閲覧回数 44,711
684人が討論中
2
#AnthropicRejectsIPODelayValuationinQuestion
閲覧回数 495,592
4,103人が討論中
3
#CoreWeaveJumps10%On168%RevenueGrowth
閲覧回数 78,958
998人が討論中
4
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
閲覧回数 44,831
204人が討論中
5
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
閲覧回数 7,093
140人が討論中
6
#CanNvidiaEarningsEaseMarketConcerns?
閲覧回数 190,589
1,914人が討論中
7
#SouthKoreaToLetExchangesSuspendWithdrawalsOnSuspectedHacks
閲覧回数 166
10人が討論中
8
#PythAddsNYSERealTimeDataToMarketplace
閲覧回数 2,949
83人が討論中
9
#SolanaCompanyReports$3.4MQ3Revenue
閲覧回数 1,244
30人が討論中
10
#TradFiForBeginners
閲覧回数 486,894
3,313人が討論中