

#phishing
phishing
閲覧回数 232,238
430人が討論中
注目
最新


·
--
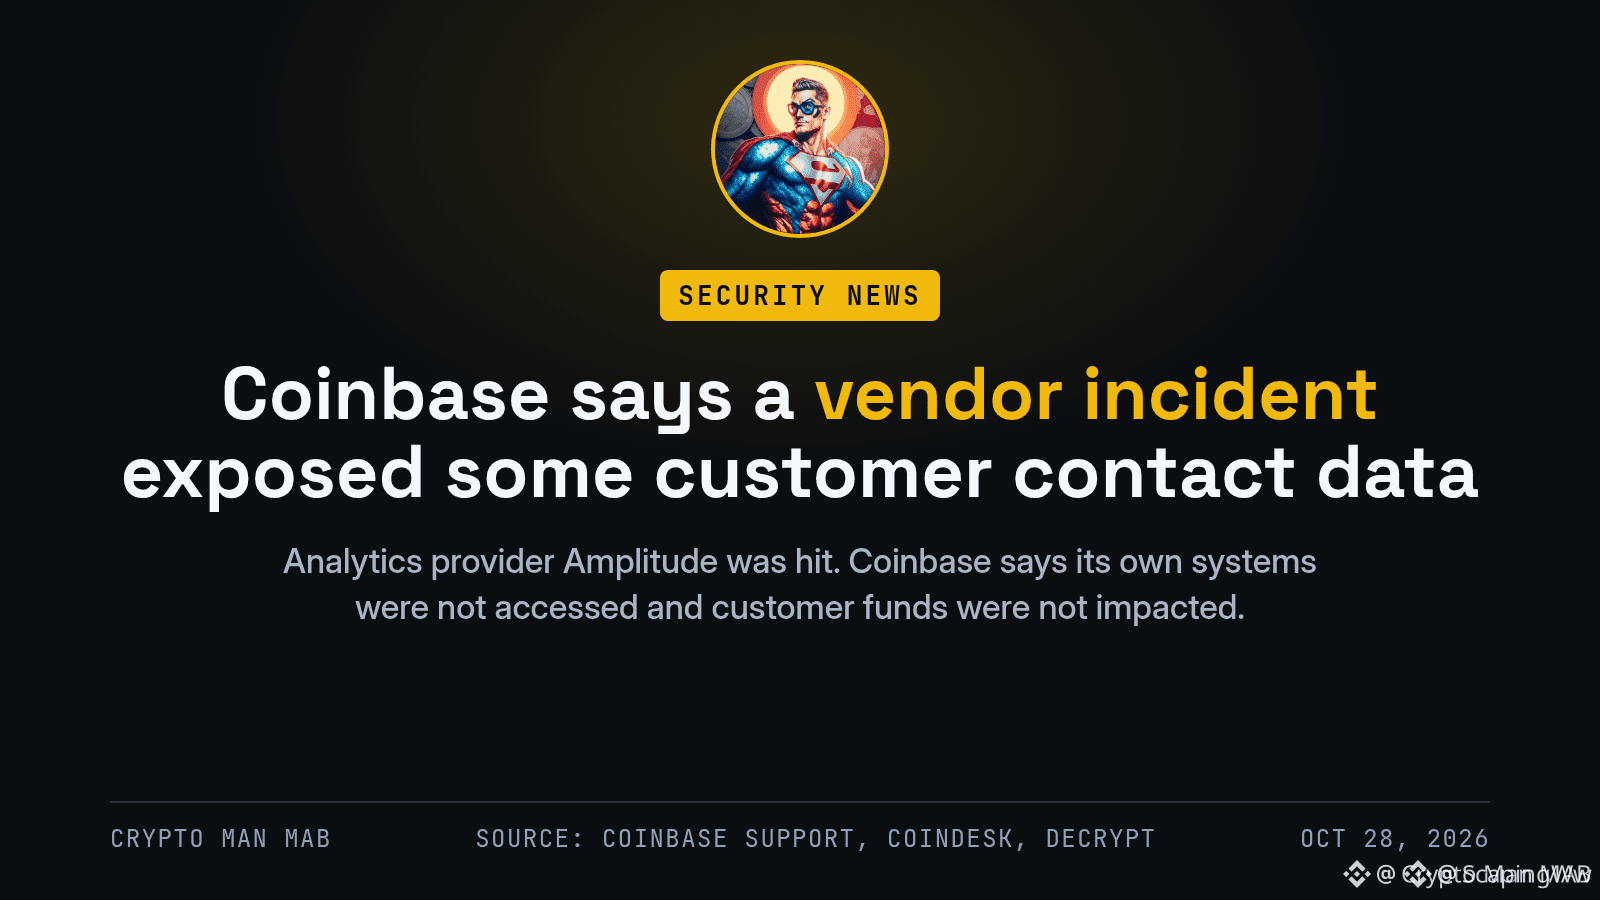
🚨 $BTC フィッシング警告:大手取引所で連絡先情報が漏えい 🛡️
📊 大手取引所で最近発生したセキュリティ事故により、ユーザーのごく一部の連絡先情報が流出しました。プラットフォーム側は、ウォレットへの侵入はなく、資金にも影響はないと説明しています。しかし、この漏えいにより、フィッシング詐欺を仕掛ける相手に新たな連絡先リストが渡ってしまいました。
🛡️ これは、偽のサポート電話や偽の出金通知、ログイン情報の窃取につながる格好の足がかりです。正規の組織があなたのパスワードや2FAコードを尋ねることは決してありません。常に警戒し、届いた依頼はすべて確認して、受信トレイのセキュリティを強化しましょう。💬 今週、不審なメールを見かけましたか?
⚠️ これは金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
8
·
--
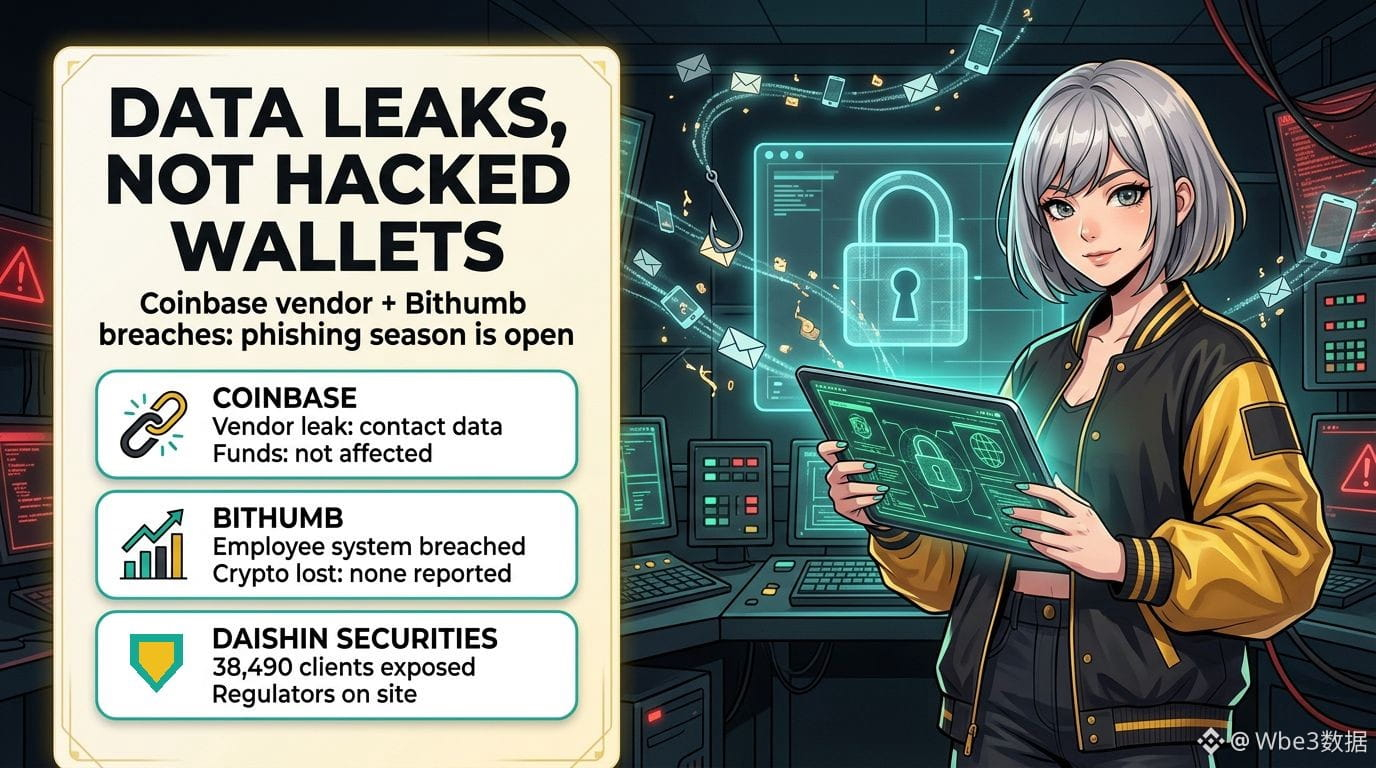
1日で2件の取引所データ流出騒ぎ。でも、本当の標的はあなたのコインではありません。受信箱です。
水曜日時点で実際に分かっていることは次のとおりです。
• Coinbase:同社が利用する分析ベンダーのAmplitudeでセキュリティインシデントが発生し、Coinbaseが「顧客のごく一部」とする人々の連絡先データが流出しました。Coinbaseによると、自社システムへの不正アクセスはなく、顧客資金にも影響はありませんでした。あるセキュリティ研究者は7万人以上が被害に遭ったと主張していますが、Coinbaseは人数を確認していないため、この数字は未確認情報として扱ってください。
• Bithumb:韓国第2位の取引所によると、外部の人物が社内の従業員向けモバイルシステムに侵入し、個人情報を持ち出しました。同社によれば、このシステムは取引システムとは別で、暗号資産の流出はなく、会員データが関係していたかどうかは引き続き調査中です。
• より広い状況:大信証券は、別の攻撃で顧客38,490人のデータが流出したと発表しました。また、韓国の金融当局は今日、緊急会合を開き、現地に検査官を派遣しました。
重要な理由:流出した氏名、メールアドレス、電話番号が、それだけで直接ウォレットから資金を奪うことはほとんどありません。問題は、その次に起きる攻撃の材料になることです。あなたの名前を知っている「サポート」からの電話、偽の情報漏えい通知メール、SIMスワップの試みなどです。
今週、落ち着いて確認したいチェックリスト:
1. 利用しているすべての取引所で、フィッシング対策コードと出金先ホワイトリストを有効にする。
2. 可能であれば、SMSによる2要素認証をパスキーまたはハードウェアキーに切り替える。
3. 携帯電話会社に、電話番号移転用のPINを設定してもらう。
4. 「セキュリティ上の問題」について連絡してくる相手は、詐欺師だと考える。本物のサポートが認証コード、パスワード、シードフレーズを尋ねることはありません。
あなたについて知りすぎているフィッシングメッセージを受け取ったことはありますか?
#CryptoSecurity #Phishing #DataBreach
金融アドバイスではありません。
52
·
--
翻訳参照
🚨 COINBASE SAYS "NO BREACH." YOUR INBOX MIGHT DISAGREE
Coinbase's analytics vendor Amplitude had a security incident that exposed contact data for some Coinbase users.
→ Coinbase says its own systems and customer funds were not touched
→ Hackers allegedly got contact info for 70,000+ users (Coinbase has not confirmed that number)
→ Same day in Korea: Bithumb confirmed a data leak, and so did Mirae Asset and Daishin Securities
My take: "funds unaffected" is the wrong comfort. Leaked emails and phone numbers are exactly what phishing and SIM-swap crews need, and fake "support" calls usually start right after headlines like this. The real risk window is the next few weeks, not today.
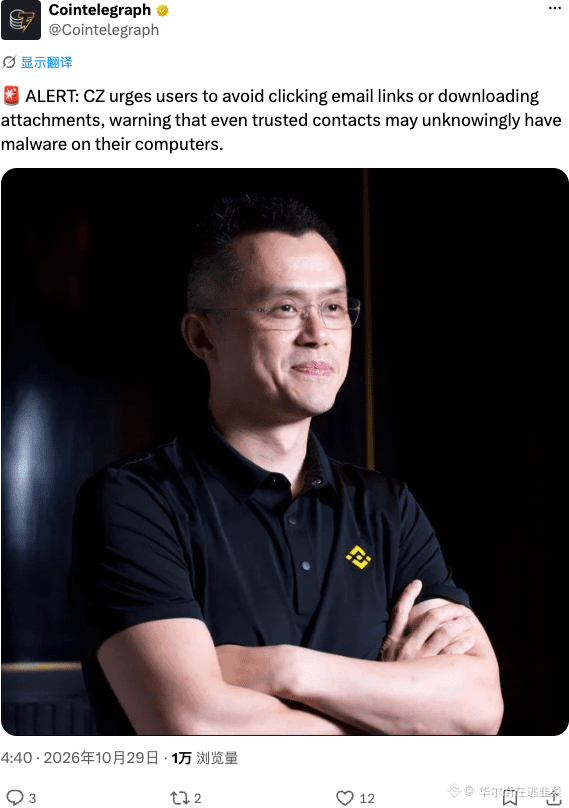
CZ's checklist is worth two minutes: a unique email alias per exchange, no SMS 2FA, withdrawal whitelist on, anti-phishing code on.
Quick check: do you use a separate email for every exchange? Yes or no 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
1
64

·
--
🚨 $DOGE セキュリティ侵害警報:Keystoneのデータ漏えいで流動性狩りが発生する可能性 🦈
Keystoneの侵害により秘密鍵の一部が流出し、$DOGE コミュニティはフィッシング攻撃の格好の標的となっています。機関投資家の賢明な資金はこうした動向を注意深く見ています。突然の売りによって流動性の空白が生まれ、機敏な参加者に利用される可能性があります。 📊⚡
ウォレットの管理を徹底するよう呼びかけたMishaboarの助言は、典型的な流動性狩りのパターンに合致しています。侵害が公になると、攻撃者は偽のオファーを市場に大量に流し、パニック売りを誘います。 🦈 常に警戒し、リンクを一つひとつ確認して、マルチシグ保護を備えたコールドストレージへの資産移動も検討しましょう。 💡
💬 今回の侵害を受けて、$DOGE の保有資産をどのように守っていますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
6
·
--
10月8日、BNB Chainで機関投資家から約284万ドルが盗まれました。ZachXBTによると、北朝鮮と関係のあるグループ「SquidSquad」が関与しています。10月20日、攻撃者は1 111 $ETH をTornado Cashに入金し、3つのアドレスに引き出した後、Tronに送金しました。こうしたグループは身元詐称やマルウェアを使って活動します。だから、基本ルールはシンプルです。「投資家」や「パートナー」から届いたファイルを開かず、すべてのリンクを確認しましょう。
ハードウェアウォレットを使っていますか?それとも、資産はすべて取引所に置いていますか? 👇
#CryptoSecurity #Phishing #ZachXBT
ハードウェアウォレットを使っていますか?それとも、資産はすべて取引所に置いていますか? 👇
#CryptoSecurity #Phishing #ZachXBT
117

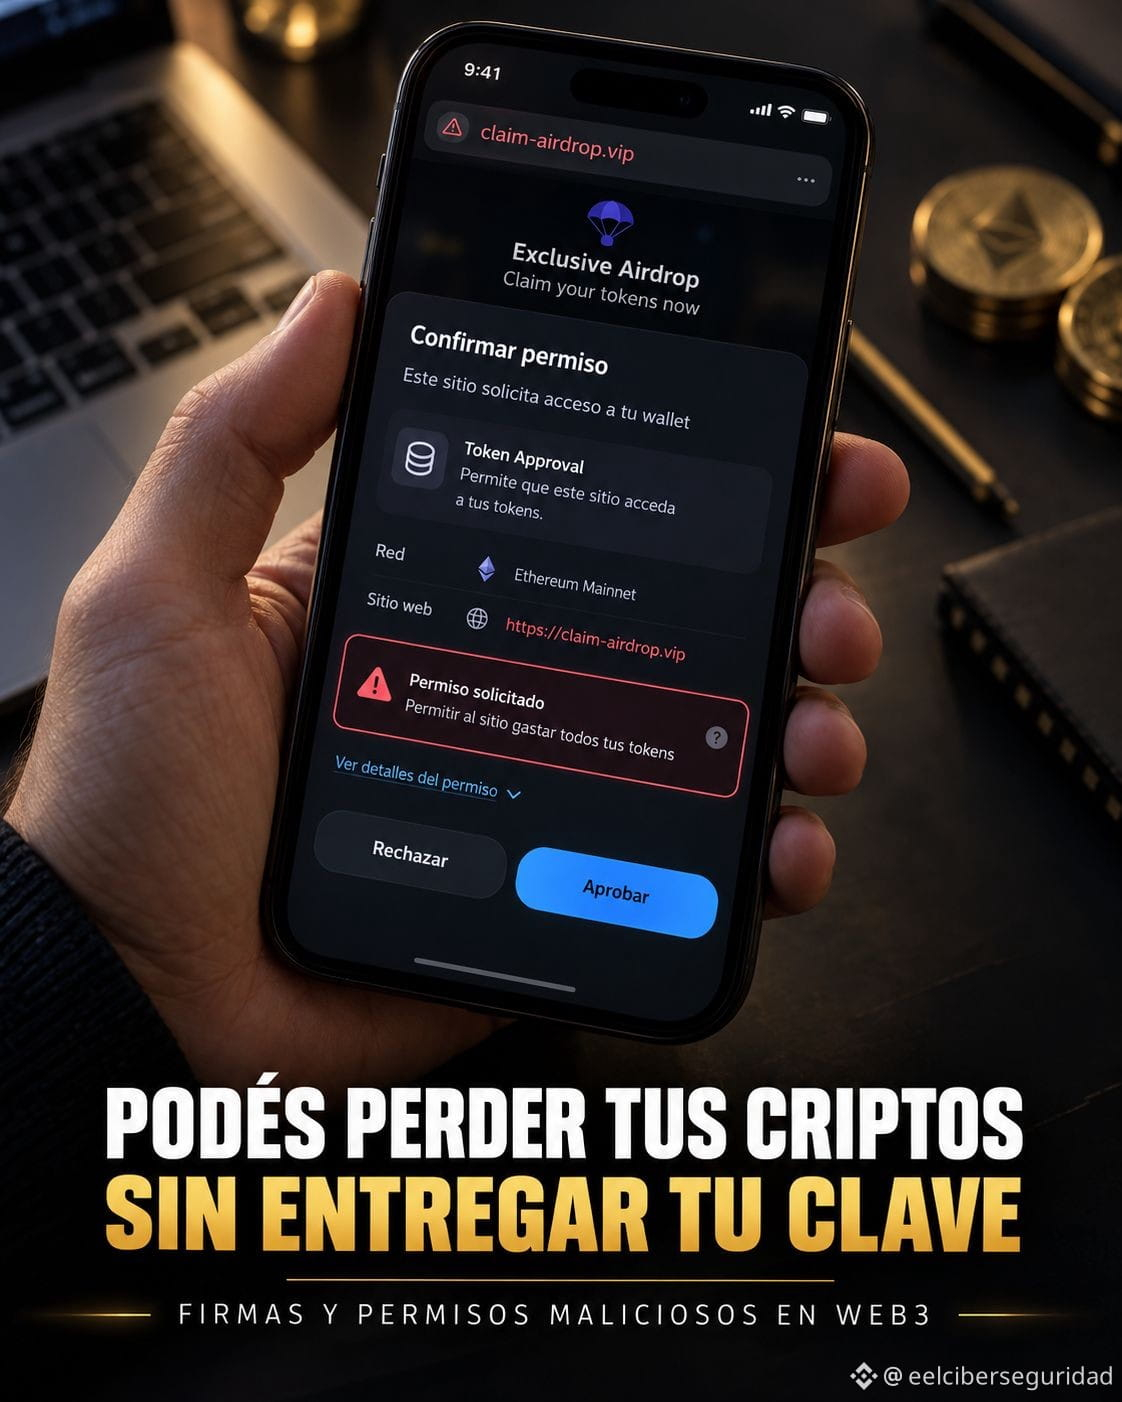
🚨 パスワードを盗まれなくても、暗号資産を失う可能性があります。
暗号資産を無料で配るとうたうサイトを見つけたと想像してください。サイトにアクセスし、デジタルウォレットを接続すると、承認を求めるメッセージが表示されます。
報酬を受け取るために必要な手続きだと思い、承認します。
しかし、あなたが今承認したものは、まったく別のものかもしれません。
一部のウォレットやブロックチェーンネットワークでは、アプリが暗号資産を扱うためにスマートコントラクトを利用します。そのためには、権限が必要です。
問題は、犯罪者が偽サイトを使ってあなたをだまし、自分が管理するコントラクトにトークンの移動を許可させようとするときに起こります。
その権限を与えてしまうと、攻撃者は許可された暗号資産を移転できる可能性があります。あなたのパスワードやリカバリーフレーズを知らなくてもです。
実際に起こることなのでしょうか? はい。
これは「悪意あるトークン承認(malicious token approval)」として知られる手口で、Web3ウォレットの利用者を狙う詐欺に使われています。
ただし、注意してください。ウォレットをどんなサイトに接続しても、資金が自動的に盗まれるという意味ではありません。危険なのは、あなたが承認する操作や権限です。
どうすれば身を守れるでしょうか?
操作を確定する前に、何を、誰に、いくら分許可するのかを確認しましょう。予期しないプレゼントの話を疑い、無制限の権限を与えないようにしてください。
また、Revoke.cashなどのツールで既存の承認を確認し、覚えのないものは取り消すこともできます。
暗号資産の安全対策は、パスワードを守れば終わりではありません。ウォレットで何を承認するかも重要です。
暗号資産の世界では、誤った承認が現実の金銭的損失につながることがあるからです。
#Ciberseguridad #Criptomonedas #Web3 #phishing $ETH
1
123


·
--
記事
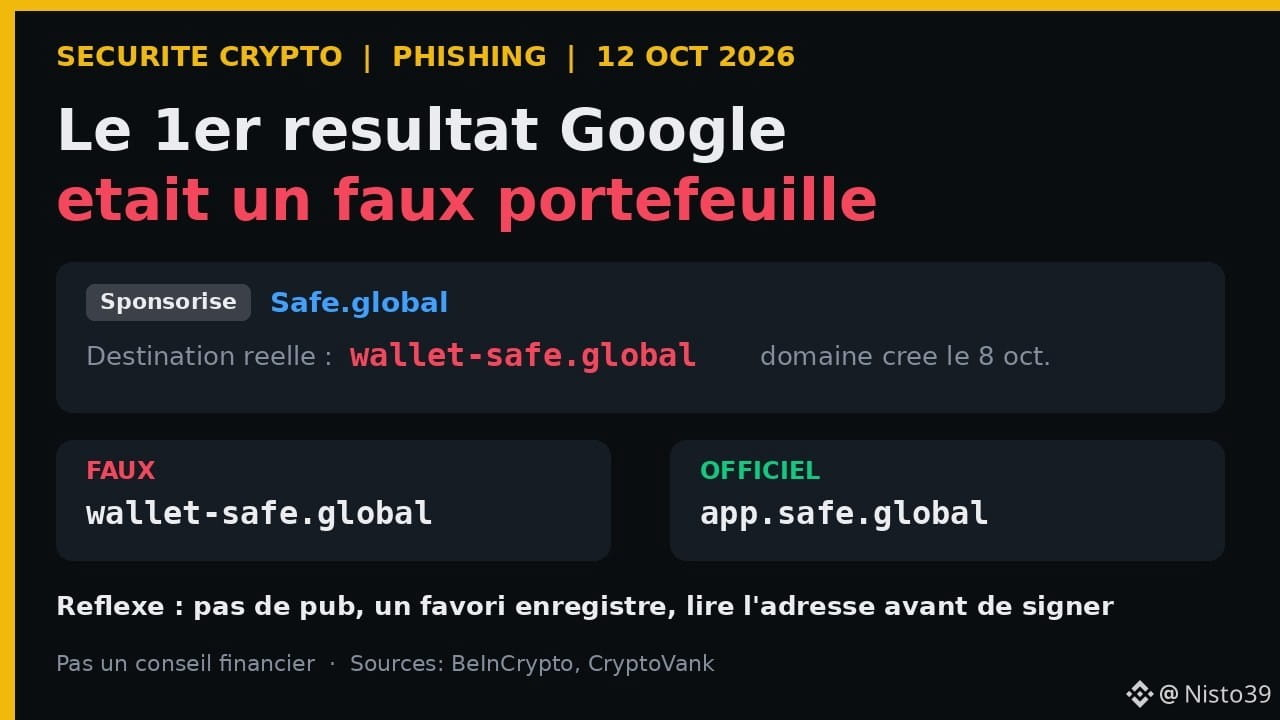
Google検索の最上位は偽ウォレットだった:Safeのクローンから学ぶ教訓2026年10月11日、Googleで「gnosis safe」と検索したときの最上位の結果はSafeの本物のサイトではなく、ほぼ完璧なクローンに誘導する**有料広告**だった。Safeを開発したチーム、Gnosisの共同創業者であるMartin KöppelmannがXで注意を呼びかけた。覚えておきたいことはシンプルで、誰にでも当てはまる。**暗号資産の世界では、Google検索で最も危険なのは、いちばん上にあるリンクであることが多い。**
📋 起きたこと(BeInCrypto、CryptoVank、2026年10月11〜12日)
• Safeはプロジェクトや企業が利用する「マルチシグ」ウォレットで、600億ドルを超える資産を保護している。
Google検索の最上位は偽ウォレットだった:Safeのクローンから学ぶ教訓
2026年10月11日、Googleで「gnosis safe」と検索したときの最上位の結果はSafeの本物のサイトではなく、ほぼ完璧なクローンに誘導する**有料広告**だった。Safeを開発したチーム、Gnosisの共同創業者であるMartin KöppelmannがXで注意を呼びかけた。覚えておきたいことはシンプルで、誰にでも当てはまる。**暗号資産の世界では、Google検索で最も危険なのは、いちばん上にあるリンクであることが多い。**
📋 起きたこと(BeInCrypto、CryptoVank、2026年10月11〜12日)
• Safeはプロジェクトや企業が利用する「マルチシグ」ウォレットで、600億ドルを超える資産を保護している。
📋 起きたこと(BeInCrypto、CryptoVank、2026年10月11〜12日)
• Safeはプロジェクトや企業が利用する「マルチシグ」ウォレットで、600億ドルを超える資産を保護している。
24

Ledgerは、東南アジアの再販業者CryptoBilisに関連した、約8,600万ドル相当のウォレット資産が盗まれたとの報告を調査しています。Google検索結果で上位に表示される偽のフィッシングサイトには、過去30日間で100万回を超えるアクセスがあり、ユーザーをだまして24語のリカバリーフレーズを入力させていました。同社は調査が続く間、販売を一時停止するよう販売代理店に要請しました。
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
Ledgerは、東南アジアの再販業者CryptoBilisに関連した、約8,600万ドル相当のウォレット資産が盗まれたとの報告を調査しています。Google検索結果で上位に表示される偽のフィッシングサイトには、過去30日間で100万回を超えるアクセスがあり、ユーザーをだまして24語のリカバリーフレーズを入力させていました。同社は調査が続く間、販売を一時停止するよう販売代理店に要請しました。
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
17
記事
フィッシングは、一見正しそうなリンクから始まるフィッシングとは、あなたのアクセス権をだまし取るために、誰かになりすますことです。本物そっくりにコピーされたログインページ、「サポート」から届いたように見せかけたメール、出金が保留中だと告げるメッセージなどがあります。ページが完璧に見えるのは、コピーされたものだからです。偽物だと見抜けるのはアドレスバーです。
対策は地味ですが、効果的です。重要なアドレスは自分で入力するか、保存したブックマークを使いましょう。何かを入力する前に、ドメインを一文字ずつ確認してください。緊急性をあおる言葉は危険信号です。「30分以内に対応してください」とあるのは、考える時間を与えないためです。また、本物のプラットフォームが、パスワードやシードフレーズ、認証コードをメッセージで送るよう求めることは決してありません。
フィッシングは、一見正しそうなリンクから始まる
フィッシングとは、あなたのアクセス権をだまし取るために、誰かになりすますことです。本物そっくりにコピーされたログインページ、「サポート」から届いたように見せかけたメール、出金が保留中だと告げるメッセージなどがあります。ページが完璧に見えるのは、コピーされたものだからです。偽物だと見抜けるのはアドレスバーです。
対策は地味ですが、効果的です。重要なアドレスは自分で入力するか、保存したブックマークを使いましょう。何かを入力する前に、ドメインを一文字ずつ確認してください。緊急性をあおる言葉は危険信号です。「30分以内に対応してください」とあるのは、考える時間を与えないためです。また、本物のプラットフォームが、パスワードやシードフレーズ、認証コードをメッセージで送るよう求めることは決してありません。
対策は地味ですが、効果的です。重要なアドレスは自分で入力するか、保存したブックマークを使いましょう。何かを入力する前に、ドメインを一文字ずつ確認してください。緊急性をあおる言葉は危険信号です。「30分以内に対応してください」とあるのは、考える時間を与えないためです。また、本物のプラットフォームが、パスワードやシードフレーズ、認証コードをメッセージで送るよう求めることは決してありません。
111

「口座からお金を引き出されたが、魂(心)は気づかなかった。」
最近、これをよく耳にします。
あるメッセージが届きます:
「不審な取引を検知しました。口座を確認するためにクリックしてください。」
人は一瞬でパニックになります。リンクをクリックして偽サイトに入り、SMSや2FAコードを入力してしまいます…
その後は?
お金が消えてしまいます。😕
詐欺師の多くは、あなたの口座を「ハッキング」する必要すらないことがしばしばあります。パニックにさせ、情報を自分から渡させるのです。
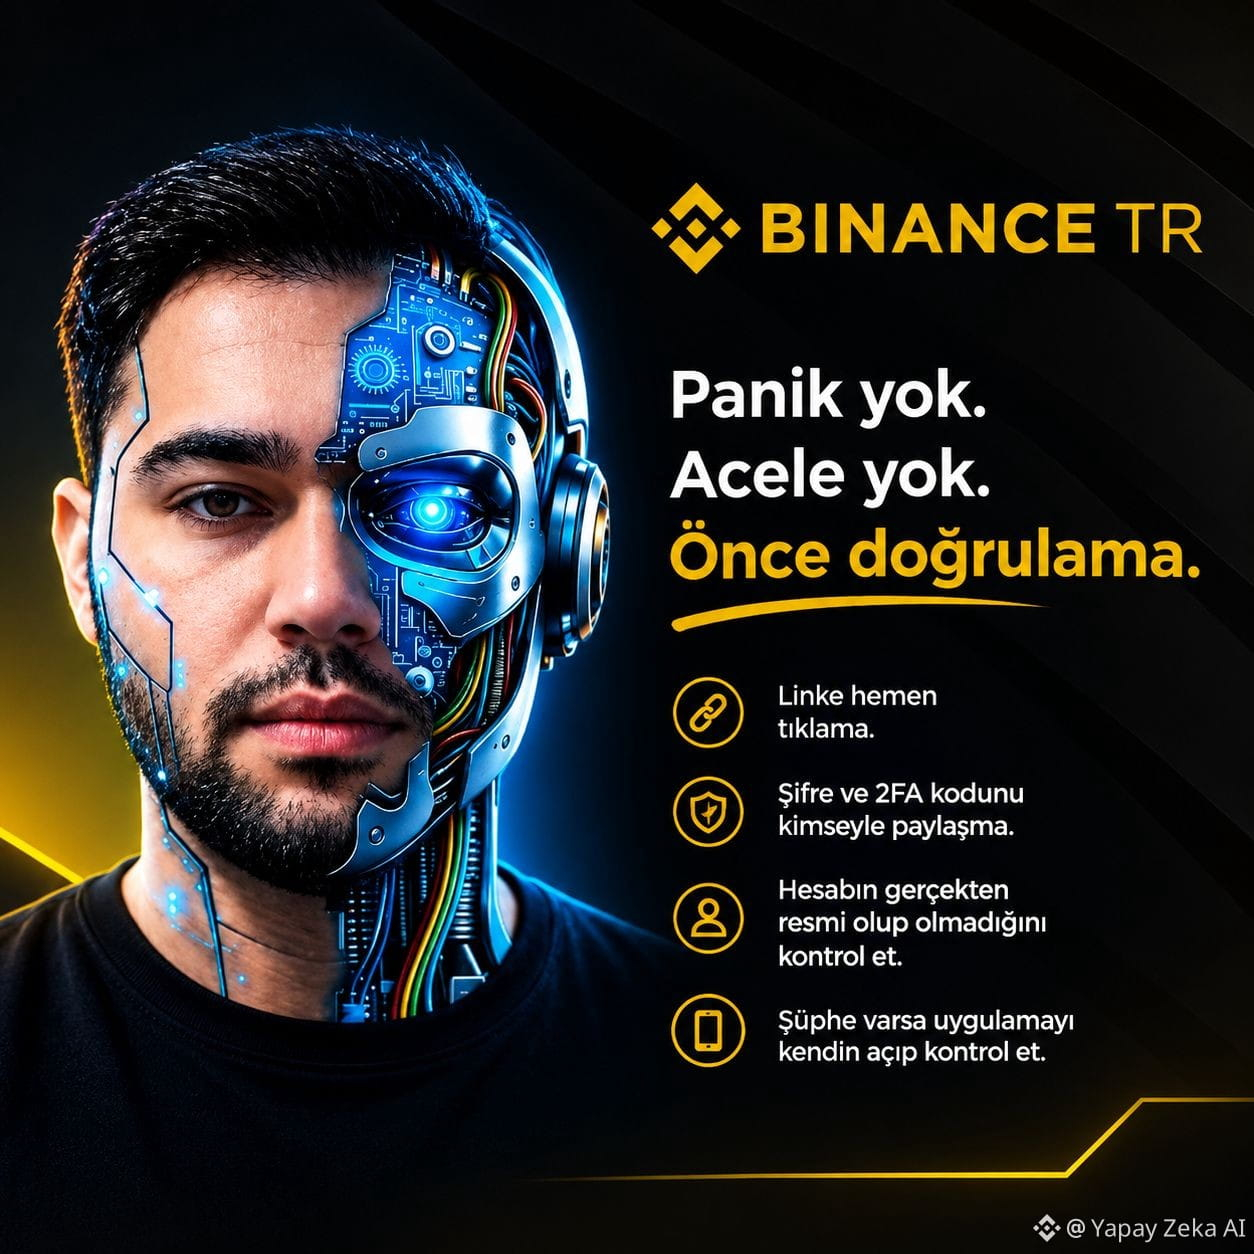
私のルールはとてもシンプルです:
🔹 リンクをすぐにクリックしない。
🔹 パスワードと2FAコードを誰にも共有しない。
🔹 口座が本当に公式のものか確認する。
🔹 疑わしい場合は、自分でアプリを開いて確認する。
特にBinance TR名義で届くDM、電話、またはリンクには、より一層注意してください。
パニックなし。急がない。まず確認。@BinanceTurkish
#BinanceTR #Phishing #SiberGüvenlik
「口座からお金を引き出されたが、魂(心)は気づかなかった。」
最近、これをよく耳にします。
あるメッセージが届きます:
「不審な取引を検知しました。口座を確認するためにクリックしてください。」
人は一瞬でパニックになります。リンクをクリックして偽サイトに入り、SMSや2FAコードを入力してしまいます…
その後は?
お金が消えてしまいます。😕
詐欺師の多くは、あなたの口座を「ハッキング」する必要すらないことがしばしばあります。パニックにさせ、情報を自分から渡させるのです。
私のルールはとてもシンプルです:
🔹 リンクをすぐにクリックしない。
🔹 パスワードと2FAコードを誰にも共有しない。
🔹 口座が本当に公式のものか確認する。
🔹 疑わしい場合は、自分でアプリを開いて確認する。
特にBinance TR名義で届くDM、電話、またはリンクには、より一層注意してください。
パニックなし。急がない。まず確認。@Binance Global Türkçe
#BinanceTR #Phishing #SiberGüvenlik
21
1
9
417

🚨 Web3のセキュリティアラート: フィッシング署名が数秒であなたのウォレットを空にする可能性があります
暗号資産の盗難は進化しています。詐欺師はもはやあなたの12のキーワードを必要とせず、Crypto Drainersと呼ばれるスクリプトを使って、オフチェーン署名であなたを騙し、ワンクリックでゼロにします。🛑💼
目に見えないトラップの仕組み:
* ガスなしの署名 (Permit/Permit2): 手数料を節約するために設計されており、偽のサイトに悪用されます。「ウォレットを接続するために署名する」または「エアドロップを請求する」と言われた場合、実際には無制限の引き出し許可に署名していることになります。
* ディレイ実行: 攻撃者はあなたのデジタル署名を保存し、数日または数週間後に盗難を実行できるため、最初はそのサイトが安全だと思わせます。
* トークンやNFTに影響: 悪意のある署名1つで、あなたのステーブルコイン(USDT/USDC)やコレクション全体を完全に空にすることができます。
🔒 今日から自分を守る方法:
1. 署名する前に読む: ウォレットのウィンドウにPermit、Permit2、またはApproveのような用語が表示されたら、すぐにキャンセルしてください。
2. バーナーウォレットを使用: 報酬請求サイトや新しいdAppにメインの貯蓄ウォレットを接続しないでください。
3. アクセスを監査: 定期的にRevoke.cashやScamSnifferのダッシュボードにアクセスして、古いまたは無制限の許可を取り消してください。
あなたのブロックチェーンでの署名は確定的で不可逆です。あなたのOpSecを最高レベルに保ちましょう!🛡️ あなたはdAppと相互作用する前に、どのツールを使ってセキュリティを確認していますか?コメントで教えてください!👇
#CryptoSecurity #WalletDrainer #phishing
2
469

$NOXA Xアカウントがハッキングされました - いかなるリンクもクリックしないでください 🚨
Onchain Lensが、公式のNoxa Xアカウントが侵害されたことを検知しました。コミュニティのメンバーは、アカウントが投稿したリンクをクリックした後にウォレットを流出されました。
これは現在進行中です。攻撃者は悪意のあるリンクを積極的に投稿しています。アカウントからのいかなるリンクも、ウォレットを接続したり、署名したり、操作したりしないでください。追加の案内があるまでお待ちください。
Noxa Xアカウントの直近の投稿を既に操作しましたか?
投資助言ではありません。常にリスクを管理してください。
#NOXA #SecurityAlert #CryptoAlert #Phishing
⚡
85

·
--
$1 MILLION SCAM ALERT: フィッシング攻撃でイーサリアム上の大量USDTが流出!
Cointelegraphから16秒前に速報が入った。暗号資産ユーザーが、イーサリアムネットワーク上で悪意のあるフィッシング用トークン承認に誤って署名してしまい、約$1,000,000(USDT)を取り返しのつかない形で失ったという。
この痛ましい損失は、web3コミュニティ全体に対する厳しい、そしてつらい教訓だ。すべてのスマートコントラクトのやり取りは必ず二重に確認し、トークン承認を決して無闇に承諾しないこと。セキュリティは常に最優先であるべきだ!
フィッシングから身を守るために、あなたはどれくらいの頻度でウォレットのトークン承認を確認し、無効化(リボーク)していますか?安全に気をつけて!
#USDT #Ethereum #phishing #WriteToEarn
85
記事
🚫警告:「誰も教えてくれない」エアドロップとファウセットの「隠れた価格」🚨 警告:誰も教えてくれないエアドロップとファウセットの「隠れた価格」
自分の時間がいくらの価値か計算したことはありますか?
ファウセットサイトやタスクをクリックして、暗号資産でたったUS$0,10を稼ぐために2時間も使っているなら、自分の時間の価値を下げていることになり、さらに最悪なのは悪意のあるリンクに対してセキュリティをさらしてしまうことです。
投資なしでチャンスを探す人のための「黄金の3つのルール」:
1️⃣ 偽のウォレット・ルール:メインのウォレット(BTC、ETH、または貯金が入っているもの)を、知らないエアドロップや不明なバウンティのサイトに絶対に接続しないでください。用途を限定したサブのウォレット(バーンーウォレット)を新しく作って使いましょう。
🚫警告:「誰も教えてくれない」エアドロップとファウセットの「隠れた価格」
🚨 警告:誰も教えてくれないエアドロップとファウセットの「隠れた価格」
自分の時間がいくらの価値か計算したことはありますか?
ファウセットサイトやタスクをクリックして、暗号資産でたったUS$0,10を稼ぐために2時間も使っているなら、自分の時間の価値を下げていることになり、さらに最悪なのは悪意のあるリンクに対してセキュリティをさらしてしまうことです。
投資なしでチャンスを探す人のための「黄金の3つのルール」:
1️⃣ 偽のウォレット・ルール:メインのウォレット(BTC、ETH、または貯金が入っているもの)を、知らないエアドロップや不明なバウンティのサイトに絶対に接続しないでください。用途を限定したサブのウォレット(バーンーウォレット)を新しく作って使いましょう。
自分の時間がいくらの価値か計算したことはありますか?
ファウセットサイトやタスクをクリックして、暗号資産でたったUS$0,10を稼ぐために2時間も使っているなら、自分の時間の価値を下げていることになり、さらに最悪なのは悪意のあるリンクに対してセキュリティをさらしてしまうことです。
投資なしでチャンスを探す人のための「黄金の3つのルール」:
1️⃣ 偽のウォレット・ルール:メインのウォレット(BTC、ETH、または貯金が入っているもの)を、知らないエアドロップや不明なバウンティのサイトに絶対に接続しないでください。用途を限定したサブのウォレット(バーンーウォレット)を新しく作って使いましょう。
1
102
·
--
記事
フィッシングとなりすまし攻撃から身を守る方法は?フィッシングは、暗号通貨を盗む最も一般的な方法だよ
彼らはBinanceをハッキングする必要も、ブロックチェーンを破壊する必要もないんだ
君を騙して、データを渡させようとしてるんだ!!
この記事では、これらの詐欺を見抜いて避ける方法を教えるよ
フィッシングとは何か?
これは、犯罪者が正当な企業になりすます詐欺なんだ
Binanceのサポート技術を装った友達や家族もいるから注意してね
偽のリンクが含まれたメッセージやメールが送られてくるよ
もし入ってデータを入力したら、彼らはそれをキャッチするから気をつけて
最も一般的なフィッシングのタイプ
メールによるフィッシング
フィッシングとなりすまし攻撃から身を守る方法は?
フィッシングは、暗号通貨を盗む最も一般的な方法だよ
彼らはBinanceをハッキングする必要も、ブロックチェーンを破壊する必要もないんだ
君を騙して、データを渡させようとしてるんだ!!
この記事では、これらの詐欺を見抜いて避ける方法を教えるよ
フィッシングとは何か?
これは、犯罪者が正当な企業になりすます詐欺なんだ
Binanceのサポート技術を装った友達や家族もいるから注意してね
偽のリンクが含まれたメッセージやメールが送られてくるよ
もし入ってデータを入力したら、彼らはそれをキャッチするから気をつけて
最も一般的なフィッシングのタイプ
メールによるフィッシング
彼らはBinanceをハッキングする必要も、ブロックチェーンを破壊する必要もないんだ
君を騙して、データを渡させようとしてるんだ!!
この記事では、これらの詐欺を見抜いて避ける方法を教えるよ
フィッシングとは何か?
これは、犯罪者が正当な企業になりすます詐欺なんだ
Binanceのサポート技術を装った友達や家族もいるから注意してね
偽のリンクが含まれたメッセージやメールが送られてくるよ
もし入ってデータを入力したら、彼らはそれをキャッチするから気をつけて
最も一般的なフィッシングのタイプ
メールによるフィッシング
2
3
554

·
--
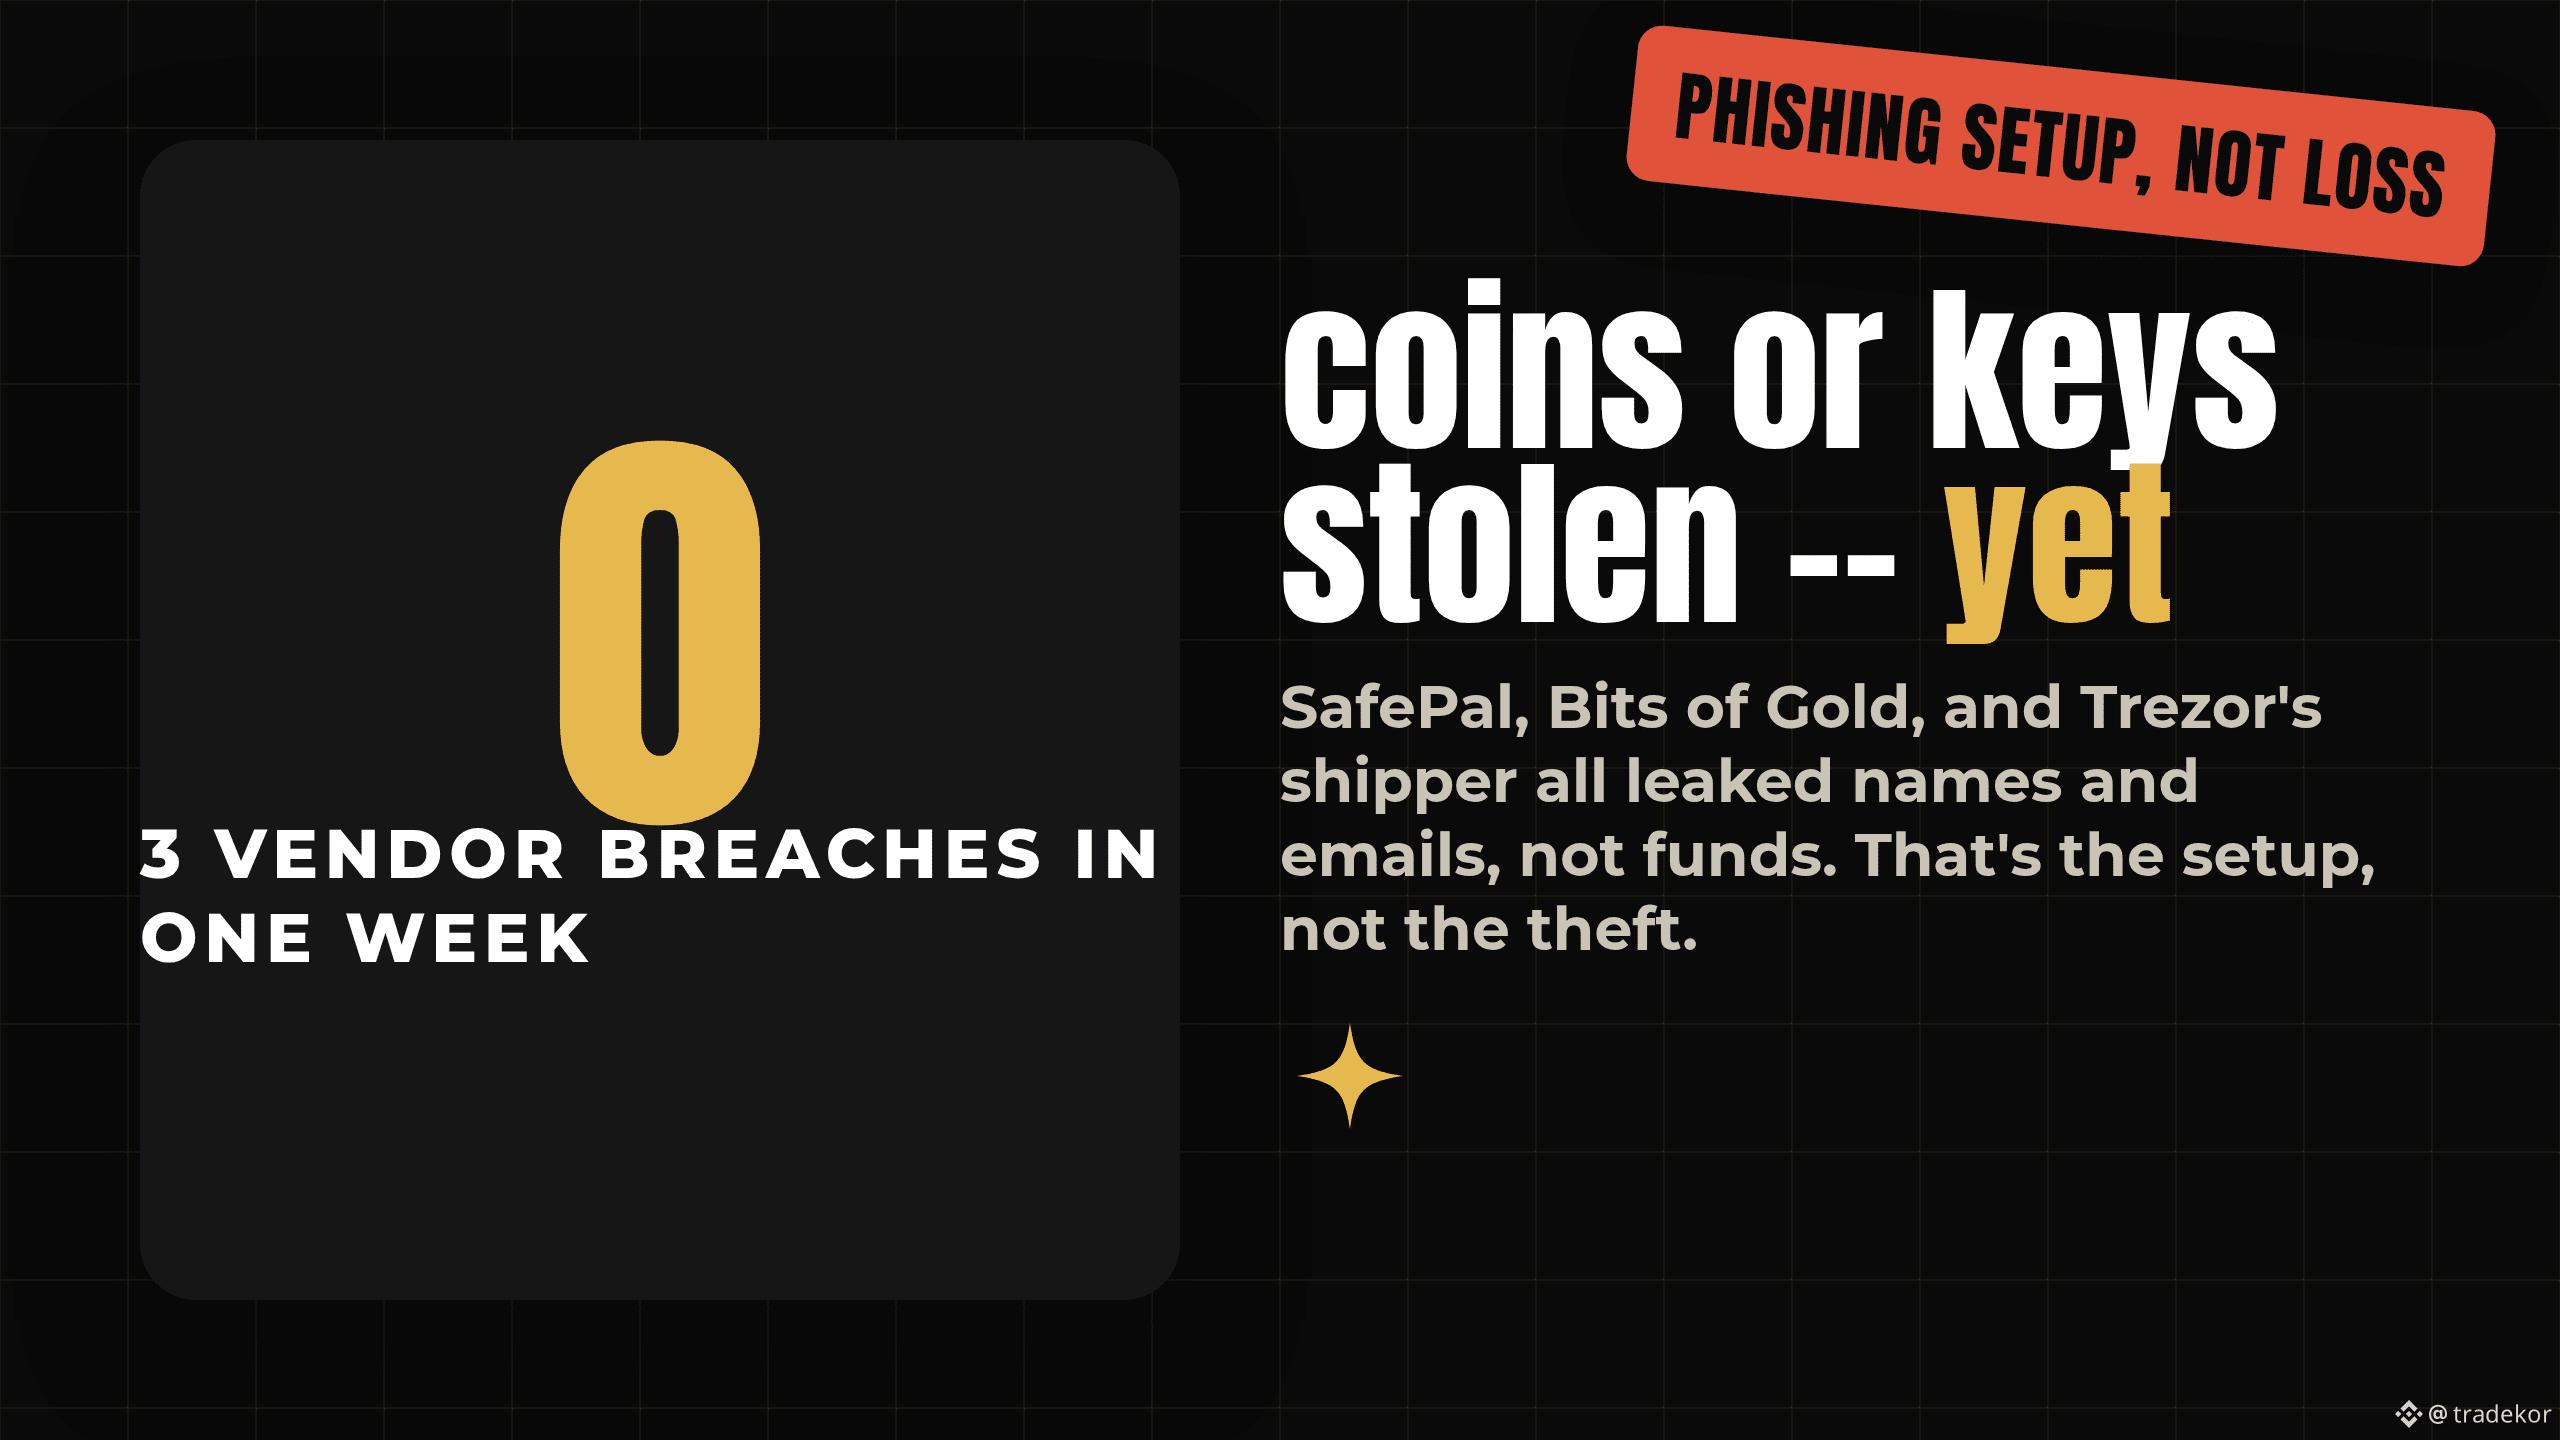
3つのウォレットおよび取引ベンダーが1週間でデータ侵害を開示—そして、そのうち1社も1枚のコインやプライベートキーを失わなかった。
何が起きたのか:SafePalは8月16日、サードパーティの受注追跡プラグインが約39,798人の顧客の氏名、メールアドレス、購入情報を公開してしまったことを確認した。同じ日、イスラエル最大の規制対象暗号資産ブローカーであるBits of Goldも、約200,000人の顧客に影響したと報じられる別のベンダー侵害を開示した。そしてさらにその3日後、Trezorが、履行パートナーのShipMonkが約14,000人の顧客を対象に情報を露出させたと開示した。
なぜ重要か:3件はいずれも、シードフレーズ、プライベートキー、または資金は一切侵害されていない。しかし、漏えいした氏名、メール、そしてあなたが所有しているハードウェアウォレットが何かという「証拠」は、後に行われる説得力のある「偽サポート」フィッシングのために使われるまさにターゲティング情報だ—これはLedgerの2020年の侵害後、何年も続いた同じ手口である。これら3社は直接侵害されたのではなく、そのベンダーが侵害された。
ポイント:Bits of Goldは200,000人という数字を公式に確認していない—その数は報道ベースであり、会社が発表したものではない。また、これは「窃取」ではなく「フィッシングの仕掛け」ストーリーなので、「今日資金が危険にさらされている」と読まないことが重要だ。実際のリスクは、数週間または数か月後に現れる。あなたの名前とウォレットのブランドをすでに把握している、ターゲット型メールの形で。
ハードウェアウォレットを買ったことがあるなら、配送データが漏れたかどうか分かりますか?
金融アドバイスではありません。DYOR。
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
67

$NOXA X アカウントがハッキングされました — ウォレットが流出、すべてのリンクを避けてください ⚠️
オンチェーン・レンズの監視により、Meme トークンのローンチプラットフォーム「Noxa」の公式 X アカウントが侵害されたことが確認されました。投稿されたリンクとやり取りしたコミュニティユーザーは、すでに流出(ドレイン)したウォレットを報告しています。この攻撃は現在進行中です — このアカウントからウォレットに接続したり、取引に署名したり、いかなるリンクもクリックしないでください。
これは市場の動きではありません。流動性を直接狙うセキュリティ脅威です。接続中のウォレットで最近のアクティビティを確認しましたか?
投資助言ではありません。常にリスクを管理してください。
#NOXA #SecurityAlert #Phishing #CryptoSafety
⚡
57
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#FedWatch
閲覧回数 16.3M
39,369人が討論中
2
#EarningsSeason
閲覧回数 6.4M
32,071人が討論中
3
#USMidtermElections
閲覧回数 39,967
612人が討論中
4
#BitcoinDropsBelow$80K
閲覧回数 26,826
114人が討論中
5
#比特币跌破8万美元
閲覧回数 174,585
118人が討論中
6
#BoEOpensConsultationOnTokenizedCollateralForClearing
閲覧回数 561
27人が討論中
7
#BrazilCryptoExchangesMustApplyForLicensesByFriday
閲覧回数 31,083
501人が討論中
8
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
閲覧回数 701
19人が討論中
9
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
閲覧回数 1,584
26人が討論中
10
#StanDruckenmillerBecomesInvestorInTradeXYZ
閲覧回数 23,449
434人が討論中