

#movevm
movevm
閲覧回数 8,981
34人が討論中
注目
最新

·
--
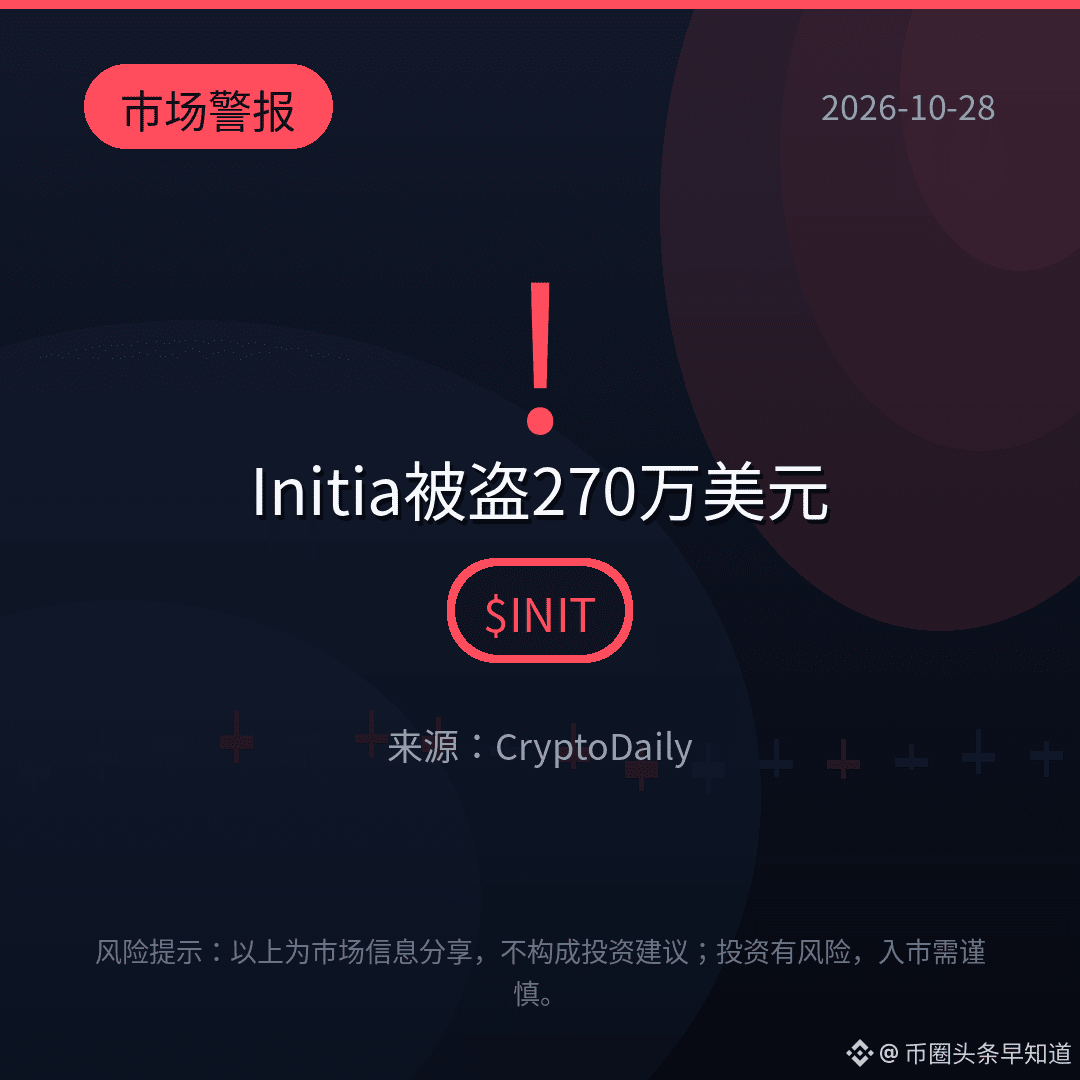
【市場速報】270万ドルが突如「印刷」された:InitiaのMoveVMにキャッシュの脆弱性、攻撃者は状態を偽造して無担保の残高を記録。約105 WETH、140万AUSD0、108万USDCがその後、クロスチェーンブリッジを通じて移された。
「影の」資産が作り出されたが、INITは増発されていない。問題が起きたのは実行レイヤーだ。
10月23日にチェーンは停止。パッチは審査中。
実行レイヤーに潜むリスク、あなたは不安?
$INIT $ETH $USDC
#INIT #MoveVM #クロスチェーン
(出典:CryptoDaily)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
「影の」資産が作り出されたが、INITは増発されていない。問題が起きたのは実行レイヤーだ。
10月23日にチェーンは停止。パッチは審査中。
実行レイヤーに潜むリスク、あなたは不安?
$INIT $ETH $USDC
#INIT #MoveVM #クロスチェーン
(出典:CryptoDaily)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
4

·
--
キャッシュの脆弱性により、Initiaはわずか数分で約270万ドルの損失を被りました。攻撃者はINITを新規発行したわけでも、トークンの総供給量を変更したわけでもありません。MoveVMの状態を偽造し、実際の裏付けがないWETH、iUSD、USDCを自分のアカウントに計上させたのです。帳簿上の数字は突如として現れましたが、オンチェーン資産は実際に持ち去られました。
具体的な経緯は明らかです。10月23日22:59(UTC+8)、攻撃者はMoveVMのスクリプトキャッシュの脆弱性を悪用し、セキュリティチェックを回避しました。ネットワークが停止する前に、約105枚のWETHと140万枚のAUSD0がLayerZero経由で送金され、さらに約108万枚のUSDCがNobleとCCTP経由で送金されました。その後、これらはすべて1135.52枚のETHに交換され、現在はイーサリアム上のアドレスに保管されています。
この件で注目すべきなのは、総供給量に変化はなく、INITも新規発行されていない一方で、盗まれた資産は実際に存在していたという点です。L1とRollupは現在も停止中で、セキュリティ修正は数日以内に完了し、監査を通過する見込みです。資産の回収についても、セキュリティパートナーと連携して進められています。クロスチェーンブリッジやMoveVMエコシステムにとって、キャッシュ層でチェックを回避できる抜け穴が実証された以上、今後の事後検証レポートでは、損失額よりも修正の詳細のほうが参考になるでしょう。$BTC #Initia #MoveVM
$ETH $USDC #イーサリアム

·
--
スクリプトキャッシュの隙を突かれると、資産の流出は発表よりも速く進むことが多い。
Initiaは、MoveVMのスクリプトキャッシュの脆弱性を悪用した攻撃が発生したと公表した。攻撃者はこれを利用して約270万ドル相当の資産を移転し、チームは現在も資産の回収を進めているという。この種の問題は「ビジネスロジックの書き間違い」にとどまらず、実行レイヤーにおけるキャッシュの整合性に関わる。同じスクリプトのパスが汚染されると、オンチェーンの検証では依然として「一見正当」に見える可能性がある。
読み解き方:Move系や、キャッシュを多用するあらゆる実行環境にとって、これは公開授業のような事例だ。アップグレード後は、キャッシュの無効化ポリシー、スクリプトハッシュとの紐付け、緊急停止スイッチがワンクリックで作動するかを優先して確認しよう。ユーザー側はまず公式チャネルを確認し、「先回りして資産を取り戻す」とうたうフィッシングページをクリックしないこと。
#Initia #MoveVM #安全 #オンチェーン
18
·
--
Initia 的 MoveVM に状態を偽造できる脆弱性が見つかり、攻撃者はそこから約270万ドルを引き出しました。
事件が起きたのは10月23日22:59(UTC+8)です。Initiaの発表によると、攻撃者はMoveVMのスクリプトキャッシュの脆弱性を悪用し、セキュリティチェックを回避してMoveVMの状態を偽造し、実際の裏付けがないWETH、iUSD、USDCを自分の口座に記録しました。厄介なのは、これが直接的な新規発行ではなく、状態を本物のように見せかけてセキュリティチェックをすり抜けた点です。
オンチェーンから約270万ドル相当の資金が流出しましたが、Initiaは関連トークンの総供給量に変化はなく、$INIT も新規発行されていないと強調しています。つまり、帳簿上の記録が改ざんされたのであり、トークンの総量そのものが膨らんだわけではありません。保有者にとっては、供給量のデータが正常でも損失がないことにはなりません。盗まれた資金の実際の行き先と、その後の処置を注視する必要があります。
MoveVMはこれまで、型安全性とリソースモデルを強みとしてきました。今回問題が起きたのはスクリプトキャッシュで、実行レイヤーの実装上の細部にあたります。クロスチェーンやモジュラー型のプロジェクトでMoveVMを実行環境の選択肢として採用する例が増えるなか、キャッシュ層の検証ロジックに穴があれば、状態の偽造によって本来有効であるはずのチェックを回避される可能性があります。Moveエコシステムに携わるチームは、この事例を参考に自社の実装を点検するとよいでしょう。
$USDC #Initia #MoveVM #セキュリティ事件

·
--
1、背景
最近、安全機関 Hexens は、Aptos ブロックチェーンの Move 仮想マシンに重大な脆弱性があることを明らかにしました。問題は報告後まもなく修復され、オンチェーンの資金損失は発生していません。公開情報によると、脆弱性の中核はキャッシュ処理の欠陥に関係しており、型の取り違え(タイプコンフュージョン)問題を引き起こす可能性があります。Move を中核とする実行環境の Aptos にとって、この種の基盤レベルの欠陥は非常に敏感です。影響するのは単一プロトコルではなく、実行層全体の信頼境界だからです。⚠️
2、脆弱性分析
技術的には、Move はこれまでリソースの安全性と権限管理で知られてきました。今回の事件の要点は、通常のスマートコントラクトのロジックミスではなく、仮想マシン実装層での異常にあります。キャッシュ機構が特定条件下で誤って再利用、または型を誤認識するようだと、攻撃者が元の制約を回避し、本来持つべきでない高い権限を得られる可能性があります。理論上、攻撃面は単一アプリケーションから、ステーブルコインの鋳造、クロスチェーン・ブリッジの検証、DeFi の管理モジュールなどの重要インフラへと拡大し得ます。
Hexens はさらに、研究チームが低コストでメインネットに近いシミュレーション環境を構築し、利用経路を複数回検証したと述べています。これは、この問題が単なる紙上のリスクではなく、一定の現実的な実行可能性を持つことを示唆します。ただし、Aptos 公式は実環境での悪用可能性が低いと強調しており、「理論上は高危険」なのに対し「実戦ではハードルが高い」というギャップがあることも反映しています。客観的に見ると、この種の見解の相違はセキュリティ事件では珍しくありません。重要なのは、脆弱性が適時に封じられた点です。
3、市場とエコシステムへの影響
今回の事件は、Aptos エコシステムに二層のシグナルを放ちました。第一に、基盤となるレイヤーのパブリックチェーンの安全性は、言語設計の優位性だけを見てはいけないということです。仮想マシンの実装、キャッシュ機構、実行最適化も、システム全体のリスク源になり得ます。第二に、バグバウンティ、ホワイトハットの開示、迅速な修復メカニズムが、パブリックチェーンの競争力の重要な構成要素になりつつあるということです。今回、資金損失が発生しなかったことは、本質的に、エコシステムの緊急対応が有効であったことを示しています。🛡️
市場面では、短期的には「重大な脆弱性」という文言がセンチメントを揺らす可能性がありますが、中長期でより注目すべきは、修復効率、透明性、そして今後の監査アクションです。もし公式がさらに、パッチの範囲、検証プロセス、類似リスクの予防策を説明できれば、むしろ Aptos の技術ガバナンス能力に対する外部の信頼を高める助けになります。
4、結論
全体として、これはすでに損失を生んだブラックスワン事件ではなく、基盤となる実行リスクを露出させると同時に、プロジェクトのセキュリティ対応力を検証するケースです。現段階では、投資家は Aptos が今後、仮想マシンの監査を強化し、権限を分離し、重要インフラの防御を連携させるかに注目すべきです。業界全体にとって、パブリックチェーンの安全性の核心は「コードが動くかどうか」だけではなく、「高圧な状況下でリスクをいち早く発見し、解消できるかどうか」にあります。📌
#Aptos #MoveVM #crypto
140

翻訳参照
⚔️ ĐỐI ĐẦU RỰC LỬA: $SUI vs $APT — Ai sẽ là vua Move VM chu kỳ này?Cùng xuất thân từ dự án Diem huyền thoại của Meta và sử dụng ngôn ngữ Move tối tân, cuộc chiến giữa $SUI và $APT luôn là tâm điểm chú ý của dòng tiền Layer 1 thế hệ mới.
Đặt lên bàn cân số liệu thực tế phiên hôm nay:
• Thanh khoản Spot 24h: $SUI áp đảo hoàn toàn với 77.57M USDT, gấp hơn 6.5 lần so với $APT (chỉ đạt 11.78M USDT).
• Khối lượng Phái sinh & OI: Open Interest của $SUI nén chặt ở mức 87.95M USDT; trong khi $APT chỉ đạt 15.73M USDT.
• Dấu chân Top Trader: Tài khoản tay to trên Binance Futures của $APT đang âm thầm gom Long cực mạnh với tỷ lệ Long/Short lên tới 2.32 (69.87% Long), trong khi $SUI duy trì tỷ lệ 1.75 (63.62% Long).
• Định giá & Dư địa: $SUI (0.88 USDT, MCap ~3.1B, FDV ~8.8B USD) vs $APT (0.62 USDT, MCap ~310M, FDV ~620M USD).
Góc nhìn dòng tiền:
$SUI đang chiếm trọn sự chú ý và thanh khoản của đám đông nhờ hệ sinh thái DeFi sôi động, nhưng mức FDV lớn và lịch unlock liên tục là bài toán cần thận trọng. Ngược lại, $APT dù thanh khoản bán lẻ trầm lắng hơn nhưng với vốn hóa nhẹ và tỷ lệ Long áp đảo của Smart Money, một nhịp nén vol ở phiên London hoàn toàn có thể kích hoạt sóng hồi bất ngờ.
Nếu chỉ được chọn ALL-IN một bên từ giờ đến hết chu kỳ, anh em chọn $SUI hay $APT?
$SUI $APT #CryptoDuel #MoveVM #Altcoins #BinanceSquare
⚔️ ĐỐI ĐẦU RỰC LỬA: $SUI vs $APT — Ai sẽ là vua Move VM chu kỳ này?
Cùng xuất thân từ dự án Diem huyền thoại của Meta và sử dụng ngôn ngữ Move tối tân, cuộc chiến giữa $SUI và $APT luôn là tâm điểm chú ý của dòng tiền Layer 1 thế hệ mới.
Đặt lên bàn cân số liệu thực tế phiên hôm nay:
• Thanh khoản Spot 24h: $SUI áp đảo hoàn toàn với 77.57M USDT, gấp hơn 6.5 lần so với $APT (chỉ đạt 11.78M USDT).
• Khối lượng Phái sinh & OI: Open Interest của $SUI nén chặt ở mức 87.95M USDT; trong khi $APT chỉ đạt 15.73M USDT.
• Dấu chân Top Trader: Tài khoản tay to trên Binance Futures của $APT đang âm thầm gom Long cực mạnh với tỷ lệ Long/Short lên tới 2.32 (69.87% Long), trong khi $SUI duy trì tỷ lệ 1.75 (63.62% Long).
• Định giá & Dư địa: $SUI (0.88 USDT, MCap ~3.1B, FDV ~8.8B USD) vs $APT (0.62 USDT, MCap ~310M, FDV ~620M USD).
Góc nhìn dòng tiền:
$SUI đang chiếm trọn sự chú ý và thanh khoản của đám đông nhờ hệ sinh thái DeFi sôi động, nhưng mức FDV lớn và lịch unlock liên tục là bài toán cần thận trọng. Ngược lại, $APT dù thanh khoản bán lẻ trầm lắng hơn nhưng với vốn hóa nhẹ và tỷ lệ Long áp đảo của Smart Money, một nhịp nén vol ở phiên London hoàn toàn có thể kích hoạt sóng hồi bất ngờ.
Nếu chỉ được chọn ALL-IN một bên từ giờ đến hết chu kỳ, anh em chọn $SUI hay $APT ?
$SUI $APT #CryptoDuel #MoveVM #Altcoins #BinanceSquare
321
·
--
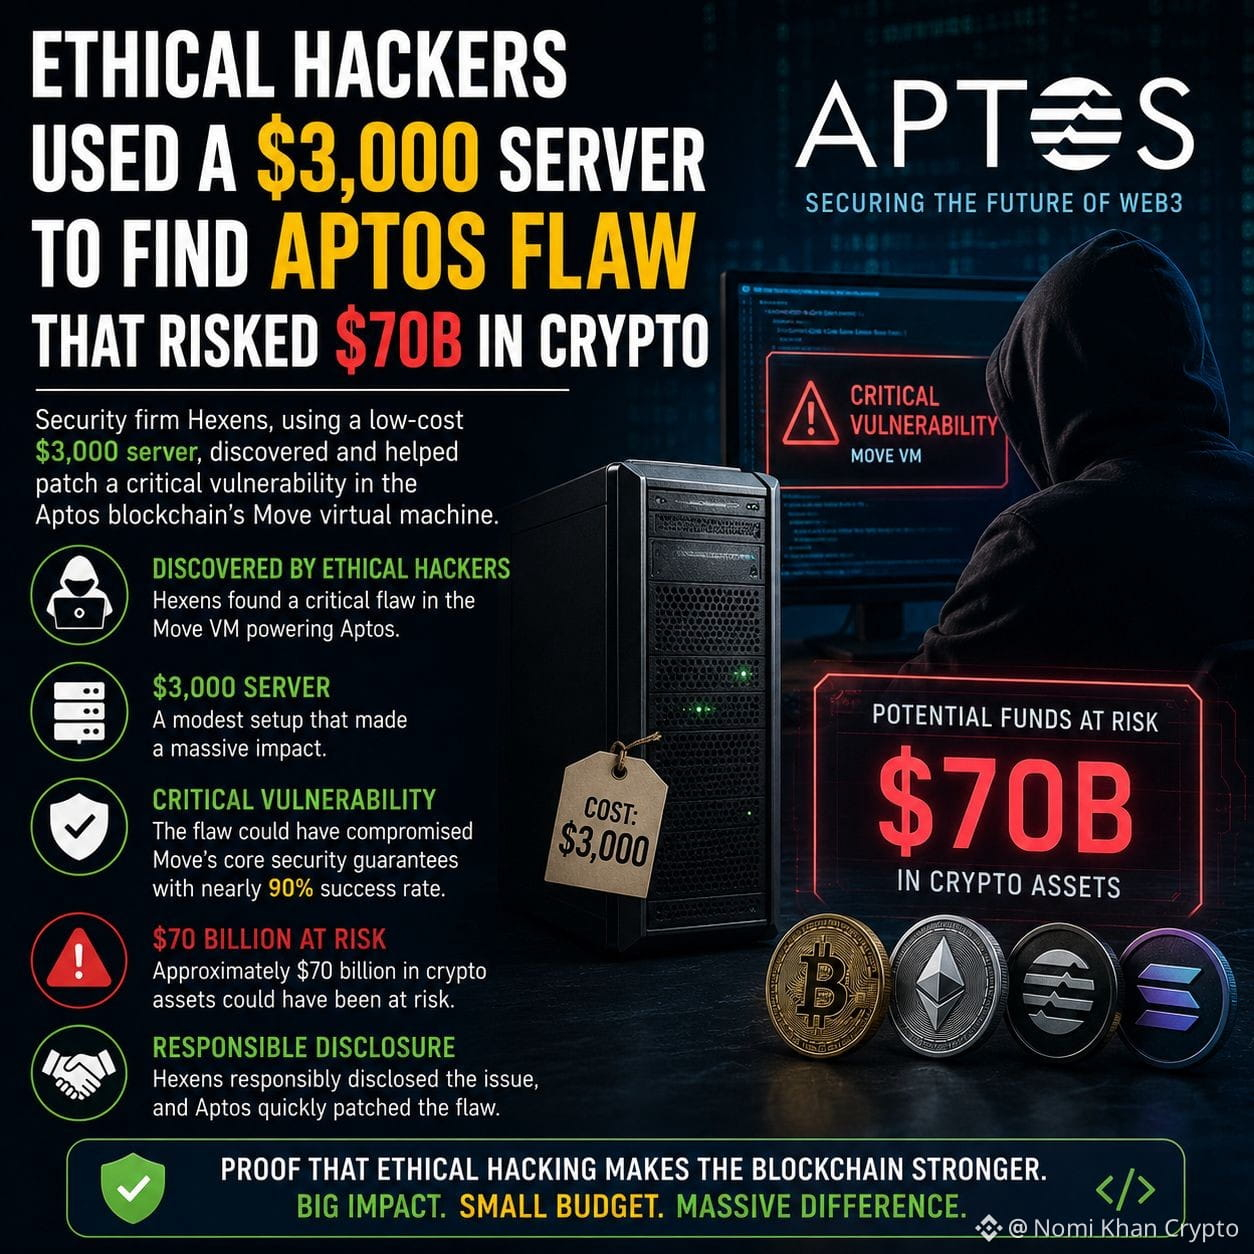
🚨 倫理的ハッカーが潜在的な7,000億ドル規模の仮想通貨災害を阻止
Hexensの倫理的ハッカー・チームが、わずか3,000ドルのサーバーだけを使って、AptosブロックチェーンのMove仮想マシンにおける重大な脆弱性を発見しました。
$APT
{spot}(APTUSDT)
$DL
{alpha}(560xcd806d0eb9465020994c9e977cbe34fe430172ae)
報道によれば、この欠陥は成功率が約90%に達しており、Moveプログラミング言語の中核となるセキュリティ保証を損ない、約700億ドル相当の暗号資産を危険にさらしていた可能性があります。
責任ある対応として、研究者たちはその問題をAptosチームに開示し、悪用される前に脆弱性を修正できるようにしました。
この出来事は、ブロックチェーン・エコシステムを守るうえで、倫理的ハッカーと先を見越したセキュリティ監査が不可欠であることを示しています。
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
🚨 倫理的ハッカーが潜在的な7,000億ドル規模の仮想通貨災害を阻止
Hexensの倫理的ハッカー・チームが、わずか3,000ドルのサーバーだけを使って、AptosブロックチェーンのMove仮想マシンにおける重大な脆弱性を発見しました。
$APT
$DL
報道によれば、この欠陥は成功率が約90%に達しており、Moveプログラミング言語の中核となるセキュリティ保証を損ない、約700億ドル相当の暗号資産を危険にさらしていた可能性があります。
責任ある対応として、研究者たちはその問題をAptosチームに開示し、悪用される前に脆弱性を修正できるようにしました。
この出来事は、ブロックチェーン・エコシステムを守るうえで、倫理的ハッカーと先を見越したセキュリティ監査が不可欠であることを示しています。
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
165

·
--
$APT VULNERABILITY COULD RISK $700 BILLION – FIXED IN HOURS 🛡️
2月にAptos Move VMで重大な脆弱性が発見され、エコシステム全体で理論上のリスクエクスポージャーが7,000億ドルに及ぶ可能性があるとされました。Aptosチームはメインネットを数時間以内にパッチ適用し、ユーザー資金の損失はありませんでした。
Hexensは、バリデータアクセス不要で、わずか3,000ドルのサーバーのみを使って90%の攻撃成功率を実証しました。現実世界での悪用可能性は最小限と判断されたものの、VM単体の不具合がブリッジ、ステーブルコイン、そしてDeFiプロトコルへと連鎖し得ることを示しています。
レイヤー1のエコシステムにおける基盤インフラのリスクを、十分に意識していますか?
※これは投資助言ではありません。常にリスクを管理してください。
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28
·
--
倫理的ハッカーがAptosの欠陥によるリスクを発見し、700億ドル規模の脅威を回避
🚨 Web3セキュリティ警報:倫理的ハッカーがAptosを“700億ドルの脅威”から救う
ホワイトハットのハッカーがブロックチェーンのエコシステムにとってどれほど重要かを、まざまざと思い知らされる出来事です。Aptosネットワークで、業務に直結する重大な脆弱性が発見され、すでに修正(パッチ適用)されました。このままでは、推定7000億ドル相当の資産が危険にさらされていた可能性があります。
何が起きたのかというと:
🛡️ 欠陥:倫理的ハッカーが、Aptosのスマートコントラクトを支えるエンジンであるMove Virtual Machine(MoveVM)の中に、重大な脆弱性が潜んでいることを特定しました。
•📉 リスク:悪用された場合、このバグはネットワークノード全体で壊滅的なサービス拒否(DoS)クラッシュを引き起こしたり、あるいは完全に稼働を停止させたりする可能性があり、何十億ドルもの価値が凍結されかねませんでした。
💰 非対称性:驚くべきことに、研究者らは、攻撃者がこのエクスプロイトを実行するコストはわずか$3,000程度で済んだはずだと指摘しています。
✅ 解決:Aptosチームは素早くパッチを展開し、不正なアクターが抜け穴を悪用する前にネットワークを確実に防御しました。
💡 大きな教訓
これは、堅牢なバグバウンティプログラムや継続的なプロトコル監査が“任意”ではなく“基盤”である理由を示す、まさに教科書的な事例です。Web3のセキュリティは一度きりのマイルストーンではありません。継続的な戦いです。災害が起きる前にこの問題を見つけたセキュリティ研究者の皆さんに称賛を。
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
133
·
--
マネタイズの季節がこっそり上がって、たぶん気づいてないかもなコイン 👀
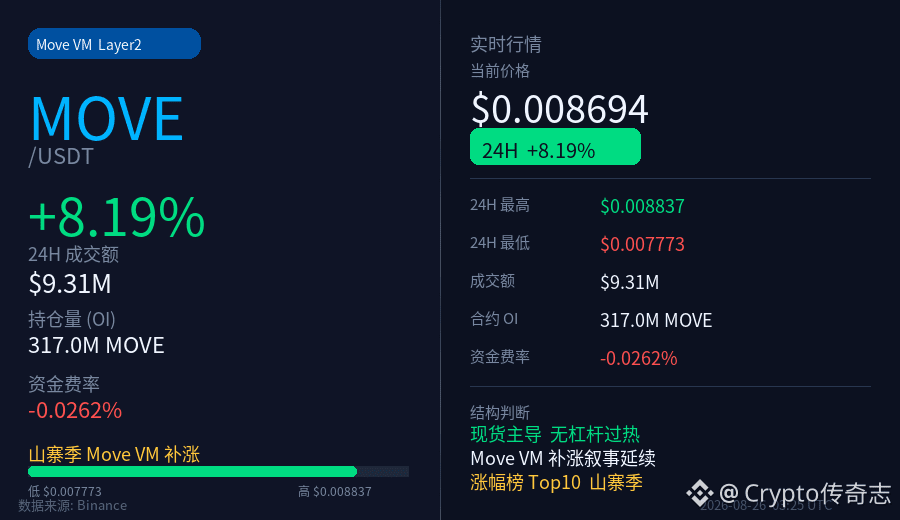
MOVE(Move VM Layer2)今日、こっそり上昇率ランキングのトップ10入り、+8.2%!しかも構造がかなりクリーン——
📌 いまどこ?
- 現在価格:$0.00869
- 24H 上昇幅:+8.19%
- 取引高:約 930 万 USDT
- デリバティブ OI:3.17 億枚 MOVE
📌 構造はどう?
- 資金調達率 -0.026%、わずかなショートへの補助
- 今回の上げは現物主導で、先物のレバレッジを積み上げたものではない
- OIに目立つ異常はなく、追い買い過熱のシグナルも目立たない
📌 背後で語られてるストーリーは?
アルトシーズン全体のムードが広がり、次世代のスマートコントラクト用仮想マシンという物語で注目される Move VM セクター。今回の動きは資金が「出遅れ補填(押し上げ)」のローテーションに組み込んだ形になっている。
BNBChain の Pasteur アップグレードがエコシステムのムードを押し上げており、メインストリームではない L2/VM 層全体が恩恵を受けている。
「必ず買え」とは言わないけど、ひとつだけ注意:上昇率ランキングに、あまり話題にされてないのにこっそり上がっているようなこのタイプの構造が出てくる場合、アルトシーズンの中盤で見逃さずにもう一度チェックすべきサインになってることが多い 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance広場
下の小カードをクリックして、すぐに相場をチェック👇
1
139
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#TRMCambodianCasinosReceived$1.07BInCrypto
閲覧回数 1
8人が討論中
2
#IolePlansToSellAll151.21Bitcoin
閲覧回数 364
39人が討論中
3
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
閲覧回数 2,436
47人が討論中
4
#OpenAICutsFundraisingTargetBy$10B
閲覧回数 722
48人が討論中
5
#ASICHasReceivedNoPredictionMarketApplications
閲覧回数 10,094
337人が討論中
6
#RecallAnnouncesLiquidationPlansToBurn35.86%OfSupply
閲覧回数 451
20人が討論中
7
#TetherReports$191.5BInQ3Reserves
閲覧回数 164
17人が討論中
8
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
閲覧回数 67,587
1,273人が討論中
9
#HKDollarStablecoinHKDAPToLaunchOnSolana
閲覧回数 51,285
844人が討論中
10
#$1.5BInLeveragedCryptoBetsLiquidated
閲覧回数 86,233
296人が討論中