
#cryptowallet
cryptowallet
閲覧回数 109,028
624人が討論中
注目
最新

🔐 あなたの暗号資産は「ウォレットの中に」入っているわけではありません。Most beginners get this wrong. $AAPLB
しかし、あなたの暗号資産が実際にどこにあるのかを理解することで、資金を守るのに役立ちます。$NVDAB
あなたの暗号資産はブロックチェーンに記録されます。ウォレットは、それらにアクセスして管理するために必要な鍵を提供します。
次のスライドでは、ホットとコールド、さらにカストディ型とノンカストディ型のウォレットの違いを分解して説明します。
💬 どのウォレットを使っていますか?
🔥 ホットウォレット?それとも ❄️ コールドウォレット?
📌 これを保存しておいてください。きっと覚えておきたいはずです。
📤 暗号資産を学んでいる誰かにシェアしてください。
#crypto #bitcoin #blockchain #CryptoWallet #Binance
🔐 あなたの暗号資産は「ウォレットの中に」入っているわけではありません。
Most beginners get this wrong. $AAPLB
しかし、あなたの暗号資産が実際にどこにあるのかを理解することで、資金を守るのに役立ちます。$NVDAB
あなたの暗号資産はブロックチェーンに記録されます。ウォレットは、それらにアクセスして管理するために必要な鍵を提供します。
次のスライドでは、ホットとコールド、さらにカストディ型とノンカストディ型のウォレットの違いを分解して説明します。
💬 どのウォレットを使っていますか?
🔥 ホットウォレット?それとも ❄️ コールドウォレット?
📌 これを保存しておいてください。きっと覚えておきたいはずです。
📤 暗号資産を学んでいる誰かにシェアしてください。
#crypto #bitcoin #blockchain #CryptoWallet #Binance
しかし、あなたの暗号資産が実際にどこにあるのかを理解することで、資金を守るのに役立ちます。$NVDAB
あなたの暗号資産はブロックチェーンに記録されます。ウォレットは、それらにアクセスして管理するために必要な鍵を提供します。
次のスライドでは、ホットとコールド、さらにカストディ型とノンカストディ型のウォレットの違いを分解して説明します。
💬 どのウォレットを使っていますか?
🔥 ホットウォレット?それとも ❄️ コールドウォレット?
📌 これを保存しておいてください。きっと覚えておきたいはずです。
📤 暗号資産を学んでいる誰かにシェアしてください。
#crypto #bitcoin #blockchain #CryptoWallet #Binance
1
1
1
80

·
--
🔥 Bitcoin Wallet Maker Trezor、ハッカーがメール提供業者に侵入したと発表。
「Critical Security Alert: STM32 Entropy Vulnerability」という名前のメールは当社からのものではなく、フィッシングの試みです。リンクは一切クリックしないでください、とTrezorはXに投稿しました。Trezorは、攻撃に使用されたドメインを停止し、ハッカーが同社の正規ドメインにどのようにアクセスしたのかを調査しているとしています。偽のTrezorメールは、同社のエンジニアが、同社のデバイスに使われているSTM32マイクロコントローラに重大なハードウェアレベルの脆弱性を見つけたと主張しています。
その後、欠陥が推定で4台に1台の割合で影響すると虚偽の主張をし、回復フレーズのランダム性、つまりエントロピーが不十分になり得るなどと書いて、最近のColdcardの脆弱性悪用でユーザーがビットコインで1億3,000万ドル超の損失を出したことへの不安をあおる内容になっています。Trezorは、イースター時間の午後4時30分頃にユーザー向け声明として、このメールが詐欺(不正)であること、注意を促すことを出しましたが、複数のユーザーが、正当なTrezorのメールアドレスに見える送信元からフィッシング詐欺メールを受け取ったと報告したのはそれより数時間後でした。Casaの共同創業者兼CEOであるNick Neuman氏は、このキャンペーンがTrezorの範囲を超えて広がる可能性があり、Bitboxユーザーからも同様の話を聞いていたと述べています。
❓ これはもっと大きな動きの始まりですか、それともただのノイズですか?下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Bitcoin Wallet Maker Trezor、ハッカーがメール提供業者に侵入したと発表。
「Critical Security Alert: STM32 Entropy Vulnerability」という名前のメールは当社からのものではなく、フィッシングの試みです。リンクは一切クリックしないでください、とTrezorはXに投稿しました。Trezorは、攻撃に使用されたドメインを停止し、ハッカーが同社の正規ドメインにどのようにアクセスしたのかを調査しているとしています。偽のTrezorメールは、同社のエンジニアが、同社のデバイスに使われているSTM32マイクロコントローラに重大なハードウェアレベルの脆弱性を見つけたと主張しています。
その後、欠陥が推定で4台に1台の割合で影響すると虚偽の主張をし、回復フレーズのランダム性、つまりエントロピーが不十分になり得るなどと書いて、最近のColdcardの脆弱性悪用でユーザーがビットコインで1億3,000万ドル超の損失を出したことへの不安をあおる内容になっています。Trezorは、イースター時間の午後4時30分頃にユーザー向け声明として、このメールが詐欺(不正)であること、注意を促すことを出しましたが、複数のユーザーが、正当なTrezorのメールアドレスに見える送信元からフィッシング詐欺メールを受け取ったと報告したのはそれより数時間後でした。Casaの共同創業者兼CEOであるNick Neuman氏は、このキャンペーンがTrezorの範囲を超えて広がる可能性があり、Bitboxユーザーからも同様の話を聞いていたと述べています。
❓ これはもっと大きな動きの始まりですか、それともただのノイズですか?下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
「Critical Security Alert: STM32 Entropy Vulnerability」という名前のメールは当社からのものではなく、フィッシングの試みです。リンクは一切クリックしないでください、とTrezorはXに投稿しました。Trezorは、攻撃に使用されたドメインを停止し、ハッカーが同社の正規ドメインにどのようにアクセスしたのかを調査しているとしています。偽のTrezorメールは、同社のエンジニアが、同社のデバイスに使われているSTM32マイクロコントローラに重大なハードウェアレベルの脆弱性を見つけたと主張しています。
その後、欠陥が推定で4台に1台の割合で影響すると虚偽の主張をし、回復フレーズのランダム性、つまりエントロピーが不十分になり得るなどと書いて、最近のColdcardの脆弱性悪用でユーザーがビットコインで1億3,000万ドル超の損失を出したことへの不安をあおる内容になっています。Trezorは、イースター時間の午後4時30分頃にユーザー向け声明として、このメールが詐欺(不正)であること、注意を促すことを出しましたが、複数のユーザーが、正当なTrezorのメールアドレスに見える送信元からフィッシング詐欺メールを受け取ったと報告したのはそれより数時間後でした。Casaの共同創業者兼CEOであるNick Neuman氏は、このキャンペーンがTrezorの範囲を超えて広がる可能性があり、Bitboxユーザーからも同様の話を聞いていたと述べています。
❓ これはもっと大きな動きの始まりですか、それともただのノイズですか?下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
59
·
--
🔥 ビットコインのコールドウォレットを保有しているとみられる女性と家族が殺害される:メキシコ人ミュージシャンとその家族
IBTimes UKの報道によると、メンドレス、妊娠中の妻アナ・パウラ・バラガーン、3歳の娘ソファ、21歳の家事使用人アレイダ・ロメロの4人が、メキシコ州サン・ミゲル・アトサパーン・デ・サラゴサ(Atizapn de Zaragoza)にある家で9月1日に死亡しているのが見つかった。夫婦の6歳の息子は生き残った。州の検察当局は、容疑者らは、ビットコインが「100万ドル相当」の金額を含むと信じていたコールドウォレットを探して家に侵入したとみられると述べた。捜査当局は、メキシコの刑事手続に関するプライバシー規則に従い姓の代わりにNを用いて、容疑者をディエゴ・セバスティアンとゲラルドだとして特定した。メンドレスのビジネス関係者だったディエゴ・セバスティアンは、両者の関係を利用してアクセスを得たうえで、暗号資産の入手を助けるためにゲラルドへ200万ペソ(約11万8,000ドル)を提示したとされる。
2人はいずれも9月2日に逮捕された。コールドウォレットはビットコイン自体を保存するのではなく、一般的にレジャー(Ledger)やトレザー(Trezor)、または隔離型のコールドカード(air-gapped Coldcard)などの「ハードウェアウォレット」として知られる装置で、資金へのアクセスを制御する秘密鍵を保存する。コールドウォレットは多くのオンライン攻撃から保護するが、犯罪者が財布へのアクセスを得るために保有者を直接狙うことができるため、物理的な脅威を完全になくすわけではない。今回の殺害は、暗号資産保有者を標的にした物理的攻撃が増えている流れの最新事例だ。
❓ あなたの見方は? これはもっと大きな動きの始まりなのか、それとも単なる騒ぎにすぎないのか。下にコメントして。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 ビットコインのコールドウォレットを保有しているとみられる女性と家族が殺害される:メキシコ人ミュージシャンとその家族
IBTimes UKの報道によると、メンドレス、妊娠中の妻アナ・パウラ・バラガーン、3歳の娘ソファ、21歳の家事使用人アレイダ・ロメロの4人が、メキシコ州サン・ミゲル・アトサパーン・デ・サラゴサ(Atizapn de Zaragoza)にある家で9月1日に死亡しているのが見つかった。夫婦の6歳の息子は生き残った。州の検察当局は、容疑者らは、ビットコインが「100万ドル相当」の金額を含むと信じていたコールドウォレットを探して家に侵入したとみられると述べた。捜査当局は、メキシコの刑事手続に関するプライバシー規則に従い姓の代わりにNを用いて、容疑者をディエゴ・セバスティアンとゲラルドだとして特定した。メンドレスのビジネス関係者だったディエゴ・セバスティアンは、両者の関係を利用してアクセスを得たうえで、暗号資産の入手を助けるためにゲラルドへ200万ペソ(約11万8,000ドル)を提示したとされる。
2人はいずれも9月2日に逮捕された。コールドウォレットはビットコイン自体を保存するのではなく、一般的にレジャー(Ledger)やトレザー(Trezor)、または隔離型のコールドカード(air-gapped Coldcard)などの「ハードウェアウォレット」として知られる装置で、資金へのアクセスを制御する秘密鍵を保存する。コールドウォレットは多くのオンライン攻撃から保護するが、犯罪者が財布へのアクセスを得るために保有者を直接狙うことができるため、物理的な脅威を完全になくすわけではない。今回の殺害は、暗号資産保有者を標的にした物理的攻撃が増えている流れの最新事例だ。
❓ あなたの見方は? これはもっと大きな動きの始まりなのか、それとも単なる騒ぎにすぎないのか。下にコメントして。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
IBTimes UKの報道によると、メンドレス、妊娠中の妻アナ・パウラ・バラガーン、3歳の娘ソファ、21歳の家事使用人アレイダ・ロメロの4人が、メキシコ州サン・ミゲル・アトサパーン・デ・サラゴサ(Atizapn de Zaragoza)にある家で9月1日に死亡しているのが見つかった。夫婦の6歳の息子は生き残った。州の検察当局は、容疑者らは、ビットコインが「100万ドル相当」の金額を含むと信じていたコールドウォレットを探して家に侵入したとみられると述べた。捜査当局は、メキシコの刑事手続に関するプライバシー規則に従い姓の代わりにNを用いて、容疑者をディエゴ・セバスティアンとゲラルドだとして特定した。メンドレスのビジネス関係者だったディエゴ・セバスティアンは、両者の関係を利用してアクセスを得たうえで、暗号資産の入手を助けるためにゲラルドへ200万ペソ(約11万8,000ドル)を提示したとされる。
2人はいずれも9月2日に逮捕された。コールドウォレットはビットコイン自体を保存するのではなく、一般的にレジャー(Ledger)やトレザー(Trezor)、または隔離型のコールドカード(air-gapped Coldcard)などの「ハードウェアウォレット」として知られる装置で、資金へのアクセスを制御する秘密鍵を保存する。コールドウォレットは多くのオンライン攻撃から保護するが、犯罪者が財布へのアクセスを得るために保有者を直接狙うことができるため、物理的な脅威を完全になくすわけではない。今回の殺害は、暗号資産保有者を標的にした物理的攻撃が増えている流れの最新事例だ。
❓ あなたの見方は? これはもっと大きな動きの始まりなのか、それとも単なる騒ぎにすぎないのか。下にコメントして。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
24
TRON保護(ウォレット)システムの概要
TRONウォレットは、$TRXおよびTRC-20トークン、特にUSDT-TRC20を管理し、TRONのネイティブな分散型アプリケーションと連携するための、非カストディアル(自己管理型)のソフトウェアまたはハードウェアのゲートウェイとして機能します。
リソースモデル(エネルギーと帯域幅):従来の手数料構造とは異なり、TRONウォレットではユーザーが$TRXを保管して帯域幅(通常の送金用)とエネルギー(USDTのようなスマートコントラクトの実行用)を生成できます。これによりガス手数料が大幅に低減、または不要になります。
主要なネイティブ機能:非カストディアルウォレットにより、TRONのスーパー代表(SR)への直接投票が可能になり、保管報酬の獲得、ガバナンスへの参加、多署名アカウントの管理ができます。
システムの主な選択肢:
TronLink:主要なTRON公式ブラウザ拡張とモバイルウォレットを追加し、リソースの完全管理とWeb3アプリへのアクセスを提供します。
Klever Wallet:モバイル端末を中心にした人気のオプションで、複数チェーンをサポートし、統合ストレージとトークンのスワップを提供します。
MetaMaskと複数チェーン対応:MetaMaskを含む、より幅広い非カストディアルウォレットに対応。TRONのネイティブアカウントやTRC-20トークンのクロスチェーン取引もサポートします。
#TRON #TRX #TronLink #TRC20 #CryptoWallet
TRON保護(ウォレット)システムの概要
TRONウォレットは、$TRXおよびTRC-20トークン、特にUSDT-TRC20を管理し、TRONのネイティブな分散型アプリケーションと連携するための、非カストディアル(自己管理型)のソフトウェアまたはハードウェアのゲートウェイとして機能します。
リソースモデル(エネルギーと帯域幅):従来の手数料構造とは異なり、TRONウォレットではユーザーが$TRXを保管して帯域幅(通常の送金用)とエネルギー(USDTのようなスマートコントラクトの実行用)を生成できます。これによりガス手数料が大幅に低減、または不要になります。
主要なネイティブ機能:非カストディアルウォレットにより、TRONのスーパー代表(SR)への直接投票が可能になり、保管報酬の獲得、ガバナンスへの参加、多署名アカウントの管理ができます。
システムの主な選択肢:
TronLink:主要なTRON公式ブラウザ拡張とモバイルウォレットを追加し、リソースの完全管理とWeb3アプリへのアクセスを提供します。
Klever Wallet:モバイル端末を中心にした人気のオプションで、複数チェーンをサポートし、統合ストレージとトークンのスワップを提供します。
MetaMaskと複数チェーン対応:MetaMaskを含む、より幅広い非カストディアルウォレットに対応。TRONのネイティブアカウントやTRC-20トークンのクロスチェーン取引もサポートします。
#TRON #TRX #TronLink #TRC20 #CryptoWallet
TRONウォレットは、$TRXおよびTRC-20トークン、特にUSDT-TRC20を管理し、TRONのネイティブな分散型アプリケーションと連携するための、非カストディアル(自己管理型)のソフトウェアまたはハードウェアのゲートウェイとして機能します。
リソースモデル(エネルギーと帯域幅):従来の手数料構造とは異なり、TRONウォレットではユーザーが$TRXを保管して帯域幅(通常の送金用)とエネルギー(USDTのようなスマートコントラクトの実行用)を生成できます。これによりガス手数料が大幅に低減、または不要になります。
主要なネイティブ機能:非カストディアルウォレットにより、TRONのスーパー代表(SR)への直接投票が可能になり、保管報酬の獲得、ガバナンスへの参加、多署名アカウントの管理ができます。
システムの主な選択肢:
TronLink:主要なTRON公式ブラウザ拡張とモバイルウォレットを追加し、リソースの完全管理とWeb3アプリへのアクセスを提供します。
Klever Wallet:モバイル端末を中心にした人気のオプションで、複数チェーンをサポートし、統合ストレージとトークンのスワップを提供します。
MetaMaskと複数チェーン対応:MetaMaskを含む、より幅広い非カストディアルウォレットに対応。TRONのネイティブアカウントやTRC-20トークンのクロスチェーン取引もサポートします。
#TRON #TRX #TronLink #TRC20 #CryptoWallet
49
·
--
🔥 Coldcardハッカーが7.7百万ドルを動かし、第三波のビットコイン押収のほぼ半分に迫る。
画像:Decrypt 記事を保存するにはアカウントを作成。Googleで追加 DecryptをGoogleのおすすめソースに設定して、Google上での当社のストーリーをもっと見る。要点 Galaxy Researchによると、月曜日時点で約770万ドル相当の97.09 BTCがWave 3の金庫から出ているという。コインは9月2日にTHORChainを経由して送り出され、週末にはCoinJoinラウンドで扱われた。Coldcardの全体的な侵害(エクスプロイト)のうち、盗まれたビットコインの82%は依然として動いていない。Coldcardハードウェアウォレットからの窃盗の第3波を担った攻撃者は、月曜日の価格でその波の取り分の約45%にあたるおよそ97.09 BTC、約770万ドルを移動させたとGalaxy Researchが伝えている。最初の退出は9月2日で、最大規模の金庫から約20.5 BTCがTHORChainを通って送られ、イーサリアムとして払い出された。
日曜の夜に使われたコインは、その代わりにCoinJoinラウンドへ投入された。これはビットコインのプライバシー技術で、複数ユーザーの取引をまとめて、入力と出力の間の追跡を断ち切る。実際にイーサリアムへ到達したのは20.56 BTCのみだった。さらに57.24 BTCは、単一アドレス上のCoinJoinの変更分として未使用のまま残っており、Galaxyはその送金履歴はさらに約19 BTC分で終わるとしている。
ColdcardのWave 3エクスプロイターは資金を動かし続けている Wave 3では、エクスプロイターは各被害者のコインに対し、293の2-of-2マルチシグ金庫を作成した。9/2の最初の動きでは、コインがTHORChainを通じてイーサリアムへ送られた。
❓ あなたの見解は? これはもっと大きな動きの始まりなのか、それともただのノイズなのか。下にコメントを。
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
🔥 Coldcardハッカーが7.7百万ドルを動かし、第三波のビットコイン押収のほぼ半分に迫る。
画像:Decrypt 記事を保存するにはアカウントを作成。Googleで追加 DecryptをGoogleのおすすめソースに設定して、Google上での当社のストーリーをもっと見る。要点 Galaxy Researchによると、月曜日時点で約770万ドル相当の97.09 BTCがWave 3の金庫から出ているという。コインは9月2日にTHORChainを経由して送り出され、週末にはCoinJoinラウンドで扱われた。Coldcardの全体的な侵害(エクスプロイト)のうち、盗まれたビットコインの82%は依然として動いていない。Coldcardハードウェアウォレットからの窃盗の第3波を担った攻撃者は、月曜日の価格でその波の取り分の約45%にあたるおよそ97.09 BTC、約770万ドルを移動させたとGalaxy Researchが伝えている。最初の退出は9月2日で、最大規模の金庫から約20.5 BTCがTHORChainを通って送られ、イーサリアムとして払い出された。
日曜の夜に使われたコインは、その代わりにCoinJoinラウンドへ投入された。これはビットコインのプライバシー技術で、複数ユーザーの取引をまとめて、入力と出力の間の追跡を断ち切る。実際にイーサリアムへ到達したのは20.56 BTCのみだった。さらに57.24 BTCは、単一アドレス上のCoinJoinの変更分として未使用のまま残っており、Galaxyはその送金履歴はさらに約19 BTC分で終わるとしている。
ColdcardのWave 3エクスプロイターは資金を動かし続けている Wave 3では、エクスプロイターは各被害者のコインに対し、293の2-of-2マルチシグ金庫を作成した。9/2の最初の動きでは、コインがTHORChainを通じてイーサリアムへ送られた。
❓ あなたの見解は? これはもっと大きな動きの始まりなのか、それともただのノイズなのか。下にコメントを。
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
画像:Decrypt 記事を保存するにはアカウントを作成。Googleで追加 DecryptをGoogleのおすすめソースに設定して、Google上での当社のストーリーをもっと見る。要点 Galaxy Researchによると、月曜日時点で約770万ドル相当の97.09 BTCがWave 3の金庫から出ているという。コインは9月2日にTHORChainを経由して送り出され、週末にはCoinJoinラウンドで扱われた。Coldcardの全体的な侵害(エクスプロイト)のうち、盗まれたビットコインの82%は依然として動いていない。Coldcardハードウェアウォレットからの窃盗の第3波を担った攻撃者は、月曜日の価格でその波の取り分の約45%にあたるおよそ97.09 BTC、約770万ドルを移動させたとGalaxy Researchが伝えている。最初の退出は9月2日で、最大規模の金庫から約20.5 BTCがTHORChainを通って送られ、イーサリアムとして払い出された。
日曜の夜に使われたコインは、その代わりにCoinJoinラウンドへ投入された。これはビットコインのプライバシー技術で、複数ユーザーの取引をまとめて、入力と出力の間の追跡を断ち切る。実際にイーサリアムへ到達したのは20.56 BTCのみだった。さらに57.24 BTCは、単一アドレス上のCoinJoinの変更分として未使用のまま残っており、Galaxyはその送金履歴はさらに約19 BTC分で終わるとしている。
ColdcardのWave 3エクスプロイターは資金を動かし続けている Wave 3では、エクスプロイターは各被害者のコインに対し、293の2-of-2マルチシグ金庫を作成した。9/2の最初の動きでは、コインがTHORChainを通じてイーサリアムへ送られた。
❓ あなたの見解は? これはもっと大きな動きの始まりなのか、それともただのノイズなのか。下にコメントを。
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
70
·
--
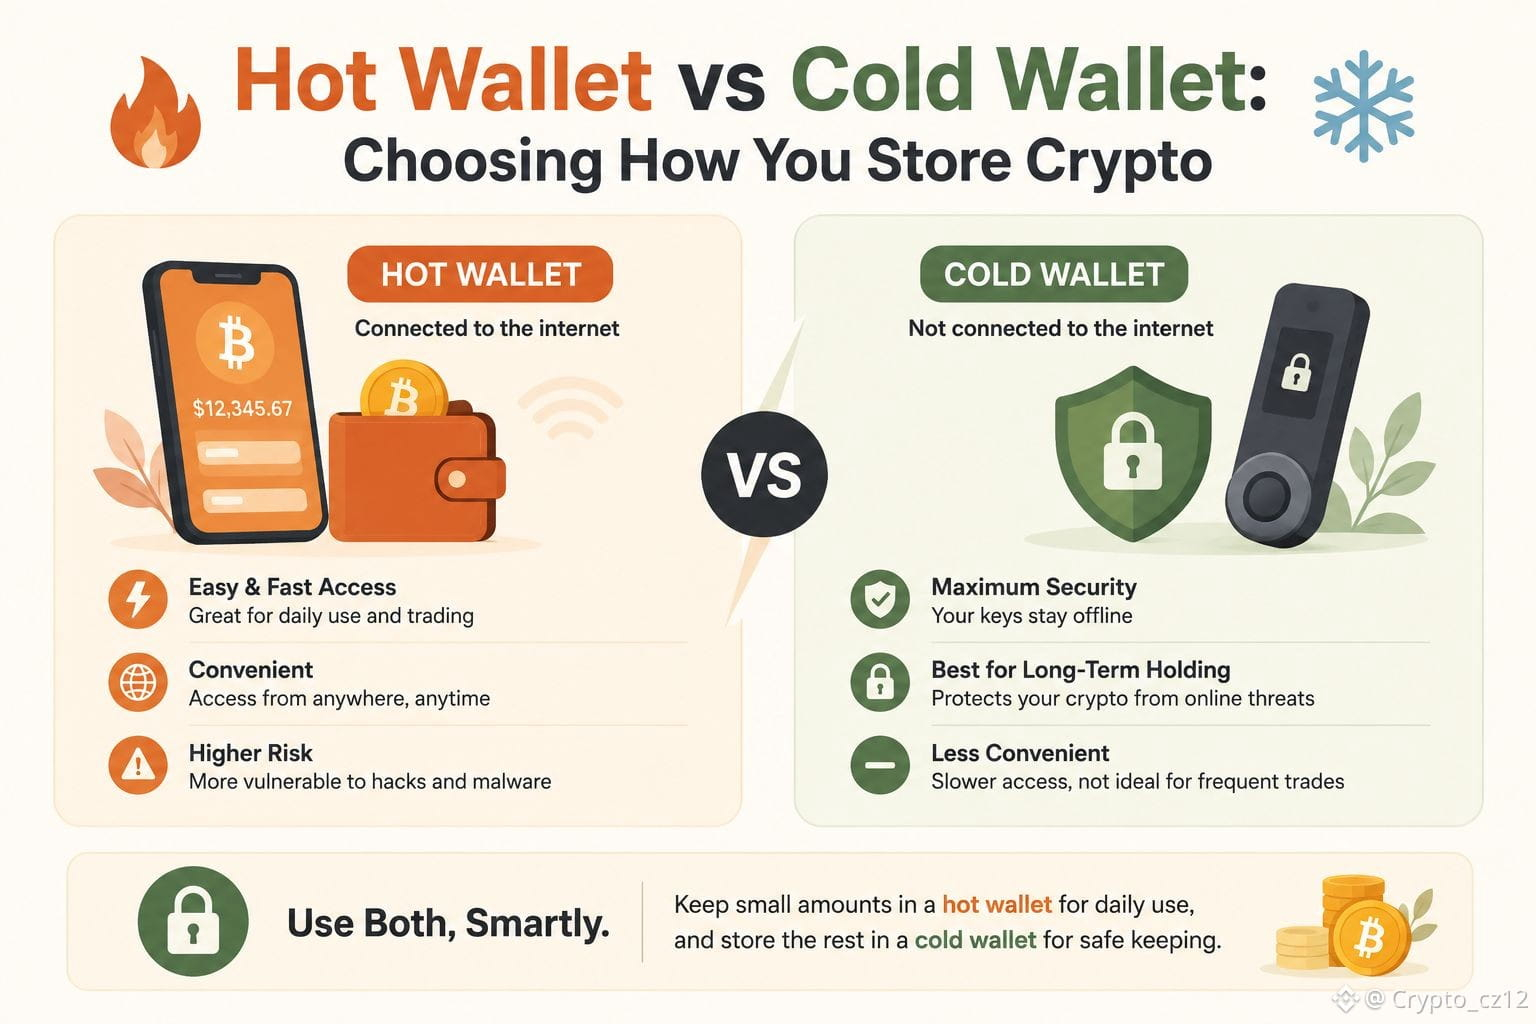
ホットウォレット vs コールドウォレット:暗号資産の保管方法を選ぶ
ホット=便利だが、より露出しやすい。コールド=オフラインのハードウェアで、長期保有にはより安全。用途に合わせてツールを選ぶ
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
{spot}(AAPLBUSDT)
ホットウォレット vs コールドウォレット:暗号資産の保管方法を選ぶ
ホット=便利だが、より露出しやすい。コールド=オフラインのハードウェアで、長期保有にはより安全。用途に合わせてツールを選ぶ
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
ホット=便利だが、より露出しやすい。コールド=オフラインのハードウェアで、長期保有にはより安全。用途に合わせてツールを選ぶ
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
70


·
--
$BTC - 英国人男性、2012年のミスから5,500 BTC、4.5百万USDT相当を回収
a British investor who thought he lost 2,000 USDT in bitcoin back in 2012 just recovered the haul, now worth roughly 4.5M USDT.
CEL Solicitorsは、旧Intersangoユーザーに紐づく5,500 BTC超を保有するウォレットを特定したと確認した。
資金は発見まで13年間も休眠状態だった。BTCは現在79,754 USDT近辺で取引されており、0.6%上昇している。
古いウォレットの再稼働は、このサイクルで繰り返し見られるテーマだ。放棄した可能性のある初期アドレスは、念のため再確認するとよい。
$BTC
#Bitcoin #BTC #CryptoWallet
$BTC - 英国人男性、2012年のミスから5,500 BTC、4.5百万USDT相当を回収
a British investor who thought he lost 2,000 USDT in bitcoin back in 2012 just recovered the haul, now worth roughly 4.5M USDT.
CEL Solicitorsは、旧Intersangoユーザーに紐づく5,500 BTC超を保有するウォレットを特定したと確認した。
資金は発見まで13年間も休眠状態だった。BTCは現在79,754 USDT近辺で取引されており、0.6%上昇している。
古いウォレットの再稼働は、このサイクルで繰り返し見られるテーマだ。放棄した可能性のある初期アドレスは、念のため再確認するとよい。
$BTC
#Bitcoin #BTC #CryptoWallet
a British investor who thought he lost 2,000 USDT in bitcoin back in 2012 just recovered the haul, now worth roughly 4.5M USDT.
CEL Solicitorsは、旧Intersangoユーザーに紐づく5,500 BTC超を保有するウォレットを特定したと確認した。
資金は発見まで13年間も休眠状態だった。BTCは現在79,754 USDT近辺で取引されており、0.6%上昇している。
古いウォレットの再稼働は、このサイクルで繰り返し見られるテーマだ。放棄した可能性のある初期アドレスは、念のため再確認するとよい。
$BTC
#Bitcoin #BTC #CryptoWallet
1
55
·
--
🔥 AIがフラグを立てた後の修正で、ビットコイン・プライバシー・ウォレット「Sparrow」の不具合アップデートが判明。
画像:Shutterstock/Decrypt記事を保存するためにアカウントを作成追加:Googleに追加Decryption を Google のお気に入りソースとして設定すると、Google でさらに多くのストーリーをご覧いただけます。
要点:Sparrow Wallet は AI 支援によるコードレビューの後、バージョン 2.5.4 をリリースしました。開発者の Craig Raw 氏は、レビューによってほとんどのアップデート/修正がもたらされたと述べています。悪用の兆候は見つからなかったものの、更新を推奨しています。プライバシー重視のビットコイン・ウォレット開発者 Sparrow Wallet は、開発者の Craig Raw 氏が Decrypt に語ったところによれば、木曜日に AI 支援のコードレビューを経て、バージョン 2.5.4 を公開しました。このレビューで得られた結果の大半が、今回のアップデート/修正だということです。
Raw 氏によると、レビューは主に、制限のない中国製 AI モデルのリリースと、潜在的なエクスプロイトを探すために大規模なコードベースを検索できる新機能によって促されました。Sparrow をレビューするために使用されたモデルは特定されていません。このレビューは、Coldcard のシード生成コードの欠陥に関する 7 月の攻撃の後に行われました。この脆弱性により、攻撃者は物理デバイスにアクセスすることなく、秘密鍵を再構築できてしまいました。
❓ あなたの見解は?これって、もっと大きな動きの始まりですか?それとも単なるノイズでしょうか。下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 AIがフラグを立てた後の修正で、ビットコイン・プライバシー・ウォレット「Sparrow」の不具合アップデートが判明。
画像:Shutterstock/Decrypt記事を保存するためにアカウントを作成追加:Googleに追加Decryption を Google のお気に入りソースとして設定すると、Google でさらに多くのストーリーをご覧いただけます。
要点:Sparrow Wallet は AI 支援によるコードレビューの後、バージョン 2.5.4 をリリースしました。開発者の Craig Raw 氏は、レビューによってほとんどのアップデート/修正がもたらされたと述べています。悪用の兆候は見つからなかったものの、更新を推奨しています。プライバシー重視のビットコイン・ウォレット開発者 Sparrow Wallet は、開発者の Craig Raw 氏が Decrypt に語ったところによれば、木曜日に AI 支援のコードレビューを経て、バージョン 2.5.4 を公開しました。このレビューで得られた結果の大半が、今回のアップデート/修正だということです。
Raw 氏によると、レビューは主に、制限のない中国製 AI モデルのリリースと、潜在的なエクスプロイトを探すために大規模なコードベースを検索できる新機能によって促されました。Sparrow をレビューするために使用されたモデルは特定されていません。このレビューは、Coldcard のシード生成コードの欠陥に関する 7 月の攻撃の後に行われました。この脆弱性により、攻撃者は物理デバイスにアクセスすることなく、秘密鍵を再構築できてしまいました。
❓ あなたの見解は?これって、もっと大きな動きの始まりですか?それとも単なるノイズでしょうか。下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
画像:Shutterstock/Decrypt記事を保存するためにアカウントを作成追加:Googleに追加Decryption を Google のお気に入りソースとして設定すると、Google でさらに多くのストーリーをご覧いただけます。
要点:Sparrow Wallet は AI 支援によるコードレビューの後、バージョン 2.5.4 をリリースしました。開発者の Craig Raw 氏は、レビューによってほとんどのアップデート/修正がもたらされたと述べています。悪用の兆候は見つからなかったものの、更新を推奨しています。プライバシー重視のビットコイン・ウォレット開発者 Sparrow Wallet は、開発者の Craig Raw 氏が Decrypt に語ったところによれば、木曜日に AI 支援のコードレビューを経て、バージョン 2.5.4 を公開しました。このレビューで得られた結果の大半が、今回のアップデート/修正だということです。
Raw 氏によると、レビューは主に、制限のない中国製 AI モデルのリリースと、潜在的なエクスプロイトを探すために大規模なコードベースを検索できる新機能によって促されました。Sparrow をレビューするために使用されたモデルは特定されていません。このレビューは、Coldcard のシード生成コードの欠陥に関する 7 月の攻撃の後に行われました。この脆弱性により、攻撃者は物理デバイスにアクセスすることなく、秘密鍵を再構築できてしまいました。
❓ あなたの見解は?これって、もっと大きな動きの始まりですか?それとも単なるノイズでしょうか。下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
29

·
--
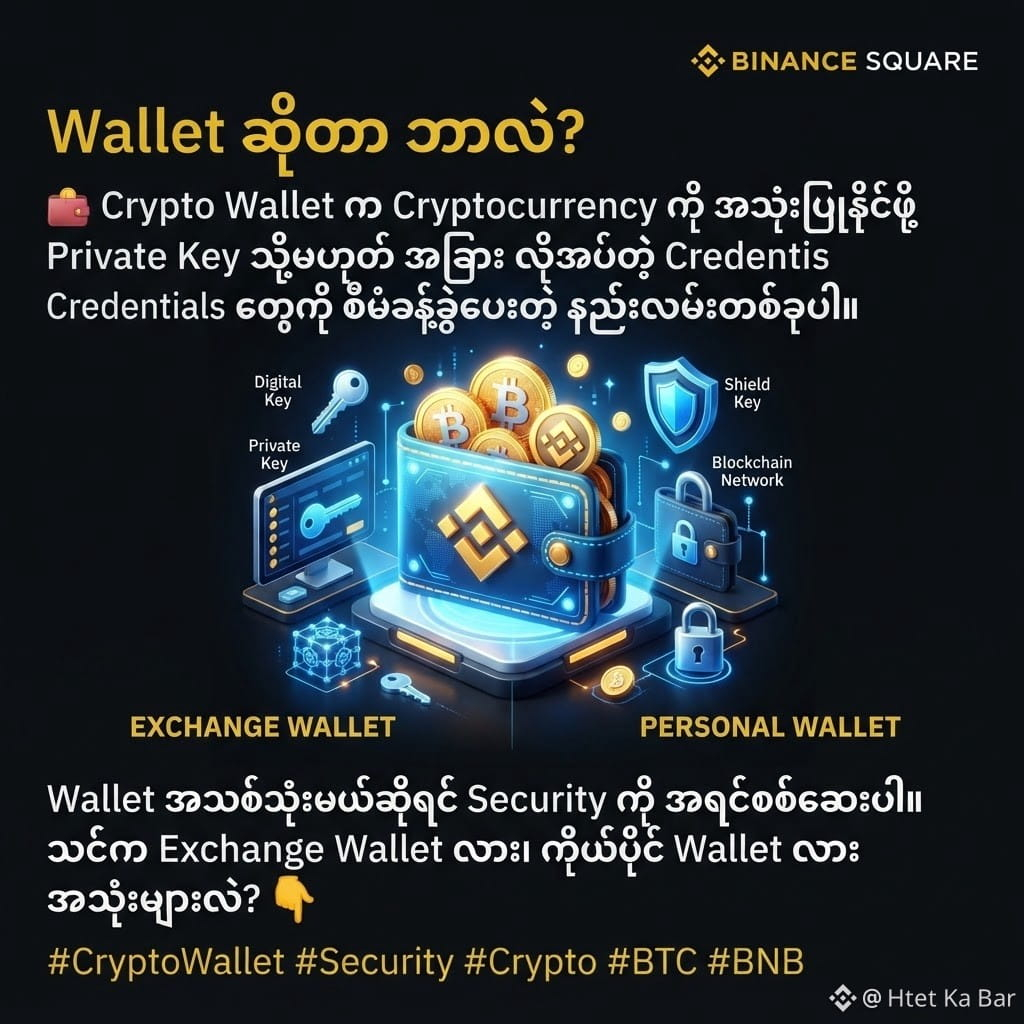
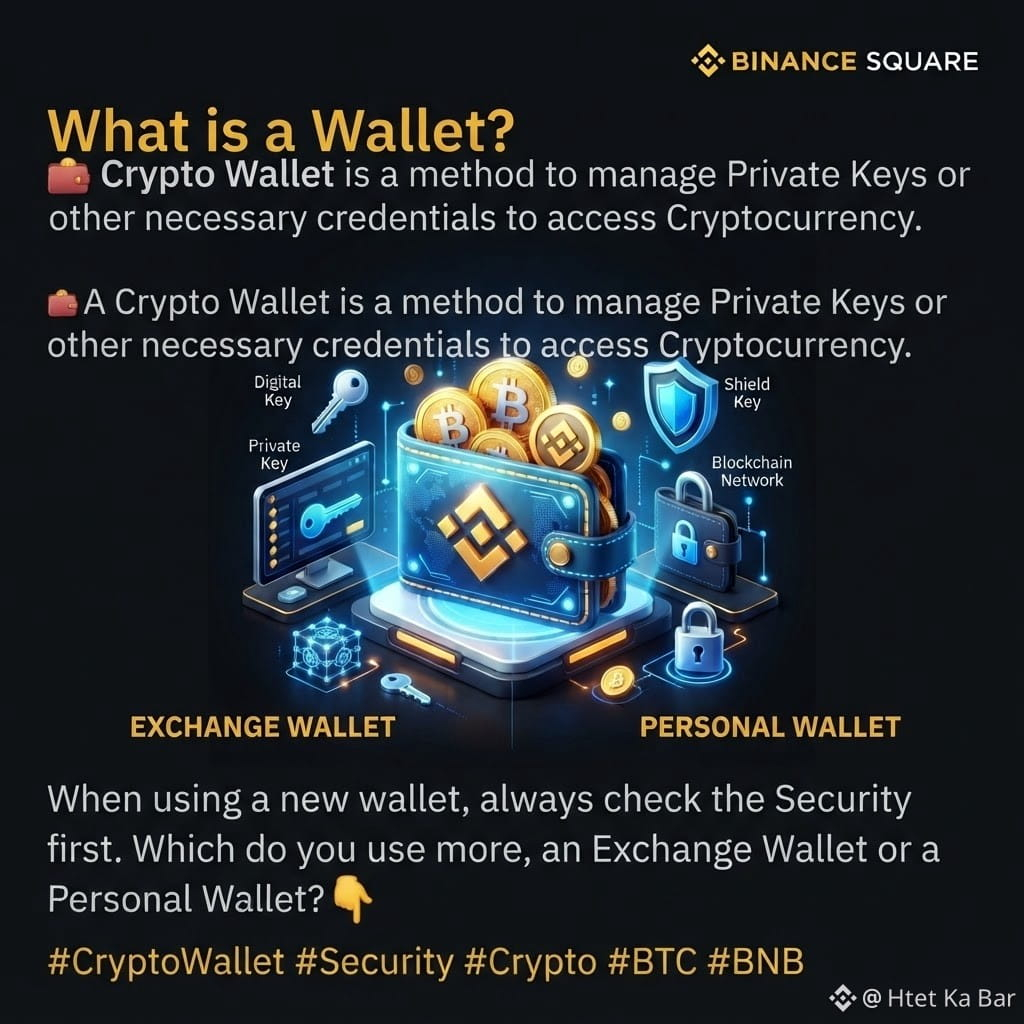
ウォレットって何?
👛 クリプトウォレットは、暗号通貨を利用するためのプライベートキー、または他に必要な認証情報(クレデンシャル)を管理する方法の一つです。
新しいウォレットを使うなら、まずはセキュリティを確認してください。
あなたは取引所のウォレットですか?それとも自分専用のウォレットですか?👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
ウォレットって何?
👛 クリプトウォレットは、暗号通貨を利用するためのプライベートキー、または他に必要な認証情報(クレデンシャル)を管理する方法の一つです。
新しいウォレットを使うなら、まずはセキュリティを確認してください。
あなたは取引所のウォレットですか?それとも自分専用のウォレットですか?👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
👛 クリプトウォレットは、暗号通貨を利用するためのプライベートキー、または他に必要な認証情報(クレデンシャル)を管理する方法の一つです。
新しいウォレットを使うなら、まずはセキュリティを確認してください。
あなたは取引所のウォレットですか?それとも自分専用のウォレットですか?👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
95
·
--
🔥 ビットコインの1億3000万ドル規模の不正流出を受け、Coldcardが新たなセキュリティ対策を追加。
画像:Decrypt 記事を保存するためにアカウントを作成します。Googleで追加 Googleでのストーリーをさらに読むために、Decryptをおすすめの情報源に設定してください。要点:Coinkiteは、シード生成の欠陥により、ユーザーがビットコインの盗難として1億ドル超の被害にさらされたことを受け、新しいColdcardファームウェアをリリースしました。Coldcardでは、新しいシードを生成する際、キープレス、サイコロの目、またはコインフリップによって追加のランダム性を加えることが必須になりました。3週間の調査では、トランザクション署名、USB接続、バックアップ、その他のウォレット機能に関する問題も明らかになりました。ビットコインのハードウェアウォレットを手がけるCoinkiteは、シード生成の欠陥により攻撃者がビットコインで1億ドル超を盗めるようになっていたとして、セキュリティの全面見直しを行いました。
木曜のブログ投稿で、CoinkiteはColdcard Mk4、Mk5、Qのユーザーに対し、ファームウェア5.6.1または1.5.1Qへのアップグレードを促しました。今回のリリースは、Kimiを含むAIモデルや、外部のセキュリティ研究者を招いたColdcardのシステムに対する3週間にわたるレビューの結果を受けたものです。同社は「過去数週間、想定を超えて取り組み、問題を報告し、想定外のケースを再現し、修正内容を検証してくれたセキュリティ研究者の皆さんに感謝します。彼らの作業により、このファームウェアは厳しく、持続的な精査の対象となり、今回のリリースはより強固なものになりました」と書いています。7月には、攻撃者が、2021年にさかのぼるファームウェアの不具合を悪用して、ランダム性が不十分な一部のウォレットシードを生成し、プライベートキーを推測しやすくしていたことをきっかけに、エアギャップのColdcardウォレットからビットコインを吸い上げ始めました。
❓ あなたの見解はどうですか? これはより大きな動きの始まりでしょうか、それとも単なるノイズでしょうか?下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 ビットコインの1億3000万ドル規模の不正流出を受け、Coldcardが新たなセキュリティ対策を追加。
画像:Decrypt 記事を保存するためにアカウントを作成します。Googleで追加 Googleでのストーリーをさらに読むために、Decryptをおすすめの情報源に設定してください。要点:Coinkiteは、シード生成の欠陥により、ユーザーがビットコインの盗難として1億ドル超の被害にさらされたことを受け、新しいColdcardファームウェアをリリースしました。Coldcardでは、新しいシードを生成する際、キープレス、サイコロの目、またはコインフリップによって追加のランダム性を加えることが必須になりました。3週間の調査では、トランザクション署名、USB接続、バックアップ、その他のウォレット機能に関する問題も明らかになりました。ビットコインのハードウェアウォレットを手がけるCoinkiteは、シード生成の欠陥により攻撃者がビットコインで1億ドル超を盗めるようになっていたとして、セキュリティの全面見直しを行いました。
木曜のブログ投稿で、CoinkiteはColdcard Mk4、Mk5、Qのユーザーに対し、ファームウェア5.6.1または1.5.1Qへのアップグレードを促しました。今回のリリースは、Kimiを含むAIモデルや、外部のセキュリティ研究者を招いたColdcardのシステムに対する3週間にわたるレビューの結果を受けたものです。同社は「過去数週間、想定を超えて取り組み、問題を報告し、想定外のケースを再現し、修正内容を検証してくれたセキュリティ研究者の皆さんに感謝します。彼らの作業により、このファームウェアは厳しく、持続的な精査の対象となり、今回のリリースはより強固なものになりました」と書いています。7月には、攻撃者が、2021年にさかのぼるファームウェアの不具合を悪用して、ランダム性が不十分な一部のウォレットシードを生成し、プライベートキーを推測しやすくしていたことをきっかけに、エアギャップのColdcardウォレットからビットコインを吸い上げ始めました。
❓ あなたの見解はどうですか? これはより大きな動きの始まりでしょうか、それとも単なるノイズでしょうか?下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
画像:Decrypt 記事を保存するためにアカウントを作成します。Googleで追加 Googleでのストーリーをさらに読むために、Decryptをおすすめの情報源に設定してください。要点:Coinkiteは、シード生成の欠陥により、ユーザーがビットコインの盗難として1億ドル超の被害にさらされたことを受け、新しいColdcardファームウェアをリリースしました。Coldcardでは、新しいシードを生成する際、キープレス、サイコロの目、またはコインフリップによって追加のランダム性を加えることが必須になりました。3週間の調査では、トランザクション署名、USB接続、バックアップ、その他のウォレット機能に関する問題も明らかになりました。ビットコインのハードウェアウォレットを手がけるCoinkiteは、シード生成の欠陥により攻撃者がビットコインで1億ドル超を盗めるようになっていたとして、セキュリティの全面見直しを行いました。
木曜のブログ投稿で、CoinkiteはColdcard Mk4、Mk5、Qのユーザーに対し、ファームウェア5.6.1または1.5.1Qへのアップグレードを促しました。今回のリリースは、Kimiを含むAIモデルや、外部のセキュリティ研究者を招いたColdcardのシステムに対する3週間にわたるレビューの結果を受けたものです。同社は「過去数週間、想定を超えて取り組み、問題を報告し、想定外のケースを再現し、修正内容を検証してくれたセキュリティ研究者の皆さんに感謝します。彼らの作業により、このファームウェアは厳しく、持続的な精査の対象となり、今回のリリースはより強固なものになりました」と書いています。7月には、攻撃者が、2021年にさかのぼるファームウェアの不具合を悪用して、ランダム性が不十分な一部のウォレットシードを生成し、プライベートキーを推測しやすくしていたことをきっかけに、エアギャップのColdcardウォレットからビットコインを吸い上げ始めました。
❓ あなたの見解はどうですか? これはより大きな動きの始まりでしょうか、それとも単なるノイズでしょうか?下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
37
·
--
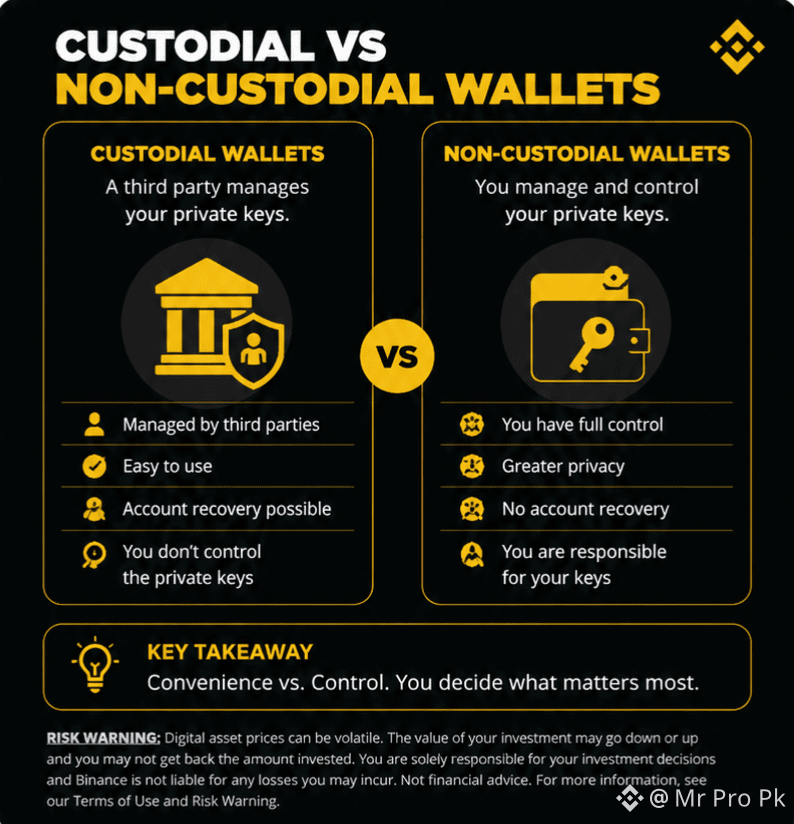
暗号資産は実際どこに「住んで」いるの?
暗号資産ウォレットは、アプリの中にコインを直接保管しているわけではありません。
あなたの資産はブロックチェーン上に記録されたままです。ウォレットは、それらにアクセスするためのツールと鍵を提供します。
🔥 ホットウォレット vs. コールドウォレット
🌐 ホットウォレット
インターネットに接続
頻繁な取引に便利
資金へのアクセスが素早い
オンライン脅威への露出が大きい
❄️ コールドウォレット
通常はオフラインで保管
長期保管により適している
オンライン攻撃へのリスクが低い
資金にアクセスする際により注意が必要
🧠 最大の違いは?
ホットウォレット=利便性
コールドウォレット=オフラインの安全性
どちらも自動的に誰にとっても完璧というわけではありません。正しい選択は、どれくらいの頻度で取引するか、そしてセキュリティをどう管理するかで決まります。
⚠️ シードフレーズや秘密鍵を、誰にも共有しないでください。
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
暗号資産は実際どこに「住んで」いるの?
暗号資産ウォレットは、アプリの中にコインを直接保管しているわけではありません。
あなたの資産はブロックチェーン上に記録されたままです。ウォレットは、それらにアクセスするためのツールと鍵を提供します。
🔥 ホットウォレット vs. コールドウォレット
🌐 ホットウォレット
インターネットに接続
頻繁な取引に便利
資金へのアクセスが素早い
オンライン脅威への露出が大きい
❄️ コールドウォレット
通常はオフラインで保管
長期保管により適している
オンライン攻撃へのリスクが低い
資金にアクセスする際により注意が必要
🧠 最大の違いは?
ホットウォレット=利便性
コールドウォレット=オフラインの安全性
どちらも自動的に誰にとっても完璧というわけではありません。正しい選択は、どれくらいの頻度で取引するか、そしてセキュリティをどう管理するかで決まります。
⚠️ シードフレーズや秘密鍵を、誰にも共有しないでください。
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
暗号資産ウォレットは、アプリの中にコインを直接保管しているわけではありません。
あなたの資産はブロックチェーン上に記録されたままです。ウォレットは、それらにアクセスするためのツールと鍵を提供します。
🔥 ホットウォレット vs. コールドウォレット
🌐 ホットウォレット
インターネットに接続
頻繁な取引に便利
資金へのアクセスが素早い
オンライン脅威への露出が大きい
❄️ コールドウォレット
通常はオフラインで保管
長期保管により適している
オンライン攻撃へのリスクが低い
資金にアクセスする際により注意が必要
🧠 最大の違いは?
ホットウォレット=利便性
コールドウォレット=オフラインの安全性
どちらも自動的に誰にとっても完璧というわけではありません。正しい選択は、どれくらいの頻度で取引するか、そしてセキュリティをどう管理するかで決まります。
⚠️ シードフレーズや秘密鍵を、誰にも共有しないでください。
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
70
·
--
🔥 偽の暗号資産AML(マネロン対策)チェッカーがユーザーのウォレットを吸い上げようとしている。
これらのサイトは、AMLBotなどの正規サービスを装い、偽のスキャン結果を使って正当なものに見せかけます。基本的なAMLチェックには、ウォレットの接続や取引承認は不要で、公開ウォレットアドレスだけで済みます。詐欺師は、サイバーセキュリティ企業Malwarebytesが警告したように、デジタル資産を危険にさらしかねない取引を承認させるために設計された偽のマネーロンダリング対策(AML)サービスで暗号資産保有者を狙っています。水曜に公開されたレポートでMalwarebytesは、これらのサイトが、暗号ウォレットが盗まれた不正資金や違法資金とやり取りしたかどうかを確認するサービスを装っていると述べました。
正規のサービスAMLBotを模倣するものもあれば、AML Checkのような一般名を使うものもあります。暗号資産のAMLサービスは、ウォレットの公開された取引履歴を調べ、ハッキング、詐欺、制裁対象の事業者、その他の不審な活動への関連がないかを確認します。基本的なチェックにはウォレットの公開アドレスが必要なだけで、ユーザーがウォレットを接続したり、権限を承認したり、取引に署名したりする必要はありません。Malwarebytesによると、偽サイトは、AMLチェックのために暗号ウォレットを接続するよう促した後、偽の進行メッセージや結果でその手順をシミュレートします。あるサイトでは、実際に正規のチェックが行われたかどうかにかかわらず、「想定される手数料を補うための少額のチャージ」をユーザーに求め、その後にClean、Low Riskという結果を返しました。
❓ これって、もっと大きな動きの始まりですか?それとも単なるノイズですか?下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 偽の暗号資産AML(マネロン対策)チェッカーがユーザーのウォレットを吸い上げようとしている。
これらのサイトは、AMLBotなどの正規サービスを装い、偽のスキャン結果を使って正当なものに見せかけます。基本的なAMLチェックには、ウォレットの接続や取引承認は不要で、公開ウォレットアドレスだけで済みます。詐欺師は、サイバーセキュリティ企業Malwarebytesが警告したように、デジタル資産を危険にさらしかねない取引を承認させるために設計された偽のマネーロンダリング対策(AML)サービスで暗号資産保有者を狙っています。水曜に公開されたレポートでMalwarebytesは、これらのサイトが、暗号ウォレットが盗まれた不正資金や違法資金とやり取りしたかどうかを確認するサービスを装っていると述べました。
正規のサービスAMLBotを模倣するものもあれば、AML Checkのような一般名を使うものもあります。暗号資産のAMLサービスは、ウォレットの公開された取引履歴を調べ、ハッキング、詐欺、制裁対象の事業者、その他の不審な活動への関連がないかを確認します。基本的なチェックにはウォレットの公開アドレスが必要なだけで、ユーザーがウォレットを接続したり、権限を承認したり、取引に署名したりする必要はありません。Malwarebytesによると、偽サイトは、AMLチェックのために暗号ウォレットを接続するよう促した後、偽の進行メッセージや結果でその手順をシミュレートします。あるサイトでは、実際に正規のチェックが行われたかどうかにかかわらず、「想定される手数料を補うための少額のチャージ」をユーザーに求め、その後にClean、Low Riskという結果を返しました。
❓ これって、もっと大きな動きの始まりですか?それとも単なるノイズですか?下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
これらのサイトは、AMLBotなどの正規サービスを装い、偽のスキャン結果を使って正当なものに見せかけます。基本的なAMLチェックには、ウォレットの接続や取引承認は不要で、公開ウォレットアドレスだけで済みます。詐欺師は、サイバーセキュリティ企業Malwarebytesが警告したように、デジタル資産を危険にさらしかねない取引を承認させるために設計された偽のマネーロンダリング対策(AML)サービスで暗号資産保有者を狙っています。水曜に公開されたレポートでMalwarebytesは、これらのサイトが、暗号ウォレットが盗まれた不正資金や違法資金とやり取りしたかどうかを確認するサービスを装っていると述べました。
正規のサービスAMLBotを模倣するものもあれば、AML Checkのような一般名を使うものもあります。暗号資産のAMLサービスは、ウォレットの公開された取引履歴を調べ、ハッキング、詐欺、制裁対象の事業者、その他の不審な活動への関連がないかを確認します。基本的なチェックにはウォレットの公開アドレスが必要なだけで、ユーザーがウォレットを接続したり、権限を承認したり、取引に署名したりする必要はありません。Malwarebytesによると、偽サイトは、AMLチェックのために暗号ウォレットを接続するよう促した後、偽の進行メッセージや結果でその手順をシミュレートします。あるサイトでは、実際に正規のチェックが行われたかどうかにかかわらず、「想定される手数料を補うための少額のチャージ」をユーザーに求め、その後にClean、Low Riskという結果を返しました。
❓ これって、もっと大きな動きの始まりですか?それとも単なるノイズですか?下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
81
·
--
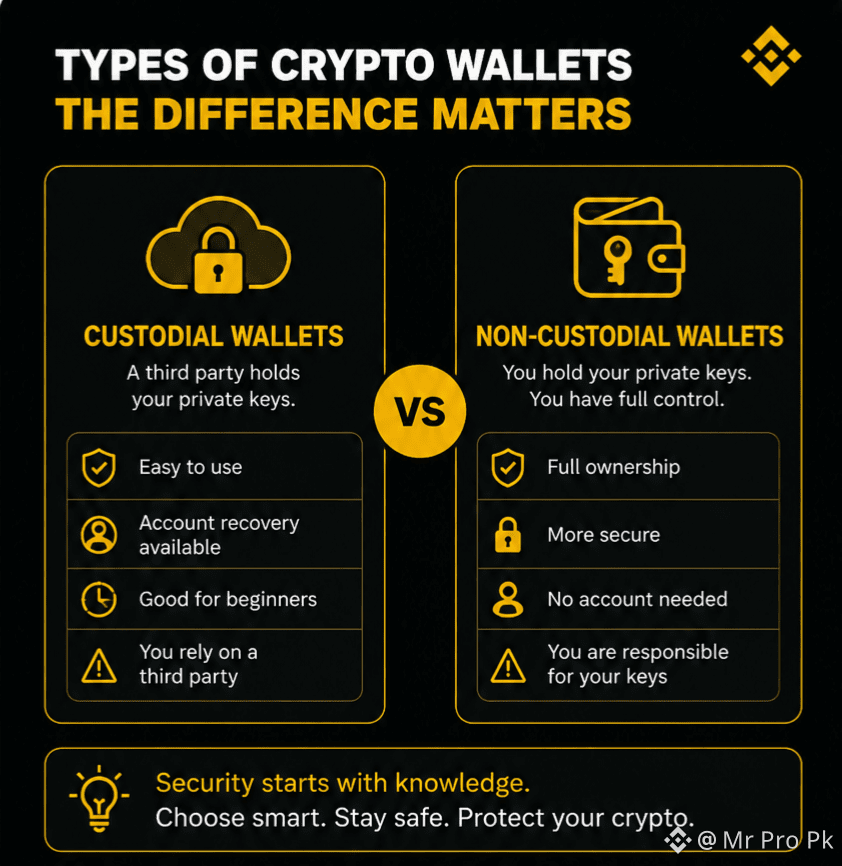
暗号ウォレット—あなたのお金を誰が本当に管理しているか、わかっていますか?
あなたの暗号資産は実際にはウォレットアプリの中に保存されているわけではありません。資産はブロックチェーン上に存在します。ウォレットは、それらにアクセスして管理するための鍵を管理しています。 �
Binance +1
しかし重要なのはここ👇
管理型(カストディアル)と非管理型(ノン・カストディアル)
🏦 管理型ウォレット
第三者が秘密鍵を管理
初心者にとって始めやすい
アカウント復旧が利用できる場合がある
提供元に依存する
🔑 非管理型ウォレット
自分で自分の秘密鍵を管理
より直接的なコントロール
第三者はあなたの鍵を保持しない
復旧フレーズは自分で責任を負う
⚡ 本当の学び
便利さか、それともコントロールか。
ウォレットを選ぶ前に、実際に誰が鍵を管理しているのかを理解しましょう。
そして、シードフレーズ/秘密鍵を誰とも共有しないでください。 �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
暗号ウォレット—あなたのお金を誰が本当に管理しているか、わかっていますか?
あなたの暗号資産は実際にはウォレットアプリの中に保存されているわけではありません。資産はブロックチェーン上に存在します。ウォレットは、それらにアクセスして管理するための鍵を管理しています。 �
Binance +1
しかし重要なのはここ👇
管理型(カストディアル)と非管理型(ノン・カストディアル)
🏦 管理型ウォレット
第三者が秘密鍵を管理
初心者にとって始めやすい
アカウント復旧が利用できる場合がある
提供元に依存する
🔑 非管理型ウォレット
自分で自分の秘密鍵を管理
より直接的なコントロール
第三者はあなたの鍵を保持しない
復旧フレーズは自分で責任を負う
⚡ 本当の学び
便利さか、それともコントロールか。
ウォレットを選ぶ前に、実際に誰が鍵を管理しているのかを理解しましょう。
そして、シードフレーズ/秘密鍵を誰とも共有しないでください。 �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
あなたの暗号資産は実際にはウォレットアプリの中に保存されているわけではありません。資産はブロックチェーン上に存在します。ウォレットは、それらにアクセスして管理するための鍵を管理しています。 �
Binance +1
しかし重要なのはここ👇
管理型(カストディアル)と非管理型(ノン・カストディアル)
🏦 管理型ウォレット
第三者が秘密鍵を管理
初心者にとって始めやすい
アカウント復旧が利用できる場合がある
提供元に依存する
🔑 非管理型ウォレット
自分で自分の秘密鍵を管理
より直接的なコントロール
第三者はあなたの鍵を保持しない
復旧フレーズは自分で責任を負う
⚡ 本当の学び
便利さか、それともコントロールか。
ウォレットを選ぶ前に、実際に誰が鍵を管理しているのかを理解しましょう。
そして、シードフレーズ/秘密鍵を誰とも共有しないでください。 �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
49
·
--
🔥 BitcoinウォレットメーカーのBitBox、AIがファームウェアに重大な欠陥を発見と報告。
画像:Shutterstock/Decrypt アカウントを作成して記事を保存しましょう。Googleで追加 DecryptをGoogleの優先ソースとして登録すると、Google上で当社のストーリーをさらにご覧になれます。要点 BitBoxは、社内のAI監査で2つの重大な脆弱性に加えてブートローダーの問題が見つかったことを受け、Dixenceアップデートを出荷しました。悪用には、成功したフィッシング攻撃に加え、ユーザーが改ざんされた端末のロック解除を行う必要がありました。BitBoxは、ユーザーの資金は盗まれず、ウォレットのシードが危険にさらされることもなかったと述べています。BitBoxはスイス・チューリッヒに拠点を置くBitBox02のメーカーで、暗号資産ウォレットのファームウェアに2つの重大な欠陥があることを同社のエンジニアが突き止めたことを受け、今週Dixenceのセキュリティアップデートをリリースしました。同社は自らこの問題を開示しており、悪用された形跡はないとしています。
しかし、そのニュースそのものだけでも、多くのビットコイン保有者の警報を鳴らすには十分です。なぜなら、直近でハードウェアウォレットメーカーのColdcardが悪用され、1億3000万ドル超のBTCが盗まれたからです。BitBoxにとって最初の問題はブートローダー、つまり端末が受け入れるファームウェアを決めるコードです。7月のOeschinenリリース(v9.26.2)でその大部分は塞がれましたが、BitBoxは今回、当初報告されていたより元の問題の方が深刻だったと述べています。攻撃者がフィッシング詐欺を実行し、ユーザーを騙して偽のBitBoxAppをインストールさせ、端末のロックを解除させることができれば、本物のBitBox02に悪意のあるファームウェアを読み込ませ、そのままコインを持ち去れた可能性があります。新モデルのBitBox02 Novaは、ブートローダーのバージョンのため、そもそも影響を受けていませんでした。
❓ あなたの見解は? これはより大きな動きの始まりでしょうか、それとも単なるノイズでしょうか。下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 BitcoinウォレットメーカーのBitBox、AIがファームウェアに重大な欠陥を発見と報告。
画像:Shutterstock/Decrypt アカウントを作成して記事を保存しましょう。Googleで追加 DecryptをGoogleの優先ソースとして登録すると、Google上で当社のストーリーをさらにご覧になれます。要点 BitBoxは、社内のAI監査で2つの重大な脆弱性に加えてブートローダーの問題が見つかったことを受け、Dixenceアップデートを出荷しました。悪用には、成功したフィッシング攻撃に加え、ユーザーが改ざんされた端末のロック解除を行う必要がありました。BitBoxは、ユーザーの資金は盗まれず、ウォレットのシードが危険にさらされることもなかったと述べています。BitBoxはスイス・チューリッヒに拠点を置くBitBox02のメーカーで、暗号資産ウォレットのファームウェアに2つの重大な欠陥があることを同社のエンジニアが突き止めたことを受け、今週Dixenceのセキュリティアップデートをリリースしました。同社は自らこの問題を開示しており、悪用された形跡はないとしています。
しかし、そのニュースそのものだけでも、多くのビットコイン保有者の警報を鳴らすには十分です。なぜなら、直近でハードウェアウォレットメーカーのColdcardが悪用され、1億3000万ドル超のBTCが盗まれたからです。BitBoxにとって最初の問題はブートローダー、つまり端末が受け入れるファームウェアを決めるコードです。7月のOeschinenリリース(v9.26.2)でその大部分は塞がれましたが、BitBoxは今回、当初報告されていたより元の問題の方が深刻だったと述べています。攻撃者がフィッシング詐欺を実行し、ユーザーを騙して偽のBitBoxAppをインストールさせ、端末のロックを解除させることができれば、本物のBitBox02に悪意のあるファームウェアを読み込ませ、そのままコインを持ち去れた可能性があります。新モデルのBitBox02 Novaは、ブートローダーのバージョンのため、そもそも影響を受けていませんでした。
❓ あなたの見解は? これはより大きな動きの始まりでしょうか、それとも単なるノイズでしょうか。下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
画像:Shutterstock/Decrypt アカウントを作成して記事を保存しましょう。Googleで追加 DecryptをGoogleの優先ソースとして登録すると、Google上で当社のストーリーをさらにご覧になれます。要点 BitBoxは、社内のAI監査で2つの重大な脆弱性に加えてブートローダーの問題が見つかったことを受け、Dixenceアップデートを出荷しました。悪用には、成功したフィッシング攻撃に加え、ユーザーが改ざんされた端末のロック解除を行う必要がありました。BitBoxは、ユーザーの資金は盗まれず、ウォレットのシードが危険にさらされることもなかったと述べています。BitBoxはスイス・チューリッヒに拠点を置くBitBox02のメーカーで、暗号資産ウォレットのファームウェアに2つの重大な欠陥があることを同社のエンジニアが突き止めたことを受け、今週Dixenceのセキュリティアップデートをリリースしました。同社は自らこの問題を開示しており、悪用された形跡はないとしています。
しかし、そのニュースそのものだけでも、多くのビットコイン保有者の警報を鳴らすには十分です。なぜなら、直近でハードウェアウォレットメーカーのColdcardが悪用され、1億3000万ドル超のBTCが盗まれたからです。BitBoxにとって最初の問題はブートローダー、つまり端末が受け入れるファームウェアを決めるコードです。7月のOeschinenリリース(v9.26.2)でその大部分は塞がれましたが、BitBoxは今回、当初報告されていたより元の問題の方が深刻だったと述べています。攻撃者がフィッシング詐欺を実行し、ユーザーを騙して偽のBitBoxAppをインストールさせ、端末のロックを解除させることができれば、本物のBitBox02に悪意のあるファームウェアを読み込ませ、そのままコインを持ち去れた可能性があります。新モデルのBitBox02 Novaは、ブートローダーのバージョンのため、そもそも影響を受けていませんでした。
❓ あなたの見解は? これはより大きな動きの始まりでしょうか、それとも単なるノイズでしょうか。下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
49
·
--
🔥 15年間動かなかったビットコイン・ウォレットが、突然“動き出した”。
画像:Shutterstock/Decrypt 記事を保存するにはアカウントを作成してください。Googleに追加 DecryptをGoogleでの優先ソースに設定して、Googleでさらに多くのストーリーをご覧ください。 要約 2011年6月13日に初めて資金が入った、8.54 BTCを保有するビットコイン・ウォレットが、15年ぶりに初めてコインを動かしました。8月に移動され、現在の価値はおよそ53万8,000ドル。もし売れば、おおよそ461,981%の大幅な利益になります。 これは、眠っていた“古代”のビットコイン・ウォレットが突然蘇るという流れに続くものです。ネットワーク初期から凍結状態だったビットコインの保管分が、15年以上ぶりに初めて動きました。これは、古いウォレットが相次いで“再点灯”する一連の出来事の最新例です。
Galaxy Researchのブロックチェーン監視によると、1Emiで始まるアドレスが8.54 BTCを最初に受け取ったのは2011年6月13日で、その時ビットコインは約14ドルで取引されていました。その後15.1年間沈黙していました。現在の残高はおよそ53.8万ドルにまで膨らみ、8月16日に、ブロック962,770に記録された1回の取引で全額が払い出されました。平均取得単価が約14ドルであることを考えると、このポジションはおよそ461,981%の上昇(利益)に相当します。
❓ あなたはどう見ますか? これはもっと大きな動きの始まりなのか、それとも単なるノイズでしょうか? 下にコメントしてください。
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
🔥 15年間動かなかったビットコイン・ウォレットが、突然“動き出した”。
画像:Shutterstock/Decrypt 記事を保存するにはアカウントを作成してください。Googleに追加 DecryptをGoogleでの優先ソースに設定して、Googleでさらに多くのストーリーをご覧ください。 要約 2011年6月13日に初めて資金が入った、8.54 BTCを保有するビットコイン・ウォレットが、15年ぶりに初めてコインを動かしました。8月に移動され、現在の価値はおよそ53万8,000ドル。もし売れば、おおよそ461,981%の大幅な利益になります。 これは、眠っていた“古代”のビットコイン・ウォレットが突然蘇るという流れに続くものです。ネットワーク初期から凍結状態だったビットコインの保管分が、15年以上ぶりに初めて動きました。これは、古いウォレットが相次いで“再点灯”する一連の出来事の最新例です。
Galaxy Researchのブロックチェーン監視によると、1Emiで始まるアドレスが8.54 BTCを最初に受け取ったのは2011年6月13日で、その時ビットコインは約14ドルで取引されていました。その後15.1年間沈黙していました。現在の残高はおよそ53.8万ドルにまで膨らみ、8月16日に、ブロック962,770に記録された1回の取引で全額が払い出されました。平均取得単価が約14ドルであることを考えると、このポジションはおよそ461,981%の上昇(利益)に相当します。
❓ あなたはどう見ますか? これはもっと大きな動きの始まりなのか、それとも単なるノイズでしょうか? 下にコメントしてください。
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
画像:Shutterstock/Decrypt 記事を保存するにはアカウントを作成してください。Googleに追加 DecryptをGoogleでの優先ソースに設定して、Googleでさらに多くのストーリーをご覧ください。 要約 2011年6月13日に初めて資金が入った、8.54 BTCを保有するビットコイン・ウォレットが、15年ぶりに初めてコインを動かしました。8月に移動され、現在の価値はおよそ53万8,000ドル。もし売れば、おおよそ461,981%の大幅な利益になります。 これは、眠っていた“古代”のビットコイン・ウォレットが突然蘇るという流れに続くものです。ネットワーク初期から凍結状態だったビットコインの保管分が、15年以上ぶりに初めて動きました。これは、古いウォレットが相次いで“再点灯”する一連の出来事の最新例です。
Galaxy Researchのブロックチェーン監視によると、1Emiで始まるアドレスが8.54 BTCを最初に受け取ったのは2011年6月13日で、その時ビットコインは約14ドルで取引されていました。その後15.1年間沈黙していました。現在の残高はおよそ53.8万ドルにまで膨らみ、8月16日に、ブロック962,770に記録された1回の取引で全額が払い出されました。平均取得単価が約14ドルであることを考えると、このポジションはおよそ461,981%の上昇(利益)に相当します。
❓ あなたはどう見ますか? これはもっと大きな動きの始まりなのか、それとも単なるノイズでしょうか? 下にコメントしてください。
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
76
·
--
🔥 Coldcardのビットコイン窃盗は鈍化、しかし損失は1億5000万ドル超の可能性:Galaxy。
画像:Shutterstock/Decrypt 記事を保存するにはアカウントを作成。Googleで追加 DecryptをGoogleでのお気に入りソースに追加すると、Googleでのストーリーをさらに見ることができます。要点 Galaxyの調査では、Coldcardのエクスプロイトによる確定の被害額が1,778 BTC超(約1億1200万ドル)に達しており、さらに第4波の可能性があることで2,417 BTCまで引き上げられる見込みです。8月6日以降、3つの主要な波と30以上の小規模な足跡を経ても、確認された攻撃者の活動は見つかっていません。Galaxyは190人超の被害者に直接話を聞いており、単一署名のColdcard保有者に対しても、資金を新しいアドレスへ移すよう伝えています。大規模なColdcardウォレットのエクスプロイトによる盗難ビットコインの損失は始まって鈍化していますが、これまでに吸い上げられたBTCの総額は増え続けており、最悪の事態はまだ終わっていないかもしれません。
これは、初期からこのエクスプロイトを追跡してきた暗号資産リサーチ企業Galaxy Researchによる最新情報です。同社は木曜日、Coldcardのシード再作成エクスプロイトによってすでに1,778 BTC以上(約1億1200万ドル)が吸い上げられており、最終的な数字はそれより高くなる可能性が高いと述べました。同社はXの進行中スレッドに基づき、攻撃が7月30日に始まって以降に発生した、確認済みかつ所有者に紐づけられた窃盗分を集計しており、その集計には非常に高い確信があるとしています。Galaxy Researchによれば、攻撃者は少なくとも2026年7月30日早朝からこの攻撃を実行しており、Coldcardが生成したシードを体系的に再作成してオンチェーン上で資金をスイープしているとのことです。
❓ あなたの見解は? これはより大きな動きの始まりですか、それとも単なるノイズでしょうか。下にコメントしてください。
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
🔥 Coldcardのビットコイン窃盗は鈍化、しかし損失は1億5000万ドル超の可能性:Galaxy。
画像:Shutterstock/Decrypt 記事を保存するにはアカウントを作成。Googleで追加 DecryptをGoogleでのお気に入りソースに追加すると、Googleでのストーリーをさらに見ることができます。要点 Galaxyの調査では、Coldcardのエクスプロイトによる確定の被害額が1,778 BTC超(約1億1200万ドル)に達しており、さらに第4波の可能性があることで2,417 BTCまで引き上げられる見込みです。8月6日以降、3つの主要な波と30以上の小規模な足跡を経ても、確認された攻撃者の活動は見つかっていません。Galaxyは190人超の被害者に直接話を聞いており、単一署名のColdcard保有者に対しても、資金を新しいアドレスへ移すよう伝えています。大規模なColdcardウォレットのエクスプロイトによる盗難ビットコインの損失は始まって鈍化していますが、これまでに吸い上げられたBTCの総額は増え続けており、最悪の事態はまだ終わっていないかもしれません。
これは、初期からこのエクスプロイトを追跡してきた暗号資産リサーチ企業Galaxy Researchによる最新情報です。同社は木曜日、Coldcardのシード再作成エクスプロイトによってすでに1,778 BTC以上(約1億1200万ドル)が吸い上げられており、最終的な数字はそれより高くなる可能性が高いと述べました。同社はXの進行中スレッドに基づき、攻撃が7月30日に始まって以降に発生した、確認済みかつ所有者に紐づけられた窃盗分を集計しており、その集計には非常に高い確信があるとしています。Galaxy Researchによれば、攻撃者は少なくとも2026年7月30日早朝からこの攻撃を実行しており、Coldcardが生成したシードを体系的に再作成してオンチェーン上で資金をスイープしているとのことです。
❓ あなたの見解は? これはより大きな動きの始まりですか、それとも単なるノイズでしょうか。下にコメントしてください。
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
画像:Shutterstock/Decrypt 記事を保存するにはアカウントを作成。Googleで追加 DecryptをGoogleでのお気に入りソースに追加すると、Googleでのストーリーをさらに見ることができます。要点 Galaxyの調査では、Coldcardのエクスプロイトによる確定の被害額が1,778 BTC超(約1億1200万ドル)に達しており、さらに第4波の可能性があることで2,417 BTCまで引き上げられる見込みです。8月6日以降、3つの主要な波と30以上の小規模な足跡を経ても、確認された攻撃者の活動は見つかっていません。Galaxyは190人超の被害者に直接話を聞いており、単一署名のColdcard保有者に対しても、資金を新しいアドレスへ移すよう伝えています。大規模なColdcardウォレットのエクスプロイトによる盗難ビットコインの損失は始まって鈍化していますが、これまでに吸い上げられたBTCの総額は増え続けており、最悪の事態はまだ終わっていないかもしれません。
これは、初期からこのエクスプロイトを追跡してきた暗号資産リサーチ企業Galaxy Researchによる最新情報です。同社は木曜日、Coldcardのシード再作成エクスプロイトによってすでに1,778 BTC以上(約1億1200万ドル)が吸い上げられており、最終的な数字はそれより高くなる可能性が高いと述べました。同社はXの進行中スレッドに基づき、攻撃が7月30日に始まって以降に発生した、確認済みかつ所有者に紐づけられた窃盗分を集計しており、その集計には非常に高い確信があるとしています。Galaxy Researchによれば、攻撃者は少なくとも2026年7月30日早朝からこの攻撃を実行しており、Coldcardが生成したシードを体系的に再作成してオンチェーン上で資金をスイープしているとのことです。
❓ あなたの見解は? これはより大きな動きの始まりですか、それとも単なるノイズでしょうか。下にコメントしてください。
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
20
·
--
🔥 コールドカードがハッキングされた後、ビットコイン150億ドルが安全な場所へ移動。
画像:Shutterstock/Decrypt 記事を保存するにはアカウントを作成してください。Googleで追加 DecryptをGoogleのおすすめ情報源として登録すると、Google上でさらに多くのストーリーをご覧いただけます。要点 Coldcardファームウェアのエクスプロイトにより約2,100 BTCが流出し、複数の攻撃波の中での損失は約1億3,000万ドルと見積もられています。Checkonchainのオンチェーンデータによれば、侵害が起きた数日間に、長期保有者ウォレットに23.3万BTCが残っていました。CasaのCEOであるNick Neuman氏は、実際の顧客との会話を引用し、その23.3万BTCの一部は、コールドカードの所有者ではなく、ハックの展開を見た後でマルチシグにアップグレードしたLedgerおよびTrezorのユーザーから来たものだと言います。
ビットコインの近年の歴史における最悪のハードウェアウォレットのエクスプロイトが発生した後の日々で、Casa CEOのNick Neuman氏は、脆弱なColdcardウォレットから奪われるBTCだけを数えるのではなくなっていました。攻撃者がColdcardウォレットを1つのアドレスずつ排出する一方で、23.3万BTC(今日の価格で約150億ドル)が安全を求めて静かに移動していたのです。7月30日に始まった、巨大で継続中のこの侵害はすでに、カナダのCoinkite社が製造する「プライベートキーを完全にオフラインで保管し、インターネットに接続することのない」Coldcardのハードウェアウォレットから、盗まれたビットコインが約1億3,000万ドルに達しています。
❓ あなたの見方はどうですか? これはより大きな動きの始まりでしょうか、それともただのノイズでしょうか? 下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 コールドカードがハッキングされた後、ビットコイン150億ドルが安全な場所へ移動。
画像:Shutterstock/Decrypt 記事を保存するにはアカウントを作成してください。Googleで追加 DecryptをGoogleのおすすめ情報源として登録すると、Google上でさらに多くのストーリーをご覧いただけます。要点 Coldcardファームウェアのエクスプロイトにより約2,100 BTCが流出し、複数の攻撃波の中での損失は約1億3,000万ドルと見積もられています。Checkonchainのオンチェーンデータによれば、侵害が起きた数日間に、長期保有者ウォレットに23.3万BTCが残っていました。CasaのCEOであるNick Neuman氏は、実際の顧客との会話を引用し、その23.3万BTCの一部は、コールドカードの所有者ではなく、ハックの展開を見た後でマルチシグにアップグレードしたLedgerおよびTrezorのユーザーから来たものだと言います。
ビットコインの近年の歴史における最悪のハードウェアウォレットのエクスプロイトが発生した後の日々で、Casa CEOのNick Neuman氏は、脆弱なColdcardウォレットから奪われるBTCだけを数えるのではなくなっていました。攻撃者がColdcardウォレットを1つのアドレスずつ排出する一方で、23.3万BTC(今日の価格で約150億ドル)が安全を求めて静かに移動していたのです。7月30日に始まった、巨大で継続中のこの侵害はすでに、カナダのCoinkite社が製造する「プライベートキーを完全にオフラインで保管し、インターネットに接続することのない」Coldcardのハードウェアウォレットから、盗まれたビットコインが約1億3,000万ドルに達しています。
❓ あなたの見方はどうですか? これはより大きな動きの始まりでしょうか、それともただのノイズでしょうか? 下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
画像:Shutterstock/Decrypt 記事を保存するにはアカウントを作成してください。Googleで追加 DecryptをGoogleのおすすめ情報源として登録すると、Google上でさらに多くのストーリーをご覧いただけます。要点 Coldcardファームウェアのエクスプロイトにより約2,100 BTCが流出し、複数の攻撃波の中での損失は約1億3,000万ドルと見積もられています。Checkonchainのオンチェーンデータによれば、侵害が起きた数日間に、長期保有者ウォレットに23.3万BTCが残っていました。CasaのCEOであるNick Neuman氏は、実際の顧客との会話を引用し、その23.3万BTCの一部は、コールドカードの所有者ではなく、ハックの展開を見た後でマルチシグにアップグレードしたLedgerおよびTrezorのユーザーから来たものだと言います。
ビットコインの近年の歴史における最悪のハードウェアウォレットのエクスプロイトが発生した後の日々で、Casa CEOのNick Neuman氏は、脆弱なColdcardウォレットから奪われるBTCだけを数えるのではなくなっていました。攻撃者がColdcardウォレットを1つのアドレスずつ排出する一方で、23.3万BTC(今日の価格で約150億ドル)が安全を求めて静かに移動していたのです。7月30日に始まった、巨大で継続中のこの侵害はすでに、カナダのCoinkite社が製造する「プライベートキーを完全にオフラインで保管し、インターネットに接続することのない」Coldcardのハードウェアウォレットから、盗まれたビットコインが約1億3,000万ドルに達しています。
❓ あなたの見方はどうですか? これはより大きな動きの始まりでしょうか、それともただのノイズでしょうか? 下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
22
·
--
🔥 レジャー、Coldcardのエクスプロイトが示す「AI時代にはビットコインのウォレット・セキュリティが適応を迫られる」を警告。
画像:Shutterstock/Bitcoin アカウントを作成して記事を保存しましょう。Googleで追加 Googleで、好みの配信元として「Decrypt」を追加して、Googleでの関連記事をさらに見る。要点:レジャーは、Coldcardのエクスプロイトがハードウェア・ビットコイン・ウォレット業界への警告だとしつつ、自社デバイスへの影響はなかったと述べた。同社は、ウォレットのリカバリーフレーズを安全に作るには、独立して認証されたハードウェア乱数生成器が不可欠だと主張。レジャーは、AIが脆弱性の発見を加速させ、セキュリティチームに「機械の速度」で防御を強いると語る。ハードウェアウォレットメーカーのレジャーは、最近のColdcardのエクスプロイトは暗号資産業界への警告として受け止めるべきだとしている。レジャーCTOのシャルル・ギユメ氏によれば、この事件は、一部のデバイス(今回の場合はハードウェアの暗号資産ウォレット)が暗号学的なランダムネスをどのように生成しているかにある弱点を露呈させ、さらに、AIがサイバー攻撃とデジタル防御の双方をどう形づくっているかを示したという。
「この全体のセキュリティモデルが“ランダムネス次第で生きるか死ぬか”ということを、真剣に思い出させるものとして扱っています」とギユメ氏はDecryptに語った。「暗号は難しく、安全に実装するのはさらに難しい。今週のColdcardの件は、それを最も高くつく方法で可視化した。発言は、Coldcardのエクスプロイトの余波が広がり続けていることを受けてのものだ。先週、ColdcardメーカーのCoinkiteは、2021年3月のファームウェアビルドにさかのぼる、エアギャップ構成のColdcardビットコイン・ハードウェアウォレットの欠陥を明らかにした。
❓ あなたの見解は? これはより大きな動きの始まりなのか、それとも単なるノイズなのか。下にコメントをどうぞ。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 レジャー、Coldcardのエクスプロイトが示す「AI時代にはビットコインのウォレット・セキュリティが適応を迫られる」を警告。
画像:Shutterstock/Bitcoin アカウントを作成して記事を保存しましょう。Googleで追加 Googleで、好みの配信元として「Decrypt」を追加して、Googleでの関連記事をさらに見る。要点:レジャーは、Coldcardのエクスプロイトがハードウェア・ビットコイン・ウォレット業界への警告だとしつつ、自社デバイスへの影響はなかったと述べた。同社は、ウォレットのリカバリーフレーズを安全に作るには、独立して認証されたハードウェア乱数生成器が不可欠だと主張。レジャーは、AIが脆弱性の発見を加速させ、セキュリティチームに「機械の速度」で防御を強いると語る。ハードウェアウォレットメーカーのレジャーは、最近のColdcardのエクスプロイトは暗号資産業界への警告として受け止めるべきだとしている。レジャーCTOのシャルル・ギユメ氏によれば、この事件は、一部のデバイス(今回の場合はハードウェアの暗号資産ウォレット)が暗号学的なランダムネスをどのように生成しているかにある弱点を露呈させ、さらに、AIがサイバー攻撃とデジタル防御の双方をどう形づくっているかを示したという。
「この全体のセキュリティモデルが“ランダムネス次第で生きるか死ぬか”ということを、真剣に思い出させるものとして扱っています」とギユメ氏はDecryptに語った。「暗号は難しく、安全に実装するのはさらに難しい。今週のColdcardの件は、それを最も高くつく方法で可視化した。発言は、Coldcardのエクスプロイトの余波が広がり続けていることを受けてのものだ。先週、ColdcardメーカーのCoinkiteは、2021年3月のファームウェアビルドにさかのぼる、エアギャップ構成のColdcardビットコイン・ハードウェアウォレットの欠陥を明らかにした。
❓ あなたの見解は? これはより大きな動きの始まりなのか、それとも単なるノイズなのか。下にコメントをどうぞ。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
画像:Shutterstock/Bitcoin アカウントを作成して記事を保存しましょう。Googleで追加 Googleで、好みの配信元として「Decrypt」を追加して、Googleでの関連記事をさらに見る。要点:レジャーは、Coldcardのエクスプロイトがハードウェア・ビットコイン・ウォレット業界への警告だとしつつ、自社デバイスへの影響はなかったと述べた。同社は、ウォレットのリカバリーフレーズを安全に作るには、独立して認証されたハードウェア乱数生成器が不可欠だと主張。レジャーは、AIが脆弱性の発見を加速させ、セキュリティチームに「機械の速度」で防御を強いると語る。ハードウェアウォレットメーカーのレジャーは、最近のColdcardのエクスプロイトは暗号資産業界への警告として受け止めるべきだとしている。レジャーCTOのシャルル・ギユメ氏によれば、この事件は、一部のデバイス(今回の場合はハードウェアの暗号資産ウォレット)が暗号学的なランダムネスをどのように生成しているかにある弱点を露呈させ、さらに、AIがサイバー攻撃とデジタル防御の双方をどう形づくっているかを示したという。
「この全体のセキュリティモデルが“ランダムネス次第で生きるか死ぬか”ということを、真剣に思い出させるものとして扱っています」とギユメ氏はDecryptに語った。「暗号は難しく、安全に実装するのはさらに難しい。今週のColdcardの件は、それを最も高くつく方法で可視化した。発言は、Coldcardのエクスプロイトの余波が広がり続けていることを受けてのものだ。先週、ColdcardメーカーのCoinkiteは、2021年3月のファームウェアビルドにさかのぼる、エアギャップ構成のColdcardビットコイン・ハードウェアウォレットの欠陥を明らかにした。
❓ あなたの見解は? これはより大きな動きの始まりなのか、それとも単なるノイズなのか。下にコメントをどうぞ。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
40
·
--
🔥 スパークキャティ(SparkKitty)マルウェアがアプリストアで発見され、暗号ウォレットのシードフレーズを狙う。
このマルウェアは、AppleのApp Store、Google Play、そしてサードパーティのアプリストア上で、悪意のあるアプリを通じて配布されていました。研究者らは、ウォレットのリカバリーフレーズをスクリーンショットとして保存すると、暗号資産が盗難にさらされる可能性があると警告しています。サイバーセキュリティ企業Check Pointの新しいレポートでは、スパークキャティのマルウェアキャンペーンが、感染したAndroidおよびiPhone端末に保存された写真をスキャンし、ウォレットのリカバリーフレーズやその他の機微情報を探すことで、暗号通貨ユーザーを標的にしていたことが詳述されています。
2025年6月にカスペルスキーが初めて発見したことを受け、Check Pointの分析では、マルウェアがAppleのApp Store、Google Play、サードパーティのアプリストアを経て広がった仕組みが明らかにされています。スパークキャティが特に注目されるのは、AppleのApp StoreとGoogle Playの両方に存在しており、攻撃対象領域が広い点だとCheck Pointは書いています。スパークキャティの脅威アクターは、正規の暗号通貨ツール、メッセージングアプリ、さらにはエンターテインメントアプリを装ったトロイ化アプリを配布し、ユーザーが気づかないままインストールしてしまう可能性を大幅に高めました。ユーザーが写真ライブラリへのアクセスを許可すると、マルウェアは保存された画像をウォレットのリカバリーフレーズやその他の機微情報についてスキャンし、そのデータを攻撃者が管理するサーバーへアップロードしました。
❓ あなたの見解は? これはもっと大きな動きの始まりでしょうか、それとも単なるノイズでしょうか。下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 スパークキャティ(SparkKitty)マルウェアがアプリストアで発見され、暗号ウォレットのシードフレーズを狙う。
このマルウェアは、AppleのApp Store、Google Play、そしてサードパーティのアプリストア上で、悪意のあるアプリを通じて配布されていました。研究者らは、ウォレットのリカバリーフレーズをスクリーンショットとして保存すると、暗号資産が盗難にさらされる可能性があると警告しています。サイバーセキュリティ企業Check Pointの新しいレポートでは、スパークキャティのマルウェアキャンペーンが、感染したAndroidおよびiPhone端末に保存された写真をスキャンし、ウォレットのリカバリーフレーズやその他の機微情報を探すことで、暗号通貨ユーザーを標的にしていたことが詳述されています。
2025年6月にカスペルスキーが初めて発見したことを受け、Check Pointの分析では、マルウェアがAppleのApp Store、Google Play、サードパーティのアプリストアを経て広がった仕組みが明らかにされています。スパークキャティが特に注目されるのは、AppleのApp StoreとGoogle Playの両方に存在しており、攻撃対象領域が広い点だとCheck Pointは書いています。スパークキャティの脅威アクターは、正規の暗号通貨ツール、メッセージングアプリ、さらにはエンターテインメントアプリを装ったトロイ化アプリを配布し、ユーザーが気づかないままインストールしてしまう可能性を大幅に高めました。ユーザーが写真ライブラリへのアクセスを許可すると、マルウェアは保存された画像をウォレットのリカバリーフレーズやその他の機微情報についてスキャンし、そのデータを攻撃者が管理するサーバーへアップロードしました。
❓ あなたの見解は? これはもっと大きな動きの始まりでしょうか、それとも単なるノイズでしょうか。下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
このマルウェアは、AppleのApp Store、Google Play、そしてサードパーティのアプリストア上で、悪意のあるアプリを通じて配布されていました。研究者らは、ウォレットのリカバリーフレーズをスクリーンショットとして保存すると、暗号資産が盗難にさらされる可能性があると警告しています。サイバーセキュリティ企業Check Pointの新しいレポートでは、スパークキャティのマルウェアキャンペーンが、感染したAndroidおよびiPhone端末に保存された写真をスキャンし、ウォレットのリカバリーフレーズやその他の機微情報を探すことで、暗号通貨ユーザーを標的にしていたことが詳述されています。
2025年6月にカスペルスキーが初めて発見したことを受け、Check Pointの分析では、マルウェアがAppleのApp Store、Google Play、サードパーティのアプリストアを経て広がった仕組みが明らかにされています。スパークキャティが特に注目されるのは、AppleのApp StoreとGoogle Playの両方に存在しており、攻撃対象領域が広い点だとCheck Pointは書いています。スパークキャティの脅威アクターは、正規の暗号通貨ツール、メッセージングアプリ、さらにはエンターテインメントアプリを装ったトロイ化アプリを配布し、ユーザーが気づかないままインストールしてしまう可能性を大幅に高めました。ユーザーが写真ライブラリへのアクセスを許可すると、マルウェアは保存された画像をウォレットのリカバリーフレーズやその他の機微情報についてスキャンし、そのデータを攻撃者が管理するサーバーへアップロードしました。
❓ あなたの見解は? これはもっと大きな動きの始まりでしょうか、それとも単なるノイズでしょうか。下にコメントしてください。
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
37
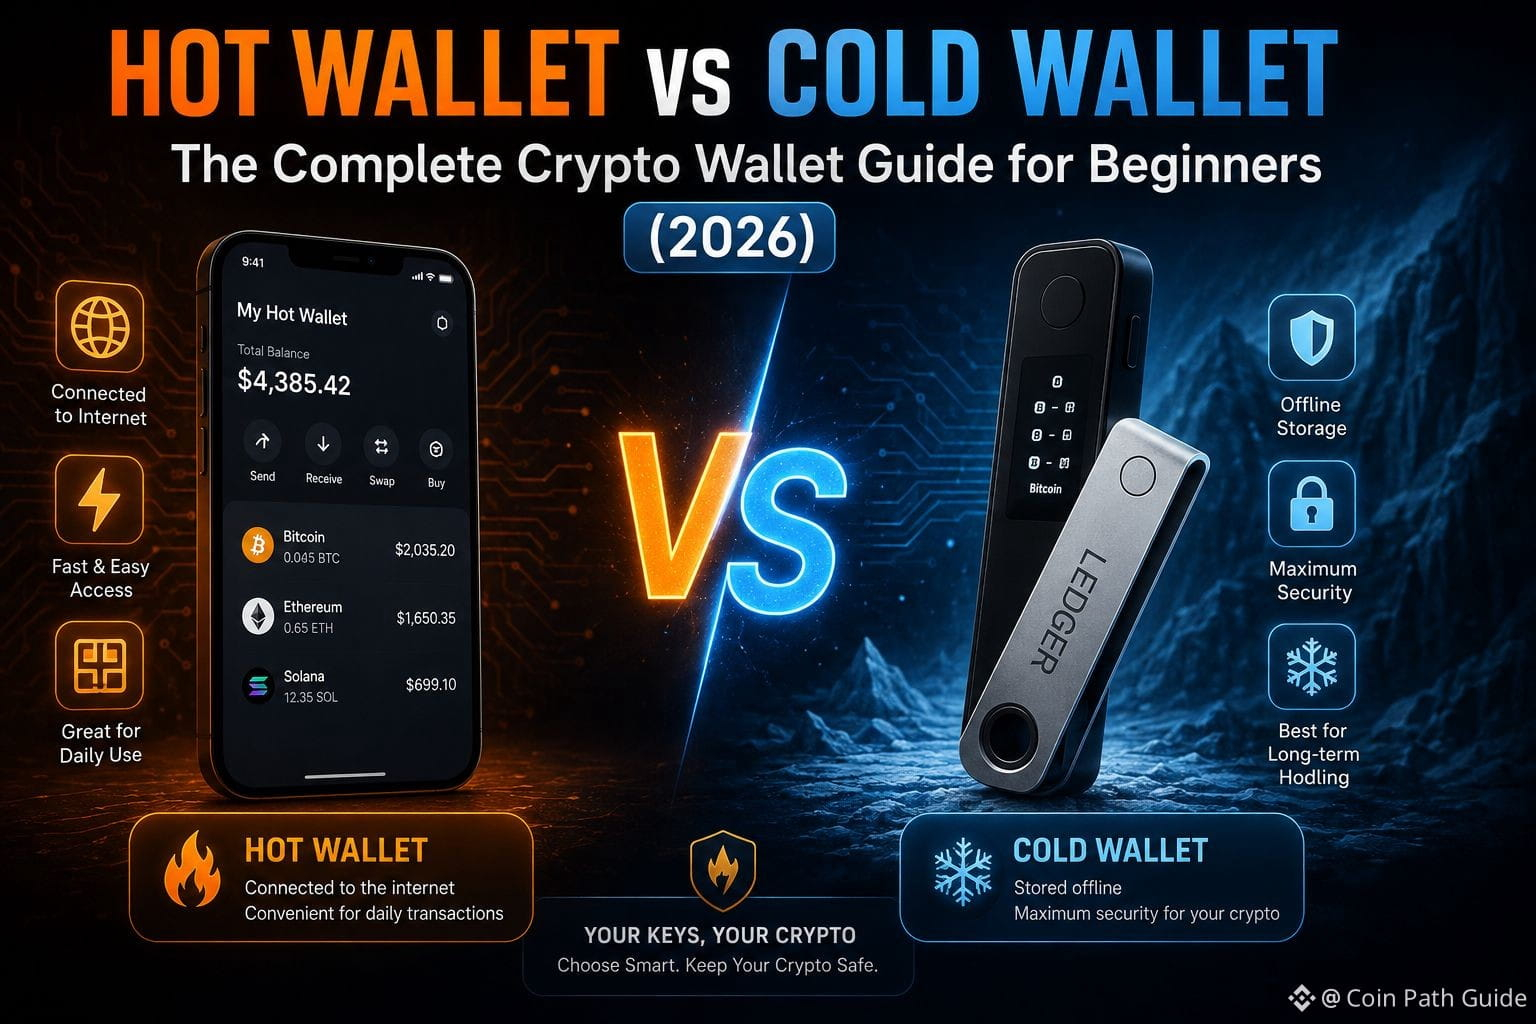
🔐 ホットウォレット vs コールドウォレット — あなたはどっちが必要?
新しく暗号資産を始めた人の90%が、このミスをします。取引所に全てのコインを置きっぱなしにすること。ではなぜ「鍵は自分のもの、コインも自分のもの」が本当に重要なのか?
🔥 ホットウォレット → 現役のトレードに便利だが、リスクは高め
❄️ コールドウォレット → 長期保有なら最も安全な選択
ブログで、いつそれぞれを使うべきかを(実例つきで)きっちり解説しました👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
あなたは今どちらを使っていますか?コメントで教えてください👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
🔐 ホットウォレット vs コールドウォレット — あなたはどっちが必要?
新しく暗号資産を始めた人の90%が、このミスをします。取引所に全てのコインを置きっぱなしにすること。ではなぜ「鍵は自分のもの、コインも自分のもの」が本当に重要なのか?
🔥 ホットウォレット → 現役のトレードに便利だが、リスクは高め
❄️ コールドウォレット → 長期保有なら最も安全な選択
ブログで、いつそれぞれを使うべきかを(実例つきで)きっちり解説しました👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
あなたは今どちらを使っていますか?コメントで教えてください👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
新しく暗号資産を始めた人の90%が、このミスをします。取引所に全てのコインを置きっぱなしにすること。ではなぜ「鍵は自分のもの、コインも自分のもの」が本当に重要なのか?
🔥 ホットウォレット → 現役のトレードに便利だが、リスクは高め
❄️ コールドウォレット → 長期保有なら最も安全な選択
ブログで、いつそれぞれを使うべきかを(実例つきで)きっちり解説しました👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
あなたは今どちらを使っていますか?コメントで教えてください👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
2
110
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#AnthropicCEOCallsForAISlowdown
閲覧回数 61,631
826人が討論中
2
#BitcoinThirdSingleBlockReorgInFourWeeks
閲覧回数 1,062
80人が討論中
3
#BitcoinDropsToIntradayLow$76367
閲覧回数 0
0人が討論中
4
#LSKSurgesOver515%In24Hours
閲覧回数 1,199
54人が討論中
5
#ClarityActLawIn2026OddsRiseTo30%
閲覧回数 0
0人が討論中
6
#KoreaCryptoTaxDelayPetitionMeetsReviewThreshold
閲覧回数 0
0人が討論中
7
#EURequiresWalletMakersReportFlawsIn24Hours
閲覧回数 205
24人が討論中
8
#ZcashNU7VoteEndsSeptember14
閲覧回数 758
39人が討論中
9
#AnthropicChoosesNasdaqForPotentialIPO
閲覧回数 30,302
352人が討論中
10
#SECReceivesGrayscaleLitecoinTrustETFFiling
閲覧回数 192,362
2,117人が討論中