
#bridgesecurity
bridgesecurity
閲覧回数 1,633
53人が討論中
注目
最新
🔥 3億ドルのブリッジハックは、謎の「LayerZeroのバグ」ではありませんでした。Kelp DAOによると、稼働させる意図のなかった、デフォルトの1-of-1検証者設計が原因でした。
📊 Kelp DAOは先日、4月18日のエクスプロイトの責任をLayerZeroが回避していると非難する詳細なレポートを公開し、単一検証者の構成がデフォルトとして記載されている同プロトコルの公式ドキュメントを指摘しました。タイミングも重要です。BTCは76,731ドル(24時間で-4.78%)、ETHは2,274ドル(24時間で-6.69%)付近で推移しています。一方、両方の先物市場では資金調達率が小幅な+0.0100%で、建玉はBTCが70億ドル、ETHが50億ドルを上回っており、このニュースにもかかわらず、ロングに傾いたトレーダーが引き続きポジションを維持していることを示しています。#BridgeSecurity #LayerZero
💡 より広い#DeFi ナラティブにおいて、この侵害は強気相場が本格化する前のサイクル段階に関する警告、「ブリッジは弱点」という見方を裏付けています。大規模なハッキングが起きるたびにリスクプレミアムがリセットされ、資金はより監査の行き届いたレイヤーへと戻ります。これは過去2つのサイクルで3回見られたパターンです。センチメントが中立(50/100)を保ち、オンチェーンのスマートマネーがCARDSなどのSolanaトークンを買い続けるなか、市場は次の価格発見局面を前に、レバレッジ過多のブリッジ関連エクスポージャーを整理しています。#CryptoCycle
🚀 実践的な結論:プロトコルが複数検証者へのアップグレードを公開し、第三者監査を受けるまで、新たなブリッジ関連のイールドファーミングやトークンスワップは控えましょう。
🔥 3億ドルのブリッジハックは、謎の「LayerZeroのバグ」ではありませんでした。Kelp DAOによると、稼働させる意図のなかった、デフォルトの1-of-1検証者設計が原因でした。
📊 Kelp DAOは先日、4月18日のエクスプロイトの責任をLayerZeroが回避していると非難する詳細なレポートを公開し、単一検証者の構成がデフォルトとして記載されている同プロトコルの公式ドキュメントを指摘しました。タイミングも重要です。BTCは76,731ドル(24時間で-4.78%)、ETHは2,274ドル(24時間で-6.69%)付近で推移しています。一方、両方の先物市場では資金調達率が小幅な+0.0100%で、建玉はBTCが70億ドル、ETHが50億ドルを上回っており、このニュースにもかかわらず、ロングに傾いたトレーダーが引き続きポジションを維持していることを示しています。#BridgeSecurity #LayerZero
💡 より広い#DeFi ナラティブにおいて、この侵害は強気相場が本格化する前のサイクル段階に関する警告、「ブリッジは弱点」という見方を裏付けています。大規模なハッキングが起きるたびにリスクプレミアムがリセットされ、資金はより監査の行き届いたレイヤーへと戻ります。これは過去2つのサイクルで3回見られたパターンです。センチメントが中立(50/100)を保ち、オンチェーンのスマートマネーがCARDSなどのSolanaトークンを買い続けるなか、市場は次の価格発見局面を前に、レバレッジ過多のブリッジ関連エクスポージャーを整理しています。#CryptoCycle
🚀 実践的な結論:プロトコルが複数検証者へのアップグレードを公開し、第三者監査を受けるまで、新たなブリッジ関連のイールドファーミングやトークンスワップは控えましょう。
📊 Kelp DAOは先日、4月18日のエクスプロイトの責任をLayerZeroが回避していると非難する詳細なレポートを公開し、単一検証者の構成がデフォルトとして記載されている同プロトコルの公式ドキュメントを指摘しました。タイミングも重要です。BTCは76,731ドル(24時間で-4.78%)、ETHは2,274ドル(24時間で-6.69%)付近で推移しています。一方、両方の先物市場では資金調達率が小幅な+0.0100%で、建玉はBTCが70億ドル、ETHが50億ドルを上回っており、このニュースにもかかわらず、ロングに傾いたトレーダーが引き続きポジションを維持していることを示しています。#BridgeSecurity #LayerZero
💡 より広い#DeFi ナラティブにおいて、この侵害は強気相場が本格化する前のサイクル段階に関する警告、「ブリッジは弱点」という見方を裏付けています。大規模なハッキングが起きるたびにリスクプレミアムがリセットされ、資金はより監査の行き届いたレイヤーへと戻ります。これは過去2つのサイクルで3回見られたパターンです。センチメントが中立(50/100)を保ち、オンチェーンのスマートマネーがCARDSなどのSolanaトークンを買い続けるなか、市場は次の価格発見局面を前に、レバレッジ過多のブリッジ関連エクスポージャーを整理しています。#CryptoCycle
🚀 実践的な結論:プロトコルが複数検証者へのアップグレードを公開し、第三者監査を受けるまで、新たなブリッジ関連のイールドファーミングやトークンスワップは控えましょう。
1

·
--
🚨 $ETH ブリッジ攻撃で、重大なクロスチェーンの脆弱性が露呈! 🦈
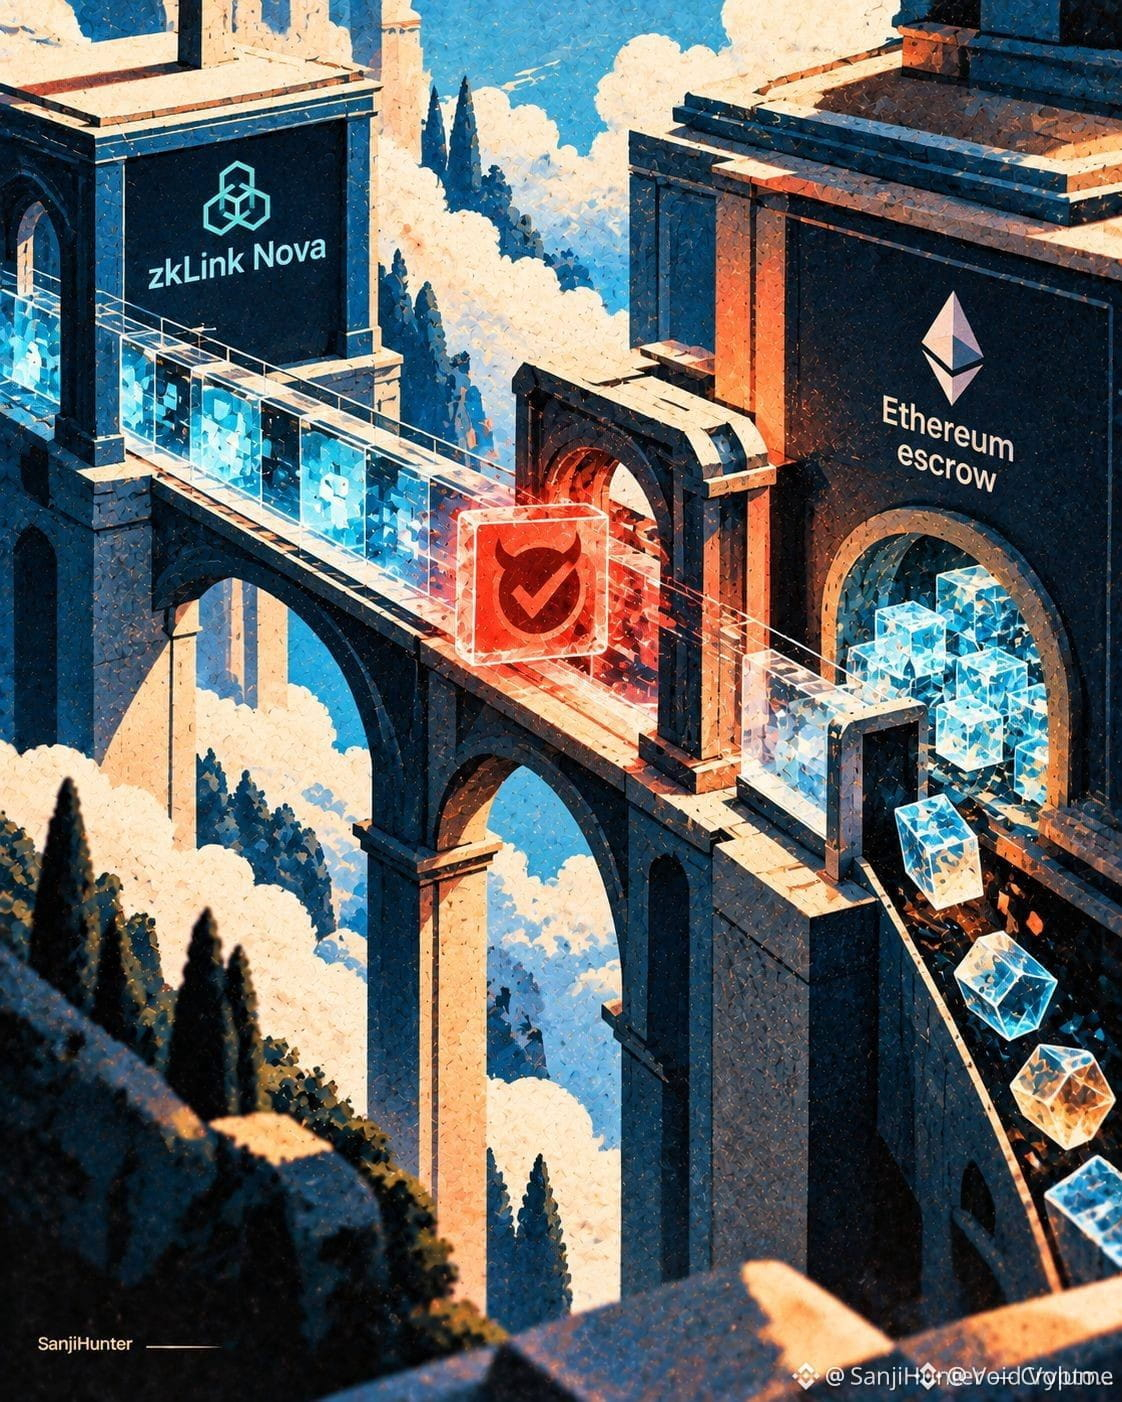
📊 偽造されたバッチルートの注入により、攻撃者はzkLink Novaのエスクローチェックを回避し、正規の出金履歴がないまま約78万6,000ドル相当のETHとERC-20トークンを引き出しました。 🦈 スマートマネーは、これを通常のオーダーブロックによる防御をすり抜けた流動性の一掃と見ており、システム全体に及ぶ検証の不備が浮き彫りになっています。
📌 ゼロ知識証明を利用するブリッジを通じて資産を移動させている場合は、いったん停止し、次の送金の前に最新のセキュリティ監査を求めましょう。 ⚡ 今回の事案は、トークン価格ではなくプロトコルの完全性が、突発的な資金流出を左右しうることを示しています。
💬 今回の侵害を受けて、クロスチェーン戦略をどのように見直しますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #ETH #BridgeSecurity #SmartMoney #CryptoRisk
🔥 🦈
🚨 $ETH ブリッジ攻撃で、重大なクロスチェーンの脆弱性が露呈! 🦈
📊 偽造されたバッチルートの注入により、攻撃者はzkLink Novaのエスクローチェックを回避し、正規の出金履歴がないまま約78万6,000ドル相当のETHとERC-20トークンを引き出しました。 🦈 スマートマネーは、これを通常のオーダーブロックによる防御をすり抜けた流動性の一掃と見ており、システム全体に及ぶ検証の不備が浮き彫りになっています。
📌 ゼロ知識証明を利用するブリッジを通じて資産を移動させている場合は、いったん停止し、次の送金の前に最新のセキュリティ監査を求めましょう。 ⚡ 今回の事案は、トークン価格ではなくプロトコルの完全性が、突発的な資金流出を左右しうることを示しています。
💬 今回の侵害を受けて、クロスチェーン戦略をどのように見直しますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #ETH #BridgeSecurity #SmartMoney #CryptoRisk
🔥 🦈
📊 偽造されたバッチルートの注入により、攻撃者はzkLink Novaのエスクローチェックを回避し、正規の出金履歴がないまま約78万6,000ドル相当のETHとERC-20トークンを引き出しました。 🦈 スマートマネーは、これを通常のオーダーブロックによる防御をすり抜けた流動性の一掃と見ており、システム全体に及ぶ検証の不備が浮き彫りになっています。
📌 ゼロ知識証明を利用するブリッジを通じて資産を移動させている場合は、いったん停止し、次の送金の前に最新のセキュリティ監査を求めましょう。 ⚡ 今回の事案は、トークン価格ではなくプロトコルの完全性が、突発的な資金流出を左右しうることを示しています。
💬 今回の侵害を受けて、クロスチェーン戦略をどのように見直しますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #ETH #BridgeSecurity #SmartMoney #CryptoRisk
🔥 🦈
4
·
--
弱気相場
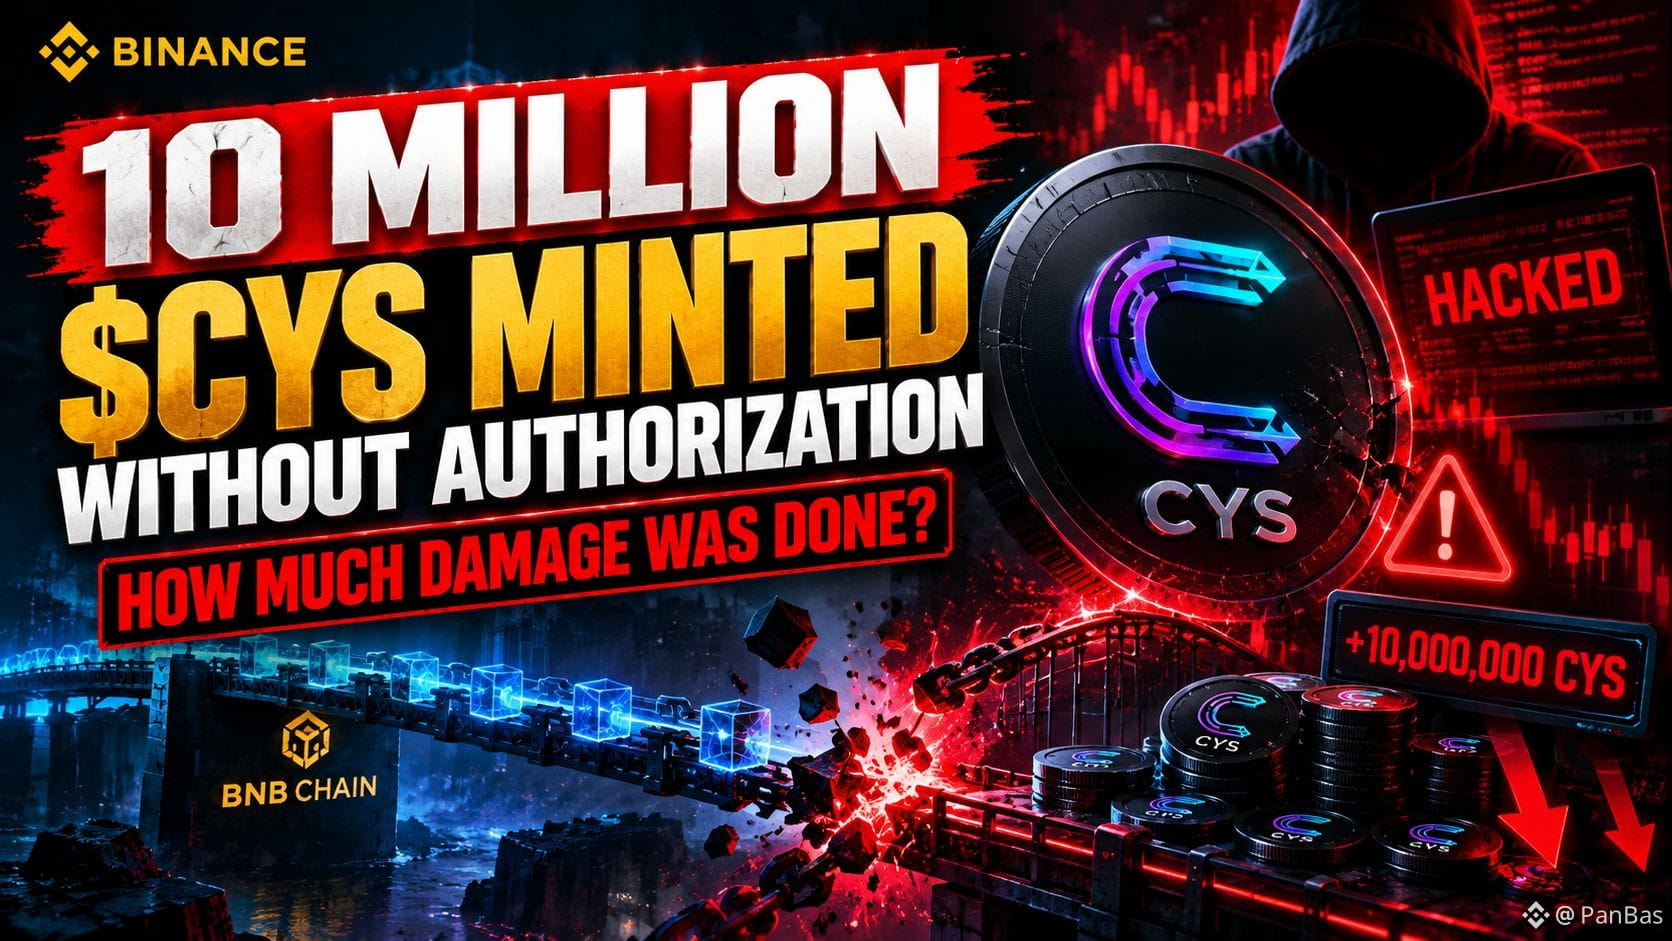
🚨 10 MILLION $CYS が無から鋳造された。
ハッカーはトークンを手に入れ、市場は問題を抱えることに。👀
目を覚ましたら、自分のプロジェクトが一切承認していないトークンを誰かが1,000万枚も発行していたと知る場面を想像してみてください。
暗号資産の世界へようこそ。
Cysicのクロスチェーンブリッジが攻撃され、攻撃者はBNB Chain上でCYSを10,000,000枚鋳造しました。
そして、私の目を引いたのはここです。
💥 CYSを1,000万枚鋳造。
🔒 約280万枚を凍結。
💸 報道によると、約72万7,000ドル相当がEthereumに移動。
ブリッジは停止されました。
これで解決?
そう簡単ではありません。
この1,000万枚のトークンは、以前報告されていた流通供給量のおよそ6.2%に相当します。
端数処理の誤差ではありません。
残りのトークンを凍結しても、凍結前に起きたことが魔法のように取り消されるわけではありません。
だからといって、攻撃を受けたプロジェクトはすべて潰されるべきだとは思いません。
でも、ブリッジを一時停止すれば自動的に信頼が回復する、という考えにも賛成できません。
攻撃を止めることと、その結果への対処を済ませることには大きな違いがあります。
私が注目しているのは次の点です。
Cysicは、承認されていないトークンについて説明し、被害の内容を明らかにし、この脆弱性が再発しないようにする方法を示せるでしょうか?
それまでは、この話は終わりではありません。
🔥 そして、ここであなたに質問です。
この件のあと、価格が大幅に下がったら$CYS を買うことを検討しますか?
それとも、ブリッジが侵害された時点で、そのプロジェクトを自分のブラックリストに入れますか?
その理由をぜひ聞かせてください。
暗号資産の世界では、最も安いトークンがいつも一番お買い得とは限りません。安いのには、もっともな理由があることもあります。
👇 みなさんの意見を聞かせてください。
{future}(CYSUSDT)
#Cysic #bridgesecurity #CryptoExploit
🚨 10 MILLION $CYS が無から鋳造された。
ハッカーはトークンを手に入れ、市場は問題を抱えることに。👀
目を覚ましたら、自分のプロジェクトが一切承認していないトークンを誰かが1,000万枚も発行していたと知る場面を想像してみてください。
暗号資産の世界へようこそ。
Cysicのクロスチェーンブリッジが攻撃され、攻撃者はBNB Chain上でCYSを10,000,000枚鋳造しました。
そして、私の目を引いたのはここです。
💥 CYSを1,000万枚鋳造。
🔒 約280万枚を凍結。
💸 報道によると、約72万7,000ドル相当がEthereumに移動。
ブリッジは停止されました。
これで解決?
そう簡単ではありません。
この1,000万枚のトークンは、以前報告されていた流通供給量のおよそ6.2%に相当します。
端数処理の誤差ではありません。
残りのトークンを凍結しても、凍結前に起きたことが魔法のように取り消されるわけではありません。
だからといって、攻撃を受けたプロジェクトはすべて潰されるべきだとは思いません。
でも、ブリッジを一時停止すれば自動的に信頼が回復する、という考えにも賛成できません。
攻撃を止めることと、その結果への対処を済ませることには大きな違いがあります。
私が注目しているのは次の点です。
Cysicは、承認されていないトークンについて説明し、被害の内容を明らかにし、この脆弱性が再発しないようにする方法を示せるでしょうか?
それまでは、この話は終わりではありません。
🔥 そして、ここであなたに質問です。
この件のあと、価格が大幅に下がったら$CYS を買うことを検討しますか?
それとも、ブリッジが侵害された時点で、そのプロジェクトを自分のブラックリストに入れますか?
その理由をぜひ聞かせてください。
暗号資産の世界では、最も安いトークンがいつも一番お買い得とは限りません。安いのには、もっともな理由があることもあります。
👇 みなさんの意見を聞かせてください。
#Cysic #bridgesecurity #CryptoExploit
ハッカーはトークンを手に入れ、市場は問題を抱えることに。👀
目を覚ましたら、自分のプロジェクトが一切承認していないトークンを誰かが1,000万枚も発行していたと知る場面を想像してみてください。
暗号資産の世界へようこそ。
Cysicのクロスチェーンブリッジが攻撃され、攻撃者はBNB Chain上でCYSを10,000,000枚鋳造しました。
そして、私の目を引いたのはここです。
💥 CYSを1,000万枚鋳造。
🔒 約280万枚を凍結。
💸 報道によると、約72万7,000ドル相当がEthereumに移動。
ブリッジは停止されました。
これで解決?
そう簡単ではありません。
この1,000万枚のトークンは、以前報告されていた流通供給量のおよそ6.2%に相当します。
端数処理の誤差ではありません。
残りのトークンを凍結しても、凍結前に起きたことが魔法のように取り消されるわけではありません。
だからといって、攻撃を受けたプロジェクトはすべて潰されるべきだとは思いません。
でも、ブリッジを一時停止すれば自動的に信頼が回復する、という考えにも賛成できません。
攻撃を止めることと、その結果への対処を済ませることには大きな違いがあります。
私が注目しているのは次の点です。
Cysicは、承認されていないトークンについて説明し、被害の内容を明らかにし、この脆弱性が再発しないようにする方法を示せるでしょうか?
それまでは、この話は終わりではありません。
🔥 そして、ここであなたに質問です。
この件のあと、価格が大幅に下がったら$CYS を買うことを検討しますか?
それとも、ブリッジが侵害された時点で、そのプロジェクトを自分のブラックリストに入れますか?
その理由をぜひ聞かせてください。
暗号資産の世界では、最も安いトークンがいつも一番お買い得とは限りません。安いのには、もっともな理由があることもあります。
👇 みなさんの意見を聞かせてください。
#Cysic #bridgesecurity #CryptoExploit
681

·
--
Cysicは土曜日、攻撃者が処理上の不備を悪用してBNB Smart Chain上で1,000万CYSを不正に発行したことを受け、クロスチェーンブリッジを停止しました。不正な発行はUTC 12:31:38に行われました。同社によると、侵害はブリッジを支えるデータベースへの不正アクセスに起因し、ブリッジのメッセージ処理とトークン発行に限定され、メインネットやその他のシステムには影響しませんでした。CysicはUTC 13:47:52に受取先アドレスをブラックリストに登録し、そのアドレスに残る約280万CYSの送金を制限しました。Cysicは、今回の発行に既存のCYSやユーザーウォレット内の資産の窃取は伴っておらず、金銭的影響については現在調査中だと説明しました。また、セキュリティ企業に調査を依頼しており、後日報告書を公表する予定です。
#Cysic #BridgeSecurity #CYS
Cysicは土曜日、攻撃者が処理上の不備を悪用してBNB Smart Chain上で1,000万CYSを不正に発行したことを受け、クロスチェーンブリッジを停止しました。不正な発行はUTC 12:31:38に行われました。同社によると、侵害はブリッジを支えるデータベースへの不正アクセスに起因し、ブリッジのメッセージ処理とトークン発行に限定され、メインネットやその他のシステムには影響しませんでした。CysicはUTC 13:47:52に受取先アドレスをブラックリストに登録し、そのアドレスに残る約280万CYSの送金を制限しました。Cysicは、今回の発行に既存のCYSやユーザーウォレット内の資産の窃取は伴っておらず、金銭的影響については現在調査中だと説明しました。また、セキュリティ企業に調査を依頼しており、後日報告書を公表する予定です。
#Cysic #BridgeSecurity #CYS
#Cysic #BridgeSecurity #CYS
20

·
--
🚨 Cysicは、CYSトークン1,000万枚が不正に発行されたことを受け、暗号資産ブリッジを停止しました。チームは、侵害はブリッジのメッセージ処理に限定され、メインネットやその他のシステムへの影響はないと確認しました。今回の件により、ブリッジのセキュリティとトークン供給の健全性への懸念が高まっています。トレーダーは、価格変動の可能性や復旧措置に関する公式発表を注視してください。これはCysicのクロスチェーンインフラへの信頼を損なう可能性があるのでしょうか?
#ブリッジセキュリティ
$CYS #TradingSignal #暗号資産分析
🚨 Cysicは、CYSトークン1,000万枚が不正に発行されたことを受け、暗号資産ブリッジを停止しました。チームは、侵害はブリッジのメッセージ処理に限定され、メインネットやその他のシステムへの影響はないと確認しました。今回の件により、ブリッジのセキュリティとトークン供給の健全性への懸念が高まっています。トレーダーは、価格変動の可能性や復旧措置に関する公式発表を注視してください。これはCysicのクロスチェーンインフラへの信頼を損なう可能性があるのでしょうか?
#ブリッジセキュリティ
$CYS #TradingSignal #暗号資産分析
#ブリッジセキュリティ
$CYS #TradingSignal #暗号資産分析
8
·
--
警告: DeFiブリッジのエクスプロイトが2026年に328Mドルに達する — TVLが14Bドル崩壊
3つの侵害。1つの一貫したパターン。
- KelpDAO、THORChain、IoTeXブリッジが2026年にエクスプロイトされました。
- DeFiのTVLは100Bドルから86Bドルに減少しました。
- 14Bドルの資本がエクスプロイトの影響でエコシステムを直接離れました。
$ETH と$BNB は、支配的なマルチチェーンハブとして最も多くのブリッジ露出を持っています。新しいチェーン接続は新しい攻撃ベクターです。セキュリティ監査はデプロイメントのペースについていけていません。
ブリッジはDeFiのオープンウィンドウです。アーキテクチャが改善されるまで資本が離れ続けます。
バイアス: ベアリッシュ。🔴
#DeFi #BridgeSecurity #ETH #BNB #CryptoAlert
警告: DeFiブリッジのエクスプロイトが2026年に328Mドルに達する — TVLが14Bドル崩壊
3つの侵害。1つの一貫したパターン。
- KelpDAO、THORChain、IoTeXブリッジが2026年にエクスプロイトされました。
- DeFiのTVLは100Bドルから86Bドルに減少しました。
- 14Bドルの資本がエクスプロイトの影響でエコシステムを直接離れました。
$ETH と$BNB は、支配的なマルチチェーンハブとして最も多くのブリッジ露出を持っています。新しいチェーン接続は新しい攻撃ベクターです。セキュリティ監査はデプロイメントのペースについていけていません。
ブリッジはDeFiのオープンウィンドウです。アーキテクチャが改善されるまで資本が離れ続けます。
バイアス: ベアリッシュ。🔴
#DeFi #BridgeSecurity #ETH #BNB #CryptoAlert
3つの侵害。1つの一貫したパターン。
- KelpDAO、THORChain、IoTeXブリッジが2026年にエクスプロイトされました。
- DeFiのTVLは100Bドルから86Bドルに減少しました。
- 14Bドルの資本がエクスプロイトの影響でエコシステムを直接離れました。
$ETH と$BNB は、支配的なマルチチェーンハブとして最も多くのブリッジ露出を持っています。新しいチェーン接続は新しい攻撃ベクターです。セキュリティ監査はデプロイメントのペースについていけていません。
ブリッジはDeFiのオープンウィンドウです。アーキテクチャが改善されるまで資本が離れ続けます。
バイアス: ベアリッシュ。🔴
#DeFi #BridgeSecurity #ETH #BNB #CryptoAlert
1
60

·
--
タイコは、攻撃者が引き出しの証明を偽造してブリッジから資金を抜き取った後、EthereumのL2をただちに停止しました。封じ込めは迅速で、被害は限定的でした。しかし、パターンは見覚えがあります。
ブリッジの悪用はDeFiに数十億ドルの損失をもたらしてきました。同じ欠陥。別のチェーン。別の年。
今この件が重要な理由はここにあります。Clarity Actは7月4日の締切まであと12日です。機関投資家は価格だけを見ているのではありません——インフラを見ています。見出しを飾るブリッジ悪用のたびに、それはチェーン選定のフィルターになります。答えるのは次の問いです。大規模に機関資本を受け入れられるセキュリティ・アーキテクチャを持つのは、どのネットワークか?
$ETH には、実戦で鍛えられたロールアップの標準と、この領域で最も監査されたブリッジ・ツールが備わっています。$BNB には、BSCネイティブのブリッジ基盤があり、実証済みの復旧プレイブックがあります。$SOL には、Wormholeの経験があります——傷で支払い、本番で再構築しました。
ブリッジのセキュリティはチェックボックスではありません。それは堀(モート)です。ブリッジのインフラが警告なしに失敗するのであれば、機関投資家はステーブルコインを2500億ドル規模でオンチェーンに展開できません。
タイコの悪用は小さなものでした。学ぶべき教訓は小さくない。
あなたのセキュリティ・フィルターを通過するのは、どのチェーンですか?
#DeFi #BridgeSecurity #ClarityAct #Crypto #Web3
タイコは、攻撃者が引き出しの証明を偽造してブリッジから資金を抜き取った後、EthereumのL2をただちに停止しました。封じ込めは迅速で、被害は限定的でした。しかし、パターンは見覚えがあります。
ブリッジの悪用はDeFiに数十億ドルの損失をもたらしてきました。同じ欠陥。別のチェーン。別の年。
今この件が重要な理由はここにあります。Clarity Actは7月4日の締切まであと12日です。機関投資家は価格だけを見ているのではありません——インフラを見ています。見出しを飾るブリッジ悪用のたびに、それはチェーン選定のフィルターになります。答えるのは次の問いです。大規模に機関資本を受け入れられるセキュリティ・アーキテクチャを持つのは、どのネットワークか?
$ETH には、実戦で鍛えられたロールアップの標準と、この領域で最も監査されたブリッジ・ツールが備わっています。$BNB には、BSCネイティブのブリッジ基盤があり、実証済みの復旧プレイブックがあります。$SOL には、Wormholeの経験があります——傷で支払い、本番で再構築しました。
ブリッジのセキュリティはチェックボックスではありません。それは堀(モート)です。ブリッジのインフラが警告なしに失敗するのであれば、機関投資家はステーブルコインを2500億ドル規模でオンチェーンに展開できません。
タイコの悪用は小さなものでした。学ぶべき教訓は小さくない。
あなたのセキュリティ・フィルターを通過するのは、どのチェーンですか?
#DeFi #BridgeSecurity #ClarityAct #Crypto #Web3
ブリッジの悪用はDeFiに数十億ドルの損失をもたらしてきました。同じ欠陥。別のチェーン。別の年。
今この件が重要な理由はここにあります。Clarity Actは7月4日の締切まであと12日です。機関投資家は価格だけを見ているのではありません——インフラを見ています。見出しを飾るブリッジ悪用のたびに、それはチェーン選定のフィルターになります。答えるのは次の問いです。大規模に機関資本を受け入れられるセキュリティ・アーキテクチャを持つのは、どのネットワークか?
$ETH には、実戦で鍛えられたロールアップの標準と、この領域で最も監査されたブリッジ・ツールが備わっています。$BNB には、BSCネイティブのブリッジ基盤があり、実証済みの復旧プレイブックがあります。$SOL には、Wormholeの経験があります——傷で支払い、本番で再構築しました。
ブリッジのセキュリティはチェックボックスではありません。それは堀(モート)です。ブリッジのインフラが警告なしに失敗するのであれば、機関投資家はステーブルコインを2500億ドル規模でオンチェーンに展開できません。
タイコの悪用は小さなものでした。学ぶべき教訓は小さくない。
あなたのセキュリティ・フィルターを通過するのは、どのチェーンですか?
#DeFi #BridgeSecurity #ClarityAct #Crypto #Web3
44
⚖️ ブリッジのセキュリティ:AFXエクスプロイトから学ぶ教訓
2026年7月23日、2,400万ドル($24M)のAFXブリッジ・エクスプロイトが、クロスチェーンのセキュリティに関するベストプラクティスの議論を再燃させました。ブリッジ・プロトコルは、その複雑さと大きなロック額(流動性)が理由で、暗号資産の中でも最も狙われやすいインフラのままです。
セキュリティの専門家は、マルチシグネチャによる検証、堅牢な監査(監査の徹底)、新機能の段階的なロールアウト、ブリッジ・プロトコルのリアルタイム監視を推奨しています。業界は、トラストを最小化したブリッジ設計へと移行しつつあります。
チェーン間を流れる日次の取引高が652.9億ドル($65.29B)規模に達する中、ブリッジの防御はエコシステムの安全にとって最優先事項です。
📌 要点:
AFXエクスプロイトは、成長するマルチチェーンのエコシステムを巧妙な攻撃から守るために、ブリッジのセキュリティが迅速に進化し続ける必要があることを示しています。
#BridgeSecurity #CrossChain #DeFi #CryptoNews
#BinanceAlphaAlert
⚖️ ブリッジのセキュリティ:AFXエクスプロイトから学ぶ教訓
2026年7月23日、2,400万ドル($24M)のAFXブリッジ・エクスプロイトが、クロスチェーンのセキュリティに関するベストプラクティスの議論を再燃させました。ブリッジ・プロトコルは、その複雑さと大きなロック額(流動性)が理由で、暗号資産の中でも最も狙われやすいインフラのままです。
セキュリティの専門家は、マルチシグネチャによる検証、堅牢な監査(監査の徹底)、新機能の段階的なロールアウト、ブリッジ・プロトコルのリアルタイム監視を推奨しています。業界は、トラストを最小化したブリッジ設計へと移行しつつあります。
チェーン間を流れる日次の取引高が652.9億ドル($65.29B)規模に達する中、ブリッジの防御はエコシステムの安全にとって最優先事項です。
📌 要点:
AFXエクスプロイトは、成長するマルチチェーンのエコシステムを巧妙な攻撃から守るために、ブリッジのセキュリティが迅速に進化し続ける必要があることを示しています。
#BridgeSecurity #CrossChain #DeFi #CryptoNews
#BinanceAlphaAlert
2026年7月23日、2,400万ドル($24M)のAFXブリッジ・エクスプロイトが、クロスチェーンのセキュリティに関するベストプラクティスの議論を再燃させました。ブリッジ・プロトコルは、その複雑さと大きなロック額(流動性)が理由で、暗号資産の中でも最も狙われやすいインフラのままです。
セキュリティの専門家は、マルチシグネチャによる検証、堅牢な監査(監査の徹底)、新機能の段階的なロールアウト、ブリッジ・プロトコルのリアルタイム監視を推奨しています。業界は、トラストを最小化したブリッジ設計へと移行しつつあります。
チェーン間を流れる日次の取引高が652.9億ドル($65.29B)規模に達する中、ブリッジの防御はエコシステムの安全にとって最優先事項です。
📌 要点:
AFXエクスプロイトは、成長するマルチチェーンのエコシステムを巧妙な攻撃から守るために、ブリッジのセキュリティが迅速に進化し続ける必要があることを示しています。
#BridgeSecurity #CrossChain #DeFi #CryptoNews
#BinanceAlphaAlert
13
·
--
私はAxelarのSecret Networkブリッジルートで$4.7MのエクスプロイトにHODL'dされました – 強力なブリッジャーでさえも良いセキュリティ侵害には免疫がないようです。
資産がAxelarチェーンからSecret Networkに移動する際に攻撃が発生したようで、結果として$4.7百万が消えてしまいました、ポフ。Axelarはさらなる損害を防ぐためにそのブリッジ接続を迅速に無効にしました #BinanceSafetyFirst #BridgeSecurity #HoldingTheBag
ここでの教訓は、暗号はエクスプロイトに免疫がないということです – そして時には、最良の防御は損失をカットして次に進むことです。自分自身の$4.7Mの瞬間を防ぐために、誰が自分の暗号監査を受ける準備ができていますか?
あなたが自分の暗号財産を守るために最もクリエイティブなことは何ですか?コメントでシェアしてください。
私はAxelarのSecret Networkブリッジルートで$4.7MのエクスプロイトにHODL'dされました – 強力なブリッジャーでさえも良いセキュリティ侵害には免疫がないようです。
資産がAxelarチェーンからSecret Networkに移動する際に攻撃が発生したようで、結果として$4.7百万が消えてしまいました、ポフ。Axelarはさらなる損害を防ぐためにそのブリッジ接続を迅速に無効にしました #BinanceSafetyFirst #BridgeSecurity #HoldingTheBag
ここでの教訓は、暗号はエクスプロイトに免疫がないということです – そして時には、最良の防御は損失をカットして次に進むことです。自分自身の$4.7Mの瞬間を防ぐために、誰が自分の暗号監査を受ける準備ができていますか?
あなたが自分の暗号財産を守るために最もクリエイティブなことは何ですか?コメントでシェアしてください。
資産がAxelarチェーンからSecret Networkに移動する際に攻撃が発生したようで、結果として$4.7百万が消えてしまいました、ポフ。Axelarはさらなる損害を防ぐためにそのブリッジ接続を迅速に無効にしました #BinanceSafetyFirst #BridgeSecurity #HoldingTheBag
ここでの教訓は、暗号はエクスプロイトに免疫がないということです – そして時には、最良の防御は損失をカットして次に進むことです。自分自身の$4.7Mの瞬間を防ぐために、誰が自分の暗号監査を受ける準備ができていますか?
あなたが自分の暗号財産を守るために最もクリエイティブなことは何ですか?コメントでシェアしてください。
25
⚖️ AFXの2400万ドル規模のエクスプロイトから学ぶブリッジセキュリティの教訓:最新のクロスチェーンブリッジ攻撃がDeFiユーザーに教えること
2026年7月23日、報道により、AFXプロトコルがブリッジのエクスプロイトによって約2,400万ドルを失ったことが確認された。今回の件は、ここ数年で分散型金融(DeFi)プロトコルから数十億ドルを奪った数多くのクロスチェーンブリッジ攻撃の長いリストに加わる。
ブリッジのセキュリティは、DeFiにおける最も重要な脆弱性の一つであり続けている。バリデーター・セットの多様性、多重署名(マルチシグ)構成の堅牢性、そして監査の徹底度が、安全なブリッジと脆弱なブリッジを分ける重要な要因だ。業界は、厳格な第三者監査と、段階的な資金アンロックのスケジュールを引き続き優先すべきである。
📌 要点:
ブリッジのエクスプロイトが繰り返し突きつけるのは同じ教訓だ。クロスチェーン基盤の強さは、最も弱いバリデーター次第でしかない。実戦を経たセキュリティと透明性のあるガバナンスを備えたプロトコルは、こうした事態にずっと耐えやすい傾向がある。
#BridgeSecurity #DeFi #CryptoHacks #CrossChain
#BinanceAlphaAlert
⚖️ AFXの2400万ドル規模のエクスプロイトから学ぶブリッジセキュリティの教訓:最新のクロスチェーンブリッジ攻撃がDeFiユーザーに教えること
2026年7月23日、報道により、AFXプロトコルがブリッジのエクスプロイトによって約2,400万ドルを失ったことが確認された。今回の件は、ここ数年で分散型金融(DeFi)プロトコルから数十億ドルを奪った数多くのクロスチェーンブリッジ攻撃の長いリストに加わる。
ブリッジのセキュリティは、DeFiにおける最も重要な脆弱性の一つであり続けている。バリデーター・セットの多様性、多重署名(マルチシグ)構成の堅牢性、そして監査の徹底度が、安全なブリッジと脆弱なブリッジを分ける重要な要因だ。業界は、厳格な第三者監査と、段階的な資金アンロックのスケジュールを引き続き優先すべきである。
📌 要点:
ブリッジのエクスプロイトが繰り返し突きつけるのは同じ教訓だ。クロスチェーン基盤の強さは、最も弱いバリデーター次第でしかない。実戦を経たセキュリティと透明性のあるガバナンスを備えたプロトコルは、こうした事態にずっと耐えやすい傾向がある。
#BridgeSecurity #DeFi #CryptoHacks #CrossChain
#BinanceAlphaAlert
2026年7月23日、報道により、AFXプロトコルがブリッジのエクスプロイトによって約2,400万ドルを失ったことが確認された。今回の件は、ここ数年で分散型金融(DeFi)プロトコルから数十億ドルを奪った数多くのクロスチェーンブリッジ攻撃の長いリストに加わる。
ブリッジのセキュリティは、DeFiにおける最も重要な脆弱性の一つであり続けている。バリデーター・セットの多様性、多重署名(マルチシグ)構成の堅牢性、そして監査の徹底度が、安全なブリッジと脆弱なブリッジを分ける重要な要因だ。業界は、厳格な第三者監査と、段階的な資金アンロックのスケジュールを引き続き優先すべきである。
📌 要点:
ブリッジのエクスプロイトが繰り返し突きつけるのは同じ教訓だ。クロスチェーン基盤の強さは、最も弱いバリデーター次第でしかない。実戦を経たセキュリティと透明性のあるガバナンスを備えたプロトコルは、こうした事態にずっと耐えやすい傾向がある。
#BridgeSecurity #DeFi #CryptoHacks #CrossChain
#BinanceAlphaAlert
10

·
--
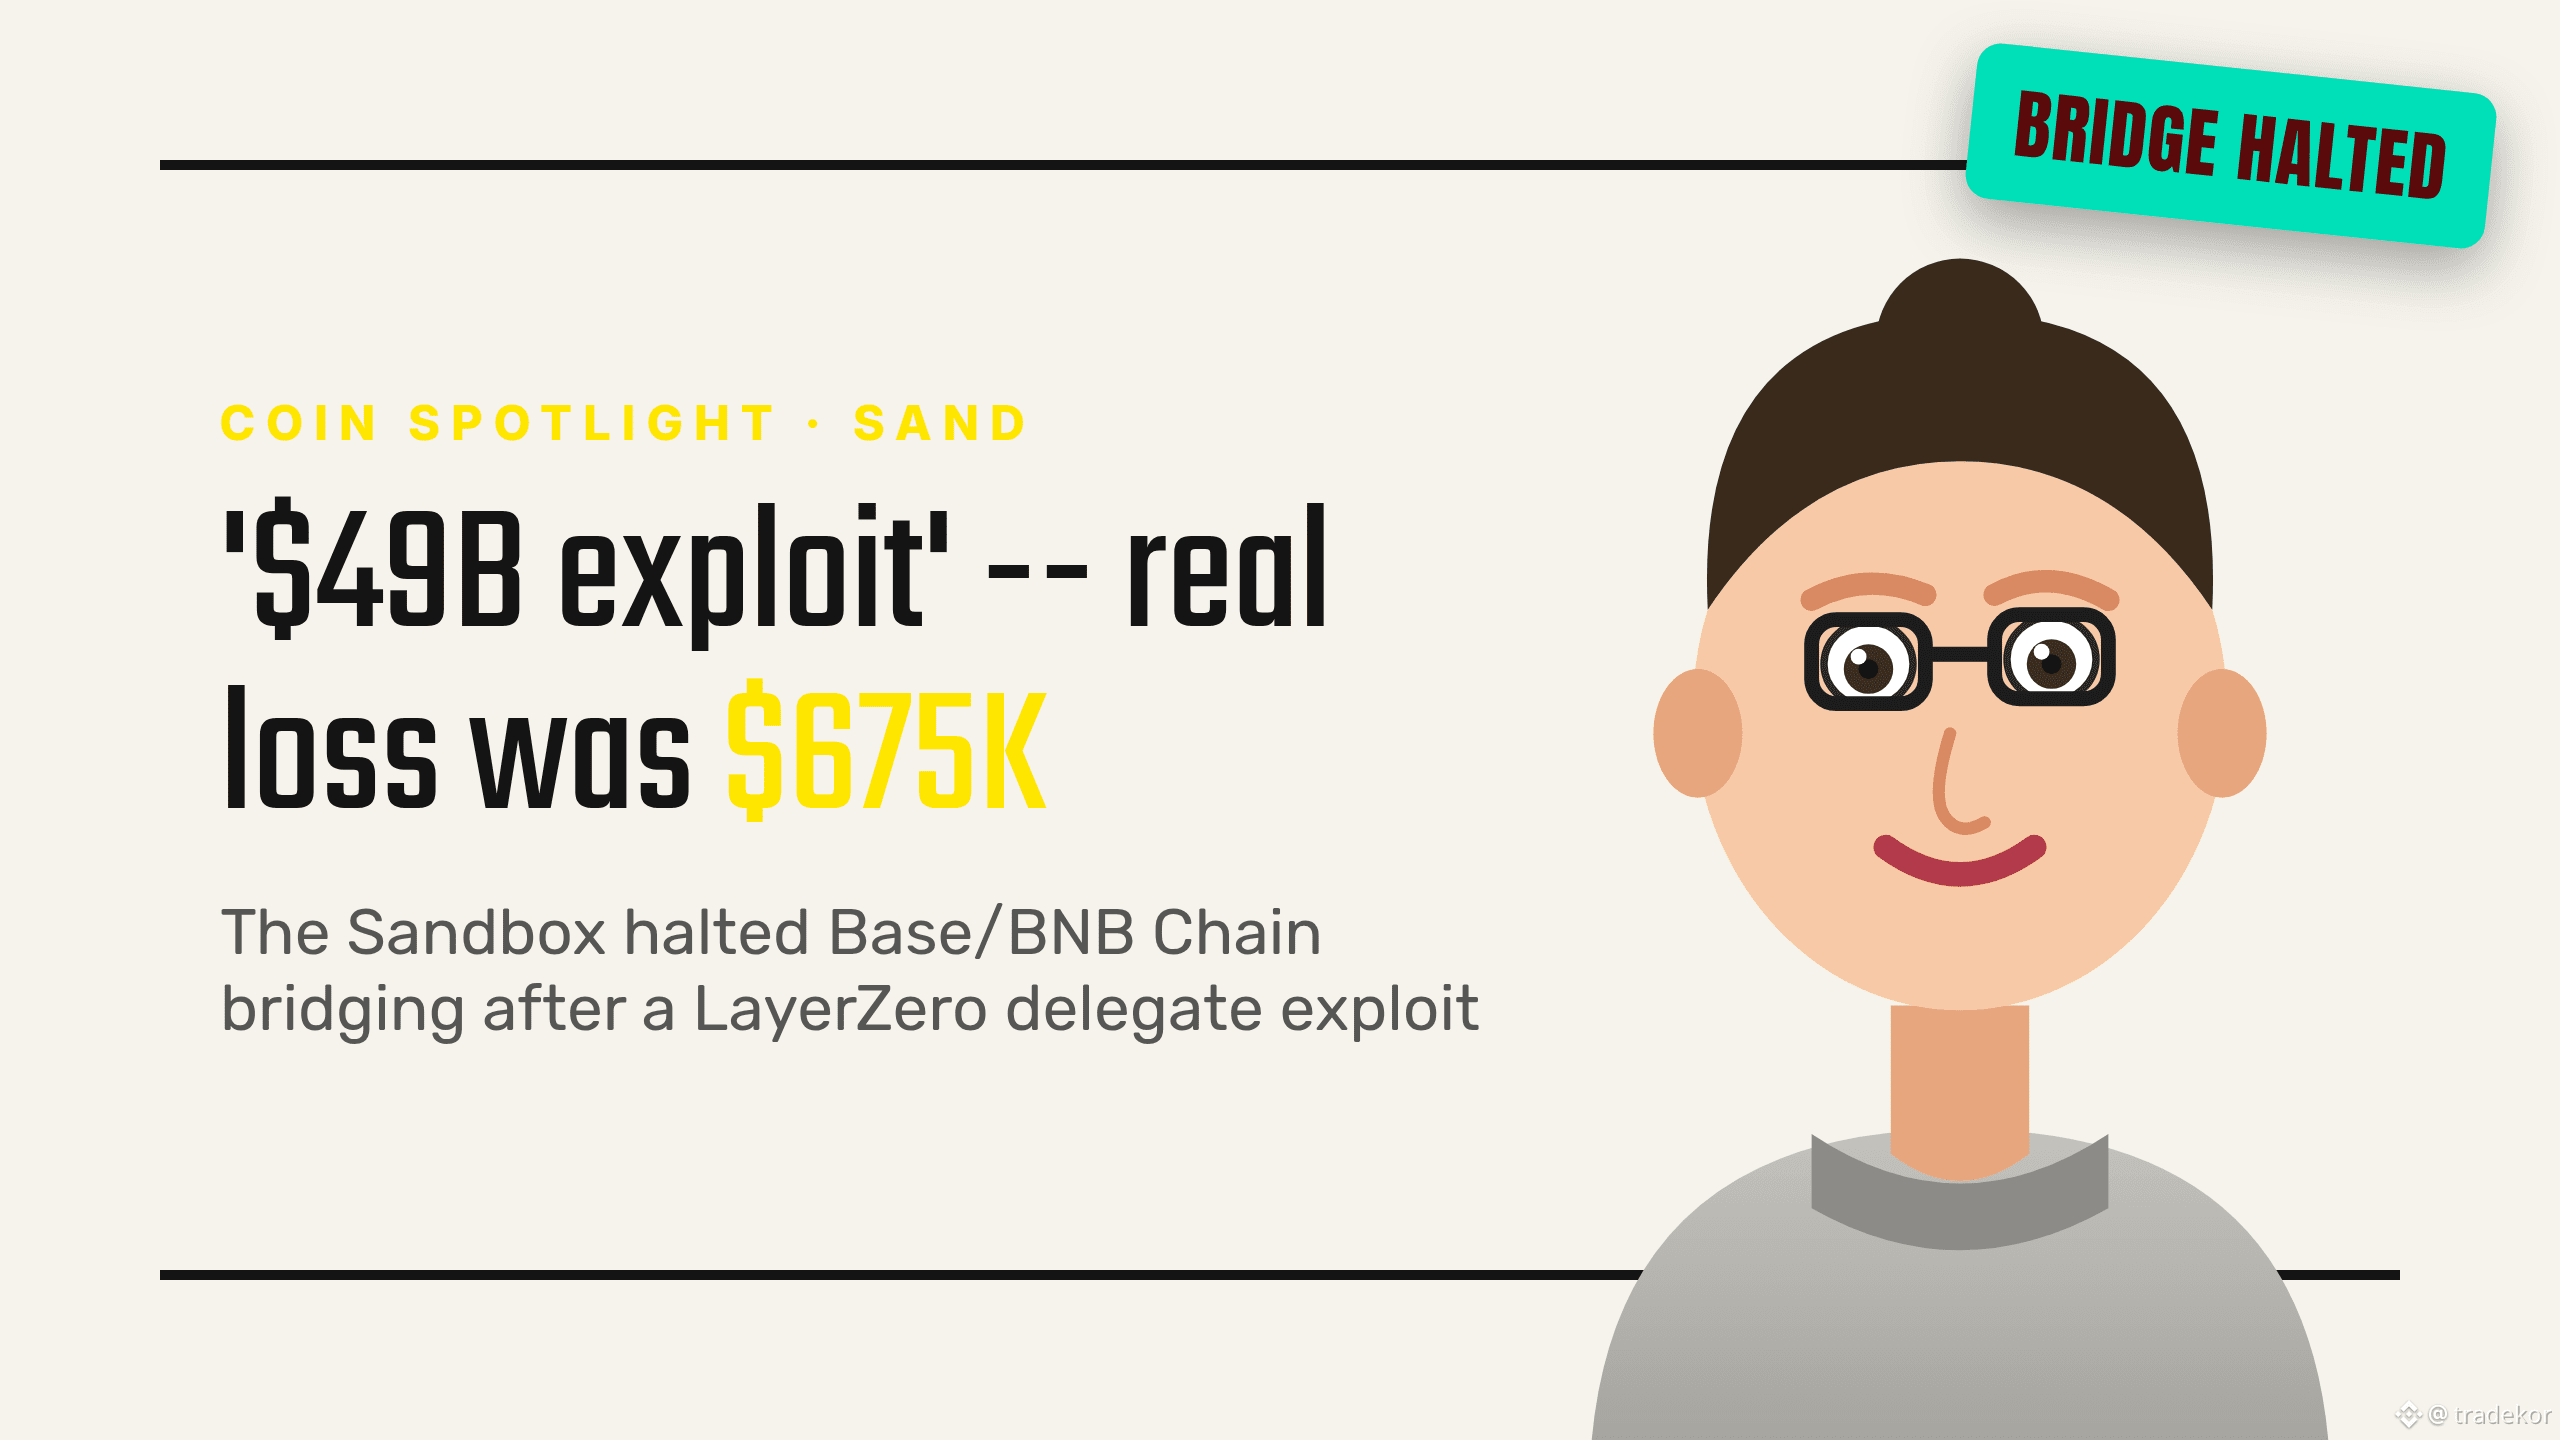
サンドボックスは、8月22日にブリッジングを停止しました。悪用により裏付けのないSANDが名目上約490億ドル($49B)発行されたものの、実際に準備金から流出したのは約67.5万ドル(~$675K)にとどまったためです。
ニュース:攻撃者が、SANDのオムニチェーン・ブリッジにおけるLayerZeroの委任(delegate)権限をapproveAndCallを通じて乗っ取り、BaseおよびBNB Smart Chain上で裏付けのないSANDを鋳造しました。Blockaidは、400件超の取引にまたがり、額面ベースで約490億ドル相当として検出したものの、実質ほぼ“幻”です。これは、不正なミント量にSANDの市場価格を掛けただけで、実マネーではありません。サンドボックスは両チェーンでブリッジングを無効化し、封じ込め(containment)前に実際に流出したのは約1475万SAND(約67.5万ドル)のみであることを確認しました。これは供給量の0.01%未満です。EthereumとPolygonには影響がなく、ウォレットは侵害されていません。さらにBithumb/Upbitは予防措置としてSANDの入金を停止しました。
落とし穴:BaseおよびBNB Chain上のSAND市場は、復旧の予定時期なしに無期限で凍結されています。ドル換算の損失に対して不釣り合いな、流動性と評判面の打撃です。2つの韓国取引所が入金停止に踏み切ったことで、なお残る疑念が示唆されます。またLPの補償は「予定」とされているだけで、実行はされていません。これはまた、LayerZeroのOFT標準の“委任パーミッション”が侵害されたケースであり、数十の主要プロジェクトで使われているブリッジタイプです。
見立て:ドル換算では封じ込められた悪用(contained exploit)ですが、現実の構造的なブリッジ・セキュリティの課題はまだ解消されていません。検証可能な注視ポイントは2つです。実際のブリッジングはきれいに復旧するのか、そしてLP補償は実行されるのか、それとも長引くのか。
67.5万ドルの実損が「490億ドルの悪用」として飾られた見出しは、あなたのブリッジのセキュリティリスクの見方を変えますか?それとも、怖い数字よりも実際の数字のほうが重要でしょうか?
投資助言ではありません。各自で調査を(DYOR)。
$SAND #TheSandbox #BridgeSecurity #CryptoNews
サンドボックスは、8月22日にブリッジングを停止しました。悪用により裏付けのないSANDが名目上約490億ドル($49B)発行されたものの、実際に準備金から流出したのは約67.5万ドル(~$675K)にとどまったためです。
ニュース:攻撃者が、SANDのオムニチェーン・ブリッジにおけるLayerZeroの委任(delegate)権限をapproveAndCallを通じて乗っ取り、BaseおよびBNB Smart Chain上で裏付けのないSANDを鋳造しました。Blockaidは、400件超の取引にまたがり、額面ベースで約490億ドル相当として検出したものの、実質ほぼ“幻”です。これは、不正なミント量にSANDの市場価格を掛けただけで、実マネーではありません。サンドボックスは両チェーンでブリッジングを無効化し、封じ込め(containment)前に実際に流出したのは約1475万SAND(約67.5万ドル)のみであることを確認しました。これは供給量の0.01%未満です。EthereumとPolygonには影響がなく、ウォレットは侵害されていません。さらにBithumb/Upbitは予防措置としてSANDの入金を停止しました。
落とし穴:BaseおよびBNB Chain上のSAND市場は、復旧の予定時期なしに無期限で凍結されています。ドル換算の損失に対して不釣り合いな、流動性と評判面の打撃です。2つの韓国取引所が入金停止に踏み切ったことで、なお残る疑念が示唆されます。またLPの補償は「予定」とされているだけで、実行はされていません。これはまた、LayerZeroのOFT標準の“委任パーミッション”が侵害されたケースであり、数十の主要プロジェクトで使われているブリッジタイプです。
見立て:ドル換算では封じ込められた悪用(contained exploit)ですが、現実の構造的なブリッジ・セキュリティの課題はまだ解消されていません。検証可能な注視ポイントは2つです。実際のブリッジングはきれいに復旧するのか、そしてLP補償は実行されるのか、それとも長引くのか。
67.5万ドルの実損が「490億ドルの悪用」として飾られた見出しは、あなたのブリッジのセキュリティリスクの見方を変えますか?それとも、怖い数字よりも実際の数字のほうが重要でしょうか?
投資助言ではありません。各自で調査を(DYOR)。
$SAND #TheSandbox #BridgeSecurity #CryptoNews
ニュース:攻撃者が、SANDのオムニチェーン・ブリッジにおけるLayerZeroの委任(delegate)権限をapproveAndCallを通じて乗っ取り、BaseおよびBNB Smart Chain上で裏付けのないSANDを鋳造しました。Blockaidは、400件超の取引にまたがり、額面ベースで約490億ドル相当として検出したものの、実質ほぼ“幻”です。これは、不正なミント量にSANDの市場価格を掛けただけで、実マネーではありません。サンドボックスは両チェーンでブリッジングを無効化し、封じ込め(containment)前に実際に流出したのは約1475万SAND(約67.5万ドル)のみであることを確認しました。これは供給量の0.01%未満です。EthereumとPolygonには影響がなく、ウォレットは侵害されていません。さらにBithumb/Upbitは予防措置としてSANDの入金を停止しました。
落とし穴:BaseおよびBNB Chain上のSAND市場は、復旧の予定時期なしに無期限で凍結されています。ドル換算の損失に対して不釣り合いな、流動性と評判面の打撃です。2つの韓国取引所が入金停止に踏み切ったことで、なお残る疑念が示唆されます。またLPの補償は「予定」とされているだけで、実行はされていません。これはまた、LayerZeroのOFT標準の“委任パーミッション”が侵害されたケースであり、数十の主要プロジェクトで使われているブリッジタイプです。
見立て:ドル換算では封じ込められた悪用(contained exploit)ですが、現実の構造的なブリッジ・セキュリティの課題はまだ解消されていません。検証可能な注視ポイントは2つです。実際のブリッジングはきれいに復旧するのか、そしてLP補償は実行されるのか、それとも長引くのか。
67.5万ドルの実損が「490億ドルの悪用」として飾られた見出しは、あなたのブリッジのセキュリティリスクの見方を変えますか?それとも、怖い数字よりも実際の数字のほうが重要でしょうか?
投資助言ではありません。各自で調査を(DYOR)。
$SAND #TheSandbox #BridgeSecurity #CryptoNews
21

攻撃者がビットコインブリッジを悪用した後、約15BTCのシンビオシスが回復しました。流動性提供者向けの補償計画を準備している間、ネイティブのビットコイン経路は引き続き停止しています。
#SymbiosisProtocol #BridgeSecurity
攻撃者がビットコインブリッジを悪用した後、約15BTCのシンビオシスが回復しました。流動性提供者向けの補償計画を準備している間、ネイティブのビットコイン経路は引き続き停止しています。
#SymbiosisProtocol #BridgeSecurity
#SymbiosisProtocol #BridgeSecurity
39
⚖️ ブリッジ・セキュリティの教訓:2,400万ドルのAFXエクスプロイトが私たちに教えること
2026年7月23日、2,400万ドルのAFXブリッジ・エクスプロイトは、暗号資産ユーザーに向けた教育的なケーススタディとして機能します。ブロックチェーン・ブリッジは、あるチェーン上で資産をロックし、別のチェーン上でラップ(包み込み)されたバージョンを発行することで、異なるネットワーク同士をつなぎます——この仕組みは攻撃者にとって魅力的な標的になります。
最も一般的な脆弱性には、バリデーション(検証)ロジックにおけるスマートコントラクトのバグ、不正なトランザクションに署名してしまうよう侵害されたバリデーターノード、そしてブリッジに誤った価格データを供給するオラクル操作があります。
ユーザーは、複数回の監査が行われている実績のあるプロトコルを利用すること、新しい・実績の限られたブリッジを避けること、そしてブリッジ経由で移された資産には追加のリスクが伴うことを理解することで、ブリッジのリスクを低減できます。
📌 重要なポイント:
2,400万ドルのAFXハックのようなブリッジ・エクスプロイトは、クロスチェーン転送に潜むリスクを浮き彫りにします——検証メカニズムを理解することで、ユーザーはブリッジのセキュリティを評価できます。
#BridgeSecurity #DeFiSafety #Educational
#BinanceAlphaAlert
⚖️ ブリッジ・セキュリティの教訓:2,400万ドルのAFXエクスプロイトが私たちに教えること
2026年7月23日、2,400万ドルのAFXブリッジ・エクスプロイトは、暗号資産ユーザーに向けた教育的なケーススタディとして機能します。ブロックチェーン・ブリッジは、あるチェーン上で資産をロックし、別のチェーン上でラップ(包み込み)されたバージョンを発行することで、異なるネットワーク同士をつなぎます——この仕組みは攻撃者にとって魅力的な標的になります。
最も一般的な脆弱性には、バリデーション(検証)ロジックにおけるスマートコントラクトのバグ、不正なトランザクションに署名してしまうよう侵害されたバリデーターノード、そしてブリッジに誤った価格データを供給するオラクル操作があります。
ユーザーは、複数回の監査が行われている実績のあるプロトコルを利用すること、新しい・実績の限られたブリッジを避けること、そしてブリッジ経由で移された資産には追加のリスクが伴うことを理解することで、ブリッジのリスクを低減できます。
📌 重要なポイント:
2,400万ドルのAFXハックのようなブリッジ・エクスプロイトは、クロスチェーン転送に潜むリスクを浮き彫りにします——検証メカニズムを理解することで、ユーザーはブリッジのセキュリティを評価できます。
#BridgeSecurity #DeFiSafety #Educational
#BinanceAlphaAlert
2026年7月23日、2,400万ドルのAFXブリッジ・エクスプロイトは、暗号資産ユーザーに向けた教育的なケーススタディとして機能します。ブロックチェーン・ブリッジは、あるチェーン上で資産をロックし、別のチェーン上でラップ(包み込み)されたバージョンを発行することで、異なるネットワーク同士をつなぎます——この仕組みは攻撃者にとって魅力的な標的になります。
最も一般的な脆弱性には、バリデーション(検証)ロジックにおけるスマートコントラクトのバグ、不正なトランザクションに署名してしまうよう侵害されたバリデーターノード、そしてブリッジに誤った価格データを供給するオラクル操作があります。
ユーザーは、複数回の監査が行われている実績のあるプロトコルを利用すること、新しい・実績の限られたブリッジを避けること、そしてブリッジ経由で移された資産には追加のリスクが伴うことを理解することで、ブリッジのリスクを低減できます。
📌 重要なポイント:
2,400万ドルのAFXハックのようなブリッジ・エクスプロイトは、クロスチェーン転送に潜むリスクを浮き彫りにします——検証メカニズムを理解することで、ユーザーはブリッジのセキュリティを評価できます。
#BridgeSecurity #DeFiSafety #Educational
#BinanceAlphaAlert
42
·
--
クロスチェーンブリッジがその優位性を失いつつある理由
従来のブリッジはロックされた流動性プールに依存していますが、これはDeFiの最大のエクスプロイトの背後にある同じ攻撃面です。
Omnistonは異なるアプローチを取ります:
→ ユーザーがクロスチェーンスワップをリクエスト
→ 独立したリゾルバーがRFQを通じて競争
→ 勝利したリゾルバーが自分の流動性をコミット
→ HTLCが両方のチェーンでの決済を強制
→ 共有プールなし。ラップされた資産なし。
主な利点:
両方の側が合意通りに正確に決済されるか、両方の側が自動的に返金されます。
これにより、信頼のモデルがカストディアンやブリッジボールトから暗号的な決済にシフトします。
このアーキテクチャがスケーラブルであることが証明されれば、クロスチェーンのアクティビティの未来は従来のブリッジよりもアトミックスワップに似たものになるかもしれません。
$SOL $H #CrossChain #DeFi #Omniston #bridgesecurity
クロスチェーンブリッジがその優位性を失いつつある理由
従来のブリッジはロックされた流動性プールに依存していますが、これはDeFiの最大のエクスプロイトの背後にある同じ攻撃面です。
Omnistonは異なるアプローチを取ります:
→ ユーザーがクロスチェーンスワップをリクエスト
→ 独立したリゾルバーがRFQを通じて競争
→ 勝利したリゾルバーが自分の流動性をコミット
→ HTLCが両方のチェーンでの決済を強制
→ 共有プールなし。ラップされた資産なし。
主な利点:
両方の側が合意通りに正確に決済されるか、両方の側が自動的に返金されます。
これにより、信頼のモデルがカストディアンやブリッジボールトから暗号的な決済にシフトします。
このアーキテクチャがスケーラブルであることが証明されれば、クロスチェーンのアクティビティの未来は従来のブリッジよりもアトミックスワップに似たものになるかもしれません。
$SOL $H #CrossChain #DeFi #Omniston #bridgesecurity
従来のブリッジはロックされた流動性プールに依存していますが、これはDeFiの最大のエクスプロイトの背後にある同じ攻撃面です。
Omnistonは異なるアプローチを取ります:
→ ユーザーがクロスチェーンスワップをリクエスト
→ 独立したリゾルバーがRFQを通じて競争
→ 勝利したリゾルバーが自分の流動性をコミット
→ HTLCが両方のチェーンでの決済を強制
→ 共有プールなし。ラップされた資産なし。
主な利点:
両方の側が合意通りに正確に決済されるか、両方の側が自動的に返金されます。
これにより、信頼のモデルがカストディアンやブリッジボールトから暗号的な決済にシフトします。
このアーキテクチャがスケーラブルであることが証明されれば、クロスチェーンのアクティビティの未来は従来のブリッジよりもアトミックスワップに似たものになるかもしれません。
$SOL $H #CrossChain #DeFi #Omniston #bridgesecurity
2
265
·
--
私はまだ$TAIKO を「慎重なロールアップ」の下に分類しています — 退屈なインフラ、安定した出荷、私のフィードで最も騒がしいL2ではない。そんなフレーミングは今朝まで維持されていました。
Cointelegraphの見出しがそれをひっくり返しました:Taikoがユーザーにブリッジの exploit によって約$1.7Mが流出した後、資金を引き出すように促しています。予想と実際のギャップはかなり明確です。私はもう一度静かな週を覚悟していました — ツールのアップデート、ブリッジトラフィック、通常のビルダーの騒音。しかし、私が得たのは、トークンがトレンドのタブに表示されている間に、資金を引き出せという緊急メッセージでした。
さっきSquareをスクロールしていたら、分裂が明らかでした。半分の投稿はまだ普通のL2成長ストーリーのように読めます。もう半分は引き出し通知のスクリーンショットです。誰もブリッジリスクについての講義は必要ありませんが、「安全で遅い」というブランドが打撃を受けると、それは誰も見ていなかったチェーンでの別のランダムなexploitよりも重く響きます。
だからといって、全体のロールアップが終了したわけではありません。実際に誰もが使っている弱点が中心ステージに移動しただけです — スライドデッキではない。
#Taiko #L2 #ブリッジセキュリティ
私はまだ$TAIKO を「慎重なロールアップ」の下に分類しています — 退屈なインフラ、安定した出荷、私のフィードで最も騒がしいL2ではない。そんなフレーミングは今朝まで維持されていました。
Cointelegraphの見出しがそれをひっくり返しました:Taikoがユーザーにブリッジの exploit によって約$1.7Mが流出した後、資金を引き出すように促しています。予想と実際のギャップはかなり明確です。私はもう一度静かな週を覚悟していました — ツールのアップデート、ブリッジトラフィック、通常のビルダーの騒音。しかし、私が得たのは、トークンがトレンドのタブに表示されている間に、資金を引き出せという緊急メッセージでした。
さっきSquareをスクロールしていたら、分裂が明らかでした。半分の投稿はまだ普通のL2成長ストーリーのように読めます。もう半分は引き出し通知のスクリーンショットです。誰もブリッジリスクについての講義は必要ありませんが、「安全で遅い」というブランドが打撃を受けると、それは誰も見ていなかったチェーンでの別のランダムなexploitよりも重く響きます。
だからといって、全体のロールアップが終了したわけではありません。実際に誰もが使っている弱点が中心ステージに移動しただけです — スライドデッキではない。
#Taiko #L2 #ブリッジセキュリティ
Cointelegraphの見出しがそれをひっくり返しました:Taikoがユーザーにブリッジの exploit によって約$1.7Mが流出した後、資金を引き出すように促しています。予想と実際のギャップはかなり明確です。私はもう一度静かな週を覚悟していました — ツールのアップデート、ブリッジトラフィック、通常のビルダーの騒音。しかし、私が得たのは、トークンがトレンドのタブに表示されている間に、資金を引き出せという緊急メッセージでした。
さっきSquareをスクロールしていたら、分裂が明らかでした。半分の投稿はまだ普通のL2成長ストーリーのように読めます。もう半分は引き出し通知のスクリーンショットです。誰もブリッジリスクについての講義は必要ありませんが、「安全で遅い」というブランドが打撃を受けると、それは誰も見ていなかったチェーンでの別のランダムなexploitよりも重く響きます。
だからといって、全体のロールアップが終了したわけではありません。実際に誰もが使っている弱点が中心ステージに移動しただけです — スライドデッキではない。
#Taiko #L2 #ブリッジセキュリティ
59
·
--
⚠️ セキュリティ警告:Solana上でAllbridge Coreが$1.65Mを被害
フラッシュローン攻撃者が、Solana上のAllbridge CoreのUSDC/USDTプールから$1.65Mを流出させました。
発生した経緯:
• Kaminoのフラッシュローンで$1.12MのUSDCを借り入れ
• プールの価格比率を操作
• 利益を取得し、その後プライバシープロトコルを介して資金をEthereumへブリッジ
Allbridgeはプロトコルを停止し、すべてのLP(流動性提供者)に対して直ちに引き出すよう促しています。
重要なポイント:クロスチェーンブリッジはDeFiの最大級の攻撃面の1つです。常に自分のLPポジションを把握し、引き出し計画を用意しておきましょう。
身を守ってください 🛡️
#DeFi #Solana #BridgeSecurity #CryptoSecurity
⚠️ セキュリティ警告:Solana上でAllbridge Coreが$1.65Mを被害
フラッシュローン攻撃者が、Solana上のAllbridge CoreのUSDC/USDTプールから$1.65Mを流出させました。
発生した経緯:
• Kaminoのフラッシュローンで$1.12MのUSDCを借り入れ
• プールの価格比率を操作
• 利益を取得し、その後プライバシープロトコルを介して資金をEthereumへブリッジ
Allbridgeはプロトコルを停止し、すべてのLP(流動性提供者)に対して直ちに引き出すよう促しています。
重要なポイント:クロスチェーンブリッジはDeFiの最大級の攻撃面の1つです。常に自分のLPポジションを把握し、引き出し計画を用意しておきましょう。
身を守ってください 🛡️
#DeFi #Solana #BridgeSecurity #CryptoSecurity
フラッシュローン攻撃者が、Solana上のAllbridge CoreのUSDC/USDTプールから$1.65Mを流出させました。
発生した経緯:
• Kaminoのフラッシュローンで$1.12MのUSDCを借り入れ
• プールの価格比率を操作
• 利益を取得し、その後プライバシープロトコルを介して資金をEthereumへブリッジ
Allbridgeはプロトコルを停止し、すべてのLP(流動性提供者)に対して直ちに引き出すよう促しています。
重要なポイント:クロスチェーンブリッジはDeFiの最大級の攻撃面の1つです。常に自分のLPポジションを把握し、引き出し計画を用意しておきましょう。
身を守ってください 🛡️
#DeFi #Solana #BridgeSecurity #CryptoSecurity
87
25セントが460億の偽ビットコインを生んだ方法
ハッカーがDeFiブリッジの脆弱性を悪用し、たった25セントの入金から460億の偽BTCトークンを鋳造しました。これは、ラップド資産に対する重大なセキュリティリスクを浮き彫りにしています。
#BridgeSecurity #DeFiExploits
25セントが460億の偽ビットコインを生んだ方法
ハッカーがDeFiブリッジの脆弱性を悪用し、たった25セントの入金から460億の偽BTCトークンを鋳造しました。これは、ラップド資産に対する重大なセキュリティリスクを浮き彫りにしています。
#BridgeSecurity #DeFiExploits
ハッカーがDeFiブリッジの脆弱性を悪用し、たった25セントの入金から460億の偽BTCトークンを鋳造しました。これは、ラップド資産に対する重大なセキュリティリスクを浮き彫りにしています。
#BridgeSecurity #DeFiExploits
27
セキュリティの強化は交渉の余地がありません
Chainlinkは大規模な競合のハッキングを受けて、ブリッジ技術をアップグレードします。これは、クロスチェーン基盤における脆弱性を修正し、セキュリティを向上させることを目的としています。
#Chainlink #BridgeSecurity
セキュリティの強化は交渉の余地がありません
Chainlinkは大規模な競合のハッキングを受けて、ブリッジ技術をアップグレードします。これは、クロスチェーン基盤における脆弱性を修正し、セキュリティを向上させることを目的としています。
#Chainlink #BridgeSecurity
Chainlinkは大規模な競合のハッキングを受けて、ブリッジ技術をアップグレードします。これは、クロスチェーン基盤における脆弱性を修正し、セキュリティを向上させることを目的としています。
#Chainlink #BridgeSecurity
31

·
--
突破口
人類プロトコルが、3,600万ドル規模のエクスプロイトの背後にある衝撃の真実を明らかにしました。原因は、侵害された従業員のノートPCにあります。今回の歴史的な侵害では、攻撃者が3,600万ドル以上相当のHトークンを新たに鋳造しました。これは暗号業界のすべてのプレイヤーへの目覚ましです #cryptosecurity #bridgesecurity。
リスクは非常に高いです。今回の侵害は、最も堅牢なシステムであっても、従業員のノートPCがいかに弱点になり得るかを示しています。ブリッジは暗号エコシステムの重要な構成要素であるため、そのセキュリティを確保することが、このような大規模な悪用を防ぐうえで不可欠です。
暗号セキュリティの次は?業界がセキュリティを真剣に捉えるために必要な“目覚まし”になるのでしょうか。待つ余裕はありません――今すぐゲームの先手を打ち、資産を守りましょう!
突破口
人類プロトコルが、3,600万ドル規模のエクスプロイトの背後にある衝撃の真実を明らかにしました。原因は、侵害された従業員のノートPCにあります。今回の歴史的な侵害では、攻撃者が3,600万ドル以上相当のHトークンを新たに鋳造しました。これは暗号業界のすべてのプレイヤーへの目覚ましです #cryptosecurity #bridgesecurity。
リスクは非常に高いです。今回の侵害は、最も堅牢なシステムであっても、従業員のノートPCがいかに弱点になり得るかを示しています。ブリッジは暗号エコシステムの重要な構成要素であるため、そのセキュリティを確保することが、このような大規模な悪用を防ぐうえで不可欠です。
暗号セキュリティの次は?業界がセキュリティを真剣に捉えるために必要な“目覚まし”になるのでしょうか。待つ余裕はありません――今すぐゲームの先手を打ち、資産を守りましょう!
人類プロトコルが、3,600万ドル規模のエクスプロイトの背後にある衝撃の真実を明らかにしました。原因は、侵害された従業員のノートPCにあります。今回の歴史的な侵害では、攻撃者が3,600万ドル以上相当のHトークンを新たに鋳造しました。これは暗号業界のすべてのプレイヤーへの目覚ましです #cryptosecurity #bridgesecurity。
リスクは非常に高いです。今回の侵害は、最も堅牢なシステムであっても、従業員のノートPCがいかに弱点になり得るかを示しています。ブリッジは暗号エコシステムの重要な構成要素であるため、そのセキュリティを確保することが、このような大規模な悪用を防ぐうえで不可欠です。
暗号セキュリティの次は?業界がセキュリティを真剣に捉えるために必要な“目覚まし”になるのでしょうか。待つ余裕はありません――今すぐゲームの先手を打ち、資産を守りましょう!
1
イーサリアム上のラップドビットコインは、ビットコインネットワーク上にあるビットコインではありません。
Ethereum.orgによると、WBTCはネイティブBTCではなく、ビットコインへの価格連動を表すイーサリアムトークンです。この違いは、ウォレットの選択、資金の送金、レンディングアプリの利用時に重要です。対応している必要があるのは、単に「ビットコイン」という名前だけでなく、ネットワークとトークン形式です。
送金する前に、送金先が受け付けている正確な資産とネットワークを確認してください。ラップド資産を利用する前に、その裏付けと償還の仕組みを理解してください。
リスク:ラッピングやブリッジングによって、元のブロックチェーン以外の依存関係が生じる可能性があります。これには、カストディの仕組みやスマートコントラクトの脆弱性が含まれます。価格連動性が似ていても、保護が同じとは限りません。また、入金アドレスを相互に使えるとは限りません。
出典:Ethereum.org — https://ethereum.org/en/bridges/
#Bitcoin #WBTC #Ethereum #CryptoEducation #BridgeSecurity
イーサリアム上のラップドビットコインは、ビットコインネットワーク上にあるビットコインではありません。
Ethereum.orgによると、WBTCはネイティブBTCではなく、ビットコインへの価格連動を表すイーサリアムトークンです。この違いは、ウォレットの選択、資金の送金、レンディングアプリの利用時に重要です。対応している必要があるのは、単に「ビットコイン」という名前だけでなく、ネットワークとトークン形式です。
送金する前に、送金先が受け付けている正確な資産とネットワークを確認してください。ラップド資産を利用する前に、その裏付けと償還の仕組みを理解してください。
リスク:ラッピングやブリッジングによって、元のブロックチェーン以外の依存関係が生じる可能性があります。これには、カストディの仕組みやスマートコントラクトの脆弱性が含まれます。価格連動性が似ていても、保護が同じとは限りません。また、入金アドレスを相互に使えるとは限りません。
出典:Ethereum.org — https://ethereum.org/en/bridges/
#Bitcoin #WBTC #Ethereum #CryptoEducation #BridgeSecurity
Ethereum.orgによると、WBTCはネイティブBTCではなく、ビットコインへの価格連動を表すイーサリアムトークンです。この違いは、ウォレットの選択、資金の送金、レンディングアプリの利用時に重要です。対応している必要があるのは、単に「ビットコイン」という名前だけでなく、ネットワークとトークン形式です。
送金する前に、送金先が受け付けている正確な資産とネットワークを確認してください。ラップド資産を利用する前に、その裏付けと償還の仕組みを理解してください。
リスク:ラッピングやブリッジングによって、元のブロックチェーン以外の依存関係が生じる可能性があります。これには、カストディの仕組みやスマートコントラクトの脆弱性が含まれます。価格連動性が似ていても、保護が同じとは限りません。また、入金アドレスを相互に使えるとは限りません。
出典:Ethereum.org — https://ethereum.org/en/bridges/
#Bitcoin #WBTC #Ethereum #CryptoEducation #BridgeSecurity
77
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BinanceReopensWithdrawalsForMoreAssets
閲覧回数 937,137
4,813人が討論中
2
#Binance98PercentReplenished
閲覧回数 239,242
1,993人が討論中
3
#USStocksSlipandCryptoMarketUnderBroadPressure
閲覧回数 36,830
326人が討論中
4
#StrategySTRCResumesIssuanceAfterOver170Days
閲覧回数 33,145
467人が討論中
5
#ADPUSPrivateEmployersAdd86000JobsInOctober
閲覧回数 51,198
618人が討論中
6
#KazakhstanReportedlyInvests$100MInCryptoFunds
閲覧回数 3,764
64人が討論中
7
#SouthKoreaSeeksCryptoTaxDelayUntil2029
閲覧回数 29,803
277人が討論中
8
#USMidterms-WhatAreMarketsExpecting?
閲覧回数 699,842
3,002人が討論中
9
#US10YearTreasuryYieldFallsTo4.845%
閲覧回数 47,614
216人が討論中
10
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
閲覧回数 2,553
24人が討論中