

#tradertraitor
tradertraitor
閲覧回数 5,069
15人が討論中
注目
最新
記事
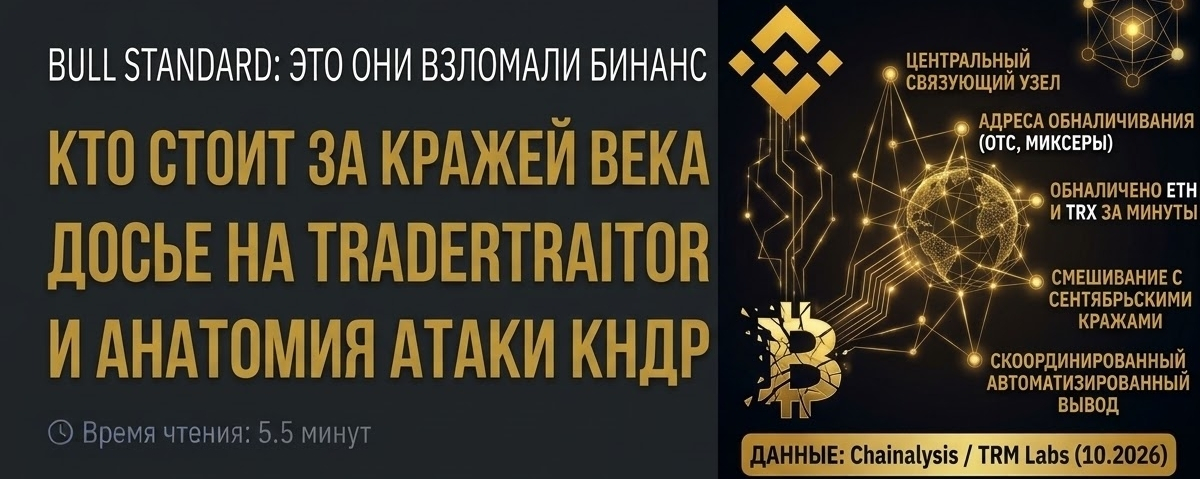
BULL STANDARD:バイナンスをハッキングしたのは彼らだ——史上最大の窃盗の背後にいるのは誰か、そして史上最大の攻撃の全貌
⏱ 読了時間:5.5分
日付:2026年10月31日
皆さん、こんにちは!
主要な分析機関(Chainalysis、TRM Labs、Elliptic)による公式調査は、私たちが最初の瞬間から話していたことを裏付けています。市場が直面したのはありふれたバグではなく、情報機関によって綿密に準備され、特定の標的を狙った作戦だったのです。
BULL STANDARD:バイナンスをハッキングしたのは彼らだ——史上最大の窃盗の背後にいるのは誰か、そして史上最大の攻撃の全貌
⏱ 読了時間:5.5分
日付:2026年10月31日
皆さん、こんにちは!
主要な分析機関(Chainalysis、TRM Labs、Elliptic)による公式調査は、私たちが最初の瞬間から話していたことを裏付けています。市場が直面したのはありふれたバグではなく、情報機関によって綿密に準備され、特定の標的を狙った作戦だったのです。
日付:2026年10月31日
皆さん、こんにちは!
主要な分析機関(Chainalysis、TRM Labs、Elliptic)による公式調査は、私たちが最初の瞬間から話していたことを裏付けています。市場が直面したのはありふれたバグではなく、情報機関によって綿密に準備され、特定の標的を狙った作戦だったのです。
1
631

·
--
要するに、今回は秘密鍵が盗まれたのではなく、署名システムが提款機のように利用されたということです。TRM Labsのタイムラインによると、10月29日20:05 UTCに始まり、わずか20分で10のチェーンにあるBinanceのウォレットから63億6000万ドルが持ち去られました。Bybitが15億ドルを盗まれた事件の4倍以上です。Binanceの初期調査結果とも一致しています。運用エンジニアのPCがハッキングされ、攻撃者は内部サービスのコンテナに侵入して出金リクエストを送信しました。秘密鍵が漏洩した形跡は見つかっていません。最も衝撃的なのはイーサリアムでの手口です。攻撃者はBinanceの署名システムにEIP-7702の事前承認を50件まとめて署名させ、連番で並べました。そのうちの1件が必ず引っかかる仕組みです。Binance 14はその場で攻撃者の掃除ロボットと化し、1回の取引で167,464枚の$ETHと16億1500万USDTを吸い上げ、残ったのは1枚のETHだけ。補充後も再び吸い上げられました。TRMとChainalysisはいずれも北朝鮮のTraderTraitorを指摘していますが、Binance自身はまだ名指ししていません。凍結された約30億ドルは、すべて凍結可能なステーブルコインです。Tetherは15億6700万ドル、Circleは8億ドル超を凍結しました。一方、凍結できない$BTCと$ETHは約24億ドル分がすでに持ち去られています。SAFUが保有する1万5000枚の$BTCは約12億ドル相当で、損失の5分の1にも届きません。残りはBinanceの資金力で穴埋めすることになります。個人的な見解です。参考までに。出金が再開したら、すぐに自己管理ウォレットへ移しますか?それとも全額補填に賭けてBinanceに置き続けますか?コメント欄で立場を表明してください。
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
要するに、今回は秘密鍵が盗まれたのではなく、署名システムが提款機のように利用されたということです。TRM Labsのタイムラインによると、10月29日20:05 UTCに始まり、わずか20分で10のチェーンにあるBinanceのウォレットから63億6000万ドルが持ち去られました。Bybitが15億ドルを盗まれた事件の4倍以上です。Binanceの初期調査結果とも一致しています。運用エンジニアのPCがハッキングされ、攻撃者は内部サービスのコンテナに侵入して出金リクエストを送信しました。秘密鍵が漏洩した形跡は見つかっていません。最も衝撃的なのはイーサリアムでの手口です。攻撃者はBinanceの署名システムにEIP-7702の事前承認を50件まとめて署名させ、連番で並べました。そのうちの1件が必ず引っかかる仕組みです。Binance 14はその場で攻撃者の掃除ロボットと化し、1回の取引で167,464枚の$ETH と16億1500万USDTを吸い上げ、残ったのは1枚のETHだけ。補充後も再び吸い上げられました。TRMとChainalysisはいずれも北朝鮮のTraderTraitorを指摘していますが、Binance自身はまだ名指ししていません。凍結された約30億ドルは、すべて凍結可能なステーブルコインです。Tetherは15億6700万ドル、Circleは8億ドル超を凍結しました。一方、凍結できない$BTC と$ETH は約24億ドル分がすでに持ち去られています。SAFUが保有する1万5000枚の$BTC は約12億ドル相当で、損失の5分の1にも届きません。残りはBinanceの資金力で穴埋めすることになります。個人的な見解です。参考までに。出金が再開したら、すぐに自己管理ウォレットへ移しますか?それとも全額補填に賭けてBinanceに置き続けますか?コメント欄で立場を表明してください。
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k
·
--
#TraderTraitor
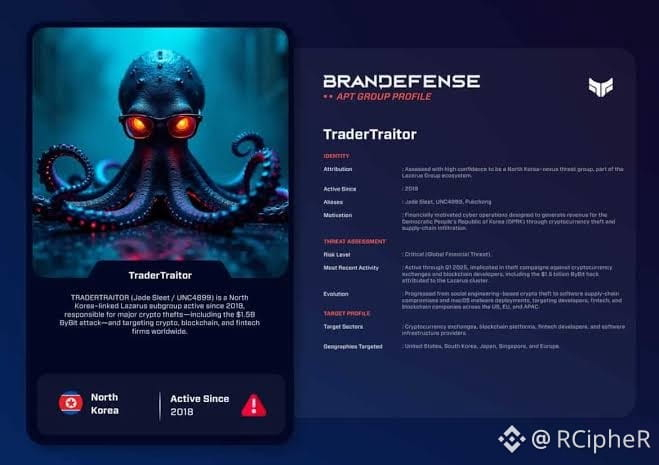
は、高度な国家支援型の北朝鮮のサイバー諜報・ハッキング集団(悪名高いラザルス・グループの下位グループに分類されることが多い)で、主にブロックチェーン、暗号資産、Web3関連の組織を標的にし、北朝鮮の国家プログラムの資金を調達しています。[1, 2]
この集団は、バイナンスを標的とした驚異的な63億ドル相当の暗号資産窃盗事件を受け、世界中で大きく報道されました。TRM Labsなどのブロックチェーン情報分析企業は、この事件をTraderTraitorによるものと公式に結び付けています。
$BNB
{future}(BNBUSDT)
#TraderTraitor
は、高度な国家支援型の北朝鮮のサイバー諜報・ハッキング集団(悪名高いラザルス・グループの下位グループに分類されることが多い)で、主にブロックチェーン、暗号資産、Web3関連の組織を標的にし、北朝鮮の国家プログラムの資金を調達しています。[1, 2]
この集団は、バイナンスを標的とした驚異的な63億ドル相当の暗号資産窃盗事件を受け、世界中で大きく報道されました。TRM Labsなどのブロックチェーン情報分析企業は、この事件をTraderTraitorによるものと公式に結び付けています。
$BNB
は、高度な国家支援型の北朝鮮のサイバー諜報・ハッキング集団(悪名高いラザルス・グループの下位グループに分類されることが多い)で、主にブロックチェーン、暗号資産、Web3関連の組織を標的にし、北朝鮮の国家プログラムの資金を調達しています。[1, 2]
この集団は、バイナンスを標的とした驚異的な63億ドル相当の暗号資産窃盗事件を受け、世界中で大きく報道されました。TRM Labsなどのブロックチェーン情報分析企業は、この事件をTraderTraitorによるものと公式に結び付けています。
$BNB
1
103

·
--
63億ドルのバイナンス大規模事件、北朝鮮ハッカーに疑い
TRM LabsとChainalysisは北朝鮮のハッカー組織TraderTraitorを名指しし、TRMは「高い確信度」を示した。ZachXBTの調査によると、バイナンスから盗まれた資金と先月Bitgetから盗まれた資金は、THORChainを経由した後、同じアドレスに集まった。攻撃者は50件の事前署名済み承認とEIP-7702を使ってホットウォレットを「資金掃き出しツール」に変え、20分で10のブロックチェーンから約63億6,000万ドルを奪った。
しかし、バイナンスはまだ犯人を名指ししておらず、「ノートパソコンが侵害された」と説明し、秘密鍵の漏えいは否定している。つまり、ノートパソコンは侵入口にすぎない。異常なのは、たった1台の端末で10のブロックチェーンから30分足らずで資金をすべて持ち出せるシステムだ。これはもはや一取引所だけの問題ではなく、業界全体が国家レベルのハッカーに授業料を払っているようなものだ。
ロイターによると、北朝鮮のハッカーは2025年末までに少なくとも67億5,000万ドルを盗んでおり、9月のBitgetからの3億8,700万ドルを加えると、総額は135億ドルに迫る。凍結された30億ドルは帳簿上の数字にすぎず、日曜日に出金が再開できるかどうかが本当の試金石となる。
#币安 #TraderTraitor #黑客 #BTC
153
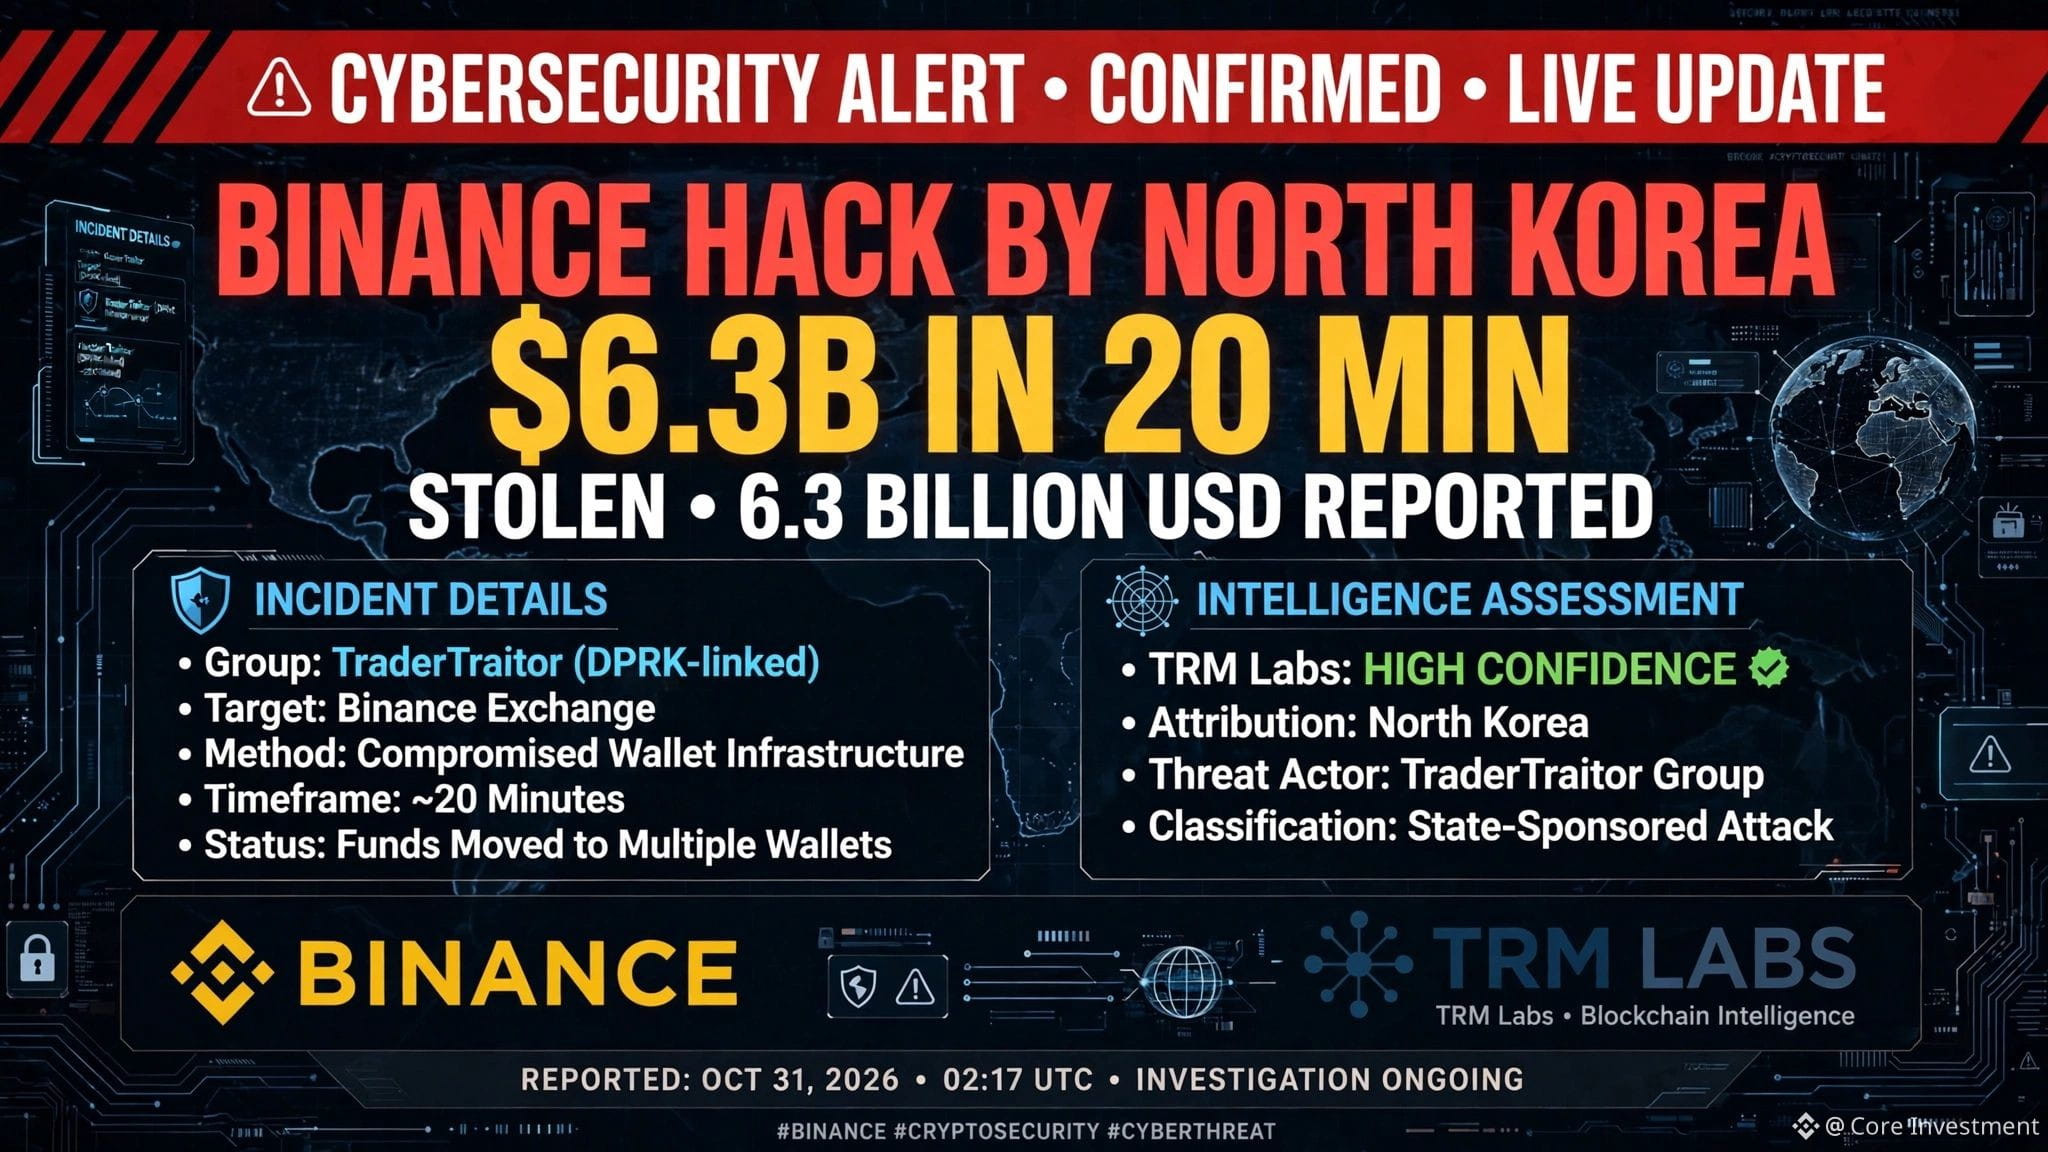
🚨 10月31日最新情報:BINANCE、北朝鮮のグループによるハッキング被害を確認!
- Binance公式発表:被害総額は約63億ドル、30億ドルを凍結済み
- TRM Labsは、北朝鮮とつながりのあるグループ「TraderTraitor」による犯行の可能性が高いと発表
- ハッキングはわずか20分で発生。10月29日20:05 UTCに始まった
- ビットコインは7万7000ドルまで下落、6週間ぶりの安値
- Binanceは日曜朝に出金を再開する見込み
- Yi He氏:Binanceは全額補償し、ユーザーの資金は安全
これは暗号資産の歴史上、最大のハッキング事件です!
もう出金できましたか?
#BinanceHack #TraderTraitor #NorthKorea #BreakingNews
194

·
--
記事
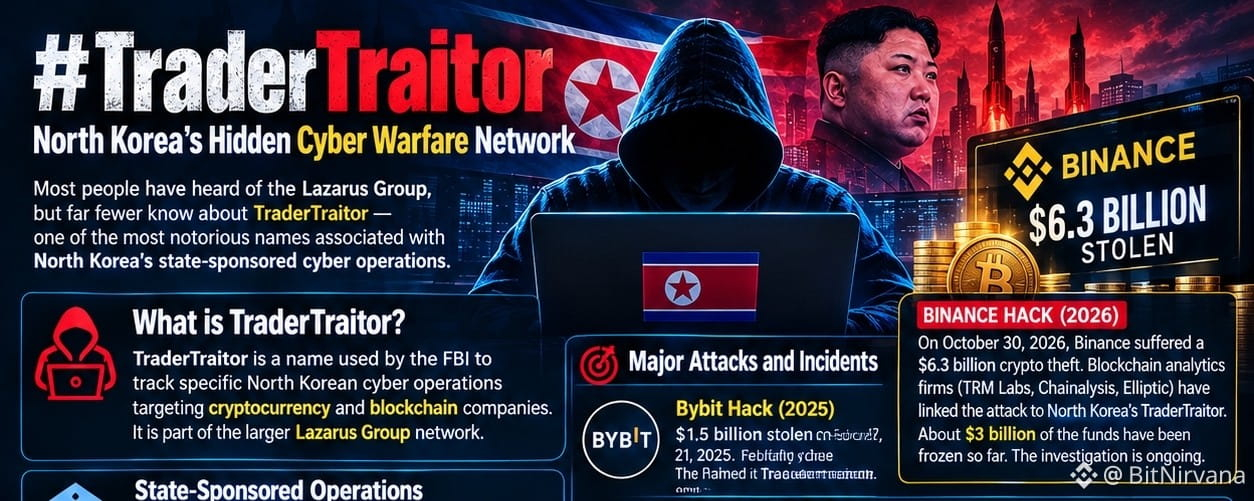
TraderTraitor:北朝鮮の隠されたサイバー戦ネットワーク 🇰🇵Lazarus Groupのことは多くの人が耳にしたことがあるでしょう。しかし、TraderTraitorについて知る人ははるかに少ないはずです。TraderTraitorは、北朝鮮の国家支援によるサイバー作戦に関連する、最も悪名高い名称の一つです。
TraderTraitorは、ありふれたハッキンググループではありません。暗号資産企業やブロックチェーン企業を標的とする特定の北朝鮮のサイバー作戦を追跡するために、FBIが使用している名称です。
このグループがこれほど重要視される理由は、次のとおりです。
🔹 国家支援を受けたサイバー作戦
FBI、CISA、米国財務省は、TraderTraitorを北朝鮮政府が支援するサイバー活動と特定しています。また、より広範なLazarus Groupのエコシステムとも関連しています。
TraderTraitor:北朝鮮の隠されたサイバー戦ネットワーク 🇰🇵
Lazarus Groupのことは多くの人が耳にしたことがあるでしょう。しかし、TraderTraitorについて知る人ははるかに少ないはずです。TraderTraitorは、北朝鮮の国家支援によるサイバー作戦に関連する、最も悪名高い名称の一つです。
TraderTraitorは、ありふれたハッキンググループではありません。暗号資産企業やブロックチェーン企業を標的とする特定の北朝鮮のサイバー作戦を追跡するために、FBIが使用している名称です。
このグループがこれほど重要視される理由は、次のとおりです。
🔹 国家支援を受けたサイバー作戦
FBI、CISA、米国財務省は、TraderTraitorを北朝鮮政府が支援するサイバー活動と特定しています。また、より広範なLazarus Groupのエコシステムとも関連しています。
TraderTraitorは、ありふれたハッキンググループではありません。暗号資産企業やブロックチェーン企業を標的とする特定の北朝鮮のサイバー作戦を追跡するために、FBIが使用している名称です。
このグループがこれほど重要視される理由は、次のとおりです。
🔹 国家支援を受けたサイバー作戦
FBI、CISA、米国財務省は、TraderTraitorを北朝鮮政府が支援するサイバー活動と特定しています。また、より広範なLazarus Groupのエコシステムとも関連しています。
1
170
·
--
アナリストは、この攻撃を、2025年に15億ドル相当のBybitハッキングにも関与した北朝鮮系グループ「TraderTraitor」と結び付けています。ZachXBTによると、BinanceとBitgetのハッキングで盗まれた資金はTHORChainを通じて混ぜられており、その結果、$RUNE が注目を集めています。これらは調査担当者の見解であり、最終的な結論ではありません。しかし、ひとつ明らかなことがあります。ハッカーはコードの脆弱性を探すだけでなく、人やインフラへの攻撃に移行しています。$BTC を保有する人にとって、セキュリティを見直すべき理由がまたひとつ増えました。
$BTC は取引所とコールドウォレット、どちらで保管していますか? 👇
#TraderTraitor
$BTC は取引所とコールドウォレット、どちらで保管していますか? 👇
#TraderTraitor
2
103
🚨 暴露:Binanceをハッキングしたのは誰?🚨
これは普通のハッカーではありませんでした!👇
🔴 ハッカーの名前:TraderTraitor
🔴 国:北朝鮮の精鋭政府系ハッキング部隊
🔴 このグループは、これまでに暗号資産を20億ドル以上盗んでいます!
💻 どのようにハッキングしたのか?
- BinanceのDevOpsエンジニアのノートパソコンをハッキング
- 内部サービスのコンテナにアクセス
- たった20分で63億ドルを盗み出す!
- ビットコインで15億ドル+イーサリアムで9億ドル
Binanceは「これはワンクリック攻撃ではなく、非常に複雑なプロセスでした」と発表しました。
これまでに30億ドルが凍結されましたが、残りはハッカーがUniswapとAaveを通じて資金洗浄しています。
Binanceがハッキングされるなら、私たちは安全なのでしょうか?🤔
あなたの意見をコメントしてください!
#BinanceHack #NorthKorea #TraderTraitor #CryptoHack #Binance

217
·
--
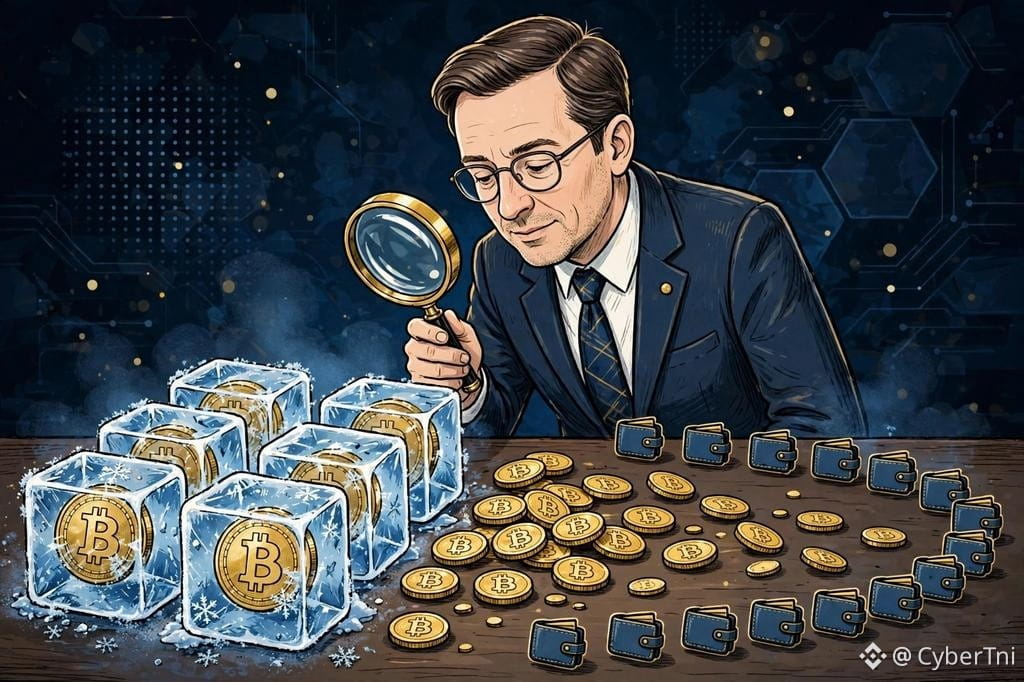
同じ63億ドルの盗難資産でも、半分は凍結でき、もう半分はできない。その分かれ目は、通貨に一元管理できる凍結機能があるかどうかです。
CoinDeskは、あの18,270枚の$BTCの行方を追いました。数分のうちに19個のウォレットに分けられ、17個にはそれぞれ1,000枚、残りは832.5枚と437.7枚がそれぞれ1つのウォレットに入れられました。10月30日04:23 UTC時点で、1枚も動いていません。$BTCには発行元がなく、誰もボタン一つで凍結できません。できるのは、取引所の入り口で食い止めることだけです。
一方、$USDTは別の道をたどります。Tetherは約15.7億ドル、Circleは約8億ドルを凍結し、バイナンスの発表によると、合計で約30億ドルが凍結されました。ただし、凍結は回収を意味しません。
Chainalysisの数字によると、今年の盗難被害額のうち、北朝鮮との関連が疑われるものは89%を占め、2021年の15%から増加しました。1件あたりの平均被害額も5,065万ドルから1億8,565万ドルに増えています。ロイターは業界の対応も伝えています。Coinbaseはオフライン鍵のシステムを調整し、幹部らはリアルタイムで連携する警報体制の構築を呼びかけました。結論はシンプルです。破綻したのは署名の承認プロセスであり、ブロックチェーンそのものではありません。恐怖・強欲指数は30。個人的な見解であり、参考情報としてご覧ください。
次の防衛線は、発行元の凍結機能に設けるべきでしょうか。それとも取引所の署名承認プロセスでしょうか?コメント欄で立場を表明してください。
#BinanceHack #TraderTraitor #暗号資産セキュリティ
同じ63億ドルの盗難資産でも、半分は凍結でき、もう半分はできない。その分かれ目は、通貨に一元管理できる凍結機能があるかどうかです。
CoinDeskは、あの18,270枚の$BTC の行方を追いました。数分のうちに19個のウォレットに分けられ、17個にはそれぞれ1,000枚、残りは832.5枚と437.7枚がそれぞれ1つのウォレットに入れられました。10月30日04:23 UTC時点で、1枚も動いていません。$BTC には発行元がなく、誰もボタン一つで凍結できません。できるのは、取引所の入り口で食い止めることだけです。
一方、$USDTは別の道をたどります。Tetherは約15.7億ドル、Circleは約8億ドルを凍結し、バイナンスの発表によると、合計で約30億ドルが凍結されました。ただし、凍結は回収を意味しません。
Chainalysisの数字によると、今年の盗難被害額のうち、北朝鮮との関連が疑われるものは89%を占め、2021年の15%から増加しました。1件あたりの平均被害額も5,065万ドルから1億8,565万ドルに増えています。ロイターは業界の対応も伝えています。Coinbaseはオフライン鍵のシステムを調整し、幹部らはリアルタイムで連携する警報体制の構築を呼びかけました。結論はシンプルです。破綻したのは署名の承認プロセスであり、ブロックチェーンそのものではありません。恐怖・強欲指数は30。個人的な見解であり、参考情報としてご覧ください。
次の防衛線は、発行元の凍結機能に設けるべきでしょうか。それとも取引所の署名承認プロセスでしょうか?コメント欄で立場を表明してください。
#BinanceHack #TraderTraitor #暗号資産セキュリティ
190

·
--
🚨 サイバー戦争の暗黒面! 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵
北朝鮮とつながりのあるハッカー集団が、暗号資産業界で世界的な注目を集めています。
TraderTraitorという名前は、暗号資産業界を標的としたサイバー脅威と関連づけられています。
これは単なるサイバー犯罪なのか、それとも、はるかに大きな地政学的な駆け引きなのか? 🌍
🔐 サイバーセキュリティは、もはや任意ではありません。警戒を怠らず、資産を守り、SAFUを保ちましょう!
#Binance #NorthKorea #TraderTraitor #サイバーセキュリティ #暗号資産 #ブロックチェーン #SAFU🙏
#KOSPIFalls3.53%BackBelow6000
北朝鮮とつながりのあるハッカー集団が、暗号資産業界で世界的な注目を集めています。
TraderTraitorという名前は、暗号資産業界を標的としたサイバー脅威と関連づけられています。
これは単なるサイバー犯罪なのか、それとも、はるかに大きな地政学的な駆け引きなのか? 🌍
🔐 サイバーセキュリティは、もはや任意ではありません。警戒を怠らず、資産を守り、SAFUを保ちましょう!
#Binance #NorthKorea #TraderTraitor #サイバーセキュリティ #暗号資産 #ブロックチェーン #SAFU🙏
#KOSPIFalls3.53%BackBelow6000

1
74
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
閲覧回数 133
13人が討論中
2
#TRMCambodianCasinosReceived$1.07BInCrypto
閲覧回数 125
18人が討論中
3
#IolePlansToSellAll151.21Bitcoin
閲覧回数 3,238
137人が討論中
4
#USDCCirculationFallsAbout800MInSevenDays
閲覧回数 0
3人が討論中
5
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
閲覧回数 4,028
56人が討論中
6
#OpenAICutsFundraisingTargetBy$10B
閲覧回数 857
49人が討論中
7
#ASICHasReceivedNoPredictionMarketApplications
閲覧回数 13,892
408人が討論中
8
#RecallAnnouncesLiquidationPlansToBurn35.86%OfSupply
閲覧回数 498
21人が討論中
9
#TetherReports$191.5BInQ3Reserves
閲覧回数 177
18人が討論中
10
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
閲覧回数 73,834
1,349人が討論中