
#exploit
exploit
閲覧回数 106,863
363人が討論中
注目
最新

🚨 $CRO ネットワーク ロールバックで $111M 攻撃を抹消! 🟢
8月30日の地殻変動(テクトニック)ハックは、薄い流動性の TONIC トークンが兵器化できることを示しました。攻撃者は価格をつり上げ、担保として $120.4 M を押さえ、9つのマーケットにローンを分散させたのです。 🦈
クロノスはハードロールバックで対応し、10,961ブロックを消去して $111.2 M を復元しましたが、オフチェーンでは $9.19 M が取りこぼされました。それでもネットワークは11時間で復旧し、ユーザーにはクリーンな状態が残されました。 📊
これは、薄いペアの資産におけるシステミック・リスクと、迅速なバリデータ対応の重要性について何を教えてくれるのでしょうか? 💬
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
🚨 $CRO ネットワーク ロールバックで $111M 攻撃を抹消! 🟢
8月30日の地殻変動(テクトニック)ハックは、薄い流動性の TONIC トークンが兵器化できることを示しました。攻撃者は価格をつり上げ、担保として $120.4 M を押さえ、9つのマーケットにローンを分散させたのです。 🦈
クロノスはハードロールバックで対応し、10,961ブロックを消去して $111.2 M を復元しましたが、オフチェーンでは $9.19 M が取りこぼされました。それでもネットワークは11時間で復旧し、ユーザーにはクリーンな状態が残されました。 📊
これは、薄いペアの資産におけるシステミック・リスクと、迅速なバリデータ対応の重要性について何を教えてくれるのでしょうか? 💬
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
8月30日の地殻変動(テクトニック)ハックは、薄い流動性の TONIC トークンが兵器化できることを示しました。攻撃者は価格をつり上げ、担保として $120.4 M を押さえ、9つのマーケットにローンを分散させたのです。 🦈
クロノスはハードロールバックで対応し、10,961ブロックを消去して $111.2 M を復元しましたが、オフチェーンでは $9.19 M が取りこぼされました。それでもネットワークは11時間で復旧し、ユーザーにはクリーンな状態が残されました。 📊
これは、薄いペアの資産におけるシステミック・リスクと、迅速なバリデータ対応の重要性について何を教えてくれるのでしょうか? 💬
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
12

·
--
🦈 $CRO 攻撃が逆転されたが $9M のオフチェーン損失が残る 🚨
📊 攻撃者は流動性の薄い TONIC トークンを人為的にポンプし、膨らんだ価格を担保にして 9 つの市場から $120.4M を吸い上げました。Cronos のバリデーターはチェーンを停止し、10,961 ブロックを巻き戻して $111.2M を復元しましたが、$9.19M がオフチェーンで消失し、未回収のままです。⚡
💡 この出来事は、薄い流動性プールがスマートマネーによる流動性スイープの遊び場になり得ること、そしてクロスチェーン担保フレームワークにおけるシステム上のリスクを露呈することを示しています。ネットワークは 11 時間以内に稼働を再開しましたが、残存損失がユーザーにリスクバッファの見直しを迫る可能性があります。👇
⚠️ これは金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #CRO #Exploit #CryptoRisk #SmartMoney
🔥 🦈
🦈 $CRO 攻撃が逆転されたが $9M のオフチェーン損失が残る 🚨
📊 攻撃者は流動性の薄い TONIC トークンを人為的にポンプし、膨らんだ価格を担保にして 9 つの市場から $120.4M を吸い上げました。Cronos のバリデーターはチェーンを停止し、10,961 ブロックを巻き戻して $111.2M を復元しましたが、$9.19M がオフチェーンで消失し、未回収のままです。⚡
💡 この出来事は、薄い流動性プールがスマートマネーによる流動性スイープの遊び場になり得ること、そしてクロスチェーン担保フレームワークにおけるシステム上のリスクを露呈することを示しています。ネットワークは 11 時間以内に稼働を再開しましたが、残存損失がユーザーにリスクバッファの見直しを迫る可能性があります。👇
⚠️ これは金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #CRO #Exploit #CryptoRisk #SmartMoney
🔥 🦈
📊 攻撃者は流動性の薄い TONIC トークンを人為的にポンプし、膨らんだ価格を担保にして 9 つの市場から $120.4M を吸い上げました。Cronos のバリデーターはチェーンを停止し、10,961 ブロックを巻き戻して $111.2M を復元しましたが、$9.19M がオフチェーンで消失し、未回収のままです。⚡
💡 この出来事は、薄い流動性プールがスマートマネーによる流動性スイープの遊び場になり得ること、そしてクロスチェーン担保フレームワークにおけるシステム上のリスクを露呈することを示しています。ネットワークは 11 時間以内に稼働を再開しましたが、残存損失がユーザーにリスクバッファの見直しを迫る可能性があります。👇
⚠️ これは金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #CRO #Exploit #CryptoRisk #SmartMoney
🔥 🦈
11

🚨 More Marketsのプラットフォームから930万ドルの貸付準備金が枯渇
ブロックチェーンセキュリティ企業Blockaidによると、攻撃者が流動性ステーキングのAnkr(ANKR)と、E-mode(Eモード)のパターンを用いて、貸付プロトコルであるMore Marketsを悪用したという。攻撃により、同プラットフォームの貸付準備金から、WFLOW通貨で約930万ドルが引き出された。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ DEFI
#DeFiSecurity #Exploit #MoreMarkets #Blockchain
📰 出典: cointelegraph.com
🚨 More Marketsのプラットフォームから930万ドルの貸付準備金が枯渇
ブロックチェーンセキュリティ企業Blockaidによると、攻撃者が流動性ステーキングのAnkr(ANKR)と、E-mode(Eモード)のパターンを用いて、貸付プロトコルであるMore Marketsを悪用したという。攻撃により、同プラットフォームの貸付準備金から、WFLOW通貨で約930万ドルが引き出された。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ DEFI
#DeFiSecurity #Exploit #MoreMarkets #Blockchain
📰 出典: cointelegraph.com
ブロックチェーンセキュリティ企業Blockaidによると、攻撃者が流動性ステーキングのAnkr(ANKR)と、E-mode(Eモード)のパターンを用いて、貸付プロトコルであるMore Marketsを悪用したという。攻撃により、同プラットフォームの貸付準備金から、WFLOW通貨で約930万ドルが引き出された。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ DEFI
#DeFiSecurity #Exploit #MoreMarkets #Blockchain
📰 出典: cointelegraph.com
20
·
--
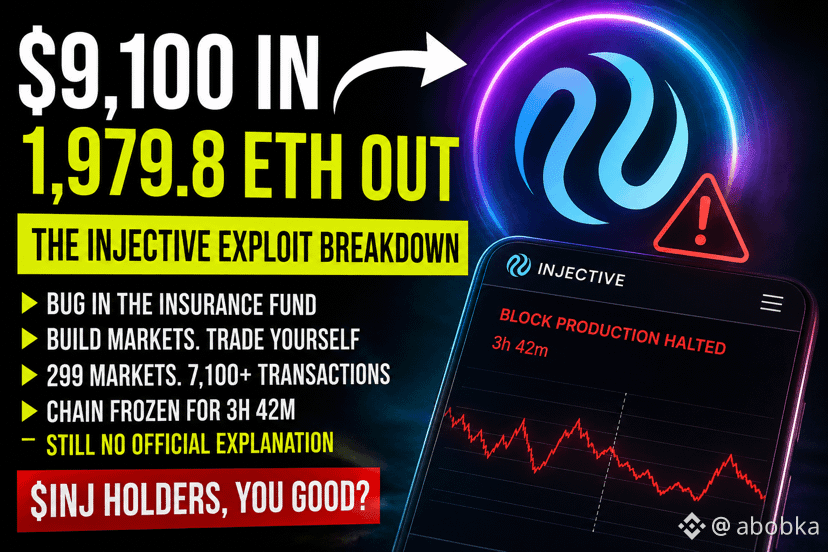
入金額9,100 USDT、出金額1,979.8 $ETH out
これがInjectiveの取引の全容です。研究者の見解が正しいなら
自分だけのバイナリーオプション市場を作ろう
自分自身に対して取引する
保険ファンドのバグに頼って、入れた以上の金額を何度でも引き出せるようにする
299の市場、7,100件以上の取引、そしてその間ずっと3時間42分動かなかったチェーン
チームによる未確認のままだし、それが気になる点です。公式アカウントはマーケ投稿をする時間はあったのに、説明はしてない🤡
壊れたものをそのまま言え
お金はまだミキサーや取引所には触れていない。見ていると…
$INJ 人のホルダー、問題ない?
金融アドバイスではありません。
{spot}(ETHUSDT)
#exploit
入金額9,100 USDT、出金額1,979.8 $ETH out
これがInjectiveの取引の全容です。研究者の見解が正しいなら
自分だけのバイナリーオプション市場を作ろう
自分自身に対して取引する
保険ファンドのバグに頼って、入れた以上の金額を何度でも引き出せるようにする
299の市場、7,100件以上の取引、そしてその間ずっと3時間42分動かなかったチェーン
チームによる未確認のままだし、それが気になる点です。公式アカウントはマーケ投稿をする時間はあったのに、説明はしてない🤡
壊れたものをそのまま言え
お金はまだミキサーや取引所には触れていない。見ていると…
$INJ 人のホルダー、問題ない?
金融アドバイスではありません。
#exploit
これがInjectiveの取引の全容です。研究者の見解が正しいなら
自分だけのバイナリーオプション市場を作ろう
自分自身に対して取引する
保険ファンドのバグに頼って、入れた以上の金額を何度でも引き出せるようにする
299の市場、7,100件以上の取引、そしてその間ずっと3時間42分動かなかったチェーン
チームによる未確認のままだし、それが気になる点です。公式アカウントはマーケ投稿をする時間はあったのに、説明はしてない🤡
壊れたものをそのまま言え
お金はまだミキサーや取引所には触れていない。見ていると…
$INJ 人のホルダー、問題ない?
金融アドバイスではありません。
#exploit
7
535
·
--
弱気相場
💸 暗号ネオバンクの利用者から約110万ドルが抜かれた――それはブロックチェーンのバグですらなかった
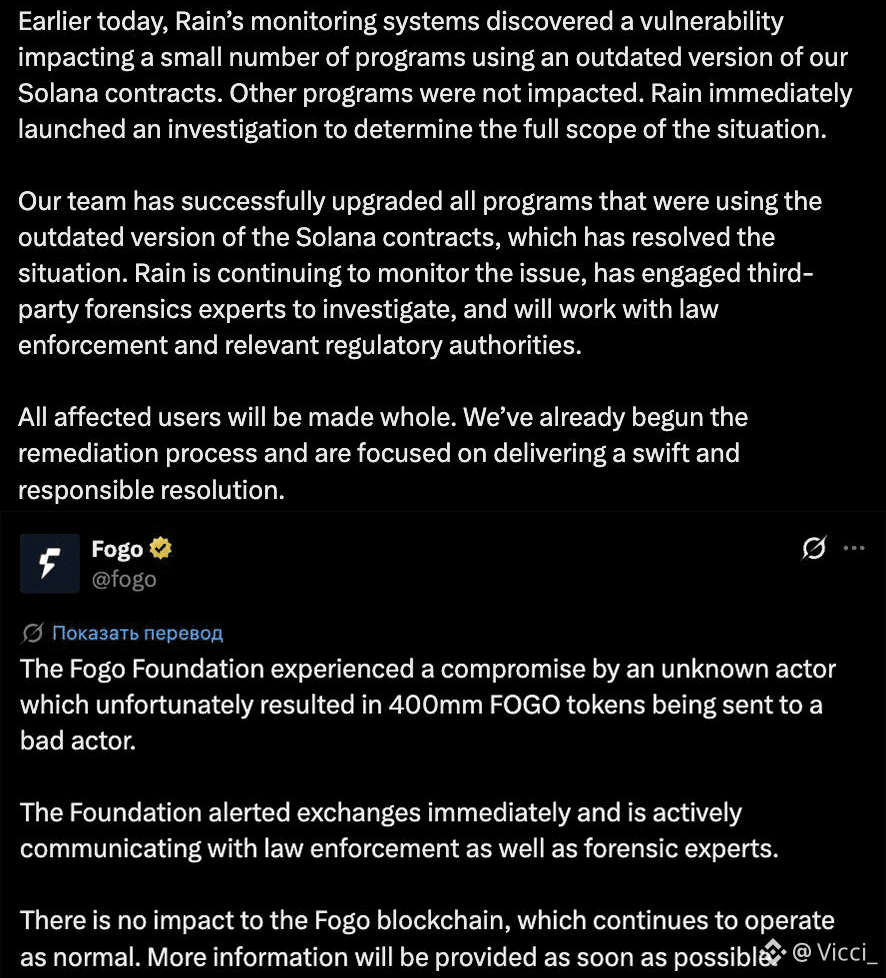
Rainのカード基盤が悪用されたのであって、Rainチェーンが原因ではない。数字はかなり酷い
▪ ソラナ上のAvici顧客1,685人が約50万ドルを失った
▪ Tria顧客636人が43万ドル超を失った
▪ AVICIは49%下落、更新されたばかりの史上最安値
誰もがL1を監査するばかりで、上にボルトで固定した“カードレール”をストレステストしない
週末編パート2:Fogo Foundationが4億m FOGO(約300万ドル)を被害。総供給の約4%
チームは、攻撃者に紐づくアドレスを遮断するためにネットワーク全体を停止せざるを得なかった
チェーンをいくらでも強化できるとしても、お金はやはり別の扉から持ち去られる
それでもこの領域を「実戦投入済み(battle-tested)」って言うの?🤡
$FOGO $SOL
{spot}(SOLUSDT)
#drained #exploit
💸 暗号ネオバンクの利用者から約110万ドルが抜かれた――それはブロックチェーンのバグですらなかった
Rainのカード基盤が悪用されたのであって、Rainチェーンが原因ではない。数字はかなり酷い
▪ ソラナ上のAvici顧客1,685人が約50万ドルを失った
▪ Tria顧客636人が43万ドル超を失った
▪ AVICIは49%下落、更新されたばかりの史上最安値
誰もがL1を監査するばかりで、上にボルトで固定した“カードレール”をストレステストしない
週末編パート2:Fogo Foundationが4億m FOGO(約300万ドル)を被害。総供給の約4%
チームは、攻撃者に紐づくアドレスを遮断するためにネットワーク全体を停止せざるを得なかった
チェーンをいくらでも強化できるとしても、お金はやはり別の扉から持ち去られる
それでもこの領域を「実戦投入済み(battle-tested)」って言うの?🤡
$FOGO $SOL
#drained #exploit
Rainのカード基盤が悪用されたのであって、Rainチェーンが原因ではない。数字はかなり酷い
▪ ソラナ上のAvici顧客1,685人が約50万ドルを失った
▪ Tria顧客636人が43万ドル超を失った
▪ AVICIは49%下落、更新されたばかりの史上最安値
誰もがL1を監査するばかりで、上にボルトで固定した“カードレール”をストレステストしない
週末編パート2:Fogo Foundationが4億m FOGO(約300万ドル)を被害。総供給の約4%
チームは、攻撃者に紐づくアドレスを遮断するためにネットワーク全体を停止せざるを得なかった
チェーンをいくらでも強化できるとしても、お金はやはり別の扉から持ち去られる
それでもこの領域を「実戦投入済み(battle-tested)」って言うの?🤡
$FOGO $SOL
#drained #exploit
3
167
·
--
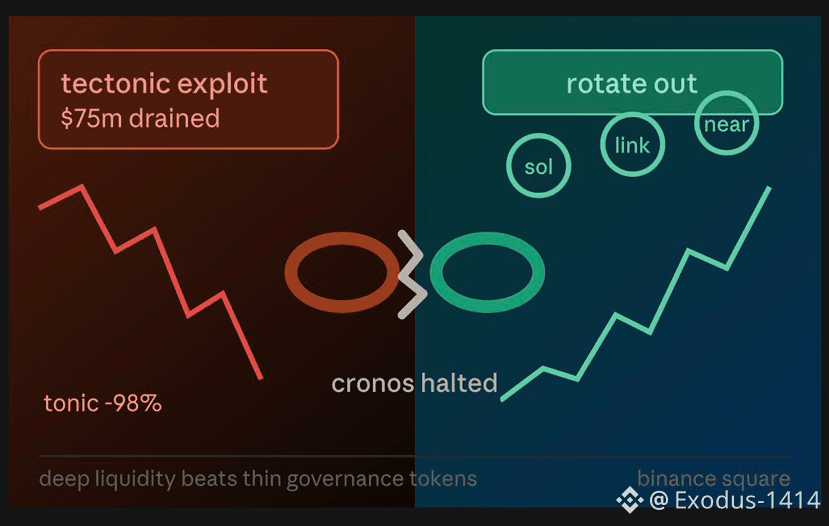
🚨 コロス(Cronos)は7,500万ドル規模のテクテニック(Tectonic)エクスプロイトで停止——リスクはこうだ
攻撃者が、流動性の乏しいテクテニックのガバナンストークンである $TONIC の価格を約100倍に操作し、わずか20分で、その後膨らんだ担保を使って借り入れを行い、チェーン最大のレンディング・プロトコルから推定6,600万〜7,500万ドルを引き出したことで、コロス($CRO)はブロック生成を凍結しました。バリデーターは出血を止めるためにチェーン全体を停止し、凍結前に到達したのは約600万ドルのみ、とのことです。 暗号資産取引所Crypto.comやアプリ自体は影響を受けていません——これはカストディ(保管)資金ではなく、Cronos上のDeFiインフラが直撃されたものです。
これは典型的なマンゴ・マーケッツ(Mango Markets)型のオラクル・エクスプロイトです。つまり「薄い流動性 + 担保に裏打ちされた借り入れ = ポンプできて偽の価値担保として使えるトークン」。チェーンのセキュリティは、上に乗っている最も弱い流動性プールの強さにしか頼れない——という教訓です。
なぜ$SOL / $NEAR / $LINK へローテーションするのか:
•より深く、実戦投入されてきたDeFiの流動性——単一のアクターが数分でオラクル価格を100倍操作するのが難しい
•Cronosの上限付き(約100バリデーター)のTendermint構成よりも、より大きく分散されたバリデータセット
•このようなガバナンストークン担保の脆弱性がないことを裏付ける確かな実績
DYOR — これは投資助言ではありません。ただし、このようなチェーンレベルの停止は現実のテールリスクであり、価格に織り込む価値があるというリマインダーです。🧵
#Cronos #DeFiSecurity #Exploit #solana #NEARProtocol
🚨 コロス(Cronos)は7,500万ドル規模のテクテニック(Tectonic)エクスプロイトで停止——リスクはこうだ
攻撃者が、流動性の乏しいテクテニックのガバナンストークンである $TONIC の価格を約100倍に操作し、わずか20分で、その後膨らんだ担保を使って借り入れを行い、チェーン最大のレンディング・プロトコルから推定6,600万〜7,500万ドルを引き出したことで、コロス($CRO)はブロック生成を凍結しました。バリデーターは出血を止めるためにチェーン全体を停止し、凍結前に到達したのは約600万ドルのみ、とのことです。 暗号資産取引所Crypto.comやアプリ自体は影響を受けていません——これはカストディ(保管)資金ではなく、Cronos上のDeFiインフラが直撃されたものです。
これは典型的なマンゴ・マーケッツ(Mango Markets)型のオラクル・エクスプロイトです。つまり「薄い流動性 + 担保に裏打ちされた借り入れ = ポンプできて偽の価値担保として使えるトークン」。チェーンのセキュリティは、上に乗っている最も弱い流動性プールの強さにしか頼れない——という教訓です。
なぜ$SOL / $NEAR / $LINK へローテーションするのか:
•より深く、実戦投入されてきたDeFiの流動性——単一のアクターが数分でオラクル価格を100倍操作するのが難しい
•Cronosの上限付き(約100バリデーター)のTendermint構成よりも、より大きく分散されたバリデータセット
•このようなガバナンストークン担保の脆弱性がないことを裏付ける確かな実績
DYOR — これは投資助言ではありません。ただし、このようなチェーンレベルの停止は現実のテールリスクであり、価格に織り込む価値があるというリマインダーです。🧵
#Cronos #DeFiSecurity #Exploit #solana #NEARProtocol
攻撃者が、流動性の乏しいテクテニックのガバナンストークンである $TONIC の価格を約100倍に操作し、わずか20分で、その後膨らんだ担保を使って借り入れを行い、チェーン最大のレンディング・プロトコルから推定6,600万〜7,500万ドルを引き出したことで、コロス($CRO)はブロック生成を凍結しました。バリデーターは出血を止めるためにチェーン全体を停止し、凍結前に到達したのは約600万ドルのみ、とのことです。 暗号資産取引所Crypto.comやアプリ自体は影響を受けていません——これはカストディ(保管)資金ではなく、Cronos上のDeFiインフラが直撃されたものです。
これは典型的なマンゴ・マーケッツ(Mango Markets)型のオラクル・エクスプロイトです。つまり「薄い流動性 + 担保に裏打ちされた借り入れ = ポンプできて偽の価値担保として使えるトークン」。チェーンのセキュリティは、上に乗っている最も弱い流動性プールの強さにしか頼れない——という教訓です。
なぜ$SOL / $NEAR / $LINK へローテーションするのか:
•より深く、実戦投入されてきたDeFiの流動性——単一のアクターが数分でオラクル価格を100倍操作するのが難しい
•Cronosの上限付き(約100バリデーター)のTendermint構成よりも、より大きく分散されたバリデータセット
•このようなガバナンストークン担保の脆弱性がないことを裏付ける確かな実績
DYOR — これは投資助言ではありません。ただし、このようなチェーンレベルの停止は現実のテールリスクであり、価格に織り込む価値があるというリマインダーです。🧵
#Cronos #DeFiSecurity #Exploit #solana #NEARProtocol
189
🚨 新たなレイヤー1 $FOGO 、攻撃者が流通供給の10%を吸い上げた後にメインネット停止 🔻
高性能な挑戦($SOL への挑戦)を投げた直後、$FOGO は悪用者たちが$3Mを吸い上げる壊滅的な打撃を受け、流通している全体の流動分の驚異的な10%を消し飛ばされました。 🚨 バリデーターは手動でネットワーク停止を余儀なくされ、流動性が落ち着く前に深刻な初期段階の脆さが露呈しました。
ジェネシス供給の4%が損なわれ、物議を醸すチェーンのロールバックがくすぶっているという噂もあり、市場の信頼は細い糸一本にかかっています。 📊 新興チェーンでのエクスプロイトは、実証されていない実行レイヤーを求めて資金を追う投資家にとって、苛烈な洗礼になりつつあります。
チェーン活動が再開したとき、注文フローは入札側に向けて攻撃的に売り込むのか、それともダメージを吸収するのか? 💬
⚠️ これは投資助言ではありません。必ずリスクを管理してください。 🛡️
🏷️ #FOGO #Layer1 #CryptoSecurity #Exploit
🐻 🚨
🚨 新たなレイヤー1 $FOGO 、攻撃者が流通供給の10%を吸い上げた後にメインネット停止 🔻
高性能な挑戦($SOL への挑戦)を投げた直後、$FOGO は悪用者たちが$3Mを吸い上げる壊滅的な打撃を受け、流通している全体の流動分の驚異的な10%を消し飛ばされました。 🚨 バリデーターは手動でネットワーク停止を余儀なくされ、流動性が落ち着く前に深刻な初期段階の脆さが露呈しました。
ジェネシス供給の4%が損なわれ、物議を醸すチェーンのロールバックがくすぶっているという噂もあり、市場の信頼は細い糸一本にかかっています。 📊 新興チェーンでのエクスプロイトは、実証されていない実行レイヤーを求めて資金を追う投資家にとって、苛烈な洗礼になりつつあります。
チェーン活動が再開したとき、注文フローは入札側に向けて攻撃的に売り込むのか、それともダメージを吸収するのか? 💬
⚠️ これは投資助言ではありません。必ずリスクを管理してください。 🛡️
🏷️ #FOGO #Layer1 #CryptoSecurity #Exploit
🐻 🚨
高性能な挑戦($SOL への挑戦)を投げた直後、$FOGO は悪用者たちが$3Mを吸い上げる壊滅的な打撃を受け、流通している全体の流動分の驚異的な10%を消し飛ばされました。 🚨 バリデーターは手動でネットワーク停止を余儀なくされ、流動性が落ち着く前に深刻な初期段階の脆さが露呈しました。
ジェネシス供給の4%が損なわれ、物議を醸すチェーンのロールバックがくすぶっているという噂もあり、市場の信頼は細い糸一本にかかっています。 📊 新興チェーンでのエクスプロイトは、実証されていない実行レイヤーを求めて資金を追う投資家にとって、苛烈な洗礼になりつつあります。
チェーン活動が再開したとき、注文フローは入札側に向けて攻撃的に売り込むのか、それともダメージを吸収するのか? 💬
⚠️ これは投資助言ではありません。必ずリスクを管理してください。 🛡️
🏷️ #FOGO #Layer1 #CryptoSecurity #Exploit
🐻 🚨
65

🚨 $AVICI CRASHES 40% AS SMART CONTRACT EXPLOIT DRAINS MILLIONS FROM VAULTS! 🚨
深刻なスマートコントラクトの脆弱性により、$AVICIカードの担保コールドストレージが露呈し、急速に40%の再評価が行われて$0.24まで下落しました。📉 仕組まれた署名エクスプロイトが管理用エスクローの権限を回避し、機関投資家の資金は即座に流出しました。
このエクスプロイトは総時価総額の5分の1以上を流出させ、薄い注文板を通じて大規模な売り圧力を引き起こしました。📊 オンチェーンの追跡では、スマートコントラクトの欠陥が市場メカニズムよりも速く構造的な信頼を崩していく様子が示されています。🔍
能動的な流出リスクが未解決のままでは、構造的な下支えは完全に無根拠の状態です。💬 スマートコントラクトの監査がリセットされるまで身を引くのか、それとも投機的な流動性の掃き出しを見ているのか? 👇
⚠️ これは金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #AVICI #DeFi #Exploit #Crypto
⚠️ 📉
🚨 $AVICI CRASHES 40% AS SMART CONTRACT EXPLOIT DRAINS MILLIONS FROM VAULTS! 🚨
深刻なスマートコントラクトの脆弱性により、$AVICIカードの担保コールドストレージが露呈し、急速に40%の再評価が行われて$0.24まで下落しました。📉 仕組まれた署名エクスプロイトが管理用エスクローの権限を回避し、機関投資家の資金は即座に流出しました。
このエクスプロイトは総時価総額の5分の1以上を流出させ、薄い注文板を通じて大規模な売り圧力を引き起こしました。📊 オンチェーンの追跡では、スマートコントラクトの欠陥が市場メカニズムよりも速く構造的な信頼を崩していく様子が示されています。🔍
能動的な流出リスクが未解決のままでは、構造的な下支えは完全に無根拠の状態です。💬 スマートコントラクトの監査がリセットされるまで身を引くのか、それとも投機的な流動性の掃き出しを見ているのか? 👇
⚠️ これは金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #AVICI #DeFi #Exploit #Crypto
⚠️ 📉
深刻なスマートコントラクトの脆弱性により、$AVICIカードの担保コールドストレージが露呈し、急速に40%の再評価が行われて$0.24まで下落しました。📉 仕組まれた署名エクスプロイトが管理用エスクローの権限を回避し、機関投資家の資金は即座に流出しました。
このエクスプロイトは総時価総額の5分の1以上を流出させ、薄い注文板を通じて大規模な売り圧力を引き起こしました。📊 オンチェーンの追跡では、スマートコントラクトの欠陥が市場メカニズムよりも速く構造的な信頼を崩していく様子が示されています。🔍
能動的な流出リスクが未解決のままでは、構造的な下支えは完全に無根拠の状態です。💬 スマートコントラクトの監査がリセットされるまで身を引くのか、それとも投機的な流動性の掃き出しを見ているのか? 👇
⚠️ これは金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #AVICI #DeFi #Exploit #Crypto
⚠️ 📉
6


·
--
#exploit en #Avici に関する警報
暗号化デビットカードの大規模な排出が100万ドル近くに到達し、トークンAVICIが急落
暗号化カード「Avici」のプロトコルおよび発行元は、ユーザー残高における資金の継続的な流出が確認されたことで、リアルタイムのように見えるセキュリティ侵害に直面している。
このインシデントを受けて、同社のネイティブトークン(AVICI)の価格は市場で大幅に下落し、オンチェーンデータは攻撃者に関連すると結び付く方向へ資本が絶えず移動していることを示している。
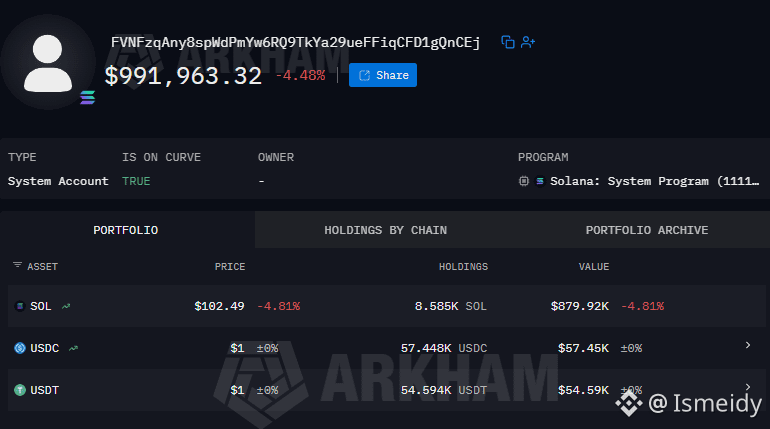
カードのアクティブな脆弱性:Aviciのカード保有者が、自身の残高が空にされる事象を報告し始めている。攻撃者に帰属するとされるウォレットアドレスは、無数のオンチェーン取引を収集し、約100万ドルに近い残高を積み上げている。
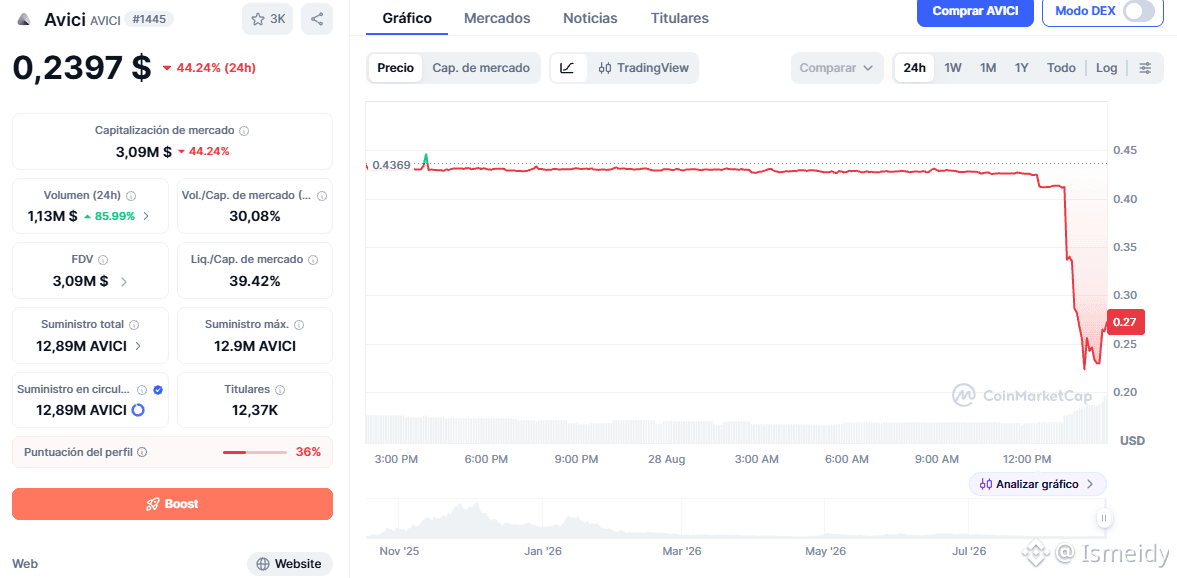
トークンへの即時の影響:市場のチャートでは、AVICIの価格が、投資家のパニックによる大規模な売りの後、数時間のうちに44%超の急落を記録した。
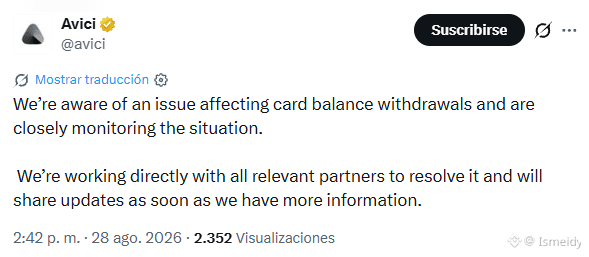
チームの公式声明:同社は公式Xアカウントでの声明を通じて、次のように認めた。「カードの残高引き出しに影響する問題を把握しており、状況を注意深く追跡している」。
調査は進行中:同社は、問題を封じ込めるために戦略的パートナーおよび発行に関わる仲介者と直接連携していると述べ、調査が進展次第、できるだけ早く最新情報を提供すると約束した。
#solana #sol
$SOL
{future}(SOLUSDT)
#exploit en #Avici に関する警報
暗号化デビットカードの大規模な排出が100万ドル近くに到達し、トークンAVICIが急落
暗号化カード「Avici」のプロトコルおよび発行元は、ユーザー残高における資金の継続的な流出が確認されたことで、リアルタイムのように見えるセキュリティ侵害に直面している。
このインシデントを受けて、同社のネイティブトークン(AVICI)の価格は市場で大幅に下落し、オンチェーンデータは攻撃者に関連すると結び付く方向へ資本が絶えず移動していることを示している。
カードのアクティブな脆弱性:Aviciのカード保有者が、自身の残高が空にされる事象を報告し始めている。攻撃者に帰属するとされるウォレットアドレスは、無数のオンチェーン取引を収集し、約100万ドルに近い残高を積み上げている。
トークンへの即時の影響:市場のチャートでは、AVICIの価格が、投資家のパニックによる大規模な売りの後、数時間のうちに44%超の急落を記録した。
チームの公式声明:同社は公式Xアカウントでの声明を通じて、次のように認めた。「カードの残高引き出しに影響する問題を把握しており、状況を注意深く追跡している」。
調査は進行中:同社は、問題を封じ込めるために戦略的パートナーおよび発行に関わる仲介者と直接連携していると述べ、調査が進展次第、できるだけ早く最新情報を提供すると約束した。
#solana #sol
$SOL
暗号化デビットカードの大規模な排出が100万ドル近くに到達し、トークンAVICIが急落
暗号化カード「Avici」のプロトコルおよび発行元は、ユーザー残高における資金の継続的な流出が確認されたことで、リアルタイムのように見えるセキュリティ侵害に直面している。
このインシデントを受けて、同社のネイティブトークン(AVICI)の価格は市場で大幅に下落し、オンチェーンデータは攻撃者に関連すると結び付く方向へ資本が絶えず移動していることを示している。
カードのアクティブな脆弱性:Aviciのカード保有者が、自身の残高が空にされる事象を報告し始めている。攻撃者に帰属するとされるウォレットアドレスは、無数のオンチェーン取引を収集し、約100万ドルに近い残高を積み上げている。
トークンへの即時の影響:市場のチャートでは、AVICIの価格が、投資家のパニックによる大規模な売りの後、数時間のうちに44%超の急落を記録した。
チームの公式声明:同社は公式Xアカウントでの声明を通じて、次のように認めた。「カードの残高引き出しに影響する問題を把握しており、状況を注意深く追跡している」。
調査は進行中:同社は、問題を封じ込めるために戦略的パートナーおよび発行に関わる仲介者と直接連携していると述べ、調査が進展次第、できるだけ早く最新情報を提供すると約束した。
#solana #sol
$SOL
3
2.3k
·
--
ブリッシュ
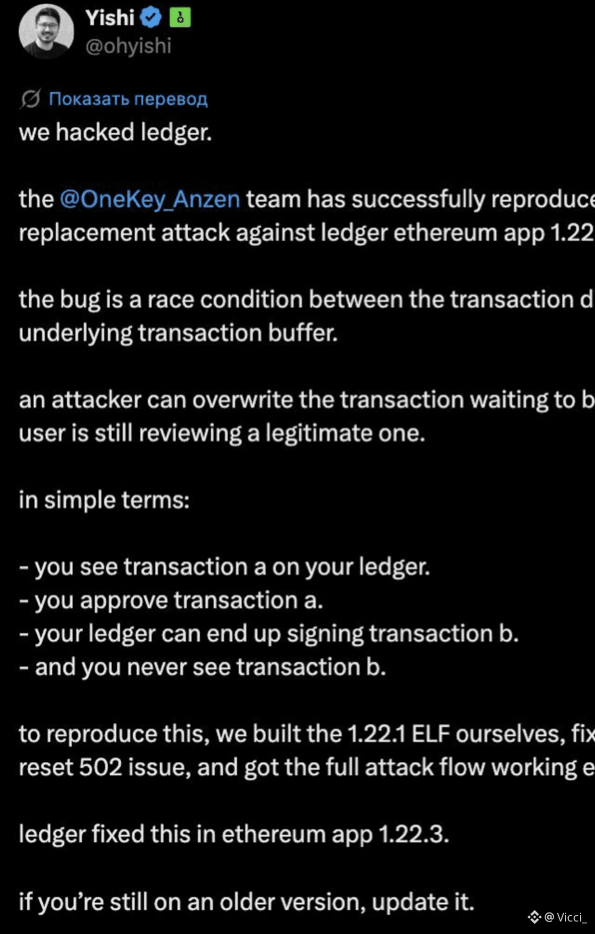
OneKey は Ledger のエクスプロイトを公開の場で開始から終了までそのまま再現しました
- 主張: Ledger の Ethereum アプリ (v1.22.1) は、画面に表示されたものとは別のトランザクションに署名できる可能性がある
- あなたはトランザクション A を承認する
- 実際のデバイスは、あなたが見たことのないトランザクション B に署名する
- 理論ではなく、エンドツーエンドで再現済み
Ledger は 1.22.3 で修正済み。アップデートするか、そのまま晒され続けるかだ
自分ではこの点を検証できていませんが、公に正確なバージョン番号を挙げた競合の存在は決して無意味ではありません。
あなたの Ledger ファームウェアのバージョンを下に書いてください — どれだけの人がすでに更新したのか見てみましょう。
もう確認しました)
#oneKey #Ledger #exploit
$ETH
OneKey は Ledger のエクスプロイトを公開の場で開始から終了までそのまま再現しました
- 主張: Ledger の Ethereum アプリ (v1.22.1) は、画面に表示されたものとは別のトランザクションに署名できる可能性がある
- あなたはトランザクション A を承認する
- 実際のデバイスは、あなたが見たことのないトランザクション B に署名する
- 理論ではなく、エンドツーエンドで再現済み
Ledger は 1.22.3 で修正済み。アップデートするか、そのまま晒され続けるかだ
自分ではこの点を検証できていませんが、公に正確なバージョン番号を挙げた競合の存在は決して無意味ではありません。
あなたの Ledger ファームウェアのバージョンを下に書いてください — どれだけの人がすでに更新したのか見てみましょう。
もう確認しました)
#oneKey #Ledger #exploit
$ETH
- 主張: Ledger の Ethereum アプリ (v1.22.1) は、画面に表示されたものとは別のトランザクションに署名できる可能性がある
- あなたはトランザクション A を承認する
- 実際のデバイスは、あなたが見たことのないトランザクション B に署名する
- 理論ではなく、エンドツーエンドで再現済み
Ledger は 1.22.3 で修正済み。アップデートするか、そのまま晒され続けるかだ
自分ではこの点を検証できていませんが、公に正確なバージョン番号を挙げた競合の存在は決して無意味ではありません。
あなたの Ledger ファームウェアのバージョンを下に書いてください — どれだけの人がすでに更新したのか見てみましょう。
もう確認しました)
#oneKey #Ledger #exploit
$ETH
83
·
--
弱気相場
Moonwell:
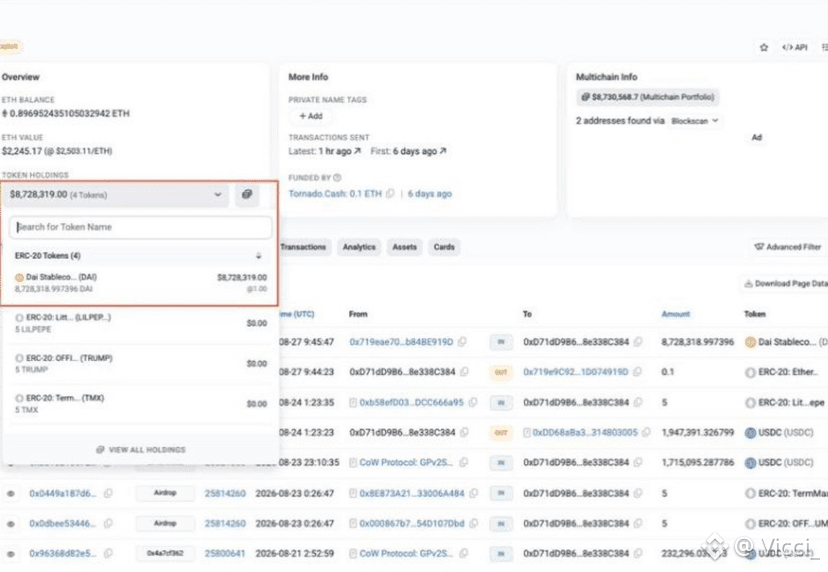
- hit: おおよそ $8.7m
- 誰が通報した: PeckShield
正直、これが事件の全てだ。
監査されていて、しばらく稼働しても、結局吸い取られた。パターンは古びない。見出しには麻痺してくる。
iこの手の投稿があるからといって、DeFiを避けたりはしない。これは普通の結末だと仮定して規模感を見積もっていて、珍しいケースではない前提で考えている。
プールの利回りがあまりにもきれいに見えるなら、まだ誰も穴を見つけていないか、見つけた誰かが黙っているかのどちらかだ。
繰り返し学び直していること:
- コードを監査した人だけでなく、資金を動かせる人を確認する
- 「まだ稼働中」と「確認済み」を混同しない
- APYではなく、エクスプロイト(悪用)の規模に合わせて見積もる
次にどのプールが狙われるかは分からない。しない方がいい。$BTC $ETH $SOL
#exploit #PeckShieldAlert #moonwellDefi
Moonwell:
- hit: おおよそ $8.7m
- 誰が通報した: PeckShield
正直、これが事件の全てだ。
監査されていて、しばらく稼働しても、結局吸い取られた。パターンは古びない。見出しには麻痺してくる。
iこの手の投稿があるからといって、DeFiを避けたりはしない。これは普通の結末だと仮定して規模感を見積もっていて、珍しいケースではない前提で考えている。
プールの利回りがあまりにもきれいに見えるなら、まだ誰も穴を見つけていないか、見つけた誰かが黙っているかのどちらかだ。
繰り返し学び直していること:
- コードを監査した人だけでなく、資金を動かせる人を確認する
- 「まだ稼働中」と「確認済み」を混同しない
- APYではなく、エクスプロイト(悪用)の規模に合わせて見積もる
次にどのプールが狙われるかは分からない。しない方がいい。$BTC $ETH $SOL
#exploit #PeckShieldAlert #moonwellDefi
- hit: おおよそ $8.7m
- 誰が通報した: PeckShield
正直、これが事件の全てだ。
監査されていて、しばらく稼働しても、結局吸い取られた。パターンは古びない。見出しには麻痺してくる。
iこの手の投稿があるからといって、DeFiを避けたりはしない。これは普通の結末だと仮定して規模感を見積もっていて、珍しいケースではない前提で考えている。
プールの利回りがあまりにもきれいに見えるなら、まだ誰も穴を見つけていないか、見つけた誰かが黙っているかのどちらかだ。
繰り返し学び直していること:
- コードを監査した人だけでなく、資金を動かせる人を確認する
- 「まだ稼働中」と「確認済み」を混同しない
- APYではなく、エクスプロイト(悪用)の規模に合わせて見積もる
次にどのプールが狙われるかは分からない。しない方がいい。$BTC $ETH $SOL
#exploit #PeckShieldAlert #moonwellDefi
135

·
--
BounceBitは自社のLayer-1を自ら消去した:286.5M BB(約300万ドル)が、8月19日開始から4時間52分で14件のトランザクションにより流出――そして修正としてチェーン全体を停止する。
概要:BounceBit(YZi Labsの支援、旧Binance Labs)は、EvmosベースのL1におけるプロトコル・レベルの認可(authorization)上の欠陥を確認した。この不備により、攻撃者は8月19日21:02 UTC以降、メインネット9つのアカウントからBBを引き出せた。プライベートキー、ウォレット、取引所アカウントは一切触られておらず、これはユーザー側のハックではなくスマートコントラクトのロジックバグ。なお、同スタックで稼働していたEvmosはすでに提供終了(discontinued)しているため、BounceBitはBounceBit Chainを恒久的に終了(sunset)し、攻撃前のスナップショット(ブロック20,697,260、8月19日21:02:35 UTC)時点のBBを、BNB Chain上のBEP-20トークンとして再発行する。盗まれた286.5M BBは除外され、正当な保有者(ステーク中/アンボンド中のポジションを含む)は自動で再発行される――請求は不要。BBは8月20日に史上最低の0.0079ドルを記録したのち、約16%戻した。
落とし穴:これは定型のブリッジ修正ではない。BounceBitは、自社の「BTCリステーキング・チェーン」という主張の土台となっていたL1を放棄する。つまり、根幹インフラが弱点だったことを事実上認めた形だ。完全なチェーン間移行は運用上きわめて脆い。取引所の再上場、ウォレット契約の更新、DeFi統合などがすべて、きれいに追随できる必要があり、その移行ウィンドウ中のどこかに隙間があれば、次の損失が起きるのと同じことになる。これは進行中の実行リスクであり、解決済みのインシデントではない。
見立て:綺麗な修正として装った、実質的な構造的な認め。検証可能な注目点:BNB Chainへの移行が2度目の事故なく完了するか、そしてCEX/DeFiの流動性が本当に追随するか。
自社のLayer-1を捨てれば「BTCリステーキング」論への信頼が回復するのか、それともインフラはそもそも盤石ではなかったことが確定するのか。
投資助言ではない。各自調査(DYOR)。
$BB #BounceBit #CryptoNews #Exploit
BounceBitは自社のLayer-1を自ら消去した:286.5M BB(約300万ドル)が、8月19日開始から4時間52分で14件のトランザクションにより流出――そして修正としてチェーン全体を停止する。
概要:BounceBit(YZi Labsの支援、旧Binance Labs)は、EvmosベースのL1におけるプロトコル・レベルの認可(authorization)上の欠陥を確認した。この不備により、攻撃者は8月19日21:02 UTC以降、メインネット9つのアカウントからBBを引き出せた。プライベートキー、ウォレット、取引所アカウントは一切触られておらず、これはユーザー側のハックではなくスマートコントラクトのロジックバグ。なお、同スタックで稼働していたEvmosはすでに提供終了(discontinued)しているため、BounceBitはBounceBit Chainを恒久的に終了(sunset)し、攻撃前のスナップショット(ブロック20,697,260、8月19日21:02:35 UTC)時点のBBを、BNB Chain上のBEP-20トークンとして再発行する。盗まれた286.5M BBは除外され、正当な保有者(ステーク中/アンボンド中のポジションを含む)は自動で再発行される――請求は不要。BBは8月20日に史上最低の0.0079ドルを記録したのち、約16%戻した。
落とし穴:これは定型のブリッジ修正ではない。BounceBitは、自社の「BTCリステーキング・チェーン」という主張の土台となっていたL1を放棄する。つまり、根幹インフラが弱点だったことを事実上認めた形だ。完全なチェーン間移行は運用上きわめて脆い。取引所の再上場、ウォレット契約の更新、DeFi統合などがすべて、きれいに追随できる必要があり、その移行ウィンドウ中のどこかに隙間があれば、次の損失が起きるのと同じことになる。これは進行中の実行リスクであり、解決済みのインシデントではない。
見立て:綺麗な修正として装った、実質的な構造的な認め。検証可能な注目点:BNB Chainへの移行が2度目の事故なく完了するか、そしてCEX/DeFiの流動性が本当に追随するか。
自社のLayer-1を捨てれば「BTCリステーキング」論への信頼が回復するのか、それともインフラはそもそも盤石ではなかったことが確定するのか。
投資助言ではない。各自調査(DYOR)。
$BB #BounceBit #CryptoNews #Exploit
概要:BounceBit(YZi Labsの支援、旧Binance Labs)は、EvmosベースのL1におけるプロトコル・レベルの認可(authorization)上の欠陥を確認した。この不備により、攻撃者は8月19日21:02 UTC以降、メインネット9つのアカウントからBBを引き出せた。プライベートキー、ウォレット、取引所アカウントは一切触られておらず、これはユーザー側のハックではなくスマートコントラクトのロジックバグ。なお、同スタックで稼働していたEvmosはすでに提供終了(discontinued)しているため、BounceBitはBounceBit Chainを恒久的に終了(sunset)し、攻撃前のスナップショット(ブロック20,697,260、8月19日21:02:35 UTC)時点のBBを、BNB Chain上のBEP-20トークンとして再発行する。盗まれた286.5M BBは除外され、正当な保有者(ステーク中/アンボンド中のポジションを含む)は自動で再発行される――請求は不要。BBは8月20日に史上最低の0.0079ドルを記録したのち、約16%戻した。
落とし穴:これは定型のブリッジ修正ではない。BounceBitは、自社の「BTCリステーキング・チェーン」という主張の土台となっていたL1を放棄する。つまり、根幹インフラが弱点だったことを事実上認めた形だ。完全なチェーン間移行は運用上きわめて脆い。取引所の再上場、ウォレット契約の更新、DeFi統合などがすべて、きれいに追随できる必要があり、その移行ウィンドウ中のどこかに隙間があれば、次の損失が起きるのと同じことになる。これは進行中の実行リスクであり、解決済みのインシデントではない。
見立て:綺麗な修正として装った、実質的な構造的な認め。検証可能な注目点:BNB Chainへの移行が2度目の事故なく完了するか、そしてCEX/DeFiの流動性が本当に追随するか。
自社のLayer-1を捨てれば「BTCリステーキング」論への信頼が回復するのか、それともインフラはそもそも盤石ではなかったことが確定するのか。
投資助言ではない。各自調査(DYOR)。
$BB #BounceBit #CryptoNews #Exploit
159

別のプロトコルが完全に抹殺されました。
MAYAChainの大惨事。$1.7Mのエクスプロイトが6つの連鎖したバグを使ってCACAOを吸い上げ、トークンを89%下落させました。これは、セキュリティが依然として大きな弱点であることを痛烈に思い知らされる出来事です。
#MAYAChain #Exploit
別のプロトコルが完全に抹殺されました。
MAYAChainの大惨事。$1.7Mのエクスプロイトが6つの連鎖したバグを使ってCACAOを吸い上げ、トークンを89%下落させました。これは、セキュリティが依然として大きな弱点であることを痛烈に思い知らされる出来事です。
#MAYAChain #Exploit
MAYAChainの大惨事。$1.7Mのエクスプロイトが6つの連鎖したバグを使ってCACAOを吸い上げ、トークンを89%下落させました。これは、セキュリティが依然として大きな弱点であることを痛烈に思い知らされる出来事です。
#MAYAChain #Exploit
43
·
--
ハーモニーは、悪用者が約40億ONEを偽造したことにより、処理の過程で10万9,000件超の正当なトランザクションを破棄したとして、8月11日時点までチェーン全体を巻き戻しています。
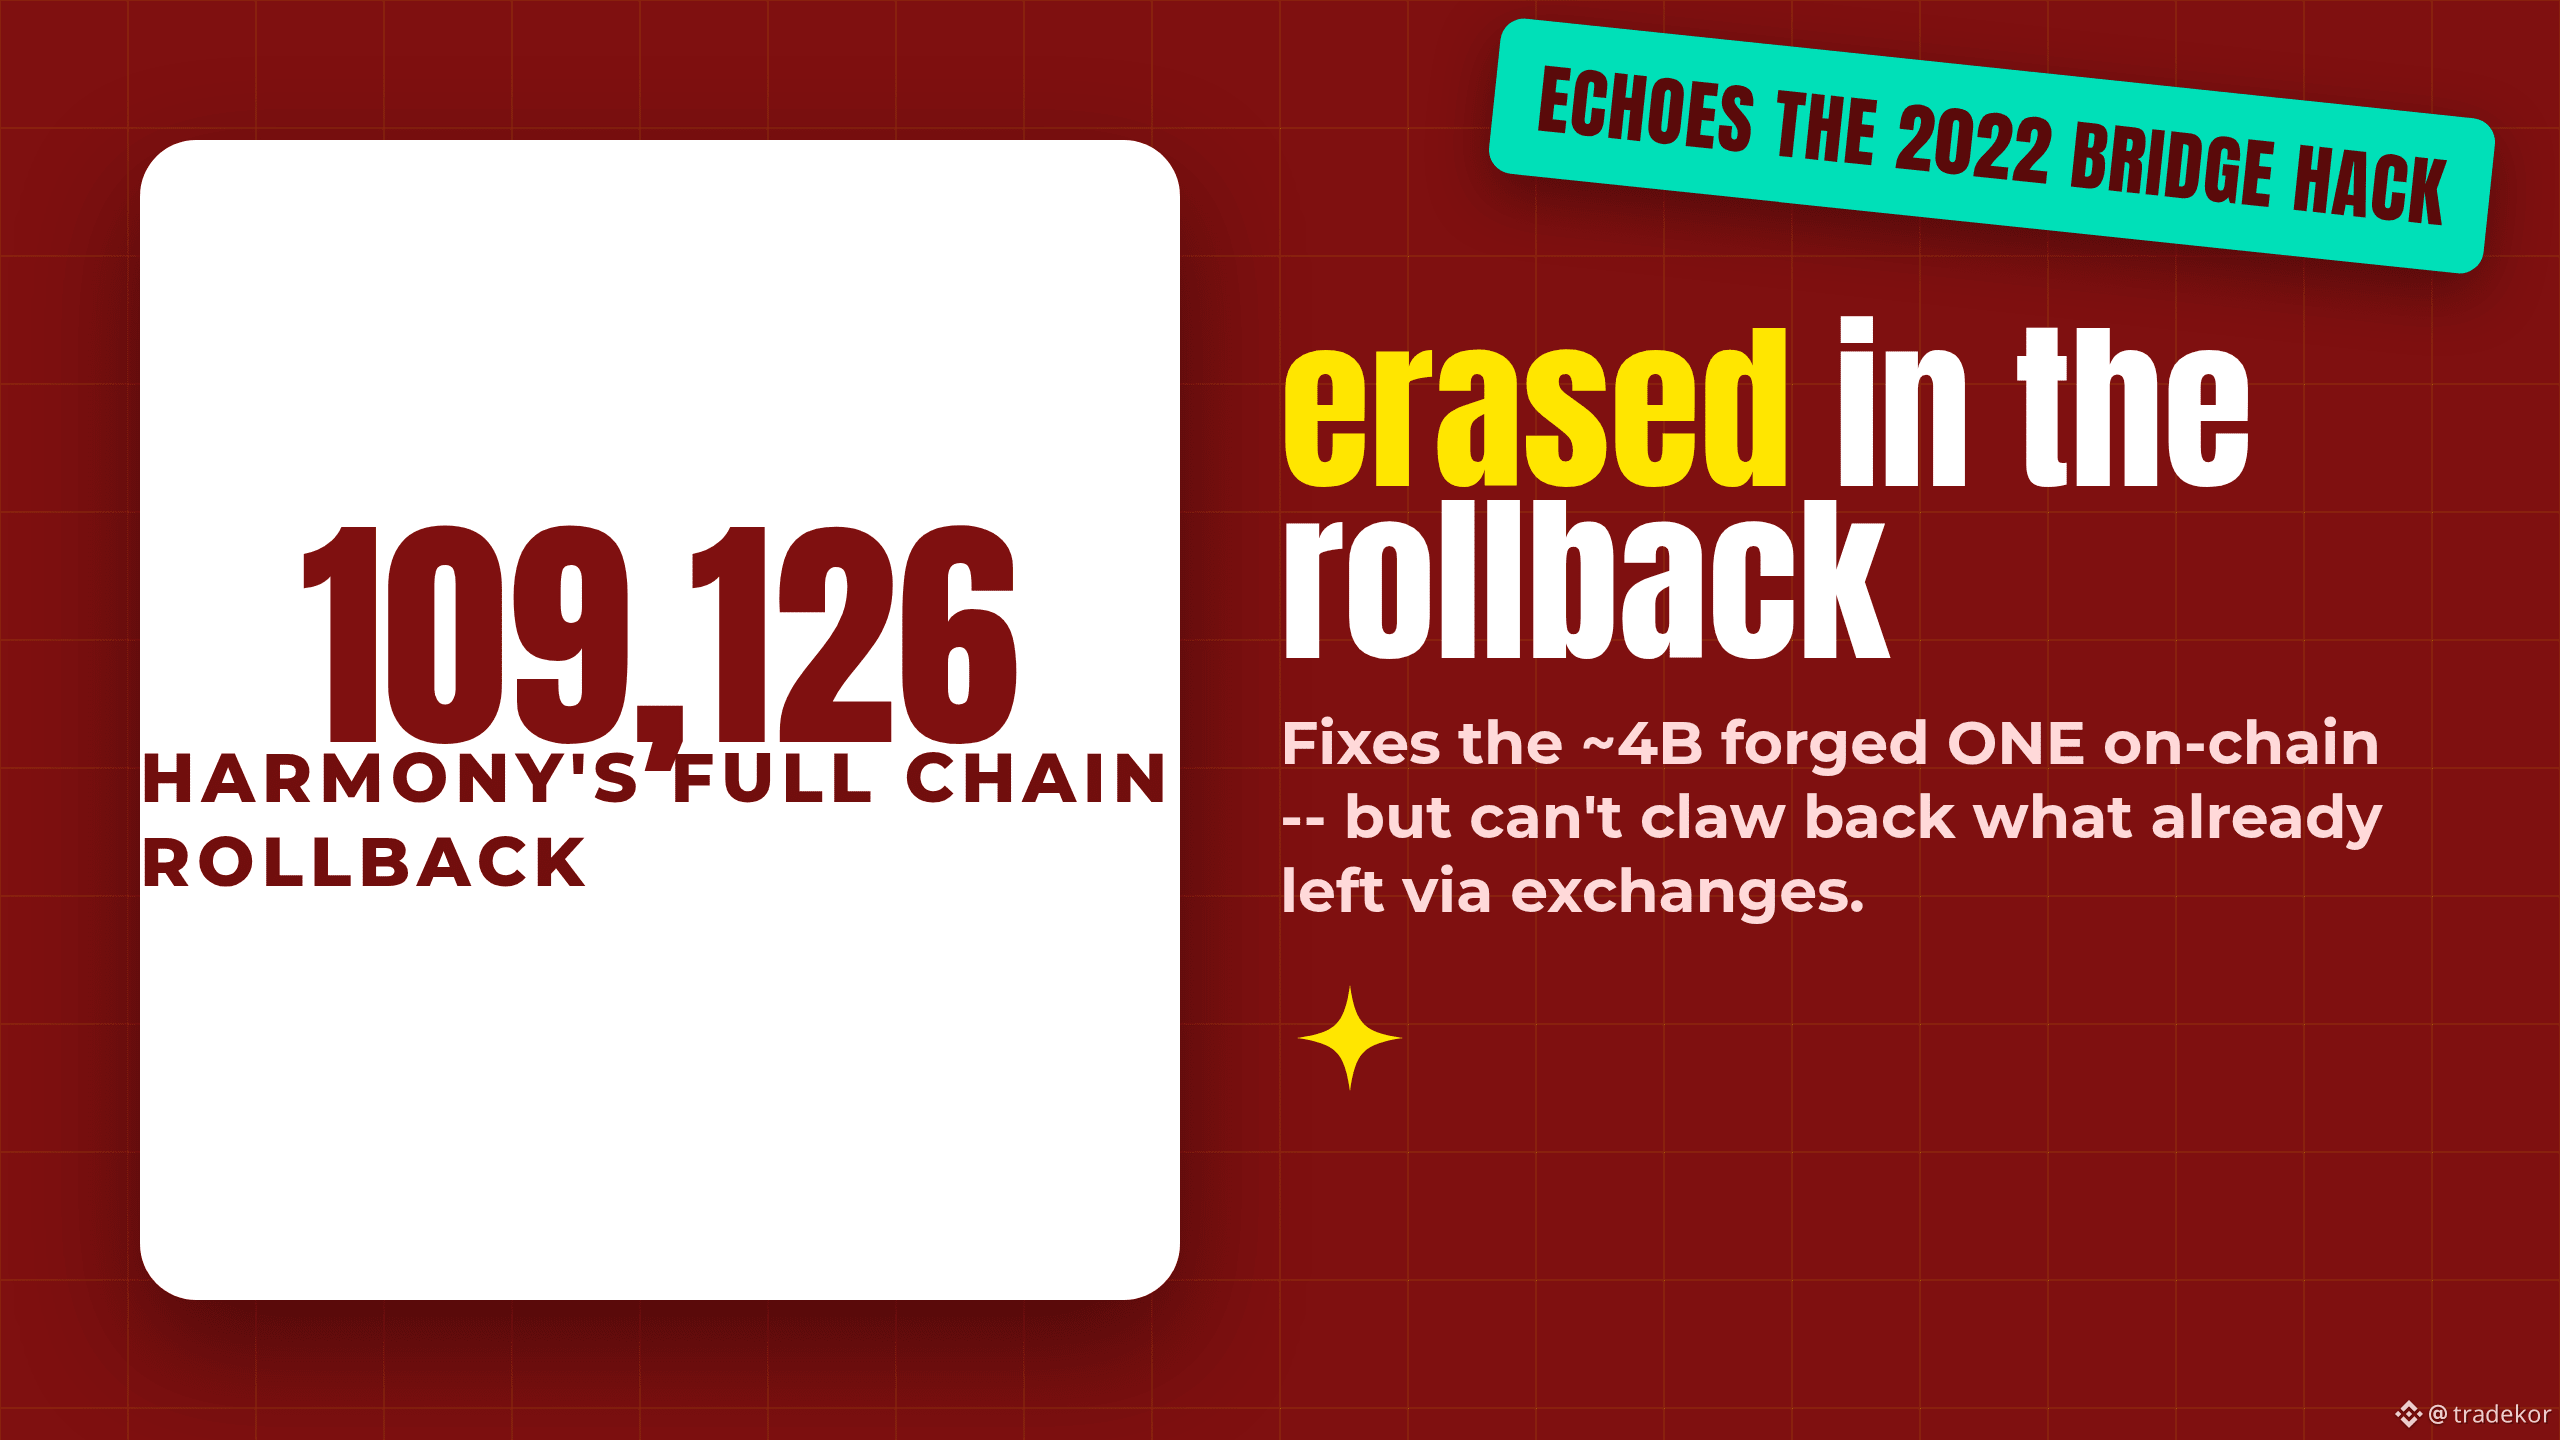
ニュース: ハーモニーは8月12日、攻撃者がシャード間の受領確認(receipt-validation)に関する不具合を悪用し、不正に約40億ONE(流通供給の約26%)を鋳造したと確認しました。その結果、価格は急落。8月17日、コアチームは8月11日11:25pm(UTC)のチェックポイントまでの完全なネットワーク・ロールバックを発表し、偽造・正当を問わず109,126件の通常取引と315件のステーキング取引を破棄しました。
落とし穴: ロールバックは、その期間におけるあらゆる実ユーザーの取引と、不正な取引の両方を消し去ります。さらに、フリーズの前に取引所を通じてすでに換金されたトークンを取り戻すこともできないため、実際の経済的損害はロールバック後も実質的に取り返しがつかない可能性があります。これは、ハーモニーの2022年のブリッジハックとも同じ構図で、「問題は解決した」という見方を弱めます。中には、より大きい偽造残高(反復リプレイによる“兆”単位)を挙げる報道もありますが、ハーモニーの公式な40億(4B)という数値に対して独立に裏付けられているわけではありません。ここでは4Bを信頼できる基準として扱います。
見解: このロールバックはオンチェーン上の供給歪曲に対処しますが、チェーンの履歴を書き換えることは論争的な前例であり、すでに起きてしまったオフチェーンの損害はそれで元に戻せません。反証可能な注目点: ハーモニーは、フリーズ前にいくらが取引所へ到達したのかを完全な形でポストモーテムとして公表するのか、それともその数字は争点のまま残るのか?
もしあるチェーンが、エクスプロイトを無かったことにするために自分自身の履歴を巻き戻すべきだとしたら、それはブロックチェーンの目的を損なうのでしょうか?
投資助言ではありません。自分で調べてください(DYOR)。
$ONE #Harmony #Exploit #CryptoNews #Security
ハーモニーは、悪用者が約40億ONEを偽造したことにより、処理の過程で10万9,000件超の正当なトランザクションを破棄したとして、8月11日時点までチェーン全体を巻き戻しています。
ニュース: ハーモニーは8月12日、攻撃者がシャード間の受領確認(receipt-validation)に関する不具合を悪用し、不正に約40億ONE(流通供給の約26%)を鋳造したと確認しました。その結果、価格は急落。8月17日、コアチームは8月11日11:25pm(UTC)のチェックポイントまでの完全なネットワーク・ロールバックを発表し、偽造・正当を問わず109,126件の通常取引と315件のステーキング取引を破棄しました。
落とし穴: ロールバックは、その期間におけるあらゆる実ユーザーの取引と、不正な取引の両方を消し去ります。さらに、フリーズの前に取引所を通じてすでに換金されたトークンを取り戻すこともできないため、実際の経済的損害はロールバック後も実質的に取り返しがつかない可能性があります。これは、ハーモニーの2022年のブリッジハックとも同じ構図で、「問題は解決した」という見方を弱めます。中には、より大きい偽造残高(反復リプレイによる“兆”単位)を挙げる報道もありますが、ハーモニーの公式な40億(4B)という数値に対して独立に裏付けられているわけではありません。ここでは4Bを信頼できる基準として扱います。
見解: このロールバックはオンチェーン上の供給歪曲に対処しますが、チェーンの履歴を書き換えることは論争的な前例であり、すでに起きてしまったオフチェーンの損害はそれで元に戻せません。反証可能な注目点: ハーモニーは、フリーズ前にいくらが取引所へ到達したのかを完全な形でポストモーテムとして公表するのか、それともその数字は争点のまま残るのか?
もしあるチェーンが、エクスプロイトを無かったことにするために自分自身の履歴を巻き戻すべきだとしたら、それはブロックチェーンの目的を損なうのでしょうか?
投資助言ではありません。自分で調べてください(DYOR)。
$ONE #Harmony #Exploit #CryptoNews #Security
ニュース: ハーモニーは8月12日、攻撃者がシャード間の受領確認(receipt-validation)に関する不具合を悪用し、不正に約40億ONE(流通供給の約26%)を鋳造したと確認しました。その結果、価格は急落。8月17日、コアチームは8月11日11:25pm(UTC)のチェックポイントまでの完全なネットワーク・ロールバックを発表し、偽造・正当を問わず109,126件の通常取引と315件のステーキング取引を破棄しました。
落とし穴: ロールバックは、その期間におけるあらゆる実ユーザーの取引と、不正な取引の両方を消し去ります。さらに、フリーズの前に取引所を通じてすでに換金されたトークンを取り戻すこともできないため、実際の経済的損害はロールバック後も実質的に取り返しがつかない可能性があります。これは、ハーモニーの2022年のブリッジハックとも同じ構図で、「問題は解決した」という見方を弱めます。中には、より大きい偽造残高(反復リプレイによる“兆”単位)を挙げる報道もありますが、ハーモニーの公式な40億(4B)という数値に対して独立に裏付けられているわけではありません。ここでは4Bを信頼できる基準として扱います。
見解: このロールバックはオンチェーン上の供給歪曲に対処しますが、チェーンの履歴を書き換えることは論争的な前例であり、すでに起きてしまったオフチェーンの損害はそれで元に戻せません。反証可能な注目点: ハーモニーは、フリーズ前にいくらが取引所へ到達したのかを完全な形でポストモーテムとして公表するのか、それともその数字は争点のまま残るのか?
もしあるチェーンが、エクスプロイトを無かったことにするために自分自身の履歴を巻き戻すべきだとしたら、それはブロックチェーンの目的を損なうのでしょうか?
投資助言ではありません。自分で調べてください(DYOR)。
$ONE #Harmony #Exploit #CryptoNews #Security
2
1
401
·
--
Thetanuts Financeは6月15日に攻撃され、攻撃者がレガシーEthereumボールトをターゲットにし、約210万ドルの資産を抜き取った。
Blockaid、ExVul、そしてPeckShieldによると、攻撃はボールトのミンティングとレデンプションの計算における低供給の会計上の欠陥を悪用した。攻撃者はフラッシュローンで資本を調達し、トークン供給を極端に低いレベルに減少させ、その後、契約ロジックの丸めの挙動により、ディスカウント価格でトークンを再ミントした。
ExVulの分析によると、ボールトのレデンプションフォーミュラは、総供給がゼロに近づくと脆弱になった。このため、攻撃者は膨れ上がったレデンプション値を生成し、預けた以上の資産を引き出すミント&クレームトランザクションを繰り返し実行することができた。
初期の推定では、USDCでの損失は約105,500ドルとされていた。後のPeckShieldの分析では、総影響が210万ドルに達したと報告された。
PeckShieldはまた、約200万ドル相当のオプショントークンがホワイトハットの行為者によって保護されたと述べた。攻撃者は約105,000ドルのUSDCをETHに変換し、引き続き攻撃に関連する追加の資産を保持していた。
Thetanuts Financeは、影響を受けたボールトが数年前に移行された廃止された製品であり、現在の契約やアクティブな製品に接続されていないと述べた。チームは調査を完了した後、完全なポストモーテムを発表する予定だ。
この事件は、レガシーDeFiインフラストラクチャが、プロトコルがユーザーを新しいシステムに移行した後でも脆弱であり続けることがあるということを再確認させるものだ。
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
Thetanuts Financeは6月15日に攻撃され、攻撃者がレガシーEthereumボールトをターゲットにし、約210万ドルの資産を抜き取った。
Blockaid、ExVul、そしてPeckShieldによると、攻撃はボールトのミンティングとレデンプションの計算における低供給の会計上の欠陥を悪用した。攻撃者はフラッシュローンで資本を調達し、トークン供給を極端に低いレベルに減少させ、その後、契約ロジックの丸めの挙動により、ディスカウント価格でトークンを再ミントした。
ExVulの分析によると、ボールトのレデンプションフォーミュラは、総供給がゼロに近づくと脆弱になった。このため、攻撃者は膨れ上がったレデンプション値を生成し、預けた以上の資産を引き出すミント&クレームトランザクションを繰り返し実行することができた。
初期の推定では、USDCでの損失は約105,500ドルとされていた。後のPeckShieldの分析では、総影響が210万ドルに達したと報告された。
PeckShieldはまた、約200万ドル相当のオプショントークンがホワイトハットの行為者によって保護されたと述べた。攻撃者は約105,000ドルのUSDCをETHに変換し、引き続き攻撃に関連する追加の資産を保持していた。
Thetanuts Financeは、影響を受けたボールトが数年前に移行された廃止された製品であり、現在の契約やアクティブな製品に接続されていないと述べた。チームは調査を完了した後、完全なポストモーテムを発表する予定だ。
この事件は、レガシーDeFiインフラストラクチャが、プロトコルがユーザーを新しいシステムに移行した後でも脆弱であり続けることがあるということを再確認させるものだ。
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
Blockaid、ExVul、そしてPeckShieldによると、攻撃はボールトのミンティングとレデンプションの計算における低供給の会計上の欠陥を悪用した。攻撃者はフラッシュローンで資本を調達し、トークン供給を極端に低いレベルに減少させ、その後、契約ロジックの丸めの挙動により、ディスカウント価格でトークンを再ミントした。
ExVulの分析によると、ボールトのレデンプションフォーミュラは、総供給がゼロに近づくと脆弱になった。このため、攻撃者は膨れ上がったレデンプション値を生成し、預けた以上の資産を引き出すミント&クレームトランザクションを繰り返し実行することができた。
初期の推定では、USDCでの損失は約105,500ドルとされていた。後のPeckShieldの分析では、総影響が210万ドルに達したと報告された。
PeckShieldはまた、約200万ドル相当のオプショントークンがホワイトハットの行為者によって保護されたと述べた。攻撃者は約105,000ドルのUSDCをETHに変換し、引き続き攻撃に関連する追加の資産を保持していた。
Thetanuts Financeは、影響を受けたボールトが数年前に移行された廃止された製品であり、現在の契約やアクティブな製品に接続されていないと述べた。チームは調査を完了した後、完全なポストモーテムを発表する予定だ。
この事件は、レガシーDeFiインフラストラクチャが、プロトコルがユーザーを新しいシステムに移行した後でも脆弱であり続けることがあるということを再確認させるものだ。
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
69
·
--

記事
$GUAについて落ち着かせてあげる:昨日の75%の下落が隠れた宝石であり、買い手への贈り物である理由!昨日、コミュニティはSUPERFORTUNE(GUA)トークンが約$0.2630の極端な底に急落するのを見守り、息を呑みました。多くの人がパニックに陥りましたが、チャートを読み、オンチェーンデータを分析することができる人々は理解しました:これは完璧なエントリーポイントを開いた古典的なフォースマジュールでした。
- 現在、価格はすでに$0.61を超えて反発し、主要な移動平均の上に自信を持って位置を確保しています!このプロジェクトがなぜファンダメンタル的に強いのか、そしてなぜパニックが公式に終わったのかを分析してみましょう。
$GUAについて落ち着かせてあげる:昨日の75%の下落が隠れた宝石であり、買い手への贈り物である理由!
昨日、コミュニティはSUPERFORTUNE(GUA)トークンが約$0.2630の極端な底に急落するのを見守り、息を呑みました。多くの人がパニックに陥りましたが、チャートを読み、オンチェーンデータを分析することができる人々は理解しました:これは完璧なエントリーポイントを開いた古典的なフォースマジュールでした。
- 現在、価格はすでに$0.61を超えて反発し、主要な移動平均の上に自信を持って位置を確保しています!このプロジェクトがなぜファンダメンタル的に強いのか、そしてなぜパニックが公式に終わったのかを分析してみましょう。
- 現在、価格はすでに$0.61を超えて反発し、主要な移動平均の上に自信を持って位置を確保しています!このプロジェクトがなぜファンダメンタル的に強いのか、そしてなぜパニックが公式に終わったのかを分析してみましょう。
2
475

$OST SUFFERS $23.7M EXPLOIT - TRADERS' FUNDS SAFE 🔥
7月15日、Ostiumの流動性トレジャリーは2,370万USDCを狙った攻撃を受けました――攻撃者はオフチェーンのインフラを通じて価格レポートを偽装したのです。ですが重要なのはここからです。トレーダーの担保は別のスマートコントラクトに保管されており、影響を受けていません。すべてのポジションはオープンのままで、最初の攻撃から60分以内に取引は凍結されました。
チームはMandiant、zeroShadow、そして法執行機関と連携し、資金の追跡を行っています。取引再開時には、開いているポジションは市場価格に基づいてマークされ、停止期間の影響は受けません。今後、この出来事はDeFiプロトコルの信頼にどう影響すると見ていますか?
これは投資助言ではありません。常にリスクを管理してください。
#Ostium #Exploit #DeFi #SecurityAlert
🔥
$OST SUFFERS $23.7M EXPLOIT - TRADERS' FUNDS SAFE 🔥
7月15日、Ostiumの流動性トレジャリーは2,370万USDCを狙った攻撃を受けました――攻撃者はオフチェーンのインフラを通じて価格レポートを偽装したのです。ですが重要なのはここからです。トレーダーの担保は別のスマートコントラクトに保管されており、影響を受けていません。すべてのポジションはオープンのままで、最初の攻撃から60分以内に取引は凍結されました。
チームはMandiant、zeroShadow、そして法執行機関と連携し、資金の追跡を行っています。取引再開時には、開いているポジションは市場価格に基づいてマークされ、停止期間の影響は受けません。今後、この出来事はDeFiプロトコルの信頼にどう影響すると見ていますか?
これは投資助言ではありません。常にリスクを管理してください。
#Ostium #Exploit #DeFi #SecurityAlert
🔥
7月15日、Ostiumの流動性トレジャリーは2,370万USDCを狙った攻撃を受けました――攻撃者はオフチェーンのインフラを通じて価格レポートを偽装したのです。ですが重要なのはここからです。トレーダーの担保は別のスマートコントラクトに保管されており、影響を受けていません。すべてのポジションはオープンのままで、最初の攻撃から60分以内に取引は凍結されました。
チームはMandiant、zeroShadow、そして法執行機関と連携し、資金の追跡を行っています。取引再開時には、開いているポジションは市場価格に基づいてマークされ、停止期間の影響は受けません。今後、この出来事はDeFiプロトコルの信頼にどう影響すると見ていますか?
これは投資助言ではありません。常にリスクを管理してください。
#Ostium #Exploit #DeFi #SecurityAlert
🔥
19
·
--
⚠️ DEFIプロトコルのSummerFiが、大規模エクスプロイト後のクローズを発表 🛑📉
💥 影響と最終的なクローズ
分散型金融(DeFi)プロトコルのSummerFi(以前はOasis.appとして知られていました)は、スマートコントラクトにおける重大なセキュリティ・エクスプロイトによって引き起こされた影響から回復できなかったとして、サービスのクローズおよび段階的な清算(サンセット)プロセスを開始することを正式に発表しました。
🛡️ 資金の引き揚げと清算
開発チームは、すべてのユーザーおよび投資家に対し、プラットフォームの最終的な切断(デコンネクション)前に公式インターフェースを通じて流動性を直ちに引き揚げ、レバレッジのかかったポジションをクローズして、資本損失を回避するよう促しました。
📊 DeFiエコシステムへの波及
SummerFiの撤退は、スマートコントラクトおよびDeFiインフラにおけるセキュリティリスクがもたらす問題を改めて浮き彫りにし、分散型の貸付および収益管理分野にボラティリティ(変動)を加えるものとなります。
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
{spot}(SUNUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
⚠️ DEFIプロトコルのSummerFiが、大規模エクスプロイト後のクローズを発表 🛑📉
💥 影響と最終的なクローズ
分散型金融(DeFi)プロトコルのSummerFi(以前はOasis.appとして知られていました)は、スマートコントラクトにおける重大なセキュリティ・エクスプロイトによって引き起こされた影響から回復できなかったとして、サービスのクローズおよび段階的な清算(サンセット)プロセスを開始することを正式に発表しました。
🛡️ 資金の引き揚げと清算
開発チームは、すべてのユーザーおよび投資家に対し、プラットフォームの最終的な切断(デコンネクション)前に公式インターフェースを通じて流動性を直ちに引き揚げ、レバレッジのかかったポジションをクローズして、資本損失を回避するよう促しました。
📊 DeFiエコシステムへの波及
SummerFiの撤退は、スマートコントラクトおよびDeFiインフラにおけるセキュリティリスクがもたらす問題を改めて浮き彫りにし、分散型の貸付および収益管理分野にボラティリティ(変動)を加えるものとなります。
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
$BTC
$ETH
💥 影響と最終的なクローズ
分散型金融(DeFi)プロトコルのSummerFi(以前はOasis.appとして知られていました)は、スマートコントラクトにおける重大なセキュリティ・エクスプロイトによって引き起こされた影響から回復できなかったとして、サービスのクローズおよび段階的な清算(サンセット)プロセスを開始することを正式に発表しました。
🛡️ 資金の引き揚げと清算
開発チームは、すべてのユーザーおよび投資家に対し、プラットフォームの最終的な切断(デコンネクション)前に公式インターフェースを通じて流動性を直ちに引き揚げ、レバレッジのかかったポジションをクローズして、資本損失を回避するよう促しました。
📊 DeFiエコシステムへの波及
SummerFiの撤退は、スマートコントラクトおよびDeFiインフラにおけるセキュリティリスクがもたらす問題を改めて浮き彫りにし、分散型の貸付および収益管理分野にボラティリティ(変動)を加えるものとなります。
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
$BTC
$ETH
74
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#AnthropicCEOCallsForAISlowdown
閲覧回数 49,893
653人が討論中
2
#AnthropicChoosesNasdaqForPotentialIPO
閲覧回数 21,244
260人が討論中
3
#SECReceivesGrayscaleLitecoinTrustETFFiling
閲覧回数 178,484
2,035人が討論中
4
#ClarityActFacesProceduralVoteSept15
閲覧回数 339,184
2,913人が討論中
5
#US10YearTreasuryYieldNears5%
閲覧回数 126,954
1,638人が討論中
6
#CryptoLiquidations$674MIn24H
閲覧回数 31,002
240人が討論中
7
#TokenizedStockHoldersUp619.1%
閲覧回数 90,448
1,303人が討論中
8
#RevolutConfirmsFakeGovEmailDataBreach
閲覧回数 136,864
1,593人が討論中
9
#CanadaOSFISaysTokenizedDepositsEqualTraditionalDeposits
閲覧回数 6,808
132人が討論中
10
#USBankCompletesCrossBorderPaymentPilotOnStellar
閲覧回数 100,946
1,360人が討論中