
#databreach
databreach
閲覧回数 108,416
226人が討論中
注目
最新

Gnosis Payで大規模な情報漏えいが発生!旧式の消費者向けカードシステムが侵害され、氏名や住所、カード情報から、紐づけられた暗号資産ウォレットのアドレスまで、顧客データが流出しました。
まさに最悪のシナリオです。現実世界での身元情報と公開された暗号資産ウォレットが結びついてしまいました。フィッシングや詐欺、さらには物理的な脅威にさらされる危険は、確かにあります。
Gnosis Payは、顧客の資金と法人向けプラットフォームへの影響はなく、インシデントは2時間以内に封じ込めたとしています。それでも、この一件はセキュリティの脆弱さを浮き彫りにしました。
今後、巧妙な詐欺が仕掛けられる可能性があるため、くれぐれも警戒してください。どんな状況でも、シードフレーズ、秘密鍵、PINコードを絶対に共有しないでください!
小さなミスが、すべてを失うことにつながりかねません。Gnosis Payの件は、高くつく教訓です。自分の資産を守るための備えは万全ですか?
#CryptoSecurity #データ漏えい
Gnosis Payで大規模な情報漏えいが発生!旧式の消費者向けカードシステムが侵害され、氏名や住所、カード情報から、紐づけられた暗号資産ウォレットのアドレスまで、顧客データが流出しました。
まさに最悪のシナリオです。現実世界での身元情報と公開された暗号資産ウォレットが結びついてしまいました。フィッシングや詐欺、さらには物理的な脅威にさらされる危険は、確かにあります。
Gnosis Payは、顧客の資金と法人向けプラットフォームへの影響はなく、インシデントは2時間以内に封じ込めたとしています。それでも、この一件はセキュリティの脆弱さを浮き彫りにしました。
今後、巧妙な詐欺が仕掛けられる可能性があるため、くれぐれも警戒してください。どんな状況でも、シードフレーズ、秘密鍵、PINコードを絶対に共有しないでください!
小さなミスが、すべてを失うことにつながりかねません。Gnosis Payの件は、高くつく教訓です。自分の資産を守るための備えは万全ですか?
#CryptoSecurity #データ漏えい
まさに最悪のシナリオです。現実世界での身元情報と公開された暗号資産ウォレットが結びついてしまいました。フィッシングや詐欺、さらには物理的な脅威にさらされる危険は、確かにあります。
Gnosis Payは、顧客の資金と法人向けプラットフォームへの影響はなく、インシデントは2時間以内に封じ込めたとしています。それでも、この一件はセキュリティの脆弱さを浮き彫りにしました。
今後、巧妙な詐欺が仕掛けられる可能性があるため、くれぐれも警戒してください。どんな状況でも、シードフレーズ、秘密鍵、PINコードを絶対に共有しないでください!
小さなミスが、すべてを失うことにつながりかねません。Gnosis Payの件は、高くつく教訓です。自分の資産を守るための備えは万全ですか?
#CryptoSecurity #データ漏えい
46

·
--
Gnosis Payでデータ漏えいが発生し、カード情報や個人データが流出しました。
判明していること(The Block、Cointelegraph):
• 11月6日、暗号資産カード提供会社が攻撃を受けた
• 顧客の資金は安全と報告されている
• 流出した情報は、フィッシングやSIMスワップ攻撃に悪用される可能性がある種類のもの
自己管理型ウォレットはコインを守ってくれますが、身元までは守ってくれません。カードがウォレットに紐づいている場合、弱点となるのは秘密鍵ではなく、それに関連するデータです。
暗号資産カードをお持ちの場合は、利用明細を確認し、パスワードを変更して、「サポート」を名乗るDMには注意してください。
暗号資産のデビットカードを使っていますか?それとも、普段の支出はメインのウォレットと分けていますか?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
Gnosis Payでデータ漏えいが発生し、カード情報や個人データが流出しました。
判明していること(The Block、Cointelegraph):
• 11月6日、暗号資産カード提供会社が攻撃を受けた
• 顧客の資金は安全と報告されている
• 流出した情報は、フィッシングやSIMスワップ攻撃に悪用される可能性がある種類のもの
自己管理型ウォレットはコインを守ってくれますが、身元までは守ってくれません。カードがウォレットに紐づいている場合、弱点となるのは秘密鍵ではなく、それに関連するデータです。
暗号資産カードをお持ちの場合は、利用明細を確認し、パスワードを変更して、「サポート」を名乗るDMには注意してください。
暗号資産のデビットカードを使っていますか?それとも、普段の支出はメインのウォレットと分けていますか?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
判明していること(The Block、Cointelegraph):
• 11月6日、暗号資産カード提供会社が攻撃を受けた
• 顧客の資金は安全と報告されている
• 流出した情報は、フィッシングやSIMスワップ攻撃に悪用される可能性がある種類のもの
自己管理型ウォレットはコインを守ってくれますが、身元までは守ってくれません。カードがウォレットに紐づいている場合、弱点となるのは秘密鍵ではなく、それに関連するデータです。
暗号資産カードをお持ちの場合は、利用明細を確認し、パスワードを変更して、「サポート」を名乗るDMには注意してください。
暗号資産のデビットカードを使っていますか?それとも、普段の支出はメインのウォレットと分けていますか?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance

·
--
Gnosis Payの暗号資産カードで顧客データがハッカーにアクセスされる、資金は無事も信頼に疑問
暗号資産決済インフラの信頼性の弱点が、再び浮き彫りになった。Decryptの報道によると、暗号資産クレジットカードサービスを提供するGnosis Payは、同社のブランドカードを支えるレガシーシステムに保存されていた顧客情報にハッカーがアクセスしたと発表した。ただし、資金は盗まれていない。
今回の事件の性質は、最近発生した複数の暗号資産関連セキュリティ事件とは明らかに異なる。BinanceやGOPAXなどの事件では、資金の損失やシステムの停止が中心だった。一方、Gnosis Payの事件はユーザーの個人情報の漏えいに焦点が当たっている。言い換えれば、損失の中心が「お金」から「データ」へと移った。
なぜこの件に注目すべきなのか。暗号資産カードは、暗号資産と現実世界での消費をつなぐ橋渡し役であり、その背後のシステムにはユーザーの本人確認情報や決済情報などの機微な情報が保存されている。この種の決済インフラに信頼の欠落が生じれば、影響を受けるのは個別のプロジェクトだけでなく、業界全体に対するユーザーの心理にも及ぶ。今回は資金が失われず、事件の規模も比較的限定的だったとはいえ、ユーザーデータに関する長期的なリスクは引き続き注視する必要がある。漏えいした情報の用途、有効期間、影響範囲は、現時点ではまだ完全に明らかになっていない。
ファンダメンタルズの観点からは、Gnosis Payは資金の安全性に影響はなかったと強調しており、短期的には不安の緩和につながっている。しかし、レガシーシステムにアクセスされたという事実そのものが、暗号資産決済インフラの一部で技術アーキテクチャの老朽化が進んでいることを露呈している。こうしたシステムは過去のユーザーや取引データを抱えていることが多く、アップグレードにはコストがかかり、移行リスクも高いため、セキュリティ上の弱点になりやすい。
市場はどのように反応するだろうか。資金の損失を伴わないため、市場全体への直接的な影響は限定的で、注目度もそれほど高くならない可能性がある。ただし、リスク分析の観点から見ると、この事件は市場に対し、セキュリティをめぐる議論が「不正利用の防止」から「情報漏えいの防止」へと広がりつつあることを示している。
反対要因としては、資金が失われず、規模も小さいことから、短期的な市場の反応はおそらく限定的であり、過度に問題を大きく捉える必要はない。真に警戒すべきなのは、ユーザーデータに潜む長期的なリスクだ。
今後、何に注目すべきか。アクセスされたデータの具体的な範囲や、決済情報が含まれていたかどうか、さらに今後どのような是正措置や補償が行われるかについて、公式発表があるかが焦点となる。取引の観点では、この種の事件が特定の資産価格に与える影響は限定的だ。むしろ、追いかけ買いやパニック売りをするのではなく、暗号資産決済分野のセキュリティをめぐる議論の新たな論点となるかどうかに注目したい。
#CryptoSecurity #DataBreach
以上は情報の整理と個人的な分析であり、投資助言を構成するものではありません。
Gnosis Payの暗号資産カードで顧客データがハッカーにアクセスされる、資金は無事も信頼に疑問
暗号資産決済インフラの信頼性の弱点が、再び浮き彫りになった。Decryptの報道によると、暗号資産クレジットカードサービスを提供するGnosis Payは、同社のブランドカードを支えるレガシーシステムに保存されていた顧客情報にハッカーがアクセスしたと発表した。ただし、資金は盗まれていない。
今回の事件の性質は、最近発生した複数の暗号資産関連セキュリティ事件とは明らかに異なる。BinanceやGOPAXなどの事件では、資金の損失やシステムの停止が中心だった。一方、Gnosis Payの事件はユーザーの個人情報の漏えいに焦点が当たっている。言い換えれば、損失の中心が「お金」から「データ」へと移った。
なぜこの件に注目すべきなのか。暗号資産カードは、暗号資産と現実世界での消費をつなぐ橋渡し役であり、その背後のシステムにはユーザーの本人確認情報や決済情報などの機微な情報が保存されている。この種の決済インフラに信頼の欠落が生じれば、影響を受けるのは個別のプロジェクトだけでなく、業界全体に対するユーザーの心理にも及ぶ。今回は資金が失われず、事件の規模も比較的限定的だったとはいえ、ユーザーデータに関する長期的なリスクは引き続き注視する必要がある。漏えいした情報の用途、有効期間、影響範囲は、現時点ではまだ完全に明らかになっていない。
ファンダメンタルズの観点からは、Gnosis Payは資金の安全性に影響はなかったと強調しており、短期的には不安の緩和につながっている。しかし、レガシーシステムにアクセスされたという事実そのものが、暗号資産決済インフラの一部で技術アーキテクチャの老朽化が進んでいることを露呈している。こうしたシステムは過去のユーザーや取引データを抱えていることが多く、アップグレードにはコストがかかり、移行リスクも高いため、セキュリティ上の弱点になりやすい。
市場はどのように反応するだろうか。資金の損失を伴わないため、市場全体への直接的な影響は限定的で、注目度もそれほど高くならない可能性がある。ただし、リスク分析の観点から見ると、この事件は市場に対し、セキュリティをめぐる議論が「不正利用の防止」から「情報漏えいの防止」へと広がりつつあることを示している。
反対要因としては、資金が失われず、規模も小さいことから、短期的な市場の反応はおそらく限定的であり、過度に問題を大きく捉える必要はない。真に警戒すべきなのは、ユーザーデータに潜む長期的なリスクだ。
今後、何に注目すべきか。アクセスされたデータの具体的な範囲や、決済情報が含まれていたかどうか、さらに今後どのような是正措置や補償が行われるかについて、公式発表があるかが焦点となる。取引の観点では、この種の事件が特定の資産価格に与える影響は限定的だ。むしろ、追いかけ買いやパニック売りをするのではなく、暗号資産決済分野のセキュリティをめぐる議論の新たな論点となるかどうかに注目したい。
#CryptoSecurity #DataBreach
以上は情報の整理と個人的な分析であり、投資助言を構成するものではありません。
暗号資産決済インフラの信頼性の弱点が、再び浮き彫りになった。Decryptの報道によると、暗号資産クレジットカードサービスを提供するGnosis Payは、同社のブランドカードを支えるレガシーシステムに保存されていた顧客情報にハッカーがアクセスしたと発表した。ただし、資金は盗まれていない。
今回の事件の性質は、最近発生した複数の暗号資産関連セキュリティ事件とは明らかに異なる。BinanceやGOPAXなどの事件では、資金の損失やシステムの停止が中心だった。一方、Gnosis Payの事件はユーザーの個人情報の漏えいに焦点が当たっている。言い換えれば、損失の中心が「お金」から「データ」へと移った。
なぜこの件に注目すべきなのか。暗号資産カードは、暗号資産と現実世界での消費をつなぐ橋渡し役であり、その背後のシステムにはユーザーの本人確認情報や決済情報などの機微な情報が保存されている。この種の決済インフラに信頼の欠落が生じれば、影響を受けるのは個別のプロジェクトだけでなく、業界全体に対するユーザーの心理にも及ぶ。今回は資金が失われず、事件の規模も比較的限定的だったとはいえ、ユーザーデータに関する長期的なリスクは引き続き注視する必要がある。漏えいした情報の用途、有効期間、影響範囲は、現時点ではまだ完全に明らかになっていない。
ファンダメンタルズの観点からは、Gnosis Payは資金の安全性に影響はなかったと強調しており、短期的には不安の緩和につながっている。しかし、レガシーシステムにアクセスされたという事実そのものが、暗号資産決済インフラの一部で技術アーキテクチャの老朽化が進んでいることを露呈している。こうしたシステムは過去のユーザーや取引データを抱えていることが多く、アップグレードにはコストがかかり、移行リスクも高いため、セキュリティ上の弱点になりやすい。
市場はどのように反応するだろうか。資金の損失を伴わないため、市場全体への直接的な影響は限定的で、注目度もそれほど高くならない可能性がある。ただし、リスク分析の観点から見ると、この事件は市場に対し、セキュリティをめぐる議論が「不正利用の防止」から「情報漏えいの防止」へと広がりつつあることを示している。
反対要因としては、資金が失われず、規模も小さいことから、短期的な市場の反応はおそらく限定的であり、過度に問題を大きく捉える必要はない。真に警戒すべきなのは、ユーザーデータに潜む長期的なリスクだ。
今後、何に注目すべきか。アクセスされたデータの具体的な範囲や、決済情報が含まれていたかどうか、さらに今後どのような是正措置や補償が行われるかについて、公式発表があるかが焦点となる。取引の観点では、この種の事件が特定の資産価格に与える影響は限定的だ。むしろ、追いかけ買いやパニック売りをするのではなく、暗号資産決済分野のセキュリティをめぐる議論の新たな論点となるかどうかに注目したい。
#CryptoSecurity #DataBreach
以上は情報の整理と個人的な分析であり、投資助言を構成するものではありません。
68
Gnosis Payは、同社ブランドの消費者向けカードを支える旧システムで発生した侵害について公表しました。同社によると、不正アクセスを11月3日に検知し、11月6日14:32 UTCに公表しました。2時間以内に封じ込めを開始し、影響を受けた認証情報を置き換え、脆弱性に対処したとのことです。
Gnosis Payによると、このインシデントで一部の顧客情報が漏えいしましたが、ホワイトラベルの法人向けプラットフォームと顧客資金には影響がありませんでした。これらは同社の発表内容であり、ウォレット残高に関する独立した監査結果は報告されていません。影響を受けた顧客数、データ項目の全容、技術的な原因は明らかにされていません。
カードを利用している場合は、アカウントごとの通知に従い、個人情報を使ったフィッシングに警戒してください。公式アプリを直接開き、メッセージでシードフレーズ、秘密鍵、PIN、カード番号全桁を決して共有しないでください。
侵害の公表で最も重要なのは何でしょうか。明確な影響範囲、信頼できる時系列、それとも独立した検証でしょうか?
出典:[Gnosis Payのお知らせ](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
結論:$GNO — Gnosisエコシステムのトークンに関する[Binance GNO/USDT現物チャート](https://www.binance.com/en/trade/GNO_USDT?type=spot)です。このカードインシデントを測る指標ではありません。チャートを自分で確認し、独自に調査したうえで、責任ある取引を心がけてください。 #GnosisPay #GNO #CryptoSecurity #DataBreach
Gnosis Payは、同社ブランドの消費者向けカードを支える旧システムで発生した侵害について公表しました。同社によると、不正アクセスを11月3日に検知し、11月6日14:32 UTCに公表しました。2時間以内に封じ込めを開始し、影響を受けた認証情報を置き換え、脆弱性に対処したとのことです。
Gnosis Payによると、このインシデントで一部の顧客情報が漏えいしましたが、ホワイトラベルの法人向けプラットフォームと顧客資金には影響がありませんでした。これらは同社の発表内容であり、ウォレット残高に関する独立した監査結果は報告されていません。影響を受けた顧客数、データ項目の全容、技術的な原因は明らかにされていません。
カードを利用している場合は、アカウントごとの通知に従い、個人情報を使ったフィッシングに警戒してください。公式アプリを直接開き、メッセージでシードフレーズ、秘密鍵、PIN、カード番号全桁を決して共有しないでください。
侵害の公表で最も重要なのは何でしょうか。明確な影響範囲、信頼できる時系列、それとも独立した検証でしょうか?
出典:[Gnosis Payのお知らせ](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
結論:$GNO — Gnosisエコシステムのトークンに関する[Binance GNO/USDT現物チャート](https://www.binance.com/en/trade/GNO_USDT?type=spot)です。このカードインシデントを測る指標ではありません。チャートを自分で確認し、独自に調査したうえで、責任ある取引を心がけてください。 #GnosisPay #GNO #CryptoSecurity #DataBreach
Gnosis Payによると、このインシデントで一部の顧客情報が漏えいしましたが、ホワイトラベルの法人向けプラットフォームと顧客資金には影響がありませんでした。これらは同社の発表内容であり、ウォレット残高に関する独立した監査結果は報告されていません。影響を受けた顧客数、データ項目の全容、技術的な原因は明らかにされていません。
カードを利用している場合は、アカウントごとの通知に従い、個人情報を使ったフィッシングに警戒してください。公式アプリを直接開き、メッセージでシードフレーズ、秘密鍵、PIN、カード番号全桁を決して共有しないでください。
侵害の公表で最も重要なのは何でしょうか。明確な影響範囲、信頼できる時系列、それとも独立した検証でしょうか?
出典:[Gnosis Payのお知らせ](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
結論:$GNO — Gnosisエコシステムのトークンに関する[Binance GNO/USDT現物チャート](https://www.binance.com/en/trade/GNO_USDT?type=spot)です。このカードインシデントを測る指標ではありません。チャートを自分で確認し、独自に調査したうえで、責任ある取引を心がけてください。 #GnosisPay #GNO #CryptoSecurity #DataBreach
45
🚨 CZが警告:データ漏えいは暗号資産のセキュリティに深刻なリスクをもたらす!🔐
🇺🇸🌐 Binance創設者のChangpeng Zhao(CZ)は、個人データが漏えいすると、暗号資産ユーザーがフィッシング詐欺、SIMスワップ攻撃、ソーシャルエンジニアリング、さらには現実世界での脅威にさらされる可能性があると警告しました。
最近のデータ侵害に関する報道を受け、犯罪者が漏えいした氏名、メールアドレス、電話番号を悪用し、暗号資産投資家を標的にする手口への懸念が再び高まっています。
🛡️ SAFUでいるために:
🔹 取引所ごとに固有のメールアドレスと強力なパスワードを使用しましょう。
🔹 SMSベースの2段階認証よりも、パスキー、ハードウェアセキュリティキー、認証アプリを利用しましょう。
🔹 不審なリンクはクリックせず、パスワード、秘密鍵、リカバリーフレーズを決して共有しないでください。
🔹 利用可能な場合は、出金先アドレスのホワイトリスト登録とフィッシング対策を有効にしましょう。
🔹 サポートからの連絡は、公式チャネルを通じて確認しましょう。
⚠️ 覚えておきましょう:データが漏えいしても、暗号資産が自動的に侵害されたことを意味するわけではありません。ただし、個人情報が流出すると、標的型詐欺の説得力が増すおそれがあります。
🔒 自分の身元を守りましょう。アカウントを安全に保ちましょう。SAFUでいましょう!
📌 参考資料:
• BeInCrypto — 大手4社を襲った暗号資産データ漏えいの波を受け、CZがSAFUでいる方法を共有、2026年10月28日:
• 2026年10月23日にXで報じられたCZのセキュリティ警告:https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🚨 CZが警告:データ漏えいは暗号資産のセキュリティに深刻なリスクをもたらす!🔐
🇺🇸🌐 Binance創設者のChangpeng Zhao(CZ)は、個人データが漏えいすると、暗号資産ユーザーがフィッシング詐欺、SIMスワップ攻撃、ソーシャルエンジニアリング、さらには現実世界での脅威にさらされる可能性があると警告しました。
最近のデータ侵害に関する報道を受け、犯罪者が漏えいした氏名、メールアドレス、電話番号を悪用し、暗号資産投資家を標的にする手口への懸念が再び高まっています。
🛡️ SAFUでいるために:
🔹 取引所ごとに固有のメールアドレスと強力なパスワードを使用しましょう。
🔹 SMSベースの2段階認証よりも、パスキー、ハードウェアセキュリティキー、認証アプリを利用しましょう。
🔹 不審なリンクはクリックせず、パスワード、秘密鍵、リカバリーフレーズを決して共有しないでください。
🔹 利用可能な場合は、出金先アドレスのホワイトリスト登録とフィッシング対策を有効にしましょう。
🔹 サポートからの連絡は、公式チャネルを通じて確認しましょう。
⚠️ 覚えておきましょう:データが漏えいしても、暗号資産が自動的に侵害されたことを意味するわけではありません。ただし、個人情報が流出すると、標的型詐欺の説得力が増すおそれがあります。
🔒 自分の身元を守りましょう。アカウントを安全に保ちましょう。SAFUでいましょう!
📌 参考資料:
• BeInCrypto — 大手4社を襲った暗号資産データ漏えいの波を受け、CZがSAFUでいる方法を共有、2026年10月28日:
• 2026年10月23日にXで報じられたCZのセキュリティ警告:https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🇺🇸🌐 Binance創設者のChangpeng Zhao(CZ)は、個人データが漏えいすると、暗号資産ユーザーがフィッシング詐欺、SIMスワップ攻撃、ソーシャルエンジニアリング、さらには現実世界での脅威にさらされる可能性があると警告しました。
最近のデータ侵害に関する報道を受け、犯罪者が漏えいした氏名、メールアドレス、電話番号を悪用し、暗号資産投資家を標的にする手口への懸念が再び高まっています。
🛡️ SAFUでいるために:
🔹 取引所ごとに固有のメールアドレスと強力なパスワードを使用しましょう。
🔹 SMSベースの2段階認証よりも、パスキー、ハードウェアセキュリティキー、認証アプリを利用しましょう。
🔹 不審なリンクはクリックせず、パスワード、秘密鍵、リカバリーフレーズを決して共有しないでください。
🔹 利用可能な場合は、出金先アドレスのホワイトリスト登録とフィッシング対策を有効にしましょう。
🔹 サポートからの連絡は、公式チャネルを通じて確認しましょう。
⚠️ 覚えておきましょう:データが漏えいしても、暗号資産が自動的に侵害されたことを意味するわけではありません。ただし、個人情報が流出すると、標的型詐欺の説得力が増すおそれがあります。
🔒 自分の身元を守りましょう。アカウントを安全に保ちましょう。SAFUでいましょう!
📌 参考資料:
• BeInCrypto — 大手4社を襲った暗号資産データ漏えいの波を受け、CZがSAFUでいる方法を共有、2026年10月28日:
• 2026年10月23日にXで報じられたCZのセキュリティ警告:https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
690

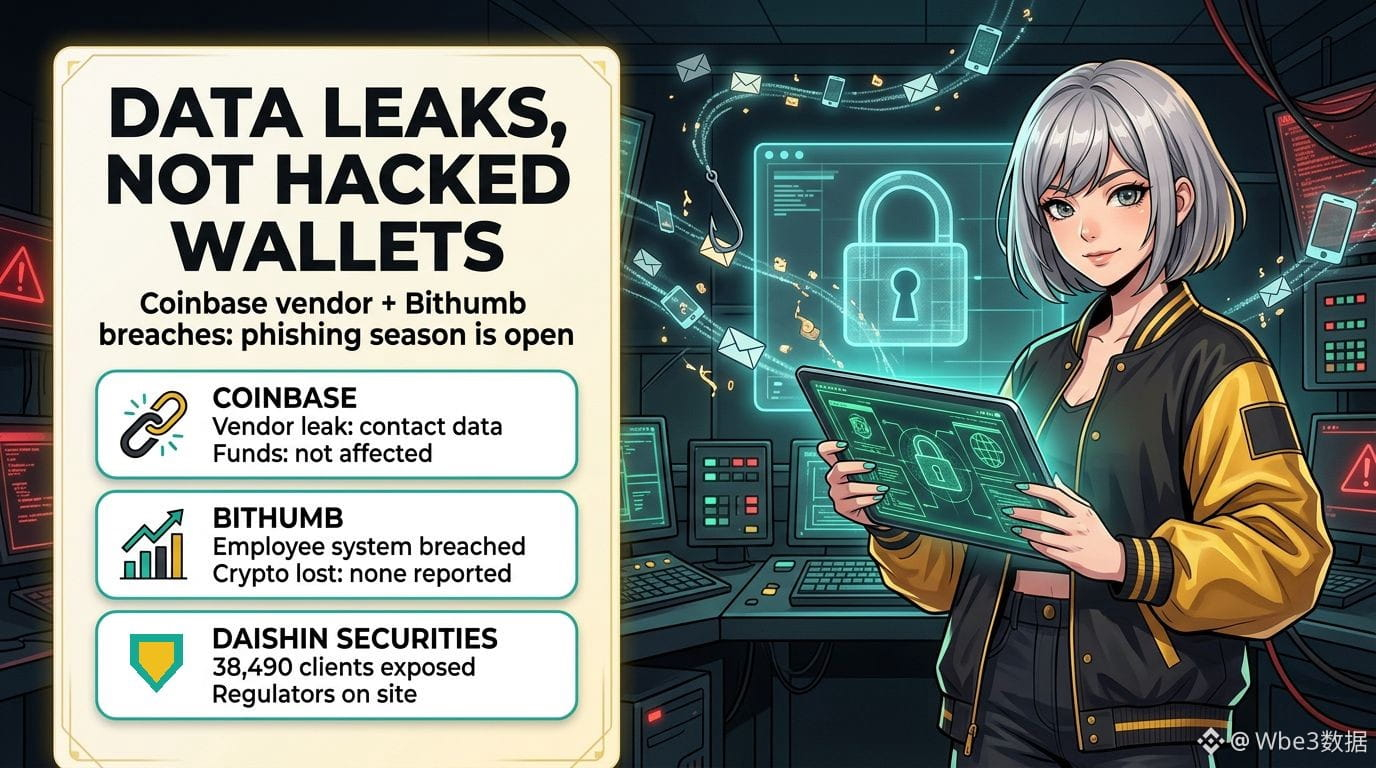
1日で2件の取引所データ流出騒ぎ。でも、本当の標的はあなたのコインではありません。受信箱です。
水曜日時点で実際に分かっていることは次のとおりです。
• Coinbase:同社が利用する分析ベンダーのAmplitudeでセキュリティインシデントが発生し、Coinbaseが「顧客のごく一部」とする人々の連絡先データが流出しました。Coinbaseによると、自社システムへの不正アクセスはなく、顧客資金にも影響はありませんでした。あるセキュリティ研究者は7万人以上が被害に遭ったと主張していますが、Coinbaseは人数を確認していないため、この数字は未確認情報として扱ってください。
• Bithumb:韓国第2位の取引所によると、外部の人物が社内の従業員向けモバイルシステムに侵入し、個人情報を持ち出しました。同社によれば、このシステムは取引システムとは別で、暗号資産の流出はなく、会員データが関係していたかどうかは引き続き調査中です。
• より広い状況:大信証券は、別の攻撃で顧客38,490人のデータが流出したと発表しました。また、韓国の金融当局は今日、緊急会合を開き、現地に検査官を派遣しました。
重要な理由:流出した氏名、メールアドレス、電話番号が、それだけで直接ウォレットから資金を奪うことはほとんどありません。問題は、その次に起きる攻撃の材料になることです。あなたの名前を知っている「サポート」からの電話、偽の情報漏えい通知メール、SIMスワップの試みなどです。
今週、落ち着いて確認したいチェックリスト:
1. 利用しているすべての取引所で、フィッシング対策コードと出金先ホワイトリストを有効にする。
2. 可能であれば、SMSによる2要素認証をパスキーまたはハードウェアキーに切り替える。
3. 携帯電話会社に、電話番号移転用のPINを設定してもらう。
4. 「セキュリティ上の問題」について連絡してくる相手は、詐欺師だと考える。本物のサポートが認証コード、パスワード、シードフレーズを尋ねることはありません。
あなたについて知りすぎているフィッシングメッセージを受け取ったことはありますか?
#CryptoSecurity #Phishing #DataBreach
金融アドバイスではありません。
1日で2件の取引所データ流出騒ぎ。でも、本当の標的はあなたのコインではありません。受信箱です。
水曜日時点で実際に分かっていることは次のとおりです。
• Coinbase:同社が利用する分析ベンダーのAmplitudeでセキュリティインシデントが発生し、Coinbaseが「顧客のごく一部」とする人々の連絡先データが流出しました。Coinbaseによると、自社システムへの不正アクセスはなく、顧客資金にも影響はありませんでした。あるセキュリティ研究者は7万人以上が被害に遭ったと主張していますが、Coinbaseは人数を確認していないため、この数字は未確認情報として扱ってください。
• Bithumb:韓国第2位の取引所によると、外部の人物が社内の従業員向けモバイルシステムに侵入し、個人情報を持ち出しました。同社によれば、このシステムは取引システムとは別で、暗号資産の流出はなく、会員データが関係していたかどうかは引き続き調査中です。
• より広い状況:大信証券は、別の攻撃で顧客38,490人のデータが流出したと発表しました。また、韓国の金融当局は今日、緊急会合を開き、現地に検査官を派遣しました。
重要な理由:流出した氏名、メールアドレス、電話番号が、それだけで直接ウォレットから資金を奪うことはほとんどありません。問題は、その次に起きる攻撃の材料になることです。あなたの名前を知っている「サポート」からの電話、偽の情報漏えい通知メール、SIMスワップの試みなどです。
今週、落ち着いて確認したいチェックリスト:
1. 利用しているすべての取引所で、フィッシング対策コードと出金先ホワイトリストを有効にする。
2. 可能であれば、SMSによる2要素認証をパスキーまたはハードウェアキーに切り替える。
3. 携帯電話会社に、電話番号移転用のPINを設定してもらう。
4. 「セキュリティ上の問題」について連絡してくる相手は、詐欺師だと考える。本物のサポートが認証コード、パスワード、シードフレーズを尋ねることはありません。
あなたについて知りすぎているフィッシングメッセージを受け取ったことはありますか?
#CryptoSecurity #Phishing #DataBreach
金融アドバイスではありません。
水曜日時点で実際に分かっていることは次のとおりです。
• Coinbase:同社が利用する分析ベンダーのAmplitudeでセキュリティインシデントが発生し、Coinbaseが「顧客のごく一部」とする人々の連絡先データが流出しました。Coinbaseによると、自社システムへの不正アクセスはなく、顧客資金にも影響はありませんでした。あるセキュリティ研究者は7万人以上が被害に遭ったと主張していますが、Coinbaseは人数を確認していないため、この数字は未確認情報として扱ってください。
• Bithumb:韓国第2位の取引所によると、外部の人物が社内の従業員向けモバイルシステムに侵入し、個人情報を持ち出しました。同社によれば、このシステムは取引システムとは別で、暗号資産の流出はなく、会員データが関係していたかどうかは引き続き調査中です。
• より広い状況:大信証券は、別の攻撃で顧客38,490人のデータが流出したと発表しました。また、韓国の金融当局は今日、緊急会合を開き、現地に検査官を派遣しました。
重要な理由:流出した氏名、メールアドレス、電話番号が、それだけで直接ウォレットから資金を奪うことはほとんどありません。問題は、その次に起きる攻撃の材料になることです。あなたの名前を知っている「サポート」からの電話、偽の情報漏えい通知メール、SIMスワップの試みなどです。
今週、落ち着いて確認したいチェックリスト:
1. 利用しているすべての取引所で、フィッシング対策コードと出金先ホワイトリストを有効にする。
2. 可能であれば、SMSによる2要素認証をパスキーまたはハードウェアキーに切り替える。
3. 携帯電話会社に、電話番号移転用のPINを設定してもらう。
4. 「セキュリティ上の問題」について連絡してくる相手は、詐欺師だと考える。本物のサポートが認証コード、パスワード、シードフレーズを尋ねることはありません。
あなたについて知りすぎているフィッシングメッセージを受け取ったことはありますか?
#CryptoSecurity #Phishing #DataBreach
金融アドバイスではありません。
67

·
--
🚨 $HAEDAL が露呈:韓国の暗号資産エコシステムを揺るがす大規模データ侵害 📉
📊 Bithumbでの侵害に加え、DaishinとMiraeでの情報漏洩により、この地域のデジタル金融基盤に潜む構造的な脆弱性が浮き彫りになっています。機関投資家はすでにエクスポージャーの見直しを進めており、賢明な投資家が関連トークンを手放す可能性を踏まえ、流動性の動向を注視しています。📌 $HAEDAL 、$HUMA 、$AIN は規制当局の監視強化の対象となる可能性があり、資金の流れが滞り、バリュエーションが圧縮されるおそれがあります。
🦈 規制当局が防御の強化を求めるなか、市場心理は弱気に傾き、影響を受けた資産全般で短期的な下落が起こる可能性があります。⚡ リスクを引き締めますか?それとも、この余波を逆張りの参入機会と捉えますか? 💬
⚠️ 投資助言ではありません。常にリスク管理を徹底してください。 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
🚨 $HAEDAL が露呈:韓国の暗号資産エコシステムを揺るがす大規模データ侵害 📉
📊 Bithumbでの侵害に加え、DaishinとMiraeでの情報漏洩により、この地域のデジタル金融基盤に潜む構造的な脆弱性が浮き彫りになっています。機関投資家はすでにエクスポージャーの見直しを進めており、賢明な投資家が関連トークンを手放す可能性を踏まえ、流動性の動向を注視しています。📌 $HAEDAL 、$HUMA 、$AIN は規制当局の監視強化の対象となる可能性があり、資金の流れが滞り、バリュエーションが圧縮されるおそれがあります。
🦈 規制当局が防御の強化を求めるなか、市場心理は弱気に傾き、影響を受けた資産全般で短期的な下落が起こる可能性があります。⚡ リスクを引き締めますか?それとも、この余波を逆張りの参入機会と捉えますか? 💬
⚠️ 投資助言ではありません。常にリスク管理を徹底してください。 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
📊 Bithumbでの侵害に加え、DaishinとMiraeでの情報漏洩により、この地域のデジタル金融基盤に潜む構造的な脆弱性が浮き彫りになっています。機関投資家はすでにエクスポージャーの見直しを進めており、賢明な投資家が関連トークンを手放す可能性を踏まえ、流動性の動向を注視しています。📌 $HAEDAL 、$HUMA 、$AIN は規制当局の監視強化の対象となる可能性があり、資金の流れが滞り、バリュエーションが圧縮されるおそれがあります。
🦈 規制当局が防御の強化を求めるなか、市場心理は弱気に傾き、影響を受けた資産全般で短期的な下落が起こる可能性があります。⚡ リスクを引き締めますか?それとも、この余波を逆張りの参入機会と捉えますか? 💬
⚠️ 投資助言ではありません。常にリスク管理を徹底してください。 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
18


#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Keystoneのウェブサイト侵害で暗号資産購入者の配送先住所が流出 ⚠️🔐
最大のセキュリティリスクは、必ずしもウォレットの中にあるとは限りません。ウォレットを保管している住所がリスクになることもあります。
暗号資産ハードウェアウォレットメーカーのKeystoneは、顧客の氏名、連絡先、配送先住所、注文情報が流出するウェブサイト侵害があったことを公表しました。
同社は、Shopifyを利用したストアのアクティビティを調査した結果、10月20日に不正アクセスを検知し、2026年10月23日にデータ流出を確認しました。
Keystoneによると、決済情報、リカバリーフレーズ、秘密鍵、ウォレットのパスワードは流出していません。不正アクセスを遮断し、脆弱性を修正したうえで、影響を受けた顧客への通知を開始しました。影響を受けたユーザー数は明らかにされていません。
しかし、より大きな懸念があります。誰かの身元や自宅住所、ハードウェアウォレットを購入した事実が知られると、犯罪者が巧妙なフィッシング攻撃を仕掛けたり、現実世界で暗号資産保有者を標的にしたりする可能性があります。
私の見解:自己管理によって暗号資産を自分で管理することはできますが、第三者サービスから流出した個人情報までは守れません。あなたのセキュリティは、デジタル資産と現実の身元をつなぐ最も弱い部分の強度に左右されます。
Keystoneで購入した方は、公式窓口を通じて通知内容を確認し、予期しない返金や交換の申し出は無視してください。また、リカバリーフレーズは決して共有しないでください。正規のサポート担当者がそれを尋ねることはありません。
真の暗号資産セキュリティとは、資産だけでなく、あなたを標的にする手掛かりとなり得る個人情報も守ることです。
ハードウェアウォレット企業には、顧客の注文完了後、より厳格なデータ削除基準を適用すべきでしょうか?
免責事項:この投稿は教育目的のみであり、金融またはセキュリティに関する助言ではありません。
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Keystoneのウェブサイト侵害で暗号資産購入者の配送先住所が流出 ⚠️🔐
最大のセキュリティリスクは、必ずしもウォレットの中にあるとは限りません。ウォレットを保管している住所がリスクになることもあります。
暗号資産ハードウェアウォレットメーカーのKeystoneは、顧客の氏名、連絡先、配送先住所、注文情報が流出するウェブサイト侵害があったことを公表しました。
同社は、Shopifyを利用したストアのアクティビティを調査した結果、10月20日に不正アクセスを検知し、2026年10月23日にデータ流出を確認しました。
Keystoneによると、決済情報、リカバリーフレーズ、秘密鍵、ウォレットのパスワードは流出していません。不正アクセスを遮断し、脆弱性を修正したうえで、影響を受けた顧客への通知を開始しました。影響を受けたユーザー数は明らかにされていません。
しかし、より大きな懸念があります。誰かの身元や自宅住所、ハードウェアウォレットを購入した事実が知られると、犯罪者が巧妙なフィッシング攻撃を仕掛けたり、現実世界で暗号資産保有者を標的にしたりする可能性があります。
私の見解:自己管理によって暗号資産を自分で管理することはできますが、第三者サービスから流出した個人情報までは守れません。あなたのセキュリティは、デジタル資産と現実の身元をつなぐ最も弱い部分の強度に左右されます。
Keystoneで購入した方は、公式窓口を通じて通知内容を確認し、予期しない返金や交換の申し出は無視してください。また、リカバリーフレーズは決して共有しないでください。正規のサポート担当者がそれを尋ねることはありません。
真の暗号資産セキュリティとは、資産だけでなく、あなたを標的にする手掛かりとなり得る個人情報も守ることです。
ハードウェアウォレット企業には、顧客の注文完了後、より厳格なデータ削除基準を適用すべきでしょうか?
免責事項:この投稿は教育目的のみであり、金融またはセキュリティに関する助言ではありません。
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
🔐⚠️ Keystoneのウェブサイト侵害で暗号資産購入者の配送先住所が流出 ⚠️🔐
最大のセキュリティリスクは、必ずしもウォレットの中にあるとは限りません。ウォレットを保管している住所がリスクになることもあります。
暗号資産ハードウェアウォレットメーカーのKeystoneは、顧客の氏名、連絡先、配送先住所、注文情報が流出するウェブサイト侵害があったことを公表しました。
同社は、Shopifyを利用したストアのアクティビティを調査した結果、10月20日に不正アクセスを検知し、2026年10月23日にデータ流出を確認しました。
Keystoneによると、決済情報、リカバリーフレーズ、秘密鍵、ウォレットのパスワードは流出していません。不正アクセスを遮断し、脆弱性を修正したうえで、影響を受けた顧客への通知を開始しました。影響を受けたユーザー数は明らかにされていません。
しかし、より大きな懸念があります。誰かの身元や自宅住所、ハードウェアウォレットを購入した事実が知られると、犯罪者が巧妙なフィッシング攻撃を仕掛けたり、現実世界で暗号資産保有者を標的にしたりする可能性があります。
私の見解:自己管理によって暗号資産を自分で管理することはできますが、第三者サービスから流出した個人情報までは守れません。あなたのセキュリティは、デジタル資産と現実の身元をつなぐ最も弱い部分の強度に左右されます。
Keystoneで購入した方は、公式窓口を通じて通知内容を確認し、予期しない返金や交換の申し出は無視してください。また、リカバリーフレーズは決して共有しないでください。正規のサポート担当者がそれを尋ねることはありません。
真の暗号資産セキュリティとは、資産だけでなく、あなたを標的にする手掛かりとなり得る個人情報も守ることです。
ハードウェアウォレット企業には、顧客の注文完了後、より厳格なデータ削除基準を適用すべきでしょうか?
免責事項:この投稿は教育目的のみであり、金融またはセキュリティに関する助言ではありません。
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
286

·
--
Keystone Walletでデータ侵害、ハードウェアウォレット業界にさらなる圧力
10月20日、Keystoneのウェブサイトへの不正アクセスにより、顧客の氏名、連絡先、配送先住所、注文情報(購入商品や価格を含む)が流出しました。
同社は、決済カード情報、銀行口座情報、ウォレットのパスワード、リカバリーフレーズ、秘密鍵は侵害されていないと確認しました。
Keystoneは侵入を遮断し、脆弱性にパッチを適用したうえで調査を開始し、影響を受けた顧客に連絡しています。
今回の件は、東南アジアの流通経路でデバイスが改造されたLedgerや、物流業者からの情報漏えいにより8万人を超える顧客の情報が流出したTrezorでの、最近の侵害に続くものです。
ハードウェアウォレットの提供事業者は、デバイス本体以外でユーザーデータを保護するために、どのような対策を講じるべきでしょうか?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
Keystone Walletでデータ侵害、ハードウェアウォレット業界にさらなる圧力
10月20日、Keystoneのウェブサイトへの不正アクセスにより、顧客の氏名、連絡先、配送先住所、注文情報(購入商品や価格を含む)が流出しました。
同社は、決済カード情報、銀行口座情報、ウォレットのパスワード、リカバリーフレーズ、秘密鍵は侵害されていないと確認しました。
Keystoneは侵入を遮断し、脆弱性にパッチを適用したうえで調査を開始し、影響を受けた顧客に連絡しています。
今回の件は、東南アジアの流通経路でデバイスが改造されたLedgerや、物流業者からの情報漏えいにより8万人を超える顧客の情報が流出したTrezorでの、最近の侵害に続くものです。
ハードウェアウォレットの提供事業者は、デバイス本体以外でユーザーデータを保護するために、どのような対策を講じるべきでしょうか?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
10月20日、Keystoneのウェブサイトへの不正アクセスにより、顧客の氏名、連絡先、配送先住所、注文情報(購入商品や価格を含む)が流出しました。
同社は、決済カード情報、銀行口座情報、ウォレットのパスワード、リカバリーフレーズ、秘密鍵は侵害されていないと確認しました。
Keystoneは侵入を遮断し、脆弱性にパッチを適用したうえで調査を開始し、影響を受けた顧客に連絡しています。
今回の件は、東南アジアの流通経路でデバイスが改造されたLedgerや、物流業者からの情報漏えいにより8万人を超える顧客の情報が流出したTrezorでの、最近の侵害に続くものです。
ハードウェアウォレットの提供事業者は、デバイス本体以外でユーザーデータを保護するために、どのような対策を講じるべきでしょうか?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
1
42

·
--
🚨 $BTC 警告:クラウド侵害で公開取引ログが流出!💥
📊 オンチェーン分析に使われるデータサービス、TiDB Cloudから大手取引所の公開取引フィードが抜き取られました。🦈 流出したのは誰でも閲覧できるログのみで、秘密鍵、パスワード、ユーザー残高には一切触れられていません。⚡ それでも、このスナップショットによって大口投資家は、本来見えないはずの注文フローを垣間見ることができ、流動性を狙う動きが起こりうる短い時間が生まれています。📌 トレーダーは次の出来高急増に注意してください。突然の売りがあれば、流出データへの反応かもしれません。
💬 公開台帳が一時的に透明になった今、あなたはポジションをどう調整しますか?👇
⚠️ これは投資助言ではありません。常にリスク管理を徹底してください。🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
🚨 $BTC 警告:クラウド侵害で公開取引ログが流出!💥
📊 オンチェーン分析に使われるデータサービス、TiDB Cloudから大手取引所の公開取引フィードが抜き取られました。🦈 流出したのは誰でも閲覧できるログのみで、秘密鍵、パスワード、ユーザー残高には一切触れられていません。⚡ それでも、このスナップショットによって大口投資家は、本来見えないはずの注文フローを垣間見ることができ、流動性を狙う動きが起こりうる短い時間が生まれています。📌 トレーダーは次の出来高急増に注意してください。突然の売りがあれば、流出データへの反応かもしれません。
💬 公開台帳が一時的に透明になった今、あなたはポジションをどう調整しますか?👇
⚠️ これは投資助言ではありません。常にリスク管理を徹底してください。🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
📊 オンチェーン分析に使われるデータサービス、TiDB Cloudから大手取引所の公開取引フィードが抜き取られました。🦈 流出したのは誰でも閲覧できるログのみで、秘密鍵、パスワード、ユーザー残高には一切触れられていません。⚡ それでも、このスナップショットによって大口投資家は、本来見えないはずの注文フローを垣間見ることができ、流動性を狙う動きが起こりうる短い時間が生まれています。📌 トレーダーは次の出来高急増に注意してください。突然の売りがあれば、流出データへの反応かもしれません。
💬 公開台帳が一時的に透明になった今、あなたはポジションをどう調整しますか?👇
⚠️ これは投資助言ではありません。常にリスク管理を徹底してください。🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
4

·
--
データ漏洩で1.3万ウォレットが直撃 🚨 $COTI $AVNT $AKE 危機一髪 📉
状況に新たな乱気流の層が乗った。Trezorの出荷ベクター侵害が表面化し、13,689人分のユーザーデータ—氏名、メール、電話番号、住所—が流出した。これはコア・プロトコルへの攻撃ではないが、典型的なセンチメントの流動性締め上げだ。賢い資金は、これを構造的な否定ではなく、短期的なボラティリティ急騰として読み取る。
デバイスは依然として安全だが、市場は信頼を即座に再評価する。トレーダーがノイズを消化するにつれ、$COTI 、$AVNT 、そして$AKE を下回る慎重な買いが入りやすいだろう。本当の狙いは、避けがたい需給の非効率(低流動性の掃き取り)が満ちるのを監視すること—重要なリバウンドが起きる前に起こる“薄い流動性の一掃”だ。
このデータ発生を巡って、あなたはどのようにリスクをポジショニングしている? これは押し目買いのチャンスか、それとも方向性が確定するまで退くべき理由なのか? 🧐
⚠️ 金融助言ではありません。必ずリスク管理をしてください。 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
データ漏洩で1.3万ウォレットが直撃 🚨 $COTI $AVNT $AKE 危機一髪 📉
状況に新たな乱気流の層が乗った。Trezorの出荷ベクター侵害が表面化し、13,689人分のユーザーデータ—氏名、メール、電話番号、住所—が流出した。これはコア・プロトコルへの攻撃ではないが、典型的なセンチメントの流動性締め上げだ。賢い資金は、これを構造的な否定ではなく、短期的なボラティリティ急騰として読み取る。
デバイスは依然として安全だが、市場は信頼を即座に再評価する。トレーダーがノイズを消化するにつれ、$COTI 、$AVNT 、そして$AKE を下回る慎重な買いが入りやすいだろう。本当の狙いは、避けがたい需給の非効率(低流動性の掃き取り)が満ちるのを監視すること—重要なリバウンドが起きる前に起こる“薄い流動性の一掃”だ。
このデータ発生を巡って、あなたはどのようにリスクをポジショニングしている? これは押し目買いのチャンスか、それとも方向性が確定するまで退くべき理由なのか? 🧐
⚠️ 金融助言ではありません。必ずリスク管理をしてください。 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
状況に新たな乱気流の層が乗った。Trezorの出荷ベクター侵害が表面化し、13,689人分のユーザーデータ—氏名、メール、電話番号、住所—が流出した。これはコア・プロトコルへの攻撃ではないが、典型的なセンチメントの流動性締め上げだ。賢い資金は、これを構造的な否定ではなく、短期的なボラティリティ急騰として読み取る。
デバイスは依然として安全だが、市場は信頼を即座に再評価する。トレーダーがノイズを消化するにつれ、$COTI 、$AVNT 、そして$AKE を下回る慎重な買いが入りやすいだろう。本当の狙いは、避けがたい需給の非効率(低流動性の掃き取り)が満ちるのを監視すること—重要なリバウンドが起きる前に起こる“薄い流動性の一掃”だ。
このデータ発生を巡って、あなたはどのようにリスクをポジショニングしている? これは押し目買いのチャンスか、それとも方向性が確定するまで退くべき理由なのか? 🧐
⚠️ 金融助言ではありません。必ずリスク管理をしてください。 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
201

·
--
🚨 $SFP BREACHが40Kユーザーを暴露 — 信頼ラインが崩壊? 🛑
🛡️ SafePalは、約40,000人の顧客の氏名、住所、電話番号を含むデータ侵害を開示しました。脆弱性は1年以上、注文追跡プラグインに存在し、機密の注文情報への不正アクセスを可能にしていました。🔍 抜き取られたデータに紐づく30以上のフィッシングサイトがあることから、これは単なる小さな漏えいではありません。ウォレット保有者の身元を狙い撃ちで収集したものです。
📉 トークンにとっては、ここで本当の被害を受けるのはセンチメント(心理)です。ハードウェアウォレットのブランドが売りにするのは、突破できないカストディ(保管)です。その物語がひび割れると、資金の流れは素早く変わり、$SFP は見出しが消えた後も摩擦を感じ続ける可能性が高いです。⚠️ これは、カストディのスタックにおけるサードパーティのプラグインについて、より鋭い問いを突きつけています――あなたの信頼は実際どこに置かれているのでしょうか?
💬 これを受けてセキュリティ設定を再監査していますか?それとも、このような侵害はハードウェアウォレットへの確信について何も変えないのでしょうか? 👇
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
🚨 $SFP BREACHが40Kユーザーを暴露 — 信頼ラインが崩壊? 🛑
🛡️ SafePalは、約40,000人の顧客の氏名、住所、電話番号を含むデータ侵害を開示しました。脆弱性は1年以上、注文追跡プラグインに存在し、機密の注文情報への不正アクセスを可能にしていました。🔍 抜き取られたデータに紐づく30以上のフィッシングサイトがあることから、これは単なる小さな漏えいではありません。ウォレット保有者の身元を狙い撃ちで収集したものです。
📉 トークンにとっては、ここで本当の被害を受けるのはセンチメント(心理)です。ハードウェアウォレットのブランドが売りにするのは、突破できないカストディ(保管)です。その物語がひび割れると、資金の流れは素早く変わり、$SFP は見出しが消えた後も摩擦を感じ続ける可能性が高いです。⚠️ これは、カストディのスタックにおけるサードパーティのプラグインについて、より鋭い問いを突きつけています――あなたの信頼は実際どこに置かれているのでしょうか?
💬 これを受けてセキュリティ設定を再監査していますか?それとも、このような侵害はハードウェアウォレットへの確信について何も変えないのでしょうか? 👇
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
🛡️ SafePalは、約40,000人の顧客の氏名、住所、電話番号を含むデータ侵害を開示しました。脆弱性は1年以上、注文追跡プラグインに存在し、機密の注文情報への不正アクセスを可能にしていました。🔍 抜き取られたデータに紐づく30以上のフィッシングサイトがあることから、これは単なる小さな漏えいではありません。ウォレット保有者の身元を狙い撃ちで収集したものです。
📉 トークンにとっては、ここで本当の被害を受けるのはセンチメント(心理)です。ハードウェアウォレットのブランドが売りにするのは、突破できないカストディ(保管)です。その物語がひび割れると、資金の流れは素早く変わり、$SFP は見出しが消えた後も摩擦を感じ続ける可能性が高いです。⚠️ これは、カストディのスタックにおけるサードパーティのプラグインについて、より鋭い問いを突きつけています――あなたの信頼は実際どこに置かれているのでしょうか?
💬 これを受けてセキュリティ設定を再監査していますか?それとも、このような侵害はハードウェアウォレットへの確信について何も変えないのでしょうか? 👇
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
94
·
--
🚨 Revolut&偽の政府メール:深刻なデータセキュリティ警告
Revolutをめぐる新たなサイバーセキュリティ上の論争が、金融機関が機微な政府からの依頼をどのように確認しているのかを問うています。
オンラインで出回っている報告では、偽の政府メール/依頼が使われ、機微な顧客情報の入手や流出につながった可能性が示唆されています。全容や詳細はまだ独立して検証が必要ですが、この状況は重大なサイバーセキュリティの教訓を浮き彫りにしています:
🔐 公式に見えるからといって、メールを信じてはいけない。
金融プラットフォームでは、身元確認や権限確認が十分に強固でない場合、説得力のある政府らしい依頼でも危険になりえます。
なぜ重要なのか👇
💳 金融プラットフォームは非常に機微な顧客データを扱います。
📧 メールのなりすましにより、不正な依頼が正当なものに見えることがあります。
🏦 KYC情報は攻撃者にとって非常に価値の高いものになりえます。
🎣 漏えいした情報は、標的型のフィッシングやソーシャルエンジニアリング攻撃の燃料になる可能性があります。
Revolut自体も、疑わしい送信元アドレスを確認し、思いがけない連絡を信じるのではなくアプリ経由でサポートに連絡するよう利用者に助言しています。�
Revolut
⚠️ より大きな問い:
銀行やフィンテック企業は、政府からの依頼に応じて顧客情報を開示する前に、複数の独立した検証ステップを求めるべきでしょうか?
🟢 YES — 検証は必須にすべき
🔴 現行システムはすでに十分
あなたはどう思いますか?👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*本投稿は報告されている申し立てについて述べるものであり、オンラインで流通しているすべての主張が独立して確認されていることを意味しません。必ず公式な情報源で内容を確認してください。*
🚨 Revolut&偽の政府メール:深刻なデータセキュリティ警告
Revolutをめぐる新たなサイバーセキュリティ上の論争が、金融機関が機微な政府からの依頼をどのように確認しているのかを問うています。
オンラインで出回っている報告では、偽の政府メール/依頼が使われ、機微な顧客情報の入手や流出につながった可能性が示唆されています。全容や詳細はまだ独立して検証が必要ですが、この状況は重大なサイバーセキュリティの教訓を浮き彫りにしています:
🔐 公式に見えるからといって、メールを信じてはいけない。
金融プラットフォームでは、身元確認や権限確認が十分に強固でない場合、説得力のある政府らしい依頼でも危険になりえます。
なぜ重要なのか👇
💳 金融プラットフォームは非常に機微な顧客データを扱います。
📧 メールのなりすましにより、不正な依頼が正当なものに見えることがあります。
🏦 KYC情報は攻撃者にとって非常に価値の高いものになりえます。
🎣 漏えいした情報は、標的型のフィッシングやソーシャルエンジニアリング攻撃の燃料になる可能性があります。
Revolut自体も、疑わしい送信元アドレスを確認し、思いがけない連絡を信じるのではなくアプリ経由でサポートに連絡するよう利用者に助言しています。�
Revolut
⚠️ より大きな問い:
銀行やフィンテック企業は、政府からの依頼に応じて顧客情報を開示する前に、複数の独立した検証ステップを求めるべきでしょうか?
🟢 YES — 検証は必須にすべき
🔴 現行システムはすでに十分
あなたはどう思いますか?👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*本投稿は報告されている申し立てについて述べるものであり、オンラインで流通しているすべての主張が独立して確認されていることを意味しません。必ず公式な情報源で内容を確認してください。*
Revolutをめぐる新たなサイバーセキュリティ上の論争が、金融機関が機微な政府からの依頼をどのように確認しているのかを問うています。
オンラインで出回っている報告では、偽の政府メール/依頼が使われ、機微な顧客情報の入手や流出につながった可能性が示唆されています。全容や詳細はまだ独立して検証が必要ですが、この状況は重大なサイバーセキュリティの教訓を浮き彫りにしています:
🔐 公式に見えるからといって、メールを信じてはいけない。
金融プラットフォームでは、身元確認や権限確認が十分に強固でない場合、説得力のある政府らしい依頼でも危険になりえます。
なぜ重要なのか👇
💳 金融プラットフォームは非常に機微な顧客データを扱います。
📧 メールのなりすましにより、不正な依頼が正当なものに見えることがあります。
🏦 KYC情報は攻撃者にとって非常に価値の高いものになりえます。
🎣 漏えいした情報は、標的型のフィッシングやソーシャルエンジニアリング攻撃の燃料になる可能性があります。
Revolut自体も、疑わしい送信元アドレスを確認し、思いがけない連絡を信じるのではなくアプリ経由でサポートに連絡するよう利用者に助言しています。�
Revolut
⚠️ より大きな問い:
銀行やフィンテック企業は、政府からの依頼に応じて顧客情報を開示する前に、複数の独立した検証ステップを求めるべきでしょうか?
🟢 YES — 検証は必須にすべき
🔴 現行システムはすでに十分
あなたはどう思いますか?👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*本投稿は報告されている申し立てについて述べるものであり、オンラインで流通しているすべての主張が独立して確認されていることを意味しません。必ず公式な情報源で内容を確認してください。*
80

🚨 巨大なデータ漏えい:運転免許証1億5300万枚が販売対象として公開
最新レポートによると、1億5300万枚の運転免許証が不正に漏えいしたという疑惑が浮上している。これらは身元確認会社から盗まれたものと考えられている。この出来事は、機密情報を外部の事業者に保管することに関するセキュリティリスクが高まっていることを浮き彫りにし、悪意ある主体にとって魅力的な標的になることを示している。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 出典: gizmodo.com
🚨 巨大なデータ漏えい:運転免許証1億5300万枚が販売対象として公開
最新レポートによると、1億5300万枚の運転免許証が不正に漏えいしたという疑惑が浮上している。これらは身元確認会社から盗まれたものと考えられている。この出来事は、機密情報を外部の事業者に保管することに関するセキュリティリスクが高まっていることを浮き彫りにし、悪意ある主体にとって魅力的な標的になることを示している。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 出典: gizmodo.com
最新レポートによると、1億5300万枚の運転免許証が不正に漏えいしたという疑惑が浮上している。これらは身元確認会社から盗まれたものと考えられている。この出来事は、機密情報を外部の事業者に保管することに関するセキュリティリスクが高まっていることを浮き彫りにし、悪意ある主体にとって魅力的な標的になることを示している。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 出典: gizmodo.com
45

·
--
Revolutやらかしました!このフィンテック企業が、なんと偽の政府の依頼に騙されてしまい、ユーザーのパスポート情報と完全なビットコインの取引履歴が漏えいしたのです。彼らは「影響を受けるのは“限定的な”ユーザーだけだ」と言っていますが、これはあまりにもとんでもない!
データセキュリティに問題が起きたことで、またしても分散型(デセントラライズド)ウォレットの重要性が議論され始めました。短期的には、ユーザーの一部がRevolutから資産を引き出し始める可能性がありますが、長期的にはむしろセルフカストディ(自分で資産管理する意識)の目覚めを促すかもしれません。
#DataBreach #CryptoSecurity $BTC
Revolutやらかしました!このフィンテック企業が、なんと偽の政府の依頼に騙されてしまい、ユーザーのパスポート情報と完全なビットコインの取引履歴が漏えいしたのです。彼らは「影響を受けるのは“限定的な”ユーザーだけだ」と言っていますが、これはあまりにもとんでもない!
データセキュリティに問題が起きたことで、またしても分散型(デセントラライズド)ウォレットの重要性が議論され始めました。短期的には、ユーザーの一部がRevolutから資産を引き出し始める可能性がありますが、長期的にはむしろセルフカストディ(自分で資産管理する意識)の目覚めを促すかもしれません。
#DataBreach #CryptoSecurity $BTC
データセキュリティに問題が起きたことで、またしても分散型(デセントラライズド)ウォレットの重要性が議論され始めました。短期的には、ユーザーの一部がRevolutから資産を引き出し始める可能性がありますが、長期的にはむしろセルフカストディ(自分で資産管理する意識)の目覚めを促すかもしれません。
#DataBreach #CryptoSecurity $BTC
108
記事
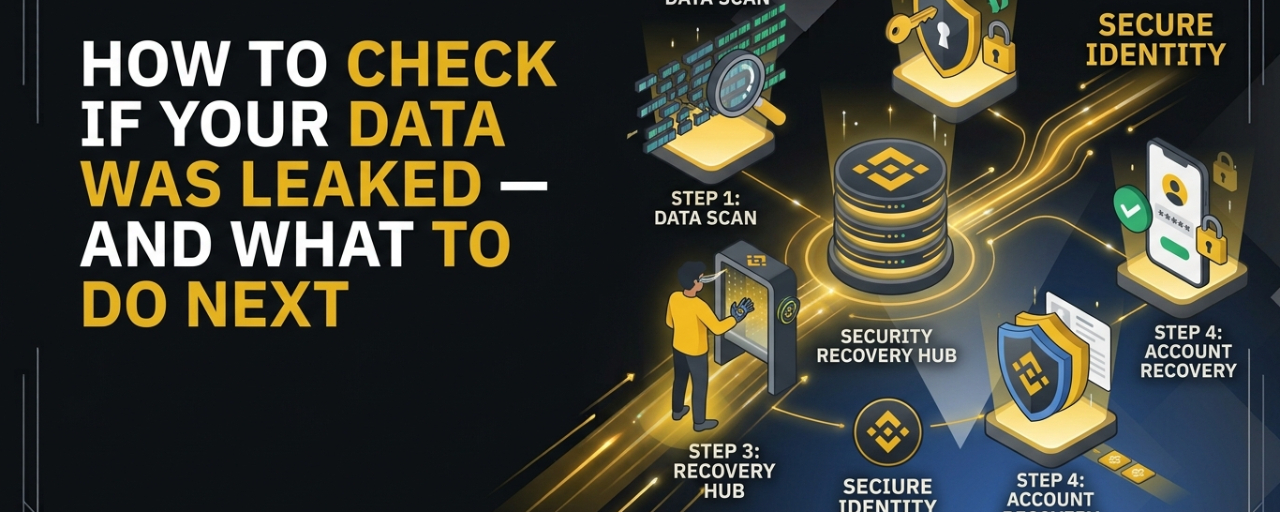
データが漏えいしたか確認する方法—そして次にやるべきことデータ侵害は、自分では気づかないうちに起こり得ます。
あなたは引き続き、メール、電話番号、SNSアカウント、取引所アカウント、その他のオンラインサービスを通常どおり使い続けるかもしれません。一方で、どれかのアカウントに紐づく情報が、すでに露出している可能性があります。
重要な問いは次の一点だけではありません:
「データが漏えいした?」
それ以外にも:
「それはどうなったら、どうすればいい?」
露出を確認する方法と、迅速に対応することで、起こり得る被害を大幅に減らせます。
実用的な手順をステップごとに紹介します。
データが漏えいしたか確認する方法—そして次にやるべきこと
データ侵害は、自分では気づかないうちに起こり得ます。
あなたは引き続き、メール、電話番号、SNSアカウント、取引所アカウント、その他のオンラインサービスを通常どおり使い続けるかもしれません。一方で、どれかのアカウントに紐づく情報が、すでに露出している可能性があります。
重要な問いは次の一点だけではありません:
「データが漏えいした?」
それ以外にも:
「それはどうなったら、どうすればいい?」
露出を確認する方法と、迅速に対応することで、起こり得る被害を大幅に減らせます。
実用的な手順をステップごとに紹介します。
あなたは引き続き、メール、電話番号、SNSアカウント、取引所アカウント、その他のオンラインサービスを通常どおり使い続けるかもしれません。一方で、どれかのアカウントに紐づく情報が、すでに露出している可能性があります。
重要な問いは次の一点だけではありません:
「データが漏えいした?」
それ以外にも:
「それはどうなったら、どうすればいい?」
露出を確認する方法と、迅速に対応することで、起こり得る被害を大幅に減らせます。
実用的な手順をステップごとに紹介します。
2
52

韓国、ユーザーデータ漏えいでビッサム(Bithumb)を罰金処分 $USDT 🔒
個人情報保護委員会は、USDTの注文板データ移管の際に、ユーザー名、ウォレットアドレス、生年月日を海外プラットフォームと共有したとして、ビッサムに2億1000万ウォンの罰金を科しました。これは2025年9月から11月の間に発生し、適切な同意は得られていません。
取引所のデータ取扱いに対する規制の監視は、世界的に強まっています。大手取引所が基本的な同意プロトコルを遵守できない場合、業界全体でユーザーのプライバシー基準に対する不確実性が生じます。あなたは、取引したときに個人情報がどこに行き着くのかを確認していますか?
※投資助言ではありません。常にリスク管理を行ってください。
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
韓国、ユーザーデータ漏えいでビッサム(Bithumb)を罰金処分 $USDT 🔒
個人情報保護委員会は、USDTの注文板データ移管の際に、ユーザー名、ウォレットアドレス、生年月日を海外プラットフォームと共有したとして、ビッサムに2億1000万ウォンの罰金を科しました。これは2025年9月から11月の間に発生し、適切な同意は得られていません。
取引所のデータ取扱いに対する規制の監視は、世界的に強まっています。大手取引所が基本的な同意プロトコルを遵守できない場合、業界全体でユーザーのプライバシー基準に対する不確実性が生じます。あなたは、取引したときに個人情報がどこに行き着くのかを確認していますか?
※投資助言ではありません。常にリスク管理を行ってください。
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
個人情報保護委員会は、USDTの注文板データ移管の際に、ユーザー名、ウォレットアドレス、生年月日を海外プラットフォームと共有したとして、ビッサムに2億1000万ウォンの罰金を科しました。これは2025年9月から11月の間に発生し、適切な同意は得られていません。
取引所のデータ取扱いに対する規制の監視は、世界的に強まっています。大手取引所が基本的な同意プロトコルを遵守できない場合、業界全体でユーザーのプライバシー基準に対する不確実性が生じます。あなたは、取引したときに個人情報がどこに行き着くのかを確認していますか?
※投資助言ではありません。常にリスク管理を行ってください。
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
20

·
--
3つのウォレットおよび取引ベンダーが1週間でデータ侵害を開示—そして、そのうち1社も1枚のコインやプライベートキーを失わなかった。
何が起きたのか:SafePalは8月16日、サードパーティの受注追跡プラグインが約39,798人の顧客の氏名、メールアドレス、購入情報を公開してしまったことを確認した。同じ日、イスラエル最大の規制対象暗号資産ブローカーであるBits of Goldも、約200,000人の顧客に影響したと報じられる別のベンダー侵害を開示した。そしてさらにその3日後、Trezorが、履行パートナーのShipMonkが約14,000人の顧客を対象に情報を露出させたと開示した。
なぜ重要か:3件はいずれも、シードフレーズ、プライベートキー、または資金は一切侵害されていない。しかし、漏えいした氏名、メール、そしてあなたが所有しているハードウェアウォレットが何かという「証拠」は、後に行われる説得力のある「偽サポート」フィッシングのために使われるまさにターゲティング情報だ—これはLedgerの2020年の侵害後、何年も続いた同じ手口である。これら3社は直接侵害されたのではなく、そのベンダーが侵害された。
ポイント:Bits of Goldは200,000人という数字を公式に確認していない—その数は報道ベースであり、会社が発表したものではない。また、これは「窃取」ではなく「フィッシングの仕掛け」ストーリーなので、「今日資金が危険にさらされている」と読まないことが重要だ。実際のリスクは、数週間または数か月後に現れる。あなたの名前とウォレットのブランドをすでに把握している、ターゲット型メールの形で。
ハードウェアウォレットを買ったことがあるなら、配送データが漏れたかどうか分かりますか?
金融アドバイスではありません。DYOR。
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
3つのウォレットおよび取引ベンダーが1週間でデータ侵害を開示—そして、そのうち1社も1枚のコインやプライベートキーを失わなかった。
何が起きたのか:SafePalは8月16日、サードパーティの受注追跡プラグインが約39,798人の顧客の氏名、メールアドレス、購入情報を公開してしまったことを確認した。同じ日、イスラエル最大の規制対象暗号資産ブローカーであるBits of Goldも、約200,000人の顧客に影響したと報じられる別のベンダー侵害を開示した。そしてさらにその3日後、Trezorが、履行パートナーのShipMonkが約14,000人の顧客を対象に情報を露出させたと開示した。
なぜ重要か:3件はいずれも、シードフレーズ、プライベートキー、または資金は一切侵害されていない。しかし、漏えいした氏名、メール、そしてあなたが所有しているハードウェアウォレットが何かという「証拠」は、後に行われる説得力のある「偽サポート」フィッシングのために使われるまさにターゲティング情報だ—これはLedgerの2020年の侵害後、何年も続いた同じ手口である。これら3社は直接侵害されたのではなく、そのベンダーが侵害された。
ポイント:Bits of Goldは200,000人という数字を公式に確認していない—その数は報道ベースであり、会社が発表したものではない。また、これは「窃取」ではなく「フィッシングの仕掛け」ストーリーなので、「今日資金が危険にさらされている」と読まないことが重要だ。実際のリスクは、数週間または数か月後に現れる。あなたの名前とウォレットのブランドをすでに把握している、ターゲット型メールの形で。
ハードウェアウォレットを買ったことがあるなら、配送データが漏れたかどうか分かりますか?
金融アドバイスではありません。DYOR。
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
何が起きたのか:SafePalは8月16日、サードパーティの受注追跡プラグインが約39,798人の顧客の氏名、メールアドレス、購入情報を公開してしまったことを確認した。同じ日、イスラエル最大の規制対象暗号資産ブローカーであるBits of Goldも、約200,000人の顧客に影響したと報じられる別のベンダー侵害を開示した。そしてさらにその3日後、Trezorが、履行パートナーのShipMonkが約14,000人の顧客を対象に情報を露出させたと開示した。
なぜ重要か:3件はいずれも、シードフレーズ、プライベートキー、または資金は一切侵害されていない。しかし、漏えいした氏名、メール、そしてあなたが所有しているハードウェアウォレットが何かという「証拠」は、後に行われる説得力のある「偽サポート」フィッシングのために使われるまさにターゲティング情報だ—これはLedgerの2020年の侵害後、何年も続いた同じ手口である。これら3社は直接侵害されたのではなく、そのベンダーが侵害された。
ポイント:Bits of Goldは200,000人という数字を公式に確認していない—その数は報道ベースであり、会社が発表したものではない。また、これは「窃取」ではなく「フィッシングの仕掛け」ストーリーなので、「今日資金が危険にさらされている」と読まないことが重要だ。実際のリスクは、数週間または数か月後に現れる。あなたの名前とウォレットのブランドをすでに把握している、ターゲット型メールの形で。
ハードウェアウォレットを買ったことがあるなら、配送データが漏れたかどうか分かりますか?
金融アドバイスではありません。DYOR。
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
67
·
--
イスラエル最大の暗号資産ブローカー「Bits of Gold」で起きたデータ漏えいにより、約20万人のユーザーの個人情報が流出しました。🔐 名前、銀行口座、国民IDが漏えいしたものの、資金やデジタル資産は影響を受けていません。この事件は、継続的な脆弱性を浮き彫りにしています。つまり、集中型プラットフォームであっても攻撃者の侵入口になり得て、多くの参加者がセルフカストディ(自己管理)オプションの見直しを迫られるということです。
Binanceでは、$BTC が約$64,336で取引され、$ETH は約$1,903近辺で推移しており、セキュリティ関連の見出しが続く中でも市場の強さが示されています。それでも、この漏えいは、トレーダーが第三者サービスから秘密鍵を切り離そうとする中で、ハードウェアウォレットや非カストディ型ソリューションへの需要を押し上げる可能性があります。また、コンプライアンスチームに対し、データ取扱い手順をより厳密に監査するよう促すものでもあります。
この種の漏えいの後、暗号資産の保有を守るためにあなたはどんな対策を取っていますか? #CryptoSecurity #DataBreach #GAMERXERO #Binance
イスラエル最大の暗号資産ブローカー「Bits of Gold」で起きたデータ漏えいにより、約20万人のユーザーの個人情報が流出しました。🔐 名前、銀行口座、国民IDが漏えいしたものの、資金やデジタル資産は影響を受けていません。この事件は、継続的な脆弱性を浮き彫りにしています。つまり、集中型プラットフォームであっても攻撃者の侵入口になり得て、多くの参加者がセルフカストディ(自己管理)オプションの見直しを迫られるということです。
Binanceでは、$BTC が約$64,336で取引され、$ETH は約$1,903近辺で推移しており、セキュリティ関連の見出しが続く中でも市場の強さが示されています。それでも、この漏えいは、トレーダーが第三者サービスから秘密鍵を切り離そうとする中で、ハードウェアウォレットや非カストディ型ソリューションへの需要を押し上げる可能性があります。また、コンプライアンスチームに対し、データ取扱い手順をより厳密に監査するよう促すものでもあります。
この種の漏えいの後、暗号資産の保有を守るためにあなたはどんな対策を取っていますか? #CryptoSecurity #DataBreach #GAMERXERO #Binance
Binanceでは、$BTC が約$64,336で取引され、$ETH は約$1,903近辺で推移しており、セキュリティ関連の見出しが続く中でも市場の強さが示されています。それでも、この漏えいは、トレーダーが第三者サービスから秘密鍵を切り離そうとする中で、ハードウェアウォレットや非カストディ型ソリューションへの需要を押し上げる可能性があります。また、コンプライアンスチームに対し、データ取扱い手順をより厳密に監査するよう促すものでもあります。
この種の漏えいの後、暗号資産の保有を守るためにあなたはどんな対策を取っていますか? #CryptoSecurity #DataBreach #GAMERXERO #Binance
38
🚨 5.5百万ドルのデータ侵害和解 金融ソフトウェア企業
ミシガン州に本社を置く金融ソフトウェアのプロバイダーDoxim Inc.は、2023年のデータ侵害事件の後、総額5.5百万ドルの集団訴訟和解に到達しました。事件では、ユーザーの個人情報が影響を受けました。米国の被害者は、記録された損失に対して最大5,000ドルの補償請求、またはそれに相応する現金支払い、あるいは信用監視を受ける権利があります。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 出所: dailyhodl.com
🚨 5.5百万ドルのデータ侵害和解 金融ソフトウェア企業
ミシガン州に本社を置く金融ソフトウェアのプロバイダーDoxim Inc.は、2023年のデータ侵害事件の後、総額5.5百万ドルの集団訴訟和解に到達しました。事件では、ユーザーの個人情報が影響を受けました。米国の被害者は、記録された損失に対して最大5,000ドルの補償請求、またはそれに相応する現金支払い、あるいは信用監視を受ける権利があります。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 出所: dailyhodl.com
ミシガン州に本社を置く金融ソフトウェアのプロバイダーDoxim Inc.は、2023年のデータ侵害事件の後、総額5.5百万ドルの集団訴訟和解に到達しました。事件では、ユーザーの個人情報が影響を受けました。米国の被害者は、記録された損失に対して最大5,000ドルの補償請求、またはそれに相応する現金支払い、あるいは信用監視を受ける権利があります。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 出所: dailyhodl.com
1
74
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#JobsReportRaisesHikeOdds
閲覧回数 460,519
3,124人が討論中
2
#CPITestsDecemberRateOutlook
閲覧回数 121,533
992人が討論中
3
#BitcoinRebounds$75KAsChipsLead
閲覧回数 40,489
329人が討論中
4
#US Data Center Rules May Constrain AI Expansion
閲覧回数 64,831
220人が討論中
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
閲覧回数 3,369
58人が討論中
6
#WillAnthropicListOnTime
閲覧回数 132,159
1,265人が討論中
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
閲覧回数 53,477
432人が討論中
8
#BitcoinETFsSee$412MNetOutflows
閲覧回数 12,335
68人が討論中
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
閲覧回数 48,934
481人が討論中
10
#TradFiForBeginners
閲覧回数 80,647
940人が討論中