
发牌手11
1.1k Posting
发牌手11
Laporkan
Blokir Pengguna
141 Mengikuti
600 Pengikut
714 Disukai
Posting
Semua
Kuotasi
·
--
Hari ini alpha kembali mengadakan airdrop dan membagikan angpao kepada teman-teman 🧧
Hari ini alpha kembali mengadakan airdrop dan membagikan angpao kepada teman-teman 🧧

感谢兄弟们的关注和支持
Dari 发牌手11
Diklaim Sepenuhnya
26
4
79
171
·
--
#币安神算子 Sudah beberapa hari tidak membuat prediksi. Kita lihat yang hari ini saja, siapa tahu bisa langsung meroket.
#币安神算子 Sudah beberapa hari tidak membuat prediksi. Kita lihat yang hari ini saja, siapa tahu bisa langsung meroket.
3
·
--
#币安神算子 Kawan-kawan, ayo gas! Malam ini kita coba Lyon, siapa tahu besok bisa untung besar.
#币安神算子 Kawan-kawan, ayo gas! Malam ini kita coba Lyon, siapa tahu besok bisa untung besar.
·
--
#币安神算子 benar-benar berharap bisa kaya mendadak. Aku sudah mempertaruhkan semuanya, GEN seharusnya aman di ronde ini, kan?
#币安神算子 benar-benar berharap bisa kaya mendadak. Aku sudah mempertaruhkan semuanya, GEN seharusnya aman di ronde ini, kan?
·
--
#币安神算子 Gas, gas, gas! Malam ini pilih yang mana? Menurutku T1 paling aman.
#币安神算子 Gas, gas, gas! Malam ini pilih yang mana? Menurutku T1 paling aman.
·
--
#币安神算子 Bro, hari ini kita main apa? Bisa carry adik ini nggak?
#币安神算子 Bro, hari ini kita main apa? Bisa carry adik ini nggak?
1
·
--
#币安神算子 Astaga, bukannya BLG unggulan juara? Kok bisa kalah dari TES? Kalau terus begini, mereka bakal tersingkir!
#币安神算子 Astaga, bukannya BLG unggulan juara? Kok bisa kalah dari TES? Kalau terus begini, mereka bakal tersingkir!
4
·
--
#币安神算子 Kegiatan Binance ini cukup bagus. Entah masih ada teman-teman yang belum ikut?
#币安神算子 Kegiatan Binance ini cukup bagus. Entah masih ada teman-teman yang belum ikut?
1
·
--
#币安神算子 Teman-teman, hari ini pilih yang mana? Kasih arahan, kita gas all-in.
#币安神算子 Teman-teman, hari ini pilih yang mana? Kasih arahan, kita gas all-in.
·
--
#币安神算子 Sepertinya papan peringkat mingguan juga menghitung kerugian, jadi gaya bermain all-in tidak bisa.
#币安神算子 Sepertinya papan peringkat mingguan juga menghitung kerugian, jadi gaya bermain all-in tidak bisa.
59
·
--
#币安神算子 Bagaimana bisa skorku minus lebih dari 600 poin? Apakah aku masih punya harapan minggu ini?
#币安神算子 Bagaimana bisa skorku minus lebih dari 600 poin? Apakah aku masih punya harapan minggu ini?
72
·
--
Setelah membahas Dusk selama beberapa episode, hari ini kita bedah kartu terkuat yang mereka miliki: NPEX. Bukan membedah pengumuman kerja sama, melainkan izinnya sendiri. Semua proyek kripto suka mengaku punya izin, tetapi kebanyakan orang hanya menilai dari ada atau tidaknya izin. Padahal, nilai sebuah izin bisa berbeda beberapa tingkat.
Status resmi NPEX adalah bursa efek berizin di Belanda, dengan izin MTF di bawah kerangka MiFID. Kualifikasi ini memungkinkan pemegang izin mengoperasikan fasilitas perdagangan multilateral, yang secara legal mempertemukan pembeli dan penjual sekuritas. Perhatikan, ini bukan sekadar pendaftaran, melainkan otorisasi resmi sebagai tempat perdagangan dalam sistem sekuritas Uni Eropa, yang diterbitkan langsung oleh regulator Belanda. Coba cek jenis izin proyek-proyek yang mengaku punya izin di pasaran; sebagian besar tidak berada di tingkat yang sama.
Kekuatan utama izin ini terletak pada cara izin tersebut berlaku untuk aset yang diterbitkan. Pertanyaan paling krusial dalam tokenisasi sekuritas bukanlah soal penerbitan, melainkan di mana aset itu bisa diperdagangkan secara legal setelah diterbitkan. NPEX memindahkan penerbitan dan pencocokan transaksi ke Dusk. Aset on-chain berada dalam cakupan izin sejak hari pertama, dan izin untuk memperdagangkannya sudah tersedia. Mereka tak perlu meminta persetujuan regulator satu per satu untuk setiap jenis aset baru. Sementara rantai RWA lain masih bertanya apakah regulator akan menyetujuinya, mereka di sini tinggal bertanya kapan kerannya dibuka.
Dan saluran itu juga tidak kosong. Di belakang NPEX ada lebih dari 20.000 investor nyata yang telah menanamkan uang, dengan total penerbitan di platform yang melampaui 200 juta euro. Baik sisi pasokan maupun permintaan tidak dimulai dari nol. Tugas rantai ini hanya menampung pasar yang sudah berjalan.
Namun, jangan sampai kebiasaan bersikap kritis hilang. Pertanyaan pertama: apakah keunggulan ini hanya disewa atau benar-benar dimiliki? Izin itu terdaftar atas nama NPEX, bukan atas nama rantai. Dusk sudah lebih awal mengambil saham di pihak lain, sehingga kepentingan mereka terikat cukup erat. Namun, kalau NPEX mengubah arah strateginya, keunggulan itu bisa saja pergi dengan sendirinya. Keterikatan yang kuat dan kepemilikan sejati adalah dua hal berbeda. Pertanyaan kedua adalah kelengkapan rangkaian izinnya. Otorisasi MTF mencakup tahap perdagangan, sementara kustodian dan kliring masing-masing punya persyaratan izin sendiri. Satu izin tidak bisa mencakup seluruh rantai bisnis. Kapan bagian-bagian yang masih kurang itu dilengkapi akan menentukan apakah kisah ini mencakup seluruh proses atau masih setengah jadi.
Jadi, lain kali melihat proyek membanggakan bahwa mereka punya izin, jangan berhenti pada pertanyaan ada atau tidak. Tanyakan lebih jauh: tahap apa yang dicakup izin ini, dan apakah aset on-chain bisa langsung mewarisi izin perdagangan tersebut? #dusk $DUSK @Dusk
Setelah membahas Dusk selama beberapa episode, hari ini kita bedah kartu terkuat yang mereka miliki: NPEX. Bukan membedah pengumuman kerja sama, melainkan izinnya sendiri. Semua proyek kripto suka mengaku punya izin, tetapi kebanyakan orang hanya menilai dari ada atau tidaknya izin. Padahal, nilai sebuah izin bisa berbeda beberapa tingkat.
Status resmi NPEX adalah bursa efek berizin di Belanda, dengan izin MTF di bawah kerangka MiFID. Kualifikasi ini memungkinkan pemegang izin mengoperasikan fasilitas perdagangan multilateral, yang secara legal mempertemukan pembeli dan penjual sekuritas. Perhatikan, ini bukan sekadar pendaftaran, melainkan otorisasi resmi sebagai tempat perdagangan dalam sistem sekuritas Uni Eropa, yang diterbitkan langsung oleh regulator Belanda. Coba cek jenis izin proyek-proyek yang mengaku punya izin di pasaran; sebagian besar tidak berada di tingkat yang sama.
Kekuatan utama izin ini terletak pada cara izin tersebut berlaku untuk aset yang diterbitkan. Pertanyaan paling krusial dalam tokenisasi sekuritas bukanlah soal penerbitan, melainkan di mana aset itu bisa diperdagangkan secara legal setelah diterbitkan. NPEX memindahkan penerbitan dan pencocokan transaksi ke Dusk. Aset on-chain berada dalam cakupan izin sejak hari pertama, dan izin untuk memperdagangkannya sudah tersedia. Mereka tak perlu meminta persetujuan regulator satu per satu untuk setiap jenis aset baru. Sementara rantai RWA lain masih bertanya apakah regulator akan menyetujuinya, mereka di sini tinggal bertanya kapan kerannya dibuka.
Dan saluran itu juga tidak kosong. Di belakang NPEX ada lebih dari 20.000 investor nyata yang telah menanamkan uang, dengan total penerbitan di platform yang melampaui 200 juta euro. Baik sisi pasokan maupun permintaan tidak dimulai dari nol. Tugas rantai ini hanya menampung pasar yang sudah berjalan.
Namun, jangan sampai kebiasaan bersikap kritis hilang. Pertanyaan pertama: apakah keunggulan ini hanya disewa atau benar-benar dimiliki? Izin itu terdaftar atas nama NPEX, bukan atas nama rantai. Dusk sudah lebih awal mengambil saham di pihak lain, sehingga kepentingan mereka terikat cukup erat. Namun, kalau NPEX mengubah arah strateginya, keunggulan itu bisa saja pergi dengan sendirinya. Keterikatan yang kuat dan kepemilikan sejati adalah dua hal berbeda. Pertanyaan kedua adalah kelengkapan rangkaian izinnya. Otorisasi MTF mencakup tahap perdagangan, sementara kustodian dan kliring masing-masing punya persyaratan izin sendiri. Satu izin tidak bisa mencakup seluruh rantai bisnis. Kapan bagian-bagian yang masih kurang itu dilengkapi akan menentukan apakah kisah ini mencakup seluruh proses atau masih setengah jadi.
Jadi, lain kali melihat proyek membanggakan bahwa mereka punya izin, jangan berhenti pada pertanyaan ada atau tidak. Tanyakan lebih jauh: tahap apa yang dicakup izin ini, dan apakah aset on-chain bisa langsung mewarisi izin perdagangan tersebut? #dusk $DUSK @Dusk
Status resmi NPEX adalah bursa efek berizin di Belanda, dengan izin MTF di bawah kerangka MiFID. Kualifikasi ini memungkinkan pemegang izin mengoperasikan fasilitas perdagangan multilateral, yang secara legal mempertemukan pembeli dan penjual sekuritas. Perhatikan, ini bukan sekadar pendaftaran, melainkan otorisasi resmi sebagai tempat perdagangan dalam sistem sekuritas Uni Eropa, yang diterbitkan langsung oleh regulator Belanda. Coba cek jenis izin proyek-proyek yang mengaku punya izin di pasaran; sebagian besar tidak berada di tingkat yang sama.
Kekuatan utama izin ini terletak pada cara izin tersebut berlaku untuk aset yang diterbitkan. Pertanyaan paling krusial dalam tokenisasi sekuritas bukanlah soal penerbitan, melainkan di mana aset itu bisa diperdagangkan secara legal setelah diterbitkan. NPEX memindahkan penerbitan dan pencocokan transaksi ke Dusk. Aset on-chain berada dalam cakupan izin sejak hari pertama, dan izin untuk memperdagangkannya sudah tersedia. Mereka tak perlu meminta persetujuan regulator satu per satu untuk setiap jenis aset baru. Sementara rantai RWA lain masih bertanya apakah regulator akan menyetujuinya, mereka di sini tinggal bertanya kapan kerannya dibuka.
Dan saluran itu juga tidak kosong. Di belakang NPEX ada lebih dari 20.000 investor nyata yang telah menanamkan uang, dengan total penerbitan di platform yang melampaui 200 juta euro. Baik sisi pasokan maupun permintaan tidak dimulai dari nol. Tugas rantai ini hanya menampung pasar yang sudah berjalan.
Namun, jangan sampai kebiasaan bersikap kritis hilang. Pertanyaan pertama: apakah keunggulan ini hanya disewa atau benar-benar dimiliki? Izin itu terdaftar atas nama NPEX, bukan atas nama rantai. Dusk sudah lebih awal mengambil saham di pihak lain, sehingga kepentingan mereka terikat cukup erat. Namun, kalau NPEX mengubah arah strateginya, keunggulan itu bisa saja pergi dengan sendirinya. Keterikatan yang kuat dan kepemilikan sejati adalah dua hal berbeda. Pertanyaan kedua adalah kelengkapan rangkaian izinnya. Otorisasi MTF mencakup tahap perdagangan, sementara kustodian dan kliring masing-masing punya persyaratan izin sendiri. Satu izin tidak bisa mencakup seluruh rantai bisnis. Kapan bagian-bagian yang masih kurang itu dilengkapi akan menentukan apakah kisah ini mencakup seluruh proses atau masih setengah jadi.
Jadi, lain kali melihat proyek membanggakan bahwa mereka punya izin, jangan berhenti pada pertanyaan ada atau tidak. Tanyakan lebih jauh: tahap apa yang dicakup izin ini, dan apakah aset on-chain bisa langsung mewarisi izin perdagangan tersebut? #dusk $DUSK @Dusk
5
99
·
--
Berdiskusi dengan teman yang mengutamakan kepatuhan tentang DUSK, reaksi pertamanya adalah memilih untuk menghindari istilah “disclosure selektif” karena terdengar terlalu akademis—seperti sesuatu yang dicomot dari jurnal. Saya beri beberapa contoh, dan dia langsung mengubah jawabannya: bukankah itu persis hal yang dia kerjakan setiap hari saat berangkat kerja?
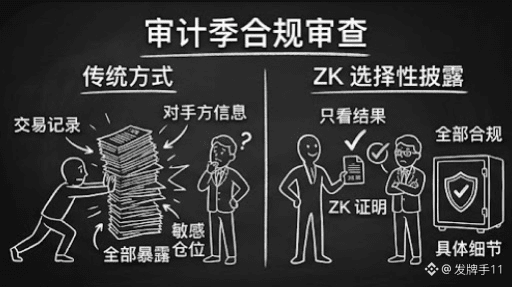
Pertama, soal peninjauan kepatuhan. Setiap memasuki musim audit, lembaga harus membuktikan kepada pihak auditor bahwa semua transaksi terjadi di antara investor yang memenuhi kualifikasi. Cara lama adalah mengemas catatan transaksi lalu mengirimkannya—semua posisi sensitif dan informasi lawan transaksi terekspos sepenuhnya. Dengan ZK disclosure selektif, pihak auditor hanya mendapatkan satu pembuktian: transaksi tetap sah sesuai aturan, tetapi detailnya tidak bisa dilihat. Yang perlu dilihat, ya dilihat; yang tidak perlu, satu halaman pun tidak ditambah.
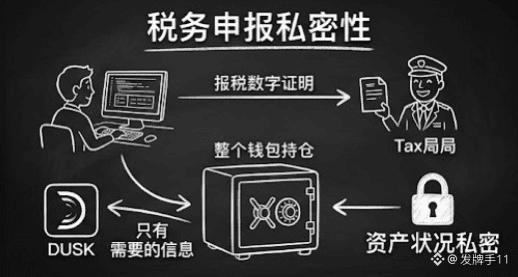
Kedua, soal pelaporan pajak. Saat melaporkan pajak, Anda harus membuktikan angka pendapatan kepada otoritas pajak, tetapi tak ada yang mau menyerahkan begitu saja struktur kepemilikan seluruh dompet. Disclosure selektif membuat Anda hanya menampilkan bagian fakta yang dibutuhkan untuk pelaporan pajak, sementara kondisi aset lainnya tetap privat.
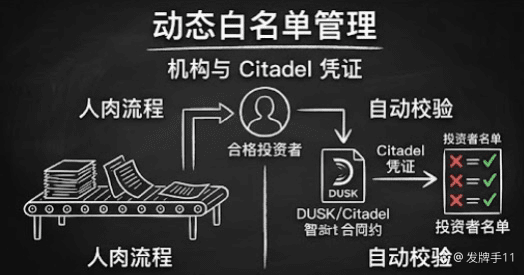
Ketiga, manajemen daftar putih. Kelayakan investor bersifat dinamis; lembaga harus mengumpulkan ulang dokumen dan memperbarui daftar secara berkala. Setelah mendapatkan kredensial Citadel, kontrak memvalidasi secara real-time apakah kelayakan masih berlaku, sehingga pemeliharaan daftar yang tadinya proses manual berubah menjadi verifikasi otomatis.
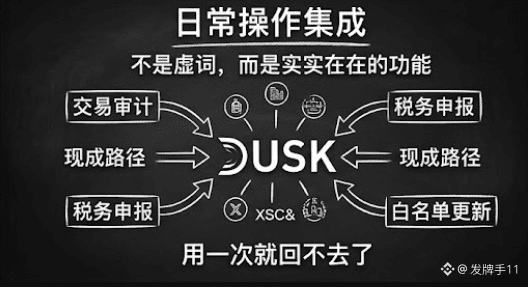
Anda lihat, ini bukan konsep mutakhir—semuanya adalah operasi berulang yang dilakukan lembaga dan pengguna setiap hari. Frekuensinya begitu tinggi sampai tidak ada yang menganggapnya sebagai inovasi. Kehebatan DUSK adalah ia tidak menjadikan disclosure selektif sekadar kata-kata dekoratif di brosur, melainkan mengubahnya menjadi modul fungsional yang nyata di Citadel dan XSC: setiap jenis operasi harian memiliki jalur yang sudah siap, sekali pakai jadi tidak bisa balik lagi.
Intinya, apakah teknologi privasi bisa benar-benar diterapkan atau tidak, tergantung apakah ia “kena di tanah” atau tidak. Saya akan terus memantau data penggunaan aktual untuk skenario-skenario harian ini. Menurut kalian, skenario mana yang paling cepat memunculkan kebutuhan dalam skala besar? #dusk $DUSK @Dusk
Berdiskusi dengan teman yang mengutamakan kepatuhan tentang DUSK, reaksi pertamanya adalah memilih untuk menghindari istilah “disclosure selektif” karena terdengar terlalu akademis—seperti sesuatu yang dicomot dari jurnal. Saya beri beberapa contoh, dan dia langsung mengubah jawabannya: bukankah itu persis hal yang dia kerjakan setiap hari saat berangkat kerja?
Pertama, soal peninjauan kepatuhan. Setiap memasuki musim audit, lembaga harus membuktikan kepada pihak auditor bahwa semua transaksi terjadi di antara investor yang memenuhi kualifikasi. Cara lama adalah mengemas catatan transaksi lalu mengirimkannya—semua posisi sensitif dan informasi lawan transaksi terekspos sepenuhnya. Dengan ZK disclosure selektif, pihak auditor hanya mendapatkan satu pembuktian: transaksi tetap sah sesuai aturan, tetapi detailnya tidak bisa dilihat. Yang perlu dilihat, ya dilihat; yang tidak perlu, satu halaman pun tidak ditambah.
Kedua, soal pelaporan pajak. Saat melaporkan pajak, Anda harus membuktikan angka pendapatan kepada otoritas pajak, tetapi tak ada yang mau menyerahkan begitu saja struktur kepemilikan seluruh dompet. Disclosure selektif membuat Anda hanya menampilkan bagian fakta yang dibutuhkan untuk pelaporan pajak, sementara kondisi aset lainnya tetap privat.
Ketiga, manajemen daftar putih. Kelayakan investor bersifat dinamis; lembaga harus mengumpulkan ulang dokumen dan memperbarui daftar secara berkala. Setelah mendapatkan kredensial Citadel, kontrak memvalidasi secara real-time apakah kelayakan masih berlaku, sehingga pemeliharaan daftar yang tadinya proses manual berubah menjadi verifikasi otomatis.
Anda lihat, ini bukan konsep mutakhir—semuanya adalah operasi berulang yang dilakukan lembaga dan pengguna setiap hari. Frekuensinya begitu tinggi sampai tidak ada yang menganggapnya sebagai inovasi. Kehebatan DUSK adalah ia tidak menjadikan disclosure selektif sekadar kata-kata dekoratif di brosur, melainkan mengubahnya menjadi modul fungsional yang nyata di Citadel dan XSC: setiap jenis operasi harian memiliki jalur yang sudah siap, sekali pakai jadi tidak bisa balik lagi.
Intinya, apakah teknologi privasi bisa benar-benar diterapkan atau tidak, tergantung apakah ia “kena di tanah” atau tidak. Saya akan terus memantau data penggunaan aktual untuk skenario-skenario harian ini. Menurut kalian, skenario mana yang paling cepat memunculkan kebutuhan dalam skala besar? #dusk $DUSK @Dusk
Pertama, soal peninjauan kepatuhan. Setiap memasuki musim audit, lembaga harus membuktikan kepada pihak auditor bahwa semua transaksi terjadi di antara investor yang memenuhi kualifikasi. Cara lama adalah mengemas catatan transaksi lalu mengirimkannya—semua posisi sensitif dan informasi lawan transaksi terekspos sepenuhnya. Dengan ZK disclosure selektif, pihak auditor hanya mendapatkan satu pembuktian: transaksi tetap sah sesuai aturan, tetapi detailnya tidak bisa dilihat. Yang perlu dilihat, ya dilihat; yang tidak perlu, satu halaman pun tidak ditambah.
Kedua, soal pelaporan pajak. Saat melaporkan pajak, Anda harus membuktikan angka pendapatan kepada otoritas pajak, tetapi tak ada yang mau menyerahkan begitu saja struktur kepemilikan seluruh dompet. Disclosure selektif membuat Anda hanya menampilkan bagian fakta yang dibutuhkan untuk pelaporan pajak, sementara kondisi aset lainnya tetap privat.
Ketiga, manajemen daftar putih. Kelayakan investor bersifat dinamis; lembaga harus mengumpulkan ulang dokumen dan memperbarui daftar secara berkala. Setelah mendapatkan kredensial Citadel, kontrak memvalidasi secara real-time apakah kelayakan masih berlaku, sehingga pemeliharaan daftar yang tadinya proses manual berubah menjadi verifikasi otomatis.
Anda lihat, ini bukan konsep mutakhir—semuanya adalah operasi berulang yang dilakukan lembaga dan pengguna setiap hari. Frekuensinya begitu tinggi sampai tidak ada yang menganggapnya sebagai inovasi. Kehebatan DUSK adalah ia tidak menjadikan disclosure selektif sekadar kata-kata dekoratif di brosur, melainkan mengubahnya menjadi modul fungsional yang nyata di Citadel dan XSC: setiap jenis operasi harian memiliki jalur yang sudah siap, sekali pakai jadi tidak bisa balik lagi.
Intinya, apakah teknologi privasi bisa benar-benar diterapkan atau tidak, tergantung apakah ia “kena di tanah” atau tidak. Saya akan terus memantau data penggunaan aktual untuk skenario-skenario harian ini. Menurut kalian, skenario mana yang paling cepat memunculkan kebutuhan dalam skala besar? #dusk $DUSK @Dusk
10
1
102
·
--
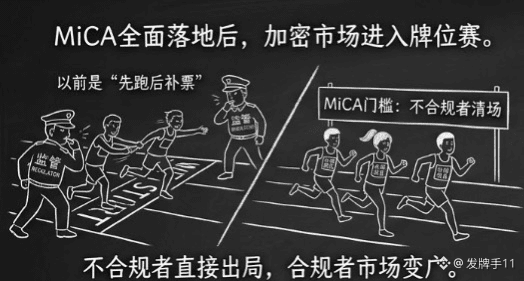
Setelah MiCA diterapkan sepenuhnya, pasar kripto Eropa resmi memasuki fase kualifikasi. Semakin lama saya meneliti Dusk, semakin yakin saya bahwa hakikat perombakan ini bukanlah kompetisi teknis, melainkan sebuah ajang gugur berdasarkan perizinan.
Logika industri sebelumnya adalah: jalankan dulu, nanti regulasi datang baru tambah tiket. MiCA mengakhiri pola permainan itu secara tuntas. Setelah jendela masa transisi ditutup satu per satu, proyek yang tidak memiliki kualifikasi kepatuhan bahkan tidak mendapat kesempatan untuk ikut bertanding—langsung disingkirkan dari arena. Sedangkan para pemain yang sudah mengantongi jalur perizinan, tiba-tiba menghadapi pasar yang kehilangan banyak pesaing sekaligus. Inilah efek paling tidak intuitif dari penerapan regulasi: secara permukaan memang pengencangan, tetapi pada praktiknya justru “mengalirkan” keringanan yang terarah bagi pihak yang patuh.
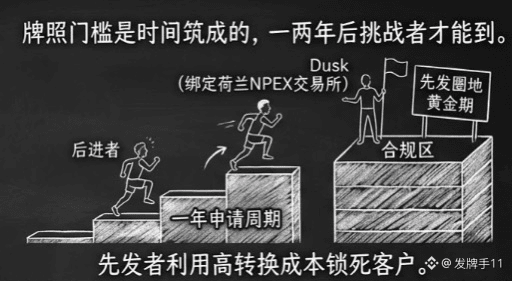
Dusk terikat dengan NPEX, sebuah bursa berlisensi di Belanda. Seluruh arsitekturnya dibangun selangkah demi selangkah dengan mengikuti batasan hukum Eropa. Sementara proyek lain masih antre untuk melengkapi tiket kepatuhan, Dusk sudah lebih dulu duduk di zona kepatuhan.
Kekejaman fase kualifikasi terletak pada kenyataan bahwa ambang perizinan dibangun oleh waktu. Masa pengajuan dihitung dalam tahun; di tengah jalan, masih harus melewati beberapa putaran peninjauan modal dan operasional. Para pendatang terlambat, meski mulai sekarang, jendelanya untuk mengejar tetap baru akan terbuka satu atau dua tahun lagi. Dua tahun inilah masa keemasan bagi pihak yang datang lebih dulu untuk menguasai lahan. Begitu klien institusi selesai melakukan migrasi, biaya konversi yang tinggi akan mengunci pesaing baru dari belakang.
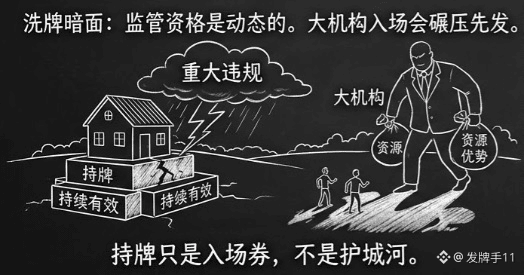
Namun di balik narasi perombakan, ada sisi gelap yang jarang dibahas orang. Prasyarat “yang memegang perizinan menguasai semuanya” adalah bahwa perizinan tetap berlaku secara terus-menerus. Padahal, kualifikasi kepatuhan selalu bersifat dinamis: satu pelanggaran besar, atau selembar peraturan baru yang mengencangkan, bisa membuat urutan peringkat diputar ulang dalam sekejap. Variabel lain adalah masuknya institusi besar. Raksasa keuangan tradisional punya uang dan tim perizinan. Jika mereka benar-benar turun, keunggulan awal yang dimiliki proyek kecil-menengah bisa kapan saja terpukul oleh keunggulan sumber daya. Dengan kata lain, memiliki lisensi hanyalah tiket masuk, bukan parit pertahanan.
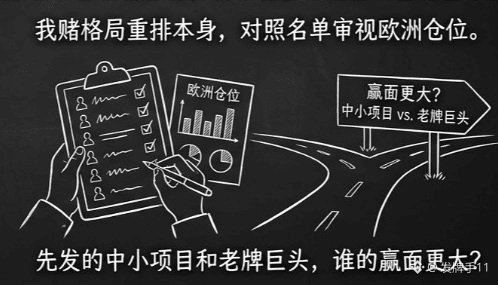
Karena itu, dalam putaran perombakan ini saya tidak bertaruh pada satu pemenang tunggal. Saya bertaruh pada pergantian tata kelola itu sendiri. Begitu daftar kualifikasi resmi gelombang pertama diumumkan, saya akan menyesuaikan penilaian terhadap posisi Eropa yang saya pegang berdasarkan daftar tersebut; semua proyek yang tidak ada dalam ekosistem daftar akan diturunkan prioritasnya. Menurut Anda, dalam fase kualifikasi ini, siapa yang peluangnya lebih besar—proyek kecil-menengah yang datang lebih dulu, atau para raksasa lama? #dusk $DUSK @Dusk
Setelah MiCA diterapkan sepenuhnya, pasar kripto Eropa resmi memasuki fase kualifikasi. Semakin lama saya meneliti Dusk, semakin yakin saya bahwa hakikat perombakan ini bukanlah kompetisi teknis, melainkan sebuah ajang gugur berdasarkan perizinan.
Logika industri sebelumnya adalah: jalankan dulu, nanti regulasi datang baru tambah tiket. MiCA mengakhiri pola permainan itu secara tuntas. Setelah jendela masa transisi ditutup satu per satu, proyek yang tidak memiliki kualifikasi kepatuhan bahkan tidak mendapat kesempatan untuk ikut bertanding—langsung disingkirkan dari arena. Sedangkan para pemain yang sudah mengantongi jalur perizinan, tiba-tiba menghadapi pasar yang kehilangan banyak pesaing sekaligus. Inilah efek paling tidak intuitif dari penerapan regulasi: secara permukaan memang pengencangan, tetapi pada praktiknya justru “mengalirkan” keringanan yang terarah bagi pihak yang patuh.
Dusk terikat dengan NPEX, sebuah bursa berlisensi di Belanda. Seluruh arsitekturnya dibangun selangkah demi selangkah dengan mengikuti batasan hukum Eropa. Sementara proyek lain masih antre untuk melengkapi tiket kepatuhan, Dusk sudah lebih dulu duduk di zona kepatuhan.
Kekejaman fase kualifikasi terletak pada kenyataan bahwa ambang perizinan dibangun oleh waktu. Masa pengajuan dihitung dalam tahun; di tengah jalan, masih harus melewati beberapa putaran peninjauan modal dan operasional. Para pendatang terlambat, meski mulai sekarang, jendelanya untuk mengejar tetap baru akan terbuka satu atau dua tahun lagi. Dua tahun inilah masa keemasan bagi pihak yang datang lebih dulu untuk menguasai lahan. Begitu klien institusi selesai melakukan migrasi, biaya konversi yang tinggi akan mengunci pesaing baru dari belakang.
Namun di balik narasi perombakan, ada sisi gelap yang jarang dibahas orang. Prasyarat “yang memegang perizinan menguasai semuanya” adalah bahwa perizinan tetap berlaku secara terus-menerus. Padahal, kualifikasi kepatuhan selalu bersifat dinamis: satu pelanggaran besar, atau selembar peraturan baru yang mengencangkan, bisa membuat urutan peringkat diputar ulang dalam sekejap. Variabel lain adalah masuknya institusi besar. Raksasa keuangan tradisional punya uang dan tim perizinan. Jika mereka benar-benar turun, keunggulan awal yang dimiliki proyek kecil-menengah bisa kapan saja terpukul oleh keunggulan sumber daya. Dengan kata lain, memiliki lisensi hanyalah tiket masuk, bukan parit pertahanan.
Karena itu, dalam putaran perombakan ini saya tidak bertaruh pada satu pemenang tunggal. Saya bertaruh pada pergantian tata kelola itu sendiri. Begitu daftar kualifikasi resmi gelombang pertama diumumkan, saya akan menyesuaikan penilaian terhadap posisi Eropa yang saya pegang berdasarkan daftar tersebut; semua proyek yang tidak ada dalam ekosistem daftar akan diturunkan prioritasnya. Menurut Anda, dalam fase kualifikasi ini, siapa yang peluangnya lebih besar—proyek kecil-menengah yang datang lebih dulu, atau para raksasa lama? #dusk $DUSK @Dusk
Logika industri sebelumnya adalah: jalankan dulu, nanti regulasi datang baru tambah tiket. MiCA mengakhiri pola permainan itu secara tuntas. Setelah jendela masa transisi ditutup satu per satu, proyek yang tidak memiliki kualifikasi kepatuhan bahkan tidak mendapat kesempatan untuk ikut bertanding—langsung disingkirkan dari arena. Sedangkan para pemain yang sudah mengantongi jalur perizinan, tiba-tiba menghadapi pasar yang kehilangan banyak pesaing sekaligus. Inilah efek paling tidak intuitif dari penerapan regulasi: secara permukaan memang pengencangan, tetapi pada praktiknya justru “mengalirkan” keringanan yang terarah bagi pihak yang patuh.
Dusk terikat dengan NPEX, sebuah bursa berlisensi di Belanda. Seluruh arsitekturnya dibangun selangkah demi selangkah dengan mengikuti batasan hukum Eropa. Sementara proyek lain masih antre untuk melengkapi tiket kepatuhan, Dusk sudah lebih dulu duduk di zona kepatuhan.
Kekejaman fase kualifikasi terletak pada kenyataan bahwa ambang perizinan dibangun oleh waktu. Masa pengajuan dihitung dalam tahun; di tengah jalan, masih harus melewati beberapa putaran peninjauan modal dan operasional. Para pendatang terlambat, meski mulai sekarang, jendelanya untuk mengejar tetap baru akan terbuka satu atau dua tahun lagi. Dua tahun inilah masa keemasan bagi pihak yang datang lebih dulu untuk menguasai lahan. Begitu klien institusi selesai melakukan migrasi, biaya konversi yang tinggi akan mengunci pesaing baru dari belakang.
Namun di balik narasi perombakan, ada sisi gelap yang jarang dibahas orang. Prasyarat “yang memegang perizinan menguasai semuanya” adalah bahwa perizinan tetap berlaku secara terus-menerus. Padahal, kualifikasi kepatuhan selalu bersifat dinamis: satu pelanggaran besar, atau selembar peraturan baru yang mengencangkan, bisa membuat urutan peringkat diputar ulang dalam sekejap. Variabel lain adalah masuknya institusi besar. Raksasa keuangan tradisional punya uang dan tim perizinan. Jika mereka benar-benar turun, keunggulan awal yang dimiliki proyek kecil-menengah bisa kapan saja terpukul oleh keunggulan sumber daya. Dengan kata lain, memiliki lisensi hanyalah tiket masuk, bukan parit pertahanan.
Karena itu, dalam putaran perombakan ini saya tidak bertaruh pada satu pemenang tunggal. Saya bertaruh pada pergantian tata kelola itu sendiri. Begitu daftar kualifikasi resmi gelombang pertama diumumkan, saya akan menyesuaikan penilaian terhadap posisi Eropa yang saya pegang berdasarkan daftar tersebut; semua proyek yang tidak ada dalam ekosistem daftar akan diturunkan prioritasnya. Menurut Anda, dalam fase kualifikasi ini, siapa yang peluangnya lebih besar—proyek kecil-menengah yang datang lebih dulu, atau para raksasa lama? #dusk $DUSK @Dusk
6
107
·
--
Lihat terjemahan
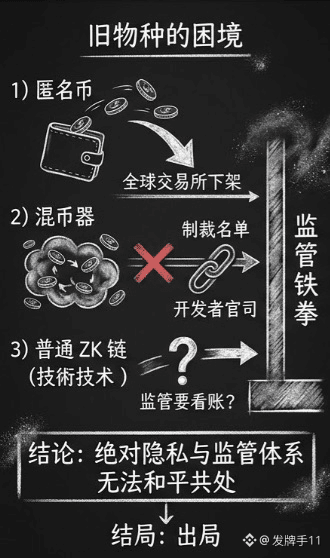
隐私赛道里挤着一堆长得相似的选手,但我越研究越确定一件事,Dusk 做的可审查隐私,和它们根本不是一个物种。
先看旧物种们活成了什么样。匿名币把隐藏做到极致,结果是全球交易所接连下架,监管铁拳下基本没有生存空间。混币器的下场更惨,制裁名单直接点名,开发者吃官司,整个品类被打成洗钱工具。至于普通 ZK 链,技术确实漂亮,但它们大多把隐私当通用功能卖,没有回答最关键的问题,监管要看账的时候怎么办。这些前辈用真金白银证明了一个结论,绝对隐私和监管体系之间没有和平共处的可能,对抗到底的结局只有出局。
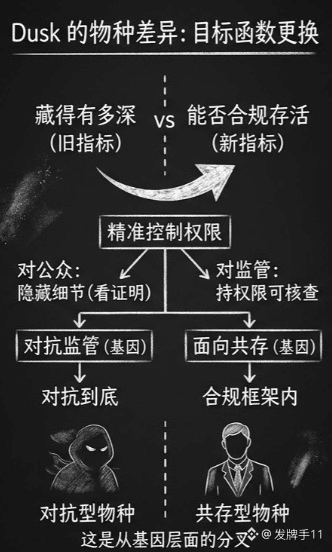
Dusk 的物种差异就在这一刀上。它不追求让所有人看不见,而是精确控制谁能看见。交易细节对公众隐藏,对手方只能看到你合规的证明,监管持权限可核查。这套设计不是隐私技术的改良,而是目标函数的更换。旧物种优化的指标是藏得有多深,它优化的指标是能不能在合规框架内存活。一个面向对抗,一个面向共存,从基因层面就分叉了。
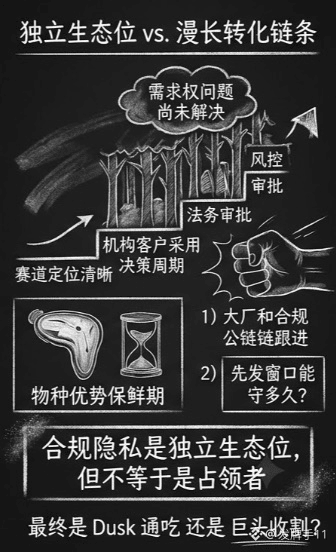
但我得提醒一句,新物种不等于赢家。定位差异解决的是生存权问题,解决不了需求权问题。可审查隐私的目标客户是机构,可机构采用新基础设施的决策周期以年计,中间还要过法务和风控的多重审批。赛道定位再清晰,转化链条依然漫长。而且物种优势是有保鲜期的,一旦大厂和合规公链跟进类似设计,先发窗口能守多久是个未知数。
我的判断是,合规隐私确实开出了一个独立生态位,这是前几代隐私项目没摸到的高度。但生态位存在,不等于占领者一定是它。后续我会盯 DUSK 的机构客户落地节奏。你觉得合规隐私这个物种,最终是 Dusk 通吃还是巨头收割?#dusk $DUSK @Dusk
隐私赛道里挤着一堆长得相似的选手,但我越研究越确定一件事,Dusk 做的可审查隐私,和它们根本不是一个物种。
先看旧物种们活成了什么样。匿名币把隐藏做到极致,结果是全球交易所接连下架,监管铁拳下基本没有生存空间。混币器的下场更惨,制裁名单直接点名,开发者吃官司,整个品类被打成洗钱工具。至于普通 ZK 链,技术确实漂亮,但它们大多把隐私当通用功能卖,没有回答最关键的问题,监管要看账的时候怎么办。这些前辈用真金白银证明了一个结论,绝对隐私和监管体系之间没有和平共处的可能,对抗到底的结局只有出局。
Dusk 的物种差异就在这一刀上。它不追求让所有人看不见,而是精确控制谁能看见。交易细节对公众隐藏,对手方只能看到你合规的证明,监管持权限可核查。这套设计不是隐私技术的改良,而是目标函数的更换。旧物种优化的指标是藏得有多深,它优化的指标是能不能在合规框架内存活。一个面向对抗,一个面向共存,从基因层面就分叉了。
但我得提醒一句,新物种不等于赢家。定位差异解决的是生存权问题,解决不了需求权问题。可审查隐私的目标客户是机构,可机构采用新基础设施的决策周期以年计,中间还要过法务和风控的多重审批。赛道定位再清晰,转化链条依然漫长。而且物种优势是有保鲜期的,一旦大厂和合规公链跟进类似设计,先发窗口能守多久是个未知数。
我的判断是,合规隐私确实开出了一个独立生态位,这是前几代隐私项目没摸到的高度。但生态位存在,不等于占领者一定是它。后续我会盯 DUSK 的机构客户落地节奏。你觉得合规隐私这个物种,最终是 Dusk 通吃还是巨头收割?#dusk $DUSK @Dusk
先看旧物种们活成了什么样。匿名币把隐藏做到极致,结果是全球交易所接连下架,监管铁拳下基本没有生存空间。混币器的下场更惨,制裁名单直接点名,开发者吃官司,整个品类被打成洗钱工具。至于普通 ZK 链,技术确实漂亮,但它们大多把隐私当通用功能卖,没有回答最关键的问题,监管要看账的时候怎么办。这些前辈用真金白银证明了一个结论,绝对隐私和监管体系之间没有和平共处的可能,对抗到底的结局只有出局。
Dusk 的物种差异就在这一刀上。它不追求让所有人看不见,而是精确控制谁能看见。交易细节对公众隐藏,对手方只能看到你合规的证明,监管持权限可核查。这套设计不是隐私技术的改良,而是目标函数的更换。旧物种优化的指标是藏得有多深,它优化的指标是能不能在合规框架内存活。一个面向对抗,一个面向共存,从基因层面就分叉了。
但我得提醒一句,新物种不等于赢家。定位差异解决的是生存权问题,解决不了需求权问题。可审查隐私的目标客户是机构,可机构采用新基础设施的决策周期以年计,中间还要过法务和风控的多重审批。赛道定位再清晰,转化链条依然漫长。而且物种优势是有保鲜期的,一旦大厂和合规公链跟进类似设计,先发窗口能守多久是个未知数。
我的判断是,合规隐私确实开出了一个独立生态位,这是前几代隐私项目没摸到的高度。但生态位存在,不等于占领者一定是它。后续我会盯 DUSK 的机构客户落地节奏。你觉得合规隐私这个物种,最终是 Dusk 通吃还是巨头收割?#dusk $DUSK @Dusk
90
·
--
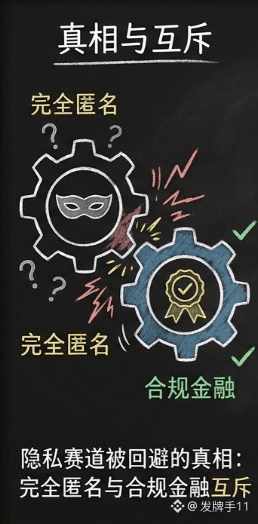
Ada satu kebenaran dalam jalur privasi yang sengaja dihindari: privasi anonim sepenuhnya dan pembiayaan yang sepenuhnya patuh sejak awal justru saling bertentangan. Dusk tidak lagi berpura-pura; yang dibuatnya bukan anonimitas, melainkan privasi yang dapat diaudit.
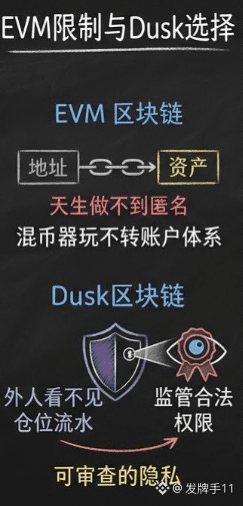
Keputusan ini layak dijelaskan lebih rinci. Model akun EVM pada dasarnya tidak bisa mewujudkan anonimitas total; alamat dan peta aset Anda selalu ada. Pola bermain dengan mixer pun tidak benar-benar bisa jalan dalam sistem berbasis akun. Dusk justru memilih arah lain: pihak luar tidak dapat melihat posisi (holdings) dan arus dana Anda, tetapi regulator yang memegang wewenang yang sah bisa menelusurinya.
Bagi trader ritel, ini mungkin terdengar kurang keren; namun institusi sejak awal tidak butuh “tidak terlihat”, melainkan “hanya tidak terlihat bagi pihak tertentu”. Rahasia dagang harus dilindungi, kewajiban kepatuhan harus dipenuhi—dua hal ini menjadi simpul yang sulit pada solusi anonim, tetapi bisa berjalan bersamaan dalam kerangka yang dapat diaudit.
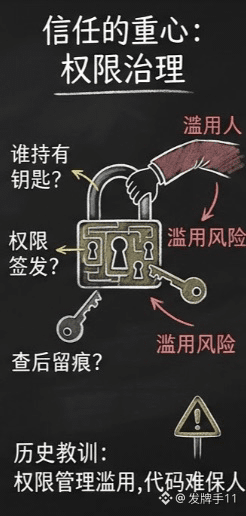
Namun saya harus menunjuk bagian paling halus dari narasi ini. “Dapat diaudit” berarti ada sudut pandang dalam sistem yang bisa melihat semuanya. Lalu, kunci dari sudut pandang itu berada di tangan siapa? Wewenang regulator diterbitkan oleh siapa, dan saat dilakukan penelusuran apakah akan ada jejak atau tidak? Detail tata kelola seperti itulah yang menjadi pusat kepercayaan sebenarnya dari seluruh arsitektur. Kode bisa memastikan pihak luar tidak terlihat, tetapi tidak bisa memastikan pemegang wewenang tidak menyalahgunakan haknya. Dalam sejarah, semua sistem kepatuhan ber-"backdoor" yang bermasalah—bukan karena kriptografinya ditembus, melainkan karena manajemen otoritas disalahgunakan.
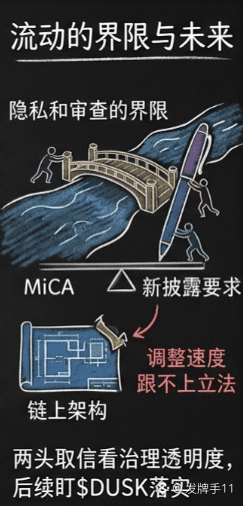
Kekhawatiran yang lebih dalam juga datang dari standar kepatuhan itu sendiri. Kerangka kepatuhan Eropa terus berevolusi: desain yang hari ini memenuhi MiCA, besok mungkin tidak lagi sanggup menghadapi persyaratan pengungkapan yang baru. Garis antara privasi dan audit bukan garis yang “dibakukan”; ia akan bergeser mengikuti kebijakan, sementara kecepatan penyesuaian arsitektur di-chain jauh tertinggal dari laju perubahan undang-undang.
Dengan jujur, menyerahkan anonimitas demi masuknya institusi masuk akal—jalur anonimitas sudah terlalu banyak pendahulu yang membuktikan di mana batas plafonnya. Tetapi apakah privasi yang dapat diaudit benar-benar bisa dipercaya di dua sisi sekaligus, pada akhirnya bergantung pada transparansi tata kelola otorisasi, bukan pada diksi di whitepaper. Ke depan, saya akan memantau detail penerapan spesifik dari mekanisme akses regulator $DUSK . Anda bisa menerima privasi yang menyisakan backdoor seperti itu? DYOR#dusk $DUSK @Dusk
Ada satu kebenaran dalam jalur privasi yang sengaja dihindari: privasi anonim sepenuhnya dan pembiayaan yang sepenuhnya patuh sejak awal justru saling bertentangan. Dusk tidak lagi berpura-pura; yang dibuatnya bukan anonimitas, melainkan privasi yang dapat diaudit.
Keputusan ini layak dijelaskan lebih rinci. Model akun EVM pada dasarnya tidak bisa mewujudkan anonimitas total; alamat dan peta aset Anda selalu ada. Pola bermain dengan mixer pun tidak benar-benar bisa jalan dalam sistem berbasis akun. Dusk justru memilih arah lain: pihak luar tidak dapat melihat posisi (holdings) dan arus dana Anda, tetapi regulator yang memegang wewenang yang sah bisa menelusurinya.
Bagi trader ritel, ini mungkin terdengar kurang keren; namun institusi sejak awal tidak butuh “tidak terlihat”, melainkan “hanya tidak terlihat bagi pihak tertentu”. Rahasia dagang harus dilindungi, kewajiban kepatuhan harus dipenuhi—dua hal ini menjadi simpul yang sulit pada solusi anonim, tetapi bisa berjalan bersamaan dalam kerangka yang dapat diaudit.
Namun saya harus menunjuk bagian paling halus dari narasi ini. “Dapat diaudit” berarti ada sudut pandang dalam sistem yang bisa melihat semuanya. Lalu, kunci dari sudut pandang itu berada di tangan siapa? Wewenang regulator diterbitkan oleh siapa, dan saat dilakukan penelusuran apakah akan ada jejak atau tidak? Detail tata kelola seperti itulah yang menjadi pusat kepercayaan sebenarnya dari seluruh arsitektur. Kode bisa memastikan pihak luar tidak terlihat, tetapi tidak bisa memastikan pemegang wewenang tidak menyalahgunakan haknya. Dalam sejarah, semua sistem kepatuhan ber-"backdoor" yang bermasalah—bukan karena kriptografinya ditembus, melainkan karena manajemen otoritas disalahgunakan.
Kekhawatiran yang lebih dalam juga datang dari standar kepatuhan itu sendiri. Kerangka kepatuhan Eropa terus berevolusi: desain yang hari ini memenuhi MiCA, besok mungkin tidak lagi sanggup menghadapi persyaratan pengungkapan yang baru. Garis antara privasi dan audit bukan garis yang “dibakukan”; ia akan bergeser mengikuti kebijakan, sementara kecepatan penyesuaian arsitektur di-chain jauh tertinggal dari laju perubahan undang-undang.
Dengan jujur, menyerahkan anonimitas demi masuknya institusi masuk akal—jalur anonimitas sudah terlalu banyak pendahulu yang membuktikan di mana batas plafonnya. Tetapi apakah privasi yang dapat diaudit benar-benar bisa dipercaya di dua sisi sekaligus, pada akhirnya bergantung pada transparansi tata kelola otorisasi, bukan pada diksi di whitepaper. Ke depan, saya akan memantau detail penerapan spesifik dari mekanisme akses regulator $DUSK . Anda bisa menerima privasi yang menyisakan backdoor seperti itu? DYOR#dusk $DUSK @Dusk
Keputusan ini layak dijelaskan lebih rinci. Model akun EVM pada dasarnya tidak bisa mewujudkan anonimitas total; alamat dan peta aset Anda selalu ada. Pola bermain dengan mixer pun tidak benar-benar bisa jalan dalam sistem berbasis akun. Dusk justru memilih arah lain: pihak luar tidak dapat melihat posisi (holdings) dan arus dana Anda, tetapi regulator yang memegang wewenang yang sah bisa menelusurinya.
Bagi trader ritel, ini mungkin terdengar kurang keren; namun institusi sejak awal tidak butuh “tidak terlihat”, melainkan “hanya tidak terlihat bagi pihak tertentu”. Rahasia dagang harus dilindungi, kewajiban kepatuhan harus dipenuhi—dua hal ini menjadi simpul yang sulit pada solusi anonim, tetapi bisa berjalan bersamaan dalam kerangka yang dapat diaudit.
Namun saya harus menunjuk bagian paling halus dari narasi ini. “Dapat diaudit” berarti ada sudut pandang dalam sistem yang bisa melihat semuanya. Lalu, kunci dari sudut pandang itu berada di tangan siapa? Wewenang regulator diterbitkan oleh siapa, dan saat dilakukan penelusuran apakah akan ada jejak atau tidak? Detail tata kelola seperti itulah yang menjadi pusat kepercayaan sebenarnya dari seluruh arsitektur. Kode bisa memastikan pihak luar tidak terlihat, tetapi tidak bisa memastikan pemegang wewenang tidak menyalahgunakan haknya. Dalam sejarah, semua sistem kepatuhan ber-"backdoor" yang bermasalah—bukan karena kriptografinya ditembus, melainkan karena manajemen otoritas disalahgunakan.
Kekhawatiran yang lebih dalam juga datang dari standar kepatuhan itu sendiri. Kerangka kepatuhan Eropa terus berevolusi: desain yang hari ini memenuhi MiCA, besok mungkin tidak lagi sanggup menghadapi persyaratan pengungkapan yang baru. Garis antara privasi dan audit bukan garis yang “dibakukan”; ia akan bergeser mengikuti kebijakan, sementara kecepatan penyesuaian arsitektur di-chain jauh tertinggal dari laju perubahan undang-undang.
Dengan jujur, menyerahkan anonimitas demi masuknya institusi masuk akal—jalur anonimitas sudah terlalu banyak pendahulu yang membuktikan di mana batas plafonnya. Tetapi apakah privasi yang dapat diaudit benar-benar bisa dipercaya di dua sisi sekaligus, pada akhirnya bergantung pada transparansi tata kelola otorisasi, bukan pada diksi di whitepaper. Ke depan, saya akan memantau detail penerapan spesifik dari mekanisme akses regulator $DUSK . Anda bisa menerima privasi yang menyisakan backdoor seperti itu? DYOR#dusk $DUSK @Dusk
1
1
81
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
HuangExitNvidiaStrategyInFocus
104,050 penayangan
1,143 Berdiskusi
SAHAM | Jensen Huang dari Nvidia Mengundurkan Diri, Colette Kress Ditunjuk sebagai CEO Sementara
Binance News
·Disukai 30 Kali
·37.6k penayangan
AnthropicRejectsIPODelayValuationinQuestion
711,644 penayangan
5,367 Berdiskusi
HedgeFundsCMEBitcoinNetShortsFall89%
308 penayangan
24 Berdiskusi