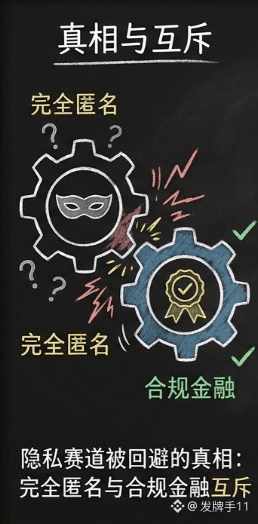
Ada satu kebenaran dalam jalur privasi yang sengaja dihindari: privasi anonim sepenuhnya dan pembiayaan yang sepenuhnya patuh sejak awal justru saling bertentangan. Dusk tidak lagi berpura-pura; yang dibuatnya bukan anonimitas, melainkan privasi yang dapat diaudit.
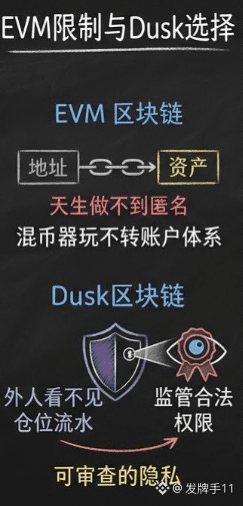
Keputusan ini layak dijelaskan lebih rinci. Model akun EVM pada dasarnya tidak bisa mewujudkan anonimitas total; alamat dan peta aset Anda selalu ada. Pola bermain dengan mixer pun tidak benar-benar bisa jalan dalam sistem berbasis akun. Dusk justru memilih arah lain: pihak luar tidak dapat melihat posisi (holdings) dan arus dana Anda, tetapi regulator yang memegang wewenang yang sah bisa menelusurinya.
Bagi trader ritel, ini mungkin terdengar kurang keren; namun institusi sejak awal tidak butuh “tidak terlihat”, melainkan “hanya tidak terlihat bagi pihak tertentu”. Rahasia dagang harus dilindungi, kewajiban kepatuhan harus dipenuhi—dua hal ini menjadi simpul yang sulit pada solusi anonim, tetapi bisa berjalan bersamaan dalam kerangka yang dapat diaudit.
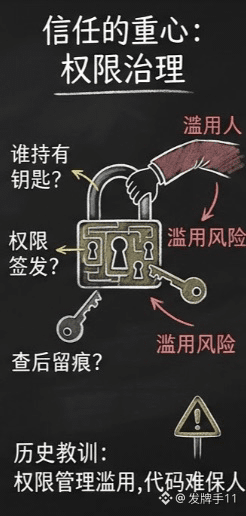
Namun saya harus menunjuk bagian paling halus dari narasi ini. “Dapat diaudit” berarti ada sudut pandang dalam sistem yang bisa melihat semuanya. Lalu, kunci dari sudut pandang itu berada di tangan siapa? Wewenang regulator diterbitkan oleh siapa, dan saat dilakukan penelusuran apakah akan ada jejak atau tidak? Detail tata kelola seperti itulah yang menjadi pusat kepercayaan sebenarnya dari seluruh arsitektur. Kode bisa memastikan pihak luar tidak terlihat, tetapi tidak bisa memastikan pemegang wewenang tidak menyalahgunakan haknya. Dalam sejarah, semua sistem kepatuhan ber-"backdoor" yang bermasalah—bukan karena kriptografinya ditembus, melainkan karena manajemen otoritas disalahgunakan.
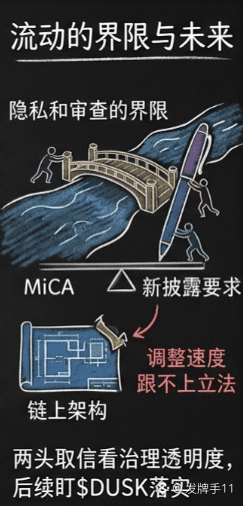
Kekhawatiran yang lebih dalam juga datang dari standar kepatuhan itu sendiri. Kerangka kepatuhan Eropa terus berevolusi: desain yang hari ini memenuhi MiCA, besok mungkin tidak lagi sanggup menghadapi persyaratan pengungkapan yang baru. Garis antara privasi dan audit bukan garis yang “dibakukan”; ia akan bergeser mengikuti kebijakan, sementara kecepatan penyesuaian arsitektur di-chain jauh tertinggal dari laju perubahan undang-undang.
Dengan jujur, menyerahkan anonimitas demi masuknya institusi masuk akal—jalur anonimitas sudah terlalu banyak pendahulu yang membuktikan di mana batas plafonnya. Tetapi apakah privasi yang dapat diaudit benar-benar bisa dipercaya di dua sisi sekaligus, pada akhirnya bergantung pada transparansi tata kelola otorisasi, bukan pada diksi di whitepaper. Ke depan, saya akan memantau detail penerapan spesifik dari mekanisme akses regulator $DUSK . Anda bisa menerima privasi yang menyisakan backdoor seperti itu? DYOR#dusk $DUSK @Dusk
Keputusan ini layak dijelaskan lebih rinci. Model akun EVM pada dasarnya tidak bisa mewujudkan anonimitas total; alamat dan peta aset Anda selalu ada. Pola bermain dengan mixer pun tidak benar-benar bisa jalan dalam sistem berbasis akun. Dusk justru memilih arah lain: pihak luar tidak dapat melihat posisi (holdings) dan arus dana Anda, tetapi regulator yang memegang wewenang yang sah bisa menelusurinya.
Bagi trader ritel, ini mungkin terdengar kurang keren; namun institusi sejak awal tidak butuh “tidak terlihat”, melainkan “hanya tidak terlihat bagi pihak tertentu”. Rahasia dagang harus dilindungi, kewajiban kepatuhan harus dipenuhi—dua hal ini menjadi simpul yang sulit pada solusi anonim, tetapi bisa berjalan bersamaan dalam kerangka yang dapat diaudit.
Namun saya harus menunjuk bagian paling halus dari narasi ini. “Dapat diaudit” berarti ada sudut pandang dalam sistem yang bisa melihat semuanya. Lalu, kunci dari sudut pandang itu berada di tangan siapa? Wewenang regulator diterbitkan oleh siapa, dan saat dilakukan penelusuran apakah akan ada jejak atau tidak? Detail tata kelola seperti itulah yang menjadi pusat kepercayaan sebenarnya dari seluruh arsitektur. Kode bisa memastikan pihak luar tidak terlihat, tetapi tidak bisa memastikan pemegang wewenang tidak menyalahgunakan haknya. Dalam sejarah, semua sistem kepatuhan ber-"backdoor" yang bermasalah—bukan karena kriptografinya ditembus, melainkan karena manajemen otoritas disalahgunakan.
Kekhawatiran yang lebih dalam juga datang dari standar kepatuhan itu sendiri. Kerangka kepatuhan Eropa terus berevolusi: desain yang hari ini memenuhi MiCA, besok mungkin tidak lagi sanggup menghadapi persyaratan pengungkapan yang baru. Garis antara privasi dan audit bukan garis yang “dibakukan”; ia akan bergeser mengikuti kebijakan, sementara kecepatan penyesuaian arsitektur di-chain jauh tertinggal dari laju perubahan undang-undang.
Dengan jujur, menyerahkan anonimitas demi masuknya institusi masuk akal—jalur anonimitas sudah terlalu banyak pendahulu yang membuktikan di mana batas plafonnya. Tetapi apakah privasi yang dapat diaudit benar-benar bisa dipercaya di dua sisi sekaligus, pada akhirnya bergantung pada transparansi tata kelola otorisasi, bukan pada diksi di whitepaper. Ke depan, saya akan memantau detail penerapan spesifik dari mekanisme akses regulator $DUSK . Anda bisa menerima privasi yang menyisakan backdoor seperti itu? DYOR#dusk $DUSK @Dusk