
要赚好多钱鸭
资深慈善家,高位接盘,高买低卖,努力翻身中,我一定行!
31 Mengikuti
107 Pengikut
75 Disukai
Posting
Semua
Kuotasi
Lihat terjemahan
Lihat terjemahan


加密无畏
·
--
Entitas Eropa kehilangan US$106 juta, kemungkinan market maker atau dana investasi
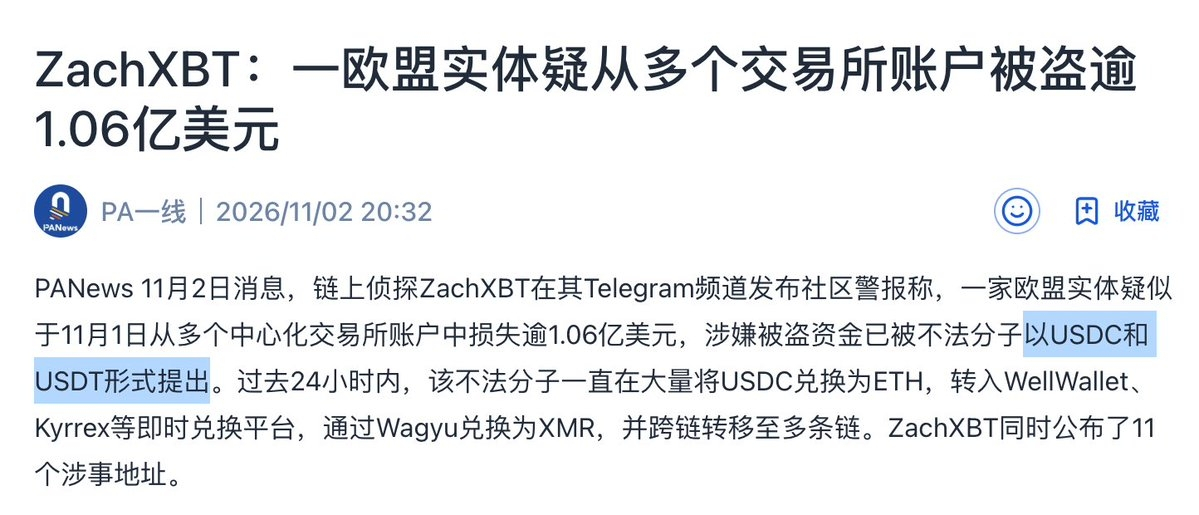
Detektif on-chain ZachXBT memantau sebuah entitas Uni Eropa yang diduga kehilangan lebih dari US$106 juta dari beberapa akun di bursa tersentralisasi pada 1 November. Dana yang diduga dicuri itu telah ditarik oleh pelaku dalam bentuk USDC dan USDT.
ZachXBT tidak menyebutkan nama entitas tersebut. Namun, institusi yang mampu menyimpan USDC/USDT senilai ratusan juta dolar di beberapa CEX sekaligus kemungkinan besar adalah market maker, lembaga perdagangan kuantitatif/perdagangan dengan modal sendiri, atau akun perdagangan milik pedagang OTC besar/dana investasi.
Biasanya, pengguna whale jarang membagi aset ke banyak akun seperti ini. Bank, perusahaan berizin pembayaran, lembaga kustodian murni, maupun entitas yang diawasi regulator juga tidak akan membuka akun dan menyimpan aset dengan cara seperti ini.
Detektif on-chain ZachXBT memantau sebuah entitas Uni Eropa yang diduga kehilangan lebih dari US$106 juta dari beberapa akun di bursa tersentralisasi pada 1 November. Dana yang diduga dicuri itu telah ditarik oleh pelaku dalam bentuk USDC dan USDT.
ZachXBT tidak menyebutkan nama entitas tersebut. Namun, institusi yang mampu menyimpan USDC/USDT senilai ratusan juta dolar di beberapa CEX sekaligus kemungkinan besar adalah market maker, lembaga perdagangan kuantitatif/perdagangan dengan modal sendiri, atau akun perdagangan milik pedagang OTC besar/dana investasi.
Biasanya, pengguna whale jarang membagi aset ke banyak akun seperti ini. Bank, perusahaan berizin pembayaran, lembaga kustodian murni, maupun entitas yang diawasi regulator juga tidak akan membuka akun dan menyimpan aset dengan cara seperti ini.
Lihat terjemahan
肥猫
·
--
Bukan untuk menyebarkan kepanikan, hanya ingin mengingatkan bahwa “celah keamanan” Apple itu benar-benar ada... Aku baru saja melihat banyak orang di forum meragukannya. Sekarang aku akan langsung memberi tahu hasilnya: celah itu memang ada, dan aku sudah mengujinya dua hari lalu. Terbukti berfungsi.
Cara kerjanya adalah dengan menyisipkan kode JS tertentu ke halaman web apa pun. Lalu, selama pengguna Apple mengeklik tautan tersebut langsung melalui browser Safari, tidak akan muncul permintaan izin apa pun. Setelah itu, data di perangkat bisa dikumpulkan. Orang lain menganggapnya cuma lelucon, tetapi aku benar-benar sudah mencobanya dan memang berfungsi. Artinya, celah ini bisa disamarkan sebagai situs apa pun, bahkan dengan konten yang sama sekali tidak berkaitan dengan kripto.
Jadi, berikut langkah-langkah untuk mengatasinya: 1. Perbarui iOS ke versi terbaru (celah yang beredar saat ini tidak bisa digunakan pada versi iOS terbaru). 2. Unduh browser Google Chrome dan jangan gunakan Safari. 3. Jangan buka tautan yang tidak jelas kegunaannya. 4. Jangan menyimpan frasa pemulihan di penyimpanan lokal ponsel, baik di aplikasi Catatan, sebagai foto, maupun sebagai tangkapan layar.
Berikut tangkapan layar hasil pengujian yang dilakukan dua hari lalu.
Teknologi pada dasarnya tidak bersalah. Jangan gunakan untuk melakukan kejahatan.
Cara kerjanya adalah dengan menyisipkan kode JS tertentu ke halaman web apa pun. Lalu, selama pengguna Apple mengeklik tautan tersebut langsung melalui browser Safari, tidak akan muncul permintaan izin apa pun. Setelah itu, data di perangkat bisa dikumpulkan. Orang lain menganggapnya cuma lelucon, tetapi aku benar-benar sudah mencobanya dan memang berfungsi. Artinya, celah ini bisa disamarkan sebagai situs apa pun, bahkan dengan konten yang sama sekali tidak berkaitan dengan kripto.
Jadi, berikut langkah-langkah untuk mengatasinya: 1. Perbarui iOS ke versi terbaru (celah yang beredar saat ini tidak bisa digunakan pada versi iOS terbaru). 2. Unduh browser Google Chrome dan jangan gunakan Safari. 3. Jangan buka tautan yang tidak jelas kegunaannya. 4. Jangan menyimpan frasa pemulihan di penyimpanan lokal ponsel, baik di aplikasi Catatan, sebagai foto, maupun sebagai tangkapan layar.
Berikut tangkapan layar hasil pengujian yang dilakukan dua hari lalu.
Teknologi pada dasarnya tidak bersalah. Jangan gunakan untuk melakukan kejahatan.
Lihat terjemahan
Lihat terjemahan
Masuk untuk menjelajahi konten lainnya