

forrestbit
16 Posting
forrestbit
Laporkan
Blokir Pengguna
关注加密与Web3热点,用大白话讲清机制、行情背后的逻辑和常见坑。不喊单、不荐币。内容含AI辅助,经人工整理。评论区请勿发助记词。
7 Mengikuti
32 Pengikut
20 Disukai
Posting
Semua
Video
·
--
Lihat terjemahan
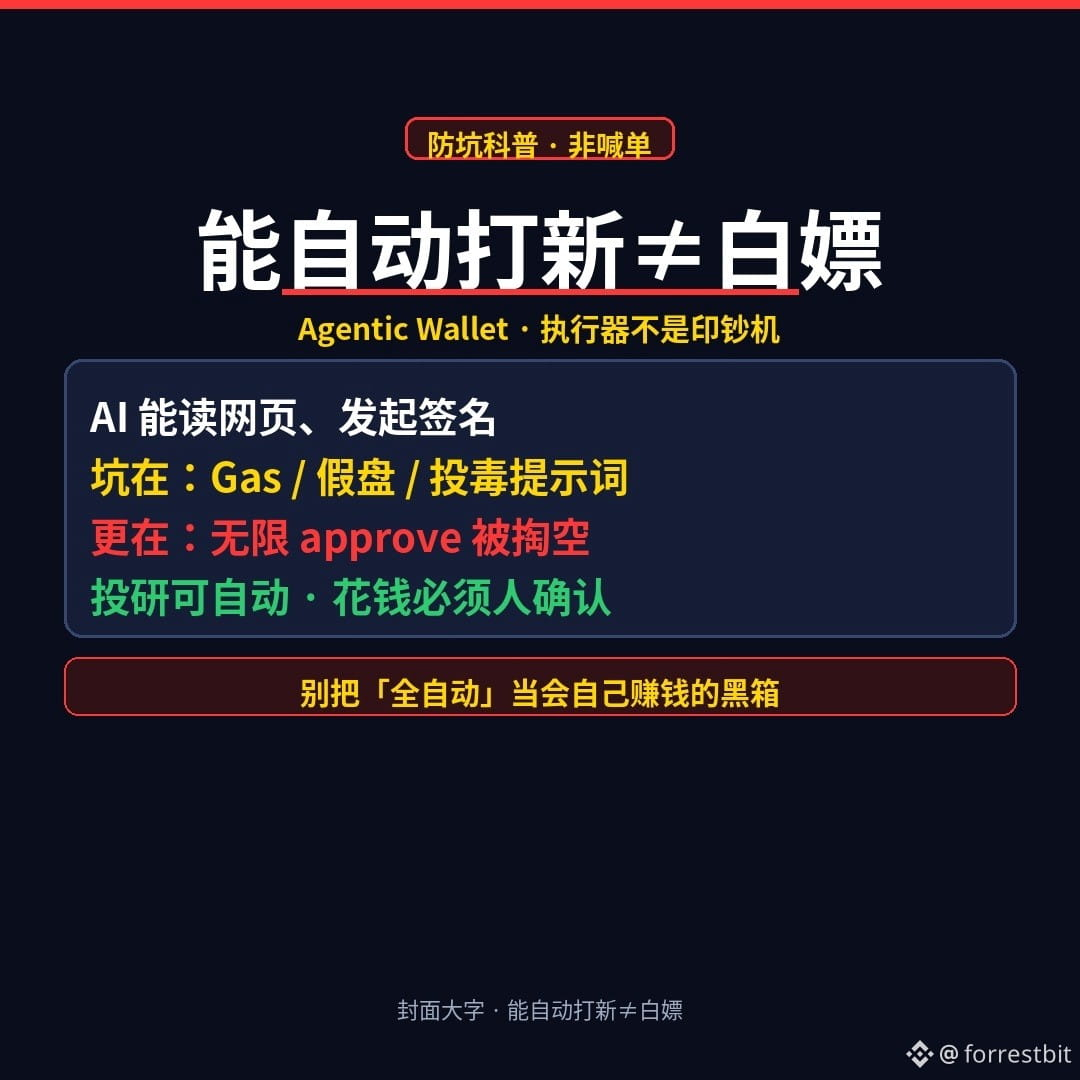
「能自动打新」听起来香,坑通常不在私钥
听说「Agentic Wallet + AI」能 24 小时自动打新、自动投研,很多人第一反应是:终于可以躺着白嫖了?
先把话说直。
Agentic Wallet 是什么(白话)
它不是「更聪明的冷钱包」,而是:把「看页面、下指令、发起签名/交易」这件事,接到 AI 助手上。AI 读你丢给它的网址和任务,钱包在链上真正执行。
所以它本质是带签名权限的执行器,不是自动印钞机。
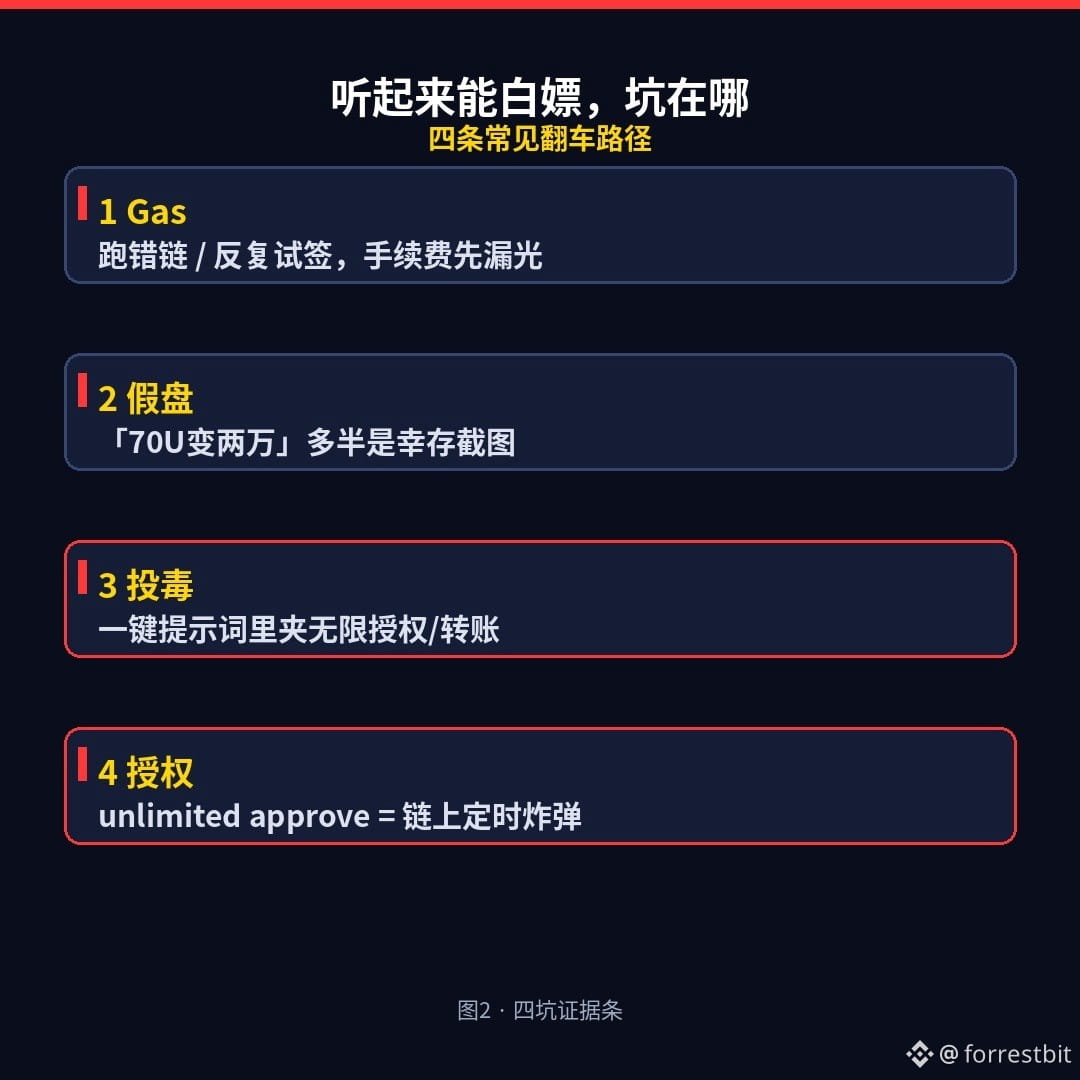
听起来能自动白嫖,坑在哪
1)Gas 和手续费:它不会替你免 Gas。跑错链、反复试、假盘多签几次,钱先从手续费里漏走。
2)假盘 / 金狗话术:群里截图「70U 变两万」多半是幸存样本;同一批里归零的人不会发图。你看不清接盘深度,就别信「无损收益」。
3)投毒指令:网页、评论、别人复制的「一键提示词」里,可能夹着「无限授权 / 转给某某地址」。AI 听话执行时,你以为在打新,实际在签坑。
4)授权被掏(approve):链上被搬空,经典路径往往不是助记词丢了,而是你签了「某合约可动我的币、额度不限」。额度挂在链上,后面随时可能被用掉。
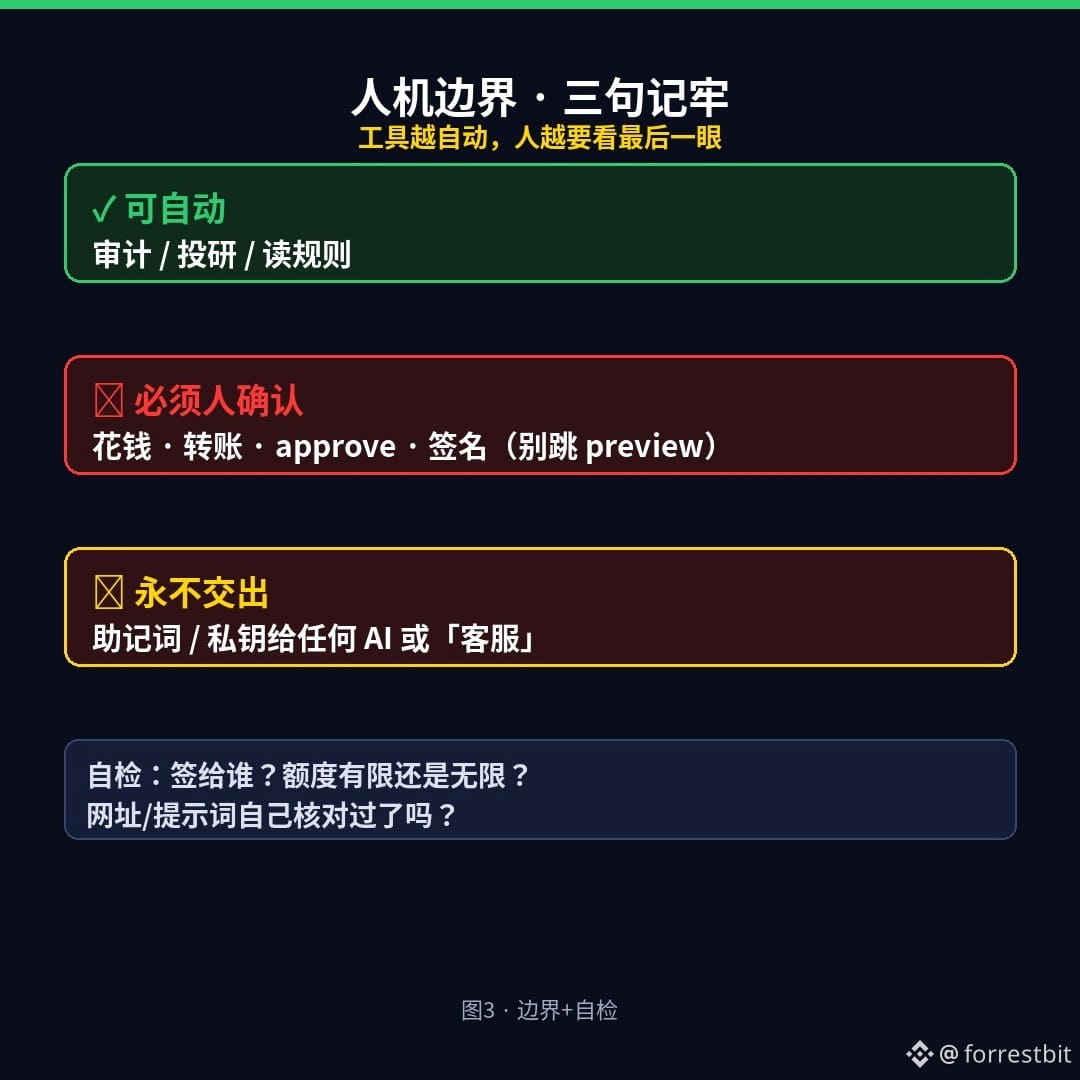
人机边界(记这三句就够)
- 审计 / 投研 / 读规则:可以让 AI 自动化。
- 花钱、转账、approve、签名:必须人确认;不要跳过 preview。
- 助记词 / 私钥:永远不给任何 AI、任何「客服」、任何教程机器人。官方 skill 也不该问这个。
工具越自动,人越要看最后一眼:签给谁、额度多少、是不是 unlimited。
你不是不能用 Agentic Wallet;你只是不该把它当成「会自己赚钱的黑箱」。
读者自检(发前过一遍)
□ 这次签名的对象合约,我能说清楚是谁吗?额度是有限还是无限?
□ 提示词/网址是不是我自己打开核对过的,而不是群里一键粘贴?
□ 若只要投研:有没有关掉或拒绝自动花钱、只保留只读?
你更怕哪一种:A 假打新页面骗无限授权,还是 B 「全自动」跑着跑着把 Gas 烧光?评论区选一个(别贴助记词)。
(科普向,不构成投资建议。本人不交易、不喊单。本内容含 AI 辅助生成,经人工整理。)
$BTC
#加密安全 #AgenticWallet #Web3科普
111
·
--
Lihat terjemahan
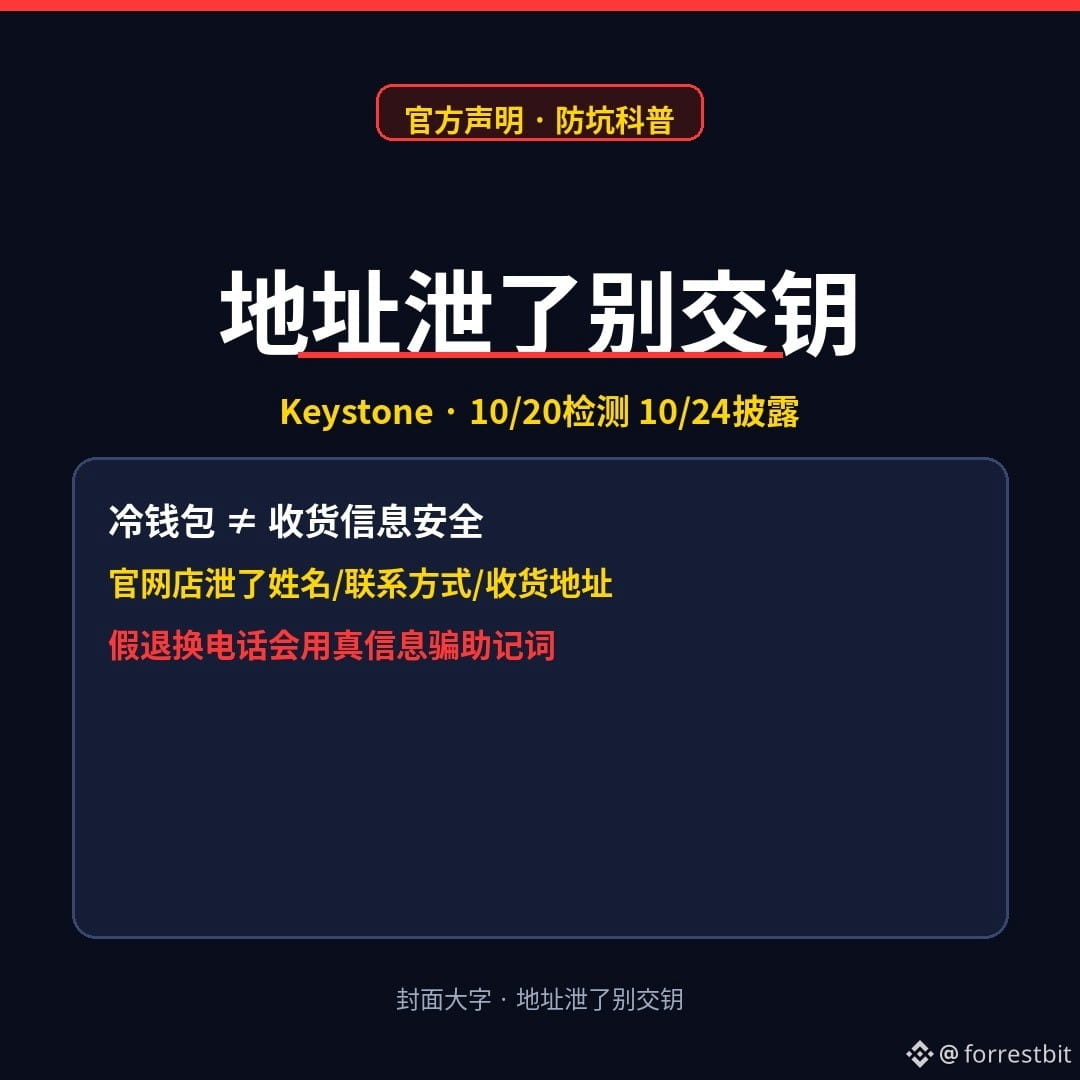
Keystone官网泄了收货地址——你敢把助记词交给「官方退换」电话吗?
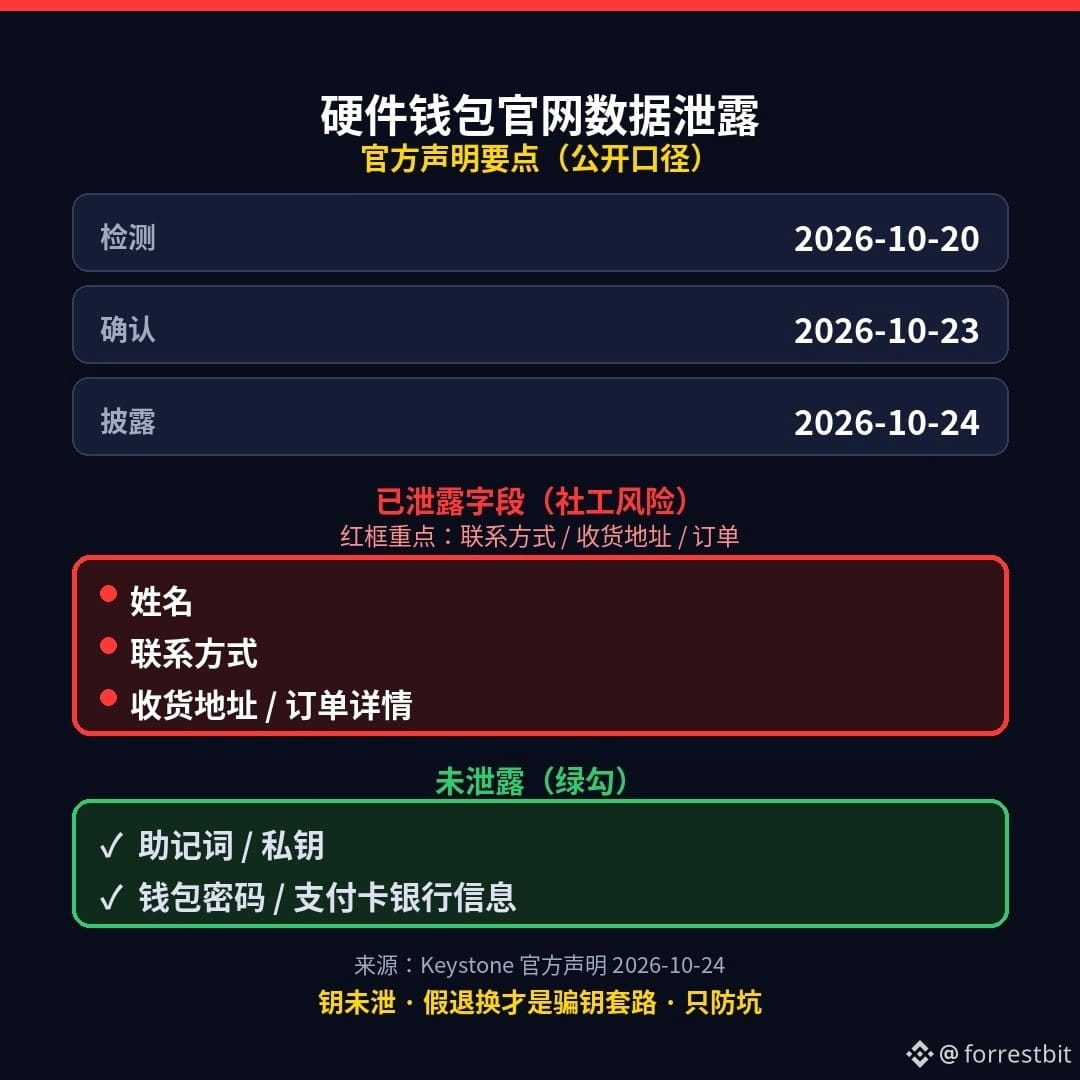
公开口径:硬件钱包 Keystone 官方约 2026-10-24 披露官网店数据异常——检测 10/20、确认 10/23。已泄露:姓名、联系方式、收货地址、订单详情;未泄露:支付卡银行信息、助记词、私钥、钱包密码。
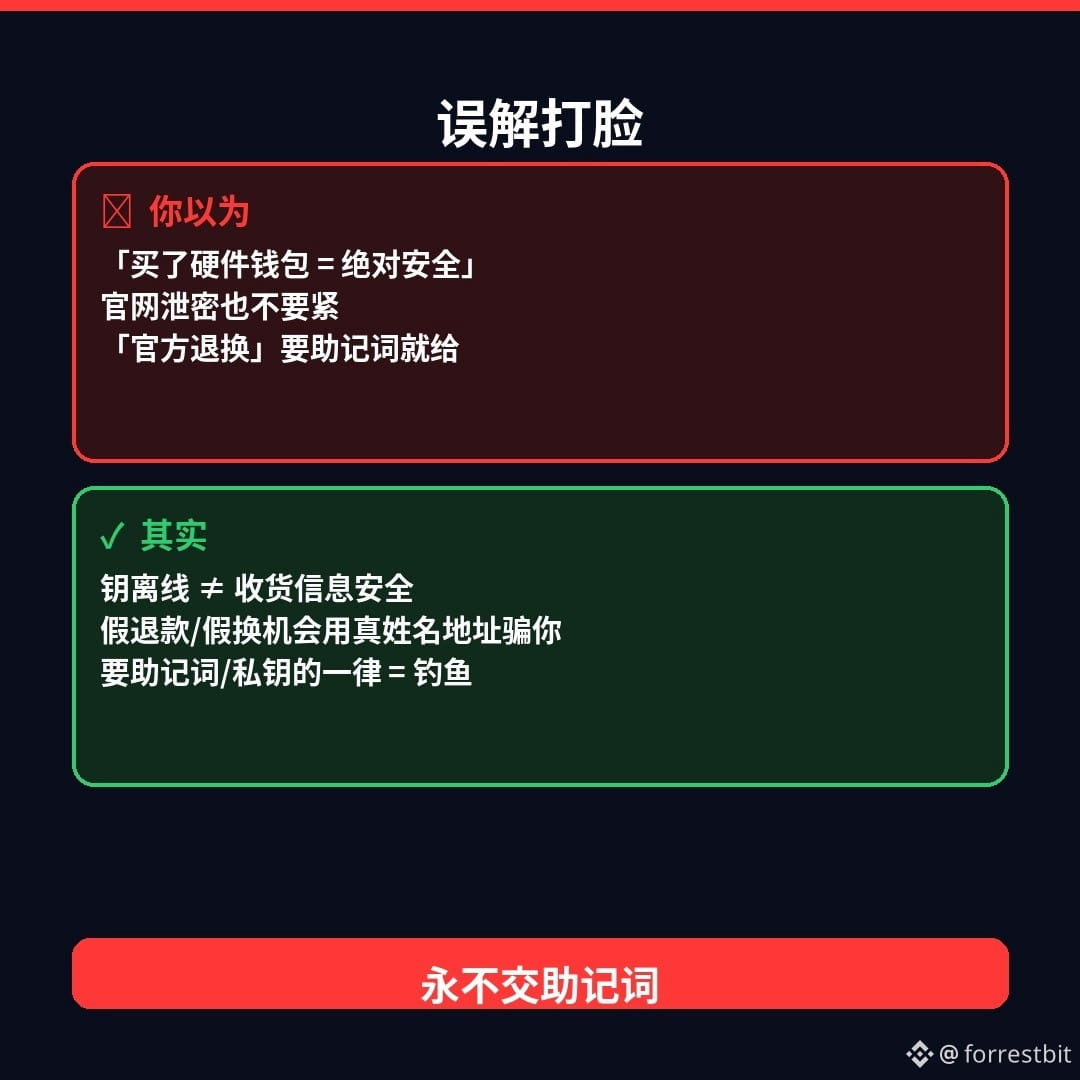
很多人以为「买了冷钱包就绝对安全」——打脸在这:钥可以离线,但官网店收货信息照样能泄。假退款、假换机、假客服电话会拿你的真姓名和真地址来骗助记词。铁律就一句:任何电话、快递链接、网页要你的助记词或私钥 = 钓鱼。
今晚就能做的三件事:
1)接到自称「官方退换/退款」且要助记词的电话 → 挂断,只走你自己存的官方渠道核对
2)别点陌生「换一台新机」快递/短信链接
3)助记词只留在离线介质,永不口述、永不拍照发给任何人
风险提示:日期与字段清单来自 Keystone 官方声明及公开报道转述,发帖前请再核最新口径;不构成投资建议。不荐币、不喊单。本内容含 AI 辅助生成,经人工整理。
你更怕接到「官方退款」电话,还是收到「换一台新机」快递链接?评论区选一个(千万别贴助记词/私钥)。
$BTC
#加密安全 #硬件钱包 #Web3科普
1
171
·
--
Lihat terjemahan
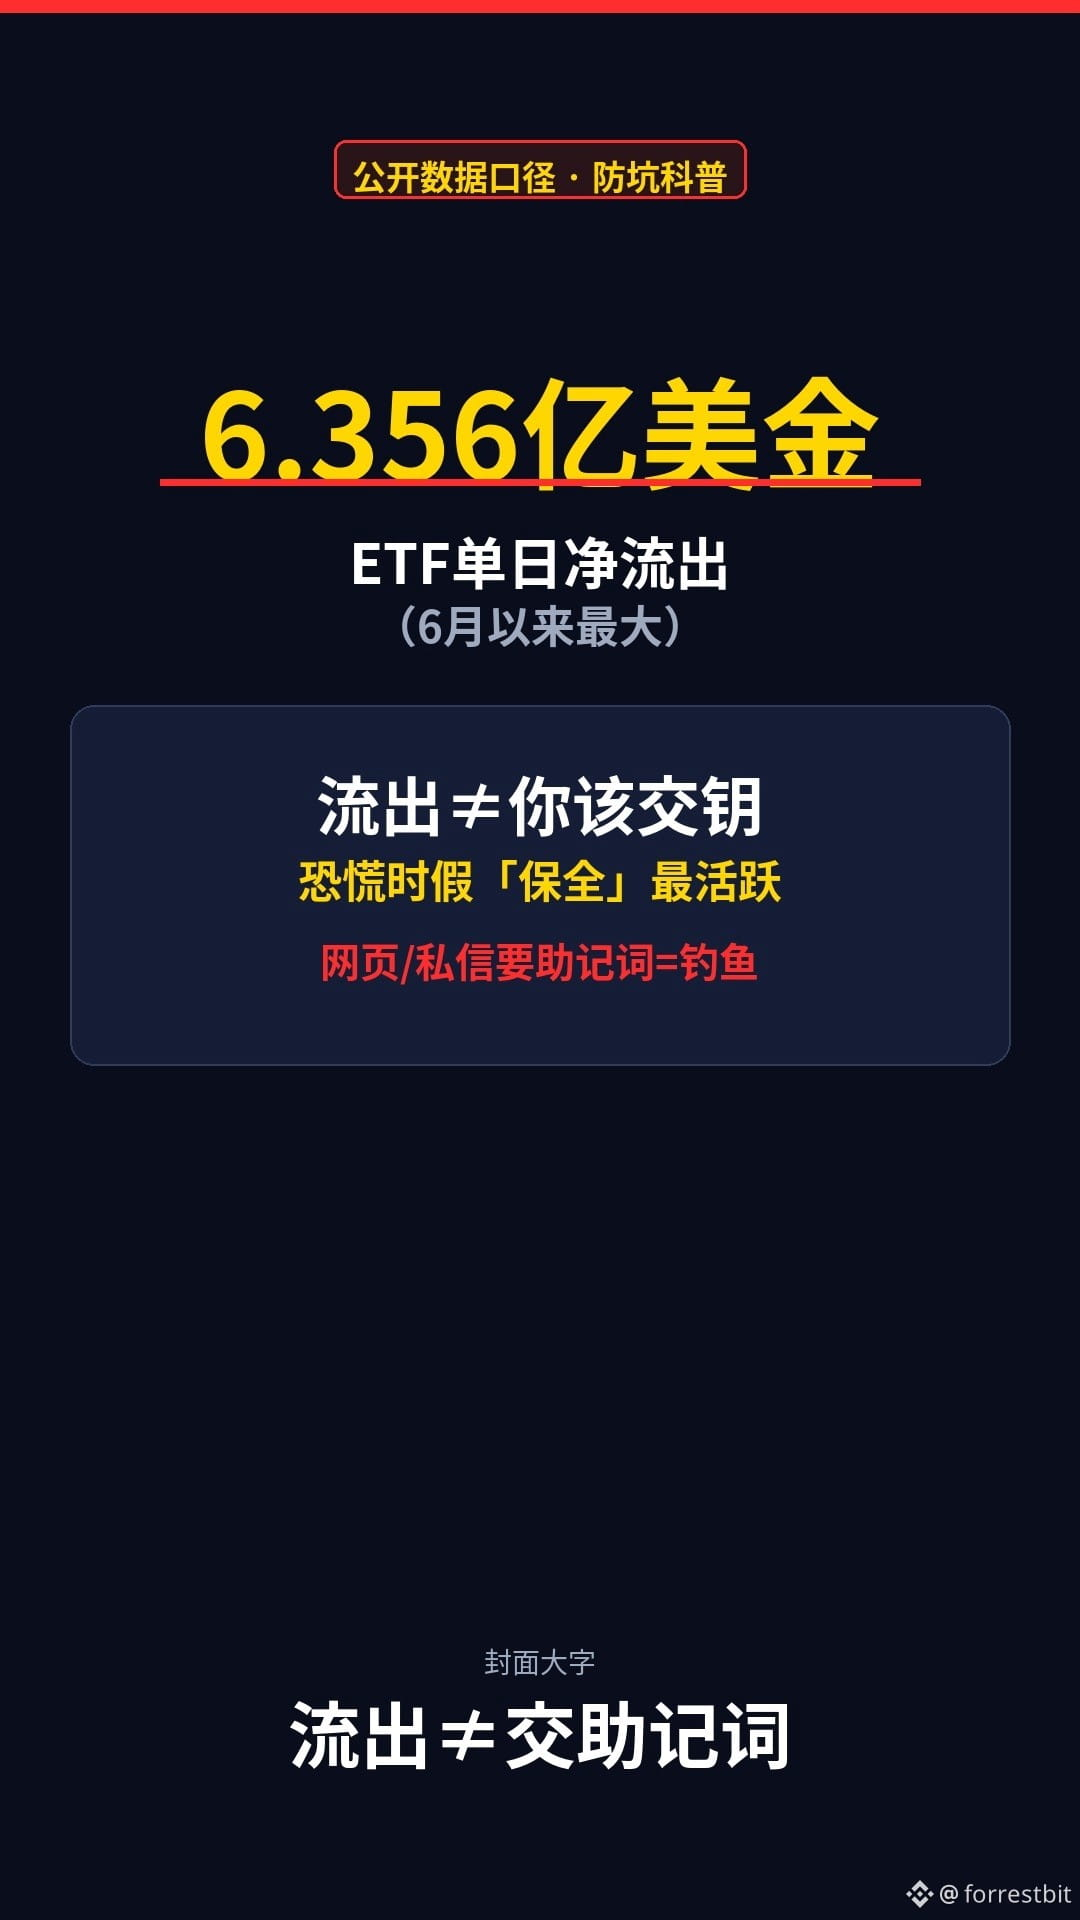
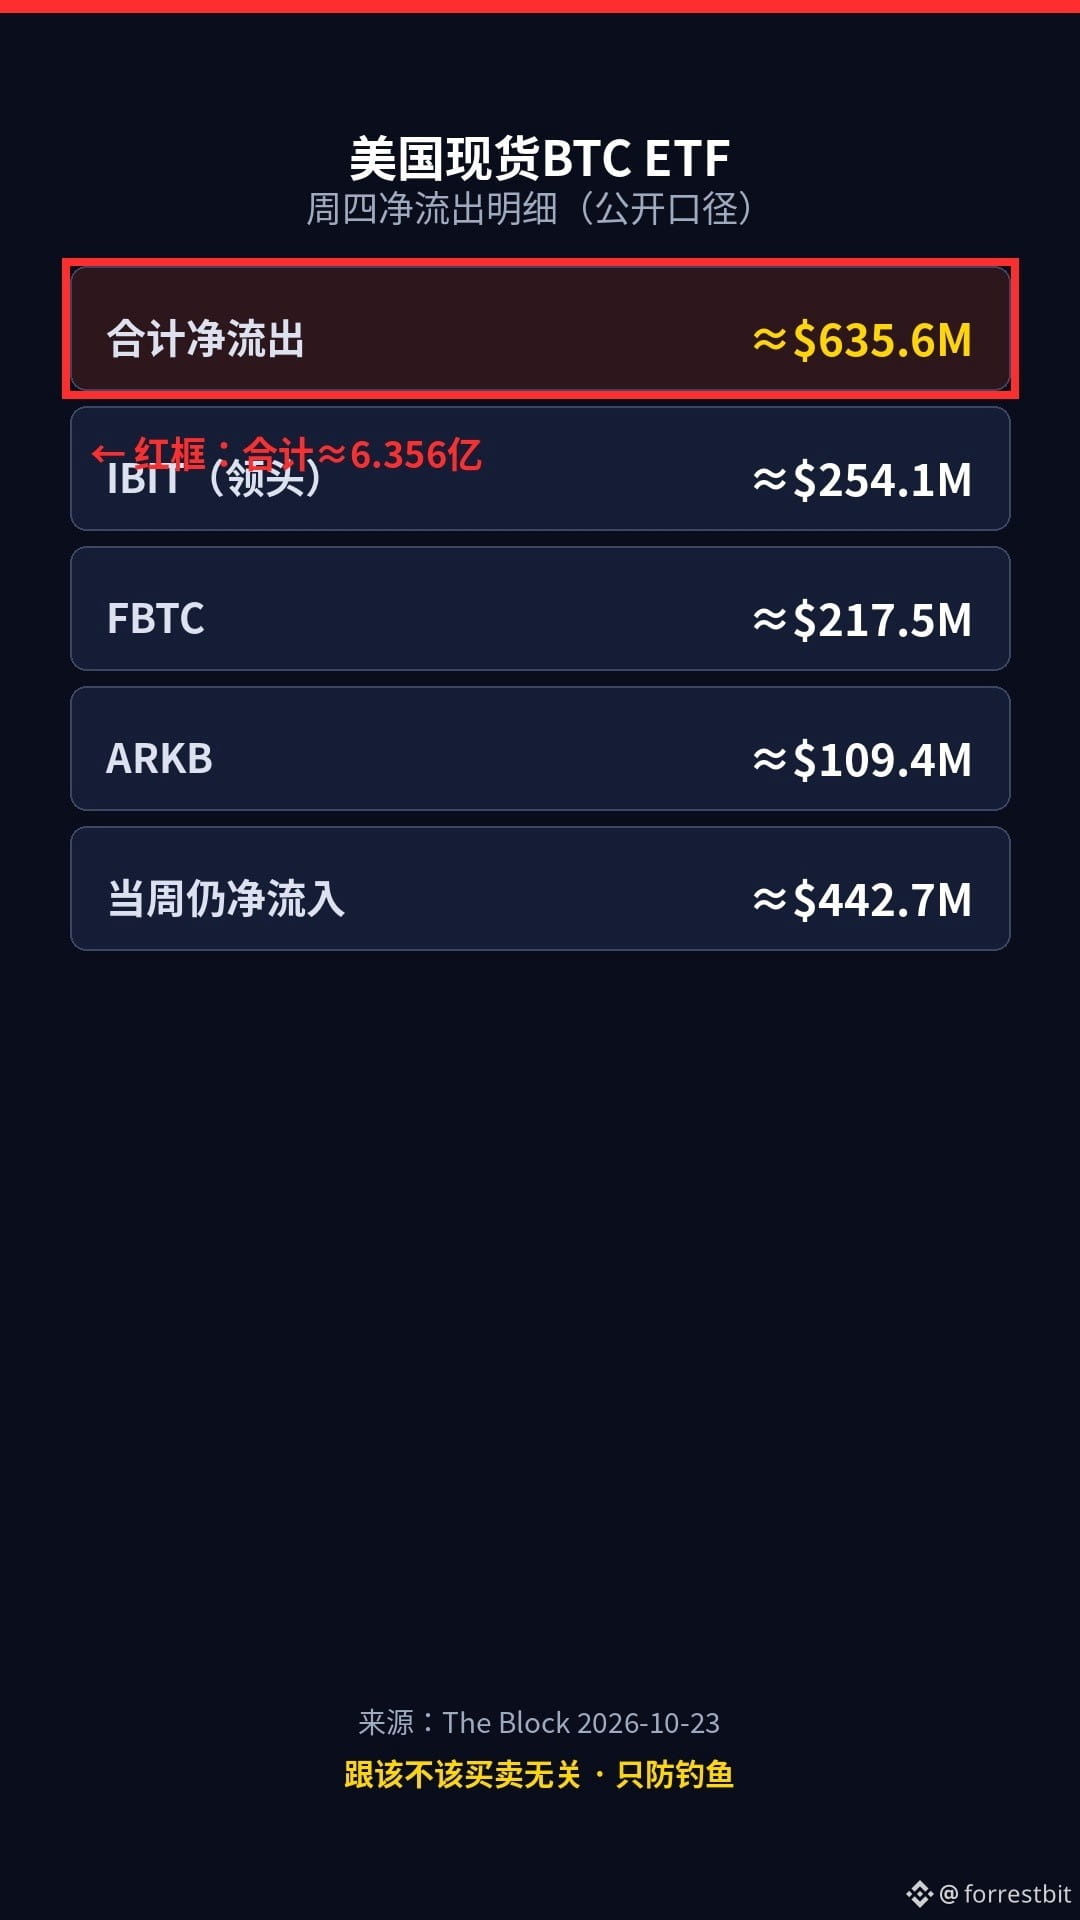
ETF一天流出六亿多美金——你敢把助记词交给「保全资产」私信吗?
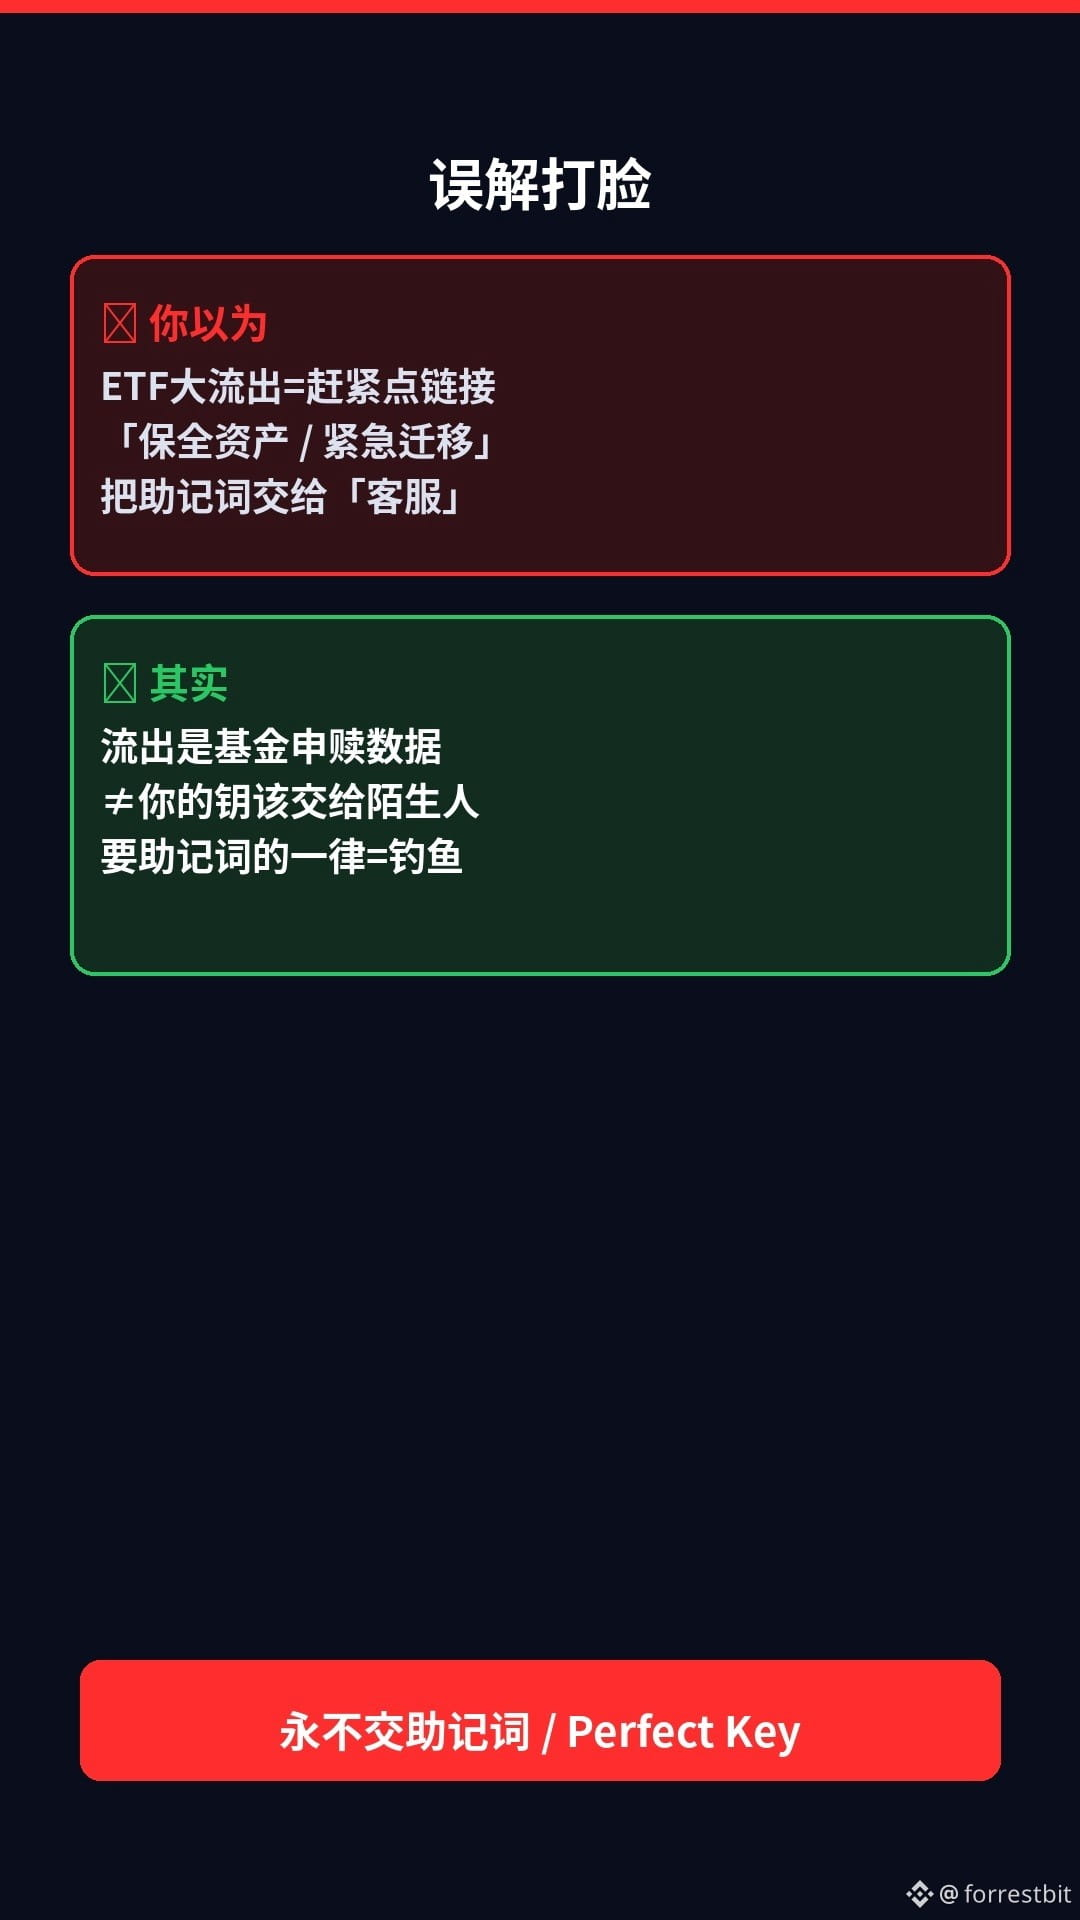
公开口径:美国现货比特币 ETF 周四净流出约 6.356 亿美金($635.6M,报道称 6 月以来最大单日),其中 IBIT 约 2.54 亿领头。很多人一看「大流出」就慌——打脸在这:申赎数据 ≠ 你该把钥交给「紧急保全」。
恐慌时段,假客服、假「资产迁移」、假客服私信往往同步变多。铁律就一句:任何链接、电话、网页要你的助记词或 Perfect Key = 钓鱼。
今晚就能做的三件事:
1)别点「帮你保全/迁移」陌生链接
2)查数据只走你自己存的书签或官方 App
3)接到要助记词的电话 → 挂断,换官方渠道核对
风险提示:数字来自公开报道对 ETF 流向的转述,发帖前请再核最新口径;不构成投资建议。不荐币、不喊单。本内容含 AI 辅助生成,经人工整理。
跌的时候你更怕点错「保全」链接,还是接到假客服电话?评论区选一个(千万别贴助记词/私钥)。
$BTC $IBIT
#加密安全 #钱包安全 #Web3科普
1
53
·
--
Lihat terjemahan
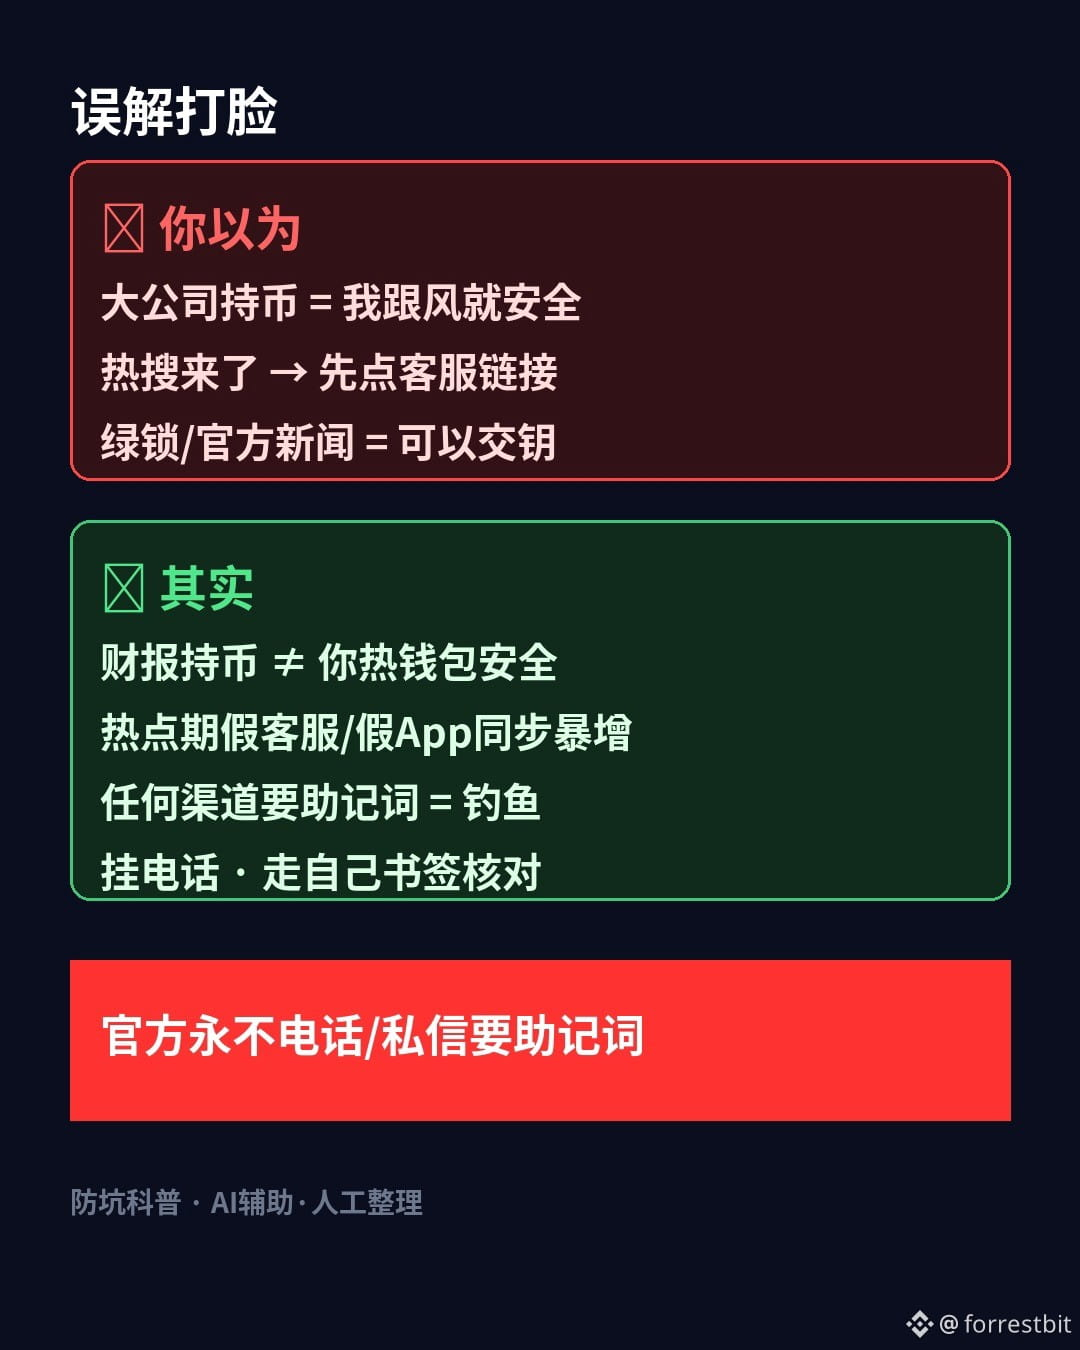
马斯克两边公司账上加起来三万枚 BTC——你敢把助记词交给「热搜客服」吗?
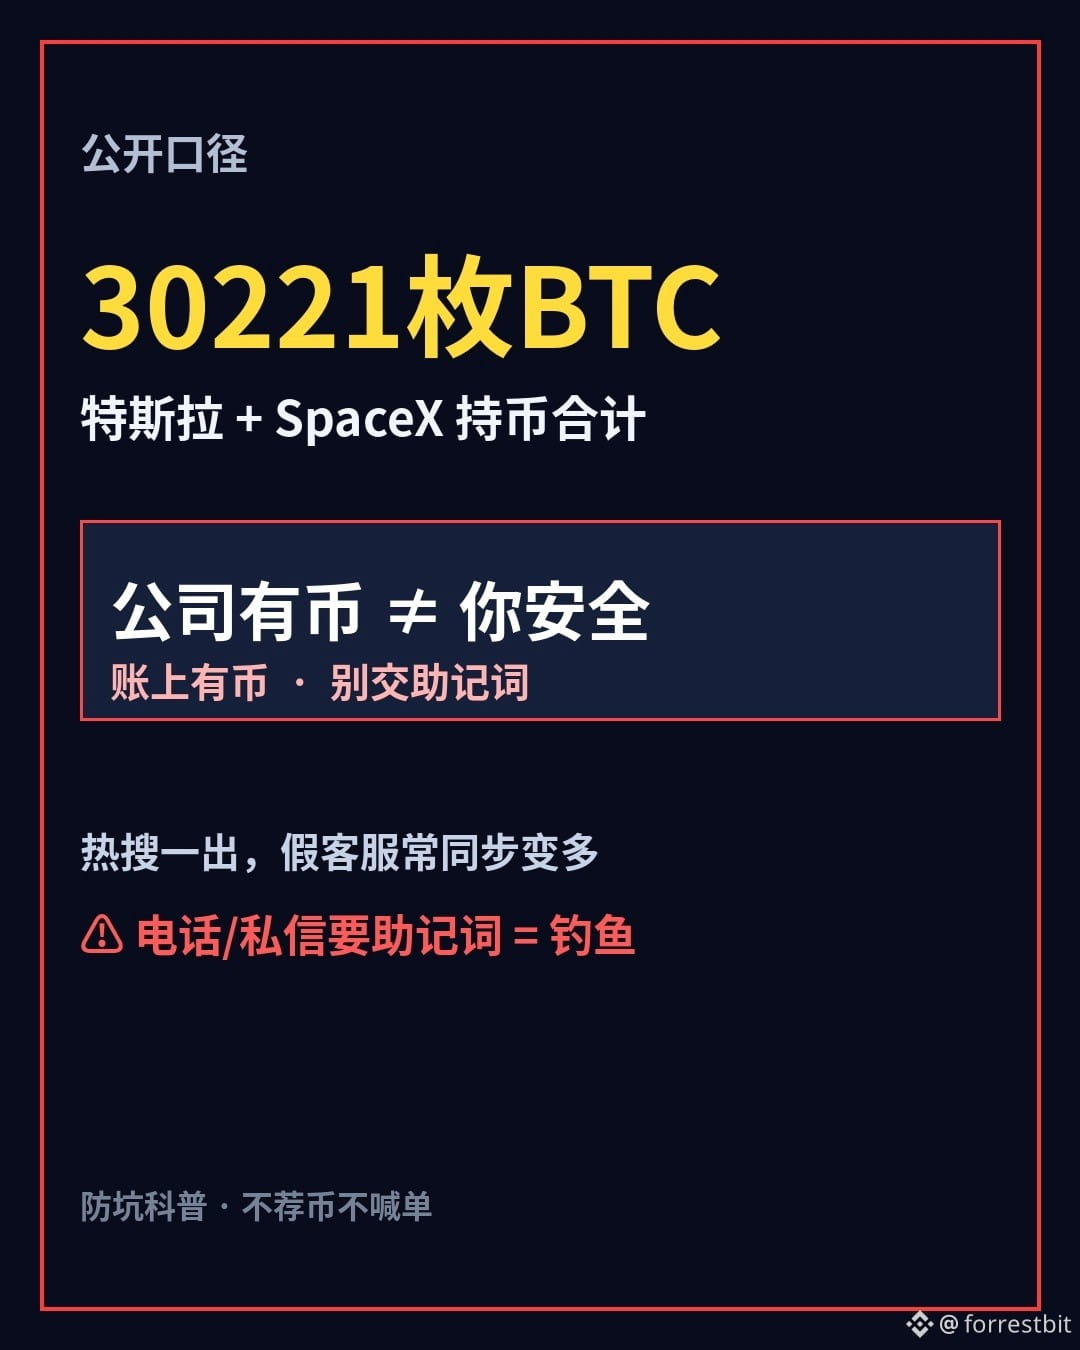
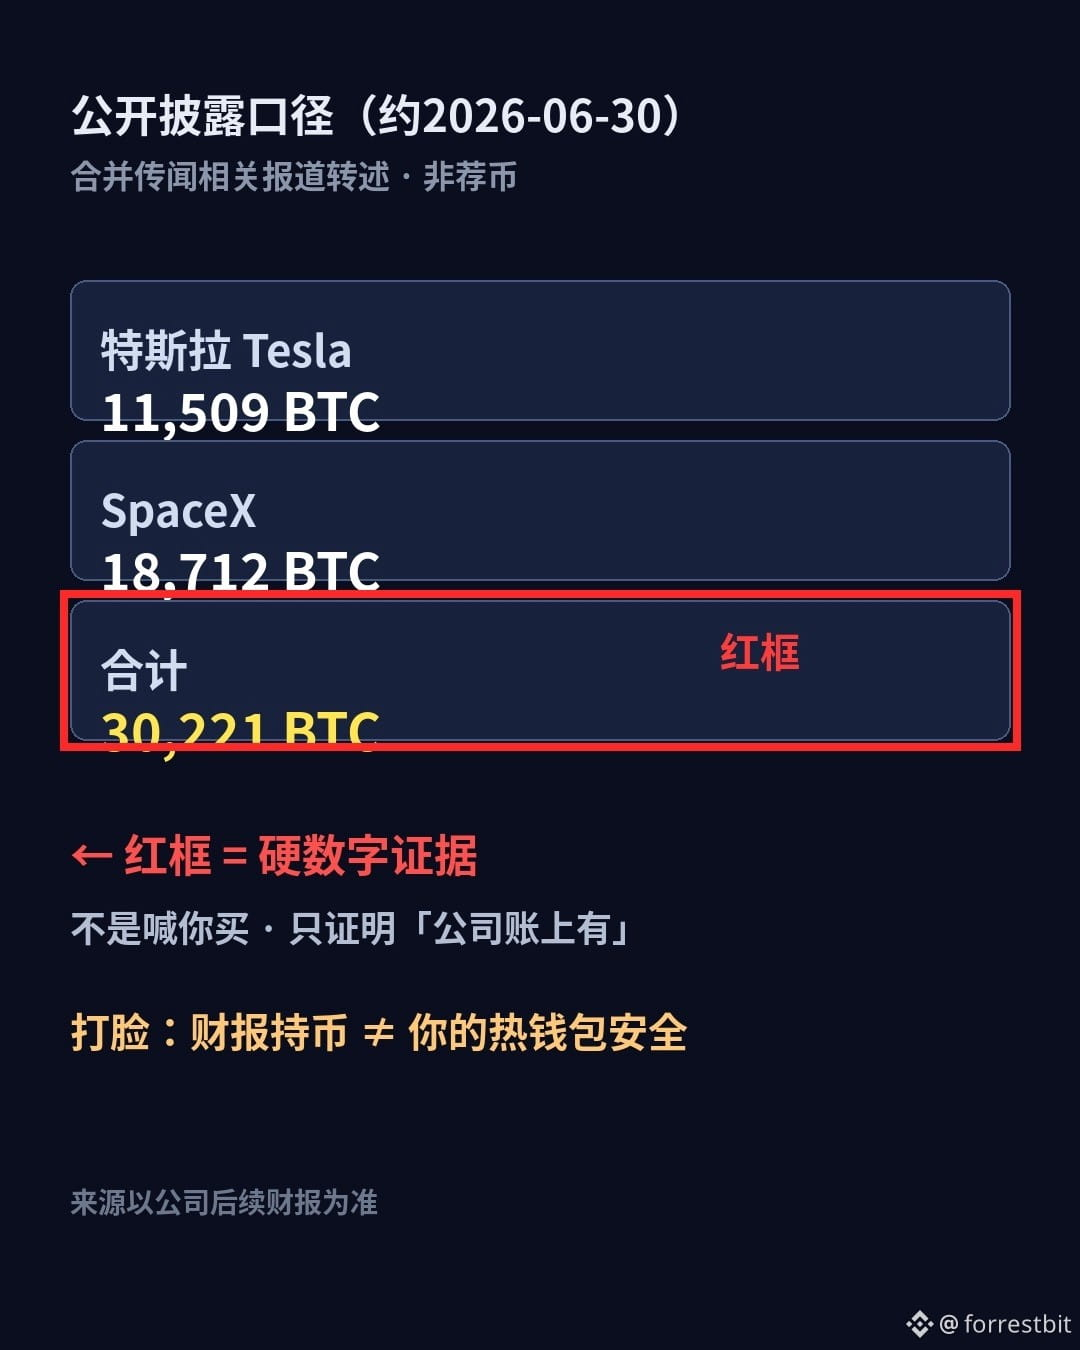
公开报道口径:特斯拉约 11,509 + SpaceX 约 18,712 ≈ 30,221 BTC(约 2026-06-30 披露,合并还在谈、条款未定)。很多人一看「大公司真拿住了」就放松——打脸在这:公司财报持币 ≠ 你的热钱包安全。
热搜一出,假客服、假 App、假验证链接往往同步变多。铁律就一句:任何电话、私信、网页要你的助记词或「Perfect Key」= 钓鱼。
今晚就能做的三件事:
1)别点热搜底下陌生「客服/空投/合并登记」链接
2)查公告只走官方 App 或你自己存的书签
3)接到要助记词的电话 → 挂断,换官方渠道核对
风险提示:持仓数字来自公开报道对披露的转述,以公司后续财报为准;合并未落地。不荐币、不喊单。本内容含 AI 辅助生成,经人工整理。
热点来的时候,你更怕点错链接,还是接到假客服电话?评论区选一个(千万别贴助记词/私钥)。
$BTC $TSLA
#加密安全 #钱包安全 #Web3科普
2
183
·
--
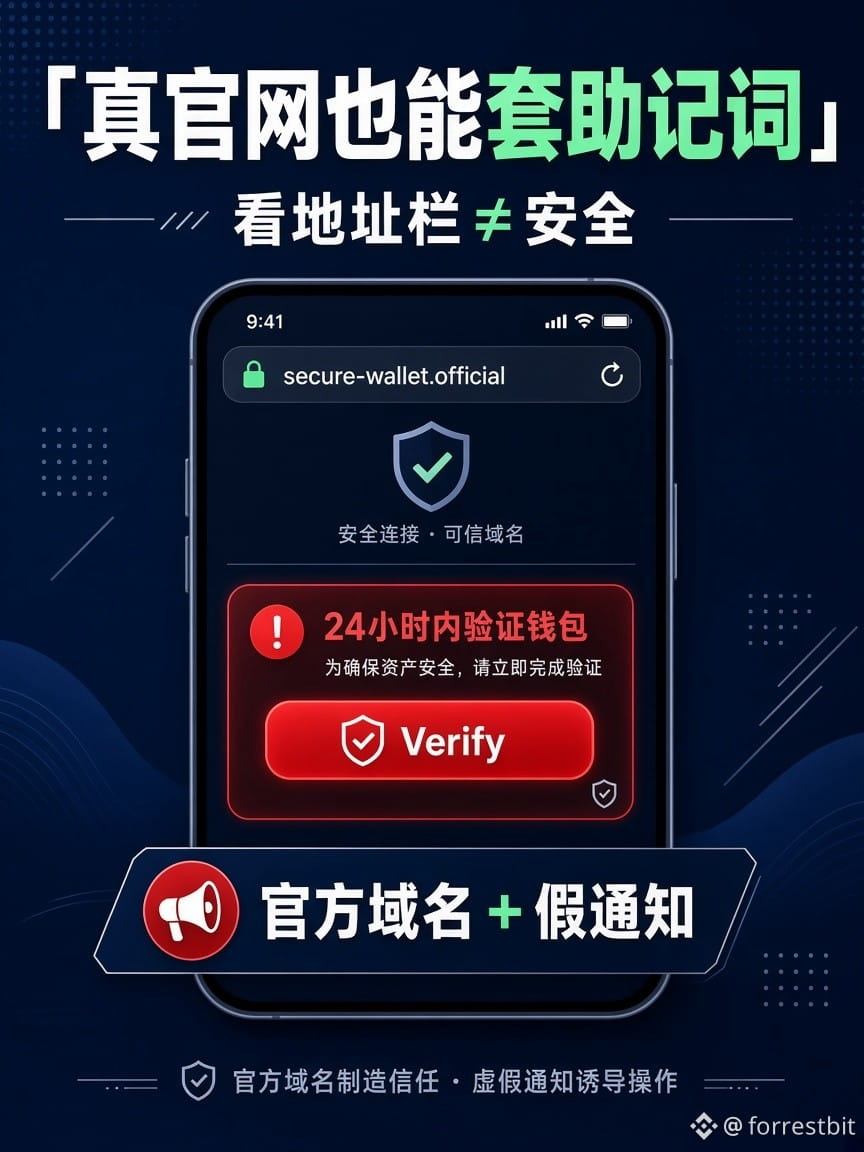
Alamatnya resmi, ada gembok hijau—beranikah kamu memasukkan frasa pemulihan di halaman web?
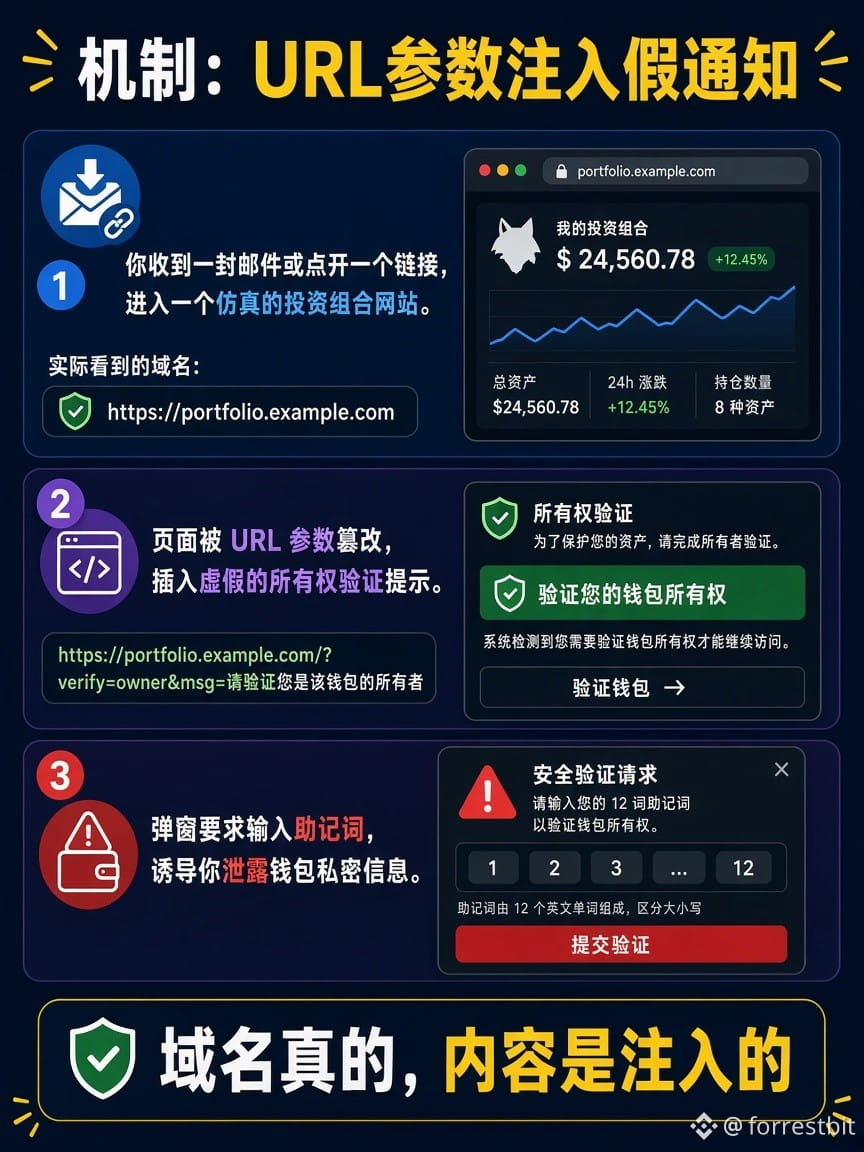
Banyak orang mengira cukup dengan melihat nama domain. Minggu ini terbukti salah: rangkaian email phishing mengarah ke domain MetaMask Portfolio yang asli, lalu menggunakan parameter URL untuk menyisipkan pemberitahuan palsu, “Verifikasi dalam 24 jam atau akun akan dinonaktifkan”, dan meminta frasa pemulihanmu. Pihak resmi telah memperbaikinya sekitar 15/10–19/10.
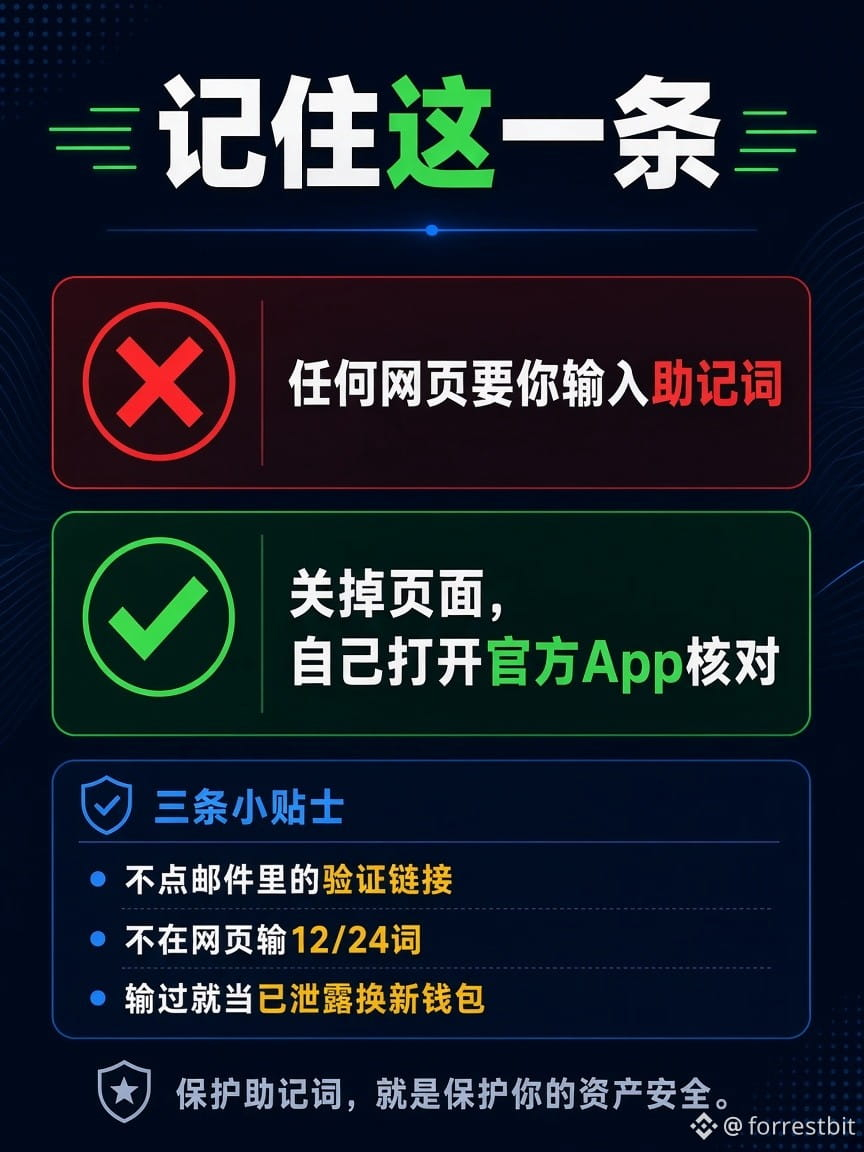
Aturan mutlak: jika halaman web mana pun (termasuk situs resmi) meminta frasa pemulihan, itu phishing. Gembok hijau hanya membuktikan bahwa kamu terhubung ke domain tersebut, bukan bahwa setiap baris yang tampil di layar dibuat oleh pihak resmi.
Tiga hal yang bisa kamu lakukan malam ini:
1)Jangan pernah mengeklik tautan “verifikasi/pulihkan dompet” dari email, pesan pribadi, atau grup.
2)Untuk memeriksa pengumuman, gunakan hanya aplikasi resmi atau bookmark. Jangan mengikuti tautan.
3)Jika pernah memasukkan frasa pemulihan di halaman web, anggap frasa itu sudah bocor. Buat dompet baru dengan frasa baru, lalu pindahkan asetmu.
Peringatan risiko: linimasa kejadian ini bersumber dari tinjauan keamanan yang tersedia untuk umum. Ikuti penjelasan resmi selanjutnya. Tidak merekomendasikan koin atau memberi sinyal jual-beli. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.
Pernah mengeklik tautan yang “tampak seperti situs resmi”? Ceritakan cara kamu memeriksanya di kolom komentar (jangan pernah mencantumkan frasa pemulihan).
$BTC $ETH
#加密安全 #防钓鱼 #KeamananDompet
1
314
·
--
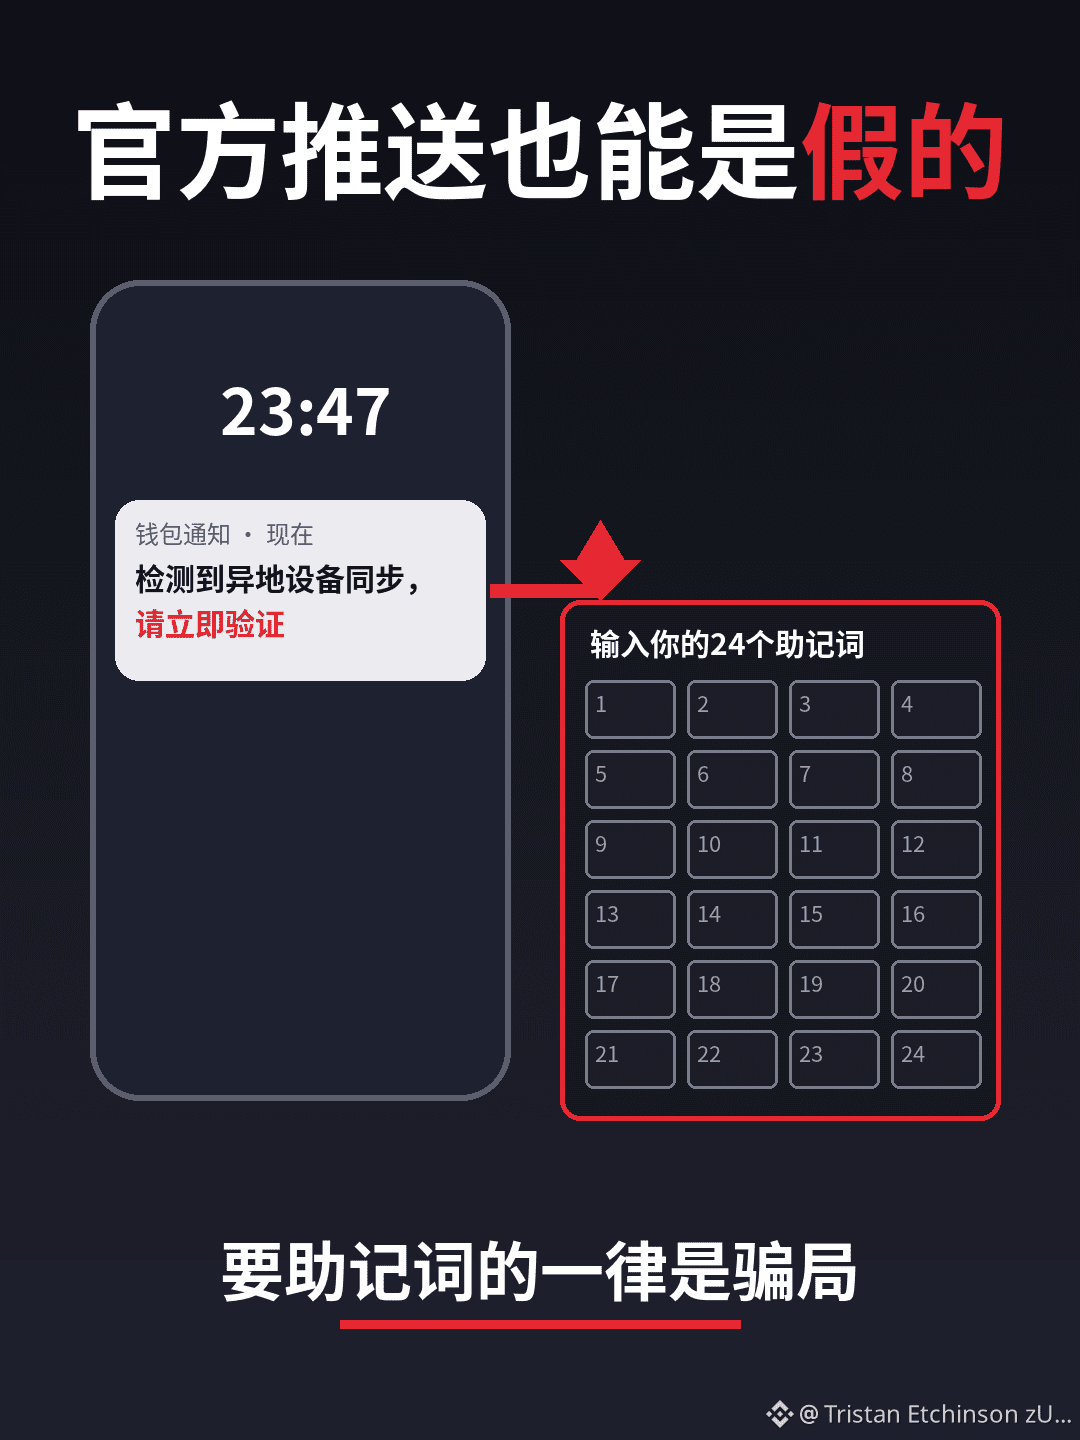
Notifikasi palsu juga bisa menyamar sebagai notifikasi resmi
Notifikasi dari aplikasi resmi pun bisa saja palsu. Peringatan palsu sering berbunyi “sinkronisasi dari lokasi lain / verifikasi sekarang”, lalu menipu orang agar membuka halaman web yang meminta frasa pemulihan.
Ingat perbedaannya: peringatan asli tidak pernah meminta frasa pemulihan Anda di halaman web.
Konten ini dibuat dengan bantuan AI.$BTC $ETH
Pernahkah Anda menerima notifikasi push yang berbunyi “Segera verifikasi dompet”?
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare
115
·
--
Pop-up resmi pun bisa menipu Anda agar membocorkan frasa pemulihan
Banyak orang mengira: kalau pengingat muncul dari aplikasi resmi dompet, berarti aman.
Minggu ini, dua dompet perangkat keras menjadi contoh sebaliknya:
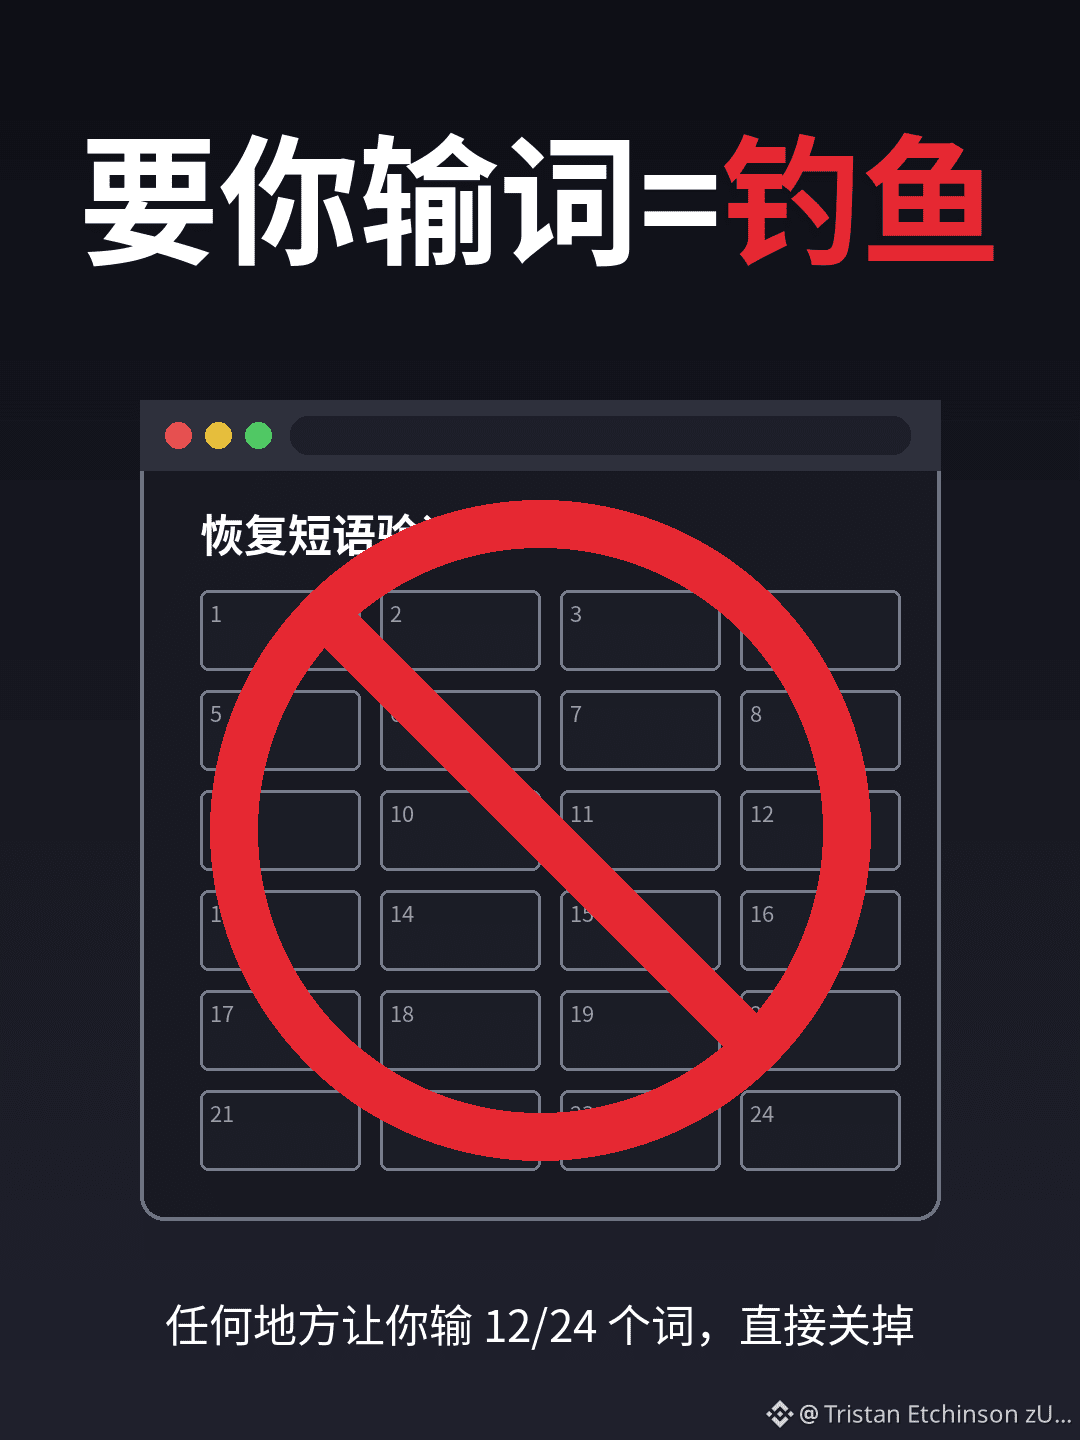
SecuX secara resmi mengakui bahwa banner di aplikasinya telah diubah oleh peretas. Saat diklik, banner itu mengarah ke situs palsu yang meminta Anda memasukkan 12/24 kata;
Layanan notifikasi NGRAVE diretas. Notifikasi palsu mengatakan, “Aset Anda telah disinkronkan dengan sebuah ponsel di Moskow,” lalu mengarahkan orang ke halaman web yang meminta frasa pemulihan. Penelusuran publik memperkirakan 84 dompet, dengan total sekitar 2,65 juta dolar AS, telah dikuras—perangkat kerasnya sendiri tidak diretas.
Menurut saya: dompet dingin mengunci kunci privat di dalam perangkat, tetapi tidak bisa mencegah Anda sendiri mengetikkan frasa pemulihan. Sebagus apa pun kanalnya, kalau Anda diminta memasukkan frasa pemulihan di halaman web, itu phishing.
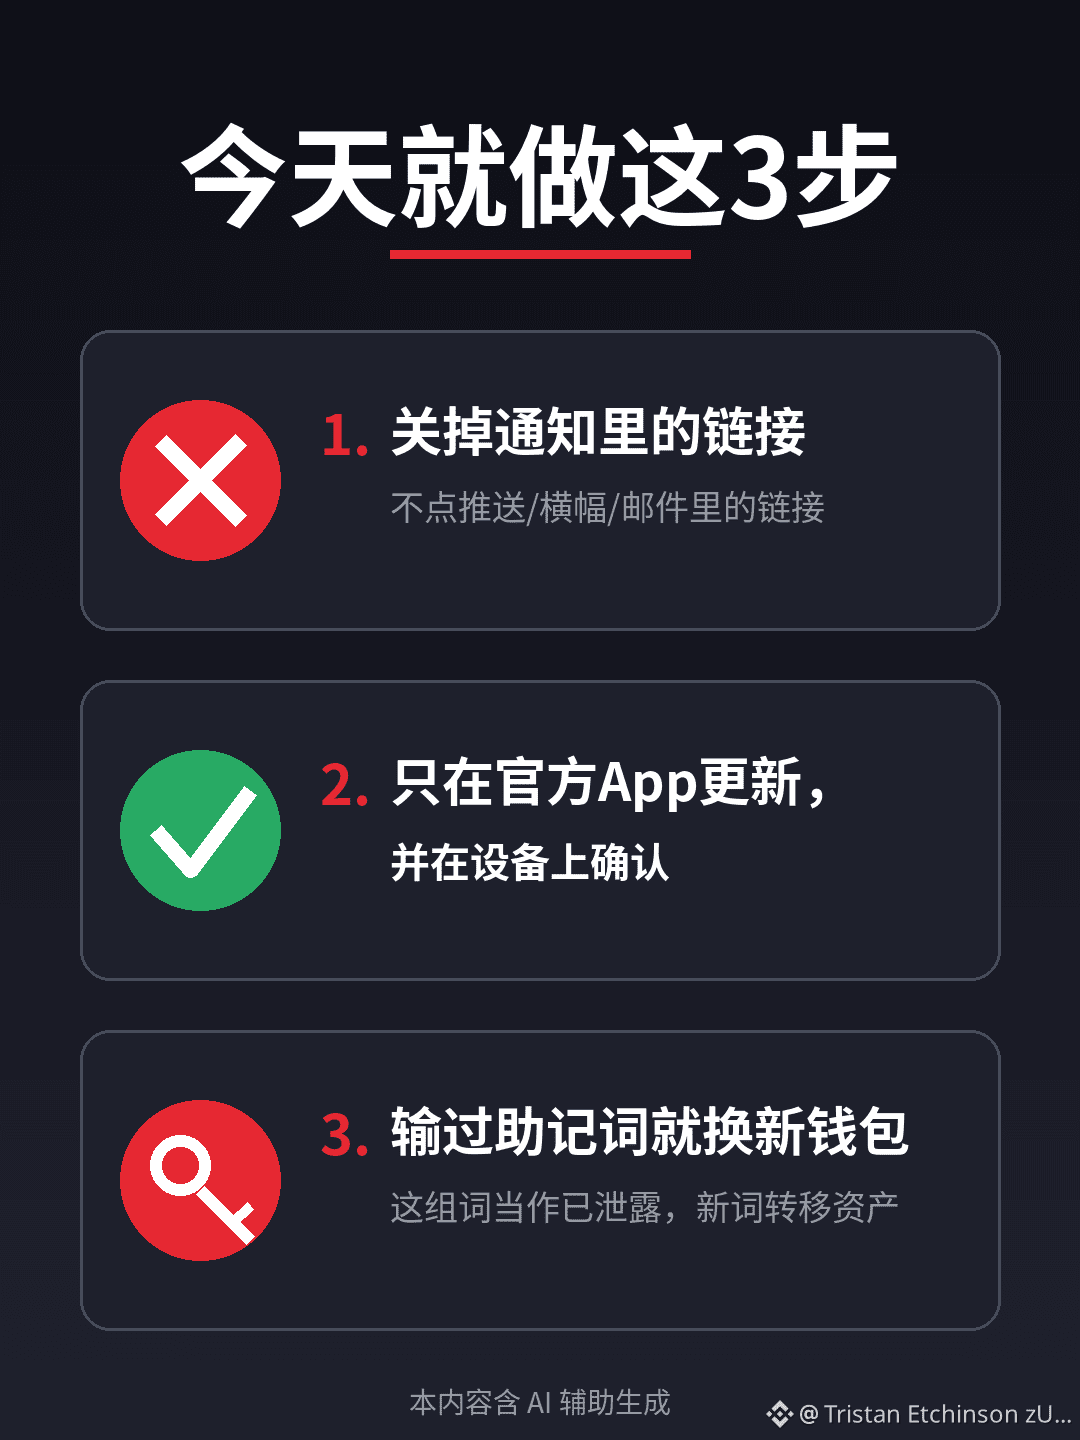
Tiga hal yang bisa dilakukan hari ini:
1)Tutup langsung notifikasi, banner, email, atau halaman web apa pun yang meminta Anda memasukkan 12/24 kata.
2)Perbarui firmware hanya melalui aplikasi resmi dan konfirmasikan di layar perangkat. Jangan klik tautan di notifikasi.
3)Jika Anda pernah memasukkan frasa pemulihan, anggap frasa tersebut sudah bocor. Pindahkan aset ke dompet baru dengan frasa pemulihan baru.
Peringatan risiko: Data kerugian berasal dari laporan publik dan perkiraan penelusuran on-chain. Ikuti pengungkapan resmi selanjutnya. Tidak merekomendasikan merek apa pun. Konten ini dibuat dengan bantuan AI dan telah disunting secara manual.
Pernah menerima notifikasi “dompet perlu diverifikasi/pembaruan darurat” di ponsel Anda? Ceritakan jenisnya di kolom komentar (jangan pernah membagikan frasa pemulihan).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #Binance Square
210
·
--
Lihat terjemahan
【连通性测试】阿甘大叔 · 币安广场发帖通道已打通。本条仅为 API 测发,可忽略。 #测试
【连通性测试】阿甘大叔 · 币安广场发帖通道已打通。本条仅为 API 测发,可忽略。 #测试
1
·
--
Lihat terjemahan
#CryptoMeteorShower 感谢一路有你,八载相伴共成长:#BinanceTurns8 币安八周年庆 · 享2,888,888 美元加密流星雨奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#CryptoMeteorShower 感谢一路有你,八载相伴共成长:#BinanceTurns8 币安八周年庆 · 享2,888,888 美元加密流星雨奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
8
8
·
--
Lihat terjemahan
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
6
6
·
--
Lihat terjemahan
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
5
5
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
BinancePick
3.1M penayangan
153,048 Berdiskusi
Gabung #EarningsSeason: Prediksi Pendapatan di Binance Pick, Bagikan Pendapat Anda di Binance Square!
Binance Square Official
·Disukai 412 Kali
·343.3k penayangan
EarningsSeason
5.3M penayangan
26,029 Berdiskusi
AnthropicTTMRevenueGrewAbout1200%
32,027 penayangan
436 Berdiskusi