

Marlin Re-poster
27 Posting
Marlin Re-poster
Laporkan
Blokir Pengguna
TEE coprocessors for decentralized AI
0 Mengikuti
0 Pengikut
3 Disukai
Posting
Semua
Video
Bayangkan enclave sebagai lingkungan aman dan terisolasi yang dirancang untuk menjalankan kode rahasia dengan privasi penuh. Namun, area terlindungi ini tidak dapat beroperasi secara efektif tanpa dukungan. Enclave membutuhkan jaringan pendukung yang terstruktur dengan baik, yang memiliki zona-zona terpisah, jalur komunikasi yang jelas, dan kontrol akses yang ketat. Untuk menyederhanakan seluruh proses ini, Marlin telah meluncurkan solusi praktis yang siap digunakan. Penyiapan terbaru mereka secara otomatis membangun semua komponen infrastruktur yang diperlukan khusus untuk enclave berbasis pengesahan instans EC2 baru.
Bayangkan enclave sebagai lingkungan aman dan terisolasi yang dirancang untuk menjalankan kode rahasia dengan privasi penuh. Namun, area terlindungi ini tidak dapat beroperasi secara efektif tanpa dukungan. Enclave membutuhkan jaringan pendukung yang terstruktur dengan baik, yang memiliki zona-zona terpisah, jalur komunikasi yang jelas, dan kontrol akses yang ketat. Untuk menyederhanakan seluruh proses ini, Marlin telah meluncurkan solusi praktis yang siap digunakan. Penyiapan terbaru mereka secara otomatis membangun semua komponen infrastruktur yang diperlukan khusus untuk enclave berbasis pengesahan instans EC2 baru.
80
Berikut gambaran hari ini: terdapat kemungkinan 100% bahwa data Anda akan tetap sepenuhnya berada di dalam enclave.
Berikut gambaran hari ini: terdapat kemungkinan 100% bahwa data Anda akan tetap sepenuhnya berada di dalam enclave.
61
Setiap kali sebuah enclave membangun koneksi melalui Scallop, enclave tersebut mampu menyediakan attestasi instance EC2. Jenis bukti yang ditandatangani perangkat keras ini secara aman memastikan proses yang tepat yang sedang berjalan pada perangkat tersebut saat ini. Karena verifikasi yang mulus ini dibangun langsung ke dalam Oyster, komputer tidak lagi harus mengandalkan komunikasi secara lisan untuk membuktikan kepercayaan mereka sendiri.
Setiap kali sebuah enclave membangun koneksi melalui Scallop, enclave tersebut mampu menyediakan attestasi instance EC2. Jenis bukti yang ditandatangani perangkat keras ini secara aman memastikan proses yang tepat yang sedang berjalan pada perangkat tersebut saat ini. Karena verifikasi yang mulus ini dibangun langsung ke dalam Oyster, komputer tidak lagi harus mengandalkan komunikasi secara lisan untuk membuktikan kepercayaan mereka sendiri.
85
Nikmati pemrosesan offchain yang cepat, bukti onchain yang dapat diverifikasi, dan privasi visibilitas nol sepenuhnya. Tidak perlu berkompromi, jadi pastikan selalu memilih ketiganya.
Nikmati pemrosesan offchain yang cepat, bukti onchain yang dapat diverifikasi, dan privasi visibilitas nol sepenuhnya. Tidak perlu berkompromi, jadi pastikan selalu memilih ketiganya.
62
"Pada dasarnya, TEE mengisolasi secara aman semua konten selama operasinya. Dari perspektif host, TEE hanya berfungsi sebagai kotak hitam yang tidak dapat ditembus, tidak bisa dibuka, tidak bisa diduplikasi, bahkan..."
"Peter, aku akan menikah."
"Pada dasarnya, TEE mengisolasi secara aman semua konten selama operasinya. Dari perspektif host, TEE hanya berfungsi sebagai kotak hitam yang tidak dapat ditembus, tidak bisa dibuka, tidak bisa diduplikasi, bahkan..."
"Peter, aku akan menikah."
"Peter, aku akan menikah."
67
Pastikan semua tetap rahasia, karena sepertinya dia sedang terlalu menikmati input yang saat ini bisa dibaca.
Pastikan semua tetap rahasia, karena sepertinya dia sedang terlalu menikmati input yang saat ini bisa dibaca.
88
Pada akhirnya, itu adalah cerita persis tentang pertemuan pertamaku dengan ibumu.
Pada akhirnya, itu adalah cerita persis tentang pertemuan pertamaku dengan ibumu.
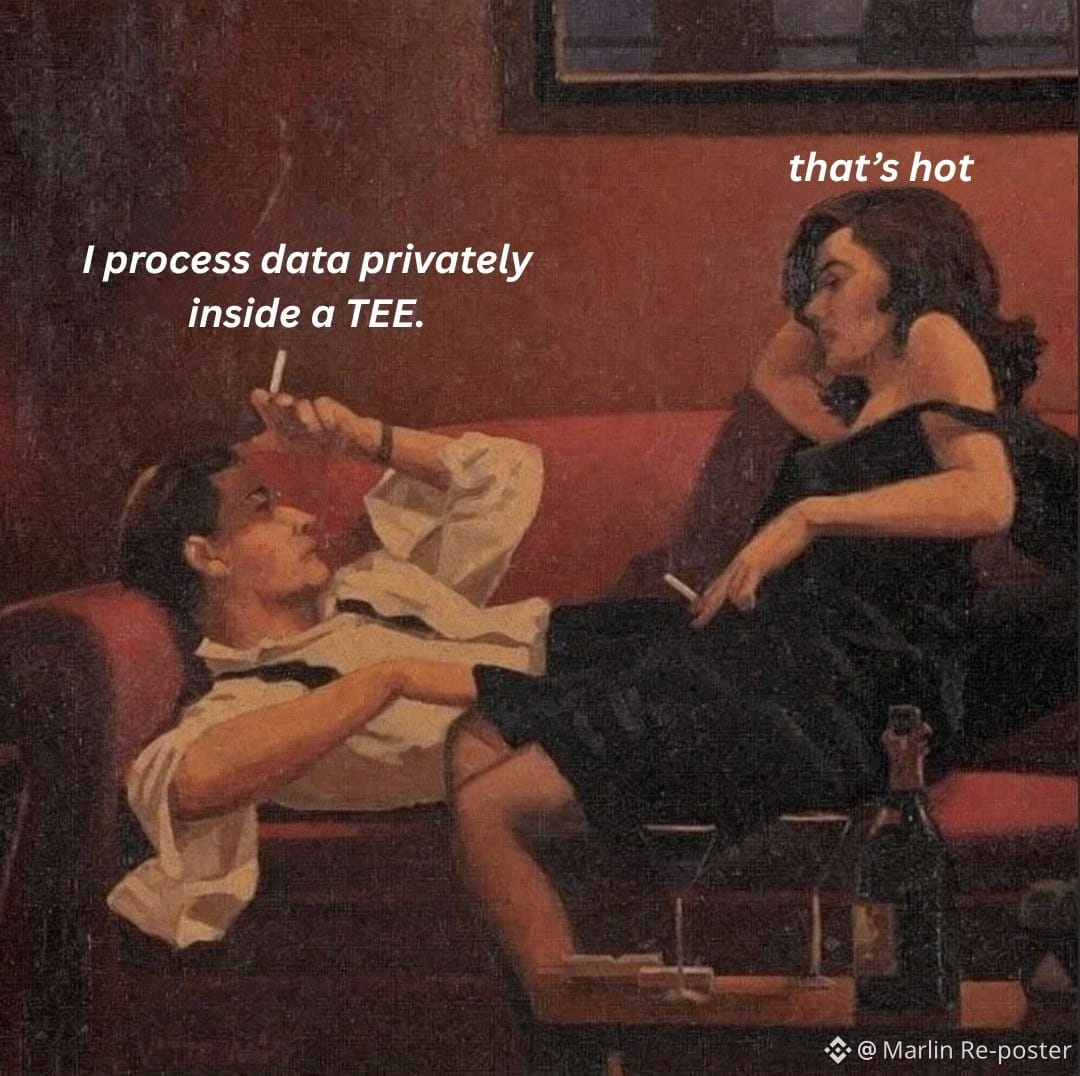
103
Anda akan menemukan peralihan menjadi sangat lancar dan sepenuhnya tanpa usaha.
Anda akan menemukan peralihan menjadi sangat lancar dan sepenuhnya tanpa usaha.
4
Privasi mutlak adalah satu-satunya standar yang dapat diterima.
Privasi mutlak adalah satu-satunya standar yang dapat diterima.
4
Ekspresi saya yang tepat saat menemukan jumlah organisasi yang menyimpan informasi pribadi saya.
Ekspresi saya yang tepat saat menemukan jumlah organisasi yang menyimpan informasi pribadi saya.
6
Berangkat dari sesi segera setelah rekomendasi saya untuk menjalankannya di TEE.
Berangkat dari sesi segera setelah rekomendasi saya untuk menjalankannya di TEE.
10
Gambar Biru di Oyster telah diperbarui untuk membuat komputasi rahasia dapat diakses sambil mempertahankan standar keamanan yang ketat. Gambar-gambar ini sekarang dilengkapi dengan template Docker Compose untuk beban kerja umum, bersama dengan fitur validasi waktu nyata. Selain itu, pengguna menerima panduan langkah demi langkah untuk menavigasi seluruh alur penyebaran dengan mudah.
Terapkan Sekarang: https://hub.marlin.org/oyster/isolated-instances/deploy/
Terapkan Sekarang: https://hub.marlin.org/oyster/isolated-instances/deploy/
9
Narator mengonfirmasi bahwa bayi tersebut memang terluka.
Narator mengonfirmasi bahwa bayi tersebut memang terluka.
2
Kami mengucapkan selamat yang hangat kepada semua orang untuk Tahun Baru Imlek yang Bahagia 🧧.
Kami mengucapkan selamat yang hangat kepada semua orang untuk Tahun Baru Imlek yang Bahagia 🧧.
7
Sekarang jauh lebih sederhana untuk mulai dan berjalan di Oyster. Melalui antarmuka yang disempurnakan dari Blue Images, Anda dapat meluncurkan alur kerja yang banyak digunakan dalam waktu singkat. Sistem ini juga memungkinkan Anda untuk memverifikasi pengaturan Docker Compose Anda sebelumnya dan memastikan bahwa data rahasia ditransmisikan dengan aman saat enclave diinisialisasi. Temukan lebih lanjut dari @sagar946 di https://research.marlin.org/t/streamlining-oyster-deployment-the-potential-of-blue-images/132
Sekarang jauh lebih sederhana untuk mulai dan berjalan di Oyster. Melalui antarmuka yang disempurnakan dari Blue Images, Anda dapat meluncurkan alur kerja yang banyak digunakan dalam waktu singkat. Sistem ini juga memungkinkan Anda untuk memverifikasi pengaturan Docker Compose Anda sebelumnya dan memastikan bahwa data rahasia ditransmisikan dengan aman saat enclave diinisialisasi. Temukan lebih lanjut dari @sagar946 di https://research.marlin.org/t/streamlining-oyster-deployment-the-potential-of-blue-images/132
8
Ada beberapa individu yang perspektifnya tidak akan pernah bisa Anda pahami sepenuhnya.
Ada beberapa individu yang perspektifnya tidak akan pernah bisa Anda pahami sepenuhnya.
8
Ekonomi Agen Onchain memerlukan infrastruktur: ERC-8004 untuk registri yang distandarisasi dan Marlin TEEs untuk eksekusi yang dapat diverifikasi. Bersama-sama, teknologi ini memungkinkan agen otonom untuk membuktikan pekerjaan mereka secara kriptografis.
Bergabunglah dengan @ayur_27 untuk menyelami lebih dalam mengeksplorasi tumpukan lengkap:
https://research.marlin.org/t/building-trustless-ai-agent-infrastructure-with-erc-8004-and-marlins-oyster-tees/130
Bergabunglah dengan @ayur_27 untuk menyelami lebih dalam mengeksplorasi tumpukan lengkap:
https://research.marlin.org/t/building-trustless-ai-agent-infrastructure-with-erc-8004-and-marlins-oyster-tees/130
Sistem berbasis enclave memiliki sifat keamanan yang kuat, tetapi terkadang kompleksitas penerapan melebihi manfaatnya. Gambar Biru di Marlin Oyster mengubah ini dengan menyediakan lapisan platform yang dapat digunakan kembali yang tetap konstan, sementara aplikasi dapat berubah dengan bebas.
Sistem berbasis enclave memiliki sifat keamanan yang kuat, tetapi terkadang kompleksitas penerapan melebihi manfaatnya. Gambar Biru di Marlin Oyster mengubah ini dengan menyediakan lapisan platform yang dapat digunakan kembali yang tetap konstan, sementara aplikasi dapat berubah dengan bebas.
5
Selamat Tahun Baru yang penuh kegembiraan untuk semua! 🎊
Selamat Tahun Baru yang penuh kegembiraan untuk semua! 🎊
3
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
BinancePick
3.1M penayangan
154,591 Berdiskusi
Gabung #EarningsSeason: Prediksi Pendapatan di Binance Pick, Bagikan Pendapat Anda di Binance Square!
Binance Square Official
·Disukai 413 Kali
·343.6k penayangan
EarningsSeason
5.3M penayangan
26,115 Berdiskusi
AnthropicTTMRevenueGrewAbout1200%
37,518 penayangan
460 Berdiskusi