
🚨 6,34 MILIAR DOLAR. Lima bulan. Satu perekrut palsu. 🚨
Lupakan “sekali klik.” Laporan insiden Binance menyebutkan bahwa ini bukan satu pembobolan yang terisolasi atau insiden phishing sederhana. Ini adalah kampanye bertahap yang dijalankan dengan sabar. 🕵️
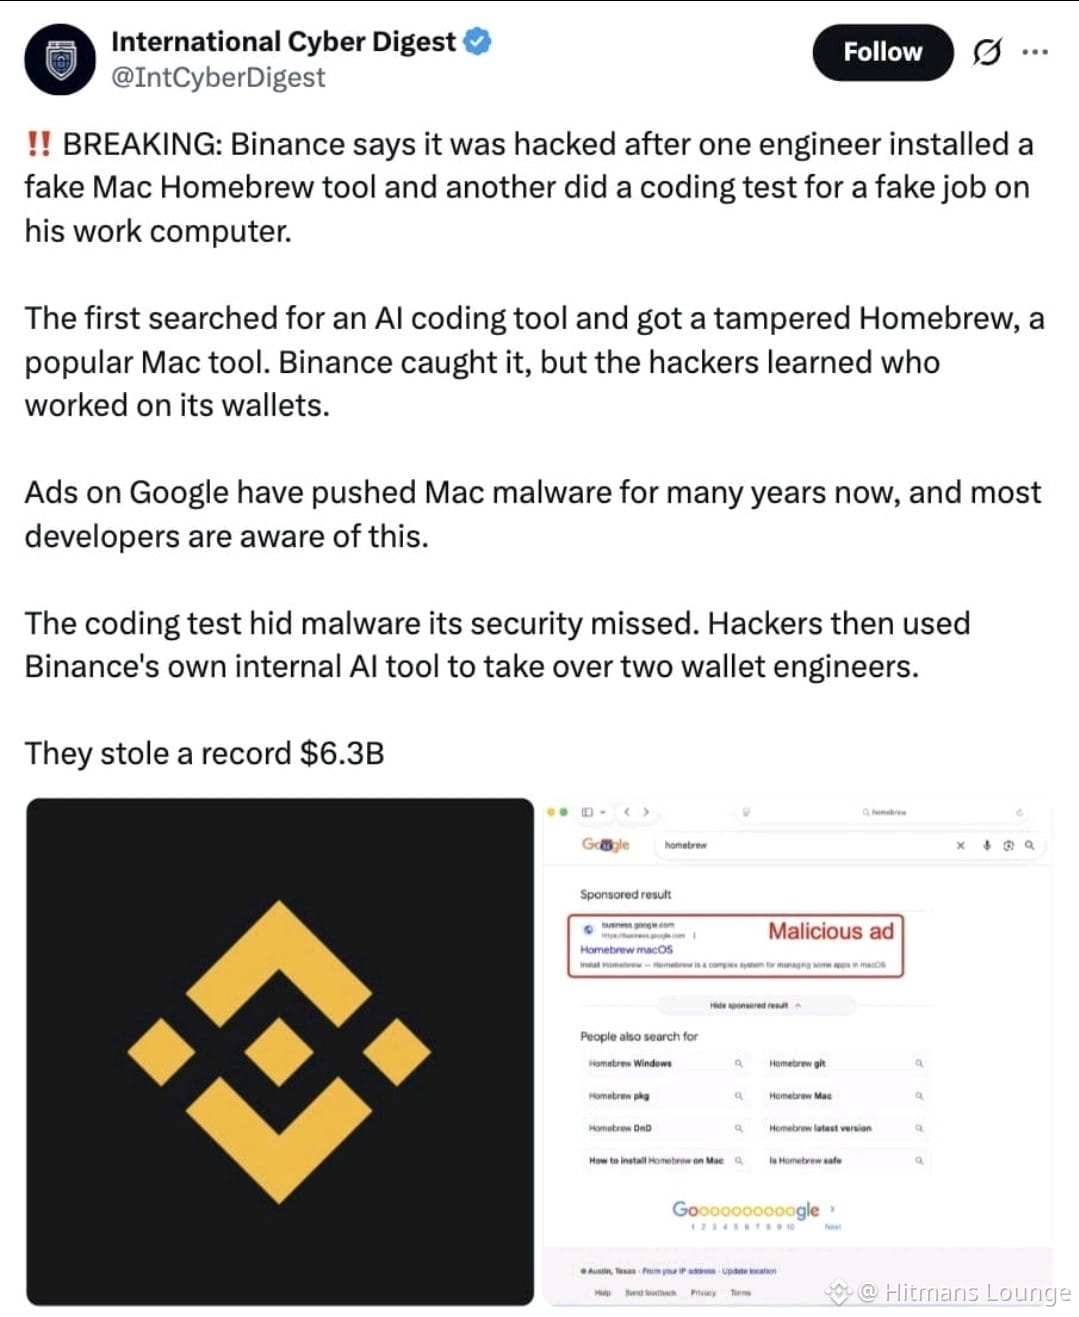
🔹 Juni: Seorang engineer DevOps Wallet mencari cara untuk memasang alat pemrograman AI dan mengunduh versi Homebrew yang telah disusupi. Tim keamanan mendeteksi malware tersebut, tetapi jabatan engineer itu dan rekan-rekannya di tim wallet sudah terungkap.
🔹 September: Seorang engineer lain dihubungi melalui platform pencarian kerja yang sah oleh seseorang yang mengaku sebagai Direktur Proyek. “Pewawancara” itu membagikan akun media sosial berisi foto dan video pribadi untuk membangun kepercayaan, lalu menyuruhnya mengunduh tugas pemrograman. 🎣
🔹 20 Oktober: Para penyerang menggunakan laptop tersebut dan alat AI internal untuk menyusupi dua engineer wallet lainnya, mencuri kredensial dan token deployment container.
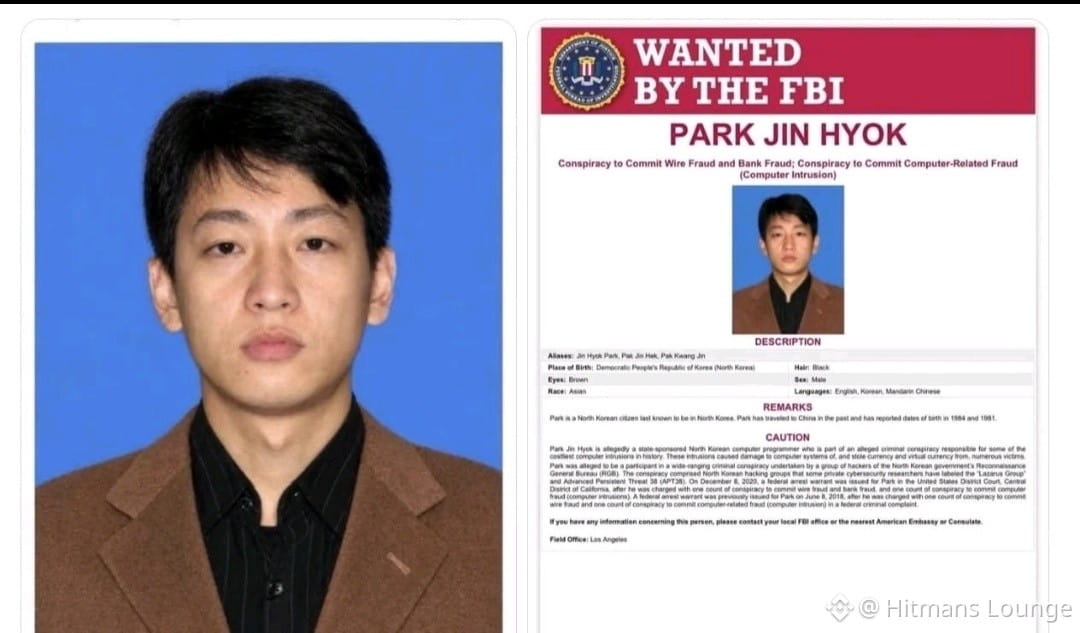
🔹 29 Oktober: Aksi pencurian itu terjadi. FBI dan otoritas lainnya mengaitkan serangan tersebut dengan Korea Utara.
💰 Sekitar 2,85 miliar dolar telah dibekukan atau dicegat, dan Binance menyatakan bahwa pelanggan tidak akan menanggung kerugian akibat pencurian tersebut.
Bagian paling mengerikan? Binance menyebut pendekatan itu “lebih canggih dan menipu” daripada rekayasa sosial apa pun yang pernah mereka hadapi sebelumnya. 🤯
Para peretas tidak membobol kode. Mereka membobol kepercayaan. Tawaran pekerjaan impian bisa menjadi berkas paling berbahaya yang pernah Anda buka. 🚫💼
Jangan pernah menjalankan “tugas” atau memasang alat dari perekrut yang belum terverifikasi di perangkat kerja. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
Lupakan “sekali klik.” Laporan insiden Binance menyebutkan bahwa ini bukan satu pembobolan yang terisolasi atau insiden phishing sederhana. Ini adalah kampanye bertahap yang dijalankan dengan sabar. 🕵️
🔹 Juni: Seorang engineer DevOps Wallet mencari cara untuk memasang alat pemrograman AI dan mengunduh versi Homebrew yang telah disusupi. Tim keamanan mendeteksi malware tersebut, tetapi jabatan engineer itu dan rekan-rekannya di tim wallet sudah terungkap.
🔹 September: Seorang engineer lain dihubungi melalui platform pencarian kerja yang sah oleh seseorang yang mengaku sebagai Direktur Proyek. “Pewawancara” itu membagikan akun media sosial berisi foto dan video pribadi untuk membangun kepercayaan, lalu menyuruhnya mengunduh tugas pemrograman. 🎣
🔹 20 Oktober: Para penyerang menggunakan laptop tersebut dan alat AI internal untuk menyusupi dua engineer wallet lainnya, mencuri kredensial dan token deployment container.
🔹 29 Oktober: Aksi pencurian itu terjadi. FBI dan otoritas lainnya mengaitkan serangan tersebut dengan Korea Utara.
💰 Sekitar 2,85 miliar dolar telah dibekukan atau dicegat, dan Binance menyatakan bahwa pelanggan tidak akan menanggung kerugian akibat pencurian tersebut.
Bagian paling mengerikan? Binance menyebut pendekatan itu “lebih canggih dan menipu” daripada rekayasa sosial apa pun yang pernah mereka hadapi sebelumnya. 🤯
Para peretas tidak membobol kode. Mereka membobol kepercayaan. Tawaran pekerjaan impian bisa menjadi berkas paling berbahaya yang pernah Anda buka. 🚫💼
Jangan pernah menjalankan “tugas” atau memasang alat dari perekrut yang belum terverifikasi di perangkat kerja. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO