

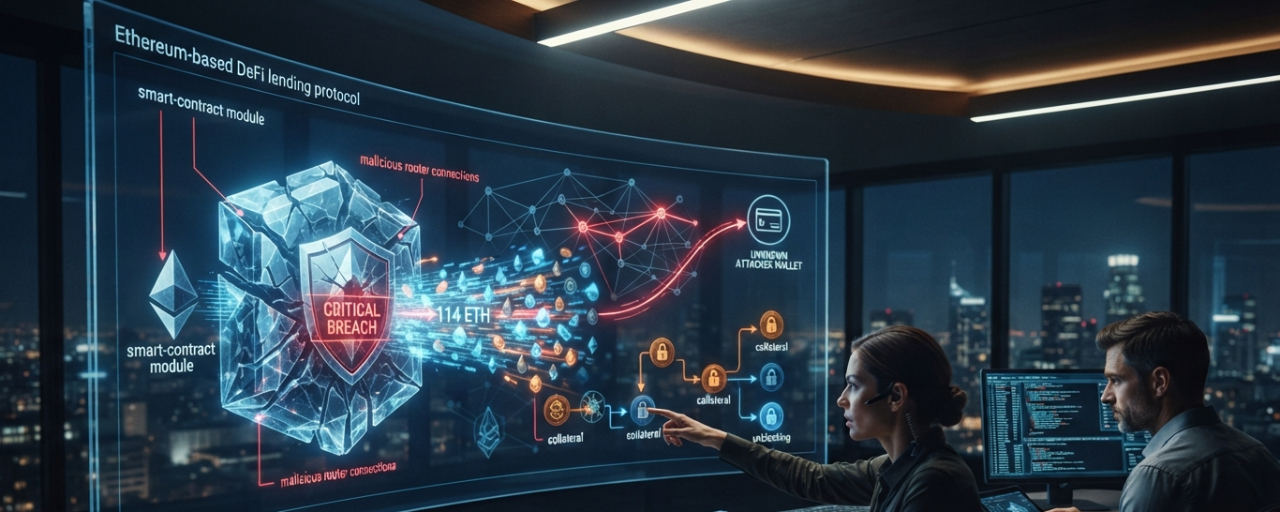
🚨 Eksploit Modul Aave V3 Menguras Sekitar 114 ETH 👀
Insiden keamanan DeFi lainnya sedang mendapat perhatian di rantai (on-chain).
Sebuah peringatan keamanan mengaitkan insiden tersebut dengan Aave V3 Loop Safe Module, di mana penyerang diduga berhasil melewati pemeriksaan autentikasi dan mendapatkan kemampuan untuk mengeksekusi transaksi berbahaya.
Dompet yang terlibat dilaporkan kehilangan sekitar 114,09 ETH, beserta agunan lain yang terhubung dengan posisi-posisi tersebut.
Yang membuat transaksi ini menarik adalah cara penyerang menangani utangnya.
Alih-alih langsung mengambil agunan, penyerang diduga terlebih dahulu melunasi sekitar 1.300 WETH dari utang yang masih berjalan. Hal itu memungkinkan agunan yang dikunci menjadi dapat ditarik (withdrawable).
Jadi, bagian utama dari insiden ini bukan hanya jumlah yang dicuri. Melainkan jalur serangannya:
• Validasi autentikasi berhasil dilewati
• Router yang dikendalikan penyerang digunakan
• Utang dilunasi untuk membuka agunan
• Aset yang kemudian dapat dipindahkan menjadi target berikutnya
Ini menjadi pengingat yang baik bahwa di DeFi, posisi yang terlihat belum tentu merupakan target sebenarnya. Alur transaksi dan sistem izin yang mendasarinya bisa sama pentingnya.
Bagi $AAVE dan sektor DeFi secara lebih luas, insiden seperti ini menyoroti alasan izin kontrak pintar, desain modul, dan validasi transaksi tetap sangat penting.
Patut dicermati bagaimana kontrak dan protokol yang terdampak merespons selanjutnya.
Komentar ini hanya tentang keamanan, bukan nasihat keuangan. Selalu verifikasi aktivitas kontrak dan dompet secara mandiri.


