

Saya mulai melakukan staking RLS sejak fase prakomit, biasanya saya membaca blog resmi, lebih sering untuk tahu apakah posisi saya akan terpengaruh. Tapi artikel tentang kuantum pada 30 Agustus itu berbeda: isinya sepanjang mengajari institusi bagaimana melakukan pengadaan, tidak ada hubungan langsung dengan saya sebagai investor ritel. Namun tetap saja saya baca sampai selesai, karena di awal ia menetapkan satu aturan yang cukup tegas, dan aturan itu kemudian membawa saya kembali ke diri saya sendiri—ke artikel itu sendiri.
Begini aturan itu: istilah “keamanan kuantum”, jika tidak ditulis dengan jelas algoritma standarisasi spesifik yang digunakan, dan pada tingkat parameter yang mana, maka itu bukanlah sebuah klaim, melainkan sekadar label.
Saya sangat setuju dengan kalimat ini. Jadi saya melakukan sesuatu yang memang didorong oleh artikel itu sendiri: memutar penggarisnya untuk mengukur dirinya sendiri.
Pengumuman tidak menulis tingkat apa yang mereka gunakan sendiri
Bagian akhir artikel ini menuliskan enam pertanyaan untuk ditanyakan kepada pemasok bagi institusi. Yang ketiga adalah:
Di mana sistem menggunakan algoritma pasca-kuantum yang distandardisasi oleh NIST—standar apa saja, dan pada tingkat parameter yang mana? Artikel secara khusus menambahkan satu kalimat: tingkat parameter 512 dari ML-KEM dan ML-KEM-1024 bukanlah hal yang sama.
Namun pada paruh awal ketika membedah alur pembayaran Enygma, komponen kedua yang ditulis adalah: desain awal memakai CSIDH untuk pertukaran kunci rahasia pihak audit, sekarang sudah diganti dengan ML-KEM.
Sampai sini tidak ada kelanjutannya. Detail tingkat parameter tidak ditulis.
Saya mengangkat bagian ini secara terpisah, bukan untuk mencari kesalahan. Justru sebaliknya: karena artikel ini sendiri mencantumkan tingkat parameter sebagai masalah kunci, dan contoh yang diberikan juga adalah ML-KEM, maka kekosongan itu layak disebut. Jelas sekali artikel itu tahu pembedaan ini penting, tetapi saat berbicara tentang dirinya sendiri, hal itu tidak dielaborasi.
Mengapa tingkat parameter bukan detail
Saya mencari tahu tingkat parameter itu di dunia nyata ekuivalen dengan apa.
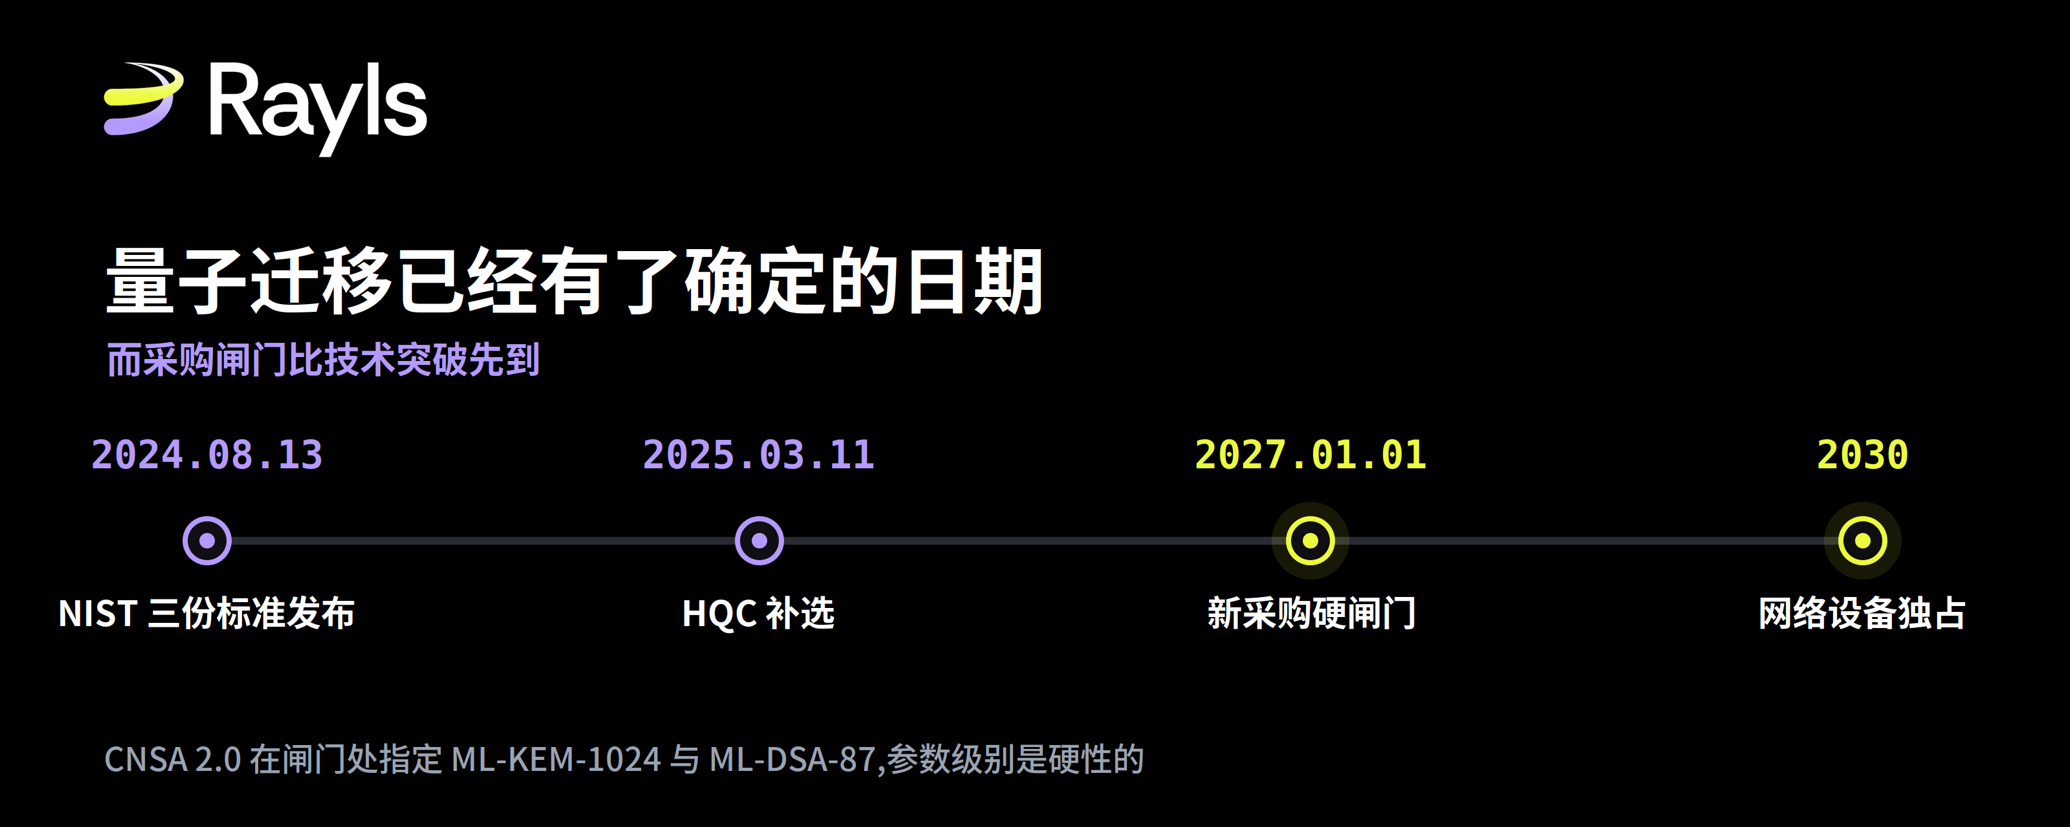
Paket CNSA 2.0 dari NSA secara jelas menetapkan ML-KEM-1024 dan ML-DSA-87, mengambil varian parameter paling kuat. Mulai 1 Januari 2027, semua pengadaan baru untuk sistem keamanan nasional AS harus mendukung algoritma CNSA 2.0, kecuali jika pengecualian dituliskan di dokumen pengadaan.
Dengan kata lain, sebuah sistem yang memakai ML-KEM tapi berhenti di level 512 atau 768—sebelum gerbang pengadaan itu, sistem tersebut berada di sisi yang sama dengan sistem yang sama sekali tidak memakai algoritma pasca-kuantum. Ini bukan perbedaan halus pada kekuatan keamanan; ini perbedaan apakah bisa masuk ke proses pengadaan atau tidak.
Setelah CNSA 2.0, masih ada titik waktu lain. Perangkat jaringan harus mencapai penggunaan eksklusif sebelum tahun 2030, lalu setelah itu target migrasi sebagian besar perangkat ditetapkan pada tahun 2033. Penyesuaian ketahanan kuantum menyeluruh akhirnya mengarah ke target tahun 2035, yaitu NSM-10. Namun bagi pemasok, yang benar-benar lebih dulu “tergigit” adalah pintu 2027 itu, karena itu mengunci pada tahap pengadaan, bukan pada tahap operasi.
Judul artikel ini menulis “sebelum tahun 2027”, jadi jelas ia tahu tentang titik waktu itu. Di bagian isi, ia juga menuliskan dengan tepat bahwa CNSA 2.0 menetapkan ML-KEM-1024. Satu-satunya hal yang tidak ditulisnya adalah di level yang mana.
Lima hal sudah tahan kuantum; kalau dibongkar satu lapis lagi.
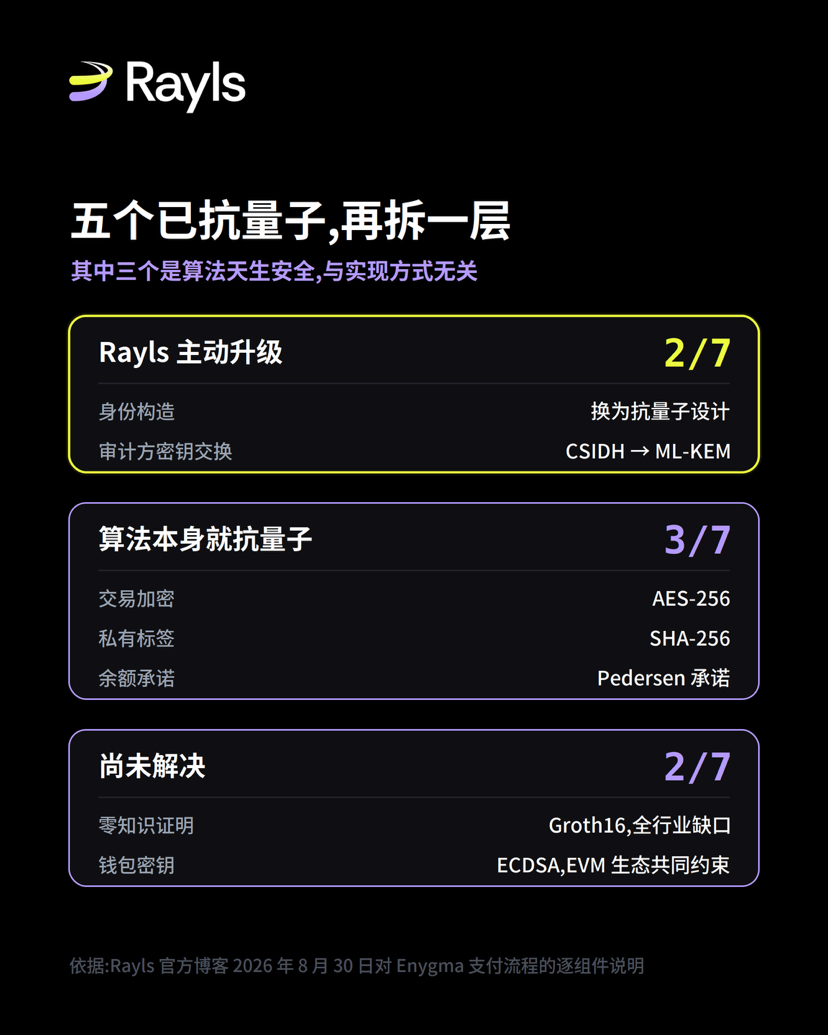
Kesimpulan artikel: dari tujuh komponen, lima di antaranya sudah tahan kuantum. Pernyataan itu sendiri tidak salah, tetapi ia menggabungkan dua jenis sifat yang berbeda.
Lihat saja status yang ia tandai untuk setiap komponen. Komponen satu konstruksi identitas dan komponen dua pertukaran kunci—keduanya ditandai sebagai addressed, yaitu “sudah diproses”. Dua bagian ini memang diubah secara proaktif oleh Rayls: konstruksi identitas awalnya berbasis kurva elliptic Baby Jubjub, lalu setelah Enygma v2.5 diganti menjadi desain tahan kuantum; pertukaran kunci awalnya memakai CSIDH, lalu diganti dengan ML-KEM.
Komponen tiga, empat, dan lima ditandai sebagai no action required,“Tidak perlu penanganan”. Enkripsi payload transaksi menggunakan AES-GCM, di mana kekuatan efektif AES-256 berkurang setengah di bawah algoritma Grover, sehingga tersisa setara dengan keamanan kuantum 128-bit; margin ini saat ini masih cukup. Untuk label privat pada bagian itu digunakan SHA-256; fungsi hash ukuran seperti ini memang tidak takut terhadap serangan kuantum. Item ketiga adalah komitmen saldo, menggunakan Pedersen commitment; nanti saya jelaskan secara terpisah.
Ketiga item ini tidak perlu diubah, karena sejak awal algoritma-algoritma tersebut memang tidak takut pada komputasi kuantum; siapa pun menggunakannya pun hasilnya sama. Algoritma-algoritma itu tidak menunjukkan adanya usaha rekayasa khas Rayls.
Jadi kalau dihitung dari work load, yang secara aktif dilakukan oleh Rayls adalah 2/3, bukan 4/7.
Saya tidak mengira ini dibesar-besarkan dengan sengaja. Artikel menandai status tiap item dengan sangat jelas—orang yang mau menerima bisa membedakannya sendiri. Hanya saja kalimat ringkasan “lima sudah tahan kuantum” akan menyebar lebih jauh daripada pembongkaran detailnya; dan jika dilihat sendiri, kalimat itu tampak seperti hanya perlu menyelesaikan 70% pekerjaan.
Istilah yang dipakai di makalah agak berbeda dengan yang ada di pengumuman
Di bagian artikel disebut bahwa spesifikasi akademik Rayls dipublikasikan di IACR arsip kriptografi elektronik, sehingga institusi dapat memverifikasi klaim-klaim itu secara independen. Kalimat ini adalah undangan publik, jadi saya mengeceknya.
Yang saya temukan adalah artikel nomor 2025/1639, judulnya Rayls: A Novel Design for CBDCs, penulisnya Mario Yaksetig dan Jiayu Xu. Untuk Rayls II yang disebut di artikel tersebut, saya tidak menemukan nomor publik yang sesuai; hal ini tidak bisa saya verifikasi.
Ada dua bagian di dalam paper yang layak diperhatikan.
Pertama, pernyataan tentang Groth16 dalam makalah. Makalah itu secara jelas menuliskan alasan preferensi Groth16: biaya untuk pihak verifikator ringan, dan juga secara jelas menyebut keterbatasan skema ini. Namun keterbatasan yang disebutkan secara spesifik adalah: skema ini membutuhkan trusted setup, dan skema setup tersebut bisa dilakukan dengan cara multi-pihak untuk mengurangi asumsi kepercayaan. Artinya, ketika makalah membahas Groth16, yang dibicarakan adalah masalah asumsi kepercayaan; sedangkan pengumuman pada 30 Agustus ketika membahas Groth16 berbicara tentang isu kuantum. Dua bagian itu tidak membahas hal yang sama. Pengumuman mengatakan “makalah itu secara jelas mengakui hal ini”; setidaknya dalam artikel yang saya temukan, pengakuan yang dimaksud bukanlah “hal yang sama” yang dibicarakan pengumuman itu.
Kedua, kata yang digunakan makalah untuk menyebut desainnya adalah quantum-private, privasi kuantum. Penjelasan spesifiknya: lawan kuantum tidak bisa menyimpulkan pengirim, penerima, dan jumlah transaksi yang berada di jaringan. Ini adalah klaim tentang kerahasiaan (confidentiality).
Dan kerangka keseluruhan pengumuman itu adalah quantum-resistant, tahan terhadap kuantum. Dalam kriptografi, kerahasiaan (confidentiality) dan ketidakmungkinan pemalsuan (unforgeability) adalah dua sifat yang terpisah; sebuah sistem bisa memenuhi yang pertama namun tidak memenuhi yang kedua.
Perbedaan ini kemudian menjadi konkret pada komponen kelima, yaitu Pedersen commitment. Sifat standar Pedersen commitment adalah: kerahasiaannya berlaku secara tak bersyarat (unconditional) tanpa syarat, sedangkan ikatannya (binding) hanya berlaku secara komputasional; binding bergantung pada masalah sulit logaritma diskrit—yaitu jenis masalah yang bisa diselesaikan oleh komputer kuantum. Pengumuman menyatakan bahwa kedua sifat ini tetap aman terhadap kuantum dalam skenario penggunaan Enygma, dan menandainya sebagai无需处理 (tidak perlu penanganan).
Saya tidak tahu apakah kalimat ini benar. Ia mengatakan “dalam skenario penggunaannya di Enygma”, tetapi pengumuman tidak menjabarkan skenario spesifiknya, dan saya juga tidak punya kemampuan untuk menilai dari luar. Yang ingin saya tekankan hanya ini: ini adalah satu-satunya tempat di antara tujuh komponen di artikel yang kesimpulannya secara permukaan tidak konsisten dengan sifat tekstbook; dan kebetulan bagian itu ditandai sebagai无需处理 (tidak perlu penanganan). Berdasarkan standar presisi yang dianjurkan oleh artikel ini sendiri, bagian ini layak dielaborasi.
Bagian yang belum ditetapkan
Ada dua komponen yang pengumumannya sendiri sudah menuliskan bahwa tidak diselesaikan; menurut saya penanganannya sangat jujur.
Proof tanpa pengetahuan (zero-knowledge proof) menggunakan Groth16 berbasis kriptografi pasangan (pairing); saat ini tidak ada pengganti pasca-kuantum yang tersedia untuk produksi. Pengumuman mengatakan ini adalah celah untuk seluruh industri, bukan kekhasan Rayls—semua rantai yang memakai SNARK untuk privasi berada di posisi yang sama. Menurut saya, klaim itu benar. Responsnya adalah mendesain sistem pembukti (proving system) agar modular dan bisa diganti; ketika riset zero-knowledge pasca-kuantum sudah matang, baru kemudian menggantinya.
Kunci dompet memakai ECDSA standar EVM, tidak tahan kuantum. Ini adalah batasan bersama untuk seluruh ekosistem Ethereum; saat ini tidak ada chain yang kompatibel dengan EVM yang telah mengeluarkan skema kunci dompet pasca-kuantum yang bisa dipakai untuk produksi.
Selain itu, di pihak saya juga belum menemukan bukti: nomor publik paper Rayls II, dan tingkat parameter komponen dua ML-KEM. Kedua hal ini tidak bisa saya simpulkan dari luar; hanya bisa menunggu tambahan dari pihak resmi.
Pandangan saya
Argumen inti pengumuman ini saya setujui: menghadapi migrasi ke era kuantum, menjelaskan secara per komponen lebih bernilai daripada sekadar satu label “tahan kuantum”, dan pemasok yang berani mengakui adanya celah lebih dapat dipercaya daripada yang hanya menempel label.
Artikel saya ini bukan untuk membantahnya; justru menerima premisnya. Sebuah artikel yang menyerukan ketelitian, pantas dibaca secara teliti—dan itu memang perlakuan yang diminta oleh artikelnya sendiri.
Cara menilai setelahnya bagaimana: hal yang saya fokuskan terutama satu hal—apakah tingkat parameter ML-KEM itu akan ditambahkan (diberikan).
Ini adalah pertanyaan ketiga yang memang ditulis sendiri oleh pengumuman; jawabannya cukup satu baris. Setelah ditambahkan, ia menjelaskan bahwa keenam pertanyaan itu bukan hanya untuk menguji orang lain; jika tidak ditambahkan, kalimat “ketelitian mengalahkan label” itu tidak benar-benar diterapkan pada dirinya sendiri. Ini menurut saya indikator observasi yang paling bersih, karena biayanya sangat rendah dan tidak ada ruang untuk penjelasan “kalau tidak bisa, tidak ada alasan”.
Dua tempat lainnya akan saya perhatikan sekilas. Jika nomor publik untuk paper Rayls II dipublikasikan, maka kalimat “dapat diverifikasi secara independen” di pengumuman itu baru benar-benar valid. Untuk bagian “skenario penggunaan” pada Pedersen commitment, bila suatu hari pihak resmi bersedia menjelaskannya, itu akan menjadi bagian paling layak dibaca dalam daftar komponen ini.
Sekalian sebut satu hal yang tidak ada hubungannya dengan pengumuman, tapi terkait dengan topik ini. Saat saya memverifikasi timeline, saya menemukan bahwa NIST pada 13 Agustus 2024 merilis dan mulai berlaku pada 14 Agustus adalah tiga standar: FIPS 203, 204, dan 205. HQC dipilih pada 11 Maret 2025; sedangkan FIPS 206 berbasis FALCON sampai sekarang masih dalam penyusunan. Di internet ada banyak laporan sekunder yang memasukkan FIPS 206 ke dalam batch 2024 tersebut—itu salah. Pada bagian ini, pengumuman tersebut menulis dengan akurat.
Sumber referensi: Rayls official blog The Quantum Clock is ticking: what financial institutions need to do before 2027, Selvaggia di Fazio, 30 Agustus 2026; Halaman proyek standardisasi kriptografi pasca-kuantum NIST, FIPS 203/204/205 dirilis pada 13 Agustus 2024, diberlakukan efektif 14 Agustus (tertera di Federal Register), HQC dipilih pada 11 Maret 2025, FIPS 206 masih dalam penyusunan; Jadwal NSA CNSA 2.0: pada 1 Januari 2027 gerbang pengadaan baru, menetapkan ML-KEM-1024 dan ML-DSA-87; Arsip elektronik kriptografi IACR dengan nomor 2025/1639, Rayls: A Novel Design for CBDCs, Mario Yaksetig dan Jiayu Xu.