

#wax
wax
79,897 penayangan
223 Berdiskusi
Populer
Terbaru
·
--
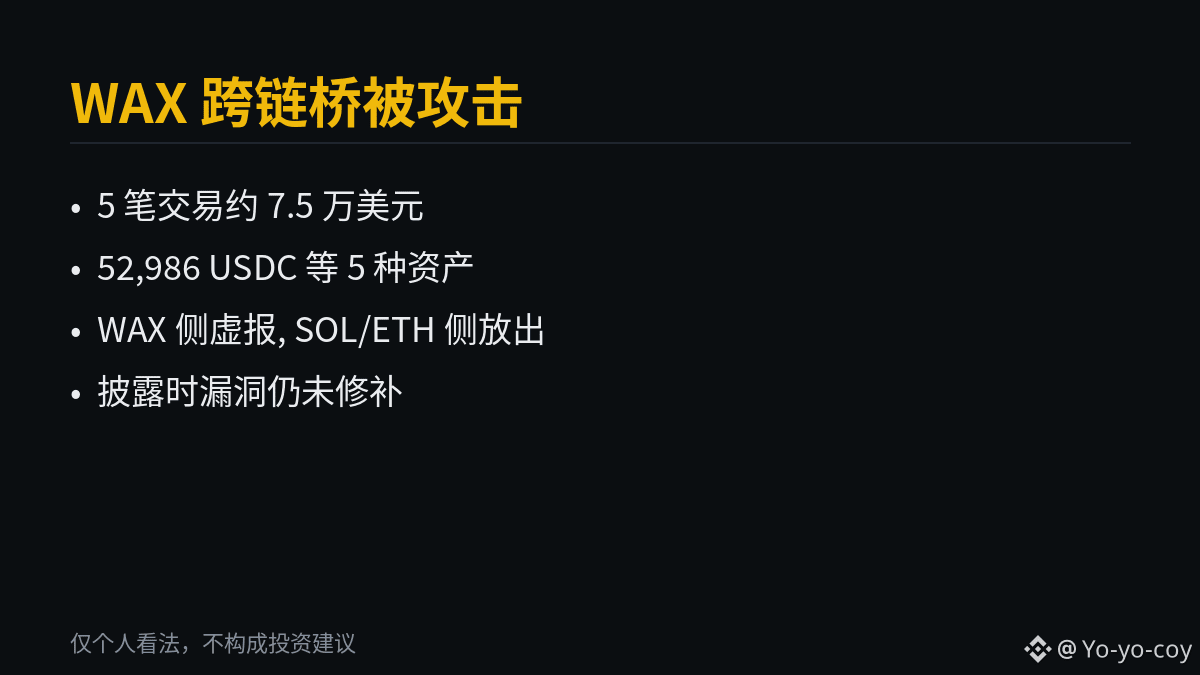
Jembatan lintas-chain WAX diserang: 5 transaksi memindahkan sekitar $75 ribu, kerentanan masih belum ditambal saat diungkap $WAXP
Kesimpulannya: ini adalah serangan jembatan lintas-chain klasik dengan pola “chain sumber berbohong, chain tujuan langsung mengeksekusi”. Kerugiannya tidak besar, tetapi struktur kerentanannya patut dicatat.
1. Linimasa. Pada 09:06 (UTC), penyerang membuat akun fasdfas.al di WAX; pada 09:46, ia menarik 52,986.50 USDC versi wrapped; pada 09:47, ia menarik USDT, DAI, WETH, dan WBTC versi wrapped dengan cara yang sama. Pada 10:00 (UTC), pihak Solana melepas 52,986.50 USDC sesuai instruksi; pada 10:05 (UTC), pihak Ethereum melepas aset terkait.
2. Rincian jumlah. Total 5 transaksi tersebut adalah 52,986 USDC, 21,558 USDT, 840 DAI, 2.55 WETH, dan 0.11 WBTC. Perkiraan awal Blockaid sekitar $75 ribu; pembaruan TokenPost pada 23 Oktober memperkirakan nilainya sekitar $90 ribu.
3. Akar masalah. Masalahnya bukan di sisi penerima. Menurut analisis Blockaid, kontrak di sisi Solana dan Ethereum “benar” dalam mengeksekusi informasi yang diterima. Kesalahan ada pada pelaporan buku besar di sisi WAX—penyerang tidak membayar aset terkait di WAX, tetapi jembatan tetap menganggap penarikan itu sah. Selisih antara buku besar di sisi WAX dan persediaan sebenarnya sekitar $1,522.
4. Status terkini. Saat mengungkapkan insiden ini, Blockaid mengategorikannya sebagai eksploitasi yang masih berlangsung; laporan pemantauan pada pagi 23 Oktober menyebutkan bahwa kerentanan tersebut masih belum ditambal dan cakupan kerugian berpotensi terus bertambah.
Menurut saya, permukaan serangan jembatan lintas-chain sering kali bukan terletak pada logika verifikasi chain tujuan, melainkan pada keandalan proses pelaporan di chain sumber. Pengguna yang menyimpan aset di jembatan hanya bisa menunggu secara pasif sampai pengumuman perbaikan dirilis.
#WAX #KeamananJembatanLintasChain
Ini hanya pendapat pribadi dan bukan saran investasi
Jembatan lintas-chain WAX diserang: 5 transaksi memindahkan sekitar $75 ribu, kerentanan masih belum ditambal saat diungkap $WAXP
Kesimpulannya: ini adalah serangan jembatan lintas-chain klasik dengan pola “chain sumber berbohong, chain tujuan langsung mengeksekusi”. Kerugiannya tidak besar, tetapi struktur kerentanannya patut dicatat.
1. Linimasa. Pada 09:06 (UTC), penyerang membuat akun fasdfas.al di WAX; pada 09:46, ia menarik 52,986.50 USDC versi wrapped; pada 09:47, ia menarik USDT, DAI, WETH, dan WBTC versi wrapped dengan cara yang sama. Pada 10:00 (UTC), pihak Solana melepas 52,986.50 USDC sesuai instruksi; pada 10:05 (UTC), pihak Ethereum melepas aset terkait.
2. Rincian jumlah. Total 5 transaksi tersebut adalah 52,986 USDC, 21,558 USDT, 840 DAI, 2.55 WETH, dan 0.11 WBTC. Perkiraan awal Blockaid sekitar $75 ribu; pembaruan TokenPost pada 23 Oktober memperkirakan nilainya sekitar $90 ribu.
3. Akar masalah. Masalahnya bukan di sisi penerima. Menurut analisis Blockaid, kontrak di sisi Solana dan Ethereum “benar” dalam mengeksekusi informasi yang diterima. Kesalahan ada pada pelaporan buku besar di sisi WAX—penyerang tidak membayar aset terkait di WAX, tetapi jembatan tetap menganggap penarikan itu sah. Selisih antara buku besar di sisi WAX dan persediaan sebenarnya sekitar $1,522.
4. Status terkini. Saat mengungkapkan insiden ini, Blockaid mengategorikannya sebagai eksploitasi yang masih berlangsung; laporan pemantauan pada pagi 23 Oktober menyebutkan bahwa kerentanan tersebut masih belum ditambal dan cakupan kerugian berpotensi terus bertambah.
Menurut saya, permukaan serangan jembatan lintas-chain sering kali bukan terletak pada logika verifikasi chain tujuan, melainkan pada keandalan proses pelaporan di chain sumber. Pengguna yang menyimpan aset di jembatan hanya bisa menunggu secara pasif sampai pengumuman perbaikan dirilis.
#WAX #KeamananJembatanLintasChain
Ini hanya pendapat pribadi dan bukan saran investasi
Kesimpulannya: ini adalah serangan jembatan lintas-chain klasik dengan pola “chain sumber berbohong, chain tujuan langsung mengeksekusi”. Kerugiannya tidak besar, tetapi struktur kerentanannya patut dicatat.
1. Linimasa. Pada 09:06 (UTC), penyerang membuat akun fasdfas.al di WAX; pada 09:46, ia menarik 52,986.50 USDC versi wrapped; pada 09:47, ia menarik USDT, DAI, WETH, dan WBTC versi wrapped dengan cara yang sama. Pada 10:00 (UTC), pihak Solana melepas 52,986.50 USDC sesuai instruksi; pada 10:05 (UTC), pihak Ethereum melepas aset terkait.
2. Rincian jumlah. Total 5 transaksi tersebut adalah 52,986 USDC, 21,558 USDT, 840 DAI, 2.55 WETH, dan 0.11 WBTC. Perkiraan awal Blockaid sekitar $75 ribu; pembaruan TokenPost pada 23 Oktober memperkirakan nilainya sekitar $90 ribu.
3. Akar masalah. Masalahnya bukan di sisi penerima. Menurut analisis Blockaid, kontrak di sisi Solana dan Ethereum “benar” dalam mengeksekusi informasi yang diterima. Kesalahan ada pada pelaporan buku besar di sisi WAX—penyerang tidak membayar aset terkait di WAX, tetapi jembatan tetap menganggap penarikan itu sah. Selisih antara buku besar di sisi WAX dan persediaan sebenarnya sekitar $1,522.
4. Status terkini. Saat mengungkapkan insiden ini, Blockaid mengategorikannya sebagai eksploitasi yang masih berlangsung; laporan pemantauan pada pagi 23 Oktober menyebutkan bahwa kerentanan tersebut masih belum ditambal dan cakupan kerugian berpotensi terus bertambah.
Menurut saya, permukaan serangan jembatan lintas-chain sering kali bukan terletak pada logika verifikasi chain tujuan, melainkan pada keandalan proses pelaporan di chain sumber. Pengguna yang menyimpan aset di jembatan hanya bisa menunggu secara pasif sampai pengumuman perbaikan dirilis.
#WAX #KeamananJembatanLintasChain
Ini hanya pendapat pribadi dan bukan saran investasi
36

Jembatan lintas rantai kembali kena pelajaran hari ini: di jembatan lintas rantai WAX, peretas tak mengeluarkan uang sepeser pun di sisi WAX, tetapi transaksi di sisi Solana dan Ethereum semuanya lolos begitu saja. Lima transfer menguras sekitar US$90 ribu. Blockaid masih memperingatkan bahwa serangan sedang berlangsung dan celahnya belum ditambal.
Omongan pedasnya: peretas memindahkan aset lintas rantai jauh lebih mulus daripada kamu melakukan transfer. A menyalahkan desain jembatannya yang buruk, B menyalahkan peretas yang terlalu jago. Kolom komentar pun mulai ribut.
$BTC $ETH $SOL
#WAX #跨链桥 #peretas
Jembatan lintas rantai kembali kena pelajaran hari ini: di jembatan lintas rantai WAX, peretas tak mengeluarkan uang sepeser pun di sisi WAX, tetapi transaksi di sisi Solana dan Ethereum semuanya lolos begitu saja. Lima transfer menguras sekitar US$90 ribu. Blockaid masih memperingatkan bahwa serangan sedang berlangsung dan celahnya belum ditambal.
Omongan pedasnya: peretas memindahkan aset lintas rantai jauh lebih mulus daripada kamu melakukan transfer. A menyalahkan desain jembatannya yang buruk, B menyalahkan peretas yang terlalu jago. Kolom komentar pun mulai ribut.
$BTC $ETH $SOL
#WAX #跨链桥 #peretas
Omongan pedasnya: peretas memindahkan aset lintas rantai jauh lebih mulus daripada kamu melakukan transfer. A menyalahkan desain jembatannya yang buruk, B menyalahkan peretas yang terlalu jago. Kolom komentar pun mulai ribut.
$BTC $ETH $SOL
#WAX #跨链桥 #peretas
202

·
--
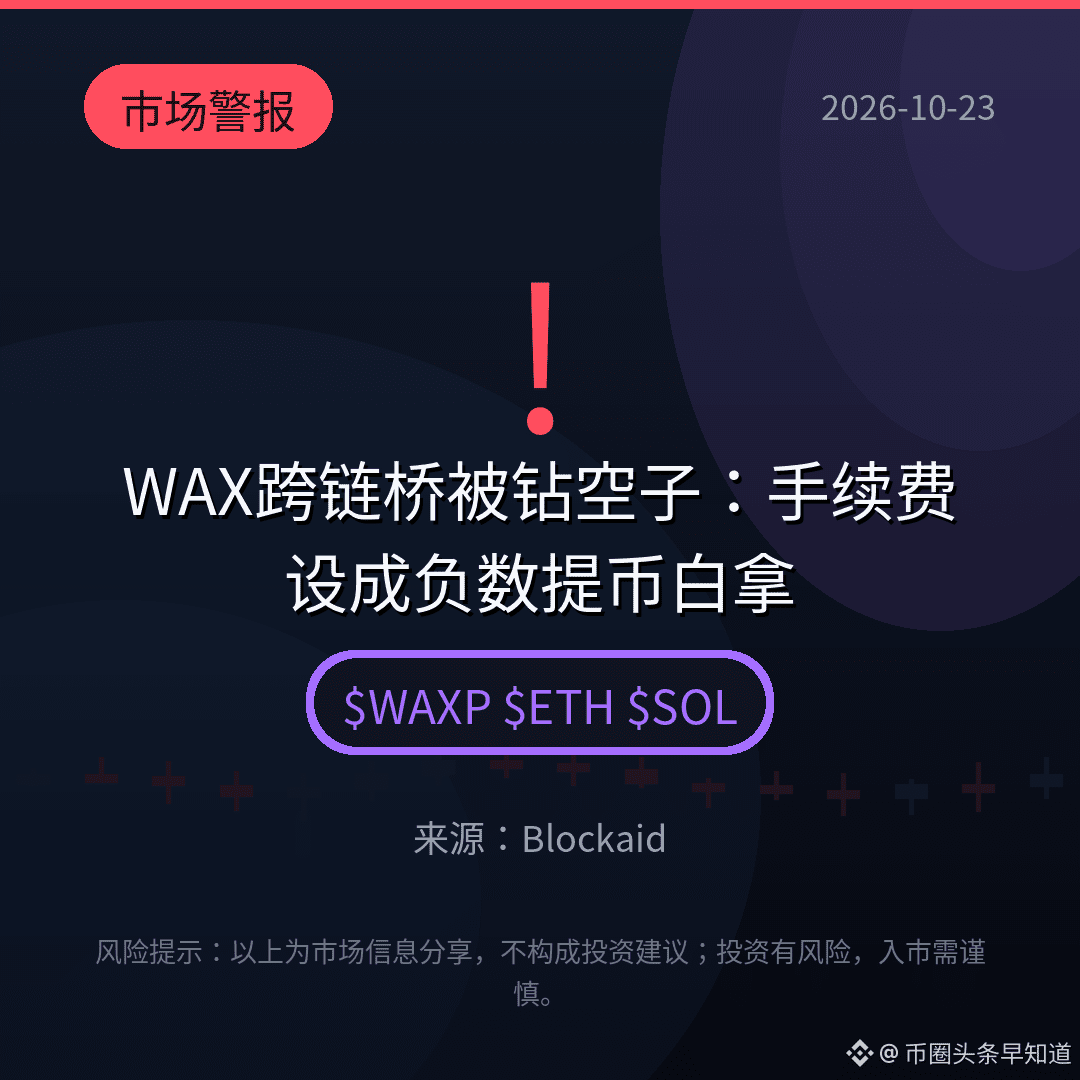
【Kabar Pasar】Isi biaya dengan angka negatif, koin bisa didapat gratis! Jembatan multi-chain WAX diserang: penyerang menetapkan max_fee pada fungsi penarikan sebagai angka negatif sebesar jumlah penarikan. Total yang seharusnya dipotong menjadi nol, pemeriksaan biaya dilewati, saldo akun tidak berkurang sama sekali, tetapi catatan penarikan tetap dibuat seperti biasa. Kontrak jembatan di Solana dan Ethereum memercayai catatan palsu itu dan tetap mengeluarkan koin. Dalam 5 transaksi, sekitar 52.986 USDC, 21.558 USDT, dan aset lainnya dipindahkan, dengan total sekitar US$90.000. Saat Blockaid menerbitkan laporan, kerentanannya masih belum diperbaiki dan WAX belum mengeluarkan pernyataan resmi. Catatan palsu yang dianggap sebagai instruksi asli—itulah yang paling fatal bagi jembatan lintas rantai. Masih berani menyimpan aset dalam jumlah besar di jembatan kecil?
$WAXP $ETH $SOL
#跨链桥 #WAX #KeamananBlockchain
(Sumber: Blockaid)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; harap berhati-hati sebelum berinvestasi.
【Kabar Pasar】Isi biaya dengan angka negatif, koin bisa didapat gratis! Jembatan multi-chain WAX diserang: penyerang menetapkan max_fee pada fungsi penarikan sebagai angka negatif sebesar jumlah penarikan. Total yang seharusnya dipotong menjadi nol, pemeriksaan biaya dilewati, saldo akun tidak berkurang sama sekali, tetapi catatan penarikan tetap dibuat seperti biasa. Kontrak jembatan di Solana dan Ethereum memercayai catatan palsu itu dan tetap mengeluarkan koin. Dalam 5 transaksi, sekitar 52.986 USDC, 21.558 USDT, dan aset lainnya dipindahkan, dengan total sekitar US$90.000. Saat Blockaid menerbitkan laporan, kerentanannya masih belum diperbaiki dan WAX belum mengeluarkan pernyataan resmi. Catatan palsu yang dianggap sebagai instruksi asli—itulah yang paling fatal bagi jembatan lintas rantai. Masih berani menyimpan aset dalam jumlah besar di jembatan kecil?
$WAXP $ETH $SOL
#跨链桥 #WAX #KeamananBlockchain
(Sumber: Blockaid)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; harap berhati-hati sebelum berinvestasi.
$WAXP $ETH $SOL
#跨链桥 #WAX #KeamananBlockchain
(Sumber: Blockaid)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; harap berhati-hati sebelum berinvestasi.
47
·
--
🌐 JARINGAN SOSIAL DAN KONTEN TERDESENTRALISASI: BISAKAH PENGGUNA KEMBALI?
$WAXP | $HIVE | $STEEM
WAX berfokus pada NFT dan aset digital, Hive mendukung aplikasi sosial terdesentralisasi, dan Steem memiliki sejarah pemberian imbalan konten berbasis blockchain. Adopsi dan retensi lebih bermakna daripada lonjakan harga sesaat.
🔎 Pantau: Akun aktif, keterlibatan nyata, dan likuiditas token.
#WAX #Hive #Steem #SocialFi #Web3
Bukan nasihat finansial. Lakukan riset sendiri.
🌐 JARINGAN SOSIAL DAN KONTEN TERDESENTRALISASI: BISAKAH PENGGUNA KEMBALI?
$WAXP | $HIVE | $STEEM
WAX berfokus pada NFT dan aset digital, Hive mendukung aplikasi sosial terdesentralisasi, dan Steem memiliki sejarah pemberian imbalan konten berbasis blockchain. Adopsi dan retensi lebih bermakna daripada lonjakan harga sesaat.
🔎 Pantau: Akun aktif, keterlibatan nyata, dan likuiditas token.
#WAX #Hive #Steem #SocialFi #Web3
Bukan nasihat finansial. Lakukan riset sendiri.
$WAXP | $HIVE | $STEEM
WAX berfokus pada NFT dan aset digital, Hive mendukung aplikasi sosial terdesentralisasi, dan Steem memiliki sejarah pemberian imbalan konten berbasis blockchain. Adopsi dan retensi lebih bermakna daripada lonjakan harga sesaat.
🔎 Pantau: Akun aktif, keterlibatan nyata, dan likuiditas token.
#WAX #Hive #Steem #SocialFi #Web3
Bukan nasihat finansial. Lakukan riset sendiri.
1
12
·
--
Bullish
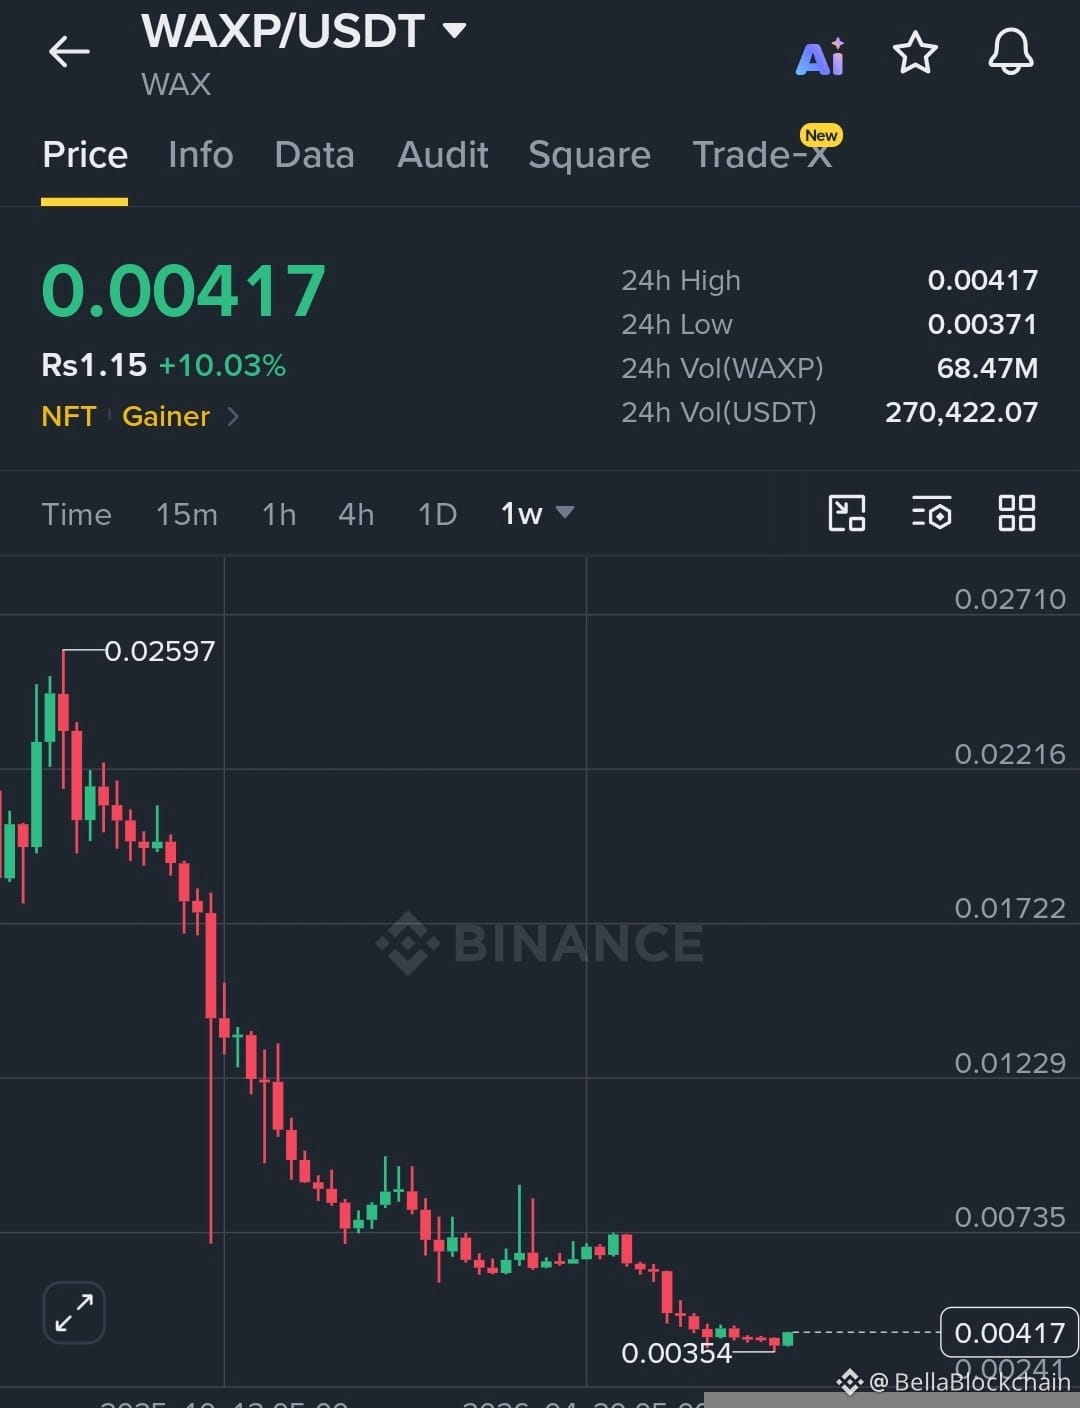
$WAXP menunjukkan tanda-tanda potensi pembalikan dasar, naik lebih dari 10% setelah memantul dengan bersih dari support di sekitar lantai 0,00354. Dengan volume mingguan hijau yang kembali konsisten, pergerakan harga sedang memposisikan diri untuk dorongan pemulihan yang lebih luas menuju level resistance atas kunci saat momentum berbalik menjadi bullish.
Target 1: 0,00730
Target 2: 0,01220
Target 3: 0,01750
#WAXP #WAX #Crypto
$WAXP
{future}(WAXPUSDT)
$WAXP menunjukkan tanda-tanda potensi pembalikan dasar, naik lebih dari 10% setelah memantul dengan bersih dari support di sekitar lantai 0,00354. Dengan volume mingguan hijau yang kembali konsisten, pergerakan harga sedang memposisikan diri untuk dorongan pemulihan yang lebih luas menuju level resistance atas kunci saat momentum berbalik menjadi bullish.
Target 1: 0,00730
Target 2: 0,01220
Target 3: 0,01750
#WAXP #WAX #Crypto
$WAXP
Target 1: 0,00730
Target 2: 0,01220
Target 3: 0,01750
#WAXP #WAX #Crypto
$WAXP
1
116
·
--
Bullish
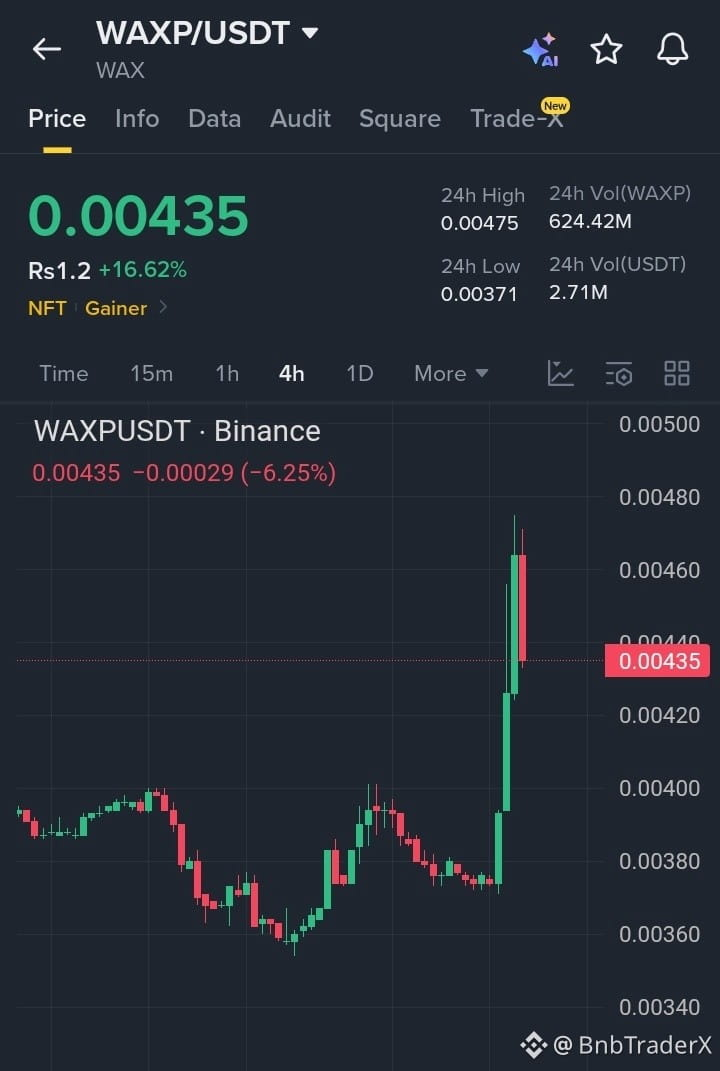
$WAXP sedang mengalami koreksi sehat setelah reli yang kuat, sambil terus diperdagangkan di atas level support penting. Volume perdagangan yang kuat menunjukkan bahwa para pembeli masih aktif, dan keberhasilan merebut kembali level tertinggi terbaru dapat memicu momentum bullish menuju zona resistance berikutnya.
🎯 Target 1: $0.00460
🎯 Target 2: $0.00480
🎯 Target 3: $0.00500
#WAXP #WAX #NFT #BTC
{spot}(WAXPUSDT)
$WAXP sedang mengalami koreksi sehat setelah reli yang kuat, sambil terus diperdagangkan di atas level support penting. Volume perdagangan yang kuat menunjukkan bahwa para pembeli masih aktif, dan keberhasilan merebut kembali level tertinggi terbaru dapat memicu momentum bullish menuju zona resistance berikutnya.
🎯 Target 1: $0.00460
🎯 Target 2: $0.00480
🎯 Target 3: $0.00500
#WAXP #WAX #NFT #BTC
🎯 Target 1: $0.00460
🎯 Target 2: $0.00480
🎯 Target 3: $0.00500
#WAXP #WAX #NFT #BTC
2
96

🚨$WAXP WAXP/USDT ALERT
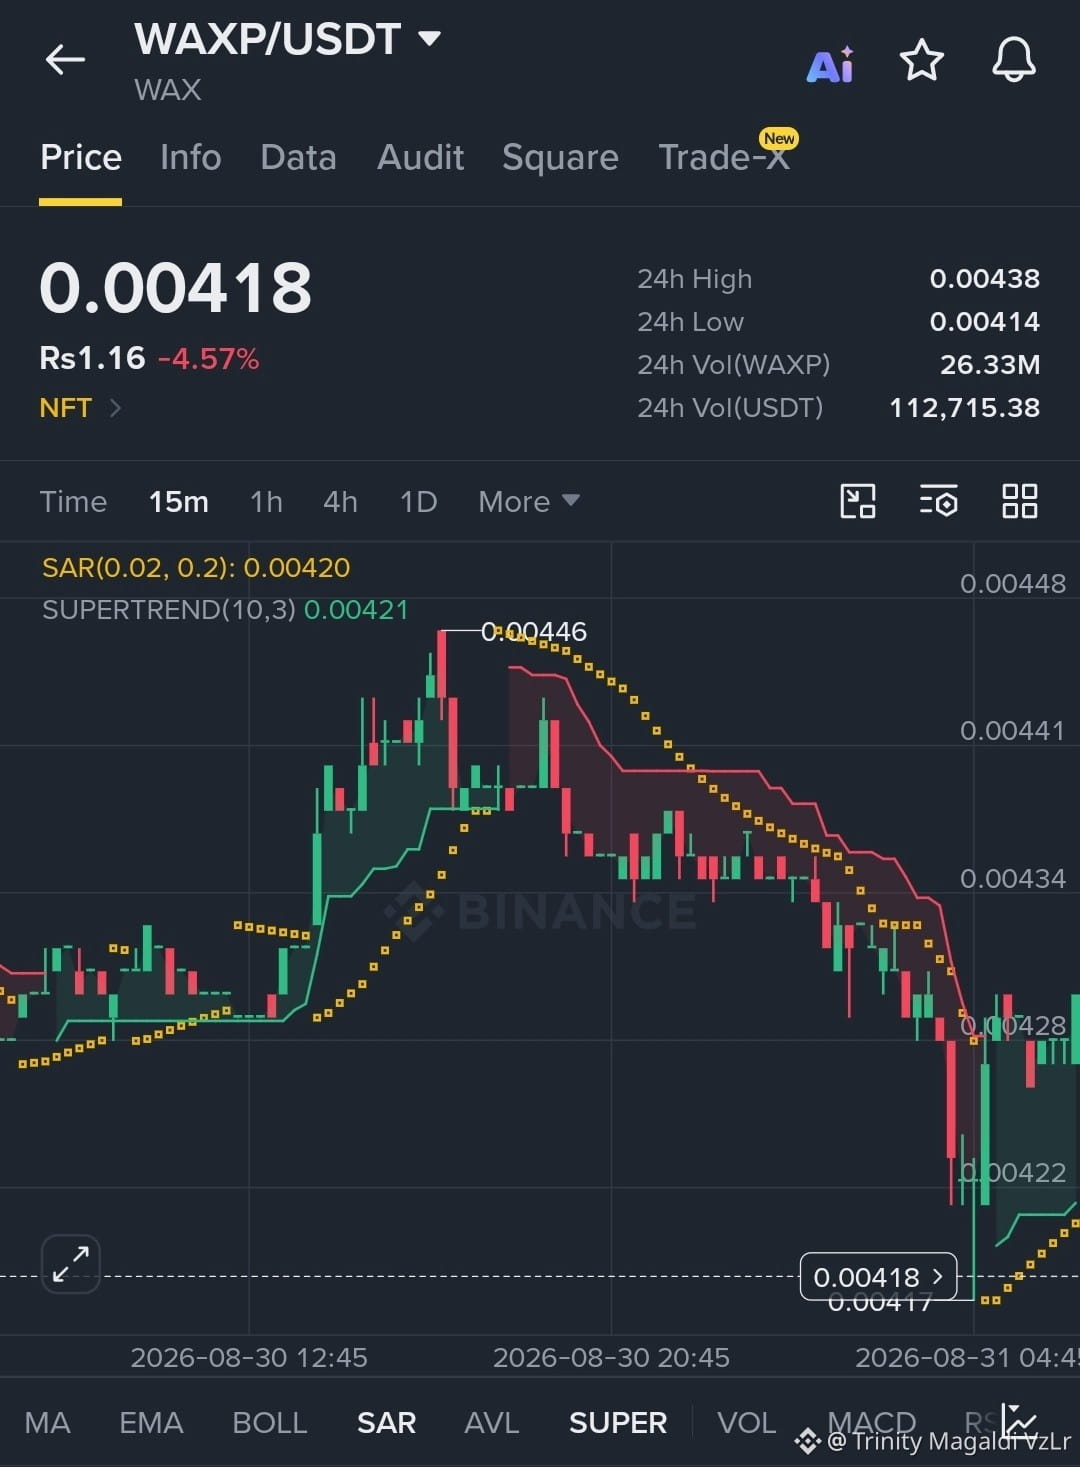
WAXP berada di bawah tekanan di $0.00418, turun 4.57%, sementara harga berada di bawah resistance SAR dan Supertrend sekitar $0.00420–$0.00421. Reclaim dapat memicu pantulan, tetapi kehilangan $0.00414 berisiko menyebabkan penurunan leg berikutnya.
#WAXP #WAX #Crypto #Binance
$GIGGLE
{spot}(GIGGLEUSDT)
$RIVER
{future}(RIVERUSDT)
🚨$WAXP WAXP/USDT ALERT
WAXP berada di bawah tekanan di $0.00418, turun 4.57%, sementara harga berada di bawah resistance SAR dan Supertrend sekitar $0.00420–$0.00421. Reclaim dapat memicu pantulan, tetapi kehilangan $0.00414 berisiko menyebabkan penurunan leg berikutnya.
#WAXP #WAX #Crypto #Binance
$GIGGLE
$RIVER
WAXP berada di bawah tekanan di $0.00418, turun 4.57%, sementara harga berada di bawah resistance SAR dan Supertrend sekitar $0.00420–$0.00421. Reclaim dapat memicu pantulan, tetapi kehilangan $0.00414 berisiko menyebabkan penurunan leg berikutnya.
#WAXP #WAX #Crypto #Binance
$GIGGLE
$RIVER
1
279
PERINGATAN 🚨 Swipe ( $SXP ) melonjak karena order block mengonfirmasi momentum bullish. WAX ( $WAXP ) melaju dengan volume kuat, arus masuk likuiditas menandakan adopsi ekosistem yang semakin berkembang. zkSync ( $ZK ) menampilkan inovasi dengan penskalaan layer 2, menarik aktivitas perdagangan institusional. Sentimen investor beralih menjadi bullish, yang menunjukkan potensi beli kuat pada ketiganya. #Swipe #WAX #zkSync #CryptoTrends
PERINGATAN 🚨 Swipe ( $SXP ) melonjak karena order block mengonfirmasi momentum bullish. WAX ( $WAXP ) melaju dengan volume kuat, arus masuk likuiditas menandakan adopsi ekosistem yang semakin berkembang. zkSync ( $ZK ) menampilkan inovasi dengan penskalaan layer 2, menarik aktivitas perdagangan institusional. Sentimen investor beralih menjadi bullish, yang menunjukkan potensi beli kuat pada ketiganya. #Swipe #WAX #zkSync #CryptoTrends
81
Ekosistem PXAW menyatukan dua primitive terpenting dalam keuangan Web3 modern:
$WAXP
🎯 Prediksi PXAW: Entri tanpa biaya, peramalan hybrid AMM + Limit Order Book.
🏦 Peminjaman PXAW: Pasar uang otomatis, berbasis jaminan, untuk meminjam dan memperoleh hasil.
Semua dibangun agar dapat berjalan secara transparan di on-chain dengan biaya minimal dan kecepatan maksimal.
💬 Primitive mana yang mendorong lebih banyak nilai bagi sebuah ekosistem: Money Markets atau Prediction Protocols? Debatkan di bawah ini! 👇
#WAX #PXAW #DeFi #PredictionMarket #CryptoNews
Ekosistem PXAW menyatukan dua primitive terpenting dalam keuangan Web3 modern:
$WAXP
🎯 Prediksi PXAW: Entri tanpa biaya, peramalan hybrid AMM + Limit Order Book.
🏦 Peminjaman PXAW: Pasar uang otomatis, berbasis jaminan, untuk meminjam dan memperoleh hasil.
Semua dibangun agar dapat berjalan secara transparan di on-chain dengan biaya minimal dan kecepatan maksimal.
💬 Primitive mana yang mendorong lebih banyak nilai bagi sebuah ekosistem: Money Markets atau Prediction Protocols? Debatkan di bawah ini! 👇
#WAX #PXAW #DeFi #PredictionMarket #CryptoNews
$WAXP
🎯 Prediksi PXAW: Entri tanpa biaya, peramalan hybrid AMM + Limit Order Book.
🏦 Peminjaman PXAW: Pasar uang otomatis, berbasis jaminan, untuk meminjam dan memperoleh hasil.
Semua dibangun agar dapat berjalan secara transparan di on-chain dengan biaya minimal dan kecepatan maksimal.
💬 Primitive mana yang mendorong lebih banyak nilai bagi sebuah ekosistem: Money Markets atau Prediction Protocols? Debatkan di bawah ini! 👇
#WAX #PXAW #DeFi #PredictionMarket #CryptoNews
1
54
·
--
Bullish
🔥 Peringatan Game-Changer: Ekosistem PXAW Tembus $WAXP
Logika DeFi bertemu high-frequency trading. PXAW menghadirkan lapisan finansial baru untuk Blockchain WAX melalui dua produk andalan:
🎯 Pasar Prediksi: Perdagangan peristiwa dunia nyata yang didukung model hybrid AMM + Limit Order Book—memastikan tidak ada liquidity trap dan eksekusi yang adil.
🏦 Pinjaman Terdesentralisasi: Kunci jaminan, akses likuiditas instan, dan pastikan kepemilikan inti Anda tetap bekerja untuk Anda.
Tanpa hambatan gas. Finalitas 500ms. Transparansi total di rantai.
Kamu memakai produk yang mana dulu—Prediksi atau Pinjaman? Tulis strategi kamu di bawah ini! 👇
#WAX #PXAW #DeFi #CryptoNews #Web3
{spot}(WAXPUSDT)
🔥 Peringatan Game-Changer: Ekosistem PXAW Tembus $WAXP
Logika DeFi bertemu high-frequency trading. PXAW menghadirkan lapisan finansial baru untuk Blockchain WAX melalui dua produk andalan:
🎯 Pasar Prediksi: Perdagangan peristiwa dunia nyata yang didukung model hybrid AMM + Limit Order Book—memastikan tidak ada liquidity trap dan eksekusi yang adil.
🏦 Pinjaman Terdesentralisasi: Kunci jaminan, akses likuiditas instan, dan pastikan kepemilikan inti Anda tetap bekerja untuk Anda.
Tanpa hambatan gas. Finalitas 500ms. Transparansi total di rantai.
Kamu memakai produk yang mana dulu—Prediksi atau Pinjaman? Tulis strategi kamu di bawah ini! 👇
#WAX #PXAW #DeFi #CryptoNews #Web3
Logika DeFi bertemu high-frequency trading. PXAW menghadirkan lapisan finansial baru untuk Blockchain WAX melalui dua produk andalan:
🎯 Pasar Prediksi: Perdagangan peristiwa dunia nyata yang didukung model hybrid AMM + Limit Order Book—memastikan tidak ada liquidity trap dan eksekusi yang adil.
🏦 Pinjaman Terdesentralisasi: Kunci jaminan, akses likuiditas instan, dan pastikan kepemilikan inti Anda tetap bekerja untuk Anda.
Tanpa hambatan gas. Finalitas 500ms. Transparansi total di rantai.
Kamu memakai produk yang mana dulu—Prediksi atau Pinjaman? Tulis strategi kamu di bawah ini! 👇
#WAX #PXAW #DeFi #CryptoNews #Web3
1
93
·
--
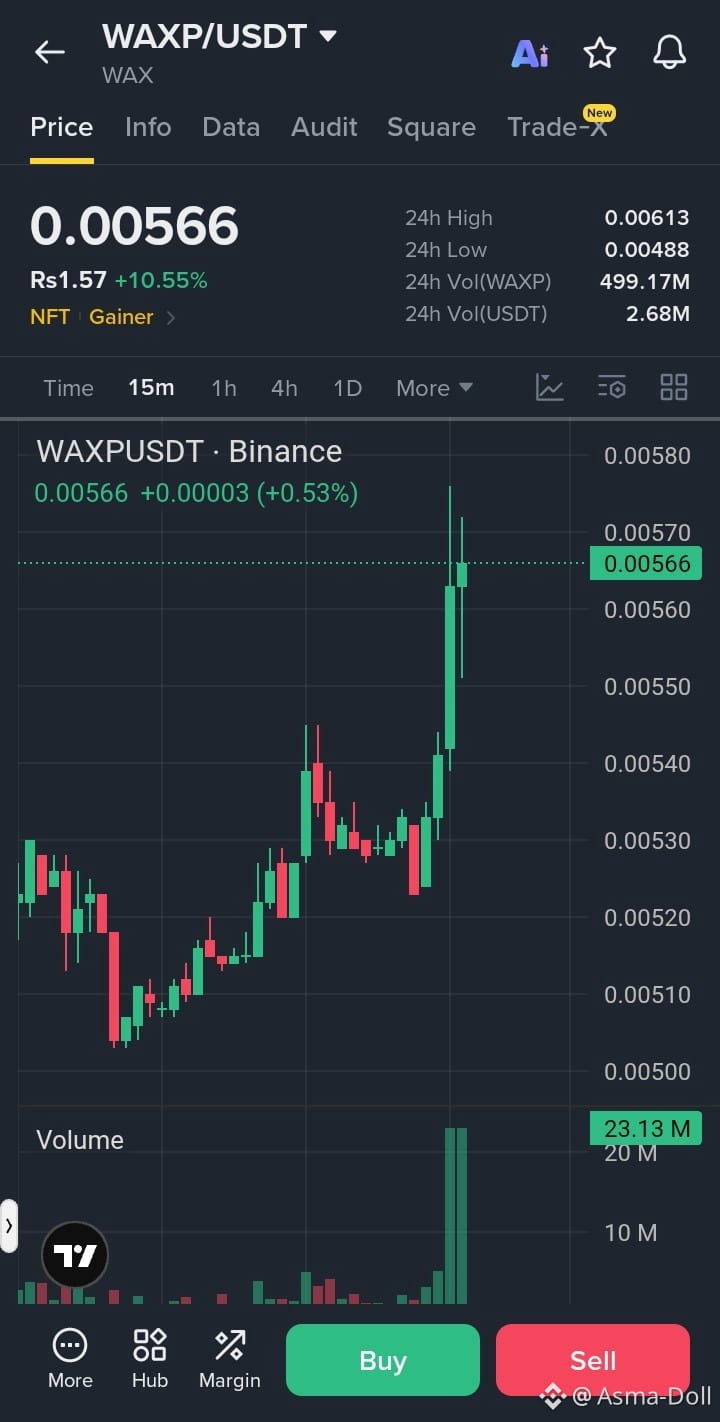
🔻 $WAXP /USDT — SIGNAL SHORT
Entry: 0.00560 – 0.00570
Stop Loss: 0.00592
TP1: 0.00545
TP2: 0.00525
TP3: 0.00505
Trade di sini $WAXP
{future}(WAXPUSDT)
Analisis:
Harga naik kuat dan sedang trading mendekati level tertinggi 24 jam di 0.00613.
Area saat ini sekitar 0.00560–0.00570 bisa berperan sebagai penolakan/resistensi.
Setelah pergerakan +10%, potensi profit taking dan pullback.
Penembusan di bawah 0.00550 akan memperkuat skenario kelanjutan bearish.
Jika harga menembus dan bertahan di atas 0.00592, batalkan setup short.
Konfirmasi: Penolakan yang bersih dari 0.00570–0.00580 + tembus di bawah 0.00550.
⚠️ Setup volatilitas tinggi; gunakan leverage terkontrol dan manajemen risiko.
#WAXP #WAX #Crypto #Binance #ShortSignal
🔻 $WAXP /USDT — SIGNAL SHORT
Entry: 0.00560 – 0.00570
Stop Loss: 0.00592
TP1: 0.00545
TP2: 0.00525
TP3: 0.00505
Trade di sini $WAXP
Analisis:
Harga naik kuat dan sedang trading mendekati level tertinggi 24 jam di 0.00613.
Area saat ini sekitar 0.00560–0.00570 bisa berperan sebagai penolakan/resistensi.
Setelah pergerakan +10%, potensi profit taking dan pullback.
Penembusan di bawah 0.00550 akan memperkuat skenario kelanjutan bearish.
Jika harga menembus dan bertahan di atas 0.00592, batalkan setup short.
Konfirmasi: Penolakan yang bersih dari 0.00570–0.00580 + tembus di bawah 0.00550.
⚠️ Setup volatilitas tinggi; gunakan leverage terkontrol dan manajemen risiko.
#WAXP #WAX #Crypto #Binance #ShortSignal
Entry: 0.00560 – 0.00570
Stop Loss: 0.00592
TP1: 0.00545
TP2: 0.00525
TP3: 0.00505
Trade di sini $WAXP
Analisis:
Harga naik kuat dan sedang trading mendekati level tertinggi 24 jam di 0.00613.
Area saat ini sekitar 0.00560–0.00570 bisa berperan sebagai penolakan/resistensi.
Setelah pergerakan +10%, potensi profit taking dan pullback.
Penembusan di bawah 0.00550 akan memperkuat skenario kelanjutan bearish.
Jika harga menembus dan bertahan di atas 0.00592, batalkan setup short.
Konfirmasi: Penolakan yang bersih dari 0.00570–0.00580 + tembus di bawah 0.00550.
⚠️ Setup volatilitas tinggi; gunakan leverage terkontrol dan manajemen risiko.
#WAXP #WAX #Crypto #Binance #ShortSignal
37
·
--
Bullish
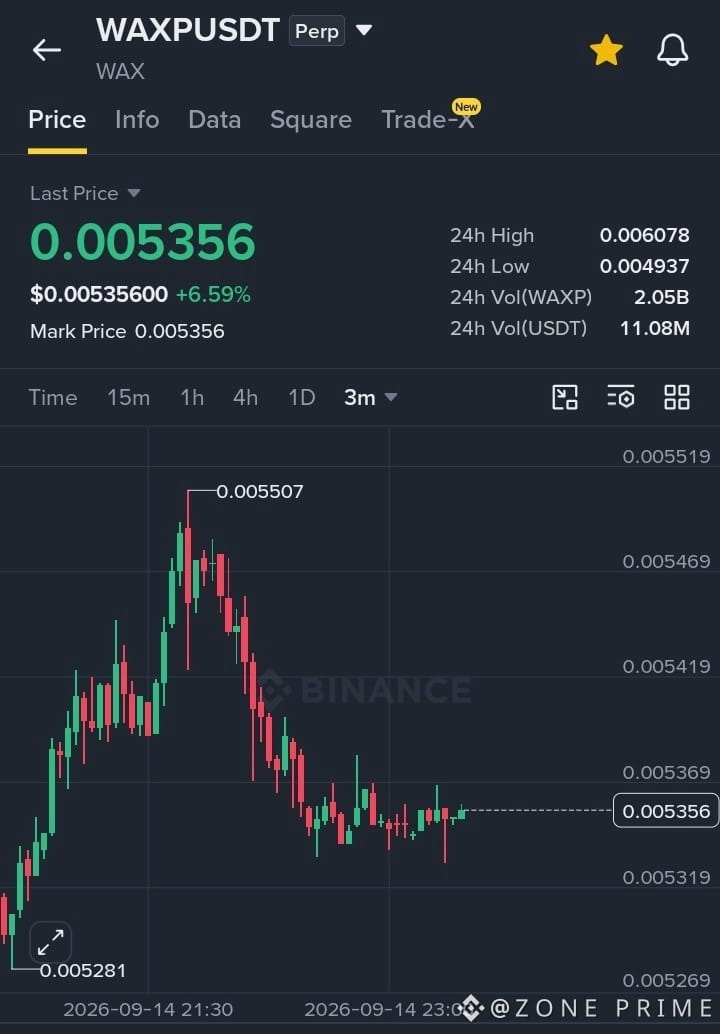
$WAXP /USDT — LONG SETUP Go 📈 🚀 💯
Entry: 0.005281 - 0.005356
TP1: 0.005369
TP2: 0.005419
TP3: 0.005469
Stop: 0.005269
Pergerakan harga sedang berkonsolidasi secara ketat setelah mempertahankan level support 0.005281.
Kompresi volatilitas yang terkontrol dan munculnya arus order spot menyiapkan upaya kelanjutan breakout dengan tingkat keyakinan tinggi.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
{future}(WAXPUSDT)
$WAXP /USDT — LONG SETUP Go 📈 🚀 💯
Entry: 0.005281 - 0.005356
TP1: 0.005369
TP2: 0.005419
TP3: 0.005469
Stop: 0.005269
Pergerakan harga sedang berkonsolidasi secara ketat setelah mempertahankan level support 0.005281.
Kompresi volatilitas yang terkontrol dan munculnya arus order spot menyiapkan upaya kelanjutan breakout dengan tingkat keyakinan tinggi.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
Entry: 0.005281 - 0.005356
TP1: 0.005369
TP2: 0.005419
TP3: 0.005469
Stop: 0.005269
Pergerakan harga sedang berkonsolidasi secara ketat setelah mempertahankan level support 0.005281.
Kompresi volatilitas yang terkontrol dan munculnya arus order spot menyiapkan upaya kelanjutan breakout dengan tingkat keyakinan tinggi.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
1
288
·
--
Bullish
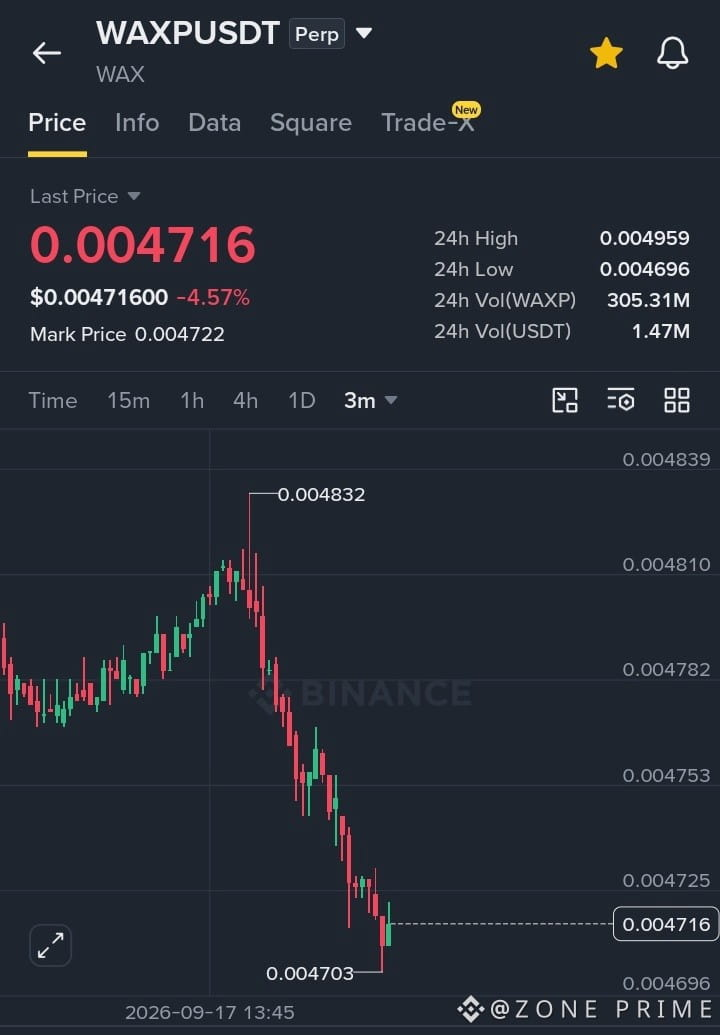
$WAXP /USDT — PERSIAPAN LONG Go 📈 🚀 💯
Entry: 0.004703 - 0.004725
TP1: 0.004753
TP2: 0.004782
TP3: 0.004832
Stop: 0.004680
Penurunan tajam yang melambat dengan rapi di sekitar titik penting 0.004703, yaitu titik terendah kapitulasi.
Pertahanan limit bid yang kuat dan kondisi orderbook yang oversold menyiapkan panggung untuk reli koreksi cepat melawan tren.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
{future}(WAXPUSDT)
$WAXP /USDT — PERSIAPAN LONG Go 📈 🚀 💯
Entry: 0.004703 - 0.004725
TP1: 0.004753
TP2: 0.004782
TP3: 0.004832
Stop: 0.004680
Penurunan tajam yang melambat dengan rapi di sekitar titik penting 0.004703, yaitu titik terendah kapitulasi.
Pertahanan limit bid yang kuat dan kondisi orderbook yang oversold menyiapkan panggung untuk reli koreksi cepat melawan tren.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
Entry: 0.004703 - 0.004725
TP1: 0.004753
TP2: 0.004782
TP3: 0.004832
Stop: 0.004680
Penurunan tajam yang melambat dengan rapi di sekitar titik penting 0.004703, yaitu titik terendah kapitulasi.
Pertahanan limit bid yang kuat dan kondisi orderbook yang oversold menyiapkan panggung untuk reli koreksi cepat melawan tren.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
158
·
--
𝗠𝗲𝗻𝗮𝗶𝗸𝗸𝗮𝗻 𝘂𝗽 𝗱𝗶 𝗮𝗹𝗮𝗺 𝗮𝗻𝗱𝗮 @𝘄𝗮𝘅_𝗶𝗼 𝗮𝗽𝗮 𝗹𝗮𝗴𝗶 𝘆𝗮𝗻𝗴 𝗮𝗸𝗮𝗻 𝗺𝗲𝗻𝗴𝗮𝗹𝗮𝗺𝗶 𝗽𝗲𝗿𝘂𝗯𝗮𝗵𝗮𝗻 𝘁𝗲𝗿𝗯𝗮𝗯𝗮𝘁 𝗮𝗸𝘂𝗺𝘂𝗹𝗮𝘀𝗶 𝘀𝗲𝗯𝗲𝗹𝘂𝗺 𝗽𝗲𝗺𝗲𝗰𝗮𝗵𝗮𝗻 𝗸𝗲𝗹𝘂𝗮𝗿 ⚠️
Daftar terakhir terus berputar: Sanctuary of Wizards Blue Scepters $24, Grand Transmutation Prologue $3.33
Saat dompet besar mulai mengirim lagi, lantai biasanya langsung sadar cepat sebelum ikut mengirim 💎 #WAX #NFTs @AtomicHub
𝗠𝗲𝗻𝗮𝗶𝗸𝗸𝗮𝗻 𝘂𝗽 𝗱𝗶 𝗮𝗹𝗮𝗺 𝗮𝗻𝗱𝗮 @𝘄𝗮𝘅_𝗶𝗼 𝗮𝗽𝗮 𝗹𝗮𝗴𝗶 𝘆𝗮𝗻𝗴 𝗮𝗸𝗮𝗻 𝗺𝗲𝗻𝗴𝗮𝗹𝗮𝗺𝗶 𝗽𝗲𝗿𝘂𝗯𝗮𝗵𝗮𝗻 𝘁𝗲𝗿𝗯𝗮𝗯𝗮𝘁 𝗮𝗸𝘂𝗺𝘂𝗹𝗮𝘀𝗶 𝘀𝗲𝗯𝗲𝗹𝘂𝗺 𝗽𝗲𝗺𝗲𝗰𝗮𝗵𝗮𝗻 𝗸𝗲𝗹𝘂𝗮𝗿 ⚠️
Daftar terakhir terus berputar: Sanctuary of Wizards Blue Scepters $24, Grand Transmutation Prologue $3.33
Saat dompet besar mulai mengirim lagi, lantai biasanya langsung sadar cepat sebelum ikut mengirim 💎 #WAX #NFTs @AtomicHub
Daftar terakhir terus berputar: Sanctuary of Wizards Blue Scepters $24, Grand Transmutation Prologue $3.33
Saat dompet besar mulai mengirim lagi, lantai biasanya langsung sadar cepat sebelum ikut mengirim 💎 #WAX #NFTs @AtomicHub
41
·
--
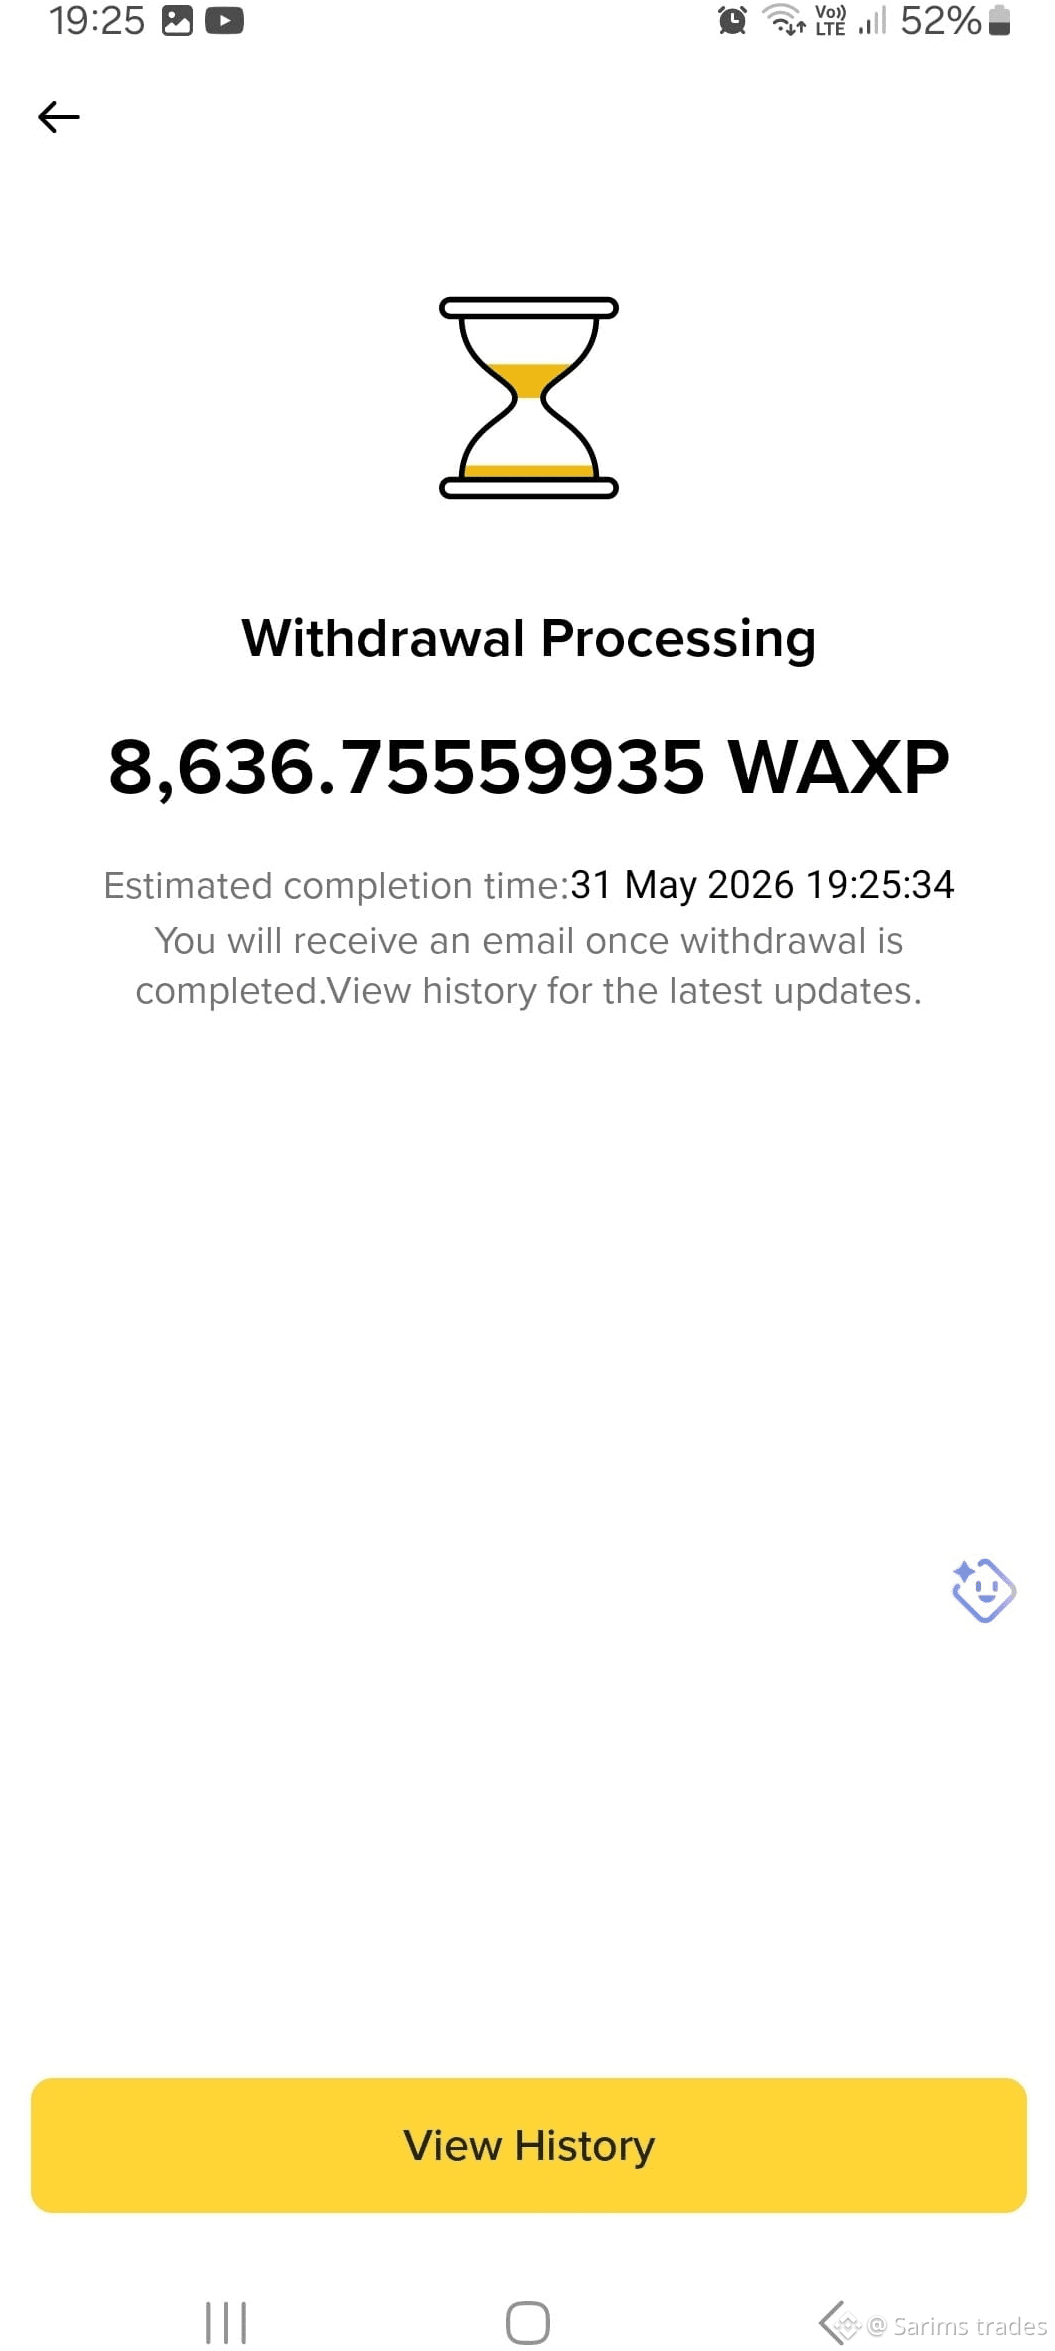
🚨 PERINGATAN PENIPUAN 🚨
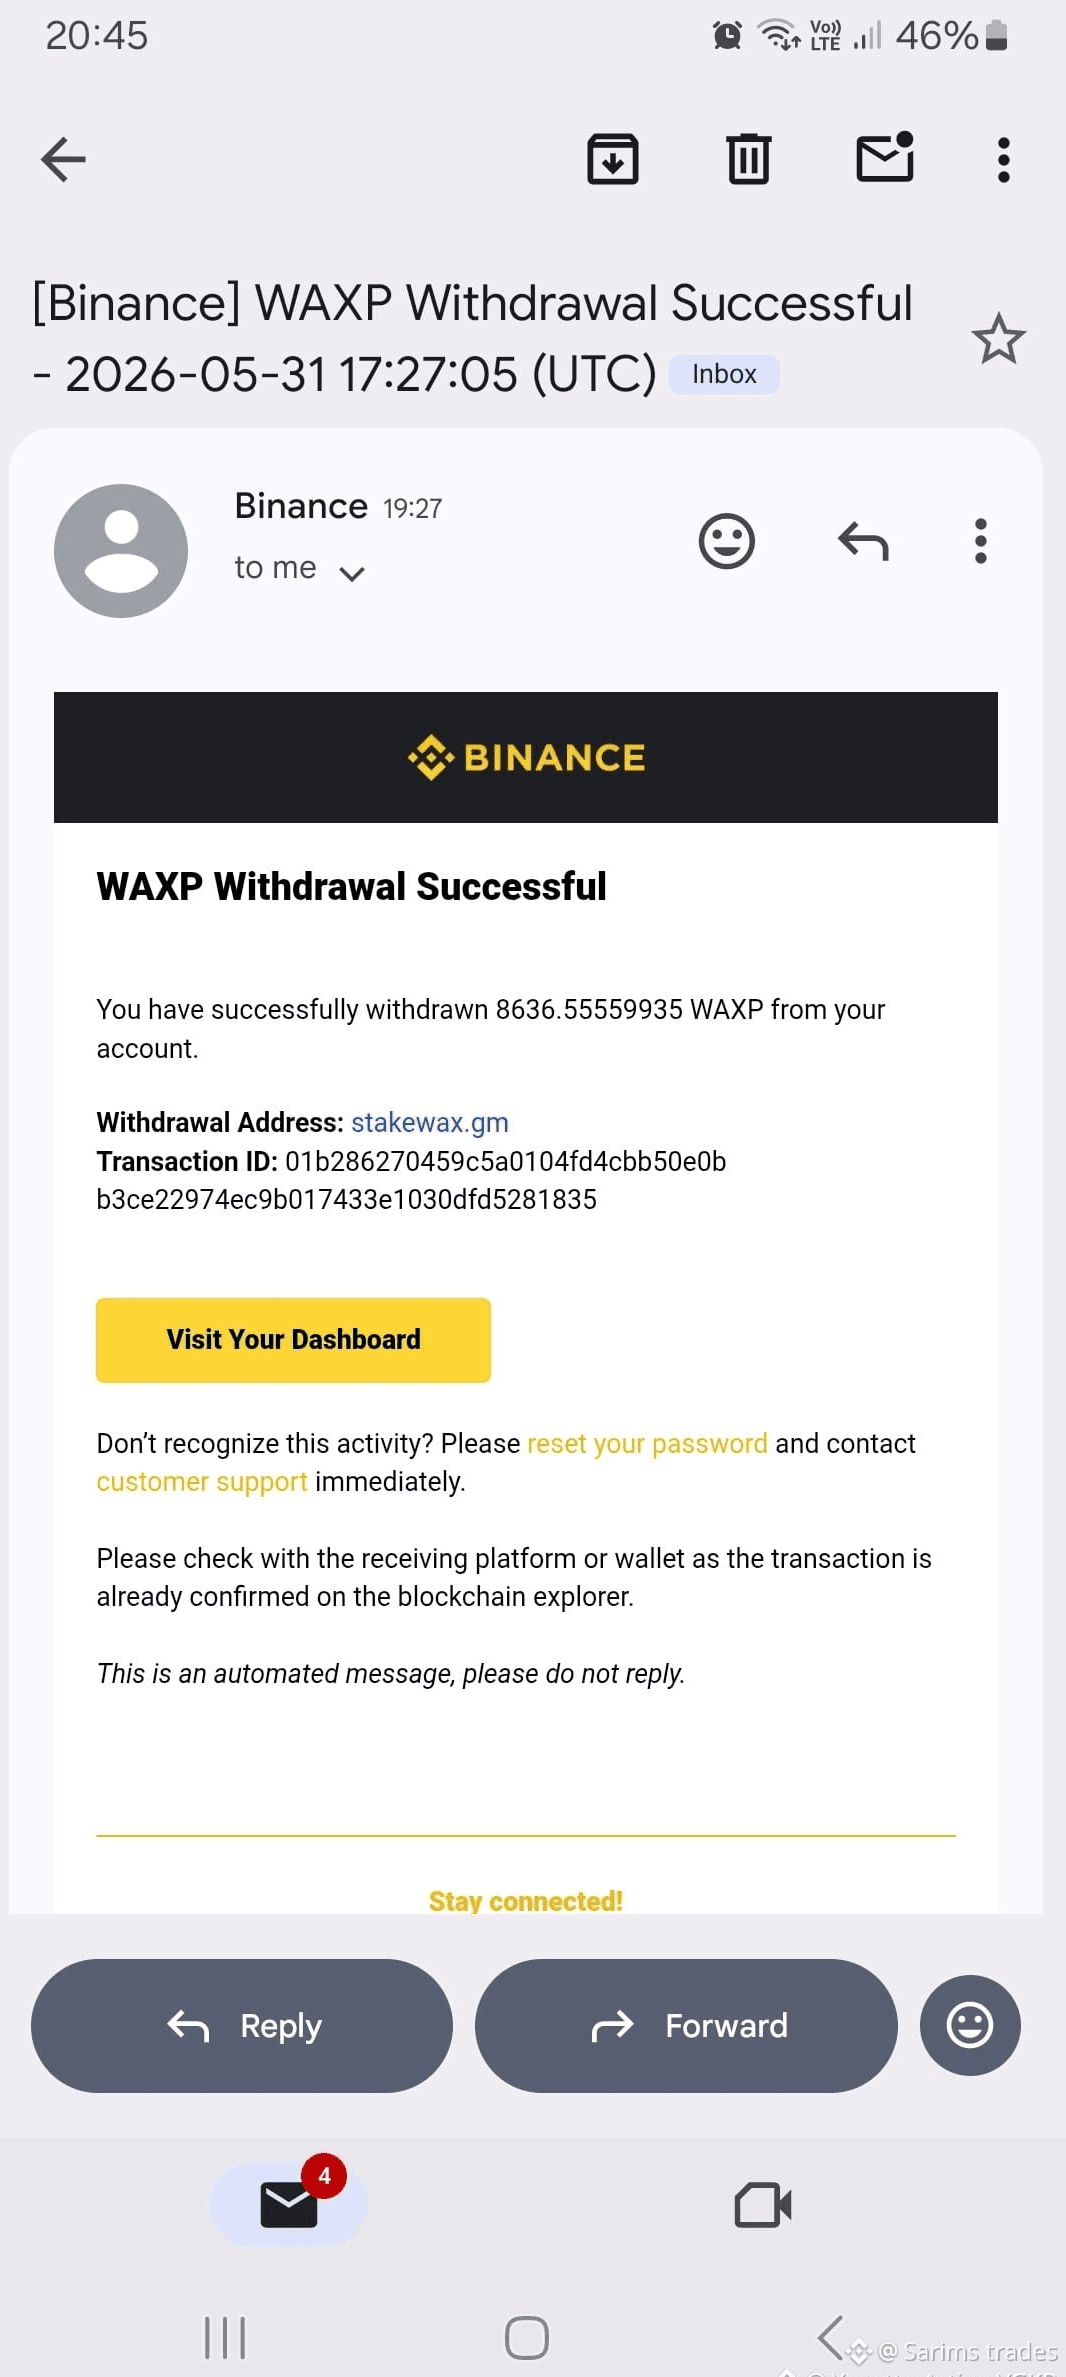
Saya mengonversi $52 menjadi WaxStakeCoin ($WAXP ) dan mengirimkannya ke stakewax.gm setelah melihat video di Facebook yang mengklaim keuntungan mudah dalam 15–30 menit.
Transaksinya sudah selesai, tapi setelah menunggu lebih lama, tidak ada yang masuk ke akun Binance saya.
Orang itu menghubungi saya melalui Facebook dan Telegram dan terus memberikan alasan, bahkan menyebutkan nama perusahaan lain. Saat ini, ini terlihat seperti penipuan.
⚠️ Hati-hati dengan WaxStakeCoin, stakewax.gm, dan video media sosial yang menjanjikan keuntungan cepat yang dijamin. Selalu lakukan riset sendiri sebelum mengirimkan dana.
#ScamAlert #WAX #BlackRockDepositsBTCAndETHToCEX
{future}(WAXPUSDT)
🚨 PERINGATAN PENIPUAN 🚨
Saya mengonversi $52 menjadi WaxStakeCoin ($WAXP ) dan mengirimkannya ke stakewax.gm setelah melihat video di Facebook yang mengklaim keuntungan mudah dalam 15–30 menit.
Transaksinya sudah selesai, tapi setelah menunggu lebih lama, tidak ada yang masuk ke akun Binance saya.
Orang itu menghubungi saya melalui Facebook dan Telegram dan terus memberikan alasan, bahkan menyebutkan nama perusahaan lain. Saat ini, ini terlihat seperti penipuan.
⚠️ Hati-hati dengan WaxStakeCoin, stakewax.gm, dan video media sosial yang menjanjikan keuntungan cepat yang dijamin. Selalu lakukan riset sendiri sebelum mengirimkan dana.
#ScamAlert #WAX #BlackRockDepositsBTCAndETHToCEX
Saya mengonversi $52 menjadi WaxStakeCoin ($WAXP ) dan mengirimkannya ke stakewax.gm setelah melihat video di Facebook yang mengklaim keuntungan mudah dalam 15–30 menit.
Transaksinya sudah selesai, tapi setelah menunggu lebih lama, tidak ada yang masuk ke akun Binance saya.
Orang itu menghubungi saya melalui Facebook dan Telegram dan terus memberikan alasan, bahkan menyebutkan nama perusahaan lain. Saat ini, ini terlihat seperti penipuan.
⚠️ Hati-hati dengan WaxStakeCoin, stakewax.gm, dan video media sosial yang menjanjikan keuntungan cepat yang dijamin. Selalu lakukan riset sendiri sebelum mengirimkan dana.
#ScamAlert #WAX #BlackRockDepositsBTCAndETHToCEX
1
314
·
--
Tinjauan singkat kondisi WAX (WAXP) 👀
Harga saat ini $0.00378, volume transaksi 24 jam sebesar $724,450, dengan kapitalisasi pasar sekitar $17.4M. Secara keseluruhan ukurannya relatif kecil; likuiditas lebih terkonsentrasi pada ekosistem game niche dan NFT, sehingga perhatian pasar tidak terlalu besar.
Dalam perbincangan pasar belakangan ini, kata "wax" lebih sering digunakan sebagai kata kerja bahasa Inggris atau kutipan yang tidak terkait, bukan merujuk pada perkembangan on-chain, pembaruan versi, atau dinamika kerja sama untuk token WAXP itu sendiri. Karena itu, belum muncul peristiwa yang berdampak langsung pada harga.
Dalam jangka pendek, pergerakan lebih banyak mengikuti sentimen pasar secara umum, dan belum ada katalis independen.
Saran operasional:
- Aset berkapitalisasi kecil cenderung volatil; ukuran posisi sebaiknya ringan
- Pantau apakah ada pengumuman peningkatan protokol atau kerja sama ekosistem dari kanal resmi
- Perhatikan perubahan volume transaksi; kenaikan volume dan harga secara bersamaan adalah sinyal yang valid
Untuk jangka pendek, belum terlihat pendorong yang jelas, jadi tetap menunggu saja.
#WAX #加密市场观察
Tinjauan singkat kondisi WAX (WAXP) 👀
Harga saat ini $0.00378, volume transaksi 24 jam sebesar $724,450, dengan kapitalisasi pasar sekitar $17.4M. Secara keseluruhan ukurannya relatif kecil; likuiditas lebih terkonsentrasi pada ekosistem game niche dan NFT, sehingga perhatian pasar tidak terlalu besar.
Dalam perbincangan pasar belakangan ini, kata "wax" lebih sering digunakan sebagai kata kerja bahasa Inggris atau kutipan yang tidak terkait, bukan merujuk pada perkembangan on-chain, pembaruan versi, atau dinamika kerja sama untuk token WAXP itu sendiri. Karena itu, belum muncul peristiwa yang berdampak langsung pada harga.
Dalam jangka pendek, pergerakan lebih banyak mengikuti sentimen pasar secara umum, dan belum ada katalis independen.
Saran operasional:
- Aset berkapitalisasi kecil cenderung volatil; ukuran posisi sebaiknya ringan
- Pantau apakah ada pengumuman peningkatan protokol atau kerja sama ekosistem dari kanal resmi
- Perhatikan perubahan volume transaksi; kenaikan volume dan harga secara bersamaan adalah sinyal yang valid
Untuk jangka pendek, belum terlihat pendorong yang jelas, jadi tetap menunggu saja.
#WAX #加密市场观察
Harga saat ini $0.00378, volume transaksi 24 jam sebesar $724,450, dengan kapitalisasi pasar sekitar $17.4M. Secara keseluruhan ukurannya relatif kecil; likuiditas lebih terkonsentrasi pada ekosistem game niche dan NFT, sehingga perhatian pasar tidak terlalu besar.
Dalam perbincangan pasar belakangan ini, kata "wax" lebih sering digunakan sebagai kata kerja bahasa Inggris atau kutipan yang tidak terkait, bukan merujuk pada perkembangan on-chain, pembaruan versi, atau dinamika kerja sama untuk token WAXP itu sendiri. Karena itu, belum muncul peristiwa yang berdampak langsung pada harga.
Dalam jangka pendek, pergerakan lebih banyak mengikuti sentimen pasar secara umum, dan belum ada katalis independen.
Saran operasional:
- Aset berkapitalisasi kecil cenderung volatil; ukuran posisi sebaiknya ringan
- Pantau apakah ada pengumuman peningkatan protokol atau kerja sama ekosistem dari kanal resmi
- Perhatikan perubahan volume transaksi; kenaikan volume dan harga secara bersamaan adalah sinyal yang valid
Untuk jangka pendek, belum terlihat pendorong yang jelas, jadi tetap menunggu saja.
#WAX #加密市场观察
80
·
--
Bullish
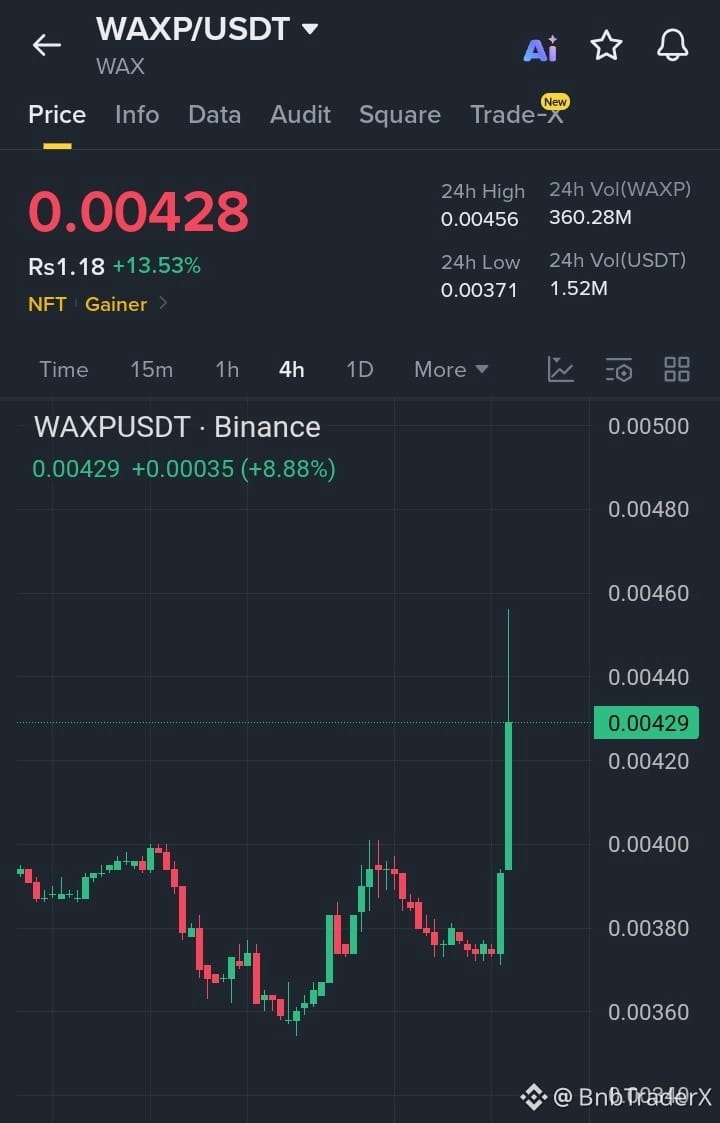
$WAXP mempertahankan momentum bullish yang kuat setelah menembus di atas level $0.0042, didukung oleh meningkatnya volume perdagangan dan tekanan beli yang berkelanjutan. Selama harga tetap berada di atas level support kunci, tren saat ini mendukung dorongan lain menuju level resistensi yang lebih tinggi.
🎯 Target 1: $0.00450
🎯 Target 2: $0.00480
🎯 Target 3: $0.00500
#WAXP #WAX #NFT #BTC
{spot}(WAXPUSDT)
$WAXP mempertahankan momentum bullish yang kuat setelah menembus di atas level $0.0042, didukung oleh meningkatnya volume perdagangan dan tekanan beli yang berkelanjutan. Selama harga tetap berada di atas level support kunci, tren saat ini mendukung dorongan lain menuju level resistensi yang lebih tinggi.
🎯 Target 1: $0.00450
🎯 Target 2: $0.00480
🎯 Target 3: $0.00500
#WAXP #WAX #NFT #BTC
🎯 Target 1: $0.00450
🎯 Target 2: $0.00480
🎯 Target 3: $0.00500
#WAXP #WAX #NFT #BTC
1
73
#WAX
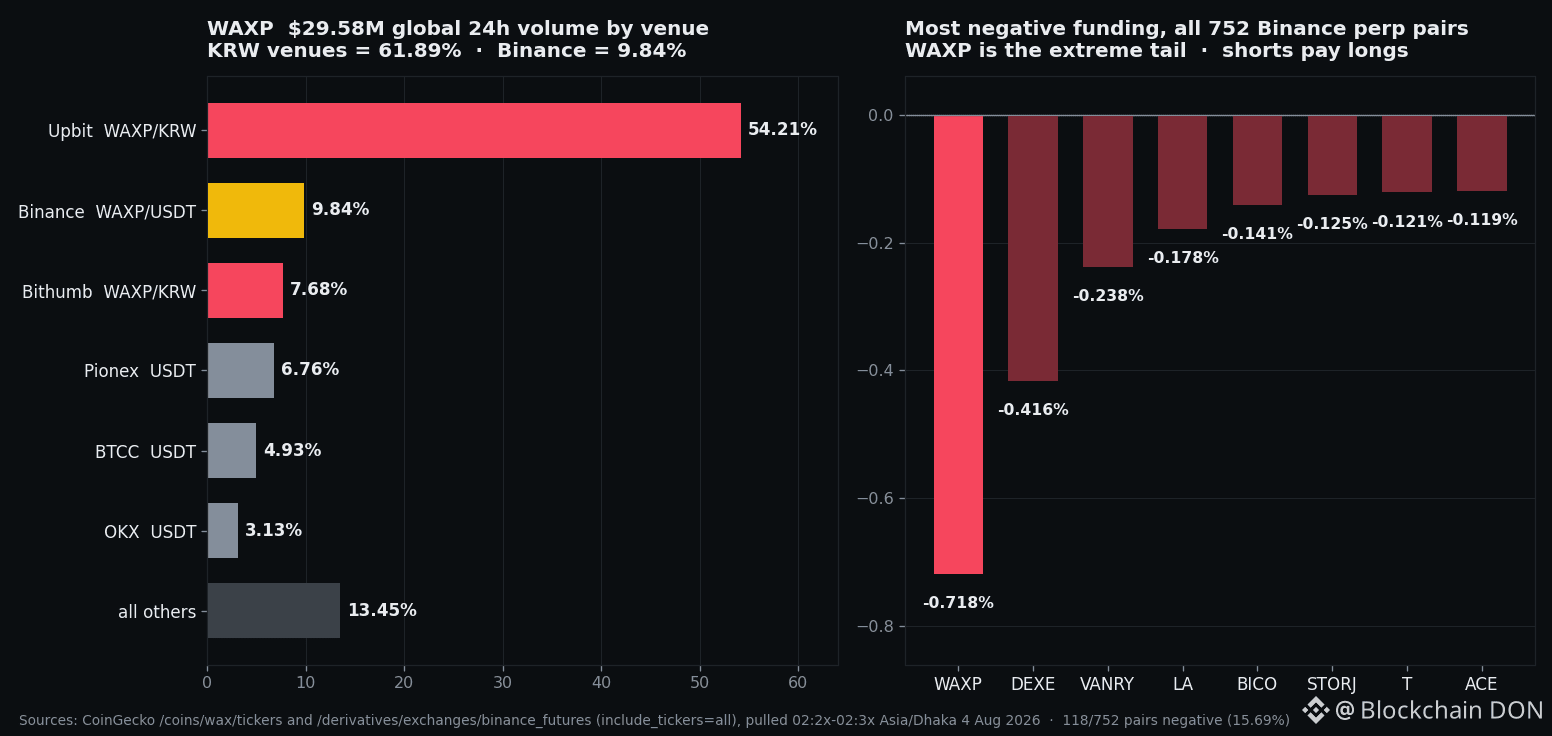
WAXP naik +12,0% di Binance spot malam ini dan memiliki pendanaan negatif paling besar dari semua 752 pasangan Binance perp: −0,718%. Short membayar long agar tetap mempertahankan short saat hari hijau. Itu terbaca −0,916% dua jam lalu, dari sumber dan metode yang sama — bukan artefak satu tick.
Tapi chart Binance bukan tempat harga WAXP ditentukan.
Pembagian venue dari volume global 24 jam sebesar $29,58Juta, dikonversi USD:
Upbit KRW 54,21% | Bithumb KRW 7,68% | Binance USDT 9,84% → 61,89% dari seluruh volume tercetak dalam won Korea
Metode yang sama pada 3 Agu menghasilkan 62,2%. Dua pembacaan, satu metode, struktur yang sama — persisten, bukan kebetulan.
Secara praktis: level Binance kamu adalah price-taker. Bid berada di Seoul, dan risiko-off pada sesi Korea adalah pendorong penurunan WAXP yang nyata, bisa dicek, yang tidak akan diperingatkan oleh chart yang hanya Binance.
Bukan ajakan, dan inilah alasannya dalam satu baris: ATR(14d) sebesar 5,33%, jadi stop yang jujur berada 7,99% di bawah entry, sementara resistensi riil pertama adalah $0,00425 — 0,95% di atas spot. Risk-reward 0,12:1. Ini gagal secara geometri sebelum saya membuka fundamental.
Dan ini sudah meredup: high 24 jam $0,00475, sekarang $0,00420, turun 11,6% dari high. Squeeze pendanaan membalikkan keadaan dengan ganas ke dua arah.
Bukan nasihat keuangan.
$WAXP $BICO $ENA
#WAX
WAXP naik +12,0% di Binance spot malam ini dan memiliki pendanaan negatif paling besar dari semua 752 pasangan Binance perp: −0,718%. Short membayar long agar tetap mempertahankan short saat hari hijau. Itu terbaca −0,916% dua jam lalu, dari sumber dan metode yang sama — bukan artefak satu tick.
Tapi chart Binance bukan tempat harga WAXP ditentukan.
Pembagian venue dari volume global 24 jam sebesar $29,58Juta, dikonversi USD:
Upbit KRW 54,21% | Bithumb KRW 7,68% | Binance USDT 9,84% → 61,89% dari seluruh volume tercetak dalam won Korea
Metode yang sama pada 3 Agu menghasilkan 62,2%. Dua pembacaan, satu metode, struktur yang sama — persisten, bukan kebetulan.
Secara praktis: level Binance kamu adalah price-taker. Bid berada di Seoul, dan risiko-off pada sesi Korea adalah pendorong penurunan WAXP yang nyata, bisa dicek, yang tidak akan diperingatkan oleh chart yang hanya Binance.
Bukan ajakan, dan inilah alasannya dalam satu baris: ATR(14d) sebesar 5,33%, jadi stop yang jujur berada 7,99% di bawah entry, sementara resistensi riil pertama adalah $0,00425 — 0,95% di atas spot. Risk-reward 0,12:1. Ini gagal secara geometri sebelum saya membuka fundamental.
Dan ini sudah meredup: high 24 jam $0,00475, sekarang $0,00420, turun 11,6% dari high. Squeeze pendanaan membalikkan keadaan dengan ganas ke dua arah.
Bukan nasihat keuangan.
$WAXP $BICO $ENA
WAXP naik +12,0% di Binance spot malam ini dan memiliki pendanaan negatif paling besar dari semua 752 pasangan Binance perp: −0,718%. Short membayar long agar tetap mempertahankan short saat hari hijau. Itu terbaca −0,916% dua jam lalu, dari sumber dan metode yang sama — bukan artefak satu tick.
Tapi chart Binance bukan tempat harga WAXP ditentukan.
Pembagian venue dari volume global 24 jam sebesar $29,58Juta, dikonversi USD:
Upbit KRW 54,21% | Bithumb KRW 7,68% | Binance USDT 9,84% → 61,89% dari seluruh volume tercetak dalam won Korea
Metode yang sama pada 3 Agu menghasilkan 62,2%. Dua pembacaan, satu metode, struktur yang sama — persisten, bukan kebetulan.
Secara praktis: level Binance kamu adalah price-taker. Bid berada di Seoul, dan risiko-off pada sesi Korea adalah pendorong penurunan WAXP yang nyata, bisa dicek, yang tidak akan diperingatkan oleh chart yang hanya Binance.
Bukan ajakan, dan inilah alasannya dalam satu baris: ATR(14d) sebesar 5,33%, jadi stop yang jujur berada 7,99% di bawah entry, sementara resistensi riil pertama adalah $0,00425 — 0,95% di atas spot. Risk-reward 0,12:1. Ini gagal secara geometri sebelum saya membuka fundamental.
Dan ini sudah meredup: high 24 jam $0,00475, sekarang $0,00420, turun 11,6% dari high. Squeeze pendanaan membalikkan keadaan dengan ganas ke dua arah.
Bukan nasihat keuangan.
$WAXP $BICO $ENA
39
Baru saja nemu postingan komunitas WAX, tampaknya sih tentang festival donut, tapi inti sebenarnya adalah mengembalikan hasil staking $WAXP ke depan mata pengguna.
WAX_io pakai National Donut Day buat ngingetin komunitas, staking $WAXP saat ini punya APY mendekati 12%. Aksi-aksi kayak gini bukan buat fundraising atau peluncuran produk baru, melainkan cara bagi NFT dan game chain yang sudah mapan untuk menjaga retensi di periode low hype.
Saat perhatian pasar tergeser oleh anjloknya $BTC dan AI payment, WAX masih bertahan dengan staking asli, kegiatan komunitas, dan ekosistem yang menarik perhatian pengguna, persaingan di jalur ini udah beralih dari storytelling ke battle for retention.
#WAX #staking
Konten ini dihasilkan dengan bantuan Claude Opus 4.8, hanya untuk referensi informasi, harap verifikasi sendiri.
Baru saja nemu postingan komunitas WAX, tampaknya sih tentang festival donut, tapi inti sebenarnya adalah mengembalikan hasil staking $WAXP ke depan mata pengguna.
WAX_io pakai National Donut Day buat ngingetin komunitas, staking $WAXP saat ini punya APY mendekati 12%. Aksi-aksi kayak gini bukan buat fundraising atau peluncuran produk baru, melainkan cara bagi NFT dan game chain yang sudah mapan untuk menjaga retensi di periode low hype.
Saat perhatian pasar tergeser oleh anjloknya $BTC dan AI payment, WAX masih bertahan dengan staking asli, kegiatan komunitas, dan ekosistem yang menarik perhatian pengguna, persaingan di jalur ini udah beralih dari storytelling ke battle for retention.
#WAX #staking
Konten ini dihasilkan dengan bantuan Claude Opus 4.8, hanya untuk referensi informasi, harap verifikasi sendiri.
WAX_io pakai National Donut Day buat ngingetin komunitas, staking $WAXP saat ini punya APY mendekati 12%. Aksi-aksi kayak gini bukan buat fundraising atau peluncuran produk baru, melainkan cara bagi NFT dan game chain yang sudah mapan untuk menjaga retensi di periode low hype.
Saat perhatian pasar tergeser oleh anjloknya $BTC dan AI payment, WAX masih bertahan dengan staking asli, kegiatan komunitas, dan ekosistem yang menarik perhatian pengguna, persaingan di jalur ini udah beralih dari storytelling ke battle for retention.
#WAX #staking
Konten ini dihasilkan dengan bantuan Claude Opus 4.8, hanya untuk referensi informasi, harap verifikasi sendiri.
206

·
--
Bullish
$TLM 🚀 Ekonomi digital bekerja paling baik ketika hadiah dalam game mendukung pengalaman yang berkelanjutan. #AlienWorlds
$WAXP 🎮 Barang koleksi dan gim tetap menjadi eksperimen penting dalam kepemilikan digital berbasis blockchain. #WAX
$DEGEN 🎩 Token komunitas menunjukkan bagaimana budaya daring dapat memengaruhi perhatian terhadap kripto. Volatilitas tetap menjadi bagian dari gambaran. #Degen
$TLM 🚀 Ekonomi digital bekerja paling baik ketika hadiah dalam game mendukung pengalaman yang berkelanjutan. #AlienWorlds
$WAXP 🎮 Barang koleksi dan gim tetap menjadi eksperimen penting dalam kepemilikan digital berbasis blockchain. #WAX
$DEGEN 🎩 Token komunitas menunjukkan bagaimana budaya daring dapat memengaruhi perhatian terhadap kripto. Volatilitas tetap menjadi bagian dari gambaran. #Degen
$WAXP 🎮 Barang koleksi dan gim tetap menjadi eksperimen penting dalam kepemilikan digital berbasis blockchain. #WAX
$DEGEN 🎩 Token komunitas menunjukkan bagaimana budaya daring dapat memengaruhi perhatian terhadap kripto. Volatilitas tetap menjadi bagian dari gambaran. #Degen
114
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#$1.5BInLeveragedCryptoBetsLiquidated
8,508 penayangan
130 Berdiskusi
2
#KOSPIFalls3.53%BackBelow6000
24,175 penayangan
575 Berdiskusi
3
#AmazonSharesFallAbout7%InPremarketTrading
6,281 penayangan
204 Berdiskusi
4
#USMidtermElections
156,633 penayangan
1,838 Berdiskusi
5
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
3,608 penayangan
81 Berdiskusi
6
#BinanceWillListPredictPREDICT
48,425 penayangan
950 Berdiskusi
7
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
1,752 penayangan
86 Berdiskusi
8
#StrategyReports$21BQ3OperatingProfit
1,850 penayangan
44 Berdiskusi
9
#Strategy三季度营业利润210亿美元
22,680 penayangan
89 Berdiskusi
10
#TwoAddressesHoldingAbout1.28BUSDTFrozen
30,081 penayangan
581 Berdiskusi