
#seguridaddefi
seguridaddefi
2,117 penayangan
5 Berdiskusi
Populer
Terbaru
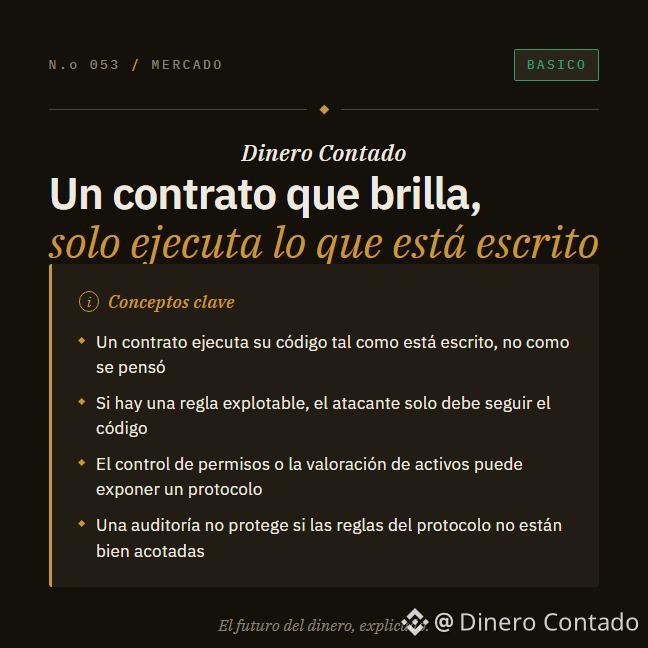
Sebuah protokol DeFi yang berjalan di atas kontrak pintar publik seharusnya cukup aman untuk melindungi dana: itulah yang diyakini kebanyakan orang, dan baru saja terbukti salah.
Logikanya masuk akal pada pandangan pertama. Kodenya terbuka untuk umum, siapa pun bisa memeriksanya, dan tidak ada satu orang pun yang mengendalikannya sendirian. Kedengarannya bagus. Namun, dua platform yang beroperasi di jaringan $ETH dan Polygon mengalami serangan yang berbeda, dan keduanya berakhir sama: dana keluar dari protokol tanpa izin siapa pun.
Eksploitasi tidak merusak kode: eksploitasi menggunakan kode persis seperti yang ditulis, tetapi dalam urutan atau konteks yang tidak diantisipasi oleh tim.
KONSEP UTAMA
- Kontrak pintar menjalankan apa yang tertulis dalam kode, bukan apa yang dimaksudkan oleh pemrogram. Perbedaan inilah yang menjadi celah eksploitasi.
- Pinjaman kilat diambil dan dilunasi dalam transaksi yang sama. Bagi penyerang, gunanya adalah menyediakan akses ke modal yang sangat besar untuk sesaat—cukup untuk mendistorsi harga internal suatu protokol.
- Kontrak proxy bukan sekadar detail kecil: kontrak inilah yang menentukan kode mana yang dijalankan. Jika penyerang bisa mengubahnya, mereka mengendalikan seluruh protokol.
Keamanan protokol DeFi tidak dijamin oleh teknologinya, melainkan oleh sejauh mana para pengembangnya telah membayangkan kemungkinan kegagalan. Dua platform baru saja menunjukkan bahwa upaya itu tidak pernah berakhir.
Transparansi: Binance mungkin memberi kami komisi jika Anda bertransaksi setelah mengeklik simbol aset atau tautan harga di publikasi ini.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #RisikoKripto
Sebuah protokol DeFi yang berjalan di atas kontrak pintar publik seharusnya cukup aman untuk melindungi dana: itulah yang diyakini kebanyakan orang, dan baru saja terbukti salah.
Logikanya masuk akal pada pandangan pertama. Kodenya terbuka untuk umum, siapa pun bisa memeriksanya, dan tidak ada satu orang pun yang mengendalikannya sendirian. Kedengarannya bagus. Namun, dua platform yang beroperasi di jaringan $ETH dan Polygon mengalami serangan yang berbeda, dan keduanya berakhir sama: dana keluar dari protokol tanpa izin siapa pun.
Eksploitasi tidak merusak kode: eksploitasi menggunakan kode persis seperti yang ditulis, tetapi dalam urutan atau konteks yang tidak diantisipasi oleh tim.
KONSEP UTAMA
- Kontrak pintar menjalankan apa yang tertulis dalam kode, bukan apa yang dimaksudkan oleh pemrogram. Perbedaan inilah yang menjadi celah eksploitasi.
- Pinjaman kilat diambil dan dilunasi dalam transaksi yang sama. Bagi penyerang, gunanya adalah menyediakan akses ke modal yang sangat besar untuk sesaat—cukup untuk mendistorsi harga internal suatu protokol.
- Kontrak proxy bukan sekadar detail kecil: kontrak inilah yang menentukan kode mana yang dijalankan. Jika penyerang bisa mengubahnya, mereka mengendalikan seluruh protokol.
Keamanan protokol DeFi tidak dijamin oleh teknologinya, melainkan oleh sejauh mana para pengembangnya telah membayangkan kemungkinan kegagalan. Dua platform baru saja menunjukkan bahwa upaya itu tidak pernah berakhir.
Transparansi: Binance mungkin memberi kami komisi jika Anda bertransaksi setelah mengeklik simbol aset atau tautan harga di publikasi ini.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #RisikoKripto
Logikanya masuk akal pada pandangan pertama. Kodenya terbuka untuk umum, siapa pun bisa memeriksanya, dan tidak ada satu orang pun yang mengendalikannya sendirian. Kedengarannya bagus. Namun, dua platform yang beroperasi di jaringan $ETH dan Polygon mengalami serangan yang berbeda, dan keduanya berakhir sama: dana keluar dari protokol tanpa izin siapa pun.
Eksploitasi tidak merusak kode: eksploitasi menggunakan kode persis seperti yang ditulis, tetapi dalam urutan atau konteks yang tidak diantisipasi oleh tim.
KONSEP UTAMA
- Kontrak pintar menjalankan apa yang tertulis dalam kode, bukan apa yang dimaksudkan oleh pemrogram. Perbedaan inilah yang menjadi celah eksploitasi.
- Pinjaman kilat diambil dan dilunasi dalam transaksi yang sama. Bagi penyerang, gunanya adalah menyediakan akses ke modal yang sangat besar untuk sesaat—cukup untuk mendistorsi harga internal suatu protokol.
- Kontrak proxy bukan sekadar detail kecil: kontrak inilah yang menentukan kode mana yang dijalankan. Jika penyerang bisa mengubahnya, mereka mengendalikan seluruh protokol.
Keamanan protokol DeFi tidak dijamin oleh teknologinya, melainkan oleh sejauh mana para pengembangnya telah membayangkan kemungkinan kegagalan. Dua platform baru saja menunjukkan bahwa upaya itu tidak pernah berakhir.
Transparansi: Binance mungkin memberi kami komisi jika Anda bertransaksi setelah mengeklik simbol aset atau tautan harga di publikasi ini.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #RisikoKripto
1
100
·
--
Penutupan kuartal kedua meninggalkan sinyal yang tidak nyaman untuk DeFi: biaya keamanan tidak lagi sekadar detail teknis, melainkan variabel yang memengaruhi likuiditas, kepercayaan, dan valuasi. Di Binance Square, pembahasan tentang kerugian akibat peretasan kembali meningkat pada Q2, dan pembacaan paling berguna bukan hanya judul terpisah, melainkan perubahan rezim: ketika insiden berlipat ganda, pasar mulai memberi penghargaan lebih sedikit pada janji imbal hasil dan lebih pada ketahanan operasional.
Menurut Binance News dengan data dari DeFiLlama, kuartal tersebut mencatat total kerugian 780,3 juta dolar dengan 88 insiden yang jumlahnya diketahui hingga 30 Juni. April terkonsentrasi pada sebagian besar kerusakan, tetapi Mei dan Juni mengonfirmasi bahwa masalahnya bukan peristiwa tunggal melainkan tekanan berkelanjutan pada jembatan, logika protokol, manajemen kunci, dan respons terhadap insiden. Itu mengubah percakapan: audit, pemantauan real-time, dan batas kerusakan kini bukan lagi “biaya defensif”, melainkan menjadi bagian dari biaya untuk menarik modal.
Bagi pengguna, pelajarannya juga berubah. Dalam siklus sebelumnya, cukup dengan mengikuti TVL, insentif, atau narasi. Sekarang, lebih baik melihat protokol mana yang telah memperkuat proses, tim mana yang berkomunikasi cepat saat terjadi anomali, dan di mana ada kedalaman nyata untuk menyerap guncangan tanpa menghancurkan kepercayaan. Dengan kata lain, keamanan mulai “diperdagangkan” sebagai premi kualitas.
Di pasar, reaksinya tidak linier. Ethereum naik 3,02% dalam 24 jam hingga 1609,94 dan memulihkan struktur pada 4H dari 1569,89 menuju zona 1610,60, pertanda bahwa modal terus menggunakan ekosistemnya sebagai acuan dasar. Aave bergerak naik 1,59% ke 86,71 dengan rentang 24 jam 84,29 hingga 87,98, sementara dYdX melonjak 17,42% ke 0,18938 dan menegaskan bahwa minat terhadap token trading tidak hilang, meski candle 4H-nya menunjukkan pendinginan setelah puncak 0,24466. Kontrasnya jelas: permintaan kembali, tetapi datang dengan toleransi yang lebih rendah terhadap risiko operasional.
$ETH $AAVE $DYDX
Konten Edukatif. Bukan nasihat keuangan.
#SeguridadDeFi #Ethereum #AAVE #DYDX #BinanceSquare
Penutupan kuartal kedua meninggalkan sinyal yang tidak nyaman untuk DeFi: biaya keamanan tidak lagi sekadar detail teknis, melainkan variabel yang memengaruhi likuiditas, kepercayaan, dan valuasi. Di Binance Square, pembahasan tentang kerugian akibat peretasan kembali meningkat pada Q2, dan pembacaan paling berguna bukan hanya judul terpisah, melainkan perubahan rezim: ketika insiden berlipat ganda, pasar mulai memberi penghargaan lebih sedikit pada janji imbal hasil dan lebih pada ketahanan operasional.
Menurut Binance News dengan data dari DeFiLlama, kuartal tersebut mencatat total kerugian 780,3 juta dolar dengan 88 insiden yang jumlahnya diketahui hingga 30 Juni. April terkonsentrasi pada sebagian besar kerusakan, tetapi Mei dan Juni mengonfirmasi bahwa masalahnya bukan peristiwa tunggal melainkan tekanan berkelanjutan pada jembatan, logika protokol, manajemen kunci, dan respons terhadap insiden. Itu mengubah percakapan: audit, pemantauan real-time, dan batas kerusakan kini bukan lagi “biaya defensif”, melainkan menjadi bagian dari biaya untuk menarik modal.
Bagi pengguna, pelajarannya juga berubah. Dalam siklus sebelumnya, cukup dengan mengikuti TVL, insentif, atau narasi. Sekarang, lebih baik melihat protokol mana yang telah memperkuat proses, tim mana yang berkomunikasi cepat saat terjadi anomali, dan di mana ada kedalaman nyata untuk menyerap guncangan tanpa menghancurkan kepercayaan. Dengan kata lain, keamanan mulai “diperdagangkan” sebagai premi kualitas.
Di pasar, reaksinya tidak linier. Ethereum naik 3,02% dalam 24 jam hingga 1609,94 dan memulihkan struktur pada 4H dari 1569,89 menuju zona 1610,60, pertanda bahwa modal terus menggunakan ekosistemnya sebagai acuan dasar. Aave bergerak naik 1,59% ke 86,71 dengan rentang 24 jam 84,29 hingga 87,98, sementara dYdX melonjak 17,42% ke 0,18938 dan menegaskan bahwa minat terhadap token trading tidak hilang, meski candle 4H-nya menunjukkan pendinginan setelah puncak 0,24466. Kontrasnya jelas: permintaan kembali, tetapi datang dengan toleransi yang lebih rendah terhadap risiko operasional.
$ETH $AAVE $DYDX
Konten Edukatif. Bukan nasihat keuangan.
#SeguridadDeFi #Ethereum #AAVE #DYDX #BinanceSquare
Menurut Binance News dengan data dari DeFiLlama, kuartal tersebut mencatat total kerugian 780,3 juta dolar dengan 88 insiden yang jumlahnya diketahui hingga 30 Juni. April terkonsentrasi pada sebagian besar kerusakan, tetapi Mei dan Juni mengonfirmasi bahwa masalahnya bukan peristiwa tunggal melainkan tekanan berkelanjutan pada jembatan, logika protokol, manajemen kunci, dan respons terhadap insiden. Itu mengubah percakapan: audit, pemantauan real-time, dan batas kerusakan kini bukan lagi “biaya defensif”, melainkan menjadi bagian dari biaya untuk menarik modal.
Bagi pengguna, pelajarannya juga berubah. Dalam siklus sebelumnya, cukup dengan mengikuti TVL, insentif, atau narasi. Sekarang, lebih baik melihat protokol mana yang telah memperkuat proses, tim mana yang berkomunikasi cepat saat terjadi anomali, dan di mana ada kedalaman nyata untuk menyerap guncangan tanpa menghancurkan kepercayaan. Dengan kata lain, keamanan mulai “diperdagangkan” sebagai premi kualitas.
Di pasar, reaksinya tidak linier. Ethereum naik 3,02% dalam 24 jam hingga 1609,94 dan memulihkan struktur pada 4H dari 1569,89 menuju zona 1610,60, pertanda bahwa modal terus menggunakan ekosistemnya sebagai acuan dasar. Aave bergerak naik 1,59% ke 86,71 dengan rentang 24 jam 84,29 hingga 87,98, sementara dYdX melonjak 17,42% ke 0,18938 dan menegaskan bahwa minat terhadap token trading tidak hilang, meski candle 4H-nya menunjukkan pendinginan setelah puncak 0,24466. Kontrasnya jelas: permintaan kembali, tetapi datang dengan toleransi yang lebih rendah terhadap risiko operasional.
$ETH $AAVE $DYDX
Konten Edukatif. Bukan nasihat keuangan.
#SeguridadDeFi #Ethereum #AAVE #DYDX #BinanceSquare
91

·
--
🚨 $LIT PENGKHIANATAN DI LIGHTER!
Lighter, bursa kontrak perpetual, terbangun dengan $15.48 juta USDC terkuras dari dua akun market maker. Menurut saya, yang paling serius bukan jumlahnya: kunci API yang bocor saja sudah cukup untuk menguras akun tanpa membuat protokolnya rusak.
Perhatikan detail yang tidak dilihat siapa pun:
→ Akun #714710 kehilangan $10.39M dan akun #714723 kehilangan $5.09M, pagi ini, 16 November.
→ Penyerang membuat pool publik dengan biaya 0%, membeli 99.99% hanya dengan sekitar $10,000, lalu menarik dana dalam beberapa tahap sekitar $1M.
→ Dana curian itu sudah ditukar menjadi ETH di CoW Swap dan 640 ETH (~$1.12M) dipindahkan ke Hyperliquid untuk membeli 2,240 XMR, yang hampir mustahil dilacak.
Lighter menghentikan penarikan dan pembuatan pool tanpa tanggal kapan layanan akan kembali, dan token $LIT turun 9%, dari $2.75 menjadi $2.50.
Menurutmu, apakah exchange terdesentralisasi lebih aman daripada exchange tersentralisasi? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #KeamananDeFi
🚨 $LIT PENGKHIANATAN DI LIGHTER!
Lighter, bursa kontrak perpetual, terbangun dengan $15.48 juta USDC terkuras dari dua akun market maker. Menurut saya, yang paling serius bukan jumlahnya: kunci API yang bocor saja sudah cukup untuk menguras akun tanpa membuat protokolnya rusak.
Perhatikan detail yang tidak dilihat siapa pun:
→ Akun #714710 kehilangan $10.39M dan akun #714723 kehilangan $5.09M, pagi ini, 16 November.
→ Penyerang membuat pool publik dengan biaya 0%, membeli 99.99% hanya dengan sekitar $10,000, lalu menarik dana dalam beberapa tahap sekitar $1M.
→ Dana curian itu sudah ditukar menjadi ETH di CoW Swap dan 640 ETH (~$1.12M) dipindahkan ke Hyperliquid untuk membeli 2,240 XMR, yang hampir mustahil dilacak.
Lighter menghentikan penarikan dan pembuatan pool tanpa tanggal kapan layanan akan kembali, dan token $LIT turun 9%, dari $2.75 menjadi $2.50.
Menurutmu, apakah exchange terdesentralisasi lebih aman daripada exchange tersentralisasi? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #KeamananDeFi
Lighter, bursa kontrak perpetual, terbangun dengan $15.48 juta USDC terkuras dari dua akun market maker. Menurut saya, yang paling serius bukan jumlahnya: kunci API yang bocor saja sudah cukup untuk menguras akun tanpa membuat protokolnya rusak.
Perhatikan detail yang tidak dilihat siapa pun:
→ Akun #714710 kehilangan $10.39M dan akun #714723 kehilangan $5.09M, pagi ini, 16 November.
→ Penyerang membuat pool publik dengan biaya 0%, membeli 99.99% hanya dengan sekitar $10,000, lalu menarik dana dalam beberapa tahap sekitar $1M.
→ Dana curian itu sudah ditukar menjadi ETH di CoW Swap dan 640 ETH (~$1.12M) dipindahkan ke Hyperliquid untuk membeli 2,240 XMR, yang hampir mustahil dilacak.
Lighter menghentikan penarikan dan pembuatan pool tanpa tanggal kapan layanan akan kembali, dan token $LIT turun 9%, dari $2.75 menjadi $2.50.
Menurutmu, apakah exchange terdesentralisasi lebih aman daripada exchange tersentralisasi? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #KeamananDeFi
3.9k
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#IsAnthropic’s$1.5TMarketCapJustified?
27,869 penayangan
154 Berdiskusi
2
#BTCBelow$62KAmidHikeFearsAndShiftToAnthropic
236 penayangan
6 Berdiskusi
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
152,675 penayangan
1,280 Berdiskusi
4
#CanGTA6'sLaunchLiftTTWOShares?
118,113 penayangan
934 Berdiskusi
5
#LedgerProbesTamperedWalletsInBerlinAndDubai
73 penayangan
15 Berdiskusi
6
#13FInstitutionsBitcoinSpotETPHoldingsHitRecord
4,200 penayangan
86 Berdiskusi
7
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
308,940 penayangan
2,285 Berdiskusi
8
#StrategySTRCPreferredSlips3.65%Below$100Par
10,840 penayangan
94 Berdiskusi
9
#MASToUpgradeSGDTestnetToSGDigitalLedger
34,176 penayangan
349 Berdiskusi
10
#Solana2027RoadmapTargetsDoubleComputeCapacity
15,987 penayangan
190 Berdiskusi