Sebuah protokol DeFi yang berjalan di atas kontrak pintar publik seharusnya cukup aman untuk melindungi dana: itulah yang diyakini kebanyakan orang, dan baru saja terbukti salah.
Logikanya masuk akal pada pandangan pertama. Kodenya terbuka untuk umum, siapa pun bisa memeriksanya, dan tidak ada satu orang pun yang mengendalikannya sendirian. Kedengarannya bagus. Namun, dua platform yang beroperasi di jaringan $ETH dan Polygon mengalami serangan yang berbeda, dan keduanya berakhir sama: dana keluar dari protokol tanpa izin siapa pun.
Eksploitasi tidak merusak kode: eksploitasi menggunakan kode persis seperti yang ditulis, tetapi dalam urutan atau konteks yang tidak diantisipasi oleh tim.
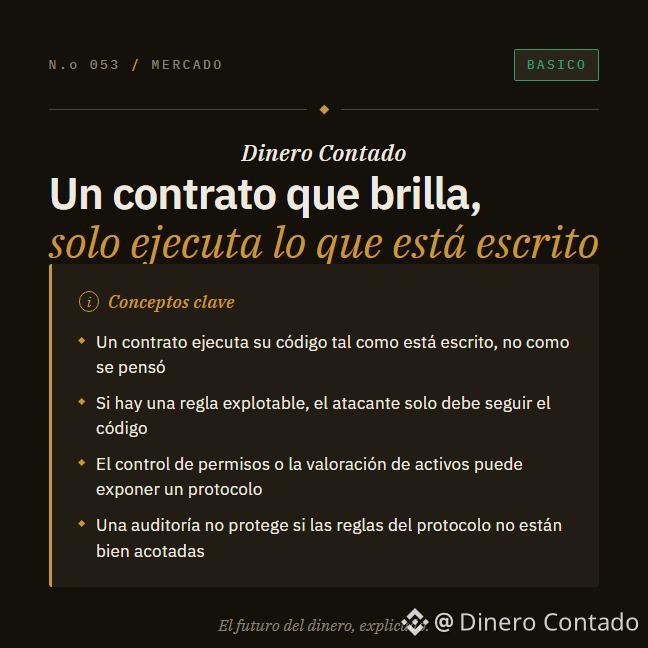
KONSEP UTAMA
- Kontrak pintar menjalankan apa yang tertulis dalam kode, bukan apa yang dimaksudkan oleh pemrogram. Perbedaan inilah yang menjadi celah eksploitasi.
- Pinjaman kilat diambil dan dilunasi dalam transaksi yang sama. Bagi penyerang, gunanya adalah menyediakan akses ke modal yang sangat besar untuk sesaat—cukup untuk mendistorsi harga internal suatu protokol.
- Kontrak proxy bukan sekadar detail kecil: kontrak inilah yang menentukan kode mana yang dijalankan. Jika penyerang bisa mengubahnya, mereka mengendalikan seluruh protokol.
Keamanan protokol DeFi tidak dijamin oleh teknologinya, melainkan oleh sejauh mana para pengembangnya telah membayangkan kemungkinan kegagalan. Dua platform baru saja menunjukkan bahwa upaya itu tidak pernah berakhir.
Transparansi: Binance mungkin memberi kami komisi jika Anda bertransaksi setelah mengeklik simbol aset atau tautan harga di publikasi ini.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #RisikoKripto
Logikanya masuk akal pada pandangan pertama. Kodenya terbuka untuk umum, siapa pun bisa memeriksanya, dan tidak ada satu orang pun yang mengendalikannya sendirian. Kedengarannya bagus. Namun, dua platform yang beroperasi di jaringan $ETH dan Polygon mengalami serangan yang berbeda, dan keduanya berakhir sama: dana keluar dari protokol tanpa izin siapa pun.
Eksploitasi tidak merusak kode: eksploitasi menggunakan kode persis seperti yang ditulis, tetapi dalam urutan atau konteks yang tidak diantisipasi oleh tim.
KONSEP UTAMA
- Kontrak pintar menjalankan apa yang tertulis dalam kode, bukan apa yang dimaksudkan oleh pemrogram. Perbedaan inilah yang menjadi celah eksploitasi.
- Pinjaman kilat diambil dan dilunasi dalam transaksi yang sama. Bagi penyerang, gunanya adalah menyediakan akses ke modal yang sangat besar untuk sesaat—cukup untuk mendistorsi harga internal suatu protokol.
- Kontrak proxy bukan sekadar detail kecil: kontrak inilah yang menentukan kode mana yang dijalankan. Jika penyerang bisa mengubahnya, mereka mengendalikan seluruh protokol.
Keamanan protokol DeFi tidak dijamin oleh teknologinya, melainkan oleh sejauh mana para pengembangnya telah membayangkan kemungkinan kegagalan. Dua platform baru saja menunjukkan bahwa upaya itu tidak pernah berakhir.
Transparansi: Binance mungkin memberi kami komisi jika Anda bertransaksi setelah mengeklik simbol aset atau tautan harga di publikasi ini.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #RisikoKripto