

#securityrisk
securityrisk
9,875 penayangan
20 Berdiskusi
Populer
Terbaru

·
--
🚨 Peretas Bitget memindahkan $83M XRP hasil curian melintasi berbagai dompet, Ripple tidak bisa membekukan.
Dua akun hampir habis, akun ketiga sedang terkuras, ~$75M masih tersisa di kepemilikan awal.
Tidak ada pemulihan di rantai (on-chain)—menyoroti kerentanan XRP terhadap kebocoran/penyusupan oleh kustodian.
Pasar mungkin mengalami tekanan jual jangka pendek karena dana curian berpotensi masuk ke bursa.
Pantau transfer besar XRP yang tidak biasa ke alamat deposit bursa yang dikenal.
Apakah ini bisa memicu kekhawatiran yang lebih luas tentang keamanan bursa dan batas imutabilitas token?
#SecurityRisk
$XRP #TradingSignal #CryptoAnalysis
47
·
--
Lihat terjemahan
🚨 Duelbits’ hot wallets drained across four chains, with ~$6M in stolen funds now concentrated in a single Ethereum address. The exploit highlights ongoing risks in centralized custodial models, even for gaming platforms. ETH’s role as a primary settlement layer may see increased scrutiny as stolen assets move on-chain. Could this trigger broader outflows from similar platforms?
#SecurityRisk
$ETH #TradingSignal #CryptoAnalysis
#SecurityRisk
$ETH #TradingSignal #CryptoAnalysis
22

·
--
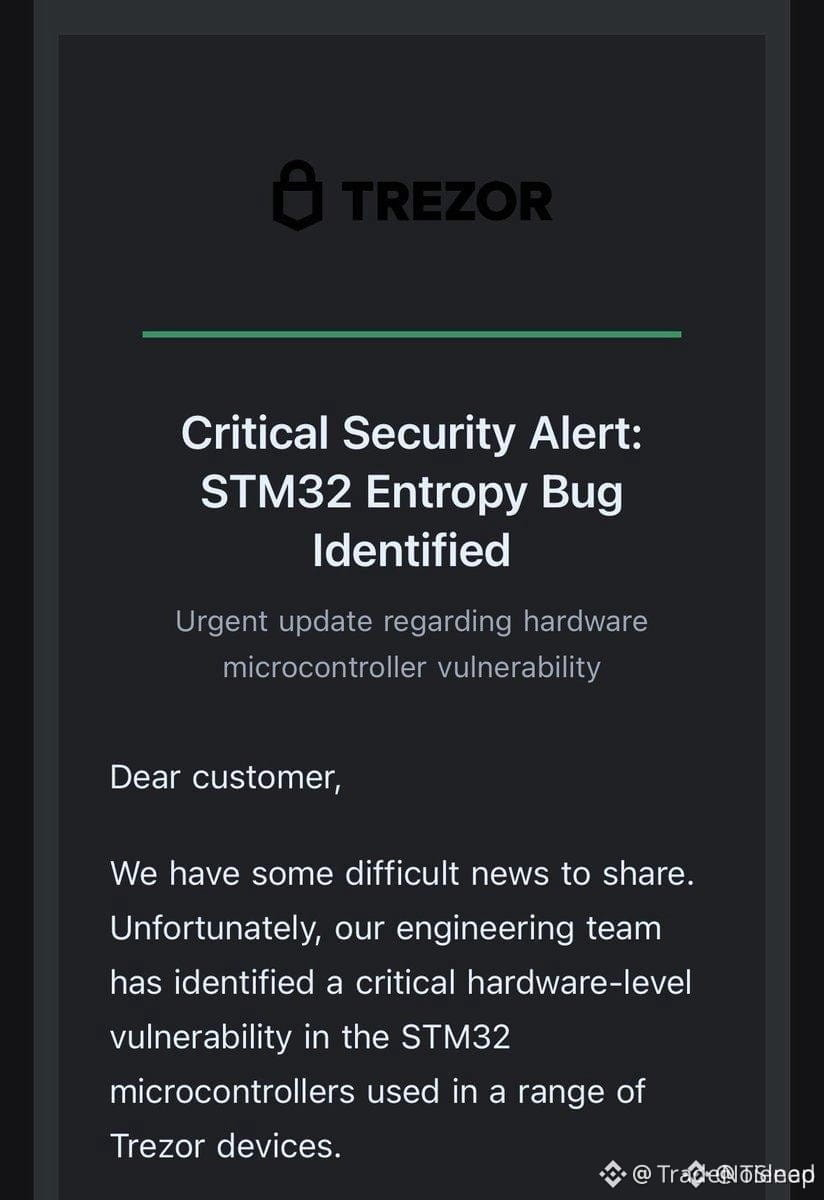
🚨 PERINGATAN $TREZOR: EMAIL PENIPUAN (PHISHING) MENGGUNAKAN DOMAIN RESMI MENARGET PENGGUNA 🛑
🦈 Kebocoran layanan email pihak ketiga memungkinkan penyerang menyamarkan domain resmi $TREZOR, mengirimkan pesan palsu “Critical Security Alert: STM32 Entropy Vulnerability” yang tampak tidak bisa dibedakan dari pemberitahuan asli. 📊 Penipuan ini melewati pemeriksaan alamat sederhana, memaksa pengguna mengandalkan tanda visual yang telah direplikasi secara cermat oleh pelaku phishing.
🔍 Dengan sekitar 87 k rekaman yang sudah terekspos dari kebocoran ShipMonk sebelumnya, penyerang kini memiliki kumpulan data yang kaya untuk menyusun umpan yang sangat tertarget. 📌 $TREZOR menyarankan Anda untuk mengabaikan tautan, mengetikkan situs web resmi secara manual, serta memverifikasi silang setiap peringatan di dalam aplikasi dompet sebelum bertindak.
💬 Apakah Anda memeriksa ulang setiap peringatan keamanan sebelum mengklik?
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
27
·
--
🚨 $VTHO DI BAWAH TEKANAN AKIBAT BOBOL EMAIL TrezOR 📉
🦈 Mata uang pintar sudah mulai menyesuaikan ulang eksposur setelah layanan email Trezor dikompromikan. Kejadian ini menyoroti risiko likuiditas yang bersifat sistemik untuk token yang berpusat pada dompet perangkat keras, dan reaksi pasar menjadi ujian litmus bagi kepercayaan institusional. 📊 Aliran order awal menunjukkan para penjual sedang menguji blok order $VTHO dan $IOST , namun pengungkapan yang cepat mungkin mengurangi kemungkinan penelaahan lebih dalam.
💡 Pertanyaan kuncinya: apakah insiden ini akan memicu aksi jual yang lebih luas pada aset yang terkait dompet perangkat keras, atau apakah transparansi cepat dapat membendung dampaknya? 💬
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #VTHO #SecurityRisk #CryptoNews #HardwareWallet
🔥 💎
1
201
·
--
$H SUFFERS 89% CRASH SETELAH $36M PHISHING HACK 💥
Body:
Sebuah laptop pengembang yang diretas (bukan kelemahan smart contract) menguras $36M dari $H token lewat phishing. Harga anjlok 89%, dan pendiri Terence Kwok mengakui peluang pemulihan sangat rendah. Proyek kini beralih ke autentikasi AI tingkat perusahaan, tetapi kerusakan reputasi sangat parah. Migrasi token dan klaim sedang berjalan.
Risiko nyata di sini bukan kodenya—melainkan kesalahan manusia. Bisakah pergeseran ke AI tingkat perusahaan membangun kembali kepercayaan setelah anjlok 89%?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#H #CryptoHack #TokenMigration #EnterpriseAI #SecurityRisk
💎
186
·
--
$AI TOKENS FACE HEADWINDS AFTER MASSIVE DISTILLATION ATTACK EXPOSED 🔥
Anthropic mengungkap kampanye distilasi yang menghasilkan 28,8 juta pertukaran melalui 25.000 akun penipuan, diduga berafiliasi dengan Alibaba. Serangan seperti ini mengikis “moat” model AI frontier, sehingga memunculkan pertanyaan tentang nilai intrinsik token yang terkait dengan teknologi AI eksklusif. Skala operasi ini menunjukkan adanya kerentanan yang bersifat sistemik.
Apa artinya ini bagi posisi token AI Anda?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#AI #SecurityRisk #Crypto #Distillation #Risk
🔥
90
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#NvidiaApproves$150BBuyback
0 penayangan
2 Berdiskusi
2
#OpenAIDelaysGPT6.1OverSafetyIssues
0 penayangan
6 Berdiskusi
3
#AMDToAcquireWorldLabsFor$8.2B
0 penayangan
10 Berdiskusi
4
#AnthropicIPOProspectusCouldValueItOver$2T
830 penayangan
42 Berdiskusi
5
#HackersDrainOver12.4MXRPFromDCENTWallets
6,668 penayangan
244 Berdiskusi
6
#SECSaysDecentralizedTokenBuybacksNotInvestmentContracts
284 penayangan
15 Berdiskusi
7
#UKFCAWinsCourtOrderToRecover851400Pounds
62,108 penayangan
1,129 Berdiskusi
8
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
71,271 penayangan
1,249 Berdiskusi
9
#GoldFallsTo$4144
23,139 penayangan
183 Berdiskusi
10
#QNTFallsOver40%FromMorningHigh
121,215 penayangan
1,615 Berdiskusi