
#mpc
mpc
18,625 penayangan
166 Berdiskusi
Populer
Terbaru

·
--
Lihat terjemahan
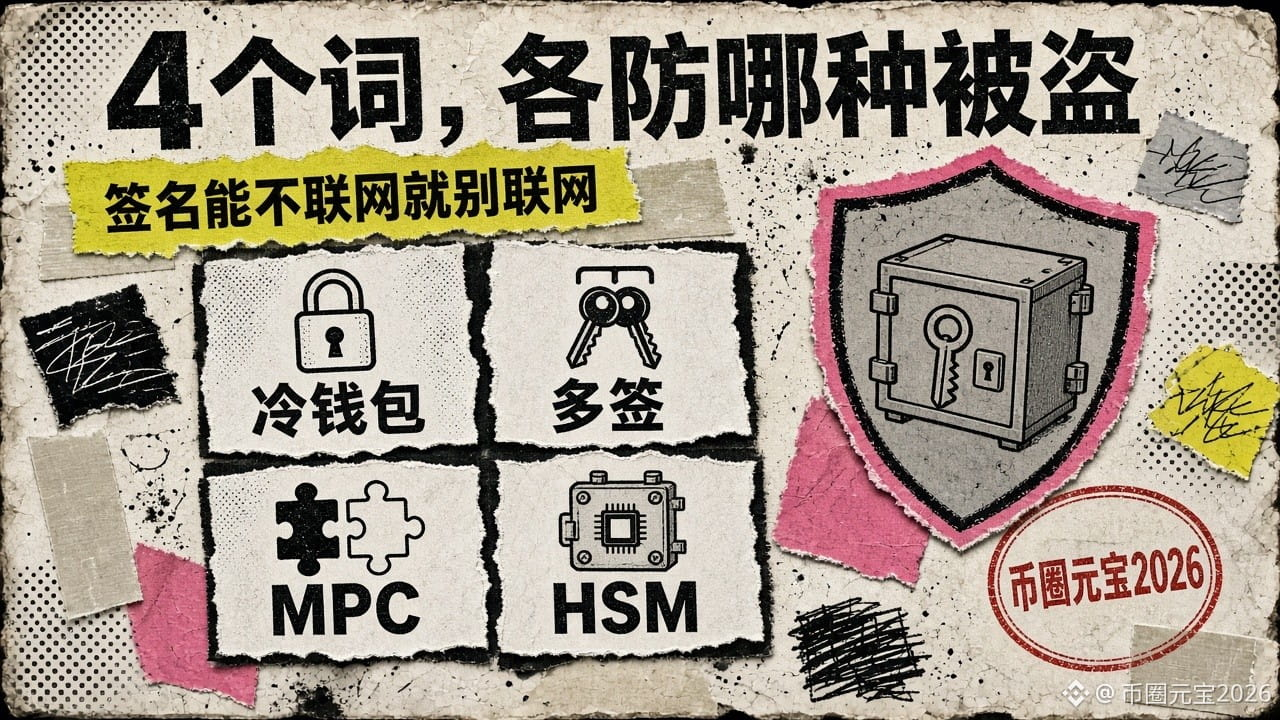
冷钱包、多签、MPC、HSM,4个词各防哪种被盗?拿Blockstream这周的新托管方案当案例,一次讲清
被盗的方式不同,要的防护也不同。很多人把这4个词当成“更安全”的同义词,其实它们各管一段。
案例:11月13日,Blockstream宣布和法国科技与网络安全公司Thales推出机构托管方案,双方已经合作两年。核心改动就一句:把MPC签名协议整个放进Thales的硬件安全模块(HSM)里跑,签名过程中密钥材料不离开硬件。另外用了FROST门限签名:几方一起出一个签名,全程不用拼出完整私钥。
用这个案例对照4个词:
1. 冷钱包:防的是“联网被远程偷”。私钥生成和签名都在不联网的设备上,黑客要先碰到这台设备。弱点是操作慢,签一笔要人去拿设备。
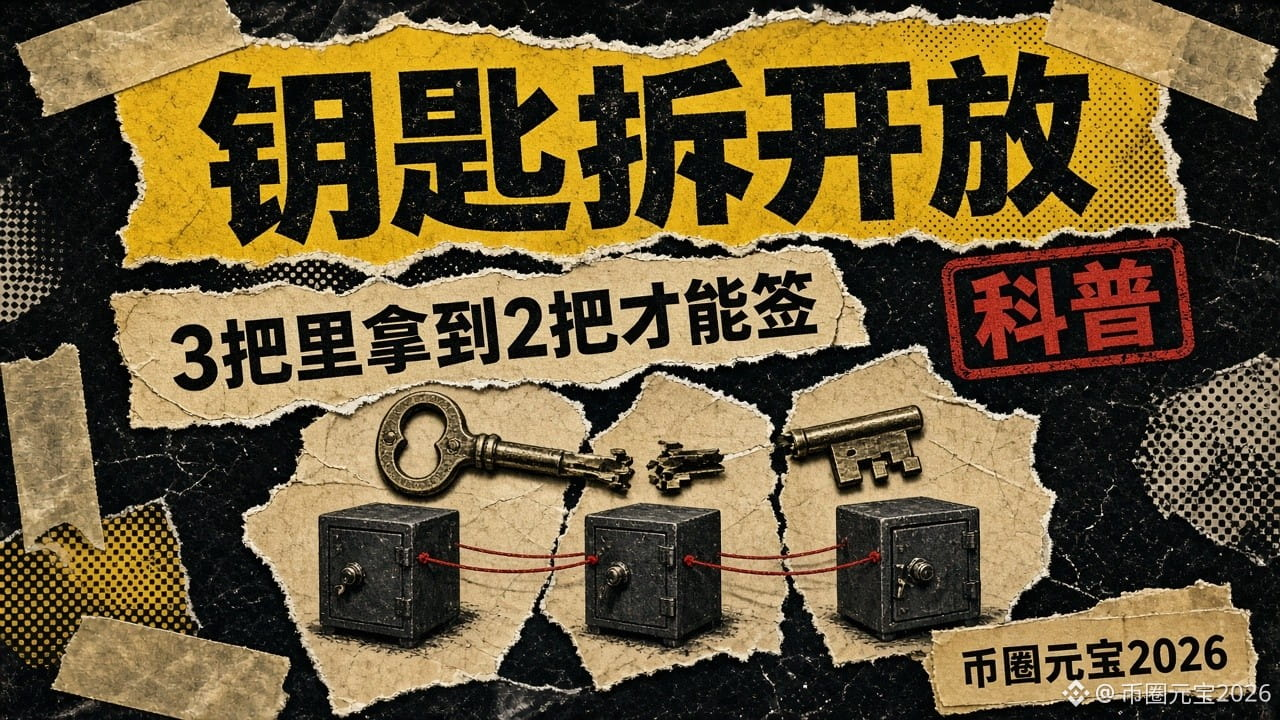
2. 多签:防的是“一把钥匙丢了全没了”。比如3把钥匙里要2把才能动钱,丢一把、被偷一把都还守得住。弱点是规则写在链上,人人看得见,交易也更复杂。
3. MPC:防的是“完整私钥存在某一处”。私钥从一开始就拆成几份放在不同机器上,签名时几方算一轮,链上看起来就是普通单签。弱点是协议复杂、机器之间要反复通信,这些机器往往是联网的。
4. HSM:防的是“密钥被从服务器里拷走”。专用硬件,密钥能用不能导出。Blockstream这次做的,就是把第3条的弱点塞进第4条里:MPC的计算在HSM里完成,不在普通服务器上。
Blockstream CEO Adam Back对Cointelegraph说得更直白:常见MPC协议复杂、交互多,很难真正用于离线冷存储;设备只要联网,就算有防火墙,也有被入侵、被拿到不该有的登录权限的风险。他的原话是“复杂是安全的敌人”。
这跟散户有什么关系?方案是给机构的,不用去买。但同一个思路你今天就能用:
一、大额长期不动的币放硬件钱包,助记词手抄离线保存,不拍照、不存云盘、不发给任何AI或客服;
二、天天交易的钱放热钱包或交易所,只放这周要用的量;
三、交易所账户开提现白名单和安全密钥,API密钥关掉提现权限。
判断标准就一句:签名这一步联不联网、私钥有没有完整出现在某一台机器上。
关注我,16:15案例教学,每次用一件真事讲一个概念。
#钱包安全 #冷钱包 #MPC #科普
冷钱包、多签、MPC、HSM,4个词各防哪种被盗?拿Blockstream这周的新托管方案当案例,一次讲清
被盗的方式不同,要的防护也不同。很多人把这4个词当成“更安全”的同义词,其实它们各管一段。
案例:11月13日,Blockstream宣布和法国科技与网络安全公司Thales推出机构托管方案,双方已经合作两年。核心改动就一句:把MPC签名协议整个放进Thales的硬件安全模块(HSM)里跑,签名过程中密钥材料不离开硬件。另外用了FROST门限签名:几方一起出一个签名,全程不用拼出完整私钥。
用这个案例对照4个词:
1. 冷钱包:防的是“联网被远程偷”。私钥生成和签名都在不联网的设备上,黑客要先碰到这台设备。弱点是操作慢,签一笔要人去拿设备。
2. 多签:防的是“一把钥匙丢了全没了”。比如3把钥匙里要2把才能动钱,丢一把、被偷一把都还守得住。弱点是规则写在链上,人人看得见,交易也更复杂。
3. MPC:防的是“完整私钥存在某一处”。私钥从一开始就拆成几份放在不同机器上,签名时几方算一轮,链上看起来就是普通单签。弱点是协议复杂、机器之间要反复通信,这些机器往往是联网的。
4. HSM:防的是“密钥被从服务器里拷走”。专用硬件,密钥能用不能导出。Blockstream这次做的,就是把第3条的弱点塞进第4条里:MPC的计算在HSM里完成,不在普通服务器上。
Blockstream CEO Adam Back对Cointelegraph说得更直白:常见MPC协议复杂、交互多,很难真正用于离线冷存储;设备只要联网,就算有防火墙,也有被入侵、被拿到不该有的登录权限的风险。他的原话是“复杂是安全的敌人”。
这跟散户有什么关系?方案是给机构的,不用去买。但同一个思路你今天就能用:
一、大额长期不动的币放硬件钱包,助记词手抄离线保存,不拍照、不存云盘、不发给任何AI或客服;
二、天天交易的钱放热钱包或交易所,只放这周要用的量;
三、交易所账户开提现白名单和安全密钥,API密钥关掉提现权限。
判断标准就一句:签名这一步联不联网、私钥有没有完整出现在某一台机器上。
关注我,16:15案例教学,每次用一件真事讲一个概念。
#钱包安全 #冷钱包 #MPC #科普
被盗的方式不同,要的防护也不同。很多人把这4个词当成“更安全”的同义词,其实它们各管一段。
案例:11月13日,Blockstream宣布和法国科技与网络安全公司Thales推出机构托管方案,双方已经合作两年。核心改动就一句:把MPC签名协议整个放进Thales的硬件安全模块(HSM)里跑,签名过程中密钥材料不离开硬件。另外用了FROST门限签名:几方一起出一个签名,全程不用拼出完整私钥。
用这个案例对照4个词:
1. 冷钱包:防的是“联网被远程偷”。私钥生成和签名都在不联网的设备上,黑客要先碰到这台设备。弱点是操作慢,签一笔要人去拿设备。
2. 多签:防的是“一把钥匙丢了全没了”。比如3把钥匙里要2把才能动钱,丢一把、被偷一把都还守得住。弱点是规则写在链上,人人看得见,交易也更复杂。
3. MPC:防的是“完整私钥存在某一处”。私钥从一开始就拆成几份放在不同机器上,签名时几方算一轮,链上看起来就是普通单签。弱点是协议复杂、机器之间要反复通信,这些机器往往是联网的。
4. HSM:防的是“密钥被从服务器里拷走”。专用硬件,密钥能用不能导出。Blockstream这次做的,就是把第3条的弱点塞进第4条里:MPC的计算在HSM里完成,不在普通服务器上。
Blockstream CEO Adam Back对Cointelegraph说得更直白:常见MPC协议复杂、交互多,很难真正用于离线冷存储;设备只要联网,就算有防火墙,也有被入侵、被拿到不该有的登录权限的风险。他的原话是“复杂是安全的敌人”。
这跟散户有什么关系?方案是给机构的,不用去买。但同一个思路你今天就能用:
一、大额长期不动的币放硬件钱包,助记词手抄离线保存,不拍照、不存云盘、不发给任何AI或客服;
二、天天交易的钱放热钱包或交易所,只放这周要用的量;
三、交易所账户开提现白名单和安全密钥,API密钥关掉提现权限。
判断标准就一句:签名这一步联不联网、私钥有没有完整出现在某一台机器上。
关注我,16:15案例教学,每次用一件真事讲一个概念。
#钱包安全 #冷钱包 #MPC #科普
6

·
--
Dalam menghadapi komputasi pascakuantum, hal yang paling dikhawatirkan oleh institusi dalam kustodi bukanlah slogan, melainkan proses penandatanganan yang lambat hingga tidak bisa digunakan sehari-hari.
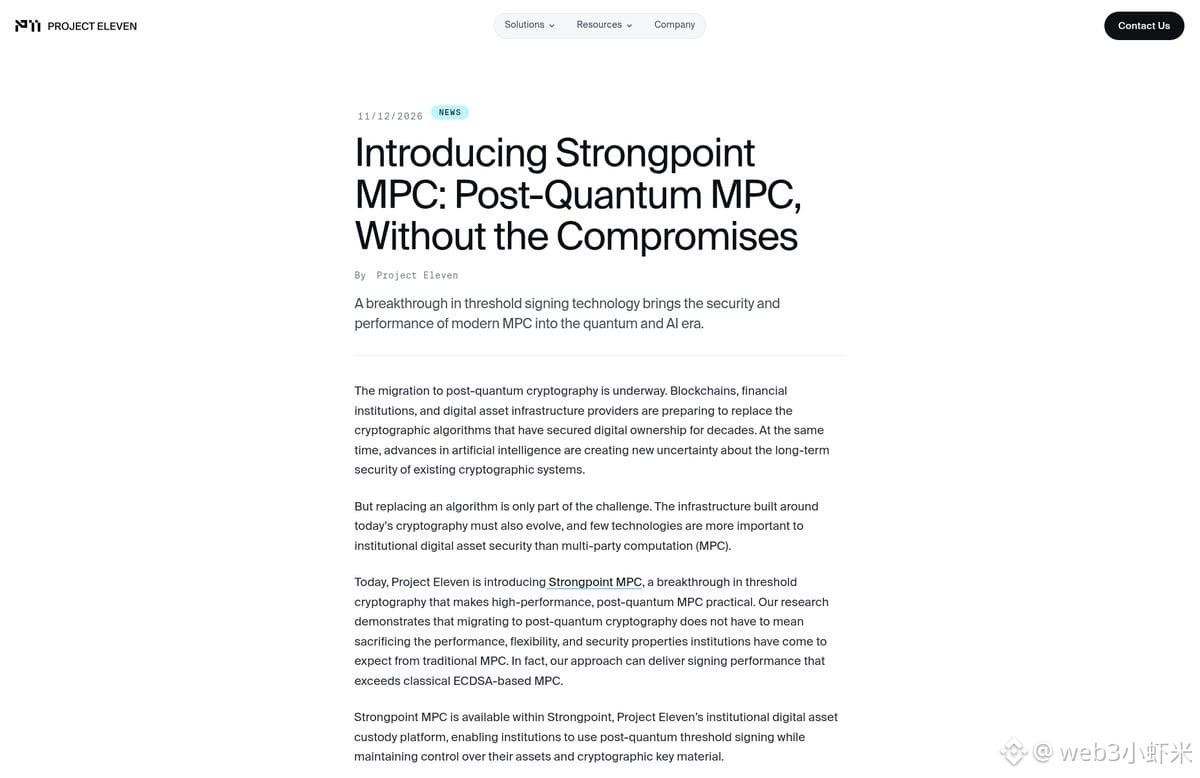
Project Eleven baru saja meluncurkan Strongpoint MPC. Mereka menyebutnya sebagai solusi yang mengubah tanda tangan hash menjadi skema ambang batas multipihak. Menurut pihak perusahaan, proses penandatanganan lengkap dapat dipersingkat hingga kurang dari 1 detik. Kunci dihasilkan bersama oleh beberapa pihak tanpa bergantung pada satu pihak ketiga tepercaya. Solusi ini akan terlebih dahulu mendukung skema tanda tangan baru di Ethereum. Produk tersebut telah ditambahkan ke platform kustodi institusional mereka, Strongpoint. Pihak perusahaan juga menyatakan bahwa kinerjanya bahkan dapat melampaui MPC ECDSA tradisional.
Ini adalah peluncuran produk dan data dari perusahaan itu sendiri; belum terlihat adanya verifikasi independen. Namun, arahnya cukup jelas: ke depannya, kustodi, pengelolaan kunci stablecoin, lintas rantai, dan node validator mungkin semuanya harus menghadapi migrasi pascakuantum.
$ETH #抗量子 #MPC
Dalam menghadapi komputasi pascakuantum, hal yang paling dikhawatirkan oleh institusi dalam kustodi bukanlah slogan, melainkan proses penandatanganan yang lambat hingga tidak bisa digunakan sehari-hari.
Project Eleven baru saja meluncurkan Strongpoint MPC. Mereka menyebutnya sebagai solusi yang mengubah tanda tangan hash menjadi skema ambang batas multipihak. Menurut pihak perusahaan, proses penandatanganan lengkap dapat dipersingkat hingga kurang dari 1 detik. Kunci dihasilkan bersama oleh beberapa pihak tanpa bergantung pada satu pihak ketiga tepercaya. Solusi ini akan terlebih dahulu mendukung skema tanda tangan baru di Ethereum. Produk tersebut telah ditambahkan ke platform kustodi institusional mereka, Strongpoint. Pihak perusahaan juga menyatakan bahwa kinerjanya bahkan dapat melampaui MPC ECDSA tradisional.
Ini adalah peluncuran produk dan data dari perusahaan itu sendiri; belum terlihat adanya verifikasi independen. Namun, arahnya cukup jelas: ke depannya, kustodi, pengelolaan kunci stablecoin, lintas rantai, dan node validator mungkin semuanya harus menghadapi migrasi pascakuantum.
$ETH #抗量子 #MPC
Project Eleven baru saja meluncurkan Strongpoint MPC. Mereka menyebutnya sebagai solusi yang mengubah tanda tangan hash menjadi skema ambang batas multipihak. Menurut pihak perusahaan, proses penandatanganan lengkap dapat dipersingkat hingga kurang dari 1 detik. Kunci dihasilkan bersama oleh beberapa pihak tanpa bergantung pada satu pihak ketiga tepercaya. Solusi ini akan terlebih dahulu mendukung skema tanda tangan baru di Ethereum. Produk tersebut telah ditambahkan ke platform kustodi institusional mereka, Strongpoint. Pihak perusahaan juga menyatakan bahwa kinerjanya bahkan dapat melampaui MPC ECDSA tradisional.
Ini adalah peluncuran produk dan data dari perusahaan itu sendiri; belum terlihat adanya verifikasi independen. Namun, arahnya cukup jelas: ke depannya, kustodi, pengelolaan kunci stablecoin, lintas rantai, dan node validator mungkin semuanya harus menghadapi migrasi pascakuantum.
$ETH #抗量子 #MPC
1
172
·
--
Artikel
Apa Itu Keamanan MPC dalam Mata Uang Kripto dan Mengapa Cadangan Tetap Sangat PentingDalam ekosistem kripto saat ini, keamanan aset digital telah berkembang pesat. Masa ketika kita hanya bisa mengandalkan satu frasa seed yang terdiri dari 12 atau 24 kata untuk melindungi dana kita telah berlalu. Kini, teknologi canggih seperti Komputasi Multipihak (MPC), sesuai singkatan bahasa Inggrisnya, mengubah cara kita berinteraksi dengan penyimpanan mandiri.
Meskipun dompet MPC menghilangkan satu titik kegagalan dengan membagi-bagi kunci privat, banyak pengguna terjebak dalam anggapan keliru bahwa cadangan tidak lagi diperlukan. Kenyataannya sangat berbeda: enkripsi terdistribusi melindungi dari pencurian secara langsung, sedangkan cadangan memastikan Anda tidak akan pernah kehilangan akses ke dana Anda.
Apa Itu Keamanan MPC dalam Mata Uang Kripto dan Mengapa Cadangan Tetap Sangat Penting
Dalam ekosistem kripto saat ini, keamanan aset digital telah berkembang pesat. Masa ketika kita hanya bisa mengandalkan satu frasa seed yang terdiri dari 12 atau 24 kata untuk melindungi dana kita telah berlalu. Kini, teknologi canggih seperti Komputasi Multipihak (MPC), sesuai singkatan bahasa Inggrisnya, mengubah cara kita berinteraksi dengan penyimpanan mandiri.
Meskipun dompet MPC menghilangkan satu titik kegagalan dengan membagi-bagi kunci privat, banyak pengguna terjebak dalam anggapan keliru bahwa cadangan tidak lagi diperlukan. Kenyataannya sangat berbeda: enkripsi terdistribusi melindungi dari pencurian secara langsung, sedangkan cadangan memastikan Anda tidak akan pernah kehilangan akses ke dana Anda.
Meskipun dompet MPC menghilangkan satu titik kegagalan dengan membagi-bagi kunci privat, banyak pengguna terjebak dalam anggapan keliru bahwa cadangan tidak lagi diperlukan. Kenyataannya sangat berbeda: enkripsi terdistribusi melindungi dari pencurian secara langsung, sedangkan cadangan memastikan Anda tidak akan pernah kehilangan akses ke dana Anda.
3
204

·
--
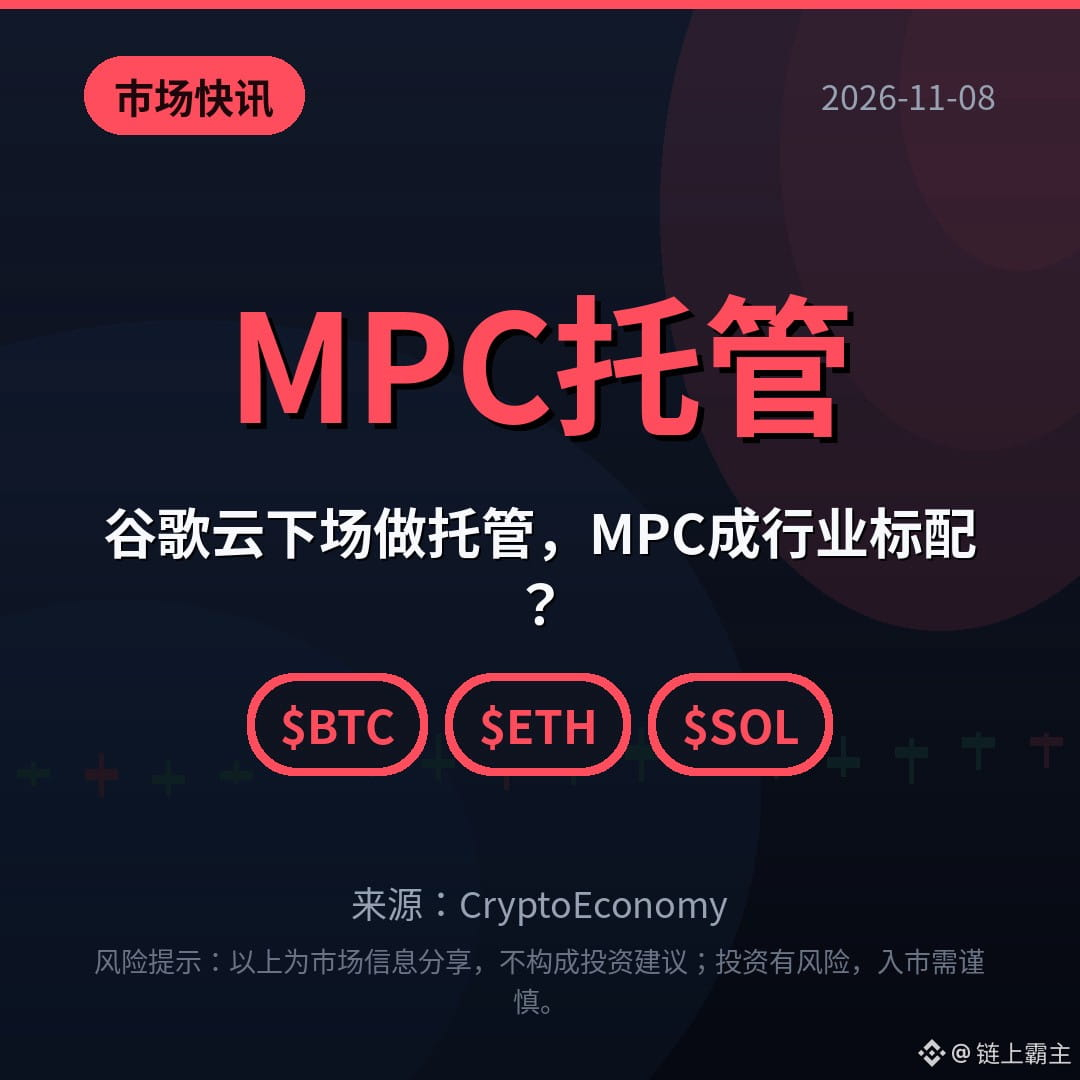
【Kilas Pasar】Google Cloud ikut menyediakan layanan kustodian, apakah MPC akan menjadi standar industri?
Pada 2024, aset kripto senilai sekitar US$2,2 miliar dicuri, dengan kebocoran private key menyumbang 43,8%. Google Cloud sedang mempersiapkan layanan kustodian kripto untuk institusi. MPC mendistribusikan kunci untuk mencegah kegagalan pada satu titik. Alphabet telah menggunakan MPC untuk melindungi aset Solana dan Ethereum. Layanan komersial diperkirakan hadir pada awal 2027; Bybit mengalami kerugian sekitar US$1,5 miliar pada Februari tahun ini. MPC bukan solusi untuk semua masalah. Apakah Anda akan mempercayakan aset kepada raksasa cloud?
$BTC $ETH $SOL
#谷歌云 #机构托管 #MPC
(Sumber: CryptoEconomy)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; harap berhati-hati sebelum berinvestasi.
【Kilas Pasar】Google Cloud ikut menyediakan layanan kustodian, apakah MPC akan menjadi standar industri?
Pada 2024, aset kripto senilai sekitar US$2,2 miliar dicuri, dengan kebocoran private key menyumbang 43,8%. Google Cloud sedang mempersiapkan layanan kustodian kripto untuk institusi. MPC mendistribusikan kunci untuk mencegah kegagalan pada satu titik. Alphabet telah menggunakan MPC untuk melindungi aset Solana dan Ethereum. Layanan komersial diperkirakan hadir pada awal 2027; Bybit mengalami kerugian sekitar US$1,5 miliar pada Februari tahun ini. MPC bukan solusi untuk semua masalah. Apakah Anda akan mempercayakan aset kepada raksasa cloud?
$BTC $ETH $SOL
#谷歌云 #机构托管 #MPC
(Sumber: CryptoEconomy)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; harap berhati-hati sebelum berinvestasi.
Pada 2024, aset kripto senilai sekitar US$2,2 miliar dicuri, dengan kebocoran private key menyumbang 43,8%. Google Cloud sedang mempersiapkan layanan kustodian kripto untuk institusi. MPC mendistribusikan kunci untuk mencegah kegagalan pada satu titik. Alphabet telah menggunakan MPC untuk melindungi aset Solana dan Ethereum. Layanan komersial diperkirakan hadir pada awal 2027; Bybit mengalami kerugian sekitar US$1,5 miliar pada Februari tahun ini. MPC bukan solusi untuk semua masalah. Apakah Anda akan mempercayakan aset kepada raksasa cloud?
$BTC $ETH $SOL
#谷歌云 #机构托管 #MPC
(Sumber: CryptoEconomy)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; harap berhati-hati sebelum berinvestasi.
13
·
--
Google Cloud meluncurkan layanan MPC, sehingga kunci privat lengkap tidak lagi dipegang oleh satu pihak.
Menurut laporan Crypto Briefing, layanan ini membagi kunci privat menjadi beberapa pecahan, sehingga tidak ada satu pihak pun yang bisa memperoleh kunci privat lengkap. Laporan tersebut menyebutkan bahwa layanan ini mungkin mengubah lanskap keamanan aset digital dan menantang penyedia layanan yang sudah ada.
· Pembagian kunci dengan MPC berarti kebocoran di satu titik tidak serta-merta membuat seluruh kunci privat terbongkar, tetapi dengan syarat setiap pecahan disimpan oleh pihak yang berbeda.
· “Meningkatkan kepercayaan terhadap kustodian institusional” adalah penilaian Crypto Briefing, bukan data adopsi yang sudah terjadi.
Mana yang akan Anda prioritaskan: pengaturan ambang batas pecahan atau daftar institusi kustodian yang terhubung?
#MPC
Google Cloud meluncurkan layanan MPC, sehingga kunci privat lengkap tidak lagi dipegang oleh satu pihak.
Menurut laporan Crypto Briefing, layanan ini membagi kunci privat menjadi beberapa pecahan, sehingga tidak ada satu pihak pun yang bisa memperoleh kunci privat lengkap. Laporan tersebut menyebutkan bahwa layanan ini mungkin mengubah lanskap keamanan aset digital dan menantang penyedia layanan yang sudah ada.
· Pembagian kunci dengan MPC berarti kebocoran di satu titik tidak serta-merta membuat seluruh kunci privat terbongkar, tetapi dengan syarat setiap pecahan disimpan oleh pihak yang berbeda.
· “Meningkatkan kepercayaan terhadap kustodian institusional” adalah penilaian Crypto Briefing, bukan data adopsi yang sudah terjadi.
Mana yang akan Anda prioritaskan: pengaturan ambang batas pecahan atau daftar institusi kustodian yang terhubung?
#MPC
Menurut laporan Crypto Briefing, layanan ini membagi kunci privat menjadi beberapa pecahan, sehingga tidak ada satu pihak pun yang bisa memperoleh kunci privat lengkap. Laporan tersebut menyebutkan bahwa layanan ini mungkin mengubah lanskap keamanan aset digital dan menantang penyedia layanan yang sudah ada.
· Pembagian kunci dengan MPC berarti kebocoran di satu titik tidak serta-merta membuat seluruh kunci privat terbongkar, tetapi dengan syarat setiap pecahan disimpan oleh pihak yang berbeda.
· “Meningkatkan kepercayaan terhadap kustodian institusional” adalah penilaian Crypto Briefing, bukan data adopsi yang sudah terjadi.
Mana yang akan Anda prioritaskan: pengaturan ambang batas pecahan atau daftar institusi kustodian yang terhubung?
#MPC
GOOGUS-1,72%
17
·
--
Solusi kustodian Google Cloud: mengapa mereka mengatakan kunci privat “tidak pernah muncul secara utuh”?
Minggu ini, yang diretas adalah hot wallet sebuah bursa. Pada minggu yang sama, saya membuka-buka dokumentasi produk Google Cloud: Multi-party Compute (kustodian komputasi multipihak), yang khusus mengelola kunci privat untuk menandatangani aset digital. Gagasannya bisa diringkas dalam satu kalimat: membagi satu kunci menjadi beberapa bagian, menyimpannya secara terpisah, dan tidak pernah menyatukannya saat menandatangani.
Berikut beberapa poin dari dokumentasi resminya:
1. Kekurangan cara lama: menyimpan kunci privat utuh di satu mesin enkripsi perangkat keras menciptakan satu titik kegagalan. Menyalinnya ke beberapa mesin di berbagai wilayah memang meningkatkan ketersediaan, tetapi setiap salinan tetap merupakan kunci privat utuh—sama saja dengan membuka lebih banyak pintu yang bisa dibobol.
2. Cara kerjanya: tanda tangan ambang batas (dokumentasi menyebut pengembangan yang diperkuat dari protokol DKLS23). Beberapa pihak yang berdiri sendiri masing-masing membuat dan menyimpan satu “bagian kunci”. Saat penandatanganan, semua pihak menghitung bersama untuk menghasilkan tanda tangan yang valid, tanpa satu pun pihak menyusun kunci privat utuh.
3. Batas keamanan: jika jumlah pihak yang dibobol kurang dari ambang batas, penyerang tidak bisa memalsukan tanda tangan ataupun memulihkan kunci privat. Jika beberapa pihak terputus atau rusak permanen, pihak yang tersisa tetap bisa menandatangani selama jumlahnya memenuhi ambang batas.
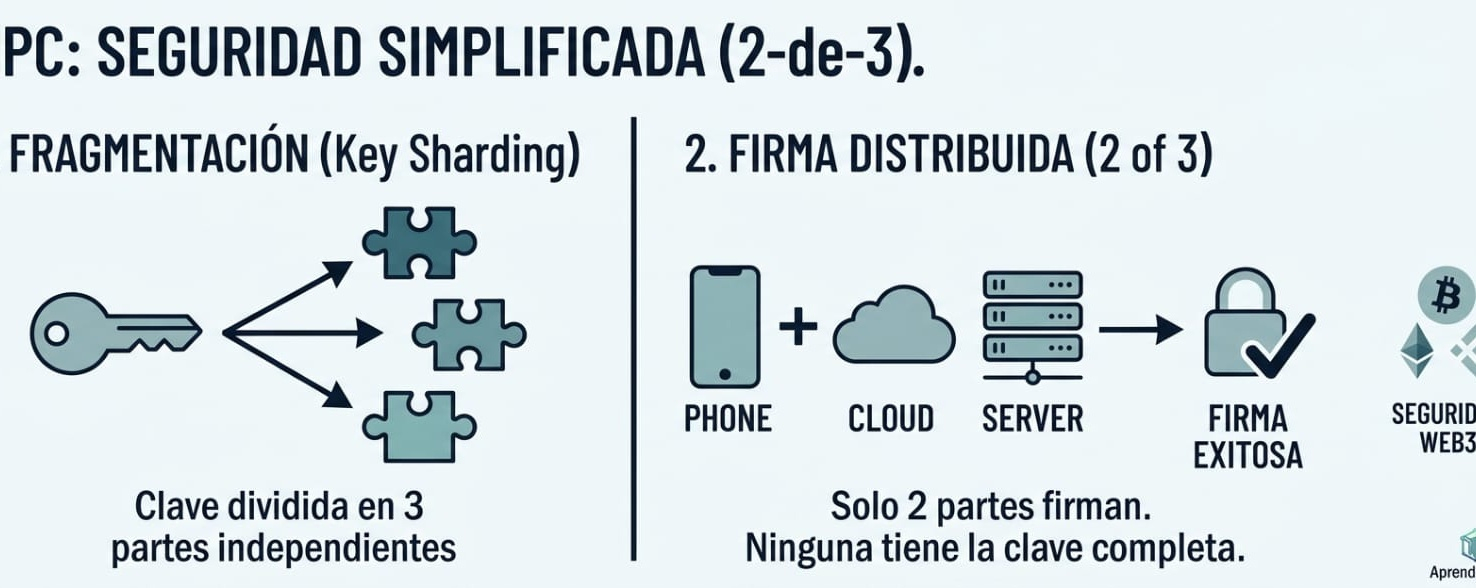
4. Contoh (inti dari penjelasan dalam dokumentasi): tiga anggota tim keuangan masing-masing memegang satu bagian, dan tanda tangan hanya bisa dibuat dengan persetujuan dua orang mana pun.
5. Cakupan dukungan: kurva secp256k1, yang digunakan oleh Bitcoin, Ethereum, dan rantai EVM; Ed25519 (Solana) tercantum sebagai “segera didukung”. Saat ini produk masih dalam versi pratinjau (Pre-GA).
Beberapa hal apa adanya:
· Ada satu bagian dokumentasi yang sangat jujur: strategi transaksi (misalnya batas transaksi dan daftar putih) hanya memberikan rekomendasi “izinkan/tolak”. Jika cukup banyak penanda tangan menyetujui, transaksi yang ditolak oleh strategi tetap bisa dijalankan. Tanda tangan ambang batas mencegah “satu titik dibobol”, tetapi tidak bisa mencegah “cukup banyak orang tertipu bersama-sama”.
· Memecah kunci bukan berarti uang otomatis aman. Penanda tangan bisa terkena phishing dan proses persetujuan bisa hanya formalitas; masalah tetap bisa terjadi.
· Laporan teknis lengkap resmi tentang bagian mana yang bermasalah dalam insiden pencurian minggu ini belum dirilis. Saya tidak akan mengaitkannya dengan MPC atau mengatakan “kalau memakai ini, tidak akan dicuri”.
· Orang kebanyakan tidak memerlukan kustodian untuk institusi, tetapi prinsipnya tetap berlaku: jangan menyimpan frasa pemulihan hanya di satu tempat, dan jangan memotret seluruhnya lalu mengunggahnya ke cloud.
Frasa pemulihanmu sekarang “satu salinan di satu tempat” atau “satu salinan yang digandakan di beberapa tempat”?
#MPC #钱包安全 #Edukasi
Solusi kustodian Google Cloud: mengapa mereka mengatakan kunci privat “tidak pernah muncul secara utuh”?
Minggu ini, yang diretas adalah hot wallet sebuah bursa. Pada minggu yang sama, saya membuka-buka dokumentasi produk Google Cloud: Multi-party Compute (kustodian komputasi multipihak), yang khusus mengelola kunci privat untuk menandatangani aset digital. Gagasannya bisa diringkas dalam satu kalimat: membagi satu kunci menjadi beberapa bagian, menyimpannya secara terpisah, dan tidak pernah menyatukannya saat menandatangani.
Berikut beberapa poin dari dokumentasi resminya:
1. Kekurangan cara lama: menyimpan kunci privat utuh di satu mesin enkripsi perangkat keras menciptakan satu titik kegagalan. Menyalinnya ke beberapa mesin di berbagai wilayah memang meningkatkan ketersediaan, tetapi setiap salinan tetap merupakan kunci privat utuh—sama saja dengan membuka lebih banyak pintu yang bisa dibobol.
2. Cara kerjanya: tanda tangan ambang batas (dokumentasi menyebut pengembangan yang diperkuat dari protokol DKLS23). Beberapa pihak yang berdiri sendiri masing-masing membuat dan menyimpan satu “bagian kunci”. Saat penandatanganan, semua pihak menghitung bersama untuk menghasilkan tanda tangan yang valid, tanpa satu pun pihak menyusun kunci privat utuh.
3. Batas keamanan: jika jumlah pihak yang dibobol kurang dari ambang batas, penyerang tidak bisa memalsukan tanda tangan ataupun memulihkan kunci privat. Jika beberapa pihak terputus atau rusak permanen, pihak yang tersisa tetap bisa menandatangani selama jumlahnya memenuhi ambang batas.
4. Contoh (inti dari penjelasan dalam dokumentasi): tiga anggota tim keuangan masing-masing memegang satu bagian, dan tanda tangan hanya bisa dibuat dengan persetujuan dua orang mana pun.
5. Cakupan dukungan: kurva secp256k1, yang digunakan oleh Bitcoin, Ethereum, dan rantai EVM; Ed25519 (Solana) tercantum sebagai “segera didukung”. Saat ini produk masih dalam versi pratinjau (Pre-GA).
Beberapa hal apa adanya:
· Ada satu bagian dokumentasi yang sangat jujur: strategi transaksi (misalnya batas transaksi dan daftar putih) hanya memberikan rekomendasi “izinkan/tolak”. Jika cukup banyak penanda tangan menyetujui, transaksi yang ditolak oleh strategi tetap bisa dijalankan. Tanda tangan ambang batas mencegah “satu titik dibobol”, tetapi tidak bisa mencegah “cukup banyak orang tertipu bersama-sama”.
· Memecah kunci bukan berarti uang otomatis aman. Penanda tangan bisa terkena phishing dan proses persetujuan bisa hanya formalitas; masalah tetap bisa terjadi.
· Laporan teknis lengkap resmi tentang bagian mana yang bermasalah dalam insiden pencurian minggu ini belum dirilis. Saya tidak akan mengaitkannya dengan MPC atau mengatakan “kalau memakai ini, tidak akan dicuri”.
· Orang kebanyakan tidak memerlukan kustodian untuk institusi, tetapi prinsipnya tetap berlaku: jangan menyimpan frasa pemulihan hanya di satu tempat, dan jangan memotret seluruhnya lalu mengunggahnya ke cloud.
Frasa pemulihanmu sekarang “satu salinan di satu tempat” atau “satu salinan yang digandakan di beberapa tempat”?
#MPC #钱包安全 #Edukasi
Minggu ini, yang diretas adalah hot wallet sebuah bursa. Pada minggu yang sama, saya membuka-buka dokumentasi produk Google Cloud: Multi-party Compute (kustodian komputasi multipihak), yang khusus mengelola kunci privat untuk menandatangani aset digital. Gagasannya bisa diringkas dalam satu kalimat: membagi satu kunci menjadi beberapa bagian, menyimpannya secara terpisah, dan tidak pernah menyatukannya saat menandatangani.
Berikut beberapa poin dari dokumentasi resminya:
1. Kekurangan cara lama: menyimpan kunci privat utuh di satu mesin enkripsi perangkat keras menciptakan satu titik kegagalan. Menyalinnya ke beberapa mesin di berbagai wilayah memang meningkatkan ketersediaan, tetapi setiap salinan tetap merupakan kunci privat utuh—sama saja dengan membuka lebih banyak pintu yang bisa dibobol.
2. Cara kerjanya: tanda tangan ambang batas (dokumentasi menyebut pengembangan yang diperkuat dari protokol DKLS23). Beberapa pihak yang berdiri sendiri masing-masing membuat dan menyimpan satu “bagian kunci”. Saat penandatanganan, semua pihak menghitung bersama untuk menghasilkan tanda tangan yang valid, tanpa satu pun pihak menyusun kunci privat utuh.
3. Batas keamanan: jika jumlah pihak yang dibobol kurang dari ambang batas, penyerang tidak bisa memalsukan tanda tangan ataupun memulihkan kunci privat. Jika beberapa pihak terputus atau rusak permanen, pihak yang tersisa tetap bisa menandatangani selama jumlahnya memenuhi ambang batas.
4. Contoh (inti dari penjelasan dalam dokumentasi): tiga anggota tim keuangan masing-masing memegang satu bagian, dan tanda tangan hanya bisa dibuat dengan persetujuan dua orang mana pun.
5. Cakupan dukungan: kurva secp256k1, yang digunakan oleh Bitcoin, Ethereum, dan rantai EVM; Ed25519 (Solana) tercantum sebagai “segera didukung”. Saat ini produk masih dalam versi pratinjau (Pre-GA).
Beberapa hal apa adanya:
· Ada satu bagian dokumentasi yang sangat jujur: strategi transaksi (misalnya batas transaksi dan daftar putih) hanya memberikan rekomendasi “izinkan/tolak”. Jika cukup banyak penanda tangan menyetujui, transaksi yang ditolak oleh strategi tetap bisa dijalankan. Tanda tangan ambang batas mencegah “satu titik dibobol”, tetapi tidak bisa mencegah “cukup banyak orang tertipu bersama-sama”.
· Memecah kunci bukan berarti uang otomatis aman. Penanda tangan bisa terkena phishing dan proses persetujuan bisa hanya formalitas; masalah tetap bisa terjadi.
· Laporan teknis lengkap resmi tentang bagian mana yang bermasalah dalam insiden pencurian minggu ini belum dirilis. Saya tidak akan mengaitkannya dengan MPC atau mengatakan “kalau memakai ini, tidak akan dicuri”.
· Orang kebanyakan tidak memerlukan kustodian untuk institusi, tetapi prinsipnya tetap berlaku: jangan menyimpan frasa pemulihan hanya di satu tempat, dan jangan memotret seluruhnya lalu mengunggahnya ke cloud.
Frasa pemulihanmu sekarang “satu salinan di satu tempat” atau “satu salinan yang digandakan di beberapa tempat”?
#MPC #钱包安全 #Edukasi
GOOGUS-1,72%
11
·
--
Tadi melihat kabar tentang Google Cloud: di sebuah lokakarya aset digital di New York, mereka meluncurkan layanan kustodi kunci penandatanganan Multi-Party Compute (MPC)—khusus untuk bank dan institusi. Kunci privat kripto dipecah menjadi beberapa bagian dan disimpan di lingkungan yang berbeda.
Poin penting: bank bisa menyimpan satu bagian di perangkat keras lokal, satu di Google Cloud, dan satu lagi di penyedia cloud lain; tidak ada satu pihak pun yang memegang kunci privat secara utuh. Sebelum penandatanganan, ada mesin kebijakan yang memeriksa semuanya (batas transaksi, alamat daftar putih, persetujuan beberapa pihak, dan sebagainya). Saat ini masih dalam pratinjau privat, dengan target mulai tersedia secara komersial pada awal 2027; beberapa institusi keuangan besar sudah mengujinya. Alphabet sendiri juga menggunakan sistem ini untuk melindungi aset digitalnya di Ethereum dan Solana. ECDSA (BTC/ETH) sudah tersedia; dokumentasi Ed25519/Solana menyebutkan “segera hadir”, dan dukungannya direncanakan tersedia saat peluncuran komersial.
Perusahaan teknologi besar kini memasarkan kustodi kunci untuk institusi sebagai infrastruktur serius—dibandingkan dengan “satu pihak menyimpan seluruh kunci privat”, kesan hambatannya jelas berbeda.
#托管 #MPC #GoogleCloud #Institusi
Tadi melihat kabar tentang Google Cloud: di sebuah lokakarya aset digital di New York, mereka meluncurkan layanan kustodi kunci penandatanganan Multi-Party Compute (MPC)—khusus untuk bank dan institusi. Kunci privat kripto dipecah menjadi beberapa bagian dan disimpan di lingkungan yang berbeda.
Poin penting: bank bisa menyimpan satu bagian di perangkat keras lokal, satu di Google Cloud, dan satu lagi di penyedia cloud lain; tidak ada satu pihak pun yang memegang kunci privat secara utuh. Sebelum penandatanganan, ada mesin kebijakan yang memeriksa semuanya (batas transaksi, alamat daftar putih, persetujuan beberapa pihak, dan sebagainya). Saat ini masih dalam pratinjau privat, dengan target mulai tersedia secara komersial pada awal 2027; beberapa institusi keuangan besar sudah mengujinya. Alphabet sendiri juga menggunakan sistem ini untuk melindungi aset digitalnya di Ethereum dan Solana. ECDSA (BTC/ETH) sudah tersedia; dokumentasi Ed25519/Solana menyebutkan “segera hadir”, dan dukungannya direncanakan tersedia saat peluncuran komersial.
Perusahaan teknologi besar kini memasarkan kustodi kunci untuk institusi sebagai infrastruktur serius—dibandingkan dengan “satu pihak menyimpan seluruh kunci privat”, kesan hambatannya jelas berbeda.
#托管 #MPC #GoogleCloud #Institusi
Poin penting: bank bisa menyimpan satu bagian di perangkat keras lokal, satu di Google Cloud, dan satu lagi di penyedia cloud lain; tidak ada satu pihak pun yang memegang kunci privat secara utuh. Sebelum penandatanganan, ada mesin kebijakan yang memeriksa semuanya (batas transaksi, alamat daftar putih, persetujuan beberapa pihak, dan sebagainya). Saat ini masih dalam pratinjau privat, dengan target mulai tersedia secara komersial pada awal 2027; beberapa institusi keuangan besar sudah mengujinya. Alphabet sendiri juga menggunakan sistem ini untuk melindungi aset digitalnya di Ethereum dan Solana. ECDSA (BTC/ETH) sudah tersedia; dokumentasi Ed25519/Solana menyebutkan “segera hadir”, dan dukungannya direncanakan tersedia saat peluncuran komersial.
Perusahaan teknologi besar kini memasarkan kustodi kunci untuk institusi sebagai infrastruktur serius—dibandingkan dengan “satu pihak menyimpan seluruh kunci privat”, kesan hambatannya jelas berbeda.
#托管 #MPC #GoogleCloud #Institusi
GOOGUS-1,72%
15
·
--
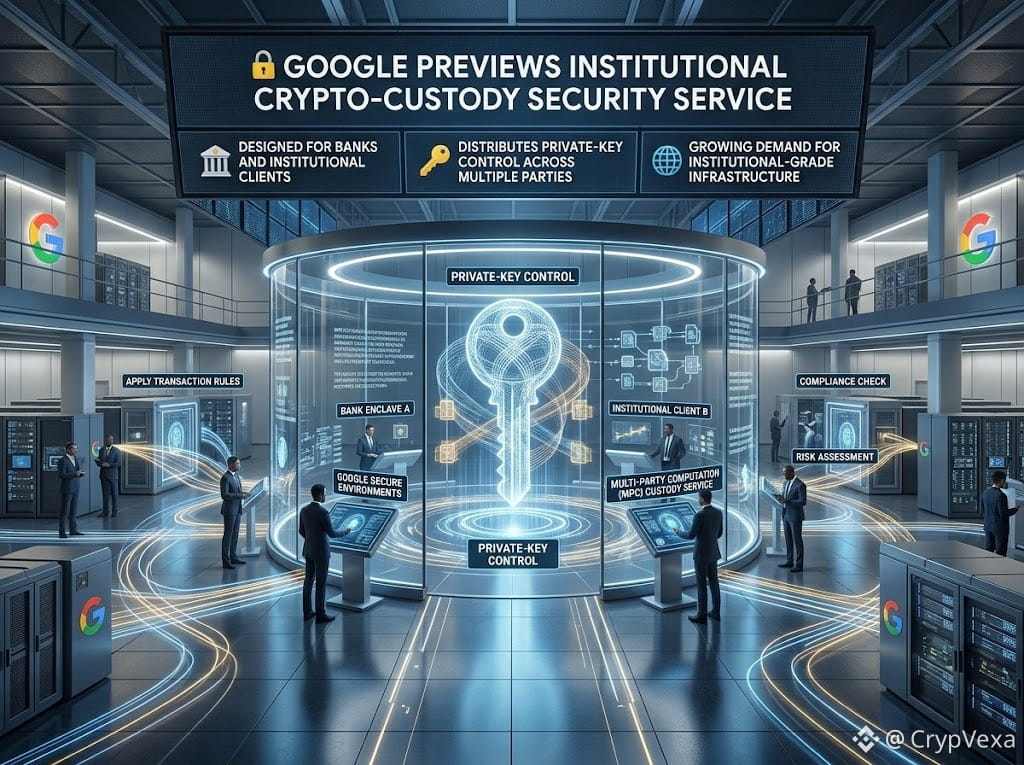
🔐 Google Memperkenalkan Layanan Keamanan Kustodian Kripto Institusional
🏦 Google akan memamerkan layanan kustodian komputasi multipihak (MPC) yang dirancang untuk bank dan klien institusional.
🔑 Model ini mendistribusikan kendali atas kunci privat ke beberapa pihak dan menerapkan aturan transaksi di berbagai lingkungan.
🌐 Langkah ini menyoroti meningkatnya permintaan akan infrastruktur kustodian kripto dan keamanan berstandar institusional.
👀 Mungkinkah masuknya Google memperkuat kepercayaan institusional terhadap kustodian kripto?
#Google #CryptoCustody #MPC #CryptoNews
🔐 Google Memperkenalkan Layanan Keamanan Kustodian Kripto Institusional
🏦 Google akan memamerkan layanan kustodian komputasi multipihak (MPC) yang dirancang untuk bank dan klien institusional.
🔑 Model ini mendistribusikan kendali atas kunci privat ke beberapa pihak dan menerapkan aturan transaksi di berbagai lingkungan.
🌐 Langkah ini menyoroti meningkatnya permintaan akan infrastruktur kustodian kripto dan keamanan berstandar institusional.
👀 Mungkinkah masuknya Google memperkuat kepercayaan institusional terhadap kustodian kripto?
#Google #CryptoCustody #MPC #CryptoNews
🏦 Google akan memamerkan layanan kustodian komputasi multipihak (MPC) yang dirancang untuk bank dan klien institusional.
🔑 Model ini mendistribusikan kendali atas kunci privat ke beberapa pihak dan menerapkan aturan transaksi di berbagai lingkungan.
🌐 Langkah ini menyoroti meningkatnya permintaan akan infrastruktur kustodian kripto dan keamanan berstandar institusional.
👀 Mungkinkah masuknya Google memperkuat kepercayaan institusional terhadap kustodian kripto?
#Google #CryptoCustody #MPC #CryptoNews
GOOGUS-1,72%
GOOGLB-0,07%
2
290

🔐 Google akan mengelola kunci privat untuk institusi. Apakah perusahaan besar akan mengubah lanskap kustodi kripto?
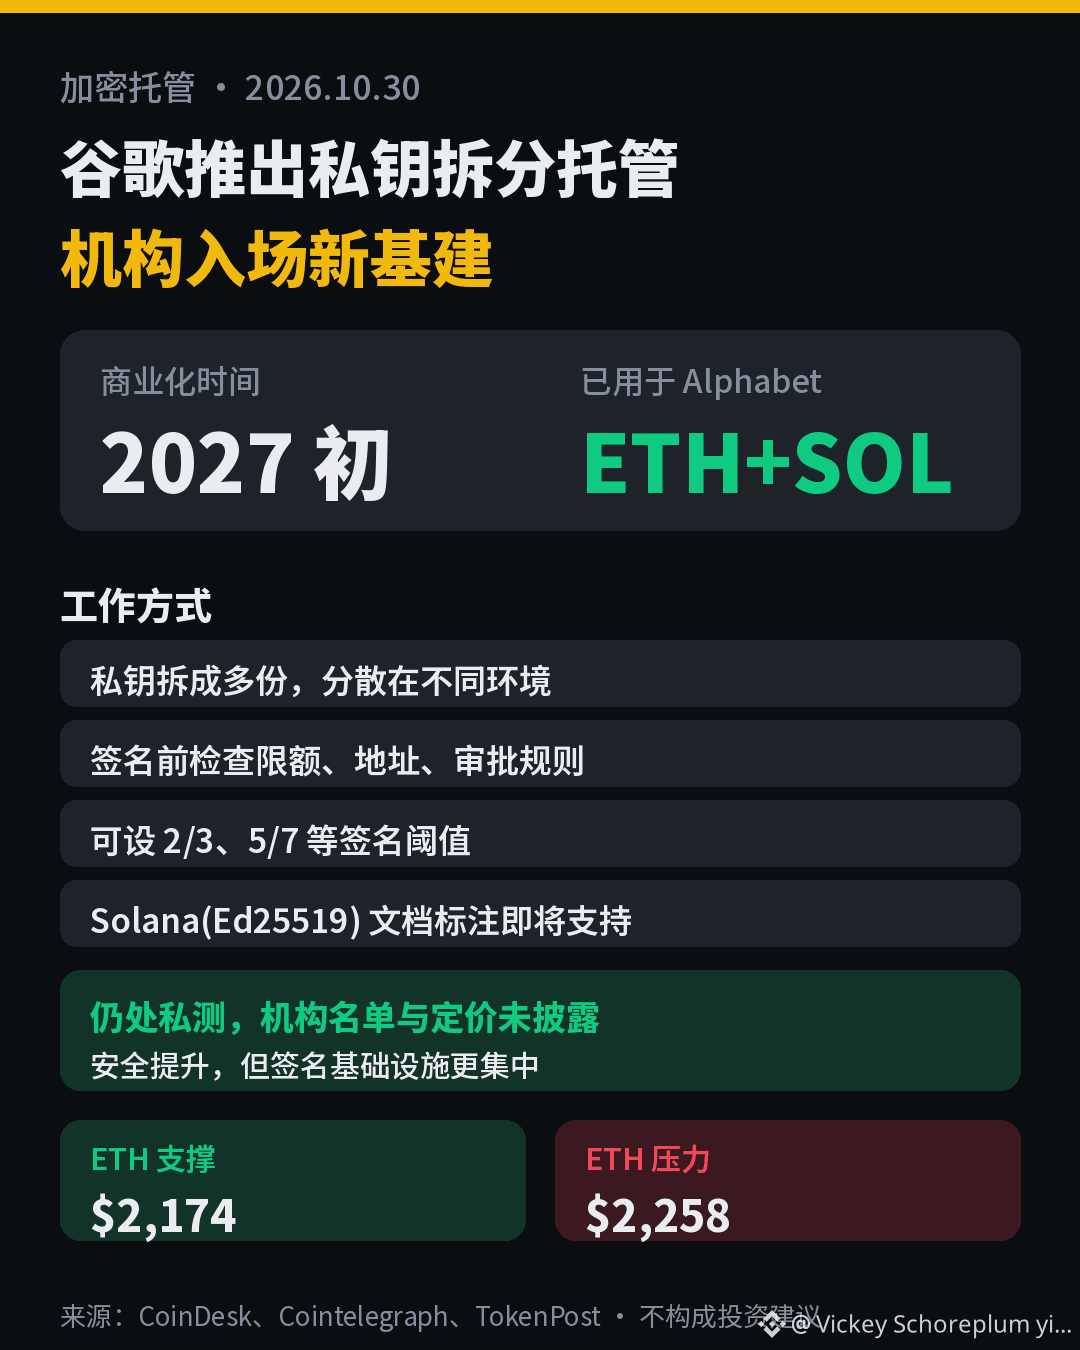
Menurut laporan CoinDesk dan media lainnya pada 28 Oktober, layanan kustodi aman Multi-Party Compute (MPC) dari Google Cloud telah memasuki tahap pengujian privat. Sejumlah institusi keuangan besar dan mitra desain sedang mengujinya, dengan rencana komersialisasi pada awal 2027. Perusahaan induknya, Alphabet, juga menggunakannya untuk melindungi aset digitalnya di Ethereum dan Solana.
📊 Poin utama
• Cara kerja: Kunci penandatanganan dipecah menjadi beberapa bagian dan didistribusikan ke Google Cloud, perangkat keras milik institusi, serta lingkungan cloud lainnya sehingga tidak ada pihak yang memegang kunci privat secara utuh
• Manajemen risiko: Sebelum penandatanganan, sistem memeriksa batas transfer, daftar putih alamat tujuan, dan persetujuan dari beberapa departemen. Ambang batas seperti 2/3 atau 5/7 dapat ditetapkan
• Dukungan blockchain: ECDSA (Bitcoin, Ethereum, dan rantai EVM) didukung lebih dulu. Dokumentasi menyebut dukungan Ed25519 yang diperlukan Solana akan segera hadir
• Belum diungkapkan: Daftar institusi yang menguji, aset dan jumlah kepemilikan Alphabet, harga, serta tanggal peluncuran yang pasti
📈 Dampak terhadap pasar
Ini merupakan narasi positif bagi kustodi tingkat institusi, tetapi dalam jangka pendek bukan berarti akan ada tekanan beli. Saat ini ETH berada di sekitar 2191 USDT, turun sekitar 5.4% dalam 24 jam, dengan titik terendah hari ini sekitar 2174 dan titik terendah kemarin sekitar 2233. Jika terjadi rebound, area sekitar 2258 menjadi resistansi yang perlu diperhatikan. Jika menembus ke bawah 2174, waspadai penurunan lebih lanjut.
💬 Poin kontroversi: Keamanan memang meningkat, tetapi jika infrastruktur penandatanganan yang paling penting dipercayakan kepada penyedia cloud besar, seberapa banyak desentralisasi yang tersisa? Bagaimana pendapatmu?
👉 Perdagangkan ETH: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #KustodiKripto
⚠️ Informasi di atas bukan merupakan saran investasi. Harap perhatikan risikonya.
🔐 Google akan mengelola kunci privat untuk institusi. Apakah perusahaan besar akan mengubah lanskap kustodi kripto?
Menurut laporan CoinDesk dan media lainnya pada 28 Oktober, layanan kustodi aman Multi-Party Compute (MPC) dari Google Cloud telah memasuki tahap pengujian privat. Sejumlah institusi keuangan besar dan mitra desain sedang mengujinya, dengan rencana komersialisasi pada awal 2027. Perusahaan induknya, Alphabet, juga menggunakannya untuk melindungi aset digitalnya di Ethereum dan Solana.
📊 Poin utama
• Cara kerja: Kunci penandatanganan dipecah menjadi beberapa bagian dan didistribusikan ke Google Cloud, perangkat keras milik institusi, serta lingkungan cloud lainnya sehingga tidak ada pihak yang memegang kunci privat secara utuh
• Manajemen risiko: Sebelum penandatanganan, sistem memeriksa batas transfer, daftar putih alamat tujuan, dan persetujuan dari beberapa departemen. Ambang batas seperti 2/3 atau 5/7 dapat ditetapkan
• Dukungan blockchain: ECDSA (Bitcoin, Ethereum, dan rantai EVM) didukung lebih dulu. Dokumentasi menyebut dukungan Ed25519 yang diperlukan Solana akan segera hadir
• Belum diungkapkan: Daftar institusi yang menguji, aset dan jumlah kepemilikan Alphabet, harga, serta tanggal peluncuran yang pasti
📈 Dampak terhadap pasar
Ini merupakan narasi positif bagi kustodi tingkat institusi, tetapi dalam jangka pendek bukan berarti akan ada tekanan beli. Saat ini ETH berada di sekitar 2191 USDT, turun sekitar 5.4% dalam 24 jam, dengan titik terendah hari ini sekitar 2174 dan titik terendah kemarin sekitar 2233. Jika terjadi rebound, area sekitar 2258 menjadi resistansi yang perlu diperhatikan. Jika menembus ke bawah 2174, waspadai penurunan lebih lanjut.
💬 Poin kontroversi: Keamanan memang meningkat, tetapi jika infrastruktur penandatanganan yang paling penting dipercayakan kepada penyedia cloud besar, seberapa banyak desentralisasi yang tersisa? Bagaimana pendapatmu?
👉 Perdagangkan ETH: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #KustodiKripto
⚠️ Informasi di atas bukan merupakan saran investasi. Harap perhatikan risikonya.
Menurut laporan CoinDesk dan media lainnya pada 28 Oktober, layanan kustodi aman Multi-Party Compute (MPC) dari Google Cloud telah memasuki tahap pengujian privat. Sejumlah institusi keuangan besar dan mitra desain sedang mengujinya, dengan rencana komersialisasi pada awal 2027. Perusahaan induknya, Alphabet, juga menggunakannya untuk melindungi aset digitalnya di Ethereum dan Solana.
📊 Poin utama
• Cara kerja: Kunci penandatanganan dipecah menjadi beberapa bagian dan didistribusikan ke Google Cloud, perangkat keras milik institusi, serta lingkungan cloud lainnya sehingga tidak ada pihak yang memegang kunci privat secara utuh
• Manajemen risiko: Sebelum penandatanganan, sistem memeriksa batas transfer, daftar putih alamat tujuan, dan persetujuan dari beberapa departemen. Ambang batas seperti 2/3 atau 5/7 dapat ditetapkan
• Dukungan blockchain: ECDSA (Bitcoin, Ethereum, dan rantai EVM) didukung lebih dulu. Dokumentasi menyebut dukungan Ed25519 yang diperlukan Solana akan segera hadir
• Belum diungkapkan: Daftar institusi yang menguji, aset dan jumlah kepemilikan Alphabet, harga, serta tanggal peluncuran yang pasti
📈 Dampak terhadap pasar
Ini merupakan narasi positif bagi kustodi tingkat institusi, tetapi dalam jangka pendek bukan berarti akan ada tekanan beli. Saat ini ETH berada di sekitar 2191 USDT, turun sekitar 5.4% dalam 24 jam, dengan titik terendah hari ini sekitar 2174 dan titik terendah kemarin sekitar 2233. Jika terjadi rebound, area sekitar 2258 menjadi resistansi yang perlu diperhatikan. Jika menembus ke bawah 2174, waspadai penurunan lebih lanjut.
💬 Poin kontroversi: Keamanan memang meningkat, tetapi jika infrastruktur penandatanganan yang paling penting dipercayakan kepada penyedia cloud besar, seberapa banyak desentralisasi yang tersisa? Bagaimana pendapatmu?
👉 Perdagangkan ETH: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #KustodiKripto
⚠️ Informasi di atas bukan merupakan saran investasi. Harap perhatikan risikonya.
539
·
--
Salah satu perusahaan infrastruktur cloud terbesar di dunia mulai serius menggarap kustodi kripto. Aset digital Alphabet sendiri sudah berjalan di Ethereum dan Solana, menggunakan sistem yang memecah kunci privat menjadi beberapa bagian sehingga tidak ada satu titik pun yang dapat memperoleh kunci secara utuh. Sejumlah lembaga keuangan besar sedang melakukan uji coba internal, dan layanan komersialnya diperkirakan baru hadir pada awal 2027. Semakin banyak institusi memindahkan aset ke blockchain, dan jalur ini pun semakin kokoh.$SOL $ETH #机构托管 #MPC
Salah satu perusahaan infrastruktur cloud terbesar di dunia mulai serius menggarap kustodi kripto. Aset digital Alphabet sendiri sudah berjalan di Ethereum dan Solana, menggunakan sistem yang memecah kunci privat menjadi beberapa bagian sehingga tidak ada satu titik pun yang dapat memperoleh kunci secara utuh. Sejumlah lembaga keuangan besar sedang melakukan uji coba internal, dan layanan komersialnya diperkirakan baru hadir pada awal 2027. Semakin banyak institusi memindahkan aset ke blockchain, dan jalur ini pun semakin kokoh.$SOL $ETH #机构托管 #MPC
539

Google membuat layanan kustodian MPC untuk bank, lalu sejumlah akun sudah ramai berteriak "HUGE" "Google sudah masuk".
Tenang dulu. Pahami dulu apa sebenarnya ini: Google Multi-Party Compute, yang membagi kunci privat ke beberapa lingkungan terisolasi, lalu memeriksa aturan internal bank sebelum menandatangani transaksi. Saat ini masih dalam private preview, bank yang mengujinya belum disebutkan, harganya belum ditentukan, dan penggunaan komersial baru akan dimulai pada awal 2027. Alphabet sendiri menggunakannya untuk mengelola aset ETH dan SOL—sejauh ini, hanya pengguna inilah yang benar-benar sudah mengimplementasikannya.
MPC sendiri bukan hal baru; sudah bertahun-tahun ada pemain di bidang kustodian institusional. Yang dijual Google bukan terobosan teknologi, melainkan rasa aman yang diberikan nama "Google" kepada tim kepatuhan bank. Sederhananya, layanan cloud mereka kini punya satu SKU lagi. Mereka meraup biaya langganan dari bank, dan kaitannya dengan harga koin yang kamu miliki tidak besar.
Yang lebih absurd adalah ekosistem repost-nya. Ada satu akun yang dalam 25 detik mengunggah enam kali kalimat yang sama, "Google is building crypto custody for banks", dan masing-masing hanya mendapat satu digit jumlah penayangan. "Kabar baik" hasil salin-tempel seperti ini benar-benar mau kamu jadikan alasan untuk membeli?
Pencurian kunci privat memang merupakan masalah besar (data yang dikutip X News menyebut 43.8% kasus pencurian pada 2024 terkait kebocoran kunci privat). Adopsi kustodian yang lebih baik oleh institusi adalah hal bagus. Namun, "hal bagus" dan "harga langsung meroket" itu dua hal berbeda, dengan jarak lebih dari setahun dan segudang detail yang belum diungkapkan.
#谷歌 #MPC
Google membuat layanan kustodian MPC untuk bank, lalu sejumlah akun sudah ramai berteriak "HUGE" "Google sudah masuk".
Tenang dulu. Pahami dulu apa sebenarnya ini: Google Multi-Party Compute, yang membagi kunci privat ke beberapa lingkungan terisolasi, lalu memeriksa aturan internal bank sebelum menandatangani transaksi. Saat ini masih dalam private preview, bank yang mengujinya belum disebutkan, harganya belum ditentukan, dan penggunaan komersial baru akan dimulai pada awal 2027. Alphabet sendiri menggunakannya untuk mengelola aset ETH dan SOL—sejauh ini, hanya pengguna inilah yang benar-benar sudah mengimplementasikannya.
MPC sendiri bukan hal baru; sudah bertahun-tahun ada pemain di bidang kustodian institusional. Yang dijual Google bukan terobosan teknologi, melainkan rasa aman yang diberikan nama "Google" kepada tim kepatuhan bank. Sederhananya, layanan cloud mereka kini punya satu SKU lagi. Mereka meraup biaya langganan dari bank, dan kaitannya dengan harga koin yang kamu miliki tidak besar.
Yang lebih absurd adalah ekosistem repost-nya. Ada satu akun yang dalam 25 detik mengunggah enam kali kalimat yang sama, "Google is building crypto custody for banks", dan masing-masing hanya mendapat satu digit jumlah penayangan. "Kabar baik" hasil salin-tempel seperti ini benar-benar mau kamu jadikan alasan untuk membeli?
Pencurian kunci privat memang merupakan masalah besar (data yang dikutip X News menyebut 43.8% kasus pencurian pada 2024 terkait kebocoran kunci privat). Adopsi kustodian yang lebih baik oleh institusi adalah hal bagus. Namun, "hal bagus" dan "harga langsung meroket" itu dua hal berbeda, dengan jarak lebih dari setahun dan segudang detail yang belum diungkapkan.
#谷歌 #MPC
Tenang dulu. Pahami dulu apa sebenarnya ini: Google Multi-Party Compute, yang membagi kunci privat ke beberapa lingkungan terisolasi, lalu memeriksa aturan internal bank sebelum menandatangani transaksi. Saat ini masih dalam private preview, bank yang mengujinya belum disebutkan, harganya belum ditentukan, dan penggunaan komersial baru akan dimulai pada awal 2027. Alphabet sendiri menggunakannya untuk mengelola aset ETH dan SOL—sejauh ini, hanya pengguna inilah yang benar-benar sudah mengimplementasikannya.
MPC sendiri bukan hal baru; sudah bertahun-tahun ada pemain di bidang kustodian institusional. Yang dijual Google bukan terobosan teknologi, melainkan rasa aman yang diberikan nama "Google" kepada tim kepatuhan bank. Sederhananya, layanan cloud mereka kini punya satu SKU lagi. Mereka meraup biaya langganan dari bank, dan kaitannya dengan harga koin yang kamu miliki tidak besar.
Yang lebih absurd adalah ekosistem repost-nya. Ada satu akun yang dalam 25 detik mengunggah enam kali kalimat yang sama, "Google is building crypto custody for banks", dan masing-masing hanya mendapat satu digit jumlah penayangan. "Kabar baik" hasil salin-tempel seperti ini benar-benar mau kamu jadikan alasan untuk membeli?
Pencurian kunci privat memang merupakan masalah besar (data yang dikutip X News menyebut 43.8% kasus pencurian pada 2024 terkait kebocoran kunci privat). Adopsi kustodian yang lebih baik oleh institusi adalah hal bagus. Namun, "hal bagus" dan "harga langsung meroket" itu dua hal berbeda, dengan jarak lebih dari setahun dan segudang detail yang belum diungkapkan.
#谷歌 #MPC
GOOGUS-1,72%
11
·
--
Bearish
Google Multi-Party Compute sedang menjalani uji coba tertutup untuk institusi. Teknologi ini mengurangi risiko pencurian satu kunci privat dengan membagi kunci tersebut menjadi beberapa bagian yang disimpan di lingkungan berbeda. Alphabet juga menggunakannya secara internal untuk melindungi aset digital di Ethereum dan Solana, dan diperkirakan akan dikomersialkan pada awal 2027.
Secara teknis, Google tidak dapat memperoleh kunci privat secara utuh secara langsung. Namun, kontroversi yang lebih besar adalah: industri kripto awalnya ingin terbebas dari institusi terpusat, tetapi kini, dengan masuknya institusi, infrastruktur penandatanganan yang paling penting justru diserahkan kepada salah satu penyedia layanan cloud terbesar di dunia. Keamanan meningkat, tetapi seberapa banyak desentralisasi yang tersisa?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
Google Multi-Party Compute sedang menjalani uji coba tertutup untuk institusi. Teknologi ini mengurangi risiko pencurian satu kunci privat dengan membagi kunci tersebut menjadi beberapa bagian yang disimpan di lingkungan berbeda. Alphabet juga menggunakannya secara internal untuk melindungi aset digital di Ethereum dan Solana, dan diperkirakan akan dikomersialkan pada awal 2027.
Secara teknis, Google tidak dapat memperoleh kunci privat secara utuh secara langsung. Namun, kontroversi yang lebih besar adalah: industri kripto awalnya ingin terbebas dari institusi terpusat, tetapi kini, dengan masuknya institusi, infrastruktur penandatanganan yang paling penting justru diserahkan kepada salah satu penyedia layanan cloud terbesar di dunia. Keamanan meningkat, tetapi seberapa banyak desentralisasi yang tersisa?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
Secara teknis, Google tidak dapat memperoleh kunci privat secara utuh secara langsung. Namun, kontroversi yang lebih besar adalah: industri kripto awalnya ingin terbebas dari institusi terpusat, tetapi kini, dengan masuknya institusi, infrastruktur penandatanganan yang paling penting justru diserahkan kepada salah satu penyedia layanan cloud terbesar di dunia. Keamanan meningkat, tetapi seberapa banyak desentralisasi yang tersisa?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
1
3.7k
·
--
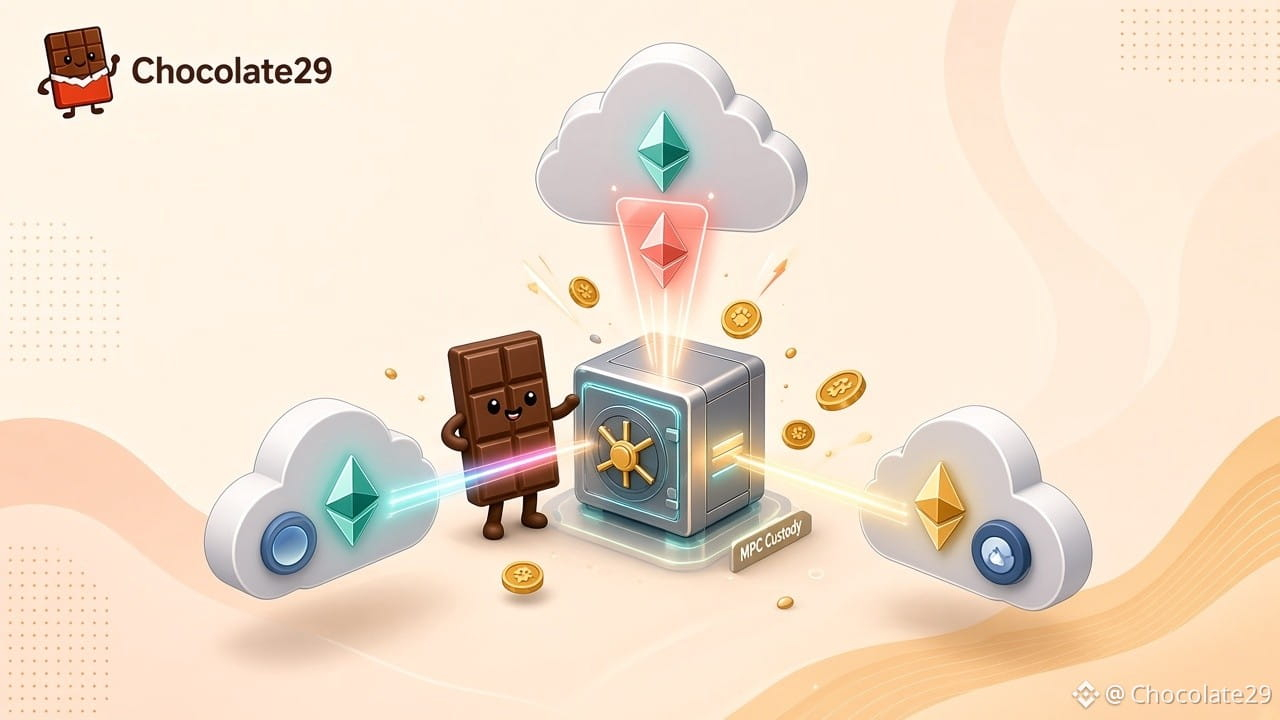
Google baru saja memasukkan kustodian kripto institusional ke tahap pratinjau privat — pembagian kunci MPC untuk bank, dengan ketersediaan komersial yang ditargetkan pada awal 2027.
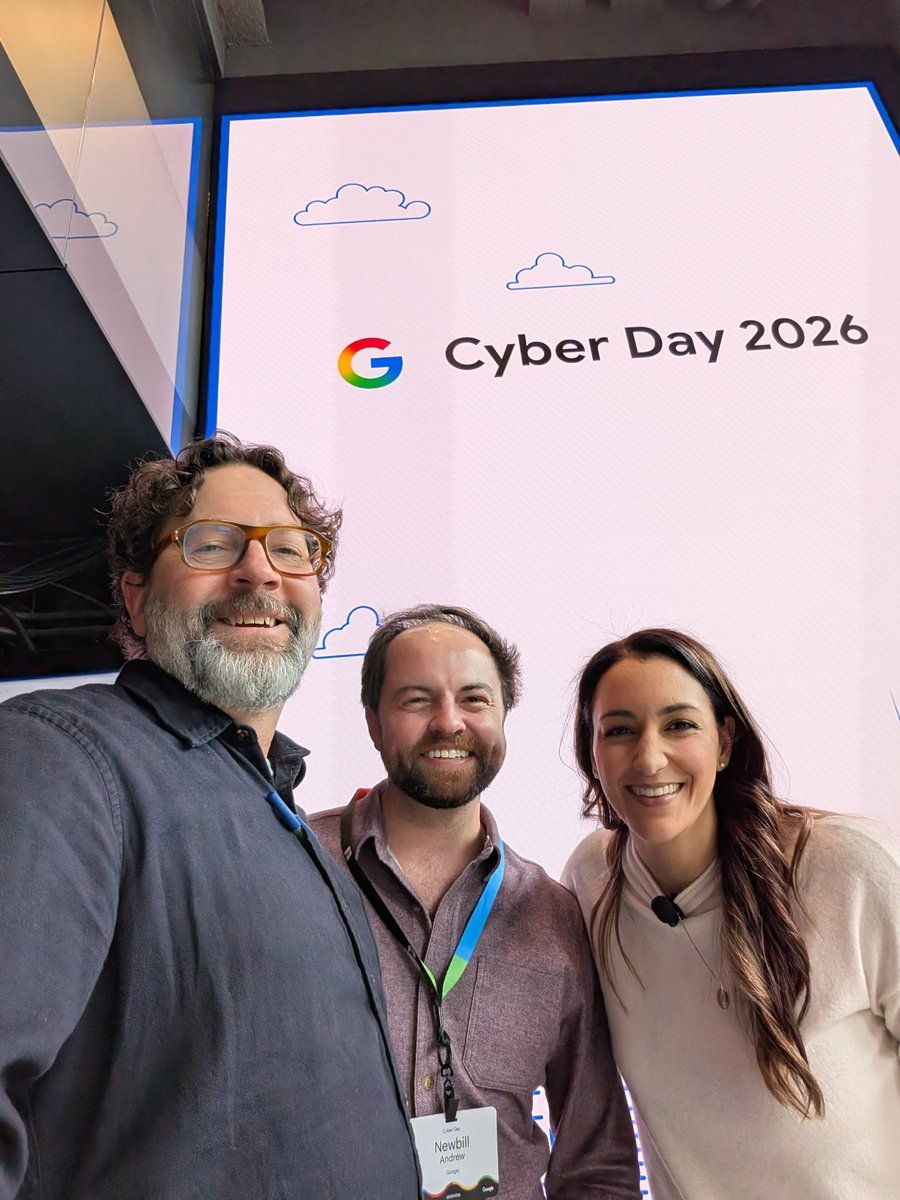
Pada 28 Oktober 2026, Google Cloud memperkenalkan Google Multi-Party Compute dalam simposium aset digitalnya di New York. Layanan ini menyimpan bagian-bagian kunci privat di lingkungan yang terpisah, menjalankan pemeriksaan kebijakan transaksi di dalam Confidential Space, dan tidak pernah menyimpan kunci lengkap di satu tempat. Alphabet telah menggunakannya untuk mengamankan aset digital di Ethereum dan Solana, sementara mitra perancang dan lembaga keuangan besar sedang mengujinya untuk kripto dan aset yang ditokenisasi.
Google belum menyebutkan nama bank yang ikut dalam pratinjau atau mengungkapkan harga. Ketersediaan komersial direncanakan pada awal 2027. Bagi institusi yang beralih ke blockchain, produk ini mengemas penandatanganan MPC, kontrol kebijakan, dan pemulihan kunci sebagai satu produk, bukan tumpukan solusi rakitan sendiri — masih dalam pratinjau, belum terbukti dalam skala besar, tetapi menjadi sinyal jelas bahwa perusahaan teknologi besar ingin mengambil peran dalam kustodian aset digital yang teregulasi.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
Lakukan riset sendiri. Ini bukan nasihat keuangan.
{spot}(GOOGLBUSDT)
{spot}(SOLUSDT)
{spot}(ETHUSDT)
Google baru saja memasukkan kustodian kripto institusional ke tahap pratinjau privat — pembagian kunci MPC untuk bank, dengan ketersediaan komersial yang ditargetkan pada awal 2027.
Pada 28 Oktober 2026, Google Cloud memperkenalkan Google Multi-Party Compute dalam simposium aset digitalnya di New York. Layanan ini menyimpan bagian-bagian kunci privat di lingkungan yang terpisah, menjalankan pemeriksaan kebijakan transaksi di dalam Confidential Space, dan tidak pernah menyimpan kunci lengkap di satu tempat. Alphabet telah menggunakannya untuk mengamankan aset digital di Ethereum dan Solana, sementara mitra perancang dan lembaga keuangan besar sedang mengujinya untuk kripto dan aset yang ditokenisasi.
Google belum menyebutkan nama bank yang ikut dalam pratinjau atau mengungkapkan harga. Ketersediaan komersial direncanakan pada awal 2027. Bagi institusi yang beralih ke blockchain, produk ini mengemas penandatanganan MPC, kontrol kebijakan, dan pemulihan kunci sebagai satu produk, bukan tumpukan solusi rakitan sendiri — masih dalam pratinjau, belum terbukti dalam skala besar, tetapi menjadi sinyal jelas bahwa perusahaan teknologi besar ingin mengambil peran dalam kustodian aset digital yang teregulasi.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
Lakukan riset sendiri. Ini bukan nasihat keuangan.
Pada 28 Oktober 2026, Google Cloud memperkenalkan Google Multi-Party Compute dalam simposium aset digitalnya di New York. Layanan ini menyimpan bagian-bagian kunci privat di lingkungan yang terpisah, menjalankan pemeriksaan kebijakan transaksi di dalam Confidential Space, dan tidak pernah menyimpan kunci lengkap di satu tempat. Alphabet telah menggunakannya untuk mengamankan aset digital di Ethereum dan Solana, sementara mitra perancang dan lembaga keuangan besar sedang mengujinya untuk kripto dan aset yang ditokenisasi.
Google belum menyebutkan nama bank yang ikut dalam pratinjau atau mengungkapkan harga. Ketersediaan komersial direncanakan pada awal 2027. Bagi institusi yang beralih ke blockchain, produk ini mengemas penandatanganan MPC, kontrol kebijakan, dan pemulihan kunci sebagai satu produk, bukan tumpukan solusi rakitan sendiri — masih dalam pratinjau, belum terbukti dalam skala besar, tetapi menjadi sinyal jelas bahwa perusahaan teknologi besar ingin mengambil peran dalam kustodian aset digital yang teregulasi.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
Lakukan riset sendiri. Ini bukan nasihat keuangan.
89
·
--
Artikel
Google membuat sistem keamanan kripto untuk bank—mengapa sekarang?Karena pada paruh pertama 2026, 76% kerugian $BTC berasal dari celah infrastruktur dan operasional—pencurian kunci privat dan frasa pemulihan. Ini bukan masalah pasar, melainkan masalah kustodi. Solusi Google adalah membagi kunci dompet dengan MPC ke beberapa lingkungan terpisah: satu bagian di Google Cloud, satu di perangkat keras milik bank, dan satu lagi di cloud lain. Sebelum penandatanganan, batas transaksi, daftar putih dompet tujuan, dan persetujuan dari beberapa pihak juga dapat ditetapkan. Kunci privat lengkap tidak pernah berada di satu titik, jadi meretas satu mesin saja tidak cukup untuk memindahkan aset. Alpha telah digunakan untuk melindungi aset ETH dan Solana miliknya, sementara peluncuran komersial direncanakan pada awal 2027. Ke depannya, teknologi ini mungkin mendukung kriptografi pascakuantum.
Google membuat sistem keamanan kripto untuk bank—mengapa sekarang?
Karena pada paruh pertama 2026, 76% kerugian $BTC berasal dari celah infrastruktur dan operasional—pencurian kunci privat dan frasa pemulihan. Ini bukan masalah pasar, melainkan masalah kustodi. Solusi Google adalah membagi kunci dompet dengan MPC ke beberapa lingkungan terpisah: satu bagian di Google Cloud, satu di perangkat keras milik bank, dan satu lagi di cloud lain. Sebelum penandatanganan, batas transaksi, daftar putih dompet tujuan, dan persetujuan dari beberapa pihak juga dapat ditetapkan. Kunci privat lengkap tidak pernah berada di satu titik, jadi meretas satu mesin saja tidak cukup untuk memindahkan aset. Alpha telah digunakan untuk melindungi aset ETH dan Solana miliknya, sementara peluncuran komersial direncanakan pada awal 2027. Ke depannya, teknologi ini mungkin mendukung kriptografi pascakuantum.
1
447

·
--
Artikel
Google siap menjaga aset kripto bank: kunci privat tak lagi disimpan di satu komputerSalah satu hal yang paling ditakuti bank kini siap ditangani Google: kunci privat tidak lagi disimpan utuh di satu komputer.
Google sedang menguji sistem kustodi komputasi multipihak bernama Google Multi-Party Compute bersama sejumlah lembaga keuangan besar. Sistem ini diperkenalkan pada 28 Oktober dalam sebuah seminar keamanan aset digital di New York dan direncanakan mulai tersedia secara komersial pada awal 2027. Nama lembaga yang terlibat, harga, dan daftar calon kliennya belum diumumkan.
Inti sistem ini sederhana: kunci privat dipecah dan dikelola secara terpisah. Satu kunci privat dibagi menjadi beberapa bagian, yang masing-masing disimpan di perangkat milik bank, Google Cloud, dan penyedia layanan lain. Transfer hanya dapat dilakukan jika semua pihak menyetujuinya. Yang lebih penting, nasabah memegang kendali atas bagian kuncinya sendiri, termasuk bagian yang disimpan di Google Cloud. Setiap transfer juga harus lebih dulu memenuhi aturan yang ditetapkan lembaga itu sendiri. Jika tidak, transfer tidak akan diproses.
Google siap menjaga aset kripto bank: kunci privat tak lagi disimpan di satu komputer
Salah satu hal yang paling ditakuti bank kini siap ditangani Google: kunci privat tidak lagi disimpan utuh di satu komputer.
Google sedang menguji sistem kustodi komputasi multipihak bernama Google Multi-Party Compute bersama sejumlah lembaga keuangan besar. Sistem ini diperkenalkan pada 28 Oktober dalam sebuah seminar keamanan aset digital di New York dan direncanakan mulai tersedia secara komersial pada awal 2027. Nama lembaga yang terlibat, harga, dan daftar calon kliennya belum diumumkan.
Inti sistem ini sederhana: kunci privat dipecah dan dikelola secara terpisah. Satu kunci privat dibagi menjadi beberapa bagian, yang masing-masing disimpan di perangkat milik bank, Google Cloud, dan penyedia layanan lain. Transfer hanya dapat dilakukan jika semua pihak menyetujuinya. Yang lebih penting, nasabah memegang kendali atas bagian kuncinya sendiri, termasuk bagian yang disimpan di Google Cloud. Setiap transfer juga harus lebih dulu memenuhi aturan yang ditetapkan lembaga itu sendiri. Jika tidak, transfer tidak akan diproses.
Google sedang menguji sistem kustodi komputasi multipihak bernama Google Multi-Party Compute bersama sejumlah lembaga keuangan besar. Sistem ini diperkenalkan pada 28 Oktober dalam sebuah seminar keamanan aset digital di New York dan direncanakan mulai tersedia secara komersial pada awal 2027. Nama lembaga yang terlibat, harga, dan daftar calon kliennya belum diumumkan.
Inti sistem ini sederhana: kunci privat dipecah dan dikelola secara terpisah. Satu kunci privat dibagi menjadi beberapa bagian, yang masing-masing disimpan di perangkat milik bank, Google Cloud, dan penyedia layanan lain. Transfer hanya dapat dilakukan jika semua pihak menyetujuinya. Yang lebih penting, nasabah memegang kendali atas bagian kuncinya sendiri, termasuk bagian yang disimpan di Google Cloud. Setiap transfer juga harus lebih dulu memenuhi aturan yang ditetapkan lembaga itu sendiri. Jika tidak, transfer tidak akan diproses.
16

Google memperkenalkan layanan MPC untuk mengamankan kripto dan aset yang ditokenisasi
#Google untuk memamerkan sistem keamanan baru dalam simposium aset digital perdananya di New York City, yang dirancang untuk membantu bank dan lembaga keuangan lainnya mengamankan serta mentransfer mata uang kripto dan aset yang ditokenisasi. Google Multi-Party Compute #MPC menggunakan metode kriptografi untuk membagi kendali atas sebuah kunci privat di antara beberapa pihak independen. Pihak-pihak yang berwenang dapat menandatangani transaksi blockchain secara bersama-sama tanpa merekonstruksi kunci secara utuh di satu tempat, sehingga mengurangi ketergantungan pada satu perangkat atau administrator.
Google Multi-Party Compute saat ini tersedia dalam pratinjau privat dan belum tersedia secara umum. Google belum mengungkapkan nama lembaga yang sedang menguji layanan tersebut ataupun menyebutkan aset digital apa yang diamankan Alphabet. Perusahaan memperkirakan akan meluncurkan Google Multi-Party Compute secara komersial pada awal 2027, meskipun detail harganya belum diungkapkan.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
Google memperkenalkan layanan MPC untuk mengamankan kripto dan aset yang ditokenisasi
#Google untuk memamerkan sistem keamanan baru dalam simposium aset digital perdananya di New York City, yang dirancang untuk membantu bank dan lembaga keuangan lainnya mengamankan serta mentransfer mata uang kripto dan aset yang ditokenisasi. Google Multi-Party Compute #MPC menggunakan metode kriptografi untuk membagi kendali atas sebuah kunci privat di antara beberapa pihak independen. Pihak-pihak yang berwenang dapat menandatangani transaksi blockchain secara bersama-sama tanpa merekonstruksi kunci secara utuh di satu tempat, sehingga mengurangi ketergantungan pada satu perangkat atau administrator.
Google Multi-Party Compute saat ini tersedia dalam pratinjau privat dan belum tersedia secara umum. Google belum mengungkapkan nama lembaga yang sedang menguji layanan tersebut ataupun menyebutkan aset digital apa yang diamankan Alphabet. Perusahaan memperkirakan akan meluncurkan Google Multi-Party Compute secara komersial pada awal 2027, meskipun detail harganya belum diungkapkan.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
#Google untuk memamerkan sistem keamanan baru dalam simposium aset digital perdananya di New York City, yang dirancang untuk membantu bank dan lembaga keuangan lainnya mengamankan serta mentransfer mata uang kripto dan aset yang ditokenisasi. Google Multi-Party Compute #MPC menggunakan metode kriptografi untuk membagi kendali atas sebuah kunci privat di antara beberapa pihak independen. Pihak-pihak yang berwenang dapat menandatangani transaksi blockchain secara bersama-sama tanpa merekonstruksi kunci secara utuh di satu tempat, sehingga mengurangi ketergantungan pada satu perangkat atau administrator.
Google Multi-Party Compute saat ini tersedia dalam pratinjau privat dan belum tersedia secara umum. Google belum mengungkapkan nama lembaga yang sedang menguji layanan tersebut ataupun menyebutkan aset digital apa yang diamankan Alphabet. Perusahaan memperkirakan akan meluncurkan Google Multi-Party Compute secara komersial pada awal 2027, meskipun detail harganya belum diungkapkan.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
125
·
--
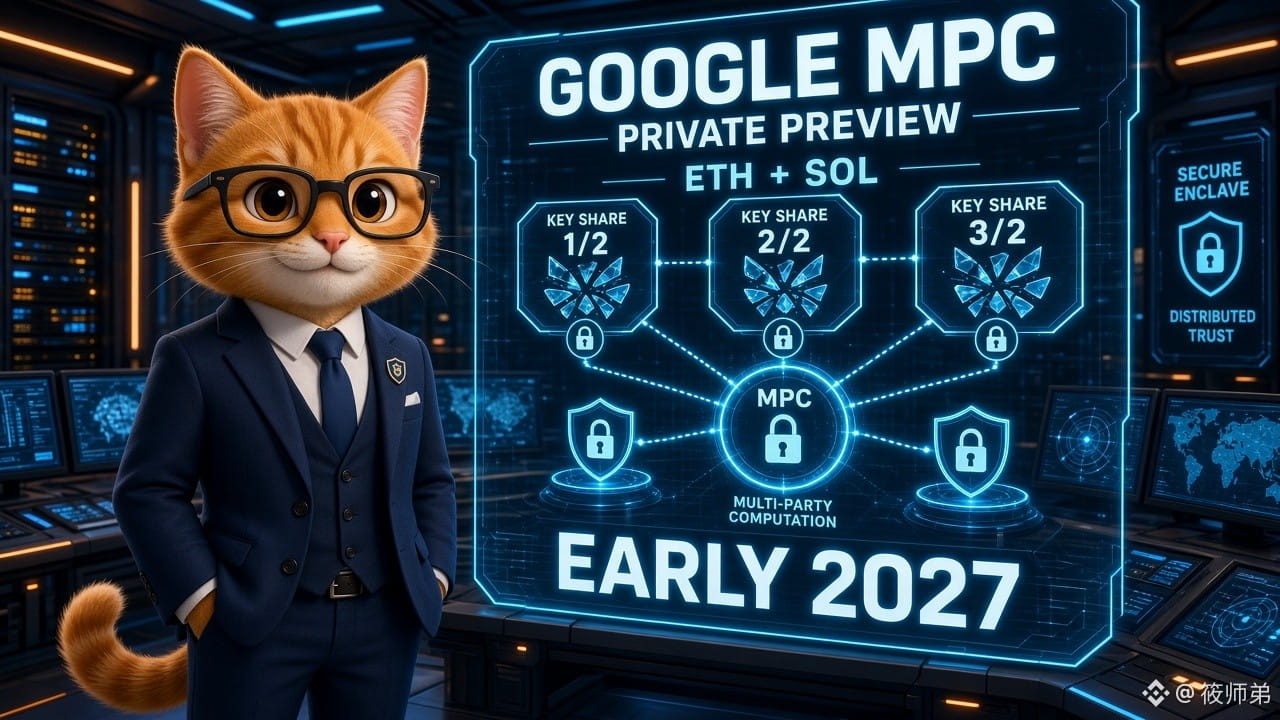
Google mempratinjau solusi baru untuk kustodi kripto: komputasi multipihak MPC, Alphabet sudah menggunakannya sendiri untuk ETH/SOL
Menurut laporan CoinDesk pada 10/28, Google akan memamerkan solusi kustodi kunci privat Google Multi-Party Compute (MPC) di konferensi aset digital New York. Saat ini solusinya masih dalam private preview dan sedang diuji oleh sejumlah lembaga keuangan. Perusahaan induknya, Alphabet, telah menggunakannya untuk melindungi asetnya sendiri di blockchain Ethereum dan Solana. Rencananya, layanan ini akan tersedia secara komersial pada awal 2027.
Mekanisme utama: kunci privat dipecah dan didistribusikan ke beberapa lingkungan terisolasi. Sebelum transaksi ditandatangani, transaksi terlebih dahulu diperiksa oleh mesin aturan lembaga. Kunci privat utuh tidak pernah tersimpan di satu mesin; Google menyatakan bahwa mereka tidak dapat mengakses materi kunci pelanggan dalam bentuk teks biasa. Chainalysis menyebut sekitar 43,8% aset kripto yang dicuri pada 2024 terkait dengan kebocoran kunci privat. Menurut DeFiLlama, hingga Juni tahun ini, total kerugian akibat peretasan mencapai sekitar US$16,69 miliar, dengan sekitar 40% di antaranya disebabkan oleh kunci privat.
【Pandangan】Raksasa cloud resmi memasuki pasar kustodi institusional, bersaing langsung dengan penyedia spesialis seperti Fireblocks dan BitGo. Bank lebih mementingkan “infrastruktur netral” daripada penyedia kustodi yang bersaing dengan mereka untuk mendapatkan nasabah—dan inilah yang diandalkan Google. Malam ini juga ada FOMC serta laporan keuangan Microsoft/Alphabet. Narasi cloud dan keamanan muncul bersamaan, sehingga sentimen aset berisiko bisa semakin kuat.
【Peluang/Risiko】Ini mendukung narasi masuknya dana institusional dan infrastruktur penyelesaian transaksi tertokenisasi. Permintaan kustodi terkait $ETH/$BTC mungkin akan dinilai ulang; tetapi, produk ini baru akan tersedia secara komersial pada 2027, sehingga kecil kemungkinan mengubah kondisi arus dana dalam jangka pendek. Keamanan pemecahan kunci privat tetap bergantung pada cara lembaga mengatur aturan persetujuan, dan risiko otorisasi melalui phishing belum hilang. Pantau: daftar lembaga yang menguji, harga, serta persaingan atau kolaborasi dengan KMS/HSM yang sudah ada.
Bagaimana menurut Anda: apakah bank-bank besar akan lebih percaya pada MPC Google Cloud, atau tetap mengandalkan solusi spesialis seperti Fireblocks?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Hanya untuk referensi, bukan merupakan saran investasi.
Google mempratinjau solusi baru untuk kustodi kripto: komputasi multipihak MPC, Alphabet sudah menggunakannya sendiri untuk ETH/SOL
Menurut laporan CoinDesk pada 10/28, Google akan memamerkan solusi kustodi kunci privat Google Multi-Party Compute (MPC) di konferensi aset digital New York. Saat ini solusinya masih dalam private preview dan sedang diuji oleh sejumlah lembaga keuangan. Perusahaan induknya, Alphabet, telah menggunakannya untuk melindungi asetnya sendiri di blockchain Ethereum dan Solana. Rencananya, layanan ini akan tersedia secara komersial pada awal 2027.
Mekanisme utama: kunci privat dipecah dan didistribusikan ke beberapa lingkungan terisolasi. Sebelum transaksi ditandatangani, transaksi terlebih dahulu diperiksa oleh mesin aturan lembaga. Kunci privat utuh tidak pernah tersimpan di satu mesin; Google menyatakan bahwa mereka tidak dapat mengakses materi kunci pelanggan dalam bentuk teks biasa. Chainalysis menyebut sekitar 43,8% aset kripto yang dicuri pada 2024 terkait dengan kebocoran kunci privat. Menurut DeFiLlama, hingga Juni tahun ini, total kerugian akibat peretasan mencapai sekitar US$16,69 miliar, dengan sekitar 40% di antaranya disebabkan oleh kunci privat.
【Pandangan】Raksasa cloud resmi memasuki pasar kustodi institusional, bersaing langsung dengan penyedia spesialis seperti Fireblocks dan BitGo. Bank lebih mementingkan “infrastruktur netral” daripada penyedia kustodi yang bersaing dengan mereka untuk mendapatkan nasabah—dan inilah yang diandalkan Google. Malam ini juga ada FOMC serta laporan keuangan Microsoft/Alphabet. Narasi cloud dan keamanan muncul bersamaan, sehingga sentimen aset berisiko bisa semakin kuat.
【Peluang/Risiko】Ini mendukung narasi masuknya dana institusional dan infrastruktur penyelesaian transaksi tertokenisasi. Permintaan kustodi terkait $ETH /$BTC mungkin akan dinilai ulang; tetapi, produk ini baru akan tersedia secara komersial pada 2027, sehingga kecil kemungkinan mengubah kondisi arus dana dalam jangka pendek. Keamanan pemecahan kunci privat tetap bergantung pada cara lembaga mengatur aturan persetujuan, dan risiko otorisasi melalui phishing belum hilang. Pantau: daftar lembaga yang menguji, harga, serta persaingan atau kolaborasi dengan KMS/HSM yang sudah ada.
Bagaimana menurut Anda: apakah bank-bank besar akan lebih percaya pada MPC Google Cloud, atau tetap mengandalkan solusi spesialis seperti Fireblocks?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Hanya untuk referensi, bukan merupakan saran investasi.
Menurut laporan CoinDesk pada 10/28, Google akan memamerkan solusi kustodi kunci privat Google Multi-Party Compute (MPC) di konferensi aset digital New York. Saat ini solusinya masih dalam private preview dan sedang diuji oleh sejumlah lembaga keuangan. Perusahaan induknya, Alphabet, telah menggunakannya untuk melindungi asetnya sendiri di blockchain Ethereum dan Solana. Rencananya, layanan ini akan tersedia secara komersial pada awal 2027.
Mekanisme utama: kunci privat dipecah dan didistribusikan ke beberapa lingkungan terisolasi. Sebelum transaksi ditandatangani, transaksi terlebih dahulu diperiksa oleh mesin aturan lembaga. Kunci privat utuh tidak pernah tersimpan di satu mesin; Google menyatakan bahwa mereka tidak dapat mengakses materi kunci pelanggan dalam bentuk teks biasa. Chainalysis menyebut sekitar 43,8% aset kripto yang dicuri pada 2024 terkait dengan kebocoran kunci privat. Menurut DeFiLlama, hingga Juni tahun ini, total kerugian akibat peretasan mencapai sekitar US$16,69 miliar, dengan sekitar 40% di antaranya disebabkan oleh kunci privat.
【Pandangan】Raksasa cloud resmi memasuki pasar kustodi institusional, bersaing langsung dengan penyedia spesialis seperti Fireblocks dan BitGo. Bank lebih mementingkan “infrastruktur netral” daripada penyedia kustodi yang bersaing dengan mereka untuk mendapatkan nasabah—dan inilah yang diandalkan Google. Malam ini juga ada FOMC serta laporan keuangan Microsoft/Alphabet. Narasi cloud dan keamanan muncul bersamaan, sehingga sentimen aset berisiko bisa semakin kuat.
【Peluang/Risiko】Ini mendukung narasi masuknya dana institusional dan infrastruktur penyelesaian transaksi tertokenisasi. Permintaan kustodi terkait $ETH /$BTC mungkin akan dinilai ulang; tetapi, produk ini baru akan tersedia secara komersial pada 2027, sehingga kecil kemungkinan mengubah kondisi arus dana dalam jangka pendek. Keamanan pemecahan kunci privat tetap bergantung pada cara lembaga mengatur aturan persetujuan, dan risiko otorisasi melalui phishing belum hilang. Pantau: daftar lembaga yang menguji, harga, serta persaingan atau kolaborasi dengan KMS/HSM yang sudah ada.
Bagaimana menurut Anda: apakah bank-bank besar akan lebih percaya pada MPC Google Cloud, atau tetap mengandalkan solusi spesialis seperti Fireblocks?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Hanya untuk referensi, bukan merupakan saran investasi.
205

·
--
Pernah bertanya-tanya bagaimana organisasi Web3 besar dan lembaga keuangan mengamankan jutaan dolar tanpa bergantung pada kunci privat satu orang? Kenali Multi-Sig & MPC 🔐🛡️
Berbekal pelajaran dasar dari #BinanceAcademy, berikut ringkasan singkat OPSEC:
1️⃣ Titik Kegagalan Tunggal:
• Dompet tradisional (EOA) bergantung pada satu kunci privat. Jika kunci itu bocor, semua dana bisa hilang secara permanen.
2️⃣ Kontrak Pintar Multi-Tanda Tangan (Multi-Sig):
• Memerlukan beberapa tanda tangan independen (misalnya, 3 dari 5 pemangku kepentingan) untuk menyetujui transaksi, sehingga kepercayaan tersebar di antara tim atau beberapa perangkat.
3️⃣ Komputasi Multi-Pihak (MPC):
• Membagi satu kunci privat menjadi “pecahan” matematis yang didistribusikan ke berbagai server atau perangkat. Pecahan tersebut menghitung tanda tangan secara kolaboratif tanpa pernah menyatukan kunci lengkap di satu tempat.
📖 Pelajari lebih lanjut di Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Perluas wawasan teknis Anda, tingkatkan keamanan operasional 🛡️
Kripto mengandung risiko. Ini bukan nasihat keuangan. Selalu lakukan riset sendiri (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Ikuti saya untuk konten lainnya 💛
Pernah bertanya-tanya bagaimana organisasi Web3 besar dan lembaga keuangan mengamankan jutaan dolar tanpa bergantung pada kunci privat satu orang? Kenali Multi-Sig & MPC 🔐🛡️
Berbekal pelajaran dasar dari #BinanceAcademy, berikut ringkasan singkat OPSEC:
1️⃣ Titik Kegagalan Tunggal:
• Dompet tradisional (EOA) bergantung pada satu kunci privat. Jika kunci itu bocor, semua dana bisa hilang secara permanen.
2️⃣ Kontrak Pintar Multi-Tanda Tangan (Multi-Sig):
• Memerlukan beberapa tanda tangan independen (misalnya, 3 dari 5 pemangku kepentingan) untuk menyetujui transaksi, sehingga kepercayaan tersebar di antara tim atau beberapa perangkat.
3️⃣ Komputasi Multi-Pihak (MPC):
• Membagi satu kunci privat menjadi “pecahan” matematis yang didistribusikan ke berbagai server atau perangkat. Pecahan tersebut menghitung tanda tangan secara kolaboratif tanpa pernah menyatukan kunci lengkap di satu tempat.
📖 Pelajari lebih lanjut di Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Perluas wawasan teknis Anda, tingkatkan keamanan operasional 🛡️
Kripto mengandung risiko. Ini bukan nasihat keuangan. Selalu lakukan riset sendiri (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Ikuti saya untuk konten lainnya 💛
Berbekal pelajaran dasar dari #BinanceAcademy, berikut ringkasan singkat OPSEC:
1️⃣ Titik Kegagalan Tunggal:
• Dompet tradisional (EOA) bergantung pada satu kunci privat. Jika kunci itu bocor, semua dana bisa hilang secara permanen.
2️⃣ Kontrak Pintar Multi-Tanda Tangan (Multi-Sig):
• Memerlukan beberapa tanda tangan independen (misalnya, 3 dari 5 pemangku kepentingan) untuk menyetujui transaksi, sehingga kepercayaan tersebar di antara tim atau beberapa perangkat.
3️⃣ Komputasi Multi-Pihak (MPC):
• Membagi satu kunci privat menjadi “pecahan” matematis yang didistribusikan ke berbagai server atau perangkat. Pecahan tersebut menghitung tanda tangan secara kolaboratif tanpa pernah menyatukan kunci lengkap di satu tempat.
📖 Pelajari lebih lanjut di Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Perluas wawasan teknis Anda, tingkatkan keamanan operasional 🛡️
Kripto mengandung risiko. Ini bukan nasihat keuangan. Selalu lakukan riset sendiri (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Ikuti saya untuk konten lainnya 💛
1
4
110
·
--
$MPC.US menarik perhatian para trader hari ini dengan muncul di antara 24 kenaikan terbesar dalam 24 jam. Saat sebuah token yang lebih kecil melonjak seperti ini, periksa volume, likuiditas, dan pembaruan terbaru proyek sebelum mengambil keputusan.
Apa pemeriksaan pertama Anda sebelum membeli penggerak cepat?
Bukan nasihat keuangan. Kripto bersifat volatil, jadi selalu lakukan riset Anda sendiri dan hanya berinvestasi sebesar yang mampu Anda kehilangan.
#MPC #Binance #altcoins #DYOR #CryptoTrending
{stock_us}(MPC.US)
$MPC.US menarik perhatian para trader hari ini dengan muncul di antara 24 kenaikan terbesar dalam 24 jam. Saat sebuah token yang lebih kecil melonjak seperti ini, periksa volume, likuiditas, dan pembaruan terbaru proyek sebelum mengambil keputusan.
Apa pemeriksaan pertama Anda sebelum membeli penggerak cepat?
Bukan nasihat keuangan. Kripto bersifat volatil, jadi selalu lakukan riset Anda sendiri dan hanya berinvestasi sebesar yang mampu Anda kehilangan.
#MPC #Binance #altcoins #DYOR #CryptoTrending
Apa pemeriksaan pertama Anda sebelum membeli penggerak cepat?
Bukan nasihat keuangan. Kripto bersifat volatil, jadi selalu lakukan riset Anda sendiri dan hanya berinvestasi sebesar yang mampu Anda kehilangan.
#MPC #Binance #altcoins #DYOR #CryptoTrending
MPCUS+0,70%
59

Sui ekosistem privasi layer naik level lagi: Seal MPC resmi meluncur di mainnet.
Seal diposisikan sebagai layer akses yang dapat diprogram untuk data, AI, dan aset digital. Pembaruan kali ini memiliki daya tarik utama pada fleksibilitas cara penyebaran—pengembang bisa bebas memilih server kunci independen, MPC komite, atau menggabungkan keduanya, untuk membangun asumsi kepercayaan yang lebih kuat.
Komite MPC mainnet pertama mengadopsi skema threshold 5-of-8, terdiri dari 8 operator node: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra, dan OverclockSol. Keamanan tanda tangan dan kemampuan anti-kongkalikong sudah jelas meningkat.
Pandangan saya: di saat AI Agent dan skenario pengesahan data on-chain semakin panas, siapa pun yang bisa memecahkan masalah "kontrol akses granular + desentralisasi" akan memegang kunci narasi berikutnya. Seal membuat MPC sebagai modul yang dapat dipasang, bukan skema tetap tunggal, pendekatan teknik ini lebih ramah bagi pihak bisnis yang nyata.
Perlu diperhatikan apakah ekosistem Sui akan ada lebih banyak proyek AI dan RWA yang terhubung ke Seal untuk pengelolaan kunci dan pengesahan data.
#Sui #Seal #MPC $SUI
Sui ekosistem privasi layer naik level lagi: Seal MPC resmi meluncur di mainnet.
Seal diposisikan sebagai layer akses yang dapat diprogram untuk data, AI, dan aset digital. Pembaruan kali ini memiliki daya tarik utama pada fleksibilitas cara penyebaran—pengembang bisa bebas memilih server kunci independen, MPC komite, atau menggabungkan keduanya, untuk membangun asumsi kepercayaan yang lebih kuat.
Komite MPC mainnet pertama mengadopsi skema threshold 5-of-8, terdiri dari 8 operator node: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra, dan OverclockSol. Keamanan tanda tangan dan kemampuan anti-kongkalikong sudah jelas meningkat.
Pandangan saya: di saat AI Agent dan skenario pengesahan data on-chain semakin panas, siapa pun yang bisa memecahkan masalah "kontrol akses granular + desentralisasi" akan memegang kunci narasi berikutnya. Seal membuat MPC sebagai modul yang dapat dipasang, bukan skema tetap tunggal, pendekatan teknik ini lebih ramah bagi pihak bisnis yang nyata.
Perlu diperhatikan apakah ekosistem Sui akan ada lebih banyak proyek AI dan RWA yang terhubung ke Seal untuk pengelolaan kunci dan pengesahan data.
#Sui #Seal #MPC $SUI
Seal diposisikan sebagai layer akses yang dapat diprogram untuk data, AI, dan aset digital. Pembaruan kali ini memiliki daya tarik utama pada fleksibilitas cara penyebaran—pengembang bisa bebas memilih server kunci independen, MPC komite, atau menggabungkan keduanya, untuk membangun asumsi kepercayaan yang lebih kuat.
Komite MPC mainnet pertama mengadopsi skema threshold 5-of-8, terdiri dari 8 operator node: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra, dan OverclockSol. Keamanan tanda tangan dan kemampuan anti-kongkalikong sudah jelas meningkat.
Pandangan saya: di saat AI Agent dan skenario pengesahan data on-chain semakin panas, siapa pun yang bisa memecahkan masalah "kontrol akses granular + desentralisasi" akan memegang kunci narasi berikutnya. Seal membuat MPC sebagai modul yang dapat dipasang, bukan skema tetap tunggal, pendekatan teknik ini lebih ramah bagi pihak bisnis yang nyata.
Perlu diperhatikan apakah ekosistem Sui akan ada lebih banyak proyek AI dan RWA yang terhubung ke Seal untuk pengelolaan kunci dan pengesahan data.
#Sui #Seal #MPC $SUI
227
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
26,860 penayangan
453 Berdiskusi
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
61,224 penayangan
759 Berdiskusi
3
#WillFOMCMinutesReinforceRateHikeExpectations?
6,851 penayangan
170 Berdiskusi
4
#BitcoinActiveSupplyInProfitDropsBelow45%
126,434 penayangan
1,121 Berdiskusi
5
#TONStrategyReports$23.97MQ3NetLoss
14,007 penayangan
84 Berdiskusi
6
#KavaSaysAbnormalActivityLimitedToKavaLend
82,823 penayangan
625 Berdiskusi
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
19,775 penayangan
204 Berdiskusi
8
#WhoWillSucceedJensenHuangatNvidia?
248,741 penayangan
1,936 Berdiskusi
9
#WhatWillDriveCryptoandStocks’NextRebound?
707,516 penayangan
3,740 Berdiskusi
10
#TradFiForBeginners
780,369 penayangan
4,726 Berdiskusi