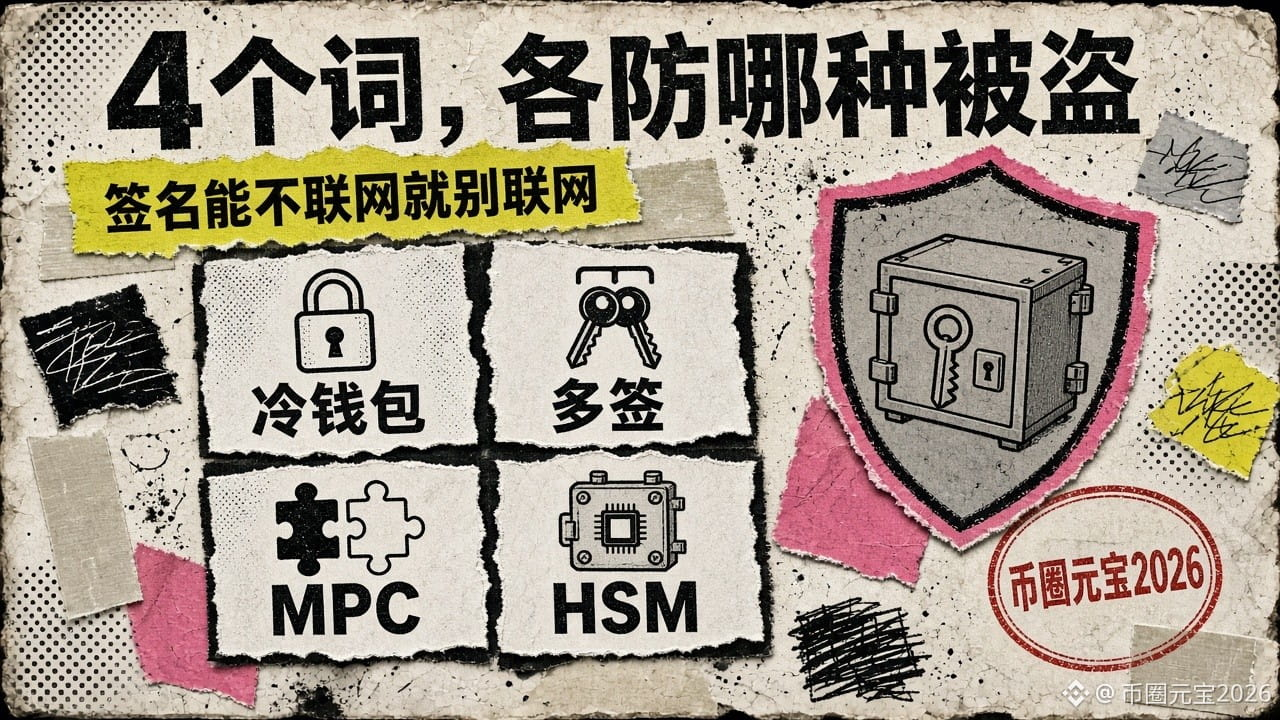
Dompet dingin, multisig, MPC, HSM: masing-masing melindungi dari jenis pencurian apa? Kita bahas tuntas lewat contoh solusi kustodian baru Blockstream pekan ini.
Cara pencurian berbeda, perlindungannya pun berbeda. Banyak orang menganggap keempat istilah ini sinonim dari “lebih aman”, padahal masing-masing melindungi bagian yang berbeda.
Contoh kasus: Pada 13 November, Blockstream mengumumkan solusi kustodian institusional bersama Thales, perusahaan teknologi dan keamanan siber asal Prancis. Keduanya telah bekerja sama selama dua tahun. Inti perubahannya sederhana: protokol penandatanganan MPC dijalankan sepenuhnya di dalam modul keamanan perangkat keras (HSM) milik Thales. Selama proses penandatanganan, material kunci tidak pernah meninggalkan perangkat keras. Mereka juga menggunakan penandatanganan ambang FROST: beberapa pihak bersama-sama menghasilkan satu tanda tangan, tanpa perlu menyusun kunci privat lengkap.
Mari bandingkan keempat istilah ini dengan contoh tersebut:
1. Dompet dingin: melindungi dari “pencurian jarak jauh lewat internet”. Kunci privat dibuat dan digunakan untuk menandatangani transaksi di perangkat yang tidak terhubung ke internet, sehingga peretas harus lebih dulu mengakses perangkat tersebut. Kekurangannya, prosesnya lambat: seseorang harus mengambil perangkat untuk menandatangani transaksi.
2. Multisig: melindungi dari “semua aset lenyap jika satu kunci hilang”. Misalnya, dari 3 kunci, 2 diperlukan untuk memindahkan dana. Jika satu kunci hilang atau dicuri, aset tetap terlindungi. Kekurangannya, aturan multisig tercatat di blockchain dan bisa dilihat semua orang; transaksinya juga lebih rumit.
3. MPC: melindungi dari “kunci privat lengkap tersimpan di satu tempat”. Sejak awal, kunci privat dibagi menjadi beberapa bagian dan disimpan di mesin yang berbeda. Saat menandatangani transaksi, beberapa pihak melakukan perhitungan bersama; di blockchain, hasilnya terlihat seperti tanda tangan tunggal biasa. Kekurangannya, protokolnya rumit dan mesin-mesin tersebut harus berkomunikasi berulang kali—dan sering kali terhubung ke internet.
4. HSM: melindungi dari “kunci disalin dari server”. HSM adalah perangkat keras khusus: kunci bisa digunakan, tetapi tidak bisa diekspor. Yang dilakukan Blockstream kali ini adalah memasukkan kelemahan poin ketiga ke dalam perlindungan poin keempat: perhitungan MPC dilakukan di dalam HSM, bukan di server biasa.
CEO Blockstream Adam Back menjelaskannya dengan lebih gamblang kepada Cointelegraph: protokol MPC yang umum itu rumit dan melibatkan banyak interaksi, sehingga sulit benar-benar digunakan untuk penyimpanan dingin luring. Begitu perangkat terhubung ke internet, meski dilindungi firewall, tetap ada risiko diretas atau seseorang memperoleh izin masuk yang seharusnya tidak dimilikinya. Ia berkata, “Kerumitan adalah musuh keamanan.”
Apa hubungannya dengan investor ritel? Solusi ini ditujukan untuk institusi, jadi Anda tidak perlu membelinya. Namun, Anda bisa menerapkan prinsip yang sama mulai hari ini:
Pertama, simpan aset dalam jumlah besar yang tidak akan dipindahkan dalam jangka panjang di dompet perangkat keras. Tulis frasa pemulihan dengan tangan dan simpan secara luring—jangan difoto, disimpan di cloud, atau dikirim ke AI maupun layanan pelanggan mana pun.
Kedua, simpan dana untuk transaksi harian di dompet panas atau bursa, dan hanya simpan jumlah yang diperlukan untuk pekan ini.
Ketiga, aktifkan daftar putih penarikan dan kunci keamanan di akun bursa, serta nonaktifkan izin penarikan untuk kunci API.
Patokannya sederhana: apakah proses penandatanganan terhubung ke internet, dan apakah kunci privat lengkap pernah berada di satu mesin?
Ikuti saya. Pukul 16.15, pembelajaran berbasis kasus—setiap kali, satu kisah nyata untuk menjelaskan satu konsep.
#钱包安全 #冷钱包 #MPC #Edukasi
Cara pencurian berbeda, perlindungannya pun berbeda. Banyak orang menganggap keempat istilah ini sinonim dari “lebih aman”, padahal masing-masing melindungi bagian yang berbeda.
Contoh kasus: Pada 13 November, Blockstream mengumumkan solusi kustodian institusional bersama Thales, perusahaan teknologi dan keamanan siber asal Prancis. Keduanya telah bekerja sama selama dua tahun. Inti perubahannya sederhana: protokol penandatanganan MPC dijalankan sepenuhnya di dalam modul keamanan perangkat keras (HSM) milik Thales. Selama proses penandatanganan, material kunci tidak pernah meninggalkan perangkat keras. Mereka juga menggunakan penandatanganan ambang FROST: beberapa pihak bersama-sama menghasilkan satu tanda tangan, tanpa perlu menyusun kunci privat lengkap.
Mari bandingkan keempat istilah ini dengan contoh tersebut:
1. Dompet dingin: melindungi dari “pencurian jarak jauh lewat internet”. Kunci privat dibuat dan digunakan untuk menandatangani transaksi di perangkat yang tidak terhubung ke internet, sehingga peretas harus lebih dulu mengakses perangkat tersebut. Kekurangannya, prosesnya lambat: seseorang harus mengambil perangkat untuk menandatangani transaksi.
2. Multisig: melindungi dari “semua aset lenyap jika satu kunci hilang”. Misalnya, dari 3 kunci, 2 diperlukan untuk memindahkan dana. Jika satu kunci hilang atau dicuri, aset tetap terlindungi. Kekurangannya, aturan multisig tercatat di blockchain dan bisa dilihat semua orang; transaksinya juga lebih rumit.
3. MPC: melindungi dari “kunci privat lengkap tersimpan di satu tempat”. Sejak awal, kunci privat dibagi menjadi beberapa bagian dan disimpan di mesin yang berbeda. Saat menandatangani transaksi, beberapa pihak melakukan perhitungan bersama; di blockchain, hasilnya terlihat seperti tanda tangan tunggal biasa. Kekurangannya, protokolnya rumit dan mesin-mesin tersebut harus berkomunikasi berulang kali—dan sering kali terhubung ke internet.
4. HSM: melindungi dari “kunci disalin dari server”. HSM adalah perangkat keras khusus: kunci bisa digunakan, tetapi tidak bisa diekspor. Yang dilakukan Blockstream kali ini adalah memasukkan kelemahan poin ketiga ke dalam perlindungan poin keempat: perhitungan MPC dilakukan di dalam HSM, bukan di server biasa.
CEO Blockstream Adam Back menjelaskannya dengan lebih gamblang kepada Cointelegraph: protokol MPC yang umum itu rumit dan melibatkan banyak interaksi, sehingga sulit benar-benar digunakan untuk penyimpanan dingin luring. Begitu perangkat terhubung ke internet, meski dilindungi firewall, tetap ada risiko diretas atau seseorang memperoleh izin masuk yang seharusnya tidak dimilikinya. Ia berkata, “Kerumitan adalah musuh keamanan.”
Apa hubungannya dengan investor ritel? Solusi ini ditujukan untuk institusi, jadi Anda tidak perlu membelinya. Namun, Anda bisa menerapkan prinsip yang sama mulai hari ini:
Pertama, simpan aset dalam jumlah besar yang tidak akan dipindahkan dalam jangka panjang di dompet perangkat keras. Tulis frasa pemulihan dengan tangan dan simpan secara luring—jangan difoto, disimpan di cloud, atau dikirim ke AI maupun layanan pelanggan mana pun.
Kedua, simpan dana untuk transaksi harian di dompet panas atau bursa, dan hanya simpan jumlah yang diperlukan untuk pekan ini.
Ketiga, aktifkan daftar putih penarikan dan kunci keamanan di akun bursa, serta nonaktifkan izin penarikan untuk kunci API.
Patokannya sederhana: apakah proses penandatanganan terhubung ke internet, dan apakah kunci privat lengkap pernah berada di satu mesin?
Ikuti saya. Pukul 16.15, pembelajaran berbasis kasus—setiap kali, satu kisah nyata untuk menjelaskan satu konsep.
#钱包安全 #冷钱包 #MPC #Edukasi