Solusi kustodian Google Cloud: mengapa mereka mengatakan kunci privat “tidak pernah muncul secara utuh”?
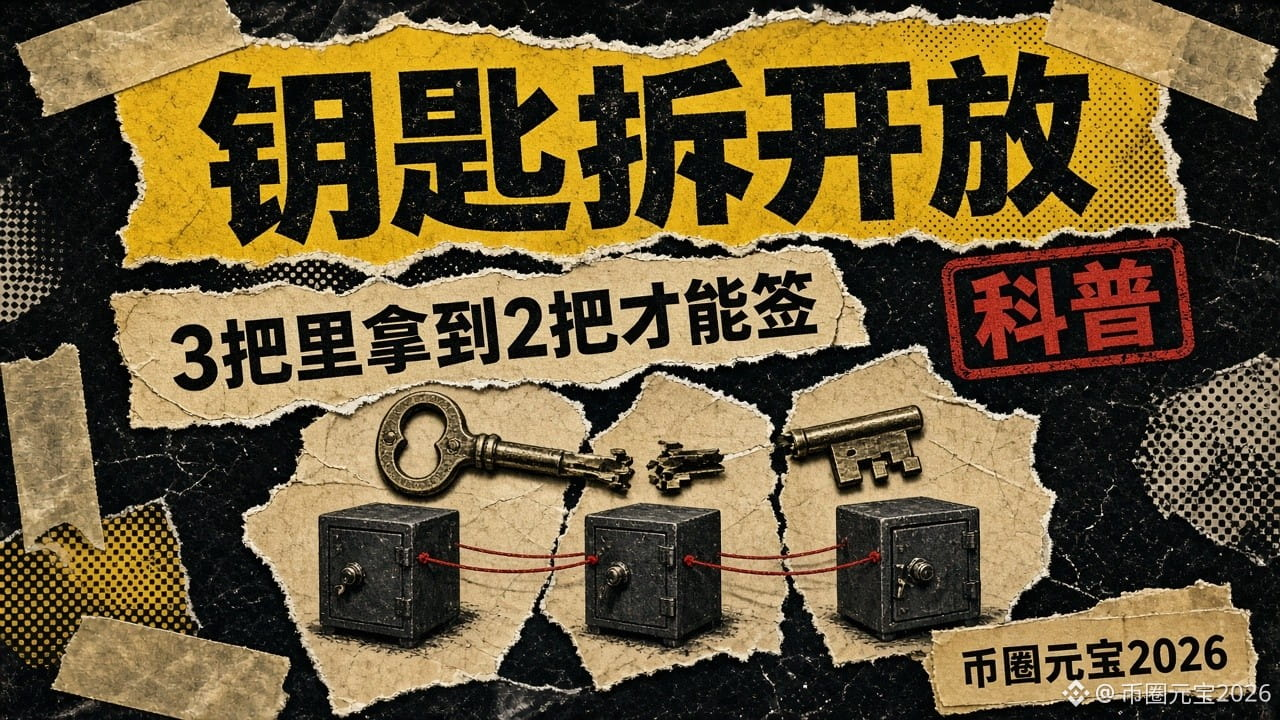
Minggu ini, yang diretas adalah hot wallet sebuah bursa. Pada minggu yang sama, saya membuka-buka dokumentasi produk Google Cloud: Multi-party Compute (kustodian komputasi multipihak), yang khusus mengelola kunci privat untuk menandatangani aset digital. Gagasannya bisa diringkas dalam satu kalimat: membagi satu kunci menjadi beberapa bagian, menyimpannya secara terpisah, dan tidak pernah menyatukannya saat menandatangani.
Berikut beberapa poin dari dokumentasi resminya:
1. Kekurangan cara lama: menyimpan kunci privat utuh di satu mesin enkripsi perangkat keras menciptakan satu titik kegagalan. Menyalinnya ke beberapa mesin di berbagai wilayah memang meningkatkan ketersediaan, tetapi setiap salinan tetap merupakan kunci privat utuh—sama saja dengan membuka lebih banyak pintu yang bisa dibobol.
2. Cara kerjanya: tanda tangan ambang batas (dokumentasi menyebut pengembangan yang diperkuat dari protokol DKLS23). Beberapa pihak yang berdiri sendiri masing-masing membuat dan menyimpan satu “bagian kunci”. Saat penandatanganan, semua pihak menghitung bersama untuk menghasilkan tanda tangan yang valid, tanpa satu pun pihak menyusun kunci privat utuh.
3. Batas keamanan: jika jumlah pihak yang dibobol kurang dari ambang batas, penyerang tidak bisa memalsukan tanda tangan ataupun memulihkan kunci privat. Jika beberapa pihak terputus atau rusak permanen, pihak yang tersisa tetap bisa menandatangani selama jumlahnya memenuhi ambang batas.
4. Contoh (inti dari penjelasan dalam dokumentasi): tiga anggota tim keuangan masing-masing memegang satu bagian, dan tanda tangan hanya bisa dibuat dengan persetujuan dua orang mana pun.
5. Cakupan dukungan: kurva secp256k1, yang digunakan oleh Bitcoin, Ethereum, dan rantai EVM; Ed25519 (Solana) tercantum sebagai “segera didukung”. Saat ini produk masih dalam versi pratinjau (Pre-GA).
Beberapa hal apa adanya:
· Ada satu bagian dokumentasi yang sangat jujur: strategi transaksi (misalnya batas transaksi dan daftar putih) hanya memberikan rekomendasi “izinkan/tolak”. Jika cukup banyak penanda tangan menyetujui, transaksi yang ditolak oleh strategi tetap bisa dijalankan. Tanda tangan ambang batas mencegah “satu titik dibobol”, tetapi tidak bisa mencegah “cukup banyak orang tertipu bersama-sama”.
· Memecah kunci bukan berarti uang otomatis aman. Penanda tangan bisa terkena phishing dan proses persetujuan bisa hanya formalitas; masalah tetap bisa terjadi.
· Laporan teknis lengkap resmi tentang bagian mana yang bermasalah dalam insiden pencurian minggu ini belum dirilis. Saya tidak akan mengaitkannya dengan MPC atau mengatakan “kalau memakai ini, tidak akan dicuri”.
· Orang kebanyakan tidak memerlukan kustodian untuk institusi, tetapi prinsipnya tetap berlaku: jangan menyimpan frasa pemulihan hanya di satu tempat, dan jangan memotret seluruhnya lalu mengunggahnya ke cloud.
Frasa pemulihanmu sekarang “satu salinan di satu tempat” atau “satu salinan yang digandakan di beberapa tempat”?
#MPC #钱包安全 #Edukasi
Minggu ini, yang diretas adalah hot wallet sebuah bursa. Pada minggu yang sama, saya membuka-buka dokumentasi produk Google Cloud: Multi-party Compute (kustodian komputasi multipihak), yang khusus mengelola kunci privat untuk menandatangani aset digital. Gagasannya bisa diringkas dalam satu kalimat: membagi satu kunci menjadi beberapa bagian, menyimpannya secara terpisah, dan tidak pernah menyatukannya saat menandatangani.
Berikut beberapa poin dari dokumentasi resminya:
1. Kekurangan cara lama: menyimpan kunci privat utuh di satu mesin enkripsi perangkat keras menciptakan satu titik kegagalan. Menyalinnya ke beberapa mesin di berbagai wilayah memang meningkatkan ketersediaan, tetapi setiap salinan tetap merupakan kunci privat utuh—sama saja dengan membuka lebih banyak pintu yang bisa dibobol.
2. Cara kerjanya: tanda tangan ambang batas (dokumentasi menyebut pengembangan yang diperkuat dari protokol DKLS23). Beberapa pihak yang berdiri sendiri masing-masing membuat dan menyimpan satu “bagian kunci”. Saat penandatanganan, semua pihak menghitung bersama untuk menghasilkan tanda tangan yang valid, tanpa satu pun pihak menyusun kunci privat utuh.
3. Batas keamanan: jika jumlah pihak yang dibobol kurang dari ambang batas, penyerang tidak bisa memalsukan tanda tangan ataupun memulihkan kunci privat. Jika beberapa pihak terputus atau rusak permanen, pihak yang tersisa tetap bisa menandatangani selama jumlahnya memenuhi ambang batas.
4. Contoh (inti dari penjelasan dalam dokumentasi): tiga anggota tim keuangan masing-masing memegang satu bagian, dan tanda tangan hanya bisa dibuat dengan persetujuan dua orang mana pun.
5. Cakupan dukungan: kurva secp256k1, yang digunakan oleh Bitcoin, Ethereum, dan rantai EVM; Ed25519 (Solana) tercantum sebagai “segera didukung”. Saat ini produk masih dalam versi pratinjau (Pre-GA).
Beberapa hal apa adanya:
· Ada satu bagian dokumentasi yang sangat jujur: strategi transaksi (misalnya batas transaksi dan daftar putih) hanya memberikan rekomendasi “izinkan/tolak”. Jika cukup banyak penanda tangan menyetujui, transaksi yang ditolak oleh strategi tetap bisa dijalankan. Tanda tangan ambang batas mencegah “satu titik dibobol”, tetapi tidak bisa mencegah “cukup banyak orang tertipu bersama-sama”.
· Memecah kunci bukan berarti uang otomatis aman. Penanda tangan bisa terkena phishing dan proses persetujuan bisa hanya formalitas; masalah tetap bisa terjadi.
· Laporan teknis lengkap resmi tentang bagian mana yang bermasalah dalam insiden pencurian minggu ini belum dirilis. Saya tidak akan mengaitkannya dengan MPC atau mengatakan “kalau memakai ini, tidak akan dicuri”.
· Orang kebanyakan tidak memerlukan kustodian untuk institusi, tetapi prinsipnya tetap berlaku: jangan menyimpan frasa pemulihan hanya di satu tempat, dan jangan memotret seluruhnya lalu mengunggahnya ke cloud.
Frasa pemulihanmu sekarang “satu salinan di satu tempat” atau “satu salinan yang digandakan di beberapa tempat”?
#MPC #钱包安全 #Edukasi