

#movevm
movevm
8,962 penayangan
34 Berdiskusi
Populer
Terbaru

·
--
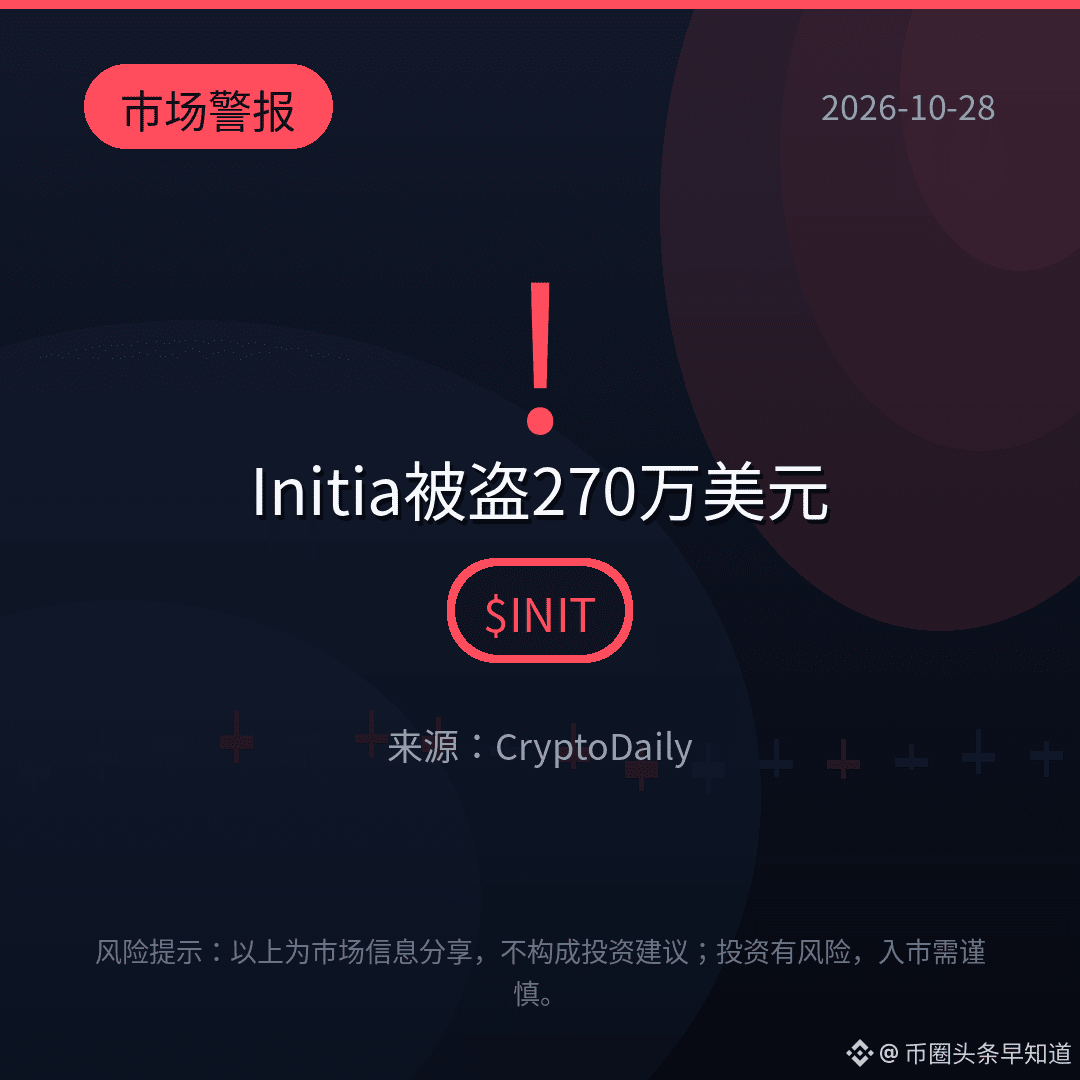
【Info Pasar】2,7 juta dolar AS “dicetak” begitu saja: celah cache MoveVM milik Initia memungkinkan penyerang memalsukan status dan mencatat saldo tanpa agunan. Sekitar 105 WETH, 1,4 juta AUSD0, dan 1,08 juta USDC kemudian dipindahkan melalui jembatan lintas rantai.
Aset “bayangan” tercipta, tetapi suplai INIT tidak bertambah. Masalahnya ada di lapisan eksekusi.
Rantai dihentikan pada 23 Oktober; patch sedang ditinjau.
Ada ranjau di lapisan eksekusi—apakah kamu panik?
$INIT $ETH $USDC
#INIT #MoveVM #lintasrantai
(Sumber: CryptoDaily)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; harap berhati-hati sebelum berinvestasi.
4

·
--
Sebuah celah pada cache menyebabkan Initia kehilangan sekitar US$2,7 juta dalam beberapa menit. Penyerang tidak mencetak INIT tambahan atau mengubah total suplai token, tetapi memalsukan status MoveVM dan mengkreditkan WETH, iUSD, serta USDC tanpa dukungan nyata ke akun mereka—angka muncul begitu saja di pembukuan, sementara aset on-chain benar-benar dipindahkan.
Rangkaian kejadiannya cukup jelas: pada 23 Oktober pukul 22.59 (UTC+8), penyerang memanfaatkan celah cache skrip MoveVM untuk melewati pemeriksaan keamanan. Sebelum jaringan dihentikan, sekitar 105 WETH dan 1,4 juta AUSD0 ditransfer keluar melalui LayerZero, sementara sekitar 1,08 juta USDC ditransfer keluar melalui Noble dan CCTP. Semuanya kemudian ditukar menjadi 1135.52 ETH, yang kini tersimpan di sebuah alamat Ethereum.
Hal yang perlu diperhatikan adalah total suplai tidak berubah dan tidak ada INIT yang dicetak, tetapi aset yang dicuri benar-benar nyata. L1 dan Rollup masih dalam keadaan dihentikan. Perbaikan keamanan diperkirakan selesai dan lolos audit dalam beberapa hari, sementara upaya pemulihan aset juga sedang dilakukan bersama mitra keamanan. Bagi ekosistem bridge lintas rantai dan MoveVM, setelah celah berupa pemeriksaan yang dilewati melalui lapisan cache ini terkonfirmasi, rincian perbaikan dalam laporan evaluasi insiden nantinya akan lebih berguna sebagai rujukan daripada jumlah kerugiannya.$BTC #Initia #MoveVM
$ETH $USDC #Ethereum

·
--
Begitu celah pada cache skrip dieksploitasi, aset sering kali terkuras lebih cepat daripada pengumuman diterbitkan.
Initia mengungkap serangan yang memanfaatkan kerentanan pada cache skrip MoveVM: penyerang berhasil memindahkan aset senilai sekitar US$2,7 juta. Tim menyatakan upaya pemulihan masih berlangsung. Masalah seperti ini bukan sekadar «kesalahan logika bisnis», melainkan menyangkut konsistensi cache di lapisan eksekusi—setelah jalur skrip yang sama disusupi, verifikasi on-chain mungkin tetap menunjukkan bahwa semuanya «tampak sah».
Cara memahaminya: ini menjadi pelajaran terbuka bagi ekosistem Move maupun lingkungan eksekusi apa pun yang sangat mengandalkan cache. Setelah peningkatan, periksa terlebih dahulu kebijakan invalidasi cache, pengikatan hash skrip, dan apakah tombol jeda darurat dapat langsung diaktifkan. Bagi pengguna, pastikan untuk memeriksa kanal resmi dan jangan mengeklik halaman phishing yang menjanjikan «pemulihan lebih awal».
#Initia #MoveVM #安全 #On-chain
16
·
--
MoveVM milik Initia memiliki kerentanan yang memungkinkan pemalsuan status, dan penyerang berhasil menarik dana senilai sekitar 2,7 juta dolar AS.
Insiden ini terjadi pada 23 Oktober pukul 22.59 (UTC+8). Menurut pengungkapan Initia, penyerang mengeksploitasi kerentanan cache skrip MoveVM, melewati pemeriksaan keamanan, lalu memalsukan status MoveVM sehingga akun mereka dikreditkan dengan WETH, iUSD, dan USDC yang tidak memiliki jaminan nyata. Hal yang sulit dideteksi adalah ini bukan pencetakan token secara langsung, melainkan membuat status tampak seolah-olah nyata dan melewati pemeriksaan keamanan.
Dana senilai sekitar 2,7 juta dolar AS dipindahkan dari blockchain, tetapi Initia menegaskan bahwa total pasokan token terkait tidak berubah, dan $INIT juga tidak dicetak. Dengan kata lain, catatan saldo telah dimanipulasi, tetapi jumlah total token itu sendiri tidak bertambah. Bagi para pemegang, data pasokan yang bersih bukan berarti kerugian tidak terjadi. Arus dana yang dicuri dan penanganannya selanjutnya adalah hal yang perlu diperhatikan.
MoveVM selama ini mengandalkan keamanan tipe dan model sumber daya sebagai keunggulannya. Masalah kali ini muncul pada cache skrip, yang merupakan detail implementasi di lapisan eksekusi. Semakin banyak proyek lintas rantai dan modular yang memilih MoveVM sebagai lingkungan eksekusi. Jika ada celah pada logika validasi lapisan cache, status palsu dapat melewati pemeriksaan yang seharusnya berlaku. Tim-tim di ekosistem Move patut menjadikan kasus ini sebagai bahan untuk melakukan pemeriksaan mandiri.
$USDC #Initia #MoveVM #InsidenKeamanan

·
--
1、Latar Belakang
Baru-baru ini, lembaga keamanan Hexens mengungkapkan temuannya bahwa terdapat kerentanan serius pada mesin virtual (virtual machine/VM) Move di blockchain Aptos. Masalah terkait segera diperbaiki setelah laporan dirilis, dan tidak menimbulkan kerugian dana di atas rantai (on-chain). Berdasarkan informasi publik, inti kerentanan berkaitan dengan kekurangan pada penanganan cache. Ini berpotensi memicu masalah kebingungan tipe (type confusion). Bagi Aptos, yang menjadikan Move sebagai lingkungan eksekusi utamanya, sensitivitas terhadap cacat tingkat dasar seperti ini sangat tinggi, karena yang terpengaruh bukan hanya satu protokol saja, melainkan seluruh batas kepercayaan (trusted boundary) pada lapisan eksekusi. ⚠️
2、Analisis Kerentanan
Dari perspektif teknis, Move selama ini dikenal dengan keamanan sumber daya dan kontrol izin. Karena itu, kunci dari kejadian kali ini bukan terletak pada kesalahan logika kontrak biasa, melainkan pada kelainan yang terjadi pada implementasi mesin virtual. Jika mekanisme cache, dalam kondisi tertentu, salah menggunakan kembali atau salah mengenali tipe, maka penyerang dapat melewati batasan yang ada dan memperoleh peran berizin tinggi yang seharusnya tidak dimiliki. Secara teoretis, ini berarti permukaan serangan dapat meluas dari satu aplikasi menjadi infrastruktur penting seperti pencetakan stablecoin (stable coin), validasi jembatan lintas rantai (cross-chain bridge), modul manajemen DeFi, dan lainnya.
Hexens juga menyebut bahwa tim peneliti membangun lingkungan simulasi yang mendekati mainnet dengan biaya yang relatif rendah, lalu melakukan verifikasi berulang atas jalur eksploitasi. Hal ini menunjukkan bahwa masalah tersebut bukan sekadar risiko di atas kertas, melainkan memiliki kemungkinan operasional yang nyata. Namun, pihak resmi Aptos menekankan bahwa keterpakaian (exploitability) dalam lingkungan nyata tergolong rendah. Ini juga menggambarkan adanya perbedaan antara status “risiko tinggi secara teori” dan “hambatan untuk dipraktikkan”. Secara objektif, perbedaan seperti ini tidak jarang terjadi dalam peristiwa keamanan; fokus utama tetap bahwa celah telah ditutup dengan cepat.
3、Dampak terhadap Pasar dan Ekosistem
Peristiwa ini memberikan dua sinyal bagi ekosistem Aptos. Pertama, keamanan blockchain lapisan dasar tidak bisa hanya dinilai dari keunggulan desain bahasa; implementasi VM, mekanisme cache, dan optimasi eksekusi juga dapat menjadi sumber risiko sistemik. Kedua, hadiah bug (bug bounty), pengungkapan oleh white hat, dan mekanisme perbaikan cepat sedang menjadi komponen penting dari daya saing blockchain. Tidak adanya kerugian dana pada kejadian ini pada dasarnya menunjukkan bahwa ekosistem memiliki respons darurat yang efektif. 🛡️
Dari sisi pasar, sentimen jangka pendek mungkin terganggu oleh frasa “kerentanan serius”, tetapi dalam jangka menengah-panjang yang lebih patut diperhatikan adalah efisiensi perbaikan, transparansi, serta langkah audit lanjutan. Jika pihak resmi dapat menjelaskan lebih lanjut cakupan patch, proses validasi, dan langkah pencegahan untuk risiko serupa, justru hal itu dapat membantu meningkatkan kepercayaan publik terhadap kemampuan tata kelola teknis Aptos.
4、Kesimpulan
Secara keseluruhan, ini bukan insiden black swan yang sudah menimbulkan kerugian, melainkan kasus yang memperlihatkan risiko pada lapisan eksekusi sekaligus menguji kemampuan respons keamanan proyek. Pada tahap saat ini, investor sebaiknya lebih fokus pada apakah Aptos ke depannya memperkuat audit VM, isolasi izin (permission isolation), dan perlindungan terpadu untuk infrastruktur penting. Bagi seluruh industri, inti keamanan public chain tidak lagi sekadar “apakah kode bisa dijalankan”, melainkan “apakah sistem dapat mendeteksi dan mengatasi risiko secara tepat waktu dalam skenario bertekanan tinggi”. 📌
#Aptos #MoveVM #crypto
140

Lihat terjemahan
⚔️ ĐỐI ĐẦU RỰC LỬA: $SUI vs $APT — Ai sẽ là vua Move VM chu kỳ này?Cùng xuất thân từ dự án Diem huyền thoại của Meta và sử dụng ngôn ngữ Move tối tân, cuộc chiến giữa $SUI và $APT luôn là tâm điểm chú ý của dòng tiền Layer 1 thế hệ mới.
Đặt lên bàn cân số liệu thực tế phiên hôm nay:
• Thanh khoản Spot 24h: $SUI áp đảo hoàn toàn với 77.57M USDT, gấp hơn 6.5 lần so với $APT (chỉ đạt 11.78M USDT).
• Khối lượng Phái sinh & OI: Open Interest của $SUI nén chặt ở mức 87.95M USDT; trong khi $APT chỉ đạt 15.73M USDT.
• Dấu chân Top Trader: Tài khoản tay to trên Binance Futures của $APT đang âm thầm gom Long cực mạnh với tỷ lệ Long/Short lên tới 2.32 (69.87% Long), trong khi $SUI duy trì tỷ lệ 1.75 (63.62% Long).
• Định giá & Dư địa: $SUI (0.88 USDT, MCap ~3.1B, FDV ~8.8B USD) vs $APT (0.62 USDT, MCap ~310M, FDV ~620M USD).
Góc nhìn dòng tiền:
$SUI đang chiếm trọn sự chú ý và thanh khoản của đám đông nhờ hệ sinh thái DeFi sôi động, nhưng mức FDV lớn và lịch unlock liên tục là bài toán cần thận trọng. Ngược lại, $APT dù thanh khoản bán lẻ trầm lắng hơn nhưng với vốn hóa nhẹ và tỷ lệ Long áp đảo của Smart Money, một nhịp nén vol ở phiên London hoàn toàn có thể kích hoạt sóng hồi bất ngờ.
Nếu chỉ được chọn ALL-IN một bên từ giờ đến hết chu kỳ, anh em chọn $SUI hay $APT?
$SUI $APT #CryptoDuel #MoveVM #Altcoins #BinanceSquare
⚔️ ĐỐI ĐẦU RỰC LỬA: $SUI vs $APT — Ai sẽ là vua Move VM chu kỳ này?
Cùng xuất thân từ dự án Diem huyền thoại của Meta và sử dụng ngôn ngữ Move tối tân, cuộc chiến giữa $SUI và $APT luôn là tâm điểm chú ý của dòng tiền Layer 1 thế hệ mới.
Đặt lên bàn cân số liệu thực tế phiên hôm nay:
• Thanh khoản Spot 24h: $SUI áp đảo hoàn toàn với 77.57M USDT, gấp hơn 6.5 lần so với $APT (chỉ đạt 11.78M USDT).
• Khối lượng Phái sinh & OI: Open Interest của $SUI nén chặt ở mức 87.95M USDT; trong khi $APT chỉ đạt 15.73M USDT.
• Dấu chân Top Trader: Tài khoản tay to trên Binance Futures của $APT đang âm thầm gom Long cực mạnh với tỷ lệ Long/Short lên tới 2.32 (69.87% Long), trong khi $SUI duy trì tỷ lệ 1.75 (63.62% Long).
• Định giá & Dư địa: $SUI (0.88 USDT, MCap ~3.1B, FDV ~8.8B USD) vs $APT (0.62 USDT, MCap ~310M, FDV ~620M USD).
Góc nhìn dòng tiền:
$SUI đang chiếm trọn sự chú ý và thanh khoản của đám đông nhờ hệ sinh thái DeFi sôi động, nhưng mức FDV lớn và lịch unlock liên tục là bài toán cần thận trọng. Ngược lại, $APT dù thanh khoản bán lẻ trầm lắng hơn nhưng với vốn hóa nhẹ và tỷ lệ Long áp đảo của Smart Money, một nhịp nén vol ở phiên London hoàn toàn có thể kích hoạt sóng hồi bất ngờ.
Nếu chỉ được chọn ALL-IN một bên từ giờ đến hết chu kỳ, anh em chọn $SUI hay $APT ?
$SUI $APT #CryptoDuel #MoveVM #Altcoins #BinanceSquare
285
·
--
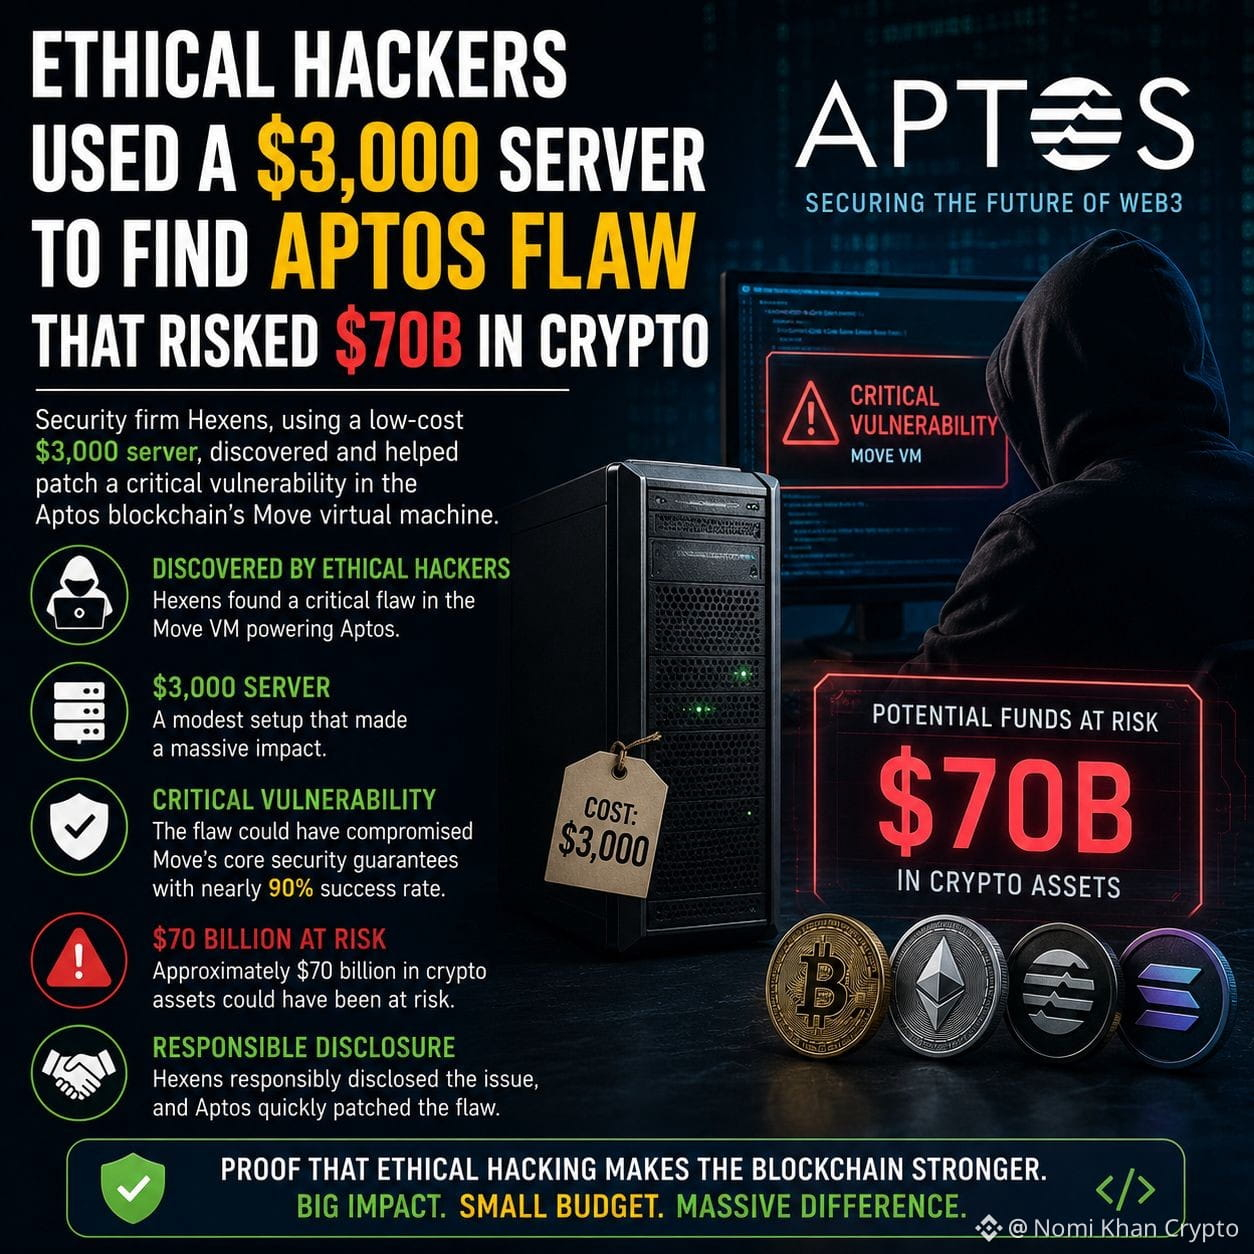
🚨 Peretas Etis Mencegah Bencana Kripto Berpotensi $70 Miliar
Sebuah tim peretas etis dari Hexens menemukan kerentanan kritis di Aptos blockchain's Move Virtual Machine hanya dengan server senilai $3.000.
$APT
{spot}(APTUSDT)
$DL
{alpha}(560xcd806d0eb9465020994c9e977cbe34fe430172ae)
Kelemahan tersebut dilaporkan memiliki tingkat keberhasilan hampir 90% dan dapat melemahkan jaminan keamanan inti dari bahasa pemrograman Move, berpotensi menempatkan sekitar $70 miliar aset kripto dalam risiko.
Dengan bekerja secara bertanggung jawab, para peneliti melaporkan masalah ini kepada tim Aptos, sehingga kerentanan dapat ditambal sebelum sempat dieksploitasi.
Insiden ini menegaskan peran penting peretas etis dan audit keamanan proaktif dalam melindungi ekosistem blockchain.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
🚨 Peretas Etis Mencegah Bencana Kripto Berpotensi $70 Miliar
Sebuah tim peretas etis dari Hexens menemukan kerentanan kritis di Aptos blockchain's Move Virtual Machine hanya dengan server senilai $3.000.
$APT
$DL
Kelemahan tersebut dilaporkan memiliki tingkat keberhasilan hampir 90% dan dapat melemahkan jaminan keamanan inti dari bahasa pemrograman Move, berpotensi menempatkan sekitar $70 miliar aset kripto dalam risiko.
Dengan bekerja secara bertanggung jawab, para peneliti melaporkan masalah ini kepada tim Aptos, sehingga kerentanan dapat ditambal sebelum sempat dieksploitasi.
Insiden ini menegaskan peran penting peretas etis dan audit keamanan proaktif dalam melindungi ekosistem blockchain.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
165

·
--
$APT VULNERABILITY BISA MENGANCAM $700 MILIAR – TERSELESAIKAN DALAM BEBERAPA JAM 🛡️
Sebuah kerentanan kritis ditemukan pada Aptos Move VM pada Februari, dengan estimasi paparan risiko teoretis sebesar $700 miliar di seluruh ekosistem. Tim Aptos menambal mainnet dalam hitungan jam, dan tidak ada dana pengguna yang hilang.
Hexens menunjukkan tingkat keberhasilan serangan 90% dengan hanya menggunakan server seharga $3.000, tanpa memerlukan akses validator. Meskipun kemampuan dieksploitasi di dunia nyata dinilai minimal, temuan ini menyoroti bagaimana celah pada satu VM dapat merembet ke jembatan (bridges), stablecoin, dan protokol DeFi.
Apakah Anda sudah cukup memperhatikan risiko infrastruktur yang mendasari pada ekosistem layer‑1?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28
·
--
PeretasEtisTemukanKelemahanAptosBerisiko$70B
🚨 Peringatan Keamanan Web3: Peretas Etis Selamatkan Aptos dari Ancaman $70B
Pengingat yang tegas tentang betapa krusialnya peretas white-hat bagi ekosistem blockchain. Sebuah kerentanan besar yang bersifat penting bagi bisnis baru saja ditemukan dan ditambal di Jaringan Aptos—yang berpotensi menempatkan aset senilai perkiraan $70 Miliar dalam risiko.
Berikut yang terjadi:
🛡️ Cacat/Kelemahan: Peretas etis mengidentifikasi kerentanan serius yang mengintai di dalam Move Virtual Machine (MoveVM)—mesin yang menjalankan smart contract milik Aptos.
•📉 Risikonya: Jika dieksploitasi, bug ini bisa memicu pemadaman layanan besar-besaran (denial-of-service/DoS) yang menghancurkan node jaringan, atau bahkan menghentikan operasi sepenuhnya, membekukan nilai miliaran.
💰 Ketidakseimbangan: Mengejutkan, para peneliti mencatat bahwa menjalankan eksploitasi tersebut hanya akan menelan biaya serendah $3.000 bagi penyerang.
✅ Solusinya: Tim Aptos bergerak cepat untuk menerapkan tambalan (patch), berhasil mengamankan jaringan sebelum aktor berbahaya sempat memanfaatkan celah tersebut.
💡 Poin Besar
Ini adalah contoh nyata mengapa program bug bounty yang kuat dan audit protokol yang berkelanjutan itu bukan pilihan—melainkan fondasi. Keamanan dalam Web3 bukan tonggak sekali jadi; ini adalah pertempuran yang terus berlangsung. Salut kepada para peneliti keamanan yang menangkapnya sebelum bencana terjadi.
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
133
·
--
Musim koin tiruan diam-diam naik—ada koin yang mungkin belum kamu perhatikan 👀
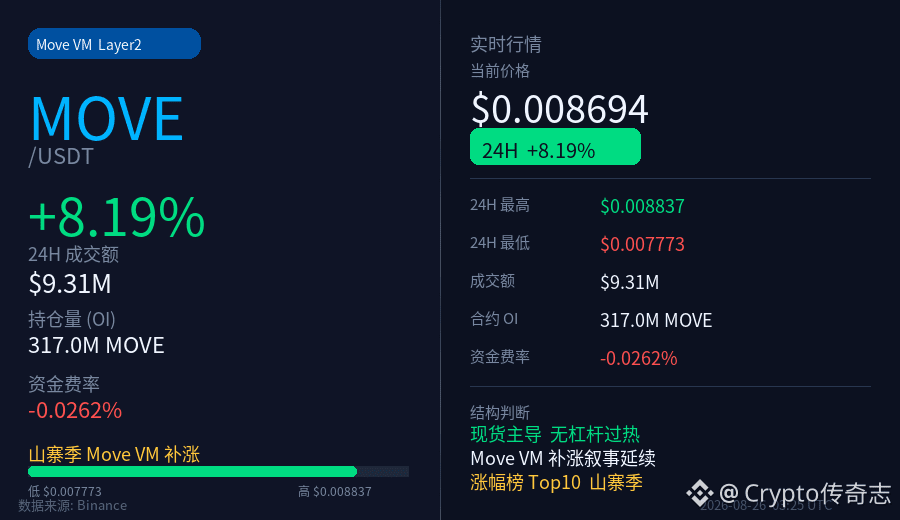
MOVE (Move VM Layer2) hari ini diam-diam masuk ke jajaran 10 besar kenaikan, +8,2%, dan strukturnya rapi—
📌 Sekarang di mana?
- Harga saat ini: $0.00869
- Kenaikan 24H: +8,19%
- Nilai transaksi: sekitar 9,3 juta USDT
- Kontrak OI: 317 juta koin MOVE
📌 Strukturnya bagaimana?
- Funding rate -0,026%, sedikit insentif untuk posisi short
- Artinya kenaikan kali ini didorong spot, bukan ditumpuk oleh leverage kontrak
- OI tidak menunjukkan anomali yang jelas, tidak ada sinyal panas untuk mengejar long
📌 Cerita apa yang sedang dibahas di baliknya?
Sentimen musim koin tiruan sedang menyebar secara keseluruhan. Karena narasi Move VM sebagai virtual machine smart contract generasi berikutnya, kali ini berpotensi masuk ke daftar “lanjut naik” yang didorong oleh dana.
Peningkatan BNBChain Pasteur turut mengangkat sentimen ekosistem, sehingga seluruh lapisan L2/VM yang kurang populer ikut diuntungkan.
Bukan berarti harus beli, hanya pengingat: struktur seperti yang muncul di papan kenaikan—tidak banyak dibahas tapi diam-diam ditarik—sering kali menjadi sinyal yang patut dilihat lebih sekali di tengah musim koin tiruan 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance广场
Klik kartu kecil di bawah untuk melihat pergerakan harga cepat👇
1
139
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
33,288 penayangan
854 Berdiskusi
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
24,524 penayangan
546 Berdiskusi
3
#$1.5BInLeveragedCryptoBetsLiquidated
52,109 penayangan
267 Berdiskusi
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4,508 penayangan
82 Berdiskusi
5
#KOSPIFalls3.53%BackBelow6000
69,417 penayangan
1,150 Berdiskusi
6
#AmazonSharesFallAbout7%InPremarketTrading
32,702 penayangan
628 Berdiskusi
7
#USMidtermElections
273,003 penayangan
2,412 Berdiskusi
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
34,649 penayangan
96 Berdiskusi
9
#BinanceWillListPredictPREDICT
105,580 penayangan
1,448 Berdiskusi
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,396 penayangan
115 Berdiskusi