

#ledger
ledger
965,369 penayangan
1,481 Berdiskusi
Populer
Terbaru
·
--
Orang-orang di blockchain kehilangan uang, sementara Sun dan orang-orang di sekitarnya berpura-pura punya perasaan mendalam.
#Tron #Ledger
Para penyerang mencuri frasa pemulihan dengan menggunakan perangkat Ledger yang telah dimodifikasi oleh distributor di Asia Tenggara. Sekitar 70,5 juta dolar AS dalam USDT di jaringan TRON dengan cepat dicuci, mencakup 75,6% dari total kerugian dalam insiden ini. Setelah kejadian, Tether membekukan sekitar 10 juta dolar, tetapi sisanya sudah lama menghilang ke tempat yang tak terlihat. Pihak resmi TRON maupun Sun sendiri tidak mengajukan rencana kompensasi atau memberikan tanggapan sistematis.
Agustus tahun ini, Sun menggugat jt untuk menagih kembali 30 juta yuan yang disebutnya sebagai "uang seserahan", lalu menerbitkan tulisan panjang sepanjang enam ribu karakter yang mengungkap detail pribadi. Setelah jt menanggapi, "Aku tidak akan menjual jiwaku demi uang," Sun menyatakan, "Dia sudah pergi, lampunya tetap harus dimatikan." Seolah-olah masalahnya sudah selesai. Namun pada Oktober, ia kembali mengungkit kisah lama itu dalam siaran langsung dan berkata, "Bahkan kalau aku memberi jt 5 miliar atau 50 miliar, dia tetap tak akan bisa ditahan." Warganet mengejeknya sebagai "merekayasa drama penipuan investasi untuk mencari perhatian."
Maka kontrasnya terasa begitu mencolok: di satu sisi, pengguna TRON menderita kerugian besar karena dompet perangkat keras mereka telah dimodifikasi; di sisi lain, Sun berulang kali mengunyah kisah cinta yang katanya sudah "mematikan lampu" itu di depan kamera. Baru-baru ini, ia juga mengungkapkan bahwa ia bahkan menyerahkan keputusan penting dalam hidup kepada AI. Namun, menghadapi kerugian nyata berupa uang sungguhan di ekosistem TRON, AI tampaknya tidak memberikan saran apa pun, dan ia sendiri memilih bungkam.
Lampu Sun memang sudah dimatikan, tetapi lubang senilai lebih dari 70 juta dolar di jaringan TRON masih menyala.
2
263
·
--
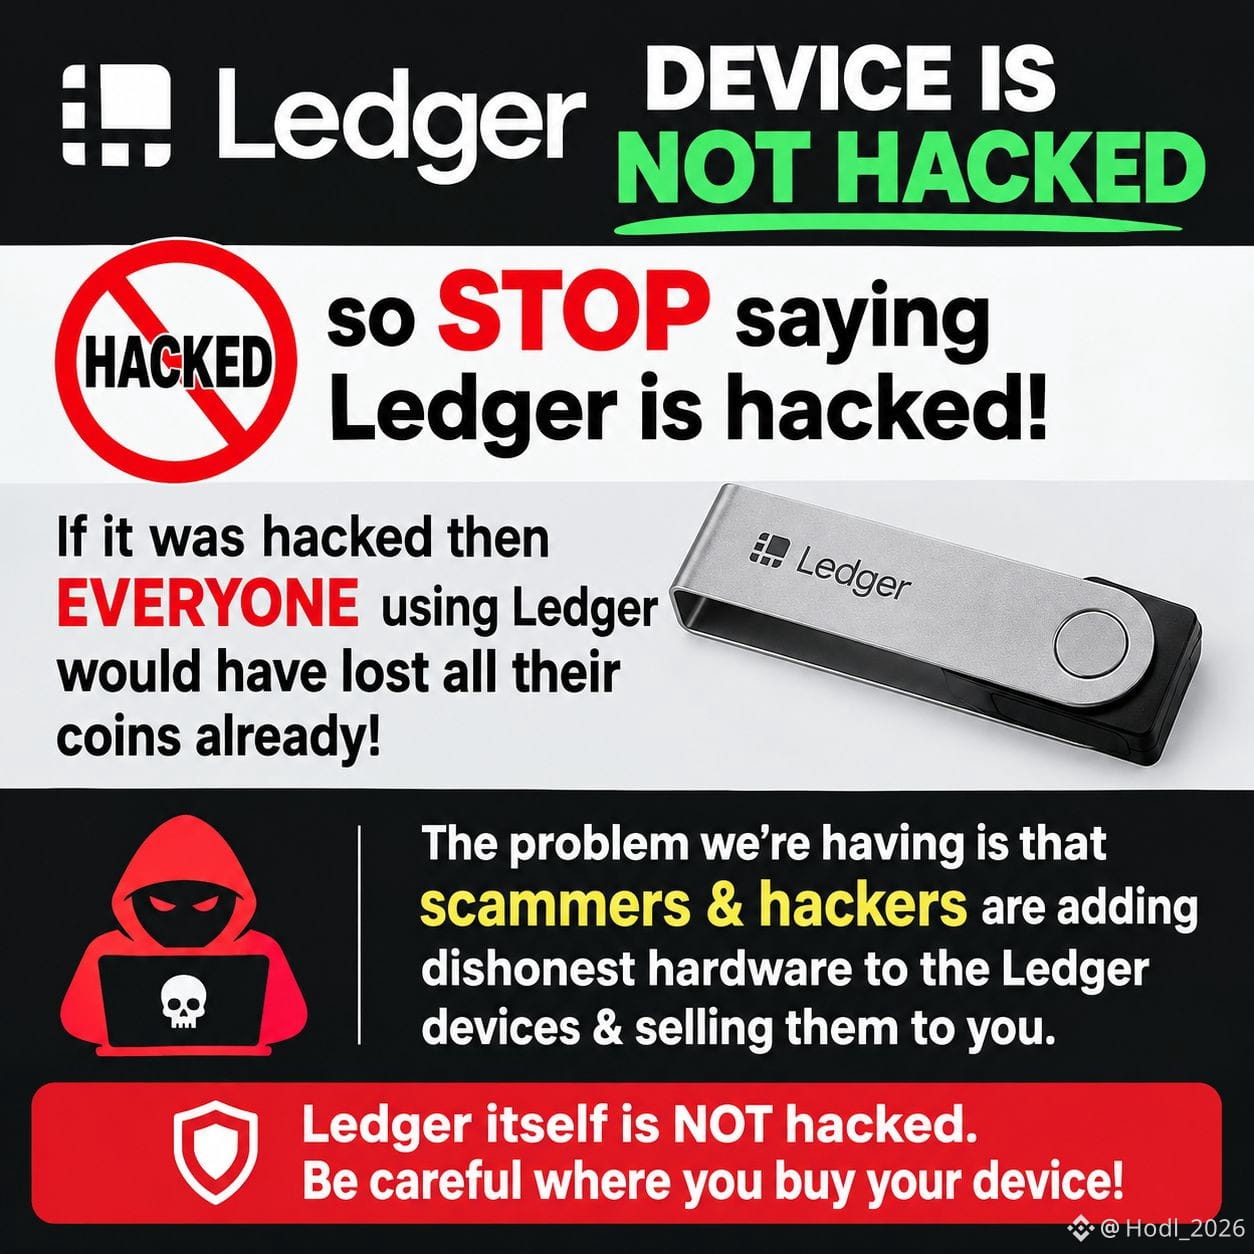
Perangkat #Ledger TIDAK DIRETAS, jadi BERHENTILAH mengatakan Ledger diretas!
Jika Ledger diretas, SEMUA ORANG yang menggunakannya pasti sudah kehilangan semua koin mereka!
Masalah yang kita hadapi adalah penipu & peretas memasang perangkat keras palsu pada perangkat Ledger & menjualnya kepada Anda.
#StaySafe
Jika Ledger diretas, SEMUA ORANG yang menggunakannya pasti sudah kehilangan semua koin mereka!
Masalah yang kita hadapi adalah penipu & peretas memasang perangkat keras palsu pada perangkat Ledger & menjualnya kepada Anda.
#StaySafe
124

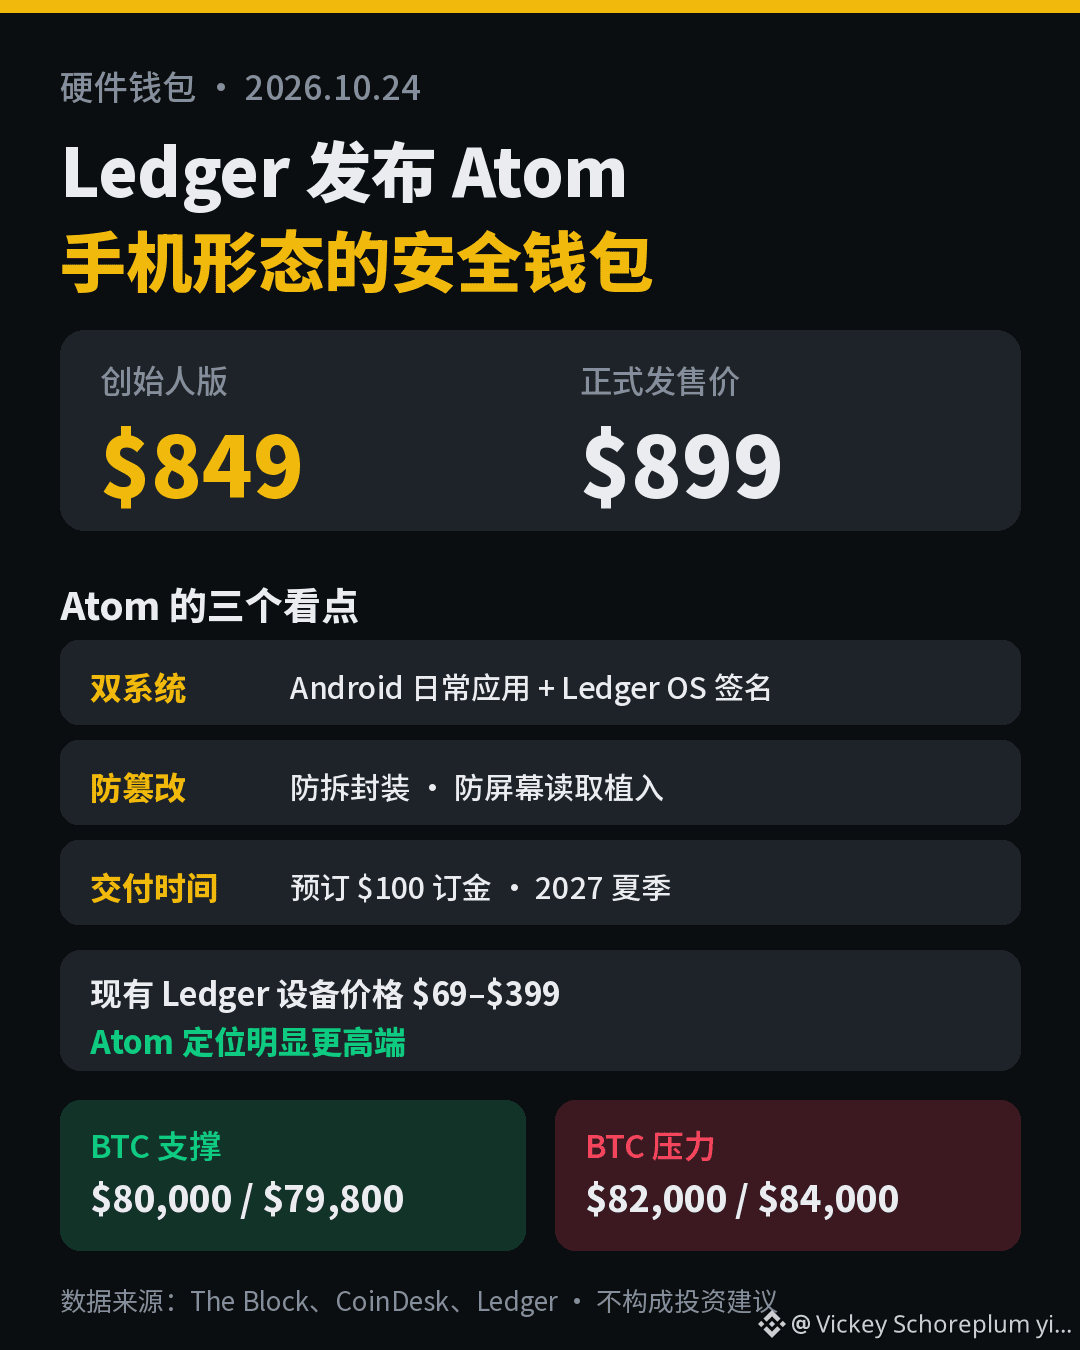
📱 Dompet perangkat keras jadi “ponsel”? Mengapa Ledger Atom diluncurkan sekarang?
Pada 15 Oktober, Ledger memperkenalkan Atom di konferensi Op3n di Paris: perangkat yang dapat menjalankan aplikasi Android sehari-hari sekaligus tetap memiliki chip keamanan terpisah. Menurut The Block, edisi Founders dibanderol $849 dan dapat dipesan dengan uang muka $100 yang dapat dikembalikan sepenuhnya. Setelah resmi diluncurkan, harganya menjadi $899, sementara harga dompet perangkat keras Ledger saat ini berkisar antara $69–$399.
📌 Informasi utama
• Sistem ganda: Android menjalankan aplikasi sehari-hari, sedangkan penandatanganan dilakukan dalam mode aman Ledger OS
• Anti-rusak: Dilengkapi desain kemasan antirusak dan perlindungan dari pemasangan alat untuk membaca layar, sebagai respons terhadap insiden rantai pasok CryptoBilis baru-baru ini
• Ekosistem: Berencana mengintegrasikan aplikasi Seeker dari Solana Mobile
• Diperkirakan dikirim pada musim panas 2027; saat ini baru bisa dipesan dan belum merupakan produk jadi
💡 Dampak terhadap pasar
Kebutuhan akan keamanan penyimpanan mandiri kembali menjadi sorotan di tengah risiko rantai pasok. Namun, Atom baru akan dikirim pada 2027, sehingga dampak jangka pendeknya terhadap harga kripto terbatas dan lebih banyak menjadi narasi industri. Klaim keamanannya masih perlu dibuktikan melalui perangkat keras yang sesungguhnya.
📊 Level acuan BTC (harga saat ini sekitar $80,800, 24 jam -1.3%)
• Support: $80,000 / $79,800
• Resistance: $82,000 / $84,000
🤔 Apakah kamu akan mengeluarkan $849 untuk dompet berbentuk “ponsel”, atau tetap menggunakan ponsel biasa plus dompet perangkat keras? Yuk, diskusikan di kolom komentar 👇
👉 Trading BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#Ledger发布Atom手机形态钱包 #Ledger #硬件钱包 #BTC
⚠️ Informasi di atas bukan merupakan saran investasi. Harap perhatikan risikonya.
91

Lihat terjemahan
你的冷钱包可能在出厂时就被装了后门——这不是散布恐慌,是 Ledger 自己承认的。
10 月 9 日 Ledger 披露:东南亚经销商 CryptoBilis(印尼/马来西亚/菲律宾)售出的设备里藏有未授权硬件植入体,读取屏幕信号偷走 24 词助记词,再经 LTE 外传。用户什么都没做错,设备本身就是内鬼。
Galaxy Research 10 月 17 日链上核算:1M 被掏空,474 个受害钱包;Bitquery 早前统计 2.9M / 311 个地址。资金跨 7 条链(、、、BNB Chain 等)流经 THORChain、Tornado Cash 洗钱。Tether 冻了 0M USDT,PeckShield 追踪到 .89M 进了币安 TRON 充值地址。
最离谱的是回应:Ledger 推出 99 的安卓造型新机 Atom,2027 年中才出货,且不给受害者换机。短期真正的答案只有一条——只从官网买。
#安全 #Ledger
104
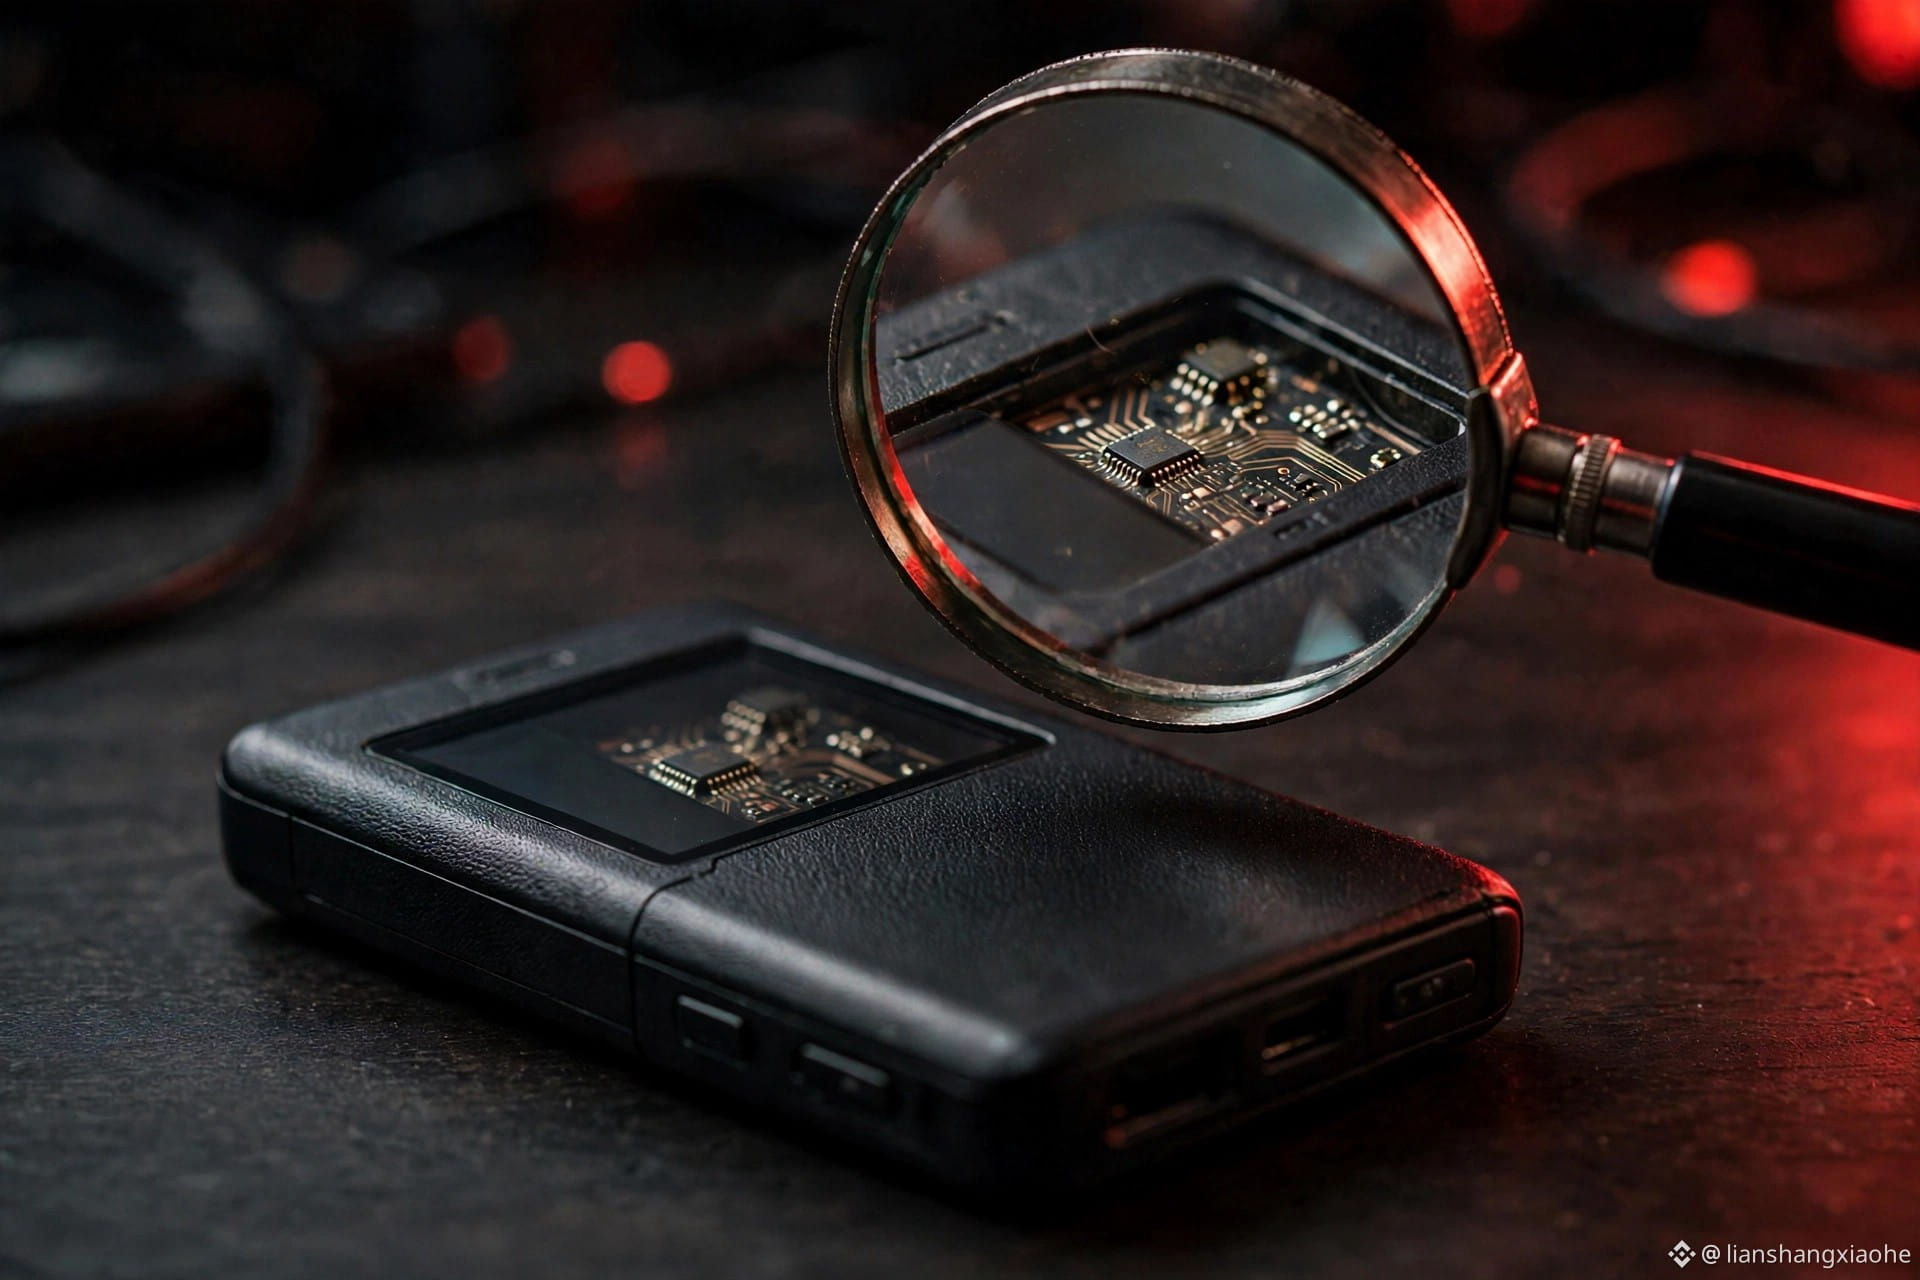
Musuh paling menakutkan bagi dompet perangkat keras bukanlah peretas, melainkan distributor. Ledger secara resmi mengonfirmasi pada 10/10: perangkat yang dijual oleh distributor Asia Tenggara CryptoBilis telah dipasangi implan tersembunyi LTE—baterai kecilnya diganti untuk menyediakan ruang. Begitu layar menampilkan 24 kata frasa pemulihan, kata-kata itu diam-diam dibaca lalu dikirim langsung melalui eSIM, tanpa perlu perangkatmu terhubung ke internet. Yang paling memalukan: Genuine Check resmi Ledger lolos pada setiap perangkat yang telah dimodifikasi, dan chip keamanannya sama sekali tidak disentuh. Kerugian di blockchain diperkirakan mencapai 90 hingga 102 juta dolar AS, dari 324 dompet; TRON mengalami pencurian terbesar, sekitar 70,5 juta dolar. Kebetulan, dua hari lalu Ledger baru saja meluncurkan ponsel kripto Atom seharga 849 dolar AS, dengan pesan resmi bahwa perangkat itu dibuat untuk dunia seperti ini. Pengingat: jika pernah membeli Ledger melalui saluran pihak ketiga, jangan gunakan perangkat itu lagi. Segera pindahkan aset ke seed baru pada perangkat baru. #Ledger #DompetPerangkatKeras
Musuh paling menakutkan bagi dompet perangkat keras bukanlah peretas, melainkan distributor. Ledger secara resmi mengonfirmasi pada 10/10: perangkat yang dijual oleh distributor Asia Tenggara CryptoBilis telah dipasangi implan tersembunyi LTE—baterai kecilnya diganti untuk menyediakan ruang. Begitu layar menampilkan 24 kata frasa pemulihan, kata-kata itu diam-diam dibaca lalu dikirim langsung melalui eSIM, tanpa perlu perangkatmu terhubung ke internet. Yang paling memalukan: Genuine Check resmi Ledger lolos pada setiap perangkat yang telah dimodifikasi, dan chip keamanannya sama sekali tidak disentuh. Kerugian di blockchain diperkirakan mencapai 90 hingga 102 juta dolar AS, dari 324 dompet; TRON mengalami pencurian terbesar, sekitar 70,5 juta dolar. Kebetulan, dua hari lalu Ledger baru saja meluncurkan ponsel kripto Atom seharga 849 dolar AS, dengan pesan resmi bahwa perangkat itu dibuat untuk dunia seperti ini. Pengingat: jika pernah membeli Ledger melalui saluran pihak ketiga, jangan gunakan perangkat itu lagi. Segera pindahkan aset ke seed baru pada perangkat baru. #Ledger #DompetPerangkatKeras
141

🕵️ Dompet hardware tidak diretas, tapi uangnya hilang: masalahnya ada pada “beli dari mana”
Kasus penyisipan chip Ledger masih terus bergulir. Dalam beberapa hari terakhir, banyak orang kembali membahasnya, jadi perlu diingatkan lagi.
Berikut fakta yang sudah diketahui:
🔹 Pada 13 Oktober, Ledger menyatakan bahwa perangkat yang dijual melalui distributor Asia Tenggara CryptoBilis telah dipasangi perangkat keras tersembunyi yang dapat membaca 24 kata frasa pemulihan yang ditampilkan di layar
🔹 Perkiraan berdasarkan data on-chain bervariasi: Galaxy Research mencatat sekitar 474 alamat korban dan sekitar 91 juta dolar AS, dengan sekitar 56,6 juta masih berada di dompet penyerang; analis lain menyebut lebih dari 300 dompet dan kerugian di atas 86 juta dolar AS
🔹 Sebuah unggahan menyebut pencurian kecil pertama sudah terjadi pada 8 September
🔹 Trezor mengumumkan akan mengurangi jumlah distributor resminya mulai 1 Januari 2027 dan telah berhenti mengirimkan stok baru kepada mitra terkait. Trezor juga menyatakan tidak ada bukti bahwa perangkatnya telah diretas
Bagian yang paling menyakitkan: chip keamanan itu sendiri sama sekali tidak diretas. Yang dibobol adalah proses pengemasan dan pengiriman.
Menurut saya:
Dompet hardware melindungi kita dari “orang-orang di internet”, tetapi tidak dari “orang yang sudah membuka kotakmu”. Menghemat beberapa puluh ribu rupiah dengan membeli dari kanal tidak resmi sama saja dengan menyerahkan frasa pemulihanmu untuk disimpan orang asing.
Berikut beberapa kebiasaan yang bisa langsung diterapkan:
1. Beli hanya dari situs resmi atau kanal yang secara jelas tercantum oleh merek tersebut
2. Setelah barang diterima, periksa kemasannya dan ikuti prosedur verifikasi perangkat resmi
3. Selalu buat sendiri frasa pemulihanmu. Jika ada “kartu frasa pemulihan yang sudah diisi sebelumnya”, langsung buang
4. Simpan aset dalam jumlah besar di beberapa tempat; jangan andalkan satu perangkat untuk semuanya
Kamu beli dompet hardware-mu di mana? Situs resmi, platform e-commerce, atau barang bekas? Yuk, cerita di kolom komentar 👇
#硬件钱包 #资产安全 #Ledger #KeamananKripto
3

·
--
Pada 9 Oktober, brankas yang paling dipercaya di dunia kripto dibobol. Sistem enkripsi Ledger tetap utuh, dan tidak ada yang mengeklik tautan phishing. Masalahnya terjadi pada tahap yang lebih awal: sebelum perangkat sampai ke tanganmu, seseorang sudah melihat seed phrase-mu.
Mari bahas kejadian ini terlebih dahulu. Pada 9 Oktober, detektif on-chain Specter menemukan banyak laporan di X dan Reddit tentang pengguna Ledger yang asetnya dicuri. Setelah menelusuri jejak on-chain, ditemukan lebih dari 300 dompet yang dikuras di berbagai jaringan, termasuk Bitcoin, Ethereum, dan Tron. Peneliti pihak ketiga memperkirakan kerugiannya mencapai 86–93 juta dolar AS. Ledger kemudian mengeluarkan dua pernyataan untuk mengonfirmasi bahwa semua kasus yang telah diverifikasi melibatkan perangkat dari distributor Asia Tenggara yang sama, CryptoBilis. Bahkan, di salah satu perangkat yang terdampak benar-benar ditemukan implan perangkat keras tanpa izin.
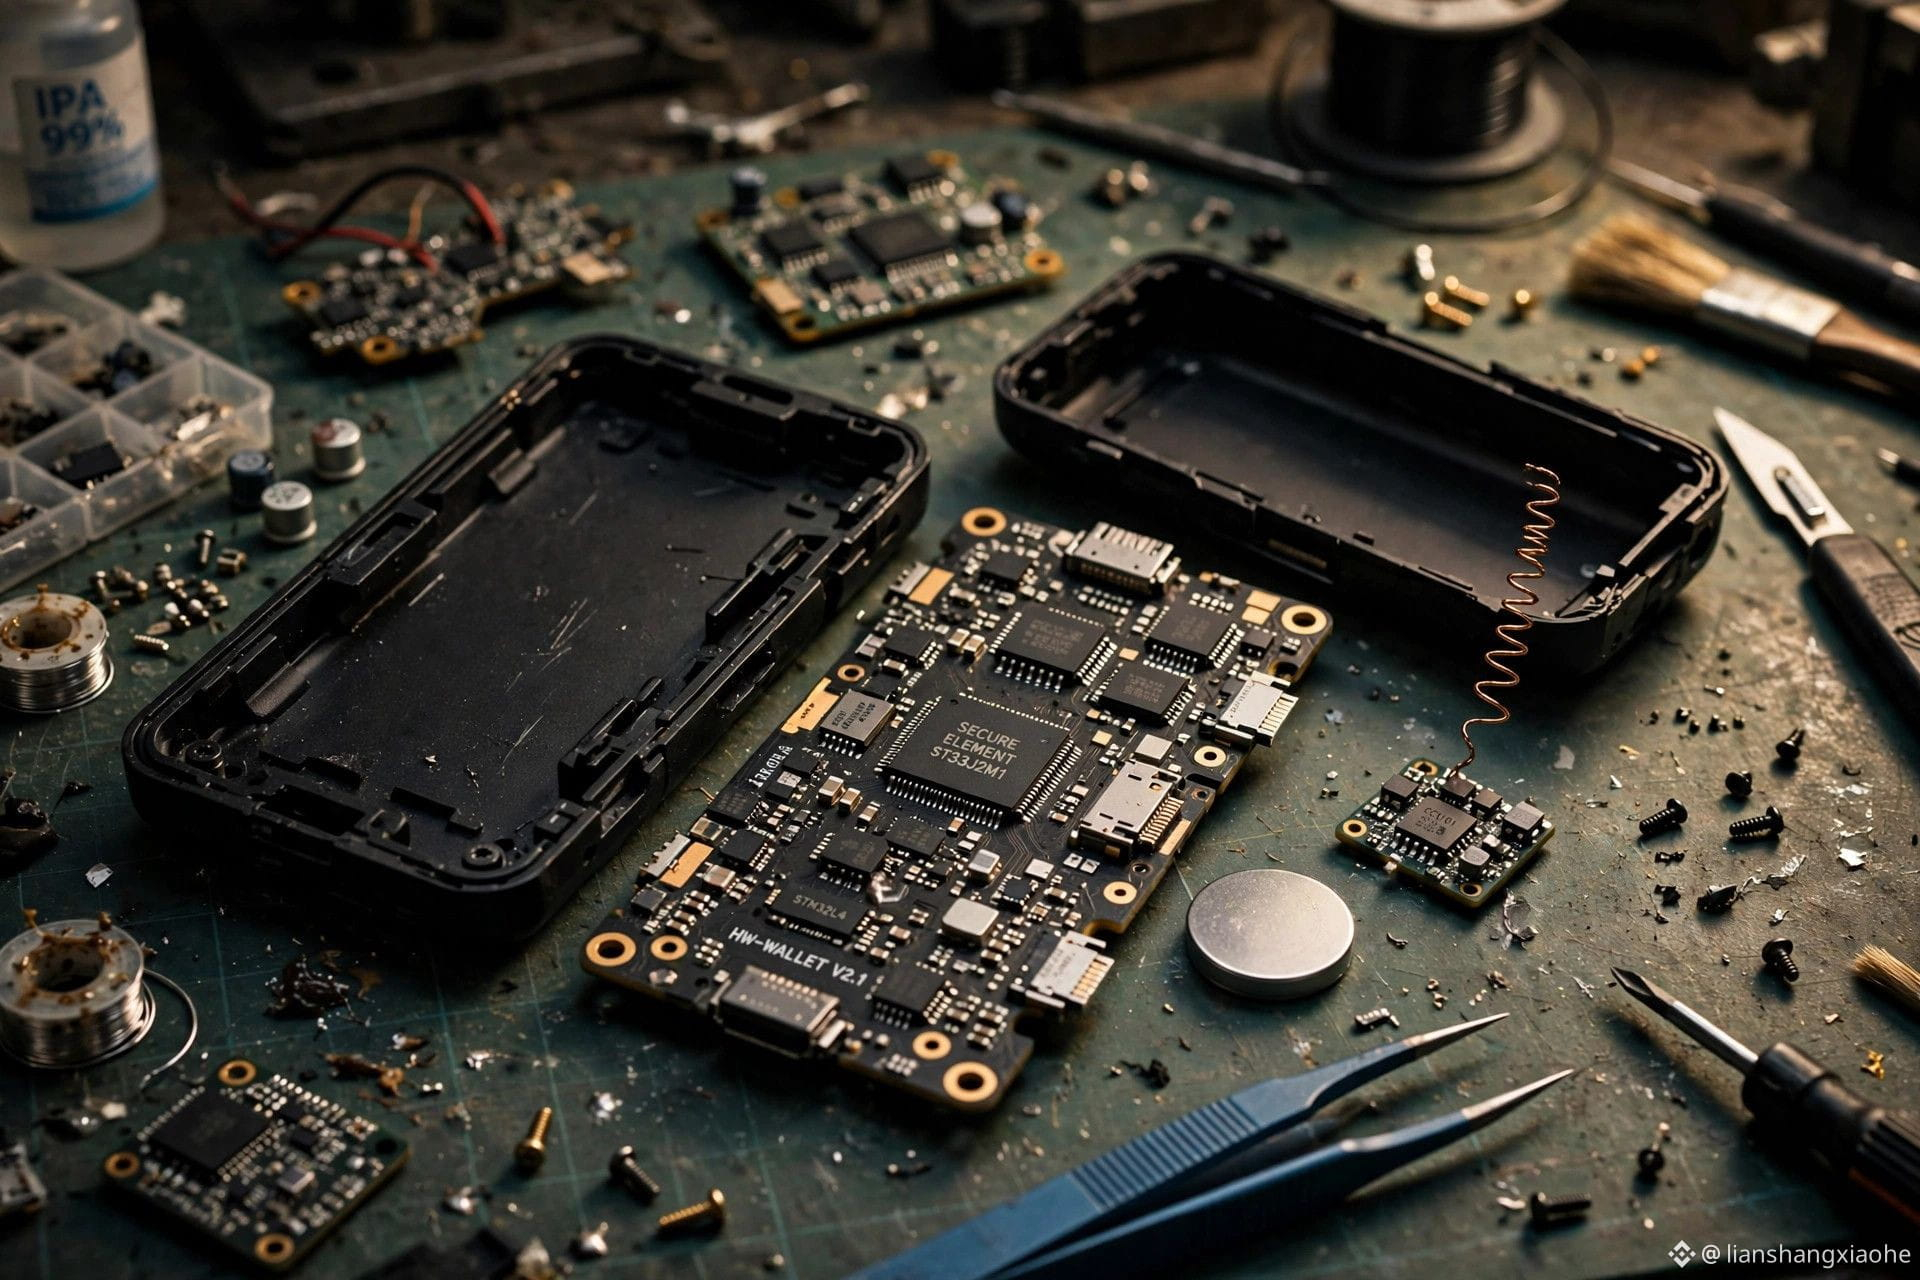
Mantan CEO Mt. Gox, Mark Karpelès, membongkar perangkat yang kemasannya masih utuh dan mengetahui cara kerja implan ini. Di bawah bantalan layar tersembunyi sebuah modul kecil: mikrokontroler yang terhubung ke kabel data SPI layar, modul LTE dengan eSIM, dan sebuah antena. Saat kamu menyalakan perangkat dan membuat seed phrase, kata-kata muncul satu per satu di layar untuk kamu salin. Modul ini menyadap data layar secara langsung, merekam lengkap 24 kata tersebut, lalu mengirimkannya kepada penyerang melalui jaringan seluler. Setelah itu, semuanya mudah: penyerang menggunakan seed phrase itu untuk langsung menguras dompet.
Yang paling menyakitkan, perangkat ini lolos pemeriksaan keaslian Ledger. Secure element-nya asli, seed phrase-nya asli, tanda tangannya pun asli. Secure element dapat memastikan private key tidak diekspor, tetapi tidak bisa mencegah seseorang memotret layar. Private key tidak pernah meninggalkan perangkat, tetapi seed phrase dicuri dalam beberapa detik saat ditampilkan.
Yang lebih bikin merinding, perangkat ini sudah mengalami tiga generasi pengembangan. Generasi pertama masih dirakit dengan kabel yang disolder secara manual, dan baterainya harus diganti dengan ukuran yang lebih kecil. Generasi kedua menggunakan papan sirkuit fleksibel. Generasi ketiga yang terbaru paling mengerikan: saat casing dibuka, baterai dan papan utama bawaan tetap utuh, hanya ada antena hitam tipis di tepi atas casing. Ini bukan pekerjaan rakitan perorangan, melainkan serangan rantai pasok yang didukung riset dan pengembangan, iterasi, serta kemampuan organisasi.
Apa artinya kejadian ini bagi kita, investor ritel? Ada tiga hal yang perlu kujelaskan. Pertama, beli dompet perangkat keras hanya dari situs resmi. Jangan tergiur distributor yang tampak resmi atau selisih harga yang lebih murah beberapa puluh yuan. Semua perangkat yang terdampak kali ini berasal dari jalur distributor, sementara tidak satu pun perangkat yang dijual langsung di situs resmi terkena dampak. Kedua, jangan buru-buru menggunakan perangkat setelah menerimanya. Periksa segel kemasan, timbang perangkat, dan cek apakah ada benda asing pada bodinya. Kalau ada yang terasa janggal, langsung hubungi pihak resmi. Sejujurnya, antena generasi ketiga tersembunyi dengan baik dan belum tentu bisa ditemukan hanya dengan meraba. Jadi, pilihan paling aman tetap yang pertama: beli hanya dari situs resmi. Panduan Ledger kali ini adalah jangan inisialisasi perangkat yang belum digunakan, dan bagi yang sudah menggunakannya, buat seed phrase baru. Ketiga, Ledger tidak akan pernah menelepon atau mengirim pesan pribadi untuk meminta 24 kata seed phrase-mu. Siapa pun yang memintanya adalah penipu. Setelah kejadian ini, phishing yang menyamar sebagai layanan pelanggan resmi pasti akan bermunculan.
Ada juga kelanjutan yang ironis. Pada 16 Oktober, Chainalysis mengungkap bahwa seorang penipu yang menjalankan penipuan tugas menyimpan uang hasil tipuan di Ledger yang sudah ditanami implan seperti ini. Akibatnya, penyerang menggasak 60 bitcoin, senilai sekitar 4,9 juta dolar AS. Penipu dicuri oleh penipu lain—di blockchain tidak ada kekebalan khusus.
Pendapatku hanya satu: dompet perangkat keras bisa melindungimu dari peretas, tetapi tidak dari sifatmu yang ingin berhemat. Setiap uang yang kamu hemat saat membeli dompet berarti kamu mempertaruhkan seluruh hartamu.
Kamu membeli dompet perangkat keras dari mana, situs resmi atau distributor? Ceritakan di kolom komentar. Aku ingin tahu berapa banyak orang yang, sepertiku, dulu memilih pihak ketiga demi kemudahan.
#硬件钱包 #Ledger #防骗 #SeranganRantaiPasok
—— web3韭菜小凯
Penafian: Artikel ini hanya untuk berbagi pembelajaran pribadi dan bukan merupakan saran investasi. Pasar memiliki risiko; harap berhati-hati sebelum berinvestasi.
47
·
--
$AAPLB 😱 Diretas sebelum dibeli: Ledger senilai $100.000.000
Apakah dompet perangkat keras tak lagi identik dengan keamanan mutlak? Detail skema peretasan besar-besaran pun terungkap. Para pelaku mencegat dompet Ledger secara fisik sebelum dijual, memodifikasi papan sirkuitnya, lalu mengirimkannya kepada pembeli yang tidak menaruh curiga. Akibatnya — pencurian senilai $100 juta. Periksa kotak dan hologramnya!
#Ledger
{spot}(AAPLBUSDT)
$AAPLB 😱 Diretas sebelum dibeli: Ledger senilai $100.000.000
Apakah dompet perangkat keras tak lagi identik dengan keamanan mutlak? Detail skema peretasan besar-besaran pun terungkap. Para pelaku mencegat dompet Ledger secara fisik sebelum dijual, memodifikasi papan sirkuitnya, lalu mengirimkannya kepada pembeli yang tidak menaruh curiga. Akibatnya — pencurian senilai $100 juta. Periksa kotak dan hologramnya!
#Ledger
51

·
--
Angka 93,2 juta dolar AS hanyalah angka awal: setelah insiden chip mata-mata Ledger, estimasi on-chain telah direvisi naik menjadi sekitar 102 juta dolar AS, dengan 324 dompet dikuras. Kronologinya jelas: sejak 26 September, penyerang lebih dulu melakukan 41 transaksi kecil untuk pengujian, lalu melancarkan serangan besar-besaran pada 9 Oktober. Chip disembunyikan di bawah lapisan bantalan layar; saat frasa pemulihan 24 kata ditampilkan dalam proses inisialisasi, chip itu langsung membacanya dan mengirimkannya melalui LTE. Secure element itu sendiri tidak berhasil dibobol. Langkah lanjutan juga terus meluas: Ledger telah meminta para distributornya di sejumlah wilayah Asia Tenggara dan Hong Kong, Tiongkok, untuk menghentikan penjualan. Tether membekukan sekitar 10 juta dolar AS dalam USDT. Apakah Anda masih akan mempertimbangkan membeli dompet perangkat keras melalui kanal pihak ketiga? Yuk, diskusikan di kolom komentar.
$BTC $ETH $USDT
#硬件钱包 #供应链安全 #Ledger
(Sumber: CoinDesk, Blockhead)
⚠️Peringatan risiko: Informasi di atas dibagikan untuk memberikan informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati sebelum berinvestasi.
$BTC $ETH $USDT
#硬件钱包 #供应链安全 #Ledger
(Sumber: CoinDesk, Blockhead)
⚠️Peringatan risiko: Informasi di atas dibagikan untuk memberikan informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati sebelum berinvestasi.
249
Artikel
Membeli dompet dingin demi keamanan—malah mendapat perangkat dengan komponen mata-mataBayangkan: kamu memutuskan untuk menyimpan kripto sendiri, membeli dompet perangkat keras, lalu menyiapkannya. Namun, di dalamnya sudah terpasang komponen dari pihak lain yang menyadap frasa pemulihan.
Ledger mengungkap serangan seperti inilah. Kisahnya masih dibahas pada 19 Oktober—dan penting untuk memilah fakta yang terkonfirmasi dari judul-judul sensasional.
Membeli dompet dingin demi keamanan—malah mendapat perangkat dengan komponen mata-mata
Bayangkan: kamu memutuskan untuk menyimpan kripto sendiri, membeli dompet perangkat keras, lalu menyiapkannya. Namun, di dalamnya sudah terpasang komponen dari pihak lain yang menyadap frasa pemulihan.
Ledger mengungkap serangan seperti inilah. Kisahnya masih dibahas pada 19 Oktober—dan penting untuk memilah fakta yang terkonfirmasi dari judul-judul sensasional.
Ledger mengungkap serangan seperti inilah. Kisahnya masih dibahas pada 19 Oktober—dan penting untuk memilah fakta yang terkonfirmasi dari judul-judul sensasional.
1
674

·
--
Bullish
Ledger dan Karpeles berseteru di X, dan sepertinya keduanya benar
Karpeles: Ledger tahu soal implan, tetapi peringatannya hanya dicantumkan di bagian edukasi. Peringatan yang lebih mencolok, katanya, bisa mencegah kerugian lebih dari $90 juta. Namun, itu hanya perkiraan para peneliti, bukan Ledger, dan tak ada yang membuktikan bahwa kerugian tersebut bisa dihindari
CEO Pascal Gauthier menjawab: «Ucapan itu datang dari CEO Mt. Gox… Ayolah, Bung. Kau bukan kesatria putih. Sadar dirilah.»
Keduanya benar, karena menghitung hal yang berbeda
Ledger — kebocoran dana yang terkonfirmasi, sejauh ini hanya di Asia Tenggara
Karpeles — implan yang ditemukan: pada 15 Oktober, ada 12 implan terkonfirmasi di basis datanya; sekarang jumlahnya 13. Pada 8 di antaranya, penjualnya bukan CryptoBilis. Status «confirmed» di sana ditetapkan sendiri olehnya
Dan yang lebih penting daripada pertengkaran itu adalah satu kalimat dari panduan Ledger: Genuine Check tidak mendeteksi komponen tambahan jika Secure Element-nya asli
Jadi, beli dompet hanya langsung dari produsennya. Membeli dari reseller sekarang ibarat berjudi
#Ledger #HardwareWallets
135
·
--
🚨 Dompet Ledger Terdampak Implan Perangkat Keras Tersembunyi! 🔐
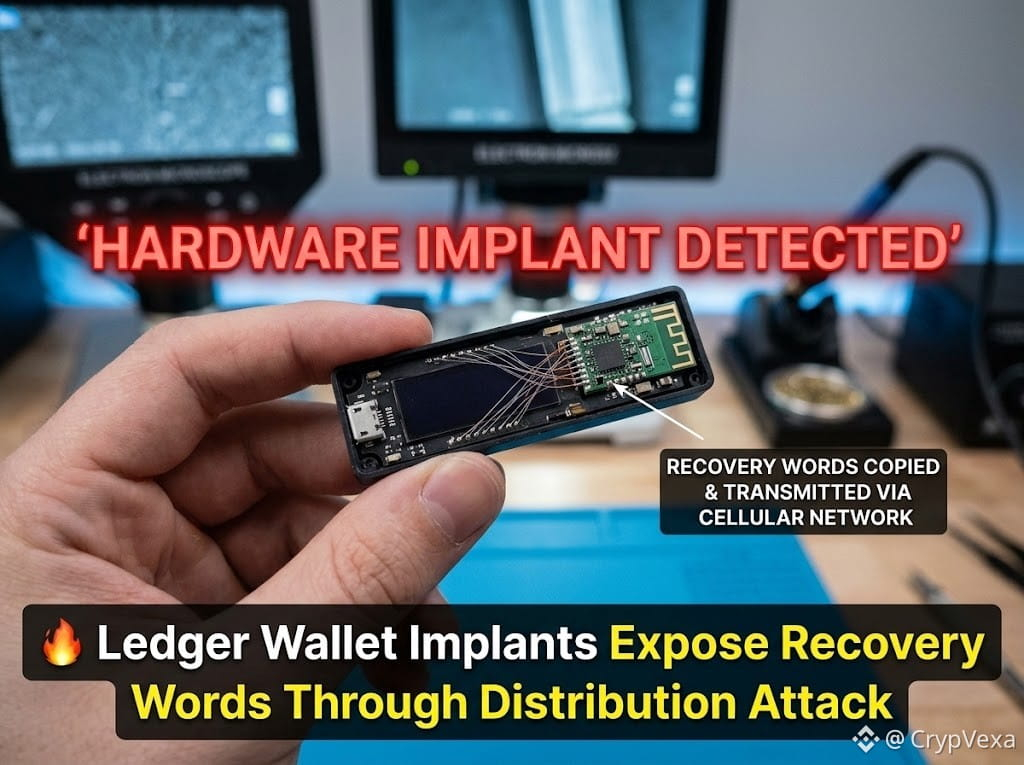
Ledger mengonfirmasi adanya implan tanpa izin pada perangkat yang dijual melalui reseller Asia Tenggara, CryptoBilis.
🔑 Implan tersebut merekam frasa pemulihan 24 kata saat penyiapan
📡 Frasa yang dicuri dikirim melalui jaringan LTE/seluler
💰 Kerugian kripto yang dilaporkan mencapai puluhan juta dolar
🏭 Ledger menyatakan sistem, Secure Element, dan OS miliknya tidak disusupi
⚠️ Ini adalah serangan distribusi terbatas, bukan pembobolan sistemik pada perangkat lunak Ledger.
🛡️ Beli dompet perangkat keras melalui saluran tepercaya dan jangan pernah membagikan frasa pemulihan Anda.
#Ledger #CryptoSecurity #Bitcoin #HardwareWallet #Crypto
1
68
·
--
👀 Beberapa jam lalu, Ledger kembali ketahuan "omongannya tidak sesuai tindakan"
Mantan bos Mt. Gox, Mark Karpelès, melontarkan kritik di X hari ini: Layanan pelanggan Ledger pernah mengatakan bahwa chip keamanan dapat mendeteksi perubahan fisik dan "penambahan perangkat keras tidak akan lolos verifikasi keaslian"—tetapi dokumen resmi menyatakan dengan jelas: selama chip asli tidak diutak-atik, Genuine Check tidak dapat mendeteksi implan mata-mata
Sederhananya: ucapan layanan pelanggan bertolak belakang dengan isi dokumen
Yang lebih menyakitkan, dalam artikel Academy pada Maret tahun ini, Ledger sendiri sudah memuat foto implan tersebut—ancamannya sudah lama didokumentasikan
Karpelès menghitung: dalam waktu kurang dari dua bulan, penipuan dengan "penambahan perangkat keras" semacam ini telah menggasak lebih dari 90 juta dolar AS (menurut data Bitquery, totalnya mencapai 102 juta dolar AS dari 324 dompet)
Ia langsung bertanya: kalau tahu tidak bisa mendeteksinya, tetapi tetap menjamin "bisa dideteksi", apakah itu termasuk menyesatkan konsumen?
Sisi baiknya: ① Dokumen resmi sebenarnya tidak menutup-nutupi; keterbatasannya tertulis dengan jelas ② Tidak ada salahnya orang bersikap kritis; Karpelès membongkar perangkat dan membuat katalog pemeriksaan yang terbuka untuk membantu semua orang menghindari jebakan ③ Industri mulai memperketat aturan: Ledger memangkas jumlah distributornya, dan Trezor juga menyusul
Sedikit pengingat soal risiko: dompet perangkat keras sebaiknya dibeli hanya melalui situs resmi dan saluran resmi. Hindari barang murah dari pihak ketiga
Menurutmu, ini sekadar salah bicara dari layanan pelanggan atau memang menyesatkan?
$BTC $ETH $SOL
#硬件钱包 #Ledger
Sumber berita: Odaily / ChainCatcher (unggahan Karpelès di X pada 19-10)
Hanya untuk referensi, bukan merupakan saran investasi
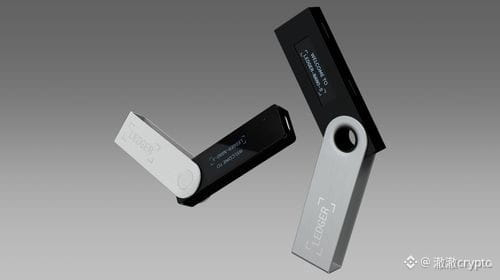
285

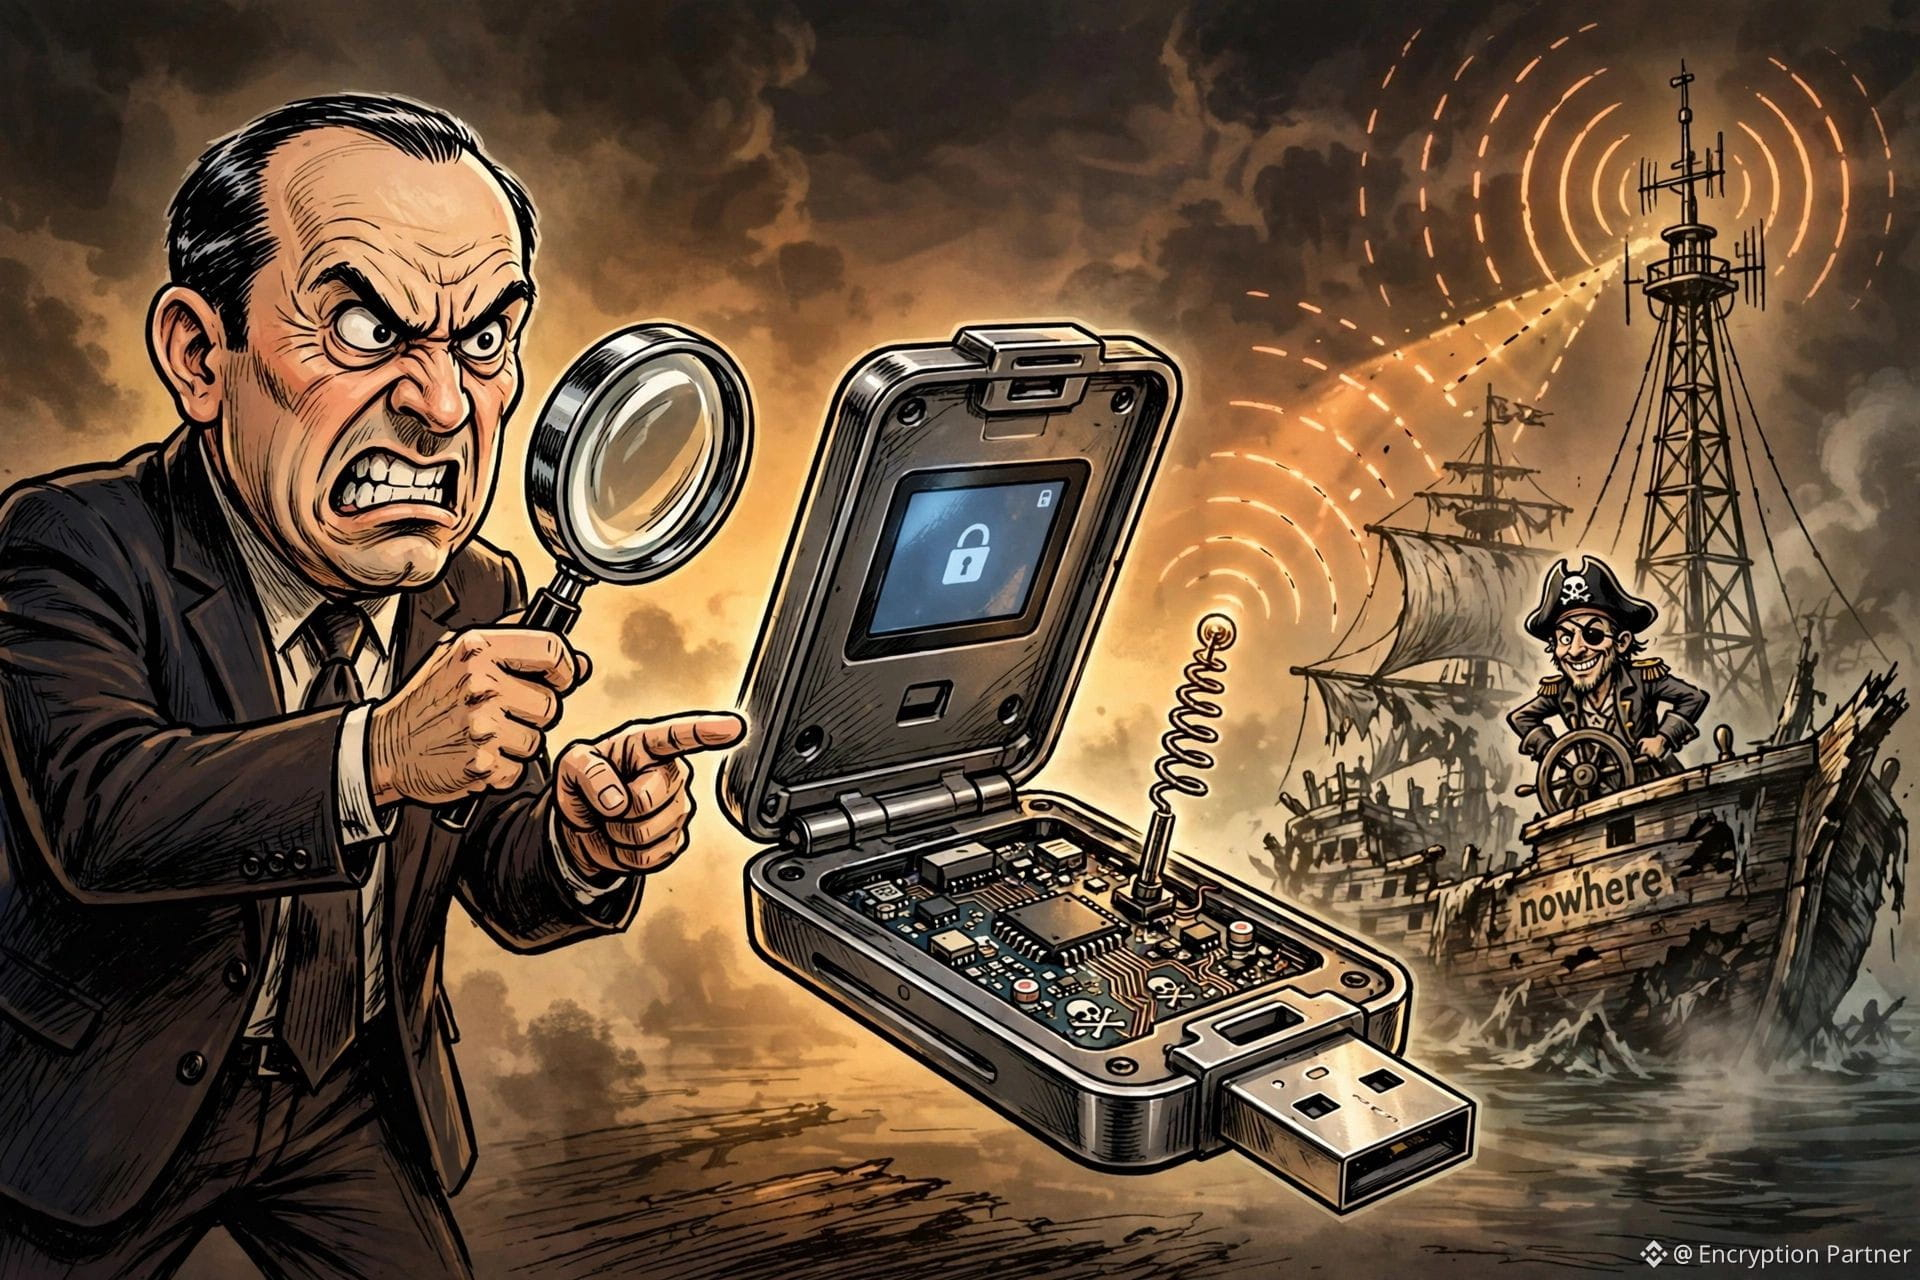
Drama paling absurd di dunia kripto akhirnya datang: Mark Karpelès, yang pada 2014 kehilangan 850 ribu $BTC milik Mt. Gox, kini menunjuk hidung CEO Ledger dan berkata—dompet kalian punya chip mata-mata. Kalau memberi tahu lebih awal, kerugian 90 juta dolar bisa dihindari.
Begini ceritanya: seseorang membongkar Ledger asli dan menemukan papan sirkuit tersembunyi yang dilengkapi antena. Saat kamu mengatur dompet, alat itu diam-diam merekam 24 kata seed phrase, lalu mengirimkannya ke penipu lewat sinyal ponsel. Pihak ketiga memperkirakan kerugian lebih dari 90 juta dolar, tetapi Ledger sendiri tidak membenarkan angka itu.
Karpelès: Kalian sudah menulis soal chip sisipan semacam ini di akademi kalian sendiri pada bulan Maret. Berarti kalian sudah tahu sejak lama. Kenapa tidak memberi peringatan keras kepada pengguna?
CEO Gauthier awalnya bilang, “Tolong sampaikan fakta.” Lalu langsung menyindir: “Ucapan itu datang dari CEO Mt. Gox… Bung, kamu bukan ksatria putih. Sadar, dong.”
Kocak banget, sang guru besar kehilangan koin mengajari penjaga brankas cara mencegah pencurian. Yang lebih menyakitkan, Ledger mengakui bahwa pemeriksaan keaslian produknya tidak bisa mendeteksi chip keamanan yang tidak diganti, tetapi disisipi komponen tambahan—artinya, para korban kali ini memang membeli perangkat asli.
Kolom komentar, silakan pilih—
A: Di pihak Ledger. Tidak bisa mencegah ulah penipu ya memang risikonya; Mt. Gox tidak pantas bicara.
B: Di pihak Karpelès. Orang yang pernah kena baru paham di mana jebakannya. Peringatannya benar.
Balas A/B, sekalian ceritakan dompetmu dibeli lewat jalur resmi atau pihak ketiga?
$ETH #硬件钱包 #Ledger #MtGox
12
·
--
📰 Dompet Perangkat Keras Ledger Ditemukan Berisi Chip Mata-Mata di Tengah Investigasi Pencurian Kripto Senilai USD 90 Juta
Ledger sedang menyelidiki dugaan pencurian kripto senilai lebih dari USD 90 juta setelah penyidik menemukan chip mata-mata tersembunyi di dompet perangkat keras yang dijual oleh peritel Malaysia.
Sumber : Analytics And Insight
Waktu : 2026-10-18 14:30:00
Kredit : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
Bagikan pendapat Anda di kolom komentar di bawah
162

·
--
🚨 $BTC PERINGATAN KEAMANAN LEDGER: PROYEK DETEKSI IMPLAN MATA-MATA DILUNCURKAN! 🛡️
📊 Mantan CEO Mt. Gox Mark Karpelès mendukung perangkat berbiaya rendah yang memindai dompet perangkat keras Ledger untuk mendeteksi implan mata-mata tersembunyi, dengan tujuan memperkuat kepercayaan pengguna terhadap penyimpanan dingin. 🦈 Langkah ini dapat memicu gelombang peningkatan ke “dompet bersih” saat para investor cerdas mencari penyimpanan aset yang benar-benar aman. 💡 Di tengah pasar yang masih cemas akan risiko penyimpanan aset, alat apa pun yang memvalidasi integritas dompet akan langsung mendapat kredibilitas.
🤔 Bagaimana teknologi ini akan mengubah keseimbangan antara trader yang berfokus pada keamanan dan mereka yang masih mengandalkan perangkat keras lama? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #Security #Ledger #Crypto
🔥 🦈
21
·
--
Ledger menjelaskan bahwa insiden tersebut terjadi melalui saluran distribusi tertentu setelah perangkat keluar dari kendali mereka, dan menyatakan bahwa chip, sistem operasi, serta server tidak diretas. Mereka meminta agar perangkat tidak lagi dipajang di rak dan agar barang retur tidak dijual kembali. Bagaimana Anda memastikan asal perangkat Anda? 🔐📦🛡️
Aset yang paling banyak diperdagangkan di Binance saat pemantauan — 18 Oktober, pukul 22.57 waktu Istanbul: $BTC, $ETH, $ZEC (Binance Spot, volume perdagangan 24 jam; tidak termasuk stablecoin dan mata uang fiat). Ini adalah pemantauan pasar secara umum dan tidak memiliki hubungan sebab akibat dengan berita Ledger.
#أمن_المحافظ #Ledger
Ledger menjelaskan bahwa insiden tersebut terjadi melalui saluran distribusi tertentu setelah perangkat keluar dari kendali mereka, dan menyatakan bahwa chip, sistem operasi, serta server tidak diretas. Mereka meminta agar perangkat tidak lagi dipajang di rak dan agar barang retur tidak dijual kembali. Bagaimana Anda memastikan asal perangkat Anda? 🔐📦🛡️
Aset yang paling banyak diperdagangkan di Binance saat pemantauan — 18 Oktober, pukul 22.57 waktu Istanbul: $BTC , $ETH , $ZEC (Binance Spot, volume perdagangan 24 jam; tidak termasuk stablecoin dan mata uang fiat). Ini adalah pemantauan pasar secara umum dan tidak memiliki hubungan sebab akibat dengan berita Ledger.
#أمن_المحافظ #Ledger
170

·
--
Penipu kehilangan $4.8 juta dalam Bitcoin setelah pencurian melalui implan Ledger
Chainalysis melaporkan bahwa operator penipuan tugas memindahkan lebih dari 60 Bitcoin (sekitar $4.8 juta) ke tiga alamat Ledger pada 22 September. Pada 9 Oktober, pencuri menguras seluruh saldo dari setiap alamat dalam satu kali transfer ke sebuah dompet konsolidasi yang ditandai sebagai penampung dana curian. Dompet penipuan terbesar yang terkait mengirimkan $1.36 juta dalam 106 transfer; setiap alamat Ledger dikuras hingga tersisa sekitar $1.64 juta.
Ledger menelusuri implan perangkat keras tanpa izin ke perangkat penandatangan yang dijual oleh CryptoBilis. Implan tersebut menangkap frasa pemulihan 24 kata melalui eSIM LTE dan mengirimkannya. Specter memperkirakan kerugian terkait CryptoBilis melebihi $86 juta, mencakup Bitcoin, Ethereum, dan TRON. Ledger menyarankan semua pengguna perangkat keras CryptoBilis untuk beralih ke perangkat penandatangan baru dengan frasa pemulihan yang baru.
Pernahkah Anda atau tim Anda mengaudit dompet perangkat keras untuk mengidentifikasi risiko rantai pasokan?
#Bitcoin #Ledger #CryptoSecurity #TaskScam #FinTech
1
7

·
--
Dompet dingin jebol! US$90 juta lenyap begitu saja, tapi pemeriksaan internal mereka tetap tidak bisa menemukannya?! ⚠️
Sudah kubilang: dompet dingin bukan berarti brankas, cuma laci berbentuk brankas. Jangan keras kepala, kejadian Ledger hari ini benar-benar jadi pelajaran nyata.
Kita mulai dari faktanya: Ledger yang dijual oleh distributor Asia Tenggara, CryptoBilis, telah dimodifikasi oleh sindikat kriminal—mereka membongkar perangkatnya dan menyolder chip mata-mata ke kabel layar. Saat kamu menginisialisasinya, 24 kata pemulihan yang muncul di layar dibaca chip itu, lalu dikirim ke markas mereka lewat LTE bawaannya. Chip kunci privat tetap utuh, tanda tangan tetap normal, bahkan pemeriksaan keaslian resmi Ledger pun tak bisa mendeteksinya. Ledger sendiri sudah mengakuinya.
Peneliti blockchain memperkirakan: US$93,2 juta, dari 315 dompet, lenyap begitu saja. Tether membekukan 10 juta USDT di antaranya, sementara sisanya pada dasarnya tak bisa dilacak kembali. Toko di Kuala Lumpur tutup pada 9 Oktober, tetapi uangnya sudah hilang sebelum itu.
Yang paling bikin kesal apa? Karpeles, mantan bos Mt. Gox, sudah membongkar perangkat dan menemukan komponen sisipan ini sejak Maret tahun ini. Ledger sudah tahu teknik ini sejak saat itu. Tapi peringatannya tidak disampaikan dengan baik. Hari ini, kedua CEO malah saling serang di internet. Salah satunya bilang, "Kamu juga bukan ksatria berbaju putih." Intinya, Ledger tak bisa lepas tangan dari masalah ini—mereka tahu sejak Maret, tapi kasusnya baru meledak pada Oktober. Selama tujuh bulan itu, siapa yang harus dimintai pertanggungjawaban oleh orang-orang yang membeli perangkatnya?
Jadi kesimpulannya sederhana. Ini 5 cara melindungi diri, versi bahasa sehari-hari: beli dompet perangkat keras hanya dari situs resmi. Jangan tergiur diskon receh dari distributor. Trezor sudah mulai memangkas distributor pihak ketiga—arahnya sudah jelas; begitu barang sampai, periksa dulu. Kalau ada papan kecil mencurigakan di kabel layar atau titik solder yang kasar, langsung kembalikan, jangan ragu; selalu tulis tangan frasa pemulihan dan simpan secara luring—ini batas minimum yang wajib dipatuhi; bagi aset bernilai besar ke beberapa dompet. Jangan taruh seluruh kekayaanmu di satu dompet. 315 dompet hari ini adalah contoh buruknya; kalau pernah membeli Ledger dari CryptoBilis, ikuti arahan resmi: kalau belum diinisialisasi, jangan diinisialisasi. Kalau sudah pernah dipakai, segera pindahkan aset ke perangkat baru dengan frasa pemulihan baru.
$BTC $ETH $BNB Aset yang tersimpan di dompetmu ini tak pernah 100% aman. Yang penting, jangan sampai jadi sasaran paling empuk.
Yuk, bahas di kolom komentar: sekarang kamu masih berani menyimpan uang dalam jumlah besar di dompet dingin?
#Ledger #硬件钱包 #防骗 #KeamananDompetDingin
169
Orang yang kehilangan 850.000 BTC bilang Ledger sudah tahu sejak Maret bahwa perangkatnya berisi chip penyadap. CEO-nya membalas: "Sekarang giliranmu jadi pahlawan penyelamat?"
Mantan CEO Mt. Gox, Mark Karpelès, membongkar perangkat dan menemukan papan sirkuit tersembunyi yang bisa mencuri 24 kata seed phrase-mu. Dalam panduan keamanan Ledger sendiri yang terbit pada Maret, ada foto chip mata-mata serupa, dan mereka juga mengakui bahwa Genuine Check tidak bisa mendeteksinya—selama chip keamanan asli masih terpasang, pemeriksaan akan menganggap semuanya baik-baik saja. Respons CEO-nya? Mengungkit masa lalu orang itu dari 2014.
Pertanyaan pentingnya: saat membeli dompet perangkat keras, yang kamu cari itu keamanan perangkat atau layanan pelanggan yang doyan berdebat? Pilih kubu di kolom komentar—A: salah tetap salah, meski sudah melakukan kesalahan lain; Karpelès benar mengkritiknya. B: Mt. Gox sendiri pernah bikin blunder, memangnya dia punya hak mengkritik orang lain?
$BTC $ETH #硬件钱包 #Ledger
5
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#CanMicrosoftDeliverOnAI
122,875 penayangan
943 Berdiskusi
2
#CanGoogleDefindItsCore
59,731 penayangan
666 Berdiskusi
3
#FOMCWatch
9.1M penayangan
28,192 Berdiskusi
4
#OSMOPlansToBurn100MTokensFromCommunityPool
139 penayangan
22 Berdiskusi
5
#EthereumDropsBelow$2300
12,152 penayangan
163 Berdiskusi
6
#BitcoinSlipsBelow$80KAgain
34,102 penayangan
131 Berdiskusi
7
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
72,249 penayangan
868 Berdiskusi
8
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
13,392 penayangan
99 Berdiskusi
9
#BitmineAdds10452ETH
122,298 penayangan
1,284 Berdiskusi
10
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
77,466 penayangan
889 Berdiskusi