
#hardwarewallet
hardwarewallet
108,527 penayangan
398 Berdiskusi
Populer
Terbaru

Lihat terjemahan
Ambire Ice Hiển thị Thay Đổi Chủ Tài Khoản và Ngưỡng Phê Duyệt trên Màn hình Ký
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
Ambire Ice Hiển thị Thay Đổi Chủ Tài Khoản và Ngưỡng Phê Duyệt trên Màn hình Ký
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
93
·
--
mata-mata literal DI DALAM cold wallet-mu 🚨
ditemukan Trezor Safe 5 dari reseller dengan papan tambahan di antara mainboard dan layar: modul seluler dengan antena yang membaca seed phrase-mu DI LAYAR lalu mengirimkannya lewat LTE saat kamu menghubungkan perangkat itu. bahkan menimbang perangkatnya pun bukan tes yang bisa diandalkan, kata Trezor
reseller yang sama sudah menjual implant Ledger: sekitar 86 juta dicuri dan seorang korban kehilangan 60+ BTC. instruksi Trezor: kalau kamu membeli di sana sejak Maret 2026, pindahkan SEMUANYA ke wallet baru dengan seed BARU (memulihkan dari backup lama tidak akan memperbaiki apa pun, frasanya sudah terkompromi)
akut membayangkan wallet-ku mengirim seed lewat sinyal seluler seolah-olah mau check-in ke hotel
beli langsung dari produsennya atau sama saja main rolet Rusia, tidak ada jalan tengah
wallet kalian beli dari produsennya atau dari marketplace? cerita dong, dan tolong jangan dari Tokopedia
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
mata-mata literal DI DALAM cold wallet-mu 🚨
ditemukan Trezor Safe 5 dari reseller dengan papan tambahan di antara mainboard dan layar: modul seluler dengan antena yang membaca seed phrase-mu DI LAYAR lalu mengirimkannya lewat LTE saat kamu menghubungkan perangkat itu. bahkan menimbang perangkatnya pun bukan tes yang bisa diandalkan, kata Trezor
reseller yang sama sudah menjual implant Ledger: sekitar 86 juta dicuri dan seorang korban kehilangan 60+ BTC. instruksi Trezor: kalau kamu membeli di sana sejak Maret 2026, pindahkan SEMUANYA ke wallet baru dengan seed BARU (memulihkan dari backup lama tidak akan memperbaiki apa pun, frasanya sudah terkompromi)
akut membayangkan wallet-ku mengirim seed lewat sinyal seluler seolah-olah mau check-in ke hotel
beli langsung dari produsennya atau sama saja main rolet Rusia, tidak ada jalan tengah
wallet kalian beli dari produsennya atau dari marketplace? cerita dong, dan tolong jangan dari Tokopedia
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
ditemukan Trezor Safe 5 dari reseller dengan papan tambahan di antara mainboard dan layar: modul seluler dengan antena yang membaca seed phrase-mu DI LAYAR lalu mengirimkannya lewat LTE saat kamu menghubungkan perangkat itu. bahkan menimbang perangkatnya pun bukan tes yang bisa diandalkan, kata Trezor
reseller yang sama sudah menjual implant Ledger: sekitar 86 juta dicuri dan seorang korban kehilangan 60+ BTC. instruksi Trezor: kalau kamu membeli di sana sejak Maret 2026, pindahkan SEMUANYA ke wallet baru dengan seed BARU (memulihkan dari backup lama tidak akan memperbaiki apa pun, frasanya sudah terkompromi)
akut membayangkan wallet-ku mengirim seed lewat sinyal seluler seolah-olah mau check-in ke hotel
beli langsung dari produsennya atau sama saja main rolet Rusia, tidak ada jalan tengah
wallet kalian beli dari produsennya atau dari marketplace? cerita dong, dan tolong jangan dari Tokopedia
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
Mr W3N:
por eso nunca hay que comprar a los revendedores!!
1
2
2.4k

·
--
🚨 PERINGATAN KEAMANAN TREZOR: KEKHAWATIRAN TENTANG MANIPULASI DOMPET HARDWARE MEMICU TANDA BAHAYA! 🔐⚠️
Bayangkan membeli dompet hardware untuk melindungi kripto Anda, tetapi kemudian mengetahui bahwa perangkat itu sendiri mungkin telah dimanipulasi. 😨
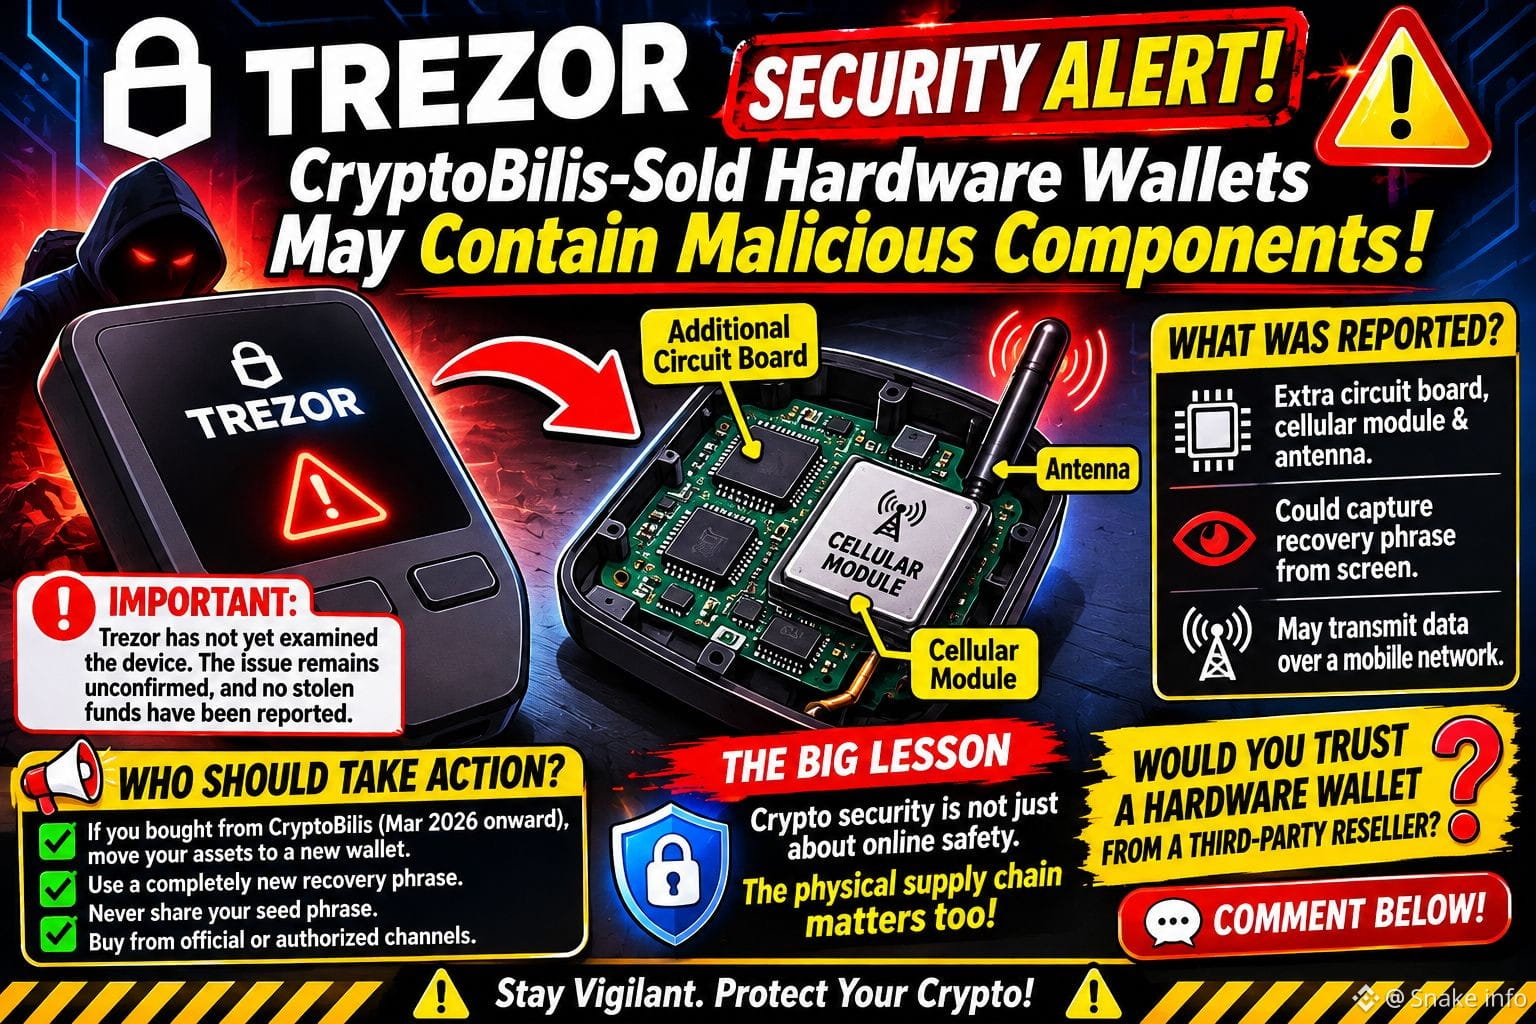
Trezor menyampaikan kekhawatiran setelah seorang pelanggan di Indonesia dilaporkan menemukan perangkat keras mencurigakan di dalam Trezor Safe 5 yang dibeli melalui reseller CryptoBilis.
🔍 APA YANG DILAPORKAN?
⚠️ Sebuah papan sirkuit tambahan, modul seluler, dan antena dilaporkan ditemukan di dalam perangkat tersebut.
🔑 Modifikasi yang dicurigai berpotensi mengekspos informasi sensitif, termasuk frasa pemulihan yang ditampilkan di layar dompet.
📡 Koneksi seluler berpotensi mengirimkan informasi yang tertangkap kepada pihak eksternal.
PENTING: Perangkat yang dilaporkan tersebut belum diperiksa secara independen oleh laboratorium Trezor, sehingga dugaan adanya implan belum terkonfirmasi. Belum ada laporan dana yang dicuri terkait hal ini kepada perusahaan.
🛡️ SIAPA YANG HARUS BERTINDAK?
👉 Trezor menyarankan pelanggan yang membeli perangkat yang dipasok oleh CryptoBilis mulai Maret 2026 untuk memindahkan aset mereka ke dompet yang baru dibuat dengan frasa pemulihan yang benar-benar baru.
👉 Jangan pernah menggunakan kembali frasa pemulihan yang mungkin telah terekspos.
👉 Jangan pernah membagikan frasa seed Anda kepada siapa pun yang mengaku memberikan dukungan teknis.
👉 Sebisa mungkin, belilah dompet hardware melalui saluran resmi atau pihak yang berwenang.
🔥 PELAJARAN UTAMA
Keamanan kripto bukan hanya tentang melindungi kunci privat Anda secara daring. Rantai pasokan fisik juga penting.
Dompet Anda hanya dapat dipercaya sejauh langkah-langkah keamanan yang melindunginya.
💬 PERTANYAAN: Apakah Anda akan memercayai dompet hardware yang dibeli melalui reseller pihak ketiga setelah mendengar laporan insiden ini? 👇
⚠️ Konten ini hanya untuk edukasi dan meningkatkan kesadaran keamanan. Periksa pengumuman resmi sebelum mengambil tindakan.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
KLIK DI BAWAH UNTUK BERDAGANG👇
$BNB $FUEL $BEAT
{future}(BEATUSDT)
{alpha}(560x5c8daeabc57e9249606d3bd6d1e097ef492ea3c5)
{future}(BNBUSDT)
🚨 PERINGATAN KEAMANAN TREZOR: KEKHAWATIRAN TENTANG MANIPULASI DOMPET HARDWARE MEMICU TANDA BAHAYA! 🔐⚠️
Bayangkan membeli dompet hardware untuk melindungi kripto Anda, tetapi kemudian mengetahui bahwa perangkat itu sendiri mungkin telah dimanipulasi. 😨
Trezor menyampaikan kekhawatiran setelah seorang pelanggan di Indonesia dilaporkan menemukan perangkat keras mencurigakan di dalam Trezor Safe 5 yang dibeli melalui reseller CryptoBilis.
🔍 APA YANG DILAPORKAN?
⚠️ Sebuah papan sirkuit tambahan, modul seluler, dan antena dilaporkan ditemukan di dalam perangkat tersebut.
🔑 Modifikasi yang dicurigai berpotensi mengekspos informasi sensitif, termasuk frasa pemulihan yang ditampilkan di layar dompet.
📡 Koneksi seluler berpotensi mengirimkan informasi yang tertangkap kepada pihak eksternal.
PENTING: Perangkat yang dilaporkan tersebut belum diperiksa secara independen oleh laboratorium Trezor, sehingga dugaan adanya implan belum terkonfirmasi. Belum ada laporan dana yang dicuri terkait hal ini kepada perusahaan.
🛡️ SIAPA YANG HARUS BERTINDAK?
👉 Trezor menyarankan pelanggan yang membeli perangkat yang dipasok oleh CryptoBilis mulai Maret 2026 untuk memindahkan aset mereka ke dompet yang baru dibuat dengan frasa pemulihan yang benar-benar baru.
👉 Jangan pernah menggunakan kembali frasa pemulihan yang mungkin telah terekspos.
👉 Jangan pernah membagikan frasa seed Anda kepada siapa pun yang mengaku memberikan dukungan teknis.
👉 Sebisa mungkin, belilah dompet hardware melalui saluran resmi atau pihak yang berwenang.
🔥 PELAJARAN UTAMA
Keamanan kripto bukan hanya tentang melindungi kunci privat Anda secara daring. Rantai pasokan fisik juga penting.
Dompet Anda hanya dapat dipercaya sejauh langkah-langkah keamanan yang melindunginya.
💬 PERTANYAAN: Apakah Anda akan memercayai dompet hardware yang dibeli melalui reseller pihak ketiga setelah mendengar laporan insiden ini? 👇
⚠️ Konten ini hanya untuk edukasi dan meningkatkan kesadaran keamanan. Periksa pengumuman resmi sebelum mengambil tindakan.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
KLIK DI BAWAH UNTUK BERDAGANG👇
$BNB $FUEL $BEAT
Bayangkan membeli dompet hardware untuk melindungi kripto Anda, tetapi kemudian mengetahui bahwa perangkat itu sendiri mungkin telah dimanipulasi. 😨
Trezor menyampaikan kekhawatiran setelah seorang pelanggan di Indonesia dilaporkan menemukan perangkat keras mencurigakan di dalam Trezor Safe 5 yang dibeli melalui reseller CryptoBilis.
🔍 APA YANG DILAPORKAN?
⚠️ Sebuah papan sirkuit tambahan, modul seluler, dan antena dilaporkan ditemukan di dalam perangkat tersebut.
🔑 Modifikasi yang dicurigai berpotensi mengekspos informasi sensitif, termasuk frasa pemulihan yang ditampilkan di layar dompet.
📡 Koneksi seluler berpotensi mengirimkan informasi yang tertangkap kepada pihak eksternal.
PENTING: Perangkat yang dilaporkan tersebut belum diperiksa secara independen oleh laboratorium Trezor, sehingga dugaan adanya implan belum terkonfirmasi. Belum ada laporan dana yang dicuri terkait hal ini kepada perusahaan.
🛡️ SIAPA YANG HARUS BERTINDAK?
👉 Trezor menyarankan pelanggan yang membeli perangkat yang dipasok oleh CryptoBilis mulai Maret 2026 untuk memindahkan aset mereka ke dompet yang baru dibuat dengan frasa pemulihan yang benar-benar baru.
👉 Jangan pernah menggunakan kembali frasa pemulihan yang mungkin telah terekspos.
👉 Jangan pernah membagikan frasa seed Anda kepada siapa pun yang mengaku memberikan dukungan teknis.
👉 Sebisa mungkin, belilah dompet hardware melalui saluran resmi atau pihak yang berwenang.
🔥 PELAJARAN UTAMA
Keamanan kripto bukan hanya tentang melindungi kunci privat Anda secara daring. Rantai pasokan fisik juga penting.
Dompet Anda hanya dapat dipercaya sejauh langkah-langkah keamanan yang melindunginya.
💬 PERTANYAAN: Apakah Anda akan memercayai dompet hardware yang dibeli melalui reseller pihak ketiga setelah mendengar laporan insiden ini? 👇
⚠️ Konten ini hanya untuk edukasi dan meningkatkan kesadaran keamanan. Periksa pengumuman resmi sebelum mengambil tindakan.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
KLIK DI BAWAH UNTUK BERDAGANG👇
$BNB $FUEL $BEAT
2
715
·
--
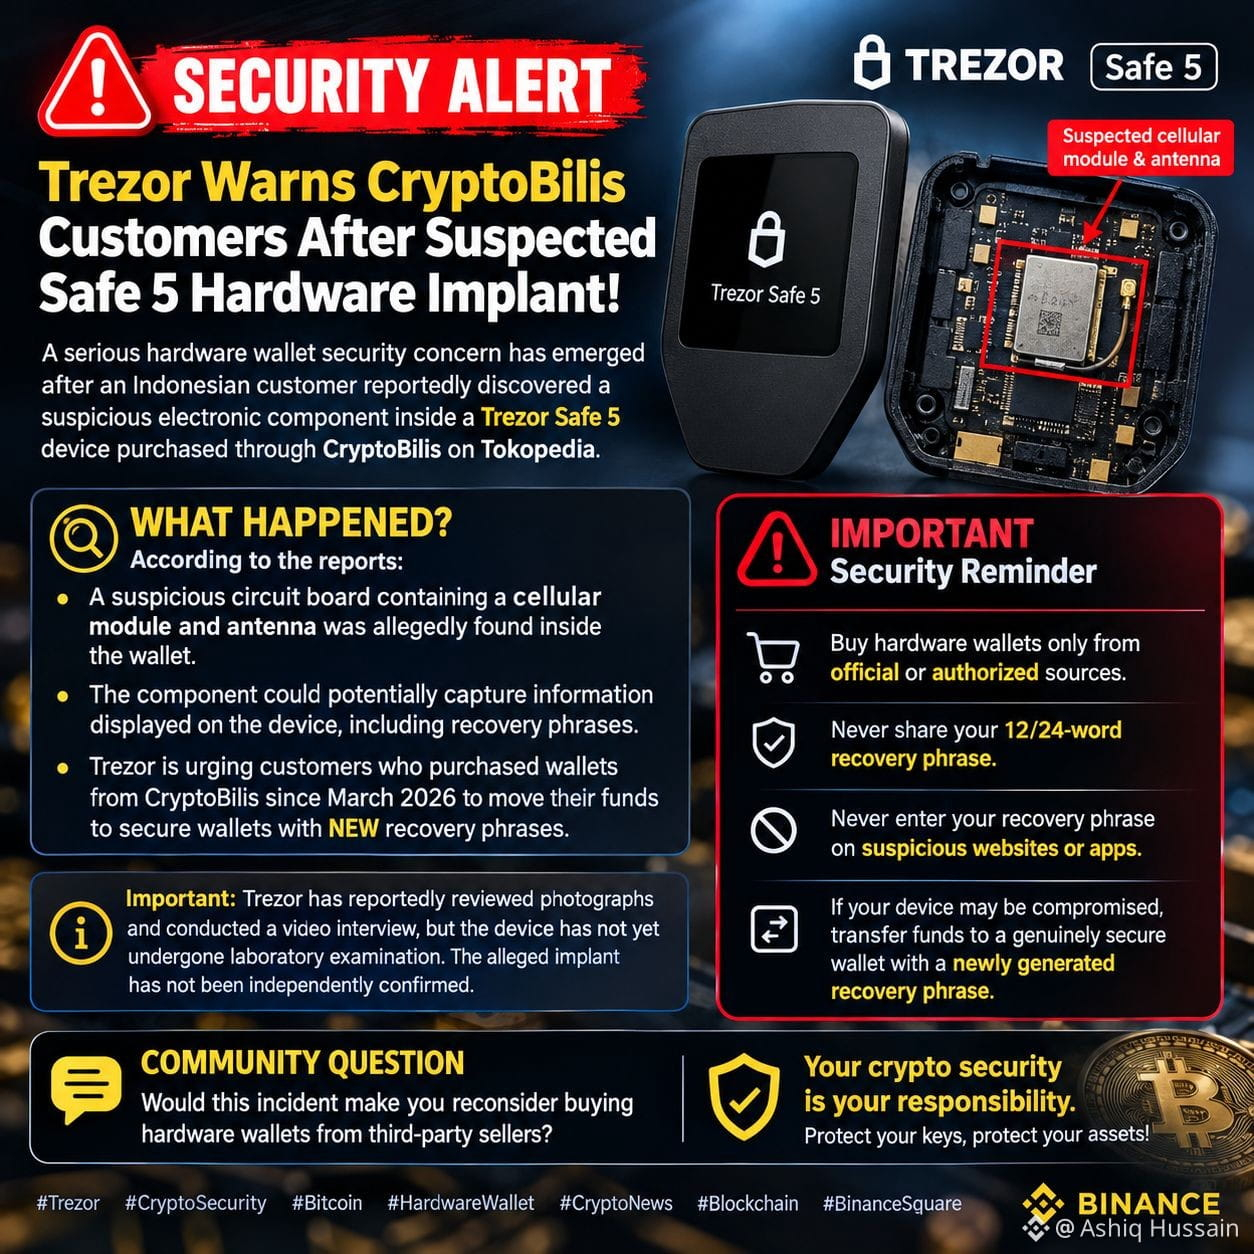
🚨 PERINGATAN KEAMANAN: Trezor Memperingatkan Pelanggan CryptoBilis Setelah Diduga Ada Implan Perangkat Keras di Safe 5! ⚠️
Kekhawatiran serius terkait keamanan dompet perangkat keras muncul setelah seorang pelanggan di Indonesia dilaporkan menemukan komponen elektronik mencurigakan di dalam perangkat Trezor Safe 5 yang dibeli melalui CryptoBilis di Tokopedia.
🔍 Apa yang Terjadi?
Menurut laporan:
- Sebuah papan sirkuit mencurigakan yang berisi modul seluler dan antena diduga ditemukan di dalam dompet tersebut.
- Komponen itu berpotensi menangkap informasi yang ditampilkan di perangkat, termasuk frasa pemulihan.
- Trezor mendesak pelanggan yang membeli dompet dari CryptoBilis sejak Maret 2026 untuk memindahkan dana mereka ke dompet yang aman dengan frasa pemulihan BARU.
⚠️ Pengingat Keamanan Penting:
✅ Beli dompet perangkat keras hanya dari sumber resmi atau penjual resmi.
✅ Jangan pernah membagikan frasa pemulihan 12/24 kata Anda.
✅ Jangan pernah memasukkan frasa pemulihan Anda di situs web atau aplikasi yang mencurigakan.
✅ Jika perangkat Anda mungkin telah disusupi, pindahkan dana ke dompet yang benar-benar aman dengan frasa pemulihan yang baru dibuat.
📌 Penting: Trezor dilaporkan telah meninjau foto dan melakukan wawancara video, tetapi perangkat tersebut belum menjalani pemeriksaan laboratorium. Implan yang dituduhkan itu belum dikonfirmasi secara independen.
💬 Pertanyaan untuk Komunitas:
Apakah insiden ini akan membuat Anda mempertimbangkan ulang untuk membeli dompet perangkat keras dari penjual pihak ketiga?
{spot}(BTCUSDT)
🔐 Ingat: Keamanan kripto Anda adalah tanggung jawab Anda. Lindungi kunci Anda, lindungi aset Anda!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
🚨 PERINGATAN KEAMANAN: Trezor Memperingatkan Pelanggan CryptoBilis Setelah Diduga Ada Implan Perangkat Keras di Safe 5! ⚠️
Kekhawatiran serius terkait keamanan dompet perangkat keras muncul setelah seorang pelanggan di Indonesia dilaporkan menemukan komponen elektronik mencurigakan di dalam perangkat Trezor Safe 5 yang dibeli melalui CryptoBilis di Tokopedia.
🔍 Apa yang Terjadi?
Menurut laporan:
- Sebuah papan sirkuit mencurigakan yang berisi modul seluler dan antena diduga ditemukan di dalam dompet tersebut.
- Komponen itu berpotensi menangkap informasi yang ditampilkan di perangkat, termasuk frasa pemulihan.
- Trezor mendesak pelanggan yang membeli dompet dari CryptoBilis sejak Maret 2026 untuk memindahkan dana mereka ke dompet yang aman dengan frasa pemulihan BARU.
⚠️ Pengingat Keamanan Penting:
✅ Beli dompet perangkat keras hanya dari sumber resmi atau penjual resmi.
✅ Jangan pernah membagikan frasa pemulihan 12/24 kata Anda.
✅ Jangan pernah memasukkan frasa pemulihan Anda di situs web atau aplikasi yang mencurigakan.
✅ Jika perangkat Anda mungkin telah disusupi, pindahkan dana ke dompet yang benar-benar aman dengan frasa pemulihan yang baru dibuat.
📌 Penting: Trezor dilaporkan telah meninjau foto dan melakukan wawancara video, tetapi perangkat tersebut belum menjalani pemeriksaan laboratorium. Implan yang dituduhkan itu belum dikonfirmasi secara independen.
💬 Pertanyaan untuk Komunitas:
Apakah insiden ini akan membuat Anda mempertimbangkan ulang untuk membeli dompet perangkat keras dari penjual pihak ketiga?
🔐 Ingat: Keamanan kripto Anda adalah tanggung jawab Anda. Lindungi kunci Anda, lindungi aset Anda!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
Kekhawatiran serius terkait keamanan dompet perangkat keras muncul setelah seorang pelanggan di Indonesia dilaporkan menemukan komponen elektronik mencurigakan di dalam perangkat Trezor Safe 5 yang dibeli melalui CryptoBilis di Tokopedia.
🔍 Apa yang Terjadi?
Menurut laporan:
- Sebuah papan sirkuit mencurigakan yang berisi modul seluler dan antena diduga ditemukan di dalam dompet tersebut.
- Komponen itu berpotensi menangkap informasi yang ditampilkan di perangkat, termasuk frasa pemulihan.
- Trezor mendesak pelanggan yang membeli dompet dari CryptoBilis sejak Maret 2026 untuk memindahkan dana mereka ke dompet yang aman dengan frasa pemulihan BARU.
⚠️ Pengingat Keamanan Penting:
✅ Beli dompet perangkat keras hanya dari sumber resmi atau penjual resmi.
✅ Jangan pernah membagikan frasa pemulihan 12/24 kata Anda.
✅ Jangan pernah memasukkan frasa pemulihan Anda di situs web atau aplikasi yang mencurigakan.
✅ Jika perangkat Anda mungkin telah disusupi, pindahkan dana ke dompet yang benar-benar aman dengan frasa pemulihan yang baru dibuat.
📌 Penting: Trezor dilaporkan telah meninjau foto dan melakukan wawancara video, tetapi perangkat tersebut belum menjalani pemeriksaan laboratorium. Implan yang dituduhkan itu belum dikonfirmasi secara independen.
💬 Pertanyaan untuk Komunitas:
Apakah insiden ini akan membuat Anda mempertimbangkan ulang untuk membeli dompet perangkat keras dari penjual pihak ketiga?
🔐 Ingat: Keamanan kripto Anda adalah tanggung jawab Anda. Lindungi kunci Anda, lindungi aset Anda!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
139

·
--
#TrezorMengatakanDompetYangDijualCryptoBilisMungkinMengandungKomponenBerbahaya
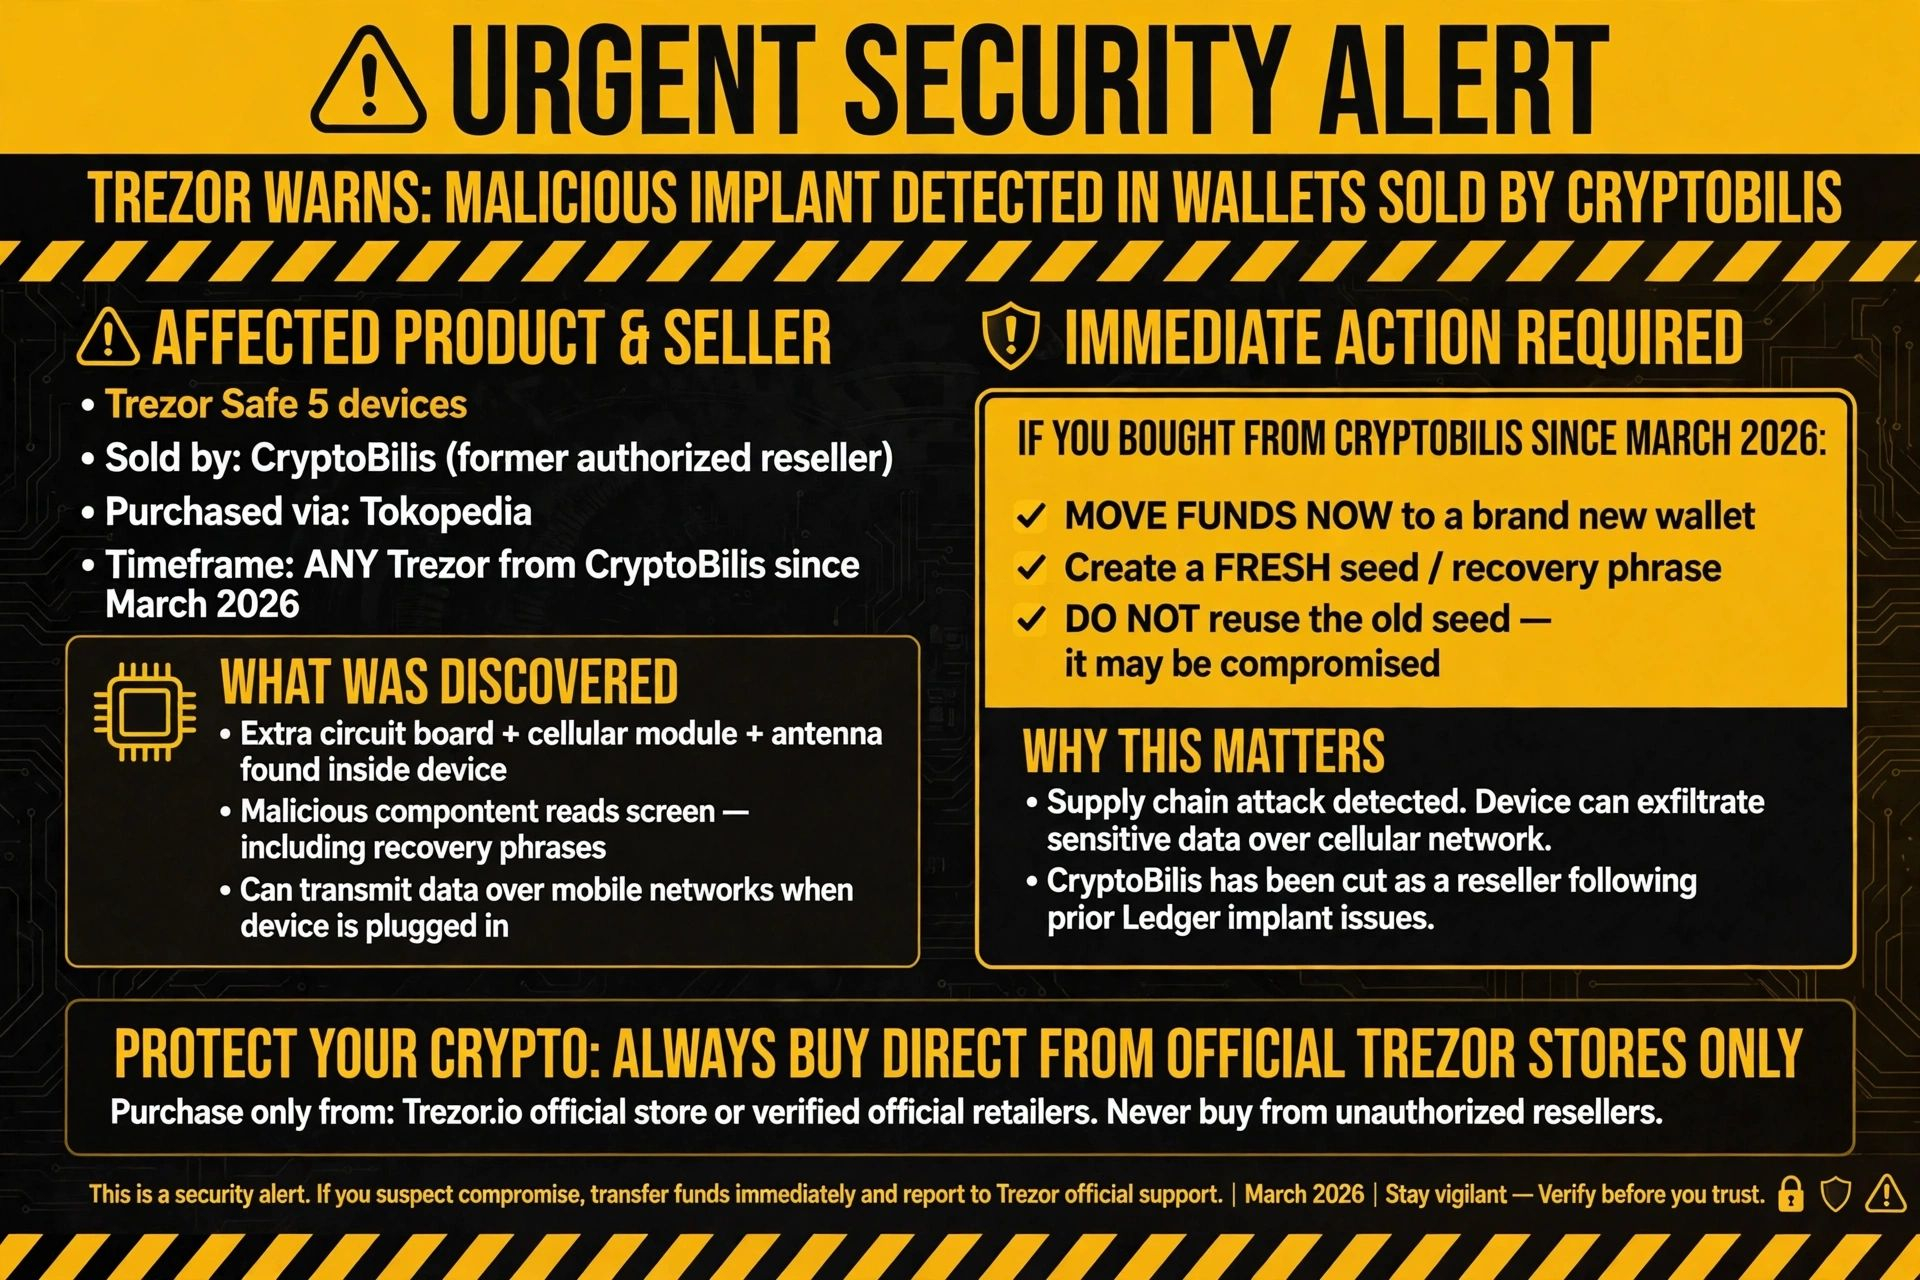
🚨 MENDESAK: Trezor memperingatkan kemungkinan adanya implan berbahaya di dompet yang dijual oleh CryptoBilis!
Trezor baru saja mengeluarkan peringatan keamanan serius. Seorang pelanggan melaporkan adanya implan perangkat keras di dalam Trezor Safe 5 yang dibeli dari mantan reseller resmi CryptoBilis (melalui Tokopedia pada bulan Agustus).
Papan sirkuit tambahan + modul seluler + antena tersebut diduga dapat membaca layar (termasuk frasa pemulihan) dan mengirimkan data melalui jaringan seluler saat perangkat dicolokkan.
Belum ada laporan kehilangan dana, tetapi Trezor menganggap laporan ini kredibel.
*Jika Anda membeli Trezor APA PUN dari CryptoBilis sejak Maret 2026 → Segera pindahkan dana Anda ke dompet baru dengan seed BARU. JANGAN gunakan kembali seed lama.*
CryptoBilis sebelumnya sudah dicoret sebagai reseller setelah insiden implan Ledger yang terjadi lebih awal.
Serangan rantai pasokan adalah mimpi buruk baru. Bahkan dompet perangkat keras tepercaya pun bisa disusupi sebelum sampai ke tangan Anda. Selalu beli langsung dari toko resmi jika memungkinkan, periksa kemasannya, dan jangan pernah abaikan aturan “seed baru” jika ada yang terasa janggal. Penyimpanan mandiri hanya aman jika perangkatnya bersih. Tetap waspada, tetap aman.
Siapa lagi yang sedang memeriksa ulang dompet perangkat keras mereka sekarang? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#TrezorMengatakanDompetYangDijualCryptoBilisMungkinMengandungKomponenBerbahaya
🚨 MENDESAK: Trezor memperingatkan kemungkinan adanya implan berbahaya di dompet yang dijual oleh CryptoBilis!
Trezor baru saja mengeluarkan peringatan keamanan serius. Seorang pelanggan melaporkan adanya implan perangkat keras di dalam Trezor Safe 5 yang dibeli dari mantan reseller resmi CryptoBilis (melalui Tokopedia pada bulan Agustus).
Papan sirkuit tambahan + modul seluler + antena tersebut diduga dapat membaca layar (termasuk frasa pemulihan) dan mengirimkan data melalui jaringan seluler saat perangkat dicolokkan.
Belum ada laporan kehilangan dana, tetapi Trezor menganggap laporan ini kredibel.
*Jika Anda membeli Trezor APA PUN dari CryptoBilis sejak Maret 2026 → Segera pindahkan dana Anda ke dompet baru dengan seed BARU. JANGAN gunakan kembali seed lama.*
CryptoBilis sebelumnya sudah dicoret sebagai reseller setelah insiden implan Ledger yang terjadi lebih awal.
Serangan rantai pasokan adalah mimpi buruk baru. Bahkan dompet perangkat keras tepercaya pun bisa disusupi sebelum sampai ke tangan Anda. Selalu beli langsung dari toko resmi jika memungkinkan, periksa kemasannya, dan jangan pernah abaikan aturan “seed baru” jika ada yang terasa janggal. Penyimpanan mandiri hanya aman jika perangkatnya bersih. Tetap waspada, tetap aman.
Siapa lagi yang sedang memeriksa ulang dompet perangkat keras mereka sekarang? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 MENDESAK: Trezor memperingatkan kemungkinan adanya implan berbahaya di dompet yang dijual oleh CryptoBilis!
Trezor baru saja mengeluarkan peringatan keamanan serius. Seorang pelanggan melaporkan adanya implan perangkat keras di dalam Trezor Safe 5 yang dibeli dari mantan reseller resmi CryptoBilis (melalui Tokopedia pada bulan Agustus).
Papan sirkuit tambahan + modul seluler + antena tersebut diduga dapat membaca layar (termasuk frasa pemulihan) dan mengirimkan data melalui jaringan seluler saat perangkat dicolokkan.
Belum ada laporan kehilangan dana, tetapi Trezor menganggap laporan ini kredibel.
*Jika Anda membeli Trezor APA PUN dari CryptoBilis sejak Maret 2026 → Segera pindahkan dana Anda ke dompet baru dengan seed BARU. JANGAN gunakan kembali seed lama.*
CryptoBilis sebelumnya sudah dicoret sebagai reseller setelah insiden implan Ledger yang terjadi lebih awal.
Serangan rantai pasokan adalah mimpi buruk baru. Bahkan dompet perangkat keras tepercaya pun bisa disusupi sebelum sampai ke tangan Anda. Selalu beli langsung dari toko resmi jika memungkinkan, periksa kemasannya, dan jangan pernah abaikan aturan “seed baru” jika ada yang terasa janggal. Penyimpanan mandiri hanya aman jika perangkatnya bersih. Tetap waspada, tetap aman.
Siapa lagi yang sedang memeriksa ulang dompet perangkat keras mereka sekarang? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
108

TREZOR MEMPERINGATKAN PENGGUNA KRIPTO — DOMPET PERANGKAT KERAS MUNGKIN BERISI KOMPONEN BERBAHAYA!Peringatan keamanan kripto besar menjadi sorotan! Trezor telah memperingatkan para pelanggan setelah menerima laporan kredibel tentang dugaan implan perangkat keras di dalam Trezor Safe 5 yang dibeli melalui reseller CryptoBilis.
Ini bisa menjadi masalah keamanan rantai pasok serius lainnya bagi industri kripto. Berikut hal-hal yang perlu Anda ketahui. 👇
🔴 1. BAGAIMANA CARA KERJA IMPLAN YANG DIDUGA INI?
Menurut laporan pelanggan, perangkat tersebut diduga berisi:
Papan sirkuit tambahan.
Modul komunikasi seluler.
Antena yang mampu mengirimkan informasi.
TREZOR MEMPERINGATKAN PENGGUNA KRIPTO — DOMPET PERANGKAT KERAS MUNGKIN BERISI KOMPONEN BERBAHAYA!
Peringatan keamanan kripto besar menjadi sorotan! Trezor telah memperingatkan para pelanggan setelah menerima laporan kredibel tentang dugaan implan perangkat keras di dalam Trezor Safe 5 yang dibeli melalui reseller CryptoBilis.
Ini bisa menjadi masalah keamanan rantai pasok serius lainnya bagi industri kripto. Berikut hal-hal yang perlu Anda ketahui. 👇
🔴 1. BAGAIMANA CARA KERJA IMPLAN YANG DIDUGA INI?
Menurut laporan pelanggan, perangkat tersebut diduga berisi:
Papan sirkuit tambahan.
Modul komunikasi seluler.
Antena yang mampu mengirimkan informasi.
Ini bisa menjadi masalah keamanan rantai pasok serius lainnya bagi industri kripto. Berikut hal-hal yang perlu Anda ketahui. 👇
🔴 1. BAGAIMANA CARA KERJA IMPLAN YANG DIDUGA INI?
Menurut laporan pelanggan, perangkat tersebut diduga berisi:
Papan sirkuit tambahan.
Modul komunikasi seluler.
Antena yang mampu mengirimkan informasi.
61

·
--
Penting: Trezor memperingatkan adanya dompet perangkat keras yang telah disusupi dari CryptoBilis.
Trezor telah memberi tahu pembeli perangkat Trezor Safe 5 yang dibeli dari CryptoBilis pada atau setelah Maret 2026 agar segera memindahkan dana ke dompet baru dengan seed baru.
Peringatan ini menyusul pengungkapan secara bertanggung jawab pada 28 Oktober oleh seorang pelanggan asal Indonesia yang menemukan papan sirkuit tambahan dengan modul seluler dan antena di dalam perangkat.
Implan tersebut dapat membaca layar, termasuk cadangan dompet, dan mengirimkan data melalui jaringan seluler saat perangkat dicolokkan.
Hal ini menyoroti serangan pada rantai pasokan dan tantangan keamanan kripto yang semakin besar bagi pengguna dompet perangkat keras.
Trezor menyarankan pengguna yang terdampak untuk memindahkan aset ke dompet perangkat keras yang aman, atau untuk sementara ke dompet perangkat lunak atau bursa tepercaya sembari memverifikasi alamat penerima.
Pelanggan yang belum menyiapkan perangkat tersebut sebaiknya tidak menggunakannya.
Pembeli yang memenuhi syarat akan menerima perangkat Trezor pengganti atau voucher, dan harus menyimpan perangkat CryptoBilis serta menghubungi Dukungan Trezor.
Langkah apa yang Anda lakukan untuk memverifikasi integritas rantai pasokan dompet perangkat keras Anda?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Penting: Trezor memperingatkan adanya dompet perangkat keras yang telah disusupi dari CryptoBilis.
Trezor telah memberi tahu pembeli perangkat Trezor Safe 5 yang dibeli dari CryptoBilis pada atau setelah Maret 2026 agar segera memindahkan dana ke dompet baru dengan seed baru.
Peringatan ini menyusul pengungkapan secara bertanggung jawab pada 28 Oktober oleh seorang pelanggan asal Indonesia yang menemukan papan sirkuit tambahan dengan modul seluler dan antena di dalam perangkat.
Implan tersebut dapat membaca layar, termasuk cadangan dompet, dan mengirimkan data melalui jaringan seluler saat perangkat dicolokkan.
Hal ini menyoroti serangan pada rantai pasokan dan tantangan keamanan kripto yang semakin besar bagi pengguna dompet perangkat keras.
Trezor menyarankan pengguna yang terdampak untuk memindahkan aset ke dompet perangkat keras yang aman, atau untuk sementara ke dompet perangkat lunak atau bursa tepercaya sembari memverifikasi alamat penerima.
Pelanggan yang belum menyiapkan perangkat tersebut sebaiknya tidak menggunakannya.
Pembeli yang memenuhi syarat akan menerima perangkat Trezor pengganti atau voucher, dan harus menyimpan perangkat CryptoBilis serta menghubungi Dukungan Trezor.
Langkah apa yang Anda lakukan untuk memverifikasi integritas rantai pasokan dompet perangkat keras Anda?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Trezor telah memberi tahu pembeli perangkat Trezor Safe 5 yang dibeli dari CryptoBilis pada atau setelah Maret 2026 agar segera memindahkan dana ke dompet baru dengan seed baru.
Peringatan ini menyusul pengungkapan secara bertanggung jawab pada 28 Oktober oleh seorang pelanggan asal Indonesia yang menemukan papan sirkuit tambahan dengan modul seluler dan antena di dalam perangkat.
Implan tersebut dapat membaca layar, termasuk cadangan dompet, dan mengirimkan data melalui jaringan seluler saat perangkat dicolokkan.
Hal ini menyoroti serangan pada rantai pasokan dan tantangan keamanan kripto yang semakin besar bagi pengguna dompet perangkat keras.
Trezor menyarankan pengguna yang terdampak untuk memindahkan aset ke dompet perangkat keras yang aman, atau untuk sementara ke dompet perangkat lunak atau bursa tepercaya sembari memverifikasi alamat penerima.
Pelanggan yang belum menyiapkan perangkat tersebut sebaiknya tidak menggunakannya.
Pembeli yang memenuhi syarat akan menerima perangkat Trezor pengganti atau voucher, dan harus menyimpan perangkat CryptoBilis serta menghubungi Dukungan Trezor.
Langkah apa yang Anda lakukan untuk memverifikasi integritas rantai pasokan dompet perangkat keras Anda?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
6

·
--
Peringatan resmi Trezor: Safe 5 dari kanal CryptoBilis diduga ditanami chip, pemilik diminta segera memindahkan aset
Keamanan dompet perangkat keras kini meluas dari lapisan perangkat lunak hingga lapisan chip fisik.
Menurut laporan Decrypt, produsen dompet perangkat keras Trezor untuk pertama kalinya memberikan tanggapan resmi terkait dugaan penyisipan chip perangkat keras pada produk dari kanal distributor pihak ketiga. Trezor mengimbau pengguna yang membeli model Safe 5 melalui CryptoBilis sejak Maret agar segera memindahkan aset yang tersimpan di perangkat tersebut.
Perlu diketahui, Trezor menyatakan bahwa perangkat yang terlibat belum diperiksa secara langsung. Laporan terkait baru diperlakukan sebagai petunjuk yang kredibel. CryptoBilis adalah distributor pihak ketiga, bukan kanal penjualan resmi. Artinya, cakupan dampak risikonya relatif terbatas dan terutama terpusat pada produk dari kanal tertentu dalam batch tertentu.
Dari segi sifatnya, peristiwa ini merupakan tantangan baru bagi keamanan fisik dompet perangkat keras. Pembahasan mengenai keamanan dompet selama ini lebih banyak berfokus pada kerentanan perangkat lunak, kebocoran frasa pemulihan, atau tindakan pengguna. Namun, jika dugaan penyisipan chip ini terbukti, titik serangannya langsung menyasar perangkat keras itu sendiri. Ini berarti lapisan perlindungan fisik terakhir bagi kunci privat juga mungkin dapat ditembus. Bersama sejumlah insiden keamanan bursa baru-baru ini dan kontroversi yang dihadapi produk penyimpanan kunci seperti Keystone, peristiwa ini turut membentuk diskusi seputar keamanan penyimpanan aset secara mandiri.
Namun, ada beberapa hal penting yang masih perlu dicermati: pertama, Trezor belum memeriksa perangkat secara langsung dan saat ini hanya menindaklanjuti laporan yang dianggap kredibel; kesimpulan akhir masih menunggu verifikasi resmi. Kedua, kanal yang terlibat adalah distributor pihak ketiga, sehingga belum jelas apakah produk dari kanal resmi ikut terdampak. Ketiga, cakupan risikonya mungkin terbatas pada batch tertentu dan tidak mencakup seluruh lini produk.
Bagi pemilik perangkat, langkah paling bijak saat ini adalah memastikan kanal dan waktu pembelian. Jika Safe 5 memang dibeli melalui CryptoBilis setelah Maret, segera pindahkan aset untuk mengurangi ketidakpastian. Bagi industri secara keseluruhan, cara menjaga keamanan fisik dompet perangkat keras selama proses produksi, logistik, dan distribusi mungkin akan terus menjadi bahan evaluasi.
Selanjutnya, perlu dicermati apakah Trezor akan merilis hasil pemeriksaan resmi dan pernyataan resmi, serta bagaimana tindak lanjut dari kanal yang terlibat.
#Trezor #CryptoSecurity #DompetPerangkatKeras
Informasi di atas merupakan rangkuman dan analisis pribadi, bukan saran investasi.
Jika ada perkembangan penting selanjutnya, saya akan terus memantau dan memberikan pembaruan.
Peringatan resmi Trezor: Safe 5 dari kanal CryptoBilis diduga ditanami chip, pemilik diminta segera memindahkan aset
Keamanan dompet perangkat keras kini meluas dari lapisan perangkat lunak hingga lapisan chip fisik.
Menurut laporan Decrypt, produsen dompet perangkat keras Trezor untuk pertama kalinya memberikan tanggapan resmi terkait dugaan penyisipan chip perangkat keras pada produk dari kanal distributor pihak ketiga. Trezor mengimbau pengguna yang membeli model Safe 5 melalui CryptoBilis sejak Maret agar segera memindahkan aset yang tersimpan di perangkat tersebut.
Perlu diketahui, Trezor menyatakan bahwa perangkat yang terlibat belum diperiksa secara langsung. Laporan terkait baru diperlakukan sebagai petunjuk yang kredibel. CryptoBilis adalah distributor pihak ketiga, bukan kanal penjualan resmi. Artinya, cakupan dampak risikonya relatif terbatas dan terutama terpusat pada produk dari kanal tertentu dalam batch tertentu.
Dari segi sifatnya, peristiwa ini merupakan tantangan baru bagi keamanan fisik dompet perangkat keras. Pembahasan mengenai keamanan dompet selama ini lebih banyak berfokus pada kerentanan perangkat lunak, kebocoran frasa pemulihan, atau tindakan pengguna. Namun, jika dugaan penyisipan chip ini terbukti, titik serangannya langsung menyasar perangkat keras itu sendiri. Ini berarti lapisan perlindungan fisik terakhir bagi kunci privat juga mungkin dapat ditembus. Bersama sejumlah insiden keamanan bursa baru-baru ini dan kontroversi yang dihadapi produk penyimpanan kunci seperti Keystone, peristiwa ini turut membentuk diskusi seputar keamanan penyimpanan aset secara mandiri.
Namun, ada beberapa hal penting yang masih perlu dicermati: pertama, Trezor belum memeriksa perangkat secara langsung dan saat ini hanya menindaklanjuti laporan yang dianggap kredibel; kesimpulan akhir masih menunggu verifikasi resmi. Kedua, kanal yang terlibat adalah distributor pihak ketiga, sehingga belum jelas apakah produk dari kanal resmi ikut terdampak. Ketiga, cakupan risikonya mungkin terbatas pada batch tertentu dan tidak mencakup seluruh lini produk.
Bagi pemilik perangkat, langkah paling bijak saat ini adalah memastikan kanal dan waktu pembelian. Jika Safe 5 memang dibeli melalui CryptoBilis setelah Maret, segera pindahkan aset untuk mengurangi ketidakpastian. Bagi industri secara keseluruhan, cara menjaga keamanan fisik dompet perangkat keras selama proses produksi, logistik, dan distribusi mungkin akan terus menjadi bahan evaluasi.
Selanjutnya, perlu dicermati apakah Trezor akan merilis hasil pemeriksaan resmi dan pernyataan resmi, serta bagaimana tindak lanjut dari kanal yang terlibat.
#Trezor #CryptoSecurity #DompetPerangkatKeras
Informasi di atas merupakan rangkuman dan analisis pribadi, bukan saran investasi.
Jika ada perkembangan penting selanjutnya, saya akan terus memantau dan memberikan pembaruan.
Keamanan dompet perangkat keras kini meluas dari lapisan perangkat lunak hingga lapisan chip fisik.
Menurut laporan Decrypt, produsen dompet perangkat keras Trezor untuk pertama kalinya memberikan tanggapan resmi terkait dugaan penyisipan chip perangkat keras pada produk dari kanal distributor pihak ketiga. Trezor mengimbau pengguna yang membeli model Safe 5 melalui CryptoBilis sejak Maret agar segera memindahkan aset yang tersimpan di perangkat tersebut.
Perlu diketahui, Trezor menyatakan bahwa perangkat yang terlibat belum diperiksa secara langsung. Laporan terkait baru diperlakukan sebagai petunjuk yang kredibel. CryptoBilis adalah distributor pihak ketiga, bukan kanal penjualan resmi. Artinya, cakupan dampak risikonya relatif terbatas dan terutama terpusat pada produk dari kanal tertentu dalam batch tertentu.
Dari segi sifatnya, peristiwa ini merupakan tantangan baru bagi keamanan fisik dompet perangkat keras. Pembahasan mengenai keamanan dompet selama ini lebih banyak berfokus pada kerentanan perangkat lunak, kebocoran frasa pemulihan, atau tindakan pengguna. Namun, jika dugaan penyisipan chip ini terbukti, titik serangannya langsung menyasar perangkat keras itu sendiri. Ini berarti lapisan perlindungan fisik terakhir bagi kunci privat juga mungkin dapat ditembus. Bersama sejumlah insiden keamanan bursa baru-baru ini dan kontroversi yang dihadapi produk penyimpanan kunci seperti Keystone, peristiwa ini turut membentuk diskusi seputar keamanan penyimpanan aset secara mandiri.
Namun, ada beberapa hal penting yang masih perlu dicermati: pertama, Trezor belum memeriksa perangkat secara langsung dan saat ini hanya menindaklanjuti laporan yang dianggap kredibel; kesimpulan akhir masih menunggu verifikasi resmi. Kedua, kanal yang terlibat adalah distributor pihak ketiga, sehingga belum jelas apakah produk dari kanal resmi ikut terdampak. Ketiga, cakupan risikonya mungkin terbatas pada batch tertentu dan tidak mencakup seluruh lini produk.
Bagi pemilik perangkat, langkah paling bijak saat ini adalah memastikan kanal dan waktu pembelian. Jika Safe 5 memang dibeli melalui CryptoBilis setelah Maret, segera pindahkan aset untuk mengurangi ketidakpastian. Bagi industri secara keseluruhan, cara menjaga keamanan fisik dompet perangkat keras selama proses produksi, logistik, dan distribusi mungkin akan terus menjadi bahan evaluasi.
Selanjutnya, perlu dicermati apakah Trezor akan merilis hasil pemeriksaan resmi dan pernyataan resmi, serta bagaimana tindak lanjut dari kanal yang terlibat.
#Trezor #CryptoSecurity #DompetPerangkatKeras
Informasi di atas merupakan rangkuman dan analisis pribadi, bukan saran investasi.
Jika ada perkembangan penting selanjutnya, saya akan terus memantau dan memberikan pembaruan.
28

🚨 $BTC PERINGATAN DOMPET PERANGKAT KERAS: IMPLAN LEDGER JAHAT TERUNGKAP 🛑
📊 Polisi Singapura baru saja menandai perangkat Ledger yang dijual secara lokal sebagai perangkat yang telah disusupi, setelah frasa pemulihan dicuri dalam dua kasus yang menyebabkan kerugian sebesar S$3,5 juta. Pembobolan rantai pasokan ini menunjukkan bahwa bahkan penyimpanan “dingin” pun dapat diretas oleh pelaku jahat. 🦈 Para investor cerdas sudah beralih ke saluran resmi dan memeriksa keaslian produk sebelum melakukan pembelian. 📈 Diperkirakan permintaan jangka pendek untuk perangkat keras yang bersumber dari pengecer akan menurun saat pengguna bergegas mencari perangkat yang terverifikasi.
💡 Intinya? Jangan pernah memercayai kotak yang segelnya belum dipasang oleh produsennya. Verifikasi tanda tangan firmware, simpan frasa pemulihan secara luring, dan pertimbangkan untuk memindahkan dana ke dompet baru jika Anda mencurigai adanya upaya pembobolan. 🤔 Bagaimana Anda memperketat strategi keamanan perangkat keras? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
🚨 $BTC PERINGATAN DOMPET PERANGKAT KERAS: IMPLAN LEDGER JAHAT TERUNGKAP 🛑
📊 Polisi Singapura baru saja menandai perangkat Ledger yang dijual secara lokal sebagai perangkat yang telah disusupi, setelah frasa pemulihan dicuri dalam dua kasus yang menyebabkan kerugian sebesar S$3,5 juta. Pembobolan rantai pasokan ini menunjukkan bahwa bahkan penyimpanan “dingin” pun dapat diretas oleh pelaku jahat. 🦈 Para investor cerdas sudah beralih ke saluran resmi dan memeriksa keaslian produk sebelum melakukan pembelian. 📈 Diperkirakan permintaan jangka pendek untuk perangkat keras yang bersumber dari pengecer akan menurun saat pengguna bergegas mencari perangkat yang terverifikasi.
💡 Intinya? Jangan pernah memercayai kotak yang segelnya belum dipasang oleh produsennya. Verifikasi tanda tangan firmware, simpan frasa pemulihan secara luring, dan pertimbangkan untuk memindahkan dana ke dompet baru jika Anda mencurigai adanya upaya pembobolan. 🤔 Bagaimana Anda memperketat strategi keamanan perangkat keras? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
📊 Polisi Singapura baru saja menandai perangkat Ledger yang dijual secara lokal sebagai perangkat yang telah disusupi, setelah frasa pemulihan dicuri dalam dua kasus yang menyebabkan kerugian sebesar S$3,5 juta. Pembobolan rantai pasokan ini menunjukkan bahwa bahkan penyimpanan “dingin” pun dapat diretas oleh pelaku jahat. 🦈 Para investor cerdas sudah beralih ke saluran resmi dan memeriksa keaslian produk sebelum melakukan pembelian. 📈 Diperkirakan permintaan jangka pendek untuk perangkat keras yang bersumber dari pengecer akan menurun saat pengguna bergegas mencari perangkat yang terverifikasi.
💡 Intinya? Jangan pernah memercayai kotak yang segelnya belum dipasang oleh produsennya. Verifikasi tanda tangan firmware, simpan frasa pemulihan secara luring, dan pertimbangkan untuk memindahkan dana ke dompet baru jika Anda mencurigai adanya upaya pembobolan. 🤔 Bagaimana Anda memperketat strategi keamanan perangkat keras? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
8

🚨 $BTC PERINGATAN PENGGUNA: IMPLAN JAHAT DI LEDGER MENCURI $2,7 JUTA DI SINGAPURA 💥
📊 Polisi Singapura menemukan dompet perangkat keras dengan implan tersembunyi yang mencuri frasa pemulihan, merugikan investor sebesar S$3,5 juta. Pembobolan ini menegaskan kerentanan klasik dalam rantai pasokan, ketika pelaku jahat menyusup ke jalur penjualan ritel dan mengubah perangkat tepercaya menjadi pemburu likuiditas senyap. 🦈
💡 Untuk melindungi aset, beli dompet langsung dari produsen atau penjual resmi, lakukan pemeriksaan keaslian Ledger, dan jangan pernah mengekspos informasi Anda secara online. Jika Anda mencurigai adanya manipulasi, hentikan penggunaan dan pindahkan dana ke perangkat baru yang telah diverifikasi. 🤔 Langkah tambahan apa yang Anda lakukan untuk memastikan integritas dompet perangkat keras Anda? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
🚨 $BTC PERINGATAN PENGGUNA: IMPLAN JAHAT DI LEDGER MENCURI $2,7 JUTA DI SINGAPURA 💥
📊 Polisi Singapura menemukan dompet perangkat keras dengan implan tersembunyi yang mencuri frasa pemulihan, merugikan investor sebesar S$3,5 juta. Pembobolan ini menegaskan kerentanan klasik dalam rantai pasokan, ketika pelaku jahat menyusup ke jalur penjualan ritel dan mengubah perangkat tepercaya menjadi pemburu likuiditas senyap. 🦈
💡 Untuk melindungi aset, beli dompet langsung dari produsen atau penjual resmi, lakukan pemeriksaan keaslian Ledger, dan jangan pernah mengekspos informasi Anda secara online. Jika Anda mencurigai adanya manipulasi, hentikan penggunaan dan pindahkan dana ke perangkat baru yang telah diverifikasi. 🤔 Langkah tambahan apa yang Anda lakukan untuk memastikan integritas dompet perangkat keras Anda? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
📊 Polisi Singapura menemukan dompet perangkat keras dengan implan tersembunyi yang mencuri frasa pemulihan, merugikan investor sebesar S$3,5 juta. Pembobolan ini menegaskan kerentanan klasik dalam rantai pasokan, ketika pelaku jahat menyusup ke jalur penjualan ritel dan mengubah perangkat tepercaya menjadi pemburu likuiditas senyap. 🦈
💡 Untuk melindungi aset, beli dompet langsung dari produsen atau penjual resmi, lakukan pemeriksaan keaslian Ledger, dan jangan pernah mengekspos informasi Anda secara online. Jika Anda mencurigai adanya manipulasi, hentikan penggunaan dan pindahkan dana ke perangkat baru yang telah diverifikasi. 🤔 Langkah tambahan apa yang Anda lakukan untuk memastikan integritas dompet perangkat keras Anda? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
9
🚨 $BTC SKANDAL DOMPET PERANGKAT KERAS: KUNCI TERBOCOR, KEPERCAYAAN DIPERTARUHKAN! 🛑
📊 Keystone baru saja mengungkap bahwa perangkat palsu berhasil lolos uji autentikasi dan mencuri kunci verifikasi pabrik. Mereka akan memusnahkan 18,835 dompet yang belum terjual dan beralih ke generasi kunci baru, tetapi pembobolan ini juga mengekspos 25,964 catatan pembeli—nama, alamat pengiriman, seluruh data pribadi. 🦈
🔍 Frasa pemulihan dan kunci privat tetap aman, tetapi setiap unit yang dikirim setelah 20 Okt menghadapi pemeriksaan verifikasi tambahan, bahkan jika lolos pemeriksaan standar. Pertanyaan utamanya: apakah kita masih bisa mengandalkan dompet perangkat keras ketika gerbang keamanannya sendiri bisa dipalsukan? 🤔
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
🚨 $BTC SKANDAL DOMPET PERANGKAT KERAS: KUNCI TERBOCOR, KEPERCAYAAN DIPERTARUHKAN! 🛑
📊 Keystone baru saja mengungkap bahwa perangkat palsu berhasil lolos uji autentikasi dan mencuri kunci verifikasi pabrik. Mereka akan memusnahkan 18,835 dompet yang belum terjual dan beralih ke generasi kunci baru, tetapi pembobolan ini juga mengekspos 25,964 catatan pembeli—nama, alamat pengiriman, seluruh data pribadi. 🦈
🔍 Frasa pemulihan dan kunci privat tetap aman, tetapi setiap unit yang dikirim setelah 20 Okt menghadapi pemeriksaan verifikasi tambahan, bahkan jika lolos pemeriksaan standar. Pertanyaan utamanya: apakah kita masih bisa mengandalkan dompet perangkat keras ketika gerbang keamanannya sendiri bisa dipalsukan? 🤔
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
📊 Keystone baru saja mengungkap bahwa perangkat palsu berhasil lolos uji autentikasi dan mencuri kunci verifikasi pabrik. Mereka akan memusnahkan 18,835 dompet yang belum terjual dan beralih ke generasi kunci baru, tetapi pembobolan ini juga mengekspos 25,964 catatan pembeli—nama, alamat pengiriman, seluruh data pribadi. 🦈
🔍 Frasa pemulihan dan kunci privat tetap aman, tetapi setiap unit yang dikirim setelah 20 Okt menghadapi pemeriksaan verifikasi tambahan, bahkan jika lolos pemeriksaan standar. Pertanyaan utamanya: apakah kita masih bisa mengandalkan dompet perangkat keras ketika gerbang keamanannya sendiri bisa dipalsukan? 🤔
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
8

·
--
🚨 $BTC PERINGATAN DOMPET PERANGKAT KERAS: KUNCI TERKOMPROMI, KEPERCAYAAN TERANCAM 🦈
📊 Kebocoran Keystone mengekspos 18.835 unit yang belum terjual dan 25.964 data pembeli, membuktikan bahwa perangkat palsu dapat lolos dari autentikasi pabrik. 🦈 Ini menggoyahkan dasar keamanan berbasis perangkat keras—jika rantai verifikasi terputus, para pelaku smart money akan memburu sapuan likuiditas berikutnya di dompet yang telah terkompromi. ⚡ Perangkat yang dikirim setelah 20 Okt akan memerlukan pemeriksaan tambahan, sekalipun lolos uji standar.
💬 Bagaimana Anda akan melindungi $BTC aset Anda sekarang? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
🚨 $BTC PERINGATAN DOMPET PERANGKAT KERAS: KUNCI TERKOMPROMI, KEPERCAYAAN TERANCAM 🦈
📊 Kebocoran Keystone mengekspos 18.835 unit yang belum terjual dan 25.964 data pembeli, membuktikan bahwa perangkat palsu dapat lolos dari autentikasi pabrik. 🦈 Ini menggoyahkan dasar keamanan berbasis perangkat keras—jika rantai verifikasi terputus, para pelaku smart money akan memburu sapuan likuiditas berikutnya di dompet yang telah terkompromi. ⚡ Perangkat yang dikirim setelah 20 Okt akan memerlukan pemeriksaan tambahan, sekalipun lolos uji standar.
💬 Bagaimana Anda akan melindungi $BTC aset Anda sekarang? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
📊 Kebocoran Keystone mengekspos 18.835 unit yang belum terjual dan 25.964 data pembeli, membuktikan bahwa perangkat palsu dapat lolos dari autentikasi pabrik. 🦈 Ini menggoyahkan dasar keamanan berbasis perangkat keras—jika rantai verifikasi terputus, para pelaku smart money akan memburu sapuan likuiditas berikutnya di dompet yang telah terkompromi. ⚡ Perangkat yang dikirim setelah 20 Okt akan memerlukan pemeriksaan tambahan, sekalipun lolos uji standar.
💬 Bagaimana Anda akan melindungi $BTC aset Anda sekarang? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
5

Keamanan dompet perangkat keras sedang terancam serius! Keystone baru saja mengumumkan pemusnahan 18,835 dompet yang belum terjual dan penghentian sementara pengiriman setelah peretasan pada 20/10.
Penyerang tidak hanya mendapatkan 25,964 data pelanggan, tetapi juga MENCURI KUNCI KRIPTOGRAFI yang digunakan untuk mengautentikasi perangkat asli. Ini bencana!
Artinya, dompet palsu berkualitas rendah BISA DIAUTENTIKASI SEBAGAI PRODUK ASLI. Risiko pengguna kehilangan uang melonjak jika mereka membeli dompet hasil penipuan.
Meski Keystone meyakinkan bahwa private key dan dana tidak terdampak, pengguna harus SANGAT WASPADA terhadap pesan penipuan. Perusahaan akan mengganti kunci yang bocor pada produk baru.
Apakah insiden ini membuat Anda kehilangan kepercayaan pada dompet perangkat keras? Atau ini sekadar pelajaran tentang risiko sentralisasi?
#HardwareWallet #Security
$BTC $ETH
Keamanan dompet perangkat keras sedang terancam serius! Keystone baru saja mengumumkan pemusnahan 18,835 dompet yang belum terjual dan penghentian sementara pengiriman setelah peretasan pada 20/10.
Penyerang tidak hanya mendapatkan 25,964 data pelanggan, tetapi juga MENCURI KUNCI KRIPTOGRAFI yang digunakan untuk mengautentikasi perangkat asli. Ini bencana!
Artinya, dompet palsu berkualitas rendah BISA DIAUTENTIKASI SEBAGAI PRODUK ASLI. Risiko pengguna kehilangan uang melonjak jika mereka membeli dompet hasil penipuan.
Meski Keystone meyakinkan bahwa private key dan dana tidak terdampak, pengguna harus SANGAT WASPADA terhadap pesan penipuan. Perusahaan akan mengganti kunci yang bocor pada produk baru.
Apakah insiden ini membuat Anda kehilangan kepercayaan pada dompet perangkat keras? Atau ini sekadar pelajaran tentang risiko sentralisasi?
#HardwareWallet #Security
$BTC $ETH
Penyerang tidak hanya mendapatkan 25,964 data pelanggan, tetapi juga MENCURI KUNCI KRIPTOGRAFI yang digunakan untuk mengautentikasi perangkat asli. Ini bencana!
Artinya, dompet palsu berkualitas rendah BISA DIAUTENTIKASI SEBAGAI PRODUK ASLI. Risiko pengguna kehilangan uang melonjak jika mereka membeli dompet hasil penipuan.
Meski Keystone meyakinkan bahwa private key dan dana tidak terdampak, pengguna harus SANGAT WASPADA terhadap pesan penipuan. Perusahaan akan mengganti kunci yang bocor pada produk baru.
Apakah insiden ini membuat Anda kehilangan kepercayaan pada dompet perangkat keras? Atau ini sekadar pelajaran tentang risiko sentralisasi?
#HardwareWallet #Security
$BTC $ETH
2
346


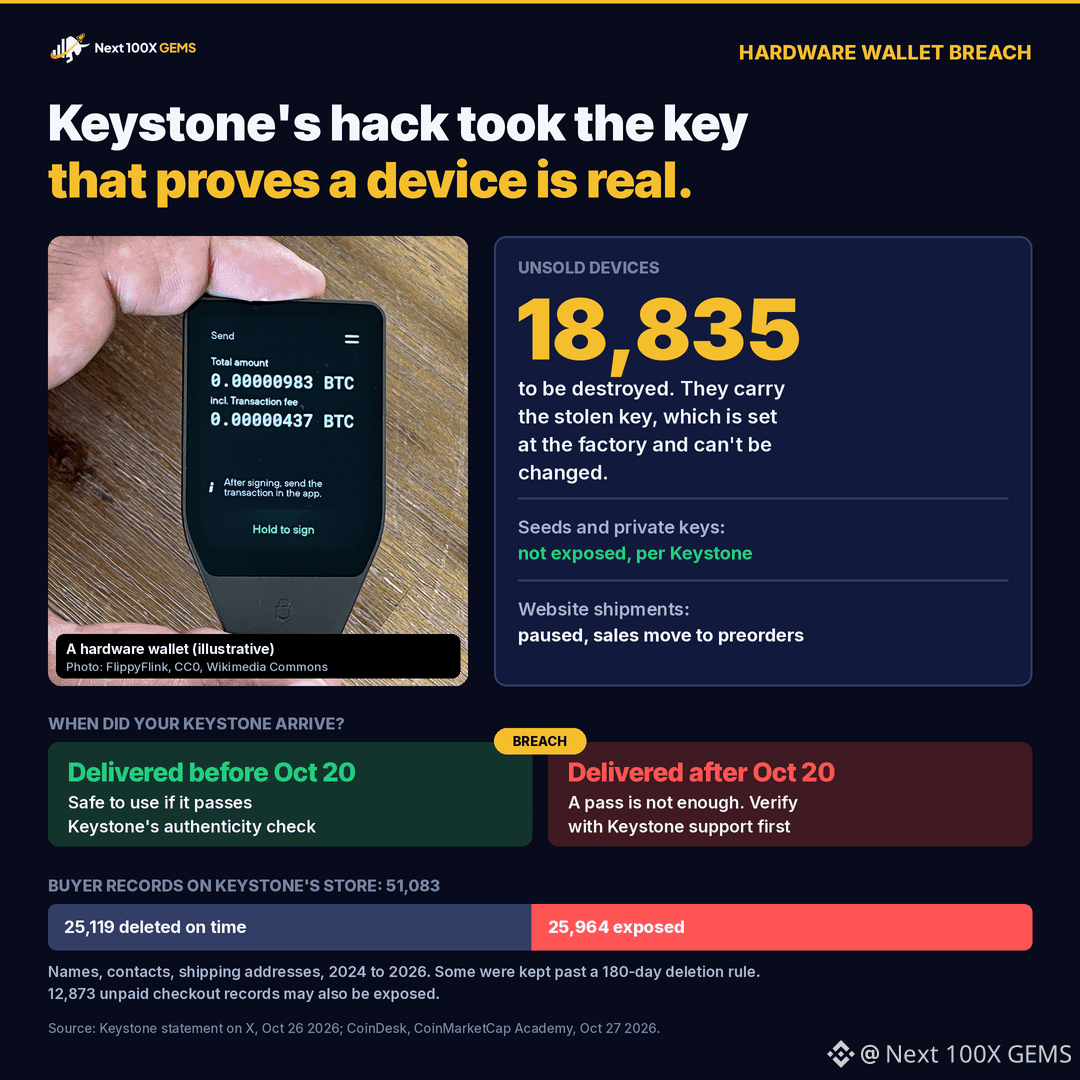
Pada hari Minggu, kami bertanya mengapa pesanan Keystone tahun 2024 masih tersimpan, padahal kebijakan perusahaan sendiri menyatakan bahwa data pembeli akan dihapus setelah 180 hari. Keystone kini telah menjawab, dan jawabannya mengungkap masalah yang lebih besar.
Penyerang yang menyusup ke situs webnya pada 20 Oktober juga mengambil kunci yang digunakan Keystone untuk memeriksa keaslian perangkat. Kunci tersebut ditanamkan ke setiap dompet di pabrik dan tidak dapat dihapus atau ditulis ulang. Dengan kunci itu, seseorang dapat membuat perangkat palsu yang lolos pemeriksaan keaslian Keystone sendiri. Karena itu, perusahaan memusnahkan 18.835 perangkat dalam inventarisnya, menghentikan sementara pengiriman dari situs web, dan mengalihkan penjualan ke sistem prapemesanan dengan kunci baru.
Terkait data, toko Keystone menyimpan 51.083 catatan pembeli. Sebanyak 25.119 telah dihapus sesuai aturan 180 hari. Sebanyak 25.964 lainnya, dari tahun 2024 hingga 2026, mungkin telah diambil: nama, detail kontak, alamat pengiriman, dan detail pesanan. Keystone mengatakan alat penghapusan otomatisnya gagal dan tidak ada yang menyadarinya. Sebanyak 12.873 catatan pembayaran yang belum diselesaikan juga mungkin terekspos. Frasa pemulihan, kunci privat, dan detail pembayaran tidak terdampak, menurut Keystone.
Artinya bagi Anda yang memilikinya: perangkat Keystone yang dikirim sebelum 20 Oktober aman jika lolos pemeriksaan. Perangkat yang dikirim setelah 20 Oktober perlu diperiksa langsung dengan dukungan Keystone, meskipun lolos pemeriksaan. Menurut perusahaan, Anda tidak perlu memindahkan $BTC hanya karena hal ini. Keystone juga mengatakan tidak akan pernah meminta Anda mengirim kembali perangkat, jadi setiap email, telepon, atau paket yang mengatasnamakan “penarikan produk” adalah penipuan.
#CryptoSecurity #DompetPerangkatKeras
Bukan nasihat keuangan. Lakukan riset sendiri.
Pada hari Minggu, kami bertanya mengapa pesanan Keystone tahun 2024 masih tersimpan, padahal kebijakan perusahaan sendiri menyatakan bahwa data pembeli akan dihapus setelah 180 hari. Keystone kini telah menjawab, dan jawabannya mengungkap masalah yang lebih besar.
Penyerang yang menyusup ke situs webnya pada 20 Oktober juga mengambil kunci yang digunakan Keystone untuk memeriksa keaslian perangkat. Kunci tersebut ditanamkan ke setiap dompet di pabrik dan tidak dapat dihapus atau ditulis ulang. Dengan kunci itu, seseorang dapat membuat perangkat palsu yang lolos pemeriksaan keaslian Keystone sendiri. Karena itu, perusahaan memusnahkan 18.835 perangkat dalam inventarisnya, menghentikan sementara pengiriman dari situs web, dan mengalihkan penjualan ke sistem prapemesanan dengan kunci baru.
Terkait data, toko Keystone menyimpan 51.083 catatan pembeli. Sebanyak 25.119 telah dihapus sesuai aturan 180 hari. Sebanyak 25.964 lainnya, dari tahun 2024 hingga 2026, mungkin telah diambil: nama, detail kontak, alamat pengiriman, dan detail pesanan. Keystone mengatakan alat penghapusan otomatisnya gagal dan tidak ada yang menyadarinya. Sebanyak 12.873 catatan pembayaran yang belum diselesaikan juga mungkin terekspos. Frasa pemulihan, kunci privat, dan detail pembayaran tidak terdampak, menurut Keystone.
Artinya bagi Anda yang memilikinya: perangkat Keystone yang dikirim sebelum 20 Oktober aman jika lolos pemeriksaan. Perangkat yang dikirim setelah 20 Oktober perlu diperiksa langsung dengan dukungan Keystone, meskipun lolos pemeriksaan. Menurut perusahaan, Anda tidak perlu memindahkan $BTC hanya karena hal ini. Keystone juga mengatakan tidak akan pernah meminta Anda mengirim kembali perangkat, jadi setiap email, telepon, atau paket yang mengatasnamakan “penarikan produk” adalah penipuan.
#CryptoSecurity #DompetPerangkatKeras
Bukan nasihat keuangan. Lakukan riset sendiri.
Penyerang yang menyusup ke situs webnya pada 20 Oktober juga mengambil kunci yang digunakan Keystone untuk memeriksa keaslian perangkat. Kunci tersebut ditanamkan ke setiap dompet di pabrik dan tidak dapat dihapus atau ditulis ulang. Dengan kunci itu, seseorang dapat membuat perangkat palsu yang lolos pemeriksaan keaslian Keystone sendiri. Karena itu, perusahaan memusnahkan 18.835 perangkat dalam inventarisnya, menghentikan sementara pengiriman dari situs web, dan mengalihkan penjualan ke sistem prapemesanan dengan kunci baru.
Terkait data, toko Keystone menyimpan 51.083 catatan pembeli. Sebanyak 25.119 telah dihapus sesuai aturan 180 hari. Sebanyak 25.964 lainnya, dari tahun 2024 hingga 2026, mungkin telah diambil: nama, detail kontak, alamat pengiriman, dan detail pesanan. Keystone mengatakan alat penghapusan otomatisnya gagal dan tidak ada yang menyadarinya. Sebanyak 12.873 catatan pembayaran yang belum diselesaikan juga mungkin terekspos. Frasa pemulihan, kunci privat, dan detail pembayaran tidak terdampak, menurut Keystone.
Artinya bagi Anda yang memilikinya: perangkat Keystone yang dikirim sebelum 20 Oktober aman jika lolos pemeriksaan. Perangkat yang dikirim setelah 20 Oktober perlu diperiksa langsung dengan dukungan Keystone, meskipun lolos pemeriksaan. Menurut perusahaan, Anda tidak perlu memindahkan $BTC hanya karena hal ini. Keystone juga mengatakan tidak akan pernah meminta Anda mengirim kembali perangkat, jadi setiap email, telepon, atau paket yang mengatasnamakan “penarikan produk” adalah penipuan.
#CryptoSecurity #DompetPerangkatKeras
Bukan nasihat keuangan. Lakukan riset sendiri.
763
·
--
Keystone memusnahkan 18.835 dompet perangkat keras yang belum terjual setelah kebocoran mengungkap kunci produksi yang memungkinkan perangkat palsu lolos pemeriksaan keaslian.
Kunci yang dicuri itu tidak dapat diganti, sehingga dompet palsu apa pun yang menggunakannya akan tampak asli—dan membahayakan dana pengguna.
Apa artinya ini bagi kepercayaan terhadap rantai pasok dompet perangkat keras?
#Keystone #HardwareWallet
Keystone memusnahkan 18.835 dompet perangkat keras yang belum terjual setelah kebocoran mengungkap kunci produksi yang memungkinkan perangkat palsu lolos pemeriksaan keaslian.
Kunci yang dicuri itu tidak dapat diganti, sehingga dompet palsu apa pun yang menggunakannya akan tampak asli—dan membahayakan dana pengguna.
Apa artinya ini bagi kepercayaan terhadap rantai pasok dompet perangkat keras?
#Keystone #HardwareWallet
Kunci yang dicuri itu tidak dapat diganti, sehingga dompet palsu apa pun yang menggunakannya akan tampak asli—dan membahayakan dana pengguna.
Apa artinya ini bagi kepercayaan terhadap rantai pasok dompet perangkat keras?
#Keystone #HardwareWallet
101

·
--
🚨 LEDGER DIGUGAT DALAM GUGATAN CLASS ACTION, DATA YANG BOCOR MEMBAHAYAKAN ASET $BTC ! 💣
Pengacara Ariel Givner baru saja mengungkapkan bahwa Ledger digugat dalam gugatan class action di New York menyusul kegagalan keamanan yang tidak diungkapkan. Gugatan tersebut menuduh bahwa kebocoran pada Desember 2023 membocorkan data sensitif pelanggan, termasuk alamat email dan nomor telepon, yang dengan cepat beredar di kanal dark web. 🔍
Pelaku kejahatan menggunakan metadata curian ini untuk melancarkan serangan rekayasa sosial yang sangat terarah, dengan menyamar sebagai perwakilan resmi untuk menguras dompet kustodian mandiri. 🌊 Mengamankan $BTC aset Anda di luar bursa hanyalah setengah dari upaya, ketika kerentanan data pribadi membuka celah bagi para penyerang. 🛡️
Dengan taktik phishing yang semakin tertarget, langkah apa yang Anda ambil untuk mengaudit keamanan operasional pribadi Anda? 🤔
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
🚨 LEDGER DIGUGAT DALAM GUGATAN CLASS ACTION, DATA YANG BOCOR MEMBAHAYAKAN ASET $BTC ! 💣
Pengacara Ariel Givner baru saja mengungkapkan bahwa Ledger digugat dalam gugatan class action di New York menyusul kegagalan keamanan yang tidak diungkapkan. Gugatan tersebut menuduh bahwa kebocoran pada Desember 2023 membocorkan data sensitif pelanggan, termasuk alamat email dan nomor telepon, yang dengan cepat beredar di kanal dark web. 🔍
Pelaku kejahatan menggunakan metadata curian ini untuk melancarkan serangan rekayasa sosial yang sangat terarah, dengan menyamar sebagai perwakilan resmi untuk menguras dompet kustodian mandiri. 🌊 Mengamankan $BTC aset Anda di luar bursa hanyalah setengah dari upaya, ketika kerentanan data pribadi membuka celah bagi para penyerang. 🛡️
Dengan taktik phishing yang semakin tertarget, langkah apa yang Anda ambil untuk mengaudit keamanan operasional pribadi Anda? 🤔
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
Pengacara Ariel Givner baru saja mengungkapkan bahwa Ledger digugat dalam gugatan class action di New York menyusul kegagalan keamanan yang tidak diungkapkan. Gugatan tersebut menuduh bahwa kebocoran pada Desember 2023 membocorkan data sensitif pelanggan, termasuk alamat email dan nomor telepon, yang dengan cepat beredar di kanal dark web. 🔍
Pelaku kejahatan menggunakan metadata curian ini untuk melancarkan serangan rekayasa sosial yang sangat terarah, dengan menyamar sebagai perwakilan resmi untuk menguras dompet kustodian mandiri. 🌊 Mengamankan $BTC aset Anda di luar bursa hanyalah setengah dari upaya, ketika kerentanan data pribadi membuka celah bagi para penyerang. 🛡️
Dengan taktik phishing yang semakin tertarget, langkah apa yang Anda ambil untuk mengaudit keamanan operasional pribadi Anda? 🤔
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
6
·
--
Penyimpanan kunci Keystone kembali bermasalah: kunci verifikasi dicuri, dompet palsu mungkin bisa disertifikasi sebagai asli
Insiden keamanan Keystone kini meningkat dari «kebocoran informasi» menjadi «pencurian kunci». Ini menjadi satu lagi tonggak penting yang menandakan bahwa rantai kepercayaan dompet perangkat keras telah ditembus.
Menurut laporan Cointelegraph, Keystone awalnya hanya mengungkapkan bahwa informasi pelanggan telah bocor. Namun, dalam pembaruan berikutnya, perusahaan menyatakan bahwa peretas juga mencuri sebuah kunci yang digunakan untuk memverifikasi apakah dompet «asli». Secara teori, ini berarti penyerang dapat menggunakan kunci tersebut untuk menyamarkan dompet palsu sebagai dompet asli, sehingga mengelabui pengguna yang berusaha memastikan keaslian perangkat.
Mengapa insiden ini lebih mengkhawatirkan daripada kebocoran data biasa? Nilai utama dompet perangkat keras terletak pada «offline + dapat diverifikasi». Pengguna bersedia memercayakan aset dalam jumlah besar kepadanya karena yakin bahwa tanda tangan perangkat itu asli dan sumbernya tepercaya. Begitu kunci verifikasi bocor, fondasi mekanisme kepercayaan ini pun goyah—dampaknya bukan lagi sebatas kata sandi akun tertentu, melainkan menyentuh dasar kepercayaan terhadap keseluruhan produk.
Dari sisi fakta, informasi yang diungkapkan saat ini masih terus diperbarui. Pihak resmi belum memberikan kesimpulan yang jelas mengenai cakupan dampak kunci yang dicuri atau apakah kunci itu telah disalahgunakan. Karena itu, kita perlu membedakan «fakta yang sudah terjadi» dari «dugaan yang belum terbukti»: pencurian kunci memang fakta, tetapi apakah kunci tersebut sudah digunakan untuk memalsukan dompet dan berapa banyak pengguna yang terdampak masih belum jelas.
Dari sisi pasar, insiden keamanan seperti ini biasanya pertama-tama mengguncang kepercayaan para pemegang aset dan dapat memicu perilaku menghindari risiko dalam jangka pendek. Namun, bagi dompet perangkat keras itu sendiri, arah jangka panjangnya akan sangat ditentukan oleh kemampuan produsen untuk segera memberikan solusi pemulihan yang dapat diverifikasi serta menyampaikan informasi secara transparan.
Ada pula faktor yang meredakan kekhawatiran: kebocoran kunci tidak berarti aset ikut dicuri. Kunci privat dompet perangkat keras tetap disimpan secara offline, dan satu kunci verifikasi saja belum tentu dapat digunakan untuk memindahkan aset secara langsung. Selain itu, insiden ini masih berkembang, sehingga risikonya cukup besar jika ditafsirkan secara berlebihan.
Apa yang perlu dipantau selanjutnya? Pertama, penjelasan lanjutan dari pihak resmi mengenai cakupan dampak kunci yang dicuri. Kedua, apakah muncul bukti nyata penipuan yang menggunakan dompet palsu. Ketiga, kecepatan tanggap darurat produsen dan kredibilitas solusi yang ditawarkan. Dari sisi perdagangan, dampak insiden keamanan terhadap aset terkait dompet perangkat keras lebih bersifat emosional dan sementara. Yang lebih penting adalah menunggu pengungkapan selanjutnya untuk memastikan tingkat kerugian yang sebenarnya, alih-alih menarik kesimpulan terlalu dini saat informasi belum lengkap.
#Keystone #CryptoSecurity #HardwareWallet
Informasi di atas merupakan rangkuman dan analisis pribadi, bukan saran investasi.
Jika ada perkembangan penting selanjutnya, saya akan terus memantau dan memberikan pembaruan.
Penyimpanan kunci Keystone kembali bermasalah: kunci verifikasi dicuri, dompet palsu mungkin bisa disertifikasi sebagai asli
Insiden keamanan Keystone kini meningkat dari «kebocoran informasi» menjadi «pencurian kunci». Ini menjadi satu lagi tonggak penting yang menandakan bahwa rantai kepercayaan dompet perangkat keras telah ditembus.
Menurut laporan Cointelegraph, Keystone awalnya hanya mengungkapkan bahwa informasi pelanggan telah bocor. Namun, dalam pembaruan berikutnya, perusahaan menyatakan bahwa peretas juga mencuri sebuah kunci yang digunakan untuk memverifikasi apakah dompet «asli». Secara teori, ini berarti penyerang dapat menggunakan kunci tersebut untuk menyamarkan dompet palsu sebagai dompet asli, sehingga mengelabui pengguna yang berusaha memastikan keaslian perangkat.
Mengapa insiden ini lebih mengkhawatirkan daripada kebocoran data biasa? Nilai utama dompet perangkat keras terletak pada «offline + dapat diverifikasi». Pengguna bersedia memercayakan aset dalam jumlah besar kepadanya karena yakin bahwa tanda tangan perangkat itu asli dan sumbernya tepercaya. Begitu kunci verifikasi bocor, fondasi mekanisme kepercayaan ini pun goyah—dampaknya bukan lagi sebatas kata sandi akun tertentu, melainkan menyentuh dasar kepercayaan terhadap keseluruhan produk.
Dari sisi fakta, informasi yang diungkapkan saat ini masih terus diperbarui. Pihak resmi belum memberikan kesimpulan yang jelas mengenai cakupan dampak kunci yang dicuri atau apakah kunci itu telah disalahgunakan. Karena itu, kita perlu membedakan «fakta yang sudah terjadi» dari «dugaan yang belum terbukti»: pencurian kunci memang fakta, tetapi apakah kunci tersebut sudah digunakan untuk memalsukan dompet dan berapa banyak pengguna yang terdampak masih belum jelas.
Dari sisi pasar, insiden keamanan seperti ini biasanya pertama-tama mengguncang kepercayaan para pemegang aset dan dapat memicu perilaku menghindari risiko dalam jangka pendek. Namun, bagi dompet perangkat keras itu sendiri, arah jangka panjangnya akan sangat ditentukan oleh kemampuan produsen untuk segera memberikan solusi pemulihan yang dapat diverifikasi serta menyampaikan informasi secara transparan.
Ada pula faktor yang meredakan kekhawatiran: kebocoran kunci tidak berarti aset ikut dicuri. Kunci privat dompet perangkat keras tetap disimpan secara offline, dan satu kunci verifikasi saja belum tentu dapat digunakan untuk memindahkan aset secara langsung. Selain itu, insiden ini masih berkembang, sehingga risikonya cukup besar jika ditafsirkan secara berlebihan.
Apa yang perlu dipantau selanjutnya? Pertama, penjelasan lanjutan dari pihak resmi mengenai cakupan dampak kunci yang dicuri. Kedua, apakah muncul bukti nyata penipuan yang menggunakan dompet palsu. Ketiga, kecepatan tanggap darurat produsen dan kredibilitas solusi yang ditawarkan. Dari sisi perdagangan, dampak insiden keamanan terhadap aset terkait dompet perangkat keras lebih bersifat emosional dan sementara. Yang lebih penting adalah menunggu pengungkapan selanjutnya untuk memastikan tingkat kerugian yang sebenarnya, alih-alih menarik kesimpulan terlalu dini saat informasi belum lengkap.
#Keystone #CryptoSecurity #HardwareWallet
Informasi di atas merupakan rangkuman dan analisis pribadi, bukan saran investasi.
Jika ada perkembangan penting selanjutnya, saya akan terus memantau dan memberikan pembaruan.
Insiden keamanan Keystone kini meningkat dari «kebocoran informasi» menjadi «pencurian kunci». Ini menjadi satu lagi tonggak penting yang menandakan bahwa rantai kepercayaan dompet perangkat keras telah ditembus.
Menurut laporan Cointelegraph, Keystone awalnya hanya mengungkapkan bahwa informasi pelanggan telah bocor. Namun, dalam pembaruan berikutnya, perusahaan menyatakan bahwa peretas juga mencuri sebuah kunci yang digunakan untuk memverifikasi apakah dompet «asli». Secara teori, ini berarti penyerang dapat menggunakan kunci tersebut untuk menyamarkan dompet palsu sebagai dompet asli, sehingga mengelabui pengguna yang berusaha memastikan keaslian perangkat.
Mengapa insiden ini lebih mengkhawatirkan daripada kebocoran data biasa? Nilai utama dompet perangkat keras terletak pada «offline + dapat diverifikasi». Pengguna bersedia memercayakan aset dalam jumlah besar kepadanya karena yakin bahwa tanda tangan perangkat itu asli dan sumbernya tepercaya. Begitu kunci verifikasi bocor, fondasi mekanisme kepercayaan ini pun goyah—dampaknya bukan lagi sebatas kata sandi akun tertentu, melainkan menyentuh dasar kepercayaan terhadap keseluruhan produk.
Dari sisi fakta, informasi yang diungkapkan saat ini masih terus diperbarui. Pihak resmi belum memberikan kesimpulan yang jelas mengenai cakupan dampak kunci yang dicuri atau apakah kunci itu telah disalahgunakan. Karena itu, kita perlu membedakan «fakta yang sudah terjadi» dari «dugaan yang belum terbukti»: pencurian kunci memang fakta, tetapi apakah kunci tersebut sudah digunakan untuk memalsukan dompet dan berapa banyak pengguna yang terdampak masih belum jelas.
Dari sisi pasar, insiden keamanan seperti ini biasanya pertama-tama mengguncang kepercayaan para pemegang aset dan dapat memicu perilaku menghindari risiko dalam jangka pendek. Namun, bagi dompet perangkat keras itu sendiri, arah jangka panjangnya akan sangat ditentukan oleh kemampuan produsen untuk segera memberikan solusi pemulihan yang dapat diverifikasi serta menyampaikan informasi secara transparan.
Ada pula faktor yang meredakan kekhawatiran: kebocoran kunci tidak berarti aset ikut dicuri. Kunci privat dompet perangkat keras tetap disimpan secara offline, dan satu kunci verifikasi saja belum tentu dapat digunakan untuk memindahkan aset secara langsung. Selain itu, insiden ini masih berkembang, sehingga risikonya cukup besar jika ditafsirkan secara berlebihan.
Apa yang perlu dipantau selanjutnya? Pertama, penjelasan lanjutan dari pihak resmi mengenai cakupan dampak kunci yang dicuri. Kedua, apakah muncul bukti nyata penipuan yang menggunakan dompet palsu. Ketiga, kecepatan tanggap darurat produsen dan kredibilitas solusi yang ditawarkan. Dari sisi perdagangan, dampak insiden keamanan terhadap aset terkait dompet perangkat keras lebih bersifat emosional dan sementara. Yang lebih penting adalah menunggu pengungkapan selanjutnya untuk memastikan tingkat kerugian yang sebenarnya, alih-alih menarik kesimpulan terlalu dini saat informasi belum lengkap.
#Keystone #CryptoSecurity #HardwareWallet
Informasi di atas merupakan rangkuman dan analisis pribadi, bukan saran investasi.
Jika ada perkembangan penting selanjutnya, saya akan terus memantau dan memberikan pembaruan.
51

·
--
Insiden keamanan dompet Keystone semakin parah! Awalnya hanya kebocoran data pelanggan, tetapi kini mereka mengakui bahwa peretas mencuri kunci yang digunakan untuk memverifikasi keaslian dompet. Artinya, dompet palsu bisa lolos verifikasi sebagai dompet asli. Jika Anda pengguna Keystone, tetap waspada dan periksa apakah dompet Anda terdampak. Utamakan keamanan!
Insiden keamanan dompet Keystone semakin parah! Awalnya hanya kebocoran data pelanggan, tetapi kini mereka mengakui bahwa peretas mencuri kunci yang digunakan untuk memverifikasi keaslian dompet. Artinya, dompet palsu bisa lolos verifikasi sebagai dompet asli. Jika Anda pengguna Keystone, tetap waspada dan periksa apakah dompet Anda terdampak. Utamakan keamanan!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
Insiden keamanan dompet Keystone semakin parah! Awalnya hanya kebocoran data pelanggan, tetapi kini mereka mengakui bahwa peretas mencuri kunci yang digunakan untuk memverifikasi keaslian dompet. Artinya, dompet palsu bisa lolos verifikasi sebagai dompet asli. Jika Anda pengguna Keystone, tetap waspada dan periksa apakah dompet Anda terdampak. Utamakan keamanan!
Insiden keamanan dompet Keystone semakin parah! Awalnya hanya kebocoran data pelanggan, tetapi kini mereka mengakui bahwa peretas mencuri kunci yang digunakan untuk memverifikasi keaslian dompet. Artinya, dompet palsu bisa lolos verifikasi sebagai dompet asli. Jika Anda pengguna Keystone, tetap waspada dan periksa apakah dompet Anda terdampak. Utamakan keamanan!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
Insiden keamanan dompet Keystone semakin parah! Awalnya hanya kebocoran data pelanggan, tetapi kini mereka mengakui bahwa peretas mencuri kunci yang digunakan untuk memverifikasi keaslian dompet. Artinya, dompet palsu bisa lolos verifikasi sebagai dompet asli. Jika Anda pengguna Keystone, tetap waspada dan periksa apakah dompet Anda terdampak. Utamakan keamanan!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
43

·
--
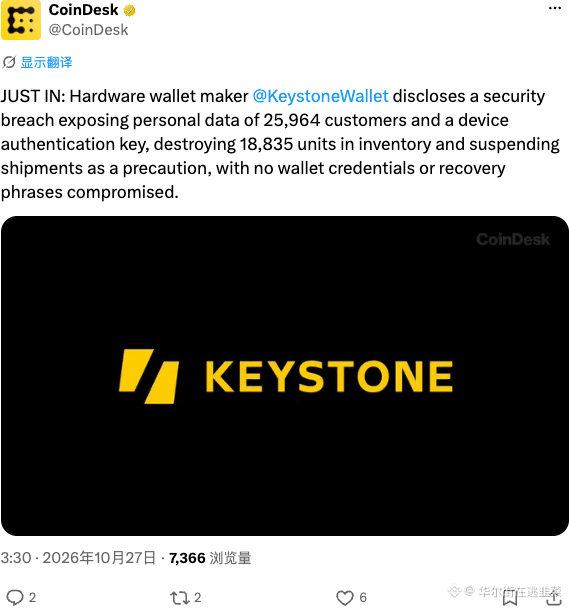
Produsen dompet perangkat keras Keystone mengungkap adanya celah keamanan yang menyebabkan data 25 ribu pelanggan dan kunci perangkat bocor. Sebagai langkah pencegahan, mereka memusnahkan 18 ribu perangkat yang belum dikirim dan menghentikan pengiriman, tetapi kunci privat tidak terdampak.
Langkah Keystone kali ini benar-benar ekstrem: 18 ribu perangkat yang belum dikirim langsung dimusnahkan. Meski kunci privat tetap aman, tindakan mitigasi berupa “pemusnahan fisik” ini menunjukkan bahwa insiden tersebut jauh lebih serius daripada yang dibayangkan. Reputasi merek terpukul keras dan sentimen dalam jangka pendek tertekan. Namun, dalam jangka panjang, dompet perangkat keras tetap menjadi benteng terakhir penyimpanan dingin—hanya saja kini pilihan ada di tangan pengguna.
#Keystone #HardwareWallet #Security
Produsen dompet perangkat keras Keystone mengungkap adanya celah keamanan yang menyebabkan data 25 ribu pelanggan dan kunci perangkat bocor. Sebagai langkah pencegahan, mereka memusnahkan 18 ribu perangkat yang belum dikirim dan menghentikan pengiriman, tetapi kunci privat tidak terdampak.
Langkah Keystone kali ini benar-benar ekstrem: 18 ribu perangkat yang belum dikirim langsung dimusnahkan. Meski kunci privat tetap aman, tindakan mitigasi berupa “pemusnahan fisik” ini menunjukkan bahwa insiden tersebut jauh lebih serius daripada yang dibayangkan. Reputasi merek terpukul keras dan sentimen dalam jangka pendek tertekan. Namun, dalam jangka panjang, dompet perangkat keras tetap menjadi benteng terakhir penyimpanan dingin—hanya saja kini pilihan ada di tangan pengguna.
#Keystone #HardwareWallet #Security
Langkah Keystone kali ini benar-benar ekstrem: 18 ribu perangkat yang belum dikirim langsung dimusnahkan. Meski kunci privat tetap aman, tindakan mitigasi berupa “pemusnahan fisik” ini menunjukkan bahwa insiden tersebut jauh lebih serius daripada yang dibayangkan. Reputasi merek terpukul keras dan sentimen dalam jangka pendek tertekan. Namun, dalam jangka panjang, dompet perangkat keras tetap menjadi benteng terakhir penyimpanan dingin—hanya saja kini pilihan ada di tangan pengguna.
#Keystone #HardwareWallet #Security
4
·
--
Keystone mengungkap kebocoran data yang mengekspos detail pengiriman pembeli dompet perangkat keras
Nama, alamat, dan data pesanan diakses melalui kerentanan API Shopify. Peneliti memperingatkan adanya risiko phishing dan serangan fisik. Pelanggan yang terdampak melaporkan menerima panggilan penipuan yang mengaku berasal dari aparat penegak hukum.
Apakah Anda telah diberi tahu oleh Keystone?
#Security #HardwareWallet $BTC
Sumber: cointelegraph.com
Keystone mengungkap kebocoran data yang mengekspos detail pengiriman pembeli dompet perangkat keras
Nama, alamat, dan data pesanan diakses melalui kerentanan API Shopify. Peneliti memperingatkan adanya risiko phishing dan serangan fisik. Pelanggan yang terdampak melaporkan menerima panggilan penipuan yang mengaku berasal dari aparat penegak hukum.
Apakah Anda telah diberi tahu oleh Keystone?
#Security #HardwareWallet $BTC
Sumber: cointelegraph.com
Nama, alamat, dan data pesanan diakses melalui kerentanan API Shopify. Peneliti memperingatkan adanya risiko phishing dan serangan fisik. Pelanggan yang terdampak melaporkan menerima panggilan penipuan yang mengaku berasal dari aparat penegak hukum.
Apakah Anda telah diberi tahu oleh Keystone?
#Security #HardwareWallet $BTC
Sumber: cointelegraph.com
127
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#JobsReportRaisesHikeOdds
239,151 penayangan
1,924 Berdiskusi
2
#CPITestsDecemberRateOutlook
16,281 penayangan
252 Berdiskusi
3
#BitcoinRebounds$75KAsChipsLead
20,150 penayangan
218 Berdiskusi
4
#US Data Center Rules May Constrain AI Expansion
37,352 penayangan
151 Berdiskusi
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
169 penayangan
6 Berdiskusi
6
#WillAnthropicListOnTime
56,611 penayangan
740 Berdiskusi
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
8,949 penayangan
99 Berdiskusi
8
#BitcoinETFsSee$412MNetOutflows
2,447 penayangan
43 Berdiskusi
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
11,090 penayangan
212 Berdiskusi
10
#TradFiForBeginners
37,415 penayangan
571 Berdiskusi