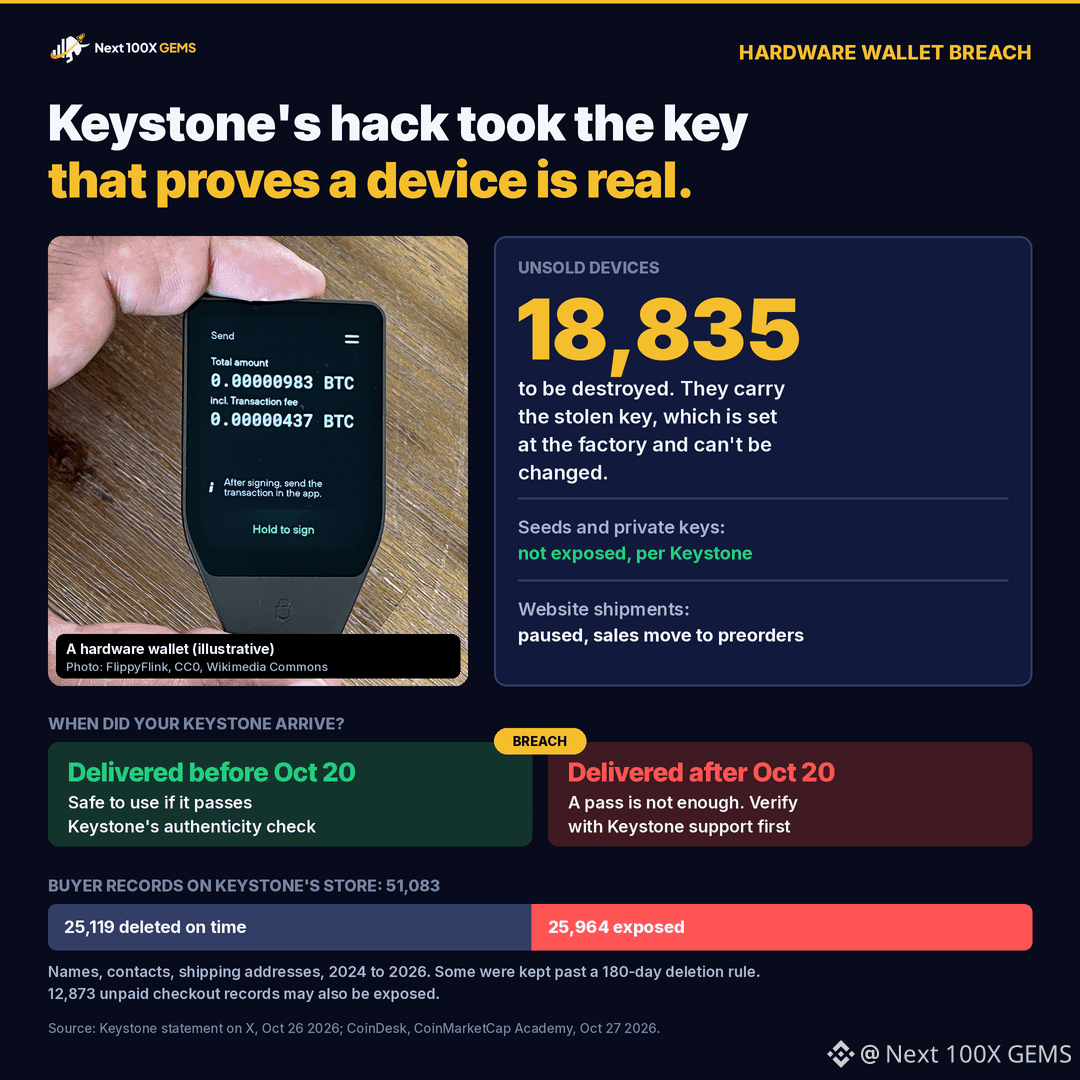
Pada hari Minggu, kami bertanya mengapa pesanan Keystone tahun 2024 masih tersimpan, padahal kebijakan perusahaan sendiri menyatakan bahwa data pembeli akan dihapus setelah 180 hari. Keystone kini telah menjawab, dan jawabannya mengungkap masalah yang lebih besar.
Penyerang yang menyusup ke situs webnya pada 20 Oktober juga mengambil kunci yang digunakan Keystone untuk memeriksa keaslian perangkat. Kunci tersebut ditanamkan ke setiap dompet di pabrik dan tidak dapat dihapus atau ditulis ulang. Dengan kunci itu, seseorang dapat membuat perangkat palsu yang lolos pemeriksaan keaslian Keystone sendiri. Karena itu, perusahaan memusnahkan 18.835 perangkat dalam inventarisnya, menghentikan sementara pengiriman dari situs web, dan mengalihkan penjualan ke sistem prapemesanan dengan kunci baru.
Terkait data, toko Keystone menyimpan 51.083 catatan pembeli. Sebanyak 25.119 telah dihapus sesuai aturan 180 hari. Sebanyak 25.964 lainnya, dari tahun 2024 hingga 2026, mungkin telah diambil: nama, detail kontak, alamat pengiriman, dan detail pesanan. Keystone mengatakan alat penghapusan otomatisnya gagal dan tidak ada yang menyadarinya. Sebanyak 12.873 catatan pembayaran yang belum diselesaikan juga mungkin terekspos. Frasa pemulihan, kunci privat, dan detail pembayaran tidak terdampak, menurut Keystone.
Artinya bagi Anda yang memilikinya: perangkat Keystone yang dikirim sebelum 20 Oktober aman jika lolos pemeriksaan. Perangkat yang dikirim setelah 20 Oktober perlu diperiksa langsung dengan dukungan Keystone, meskipun lolos pemeriksaan. Menurut perusahaan, Anda tidak perlu memindahkan $BTC hanya karena hal ini. Keystone juga mengatakan tidak akan pernah meminta Anda mengirim kembali perangkat, jadi setiap email, telepon, atau paket yang mengatasnamakan “penarikan produk” adalah penipuan.
#CryptoSecurity #DompetPerangkatKeras
Bukan nasihat keuangan. Lakukan riset sendiri.