

#electrum
electrum
10,670 penayangan
73 Berdiskusi
Populer
Terbaru

🔐 Mempercepat transaksi dengan Electrum bisa berarti mengirim uang ke peretas?
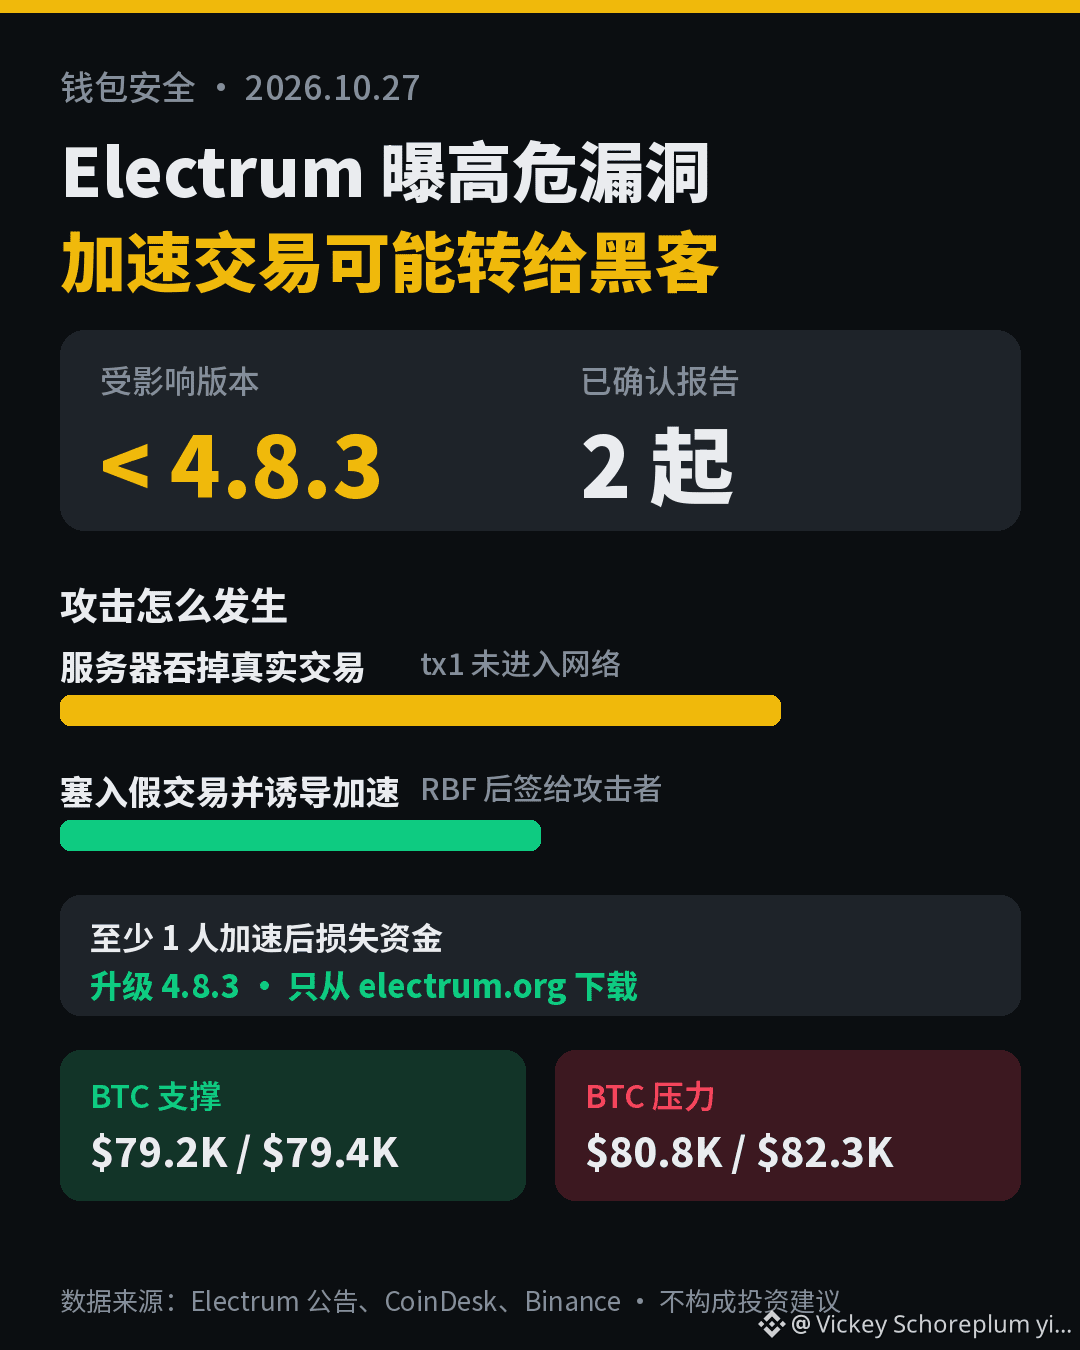
Pada 24 Oktober, Electrum, dompet Bitcoin yang sudah lama dikenal, merilis pembaruan keamanan 4.8.3 untuk memperbaiki kerentanan berisiko tinggi: server berbahaya dapat "menelan" transaksi yang baru saja Anda siarkan, lalu menampilkan transaksi palsu di dompet dengan alamat penerima yang telah diganti. Jika Anda mengeklik RBF untuk mempercepat transaksi, dompet akan menandatangani transaksi sungguhan yang membayar penyerang.
📋 Bagaimana serangan ini terjadi
• Anda menyiarkan tx1, tetapi server berbahaya tidak meneruskannya, sehingga transaksi yang sebenarnya tidak pernah masuk ke jaringan Bitcoin
• Server mengirim tx2 yang bertentangan ke dompet: alamat penerima diganti dengan alamat penyerang. Tanda tangannya tidak valid, tetapi versi lama tidak memeriksanya
• Transaksi palsu itu memiliki biaya 0, sehingga tampak "macet" dan mendorong Anda untuk mempercepatnya
• Begitu Anda mempercepatnya, Electrum menandatangani transaksi yang valid dan dana dikirim kepada penyerang
⚠️ Sudah ada korban
Pengembang menerima 2 laporan pengguna (11 Oktober dan 18 Oktober). Salah satu pengguna kehilangan dana setelah mempercepat transaksi palsu. Empat digit terakhir alamat penyerang juga sama dengan alamat yang sebenarnya, sehingga sulit diketahui jika hanya memeriksa bagian awal dan akhir. Total kerugian belum diungkapkan.
🛡️ Yang perlu dilakukan
• Semua versi sebelum 4.8.3 terdampak. Perbarui ke 4.8.3 dan unduh hanya dari electrum.org
• Sebelum mempercepat transaksi (RBF), periksa dengan saksama setiap alamat keluaran dan jumlahnya
• Pengguna yang hanya terhubung ke server tepercaya (misalnya node yang dikelola sendiri) tidak terdampak
📊 Dampak terhadap pasar
Ini adalah masalah pada perangkat lunak dompet, bukan kerentanan protokol Bitcoin, sehingga dampaknya terhadap BTC itu sendiri terbatas. BTC saat ini sekitar $79,800, turun sekitar 0.5% dalam 24 jam. Level penting: support $79,200–79,400 (titik terendah beberapa hari terakhir), resistance $80,800 / $82,300.
Apakah Anda selalu memeriksa alamat dengan saksama sebelum mempercepat transaksi? Mari berdiskusi di kolom komentar 👇
👉 Perdagangkan BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#Electrum #比特币钱包 #钱包安全 #BTC
⚠️ Informasi di atas bukan merupakan saran investasi. Harap perhatikan risikonya.
90

·
--
Electrum 4.8.3 memperbaiki celah saat menaikkan biaya
Pada 24 Oktober, pemberitahuan keamanan dan installer yang telah diperbaiki dirilis. Celah ini berdampak pada versi sebelum 4.8.3 yang terhubung ke server berbahaya.
Sebuah server dapat menampilkan pembayaran tertunda dengan penerima yang telah diubah. Saat pengguna menaikkan biaya secara manual melalui RBF dan menandatangani transaksi, pengguna dapat menyetujui alamat tujuan tersebut. Para pengembang menerima dua laporan; salah satunya melibatkan kehilangan dana, tanpa jumlah yang diungkapkan.
Patch ini memeriksa tanda tangan input milik dompet dalam transaksi yang belum dikonfirmasi. Patch ini tidak mengubah klien menjadi node penuh. Menurut pemberitahuan tersebut, pengguna server tepercaya tidak terdampak oleh serangan ini.
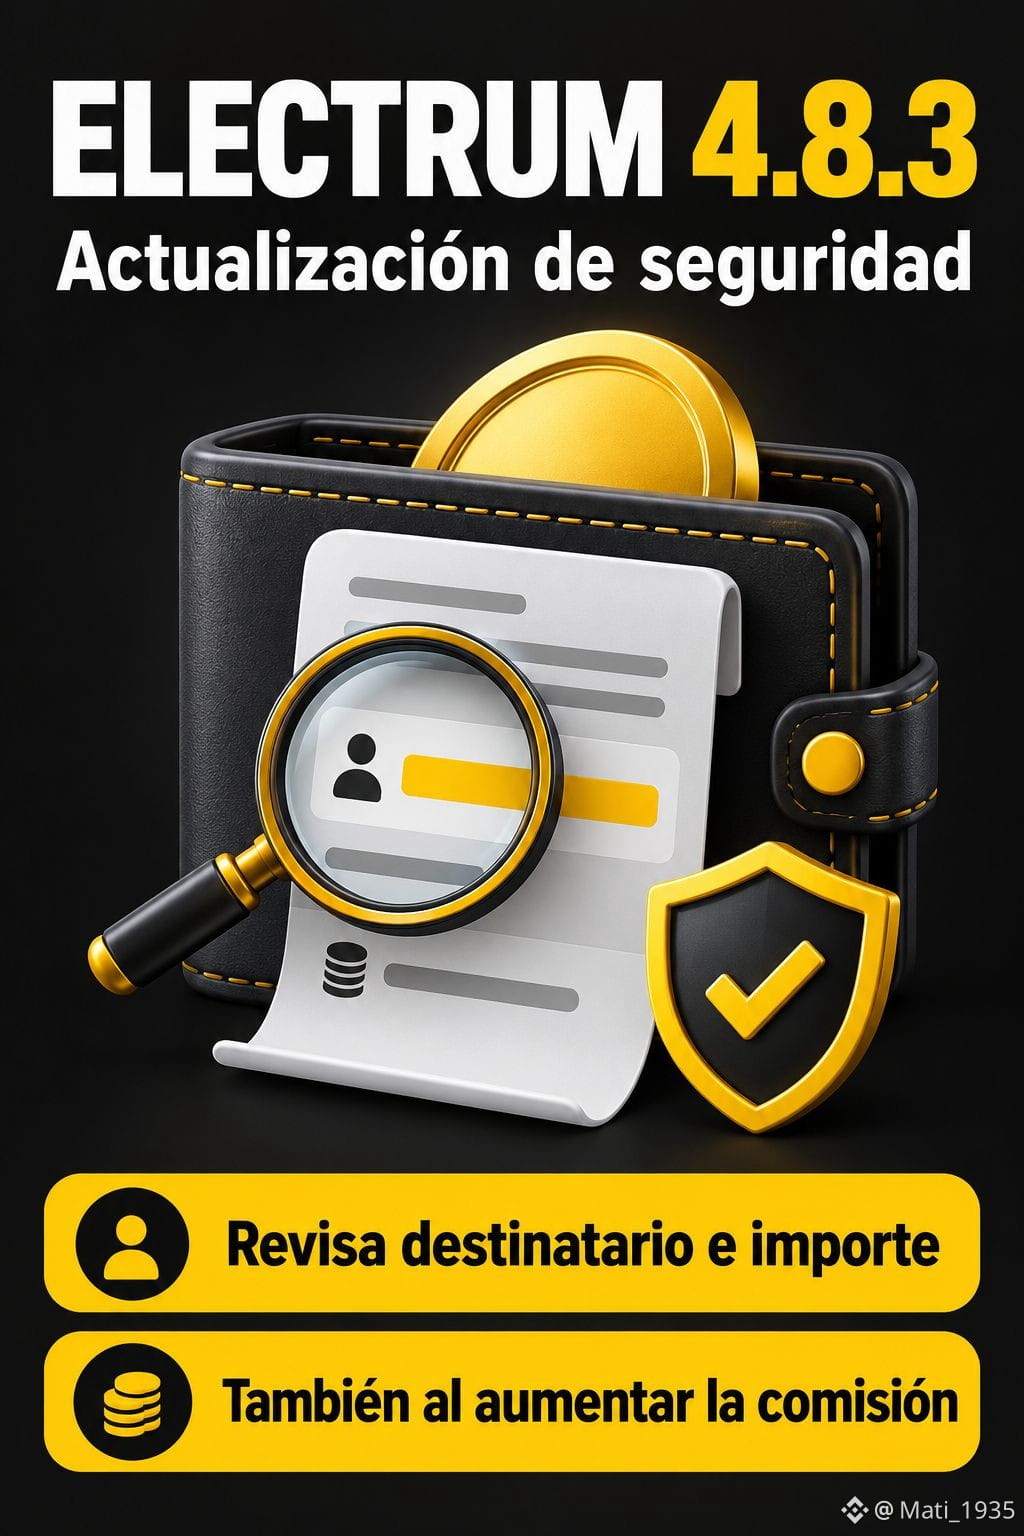
Disarankan untuk memperbarui Electrum dari electrum.org, memverifikasi tanda tangan installer, serta memeriksa penerima dan jumlah sebelum menandatangani transaksi, termasuk saat mengubah biaya.
Binance Spot, 26 Oktober, 19:53 UTC: BTC diperdagangkan pada 80.006,85 USDT (-0,736% dalam 24 jam) dan 79.909,19 USDC (-0,749%). Keduanya adalah dua pasar dengan mata uang kuotasi yang berbeda.
Analisis pasar: perubahan ini tidak membuktikan adanya reaksi terhadap insiden tersebut. Keamanan dompet dan volatilitas adalah risiko yang berbeda. Patch ini mengurangi paparan tertentu; patch ini tidak menjamin nilai BTC tetap terjaga ataupun menghilangkan semua risiko penyimpanan mandiri.
$BTC $USDT $USDC
Konten edukatif. Bukan nasihat keuangan.
#Bitcoin #Electrum #Seguridad #Autocustodia #Dompet
27

·
--
Berniat mempercepat transfer, malah mengirimnya ke peretas: Electrum menambal sebuah celahDompet ringan memang praktis, tetapi jika terhubung ke server yang salah lalu Anda mengeklik «Tambah biaya», $BTC bisa saja meluncur ke alamat orang lain.
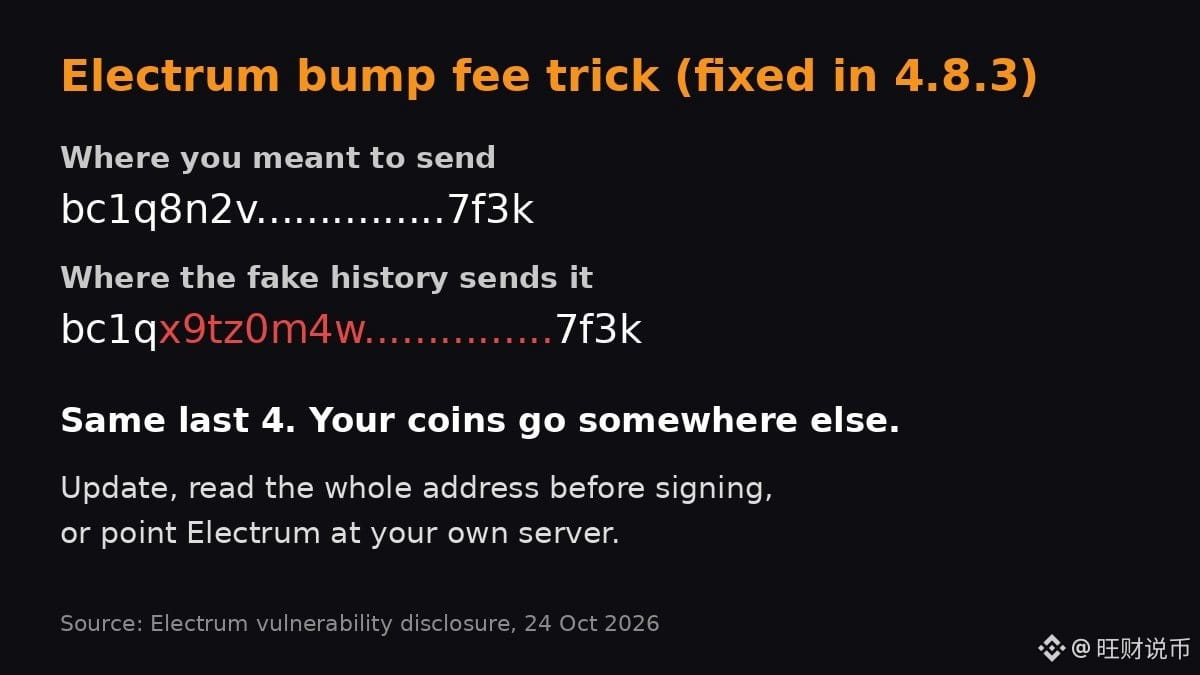
Electrum, dompet Bitcoin legendaris, mengungkapkan bahwa server jahat dapat menelan transaksi yang baru saja Anda siarkan, lalu menyisipkan catatan transaksi palsu yang belum dikonfirmasi—alamat tujuan diubah agar empat karakter terakhirnya sama dengan alamat asli, sementara tanda tangan saat itu tidak diverifikasi. Anda mengira sedang melakukan percepatan RBF biasa, tetapi sekali mengeklik, sama saja dengan menandatangani transaksi untuk penyerang. Pada Oktober, ada dua laporan pengguna, dan salah satunya memang kehilangan koin. Pihak resmi menyatakan bahwa server seperti ini sudah beroperasi di dunia nyata. Jumlah kerugian tidak diungkapkan.
Berniat mempercepat transfer, malah mengirimnya ke peretas: Electrum menambal sebuah celah
Dompet ringan memang praktis, tetapi jika terhubung ke server yang salah lalu Anda mengeklik «Tambah biaya», $BTC bisa saja meluncur ke alamat orang lain.
Electrum, dompet Bitcoin legendaris, mengungkapkan bahwa server jahat dapat menelan transaksi yang baru saja Anda siarkan, lalu menyisipkan catatan transaksi palsu yang belum dikonfirmasi—alamat tujuan diubah agar empat karakter terakhirnya sama dengan alamat asli, sementara tanda tangan saat itu tidak diverifikasi. Anda mengira sedang melakukan percepatan RBF biasa, tetapi sekali mengeklik, sama saja dengan menandatangani transaksi untuk penyerang. Pada Oktober, ada dua laporan pengguna, dan salah satunya memang kehilangan koin. Pihak resmi menyatakan bahwa server seperti ini sudah beroperasi di dunia nyata. Jumlah kerugian tidak diungkapkan.
Electrum, dompet Bitcoin legendaris, mengungkapkan bahwa server jahat dapat menelan transaksi yang baru saja Anda siarkan, lalu menyisipkan catatan transaksi palsu yang belum dikonfirmasi—alamat tujuan diubah agar empat karakter terakhirnya sama dengan alamat asli, sementara tanda tangan saat itu tidak diverifikasi. Anda mengira sedang melakukan percepatan RBF biasa, tetapi sekali mengeklik, sama saja dengan menandatangani transaksi untuk penyerang. Pada Oktober, ada dua laporan pengguna, dan salah satunya memang kehilangan koin. Pihak resmi menyatakan bahwa server seperti ini sudah beroperasi di dunia nyata. Jumlah kerugian tidak diungkapkan.
171

·
--
Electrum 4.8.3 menambal celah jebakan kenaikan biaya transaksi oleh server berbahaya ber tingkat keparahan tinggi yang diungkap pada 24 Oktober 2026.
Pada 24 Oktober 2026, Electrum merilis versi 4.8.3 (advisori GHSA-6jp4-8v48-cc5v). Server Electrum berbahaya dapat menahan transaksi $BTC tx yang baru saja disiarkan, lalu menampilkan pembayaran palsu yang bertentangan dan belum terkonfirmasi kepada penyerang — klien versi lama tidak memeriksa tanda tangan yang tidak valid tersebut. Jika pengguna menaikkan biaya transaksi palsu itu dengan RBF, mereka akan menandatangani pembayaran sungguhan kepada penyerang. Beberapa server sudah mengeksploitasi celah ini; dua pengguna melaporkannya dan satu orang kehilangan dana. Penyerang juga mengutak-atik empat karakter terakhir alamat tujuan agar tampak mirip.
Tingkatkan ke versi 4.8.3 atau yang lebih baru — semua versi sebelumnya terdampak. Perbaikan ini memverifikasi tanda tangan pada input milik dompet untuk transaksi di mempool sebelum menambahkannya ke riwayat. Unduh hanya dari electrum.org dan verifikasi tanda tangannya. Sebelum melakukan peningkatan versi, periksa seluruh alamat tujuan dan jumlahnya sebelum menaikkan biaya transaksi. Pengguna server tepercaya atau yang menjalankan server sendiri memiliki risiko lebih rendah; transaksi masuk yang belum terkonfirmasi tetap belum divalidasi sepenuhnya.
#Bitcoin #Electrum #CryptoSecurity #Wallet
Lakukan riset sendiri. Ini bukan nasihat keuangan.
{spot}(BTCUSDT)
Electrum 4.8.3 menambal celah jebakan kenaikan biaya transaksi oleh server berbahaya ber tingkat keparahan tinggi yang diungkap pada 24 Oktober 2026.
Pada 24 Oktober 2026, Electrum merilis versi 4.8.3 (advisori GHSA-6jp4-8v48-cc5v). Server Electrum berbahaya dapat menahan transaksi $BTC tx yang baru saja disiarkan, lalu menampilkan pembayaran palsu yang bertentangan dan belum terkonfirmasi kepada penyerang — klien versi lama tidak memeriksa tanda tangan yang tidak valid tersebut. Jika pengguna menaikkan biaya transaksi palsu itu dengan RBF, mereka akan menandatangani pembayaran sungguhan kepada penyerang. Beberapa server sudah mengeksploitasi celah ini; dua pengguna melaporkannya dan satu orang kehilangan dana. Penyerang juga mengutak-atik empat karakter terakhir alamat tujuan agar tampak mirip.
Tingkatkan ke versi 4.8.3 atau yang lebih baru — semua versi sebelumnya terdampak. Perbaikan ini memverifikasi tanda tangan pada input milik dompet untuk transaksi di mempool sebelum menambahkannya ke riwayat. Unduh hanya dari electrum.org dan verifikasi tanda tangannya. Sebelum melakukan peningkatan versi, periksa seluruh alamat tujuan dan jumlahnya sebelum menaikkan biaya transaksi. Pengguna server tepercaya atau yang menjalankan server sendiri memiliki risiko lebih rendah; transaksi masuk yang belum terkonfirmasi tetap belum divalidasi sepenuhnya.
#Bitcoin #Electrum #CryptoSecurity #Wallet
Lakukan riset sendiri. Ini bukan nasihat keuangan.

35

·
--
Artikel
Lihat terjemahan
补丁已放两天,未升4.8.3加费却仍可能失窃?官方4.8.3补丁10月24日已公开,低于该版本的Electrum用户点RBF加手续费,却仍可能把有效签名交给攻击者。
漏洞路径是:恶意服务器吞掉刚广播的合法交易,塞进一笔签名无效的冲突假单;本地历史只显示假单。用户以为卡单去加费,等于给假收款地址补上有效签名,币就被签走。官方顾问确认野外已有服务器在做;两起用户报告里,至少一起是bump_fee后失窃。缓解很直白——升级到4.8.3;未升级前,每次签名(含加费)核对完整收款地址与金额,别只盯末几位;自建或可信服务器不受影响;下载只认electrum.org并验GPG。
币安BTC约80278,OKX约80269,双所现货锚一下当日盘面,和钱包签名风险分开看。
#Electrum修复4.8.3前版本高危漏洞 #Electrum #钱包安全 #BTC
补丁已经放了两天,旧版加费却仍可能失窃——你升级了,还是还在核对完整地址?
实时查看:https://www.coinboss.com/currencies/BTC
补丁已放两天,未升4.8.3加费却仍可能失窃?
官方4.8.3补丁10月24日已公开,低于该版本的Electrum用户点RBF加手续费,却仍可能把有效签名交给攻击者。
漏洞路径是:恶意服务器吞掉刚广播的合法交易,塞进一笔签名无效的冲突假单;本地历史只显示假单。用户以为卡单去加费,等于给假收款地址补上有效签名,币就被签走。官方顾问确认野外已有服务器在做;两起用户报告里,至少一起是bump_fee后失窃。缓解很直白——升级到4.8.3;未升级前,每次签名(含加费)核对完整收款地址与金额,别只盯末几位;自建或可信服务器不受影响;下载只认electrum.org并验GPG。
币安BTC约80278,OKX约80269,双所现货锚一下当日盘面,和钱包签名风险分开看。
#Electrum修复4.8.3前版本高危漏洞 #Electrum #钱包安全 #BTC
补丁已经放了两天,旧版加费却仍可能失窃——你升级了,还是还在核对完整地址?
实时查看:https://www.coinboss.com/currencies/BTC
91

·
--
Bullish
#ElectrumWalletBugLetRogueServersStealFunds
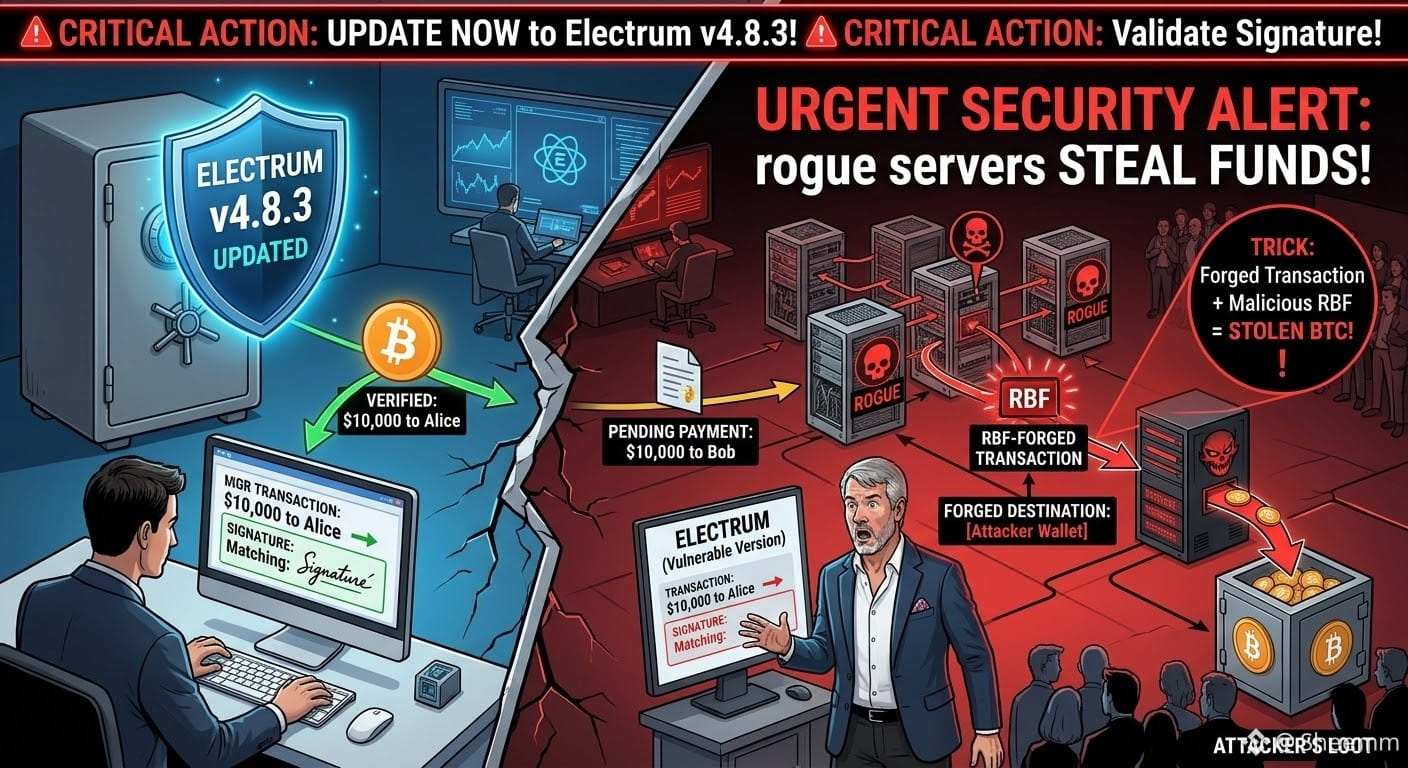
⚠️ Peringatan Keamanan Mendesak bagi Pengguna Electrum Wallet!
Kerentanan serius pada Electrum versi lama memungkinkan server jahat mengeksploitasi fitur Replace-by-Fee (RBF). Saat pengguna mencoba mempercepat pembayaran yang tertunda, node berbahaya dapat mengganti transaksi dengan transaksi palsu, sehingga korban terkecoh untuk mengotorisasi pembayaran kepada penyerang.
⚡️ Tindakan yang Diperlukan:
Segera perbarui aplikasi Anda ke v4.8.3! Patch ini menambahkan validasi tanda tangan penting pada transaksi yang belum dikonfirmasi. Periksa kembali alamat penerima sebelum menyiarkan transaksi!
$BNB
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Peringatan Keamanan Mendesak bagi Pengguna Electrum Wallet!
Kerentanan serius pada Electrum versi lama memungkinkan server jahat mengeksploitasi fitur Replace-by-Fee (RBF). Saat pengguna mencoba mempercepat pembayaran yang tertunda, node berbahaya dapat mengganti transaksi dengan transaksi palsu, sehingga korban terkecoh untuk mengotorisasi pembayaran kepada penyerang.
⚡️ Tindakan yang Diperlukan:
Segera perbarui aplikasi Anda ke v4.8.3! Patch ini menambahkan validasi tanda tangan penting pada transaksi yang belum dikonfirmasi. Periksa kembali alamat penerima sebelum menyiarkan transaksi!
$BNB
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
3
641

·
--
🎯 Celah di dompet lawas ini bikin koin langsung melayang hanya dengan sekali klik RBF
📰 Kerentanan Electrum: server jahat memalsukan transaksi yang belum dikonfirmasi. Saat kamu mengatur biaya percepatan, sebenarnya kamu sedang menandatangani pembayaran untuk mereka. Sudah ada pengguna yang kehilangan koin; baru diperbaiki di versi 4.8.3.
💬 Dompet legendaris ini tumbang karena model kepercayaannya sendiri. Bagian paling licik: empat digit terakhir alamat palsu juga dimanipulasi—benar-benar tak terlihat oleh mata telanjang. Cepat perbarui dompetmu!
🏷️ #Electrum #钱包安全 #RBF #Bitcoin

Baru saja melihat laporan CoinDesk hari ini, langsung merinding: detail kerentanan 4.8.3 di Electrum, dompet Bitcoin lawas, akhirnya diumumkan—ternyata untuk mencuri koinmu, mereka tak perlu membobol private key-mu. Cukup membuatmu mengeklik “Percepat”.
Modusnya begini: server jahat lebih dulu mengganti transaksimu yang belum dikonfirmasi dengan transaksi palsu. Transaksi palsu itu tanpa biaya, jadi kelihatannya seperti macet; begitu kamu mengeklik “Percepat”, dompet menandatangani transaksi palsu itu dan menjadikannya sah. Koinmu langsung masuk ke kantong peretas. Yang lebih licik, 4 digit terakhir alamat peretas sama persis dengan alamat asli—dilihat sekilas memang tak akan ketahuan.
Sudah ada dua laporan pada Oktober: kasus tanggal 11 tidak menyebabkan kehilangan koin, sementara kasus tanggal 18 benar-benar menyebabkan kehilangan koin. Jumlahnya tidak diumumkan secara resmi. Buat yang belum memperbarui ke 4.8.3 dan masih terhubung ke server asing, silakan cek sendiri apakah kalian termasuk.
Pilih salah satu di kolom komentar: A Sudah lama memperbarui, jadi santai saja; B Baru tahu, langsung mau memperbarui sekarang—kamu di kendaraan atau di lubang?
$BTC $ETH $SOL #Electrum #比特币 #KeamananDompet
5
·
--
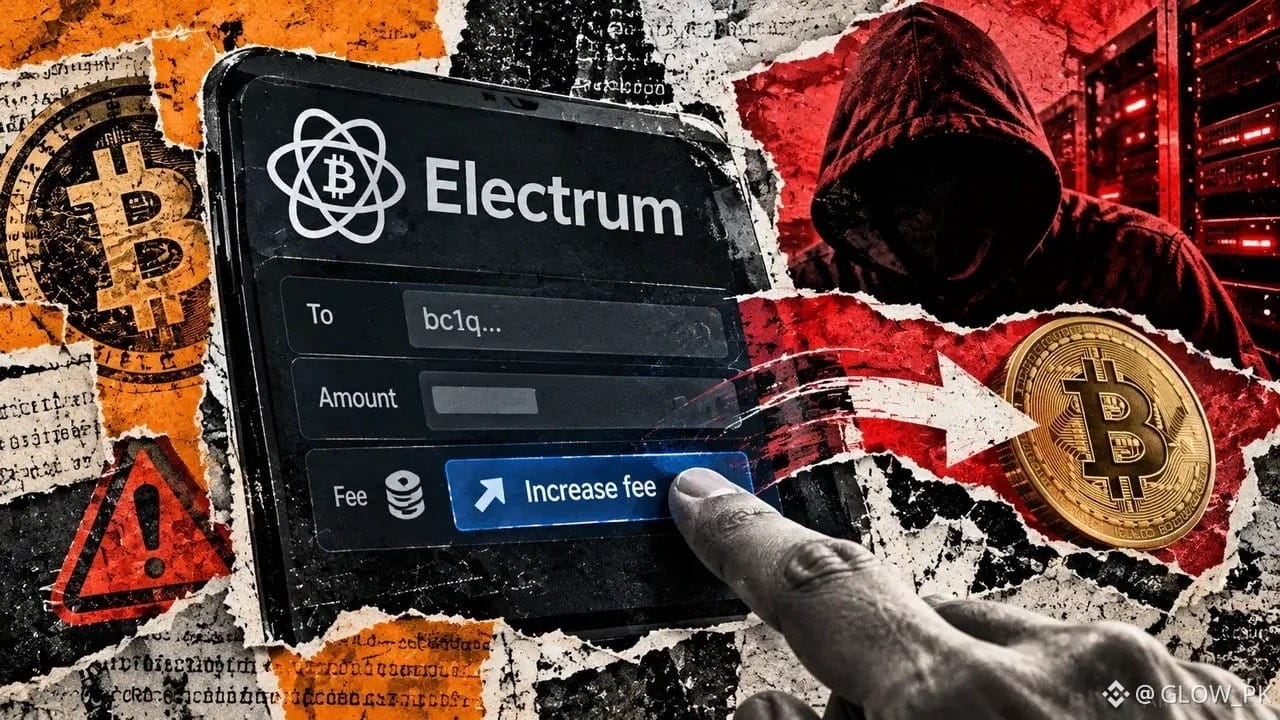
🚨 Peringatan Keamanan Bitcoin: Electrum Memperbaiki Kerentanan Kritis pada Dompet!
Kerentanan terbaru pada dompet Electrum menjadi pengingat serius bahwa keamanan kripto bukan hanya soal melindungi kunci privat.
Penyerang mengeksploitasi celah yang memungkinkan server berbahaya mengalihkan pembayaran Bitcoin saat pengguna menaikkan biaya transaksi secara manual. Kabarnya, setidaknya satu pengguna kehilangan dananya.
Electrum telah mengatasi masalah ini di versi 4.8.3, yang memverifikasi tanda tangan pada input milik dompet untuk mencegah manipulasi seperti ini.
💡 Kesimpulan saya: Jangan pernah berasumsi bahwa dana Anda sepenuhnya aman hanya karena kunci privat tetap terlindungi. Perangkat lunak dompet, verifikasi transaksi, dan pembaruan tepat waktu sama pentingnya.
Jika Anda menggunakan Electrum, perbarui ke versi 4.8.3 dan periksa transaksi Anda dengan saksama sebelum mengonfirmasinya.
Dalam dunia kripto, satu kesalahan kecil dalam keamanan bisa membuat Anda kehilangan uang sungguhan. Lindungi aset Anda sebelum terjadi sesuatu yang tidak diinginkan. 🔐
$BULLA $ARIA $DOOD
#Bitcoin #BTC #CryptoSecurity #Electrum #CryptoNews
6
523

·
--
【Info Pasar】Ketuk untuk mempercepat transaksi, Bitcoin Anda mungkin masuk ke kantong peretas. Pengumuman Electrum pada 24 Oktober: server jahat menahan transaksi asli dan menggantinya dengan transaksi palsu yang mengirim dana ke alamat penyerang; versi lama tidak memverifikasi tanda tangan transaksi yang belum dikonfirmasi dan hanya menampilkan transaksi palsu. Saat Anda menggunakan RBF untuk menaikkan biaya, transaksi palsu itu pun ditandatangani seolah-olah asli. Pada 18 Oktober, seseorang sudah menjadi korban. Masalah ini telah diperbaiki di versi 4.8.3. Perbarui dulu, lalu periksa alamatnya.
Anda masih menggunakan server bawaan untuk mengirim koin?
$BTC $ETH $SOL
#比特币 #Electrum #KeamananDompet
(Sumber: ABMedia)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi berisiko; harap berhati-hati saat memasuki pasar.
Anda masih menggunakan server bawaan untuk mengirim koin?
$BTC $ETH $SOL
#比特币 #Electrum #KeamananDompet
(Sumber: ABMedia)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi berisiko; harap berhati-hati saat memasuki pasar.
278

·
--
Transaksi “yang baru saja Anda kirim” di riwayat dompet mungkin sebenarnya bukan Anda yang mengirimnya.
Pada 24 Oktober, dompet desktop Bitcoin lawas Electrum merilis versi 4.8.3 untuk memperbaiki kerentanan kritis yang telah dieksploitasi di dunia nyata. Saat versi sebelum 4.8.3 terhubung ke server jahat, server tersebut dapat mengganti transaksi yang baru saja Anda siarkan dengan transaksi palsu yang bertentangan. Empat digit terakhir alamat penerima sama persis dengan alamat penerima Anda yang sebenarnya. Ketika pengguna melihat transaksinya tak kunjung dikonfirmasi lalu mengeklik “percepat biaya transaksi” (RBF), dompet akan menandatangani ulang transaksi palsu itu, dan koin langsung dikirim kepada penyerang. Sejumlah pengguna telah melaporkan kehilangan dana.
Dari sudut pandang teknisi:
· Dompet ringan tidak menyimpan seluruh data blockchain. Riwayat transaksi dan transaksi yang belum dikonfirmasi semuanya “diberitahukan” oleh server;
· Versi lama tidak memverifikasi tanda tangan transaksi yang belum dikonfirmasi. Apa pun yang diberikan server, itulah yang ditampilkan;
· RBF menandatangani ulang berdasarkan “transaksi yang sudah ada”. Jika transaksi dasarnya palsu, hasil tanda tangan itu adalah transaksi yang diinginkan penyerang;
· Perbaikan di versi 4.8.3 adalah menambahkan langkah ini: verifikasi tanda tangan transaksi yang belum dikonfirmasi sebelum memercayainya.
Empat saran untuk pengguna ritel:
1) Jika menggunakan Electrum, segera perbarui ke versi 4.8.3. Unduh hanya dari situs resmi dan verifikasi tanda tangannya;
2) Saat memeriksa alamat, periksa seluruh rangkaiannya. “Empat digit awal dan akhir” tidak cukup untuk menghadapi serangan yang ditargetkan;
3) Jika transaksi macet, periksa status sebenarnya melalui penjelajah blockchain. Jangan hanya melihat transaksi yang ditampilkan di dompet;
4) Jika jumlah dana Anda besar, jalankan node sendiri. Data yang ditampilkan server publik pada akhirnya bergantung pada apa yang server itu katakan.
Biasanya saya tidak terlalu mengulik “riwayat” perempuan cantik, tetapi setiap transaksi di riwayat dompet harus saya verifikasi tanda tangannya 😏
#链上安全 #比特币钱包 #Electrum
必备小神器888:
轻钱包连公共服务器等于把广播权交人,别只对末四位,升4.8.3并核对全地址。
1
1
1.9k
·
--
Lihat terjemahan
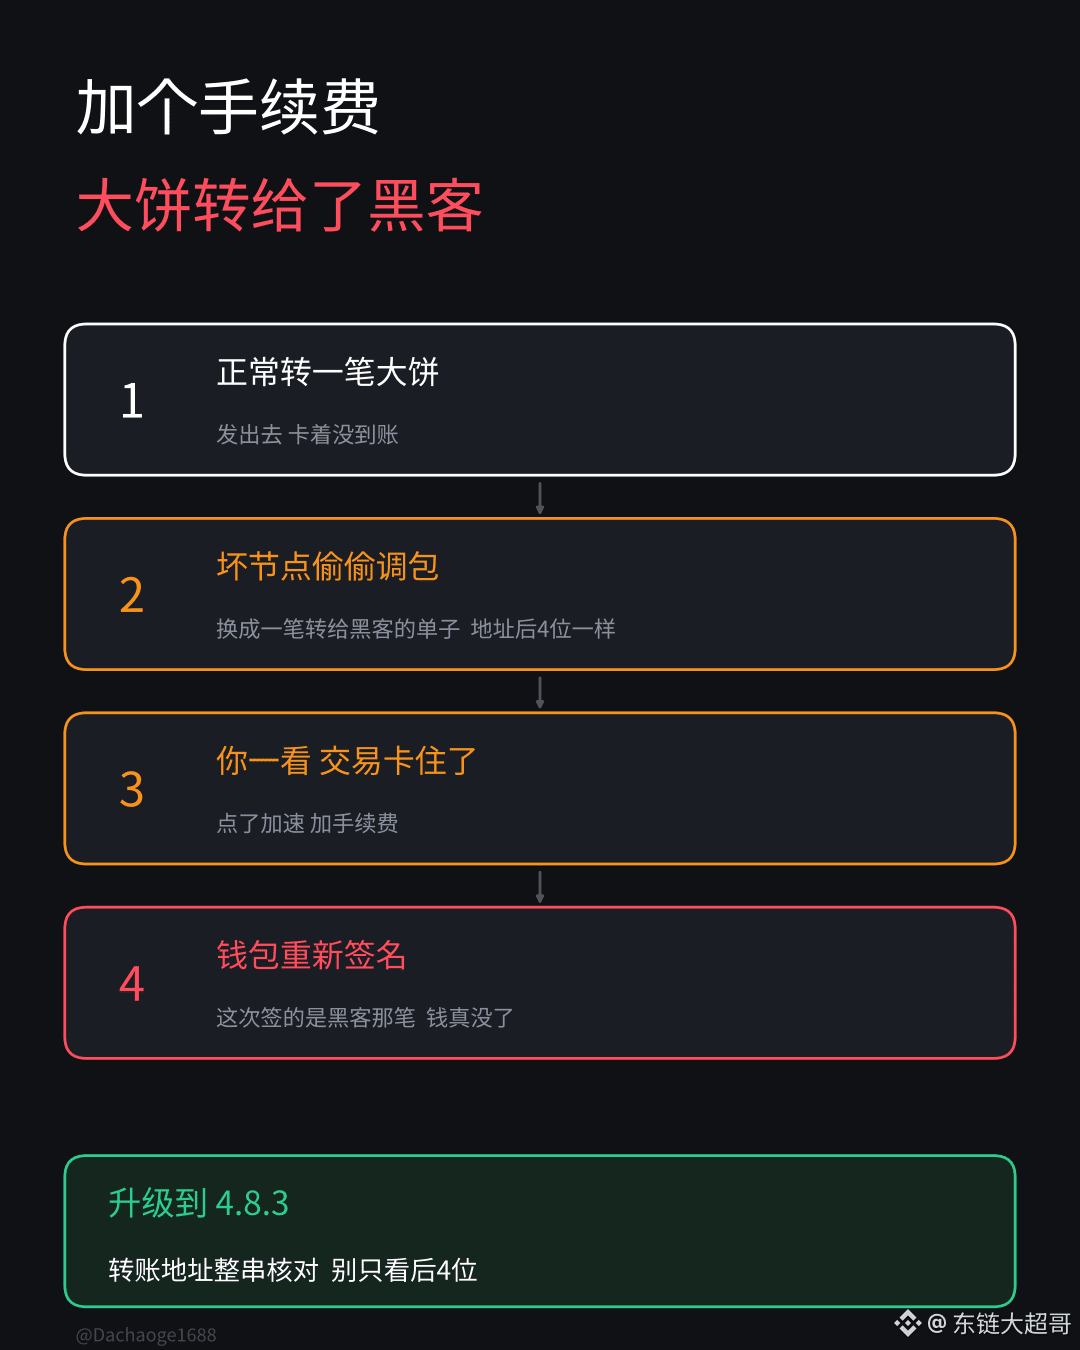
转大饼的时候加了个手续费想快点到账,结果钱直接转到了黑客手里。
Electrum是最老牌的大饼钱包之一。这次出事,不是私钥被偷,是被一个"加速"按钮坑了。
它是轻钱包,自己不存整条链的数据,靠连外面的公共节点查交易。问题就出在这里。旧版本对还没确认的交易不验签名,节点给它看什么,它就信什么。
黑客自己架了坏节点,等你转账的时候偷偷调包。你那笔真交易被他压着不广播,钱包里显示的变成一笔转给他的假交易。收款地址最后4位跟你要转的一模一样,还故意设成0手续费,让它看起来卡住了。
你一看交易卡住了,点加速,加手续费。钱包重新签一次名,这次签的就是黑客那笔,钱真的没了。
10月11号就有人报告交易被调包,18号确认有人加完手续费钱没了。24号官方才出了4.8.3修复,前后拖了将近两周。
用Electrum的兄弟赶紧升级到4.8.3,只从官网下载。转账地址要整串核对,别只看最后几位。
这事对大饼价格没什么影响,大饼现在7.95w左右。被盗的金额官方也没公布,目前确认的受害者只有一个。但它说明一件事:钱包越老,越不能默认它是安全的。 #Electrum $BTC 钱包漏洞致资金被盗
203

·
--
Bagian paling licik dari kerentanan Electrum ini adalah bahwa kerentanan ini memanfaatkan sikap hati-hatimu
Pada 24 Oktober, Electrum mengumumkan kerentanan berisiko tinggi yang berdampak pada semua versi sebelum 4.8.3. Menurut pihak resmi, sudah ada server yang melakukan hal ini di lingkungan nyata. Dua laporan telah dikonfirmasi, dan salah satu korbannya kehilangan uang
Alur serangannya tidak rumit: kamu menyiarkan transaksi, tetapi server jahat tidak meneruskannya dan langsung menelannya. Lalu, server itu menyisipkan transaksi palsu ke dalam riwayat dompet—menggunakan input yang sama, mengirim hampir seluruh dana ke alamat penyerang, dan menampilkan biaya transaksi sebesar 0
Saat kamu melihat transaksi tertahan dan biaya transaksinya 0, apa reaksi yang wajar? Menaikkan biaya secara manual, yaitu dengan RBF
Pada saat itulah Electrum akan menandatangani transaksi palsu tersebut, dan uangmu pun masuk ke kantong penyerang
Yang lebih licik: empat karakter terakhir alamat penyerang sama dengan alamat yang sebenarnya ingin kamu tuju
Peristiwa ini memberikan dua pengingat bagi semua orang yang mengelola asetnya sendiri
Pertama, jangan hanya memeriksa beberapa karakter di awal dan akhir alamat—periksa alamat secara lengkap. Jika bisa memindai kode, jangan masukkan alamat secara manual
Kedua, jika transaksi tertahan, jangan langsung gunakan RBF di dompet. Periksa status sebenarnya menggunakan txid di mempool.space, lalu pastikan transaksi itu benar-benar ada di blockchain sebelum melakukan apa pun
Memperbarui ke 4.8.3 adalah batas minimum, bukan segalanya
Keamanan dompet bukan sekadar soal memasangnya; jangan mengambil jalan pintas di setiap langkah 👀
$BTC #Electrum #钱包安全 #BTC

67

·
--
Bullish
#ElectrumWalletBugLetRogueServersStealFunds
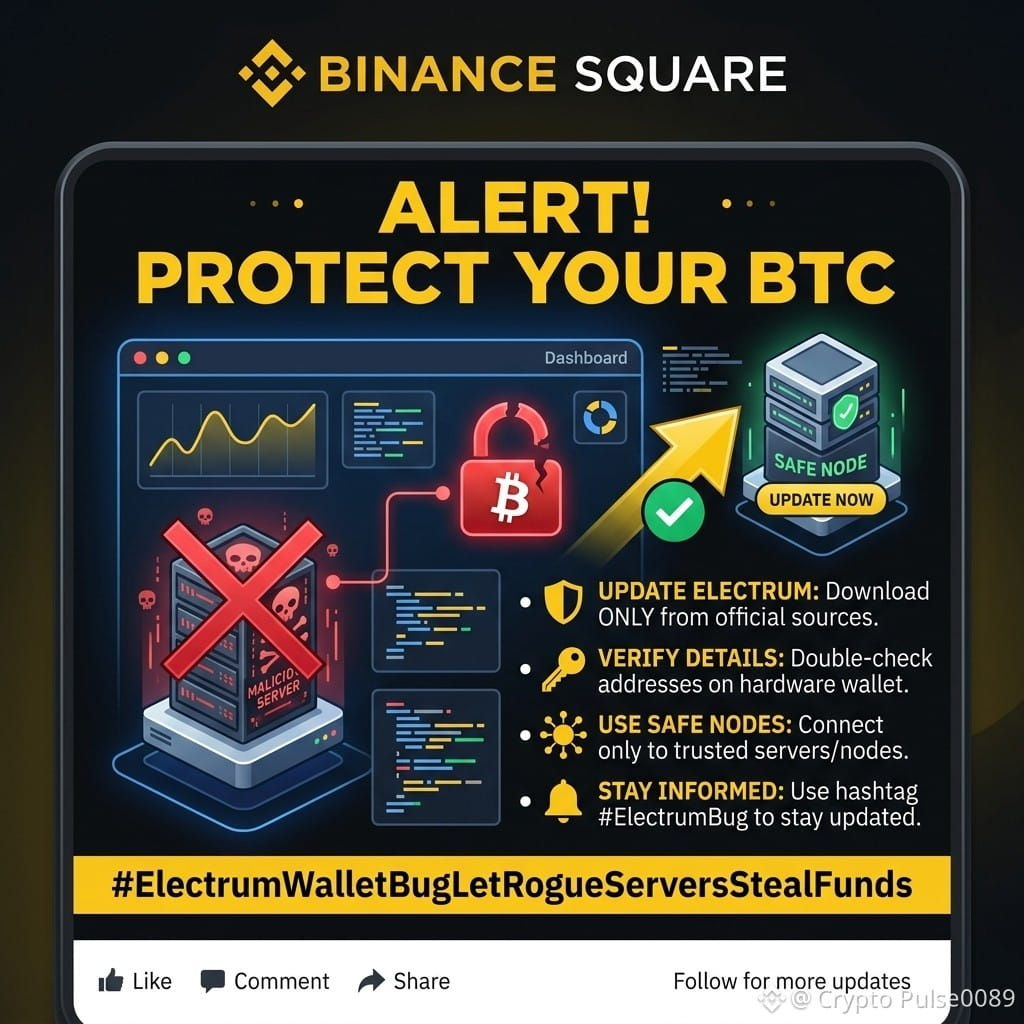
🚨 PERINGATAN KEAMANAN MENDESAK: #ElectrumWalletBug 🚨
Celah keamanan kritis yang terkait dengan #ElectrumWalletBugLetRogueServersStealFunds telah disorot. Server Electrum yang berbahaya atau tidak tepercaya dapat mengeksploitasi kerentanan komunikasi untuk memanipulasi permintaan transaksi dan berpotensi menguras dana pengguna!
Jika Anda menggunakan dompet Bitcoin Electrum, lindungi aset Anda dengan segera mengikuti langkah-langkah berikut:
⚠️ YANG PERLU ANDA LAKUKAN SEKARANG:
Perbarui Dompet Anda: Pastikan Anda menggunakan versi resmi Electrum terbaru yang hanya diunduh dari situs resminya (electrum.org).
Hindari Server yang Tidak Dikenal: Jangan terhubung ke server publik yang belum terverifikasi.
Jalankan Node/Server Anda Sendiri: Jika memungkinkan, hubungkan Electrum ke backend pribadi Anda sendiri (seperti Electrum Personal Server atau ElectrumX).
Verifikasi di Perangkat Keras: Selalu periksa kembali alamat penerima di layar dompet perangkat keras Anda sebelum mengonfirmasi transaksi.
Sebarkan Kesadaran: Bagikan peringatan ini untuk melindungi komunitas!
🛡️ Tetap aman, tetap terlindungi, dan periksa kembali koneksi Anda!
#CryptoSecurity #Bitcoin #Electrum #BTC #CryptoSafety #WalletSecurity
$AMZNB $TSLAB $SQQQB
45
·
--
⚠️ BERITA TERKINI: Bug Electrum Wallet - BTC Dicuri!
Ditemukan celah besar di wallet Electrum!
Peretas mencuri dana pengguna dengan menampilkan pembayaran Bitcoin palsu saat pengguna menaikkan biaya menggunakan Replace-by-Fee.
🔴 Setidaknya 1 kasus pencurian telah dikonfirmasi
✅ Perbaikan: Versi 4.8.3 telah dirilis pada 24 Okt
⚠️ Versi lama masih bisa diretas
SOLUSI: Segera perbarui ke v4.8.3 melalui electrum.org dan periksa kembali alamat sebelum menandatangani!
Wallet apa yang Anda gunakan? Aman?
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC $80,179.01
68
·
--
Artikel
Transaksi palsu tanpa biaya punya empat digit terakhir yang sama; menaikkan biaya justru membuat Anda menandatangani pengiriman koin ke peretasIngin mempercepat transaksi masuk, malah menaikkan biaya dan menandatangani pengiriman koin ke peretas.
Electrum mengungkapkan bahwa pada versi sebelum 4.8.3, server berbahaya dapat menyela transaksi yang baru saja Anda siarkan, lalu menyisipkan transaksi konflik yang mengarah ke alamat penyerang ke dalam riwayat dompet. Jika Anda menaikkan biaya dengan RBF, versi lama mungkin menandatangani transaksi palsu itu sebagai transfer sungguhan. Yang lebih licik, empat digit terakhir alamat penerima sering dibuat sama dengan alamat yang sebenarnya, sementara transaksi palsu tanpa biaya sengaja dibiarkan macet agar Anda terdorong menaikkan biaya sendiri.
Linimasa cukup jelas: pada 11 Oktober, seseorang lebih dulu menemukan bahwa riwayat transaksi telah dimanipulasi, tetapi dananya masih utuh; pada 18 Oktober, kasus kedua mengonfirmasi bahwa dana dicuri setelah biaya dinaikkan, tetapi jumlahnya belum diumumkan hingga kini; patch 4.8.3 baru dirilis pada 24 Oktober. Pihak resmi menyatakan bahwa server-server telah dieksploitasi secara aktif. Pengguna yang menjalankan server sendiri atau hanya terhubung ke node tepercaya tidak terdampak; sebelum memperbarui, selalu periksa alamat penerima lengkap dan jumlahnya sebelum menandatangani transaksi (termasuk saat menaikkan biaya), dan unduh paket hanya dari situs resmi serta verifikasi dengan GPG.
Transaksi palsu tanpa biaya punya empat digit terakhir yang sama; menaikkan biaya justru membuat Anda menandatangani pengiriman koin ke peretas
Ingin mempercepat transaksi masuk, malah menaikkan biaya dan menandatangani pengiriman koin ke peretas.
Electrum mengungkapkan bahwa pada versi sebelum 4.8.3, server berbahaya dapat menyela transaksi yang baru saja Anda siarkan, lalu menyisipkan transaksi konflik yang mengarah ke alamat penyerang ke dalam riwayat dompet. Jika Anda menaikkan biaya dengan RBF, versi lama mungkin menandatangani transaksi palsu itu sebagai transfer sungguhan. Yang lebih licik, empat digit terakhir alamat penerima sering dibuat sama dengan alamat yang sebenarnya, sementara transaksi palsu tanpa biaya sengaja dibiarkan macet agar Anda terdorong menaikkan biaya sendiri.
Linimasa cukup jelas: pada 11 Oktober, seseorang lebih dulu menemukan bahwa riwayat transaksi telah dimanipulasi, tetapi dananya masih utuh; pada 18 Oktober, kasus kedua mengonfirmasi bahwa dana dicuri setelah biaya dinaikkan, tetapi jumlahnya belum diumumkan hingga kini; patch 4.8.3 baru dirilis pada 24 Oktober. Pihak resmi menyatakan bahwa server-server telah dieksploitasi secara aktif. Pengguna yang menjalankan server sendiri atau hanya terhubung ke node tepercaya tidak terdampak; sebelum memperbarui, selalu periksa alamat penerima lengkap dan jumlahnya sebelum menandatangani transaksi (termasuk saat menaikkan biaya), dan unduh paket hanya dari situs resmi serta verifikasi dengan GPG.
76
·
--
Lihat terjemahan
🚨 用 Electrum 的注意:加急手续费(RBF)这一步,可能把你的币送给黑客!
Electrum 官方披露高危漏洞:恶意服务器可伪造交易历史,在你"加速交易"时把收款地址换掉,已有2名用户损失大额 BTC(来源:Electrum披露 / SecurityOnline,10/26)。
⚠️ 套路:
• 新地址和原地址开头、结尾几位相似,肉眼一扫就过
• 你以为在加手续费,其实是在重发给攻击者
✅ 怎么防:
1️⃣ 立刻升级到 4.8.3(旧版全部受影响)
2️⃣ 签名前完整核对收款地址,别只看头尾
3️⃣ 大额资金用自己的 Electrum 服务器,或硬件钱包确认屏逐位核对
大行情在跌(BTC 在8万附近),但钱包安全永远比价格重要:自托管 = 自己负责。
你的 BTC 放在哪?交易所、硬件钱包还是 Electrum?评论区聊聊👇
$BTC #Electrum #比特币安全 #加密科普
仅为个人观点,不构成投资建议

Lihat terjemahan
Vulnerabilities are everywhere😧
A vulnerability in the #Electrum #Bitcoin wallet allowed rogue servers to steal funds when users tried to speed up stuck payments.😕
Older versions accepted certain pending transactions from public servers without fully verifying signatures. Attackers could insert look-alike transactions, and when users applied a fee bump (Replace-by-Fee), they risked signing a payment to the attacker instead. The issue was confirmed in at least two real cases.
Electrum has released version 4.8.3 to close the flaw. Users should update promptly and avoid relying on untrusted servers for critical operations.
Security risks and weaknesses permeate every aspect of the ecosystem.
Check This Related Information:-
[Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!](https://app.binance.com/uni-qr/cart/381137141755585?r=S4DH99WR&l=en&uco=5ewrZ5HoRZsxouAWxbreNw&uc=app_square_share_link&us=copylink)
@Binance_News @KathalVahini #BTC #Security #CoinVahini $BTC
Vulnerabilities are everywhere😧
A vulnerability in the #Electrum #Bitcoin wallet allowed rogue servers to steal funds when users tried to speed up stuck payments.😕
Older versions accepted certain pending transactions from public servers without fully verifying signatures. Attackers could insert look-alike transactions, and when users applied a fee bump (Replace-by-Fee), they risked signing a payment to the attacker instead. The issue was confirmed in at least two real cases.
Electrum has released version 4.8.3 to close the flaw. Users should update promptly and avoid relying on untrusted servers for critical operations.
Security risks and weaknesses permeate every aspect of the ecosystem.
Check This Related Information:-
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
@Binance News @Kathals Info Bits #BTC #Security #CoinVahini $BTC
1
1

·
--
Lihat terjemahan
$BTC加费后却付给陌生地址:Electrum24日披露已有用户损失资金,4.8.3已修复。
转账卡住,想多付手续费让它快些,原本很正常。旧版钱包的问题在于:屏幕里那笔未确认付款,收款人可能已被替换。
官方公告解释,恶意服务器隐藏原交易,再塞入一笔指向攻击者的记录。用户若对它提高手续费、重新签名,就可能把BTC付给对方。官方收到两起报告,其中一人失币;假地址末四位还与原地址相同,扫一眼容易漏掉。
对仍用旧版处理BTC转出的持有者,风险落在再次签名这一步。核对提币时的完整输出地址和金额,不能只比末四位;更新从electrum.org取得并验证签名。官方称连接可信服务器(例如自建)的客户端不受此攻击影响,这也不是比特币网络被攻破。
赶时间重签,承担的是整笔付款去向错误的风险;升级和复核要多花时间。后续若版本已修补、完整输出与原付款一致,才有继续处理这笔付款的依据。
本内容参与币安广场内容挖矿,作者可能获得平台佣金及互动奖励。
#BTC #Electrum #钱包安全
{future}(BTCUSDT)
$BTC加费后却付给陌生地址:Electrum24日披露已有用户损失资金,4.8.3已修复。
转账卡住,想多付手续费让它快些,原本很正常。旧版钱包的问题在于:屏幕里那笔未确认付款,收款人可能已被替换。
官方公告解释,恶意服务器隐藏原交易,再塞入一笔指向攻击者的记录。用户若对它提高手续费、重新签名,就可能把BTC付给对方。官方收到两起报告,其中一人失币;假地址末四位还与原地址相同,扫一眼容易漏掉。
对仍用旧版处理BTC转出的持有者,风险落在再次签名这一步。核对提币时的完整输出地址和金额,不能只比末四位;更新从electrum.org取得并验证签名。官方称连接可信服务器(例如自建)的客户端不受此攻击影响,这也不是比特币网络被攻破。
赶时间重签,承担的是整笔付款去向错误的风险;升级和复核要多花时间。后续若版本已修补、完整输出与原付款一致,才有继续处理这笔付款的依据。
本内容参与币安广场内容挖矿,作者可能获得平台佣金及互动奖励。
#BTC #Electrum #钱包安全
138

·
--
Bearish
Electrum mengungkapkan secara resmi bahwa versi sebelum 4.8.3 memiliki kerentanan berisiko tinggi. Server berbahaya dapat mencegat transaksi yang baru saja disiarkan pengguna, lalu menampilkan transaksi konflik di dompet dengan alamat penerima yang telah diganti.
Jika pengguna melakukan percepatan RBF tanpa memeriksa ulang alamatnya, mereka bisa saja menandatangani transaksi buatan penyerang dengan tangan mereka sendiri. Pihak resmi menyatakan bahwa serangan ini telah terjadi di dunia nyata dan mereka menerima laporan tentang pengguna yang kehilangan dana. Pengguna disarankan untuk memperbarui ke versi 4.8.3 atau yang lebih baru, dan hanya mengunduhnya dari electrum.org. Apakah Anda memeriksa ulang alamat setiap kali akan mempercepat transaksi?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
{future}(BTCUSDT)
{future}(ETHUSDT)
Electrum mengungkapkan secara resmi bahwa versi sebelum 4.8.3 memiliki kerentanan berisiko tinggi. Server berbahaya dapat mencegat transaksi yang baru saja disiarkan pengguna, lalu menampilkan transaksi konflik di dompet dengan alamat penerima yang telah diganti.
Jika pengguna melakukan percepatan RBF tanpa memeriksa ulang alamatnya, mereka bisa saja menandatangani transaksi buatan penyerang dengan tangan mereka sendiri. Pihak resmi menyatakan bahwa serangan ini telah terjadi di dunia nyata dan mereka menerima laporan tentang pengguna yang kehilangan dana. Pengguna disarankan untuk memperbarui ke versi 4.8.3 atau yang lebih baru, dan hanya mengunduhnya dari electrum.org. Apakah Anda memeriksa ulang alamat setiap kali akan mempercepat transaksi?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
217
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#CanMicrosoftDeliverOnAI
563,529 penayangan
3,696 Berdiskusi
2
#CanGoogleDefindItsCore
343,477 penayangan
2,622 Berdiskusi
3
#EarningsSeason
6.1M penayangan
29,933 Berdiskusi
4
#BitcoinCoreIdentifiesThreeVulnerabilities
3,479 penayangan
102 Berdiskusi
5
#RippleExpects$900MAnnualizedProductRevenueRunRate
230 penayangan
3 Berdiskusi
6
#GoogleToPreviewCryptoCustodySecuritySystem
430 penayangan
31 Berdiskusi
7
#FedToBeginShrinkingRateSettingCalendarIn2027
851 penayangan
21 Berdiskusi
8
#StrategyShareholdersApproveDailyDividends
1,828 penayangan
51 Berdiskusi
9
#FedLowerBoundRateDecisionAt3.75%
1,467 penayangan
33 Berdiskusi
10
#TokenizedGoldXAUaLaunchesOnSui
2,411 penayangan
39 Berdiskusi