

#darksword
darksword
1,758 penayangan
26 Berdiskusi
Populer
Terbaru

·
--
Satu kelompok yang sama membuat lebih dari 1.500 situs palsu, termasuk bursa dan dompet palsu
Minggu lalu kita membahas kelompok DarkSword, yang menggunakan trojan iOS untuk mencuri private key dompet dan data Rantai Kunci. Hari ini, SlowMist mengungkap perkembangan baru: kelompok yang sama telah membuat lebih dari 1.500 situs palsu di internet, dan semuanya masih bisa diakses. Ini bukan kabar lama yang diangkat lagi, melainkan skala yang baru dikonfirmasi hari ini.
Situs-situs palsu ini menyamar sebagai berbagai layanan: platform e-commerce, bursa, dompet, game, hingga layanan mata uang virtual. Kepala Keamanan Informasi SlowMist, 23pds, menyebutkan dalam unggahannya hari ini bahwa Binance palsu dan OKX palsu termasuk di antaranya. Berdasarkan data MistEye, jumlahnya juga lebih dari 1.500—bukan perkiraan, melainkan jumlah situs yang sudah teridentifikasi.
Investor ritel paling mudah terjebak dalam tiga situasi. Pertama, saat mencari nama bursa, hasil teratas bisa saja menyelipkan situs palsu. Tampilannya nyaris sama dengan situs asli, termasuk kotak loginnya. Kedua, tautan yang dikirim lewat komunitas, SMS, atau pesan pribadi. Setelah diklik, kamu diminta masuk lalu melakukan verifikasi keamanan. Begitu verifikasi selesai, dompetmu sudah kosong. Ketiga, aplikasi dompet palsu. Begitu diunduh, langkah pertamanya adalah meminta kamu mengimpor frasa pemulihan. Begitu kamu memasukkannya, sama saja dengan menyerahkan kunci sendiri.
Tiga hal yang bisa langsung dilakukan. Pertama, akses bursa dan dompet hanya melalui bookmark yang sudah kamu simpan sendiri atau aplikasi resmi. Jangan klik hasil pencarian maupun tautan dari orang lain. Kalau ingin masuk, buka bookmark-mu sendiri. Kedua, kalau ada situs atau aplikasi yang meminta frasa pemulihan atau private key, langsung tutup. Pihak resmi tidak akan pernah meminta informasi itu lewat situs web. Ketiga, segera perbarui iPhone ke versi sistem terbaru. Jangan simpan frasa pemulihan di catatan atau galeri foto, karena trojan mengincar data di Rantai Kunci dan catatan seperti itu.
Pernahkah kamu membuka situs palsu yang tampilannya nyaris sama persis dengan situs asli? Bagaimana kamu menyadari ada yang tidak beres?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3 Xiaokai si Daun Bawang
Penyangkalan: Artikel ini hanya untuk berbagi informasi keamanan dan edukasi, serta bukan merupakan saran investasi. Perdagangan mata uang kripto memiliki risiko yang sangat tinggi. Harap mengambil keputusan dengan hati-hati.
41

·
--
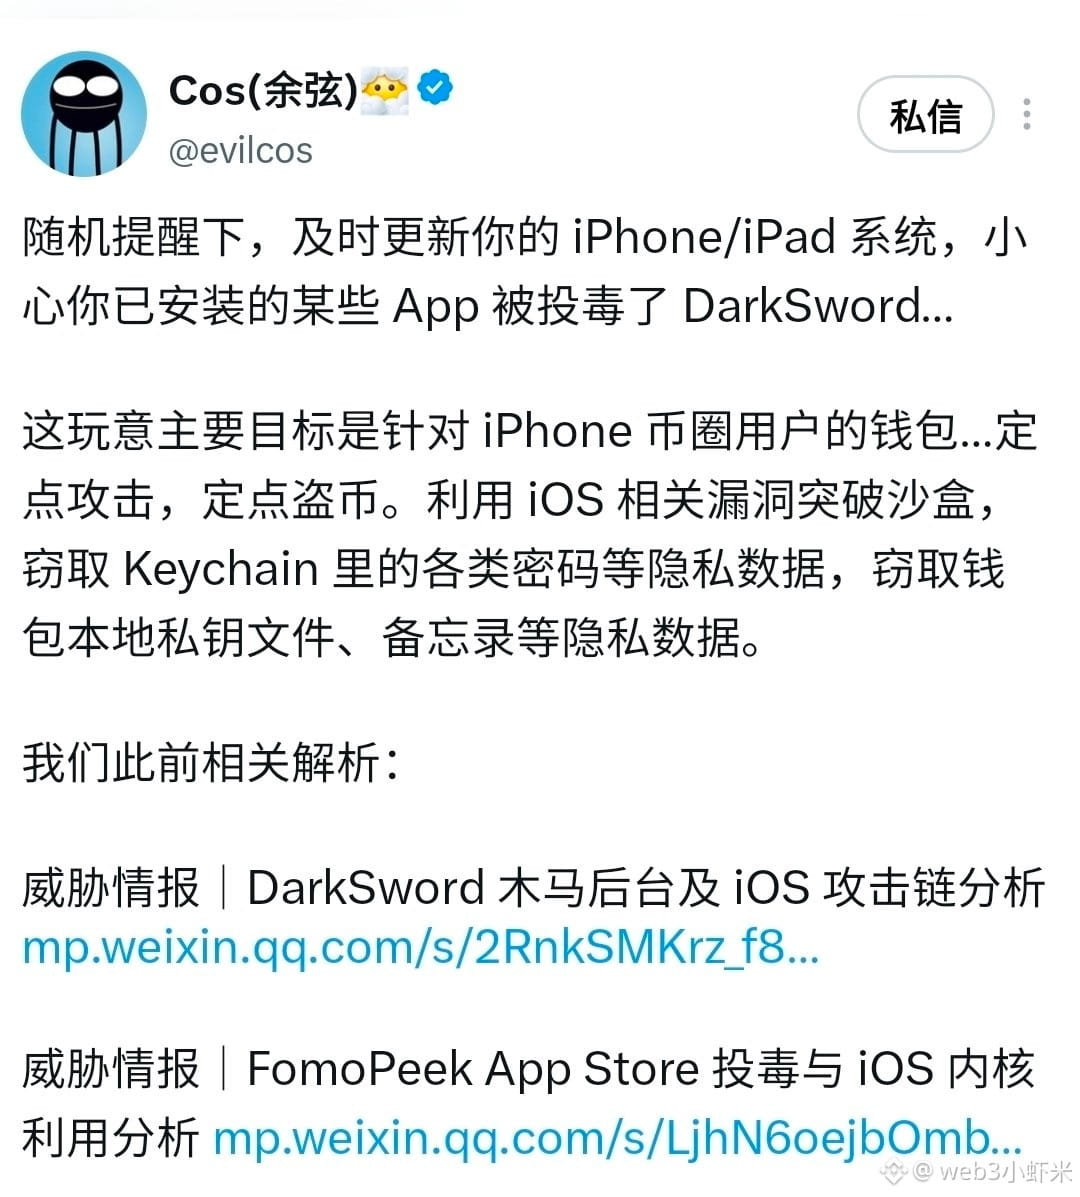
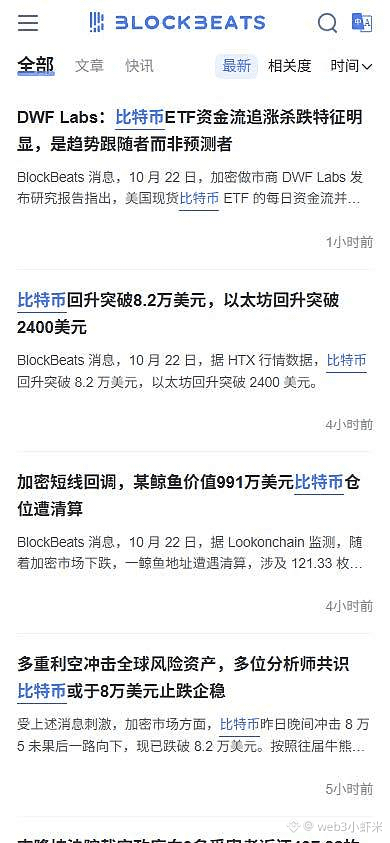
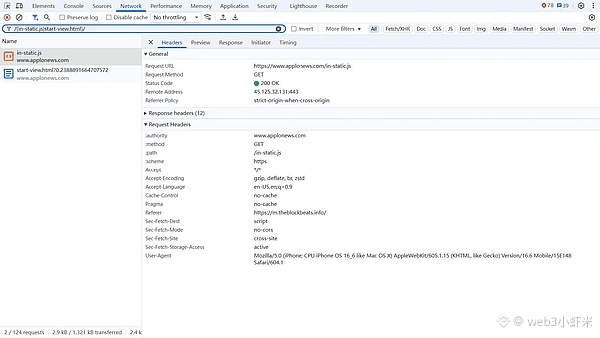
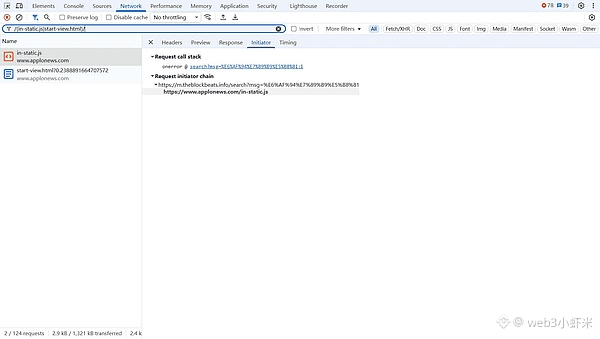
Menemukan pengumuman resmi SlowMist / BlockBeats: halaman pencarian H5 versi mobile BlockBeats disusupi skrip pihak ketiga yang mencurigakan dan terkait DarkSword pada 22 Oktober—saat mencari berita, halaman tampak normal, tetapi di latar belakang mungkin memuat JS berbahaya. BlockBeats telah mereproduksi masalah ini dan menghapusnya. Pada hari yang sama, MistEye dari SlowMist mencatat bahwa lebih dari 1.500 situs phishing DarkSword telah dipasang di seluruh internet, termasuk situs Binance palsu, OKX palsu, dompet palsu, dan layanan penukaran di situs e-commerce.
Poin penting: periode eksploitasi yang efektif terutama mencakup iOS 18.6–18.7.2 dan 26.0–26.1; BlockBeats mengimbau pengguna untuk segera memperbarui ke iOS 27 versi terbaru. Serangan dimulai lewat browser, dan Anda tidak harus mengeklik “Hubungkan Dompet”—membaca berita terbaru di domain resmi media pun bisa memicu pemuatan skrip.
Beranda media kripto mana pun bisa dijadikan perantara serangan. Jika iPhone Anda masih menggunakan sistem lama, perbarui malam ini.
#DarkSword #慢雾 #BlockBeats
·
--
Koin di iPhone hilang, memang harus gara-gara kamu sendiri yang iseng mengeklik tautan?
SlowMist merilis laporan hari ini yang mengungkap panel kendali trojan bernama DarkSword. Kode serangannya pertama kali muncul pada Maret, lalu sebuah repositori muncul di GitHub pada Juli. Pada akhir September, seluruh rangkaian ini mulai beroperasi. Cara kerjanya lengkap: menyebarkan halaman web berbahaya, memasang trojan, mencuri data di ponsel, lalu menyapu bersih dana dari dompet kripto.
Mereka sesumbar mendukung iOS 13 ke atas, tetapi setelah kodenya diperiksa, ternyata hanya bisa menyerang dua rentang versi: 18.6 hingga 18.7.2, serta 26.0 hingga 26.1.
Saran SlowMist sangat jelas: segera perbarui sistem kalau tersedia, dan jangan sentuh tautan mencurigakan. Kalau curiga ponselmu sudah terinfeksi, jangan gunakan lagi ponsel itu untuk mengakses dompet. Pindah ke perangkat yang bersih, buat dompet baru, pindahkan danamu, lalu cabut juga izin akses yang pernah diberikan.
iOS di ponselmu sekarang versi berapa? Setelah membaca laporan ini, aku langsung mengeceknya. Nasib investor kecil juga tetap penting.
#慢雾 #DarkSword #iOS安全 #KeamananDompet
—— Kai, investor kecil Web3
Semua hal di atas hanyalah pandangan pribadi dan bukan merupakan saran investasi.
28

·
--
🎯 iPhone sedang diincar, targetnya frasa pemulihan dompet
📰 Perangkat eksploitasi DarkSword menyerang iOS lewat malware Coruna dan langsung mencuri frasa pemulihan dompet kripto. Server C2-nya juga sudah terungkap
💬 Dompet perangkat keras saja makin canggih, tapi ponsel masih jadi titik terlemah. Buat kalian yang menyimpan frasa pemulihan di galeri, tangkapan layar, atau catatan, sebaiknya segera periksa. Setelah menontonnya, saya sampai terdiam dua detik.
🏷️ #iOS安全 #钱包安全 #DarkSword #助记词
27
·
--
🎯 Pengguna iPhone, waspada: frasa pemulihan kalian sedang diincar
📰 Paket P7 DarkSword menggunakan malware Coruna untuk mencuri frasa pemulihan dompet, juga bisa mengendalikan perangkat dari jarak jauh dan mengirimkan data. Sasarannya khusus dompet kripto iOS.
💬 Baru saja ramai soal celah keamanan dompet perangkat keras, sekarang giliran ponsel. Menyimpan frasa pemulihan di galeri foto atau aplikasi catatan sama saja menempelkan kunci di dahi. Ponsel benar-benar bukan brankas; penyimpanan offline jauh lebih aman.
🏷️ #DarkSword #iOS安全 #助记词 #KeamananSeluler
19
·
--
Artikel
BREAKING: Darksword Menargetkan Dompet iOS 26.5 – Dunia Kripto di Ambang KrisisBanjir telah dimulai. Peringatan terbaru SlowMist menunjukkan bahwa penyerang telah membajak rantai eksploit Darksword untuk menyusup ke perangkat iOS 26.5, menyedot kunci privat dari dompet self-custody. Dalam pernyataan yang mengkhawatirkan, Chief Information Security Officer 23pds memperingatkan bahwa vektor serangan ini melewati patch keamanan terbaru Apple, sehingga jutaan pengguna dibiarkan dalam kondisi rentan.
Ini bukan rumor; ini adalah fakta yang keras bahwa rantai Darksword, yang sebelumnya tidak aktif, telah direkayasa ulang untuk mengeksploitasi pembaruan iOS terbaru. Apa dampaknya? Setiap pengguna iOS yang memiliki dompet kripto kini menjadi target potensial, dan pasar bisa mengalami penurunan mendadak karena kepercayaan terkikis. #iOS #Darksword #KeamananKripto
BREAKING: Darksword Menargetkan Dompet iOS 26.5 – Dunia Kripto di Ambang Krisis
Banjir telah dimulai. Peringatan terbaru SlowMist menunjukkan bahwa penyerang telah membajak rantai eksploit Darksword untuk menyusup ke perangkat iOS 26.5, menyedot kunci privat dari dompet self-custody. Dalam pernyataan yang mengkhawatirkan, Chief Information Security Officer 23pds memperingatkan bahwa vektor serangan ini melewati patch keamanan terbaru Apple, sehingga jutaan pengguna dibiarkan dalam kondisi rentan.
Ini bukan rumor; ini adalah fakta yang keras bahwa rantai Darksword, yang sebelumnya tidak aktif, telah direkayasa ulang untuk mengeksploitasi pembaruan iOS terbaru. Apa dampaknya? Setiap pengguna iOS yang memiliki dompet kripto kini menjadi target potensial, dan pasar bisa mengalami penurunan mendadak karena kepercayaan terkikis. #iOS #Darksword #KeamananKripto
Ini bukan rumor; ini adalah fakta yang keras bahwa rantai Darksword, yang sebelumnya tidak aktif, telah direkayasa ulang untuk mengeksploitasi pembaruan iOS terbaru. Apa dampaknya? Setiap pengguna iOS yang memiliki dompet kripto kini menjadi target potensial, dan pasar bisa mengalami penurunan mendadak karena kepercayaan terkikis. #iOS #Darksword #KeamananKripto
36

·
--
Bearish
obrolanmu bilang DarkSword menembus iOS 13 sampai 26.5 lol. terdokumentasi: 18.4 sampai 18.7, sepenuhnya di-patch pada Februari #DarkSword
🔸 satu tautan Safari, lalu terbaca data wallet
🔸 enam bug berantai, semuanya ditutup di iOS 26.3, 11 Feb
🔸 26.5 adalah klaim SlowMist, tidak ada konfirmasi resmi dari siapa pun
tokoh/ klaim itu sendiri berhenti di 26.5, build Mei. iOS 27 dan 26.7 rilis pada 14 Sep
kunci di ponsel? update malam ini, atau Lockdown Mode)
Apple atau Google konfirmasi atau bantah bagian 26.5, aku akan posting. follow kalau kamu peduli #Apple
1
4
357
·
--
Bearish
26.7.1
iOS yang kamu mau jika kuncinya ada di iPhone
Apple merilisnya pada 28 September untuk CVE-2026-86950, bug CoreGraphics
a file yang dibuat secara khusus dapat menjalankan kode, dan Apple mengatakan bahwa bug ini mungkin telah dieksploitasi terhadap individu tertentu yang menjadi target pada versi sebelum iOS 27
26.7, yang kemarin minggu lalu aku bilang untuk kamu pasang, masih rentan. salahku
sekarang bagian yang ditambahkan obrolan itu sendiri:
- "ini adalah DarkSword": halaman Apple tidak pernah mengatakan itu, dan tidak ada sumber yang mengonfirmasi
- "iOS 13 hingga 26.5": itu klaim peringatan, bukan klaim Apple
di iOS 27 bug ini tidak berlaku. 27.0.1 rilis pada hari yang sama tanpa CVE yang dipublikasikan
minggu lalu aku juga bilang akan memposting setelah Apple atau Google menyelesaikan klaim SlowMist versi 26.5, apa pun hasilnya. sampai sekarang tidak ada kabar dari keduanya
#Apple #DarkSword
7
98

Peringatan: Kerentanan Safari diserang untuk mengancam kripto DarkSword
- Chief Technology Officer (CTO) Ledger, Charles Guillemet, memberikan peringatan tentang serangan baru bernama DarkSword.
- Ia menyarankan pengguna iPhone untuk segera memperbarui perangkat.
- Serangan ini dapat menyebabkan pengguna kehilangan aset kripto jika mengakses situs web berbahaya.
- Detail mengenai kerentanan masih belum diungkap sepenuhnya.
#CryptoNews #Ledger #Safari #DarkSword #BinanceSquare
$btc $eth
vlikevn Titanbot
Sumber: U.Today
428

·
--
DARKSWORD HACK TERLEAK, PENGGUNA iPHONE LAMA DALAM BAHAYA 🚨
🚨 SERANGAN DARKSWORD TERLEAK DI DUNIA, PENGGUNA iPHONE LAMA DAN SAFARI MENJADI TARGET
Ini adalah PERINGATAN KEAMANAN serius untuk setiap pemegang kripto.
Yu Xian dari SlowMist mengonfirmasi bahwa program serangan DarkSword telah terleak di luar sana dan secara aktif menargetkan dompet kripto.
Siapa yang berisiko:
Ponsel iPhone yang menjalankan versi iOS lama
Pengguna browser Safari
Siapa pun yang memiliki dompet cryptocurrency di perangkat yang terpengaruh
Bagaimana serangan ini bekerja:
Kode eksploitasi JavaScript jahat disematkan di situs web palsu yang menyamar sebagai:
Platform streaming langsung dewasa
Stasiun energi TRON
Prosedur pengembalian dana
Peringatan kerentanan
Bahaya: Jika pengguna model iPhone lama membuka situs web seperti itu menggunakan Safari dan membiarkannya terbuka, sementara secara bersamaan membuka aplikasi dompet mereka, kunci privat plaintext mereka bisa dicuri.
Apa yang harus Anda lakukan SEKARANG:
Perbarui iPhone Anda ke versi iOS terbaru
Hindari menggunakan Safari untuk browsing yang berkaitan dengan kripto
Jangan pernah membiarkan aplikasi dompet tidak terkunci saat browsing
Sangat berhati-hati dengan tautan yang mencurigakan
👇 Apakah Anda sudah memperbarui iPhone Anda baru-baru ini? Tetap aman di luar sana.
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
1
68
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#CanMicrosoftDeliverOnAI
616,191 penayangan
4,021 Berdiskusi
2
#CanGoogleDefindItsCore
378,516 penayangan
2,829 Berdiskusi
3
#FedWatch
16.1M penayangan
37,179 Berdiskusi
4
#BitcoinCore32.1RaisesPeerConnectionLimit
1,405 penayangan
47 Berdiskusi
5
#EarningsSeason
6.1M penayangan
30,256 Berdiskusi
6
#BitcoinCoreIdentifiesThreeVulnerabilities
11,139 penayangan
215 Berdiskusi
7
#RippleExpects$900MAnnualizedProductRevenueRunRate
1,228 penayangan
10 Berdiskusi
8
#GoogleToPreviewCryptoCustodySecuritySystem
3,332 penayangan
85 Berdiskusi
9
#FedToBeginShrinkingRateSettingCalendarIn2027
4,330 penayangan
55 Berdiskusi
10
#StrategyShareholdersApproveDailyDividends
4,006 penayangan
76 Berdiskusi