

#securityalert
securityalert
533,396 penayangan
1,320 Berdiskusi
Populer
Terbaru
·
--
Lihat terjemahan
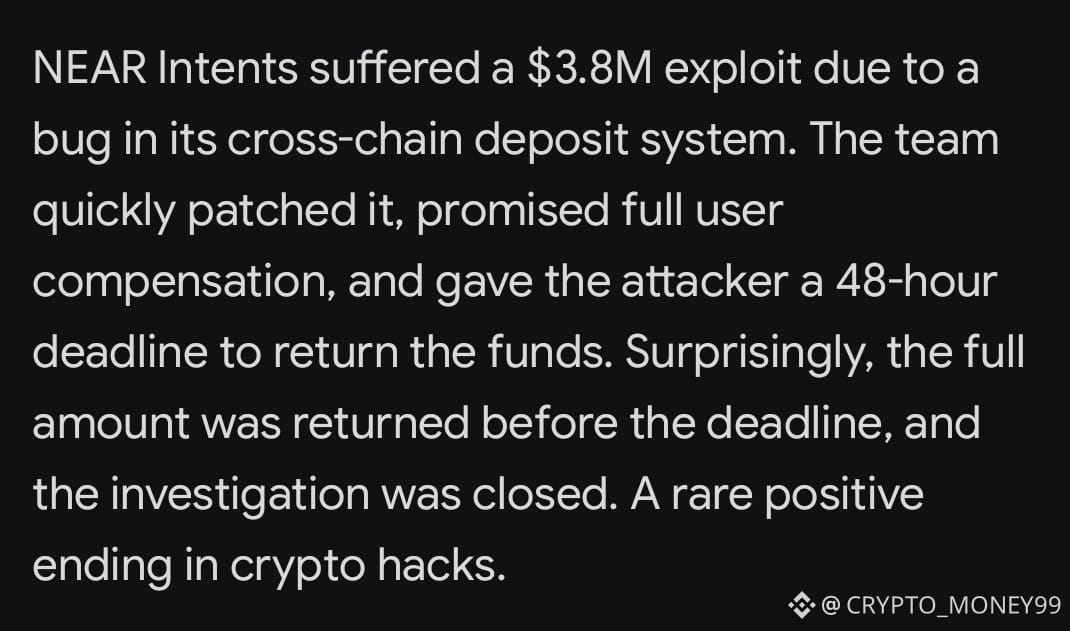
🚨 اختراق بـ 3.8 مليون دولار… وينتهي بقصة غير متوقعة
قبل أيام، تعرض بروتوكول NEAR Intents لاستغلال ثغرة في نظام الإيداع والسحب عبر السلاسل.
المهاجم سحب حوالي 3.8 مليون USDT من عقد على الشبكة خلال ساعات قليلة.
معظم القصص تنتهي هنا: أموال ضائعة، تحقيقات طويلة، وتعويضات مؤجلة.
لكن هذه المرة اختلفت الأمور.
الفريق أوقف الخدمات فوراً، أصلح الثغرة، وأعلن بوضوح:
«الأموال ستُعوَّض بالكامل».
ثم فعلوا شيئاً أجرأ…
حددوا الجهة المسؤولة وأعطوها مهلة 48 ساعة فقط لإعادة كل شيء.
النتيجة؟
قبل انتهاء المهلة، عادت الأموال كاملة.
جزء كبير منها رجع على شكل بيتكوين، والتحقيق أُغلق رسمياً.
حتى المهاجم ترك رسالة على السلسلة يقول فيها إنه كان مخطئاً، ويشكر الفريق على التعامل المحترم، وينصح باستخدام Bug Bounties بدل الاختراق.
الدرس هنا واضح:
ليس كل اختراق ينتهي بكارثة.
السرعة في الإصلاح + الشفافية + الضغط الذكي… قادرة أحياناً على تحويل الخسارة إلى قصة نجاح نادرة في عالم الكريبتو.
ما رأيكم؟ هل هذا النموذج يجب أن يصبح القاعدة؟
#SecurityAlert #Near #crypto #USDT #Binance
1
160

·
--
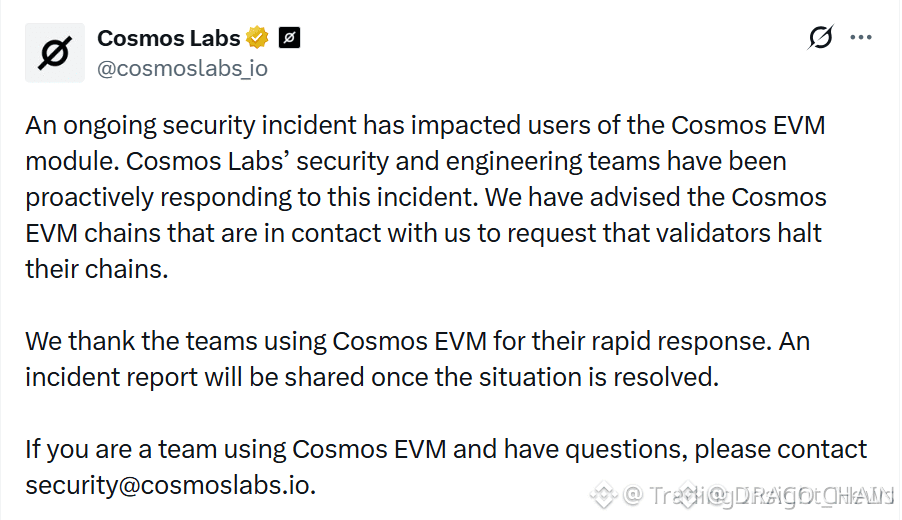
🚨 $ATOM CRITICAL EXPLOIT: PELANGGARAN KEAMANAN COSMOS EVM MEMICU PENGHENTIAN BERANTAI DI MULTI-CHAIN 📉
Cosmos Labs telah mengonfirmasi adanya kerentanan serius dalam modul Cosmos EVM, memaksa beberapa jaringan validator di seluruh ekosistem untuk melakukan penghentian darurat. 🔍 Model risiko institusional bergeser ke pelestarian modal saat uang pintar menilai skala penuh kerentanan struktural di rantai-rantai yang saling terhubung. ⚠️
Ketika lapisan infrastruktur mengalami kegagalan sistemik, likuiditas akan cepat mengalami gelombang lanjutan, meninggalkan arus pesanan yang terekspos menjadi rentan terhadap penularan. 📊 Tim proyek yang menggunakan arsitektur EVM sedang menjalani audit keamanan segera sementara pelaku pasar memantau potensi risiko berantai. 📌
🤔 Apakah Anda menarik likuiditas dari chain Cosmos EVM yang terdampak atau menunggu pembaruan mitigasi resmi? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ATOM #Cosmos #SecurityAlert #Crypto
🚨 🛡️
129

·
--
Lihat terjemahan
中文版:
NEAR协议旗下NEAR Intents平台被黑了!损失380万美元!据悉这漏洞与之前协助Bitget安全事件有关。平台承诺会补偿用户,但这波操作确实让人捏把汗。DeFi安全老问题又来了,小伙伴们要警惕啊!#DeFiHack #SecurityAlert $NEAR
NEAR's NEAR Intents platform just got hit with a $3.8M exploit! The bug came from assisting with Bitget's security breach. They promise to compensate affected users, but this shows even helping others can backfire in crypto. Stay vigilant out there! #SecurityAlert #DeFiHack $NEAR
177

·
--
🚨 EKSPLOIT PPV2 MASIH TERUS MENGURAS $ETH WALLETS, JADI CABUT PERSETUJUAN ANDA SEKARANG! ⚠️
Eksploit Payment Processor V2 sedang aktif menguras dana di rantai (on-chain), dan para penyerang semakin kejam. Meski dompet Anda selamat dari gelombang awal September, persetujuan kontrak terbuka berarti aset Anda tetap sepenuhnya terekspos terhadap penguras otomatis. 🩸
Pelaku eksploitasi kini memberi tip kepada pembangun blok hingga 99% dari hasil curian untuk memastikan eksekusi, sehingga penyelamatan (rescue) yang dilakukan secara front-run hampir tidak mungkin setiap kali sebuah penawaran diterima. Jika Anda bertransaksi on-chain, cabut izin lama (legacy) segera sebelum menandatangani kesepakatan berikutnya. 🔍
💬 Apakah Anda sudah membersihkan persetujuan kontrak aktif hari ini, atau Anda membiarkan dompet Anda terekspos oleh penguras MEV yang berjalan diam-diam? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #CryptoSecurity #OnChain #SecurityAlert
⚠️ 👁️
15

Peringatan: Peretasan 12,4M XRP - D'CENT mengambil tindakan tetapi uangnya menghilang! 🚨
Peretasan XRP terbesar kedua pada 2026! 12,4M XRP ditarik dari 7.393 dompet aplikasi D'CENT selama 10 hari, dari 15 hingga 25 September.
Bagaimana? 6 gelombang pencurian menggunakan frasa pemulihan yang dimodifikasi. Para pelaku pertama-tama menarik dompet besar secara manual, lalu menggunakan skrip otomatis.
6,3M $XRP ditukar menjadi Ethereum melalui THORChain, ditambah $BTC dan $ETH dan $Tron dan $XLM yang juga berhasil direbut.
Tindakan yang diambil: D'CENT merilis laporan awal pada 17 September, menyembunyikan penyebab utama demi keamanan, menambahkan pemeriksaan keamanan pada aplikasi versi terbaru, dan mendesak semua pengguna untuk membuat frasa pemulihan baru serta memindahkan aset segera. IoTrust menerima lebih dari 110 laporan.
Apakah Anda masih memiliki $XRP di D'CENT? Periksa sekarang!
Lanjutkan pantau ya
$XRP #XRP #CryptoHack #SecurityAlert #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
1
2.2k
·
--
PERINGATAN KRITIS: PATCH APPLE MENARGETKAN EKSPLOIT ZERO-DAY YANG MENGOSONGKAN UTAS KE DOMPET KRIPTO DAN ANDA $BTC ! 🚨 ⚡
🚨 Peretas black-hat sedang aktif mengeksploitasi kerentanan zero-day kritis di berbagai versi iOS dan macOS yang lebih lama untuk menguras dompet kripto self-custody. 🛡️ Peneliti keamanan SlowMist mengonfirmasi bahwa serangan yang ditargetkan sudah aktif di dunia nyata, sehingga aset dompet seluler menjadi sasaran langsung.
🔒 Apple baru saja merilis patch sistem darurat untuk menetralkan eksploit tingkat tinggi ini. 💡 Jika Anda melakukan trading atau menyimpan kunci privat di perangkat seluler Anda, segera perbarui firmware, hindari tautan Safari yang tidak terverifikasi, dan batasi izin aplikasi yang tidak dikenal. 💬 Apakah Anda sudah memperbarui perangkat Anda, atau masih menjalankan dompet dengan firmware yang ketinggalan zaman? 👇
⚠️ Bukan nasihat keuangan. Kelola risiko Anda selalu. 🛡️
🏷️ #BTC #CryptoSecurity #SecurityAlert #CryptoWallets
⚡ 🛡️
7
·
--
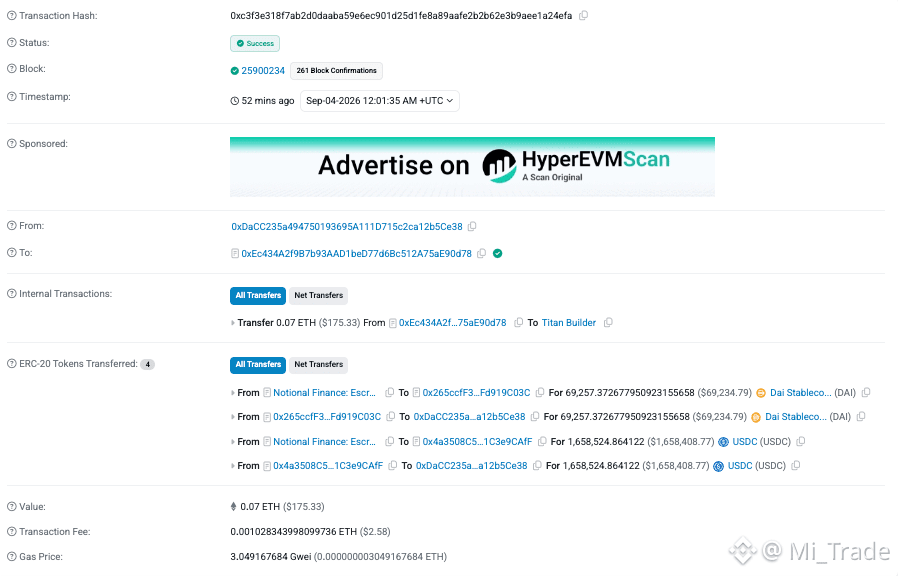
Notional Finance baru saja mencatat insiden keamanan yang serius pada kontrak escrow (kontrak penjaminan).
Menurut data dari PeckShieldAlert, sekitar 1,7 juta USD yang terdiri dari DAI dan USDC telah ditarik secara tidak sah. Pelaku kemudian melakukan pertukaran atas dana tersebut menjadi 689.2 $ETH v dan memindahkan seluruhnya ke Tornado Cash untuk menghapus jejak.
👀 Market Watch: $ETH, $USDC
Pengguna sebaiknya tetap waspada dan memantau pengumuman resmi dari proyek.
#SecurityAlert #CryptoNews
Notional Finance baru saja mencatat insiden keamanan yang serius pada kontrak escrow (kontrak penjaminan).
Menurut data dari PeckShieldAlert, sekitar 1,7 juta USD yang terdiri dari DAI dan USDC telah ditarik secara tidak sah. Pelaku kemudian melakukan pertukaran atas dana tersebut menjadi 689.2 $ETH v dan memindahkan seluruhnya ke Tornado Cash untuk menghapus jejak.
👀 Market Watch: $ETH , $USDC
Pengguna sebaiknya tetap waspada dan memantau pengumuman resmi dari proyek.
#SecurityAlert #CryptoNews
140

·
--
🚨 DYORSWAP mengonfirmasi lebih dari 200 ETH dibayarkan sebagai kompensasi setelah skema penipuan jaringan palsu GIWA. Dunamu milik Upbit mengatakan mainnet GIWA belum aktif. Pemegang ETH menghadapi risiko phishing lewat rantai tiruan yang dipalsukan. Tetap waspada—verifikasi alamat kontrak sebelum berinteraksi. Bagaimana cara Anda melindungi diri dari penipuan jaringan palsu? #SecurityAlert
$ETH #TradingSignal #CryptoAnalysis
$ETH #TradingSignal #CryptoAnalysis
10
·
--
🚨 $340K API EXPLOIT MENYAPU $ONE SERANGAN DOKUMEN PALSU MENEMBUS 2FA! 💣
Kompromi kejam senilai $340.000 baru saja membongkar celah berbahaya dalam keamanan akun di luar chain (off-chain). 🔍 Penyerang memanfaatkan dokumen verifikasi palsu untuk menimpa pengaturan keamanan, namun kegagalan struktural sebenarnya terjadi ketika kunci API yang masih tertinggal tetap aktif setelah pembekuan akun dicabut.
Begitu masa penguncian penarikan 24 jam berakhir, pelaku menyedot lebih dari 322k USDT sekaligus 9,1M $ONE langsung melalui API yang telah dikompromikan tanpa memunculkan konfirmasi 2FA. ⚡ Insiden tajam ini menegaskan betapa audit kunci yang aktif sama pentingnya dengan disiplin penyimpanan cold storage.
💡 Apakah Anda sudah memeriksa izin manajemen API aktif Anda hari ini untuk memastikan tidak ada akses nakal (rogue) sama sekali? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ONE #SecurityAlert #Crypto #RiskManagement
🛡️ ⚡
142
🔐 AKUN BINANCE SAYA TIDAK BISA DIRETAS 🔐
Para peretas sedang mencoba, tapi tameng saya KUAT! 🛡️
Berikut 5 Tips Keamanan saya agar akun Anda AMAN:
1️⃣ Aktifkan 2FA - Gunakan Google Authenticator, bukan SMS.
2️⃣ Kode Anti-Phishing - Atur di pengaturan Keamanan Binance.
3️⃣ Jangan Pernah Bagikan - Binance TIDAK PERNAH meminta password Anda.
4️⃣ Whitelist Alamat - Aktifkan Withdrawal Whitelist.
5️⃣ Cek URL - Selalu login hanya di binance.com.
Tetap SAFU!
#SecurityAlert
2
37
·
--
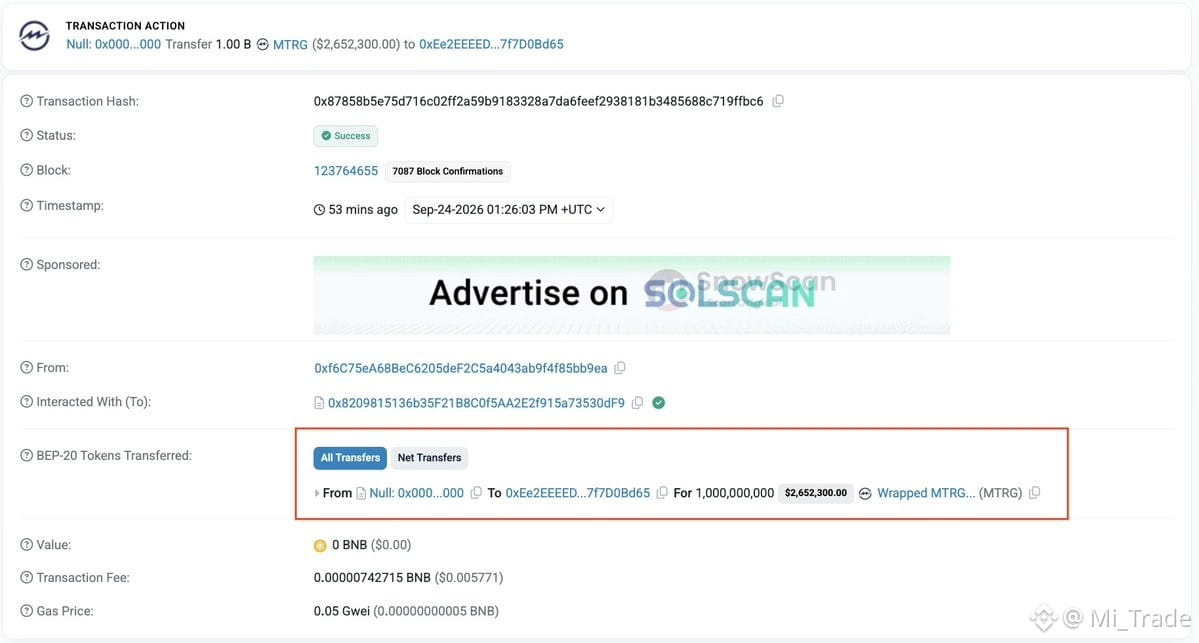
PeckShieldAlert baru saja mengirimkan peringatan tentang insiden keamanan serius yang terkait dengan proyek Meter.io.
Secara spesifik, lebih dari 1 miliar token #MTRG telah dicetak secara ilegal di jaringan #BNBChain. Tak lama setelah informasi ini, harga #MTRG mencatat penurunan tajam sebesar -74%.
👀 Market Watch:
$MTRG
Para investor perlu berhati-hati dengan memantau pengumuman resmi dari proyek untuk memperbarui perkembangan.
#CryptoNews #SecurityAlert
40
·
--
🚨 Apakah dana Anda benar-benar aman? Peretasan besar-besaran baru-baru ini di Bitget senilai 352 juta dolar memicu alarm di seluruh dunia kripto. Meskipun CEO-nya, Gracy Chen, memastikan bahwa modal pengguna didukung oleh dana perlindungan, peristiwa ini mengingatkan kita akan pentingnya memilih platform dengan infrastruktur keamanan yang paling maksimal. [1, 2, 3, 4]
Di Binance, perlindungan bukan sekadar janji—ini standar yang aktif. Dengan dana SAFU (Safe Asset Fund for Users), pemantauan ketat dompet secara real-time, dan bukti cadangan (PoR) 1:1, ketenangan Anda adalah prioritas kami.
#SecurityAlert #SecurityTokenization
{spot}(DOGEUSDT)
{spot}(SOLUSDT)
{spot}(PEPEUSDT)
🔒 Keamanan Anda adalah yang utama!
🚨 Apakah dana Anda benar-benar aman? Peretasan besar-besaran baru-baru ini di Bitget senilai 352 juta dolar memicu alarm di seluruh dunia kripto. Meskipun CEO-nya, Gracy Chen, memastikan bahwa modal pengguna didukung oleh dana perlindungan, peristiwa ini mengingatkan kita akan pentingnya memilih platform dengan infrastruktur keamanan yang paling maksimal. [1, 2, 3, 4]
Di Binance, perlindungan bukan sekadar janji—ini standar yang aktif. Dengan dana SAFU (Safe Asset Fund for Users), pemantauan ketat dompet secara real-time, dan bukti cadangan (PoR) 1:1, ketenangan Anda adalah prioritas kami.
#SecurityAlert #SecurityTokenization
🔒 Keamanan Anda adalah yang utama!
Di Binance, perlindungan bukan sekadar janji—ini standar yang aktif. Dengan dana SAFU (Safe Asset Fund for Users), pemantauan ketat dompet secara real-time, dan bukti cadangan (PoR) 1:1, ketenangan Anda adalah prioritas kami.
#SecurityAlert #SecurityTokenization
🔒 Keamanan Anda adalah yang utama!
2
392
·
--
🚨 Serangan terhadap Bitget senilai 351,6 juta dolar… dan industri bersatu
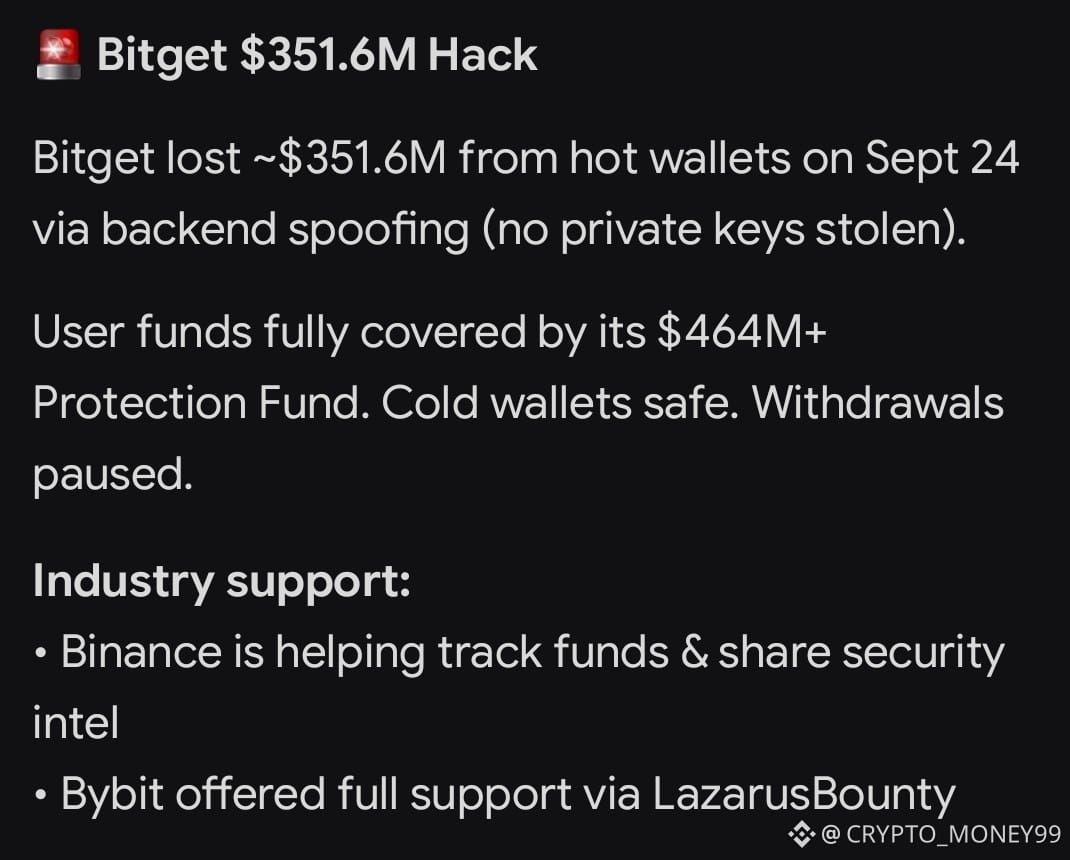
Pada 24 September, Bitget mengalami peretasan pada dompet panas dengan nilai sekitar 351,6 juta dolar.
Kunci privat tidak dicuri, dan serangan menargetkan sistem backend melalui pemalsuan data transaksi.
Poin-poin penting:
• Dana pengguna aman dan sepenuhnya ditanggung oleh dana perlindungan (lebih dari 464 juta dolar).
• Dompet dingin tidak terdampak.
• Penarikan dihentikan sementara, sementara perdagangan dan setoran tetap berjalan.
Yang menarik dari insiden ini adalah sikap para pelaku industri:
🔹 Binance (melalui Co-CEO Richard Teng): mengumumkan bahwa tim keamanan Binance bekerja secara erat dengan Bitget sejak saat pertama, berbagi informasi keamanan, memantau pergerakan dana yang dicuri, serta mendukung upaya pemulihan.
🔹 Bybit (melalui Ben Zhou): memberikan dukungan penuh dan mengaktifkan platform LazarusBounty untuk melacak dana, menegaskan bahwa Bitget sebelumnya telah membantu mereka dalam insiden serupa.
Kerja sama ini mengingatkan kita bahwa serangan terhadap bursa bukan lagi urusan individu… melainkan pertempuran bersama antara industri dan para penyerang.
Menurut Anda, apakah keberadaan dana perlindungan sudah cukup, atau apakah bergantung pada dompet panas masih merupakan kelemahan besar?
#SecurityAlert #HackerNews #crypto #Binance #BTC
4
2.2k

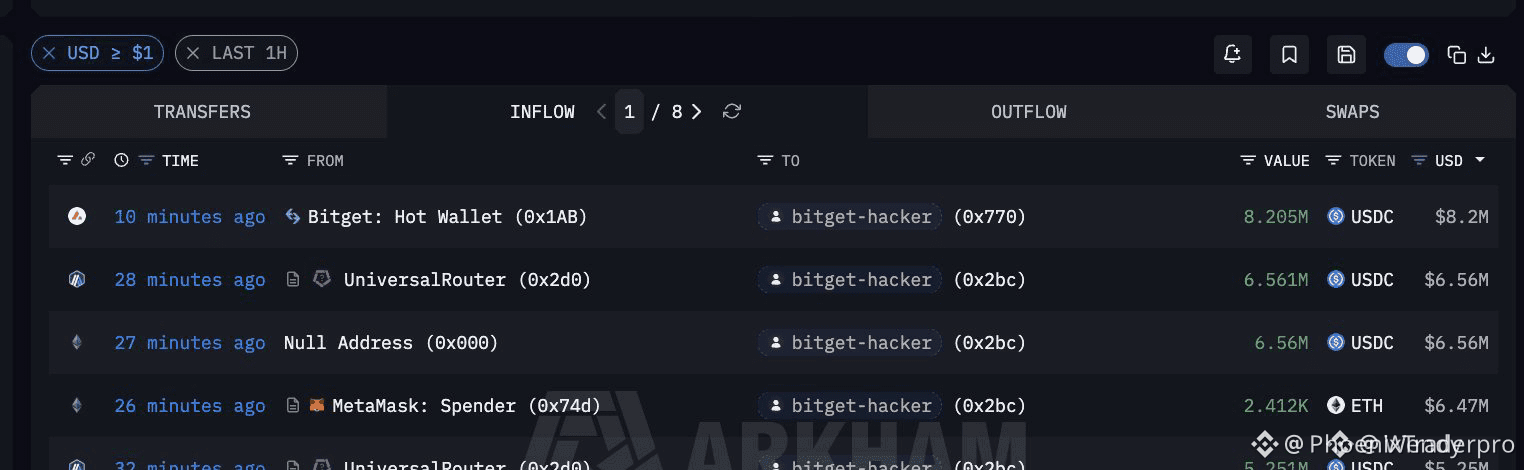
🚨 TERJADI KEBOCORAN KEAMANAN BERKELANJUTAN SAAT PENYERANG MENGERUK LAGI $8M DARI POOL KRIPTO! ⚠️
Kisah eksploitasi semakin dalam karena kerentanan pada smart contract masih dieksploitasi secara aktif. 🚨 Penyerang baru saja menyedot tambahan $8M dari cadangan protokol, membuktikan bahwa saluran akses yang telah dikompromikan masih terbuka lebar.
Dana besar menarik likuiditas dengan cepat sambil memantau arus order untuk lonjakan dump mendadak atau rute pencucian melalui layanan mixing. 📉 Saat integritas kontrak runtuh, pelestarian risiko secara langsung mengalahkan setiap pola teknis di chart.
Tetap lincah dan pantau pergerakan treasury yang aktif sebelum menanam modal baru. 🔍 Apakah Anda menarik modal Anda ke tempat yang aman, atau menunggu wick kapitulasi yang akhirnya terjadi? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #Crypto #SecurityAlert #DeFi #RiskManagement #MarketUpdate
🚨 🛡️
10

·
--
🚨 BREACH PLATFORM KRIPTO TERBONGKAR MENGUNGKAP $351M KEBOCORAN LIKUIDITAS DALAM EKSPLOIT LANJUTAN 🔍
Investigasi awal atas eksploitasi $351,6M terbaru pada bursa papan atas mengarah pada pola jejak siber yang disponsori negara. 📊 Akses tingkat sistem memungkinkan transfer dana langsung tanpa membahayakan kunci privat dompet hot atau cold, sehingga pada tahap ini menyingkirkan manipulasi orang dalam.
💡 Risiko infrastruktur institusional tetap menjadi variabel penting saat menilai stabilitas likuiditas secara luas di pasar. 🔍 Saat arus order kembali normal, memantau bukti cadangan (proof-of-reserves) bursa dan integritas sistem menjadi hal penting untuk mengelola risiko ekor (tail risk) yang sistemik. 💬 Bagaimana peristiwa keamanan sistemik ini memengaruhi strategi alokasi Anda di seluruh buku order sentral? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #CRYPTO #SecurityAlert #MarketStructure #RiskManagement
🛡️ 🔍
13

·
--
🚨 $1,8M TERKURAS DARI PAYY NETWORK SAAT PENYERANG MENGARAHKAN DANA HASIL CURIAN KE $ETH 💣
🔍 Pemantau on-chain baru saja menangkap jejak eksploit yang rapi: protokol stablecoin privasi Payy Network mengalami pengurasan dana sebesar $1,8M USDC. Penyerang menyiapkan dompet mereka lewat protokol privasi Railgun, mengubah stablecoin yang diretas langsung menjadi $ETH , dan memecah muatan ke tiga alamat tujuan yang berbeda.
📊 Protokol privasi terus memberi pelaku kejahatan langkah awal yang krusial untuk mencuci likuiditas sebelum masuk kembali ke aset layer-1 utama. Order flow tidak pernah berbohong, dan mengawasi ke mana klaster ETH ini mencoba mencair berikutnya sangat penting untuk mengantisipasi tekanan jual yang tiba-tiba dan terlokalisasi. 💬 Apakah jalur privasi membuat pertahanan on-chain menjadi pertempuran yang berat, atau ini sekadar hukuman pasar yang kejam untuk smart contract yang lemah? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #USDC #SecurityAlert #DeFi #Crypto
👁️ 🛡️
11
·
--
🚨 PERINGATAN KEAMANAN KRITIS UNTUK SEMUA PEMEGANG $BTC DAN KRIPTO DI iOS! ⚠️
Sebuah aplikasi pihak ketiga berbahaya bernama FomoPeek sedang secara aktif mengeksploitasi kerentanan iOS untuk menargetkan pengguna kripto. ⚠️ Intelijen keamanan mengonfirmasi bahwa aplikasi ini memperoleh hak akses root yang ditingkatkan, sehingga mengekspos kunci privat, seed phrase, dan kredensial bursa yang tersimpan di perangkat. 🛡️
Jika Anda telah menginstal aplikasi ini, bertindak segera. Hapus FomoPeek, perbarui perangkat lunak sistem iOS Anda, dan pindai aset $ETH Anda ke dompet baru yang dihasilkan di perangkat yang aman sebelum pihak yang tidak berwenang mengakses brankas Anda. 🏦
Keamanan perangkat yang ketat melindungi modal Anda sama seperti manajemen risiko yang disiplin. 💬 Apakah Anda sudah memeriksa aplikasi seluler yang terpasang hari ini untuk memastikan pengaturan self-custody Anda aman? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #ETH #SecurityAlert #CryptoSecurity #SelfCustody
🚨 🛡️
10
·
--
🚨 PERINGATAN KEAMANAN: RISIKO EKSploit iOS FOMOPEEK & KENALI SELF-CUSTODY $BTC AND SEED PHRASES ⚠️
Manajemen risiko tingkat institusional melampaui struktur grafik hingga keamanan perangkat. 🚨 Peringatan keamanan kritis menyoroti versi FomoPeek 1.1–1.2 di iOS yang berisi kode vektor berbahaya yang dapat meningkatkan hak istimewa untuk membahayakan keamanan operasional global di seluruh perangkat Anda. 🔍
Ini bukan pelanggaran dompet yang terisolasi; peningkatan izin lokal dapat mengekspos kunci privat, seed phrase, dan penyimpanan kredensial di semua aplikasi yang terpasang. 🛡️ Mitigasi segera memerlukan penghapusan aplikasi, pembaruan iOS, serta pemutaran dana self-custody ke kunci baru yang dibuat di lingkungan yang tidak terkompromi. 💡
💬 Apakah Anda sudah meninjau perangkat iOS aktif Anda untuk jejak aplikasi yang terkompromi ini hari ini? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #SecurityAlert #SelfCustody #CryptoSecurity
🛡️ 💡
34
·
--
🚨 PERINGATAN KEAMANAN KRITIS UNTUK SEMUA PEMEGANG $BTC HOLDERS YANG MENGGUNAKAN APLIKASI FOMOPEEK! 🚨
Eksploitasi kernel iOS yang sangat merusak yang tertanam di versi FomoPeek 1.1 hingga 1.2 secara aktif meretas sandbox perangkat untuk mendekripsi data Keychain asli. 🚨 SlowMist dan tim keamanan bursa kelas atas mengonfirmasi kode berbahaya tersebut mengeksekusi perintah jarak jauh otomatis, sehingga memberi penyerang akses penuh ke kunci privat dan frasa seed. 🛡️
Jika Anda pernah menggunakan aplikasi ini, segera buat wallet baru di perangkat yang bersih dan pindahkan dana Anda sebelum likuiditas terkuras. 🔍 Kebersihan keamanan adalah keunggulan utama dalam kripto, dan melindungi modal Anda harus didahulukan sebelum mengejar langkah berikutnya. 💬 Sudahkah Anda mengaudit izin wallet dan akses aplikasi Anda akhir-akhir ini? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #WalletSecurity #RiskManagement
🚨 🛡️
19

·
--
🚨 $BTC ALERT: PERINGATAN DOMPET HARDWARE PALSU MENYEBAR MELALUI EMAIL AKIBAT BOBOLAN 🦈
📊 Kebocoran ini berpusat pada infrastruktur email, bukan pada dompetnya sendiri. Trezor mengonfirmasi adanya layanan surat yang dikompromikan, sementara BitBox menemukan penyedia newsletter bersama yang menargetkan beberapa perusahaan Bitcoin. 📌 Kekeliruan rantai pasokan ini memungkinkan penyerang menyamar sebagai merek tepercaya, memanfaatkan kredibilitas merek untuk mendorong peringatan keamanan palsu.
🔍 Anggap setiap email keamanan dompet yang tidak terduga sebagai belum terverifikasi: jeda, periksa ulang melalui kanal resmi, dan jangan pernah menindak tautan atau permintaan yang mendesak. 💡 Perangkat kerasnya tetap aman, tetapi lapisan komunikasi kini menjadi vektor berisiko tinggi.
💬 Bagaimana cara Anda memperkuat langkah verifikasi untuk peringatan kritis? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
53
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#ZcashETFPostsFirstWeeklyOutflow$93.6M
24,152 penayangan
69 Berdiskusi
2
#GreekPoliceBustCryptoScamRingArrest17
36,980 penayangan
382 Berdiskusi
3
#BitcoinRejectedAt$87K
102,951 penayangan
132 Berdiskusi
4
#FedOctoberRateHikeOddsFallTo17%
68,172 penayangan
735 Berdiskusi
5
#NvidiaHitsRecordHighUp2.4%
41,822 penayangan
516 Berdiskusi
6
#CanaryFilesAmendedS1ForPEPEETF
13,344 penayangan
353 Berdiskusi
7
#USRussiaUkraineTalksReportedlyIncludeLukoilOilDeal
22,412 penayangan
384 Berdiskusi
8
#BitcoinParesGainsAfterRallyTo$86.5K
44,330 penayangan
157 Berdiskusi
9
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
103,159 penayangan
1,002 Berdiskusi
10
#SECProposesCryptoCustodyRules
137,184 penayangan
1,248 Berdiskusi