
#exploit
exploit
108,712 penayangan
394 Berdiskusi
Populer
Terbaru
𝙋𝙀𝙉𝘾𝙐𝙍𝙄𝘼𝙉 𝙏𝙀𝙍𝘽𝙀𝙎𝘼𝙍 𝘿𝘼𝙇𝘼𝙈 𝙎𝙀𝙅𝘼𝙍𝘼𝙃 𝘽𝙄𝙉𝘼𝙉𝘾𝙀 💥🦈
Industri kripto terguncang hingga ke akarnya ketika Lazarus Group yang didukung negara Korea Utara berhasil membobol Binance dan mencuri aset senilai $6,3 miliar, menjadikannya pencurian mata uang kripto terbesar dalam sejarah.
Apa yang bermula sebagai penyusupan senyap berkembang menjadi mimpi buruk operasional berisiko tinggi selama 20 menit. Dengan akses yang diperoleh melalui perangkat milik seorang insinyur DevOps Binance yang telah disusupi, para penyerang menyasar infrastruktur penandatanganan transaksi di 10 blockchain untuk memulai penarikan dana dengan cepat.
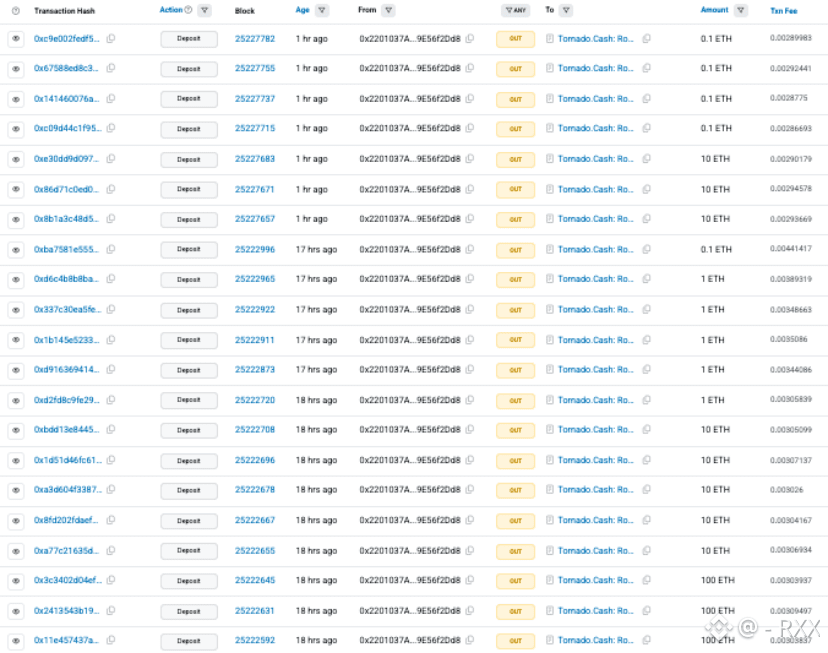
Sebelum tim keamanan dapat bereaksi sepenuhnya, miliaran dolar lenyap dari dompet panas dan masuk ke jaringan nonkustodial. Respons dari ekosistem kripto yang lebih luas berlangsung seketika: penerbit stablecoin besar Tether dan Circle, bersama mitra keamanan blockchain, berlomba-lomba membekukan hampir $3 miliar aset curian tersebut langsung di blockchain. Namun, lebih dari $2,4 miliar dalam Bitcoin dan Ethereum masih berada dalam kendali penyerang dan aktif dipindahkan melalui layanan pencampur seperti Tornado Cash.
Untuk meredam kepanikan pasar, pimpinan Binance menghentikan penarikan dana secara global dan berkomitmen mengganti 100% dana pengguna yang terdampak menggunakan cadangan darurat SAFU, meyakinkan para trader bahwa sistem internal dan saldo sedang diamankan sepenuhnya.
#exploit #Binance #TwoAddressesHoldingAbout1.28BUSDTFrozen
#HackerAlert
𝙋𝙀𝙉𝘾𝙐𝙍𝙄𝘼𝙉 𝙏𝙀𝙍𝘽𝙀𝙎𝘼𝙍 𝘿𝘼𝙇𝘼𝙈 𝙎𝙀𝙅𝘼𝙍𝘼𝙃 𝘽𝙄𝙉𝘼𝙉𝘾𝙀 💥🦈
Industri kripto terguncang hingga ke akarnya ketika Lazarus Group yang didukung negara Korea Utara berhasil membobol Binance dan mencuri aset senilai $6,3 miliar, menjadikannya pencurian mata uang kripto terbesar dalam sejarah.
Apa yang bermula sebagai penyusupan senyap berkembang menjadi mimpi buruk operasional berisiko tinggi selama 20 menit. Dengan akses yang diperoleh melalui perangkat milik seorang insinyur DevOps Binance yang telah disusupi, para penyerang menyasar infrastruktur penandatanganan transaksi di 10 blockchain untuk memulai penarikan dana dengan cepat.
Sebelum tim keamanan dapat bereaksi sepenuhnya, miliaran dolar lenyap dari dompet panas dan masuk ke jaringan nonkustodial. Respons dari ekosistem kripto yang lebih luas berlangsung seketika: penerbit stablecoin besar Tether dan Circle, bersama mitra keamanan blockchain, berlomba-lomba membekukan hampir $3 miliar aset curian tersebut langsung di blockchain. Namun, lebih dari $2,4 miliar dalam Bitcoin dan Ethereum masih berada dalam kendali penyerang dan aktif dipindahkan melalui layanan pencampur seperti Tornado Cash.
Untuk meredam kepanikan pasar, pimpinan Binance menghentikan penarikan dana secara global dan berkomitmen mengganti 100% dana pengguna yang terdampak menggunakan cadangan darurat SAFU, meyakinkan para trader bahwa sistem internal dan saldo sedang diamankan sepenuhnya.
#exploit #Binance #TwoAddressesHoldingAbout1.28BUSDTFrozen
#HackerAlert
Industri kripto terguncang hingga ke akarnya ketika Lazarus Group yang didukung negara Korea Utara berhasil membobol Binance dan mencuri aset senilai $6,3 miliar, menjadikannya pencurian mata uang kripto terbesar dalam sejarah.
Apa yang bermula sebagai penyusupan senyap berkembang menjadi mimpi buruk operasional berisiko tinggi selama 20 menit. Dengan akses yang diperoleh melalui perangkat milik seorang insinyur DevOps Binance yang telah disusupi, para penyerang menyasar infrastruktur penandatanganan transaksi di 10 blockchain untuk memulai penarikan dana dengan cepat.
Sebelum tim keamanan dapat bereaksi sepenuhnya, miliaran dolar lenyap dari dompet panas dan masuk ke jaringan nonkustodial. Respons dari ekosistem kripto yang lebih luas berlangsung seketika: penerbit stablecoin besar Tether dan Circle, bersama mitra keamanan blockchain, berlomba-lomba membekukan hampir $3 miliar aset curian tersebut langsung di blockchain. Namun, lebih dari $2,4 miliar dalam Bitcoin dan Ethereum masih berada dalam kendali penyerang dan aktif dipindahkan melalui layanan pencampur seperti Tornado Cash.
Untuk meredam kepanikan pasar, pimpinan Binance menghentikan penarikan dana secara global dan berkomitmen mengganti 100% dana pengguna yang terdampak menggunakan cadangan darurat SAFU, meyakinkan para trader bahwa sistem internal dan saldo sedang diamankan sepenuhnya.
#exploit #Binance #TwoAddressesHoldingAbout1.28BUSDTFrozen
#HackerAlert
TheCryptoPulsePro:
Great question! Exploits targeting hot wallets usually involve sophisticated private key compromise, authorization bypass, or interacting with flawed bridge/multisig verification loops. As protocols scale, securing operational infrastructure becomes just as critical as smart contract audits.
5
3
728
·
--
🚨 ZachXBT Mengaitkan TraderTraitor dengan Peretasan Binance Senilai $6,3 Miliar.
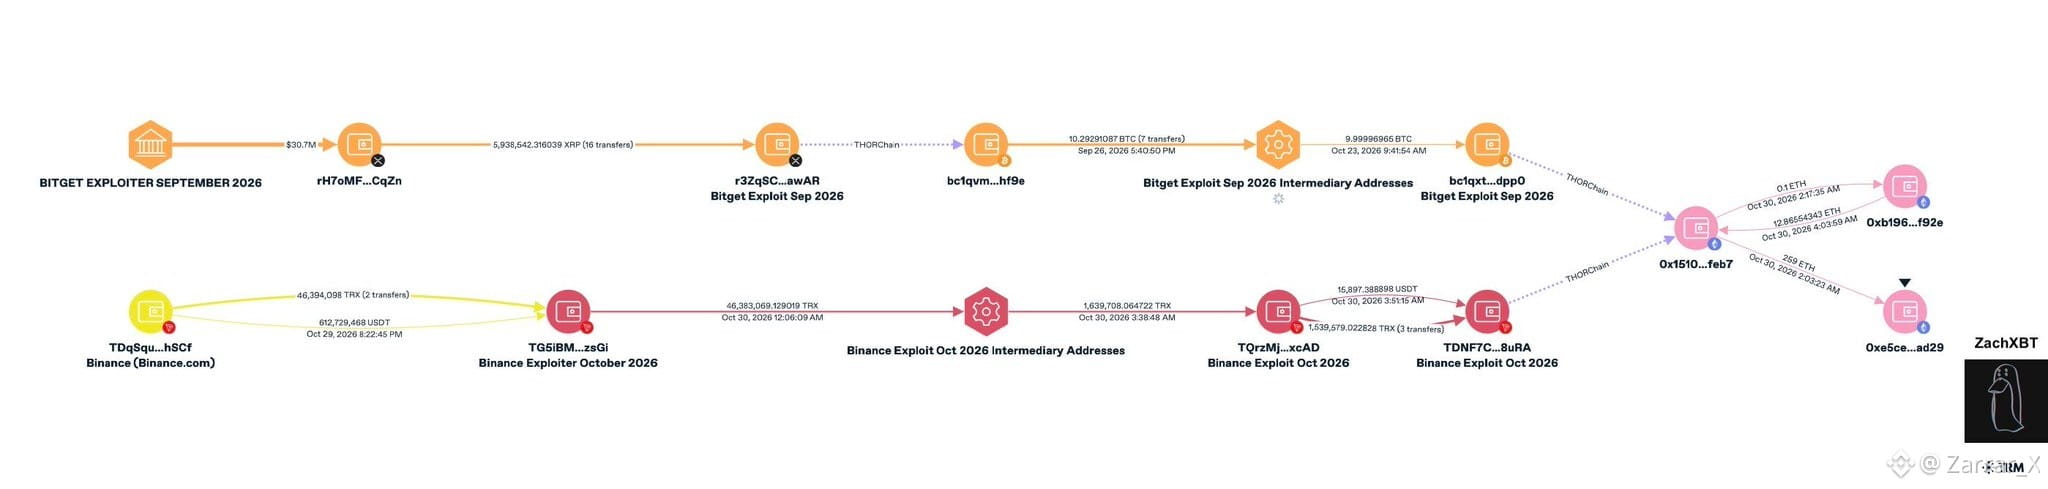
Penyelidik blockchain ZachXBT mengatakan bahwa kelompok peretas TraderTraitor yang terkait dengan Korea Utara, yang sebelumnya dikaitkan dengan eksploitasi Bitget senilai $388 juta, mungkin juga berada di balik peretasan Binance senilai $6,3 miliar yang dilaporkan.
Hubungan utamanya adalah dana yang dicuri dalam kedua insiden tersebut dilaporkan berakhir di alamat blockchain yang sama, sehingga menimbulkan kecurigaan bahwa ada penyerang atau jaringan pencucian uang yang sama.
Jika atribusi ini terkonfirmasi, hal tersebut akan menunjukkan adanya operasi yang jauh lebih luas yang melibatkan kejahatan siber terkait Korea Utara. Namun, kesamaan alamat tujuan saja tidak cukup untuk memastikan bahwa kelompok yang sama melakukan kedua serangan tersebut.
$LINK #exploit
{spot}(LINKUSDT)
🚨 ZachXBT Mengaitkan TraderTraitor dengan Peretasan Binance Senilai $6,3 Miliar.
Penyelidik blockchain ZachXBT mengatakan bahwa kelompok peretas TraderTraitor yang terkait dengan Korea Utara, yang sebelumnya dikaitkan dengan eksploitasi Bitget senilai $388 juta, mungkin juga berada di balik peretasan Binance senilai $6,3 miliar yang dilaporkan.
Hubungan utamanya adalah dana yang dicuri dalam kedua insiden tersebut dilaporkan berakhir di alamat blockchain yang sama, sehingga menimbulkan kecurigaan bahwa ada penyerang atau jaringan pencucian uang yang sama.
Jika atribusi ini terkonfirmasi, hal tersebut akan menunjukkan adanya operasi yang jauh lebih luas yang melibatkan kejahatan siber terkait Korea Utara. Namun, kesamaan alamat tujuan saja tidak cukup untuk memastikan bahwa kelompok yang sama melakukan kedua serangan tersebut.
$LINK #exploit
Penyelidik blockchain ZachXBT mengatakan bahwa kelompok peretas TraderTraitor yang terkait dengan Korea Utara, yang sebelumnya dikaitkan dengan eksploitasi Bitget senilai $388 juta, mungkin juga berada di balik peretasan Binance senilai $6,3 miliar yang dilaporkan.
Hubungan utamanya adalah dana yang dicuri dalam kedua insiden tersebut dilaporkan berakhir di alamat blockchain yang sama, sehingga menimbulkan kecurigaan bahwa ada penyerang atau jaringan pencucian uang yang sama.
Jika atribusi ini terkonfirmasi, hal tersebut akan menunjukkan adanya operasi yang jauh lebih luas yang melibatkan kejahatan siber terkait Korea Utara. Namun, kesamaan alamat tujuan saja tidak cukup untuk memastikan bahwa kelompok yang sama melakukan kedua serangan tersebut.
$LINK #exploit
124

Tata kelola, dibeli dalam satu transaksi — itulah yang terjadi pada X100 pada Sabtu malam, dan saya terus memikirkan betapa mudahnya para penyerang melancarkan aksinya.
Para penyerang menggunakan pinjaman kilat untuk membeli dua dari tiga kursi "Senat" X100, lalu membuat, memberikan suara, dan mengeksekusi proposal dalam transaksi yang sama — menjual token perbendaharaan ke dalam pool yang baru saja mereka buat dan membakar posisi likuiditas proyek. Blockaid menandai serangan tersebut masih berlangsung saat mengeluarkan peringatannya, dengan sekitar $4,85 juta dalam USDT berhasil direalisasikan.
Celahnya ada pada desain itu sendiri: hak suara dihitung begitu token dibekukan, tanpa snapshot, tanpa periode kepemilikan, dan tanpa timelock. Nilai X anjlok sekitar 96,5% pada hari itu.
Pergerakan pasar yang lebih luas sudah melemah — $BTC $80,420 (-1,3%), $ETH $2,335 (-2,8%) — ini bukan reaksi terhadap satu token kecil ini. Pelajarannya lebih luas dari X100: DAO mana pun yang membiarkan suara yang baru dibeli langsung digunakan untuk mengeksekusi keputusan hanya berjarak satu pinjaman kilat dari nasib yang sama. DYOR, bukan nasihat investasi.
Setelah kejadian ini, perlindungan apa yang wajib diterapkan DAO: snapshot, timelock, atau keduanya?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
Tata kelola, dibeli dalam satu transaksi — itulah yang terjadi pada X100 pada Sabtu malam, dan saya terus memikirkan betapa mudahnya para penyerang melancarkan aksinya.
Para penyerang menggunakan pinjaman kilat untuk membeli dua dari tiga kursi "Senat" X100, lalu membuat, memberikan suara, dan mengeksekusi proposal dalam transaksi yang sama — menjual token perbendaharaan ke dalam pool yang baru saja mereka buat dan membakar posisi likuiditas proyek. Blockaid menandai serangan tersebut masih berlangsung saat mengeluarkan peringatannya, dengan sekitar $4,85 juta dalam USDT berhasil direalisasikan.
Celahnya ada pada desain itu sendiri: hak suara dihitung begitu token dibekukan, tanpa snapshot, tanpa periode kepemilikan, dan tanpa timelock. Nilai X anjlok sekitar 96,5% pada hari itu.
Pergerakan pasar yang lebih luas sudah melemah — $BTC $80,420 (-1,3%), $ETH $2,335 (-2,8%) — ini bukan reaksi terhadap satu token kecil ini. Pelajarannya lebih luas dari X100: DAO mana pun yang membiarkan suara yang baru dibeli langsung digunakan untuk mengeksekusi keputusan hanya berjarak satu pinjaman kilat dari nasib yang sama. DYOR, bukan nasihat investasi.
Setelah kejadian ini, perlindungan apa yang wajib diterapkan DAO: snapshot, timelock, atau keduanya?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
Para penyerang menggunakan pinjaman kilat untuk membeli dua dari tiga kursi "Senat" X100, lalu membuat, memberikan suara, dan mengeksekusi proposal dalam transaksi yang sama — menjual token perbendaharaan ke dalam pool yang baru saja mereka buat dan membakar posisi likuiditas proyek. Blockaid menandai serangan tersebut masih berlangsung saat mengeluarkan peringatannya, dengan sekitar $4,85 juta dalam USDT berhasil direalisasikan.
Celahnya ada pada desain itu sendiri: hak suara dihitung begitu token dibekukan, tanpa snapshot, tanpa periode kepemilikan, dan tanpa timelock. Nilai X anjlok sekitar 96,5% pada hari itu.
Pergerakan pasar yang lebih luas sudah melemah — $BTC $80,420 (-1,3%), $ETH $2,335 (-2,8%) — ini bukan reaksi terhadap satu token kecil ini. Pelajarannya lebih luas dari X100: DAO mana pun yang membiarkan suara yang baru dibeli langsung digunakan untuk mengeksekusi keputusan hanya berjarak satu pinjaman kilat dari nasib yang sama. DYOR, bukan nasihat investasi.
Setelah kejadian ini, perlindungan apa yang wajib diterapkan DAO: snapshot, timelock, atau keduanya?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
5

·
--
🦈 $BNB TERUNGKAP: EKSPLOITASI VESTING $807K TERBONGKAR 🦈
📊 Laporan insiden UNCX Network menjelaskan celah vesting publik yang memungkinkan penyerang menarik token berlebih di Ethereum, BNB Chain, Base, dan Robinhood, dengan total sekitar $807.600. Tidak ada hak istimewa admin yang digunakan, yang menunjukkan bahwa ini murni celah logika, bukan pembobolan melalui akses istimewa.
💰 BNB Chain menanggung dampak terbesar, yaitu $567.500, sementara pihak white-hat telah mengembalikan 82,143,500 token X dan 23.8682 ETH, menutup kebocoran likuiditas yang mendesak. 🔍 Hal ini menegaskan perlunya desain vesting yang tidak dapat diubah dan kewaspadaan audit berkelanjutan.
💬 Bagaimana Anda akan menilai ulang risiko pada proyek dengan kontrak vesting yang dapat diubah? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BNB #SmartMoney #Exploit #Crypto #Security
🚀 🔥
🦈 $BNB TERUNGKAP: EKSPLOITASI VESTING $807K TERBONGKAR 🦈
📊 Laporan insiden UNCX Network menjelaskan celah vesting publik yang memungkinkan penyerang menarik token berlebih di Ethereum, BNB Chain, Base, dan Robinhood, dengan total sekitar $807.600. Tidak ada hak istimewa admin yang digunakan, yang menunjukkan bahwa ini murni celah logika, bukan pembobolan melalui akses istimewa.
💰 BNB Chain menanggung dampak terbesar, yaitu $567.500, sementara pihak white-hat telah mengembalikan 82,143,500 token X dan 23.8682 ETH, menutup kebocoran likuiditas yang mendesak. 🔍 Hal ini menegaskan perlunya desain vesting yang tidak dapat diubah dan kewaspadaan audit berkelanjutan.
💬 Bagaimana Anda akan menilai ulang risiko pada proyek dengan kontrak vesting yang dapat diubah? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BNB #SmartMoney #Exploit #Crypto #Security
🚀 🔥
📊 Laporan insiden UNCX Network menjelaskan celah vesting publik yang memungkinkan penyerang menarik token berlebih di Ethereum, BNB Chain, Base, dan Robinhood, dengan total sekitar $807.600. Tidak ada hak istimewa admin yang digunakan, yang menunjukkan bahwa ini murni celah logika, bukan pembobolan melalui akses istimewa.
💰 BNB Chain menanggung dampak terbesar, yaitu $567.500, sementara pihak white-hat telah mengembalikan 82,143,500 token X dan 23.8682 ETH, menutup kebocoran likuiditas yang mendesak. 🔍 Hal ini menegaskan perlunya desain vesting yang tidak dapat diubah dan kewaspadaan audit berkelanjutan.
💬 Bagaimana Anda akan menilai ulang risiko pada proyek dengan kontrak vesting yang dapat diubah? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BNB #SmartMoney #Exploit #Crypto #Security
🚀 🔥
17

🚨 TRADER FROGMAN MENGONFIRMASI EKSPLOITASI SENILAI $4 JUTA SAAT PARA PENYERANG MENCUCI UANG MELALUI $ETH DAN $SOL ! 💣
Eksploitasi besar senilai 4 juta dolar menimpa trader Frogman. Para penyerang menguras sembilan token berbeda, termasuk kepemilikan besar $BP, lalu mencuci aset tersebut melalui berbagai alat privasi. 🔍 Para pelaku langsung menukar aset curian menjadi aset berlikuiditas tinggi seperti $ETH sebelum menyebarkan dana melalui Chainflip.
📌 Tim keamanan di Singapura sedang melacak alamat yang ditandai, tetapi aksi jual besar-besaran token berkapitalisasi rendah menimbulkan guncangan pasokan langsung di buku pesanan terdesentralisasi. 💡 Keamanan dompet tetap menjadi faktor risiko utama di lingkungan pasar yang volatil. 💬 Seberapa ketat protokol penyimpanan mandiri Anda selama siklus perdagangan aktif? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #SecurityAlert #Crypto #Exploit
🚨 🛡️
🚨 TRADER FROGMAN MENGONFIRMASI EKSPLOITASI SENILAI $4 JUTA SAAT PARA PENYERANG MENCUCI UANG MELALUI $ETH DAN $SOL ! 💣
Eksploitasi besar senilai 4 juta dolar menimpa trader Frogman. Para penyerang menguras sembilan token berbeda, termasuk kepemilikan besar $BP, lalu mencuci aset tersebut melalui berbagai alat privasi. 🔍 Para pelaku langsung menukar aset curian menjadi aset berlikuiditas tinggi seperti $ETH sebelum menyebarkan dana melalui Chainflip.
📌 Tim keamanan di Singapura sedang melacak alamat yang ditandai, tetapi aksi jual besar-besaran token berkapitalisasi rendah menimbulkan guncangan pasokan langsung di buku pesanan terdesentralisasi. 💡 Keamanan dompet tetap menjadi faktor risiko utama di lingkungan pasar yang volatil. 💬 Seberapa ketat protokol penyimpanan mandiri Anda selama siklus perdagangan aktif? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #SecurityAlert #Crypto #Exploit
🚨 🛡️
Eksploitasi besar senilai 4 juta dolar menimpa trader Frogman. Para penyerang menguras sembilan token berbeda, termasuk kepemilikan besar $BP, lalu mencuci aset tersebut melalui berbagai alat privasi. 🔍 Para pelaku langsung menukar aset curian menjadi aset berlikuiditas tinggi seperti $ETH sebelum menyebarkan dana melalui Chainflip.
📌 Tim keamanan di Singapura sedang melacak alamat yang ditandai, tetapi aksi jual besar-besaran token berkapitalisasi rendah menimbulkan guncangan pasokan langsung di buku pesanan terdesentralisasi. 💡 Keamanan dompet tetap menjadi faktor risiko utama di lingkungan pasar yang volatil. 💬 Seberapa ketat protokol penyimpanan mandiri Anda selama siklus perdagangan aktif? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #SecurityAlert #Crypto #Exploit
🚨 🛡️
38

🚨 Proyek Near Intents memulihkan 3,8 juta dolar setelah peretasan
Proyek Near Intents mengumumkan bahwa mereka telah sepenuhnya memulihkan dana sebesar 3,8 juta dolar AS yang sebelumnya diretas. Pemulihan ini dilakukan setelah tim menyatakan bahwa identitas pelaku telah diketahui dan memberinya waktu 48 jam untuk mengembalikan dana yang dicuri.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ LAINNYA
#NearProtocol #BlockchainSecurity #CryptoRecovery #Eksploitasi
📰 Sumber: decrypt.co
🚨 Proyek Near Intents memulihkan 3,8 juta dolar setelah peretasan
Proyek Near Intents mengumumkan bahwa mereka telah sepenuhnya memulihkan dana sebesar 3,8 juta dolar AS yang sebelumnya diretas. Pemulihan ini dilakukan setelah tim menyatakan bahwa identitas pelaku telah diketahui dan memberinya waktu 48 jam untuk mengembalikan dana yang dicuri.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ LAINNYA
#NearProtocol #BlockchainSecurity #CryptoRecovery #Eksploitasi
📰 Sumber: decrypt.co
Proyek Near Intents mengumumkan bahwa mereka telah sepenuhnya memulihkan dana sebesar 3,8 juta dolar AS yang sebelumnya diretas. Pemulihan ini dilakukan setelah tim menyatakan bahwa identitas pelaku telah diketahui dan memberinya waktu 48 jam untuk mengembalikan dana yang dicuri.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ LAINNYA
#NearProtocol #BlockchainSecurity #CryptoRecovery #Eksploitasi
📰 Sumber: decrypt.co
118

·
--
🚨 EKSPLOIT IZIN MALICIOUS MENGURAS DOMPET $USDG DALAM SERANGAN TRANSAKSI TUNGGAL ⚠️
Peneliti keamanan baru saja menemukan eksploit tanda tangan izin (permit) yang tersembunyi, yang menguras saldo $USDG dalam satu transaksi atomik. 📊 Penyerang memanfaatkan persetujuan berbahaya (malicious approvals), lalu segera menjalankan fungsi transferFrom untuk mengalirkan dana sebelum mengalihkan 80% ke infrastruktur utama penguras dana.
🔍 Arsitektur ini meniru pengaturan Drainer-as-a-Service klasik, dengan mengeksploitasi jalur keluar (exit channels) tanpa KYC untuk membersihkan modal yang terkompromi. Lindungi portofolio Anda dengan mengaudit tanda tangan aktif di luar rantai (off-chain) dan mencabut persetujuan token yang belum terverifikasi segera. 💬 Apakah Anda sudah memeriksa izin (permit allowances) aktif Anda di chain hari ini? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #USDG #CryptoSecurity #RiskManagement #Exploit
⚠️ 🛡️
🚨 EKSPLOIT IZIN MALICIOUS MENGURAS DOMPET $USDG DALAM SERANGAN TRANSAKSI TUNGGAL ⚠️
Peneliti keamanan baru saja menemukan eksploit tanda tangan izin (permit) yang tersembunyi, yang menguras saldo $USDG dalam satu transaksi atomik. 📊 Penyerang memanfaatkan persetujuan berbahaya (malicious approvals), lalu segera menjalankan fungsi transferFrom untuk mengalirkan dana sebelum mengalihkan 80% ke infrastruktur utama penguras dana.
🔍 Arsitektur ini meniru pengaturan Drainer-as-a-Service klasik, dengan mengeksploitasi jalur keluar (exit channels) tanpa KYC untuk membersihkan modal yang terkompromi. Lindungi portofolio Anda dengan mengaudit tanda tangan aktif di luar rantai (off-chain) dan mencabut persetujuan token yang belum terverifikasi segera. 💬 Apakah Anda sudah memeriksa izin (permit allowances) aktif Anda di chain hari ini? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #USDG #CryptoSecurity #RiskManagement #Exploit
⚠️ 🛡️
Peneliti keamanan baru saja menemukan eksploit tanda tangan izin (permit) yang tersembunyi, yang menguras saldo $USDG dalam satu transaksi atomik. 📊 Penyerang memanfaatkan persetujuan berbahaya (malicious approvals), lalu segera menjalankan fungsi transferFrom untuk mengalirkan dana sebelum mengalihkan 80% ke infrastruktur utama penguras dana.
🔍 Arsitektur ini meniru pengaturan Drainer-as-a-Service klasik, dengan mengeksploitasi jalur keluar (exit channels) tanpa KYC untuk membersihkan modal yang terkompromi. Lindungi portofolio Anda dengan mengaudit tanda tangan aktif di luar rantai (off-chain) dan mencabut persetujuan token yang belum terverifikasi segera. 💬 Apakah Anda sudah memeriksa izin (permit allowances) aktif Anda di chain hari ini? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #USDG #CryptoSecurity #RiskManagement #Exploit
⚠️ 🛡️
33
·
--

Artikel
Biarkan Saya Menenangkan Anda Tentang $GUA: Mengapa Penurunan 75% Kemarin adalah Permata Tersembunyi dan Hadiah untuk Pembeli!Kemarin, komunitas menahan napas saat mereka melihat token SUPERFORTUNE (GUA) terjun ke titik terendah ekstrem sekitar $0.2630. Banyak yang panik, tetapi mereka yang tahu cara membaca candlestick dan menganalisis data on-chain memahami: ini adalah force majeure klasik yang membuka peluang entry point yang sempurna.
- Saat ini, harga sudah memantul kembali di atas $0.61, dengan percaya diri mengamankan posisinya di atas rata-rata bergerak kunci! Mari kita urai mengapa proyek ini secara fundamental kuat dan mengapa kepanikan secara resmi telah berakhir.
Biarkan Saya Menenangkan Anda Tentang $GUA: Mengapa Penurunan 75% Kemarin adalah Permata Tersembunyi dan Hadiah untuk Pembeli!
Kemarin, komunitas menahan napas saat mereka melihat token SUPERFORTUNE (GUA) terjun ke titik terendah ekstrem sekitar $0.2630. Banyak yang panik, tetapi mereka yang tahu cara membaca candlestick dan menganalisis data on-chain memahami: ini adalah force majeure klasik yang membuka peluang entry point yang sempurna.
- Saat ini, harga sudah memantul kembali di atas $0.61, dengan percaya diri mengamankan posisinya di atas rata-rata bergerak kunci! Mari kita urai mengapa proyek ini secara fundamental kuat dan mengapa kepanikan secara resmi telah berakhir.
- Saat ini, harga sudah memantul kembali di atas $0.61, dengan percaya diri mengamankan posisinya di atas rata-rata bergerak kunci! Mari kita urai mengapa proyek ini secara fundamental kuat dan mengapa kepanikan secara resmi telah berakhir.
2
505
·
--
🚨 TOKEN CRYPTO LAINNYA BARU SAJA NUKED KE NOL 🩸😱
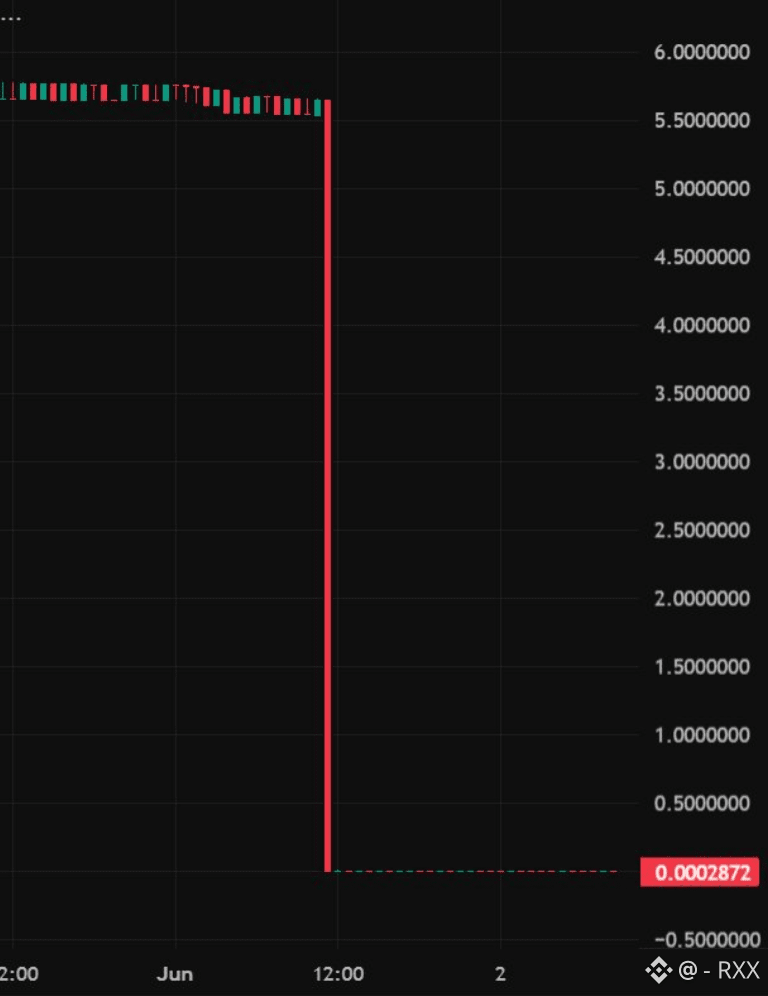
$TSR/USDT ambruk hampir 100% dalam satu hari, jatuh ke sekitar $0.0002 setelah dilaporkan adanya eksploit di $BNB Chain. 👀
Berikut yang diduga terjadi:
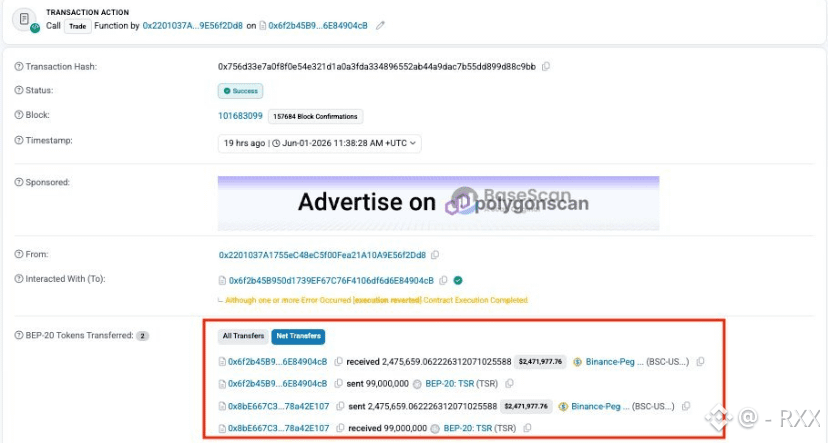
⚠️ Seorang eksploiternya mencetak 99 JUTA $TSR
⚠️ Membuang token di pasar
⚠️ Mengambil sekitar $2.5M dalam $USDT
⚠️ Menghubungkan dana ke Ethereum
⚠️ Memindahkan 1.285+ $ETH melalui Tornado Cash
Hasilnya?
📉 Penghancuran harga
📉 Likuiditas habis
📉 Pemegang tersisih
Ini adalah pengingat brutal tentang salah satu risiko terbesar di crypto:
Sebuah proyek bisa terlihat kuat…
Sampai kerentanan kontrak pintar, eksploit, atau isu pencetakan token membalikkan segalanya dalam semalam. 🔥
Dalam hitungan jam:
💸 Jutaan menghilang
💸 Kepercayaan lenyap
💸 Sebuah token secara efektif dihapus
Realita pahitnya?
Dalam crypto, manajemen risiko lebih penting daripada mengejar 100x berikutnya.
Karena kadang-kadang satu eksploit saja sudah cukup untuk menghapus seluruh pasar. 👀
Tetap aman.
Verifikasi proyek.
Dan jangan pernah meremehkan risiko kontrak pintar. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
{future}(BNBUSDT)
🚨 TOKEN CRYPTO LAINNYA BARU SAJA NUKED KE NOL 🩸😱
$TSR/USDT ambruk hampir 100% dalam satu hari, jatuh ke sekitar $0.0002 setelah dilaporkan adanya eksploit di $BNB Chain. 👀
Berikut yang diduga terjadi:
⚠️ Seorang eksploiternya mencetak 99 JUTA $TSR
⚠️ Membuang token di pasar
⚠️ Mengambil sekitar $2.5M dalam $USDT
⚠️ Menghubungkan dana ke Ethereum
⚠️ Memindahkan 1.285+ $ETH melalui Tornado Cash
Hasilnya?
📉 Penghancuran harga
📉 Likuiditas habis
📉 Pemegang tersisih
Ini adalah pengingat brutal tentang salah satu risiko terbesar di crypto:
Sebuah proyek bisa terlihat kuat…
Sampai kerentanan kontrak pintar, eksploit, atau isu pencetakan token membalikkan segalanya dalam semalam. 🔥
Dalam hitungan jam:
💸 Jutaan menghilang
💸 Kepercayaan lenyap
💸 Sebuah token secara efektif dihapus
Realita pahitnya?
Dalam crypto, manajemen risiko lebih penting daripada mengejar 100x berikutnya.
Karena kadang-kadang satu eksploit saja sudah cukup untuk menghapus seluruh pasar. 👀
Tetap aman.
Verifikasi proyek.
Dan jangan pernah meremehkan risiko kontrak pintar. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
$TSR/USDT ambruk hampir 100% dalam satu hari, jatuh ke sekitar $0.0002 setelah dilaporkan adanya eksploit di $BNB Chain. 👀
Berikut yang diduga terjadi:
⚠️ Seorang eksploiternya mencetak 99 JUTA $TSR
⚠️ Membuang token di pasar
⚠️ Mengambil sekitar $2.5M dalam $USDT
⚠️ Menghubungkan dana ke Ethereum
⚠️ Memindahkan 1.285+ $ETH melalui Tornado Cash
Hasilnya?
📉 Penghancuran harga
📉 Likuiditas habis
📉 Pemegang tersisih
Ini adalah pengingat brutal tentang salah satu risiko terbesar di crypto:
Sebuah proyek bisa terlihat kuat…
Sampai kerentanan kontrak pintar, eksploit, atau isu pencetakan token membalikkan segalanya dalam semalam. 🔥
Dalam hitungan jam:
💸 Jutaan menghilang
💸 Kepercayaan lenyap
💸 Sebuah token secara efektif dihapus
Realita pahitnya?
Dalam crypto, manajemen risiko lebih penting daripada mengejar 100x berikutnya.
Karena kadang-kadang satu eksploit saja sudah cukup untuk menghapus seluruh pasar. 👀
Tetap aman.
Verifikasi proyek.
Dan jangan pernah meremehkan risiko kontrak pintar. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
1
144
·
--
Thetanuts Finance dieksploitasi pada 15 Juni setelah seorang penyerang menargetkan vault Ethereum legacy dan menguras aset senilai sekitar $2,1 juta.
Menurut Blockaid, ExVul, dan PeckShield, serangan ini mengeksploitasi kesalahan akuntansi dengan pasokan rendah dalam perhitungan pencetakan dan penebusan vault. Penyerang menggunakan modal pinjaman kilat untuk mengurangi pasokan token ke tingkat yang sangat rendah, lalu mencetak ulang token dengan tarif diskon karena perilaku pembulatan dalam logika kontrak.
Analisis ExVul menemukan bahwa rumus penebusan vault menjadi rentan ketika total pasokan mendekati level nol. Ini memungkinkan penyerang untuk menghasilkan nilai penebusan yang terinflasi dan berulang kali mengeksekusi transaksi mint-dan-klaim yang menarik lebih banyak aset daripada yang disetor.
Perkiraan awal menempatkan kerugian mendekati $105.500 dalam USDC. Analisis selanjutnya oleh PeckShield melaporkan total dampak sebesar $2,1 juta.
PeckShield juga menyatakan bahwa sekitar $2 juta dalam token opsi diamankan oleh aktor whitehat. Penyerang mengonversi sekitar $105.000 dalam USDC menjadi ETH dan terus memegang aset tambahan yang terkait dengan eksploitasi tersebut.
Thetanuts Finance mengatakan bahwa vault yang terpengaruh adalah produk yang sudah tidak digunakan yang telah dimigrasikan bertahun-tahun yang lalu dan tidak terhubung dengan kontrak atau produk aktif saat ini. Tim berencana untuk merilis post-mortem lengkap setelah menyelesaikan investigasi mereka.
Insiden ini menjadi pengingat lain bahwa infrastruktur DeFi legacy bisa tetap rentan bahkan setelah protokol memigrasi pengguna ke sistem yang lebih baru.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
Thetanuts Finance dieksploitasi pada 15 Juni setelah seorang penyerang menargetkan vault Ethereum legacy dan menguras aset senilai sekitar $2,1 juta.
Menurut Blockaid, ExVul, dan PeckShield, serangan ini mengeksploitasi kesalahan akuntansi dengan pasokan rendah dalam perhitungan pencetakan dan penebusan vault. Penyerang menggunakan modal pinjaman kilat untuk mengurangi pasokan token ke tingkat yang sangat rendah, lalu mencetak ulang token dengan tarif diskon karena perilaku pembulatan dalam logika kontrak.
Analisis ExVul menemukan bahwa rumus penebusan vault menjadi rentan ketika total pasokan mendekati level nol. Ini memungkinkan penyerang untuk menghasilkan nilai penebusan yang terinflasi dan berulang kali mengeksekusi transaksi mint-dan-klaim yang menarik lebih banyak aset daripada yang disetor.
Perkiraan awal menempatkan kerugian mendekati $105.500 dalam USDC. Analisis selanjutnya oleh PeckShield melaporkan total dampak sebesar $2,1 juta.
PeckShield juga menyatakan bahwa sekitar $2 juta dalam token opsi diamankan oleh aktor whitehat. Penyerang mengonversi sekitar $105.000 dalam USDC menjadi ETH dan terus memegang aset tambahan yang terkait dengan eksploitasi tersebut.
Thetanuts Finance mengatakan bahwa vault yang terpengaruh adalah produk yang sudah tidak digunakan yang telah dimigrasikan bertahun-tahun yang lalu dan tidak terhubung dengan kontrak atau produk aktif saat ini. Tim berencana untuk merilis post-mortem lengkap setelah menyelesaikan investigasi mereka.
Insiden ini menjadi pengingat lain bahwa infrastruktur DeFi legacy bisa tetap rentan bahkan setelah protokol memigrasi pengguna ke sistem yang lebih baru.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
Menurut Blockaid, ExVul, dan PeckShield, serangan ini mengeksploitasi kesalahan akuntansi dengan pasokan rendah dalam perhitungan pencetakan dan penebusan vault. Penyerang menggunakan modal pinjaman kilat untuk mengurangi pasokan token ke tingkat yang sangat rendah, lalu mencetak ulang token dengan tarif diskon karena perilaku pembulatan dalam logika kontrak.
Analisis ExVul menemukan bahwa rumus penebusan vault menjadi rentan ketika total pasokan mendekati level nol. Ini memungkinkan penyerang untuk menghasilkan nilai penebusan yang terinflasi dan berulang kali mengeksekusi transaksi mint-dan-klaim yang menarik lebih banyak aset daripada yang disetor.
Perkiraan awal menempatkan kerugian mendekati $105.500 dalam USDC. Analisis selanjutnya oleh PeckShield melaporkan total dampak sebesar $2,1 juta.
PeckShield juga menyatakan bahwa sekitar $2 juta dalam token opsi diamankan oleh aktor whitehat. Penyerang mengonversi sekitar $105.000 dalam USDC menjadi ETH dan terus memegang aset tambahan yang terkait dengan eksploitasi tersebut.
Thetanuts Finance mengatakan bahwa vault yang terpengaruh adalah produk yang sudah tidak digunakan yang telah dimigrasikan bertahun-tahun yang lalu dan tidak terhubung dengan kontrak atau produk aktif saat ini. Tim berencana untuk merilis post-mortem lengkap setelah menyelesaikan investigasi mereka.
Insiden ini menjadi pengingat lain bahwa infrastruktur DeFi legacy bisa tetap rentan bahkan setelah protokol memigrasi pengguna ke sistem yang lebih baru.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
99
·
--
⚠️ PROTOKOL DEFI SUMMERFI MENGUMUMKAN PENUTUPNYA SETELAH EKSPLOIT BESAR-BESARAN 🛑📉
💥 Dampak dan Penutupan yang Bersifat Final
Protokol keuangan terdesentralisasi SummerFi (sebelumnya dikenal sebagai Oasis.app) secara resmi mengumumkan bahwa mereka akan memulai proses penutupan dan likuidasi bertahap layanannya (sunsetting) setelah tidak mampu pulih dari dampak yang ditimbulkan oleh exploit kritis pada keamanan kontrak pintar mereka.
🛡️ Penarikan Dana dan Likuidasi
Tim pengembang mengimbau seluruh pengguna dan investor untuk segera menarik likuiditas mereka dan menutup posisi berleveraj melalui antarmuka resmi sebelum platform benar-benar terputus untuk menghindari kerugian modal.
📊 Dampak bagi Ekosistem DeFi
Kepergian SummerFi menjadi pengingat baru mengenai risiko keamanan pada kontrak pintar dan infrastruktur DeFi, menambah volatilitas pada sektor pinjaman serta pengelolaan hasil (yield) terdesentralisasi.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
{spot}(SUNUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
⚠️ PROTOKOL DEFI SUMMERFI MENGUMUMKAN PENUTUPNYA SETELAH EKSPLOIT BESAR-BESARAN 🛑📉
💥 Dampak dan Penutupan yang Bersifat Final
Protokol keuangan terdesentralisasi SummerFi (sebelumnya dikenal sebagai Oasis.app) secara resmi mengumumkan bahwa mereka akan memulai proses penutupan dan likuidasi bertahap layanannya (sunsetting) setelah tidak mampu pulih dari dampak yang ditimbulkan oleh exploit kritis pada keamanan kontrak pintar mereka.
🛡️ Penarikan Dana dan Likuidasi
Tim pengembang mengimbau seluruh pengguna dan investor untuk segera menarik likuiditas mereka dan menutup posisi berleveraj melalui antarmuka resmi sebelum platform benar-benar terputus untuk menghindari kerugian modal.
📊 Dampak bagi Ekosistem DeFi
Kepergian SummerFi menjadi pengingat baru mengenai risiko keamanan pada kontrak pintar dan infrastruktur DeFi, menambah volatilitas pada sektor pinjaman serta pengelolaan hasil (yield) terdesentralisasi.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
$BTC
$ETH
💥 Dampak dan Penutupan yang Bersifat Final
Protokol keuangan terdesentralisasi SummerFi (sebelumnya dikenal sebagai Oasis.app) secara resmi mengumumkan bahwa mereka akan memulai proses penutupan dan likuidasi bertahap layanannya (sunsetting) setelah tidak mampu pulih dari dampak yang ditimbulkan oleh exploit kritis pada keamanan kontrak pintar mereka.
🛡️ Penarikan Dana dan Likuidasi
Tim pengembang mengimbau seluruh pengguna dan investor untuk segera menarik likuiditas mereka dan menutup posisi berleveraj melalui antarmuka resmi sebelum platform benar-benar terputus untuk menghindari kerugian modal.
📊 Dampak bagi Ekosistem DeFi
Kepergian SummerFi menjadi pengingat baru mengenai risiko keamanan pada kontrak pintar dan infrastruktur DeFi, menambah volatilitas pada sektor pinjaman serta pengelolaan hasil (yield) terdesentralisasi.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
$BTC
$ETH
81

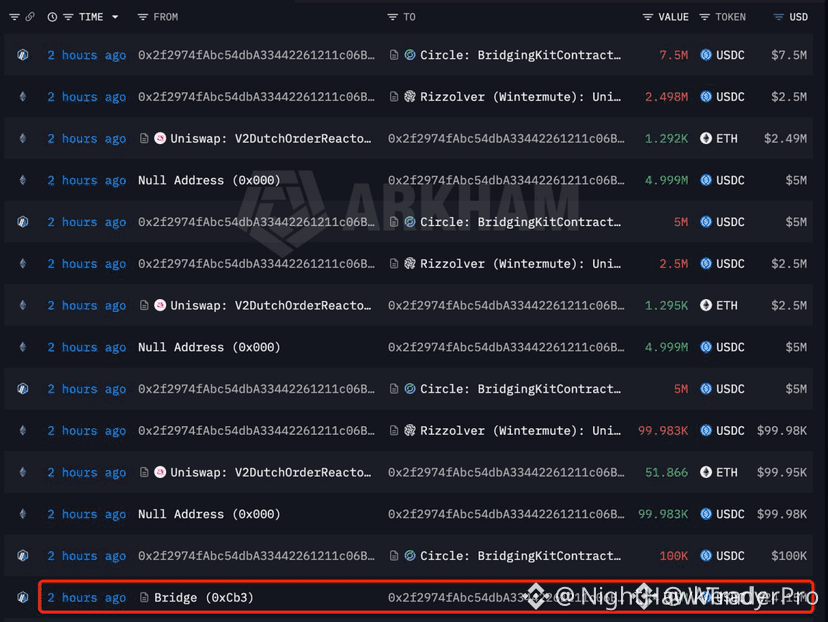
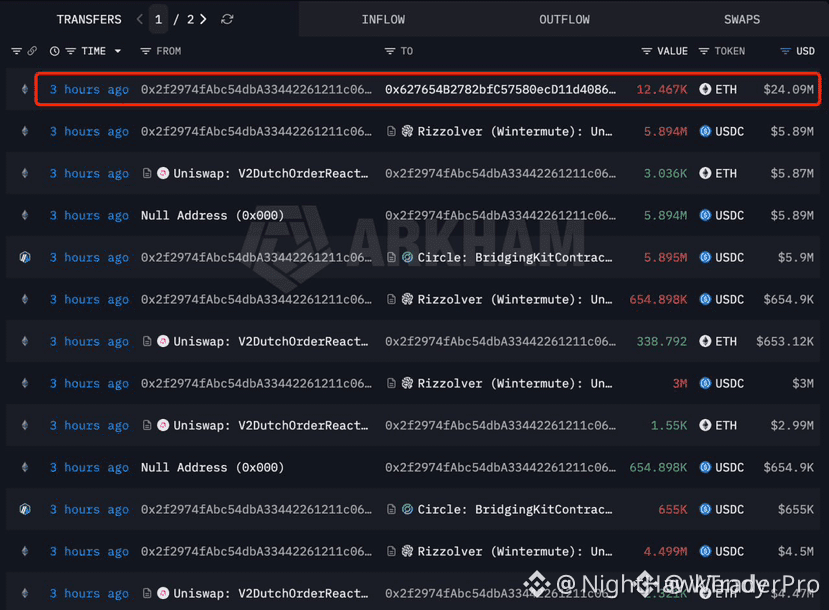
🚨 $AFX EXPLOIT – $24M TERKURAS, PENYERANG BANJIRI ETH DENGAN LIKUIDITAS BARU! 💣
📌 Perdagangan AFX baru saja dilumat senilai 24,15M USDC – penyerang langsung menjembatkannya ke Ethereum dan menukarnya menjadi 12.467 ETH dengan harga rata-rata $1.937. Ini bukan kebetulan – ini permainan klasik untuk exit 💡
💥 Begitu USDC tersebut masuk ke order book, tekanan beli pada ETH melonjak. Uang pintar? Tidak – ini permintaan paksa dari modal curian. Pola yang sama yang sudah sering terlihat setelah setiap peretasan besar DeFi – jual stablecoin, beli token blue chip yang jadi pilihan, lalu “cuci” lewat mixer atau CEX. 📊
⚠️ Belum ada pembaruan pemulihan resmi. Jika penyerang melepas ETH itu dalam beberapa tahap, kita bisa melihat resistensi lokal di sekitar $1.950 diuji. Tapi untuk saat ini, ETH sedang menyerap suntikan 24M. 💬 Menurutmu tekanan beli ini terserap dengan rapi atau malah dibongkar hacker menjadi efek berantai? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko kamu. 🛡️
🏷️ #AFX #ETH #DeFi #Exploit #Crypto
🛡️ 🔍
🚨 $AFX EXPLOIT – $24M TERKURAS, PENYERANG BANJIRI ETH DENGAN LIKUIDITAS BARU! 💣
📌 Perdagangan AFX baru saja dilumat senilai 24,15M USDC – penyerang langsung menjembatkannya ke Ethereum dan menukarnya menjadi 12.467 ETH dengan harga rata-rata $1.937. Ini bukan kebetulan – ini permainan klasik untuk exit 💡
💥 Begitu USDC tersebut masuk ke order book, tekanan beli pada ETH melonjak. Uang pintar? Tidak – ini permintaan paksa dari modal curian. Pola yang sama yang sudah sering terlihat setelah setiap peretasan besar DeFi – jual stablecoin, beli token blue chip yang jadi pilihan, lalu “cuci” lewat mixer atau CEX. 📊
⚠️ Belum ada pembaruan pemulihan resmi. Jika penyerang melepas ETH itu dalam beberapa tahap, kita bisa melihat resistensi lokal di sekitar $1.950 diuji. Tapi untuk saat ini, ETH sedang menyerap suntikan 24M. 💬 Menurutmu tekanan beli ini terserap dengan rapi atau malah dibongkar hacker menjadi efek berantai? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko kamu. 🛡️
🏷️ #AFX #ETH #DeFi #Exploit #Crypto
🛡️ 🔍
📌 Perdagangan AFX baru saja dilumat senilai 24,15M USDC – penyerang langsung menjembatkannya ke Ethereum dan menukarnya menjadi 12.467 ETH dengan harga rata-rata $1.937. Ini bukan kebetulan – ini permainan klasik untuk exit 💡
💥 Begitu USDC tersebut masuk ke order book, tekanan beli pada ETH melonjak. Uang pintar? Tidak – ini permintaan paksa dari modal curian. Pola yang sama yang sudah sering terlihat setelah setiap peretasan besar DeFi – jual stablecoin, beli token blue chip yang jadi pilihan, lalu “cuci” lewat mixer atau CEX. 📊
⚠️ Belum ada pembaruan pemulihan resmi. Jika penyerang melepas ETH itu dalam beberapa tahap, kita bisa melihat resistensi lokal di sekitar $1.950 diuji. Tapi untuk saat ini, ETH sedang menyerap suntikan 24M. 💬 Menurutmu tekanan beli ini terserap dengan rapi atau malah dibongkar hacker menjadi efek berantai? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko kamu. 🛡️
🏷️ #AFX #ETH #DeFi #Exploit #Crypto
🛡️ 🔍
1
900

·
--
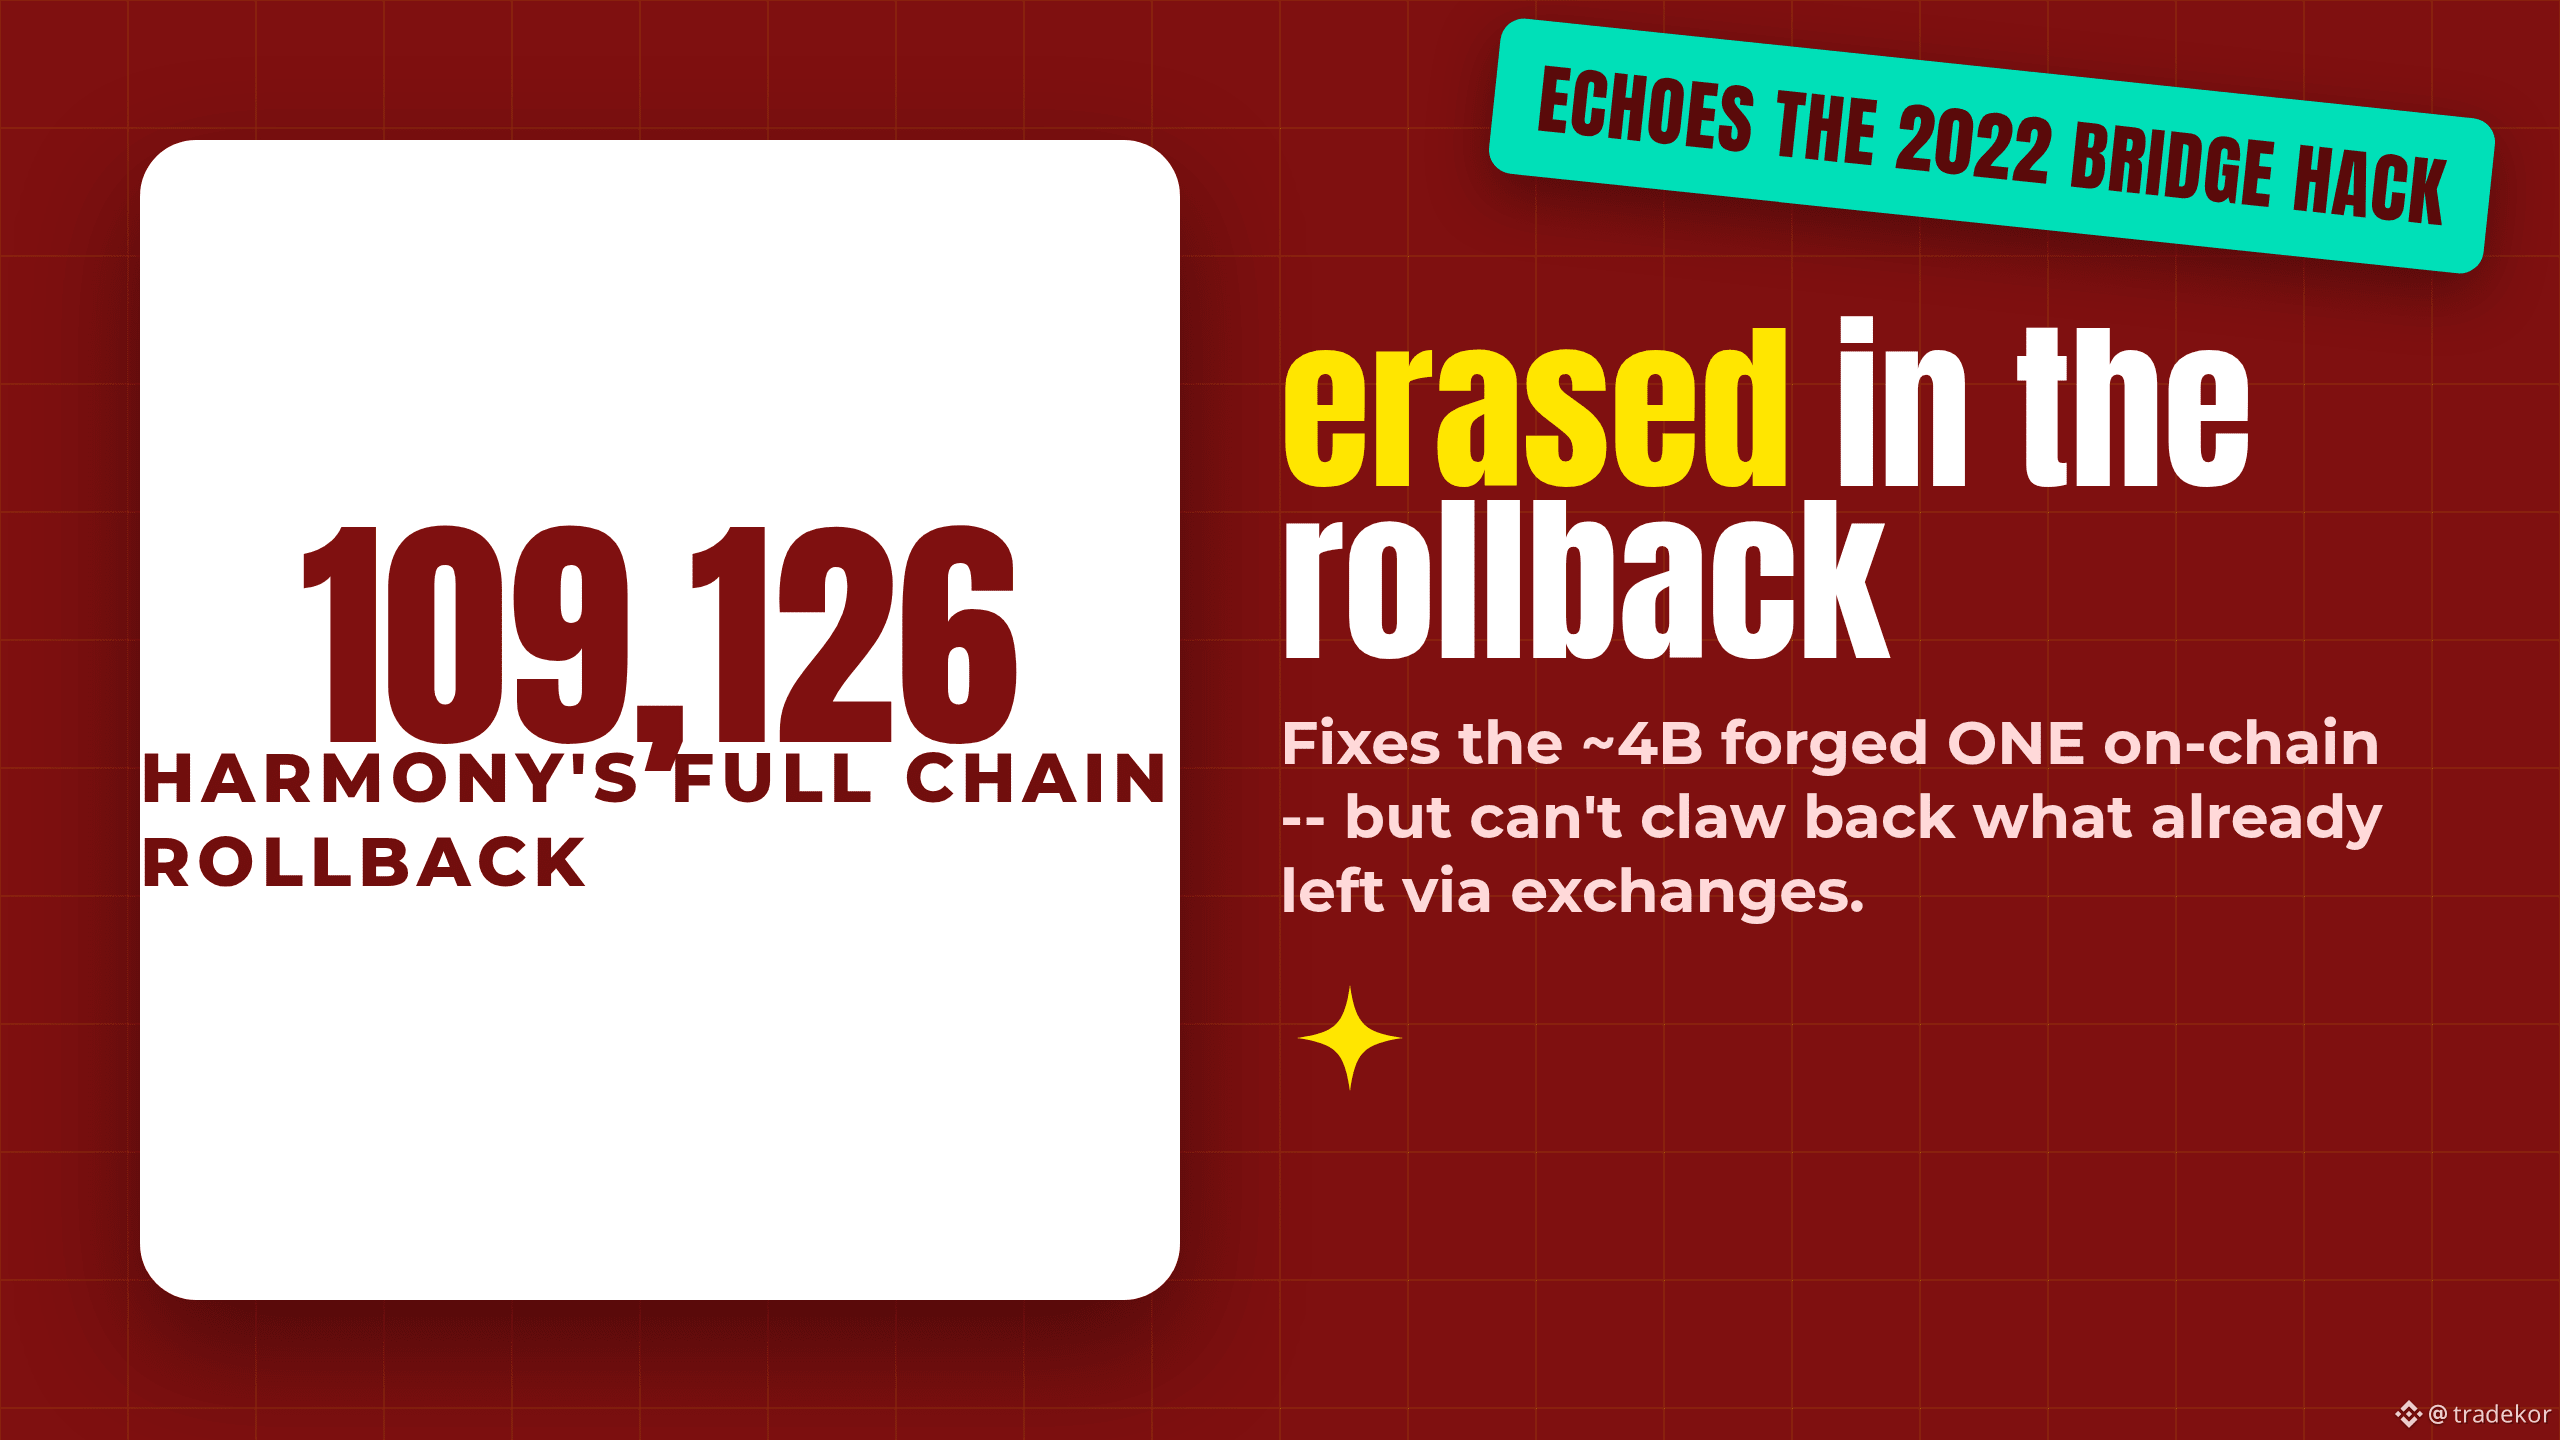
Harmony memundurkan seluruh rantainya ke 11 Agustus setelah seorang penyusup memalsukan sekitar 4 miliar ONE—sekaligus membuang lebih dari 109.000 transaksi yang sah.
Kabar: Harmony mengonfirmasi pada 12 Agustus bahwa seorang penyerang mengeksploitasi celah validasi bukti lintas-shard untuk mencetak secara tidak sah sekitar 4 miliar ONE (≈26% dari total pasokan yang beredar), sehingga harga turun tajam. Pada 17 Agustus, tim inti mengumumkan rollback penuh jaringan ke titik kendali 11 Agustus, 11:25 malam UTC—dengan membuang 109.126 transaksi reguler dan 315 transaksi staking, baik yang dipalsukan maupun yang sah.
Kuncinya: rollback menghapus setiap transaksi pengguna nyata dalam rentang waktu tersebut bersama dengan transaksi yang fraudulent, dan tidak bisa menarik kembali token yang sudah ditarik melalui bursa sebelum ada pembekuan—jadi kerugian ekonomi yang sebenarnya mungkin besar dan sulit dipulihkan terlepas dari rollback. Ini juga menggemakan peretasan bridge Harmony pada 2022, sehingga meruntuhkan narasi “masalah sudah selesai”. Beberapa media mengutip angka saldo yang dipalsukan jauh lebih besar (triliunan lewat replay berulang) yang tidak dikonfirmasi secara independen terhadap angka resmi Harmony sebesar 4B—kami menganggap 4B sebagai acuan yang dapat dipercaya.
Penilaian kami: rollback ini mengatasi distorsi pasokan di rantai, tetapi menulis ulang sejarah blockchain adalah preseden yang kontroversial, dan kerusakan di luar rantai yang sudah terjadi tidak dapat dibalik olehnya. Watch-point yang bisa dibuktikan: apakah Harmony mempublikasikan audit penuh pasca-insiden yang merinci persis berapa yang sampai ke bursa sebelum ada freeze, ataukah angka itu tetap diperdebatkan?
Jika sebuah rantai suatu hari perlu melakukan rollback atas sejarahnya sendiri untuk membatalkan sebuah exploit, apakah itu masih masuk akal, atau justru merusak tujuan blockchain?
Bukan nasihat keuangan. DYOR.
$ONE #Harmony #Exploit #CryptoNews #Security
Harmony memundurkan seluruh rantainya ke 11 Agustus setelah seorang penyusup memalsukan sekitar 4 miliar ONE—sekaligus membuang lebih dari 109.000 transaksi yang sah.
Kabar: Harmony mengonfirmasi pada 12 Agustus bahwa seorang penyerang mengeksploitasi celah validasi bukti lintas-shard untuk mencetak secara tidak sah sekitar 4 miliar ONE (≈26% dari total pasokan yang beredar), sehingga harga turun tajam. Pada 17 Agustus, tim inti mengumumkan rollback penuh jaringan ke titik kendali 11 Agustus, 11:25 malam UTC—dengan membuang 109.126 transaksi reguler dan 315 transaksi staking, baik yang dipalsukan maupun yang sah.
Kuncinya: rollback menghapus setiap transaksi pengguna nyata dalam rentang waktu tersebut bersama dengan transaksi yang fraudulent, dan tidak bisa menarik kembali token yang sudah ditarik melalui bursa sebelum ada pembekuan—jadi kerugian ekonomi yang sebenarnya mungkin besar dan sulit dipulihkan terlepas dari rollback. Ini juga menggemakan peretasan bridge Harmony pada 2022, sehingga meruntuhkan narasi “masalah sudah selesai”. Beberapa media mengutip angka saldo yang dipalsukan jauh lebih besar (triliunan lewat replay berulang) yang tidak dikonfirmasi secara independen terhadap angka resmi Harmony sebesar 4B—kami menganggap 4B sebagai acuan yang dapat dipercaya.
Penilaian kami: rollback ini mengatasi distorsi pasokan di rantai, tetapi menulis ulang sejarah blockchain adalah preseden yang kontroversial, dan kerusakan di luar rantai yang sudah terjadi tidak dapat dibalik olehnya. Watch-point yang bisa dibuktikan: apakah Harmony mempublikasikan audit penuh pasca-insiden yang merinci persis berapa yang sampai ke bursa sebelum ada freeze, ataukah angka itu tetap diperdebatkan?
Jika sebuah rantai suatu hari perlu melakukan rollback atas sejarahnya sendiri untuk membatalkan sebuah exploit, apakah itu masih masuk akal, atau justru merusak tujuan blockchain?
Bukan nasihat keuangan. DYOR.
$ONE #Harmony #Exploit #CryptoNews #Security
Kabar: Harmony mengonfirmasi pada 12 Agustus bahwa seorang penyerang mengeksploitasi celah validasi bukti lintas-shard untuk mencetak secara tidak sah sekitar 4 miliar ONE (≈26% dari total pasokan yang beredar), sehingga harga turun tajam. Pada 17 Agustus, tim inti mengumumkan rollback penuh jaringan ke titik kendali 11 Agustus, 11:25 malam UTC—dengan membuang 109.126 transaksi reguler dan 315 transaksi staking, baik yang dipalsukan maupun yang sah.
Kuncinya: rollback menghapus setiap transaksi pengguna nyata dalam rentang waktu tersebut bersama dengan transaksi yang fraudulent, dan tidak bisa menarik kembali token yang sudah ditarik melalui bursa sebelum ada pembekuan—jadi kerugian ekonomi yang sebenarnya mungkin besar dan sulit dipulihkan terlepas dari rollback. Ini juga menggemakan peretasan bridge Harmony pada 2022, sehingga meruntuhkan narasi “masalah sudah selesai”. Beberapa media mengutip angka saldo yang dipalsukan jauh lebih besar (triliunan lewat replay berulang) yang tidak dikonfirmasi secara independen terhadap angka resmi Harmony sebesar 4B—kami menganggap 4B sebagai acuan yang dapat dipercaya.
Penilaian kami: rollback ini mengatasi distorsi pasokan di rantai, tetapi menulis ulang sejarah blockchain adalah preseden yang kontroversial, dan kerusakan di luar rantai yang sudah terjadi tidak dapat dibalik olehnya. Watch-point yang bisa dibuktikan: apakah Harmony mempublikasikan audit penuh pasca-insiden yang merinci persis berapa yang sampai ke bursa sebelum ada freeze, ataukah angka itu tetap diperdebatkan?
Jika sebuah rantai suatu hari perlu melakukan rollback atas sejarahnya sendiri untuk membatalkan sebuah exploit, apakah itu masih masuk akal, atau justru merusak tujuan blockchain?
Bukan nasihat keuangan. DYOR.
$ONE #Harmony #Exploit #CryptoNews #Security
2
1
415

$OST MENDERITA EKSPLOIT $23,7JUTA - DANA PEDAGANG AMAN 🔥
Pada 15 Juli, kas likuiditas Ostium diserang senilai 23,7 juta USDC — pelaku memalsukan laporan harga melalui infrastruktur di luar rantai (off-chain). Tapi ini kuncinya: jaminan pedagang disimpan dalam kontrak pintar terpisah dan tidak tersentuh. Semua posisi tetap terbuka dan perdagangan dibekukan dalam waktu 60 menit sejak serangan pertama.
Tim bekerja sama dengan Mandiant, zeroShadow, dan penegak hukum untuk melacak dana. Posisi yang sudah dibuka akan ditandai ke nilai pasar (mark to market) saat perdagangan dilanjutkan, tidak terpengaruh oleh periode penangguhan. Menurut Anda, bagaimana ini akan memengaruhi kepercayaan terhadap protokol DeFi ke depan?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
$OST MENDERITA EKSPLOIT $23,7JUTA - DANA PEDAGANG AMAN 🔥
Pada 15 Juli, kas likuiditas Ostium diserang senilai 23,7 juta USDC — pelaku memalsukan laporan harga melalui infrastruktur di luar rantai (off-chain). Tapi ini kuncinya: jaminan pedagang disimpan dalam kontrak pintar terpisah dan tidak tersentuh. Semua posisi tetap terbuka dan perdagangan dibekukan dalam waktu 60 menit sejak serangan pertama.
Tim bekerja sama dengan Mandiant, zeroShadow, dan penegak hukum untuk melacak dana. Posisi yang sudah dibuka akan ditandai ke nilai pasar (mark to market) saat perdagangan dilanjutkan, tidak terpengaruh oleh periode penangguhan. Menurut Anda, bagaimana ini akan memengaruhi kepercayaan terhadap protokol DeFi ke depan?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
Pada 15 Juli, kas likuiditas Ostium diserang senilai 23,7 juta USDC — pelaku memalsukan laporan harga melalui infrastruktur di luar rantai (off-chain). Tapi ini kuncinya: jaminan pedagang disimpan dalam kontrak pintar terpisah dan tidak tersentuh. Semua posisi tetap terbuka dan perdagangan dibekukan dalam waktu 60 menit sejak serangan pertama.
Tim bekerja sama dengan Mandiant, zeroShadow, dan penegak hukum untuk melacak dana. Posisi yang sudah dibuka akan ditandai ke nilai pasar (mark to market) saat perdagangan dilanjutkan, tidak terpengaruh oleh periode penangguhan. Menurut Anda, bagaimana ini akan memengaruhi kepercayaan terhadap protokol DeFi ke depan?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
39
🚨 $WEMIX DIKEPUNG — EKSPLOIT $6,25 JUTA GOYANG KONTRAK PINTAR! 💥
Tidak Ada Sinyal Perdagangan — Hanya Peringatan
🔴 Eksploit itu menghantam seperti mimpi buruk flash loan: seorang penyerang mencetak dan mentransfer token WEMIX langsung dari kontrak pintar. 📊 Reaksi awal menunjukkan liquidity pool kemungkinan mengalami kebocoran, tetapi respons cepat tim bisa menjadi semacam firewall. 📌 Ini belum runtuh total — ini masih ujian kemampuan respons insiden mereka. 💡 Sejarah menunjukkan proyek yang cepat pulih seringkali menjebak penjual terlambat. 🛡️
💬 Apakah tim WEMIX akan membekukan kontrak yang dieksploitasi dan menarik kembali dana, atau kita sedang menyaksikan pendarahan pelan menuju level support? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
🚨 $WEMIX DIKEPUNG — EKSPLOIT $6,25 JUTA GOYANG KONTRAK PINTAR! 💥
Tidak Ada Sinyal Perdagangan — Hanya Peringatan
🔴 Eksploit itu menghantam seperti mimpi buruk flash loan: seorang penyerang mencetak dan mentransfer token WEMIX langsung dari kontrak pintar. 📊 Reaksi awal menunjukkan liquidity pool kemungkinan mengalami kebocoran, tetapi respons cepat tim bisa menjadi semacam firewall. 📌 Ini belum runtuh total — ini masih ujian kemampuan respons insiden mereka. 💡 Sejarah menunjukkan proyek yang cepat pulih seringkali menjebak penjual terlambat. 🛡️
💬 Apakah tim WEMIX akan membekukan kontrak yang dieksploitasi dan menarik kembali dana, atau kita sedang menyaksikan pendarahan pelan menuju level support? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
Tidak Ada Sinyal Perdagangan — Hanya Peringatan
🔴 Eksploit itu menghantam seperti mimpi buruk flash loan: seorang penyerang mencetak dan mentransfer token WEMIX langsung dari kontrak pintar. 📊 Reaksi awal menunjukkan liquidity pool kemungkinan mengalami kebocoran, tetapi respons cepat tim bisa menjadi semacam firewall. 📌 Ini belum runtuh total — ini masih ujian kemampuan respons insiden mereka. 💡 Sejarah menunjukkan proyek yang cepat pulih seringkali menjebak penjual terlambat. 🛡️
💬 Apakah tim WEMIX akan membekukan kontrak yang dieksploitasi dan menarik kembali dana, atau kita sedang menyaksikan pendarahan pelan menuju level support? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
72
Di titik eksploitasi yang terus menerus ini, perlu ditanyakan beberapa pertanyaan.
1. Siapa yang ada di balik ini?
2. Bagaimana kamu membangun protokolmu?
3. Apa langkah-langkah keamanan yang telah kamu ambil?
Saat ini kita perlu mempertimbangkan keamanan,
Akhir-akhir ini proyek-proyek sedang dibangun dengan utilitas nyata.
Kita punya banyak yang perlu dipertimbangkan, kita semua sedang membangun masa depan di sini, dan perlu KEAMANAN YANG PROPER.
Mata uang kripto tidak akan mendapatkan adopsi massal jika terus seperti ini. MARI KITA BANGUN KEAMANAN
#exploit
Di titik eksploitasi yang terus menerus ini, perlu ditanyakan beberapa pertanyaan.
1. Siapa yang ada di balik ini?
2. Bagaimana kamu membangun protokolmu?
3. Apa langkah-langkah keamanan yang telah kamu ambil?
Saat ini kita perlu mempertimbangkan keamanan,
Akhir-akhir ini proyek-proyek sedang dibangun dengan utilitas nyata.
Kita punya banyak yang perlu dipertimbangkan, kita semua sedang membangun masa depan di sini, dan perlu KEAMANAN YANG PROPER.
Mata uang kripto tidak akan mendapatkan adopsi massal jika terus seperti ini. MARI KITA BANGUN KEAMANAN
#exploit
1. Siapa yang ada di balik ini?
2. Bagaimana kamu membangun protokolmu?
3. Apa langkah-langkah keamanan yang telah kamu ambil?
Saat ini kita perlu mempertimbangkan keamanan,
Akhir-akhir ini proyek-proyek sedang dibangun dengan utilitas nyata.
Kita punya banyak yang perlu dipertimbangkan, kita semua sedang membangun masa depan di sini, dan perlu KEAMANAN YANG PROPER.
Mata uang kripto tidak akan mendapatkan adopsi massal jika terus seperti ini. MARI KITA BANGUN KEAMANAN
#exploit
1
55
🚨 $CRO NETWORK ROLLBACK ERASING $111M ATTACK! 🟢
Peretasan Tectonic pada 30 Agu menunjukkan bagaimana token TONIC berbentuk cairan tipis dapat dipersenjatai—pelaku mengerek harga, menyita $120,4 M dalam jaminan, dan menyebarkan pinjaman ke sembilan pasar. 🦈
Cronos merespons dengan rollback keras, menghapus 10.961 blok dan memulihkan $111,2 M, tetapi $9,19 M “tergelincir” di luar rantai (off-chain). Jaringan kembali online dalam 11 jam, menyisakan pengguna dengan lembaran bersih. 📊
Apa yang ini katakan tentang risiko sistemik pada aset dengan pasangan tipis dan pentingnya tindakan cepat dari validator? 💬
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
🚨 $CRO NETWORK ROLLBACK ERASING $111M ATTACK! 🟢
Peretasan Tectonic pada 30 Agu menunjukkan bagaimana token TONIC berbentuk cairan tipis dapat dipersenjatai—pelaku mengerek harga, menyita $120,4 M dalam jaminan, dan menyebarkan pinjaman ke sembilan pasar. 🦈
Cronos merespons dengan rollback keras, menghapus 10.961 blok dan memulihkan $111,2 M, tetapi $9,19 M “tergelincir” di luar rantai (off-chain). Jaringan kembali online dalam 11 jam, menyisakan pengguna dengan lembaran bersih. 📊
Apa yang ini katakan tentang risiko sistemik pada aset dengan pasangan tipis dan pentingnya tindakan cepat dari validator? 💬
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
Peretasan Tectonic pada 30 Agu menunjukkan bagaimana token TONIC berbentuk cairan tipis dapat dipersenjatai—pelaku mengerek harga, menyita $120,4 M dalam jaminan, dan menyebarkan pinjaman ke sembilan pasar. 🦈
Cronos merespons dengan rollback keras, menghapus 10.961 blok dan memulihkan $111,2 M, tetapi $9,19 M “tergelincir” di luar rantai (off-chain). Jaringan kembali online dalam 11 jam, menyisakan pengguna dengan lembaran bersih. 📊
Apa yang ini katakan tentang risiko sistemik pada aset dengan pasangan tipis dan pentingnya tindakan cepat dari validator? 💬
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
47

🚨 Perhatian
BonkDAO baru saja dihancurkan... 🚨 $20M hilang akibat serangan tata kelola yang berbahaya!! Upbit sudah membekukan $BONK deposits dan penarikan... sungguh perhatikan pemungutan suara tata kelola itu, semuanya bergerak cepat!! 🛑
#Exploit
🚨 Perhatian
BonkDAO baru saja dihancurkan... 🚨 $20M hilang akibat serangan tata kelola yang berbahaya!! Upbit sudah membekukan $BONK deposits dan penarikan... sungguh perhatikan pemungutan suara tata kelola itu, semuanya bergerak cepat!! 🛑
#Exploit
BonkDAO baru saja dihancurkan... 🚨 $20M hilang akibat serangan tata kelola yang berbahaya!! Upbit sudah membekukan $BONK deposits dan penarikan... sungguh perhatikan pemungutan suara tata kelola itu, semuanya bergerak cepat!! 🛑
#Exploit
98
Protokol lain benar-benar dihancurkan.
Kekacauan total untuk MAYAChain. Eksploitasi senilai $1,7M menggunakan enam bug berantai untuk menguras CACAO, membuat token turun 89%. Ini adalah pengingat yang brutal bahwa keamanan masih menjadi titik kelemahan yang besar.
#MAYAChain #Exploit
Protokol lain benar-benar dihancurkan.
Kekacauan total untuk MAYAChain. Eksploitasi senilai $1,7M menggunakan enam bug berantai untuk menguras CACAO, membuat token turun 89%. Ini adalah pengingat yang brutal bahwa keamanan masih menjadi titik kelemahan yang besar.
#MAYAChain #Exploit
Kekacauan total untuk MAYAChain. Eksploitasi senilai $1,7M menggunakan enam bug berantai untuk menguras CACAO, membuat token turun 89%. Ini adalah pengingat yang brutal bahwa keamanan masih menjadi titik kelemahan yang besar.
#MAYAChain #Exploit
52
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BTCRebounds80K
84,106 penayangan
843 Berdiskusi
2
#Binance98PercentReplenished
47,004 penayangan
658 Berdiskusi
3
#USMidterms-WhatAreMarketsExpecting?
369,148 penayangan
2,165 Berdiskusi
4
#USOctoberNFP-AreRateCutsStillPossible
409,572 penayangan
2,899 Berdiskusi
5
#TRUMPFalls18.1%In24HoursToRecordLow
0 penayangan
0 Berdiskusi
6
#USClearsSingleStockPerpetualFutures
1,597 penayangan
68 Berdiskusi
7
#StrategySTRCHits$100ForFirstTimeSinceMay
0 penayangan
1 Berdiskusi
8
#TrumpFamilyBackedBitcoinMinerReportsQ3Profit
883 penayangan
41 Berdiskusi
9
#SouthKoreaPlansImmediateCryptoSecurityIncidentReportingRules
56 penayangan
5 Berdiskusi
10
#CourtRejectsCMARequestToPauseSingleStockPerpetuals
428 penayangan
23 Berdiskusi