
#databreach
databreach
108,416 penayangan
226 Berdiskusi
Populer
Terbaru

Gnosis Pay baru saja tersandung skandal besar! Sistem kartu konsumen lamanya diretas, dan data pelanggan bocor—mulai dari nama, alamat, detail kartu, hingga alamat dompet kripto yang tertaut.
Inilah skenario terburuk: informasi identitas dunia nyata dikaitkan dengan dompet kripto publik. Risiko phishing, penipuan, atau bahkan ancaman fisik itu NYATA.
Meski Gnosis Pay menyatakan bahwa dana pelanggan dan platform bisnis tidak terdampak, serta insiden tersebut berhasil dikendalikan dalam 2 jam, celah ini menunjukkan betapa rapuhnya keamanan.
Meski begitu, WASPADALAH terhadap modus penipuan canggih yang mungkin muncul. Jangan pernah membagikan seed phrase, private key, atau PIN dalam bentuk apa pun!
Satu kesalahan kecil bisa membuat Anda kehilangan segalanya. Kasus Gnosis Pay menjadi pengingat yang mahal. Apakah Anda sudah mempersiapkan diri dengan baik untuk melindungi aset Anda?
#CryptoSecurity #DataBreach
Gnosis Pay baru saja tersandung skandal besar! Sistem kartu konsumen lamanya diretas, dan data pelanggan bocor—mulai dari nama, alamat, detail kartu, hingga alamat dompet kripto yang tertaut.
Inilah skenario terburuk: informasi identitas dunia nyata dikaitkan dengan dompet kripto publik. Risiko phishing, penipuan, atau bahkan ancaman fisik itu NYATA.
Meski Gnosis Pay menyatakan bahwa dana pelanggan dan platform bisnis tidak terdampak, serta insiden tersebut berhasil dikendalikan dalam 2 jam, celah ini menunjukkan betapa rapuhnya keamanan.
Meski begitu, WASPADALAH terhadap modus penipuan canggih yang mungkin muncul. Jangan pernah membagikan seed phrase, private key, atau PIN dalam bentuk apa pun!
Satu kesalahan kecil bisa membuat Anda kehilangan segalanya. Kasus Gnosis Pay menjadi pengingat yang mahal. Apakah Anda sudah mempersiapkan diri dengan baik untuk melindungi aset Anda?
#CryptoSecurity #DataBreach
Inilah skenario terburuk: informasi identitas dunia nyata dikaitkan dengan dompet kripto publik. Risiko phishing, penipuan, atau bahkan ancaman fisik itu NYATA.
Meski Gnosis Pay menyatakan bahwa dana pelanggan dan platform bisnis tidak terdampak, serta insiden tersebut berhasil dikendalikan dalam 2 jam, celah ini menunjukkan betapa rapuhnya keamanan.
Meski begitu, WASPADALAH terhadap modus penipuan canggih yang mungkin muncul. Jangan pernah membagikan seed phrase, private key, atau PIN dalam bentuk apa pun!
Satu kesalahan kecil bisa membuat Anda kehilangan segalanya. Kasus Gnosis Pay menjadi pengingat yang mahal. Apakah Anda sudah mempersiapkan diri dengan baik untuk melindungi aset Anda?
#CryptoSecurity #DataBreach
46

·
--
Gnosis Pay baru saja mengalami kebocoran data: detail kartu dan data pribadi terekspos.
Yang kita ketahui (The Block, Cointelegraph):
• Kebocoran menimpa penyedia kartu kripto tersebut pada 6 Nov
• Dana pelanggan dilaporkan aman
• Info yang terekspos adalah jenis data yang digunakan untuk phishing dan upaya SIM swap
Kustodi mandiri melindungi koin Anda, tetapi tidak identitas Anda. Saat kartu ditautkan ke dompet Anda, titik lemahnya adalah data di sekitarnya, bukan kuncinya.
Jika Anda memiliki kartu kripto: periksa mutasi, ganti kata sandi, dan waspadai DM dari "dukungan".
Apakah Anda menggunakan kartu debit kripto, atau memisahkan pengeluaran dari dompet utama Anda?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
Gnosis Pay baru saja mengalami kebocoran data: detail kartu dan data pribadi terekspos.
Yang kita ketahui (The Block, Cointelegraph):
• Kebocoran menimpa penyedia kartu kripto tersebut pada 6 Nov
• Dana pelanggan dilaporkan aman
• Info yang terekspos adalah jenis data yang digunakan untuk phishing dan upaya SIM swap
Kustodi mandiri melindungi koin Anda, tetapi tidak identitas Anda. Saat kartu ditautkan ke dompet Anda, titik lemahnya adalah data di sekitarnya, bukan kuncinya.
Jika Anda memiliki kartu kripto: periksa mutasi, ganti kata sandi, dan waspadai DM dari "dukungan".
Apakah Anda menggunakan kartu debit kripto, atau memisahkan pengeluaran dari dompet utama Anda?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
Yang kita ketahui (The Block, Cointelegraph):
• Kebocoran menimpa penyedia kartu kripto tersebut pada 6 Nov
• Dana pelanggan dilaporkan aman
• Info yang terekspos adalah jenis data yang digunakan untuk phishing dan upaya SIM swap
Kustodi mandiri melindungi koin Anda, tetapi tidak identitas Anda. Saat kartu ditautkan ke dompet Anda, titik lemahnya adalah data di sekitarnya, bukan kuncinya.
Jika Anda memiliki kartu kripto: periksa mutasi, ganti kata sandi, dan waspadai DM dari "dukungan".
Apakah Anda menggunakan kartu debit kripto, atau memisahkan pengeluaran dari dompet utama Anda?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance

·
--
Data pelanggan kartu kripto Gnosis Pay diakses peretas, dana aman tetapi kepercayaan dipertanyakan
Kelemahan kepercayaan pada infrastruktur belanja kripto kembali menjadi sorotan. Menurut laporan Decrypt, penyedia layanan kartu kredit kripto Gnosis Pay menyatakan bahwa peretas mengakses informasi pelanggan di sistem lama (legacy system) yang mendukung kartu bermereknya, tetapi dana tidak dicuri.
Dari segi sifat insiden, kejadian ini jelas berbeda dari sejumlah insiden keamanan kripto baru-baru ini. Inti dari insiden Binance, GOPAX, dan lainnya adalah kerugian dana atau gangguan sistem, sedangkan insiden Gnosis Pay ini berfokus pada kebocoran informasi pribadi pengguna. Dengan kata lain, pusat kerugian bergeser dari “uang” ke “data”.
Mengapa hal ini patut diperhatikan? Sebagai jembatan antara aset kripto dan belanja di dunia nyata, sistem di balik kartu kripto menyimpan informasi sensitif pengguna, seperti identitas dan pembayaran. Jika infrastruktur belanja semacam ini mengalami celah kepercayaan, dampaknya bukan hanya pada satu proyek, tetapi juga pada sentimen pengguna di seluruh sektor. Meski kali ini tidak ada dana yang hilang dan skala insidennya relatif terbatas, risiko jangka panjang terhadap data pengguna tetap perlu dicermati—tujuan penggunaan, masa berlaku, dan cakupan dampak informasi yang bocor saat ini belum sepenuhnya jelas.
Dari sisi fundamental, Gnosis Pay menegaskan bahwa keamanan dana tidak terdampak, sehingga kepanikan mereda dalam jangka pendek. Namun, fakta bahwa sistem lama diakses menunjukkan adanya masalah penuaan arsitektur teknologi pada sebagian infrastruktur belanja kripto. Sistem semacam ini sering kali menyimpan data pengguna dan transaksi lama, biaya peningkatannya tinggi, serta risiko migrasinya besar, sehingga rentan menjadi titik lemah keamanan.
Bagaimana pasar mungkin bereaksi? Karena tidak ada kerugian dana, dampak langsung terhadap pasar secara keseluruhan diperkirakan terbatas dan perhatian terhadap insiden ini mungkin tidak besar. Namun, sebagai insiden yang relevan untuk analisis risiko, kejadian ini mengingatkan pasar bahwa narasi keamanan kini meluas dari “mencegah pencurian” menjadi “mencegah kebocoran data”.
Faktor penyeimbangnya adalah tidak adanya dana yang hilang dan skala insiden yang kecil, sehingga reaksi pasar dalam jangka pendek kemungkinan besar akan datar dan tidak perlu dibesar-besarkan. Hal yang benar-benar perlu diwaspadai adalah risiko jangka panjang terhadap data pengguna.
Apa yang perlu diamati selanjutnya? Fokusnya adalah apakah pihak resmi akan mengungkap cakupan spesifik data yang diakses, apakah informasi pembayaran ikut terdampak, serta apakah akan ada langkah perbaikan dan kompensasi. Dari sisi perdagangan, insiden semacam ini berdampak terbatas pada harga aset tertentu. Yang lebih penting untuk diamati adalah apakah insiden ini akan menjadi titik masuk baru dalam diskusi keamanan di sektor belanja kripto, bukan alasan untuk mengejar kenaikan harga atau menjual secara panik.
#CryptoSecurity #KebocoranData
Informasi di atas merupakan rangkuman dan analisis pribadi, bukan saran investasi.
Data pelanggan kartu kripto Gnosis Pay diakses peretas, dana aman tetapi kepercayaan dipertanyakan
Kelemahan kepercayaan pada infrastruktur belanja kripto kembali menjadi sorotan. Menurut laporan Decrypt, penyedia layanan kartu kredit kripto Gnosis Pay menyatakan bahwa peretas mengakses informasi pelanggan di sistem lama (legacy system) yang mendukung kartu bermereknya, tetapi dana tidak dicuri.
Dari segi sifat insiden, kejadian ini jelas berbeda dari sejumlah insiden keamanan kripto baru-baru ini. Inti dari insiden Binance, GOPAX, dan lainnya adalah kerugian dana atau gangguan sistem, sedangkan insiden Gnosis Pay ini berfokus pada kebocoran informasi pribadi pengguna. Dengan kata lain, pusat kerugian bergeser dari “uang” ke “data”.
Mengapa hal ini patut diperhatikan? Sebagai jembatan antara aset kripto dan belanja di dunia nyata, sistem di balik kartu kripto menyimpan informasi sensitif pengguna, seperti identitas dan pembayaran. Jika infrastruktur belanja semacam ini mengalami celah kepercayaan, dampaknya bukan hanya pada satu proyek, tetapi juga pada sentimen pengguna di seluruh sektor. Meski kali ini tidak ada dana yang hilang dan skala insidennya relatif terbatas, risiko jangka panjang terhadap data pengguna tetap perlu dicermati—tujuan penggunaan, masa berlaku, dan cakupan dampak informasi yang bocor saat ini belum sepenuhnya jelas.
Dari sisi fundamental, Gnosis Pay menegaskan bahwa keamanan dana tidak terdampak, sehingga kepanikan mereda dalam jangka pendek. Namun, fakta bahwa sistem lama diakses menunjukkan adanya masalah penuaan arsitektur teknologi pada sebagian infrastruktur belanja kripto. Sistem semacam ini sering kali menyimpan data pengguna dan transaksi lama, biaya peningkatannya tinggi, serta risiko migrasinya besar, sehingga rentan menjadi titik lemah keamanan.
Bagaimana pasar mungkin bereaksi? Karena tidak ada kerugian dana, dampak langsung terhadap pasar secara keseluruhan diperkirakan terbatas dan perhatian terhadap insiden ini mungkin tidak besar. Namun, sebagai insiden yang relevan untuk analisis risiko, kejadian ini mengingatkan pasar bahwa narasi keamanan kini meluas dari “mencegah pencurian” menjadi “mencegah kebocoran data”.
Faktor penyeimbangnya adalah tidak adanya dana yang hilang dan skala insiden yang kecil, sehingga reaksi pasar dalam jangka pendek kemungkinan besar akan datar dan tidak perlu dibesar-besarkan. Hal yang benar-benar perlu diwaspadai adalah risiko jangka panjang terhadap data pengguna.
Apa yang perlu diamati selanjutnya? Fokusnya adalah apakah pihak resmi akan mengungkap cakupan spesifik data yang diakses, apakah informasi pembayaran ikut terdampak, serta apakah akan ada langkah perbaikan dan kompensasi. Dari sisi perdagangan, insiden semacam ini berdampak terbatas pada harga aset tertentu. Yang lebih penting untuk diamati adalah apakah insiden ini akan menjadi titik masuk baru dalam diskusi keamanan di sektor belanja kripto, bukan alasan untuk mengejar kenaikan harga atau menjual secara panik.
#CryptoSecurity #KebocoranData
Informasi di atas merupakan rangkuman dan analisis pribadi, bukan saran investasi.
Kelemahan kepercayaan pada infrastruktur belanja kripto kembali menjadi sorotan. Menurut laporan Decrypt, penyedia layanan kartu kredit kripto Gnosis Pay menyatakan bahwa peretas mengakses informasi pelanggan di sistem lama (legacy system) yang mendukung kartu bermereknya, tetapi dana tidak dicuri.
Dari segi sifat insiden, kejadian ini jelas berbeda dari sejumlah insiden keamanan kripto baru-baru ini. Inti dari insiden Binance, GOPAX, dan lainnya adalah kerugian dana atau gangguan sistem, sedangkan insiden Gnosis Pay ini berfokus pada kebocoran informasi pribadi pengguna. Dengan kata lain, pusat kerugian bergeser dari “uang” ke “data”.
Mengapa hal ini patut diperhatikan? Sebagai jembatan antara aset kripto dan belanja di dunia nyata, sistem di balik kartu kripto menyimpan informasi sensitif pengguna, seperti identitas dan pembayaran. Jika infrastruktur belanja semacam ini mengalami celah kepercayaan, dampaknya bukan hanya pada satu proyek, tetapi juga pada sentimen pengguna di seluruh sektor. Meski kali ini tidak ada dana yang hilang dan skala insidennya relatif terbatas, risiko jangka panjang terhadap data pengguna tetap perlu dicermati—tujuan penggunaan, masa berlaku, dan cakupan dampak informasi yang bocor saat ini belum sepenuhnya jelas.
Dari sisi fundamental, Gnosis Pay menegaskan bahwa keamanan dana tidak terdampak, sehingga kepanikan mereda dalam jangka pendek. Namun, fakta bahwa sistem lama diakses menunjukkan adanya masalah penuaan arsitektur teknologi pada sebagian infrastruktur belanja kripto. Sistem semacam ini sering kali menyimpan data pengguna dan transaksi lama, biaya peningkatannya tinggi, serta risiko migrasinya besar, sehingga rentan menjadi titik lemah keamanan.
Bagaimana pasar mungkin bereaksi? Karena tidak ada kerugian dana, dampak langsung terhadap pasar secara keseluruhan diperkirakan terbatas dan perhatian terhadap insiden ini mungkin tidak besar. Namun, sebagai insiden yang relevan untuk analisis risiko, kejadian ini mengingatkan pasar bahwa narasi keamanan kini meluas dari “mencegah pencurian” menjadi “mencegah kebocoran data”.
Faktor penyeimbangnya adalah tidak adanya dana yang hilang dan skala insiden yang kecil, sehingga reaksi pasar dalam jangka pendek kemungkinan besar akan datar dan tidak perlu dibesar-besarkan. Hal yang benar-benar perlu diwaspadai adalah risiko jangka panjang terhadap data pengguna.
Apa yang perlu diamati selanjutnya? Fokusnya adalah apakah pihak resmi akan mengungkap cakupan spesifik data yang diakses, apakah informasi pembayaran ikut terdampak, serta apakah akan ada langkah perbaikan dan kompensasi. Dari sisi perdagangan, insiden semacam ini berdampak terbatas pada harga aset tertentu. Yang lebih penting untuk diamati adalah apakah insiden ini akan menjadi titik masuk baru dalam diskusi keamanan di sektor belanja kripto, bukan alasan untuk mengejar kenaikan harga atau menjual secara panik.
#CryptoSecurity #KebocoranData
Informasi di atas merupakan rangkuman dan analisis pribadi, bukan saran investasi.
68
Gnosis Pay mengungkapkan pelanggaran pada sistem lama yang mendukung kartu konsumen bermerknya. Perusahaan mengatakan bahwa mereka mendeteksi akses tanpa izin pada 3 November dan mengungkapkannya kepada publik pada 6 November pukul 14.32 UTC. Perusahaan menyatakan bahwa upaya penanggulangan dimulai dalam waktu dua jam, kredensial yang terdampak telah diganti, dan kerentanannya telah diatasi.
Gnosis Pay mengatakan bahwa insiden tersebut mengekspos informasi pelanggan tertentu, sementara platform perusahaan white-label dan dana pelanggan tidak terdampak. Itu adalah pernyataan perusahaan; tidak ada laporan audit saldo dompet independen. Jumlah pelanggan yang terdampak, seluruh bidang data, dan penyebab teknisnya belum diungkapkan.
Jika Anda menggunakan kartu tersebut, ikuti pemberitahuan khusus untuk akun Anda dan waspadalah terhadap upaya phishing yang dipersonalisasi. Buka aplikasi resmi secara langsung; jangan pernah membagikan frasa seed, kunci privat, PIN, atau nomor kartu lengkap melalui pesan.
Apa yang paling penting dalam pengungkapan pelanggaran: cakupan yang jelas, linimasa yang meyakinkan, atau verifikasi independen?
Sumber: [Pemberitahuan Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Kesimpulan: $GNO — [Grafik Spot GNO/USDT Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) untuk token ekosistem Gnosis; grafik ini bukan ukuran insiden kartu tersebut. Periksa sendiri grafiknya, lakukan riset Anda sendiri, dan berdaganglah secara bertanggung jawab. #GnosisPay #GNO #CryptoSecurity #KebocoranData
Gnosis Pay mengungkapkan pelanggaran pada sistem lama yang mendukung kartu konsumen bermerknya. Perusahaan mengatakan bahwa mereka mendeteksi akses tanpa izin pada 3 November dan mengungkapkannya kepada publik pada 6 November pukul 14.32 UTC. Perusahaan menyatakan bahwa upaya penanggulangan dimulai dalam waktu dua jam, kredensial yang terdampak telah diganti, dan kerentanannya telah diatasi.
Gnosis Pay mengatakan bahwa insiden tersebut mengekspos informasi pelanggan tertentu, sementara platform perusahaan white-label dan dana pelanggan tidak terdampak. Itu adalah pernyataan perusahaan; tidak ada laporan audit saldo dompet independen. Jumlah pelanggan yang terdampak, seluruh bidang data, dan penyebab teknisnya belum diungkapkan.
Jika Anda menggunakan kartu tersebut, ikuti pemberitahuan khusus untuk akun Anda dan waspadalah terhadap upaya phishing yang dipersonalisasi. Buka aplikasi resmi secara langsung; jangan pernah membagikan frasa seed, kunci privat, PIN, atau nomor kartu lengkap melalui pesan.
Apa yang paling penting dalam pengungkapan pelanggaran: cakupan yang jelas, linimasa yang meyakinkan, atau verifikasi independen?
Sumber: [Pemberitahuan Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Kesimpulan: $GNO — [Grafik Spot GNO/USDT Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) untuk token ekosistem Gnosis; grafik ini bukan ukuran insiden kartu tersebut. Periksa sendiri grafiknya, lakukan riset Anda sendiri, dan berdaganglah secara bertanggung jawab. #GnosisPay #GNO #CryptoSecurity #KebocoranData
Gnosis Pay mengatakan bahwa insiden tersebut mengekspos informasi pelanggan tertentu, sementara platform perusahaan white-label dan dana pelanggan tidak terdampak. Itu adalah pernyataan perusahaan; tidak ada laporan audit saldo dompet independen. Jumlah pelanggan yang terdampak, seluruh bidang data, dan penyebab teknisnya belum diungkapkan.
Jika Anda menggunakan kartu tersebut, ikuti pemberitahuan khusus untuk akun Anda dan waspadalah terhadap upaya phishing yang dipersonalisasi. Buka aplikasi resmi secara langsung; jangan pernah membagikan frasa seed, kunci privat, PIN, atau nomor kartu lengkap melalui pesan.
Apa yang paling penting dalam pengungkapan pelanggaran: cakupan yang jelas, linimasa yang meyakinkan, atau verifikasi independen?
Sumber: [Pemberitahuan Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Kesimpulan: $GNO — [Grafik Spot GNO/USDT Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) untuk token ekosistem Gnosis; grafik ini bukan ukuran insiden kartu tersebut. Periksa sendiri grafiknya, lakukan riset Anda sendiri, dan berdaganglah secara bertanggung jawab. #GnosisPay #GNO #CryptoSecurity #KebocoranData
45
🚨 CZ MEMPERINGATKAN: KEBOCORAN DATA MENIMBULKAN RISIKO SERIUS BAGI KEAMANAN KRIPTO! 🔐
🇺🇸🌐 Pendiri Binance Changpeng Zhao (CZ) memperingatkan bahwa data pribadi yang bocor dapat membuat pengguna mata uang kripto rentan terhadap penipuan phishing, serangan SIM swapping, rekayasa sosial, bahkan ancaman di dunia nyata.
Laporan terbaru tentang pembobolan data kembali memicu kekhawatiran tentang bagaimana pelaku kejahatan dapat memanfaatkan nama, alamat email, dan nomor telepon yang bocor untuk menargetkan investor kripto.
🛡️ Cara agar Tetap SAFU:
🔹 Gunakan alamat email unik dan kata sandi yang kuat untuk setiap bursa.
🔹 Utamakan passkey, kunci keamanan perangkat keras, atau aplikasi autentikator dibandingkan 2FA berbasis SMS.
🔹 Jangan pernah mengeklik tautan mencurigakan atau membagikan kata sandi, kunci privat, maupun frasa pemulihan.
🔹 Aktifkan daftar putih alamat penarikan dan perlindungan anti-phishing jika tersedia.
🔹 Verifikasi permintaan bantuan melalui kanal resmi.
⚠️ Ingat: Kebocoran data tidak otomatis berarti dana kripto Anda telah disusupi, tetapi informasi pribadi yang terekspos dapat membuat penipuan tertarget lebih meyakinkan.
🔒 Lindungi identitas Anda. Amankan akun Anda. Tetap SAFU!
📌 Referensi:
• BeInCrypto — CZ Membagikan Cara agar Tetap SAFU saat Gelombang Kebocoran Data Kripto Melanda 4 Perusahaan Besar, 28 Oktober 2026:
• Peringatan keamanan CZ yang dilaporkan di X, 23 Oktober 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🚨 CZ MEMPERINGATKAN: KEBOCORAN DATA MENIMBULKAN RISIKO SERIUS BAGI KEAMANAN KRIPTO! 🔐
🇺🇸🌐 Pendiri Binance Changpeng Zhao (CZ) memperingatkan bahwa data pribadi yang bocor dapat membuat pengguna mata uang kripto rentan terhadap penipuan phishing, serangan SIM swapping, rekayasa sosial, bahkan ancaman di dunia nyata.
Laporan terbaru tentang pembobolan data kembali memicu kekhawatiran tentang bagaimana pelaku kejahatan dapat memanfaatkan nama, alamat email, dan nomor telepon yang bocor untuk menargetkan investor kripto.
🛡️ Cara agar Tetap SAFU:
🔹 Gunakan alamat email unik dan kata sandi yang kuat untuk setiap bursa.
🔹 Utamakan passkey, kunci keamanan perangkat keras, atau aplikasi autentikator dibandingkan 2FA berbasis SMS.
🔹 Jangan pernah mengeklik tautan mencurigakan atau membagikan kata sandi, kunci privat, maupun frasa pemulihan.
🔹 Aktifkan daftar putih alamat penarikan dan perlindungan anti-phishing jika tersedia.
🔹 Verifikasi permintaan bantuan melalui kanal resmi.
⚠️ Ingat: Kebocoran data tidak otomatis berarti dana kripto Anda telah disusupi, tetapi informasi pribadi yang terekspos dapat membuat penipuan tertarget lebih meyakinkan.
🔒 Lindungi identitas Anda. Amankan akun Anda. Tetap SAFU!
📌 Referensi:
• BeInCrypto — CZ Membagikan Cara agar Tetap SAFU saat Gelombang Kebocoran Data Kripto Melanda 4 Perusahaan Besar, 28 Oktober 2026:
• Peringatan keamanan CZ yang dilaporkan di X, 23 Oktober 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🇺🇸🌐 Pendiri Binance Changpeng Zhao (CZ) memperingatkan bahwa data pribadi yang bocor dapat membuat pengguna mata uang kripto rentan terhadap penipuan phishing, serangan SIM swapping, rekayasa sosial, bahkan ancaman di dunia nyata.
Laporan terbaru tentang pembobolan data kembali memicu kekhawatiran tentang bagaimana pelaku kejahatan dapat memanfaatkan nama, alamat email, dan nomor telepon yang bocor untuk menargetkan investor kripto.
🛡️ Cara agar Tetap SAFU:
🔹 Gunakan alamat email unik dan kata sandi yang kuat untuk setiap bursa.
🔹 Utamakan passkey, kunci keamanan perangkat keras, atau aplikasi autentikator dibandingkan 2FA berbasis SMS.
🔹 Jangan pernah mengeklik tautan mencurigakan atau membagikan kata sandi, kunci privat, maupun frasa pemulihan.
🔹 Aktifkan daftar putih alamat penarikan dan perlindungan anti-phishing jika tersedia.
🔹 Verifikasi permintaan bantuan melalui kanal resmi.
⚠️ Ingat: Kebocoran data tidak otomatis berarti dana kripto Anda telah disusupi, tetapi informasi pribadi yang terekspos dapat membuat penipuan tertarget lebih meyakinkan.
🔒 Lindungi identitas Anda. Amankan akun Anda. Tetap SAFU!
📌 Referensi:
• BeInCrypto — CZ Membagikan Cara agar Tetap SAFU saat Gelombang Kebocoran Data Kripto Melanda 4 Perusahaan Besar, 28 Oktober 2026:
• Peringatan keamanan CZ yang dilaporkan di X, 23 Oktober 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
690

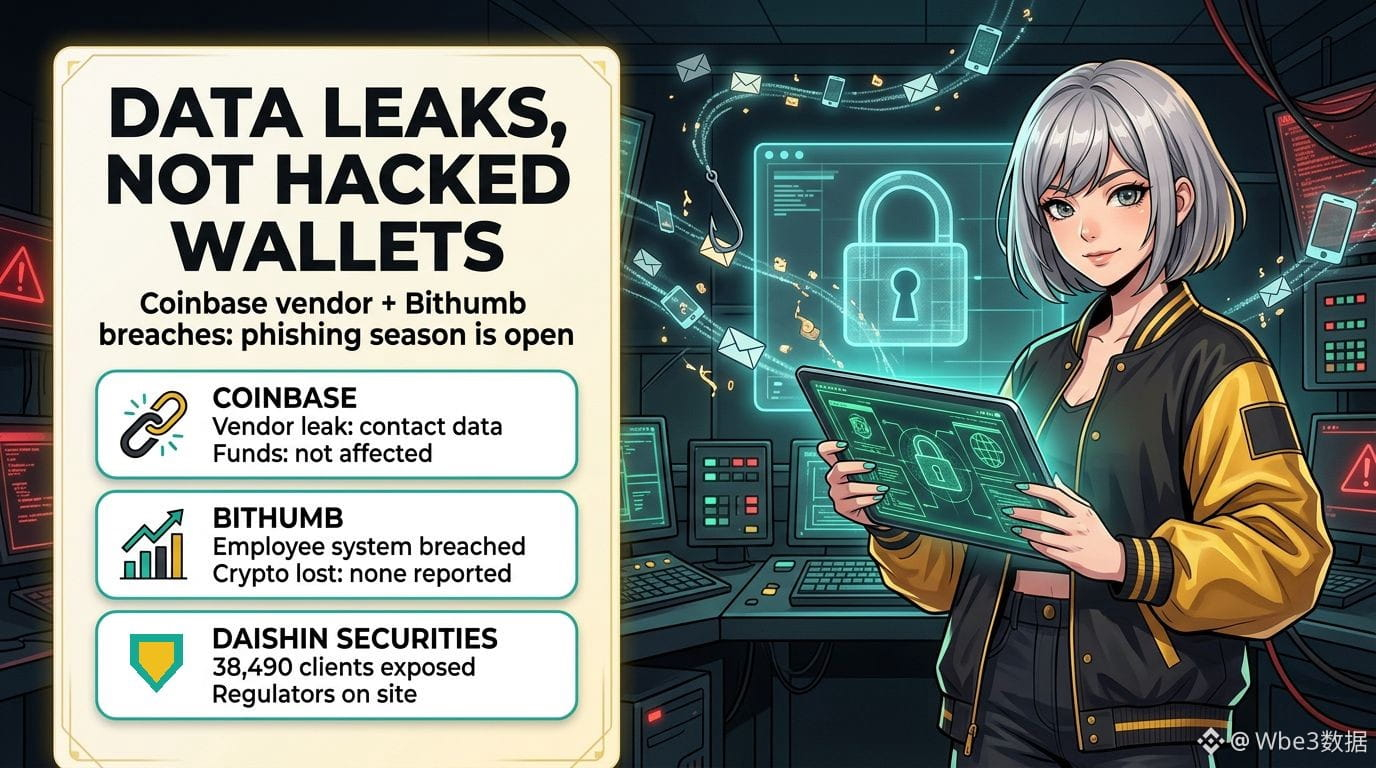
Dua insiden kebocoran data bursa dalam sehari, dan koin Anda bukan target sebenarnya. Kotak masuk Anda.
Berikut yang benar-benar kita ketahui hingga hari Rabu:
• Coinbase: Amplitude, vendor analitik yang digunakan Coinbase, mengalami insiden keamanan yang mengekspos data kontak sejumlah pelanggan yang disebut Coinbase sebagai "sebagian kecil". Coinbase menyatakan tidak ada akses tanpa izin ke sistemnya sendiri dan dana pelanggan tidak terdampak. Seorang peneliti keamanan mengklaim lebih dari 70.000 pengguna terdampak, tetapi Coinbase belum mengonfirmasi jumlah berapa pun, jadi anggap angka tersebut belum terverifikasi.
• Bithumb: Bursa terbesar kedua di Korea Selatan itu menyatakan bahwa pihak luar membobol sistem seluler internal karyawan dan mengambil informasi pribadi. Bithumb menyatakan sistem tersebut terpisah dari sistem perdagangan, tidak ada kripto yang hilang, dan pihaknya masih memeriksa apakah data anggota ikut terlibat.
• Gambaran yang lebih luas: Daishin Securities menyatakan bahwa data 38.490 klien bocor dalam serangan terpisah. Regulator keuangan Korea mengadakan rapat darurat hari ini dan mengirim inspektur ke lokasi.
Mengapa ini penting: nama, email, dan nomor telepon yang bocor jarang langsung menguras dompet. Namun, data itu menjadi bahan bakar gelombang berikutnya: panggilan "layanan dukungan" yang sudah tahu nama Anda, email pemberitahuan kebocoran palsu, dan upaya pengambilalihan nomor SIM.
Daftar periksa untuk minggu ini:
1. Aktifkan kode anti-phishing dan daftar putih penarikan di setiap bursa yang Anda gunakan.
2. Ganti 2FA SMS dengan passkey atau kunci perangkat keras jika memungkinkan.
3. Minta PIN untuk pemindahan nomor dari operator seluler Anda.
4. Anggap siapa pun yang menghubungi Anda tentang "masalah keamanan" sebagai penipu. Layanan dukungan resmi tidak pernah meminta kode, kata sandi, atau frasa pemulihan.
Pernahkah Anda menerima pesan phishing yang tahu terlalu banyak tentang diri Anda?
#CryptoSecurity #Phishing #DataBreach
Bukan nasihat keuangan.
Dua insiden kebocoran data bursa dalam sehari, dan koin Anda bukan target sebenarnya. Kotak masuk Anda.
Berikut yang benar-benar kita ketahui hingga hari Rabu:
• Coinbase: Amplitude, vendor analitik yang digunakan Coinbase, mengalami insiden keamanan yang mengekspos data kontak sejumlah pelanggan yang disebut Coinbase sebagai "sebagian kecil". Coinbase menyatakan tidak ada akses tanpa izin ke sistemnya sendiri dan dana pelanggan tidak terdampak. Seorang peneliti keamanan mengklaim lebih dari 70.000 pengguna terdampak, tetapi Coinbase belum mengonfirmasi jumlah berapa pun, jadi anggap angka tersebut belum terverifikasi.
• Bithumb: Bursa terbesar kedua di Korea Selatan itu menyatakan bahwa pihak luar membobol sistem seluler internal karyawan dan mengambil informasi pribadi. Bithumb menyatakan sistem tersebut terpisah dari sistem perdagangan, tidak ada kripto yang hilang, dan pihaknya masih memeriksa apakah data anggota ikut terlibat.
• Gambaran yang lebih luas: Daishin Securities menyatakan bahwa data 38.490 klien bocor dalam serangan terpisah. Regulator keuangan Korea mengadakan rapat darurat hari ini dan mengirim inspektur ke lokasi.
Mengapa ini penting: nama, email, dan nomor telepon yang bocor jarang langsung menguras dompet. Namun, data itu menjadi bahan bakar gelombang berikutnya: panggilan "layanan dukungan" yang sudah tahu nama Anda, email pemberitahuan kebocoran palsu, dan upaya pengambilalihan nomor SIM.
Daftar periksa untuk minggu ini:
1. Aktifkan kode anti-phishing dan daftar putih penarikan di setiap bursa yang Anda gunakan.
2. Ganti 2FA SMS dengan passkey atau kunci perangkat keras jika memungkinkan.
3. Minta PIN untuk pemindahan nomor dari operator seluler Anda.
4. Anggap siapa pun yang menghubungi Anda tentang "masalah keamanan" sebagai penipu. Layanan dukungan resmi tidak pernah meminta kode, kata sandi, atau frasa pemulihan.
Pernahkah Anda menerima pesan phishing yang tahu terlalu banyak tentang diri Anda?
#CryptoSecurity #Phishing #DataBreach
Bukan nasihat keuangan.
Berikut yang benar-benar kita ketahui hingga hari Rabu:
• Coinbase: Amplitude, vendor analitik yang digunakan Coinbase, mengalami insiden keamanan yang mengekspos data kontak sejumlah pelanggan yang disebut Coinbase sebagai "sebagian kecil". Coinbase menyatakan tidak ada akses tanpa izin ke sistemnya sendiri dan dana pelanggan tidak terdampak. Seorang peneliti keamanan mengklaim lebih dari 70.000 pengguna terdampak, tetapi Coinbase belum mengonfirmasi jumlah berapa pun, jadi anggap angka tersebut belum terverifikasi.
• Bithumb: Bursa terbesar kedua di Korea Selatan itu menyatakan bahwa pihak luar membobol sistem seluler internal karyawan dan mengambil informasi pribadi. Bithumb menyatakan sistem tersebut terpisah dari sistem perdagangan, tidak ada kripto yang hilang, dan pihaknya masih memeriksa apakah data anggota ikut terlibat.
• Gambaran yang lebih luas: Daishin Securities menyatakan bahwa data 38.490 klien bocor dalam serangan terpisah. Regulator keuangan Korea mengadakan rapat darurat hari ini dan mengirim inspektur ke lokasi.
Mengapa ini penting: nama, email, dan nomor telepon yang bocor jarang langsung menguras dompet. Namun, data itu menjadi bahan bakar gelombang berikutnya: panggilan "layanan dukungan" yang sudah tahu nama Anda, email pemberitahuan kebocoran palsu, dan upaya pengambilalihan nomor SIM.
Daftar periksa untuk minggu ini:
1. Aktifkan kode anti-phishing dan daftar putih penarikan di setiap bursa yang Anda gunakan.
2. Ganti 2FA SMS dengan passkey atau kunci perangkat keras jika memungkinkan.
3. Minta PIN untuk pemindahan nomor dari operator seluler Anda.
4. Anggap siapa pun yang menghubungi Anda tentang "masalah keamanan" sebagai penipu. Layanan dukungan resmi tidak pernah meminta kode, kata sandi, atau frasa pemulihan.
Pernahkah Anda menerima pesan phishing yang tahu terlalu banyak tentang diri Anda?
#CryptoSecurity #Phishing #DataBreach
Bukan nasihat keuangan.
67

·
--
🚨 $HAEDAL TERUNGKAP: KEBocoran DATA BESAR MENGGUNCANG EKOSISTEM KRIPTO KOREA SELATAN 📉
📊 Kebocoran di Bithumb, ditambah insiden kebocoran di Daishin dan Mirae, menyoroti kerentanan sistemik pada lapisan keuangan digital di kawasan ini. Para pemain institusional sudah menyesuaikan eksposur mereka, mengantisipasi aksi sapu likuiditas saat investor bermodal besar mungkin melepas token terkait. 📌 $HAEDAL , $HUMA , dan $AIN berada di pinggiran pengawasan regulasi yang semakin ketat, yang dapat mempersempit arus modal dan menekan valuasi.
🦈 Dengan regulator yang mendesak penguatan pertahanan, sentimen pasar mungkin beralih bearish, memicu koreksi jangka pendek pada aset-aset terdampak. ⚡ Apakah Anda memperketat manajemen risiko atau mencari peluang masuk secara kontrarian setelah dampak ini? 💬
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
🚨 $HAEDAL TERUNGKAP: KEBocoran DATA BESAR MENGGUNCANG EKOSISTEM KRIPTO KOREA SELATAN 📉
📊 Kebocoran di Bithumb, ditambah insiden kebocoran di Daishin dan Mirae, menyoroti kerentanan sistemik pada lapisan keuangan digital di kawasan ini. Para pemain institusional sudah menyesuaikan eksposur mereka, mengantisipasi aksi sapu likuiditas saat investor bermodal besar mungkin melepas token terkait. 📌 $HAEDAL , $HUMA , dan $AIN berada di pinggiran pengawasan regulasi yang semakin ketat, yang dapat mempersempit arus modal dan menekan valuasi.
🦈 Dengan regulator yang mendesak penguatan pertahanan, sentimen pasar mungkin beralih bearish, memicu koreksi jangka pendek pada aset-aset terdampak. ⚡ Apakah Anda memperketat manajemen risiko atau mencari peluang masuk secara kontrarian setelah dampak ini? 💬
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
📊 Kebocoran di Bithumb, ditambah insiden kebocoran di Daishin dan Mirae, menyoroti kerentanan sistemik pada lapisan keuangan digital di kawasan ini. Para pemain institusional sudah menyesuaikan eksposur mereka, mengantisipasi aksi sapu likuiditas saat investor bermodal besar mungkin melepas token terkait. 📌 $HAEDAL , $HUMA , dan $AIN berada di pinggiran pengawasan regulasi yang semakin ketat, yang dapat mempersempit arus modal dan menekan valuasi.
🦈 Dengan regulator yang mendesak penguatan pertahanan, sentimen pasar mungkin beralih bearish, memicu koreksi jangka pendek pada aset-aset terdampak. ⚡ Apakah Anda memperketat manajemen risiko atau mencari peluang masuk secara kontrarian setelah dampak ini? 💬
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
18


#KeystoneWebsiteBreachExposesBuyersShippingAddresses
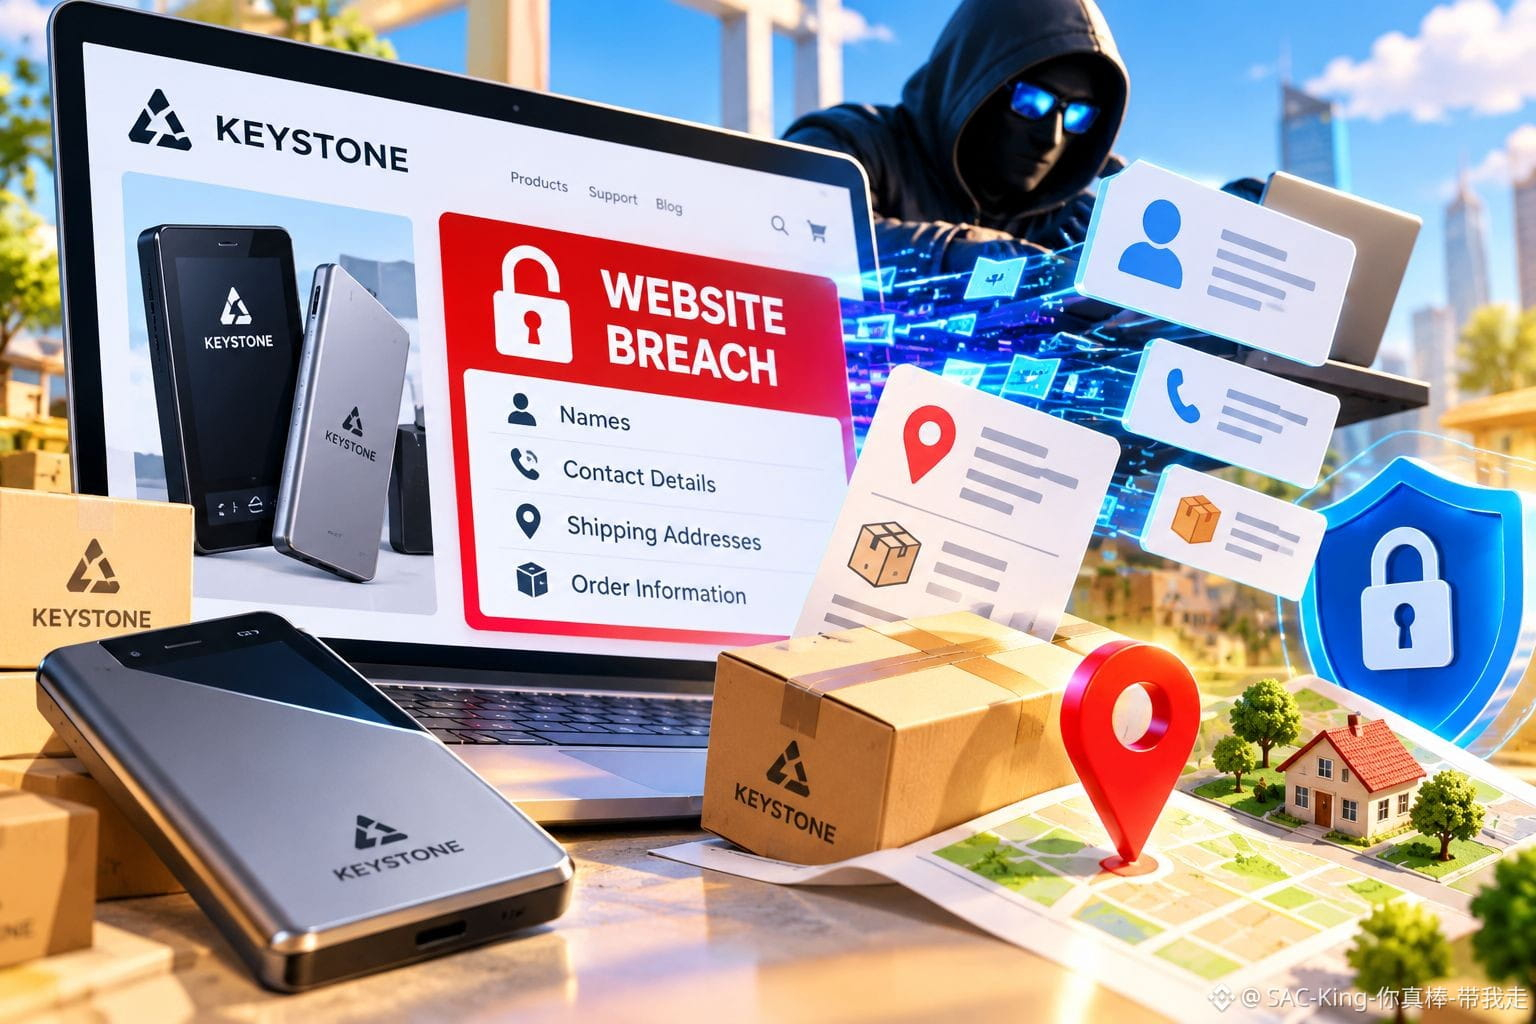
🔐⚠️ Kebocoran Situs Keystone Mengungkap Alamat Pengiriman Pembeli Kripto ⚠️🔐
Terkadang, risiko keamanan terbesar bukan berada di dalam dompet Anda. Melainkan alamat tempat Anda menyimpannya.
Keystone, produsen dompet perangkat keras mata uang kripto, mengungkapkan bahwa situs webnya mengalami kebocoran yang mengekspos nama, detail kontak, alamat pengiriman, dan informasi pesanan pelanggan.
Perusahaan mendeteksi akses tanpa izin pada 20 Oktober dan mengonfirmasi terungkapnya data tersebut pada 23 Oktober 2026, setelah meninjau aktivitas yang melibatkan toko mereka yang menggunakan Shopify.
Keystone menyatakan bahwa detail pembayaran, frasa pemulihan, kunci privat, dan kata sandi dompet tidak terekspos. Perusahaan telah memblokir akses tanpa izin, memperbaiki kerentanan, dan mulai memberi tahu pelanggan yang terdampak. Jumlah pengguna yang terdampak belum diungkapkan.
Namun, inilah kekhawatiran yang lebih besar: mengetahui identitas, alamat rumah, dan pembelian dompet perangkat keras seseorang dapat membantu penjahat menyusun serangan phishing yang meyakinkan atau bahkan menargetkan pemilik kripto di dunia nyata.
Pendapat saya: Penyimpanan mandiri memberi Anda kendali atas kripto, tetapi tidak dapat melindungi informasi pribadi yang bocor dari layanan pihak ketiga. Keamanan Anda hanya sekuat mata rantai terlemah yang menghubungkan aset digital dengan identitas asli Anda.
Jika Anda pernah membeli dari Keystone, verifikasi pemberitahuan melalui kanal resmi, abaikan tawaran pengembalian dana atau penggantian yang tidak diminta, dan jangan pernah membagikan frasa pemulihan Anda. Agen dukungan resmi tidak akan pernah memerlukannya.
Keamanan kripto yang sesungguhnya berarti melindungi aset sekaligus informasi pribadi yang dapat menjadikan Anda sasaran.
Haruskah perusahaan dompet perangkat keras diwajibkan mematuhi standar penghapusan data yang lebih ketat setelah pesanan pelanggan selesai?
Penafian: Unggahan ini hanya untuk tujuan edukasi dan bukan merupakan saran keuangan atau keamanan.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Kebocoran Situs Keystone Mengungkap Alamat Pengiriman Pembeli Kripto ⚠️🔐
Terkadang, risiko keamanan terbesar bukan berada di dalam dompet Anda. Melainkan alamat tempat Anda menyimpannya.
Keystone, produsen dompet perangkat keras mata uang kripto, mengungkapkan bahwa situs webnya mengalami kebocoran yang mengekspos nama, detail kontak, alamat pengiriman, dan informasi pesanan pelanggan.
Perusahaan mendeteksi akses tanpa izin pada 20 Oktober dan mengonfirmasi terungkapnya data tersebut pada 23 Oktober 2026, setelah meninjau aktivitas yang melibatkan toko mereka yang menggunakan Shopify.
Keystone menyatakan bahwa detail pembayaran, frasa pemulihan, kunci privat, dan kata sandi dompet tidak terekspos. Perusahaan telah memblokir akses tanpa izin, memperbaiki kerentanan, dan mulai memberi tahu pelanggan yang terdampak. Jumlah pengguna yang terdampak belum diungkapkan.
Namun, inilah kekhawatiran yang lebih besar: mengetahui identitas, alamat rumah, dan pembelian dompet perangkat keras seseorang dapat membantu penjahat menyusun serangan phishing yang meyakinkan atau bahkan menargetkan pemilik kripto di dunia nyata.
Pendapat saya: Penyimpanan mandiri memberi Anda kendali atas kripto, tetapi tidak dapat melindungi informasi pribadi yang bocor dari layanan pihak ketiga. Keamanan Anda hanya sekuat mata rantai terlemah yang menghubungkan aset digital dengan identitas asli Anda.
Jika Anda pernah membeli dari Keystone, verifikasi pemberitahuan melalui kanal resmi, abaikan tawaran pengembalian dana atau penggantian yang tidak diminta, dan jangan pernah membagikan frasa pemulihan Anda. Agen dukungan resmi tidak akan pernah memerlukannya.
Keamanan kripto yang sesungguhnya berarti melindungi aset sekaligus informasi pribadi yang dapat menjadikan Anda sasaran.
Haruskah perusahaan dompet perangkat keras diwajibkan mematuhi standar penghapusan data yang lebih ketat setelah pesanan pelanggan selesai?
Penafian: Unggahan ini hanya untuk tujuan edukasi dan bukan merupakan saran keuangan atau keamanan.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
🔐⚠️ Kebocoran Situs Keystone Mengungkap Alamat Pengiriman Pembeli Kripto ⚠️🔐
Terkadang, risiko keamanan terbesar bukan berada di dalam dompet Anda. Melainkan alamat tempat Anda menyimpannya.
Keystone, produsen dompet perangkat keras mata uang kripto, mengungkapkan bahwa situs webnya mengalami kebocoran yang mengekspos nama, detail kontak, alamat pengiriman, dan informasi pesanan pelanggan.
Perusahaan mendeteksi akses tanpa izin pada 20 Oktober dan mengonfirmasi terungkapnya data tersebut pada 23 Oktober 2026, setelah meninjau aktivitas yang melibatkan toko mereka yang menggunakan Shopify.
Keystone menyatakan bahwa detail pembayaran, frasa pemulihan, kunci privat, dan kata sandi dompet tidak terekspos. Perusahaan telah memblokir akses tanpa izin, memperbaiki kerentanan, dan mulai memberi tahu pelanggan yang terdampak. Jumlah pengguna yang terdampak belum diungkapkan.
Namun, inilah kekhawatiran yang lebih besar: mengetahui identitas, alamat rumah, dan pembelian dompet perangkat keras seseorang dapat membantu penjahat menyusun serangan phishing yang meyakinkan atau bahkan menargetkan pemilik kripto di dunia nyata.
Pendapat saya: Penyimpanan mandiri memberi Anda kendali atas kripto, tetapi tidak dapat melindungi informasi pribadi yang bocor dari layanan pihak ketiga. Keamanan Anda hanya sekuat mata rantai terlemah yang menghubungkan aset digital dengan identitas asli Anda.
Jika Anda pernah membeli dari Keystone, verifikasi pemberitahuan melalui kanal resmi, abaikan tawaran pengembalian dana atau penggantian yang tidak diminta, dan jangan pernah membagikan frasa pemulihan Anda. Agen dukungan resmi tidak akan pernah memerlukannya.
Keamanan kripto yang sesungguhnya berarti melindungi aset sekaligus informasi pribadi yang dapat menjadikan Anda sasaran.
Haruskah perusahaan dompet perangkat keras diwajibkan mematuhi standar penghapusan data yang lebih ketat setelah pesanan pelanggan selesai?
Penafian: Unggahan ini hanya untuk tujuan edukasi dan bukan merupakan saran keuangan atau keamanan.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
286

·
--
Keystone Wallet mengalami kebocoran data, menambah tekanan pada sektor dompet perangkat keras
Pada 20 Oktober, akses tanpa izin ke situs web Keystone mengekspos nama pelanggan, detail kontak, alamat pengiriman, dan informasi pesanan, termasuk produk yang dibeli dan harganya.
Perusahaan mengonfirmasi bahwa data kartu pembayaran, detail rekening bank, kata sandi dompet, frasa pemulihan, dan kunci privat tidak terdampak.
Keystone telah memblokir penyusupan tersebut, menambal kerentanan, memulai penyelidikan, dan menghubungi pelanggan yang terdampak.
Insiden ini menyusul kebocoran baru-baru ini di Ledger—yang perangkatnya dimodifikasi melalui saluran distribusi di Asia Tenggara—dan Trezor, tempat kebocoran dari penyedia logistik mengekspos data lebih dari 80.000 pelanggan.
Langkah apa yang sebaiknya diambil penyedia dompet perangkat keras untuk melindungi data pengguna di luar perangkat itu sendiri?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
Keystone Wallet mengalami kebocoran data, menambah tekanan pada sektor dompet perangkat keras
Pada 20 Oktober, akses tanpa izin ke situs web Keystone mengekspos nama pelanggan, detail kontak, alamat pengiriman, dan informasi pesanan, termasuk produk yang dibeli dan harganya.
Perusahaan mengonfirmasi bahwa data kartu pembayaran, detail rekening bank, kata sandi dompet, frasa pemulihan, dan kunci privat tidak terdampak.
Keystone telah memblokir penyusupan tersebut, menambal kerentanan, memulai penyelidikan, dan menghubungi pelanggan yang terdampak.
Insiden ini menyusul kebocoran baru-baru ini di Ledger—yang perangkatnya dimodifikasi melalui saluran distribusi di Asia Tenggara—dan Trezor, tempat kebocoran dari penyedia logistik mengekspos data lebih dari 80.000 pelanggan.
Langkah apa yang sebaiknya diambil penyedia dompet perangkat keras untuk melindungi data pengguna di luar perangkat itu sendiri?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
Pada 20 Oktober, akses tanpa izin ke situs web Keystone mengekspos nama pelanggan, detail kontak, alamat pengiriman, dan informasi pesanan, termasuk produk yang dibeli dan harganya.
Perusahaan mengonfirmasi bahwa data kartu pembayaran, detail rekening bank, kata sandi dompet, frasa pemulihan, dan kunci privat tidak terdampak.
Keystone telah memblokir penyusupan tersebut, menambal kerentanan, memulai penyelidikan, dan menghubungi pelanggan yang terdampak.
Insiden ini menyusul kebocoran baru-baru ini di Ledger—yang perangkatnya dimodifikasi melalui saluran distribusi di Asia Tenggara—dan Trezor, tempat kebocoran dari penyedia logistik mengekspos data lebih dari 80.000 pelanggan.
Langkah apa yang sebaiknya diambil penyedia dompet perangkat keras untuk melindungi data pengguna di luar perangkat itu sendiri?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
1
42

·
--
🚨 $BTC PERINGATAN: LOG TRANSAKSI PUBLIK TERUNGKAP DALAM KEBOCORAN CLOUD! 💥
📊 Feed transaksi publik sebuah bursa besar diambil dari TiDB Cloud, layanan data yang digunakan untuk analitik on-chain. 🦈 Kebocoran ini hanya mencakup log yang memang dapat dilihat publik—kunci privat, kata sandi, dan saldo pengguna tidak tersentuh. ⚡ Meski begitu, snapshot tersebut memberi para investor besar gambaran tentang arus order yang seharusnya tetap tersembunyi, sehingga membuka peluang singkat untuk menyapu likuiditas. 📌 Trader sebaiknya memantau lonjakan volume berikutnya; aksi jual mendadak bisa jadi merupakan reaksi terhadap data yang bocor.
💬 Bagaimana Anda akan menyesuaikan posisi sekarang setelah buku besar publik untuk sementara menjadi transparan? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
🚨 $BTC PERINGATAN: LOG TRANSAKSI PUBLIK TERUNGKAP DALAM KEBOCORAN CLOUD! 💥
📊 Feed transaksi publik sebuah bursa besar diambil dari TiDB Cloud, layanan data yang digunakan untuk analitik on-chain. 🦈 Kebocoran ini hanya mencakup log yang memang dapat dilihat publik—kunci privat, kata sandi, dan saldo pengguna tidak tersentuh. ⚡ Meski begitu, snapshot tersebut memberi para investor besar gambaran tentang arus order yang seharusnya tetap tersembunyi, sehingga membuka peluang singkat untuk menyapu likuiditas. 📌 Trader sebaiknya memantau lonjakan volume berikutnya; aksi jual mendadak bisa jadi merupakan reaksi terhadap data yang bocor.
💬 Bagaimana Anda akan menyesuaikan posisi sekarang setelah buku besar publik untuk sementara menjadi transparan? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
📊 Feed transaksi publik sebuah bursa besar diambil dari TiDB Cloud, layanan data yang digunakan untuk analitik on-chain. 🦈 Kebocoran ini hanya mencakup log yang memang dapat dilihat publik—kunci privat, kata sandi, dan saldo pengguna tidak tersentuh. ⚡ Meski begitu, snapshot tersebut memberi para investor besar gambaran tentang arus order yang seharusnya tetap tersembunyi, sehingga membuka peluang singkat untuk menyapu likuiditas. 📌 Trader sebaiknya memantau lonjakan volume berikutnya; aksi jual mendadak bisa jadi merupakan reaksi terhadap data yang bocor.
💬 Bagaimana Anda akan menyesuaikan posisi sekarang setelah buku besar publik untuk sementara menjadi transparan? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
4

·
--
KEBOCORAN DATA MENYANGKUT 13K DOMPET 🚨 $COTI $AVNT $AKE DI PINGGIRAN 📉
Arus baru saja mendapatkan lapisan turbulensi segar. Pelanggaran pada vektor pengiriman Trezor memunculkan 13.689 catatan pengguna—nama, email, ponsel, alamat. Ini bukan serangan terhadap protokol inti, tapi ini adalah pemerasan likuiditas klasik pada sentimen. Uang pintar membacanya sebagai lonjakan volatilitas jangka pendek, bukan pembatalan struktural.
Perangkat tetap aman, tetapi pasar langsung menilai ulang kepercayaan. Harapkan penawaran yang lebih hati-hati di bawah $COTI , $AVNT , dan $AKE saat para trader mencerna kebisingan ini. Permainan sesungguhnya adalah mengamati pengisian inefisiensi yang tak terhindarkan—sapuan likuiditas rendah sebelum setiap pemulihan yang berarti.
Bagaimana Anda memposisikan risiko Anda di sekitar peristiwa data ini? Apakah ini peluang buy-the-dip atau alasan untuk menyingkir sampai struktur mengonfirmasi arah? 🧐
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
KEBOCORAN DATA MENYANGKUT 13K DOMPET 🚨 $COTI $AVNT $AKE DI PINGGIRAN 📉
Arus baru saja mendapatkan lapisan turbulensi segar. Pelanggaran pada vektor pengiriman Trezor memunculkan 13.689 catatan pengguna—nama, email, ponsel, alamat. Ini bukan serangan terhadap protokol inti, tapi ini adalah pemerasan likuiditas klasik pada sentimen. Uang pintar membacanya sebagai lonjakan volatilitas jangka pendek, bukan pembatalan struktural.
Perangkat tetap aman, tetapi pasar langsung menilai ulang kepercayaan. Harapkan penawaran yang lebih hati-hati di bawah $COTI , $AVNT , dan $AKE saat para trader mencerna kebisingan ini. Permainan sesungguhnya adalah mengamati pengisian inefisiensi yang tak terhindarkan—sapuan likuiditas rendah sebelum setiap pemulihan yang berarti.
Bagaimana Anda memposisikan risiko Anda di sekitar peristiwa data ini? Apakah ini peluang buy-the-dip atau alasan untuk menyingkir sampai struktur mengonfirmasi arah? 🧐
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
Arus baru saja mendapatkan lapisan turbulensi segar. Pelanggaran pada vektor pengiriman Trezor memunculkan 13.689 catatan pengguna—nama, email, ponsel, alamat. Ini bukan serangan terhadap protokol inti, tapi ini adalah pemerasan likuiditas klasik pada sentimen. Uang pintar membacanya sebagai lonjakan volatilitas jangka pendek, bukan pembatalan struktural.
Perangkat tetap aman, tetapi pasar langsung menilai ulang kepercayaan. Harapkan penawaran yang lebih hati-hati di bawah $COTI , $AVNT , dan $AKE saat para trader mencerna kebisingan ini. Permainan sesungguhnya adalah mengamati pengisian inefisiensi yang tak terhindarkan—sapuan likuiditas rendah sebelum setiap pemulihan yang berarti.
Bagaimana Anda memposisikan risiko Anda di sekitar peristiwa data ini? Apakah ini peluang buy-the-dip atau alasan untuk menyingkir sampai struktur mengonfirmasi arah? 🧐
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
201

·
--
🚨 $SFP BREACH EXPOSES 40K USERS — TRUST LINES CRACKING? 🛑
🛡️ SafePal baru saja mengungkap adanya kebocoran data yang membocorkan nama, alamat rumah, dan nomor telepon dari hampir 40.000 pelanggan. Celah tersebut ada pada plugin pelacakan pesanan selama lebih dari satu tahun, sehingga memberikan akses tidak sah ke detail pesanan yang sensitif. 🔍 Dengan 30+ situs phishing yang terkait dengan data curian, ini bukan kebocoran kecil — ini adalah upaya pengumpulan identitas pemegang dompet yang terarah.
📉 Untuk token, sentimen adalah korban utamanya di sini. Merek dompet perangkat keras menjual satu hal: perlindungan yang sulit ditembus. Ketika narasi itu retak, arus modal bergerak cepat, dan $SFP kemungkinan akan merasakan gesekannya lama setelah berita utama mereda. ⚠️ Ini memunculkan pertanyaan yang lebih tajam tentang plugin pihak ketiga dalam tumpukan kustodi — di mana sebenarnya kepercayaan Anda bersemayam?
💬 Apakah Anda sedang mengaudit ulang pengaturan keamanan Anda setelah ini, atau kebocoran seperti ini tidak mengubah apa pun tentang keyakinan Anda pada dompet perangkat keras? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
🚨 $SFP BREACH EXPOSES 40K USERS — TRUST LINES CRACKING? 🛑
🛡️ SafePal baru saja mengungkap adanya kebocoran data yang membocorkan nama, alamat rumah, dan nomor telepon dari hampir 40.000 pelanggan. Celah tersebut ada pada plugin pelacakan pesanan selama lebih dari satu tahun, sehingga memberikan akses tidak sah ke detail pesanan yang sensitif. 🔍 Dengan 30+ situs phishing yang terkait dengan data curian, ini bukan kebocoran kecil — ini adalah upaya pengumpulan identitas pemegang dompet yang terarah.
📉 Untuk token, sentimen adalah korban utamanya di sini. Merek dompet perangkat keras menjual satu hal: perlindungan yang sulit ditembus. Ketika narasi itu retak, arus modal bergerak cepat, dan $SFP kemungkinan akan merasakan gesekannya lama setelah berita utama mereda. ⚠️ Ini memunculkan pertanyaan yang lebih tajam tentang plugin pihak ketiga dalam tumpukan kustodi — di mana sebenarnya kepercayaan Anda bersemayam?
💬 Apakah Anda sedang mengaudit ulang pengaturan keamanan Anda setelah ini, atau kebocoran seperti ini tidak mengubah apa pun tentang keyakinan Anda pada dompet perangkat keras? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
🛡️ SafePal baru saja mengungkap adanya kebocoran data yang membocorkan nama, alamat rumah, dan nomor telepon dari hampir 40.000 pelanggan. Celah tersebut ada pada plugin pelacakan pesanan selama lebih dari satu tahun, sehingga memberikan akses tidak sah ke detail pesanan yang sensitif. 🔍 Dengan 30+ situs phishing yang terkait dengan data curian, ini bukan kebocoran kecil — ini adalah upaya pengumpulan identitas pemegang dompet yang terarah.
📉 Untuk token, sentimen adalah korban utamanya di sini. Merek dompet perangkat keras menjual satu hal: perlindungan yang sulit ditembus. Ketika narasi itu retak, arus modal bergerak cepat, dan $SFP kemungkinan akan merasakan gesekannya lama setelah berita utama mereda. ⚠️ Ini memunculkan pertanyaan yang lebih tajam tentang plugin pihak ketiga dalam tumpukan kustodi — di mana sebenarnya kepercayaan Anda bersemayam?
💬 Apakah Anda sedang mengaudit ulang pengaturan keamanan Anda setelah ini, atau kebocoran seperti ini tidak mengubah apa pun tentang keyakinan Anda pada dompet perangkat keras? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
94

·
--
Revolut melakukan blunder! Perusahaan fintech ini ternyata tertipu oleh permintaan palsu yang mengaku dari pemerintah, sehingga mengekspos informasi paspor pengguna dan seluruh riwayat transaksi Bitcoin mereka. Meski mereka bilang hanya "terbatas" pengguna yang terdampak, ini sungguh keterlaluan!
Karena masalah keamanan data, orang-orang kembali membahas pentingnya dompet terdesentralisasi. Dalam jangka pendek, mungkin beberapa pengguna mulai memindahkan aset mereka dari Revolut; tetapi dalam jangka panjang, ini justru bisa mendorong kesadaran tentang self-custody (penyimpanan mandiri).
#DataBreach #CryptoSecurity $BTC
Revolut melakukan blunder! Perusahaan fintech ini ternyata tertipu oleh permintaan palsu yang mengaku dari pemerintah, sehingga mengekspos informasi paspor pengguna dan seluruh riwayat transaksi Bitcoin mereka. Meski mereka bilang hanya "terbatas" pengguna yang terdampak, ini sungguh keterlaluan!
Karena masalah keamanan data, orang-orang kembali membahas pentingnya dompet terdesentralisasi. Dalam jangka pendek, mungkin beberapa pengguna mulai memindahkan aset mereka dari Revolut; tetapi dalam jangka panjang, ini justru bisa mendorong kesadaran tentang self-custody (penyimpanan mandiri).
#DataBreach #CryptoSecurity $BTC
Karena masalah keamanan data, orang-orang kembali membahas pentingnya dompet terdesentralisasi. Dalam jangka pendek, mungkin beberapa pengguna mulai memindahkan aset mereka dari Revolut; tetapi dalam jangka panjang, ini justru bisa mendorong kesadaran tentang self-custody (penyimpanan mandiri).
#DataBreach #CryptoSecurity $BTC
108
·
--
🚨 Email Pemerintah Palsu & Revolut: Peringatan Keamanan Data yang Serius
Kontroversi siber baru yang melibatkan Revolut menimbulkan pertanyaan tentang bagaimana lembaga keuangan memverifikasi permintaan pemerintah yang sensitif.
Laporan yang beredar di internet menunjukkan bahwa email/permintaan pemerintah palsu mungkin telah digunakan untuk memperoleh atau mengekspos informasi pelanggan yang sensitif. Meskipun cakupan dan detail lengkapnya masih perlu diverifikasi secara independen, situasi ini menyoroti pelajaran besar dalam keamanan siber:
🔐 Jangan pernah percaya sebuah email hanya karena terlihat resmi.
Untuk platform keuangan, bahkan permintaan bergaya pemerintah yang meyakinkan bisa menjadi berbahaya jika pemeriksaan identitas dan otorisasi tidak cukup kuat.
Mengapa ini penting 👇
💳 Platform keuangan menyimpan data pelanggan yang sangat sensitif.
📧 Pemalsuan identitas email dapat membuat permintaan penipuan terlihat sah.
🏦 Informasi KYC dapat menjadi nilai yang sangat berharga bagi pelaku.
🎣 Informasi yang bocor berpotensi mendukung serangan phishing dan rekayasa sosial yang ditargetkan.
Revolut sendiri menyarankan pengguna untuk memeriksa alamat pengirim yang mencurigakan dan menghubungi dukungan melalui aplikasi, bukan mempercayai komunikasi yang tidak terduga. �
Revolut
⚠️ Pertanyaan yang lebih besar:
Apakah bank dan perusahaan fintech harus memerlukan beberapa langkah verifikasi independen sebelum memberikan informasi pelanggan sebagai respons terhadap permintaan pemerintah?
🟢 YA — verifikasi harus wajib
🔴 Sistem saat ini sudah cukup
Menurut Anda apa? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Postingan ini membahas dugaan yang dilaporkan dan tidak menetapkan bahwa setiap klaim yang beredar di internet telah dikonfirmasi secara independen. Selalu verifikasi informasi melalui sumber resmi.*
🚨 Email Pemerintah Palsu & Revolut: Peringatan Keamanan Data yang Serius
Kontroversi siber baru yang melibatkan Revolut menimbulkan pertanyaan tentang bagaimana lembaga keuangan memverifikasi permintaan pemerintah yang sensitif.
Laporan yang beredar di internet menunjukkan bahwa email/permintaan pemerintah palsu mungkin telah digunakan untuk memperoleh atau mengekspos informasi pelanggan yang sensitif. Meskipun cakupan dan detail lengkapnya masih perlu diverifikasi secara independen, situasi ini menyoroti pelajaran besar dalam keamanan siber:
🔐 Jangan pernah percaya sebuah email hanya karena terlihat resmi.
Untuk platform keuangan, bahkan permintaan bergaya pemerintah yang meyakinkan bisa menjadi berbahaya jika pemeriksaan identitas dan otorisasi tidak cukup kuat.
Mengapa ini penting 👇
💳 Platform keuangan menyimpan data pelanggan yang sangat sensitif.
📧 Pemalsuan identitas email dapat membuat permintaan penipuan terlihat sah.
🏦 Informasi KYC dapat menjadi nilai yang sangat berharga bagi pelaku.
🎣 Informasi yang bocor berpotensi mendukung serangan phishing dan rekayasa sosial yang ditargetkan.
Revolut sendiri menyarankan pengguna untuk memeriksa alamat pengirim yang mencurigakan dan menghubungi dukungan melalui aplikasi, bukan mempercayai komunikasi yang tidak terduga. �
Revolut
⚠️ Pertanyaan yang lebih besar:
Apakah bank dan perusahaan fintech harus memerlukan beberapa langkah verifikasi independen sebelum memberikan informasi pelanggan sebagai respons terhadap permintaan pemerintah?
🟢 YA — verifikasi harus wajib
🔴 Sistem saat ini sudah cukup
Menurut Anda apa? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Postingan ini membahas dugaan yang dilaporkan dan tidak menetapkan bahwa setiap klaim yang beredar di internet telah dikonfirmasi secara independen. Selalu verifikasi informasi melalui sumber resmi.*
Kontroversi siber baru yang melibatkan Revolut menimbulkan pertanyaan tentang bagaimana lembaga keuangan memverifikasi permintaan pemerintah yang sensitif.
Laporan yang beredar di internet menunjukkan bahwa email/permintaan pemerintah palsu mungkin telah digunakan untuk memperoleh atau mengekspos informasi pelanggan yang sensitif. Meskipun cakupan dan detail lengkapnya masih perlu diverifikasi secara independen, situasi ini menyoroti pelajaran besar dalam keamanan siber:
🔐 Jangan pernah percaya sebuah email hanya karena terlihat resmi.
Untuk platform keuangan, bahkan permintaan bergaya pemerintah yang meyakinkan bisa menjadi berbahaya jika pemeriksaan identitas dan otorisasi tidak cukup kuat.
Mengapa ini penting 👇
💳 Platform keuangan menyimpan data pelanggan yang sangat sensitif.
📧 Pemalsuan identitas email dapat membuat permintaan penipuan terlihat sah.
🏦 Informasi KYC dapat menjadi nilai yang sangat berharga bagi pelaku.
🎣 Informasi yang bocor berpotensi mendukung serangan phishing dan rekayasa sosial yang ditargetkan.
Revolut sendiri menyarankan pengguna untuk memeriksa alamat pengirim yang mencurigakan dan menghubungi dukungan melalui aplikasi, bukan mempercayai komunikasi yang tidak terduga. �
Revolut
⚠️ Pertanyaan yang lebih besar:
Apakah bank dan perusahaan fintech harus memerlukan beberapa langkah verifikasi independen sebelum memberikan informasi pelanggan sebagai respons terhadap permintaan pemerintah?
🟢 YA — verifikasi harus wajib
🔴 Sistem saat ini sudah cukup
Menurut Anda apa? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Postingan ini membahas dugaan yang dilaporkan dan tidak menetapkan bahwa setiap klaim yang beredar di internet telah dikonfirmasi secara independen. Selalu verifikasi informasi melalui sumber resmi.*
80

🚨 Kebocoran data besar mengungkap 153 juta lisensi SIM yang ditawarkan untuk dijual
Sebuah laporan terbaru mengungkap dugaan kebocoran 153 juta lisensi SIM, yang diyakini dicuri dari sebuah perusahaan untuk verifikasi identitas. Insiden ini menyoroti meningkatnya risiko keamanan terkait penyimpanan informasi sensitif oleh pihak ketiga, sehingga membuatnya menjadi target menarik bagi pihak berbahaya.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Sumber: gizmodo.com
🚨 Kebocoran data besar mengungkap 153 juta lisensi SIM yang ditawarkan untuk dijual
Sebuah laporan terbaru mengungkap dugaan kebocoran 153 juta lisensi SIM, yang diyakini dicuri dari sebuah perusahaan untuk verifikasi identitas. Insiden ini menyoroti meningkatnya risiko keamanan terkait penyimpanan informasi sensitif oleh pihak ketiga, sehingga membuatnya menjadi target menarik bagi pihak berbahaya.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Sumber: gizmodo.com
Sebuah laporan terbaru mengungkap dugaan kebocoran 153 juta lisensi SIM, yang diyakini dicuri dari sebuah perusahaan untuk verifikasi identitas. Insiden ini menyoroti meningkatnya risiko keamanan terkait penyimpanan informasi sensitif oleh pihak ketiga, sehingga membuatnya menjadi target menarik bagi pihak berbahaya.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Sumber: gizmodo.com
45
Artikel
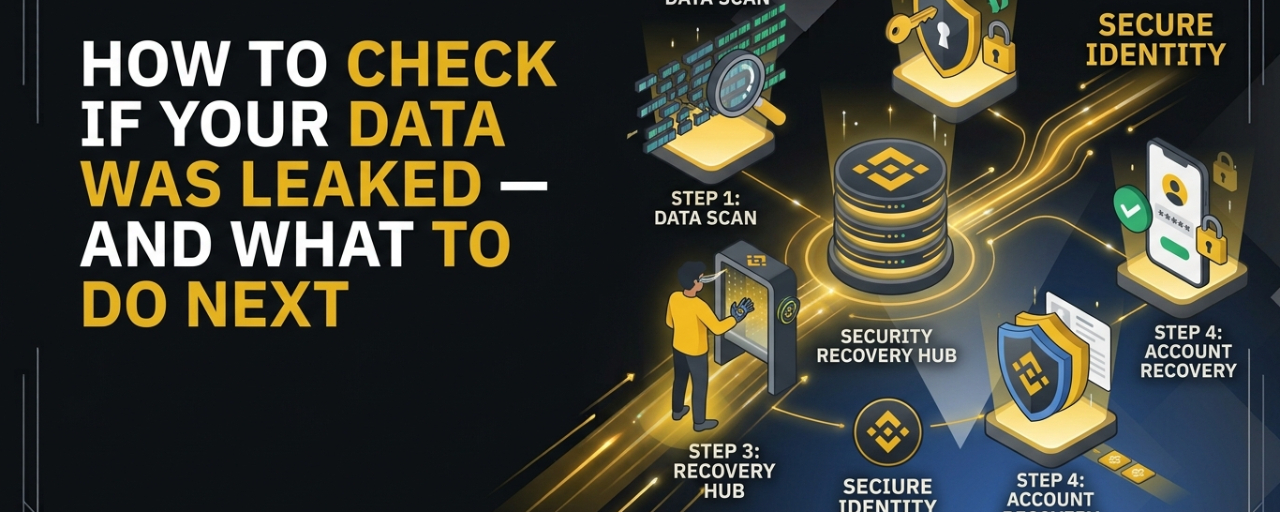
Cara Mengecek Apakah Data Anda Bocor — dan Apa yang Harus Dilakukan BerikutnyaPelanggaran data bisa terjadi tanpa Anda menyadarinya.
Anda mungkin tetap menggunakan email, nomor telepon, akun media sosial, akun bursa, dan layanan online lainnya seperti biasa, sementara di latar belakang, informasi yang terkait dengan salah satu akun tersebut mungkin sudah terekspos.
Pertanyaan pentingnya bukan hanya:
“Apakah data saya bocor?”
Itu juga:
“Apa yang harus saya lakukan jika itu terjadi?”
Mengetahui cara mengecek paparan dan merespons dengan cepat dapat secara signifikan mengurangi potensi kerusakan.
Berikut panduan langkah demi langkah yang praktis.
Cara Mengecek Apakah Data Anda Bocor — dan Apa yang Harus Dilakukan Berikutnya
Pelanggaran data bisa terjadi tanpa Anda menyadarinya.
Anda mungkin tetap menggunakan email, nomor telepon, akun media sosial, akun bursa, dan layanan online lainnya seperti biasa, sementara di latar belakang, informasi yang terkait dengan salah satu akun tersebut mungkin sudah terekspos.
Pertanyaan pentingnya bukan hanya:
“Apakah data saya bocor?”
Itu juga:
“Apa yang harus saya lakukan jika itu terjadi?”
Mengetahui cara mengecek paparan dan merespons dengan cepat dapat secara signifikan mengurangi potensi kerusakan.
Berikut panduan langkah demi langkah yang praktis.
Anda mungkin tetap menggunakan email, nomor telepon, akun media sosial, akun bursa, dan layanan online lainnya seperti biasa, sementara di latar belakang, informasi yang terkait dengan salah satu akun tersebut mungkin sudah terekspos.
Pertanyaan pentingnya bukan hanya:
“Apakah data saya bocor?”
Itu juga:
“Apa yang harus saya lakukan jika itu terjadi?”
Mengetahui cara mengecek paparan dan merespons dengan cepat dapat secara signifikan mengurangi potensi kerusakan.
Berikut panduan langkah demi langkah yang praktis.
2
52

KOREA SELATAN MENJATUHKAN DENDA PADA BITHUMB ATAS KEBOCORAN DATA PENGGUNA $USDT 🔒
Komisi Perlindungan Informasi Pribadi menjatuhkan denda sebesar 210 juta won kepada Bithumb karena membagikan nama pengguna, alamat dompet, dan tanggal lahir ke platform luar negeri selama transfer data buku pesanan USDT. Ini terjadi antara September dan November 2025 tanpa persetujuan yang tepat.
Pengawasan regulasi terhadap penanganan data bursa semakin ketat di seluruh dunia. Ketika bursa papan atas gagal memenuhi protokol persetujuan dasar, hal ini menciptakan ketidakpastian tentang standar privasi pengguna di seluruh industri. Apakah kamu memverifikasi kemana informasi pribadimu berakhir ketika kamu trading?
Bukan nasihat finansial. Selalu kelola risikomu.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
KOREA SELATAN MENJATUHKAN DENDA PADA BITHUMB ATAS KEBOCORAN DATA PENGGUNA $USDT 🔒
Komisi Perlindungan Informasi Pribadi menjatuhkan denda sebesar 210 juta won kepada Bithumb karena membagikan nama pengguna, alamat dompet, dan tanggal lahir ke platform luar negeri selama transfer data buku pesanan USDT. Ini terjadi antara September dan November 2025 tanpa persetujuan yang tepat.
Pengawasan regulasi terhadap penanganan data bursa semakin ketat di seluruh dunia. Ketika bursa papan atas gagal memenuhi protokol persetujuan dasar, hal ini menciptakan ketidakpastian tentang standar privasi pengguna di seluruh industri. Apakah kamu memverifikasi kemana informasi pribadimu berakhir ketika kamu trading?
Bukan nasihat finansial. Selalu kelola risikomu.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
Komisi Perlindungan Informasi Pribadi menjatuhkan denda sebesar 210 juta won kepada Bithumb karena membagikan nama pengguna, alamat dompet, dan tanggal lahir ke platform luar negeri selama transfer data buku pesanan USDT. Ini terjadi antara September dan November 2025 tanpa persetujuan yang tepat.
Pengawasan regulasi terhadap penanganan data bursa semakin ketat di seluruh dunia. Ketika bursa papan atas gagal memenuhi protokol persetujuan dasar, hal ini menciptakan ketidakpastian tentang standar privasi pengguna di seluruh industri. Apakah kamu memverifikasi kemana informasi pribadimu berakhir ketika kamu trading?
Bukan nasihat finansial. Selalu kelola risikomu.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
20

·
--
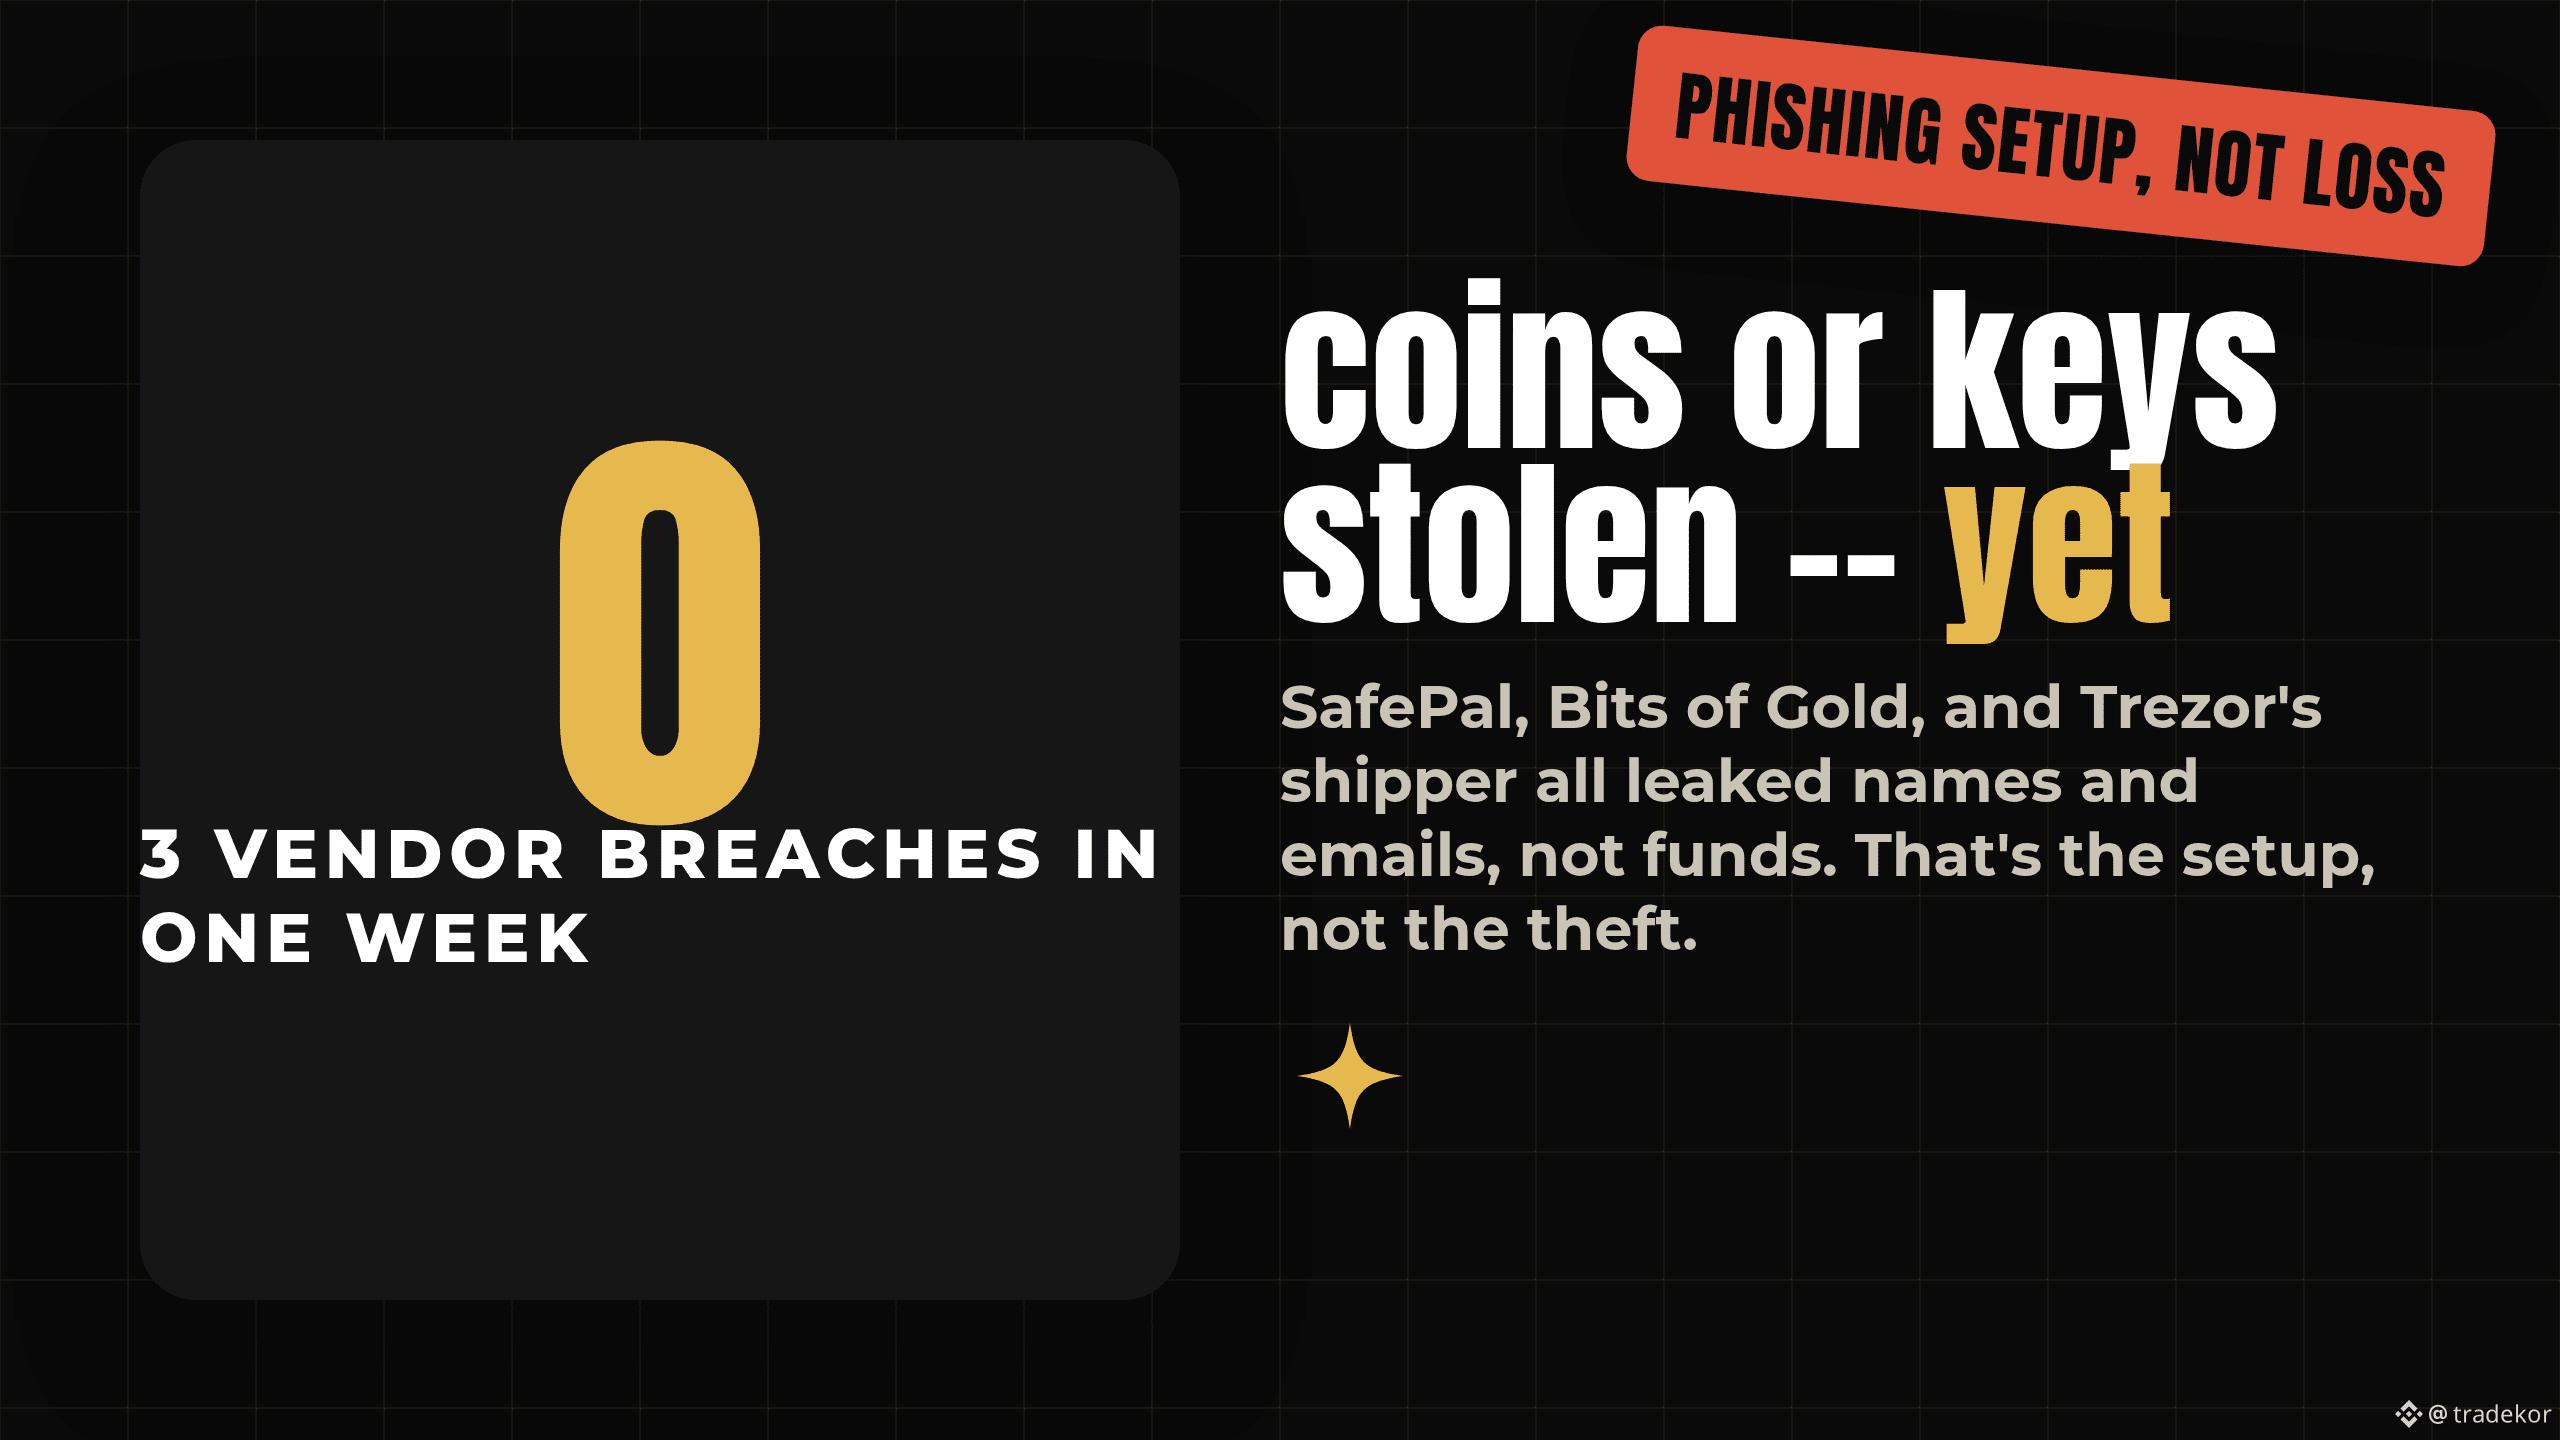
3 dompet dan vendor bursa mengungkap kebocoran data dalam satu minggu — dan tidak satu pun dari mereka kehilangan satu koin atau kunci privat.
Apa yang terjadi: SafePal mengonfirmasi pada 16 Agustus bahwa sebuah plugin pelacakan pesanan pihak ketiga mengekspos nama, email, dan detail pembelian untuk sekitar 39.798 pelanggan. Pada hari yang sama, Bits of Gold, broker kripto teregulasi terbesar di Israel, mengungkap kebocoran vendor terpisah yang dilaporkan berdampak pada sekitar 200.000 pelanggan. Keduanya disusul tiga hari setelah Trezor mengungkap mitra pemenuhannya, ShipMonk, yang mengekspos sekitar 14.000 pelanggan.
Mengapa penting: tidak ada seed phrase, kunci privat, atau dana yang tersentuh dalam ketiganya. Namun, data yang bocor berupa nama, email, dan bukti tentang dompet perangkat keras yang Anda miliki adalah data penargetan yang persis digunakan untuk phishing “dukungan palsu” yang meyakinkan di kemudian hari — skenario yang sama seperti yang mengikuti kebocoran Ledger pada 2020 selama bertahun-tahun. Tidak satu pun dari ketiga perusahaan ini mengalami kebobolan secara langsung; yang dibobol adalah para vendor mereka.
Nuansanya: Bits of Gold belum secara resmi mengonfirmasi angka 200.000 — angka tersebut dilaporkan, bukan pernyataan perusahaan. Dan ini adalah kisah skenario phishing, bukan kisah pencurian, jadi jangan baca ini sebagai “dana berisiko hari ini.” Risiko sebenarnya muncul berminggu-minggu atau berbulan-bulan kemudian, dalam email tertarget yang sudah mengetahui nama Anda dan merek dompet Anda.
Jika Anda pernah membeli dompet perangkat keras, apakah Anda tahu apakah data pengiriman Anda bocor?
Bukan nasihat keuangan. Lakukan riset Anda sendiri (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
3 dompet dan vendor bursa mengungkap kebocoran data dalam satu minggu — dan tidak satu pun dari mereka kehilangan satu koin atau kunci privat.
Apa yang terjadi: SafePal mengonfirmasi pada 16 Agustus bahwa sebuah plugin pelacakan pesanan pihak ketiga mengekspos nama, email, dan detail pembelian untuk sekitar 39.798 pelanggan. Pada hari yang sama, Bits of Gold, broker kripto teregulasi terbesar di Israel, mengungkap kebocoran vendor terpisah yang dilaporkan berdampak pada sekitar 200.000 pelanggan. Keduanya disusul tiga hari setelah Trezor mengungkap mitra pemenuhannya, ShipMonk, yang mengekspos sekitar 14.000 pelanggan.
Mengapa penting: tidak ada seed phrase, kunci privat, atau dana yang tersentuh dalam ketiganya. Namun, data yang bocor berupa nama, email, dan bukti tentang dompet perangkat keras yang Anda miliki adalah data penargetan yang persis digunakan untuk phishing “dukungan palsu” yang meyakinkan di kemudian hari — skenario yang sama seperti yang mengikuti kebocoran Ledger pada 2020 selama bertahun-tahun. Tidak satu pun dari ketiga perusahaan ini mengalami kebobolan secara langsung; yang dibobol adalah para vendor mereka.
Nuansanya: Bits of Gold belum secara resmi mengonfirmasi angka 200.000 — angka tersebut dilaporkan, bukan pernyataan perusahaan. Dan ini adalah kisah skenario phishing, bukan kisah pencurian, jadi jangan baca ini sebagai “dana berisiko hari ini.” Risiko sebenarnya muncul berminggu-minggu atau berbulan-bulan kemudian, dalam email tertarget yang sudah mengetahui nama Anda dan merek dompet Anda.
Jika Anda pernah membeli dompet perangkat keras, apakah Anda tahu apakah data pengiriman Anda bocor?
Bukan nasihat keuangan. Lakukan riset Anda sendiri (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
Apa yang terjadi: SafePal mengonfirmasi pada 16 Agustus bahwa sebuah plugin pelacakan pesanan pihak ketiga mengekspos nama, email, dan detail pembelian untuk sekitar 39.798 pelanggan. Pada hari yang sama, Bits of Gold, broker kripto teregulasi terbesar di Israel, mengungkap kebocoran vendor terpisah yang dilaporkan berdampak pada sekitar 200.000 pelanggan. Keduanya disusul tiga hari setelah Trezor mengungkap mitra pemenuhannya, ShipMonk, yang mengekspos sekitar 14.000 pelanggan.
Mengapa penting: tidak ada seed phrase, kunci privat, atau dana yang tersentuh dalam ketiganya. Namun, data yang bocor berupa nama, email, dan bukti tentang dompet perangkat keras yang Anda miliki adalah data penargetan yang persis digunakan untuk phishing “dukungan palsu” yang meyakinkan di kemudian hari — skenario yang sama seperti yang mengikuti kebocoran Ledger pada 2020 selama bertahun-tahun. Tidak satu pun dari ketiga perusahaan ini mengalami kebobolan secara langsung; yang dibobol adalah para vendor mereka.
Nuansanya: Bits of Gold belum secara resmi mengonfirmasi angka 200.000 — angka tersebut dilaporkan, bukan pernyataan perusahaan. Dan ini adalah kisah skenario phishing, bukan kisah pencurian, jadi jangan baca ini sebagai “dana berisiko hari ini.” Risiko sebenarnya muncul berminggu-minggu atau berbulan-bulan kemudian, dalam email tertarget yang sudah mengetahui nama Anda dan merek dompet Anda.
Jika Anda pernah membeli dompet perangkat keras, apakah Anda tahu apakah data pengiriman Anda bocor?
Bukan nasihat keuangan. Lakukan riset Anda sendiri (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
67
🚨 Penyelesaian pelanggaran data senilai 5,5 juta dolar untuk perusahaan perangkat lunak keuangan
Perusahaan Doxim Inc., penyedia perangkat lunak keuangan yang berbasis di Michigan, mencapai kesepakatan penyelesaian gugatan class action sebesar 5,5 juta dolar setelah insiden pelanggaran data pada tahun 2023. Dalam insiden tersebut, informasi pribadi pengguna terdampak. Pihak yang dirugikan di Amerika Serikat berhak mengajukan kompensasi hingga 5000 dolar atas kerugian yang terdokumentasi, atau pembayaran tunai yang bersifat proporsional, atau pemantauan kredit.
━━━━━━━━━━━━━━
📊 Dampak: 📊 Rata-rata
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Sumber: dailyhodl.com
🚨 Penyelesaian pelanggaran data senilai 5,5 juta dolar untuk perusahaan perangkat lunak keuangan
Perusahaan Doxim Inc., penyedia perangkat lunak keuangan yang berbasis di Michigan, mencapai kesepakatan penyelesaian gugatan class action sebesar 5,5 juta dolar setelah insiden pelanggaran data pada tahun 2023. Dalam insiden tersebut, informasi pribadi pengguna terdampak. Pihak yang dirugikan di Amerika Serikat berhak mengajukan kompensasi hingga 5000 dolar atas kerugian yang terdokumentasi, atau pembayaran tunai yang bersifat proporsional, atau pemantauan kredit.
━━━━━━━━━━━━━━
📊 Dampak: 📊 Rata-rata
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Sumber: dailyhodl.com
Perusahaan Doxim Inc., penyedia perangkat lunak keuangan yang berbasis di Michigan, mencapai kesepakatan penyelesaian gugatan class action sebesar 5,5 juta dolar setelah insiden pelanggaran data pada tahun 2023. Dalam insiden tersebut, informasi pribadi pengguna terdampak. Pihak yang dirugikan di Amerika Serikat berhak mengajukan kompensasi hingga 5000 dolar atas kerugian yang terdokumentasi, atau pembayaran tunai yang bersifat proporsional, atau pemantauan kredit.
━━━━━━━━━━━━━━
📊 Dampak: 📊 Rata-rata
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Sumber: dailyhodl.com
1
74
·
--
Kebocoran data pada pialang kripto terbesar Israel, Bits of Gold, mengekspos detail pribadi sekitar 200.000 pengguna.🔐 Nama, rekening bank, dan nomor identitas nasional bocor, meski dana dan aset digital tetap tidak tersentuh. Insiden ini menyoroti kerentanan yang terus-menerus: bahkan platform tersentralisasi pun bisa menjadi titik masuk bagi penyerang, mendorong banyak peserta untuk mempertimbangkan kembali opsi self-custody.
Di Binance, $BTC sedang diperdagangkan sekitar $64,336 dan $ETH mendekati $1,903, menunjukkan ketahanan pasar di tengah berita keamanan. Namun, kebocoran ini mungkin memicu peningkatan permintaan untuk hardware wallet dan solusi non-custodial, karena para trader ingin mengisolasi kunci privat dari layanan pihak ketiga. Ini juga mengingatkan tim kepatuhan untuk mengaudit prosedur penanganan data dengan lebih ketat.
Langkah apa yang Anda ambil untuk melindungi kepemilikan kripto Anda setelah jenis kebocoran seperti ini? #CryptoSecurity #DataBreach #GAMERXERO #Binance
Kebocoran data pada pialang kripto terbesar Israel, Bits of Gold, mengekspos detail pribadi sekitar 200.000 pengguna.🔐 Nama, rekening bank, dan nomor identitas nasional bocor, meski dana dan aset digital tetap tidak tersentuh. Insiden ini menyoroti kerentanan yang terus-menerus: bahkan platform tersentralisasi pun bisa menjadi titik masuk bagi penyerang, mendorong banyak peserta untuk mempertimbangkan kembali opsi self-custody.
Di Binance, $BTC sedang diperdagangkan sekitar $64,336 dan $ETH mendekati $1,903, menunjukkan ketahanan pasar di tengah berita keamanan. Namun, kebocoran ini mungkin memicu peningkatan permintaan untuk hardware wallet dan solusi non-custodial, karena para trader ingin mengisolasi kunci privat dari layanan pihak ketiga. Ini juga mengingatkan tim kepatuhan untuk mengaudit prosedur penanganan data dengan lebih ketat.
Langkah apa yang Anda ambil untuk melindungi kepemilikan kripto Anda setelah jenis kebocoran seperti ini? #CryptoSecurity #DataBreach #GAMERXERO #Binance
Di Binance, $BTC sedang diperdagangkan sekitar $64,336 dan $ETH mendekati $1,903, menunjukkan ketahanan pasar di tengah berita keamanan. Namun, kebocoran ini mungkin memicu peningkatan permintaan untuk hardware wallet dan solusi non-custodial, karena para trader ingin mengisolasi kunci privat dari layanan pihak ketiga. Ini juga mengingatkan tim kepatuhan untuk mengaudit prosedur penanganan data dengan lebih ketat.
Langkah apa yang Anda ambil untuk melindungi kepemilikan kripto Anda setelah jenis kebocoran seperti ini? #CryptoSecurity #DataBreach #GAMERXERO #Binance
38
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#JobsReportRaisesHikeOdds
460,519 penayangan
3,124 Berdiskusi
2
#CPITestsDecemberRateOutlook
120,245 penayangan
989 Berdiskusi
3
#BitcoinRebounds$75KAsChipsLead
40,489 penayangan
329 Berdiskusi
4
#US Data Center Rules May Constrain AI Expansion
64,831 penayangan
220 Berdiskusi
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
3,369 penayangan
58 Berdiskusi
6
#WillAnthropicListOnTime
132,159 penayangan
1,265 Berdiskusi
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
54,251 penayangan
432 Berdiskusi
8
#BitcoinETFsSee$412MNetOutflows
12,335 penayangan
68 Berdiskusi
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
48,934 penayangan
481 Berdiskusi
10
#TradFiForBeginners
80,647 penayangan
940 Berdiskusi