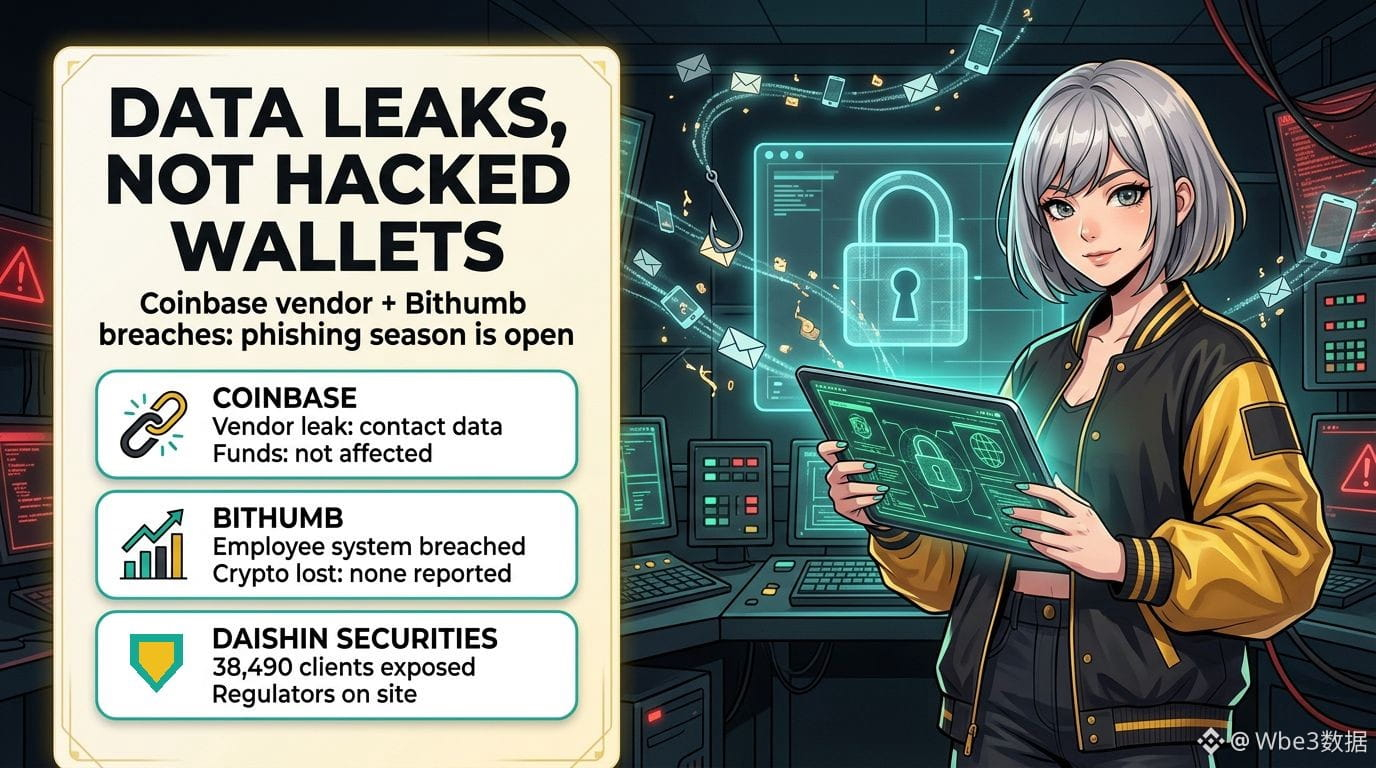
Dua insiden kebocoran data bursa dalam sehari, dan koin Anda bukan target sebenarnya. Kotak masuk Anda.
Berikut yang benar-benar kita ketahui hingga hari Rabu:
• Coinbase: Amplitude, vendor analitik yang digunakan Coinbase, mengalami insiden keamanan yang mengekspos data kontak sejumlah pelanggan yang disebut Coinbase sebagai "sebagian kecil". Coinbase menyatakan tidak ada akses tanpa izin ke sistemnya sendiri dan dana pelanggan tidak terdampak. Seorang peneliti keamanan mengklaim lebih dari 70.000 pengguna terdampak, tetapi Coinbase belum mengonfirmasi jumlah berapa pun, jadi anggap angka tersebut belum terverifikasi.
• Bithumb: Bursa terbesar kedua di Korea Selatan itu menyatakan bahwa pihak luar membobol sistem seluler internal karyawan dan mengambil informasi pribadi. Bithumb menyatakan sistem tersebut terpisah dari sistem perdagangan, tidak ada kripto yang hilang, dan pihaknya masih memeriksa apakah data anggota ikut terlibat.
• Gambaran yang lebih luas: Daishin Securities menyatakan bahwa data 38.490 klien bocor dalam serangan terpisah. Regulator keuangan Korea mengadakan rapat darurat hari ini dan mengirim inspektur ke lokasi.
Mengapa ini penting: nama, email, dan nomor telepon yang bocor jarang langsung menguras dompet. Namun, data itu menjadi bahan bakar gelombang berikutnya: panggilan "layanan dukungan" yang sudah tahu nama Anda, email pemberitahuan kebocoran palsu, dan upaya pengambilalihan nomor SIM.
Daftar periksa untuk minggu ini:
1. Aktifkan kode anti-phishing dan daftar putih penarikan di setiap bursa yang Anda gunakan.
2. Ganti 2FA SMS dengan passkey atau kunci perangkat keras jika memungkinkan.
3. Minta PIN untuk pemindahan nomor dari operator seluler Anda.
4. Anggap siapa pun yang menghubungi Anda tentang "masalah keamanan" sebagai penipu. Layanan dukungan resmi tidak pernah meminta kode, kata sandi, atau frasa pemulihan.
Pernahkah Anda menerima pesan phishing yang tahu terlalu banyak tentang diri Anda?
#CryptoSecurity #Phishing #DataBreach
Bukan nasihat keuangan.