
#ciberseguridad
ciberseguridad
331,014 penayangan
421 Berdiskusi
Populer
Terbaru

Artikel
Google memperingatkan bahwa penjahat siber kini menggunakan agen AI untuk mengotomatiskan seranganPenjahat siber kini tak lagi hanya meminta bantuan sesekali dari AI: mereka mulai mengintegrasikan agen yang mampu merangkai tugas dalam sebuah serangan. Itulah salah satu kesimpulan laporan terbaru Google Threat Intelligence Group, yang disusun bersama Mandiant dan diterbitkan pada 16 November.
🔹 AI tidak menciptakan cara baru untuk menyusup ke jaringan. Para penyerang masih menggunakan kredensial curian dan sistem yang belum diperbarui. Yang berubah adalah kecepatan dan skalanya.
🔹 Google telah mengamati kerangka kerja multiagen dalam serangan nyata, termasuk alat sumber terbuka seperti CAIRN dan PentAGI.
Google memperingatkan bahwa penjahat siber kini menggunakan agen AI untuk mengotomatiskan serangan
Penjahat siber kini tak lagi hanya meminta bantuan sesekali dari AI: mereka mulai mengintegrasikan agen yang mampu merangkai tugas dalam sebuah serangan. Itulah salah satu kesimpulan laporan terbaru Google Threat Intelligence Group, yang disusun bersama Mandiant dan diterbitkan pada 16 November.
🔹 AI tidak menciptakan cara baru untuk menyusup ke jaringan. Para penyerang masih menggunakan kredensial curian dan sistem yang belum diperbarui. Yang berubah adalah kecepatan dan skalanya.
🔹 Google telah mengamati kerangka kerja multiagen dalam serangan nyata, termasuk alat sumber terbuka seperti CAIRN dan PentAGI.
🔹 AI tidak menciptakan cara baru untuk menyusup ke jaringan. Para penyerang masih menggunakan kredensial curian dan sistem yang belum diperbarui. Yang berubah adalah kecepatan dan skalanya.
🔹 Google telah mengamati kerangka kerja multiagen dalam serangan nyata, termasuk alat sumber terbuka seperti CAIRN dan PentAGI.
GOOGUS+3,03%
1
574

Artikel
Pulihkan akses ke kunci privat Anda tanpa dokumen identitas🛡️ Memulihkan akses ke aset digital hampir selalu mengharuskan Anda mengorbankan privasi dan menyerahkan dokumen identitas kepada pihak ketiga.
🔑 Hashwallet mengubah segalanya dengan menawarkan pemulihan yang sepenuhnya anonim. Berkat pencadangan yang dibagi dan dienkripsi, Anda dapat memulihkan kunci privat tanpa menunjukkan paspor atau KTP, sekaligus menjaga keamanan dan kendali penuh tetap berada di tangan Anda.
Hashwallet menyediakan proses pemulihan yang mengembalikan akses Anda tanpa meminta dokumen identitas atau menyerahkan kunci Anda.
Pulihkan akses ke kunci privat Anda tanpa dokumen identitas
🛡️ Memulihkan akses ke aset digital hampir selalu mengharuskan Anda mengorbankan privasi dan menyerahkan dokumen identitas kepada pihak ketiga.
🔑 Hashwallet mengubah segalanya dengan menawarkan pemulihan yang sepenuhnya anonim. Berkat pencadangan yang dibagi dan dienkripsi, Anda dapat memulihkan kunci privat tanpa menunjukkan paspor atau KTP, sekaligus menjaga keamanan dan kendali penuh tetap berada di tangan Anda.
Hashwallet menyediakan proses pemulihan yang mengembalikan akses Anda tanpa meminta dokumen identitas atau menyerahkan kunci Anda.
🔑 Hashwallet mengubah segalanya dengan menawarkan pemulihan yang sepenuhnya anonim. Berkat pencadangan yang dibagi dan dienkripsi, Anda dapat memulihkan kunci privat tanpa menunjukkan paspor atau KTP, sekaligus menjaga keamanan dan kendali penuh tetap berada di tangan Anda.
Hashwallet menyediakan proses pemulihan yang mengembalikan akses Anda tanpa meminta dokumen identitas atau menyerahkan kunci Anda.
39
·
--
Bearish
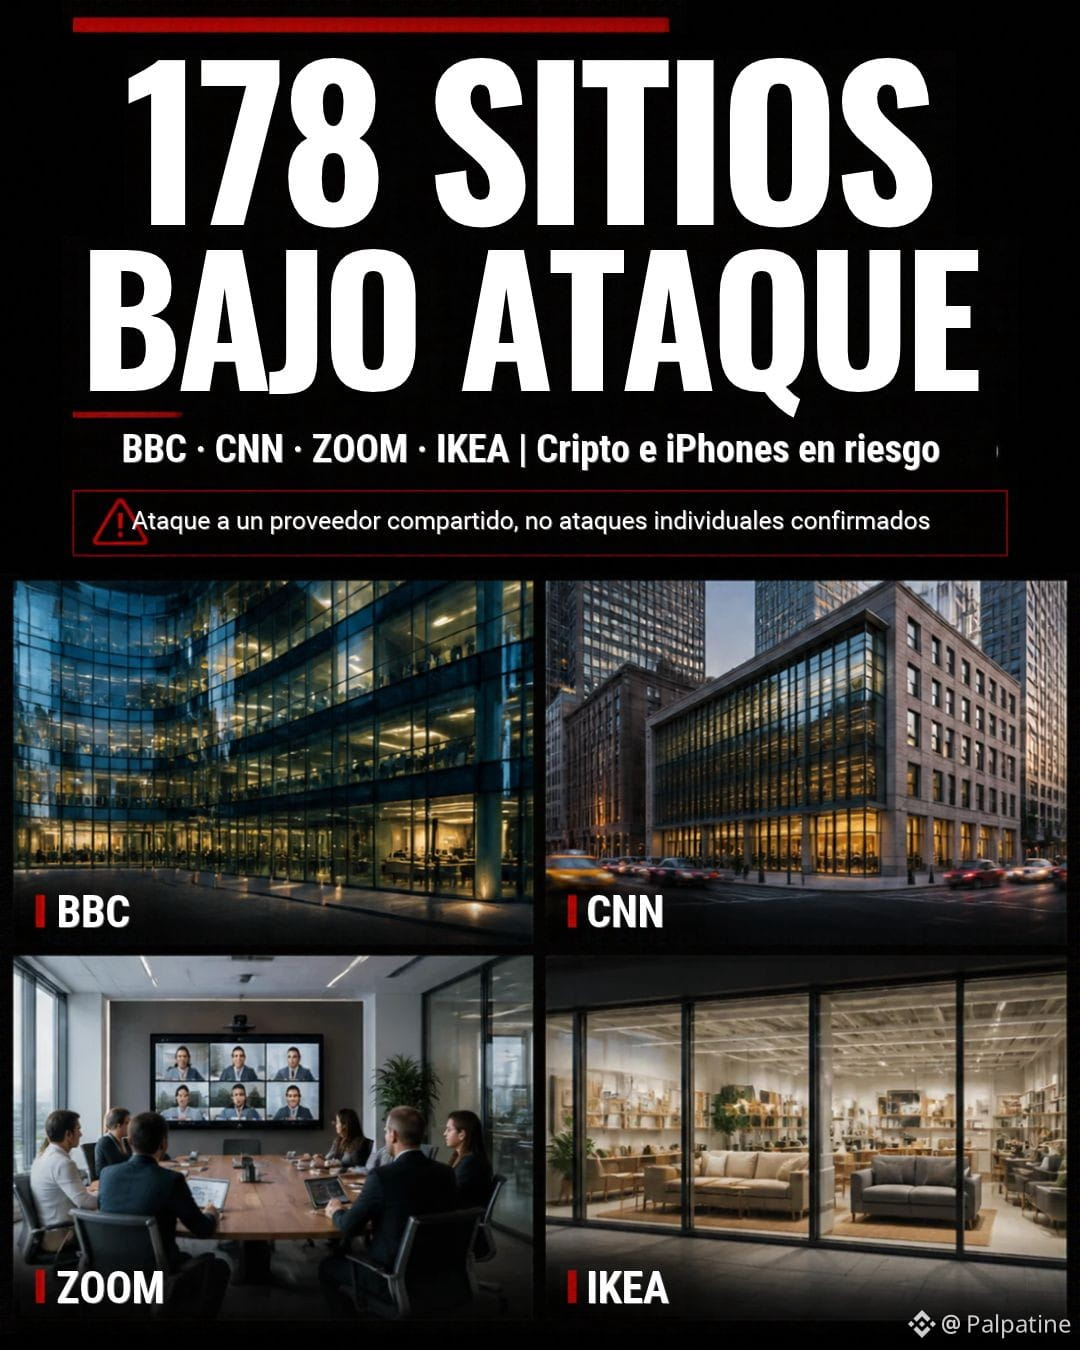
🚨 178 ORGANISASI TERDAMPAK SERANGAN SIBER GLOBAL!
BBC, CNN, Zoom, IKEA, bahkan Ledger.
💰 Peretas menyisipkan kode yang dapat mengubah alamat dompet dan mengalihkan mata uang kripto.
📱 Mereka juga mencoba mengeksploitasi kerentanan iPhone.
Penyedia yang terdampak telah memperbaiki celah tersebut.
Yang mengkhawatirkan: kamu bisa mengunjungi situs web yang sah dan menerima kode berbahaya.
Sejauh mana keamanan digital kita?
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{spot}(SOLUSDT)
#Ciberseguridad #crypto
🚨 178 ORGANISASI TERDAMPAK SERANGAN SIBER GLOBAL!
BBC, CNN, Zoom, IKEA, bahkan Ledger.
💰 Peretas menyisipkan kode yang dapat mengubah alamat dompet dan mengalihkan mata uang kripto.
📱 Mereka juga mencoba mengeksploitasi kerentanan iPhone.
Penyedia yang terdampak telah memperbaiki celah tersebut.
Yang mengkhawatirkan: kamu bisa mengunjungi situs web yang sah dan menerima kode berbahaya.
Sejauh mana keamanan digital kita?
#Ciberseguridad #crypto
BBC, CNN, Zoom, IKEA, bahkan Ledger.
💰 Peretas menyisipkan kode yang dapat mengubah alamat dompet dan mengalihkan mata uang kripto.
📱 Mereka juga mencoba mengeksploitasi kerentanan iPhone.
Penyedia yang terdampak telah memperbaiki celah tersebut.
Yang mengkhawatirkan: kamu bisa mengunjungi situs web yang sah dan menerima kode berbahaya.
Sejauh mana keamanan digital kita?
#Ciberseguridad #crypto
186
Bitwise meluncurkan ETF pertamanya yang berfokus pada keamanan siber AI dan bukan kripto
Bitwise memperkenalkan ZDAY, ETF pertamanya yang tidak berfokus pada aset kripto. Dana ini diperdagangkan di NYSE dengan biaya sebesar 0.75% dan terdiri dari 10 hingga 30 saham perusahaan keamanan AI, termasuk CrowdStrike dan Palo Alto. Peluncurannya memperluas penawaran Bitwise di luar sektor kripto.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #KeamananSiber
Bitwise meluncurkan ETF pertamanya yang berfokus pada keamanan siber AI dan bukan kripto
Bitwise memperkenalkan ZDAY, ETF pertamanya yang tidak berfokus pada aset kripto. Dana ini diperdagangkan di NYSE dengan biaya sebesar 0.75% dan terdiri dari 10 hingga 30 saham perusahaan keamanan AI, termasuk CrowdStrike dan Palo Alto. Peluncurannya memperluas penawaran Bitwise di luar sektor kripto.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #KeamananSiber
Bitwise memperkenalkan ZDAY, ETF pertamanya yang tidak berfokus pada aset kripto. Dana ini diperdagangkan di NYSE dengan biaya sebesar 0.75% dan terdiri dari 10 hingga 30 saham perusahaan keamanan AI, termasuk CrowdStrike dan Palo Alto. Peluncurannya memperluas penawaran Bitwise di luar sektor kripto.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #KeamananSiber
14
Bitwise meluncurkan ETF nonkripto pertamanya yang berfokus pada keamanan siber AI
Bitwise memperkenalkan ZDAY, ETF pertamanya yang tidak berfokus pada aset kripto. Dana ini diperdagangkan di NYSE dengan biaya 0,75% dan terdiri dari 10 hingga 30 saham perusahaan keamanan AI, termasuk CrowdStrike dan Palo Alto. Peluncurannya mendiversifikasi penawaran Bitwise di luar sektor kripto.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #KeamananSiber
Bitwise meluncurkan ETF nonkripto pertamanya yang berfokus pada keamanan siber AI
Bitwise memperkenalkan ZDAY, ETF pertamanya yang tidak berfokus pada aset kripto. Dana ini diperdagangkan di NYSE dengan biaya 0,75% dan terdiri dari 10 hingga 30 saham perusahaan keamanan AI, termasuk CrowdStrike dan Palo Alto. Peluncurannya mendiversifikasi penawaran Bitwise di luar sektor kripto.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #KeamananSiber
Bitwise memperkenalkan ZDAY, ETF pertamanya yang tidak berfokus pada aset kripto. Dana ini diperdagangkan di NYSE dengan biaya 0,75% dan terdiri dari 10 hingga 30 saham perusahaan keamanan AI, termasuk CrowdStrike dan Palo Alto. Peluncurannya mendiversifikasi penawaran Bitwise di luar sektor kripto.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #KeamananSiber
CRWD+12,49%
PANWUS+8,65%
13

·
--
🚨 $BTC PENGKHIANATAN: 178 SITUS, TERMASUK LEDGER, MENYAJIKAN MALWARE KEPADA ANDA
Ledger, BBC, CNN, HSBC, Zoom, dan Salesforce menyajikan malware kepada pengunjung mereka sendiri pada hari Senin: serangan terhadap platform Optimizely mengubah alamat dompet kripto menjadi alamat milik pencuri. Menurut saya, ini adalah hal paling serius hari ini karena bahayanya bukan di blockchain atau dompet Anda: bahayanya ada di halaman yang Anda buka untuk menyalin alamat. Ledger telah mengonfirmasi bahwa perangkat dan kunci privat tidak tersentuh.
Perhatikan detail yang tidak dilihat siapa pun:
→ 178 organisasi dan 188 skrip terinfeksi dari 1.611 yang diperiksa: kode tersebut berasal dari server Optimizely sendiri, dengan sertifikatnya, sehingga tampak sah, dan aktif selama sekitar 19 jam.
→ Kode itu mengubah alamat untuk 8 kripto — BTC, ETH, SOL, TRON, TON, LTC, BCH, dan DOGE — dalam teks, formulir, bahkan papan klip saat menyalin dan menempel.
→ Hanya sekitar ~$7.000 dalam kripto yang masuk ke dompet penyerang (0,0853 BTC, dan satu korban saja kehilangan sekitar ~$4.900), tetapi kode yang sama mencuri data kartu, cookie, dan tangkapan layar, serta mengarahkan iPhone ke eksploit.
Apakah Anda memeriksa alamat dua kali sebelum mengirim, atau percaya begitu saja pada alamat yang Anda salin? 👇
$BTC $ETH $SOL
#Optimjack #Ciberseguridad #PeretasanKripto
🚨 $BTC PENGKHIANATAN: 178 SITUS, TERMASUK LEDGER, MENYAJIKAN MALWARE KEPADA ANDA
Ledger, BBC, CNN, HSBC, Zoom, dan Salesforce menyajikan malware kepada pengunjung mereka sendiri pada hari Senin: serangan terhadap platform Optimizely mengubah alamat dompet kripto menjadi alamat milik pencuri. Menurut saya, ini adalah hal paling serius hari ini karena bahayanya bukan di blockchain atau dompet Anda: bahayanya ada di halaman yang Anda buka untuk menyalin alamat. Ledger telah mengonfirmasi bahwa perangkat dan kunci privat tidak tersentuh.
Perhatikan detail yang tidak dilihat siapa pun:
→ 178 organisasi dan 188 skrip terinfeksi dari 1.611 yang diperiksa: kode tersebut berasal dari server Optimizely sendiri, dengan sertifikatnya, sehingga tampak sah, dan aktif selama sekitar 19 jam.
→ Kode itu mengubah alamat untuk 8 kripto — BTC, ETH, SOL, TRON, TON, LTC, BCH, dan DOGE — dalam teks, formulir, bahkan papan klip saat menyalin dan menempel.
→ Hanya sekitar ~$7.000 dalam kripto yang masuk ke dompet penyerang (0,0853 BTC, dan satu korban saja kehilangan sekitar ~$4.900), tetapi kode yang sama mencuri data kartu, cookie, dan tangkapan layar, serta mengarahkan iPhone ke eksploit.
Apakah Anda memeriksa alamat dua kali sebelum mengirim, atau percaya begitu saja pada alamat yang Anda salin? 👇
$BTC $ETH $SOL
#Optimjack #Ciberseguridad #PeretasanKripto
Ledger, BBC, CNN, HSBC, Zoom, dan Salesforce menyajikan malware kepada pengunjung mereka sendiri pada hari Senin: serangan terhadap platform Optimizely mengubah alamat dompet kripto menjadi alamat milik pencuri. Menurut saya, ini adalah hal paling serius hari ini karena bahayanya bukan di blockchain atau dompet Anda: bahayanya ada di halaman yang Anda buka untuk menyalin alamat. Ledger telah mengonfirmasi bahwa perangkat dan kunci privat tidak tersentuh.
Perhatikan detail yang tidak dilihat siapa pun:
→ 178 organisasi dan 188 skrip terinfeksi dari 1.611 yang diperiksa: kode tersebut berasal dari server Optimizely sendiri, dengan sertifikatnya, sehingga tampak sah, dan aktif selama sekitar 19 jam.
→ Kode itu mengubah alamat untuk 8 kripto — BTC, ETH, SOL, TRON, TON, LTC, BCH, dan DOGE — dalam teks, formulir, bahkan papan klip saat menyalin dan menempel.
→ Hanya sekitar ~$7.000 dalam kripto yang masuk ke dompet penyerang (0,0853 BTC, dan satu korban saja kehilangan sekitar ~$4.900), tetapi kode yang sama mencuri data kartu, cookie, dan tangkapan layar, serta mengarahkan iPhone ke eksploit.
Apakah Anda memeriksa alamat dua kali sebelum mengirim, atau percaya begitu saja pada alamat yang Anda salin? 👇
$BTC $ETH $SOL
#Optimjack #Ciberseguridad #PeretasanKripto
1
1.2k

·
--
Berhati-hatilah saat mengeklik tautan belakangan ini.
Peretas berhasil menyusupkan malware ke 178 situs web penting.
Serangan ini menggunakan skrip Optimizely untuk menginfeksi pengunjung.
Tujuannya adalah mencuri data kartu dan mengganti alamat dompet kripto.
Intinya, mereka mengubah tujuan dana Anda tanpa sepengetahuan Anda.
Ini menjadi pengingat betapa rentannya alat yang kita gunakan sehari-hari.
Apakah Anda memeriksa keamanan situs-situs yang sering Anda kunjungi?
$BTC #Ciberseguridad #Kripto
Berhati-hatilah saat mengeklik tautan belakangan ini.
Peretas berhasil menyusupkan malware ke 178 situs web penting.
Serangan ini menggunakan skrip Optimizely untuk menginfeksi pengunjung.
Tujuannya adalah mencuri data kartu dan mengganti alamat dompet kripto.
Intinya, mereka mengubah tujuan dana Anda tanpa sepengetahuan Anda.
Ini menjadi pengingat betapa rentannya alat yang kita gunakan sehari-hari.
Apakah Anda memeriksa keamanan situs-situs yang sering Anda kunjungi?
$BTC #Ciberseguridad #Kripto
Peretas berhasil menyusupkan malware ke 178 situs web penting.
Serangan ini menggunakan skrip Optimizely untuk menginfeksi pengunjung.
Tujuannya adalah mencuri data kartu dan mengganti alamat dompet kripto.
Intinya, mereka mengubah tujuan dana Anda tanpa sepengetahuan Anda.
Ini menjadi pengingat betapa rentannya alat yang kita gunakan sehari-hari.
Apakah Anda memeriksa keamanan situs-situs yang sering Anda kunjungi?
$BTC #Ciberseguridad #Kripto
40

·
--
Bearish
🚨 PUKULAN TELAK BAGI KEJAHATAN SIBER: INFRASTRUKTUR GOOTLOADER DIBONGKAR 🚨
Otoritas AS, bersama mitra internasional, telah melancarkan pukulan telak terhadap salah satu jaringan malware paling gigih dalam beberapa tahun terakhir. Departemen Kehakiman mengonfirmasi bahwa Gootloader telah dilumpuhkan di lebih dari 100 server dan domain-domain penting yang digunakan untuk penyebarannya telah disita.
📊 Angka kerugian (2018 - 2026):
• Lebih dari 25.000 komputer terinfeksi di seluruh dunia.
• 44 korban serangan ransomware hanya di AS.
• Kerugian yang dilaporkan diperkirakan mencapai USD $28,8 juta.
🔍 Bagaimana cara kerjanya?
Gootloader menginfeksi perangkat (sering kali melalui situs WordPress yang telah diretas) dan menghubungkan perangkat tersebut ke botnet. Para operator tidak hanya mengendalikan perangkat, tetapi juga menjual aksesnya kepada penjahat lain untuk menyebarkan ransomware.
🤝 Operasi:
Operasi yang dikoordinasikan dengan Shadowserver dan berbagai lembaga teknis ini bertujuan mengganggu penyebaran dan kendali malware tersebut. Namun, otoritas memperingatkan bahwa tindakan ini tidak menghilangkan seluruh risiko atau mengidentifikasi semua pihak yang bertanggung jawab, sehingga kewaspadaan tetap menjadi hal penting.
💡 Pelajaran bagi ekosistem kripto:
Keamanan operasional sangat penting. Perangkat yang telah disusupi dapat menjadi pintu masuk bagi serangan yang berdampak pada aset digital Anda. Selalu perbarui sistem, waspadai berkas mencurigakan, dan gunakan autentikasi dua faktor (2FA).
#BinanceSquare #ciberseguridad $BTC $ETC
🚨 PUKULAN TELAK BAGI KEJAHATAN SIBER: INFRASTRUKTUR GOOTLOADER DIBONGKAR 🚨
Otoritas AS, bersama mitra internasional, telah melancarkan pukulan telak terhadap salah satu jaringan malware paling gigih dalam beberapa tahun terakhir. Departemen Kehakiman mengonfirmasi bahwa Gootloader telah dilumpuhkan di lebih dari 100 server dan domain-domain penting yang digunakan untuk penyebarannya telah disita.
📊 Angka kerugian (2018 - 2026):
• Lebih dari 25.000 komputer terinfeksi di seluruh dunia.
• 44 korban serangan ransomware hanya di AS.
• Kerugian yang dilaporkan diperkirakan mencapai USD $28,8 juta.
🔍 Bagaimana cara kerjanya?
Gootloader menginfeksi perangkat (sering kali melalui situs WordPress yang telah diretas) dan menghubungkan perangkat tersebut ke botnet. Para operator tidak hanya mengendalikan perangkat, tetapi juga menjual aksesnya kepada penjahat lain untuk menyebarkan ransomware.
🤝 Operasi:
Operasi yang dikoordinasikan dengan Shadowserver dan berbagai lembaga teknis ini bertujuan mengganggu penyebaran dan kendali malware tersebut. Namun, otoritas memperingatkan bahwa tindakan ini tidak menghilangkan seluruh risiko atau mengidentifikasi semua pihak yang bertanggung jawab, sehingga kewaspadaan tetap menjadi hal penting.
💡 Pelajaran bagi ekosistem kripto:
Keamanan operasional sangat penting. Perangkat yang telah disusupi dapat menjadi pintu masuk bagi serangan yang berdampak pada aset digital Anda. Selalu perbarui sistem, waspadai berkas mencurigakan, dan gunakan autentikasi dua faktor (2FA).
#BinanceSquare #ciberseguridad $BTC $ETC
Otoritas AS, bersama mitra internasional, telah melancarkan pukulan telak terhadap salah satu jaringan malware paling gigih dalam beberapa tahun terakhir. Departemen Kehakiman mengonfirmasi bahwa Gootloader telah dilumpuhkan di lebih dari 100 server dan domain-domain penting yang digunakan untuk penyebarannya telah disita.
📊 Angka kerugian (2018 - 2026):
• Lebih dari 25.000 komputer terinfeksi di seluruh dunia.
• 44 korban serangan ransomware hanya di AS.
• Kerugian yang dilaporkan diperkirakan mencapai USD $28,8 juta.
🔍 Bagaimana cara kerjanya?
Gootloader menginfeksi perangkat (sering kali melalui situs WordPress yang telah diretas) dan menghubungkan perangkat tersebut ke botnet. Para operator tidak hanya mengendalikan perangkat, tetapi juga menjual aksesnya kepada penjahat lain untuk menyebarkan ransomware.
🤝 Operasi:
Operasi yang dikoordinasikan dengan Shadowserver dan berbagai lembaga teknis ini bertujuan mengganggu penyebaran dan kendali malware tersebut. Namun, otoritas memperingatkan bahwa tindakan ini tidak menghilangkan seluruh risiko atau mengidentifikasi semua pihak yang bertanggung jawab, sehingga kewaspadaan tetap menjadi hal penting.
💡 Pelajaran bagi ekosistem kripto:
Keamanan operasional sangat penting. Perangkat yang telah disusupi dapat menjadi pintu masuk bagi serangan yang berdampak pada aset digital Anda. Selalu perbarui sistem, waspadai berkas mencurigakan, dan gunakan autentikasi dua faktor (2FA).
#BinanceSquare #ciberseguridad $BTC $ETC
127
🚨 AMERIKA SERIKAT MENYITA KRIPTOMONEDANG SENILAI 1,2 MILIAR DOLAR YANG DICURI OLEH KOREA UTARA: 🇺🇸💰
Departemen Kehakiman hari ini mengumumkan penyitaan melalui pengadilan atas aset digital senilai lebih dari 1,2 miliar dolar yang dicuri oleh peretas Korea Utara.
Pukulan finansial ini merupakan bagian dari respons terhadap pencurian bersejarah senilai lebih dari 6 miliar dolar yang dialami platform Binance pada akhir Oktober. 🛡️💻🔒
Dalam operasi terpisah, otoritas Amerika Serikat juga membongkar jaringan penipuan canggih menggunakan video deepfake yang digunakan untuk mencuri 400 juta dolar lainnya. 🕵️♂️🎭🚫
Dengan dukungan sektor swasta, total dana yang dibekukan terkait serangan siber ini kini mencapai lebih dari 2,7 miliar dolar. ❄️📊🌐
Penyelidikan masih berlangsung untuk melacak sisa dana, sementara ekosistem digital memperkuat langkah-langkahnya dalam menghadapi kejahatan siber internasional. 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
🚨 AMERIKA SERIKAT MENYITA KRIPTOMONEDANG SENILAI 1,2 MILIAR DOLAR YANG DICURI OLEH KOREA UTARA: 🇺🇸💰
Departemen Kehakiman hari ini mengumumkan penyitaan melalui pengadilan atas aset digital senilai lebih dari 1,2 miliar dolar yang dicuri oleh peretas Korea Utara.
Pukulan finansial ini merupakan bagian dari respons terhadap pencurian bersejarah senilai lebih dari 6 miliar dolar yang dialami platform Binance pada akhir Oktober. 🛡️💻🔒
Dalam operasi terpisah, otoritas Amerika Serikat juga membongkar jaringan penipuan canggih menggunakan video deepfake yang digunakan untuk mencuri 400 juta dolar lainnya. 🕵️♂️🎭🚫
Dengan dukungan sektor swasta, total dana yang dibekukan terkait serangan siber ini kini mencapai lebih dari 2,7 miliar dolar. ❄️📊🌐
Penyelidikan masih berlangsung untuk melacak sisa dana, sementara ekosistem digital memperkuat langkah-langkahnya dalam menghadapi kejahatan siber internasional. 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
$BNB
$ETH
Departemen Kehakiman hari ini mengumumkan penyitaan melalui pengadilan atas aset digital senilai lebih dari 1,2 miliar dolar yang dicuri oleh peretas Korea Utara.
Pukulan finansial ini merupakan bagian dari respons terhadap pencurian bersejarah senilai lebih dari 6 miliar dolar yang dialami platform Binance pada akhir Oktober. 🛡️💻🔒
Dalam operasi terpisah, otoritas Amerika Serikat juga membongkar jaringan penipuan canggih menggunakan video deepfake yang digunakan untuk mencuri 400 juta dolar lainnya. 🕵️♂️🎭🚫
Dengan dukungan sektor swasta, total dana yang dibekukan terkait serangan siber ini kini mencapai lebih dari 2,7 miliar dolar. ❄️📊🌐
Penyelidikan masih berlangsung untuk melacak sisa dana, sementara ekosistem digital memperkuat langkah-langkahnya dalam menghadapi kejahatan siber internasional. 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
$BNB
$ETH
138
·
--
🚨 $BTC MENGEJUTKAN! DATA 46.000 KARYAWAN TSMC DIJUAL HANYA SEHARGA 3 BITCOIN
TSMC, raksasa yang memproduksi chip dunia, hari ini mengonfirmasi bahwa peretas membocorkan data sekitar 46.000 karyawan aktif dan mantan karyawan, lalu menjualnya hanya seharga 3 BTC. Bagi saya, yang serius bukanlah harga tebusannya, melainkan fakta bahwa kebocoran ini berasal dari penyedia cloud eksternal: mata rantai yang tak diawasi siapa pun itulah yang putus.
Perhatikan detail yang luput dari perhatian semua orang:
→ 6,9 GB data dijual: sampel yang bocor berisi 499 catatan dengan 19 kolom masing-masing, termasuk nomor identitas, rekening bank, alamat, dan kontak darurat.
→ Para peretas memberi waktu satu minggu: jika tak ada yang membayar 3 BTC (sekitar $215.000), mereka akan merilis seluruh basis data secara gratis.
→ Saham TSM turun 1,55% pada hari Kamis, dan ini bukan kali pertama: pada Juni 2023, LockBit meminta $70 juta setelah menyerang salah satu pemasok TSMC.
Menurut kalian, apakah TSMC akan membayar 3 BTC atau membiarkan data itu dipublikasikan? 👇
$BTC
#Bitcoin #TSMC #KeamananSiber
🚨 $BTC MENGEJUTKAN! DATA 46.000 KARYAWAN TSMC DIJUAL HANYA SEHARGA 3 BITCOIN
TSMC, raksasa yang memproduksi chip dunia, hari ini mengonfirmasi bahwa peretas membocorkan data sekitar 46.000 karyawan aktif dan mantan karyawan, lalu menjualnya hanya seharga 3 BTC. Bagi saya, yang serius bukanlah harga tebusannya, melainkan fakta bahwa kebocoran ini berasal dari penyedia cloud eksternal: mata rantai yang tak diawasi siapa pun itulah yang putus.
Perhatikan detail yang luput dari perhatian semua orang:
→ 6,9 GB data dijual: sampel yang bocor berisi 499 catatan dengan 19 kolom masing-masing, termasuk nomor identitas, rekening bank, alamat, dan kontak darurat.
→ Para peretas memberi waktu satu minggu: jika tak ada yang membayar 3 BTC (sekitar $215.000), mereka akan merilis seluruh basis data secara gratis.
→ Saham TSM turun 1,55% pada hari Kamis, dan ini bukan kali pertama: pada Juni 2023, LockBit meminta $70 juta setelah menyerang salah satu pemasok TSMC.
Menurut kalian, apakah TSMC akan membayar 3 BTC atau membiarkan data itu dipublikasikan? 👇
$BTC
#Bitcoin #TSMC #KeamananSiber
TSMC, raksasa yang memproduksi chip dunia, hari ini mengonfirmasi bahwa peretas membocorkan data sekitar 46.000 karyawan aktif dan mantan karyawan, lalu menjualnya hanya seharga 3 BTC. Bagi saya, yang serius bukanlah harga tebusannya, melainkan fakta bahwa kebocoran ini berasal dari penyedia cloud eksternal: mata rantai yang tak diawasi siapa pun itulah yang putus.
Perhatikan detail yang luput dari perhatian semua orang:
→ 6,9 GB data dijual: sampel yang bocor berisi 499 catatan dengan 19 kolom masing-masing, termasuk nomor identitas, rekening bank, alamat, dan kontak darurat.
→ Para peretas memberi waktu satu minggu: jika tak ada yang membayar 3 BTC (sekitar $215.000), mereka akan merilis seluruh basis data secara gratis.
→ Saham TSM turun 1,55% pada hari Kamis, dan ini bukan kali pertama: pada Juni 2023, LockBit meminta $70 juta setelah menyerang salah satu pemasok TSMC.
Menurut kalian, apakah TSMC akan membayar 3 BTC atau membiarkan data itu dipublikasikan? 👇
$BTC
#Bitcoin #TSMC #KeamananSiber
5.8k

·
--
#AlertaMundial
🚨 ¡Peringatan Keamanan Siber! TSMC mengalami serangan dan pemerasan dalam Bitcoin 💻₿
Keamanan digital kembali menjadi sorotan setelah insiden baru mengguncang raksasa teknologi Taiwan.
🔍 Apa yang sebenarnya terjadi?
Taiwan Semiconductor Manufacturing Company (TSMC) secara resmi mengonfirmasi bahwa sistemnya mengalami kebocoran keamanan. Menurut laporan yang disebarkan oleh Jiemian News, seorang peretas berhasil mengakses dan memperoleh informasi rahasia milik karyawan perusahaan.
💰 Tebusan yang diminta
Agar data yang dicuri tidak disebarluaskan atau disalahgunakan, pelaku serangan siber menuntut pembayaran tebusan sebesar 3 Bitcoin ($BTC ). Meski jumlahnya tampak moderat dibandingkan dengan skala raksasa semikonduktor ini, insiden tersebut mengungkap risiko terus-menerus yang dihadapi infrastruktur teknologi paling penting di dunia.
🛡️ Tantangan perlindungan data
Peristiwa ini mengingatkan kita akan pentingnya memperkuat protokol keamanan siber perusahaan. Bahkan perusahaan terkemuka dalam inovasi global pun rentan terhadap ancaman digital yang semakin canggih.
Menurutmu, apakah perusahaan teknologi besar sudah cukup berinvestasi untuk melindungi data karyawannya?
Sampaikan pendapatmu 👇💬
#TSMC #ciberseguridad #NoticiasTech
#AlertaMundial
🚨 ¡Peringatan Keamanan Siber! TSMC mengalami serangan dan pemerasan dalam Bitcoin 💻₿
Keamanan digital kembali menjadi sorotan setelah insiden baru mengguncang raksasa teknologi Taiwan.
🔍 Apa yang sebenarnya terjadi?
Taiwan Semiconductor Manufacturing Company (TSMC) secara resmi mengonfirmasi bahwa sistemnya mengalami kebocoran keamanan. Menurut laporan yang disebarkan oleh Jiemian News, seorang peretas berhasil mengakses dan memperoleh informasi rahasia milik karyawan perusahaan.
💰 Tebusan yang diminta
Agar data yang dicuri tidak disebarluaskan atau disalahgunakan, pelaku serangan siber menuntut pembayaran tebusan sebesar 3 Bitcoin ($BTC ). Meski jumlahnya tampak moderat dibandingkan dengan skala raksasa semikonduktor ini, insiden tersebut mengungkap risiko terus-menerus yang dihadapi infrastruktur teknologi paling penting di dunia.
🛡️ Tantangan perlindungan data
Peristiwa ini mengingatkan kita akan pentingnya memperkuat protokol keamanan siber perusahaan. Bahkan perusahaan terkemuka dalam inovasi global pun rentan terhadap ancaman digital yang semakin canggih.
Menurutmu, apakah perusahaan teknologi besar sudah cukup berinvestasi untuk melindungi data karyawannya?
Sampaikan pendapatmu 👇💬
#TSMC #ciberseguridad #NoticiasTech
🚨 ¡Peringatan Keamanan Siber! TSMC mengalami serangan dan pemerasan dalam Bitcoin 💻₿
Keamanan digital kembali menjadi sorotan setelah insiden baru mengguncang raksasa teknologi Taiwan.
🔍 Apa yang sebenarnya terjadi?
Taiwan Semiconductor Manufacturing Company (TSMC) secara resmi mengonfirmasi bahwa sistemnya mengalami kebocoran keamanan. Menurut laporan yang disebarkan oleh Jiemian News, seorang peretas berhasil mengakses dan memperoleh informasi rahasia milik karyawan perusahaan.
💰 Tebusan yang diminta
Agar data yang dicuri tidak disebarluaskan atau disalahgunakan, pelaku serangan siber menuntut pembayaran tebusan sebesar 3 Bitcoin ($BTC ). Meski jumlahnya tampak moderat dibandingkan dengan skala raksasa semikonduktor ini, insiden tersebut mengungkap risiko terus-menerus yang dihadapi infrastruktur teknologi paling penting di dunia.
🛡️ Tantangan perlindungan data
Peristiwa ini mengingatkan kita akan pentingnya memperkuat protokol keamanan siber perusahaan. Bahkan perusahaan terkemuka dalam inovasi global pun rentan terhadap ancaman digital yang semakin canggih.
Menurutmu, apakah perusahaan teknologi besar sudah cukup berinvestasi untuk melindungi data karyawannya?
Sampaikan pendapatmu 👇💬
#TSMC #ciberseguridad #NoticiasTech
3
367
·
--
Intrusi terkoordinasi di tujuh bank Korea Selatan (Sep-Okt 2026) mengungkap data 66k-67k warga dan 2.2k perusahaan. Serangan yang dikaitkan dengan operator individu asal Tiongkok ini menggunakan ARTEX, kerangka pengujian penetrasi otonom, dan versi Claude Code yang dimodifikasi untuk mengalihkan permintaan ke infrastruktur DeepSeek.
— Analisis oleh EmeDotEme
#EmeDotEme #Ciberseguridad #KoreaSelatan
Intrusi terkoordinasi di tujuh bank Korea Selatan (Sep-Okt 2026) mengungkap data 66k-67k warga dan 2.2k perusahaan. Serangan yang dikaitkan dengan operator individu asal Tiongkok ini menggunakan ARTEX, kerangka pengujian penetrasi otonom, dan versi Claude Code yang dimodifikasi untuk mengalihkan permintaan ke infrastruktur DeepSeek.
— Analisis oleh EmeDotEme
#EmeDotEme #Ciberseguridad #KoreaSelatan
— Analisis oleh EmeDotEme
#EmeDotEme #Ciberseguridad #KoreaSelatan
122
·
--
Pada 7 November 2026, Gnosis Pay mengalami intrusi siber pada sistem kartunya, yang mengekspos data rahasia pengguna. Kebocoran ini, yang dilaporkan oleh CriptoNoticias, membahayakan kerahasiaan dan memudahkan serangan lanjutan, seperti penipuan yang disesuaikan dengan korban. Data yang dicuri dapat menghubungkan identitas pribadi dengan akun pembayaran aktif, sehingga meningkatkan risiko bagi para pemegang akun.
— Analisis oleh EmeDotEme
#EmeDotEme #Ciberseguridad #GnosisPay
Pada 7 November 2026, Gnosis Pay mengalami intrusi siber pada sistem kartunya, yang mengekspos data rahasia pengguna. Kebocoran ini, yang dilaporkan oleh CriptoNoticias, membahayakan kerahasiaan dan memudahkan serangan lanjutan, seperti penipuan yang disesuaikan dengan korban. Data yang dicuri dapat menghubungkan identitas pribadi dengan akun pembayaran aktif, sehingga meningkatkan risiko bagi para pemegang akun.
— Analisis oleh EmeDotEme
#EmeDotEme #Ciberseguridad #GnosisPay
— Analisis oleh EmeDotEme
#EmeDotEme #Ciberseguridad #GnosisPay
142
·
--
Ondrej Surý, pemelihara paket PHP untuk Debian, mendistribusikan patch kritis pada akhir Oktober 2026, sehingga memitigasi dua kerentanan PHP yang berdampak pada 70% situs web. Tindakan pencegahan ini mencegah serangan siber berskala besar setelah detail teknis bocor pada Agustus 2026, yang membuat jutaan portal rentan terhadap pembajakan dan pencurian data. Intervensinya mempercepat peningkatan keamanan pada versi lama dan mencegah gangguan yang meluas.
— Analisis oleh EmeDotEme
#EmeDotEme #Ciberseguridad #CdigoAbierto
Ondrej Surý, pemelihara paket PHP untuk Debian, mendistribusikan patch kritis pada akhir Oktober 2026, sehingga memitigasi dua kerentanan PHP yang berdampak pada 70% situs web. Tindakan pencegahan ini mencegah serangan siber berskala besar setelah detail teknis bocor pada Agustus 2026, yang membuat jutaan portal rentan terhadap pembajakan dan pencurian data. Intervensinya mempercepat peningkatan keamanan pada versi lama dan mencegah gangguan yang meluas.
— Analisis oleh EmeDotEme
#EmeDotEme #Ciberseguridad #CdigoAbierto
— Analisis oleh EmeDotEme
#EmeDotEme #Ciberseguridad #CdigoAbierto
90
·
--
FBI mengaitkan pencurian senilai $6.3B-$6.43B dari Binance pada 29 Oktober 2026 dengan peretas Korea Utara, melampaui serangan senilai $1.46B terhadap Bybit pada Februari 2025. Dana tersebut dikonversi ke aset DeFi dan disebarkan melalui DeFi. Sebanyak 82% aset yang dicuri berasal dari jaringan Bitcoin dan Ethereum.
— Analisis oleh EmeDotEme
#EmeDotEme #Criptomonedas #KeamananSiber
FBI mengaitkan pencurian senilai $6.3B-$6.43B dari Binance pada 29 Oktober 2026 dengan peretas Korea Utara, melampaui serangan senilai $1.46B terhadap Bybit pada Februari 2025. Dana tersebut dikonversi ke aset DeFi dan disebarkan melalui DeFi. Sebanyak 82% aset yang dicuri berasal dari jaringan Bitcoin dan Ethereum.
— Analisis oleh EmeDotEme
#EmeDotEme #Criptomonedas #KeamananSiber
— Analisis oleh EmeDotEme
#EmeDotEme #Criptomonedas #KeamananSiber
110
·
--
Ada sekelompok peretas yang sedang ramai diperbincangkan.
Mereka adalah TraderTraitor, kelompok yang bertanggung jawab atas sejumlah pencurian besar-besaran di sektor kripto.
Angka yang mereka raup sangat mengesankan. Mereka dikaitkan dengan serangan yang menyebabkan kerugian sekitar 6,3 miliar dolar.
Sungguh mengejutkan melihat bagaimana satu kelompok saja mampu memukul pasar dengan begitu keras.
Pernahkah kamu mendengar tentang kelompok ini sebelumnya?
$BTC
#ciberseguridad #crypto
Ada sekelompok peretas yang sedang ramai diperbincangkan.
Mereka adalah TraderTraitor, kelompok yang bertanggung jawab atas sejumlah pencurian besar-besaran di sektor kripto.
Angka yang mereka raup sangat mengesankan. Mereka dikaitkan dengan serangan yang menyebabkan kerugian sekitar 6,3 miliar dolar.
Sungguh mengejutkan melihat bagaimana satu kelompok saja mampu memukul pasar dengan begitu keras.
Pernahkah kamu mendengar tentang kelompok ini sebelumnya?
$BTC
#ciberseguridad #crypto
Mereka adalah TraderTraitor, kelompok yang bertanggung jawab atas sejumlah pencurian besar-besaran di sektor kripto.
Angka yang mereka raup sangat mengesankan. Mereka dikaitkan dengan serangan yang menyebabkan kerugian sekitar 6,3 miliar dolar.
Sungguh mengejutkan melihat bagaimana satu kelompok saja mampu memukul pasar dengan begitu keras.
Pernahkah kamu mendengar tentang kelompok ini sebelumnya?
$BTC
#ciberseguridad #crypto
45
Artikel
Binance menjelaskan bagaimana mereka diretas: paket yang dimanipulasi, wawancara kerja palsu, dan alat AI internalBinance telah menerbitkan laporan awalnya tentang serangan pada 29 Oktober. Dampaknya diperkirakan sekitar 6,34 miliar dolar AS, dengan sekitar 2,85 miliar dolar AS dibekukan atau dicegat, «tergantung rekonsiliasi dan volatilitas harga». Menurut laporan tersebut, per 31 Oktober Binance telah mengganti 98% token yang terdampak dan akan menanggung kerugian itu, bukan para penggunanya.
Bagaimana serangan itu dipersiapkan, menurut Binance:
🔹 Juni: seorang teknisi dari tim dompet memasang paket Homebrew yang telah dimanipulasi saat mencari alat pemrograman berbasis AI.
Binance menjelaskan bagaimana mereka diretas: paket yang dimanipulasi, wawancara kerja palsu, dan alat AI internal
Binance telah menerbitkan laporan awalnya tentang serangan pada 29 Oktober. Dampaknya diperkirakan sekitar 6,34 miliar dolar AS, dengan sekitar 2,85 miliar dolar AS dibekukan atau dicegat, «tergantung rekonsiliasi dan volatilitas harga». Menurut laporan tersebut, per 31 Oktober Binance telah mengganti 98% token yang terdampak dan akan menanggung kerugian itu, bukan para penggunanya.
Bagaimana serangan itu dipersiapkan, menurut Binance:
🔹 Juni: seorang teknisi dari tim dompet memasang paket Homebrew yang telah dimanipulasi saat mencari alat pemrograman berbasis AI.
Bagaimana serangan itu dipersiapkan, menurut Binance:
🔹 Juni: seorang teknisi dari tim dompet memasang paket Homebrew yang telah dimanipulasi saat mencari alat pemrograman berbasis AI.
2
5.8k
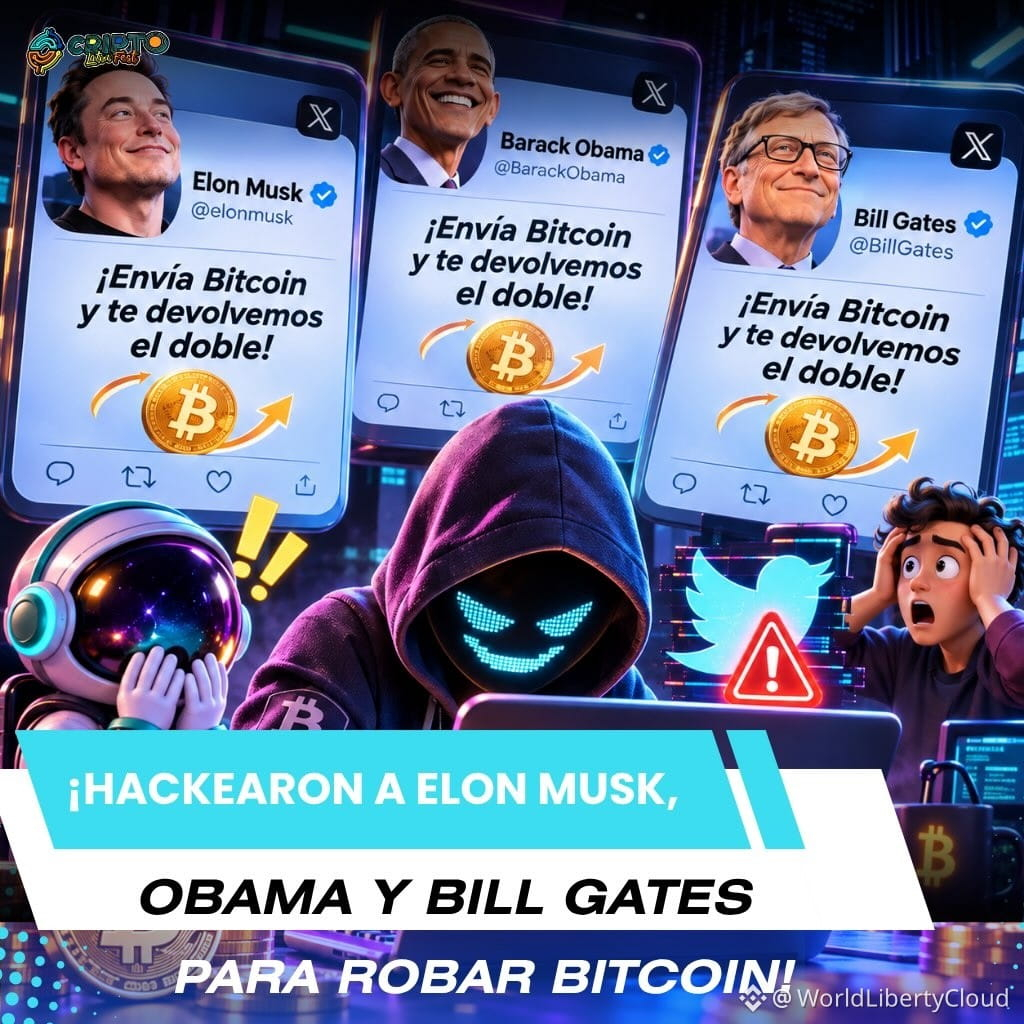
🚨🐦 ELON MUSK, OBAMA, DAN BILL GATES DIRETAS UNTUK MENCURI BITCOIN! 😱💰💻
Bayangkan kamu membuka Twitter dan melihat Elon Musk, Barack Obama, dan Bill Gates membagikan Bitcoin secara gratis? 🤯₿
Nah, pada Juli 2020, sesuatu yang terasa seperti adegan film benar-benar terjadi! 🎬🔥
👨💻 Sekelompok peretas berhasil mengambil alih akun terverifikasi milik beberapa orang paling terkenal di dunia. 🌎🔓
Di antaranya adalah Elon Musk, Barack Obama, Bill Gates, dan tokoh-tokoh terkenal lainnya. 😳
💸 Apa rencana mereka? Mengunggah pesan yang menjanjikan sesuatu yang terlalu muluk untuk menjadi kenyataan:
🤑 “KIRIM BITCOIN DAN KAMI AKAN MENGEMBALIKAN DUA KALI LIPAT!” 🚀💰
Dan meskipun terdengar sulit dipercaya… ADA ORANG-ORANG YANG TERTIPU! 😱💀
💰 Para penyerang berhasil menerima Bitcoin senilai lebih dari 100.000 dolar melalui penipuan itu.
🐦 Twitter harus turun tangan dan membatasi sementara beberapa fitur akun terverifikasi untuk mengendalikan serangan tersebut. 🚨🔐
🤯 YANG PALING GILA!
Mereka tidak meretas Bitcoin. Mereka meretas akun orang-orang terkenal untuk memanfaatkan kepercayaan para pengikutnya. 💻🎭
🔥 SATU SERANGAN. AKUN-AKUN ORANG TERKENAL DIRETAS. DAN BITCOIN SENILAI RIBUAN DOLAR DICURI. ₿💥
👇😂 APAKAH KAMU AKAN PERCAYA BAHWA ELON MUSK SEDANG MEMBAGIKAN BITCOIN GRATIS? 👀💸
#Bitcoin #ElonMusk #TwitterHack #Kripto #Crypto Blockchain #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
🚨🐦 ELON MUSK, OBAMA, DAN BILL GATES DIRETAS UNTUK MENCURI BITCOIN! 😱💰💻
Bayangkan kamu membuka Twitter dan melihat Elon Musk, Barack Obama, dan Bill Gates membagikan Bitcoin secara gratis? 🤯₿
Nah, pada Juli 2020, sesuatu yang terasa seperti adegan film benar-benar terjadi! 🎬🔥
👨💻 Sekelompok peretas berhasil mengambil alih akun terverifikasi milik beberapa orang paling terkenal di dunia. 🌎🔓
Di antaranya adalah Elon Musk, Barack Obama, Bill Gates, dan tokoh-tokoh terkenal lainnya. 😳
💸 Apa rencana mereka? Mengunggah pesan yang menjanjikan sesuatu yang terlalu muluk untuk menjadi kenyataan:
🤑 “KIRIM BITCOIN DAN KAMI AKAN MENGEMBALIKAN DUA KALI LIPAT!” 🚀💰
Dan meskipun terdengar sulit dipercaya… ADA ORANG-ORANG YANG TERTIPU! 😱💀
💰 Para penyerang berhasil menerima Bitcoin senilai lebih dari 100.000 dolar melalui penipuan itu.
🐦 Twitter harus turun tangan dan membatasi sementara beberapa fitur akun terverifikasi untuk mengendalikan serangan tersebut. 🚨🔐
🤯 YANG PALING GILA!
Mereka tidak meretas Bitcoin. Mereka meretas akun orang-orang terkenal untuk memanfaatkan kepercayaan para pengikutnya. 💻🎭
🔥 SATU SERANGAN. AKUN-AKUN ORANG TERKENAL DIRETAS. DAN BITCOIN SENILAI RIBUAN DOLAR DICURI. ₿💥
👇😂 APAKAH KAMU AKAN PERCAYA BAHWA ELON MUSK SEDANG MEMBAGIKAN BITCOIN GRATIS? 👀💸
#Bitcoin #ElonMusk #TwitterHack #Kripto #Crypto Blockchain #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
Bayangkan kamu membuka Twitter dan melihat Elon Musk, Barack Obama, dan Bill Gates membagikan Bitcoin secara gratis? 🤯₿
Nah, pada Juli 2020, sesuatu yang terasa seperti adegan film benar-benar terjadi! 🎬🔥
👨💻 Sekelompok peretas berhasil mengambil alih akun terverifikasi milik beberapa orang paling terkenal di dunia. 🌎🔓
Di antaranya adalah Elon Musk, Barack Obama, Bill Gates, dan tokoh-tokoh terkenal lainnya. 😳
💸 Apa rencana mereka? Mengunggah pesan yang menjanjikan sesuatu yang terlalu muluk untuk menjadi kenyataan:
🤑 “KIRIM BITCOIN DAN KAMI AKAN MENGEMBALIKAN DUA KALI LIPAT!” 🚀💰
Dan meskipun terdengar sulit dipercaya… ADA ORANG-ORANG YANG TERTIPU! 😱💀
💰 Para penyerang berhasil menerima Bitcoin senilai lebih dari 100.000 dolar melalui penipuan itu.
🐦 Twitter harus turun tangan dan membatasi sementara beberapa fitur akun terverifikasi untuk mengendalikan serangan tersebut. 🚨🔐
🤯 YANG PALING GILA!
Mereka tidak meretas Bitcoin. Mereka meretas akun orang-orang terkenal untuk memanfaatkan kepercayaan para pengikutnya. 💻🎭
🔥 SATU SERANGAN. AKUN-AKUN ORANG TERKENAL DIRETAS. DAN BITCOIN SENILAI RIBUAN DOLAR DICURI. ₿💥
👇😂 APAKAH KAMU AKAN PERCAYA BAHWA ELON MUSK SEDANG MEMBAGIKAN BITCOIN GRATIS? 👀💸
#Bitcoin #ElonMusk #TwitterHack #Kripto #Crypto Blockchain #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
1
3
695

Masih terngiang kejadian beberapa hari lalu terkait exploit/pencurian di platform... dan sejujurnya, mustahil untuk tidak berhenti sejenak dan memikirkannya. 🛡️📉
Di luar angka-angka merah, spekulasi, dan apa yang diberitakan di berbagai judul, pukulan seperti ini memberi kita semua pelajaran besar, terutama bagi kita yang berkecimpung sehari-hari di ekosistem ini: keamanan tidak bisa ditawar.
Di dunia ini, percaya itu boleh, tetapi memverifikasi dan menjaga aset sendiri adalah satu-satunya hal yang memberi kita sedikit ketenangan pikiran saat menatap layar.
Pasar naik dan turun, tren berubah setiap minggu, tetapi melindungi modal kita adalah satu-satunya aturan yang tidak boleh kita langgar.
Bagaimana perasaanmu setelah mendengar berita ini? Apakah kamu termasuk yang lebih memilih memindahkan semuanya ke hardware wallet setelah kejadian seperti ini, atau percaya pada langkah-langkah keamanan exchange?
Aku tunggu komentar kalian! 👇☕
(Dan seperti biasa: kelola risiko, lindungi dana kalian, ini bukan saran finansial)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $
Masih terngiang kejadian beberapa hari lalu terkait exploit/pencurian di platform... dan sejujurnya, mustahil untuk tidak berhenti sejenak dan memikirkannya. 🛡️📉
Di luar angka-angka merah, spekulasi, dan apa yang diberitakan di berbagai judul, pukulan seperti ini memberi kita semua pelajaran besar, terutama bagi kita yang berkecimpung sehari-hari di ekosistem ini: keamanan tidak bisa ditawar.
Di dunia ini, percaya itu boleh, tetapi memverifikasi dan menjaga aset sendiri adalah satu-satunya hal yang memberi kita sedikit ketenangan pikiran saat menatap layar.
Pasar naik dan turun, tren berubah setiap minggu, tetapi melindungi modal kita adalah satu-satunya aturan yang tidak boleh kita langgar.
Bagaimana perasaanmu setelah mendengar berita ini? Apakah kamu termasuk yang lebih memilih memindahkan semuanya ke hardware wallet setelah kejadian seperti ini, atau percaya pada langkah-langkah keamanan exchange?
Aku tunggu komentar kalian! 👇☕
(Dan seperti biasa: kelola risiko, lindungi dana kalian, ini bukan saran finansial)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $
Di luar angka-angka merah, spekulasi, dan apa yang diberitakan di berbagai judul, pukulan seperti ini memberi kita semua pelajaran besar, terutama bagi kita yang berkecimpung sehari-hari di ekosistem ini: keamanan tidak bisa ditawar.
Di dunia ini, percaya itu boleh, tetapi memverifikasi dan menjaga aset sendiri adalah satu-satunya hal yang memberi kita sedikit ketenangan pikiran saat menatap layar.
Pasar naik dan turun, tren berubah setiap minggu, tetapi melindungi modal kita adalah satu-satunya aturan yang tidak boleh kita langgar.
Bagaimana perasaanmu setelah mendengar berita ini? Apakah kamu termasuk yang lebih memilih memindahkan semuanya ke hardware wallet setelah kejadian seperti ini, atau percaya pada langkah-langkah keamanan exchange?
Aku tunggu komentar kalian! 👇☕
(Dan seperti biasa: kelola risiko, lindungi dana kalian, ini bukan saran finansial)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $

Sigueme
Dari Karleen Seyer pM11
2
25
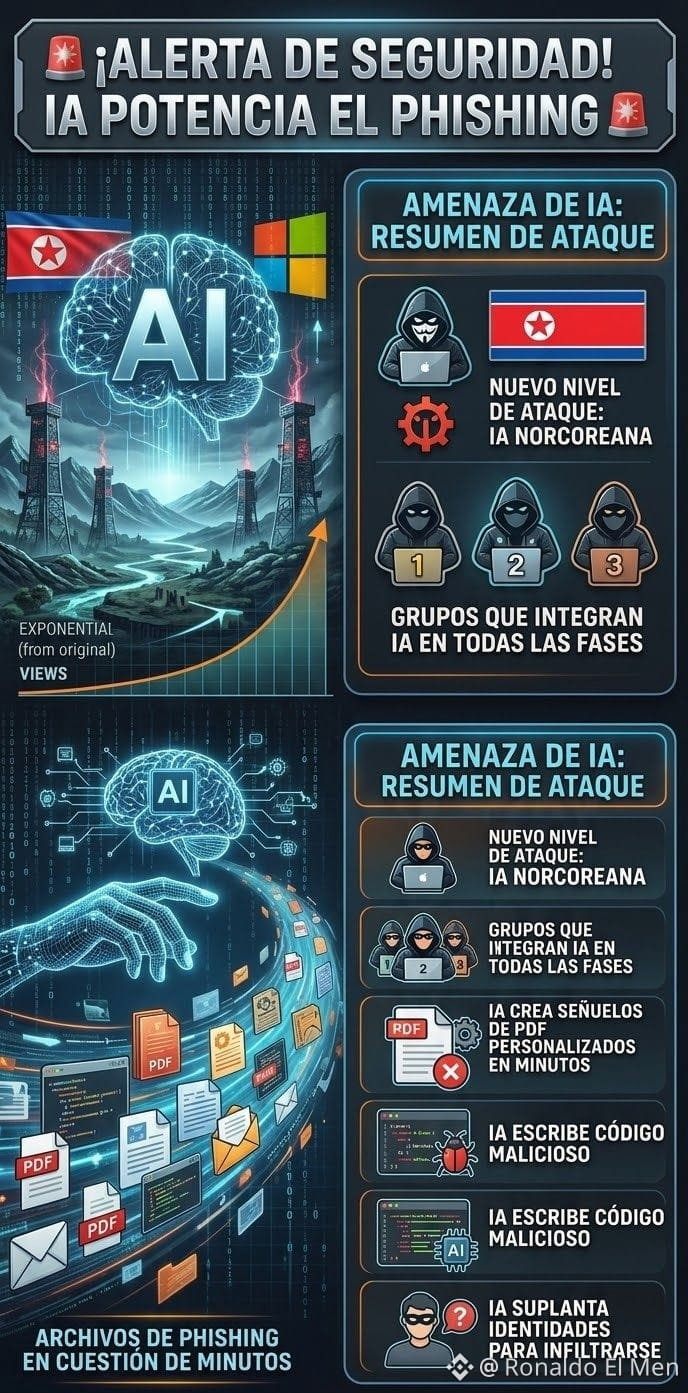
🚨 Keamanan Siber dan Kripto: AI kini menjadi senjata utama para peretas!
Microsoft mengeluarkan peringatan penting pada 30 Oktober: kelompok peretas Korea Utara menggunakan Kecerdasan Buatan untuk membuat puluhan berkas phishing hanya dalam hitungan menit.
Menurut laporan keamanan yang dipantau Microsoft, tiga kelompok ini telah mengintegrasikan AI ke setiap tahap serangan mereka. Bagaimana cara mereka beroperasi?
Umpan yang disesuaikan: Membuat dokumen PDF yang dipersonalisasi dan sangat meyakinkan dalam hitungan menit.
Kode berbahaya: Menggunakan AI untuk menulis skrip dan kode berbahaya dengan lebih cepat.
Penyamaran identitas: Menyusup ke perusahaan dan ekosistem dengan berpura-pura menjadi entitas yang sah.
Di dunia kripto dan Web3, ketika setiap klik sangat berarti, rekayasa sosial yang didukung AI mengharuskan kita untuk lebih berhati-hati. Jangan pernah mengunduh berkas yang mencurigakan atau menghubungkan dompet digitalmu ke tautan dari sumber yang meragukan.
Seberapa aman perasaanmu menghadapi taktik otomatis baru dari para penjahat siber ini? Tulis pendapatmu di kolom komentar! 👇
$BTC $ETH $BNB
{spot}(BNBUSDT)
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
🚨 Keamanan Siber dan Kripto: AI kini menjadi senjata utama para peretas!
Microsoft mengeluarkan peringatan penting pada 30 Oktober: kelompok peretas Korea Utara menggunakan Kecerdasan Buatan untuk membuat puluhan berkas phishing hanya dalam hitungan menit.
Menurut laporan keamanan yang dipantau Microsoft, tiga kelompok ini telah mengintegrasikan AI ke setiap tahap serangan mereka. Bagaimana cara mereka beroperasi?
Umpan yang disesuaikan: Membuat dokumen PDF yang dipersonalisasi dan sangat meyakinkan dalam hitungan menit.
Kode berbahaya: Menggunakan AI untuk menulis skrip dan kode berbahaya dengan lebih cepat.
Penyamaran identitas: Menyusup ke perusahaan dan ekosistem dengan berpura-pura menjadi entitas yang sah.
Di dunia kripto dan Web3, ketika setiap klik sangat berarti, rekayasa sosial yang didukung AI mengharuskan kita untuk lebih berhati-hati. Jangan pernah mengunduh berkas yang mencurigakan atau menghubungkan dompet digitalmu ke tautan dari sumber yang meragukan.
Seberapa aman perasaanmu menghadapi taktik otomatis baru dari para penjahat siber ini? Tulis pendapatmu di kolom komentar! 👇
$BTC $ETH $BNB
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
Microsoft mengeluarkan peringatan penting pada 30 Oktober: kelompok peretas Korea Utara menggunakan Kecerdasan Buatan untuk membuat puluhan berkas phishing hanya dalam hitungan menit.
Menurut laporan keamanan yang dipantau Microsoft, tiga kelompok ini telah mengintegrasikan AI ke setiap tahap serangan mereka. Bagaimana cara mereka beroperasi?
Umpan yang disesuaikan: Membuat dokumen PDF yang dipersonalisasi dan sangat meyakinkan dalam hitungan menit.
Kode berbahaya: Menggunakan AI untuk menulis skrip dan kode berbahaya dengan lebih cepat.
Penyamaran identitas: Menyusup ke perusahaan dan ekosistem dengan berpura-pura menjadi entitas yang sah.
Di dunia kripto dan Web3, ketika setiap klik sangat berarti, rekayasa sosial yang didukung AI mengharuskan kita untuk lebih berhati-hati. Jangan pernah mengunduh berkas yang mencurigakan atau menghubungkan dompet digitalmu ke tautan dari sumber yang meragukan.
Seberapa aman perasaanmu menghadapi taktik otomatis baru dari para penjahat siber ini? Tulis pendapatmu di kolom komentar! 👇
$BTC $ETH $BNB
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
1
112
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
57,463 penayangan
789 Berdiskusi
2
#AnthropicToDebutAfter$83IPOPricing
15,333 penayangan
83 Berdiskusi
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
19,065 penayangan
357 Berdiskusi
4
#CanGTA6'sLaunchLiftTTWOShares?
10,661 penayangan
265 Berdiskusi
5
#FOMCMinutesHighlightAIDebtRisks
19,609 penayangan
322 Berdiskusi
6
#SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
19,559 penayangan
341 Berdiskusi
7
#AnthropicGrayMarketSharesPointTo22%To26%Gains
4,729 penayangan
76 Berdiskusi
8
#BitcoinSpotETFsSee$306MNetOutflows
155 penayangan
2 Berdiskusi
9
#TrumpAdministrationLaunchesProjectToCombatCybercrime
75 penayangan
10 Berdiskusi
10
#FedMinutesShowAlmostAllOfficialsExpectMoreHikes
6,674 penayangan
86 Berdiskusi