
发牌手11
1.1k Publications
发牌手11
Signaler
Bloquer l’utilisateur
141 Suivis
600 Abonnés
714 J’aime
Publications
Tous
Citations
·
--
Aujourd’hui, Alpha reprend les airdrops et offre une enveloppe rouge aux frères 🧧
Aujourd’hui, Alpha reprend les airdrops et offre une enveloppe rouge aux frères 🧧

感谢兄弟们的关注和支持
De 发牌手11
Entièrement récupéré
26
4
79
171
·
--
#币安神算子 n’a rien prédit depuis plusieurs jours. Je ne regarde que celui d’aujourd’hui, pour voir si ça peut décoller d’un coup.
#币安神算子 n’a rien prédit depuis plusieurs jours. Je ne regarde que celui d’aujourd’hui, pour voir si ça peut décoller d’un coup.
3
·
--
#币安神算子 Les gars, foncez, foncez, foncez ! Ce soir, on tente un coup à Lyon ; demain, on pourrait bien gagner gros.
#币安神算子 Les gars, foncez, foncez, foncez ! Ce soir, on tente un coup à Lyon ; demain, on pourrait bien gagner gros.
·
--
#币安神算子 J’espère vraiment devenir riche du jour au lendemain. J’ai tout misé sur Gen, ça devrait passer cette fois, non ?
#币安神算子 J’espère vraiment devenir riche du jour au lendemain. J’ai tout misé sur Gen, ça devrait passer cette fois, non ?
·
--
#币安神算子 Allez, allez, allez ! Sur quoi on se lance ce soir ? Je pense que T1 est le plus sûr.
#币安神算子 Allez, allez, allez ! Sur quoi on se lance ce soir ? Je pense que T1 est le plus sûr.
·
--
#币安神算子 les gars, on joue à quoi aujourd’hui ? Vous pourriez aider le petit frère ?
#币安神算子 les gars, on joue à quoi aujourd’hui ? Vous pourriez aider le petit frère ?
1
·
--
#币安神算子 Putain, BLG n’était pas censé être la tête de série numéro un ? Comment ils ont pu perdre contre TES ? Si ça continue comme ça, ils vont se faire éliminer !
#币安神算子 Putain, BLG n’était pas censé être la tête de série numéro un ? Comment ils ont pu perdre contre TES ? Si ça continue comme ça, ils vont se faire éliminer !
4
·
--
#币安神算子 Cette activité de Binance est sympa. Je me demande s'il y a encore des gars qui n'y ont pas participé ?
#币安神算子 Cette activité de Binance est sympa. Je me demande s'il y a encore des gars qui n'y ont pas participé ?
1
·
--
#币安神算子 Les gars, on s’attaque à quoi aujourd’hui ? Donnez-moi une piste et je mise tout.
#币安神算子 Les gars, on s’attaque à quoi aujourd’hui ? Donnez-moi une piste et je mise tout.
·
--
#币安神算子 Tente ta chance : un vélo peut devenir une moto. Chaque jour, on fonce vers la remise à zéro : décroche un gros gain !
#币安神算子 Tente ta chance : un vélo peut devenir une moto. Chaque jour, on fonce vers la remise à zéro : décroche un gros gain !
·
--
#币安神算子 Comment pronostiquer le match de LoL de ce soir ? T1 devrait être une valeur sûre, non ? Je mise tout sur T1.
#币安神算子 Comment pronostiquer le match de LoL de ce soir ? T1 devrait être une valeur sûre, non ? Je mise tout sur T1.
·
--
Le classement hebdomadaire #币安神算子 semble aussi prendre les pertes en compte. La stratégie du tout-ou-rien ne marche pas.
Le classement hebdomadaire #币安神算子 semble aussi prendre les pertes en compte. La stratégie du tout-ou-rien ne marche pas.
59
·
--
#币安神算子 , comment ça se fait que j’aie plus de 600 points en négatif ? J’ai encore une chance cette semaine ?
#币安神算子 , comment ça se fait que j’aie plus de 600 points en négatif ? J’ai encore une chance cette semaine ?
72
·
--
Avec #币安神算子 , il ne faut pas manquer un jour ! Ça ne revient pas à zéro tous les jours, si ?
Avec #币安神算子 , il ne faut pas manquer un jour ! Ça ne revient pas à zéro tous les jours, si ?
·
--
#币安神算子 prédit que je suis un professionnel ; moi, je ne gagne pas beaucoup d’argent, c’est l’autre qui en gagne.
#币安神算子 prédit que je suis un professionnel ; moi, je ne gagne pas beaucoup d’argent, c’est l’autre qui en gagne.
3
·
--
聊了这么多期 Dusk,今天拆它手里最硬的一张牌,NPEX。不是拆合作公告,是拆牌照本身。币圈项目个个爱说自己持牌,但多数人的判断就停在有没有这两个字上,实际上牌照和牌照之间的含金量,差着好几个量级。
NPEX 的正式身份是荷兰持牌证券交易所,手里握的是 MiFID 框架下的 MTF 牌照。这个资质允许持牌方运营多边交易场所,把证券的买卖双方合法撮合到一起。注意这不是注册登记,是欧盟证券体系里正经的交易场所授权,荷兰监管当面发的那种。市面上自称持牌的项目,你去对一下牌照类型,大部分跟这个不在一个层级。
这张牌真正的杀招在许可的继承方式。证券代币化最致命的那道题从来不是发行,是发出来之后在哪交易才算合法。NPEX 把发行和撮合搬进 Dusk,链上资产从出生那天起就活在牌照射程之内,交易许可是现成的,不用拿着每个新品种去求监管逐案放行。别的 RWA 链还在问监管能不能批,它这边问的是管道什么时候开闸。
管道里也不是空的。NPEX 身后站着两万多名真实投过钱的投资者,平台累计发行规模超过两亿欧元。供给和需求两头都不是从零冷启动,链要做的只是接住一个已经在运转的市场。
但泼冷水的习惯不能丢。第一个问题是,这条护城河是租的还是买的。牌照挂在 NPEX 名下,不挂在链名下。Dusk 早早入股了对方,利益绑得够深,可一旦 NPEX 战略转向,护城河是会自己走路的,深度绑定和真正拥有是两回事。第二个问题是牌照拼图的完整性,MTF 授权的是交易环节,托管和清算各有各的资质要求,一张牌罩不住整条业务链,缺的那几块什么时候补齐,决定了故事是全链路还是半成品。
所以下次再见到项目吹持牌,别停在有没有,追着问一句,这张牌授权的是哪个环节,链上资产能不能直接继承交易许可。#dusk $DUSK @Dusk
聊了这么多期 Dusk,今天拆它手里最硬的一张牌,NPEX。不是拆合作公告,是拆牌照本身。币圈项目个个爱说自己持牌,但多数人的判断就停在有没有这两个字上,实际上牌照和牌照之间的含金量,差着好几个量级。
NPEX 的正式身份是荷兰持牌证券交易所,手里握的是 MiFID 框架下的 MTF 牌照。这个资质允许持牌方运营多边交易场所,把证券的买卖双方合法撮合到一起。注意这不是注册登记,是欧盟证券体系里正经的交易场所授权,荷兰监管当面发的那种。市面上自称持牌的项目,你去对一下牌照类型,大部分跟这个不在一个层级。
这张牌真正的杀招在许可的继承方式。证券代币化最致命的那道题从来不是发行,是发出来之后在哪交易才算合法。NPEX 把发行和撮合搬进 Dusk,链上资产从出生那天起就活在牌照射程之内,交易许可是现成的,不用拿着每个新品种去求监管逐案放行。别的 RWA 链还在问监管能不能批,它这边问的是管道什么时候开闸。
管道里也不是空的。NPEX 身后站着两万多名真实投过钱的投资者,平台累计发行规模超过两亿欧元。供给和需求两头都不是从零冷启动,链要做的只是接住一个已经在运转的市场。
但泼冷水的习惯不能丢。第一个问题是,这条护城河是租的还是买的。牌照挂在 NPEX 名下,不挂在链名下。Dusk 早早入股了对方,利益绑得够深,可一旦 NPEX 战略转向,护城河是会自己走路的,深度绑定和真正拥有是两回事。第二个问题是牌照拼图的完整性,MTF 授权的是交易环节,托管和清算各有各的资质要求,一张牌罩不住整条业务链,缺的那几块什么时候补齐,决定了故事是全链路还是半成品。
所以下次再见到项目吹持牌,别停在有没有,追着问一句,这张牌授权的是哪个环节,链上资产能不能直接继承交易许可。#dusk $DUSK @Dusk
NPEX 的正式身份是荷兰持牌证券交易所,手里握的是 MiFID 框架下的 MTF 牌照。这个资质允许持牌方运营多边交易场所,把证券的买卖双方合法撮合到一起。注意这不是注册登记,是欧盟证券体系里正经的交易场所授权,荷兰监管当面发的那种。市面上自称持牌的项目,你去对一下牌照类型,大部分跟这个不在一个层级。
这张牌真正的杀招在许可的继承方式。证券代币化最致命的那道题从来不是发行,是发出来之后在哪交易才算合法。NPEX 把发行和撮合搬进 Dusk,链上资产从出生那天起就活在牌照射程之内,交易许可是现成的,不用拿着每个新品种去求监管逐案放行。别的 RWA 链还在问监管能不能批,它这边问的是管道什么时候开闸。
管道里也不是空的。NPEX 身后站着两万多名真实投过钱的投资者,平台累计发行规模超过两亿欧元。供给和需求两头都不是从零冷启动,链要做的只是接住一个已经在运转的市场。
但泼冷水的习惯不能丢。第一个问题是,这条护城河是租的还是买的。牌照挂在 NPEX 名下,不挂在链名下。Dusk 早早入股了对方,利益绑得够深,可一旦 NPEX 战略转向,护城河是会自己走路的,深度绑定和真正拥有是两回事。第二个问题是牌照拼图的完整性,MTF 授权的是交易环节,托管和清算各有各的资质要求,一张牌罩不住整条业务链,缺的那几块什么时候补齐,决定了故事是全链路还是半成品。
所以下次再见到项目吹持牌,别停在有没有,追着问一句,这张牌授权的是哪个环节,链上资产能不能直接继承交易许可。#dusk $DUSK @Dusk
5
99
·
--
Parler de DUSK avec un ami qui travaille sur la conformité a été ma première idée, et sa réaction immédiate a été de dire que le terme « divulgation sélective » est trop académique, comme s’il avait été extrait d’un article. Je lui ai donné quelques exemples, et il a changé d’avis : n’est-ce pas justement ce qu’il fait tous les jours au travail ?
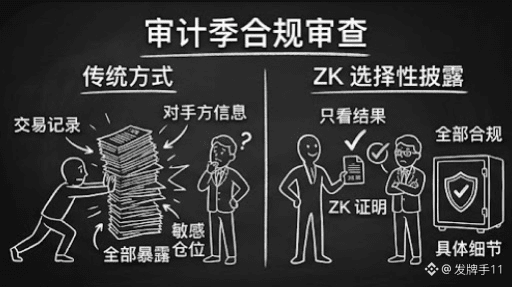
Commençons par la conformité. À chaque saison d’audit, l’institution doit prouver à l’auditeur que toutes les transactions ont lieu entre investisseurs éligibles. L’ancienne méthode consistait à regrouper les enregistrements de transaction et à les envoyer tels quels : les positions sensibles et les informations sur les contreparties étaient entièrement exposées. Avec la divulgation sélective via ZK, l’auditeur ne reçoit qu’une preuve : les transactions sont conformes, mais les détails précis sont invisibles. On montre ce qu’il faut, et on ne donne pas davantage d’éléments qui ne doivent pas être vus.
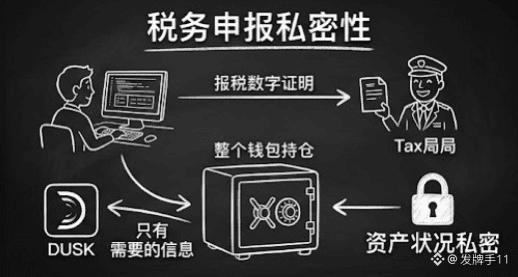
Ensuite, la déclaration fiscale. Pour déclarer vos impôts, vous devez prouver à l’administration fiscale les chiffres de vos revenus, mais personne n’a envie de remettre en plus la structure de détention complète de tout le portefeuille. La divulgation sélective vous permet de ne présenter que les faits nécessaires à la déclaration, tandis que le reste de la situation patrimoniale reste privé.
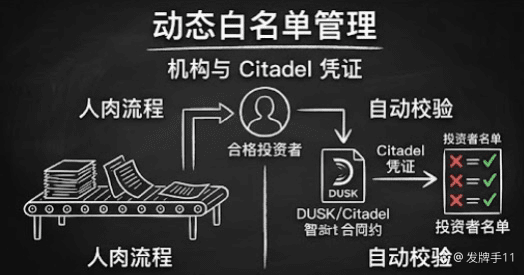
Il y a aussi la gestion des listes blanches. Les critères d’éligibilité des investisseurs évoluent : l’institution doit régulièrement collecter à nouveau les documents et mettre à jour la liste. Après connexion avec des identifiants Citadel, le contrat vérifie en temps réel si l’éligibilité est toujours valide, et la maintenance de la liste passe d’un processus manuel à une validation automatisée.
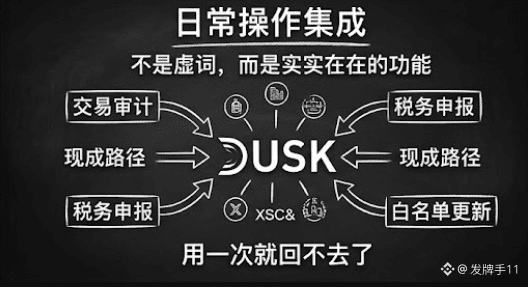
Vous voyez, ce ne sont pas des concepts de pointe : ce sont des opérations que les institutions et les utilisateurs répètent tous les jours, avec une fréquence tellement élevée que personne n’y voit une innovation. Là où DUSK est vraiment fort, c’est qu’il n’a pas traité la divulgation sélective comme un simple mot décoratif dans un livre blanc : il l’a transformée en modules fonctionnels concrets dans Citadel et XSC. Sur chaque type d’opération quotidienne, il existe des parcours prêts à l’emploi : une fois utilisé, on ne peut plus faire comme avant.
En clair : l’adoption des technologies de confidentialité dépend de leur capacité à s’ancrer dans la réalité. Je continuerai à surveiller les données d’usage concrètes dans ces scénarios du quotidien. Et vous, quel scénario vous semble le plus susceptible de faire émerger une demande à grande échelle en premier ? #dusk $DUSK @Dusk
Parler de DUSK avec un ami qui travaille sur la conformité a été ma première idée, et sa réaction immédiate a été de dire que le terme « divulgation sélective » est trop académique, comme s’il avait été extrait d’un article. Je lui ai donné quelques exemples, et il a changé d’avis : n’est-ce pas justement ce qu’il fait tous les jours au travail ?
Commençons par la conformité. À chaque saison d’audit, l’institution doit prouver à l’auditeur que toutes les transactions ont lieu entre investisseurs éligibles. L’ancienne méthode consistait à regrouper les enregistrements de transaction et à les envoyer tels quels : les positions sensibles et les informations sur les contreparties étaient entièrement exposées. Avec la divulgation sélective via ZK, l’auditeur ne reçoit qu’une preuve : les transactions sont conformes, mais les détails précis sont invisibles. On montre ce qu’il faut, et on ne donne pas davantage d’éléments qui ne doivent pas être vus.
Ensuite, la déclaration fiscale. Pour déclarer vos impôts, vous devez prouver à l’administration fiscale les chiffres de vos revenus, mais personne n’a envie de remettre en plus la structure de détention complète de tout le portefeuille. La divulgation sélective vous permet de ne présenter que les faits nécessaires à la déclaration, tandis que le reste de la situation patrimoniale reste privé.
Il y a aussi la gestion des listes blanches. Les critères d’éligibilité des investisseurs évoluent : l’institution doit régulièrement collecter à nouveau les documents et mettre à jour la liste. Après connexion avec des identifiants Citadel, le contrat vérifie en temps réel si l’éligibilité est toujours valide, et la maintenance de la liste passe d’un processus manuel à une validation automatisée.
Vous voyez, ce ne sont pas des concepts de pointe : ce sont des opérations que les institutions et les utilisateurs répètent tous les jours, avec une fréquence tellement élevée que personne n’y voit une innovation. Là où DUSK est vraiment fort, c’est qu’il n’a pas traité la divulgation sélective comme un simple mot décoratif dans un livre blanc : il l’a transformée en modules fonctionnels concrets dans Citadel et XSC. Sur chaque type d’opération quotidienne, il existe des parcours prêts à l’emploi : une fois utilisé, on ne peut plus faire comme avant.
En clair : l’adoption des technologies de confidentialité dépend de leur capacité à s’ancrer dans la réalité. Je continuerai à surveiller les données d’usage concrètes dans ces scénarios du quotidien. Et vous, quel scénario vous semble le plus susceptible de faire émerger une demande à grande échelle en premier ? #dusk $DUSK @Dusk
Commençons par la conformité. À chaque saison d’audit, l’institution doit prouver à l’auditeur que toutes les transactions ont lieu entre investisseurs éligibles. L’ancienne méthode consistait à regrouper les enregistrements de transaction et à les envoyer tels quels : les positions sensibles et les informations sur les contreparties étaient entièrement exposées. Avec la divulgation sélective via ZK, l’auditeur ne reçoit qu’une preuve : les transactions sont conformes, mais les détails précis sont invisibles. On montre ce qu’il faut, et on ne donne pas davantage d’éléments qui ne doivent pas être vus.
Ensuite, la déclaration fiscale. Pour déclarer vos impôts, vous devez prouver à l’administration fiscale les chiffres de vos revenus, mais personne n’a envie de remettre en plus la structure de détention complète de tout le portefeuille. La divulgation sélective vous permet de ne présenter que les faits nécessaires à la déclaration, tandis que le reste de la situation patrimoniale reste privé.
Il y a aussi la gestion des listes blanches. Les critères d’éligibilité des investisseurs évoluent : l’institution doit régulièrement collecter à nouveau les documents et mettre à jour la liste. Après connexion avec des identifiants Citadel, le contrat vérifie en temps réel si l’éligibilité est toujours valide, et la maintenance de la liste passe d’un processus manuel à une validation automatisée.
Vous voyez, ce ne sont pas des concepts de pointe : ce sont des opérations que les institutions et les utilisateurs répètent tous les jours, avec une fréquence tellement élevée que personne n’y voit une innovation. Là où DUSK est vraiment fort, c’est qu’il n’a pas traité la divulgation sélective comme un simple mot décoratif dans un livre blanc : il l’a transformée en modules fonctionnels concrets dans Citadel et XSC. Sur chaque type d’opération quotidienne, il existe des parcours prêts à l’emploi : une fois utilisé, on ne peut plus faire comme avant.
En clair : l’adoption des technologies de confidentialité dépend de leur capacité à s’ancrer dans la réalité. Je continuerai à surveiller les données d’usage concrètes dans ces scénarios du quotidien. Et vous, quel scénario vous semble le plus susceptible de faire émerger une demande à grande échelle en premier ? #dusk $DUSK @Dusk
10
1
102
·
--
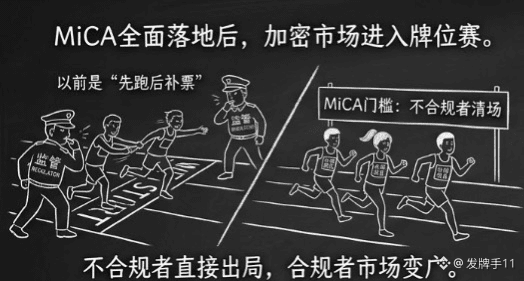
Après la mise en œuvre complète de la réglementation MiCA, le marché européen des cryptomonnaies est officiellement entré dans une phase de compétition par paliers. En étudiant Dusk de plus en plus longtemps, je suis de plus en plus convaincu que la nature de ce « nettoyage » n’est pas une course technologique, mais un tournoi d’élimination par autorisations.
Jusqu’à présent, la logique du secteur consistait à d’abord se lancer, puis à « compléter les billets » quand la régulation arrivait. MiCA met fin de manière définitive à ce mode de jeu : une fois les fenêtres de transition progressivement fermées, les projets ne disposant pas des qualifications de conformité ne peuvent même plus participer et sont purement et simplement écartés de l’arène. Et ceux qui détiennent l’accès aux licences se retrouvent alors face à un marché où disparaissent soudainement de nombreux concurrents. C’est l’effet le plus contre-intuitif de l’entrée en vigueur de la régulation : en apparence, il s’agit d’un resserrement ; en réalité, il s’agit d’une mise à l’écart ciblée en faveur des acteurs conformes.
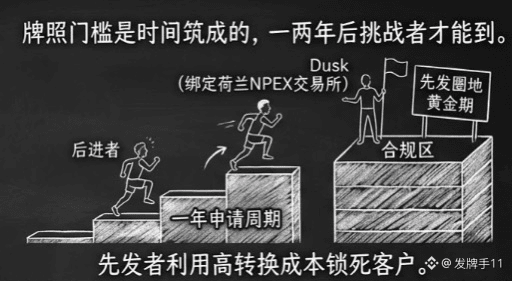
Dusk est adossé à NPEX, une bourse agréée aux Pays-Bas, et l’ensemble de l’architecture a été conçue pièce par pièce en s’alignant sur les contraintes du droit européen. Pendant que d’autres projets font encore la queue pour « compléter leurs dossiers », celui-ci est déjà assis dans la zone de conformité.
La brutalité de cette compétition réside dans le fait que le seuil des licences est construit dans le temps. Les délais de demande se mesurent en années, et en cours de route, il faut encore passer plusieurs vagues d’examens de la part des capitaux et de l’exploitation. Même si un retardataire démarre aujourd’hui, la fenêtre pour rattraper se refermera au bout d’une année ou deux. Ces une à deux années sont précisément l’époque dorée pour que les premiers arrivants s’approprient l’espace. Une fois que des clients institutionnels ont terminé leur migration, des coûts de conversion élevés viennent ensuite verrouiller les challengers plus tardifs.
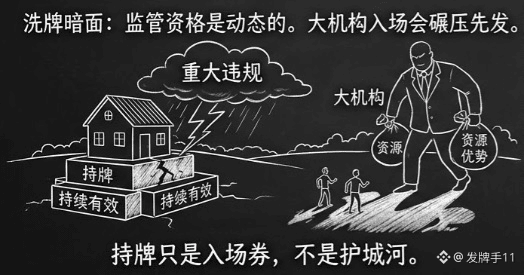
Mais dans le récit de ce nettoyage, se cache un revers dont peu de gens parlent. Le postulat de la domination « qui accapare tout », c’est que la licence reste valable en continu. Or la qualification réglementaire est, par nature, dynamique : une infraction majeure ou l’adoption d’une nouvelle réglementation plus stricte peut suffire à provoquer une réinitialisation instantanée du classement.
Autre variable : l’entrée des grandes institutions. Les géants de la finance traditionnelle disposent d’argent et d’équipes dédiées aux licences ; s’ils décident de se lancer, l’avantage des premiers acteurs parmi les projets plus modestes peut à tout moment être balayé par la supériorité des ressources. Autrement dit, détenir une licence n’est qu’un ticket d’entrée ; ce n’est jamais une véritable barrière de protection.
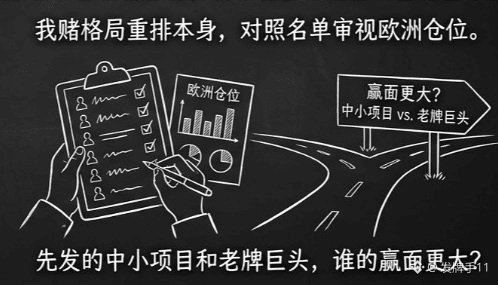
Donc, dans ce cycle de nettoyage, je ne parie pas sur un seul gagnant. Je parie sur une recomposition même du paysage. Une fois que la première liste de qualifications officiellement validées sera publiée, je réexaminerai les positions européennes en ma possession à la lumière de cette liste : tous les projets qui ne font pas partie de l’écosystème présent dans la liste seront rétrogradés.
À ton avis, dans cette compétition, qui a le plus de chances de gagner : les petits projets de premier rang ou les géants historiques ? #dusk $DUSK @Dusk
Après la mise en œuvre complète de la réglementation MiCA, le marché européen des cryptomonnaies est officiellement entré dans une phase de compétition par paliers. En étudiant Dusk de plus en plus longtemps, je suis de plus en plus convaincu que la nature de ce « nettoyage » n’est pas une course technologique, mais un tournoi d’élimination par autorisations.
Jusqu’à présent, la logique du secteur consistait à d’abord se lancer, puis à « compléter les billets » quand la régulation arrivait. MiCA met fin de manière définitive à ce mode de jeu : une fois les fenêtres de transition progressivement fermées, les projets ne disposant pas des qualifications de conformité ne peuvent même plus participer et sont purement et simplement écartés de l’arène. Et ceux qui détiennent l’accès aux licences se retrouvent alors face à un marché où disparaissent soudainement de nombreux concurrents. C’est l’effet le plus contre-intuitif de l’entrée en vigueur de la régulation : en apparence, il s’agit d’un resserrement ; en réalité, il s’agit d’une mise à l’écart ciblée en faveur des acteurs conformes.
Dusk est adossé à NPEX, une bourse agréée aux Pays-Bas, et l’ensemble de l’architecture a été conçue pièce par pièce en s’alignant sur les contraintes du droit européen. Pendant que d’autres projets font encore la queue pour « compléter leurs dossiers », celui-ci est déjà assis dans la zone de conformité.
La brutalité de cette compétition réside dans le fait que le seuil des licences est construit dans le temps. Les délais de demande se mesurent en années, et en cours de route, il faut encore passer plusieurs vagues d’examens de la part des capitaux et de l’exploitation. Même si un retardataire démarre aujourd’hui, la fenêtre pour rattraper se refermera au bout d’une année ou deux. Ces une à deux années sont précisément l’époque dorée pour que les premiers arrivants s’approprient l’espace. Une fois que des clients institutionnels ont terminé leur migration, des coûts de conversion élevés viennent ensuite verrouiller les challengers plus tardifs.
Mais dans le récit de ce nettoyage, se cache un revers dont peu de gens parlent. Le postulat de la domination « qui accapare tout », c’est que la licence reste valable en continu. Or la qualification réglementaire est, par nature, dynamique : une infraction majeure ou l’adoption d’une nouvelle réglementation plus stricte peut suffire à provoquer une réinitialisation instantanée du classement.
Autre variable : l’entrée des grandes institutions. Les géants de la finance traditionnelle disposent d’argent et d’équipes dédiées aux licences ; s’ils décident de se lancer, l’avantage des premiers acteurs parmi les projets plus modestes peut à tout moment être balayé par la supériorité des ressources. Autrement dit, détenir une licence n’est qu’un ticket d’entrée ; ce n’est jamais une véritable barrière de protection.
Donc, dans ce cycle de nettoyage, je ne parie pas sur un seul gagnant. Je parie sur une recomposition même du paysage. Une fois que la première liste de qualifications officiellement validées sera publiée, je réexaminerai les positions européennes en ma possession à la lumière de cette liste : tous les projets qui ne font pas partie de l’écosystème présent dans la liste seront rétrogradés.
À ton avis, dans cette compétition, qui a le plus de chances de gagner : les petits projets de premier rang ou les géants historiques ? #dusk $DUSK @Dusk
Jusqu’à présent, la logique du secteur consistait à d’abord se lancer, puis à « compléter les billets » quand la régulation arrivait. MiCA met fin de manière définitive à ce mode de jeu : une fois les fenêtres de transition progressivement fermées, les projets ne disposant pas des qualifications de conformité ne peuvent même plus participer et sont purement et simplement écartés de l’arène. Et ceux qui détiennent l’accès aux licences se retrouvent alors face à un marché où disparaissent soudainement de nombreux concurrents. C’est l’effet le plus contre-intuitif de l’entrée en vigueur de la régulation : en apparence, il s’agit d’un resserrement ; en réalité, il s’agit d’une mise à l’écart ciblée en faveur des acteurs conformes.
Dusk est adossé à NPEX, une bourse agréée aux Pays-Bas, et l’ensemble de l’architecture a été conçue pièce par pièce en s’alignant sur les contraintes du droit européen. Pendant que d’autres projets font encore la queue pour « compléter leurs dossiers », celui-ci est déjà assis dans la zone de conformité.
La brutalité de cette compétition réside dans le fait que le seuil des licences est construit dans le temps. Les délais de demande se mesurent en années, et en cours de route, il faut encore passer plusieurs vagues d’examens de la part des capitaux et de l’exploitation. Même si un retardataire démarre aujourd’hui, la fenêtre pour rattraper se refermera au bout d’une année ou deux. Ces une à deux années sont précisément l’époque dorée pour que les premiers arrivants s’approprient l’espace. Une fois que des clients institutionnels ont terminé leur migration, des coûts de conversion élevés viennent ensuite verrouiller les challengers plus tardifs.
Mais dans le récit de ce nettoyage, se cache un revers dont peu de gens parlent. Le postulat de la domination « qui accapare tout », c’est que la licence reste valable en continu. Or la qualification réglementaire est, par nature, dynamique : une infraction majeure ou l’adoption d’une nouvelle réglementation plus stricte peut suffire à provoquer une réinitialisation instantanée du classement.
Autre variable : l’entrée des grandes institutions. Les géants de la finance traditionnelle disposent d’argent et d’équipes dédiées aux licences ; s’ils décident de se lancer, l’avantage des premiers acteurs parmi les projets plus modestes peut à tout moment être balayé par la supériorité des ressources. Autrement dit, détenir une licence n’est qu’un ticket d’entrée ; ce n’est jamais une véritable barrière de protection.
Donc, dans ce cycle de nettoyage, je ne parie pas sur un seul gagnant. Je parie sur une recomposition même du paysage. Une fois que la première liste de qualifications officiellement validées sera publiée, je réexaminerai les positions européennes en ma possession à la lumière de cette liste : tous les projets qui ne font pas partie de l’écosystème présent dans la liste seront rétrogradés.
À ton avis, dans cette compétition, qui a le plus de chances de gagner : les petits projets de premier rang ou les géants historiques ? #dusk $DUSK @Dusk
6
107
·
--
Dans la filière de la confidentialité, il y a une foule de candidats qui se ressemblent, mais plus j’étudie, plus je suis convaincu d’une chose : la confidentialité vérifiable conçue par Dusk n’appartient tout simplement pas à la même espèce.
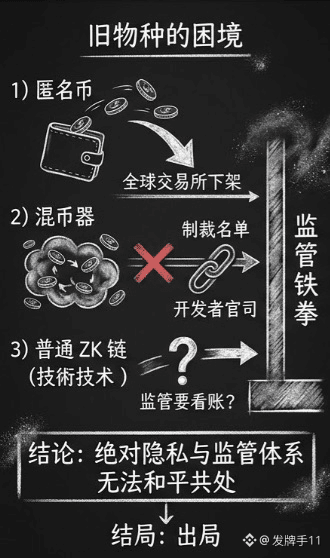
D’abord, regardons ce que sont devenus les anciennes espèces. Les monnaies anonymes ont poussé le masquage à l’extrême ; résultat : les bourses mondiales les ont retirées les unes après les autres. Sous le marteau de la réglementation, il ne restait quasiment plus d’espace pour survivre. Les mixeurs ont subi encore pire : les listes de sanctions les ont directement ciblés, les développeurs ont été traînés devant les tribunaux, et toute la catégorie a été qualifiée d’outil de blanchiment. Quant aux chaînes ZK classiques, la technique est vraiment élégante, mais elles traitent le plus souvent la confidentialité comme une fonctionnalité “standard”, sans répondre à la question la plus cruciale : que fait-on quand la réglementation demande à voir les comptes ? Ces pionniers ont, avec de l’argent bien réel, prouvé une conclusion : il n’y a aucune possibilité de paix entre la confidentialité absolue et le système de régulation. Au bout de la confrontation, il n’y a qu’une issue : l’exclusion.
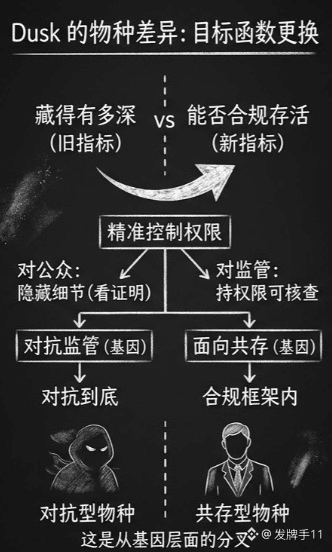
La différence d’espèce de Dusk se joue sur cette ligne de fracture. Il ne cherche pas à rendre tout le monde aveugle, mais à contrôler précisément qui peut voir quoi. Les détails des transactions restent cachés au public ; en face, l’autre partie ne peut voir que des preuves de conformité ; et le régulateur, disposant des droits nécessaires, peut vérifier. Ce design n’est pas une amélioration de la technologie de confidentialité : c’est un remplacement de la fonction objectif. Les indicateurs optimisés par les anciennes espèces, c’est “à quel point peut-on se cacher”. L’indicateur optimisé par Dusk, c’est “est-ce qu’on peut survivre dans un cadre de conformité”. L’une est tournée vers l’affrontement, l’autre vers la cohabitation : dès le niveau génétique, les branches divergent.
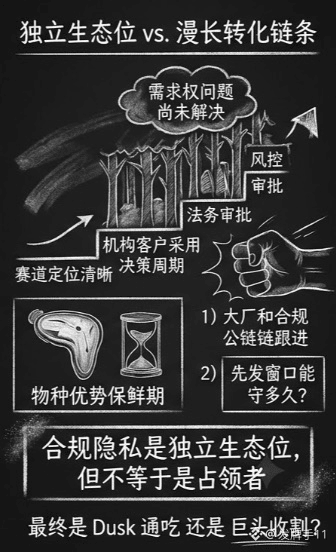
Mais je dois rappeler un point : une nouvelle espèce n’est pas automatiquement la gagnante. La différence de positionnement règle le problème du droit de survivre, mais pas celui du droit de satisfaire les besoins. Les clients visés par la confidentialité vérifiable sont des institutions ; or, pour les institutions, le cycle de décision d’adoption de nouvelles infrastructures se compte en années, avec en plus de multiples validations : juridiques, puis gestion des risques, etc. Même si le positionnement sur la voie est très clair, la chaîne de conversion reste longue. Et l’avantage d’une espèce a une période de fraîcheur : dès que les grands acteurs et les blockchains conformes suivront avec des designs similaires, la durée pendant laquelle la fenêtre de premier arrivé pourra être préservée reste inconnue.
Mon avis : la confidentialité conforme a bien ouvert une niche écologique indépendante, un niveau que les projets de confidentialité des premières générations n’avaient pas atteint. Mais l’existence d’une niche ne veut pas dire que l’occupant est forcément celui-là. Par la suite, je surveillerai le rythme de déploiement des clients institutionnels de DUSK. Selon toi, cette espèce de confidentialité conforme finira-t-elle par être “avalée” par Dusk, ou bien les géants la récolteront ? #dusk $DUSK @Dusk
Dans la filière de la confidentialité, il y a une foule de candidats qui se ressemblent, mais plus j’étudie, plus je suis convaincu d’une chose : la confidentialité vérifiable conçue par Dusk n’appartient tout simplement pas à la même espèce.
D’abord, regardons ce que sont devenus les anciennes espèces. Les monnaies anonymes ont poussé le masquage à l’extrême ; résultat : les bourses mondiales les ont retirées les unes après les autres. Sous le marteau de la réglementation, il ne restait quasiment plus d’espace pour survivre. Les mixeurs ont subi encore pire : les listes de sanctions les ont directement ciblés, les développeurs ont été traînés devant les tribunaux, et toute la catégorie a été qualifiée d’outil de blanchiment. Quant aux chaînes ZK classiques, la technique est vraiment élégante, mais elles traitent le plus souvent la confidentialité comme une fonctionnalité “standard”, sans répondre à la question la plus cruciale : que fait-on quand la réglementation demande à voir les comptes ? Ces pionniers ont, avec de l’argent bien réel, prouvé une conclusion : il n’y a aucune possibilité de paix entre la confidentialité absolue et le système de régulation. Au bout de la confrontation, il n’y a qu’une issue : l’exclusion.
La différence d’espèce de Dusk se joue sur cette ligne de fracture. Il ne cherche pas à rendre tout le monde aveugle, mais à contrôler précisément qui peut voir quoi. Les détails des transactions restent cachés au public ; en face, l’autre partie ne peut voir que des preuves de conformité ; et le régulateur, disposant des droits nécessaires, peut vérifier. Ce design n’est pas une amélioration de la technologie de confidentialité : c’est un remplacement de la fonction objectif. Les indicateurs optimisés par les anciennes espèces, c’est “à quel point peut-on se cacher”. L’indicateur optimisé par Dusk, c’est “est-ce qu’on peut survivre dans un cadre de conformité”. L’une est tournée vers l’affrontement, l’autre vers la cohabitation : dès le niveau génétique, les branches divergent.
Mais je dois rappeler un point : une nouvelle espèce n’est pas automatiquement la gagnante. La différence de positionnement règle le problème du droit de survivre, mais pas celui du droit de satisfaire les besoins. Les clients visés par la confidentialité vérifiable sont des institutions ; or, pour les institutions, le cycle de décision d’adoption de nouvelles infrastructures se compte en années, avec en plus de multiples validations : juridiques, puis gestion des risques, etc. Même si le positionnement sur la voie est très clair, la chaîne de conversion reste longue. Et l’avantage d’une espèce a une période de fraîcheur : dès que les grands acteurs et les blockchains conformes suivront avec des designs similaires, la durée pendant laquelle la fenêtre de premier arrivé pourra être préservée reste inconnue.
Mon avis : la confidentialité conforme a bien ouvert une niche écologique indépendante, un niveau que les projets de confidentialité des premières générations n’avaient pas atteint. Mais l’existence d’une niche ne veut pas dire que l’occupant est forcément celui-là. Par la suite, je surveillerai le rythme de déploiement des clients institutionnels de DUSK. Selon toi, cette espèce de confidentialité conforme finira-t-elle par être “avalée” par Dusk, ou bien les géants la récolteront ? #dusk $DUSK @Dusk
D’abord, regardons ce que sont devenus les anciennes espèces. Les monnaies anonymes ont poussé le masquage à l’extrême ; résultat : les bourses mondiales les ont retirées les unes après les autres. Sous le marteau de la réglementation, il ne restait quasiment plus d’espace pour survivre. Les mixeurs ont subi encore pire : les listes de sanctions les ont directement ciblés, les développeurs ont été traînés devant les tribunaux, et toute la catégorie a été qualifiée d’outil de blanchiment. Quant aux chaînes ZK classiques, la technique est vraiment élégante, mais elles traitent le plus souvent la confidentialité comme une fonctionnalité “standard”, sans répondre à la question la plus cruciale : que fait-on quand la réglementation demande à voir les comptes ? Ces pionniers ont, avec de l’argent bien réel, prouvé une conclusion : il n’y a aucune possibilité de paix entre la confidentialité absolue et le système de régulation. Au bout de la confrontation, il n’y a qu’une issue : l’exclusion.
La différence d’espèce de Dusk se joue sur cette ligne de fracture. Il ne cherche pas à rendre tout le monde aveugle, mais à contrôler précisément qui peut voir quoi. Les détails des transactions restent cachés au public ; en face, l’autre partie ne peut voir que des preuves de conformité ; et le régulateur, disposant des droits nécessaires, peut vérifier. Ce design n’est pas une amélioration de la technologie de confidentialité : c’est un remplacement de la fonction objectif. Les indicateurs optimisés par les anciennes espèces, c’est “à quel point peut-on se cacher”. L’indicateur optimisé par Dusk, c’est “est-ce qu’on peut survivre dans un cadre de conformité”. L’une est tournée vers l’affrontement, l’autre vers la cohabitation : dès le niveau génétique, les branches divergent.
Mais je dois rappeler un point : une nouvelle espèce n’est pas automatiquement la gagnante. La différence de positionnement règle le problème du droit de survivre, mais pas celui du droit de satisfaire les besoins. Les clients visés par la confidentialité vérifiable sont des institutions ; or, pour les institutions, le cycle de décision d’adoption de nouvelles infrastructures se compte en années, avec en plus de multiples validations : juridiques, puis gestion des risques, etc. Même si le positionnement sur la voie est très clair, la chaîne de conversion reste longue. Et l’avantage d’une espèce a une période de fraîcheur : dès que les grands acteurs et les blockchains conformes suivront avec des designs similaires, la durée pendant laquelle la fenêtre de premier arrivé pourra être préservée reste inconnue.
Mon avis : la confidentialité conforme a bien ouvert une niche écologique indépendante, un niveau que les projets de confidentialité des premières générations n’avaient pas atteint. Mais l’existence d’une niche ne veut pas dire que l’occupant est forcément celui-là. Par la suite, je surveillerai le rythme de déploiement des clients institutionnels de DUSK. Selon toi, cette espèce de confidentialité conforme finira-t-elle par être “avalée” par Dusk, ou bien les géants la récolteront ? #dusk $DUSK @Dusk
90
·
--
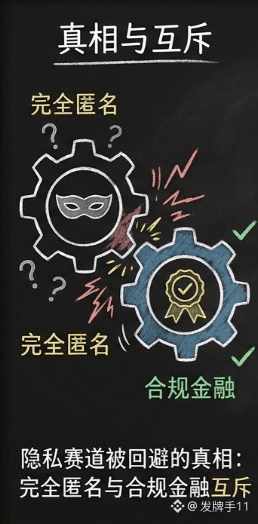
Il existe une vérité volontairement évitée dans la voie de la confidentialité : une finance parfaitement anonyme et conforme est, dès le départ, incompatible. Dusk n’en fait plus un spectacle : il ne s’agit pas d’anonymat, mais d’une confidentialité vérifiable.
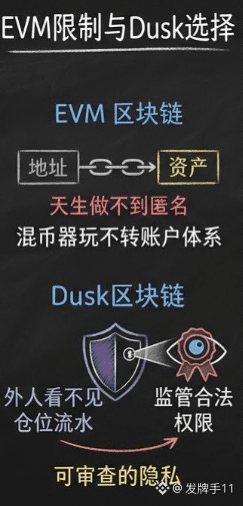
Ce compromis mérite d’être expliqué. Le modèle de compte de l’EVM ne peut, par nature, pas garantir un anonymat total : votre adresse et votre cartographie d’actifs existent toujours. Avec un système de « mixeurs », la manœuvre ne fonctionne tout simplement pas dans l’architecture par comptes. Dusk a donc changé de direction : les tiers ne voient ni vos positions ni vos flux, mais le régulateur, muni d’autorisations légales, peut y accéder.
Pour les particuliers, cela peut sembler moins « cool ». Mais ce que recherchent les institutions n’est pas la disparition totale : c’est plutôt l’invisibilité envers des cibles spécifiques. Protéger les secrets commerciaux tout en respectant les obligations de conformité — deux exigences qui se heurtent dans une solution purement anonyme — peuvent au contraire coexister dans un cadre vérifiable.
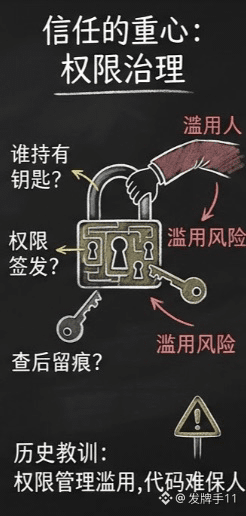
Mais je dois souligner l’élément le plus subtil de ce récit. La « vérifiabilité » implique qu’il existe dans le système un point de vue capable de tout voir. Alors, qui détient la clé de cette vision ? Qui délivre les autorisations de régulation ? Lorsqu’on consulte, laisse-t-on une trace ? Ce sont ces détails de gouvernance qui constituent réellement le cœur de la confiance de l’ensemble de l’architecture. Le code peut garantir que les tiers ne voient rien, mais il ne peut pas empêcher une personne habilitée de regarder n’importe comment. Dans l’histoire, tous les systèmes de conformité dotés de portes dérobées ont eu des problèmes non pas parce que la cryptographie a été brisée, mais parce que la gestion des droits a été exploitée.
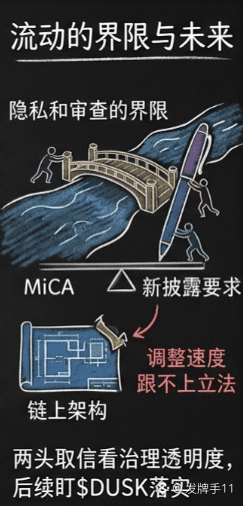
Plus profondément encore, il existe une inquiétude : la norme de régulation elle-même. Le cadre de conformité européen continue d’évoluer ; ce qui satisfait aujourd’hui la conception MiCA ne sera peut-être pas en mesure de répondre demain aux nouvelles exigences de divulgation. La frontière entre confidentialité et vérification n’est pas gravée dans le marbre : elle se déplacera au gré des politiques, et la vitesse d’ajustement de l’architecture on-chain ne pourra jamais suivre celle du législateur.
Soyons justes : renoncer à l’anonymat pour permettre l’entrée des institutions, cette balance se calcule. Les prédécesseurs de la voie de l’anonymat ont déjà montré trop clairement où se situe le plafond. Mais la confidentialité vérifiable peut-elle vraiment satisfaire les deux parties à la fois ? Au final, cela dépendra de la transparence de la gouvernance des permissions, et non du choix des mots dans un livre blanc.
Je surveillerai ensuite les détails concrets de $DUSK concernant le mécanisme d’accès réglementaire. Acceptez-vous une confidentialité avec porte dérobée ? DYOR#dusk $DUSK @Dusk
Il existe une vérité volontairement évitée dans la voie de la confidentialité : une finance parfaitement anonyme et conforme est, dès le départ, incompatible. Dusk n’en fait plus un spectacle : il ne s’agit pas d’anonymat, mais d’une confidentialité vérifiable.
Ce compromis mérite d’être expliqué. Le modèle de compte de l’EVM ne peut, par nature, pas garantir un anonymat total : votre adresse et votre cartographie d’actifs existent toujours. Avec un système de « mixeurs », la manœuvre ne fonctionne tout simplement pas dans l’architecture par comptes. Dusk a donc changé de direction : les tiers ne voient ni vos positions ni vos flux, mais le régulateur, muni d’autorisations légales, peut y accéder.
Pour les particuliers, cela peut sembler moins « cool ». Mais ce que recherchent les institutions n’est pas la disparition totale : c’est plutôt l’invisibilité envers des cibles spécifiques. Protéger les secrets commerciaux tout en respectant les obligations de conformité — deux exigences qui se heurtent dans une solution purement anonyme — peuvent au contraire coexister dans un cadre vérifiable.
Mais je dois souligner l’élément le plus subtil de ce récit. La « vérifiabilité » implique qu’il existe dans le système un point de vue capable de tout voir. Alors, qui détient la clé de cette vision ? Qui délivre les autorisations de régulation ? Lorsqu’on consulte, laisse-t-on une trace ? Ce sont ces détails de gouvernance qui constituent réellement le cœur de la confiance de l’ensemble de l’architecture. Le code peut garantir que les tiers ne voient rien, mais il ne peut pas empêcher une personne habilitée de regarder n’importe comment. Dans l’histoire, tous les systèmes de conformité dotés de portes dérobées ont eu des problèmes non pas parce que la cryptographie a été brisée, mais parce que la gestion des droits a été exploitée.
Plus profondément encore, il existe une inquiétude : la norme de régulation elle-même. Le cadre de conformité européen continue d’évoluer ; ce qui satisfait aujourd’hui la conception MiCA ne sera peut-être pas en mesure de répondre demain aux nouvelles exigences de divulgation. La frontière entre confidentialité et vérification n’est pas gravée dans le marbre : elle se déplacera au gré des politiques, et la vitesse d’ajustement de l’architecture on-chain ne pourra jamais suivre celle du législateur.
Soyons justes : renoncer à l’anonymat pour permettre l’entrée des institutions, cette balance se calcule. Les prédécesseurs de la voie de l’anonymat ont déjà montré trop clairement où se situe le plafond. Mais la confidentialité vérifiable peut-elle vraiment satisfaire les deux parties à la fois ? Au final, cela dépendra de la transparence de la gouvernance des permissions, et non du choix des mots dans un livre blanc.
Je surveillerai ensuite les détails concrets de $DUSK concernant le mécanisme d’accès réglementaire. Acceptez-vous une confidentialité avec porte dérobée ? DYOR#dusk $DUSK @Dusk
Ce compromis mérite d’être expliqué. Le modèle de compte de l’EVM ne peut, par nature, pas garantir un anonymat total : votre adresse et votre cartographie d’actifs existent toujours. Avec un système de « mixeurs », la manœuvre ne fonctionne tout simplement pas dans l’architecture par comptes. Dusk a donc changé de direction : les tiers ne voient ni vos positions ni vos flux, mais le régulateur, muni d’autorisations légales, peut y accéder.
Pour les particuliers, cela peut sembler moins « cool ». Mais ce que recherchent les institutions n’est pas la disparition totale : c’est plutôt l’invisibilité envers des cibles spécifiques. Protéger les secrets commerciaux tout en respectant les obligations de conformité — deux exigences qui se heurtent dans une solution purement anonyme — peuvent au contraire coexister dans un cadre vérifiable.
Mais je dois souligner l’élément le plus subtil de ce récit. La « vérifiabilité » implique qu’il existe dans le système un point de vue capable de tout voir. Alors, qui détient la clé de cette vision ? Qui délivre les autorisations de régulation ? Lorsqu’on consulte, laisse-t-on une trace ? Ce sont ces détails de gouvernance qui constituent réellement le cœur de la confiance de l’ensemble de l’architecture. Le code peut garantir que les tiers ne voient rien, mais il ne peut pas empêcher une personne habilitée de regarder n’importe comment. Dans l’histoire, tous les systèmes de conformité dotés de portes dérobées ont eu des problèmes non pas parce que la cryptographie a été brisée, mais parce que la gestion des droits a été exploitée.
Plus profondément encore, il existe une inquiétude : la norme de régulation elle-même. Le cadre de conformité européen continue d’évoluer ; ce qui satisfait aujourd’hui la conception MiCA ne sera peut-être pas en mesure de répondre demain aux nouvelles exigences de divulgation. La frontière entre confidentialité et vérification n’est pas gravée dans le marbre : elle se déplacera au gré des politiques, et la vitesse d’ajustement de l’architecture on-chain ne pourra jamais suivre celle du législateur.
Soyons justes : renoncer à l’anonymat pour permettre l’entrée des institutions, cette balance se calcule. Les prédécesseurs de la voie de l’anonymat ont déjà montré trop clairement où se situe le plafond. Mais la confidentialité vérifiable peut-elle vraiment satisfaire les deux parties à la fois ? Au final, cela dépendra de la transparence de la gouvernance des permissions, et non du choix des mots dans un livre blanc.
Je surveillerai ensuite les détails concrets de $DUSK concernant le mécanisme d’accès réglementaire. Acceptez-vous une confidentialité avec porte dérobée ? DYOR#dusk $DUSK @Dusk
1
1
81
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
HuangExitNvidiaStrategyInFocus
107,148 vues
1,176 mentions
BOURSE | Jensen Huang, de Nvidia, démissionne ; Colette Kress nommée PDG par intérim
Binance News
·31 mentions J’aime
·38.1k vues
AnthropicRejectsIPODelayValuationinQuestion
715,565 vues
5,390 mentions
HedgeFundsCMEBitcoinNetShortsFall89%
738 vues
39 mentions