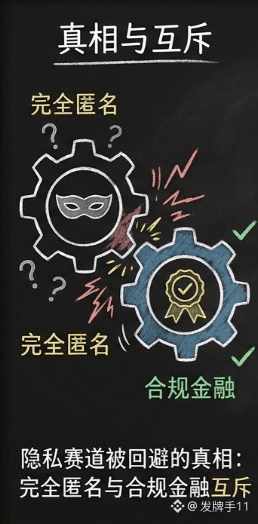
Il existe une vérité volontairement évitée dans la voie de la confidentialité : une finance parfaitement anonyme et conforme est, dès le départ, incompatible. Dusk n’en fait plus un spectacle : il ne s’agit pas d’anonymat, mais d’une confidentialité vérifiable.
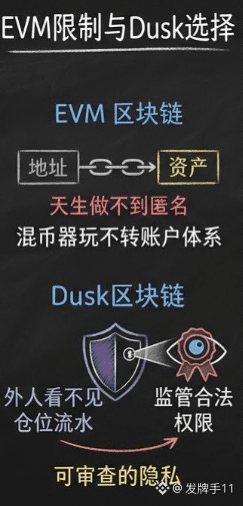
Ce compromis mérite d’être expliqué. Le modèle de compte de l’EVM ne peut, par nature, pas garantir un anonymat total : votre adresse et votre cartographie d’actifs existent toujours. Avec un système de « mixeurs », la manœuvre ne fonctionne tout simplement pas dans l’architecture par comptes. Dusk a donc changé de direction : les tiers ne voient ni vos positions ni vos flux, mais le régulateur, muni d’autorisations légales, peut y accéder.
Pour les particuliers, cela peut sembler moins « cool ». Mais ce que recherchent les institutions n’est pas la disparition totale : c’est plutôt l’invisibilité envers des cibles spécifiques. Protéger les secrets commerciaux tout en respectant les obligations de conformité — deux exigences qui se heurtent dans une solution purement anonyme — peuvent au contraire coexister dans un cadre vérifiable.
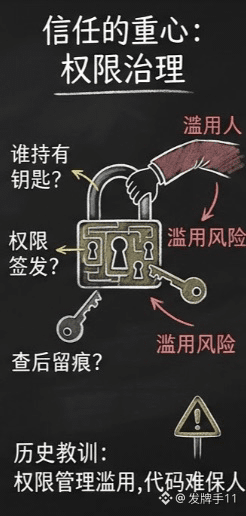
Mais je dois souligner l’élément le plus subtil de ce récit. La « vérifiabilité » implique qu’il existe dans le système un point de vue capable de tout voir. Alors, qui détient la clé de cette vision ? Qui délivre les autorisations de régulation ? Lorsqu’on consulte, laisse-t-on une trace ? Ce sont ces détails de gouvernance qui constituent réellement le cœur de la confiance de l’ensemble de l’architecture. Le code peut garantir que les tiers ne voient rien, mais il ne peut pas empêcher une personne habilitée de regarder n’importe comment. Dans l’histoire, tous les systèmes de conformité dotés de portes dérobées ont eu des problèmes non pas parce que la cryptographie a été brisée, mais parce que la gestion des droits a été exploitée.
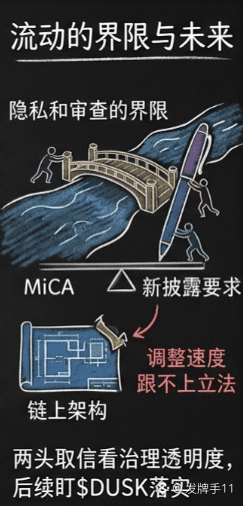
Plus profondément encore, il existe une inquiétude : la norme de régulation elle-même. Le cadre de conformité européen continue d’évoluer ; ce qui satisfait aujourd’hui la conception MiCA ne sera peut-être pas en mesure de répondre demain aux nouvelles exigences de divulgation. La frontière entre confidentialité et vérification n’est pas gravée dans le marbre : elle se déplacera au gré des politiques, et la vitesse d’ajustement de l’architecture on-chain ne pourra jamais suivre celle du législateur.
Soyons justes : renoncer à l’anonymat pour permettre l’entrée des institutions, cette balance se calcule. Les prédécesseurs de la voie de l’anonymat ont déjà montré trop clairement où se situe le plafond. Mais la confidentialité vérifiable peut-elle vraiment satisfaire les deux parties à la fois ? Au final, cela dépendra de la transparence de la gouvernance des permissions, et non du choix des mots dans un livre blanc.
Je surveillerai ensuite les détails concrets de $DUSK concernant le mécanisme d’accès réglementaire. Acceptez-vous une confidentialité avec porte dérobée ? DYOR#dusk $DUSK @Dusk
Ce compromis mérite d’être expliqué. Le modèle de compte de l’EVM ne peut, par nature, pas garantir un anonymat total : votre adresse et votre cartographie d’actifs existent toujours. Avec un système de « mixeurs », la manœuvre ne fonctionne tout simplement pas dans l’architecture par comptes. Dusk a donc changé de direction : les tiers ne voient ni vos positions ni vos flux, mais le régulateur, muni d’autorisations légales, peut y accéder.
Pour les particuliers, cela peut sembler moins « cool ». Mais ce que recherchent les institutions n’est pas la disparition totale : c’est plutôt l’invisibilité envers des cibles spécifiques. Protéger les secrets commerciaux tout en respectant les obligations de conformité — deux exigences qui se heurtent dans une solution purement anonyme — peuvent au contraire coexister dans un cadre vérifiable.
Mais je dois souligner l’élément le plus subtil de ce récit. La « vérifiabilité » implique qu’il existe dans le système un point de vue capable de tout voir. Alors, qui détient la clé de cette vision ? Qui délivre les autorisations de régulation ? Lorsqu’on consulte, laisse-t-on une trace ? Ce sont ces détails de gouvernance qui constituent réellement le cœur de la confiance de l’ensemble de l’architecture. Le code peut garantir que les tiers ne voient rien, mais il ne peut pas empêcher une personne habilitée de regarder n’importe comment. Dans l’histoire, tous les systèmes de conformité dotés de portes dérobées ont eu des problèmes non pas parce que la cryptographie a été brisée, mais parce que la gestion des droits a été exploitée.
Plus profondément encore, il existe une inquiétude : la norme de régulation elle-même. Le cadre de conformité européen continue d’évoluer ; ce qui satisfait aujourd’hui la conception MiCA ne sera peut-être pas en mesure de répondre demain aux nouvelles exigences de divulgation. La frontière entre confidentialité et vérification n’est pas gravée dans le marbre : elle se déplacera au gré des politiques, et la vitesse d’ajustement de l’architecture on-chain ne pourra jamais suivre celle du législateur.
Soyons justes : renoncer à l’anonymat pour permettre l’entrée des institutions, cette balance se calcule. Les prédécesseurs de la voie de l’anonymat ont déjà montré trop clairement où se situe le plafond. Mais la confidentialité vérifiable peut-elle vraiment satisfaire les deux parties à la fois ? Au final, cela dépendra de la transparence de la gouvernance des permissions, et non du choix des mots dans un livre blanc.
Je surveillerai ensuite les détails concrets de $DUSK concernant le mécanisme d’accès réglementaire. Acceptez-vous une confidentialité avec porte dérobée ? DYOR#dusk $DUSK @Dusk