Binance Square
Jeeya_Awan
12.2k Publications
Jeeya_Awan

MPhil Student | 📚 🌍 Exploring crypto 💡 Excited to grow in digital finance | Let’s connect, learn & grow in blockchain 🚀
Ouvert au trading
Trade fréquemment
3.3 an(s)
548 Suivis
24.6K+ Abonnés
20.4K+ J’aime
Publications
Portefeuille
·
--
Voir la traduction
claim
claim
ENTRY HUNTER⁷⁸⁹
·
--
$SOL REDPACKETS POUR MES ABONNÉS!!
REPOST & REJOINS MON GROUPE DE CHAT POUR EN SAVOIR PLUS!!
CAP SUR 26K BIENTÔT !!
$AIN

$PUMP


#AminulIYI
Réclamer
Réclamer
Jeeya_Awan
·
--
Les plus fortes hausses du jour ✨
$BTW

$MOVR

$NOM
Vérifié
#dusk $DUSK @Dusk_Foundation Pâte à tarte : la machine virtuelle (VM) de smart contract de Dusk pensais cette nuit que lorsque les gens parlent de smart contracts, l’attention se porte généralement sur les applications. Mais la couche d’exécution en dessous compte tout autant. La VM Piecrust de Dusk adopte une approche différente : des modules WASM compacts s’exécutent dans un environnement léger et modulaire, conçu pour une exécution de smart contracts sécurisée et efficace. Écrite principalement en Rust, Piecrust est prise en charge par piecrust-uplink, qui aide les développeurs à compiler, tester, déployer et gérer des contrats. Ce qui a particulièrement attiré mon attention, c’est la manière dont Piecrust gère les traitements cryptographiques lourds. Au lieu d’imposer tout le flux via WASM, des fonctions d’hôte prennent en charge des tâches telles que le hachage, la vérification de preuves ZK et la validation de signatures. Cette conception relie la flexibilité des smart contracts à l’architecture axée sur la confidentialité de Dusk.
#dusk $DUSK @Dusk

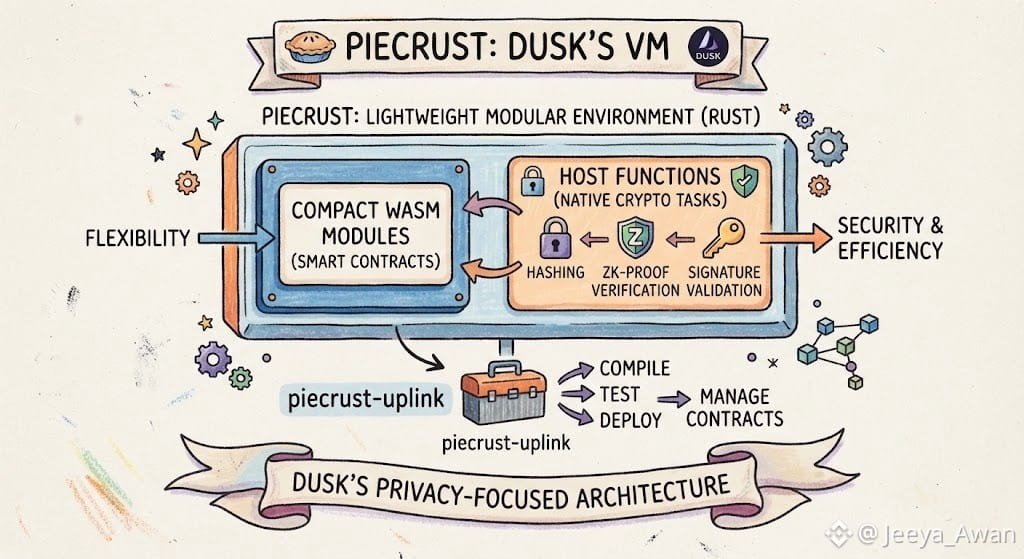
Pâte à tarte : la machine virtuelle (VM) de smart contract de Dusk

pensais cette nuit que lorsque les gens parlent de smart contracts, l’attention se porte généralement sur les applications. Mais la couche d’exécution en dessous compte tout autant.

La VM Piecrust de Dusk adopte une approche différente : des modules WASM compacts s’exécutent dans un environnement léger et modulaire, conçu pour une exécution de smart contracts sécurisée et efficace. Écrite principalement en Rust, Piecrust est prise en charge par piecrust-uplink, qui aide les développeurs à compiler, tester, déployer et gérer des contrats.

Ce qui a particulièrement attiré mon attention, c’est la manière dont Piecrust gère les traitements cryptographiques lourds. Au lieu d’imposer tout le flux via WASM, des fonctions d’hôte prennent en charge des tâches telles que le hachage, la vérification de preuves ZK et la validation de signatures.

Cette conception relie la flexibilité des smart contracts à l’architecture axée sur la confidentialité de Dusk.
Vérifié
#dusk $DUSK @Dusk_Foundation Zedger : Amener les titres privés et les RWA onchain J’ai pensé hier Ce qui m’intéresse avec Dusk, c’est que ce n’est pas un simple traitement des actifs du monde réel comme des jetons. Son protocole Zedger est conçu autour de la partie la plus difficile : rendre les valeurs mobilières et les RWA utilisables onchain tout en tenant compte de la confidentialité et des exigences réglementaires. D’après le livre blanc de Dusk, Zedger prend en charge à la fois les actifs tokenisés et ceux émis nativement. Il peut gérer des actions telles que la frappe (minting), le brûlage (burning), les dividendes et les transferts forcés initiés par l’émetteur, tout en utilisant des preuves ZK et des capacités d’audit pour valider l’activité sans tout exposer publiquement. Cela crée un modèle intéressant pour les marchés financiers : de la confidentialité pour les transactions sensibles, tout en conservant assez de structure pour la conformité et la vérifiabilité par audit. Pour moi, Zedger montre que l’acheminement des titres onchain ne consiste pas seulement à les tokeniser. Il s’agit aussi de construire les règles autour de l’actif.
#dusk $DUSK @Dusk

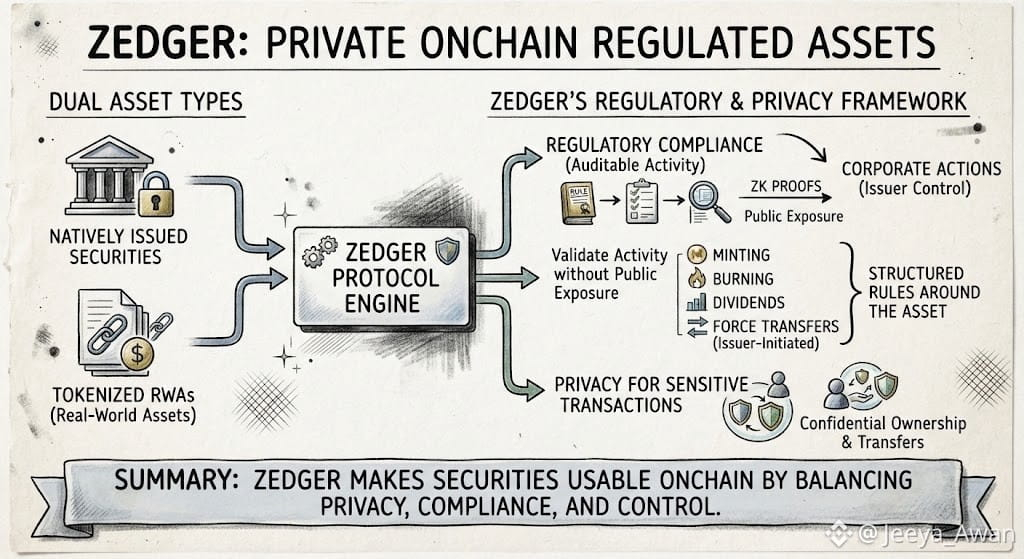
Zedger : Amener les titres privés et les RWA onchain

J’ai pensé hier Ce qui m’intéresse avec Dusk, c’est que ce n’est pas un simple traitement des actifs du monde réel comme des jetons. Son protocole Zedger est conçu autour de la partie la plus difficile : rendre les valeurs mobilières et les RWA utilisables onchain tout en tenant compte de la confidentialité et des exigences réglementaires.

D’après le livre blanc de Dusk, Zedger prend en charge à la fois les actifs tokenisés et ceux émis nativement. Il peut gérer des actions telles que la frappe (minting), le brûlage (burning), les dividendes et les transferts forcés initiés par l’émetteur, tout en utilisant des preuves ZK et des capacités d’audit pour valider l’activité sans tout exposer publiquement.

Cela crée un modèle intéressant pour les marchés financiers : de la confidentialité pour les transactions sensibles, tout en conservant assez de structure pour la conformité et la vérifiabilité par audit.

Pour moi, Zedger montre que l’acheminement des titres onchain ne consiste pas seulement à les tokeniser. Il s’agit aussi de construire les règles autour de l’actif.
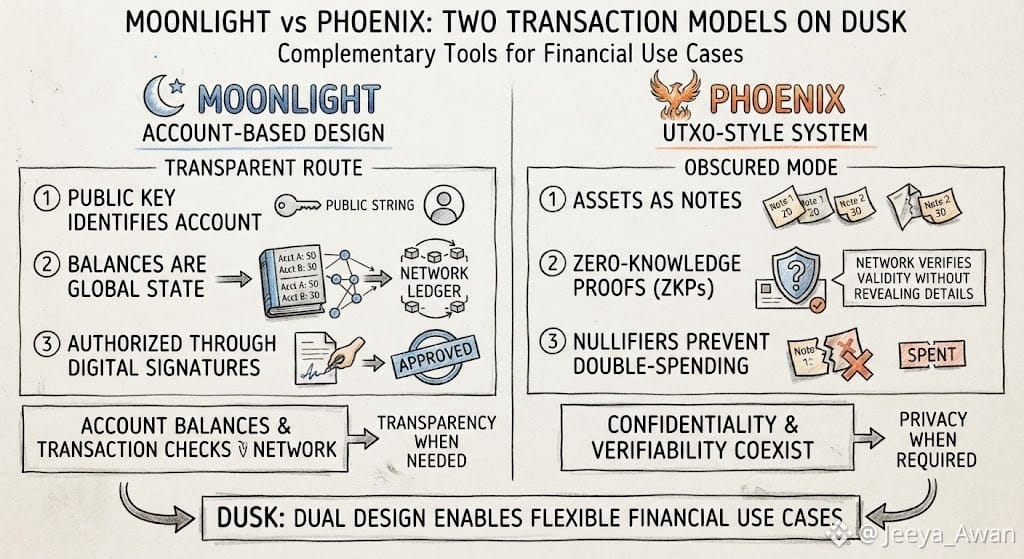
#dusk $DUSK @Dusk_Foundation Clair de lune contre Phénix : deux modèles de transaction J’ai découvert ce qui rend l’Aube (Dusk) intéressant pour moi : elle ne force pas chaque transaction à suivre le même modèle de confidentialité. Au contraire, elle propose aux utilisateurs deux parcours différents. Clair de lune suit une conception basée sur les comptes. Votre clé publique identifie le compte, les soldes sont maintenus comme état global, et les transactions sont autorisées via des signatures numériques. C’est la voie la plus transparente : les soldes des comptes et les vérifications des transactions sont visibles par le réseau. Phénix adopte une approche différente. Il utilise un système de type UTXO où les actifs sont représentés par des notes. En mode obfusqué, des preuves à divulgation nulle de connaissance (zero-knowledge) permettent au réseau de vérifier qu’une transaction est valide sans révéler directement les détails sous-jacents. Les nullifiants empêchent la même note d’être dépensée deux fois. Ainsi, je vois Clair de lune et Phénix moins comme des concurrents que comme des outils complémentaires : la transparence quand c’est nécessaire, la confidentialité quand c’est requis. Cette conception double donne à Dusk une manière pratique d’aborder des cas d’usage financiers où la confidentialité et la vérifiabilité doivent coexister.
#dusk $DUSK @Dusk

Clair de lune contre Phénix : deux modèles de transaction

J’ai découvert ce qui rend l’Aube (Dusk) intéressant pour moi : elle ne force pas chaque transaction à suivre le même modèle de confidentialité. Au contraire, elle propose aux utilisateurs deux parcours différents.

Clair de lune suit une conception basée sur les comptes. Votre clé publique identifie le compte, les soldes sont maintenus comme état global, et les transactions sont autorisées via des signatures numériques. C’est la voie la plus transparente : les soldes des comptes et les vérifications des transactions sont visibles par le réseau.

Phénix adopte une approche différente. Il utilise un système de type UTXO où les actifs sont représentés par des notes. En mode obfusqué, des preuves à divulgation nulle de connaissance (zero-knowledge) permettent au réseau de vérifier qu’une transaction est valide sans révéler directement les détails sous-jacents. Les nullifiants empêchent la même note d’être dépensée deux fois.

Ainsi, je vois Clair de lune et Phénix moins comme des concurrents que comme des outils complémentaires : la transparence quand c’est nécessaire, la confidentialité quand c’est requis. Cette conception double donne à Dusk une manière pratique d’aborder des cas d’usage financiers où la confidentialité et la vérifiabilité doivent coexister.
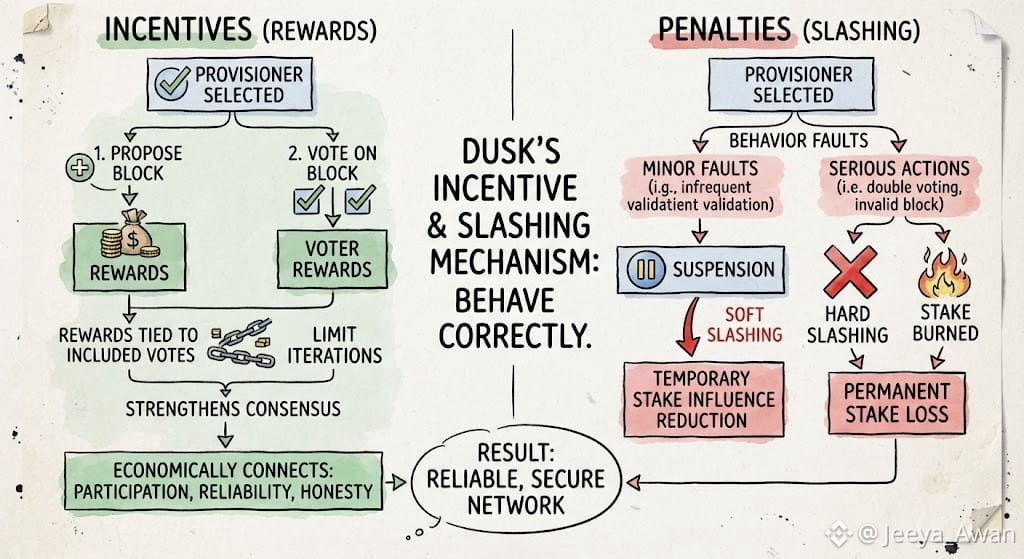
#dusk $DUSK @Dusk_Foundation Incitation de Dusk et mécanisme de slashing Ce qui me frappe chez Dusk, c’est que ses incitations de consensus reposent sur une idée simple : être sélectionné ne suffit pas, il faut se comporter correctement une fois sélectionné. Les pourvoyeurs peuvent gagner en proposant et en votant, tandis que le protocole traite aussi un risque subtil : les générateurs de blocs futurs pourraient tirer avantage du fait que des itérations antérieures échouent. Dusk contre cela en récompensant les votants, en liant une partie des récompenses des générateurs aux votes inclus, et en limitant le nombre d’itérations. Le volet pénalité est structuré de manière tout aussi claire. Des fautes mineures peuvent entraîner une suspension et un soft slashing, réduisant l’influence d’un pourvoyeur. Des actions plus graves, comme le double vote ou des propositions de blocs invalides, déclenchent un hard slashing qui brûle la mise. Le résultat est un système d’incitation où la participation, la fiabilité et le comportement honnête sont reliés économiquement.
#dusk $DUSK @Dusk

Incitation de Dusk et mécanisme de slashing

Ce qui me frappe chez Dusk, c’est que ses incitations de consensus reposent sur une idée simple : être sélectionné ne suffit pas, il faut se comporter correctement une fois sélectionné.

Les pourvoyeurs peuvent gagner en proposant et en votant, tandis que le protocole traite aussi un risque subtil : les générateurs de blocs futurs pourraient tirer avantage du fait que des itérations antérieures échouent. Dusk contre cela en récompensant les votants, en liant une partie des récompenses des générateurs aux votes inclus, et en limitant le nombre d’itérations.

Le volet pénalité est structuré de manière tout aussi claire. Des fautes mineures peuvent entraîner une suspension et un soft slashing, réduisant l’influence d’un pourvoyeur. Des actions plus graves, comme le double vote ou des propositions de blocs invalides, déclenchent un hard slashing qui brûle la mise.

Le résultat est un système d’incitation où la participation, la fiabilité et le comportement honnête sont reliés économiquement.
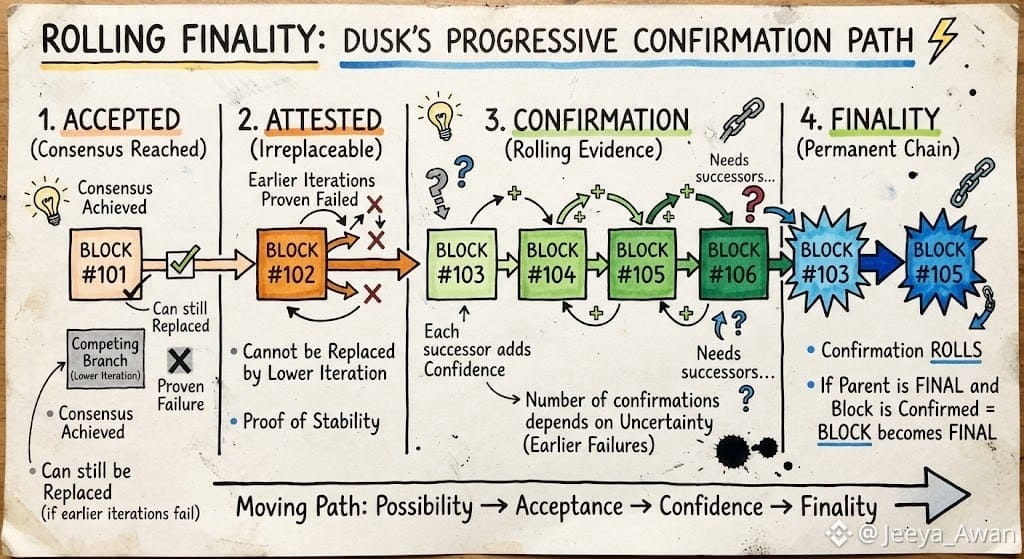
#dusk $DUSK @Dusk_Foundation Finalité progressive : comment Dusk confirme les transactions Tous les blocs ne doivent pas passer de « accepté » à une finalité permanente en un seul instant. Dusk adopte une approche plus progressive via la finalité par « roulement ». Un bloc peut d’abord être accepté, c’est-à-dire que le consensus a été atteint, mais un bloc concurrent à une itération plus faible pourrait encore le remplacer. Si toutes les itérations précédentes sont déjà prouvées comme ayant échoué, le bloc devient attesté et ne peut plus être remplacé par une alternative à itération plus faible. Vient ensuite la confirmation. Chaque successeur approprié apporte davantage de preuves que les « provisioners » construisent sur la même chaîne. Pour un bloc accepté, le nombre de successeurs requis dépend des itérations antérieures encore non résolues. Plus il y a d’incertitude, plus il faut de confirmations. Enfin, les confirmations se propagent à travers la chaîne : une fois qu’un bloc est confirmé et que son parent est final, il peut à son tour devenir final. Le point intéressant est que, dans Dusk, la finalité n’est pas traitée comme un simple minuteur ou un nombre fixe de confirmations. Elle s’adapte à l’historique du bloc et aux preuves produites par les tours de consensus ultérieurs. Cela crée une trajectoire évolutive : possibilité → acceptation → confiance renforcée → finalité.
#dusk $DUSK @Dusk

Finalité progressive : comment Dusk confirme les transactions

Tous les blocs ne doivent pas passer de « accepté » à une finalité permanente en un seul instant. Dusk adopte une approche plus progressive via la finalité par « roulement ».

Un bloc peut d’abord être accepté, c’est-à-dire que le consensus a été atteint, mais un bloc concurrent à une itération plus faible pourrait encore le remplacer. Si toutes les itérations précédentes sont déjà prouvées comme ayant échoué, le bloc devient attesté et ne peut plus être remplacé par une alternative à itération plus faible.

Vient ensuite la confirmation. Chaque successeur approprié apporte davantage de preuves que les « provisioners » construisent sur la même chaîne. Pour un bloc accepté, le nombre de successeurs requis dépend des itérations antérieures encore non résolues. Plus il y a d’incertitude, plus il faut de confirmations.

Enfin, les confirmations se propagent à travers la chaîne : une fois qu’un bloc est confirmé et que son parent est final, il peut à son tour devenir final.

Le point intéressant est que, dans Dusk, la finalité n’est pas traitée comme un simple minuteur ou un nombre fixe de confirmations. Elle s’adapte à l’historique du bloc et aux preuves produites par les tours de consensus ultérieurs.

Cela crée une trajectoire évolutive : possibilité → acceptation → confiance renforcée → finalité.
Jeeya_Awan
·
--
#dusk $DUSK @Dusk

Comités de vote et attestations

Un aspect de la conception du consensus de Dusk que je trouve particulièrement intéressant est la façon dont les comités de vote transforment des votes individuels en une preuve compacte.

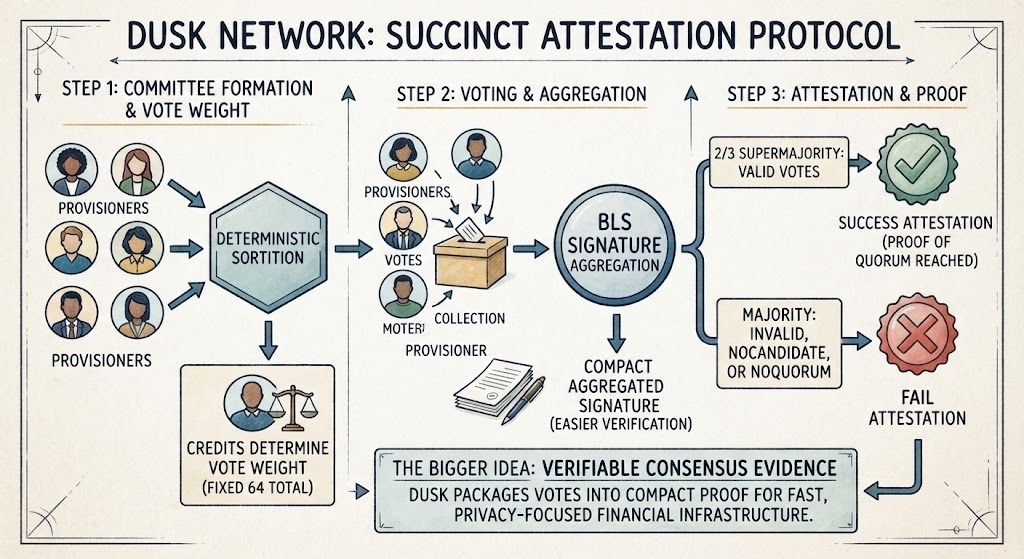
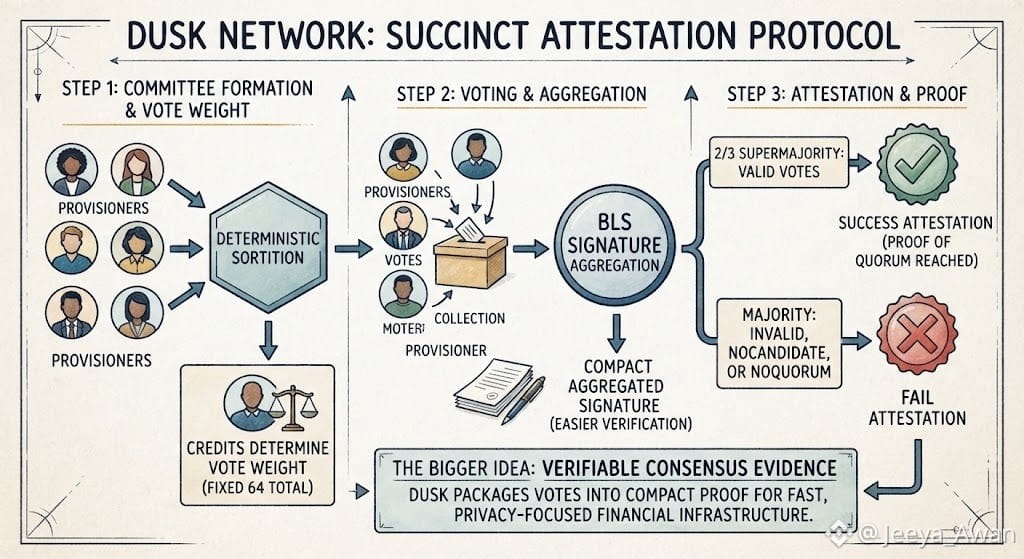
Dans le protocole d’attestation succincte de Dusk, les fournisseurs sont sélectionnés pour les comités de validation et de ratification via une séléction déterministe (sortition). Les membres du comité reçoivent des crédits qui déterminent le poids de leurs votes, le comité s’appuyant sur une structure fixe de 64 crédits dans le livre blanc.

Ce qui rend le processus plus efficace, ce sont les signatures BLS : les votes de plusieurs fournisseurs peuvent être agrégés en une seule signature, pour une vérification plus simple.

Une attestation devient alors une preuve que le quorum a été atteint. Une supermajorité des votes Valid à 2/3 crée une attestation de succès, tandis qu’une majorité des votes Invalid, NoCandidate ou NoQuorum crée une attestation d’échec.

L’idée plus large : Dusk ne fait pas que collecter des votes ; il met en paquets des preuves de consensus dans une structure vérifiable qui soutient son approche d’une infrastructure financière rapide et axée sur la confidentialité.
Jeeya_Awan
·
--
#dusk $DUSK @Dusk

Comités de vote et attestations

Un aspect de la conception du consensus de Dusk que je trouve particulièrement intéressant est la façon dont les comités de vote transforment des votes individuels en une preuve compacte.

Dans le protocole d’attestation succincte de Dusk, les fournisseurs sont sélectionnés pour les comités de validation et de ratification via une séléction déterministe (sortition). Les membres du comité reçoivent des crédits qui déterminent le poids de leurs votes, le comité s’appuyant sur une structure fixe de 64 crédits dans le livre blanc.

Ce qui rend le processus plus efficace, ce sont les signatures BLS : les votes de plusieurs fournisseurs peuvent être agrégés en une seule signature, pour une vérification plus simple.

Une attestation devient alors une preuve que le quorum a été atteint. Une supermajorité des votes Valid à 2/3 crée une attestation de succès, tandis qu’une majorité des votes Invalid, NoCandidate ou NoQuorum crée une attestation d’échec.

L’idée plus large : Dusk ne fait pas que collecter des votes ; il met en paquets des preuves de consensus dans une structure vérifiable qui soutient son approche d’une infrastructure financière rapide et axée sur la confidentialité.
🎙️ Architecture du Dusk Kadcast
cover
Fin
04 h 08 min 35 sec
3k
8
7
Vérifié
#dusk $DUSK @Dusk_Foundation Comités de vote et attestations Un aspect de la conception du consensus de Dusk que je trouve particulièrement intéressant est la façon dont les comités de vote transforment des votes individuels en une preuve compacte. Dans le protocole d’attestation succincte de Dusk, les fournisseurs sont sélectionnés pour les comités de validation et de ratification via une séléction déterministe (sortition). Les membres du comité reçoivent des crédits qui déterminent le poids de leurs votes, le comité s’appuyant sur une structure fixe de 64 crédits dans le livre blanc. Ce qui rend le processus plus efficace, ce sont les signatures BLS : les votes de plusieurs fournisseurs peuvent être agrégés en une seule signature, pour une vérification plus simple. Une attestation devient alors une preuve que le quorum a été atteint. Une supermajorité des votes Valid à 2/3 crée une attestation de succès, tandis qu’une majorité des votes Invalid, NoCandidate ou NoQuorum crée une attestation d’échec. L’idée plus large : Dusk ne fait pas que collecter des votes ; il met en paquets des preuves de consensus dans une structure vérifiable qui soutient son approche d’une infrastructure financière rapide et axée sur la confidentialité.
#dusk $DUSK @Dusk

Comités de vote et attestations

Un aspect de la conception du consensus de Dusk que je trouve particulièrement intéressant est la façon dont les comités de vote transforment des votes individuels en une preuve compacte.

Dans le protocole d’attestation succincte de Dusk, les fournisseurs sont sélectionnés pour les comités de validation et de ratification via une séléction déterministe (sortition). Les membres du comité reçoivent des crédits qui déterminent le poids de leurs votes, le comité s’appuyant sur une structure fixe de 64 crédits dans le livre blanc.

Ce qui rend le processus plus efficace, ce sont les signatures BLS : les votes de plusieurs fournisseurs peuvent être agrégés en une seule signature, pour une vérification plus simple.

Une attestation devient alors une preuve que le quorum a été atteint. Une supermajorité des votes Valid à 2/3 crée une attestation de succès, tandis qu’une majorité des votes Invalid, NoCandidate ou NoQuorum crée une attestation d’échec.

L’idée plus large : Dusk ne fait pas que collecter des votes ; il met en paquets des preuves de consensus dans une structure vérifiable qui soutient son approche d’une infrastructure financière rapide et axée sur la confidentialité.
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Plan du site
Préférences de cookies
CGU de la plateforme