
W A R D A N
4k Publications
W A R D A N
Signaler
Bloquer l’utilisateur
336 Suivis
20.1K+ Abonnés
11.0K+ J’aime
Publications
Tous
Citations
Vidéos
Direct
PINNED
·
--
Article
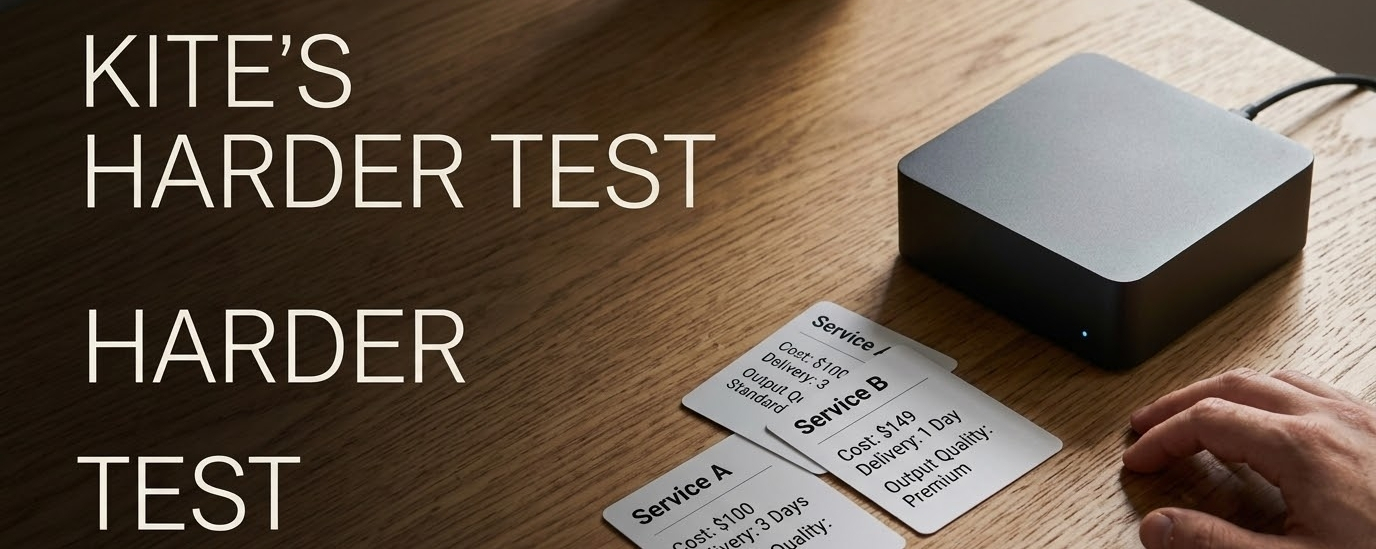
Le défi de taille de Kite : un agent d’IA peut-il comparer les services avant de payer ?Imaginez qu’un agent d’IA doive choisir entre deux services de recherche payants. Tous deux promettent des informations utiles, mais leurs tarifs, leurs moyens de paiement et leurs conditions de service diffèrent. Un humain peut comparer les offres avant de dépenser de l’argent. Un agent autonome doit faire de même par l’intermédiaire de logiciels, souvent sans attendre une approbation à chaque étape. C’est là que l’économie des agents se heurte à un défi plus intéressant que le simple fait de permettre les paiements.
Kite développe une infrastructure qui permet aux agents d’IA d’interagir avec des services et d’effectuer des paiements dans le cadre d’autorisations définies. Un élément que je trouve particulièrement intéressant est Kite Passport, qui permet aux utilisateurs d’autoriser des sessions de dépenses en fixant un budget, une limite par transaction et une date d’expiration. Un agent peut alors utiliser des services payants dans ces limites. Il dispose ainsi d’une marge de manœuvre pour travailler, tandis que l’utilisateur garde la possibilité de limiter son pouvoir financier.
Le défi de taille de Kite : un agent d’IA peut-il comparer les services avant de payer ?
Imaginez qu’un agent d’IA doive choisir entre deux services de recherche payants. Tous deux promettent des informations utiles, mais leurs tarifs, leurs moyens de paiement et leurs conditions de service diffèrent. Un humain peut comparer les offres avant de dépenser de l’argent. Un agent autonome doit faire de même par l’intermédiaire de logiciels, souvent sans attendre une approbation à chaque étape. C’est là que l’économie des agents se heurte à un défi plus intéressant que le simple fait de permettre les paiements.
Kite développe une infrastructure qui permet aux agents d’IA d’interagir avec des services et d’effectuer des paiements dans le cadre d’autorisations définies. Un élément que je trouve particulièrement intéressant est Kite Passport, qui permet aux utilisateurs d’autoriser des sessions de dépenses en fixant un budget, une limite par transaction et une date d’expiration. Un agent peut alors utiliser des services payants dans ces limites. Il dispose ainsi d’une marge de manœuvre pour travailler, tandis que l’utilisateur garde la possibilité de limiter son pouvoir financier.
Kite développe une infrastructure qui permet aux agents d’IA d’interagir avec des services et d’effectuer des paiements dans le cadre d’autorisations définies. Un élément que je trouve particulièrement intéressant est Kite Passport, qui permet aux utilisateurs d’autoriser des sessions de dépenses en fixant un budget, une limite par transaction et une date d’expiration. Un agent peut alors utiliser des services payants dans ces limites. Il dispose ainsi d’une marge de manœuvre pour travailler, tandis que l’utilisateur garde la possibilité de limiter son pouvoir financier.
157
·
--
Haussier
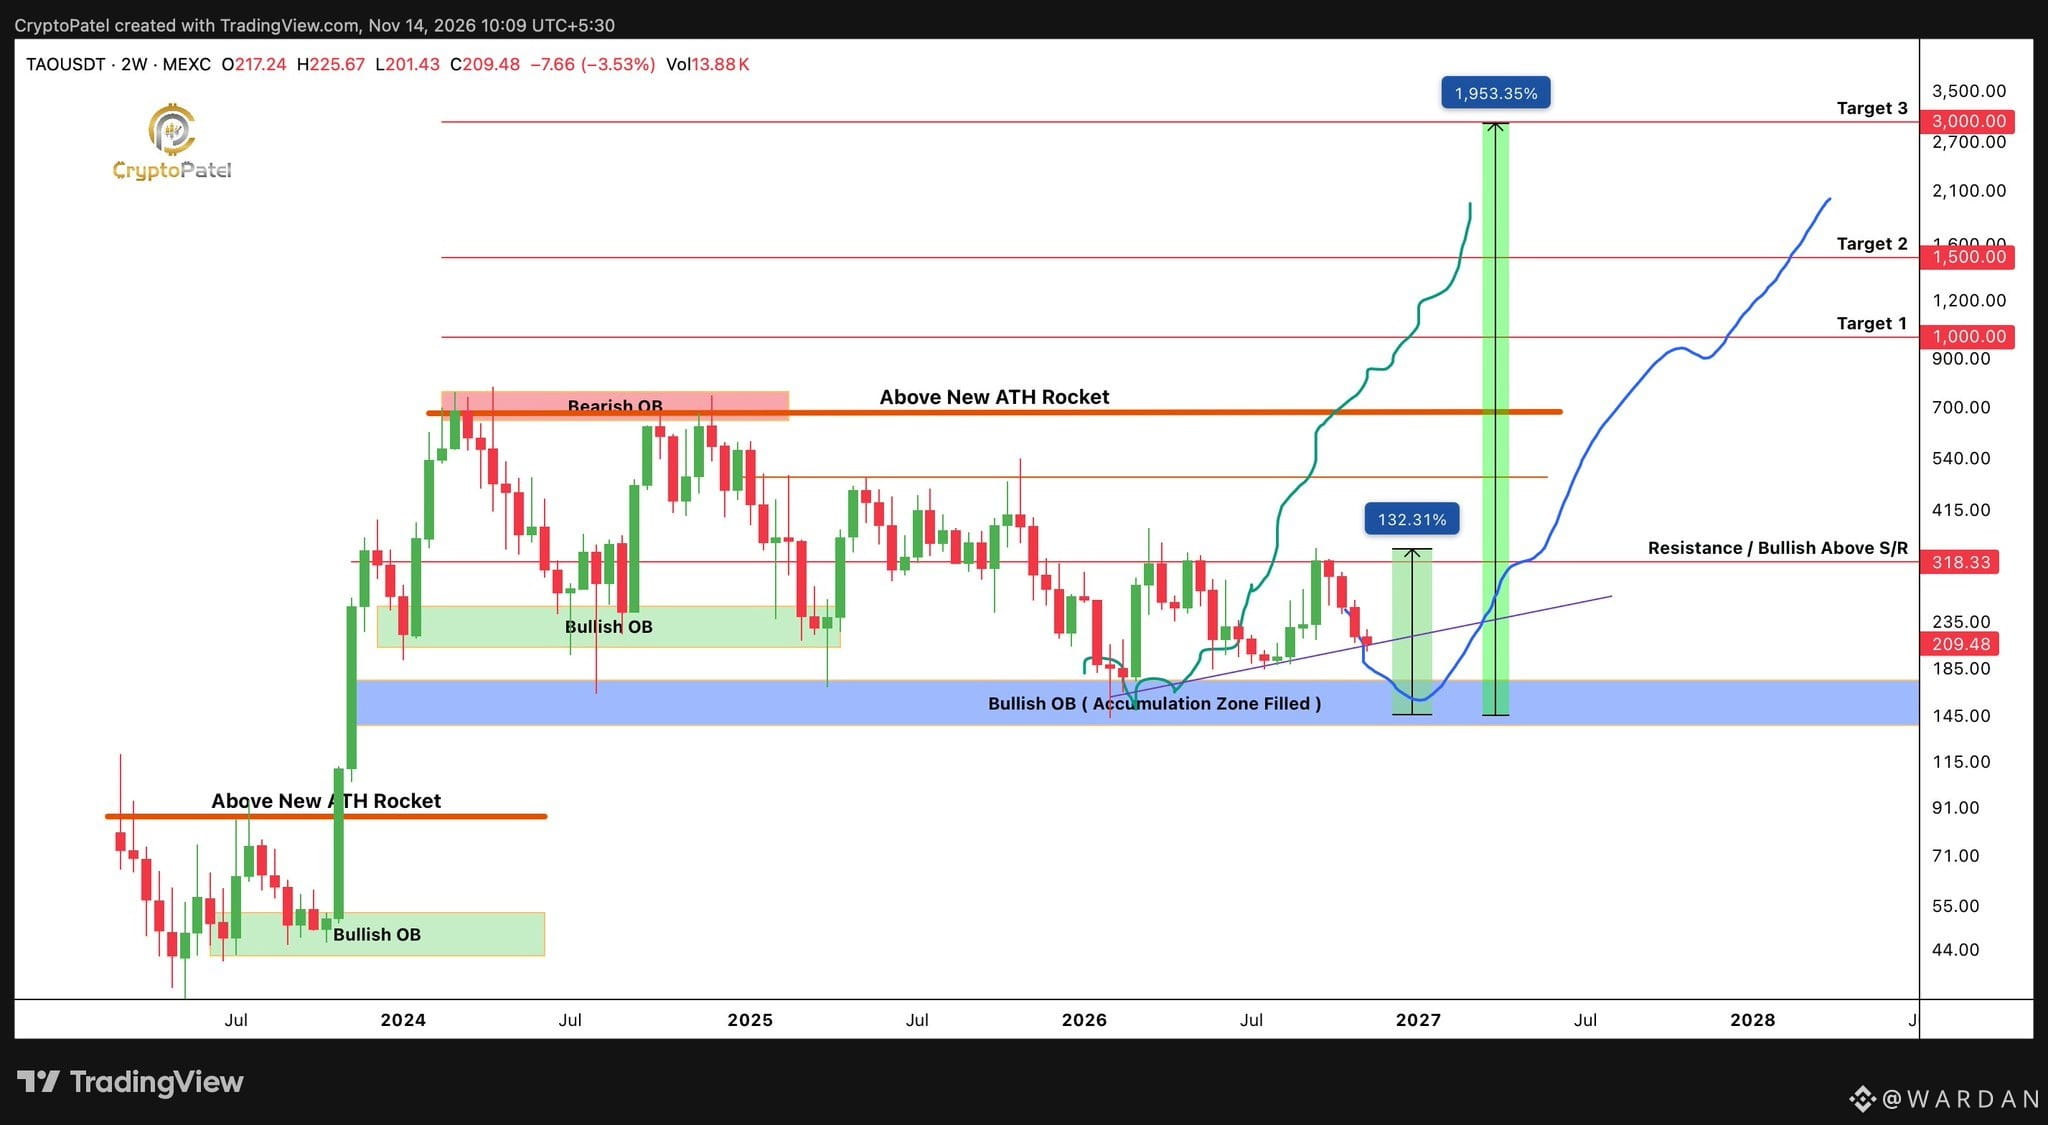
FEUILLE DE ROUTE MACRO DE $TAO : $140 → $3,000 🚀
Zone d’accumulation : $140–$170
Objectifs macro : $318 → $1,000 → $1,500 → $2,000
Se positionner tôt. Penser à long terme. La patience sera essentielle.
NFA & DYOR
FEUILLE DE ROUTE MACRO DE $TAO : $140 → $3,000 🚀
Zone d’accumulation : $140–$170
Objectifs macro : $318 → $1,000 → $1,500 → $2,000
Se positionner tôt. Penser à long terme. La patience sera essentielle.
NFA & DYOR
Zone d’accumulation : $140–$170
Objectifs macro : $318 → $1,000 → $1,500 → $2,000
Se positionner tôt. Penser à long terme. La patience sera essentielle.
NFA & DYOR
122
·
--
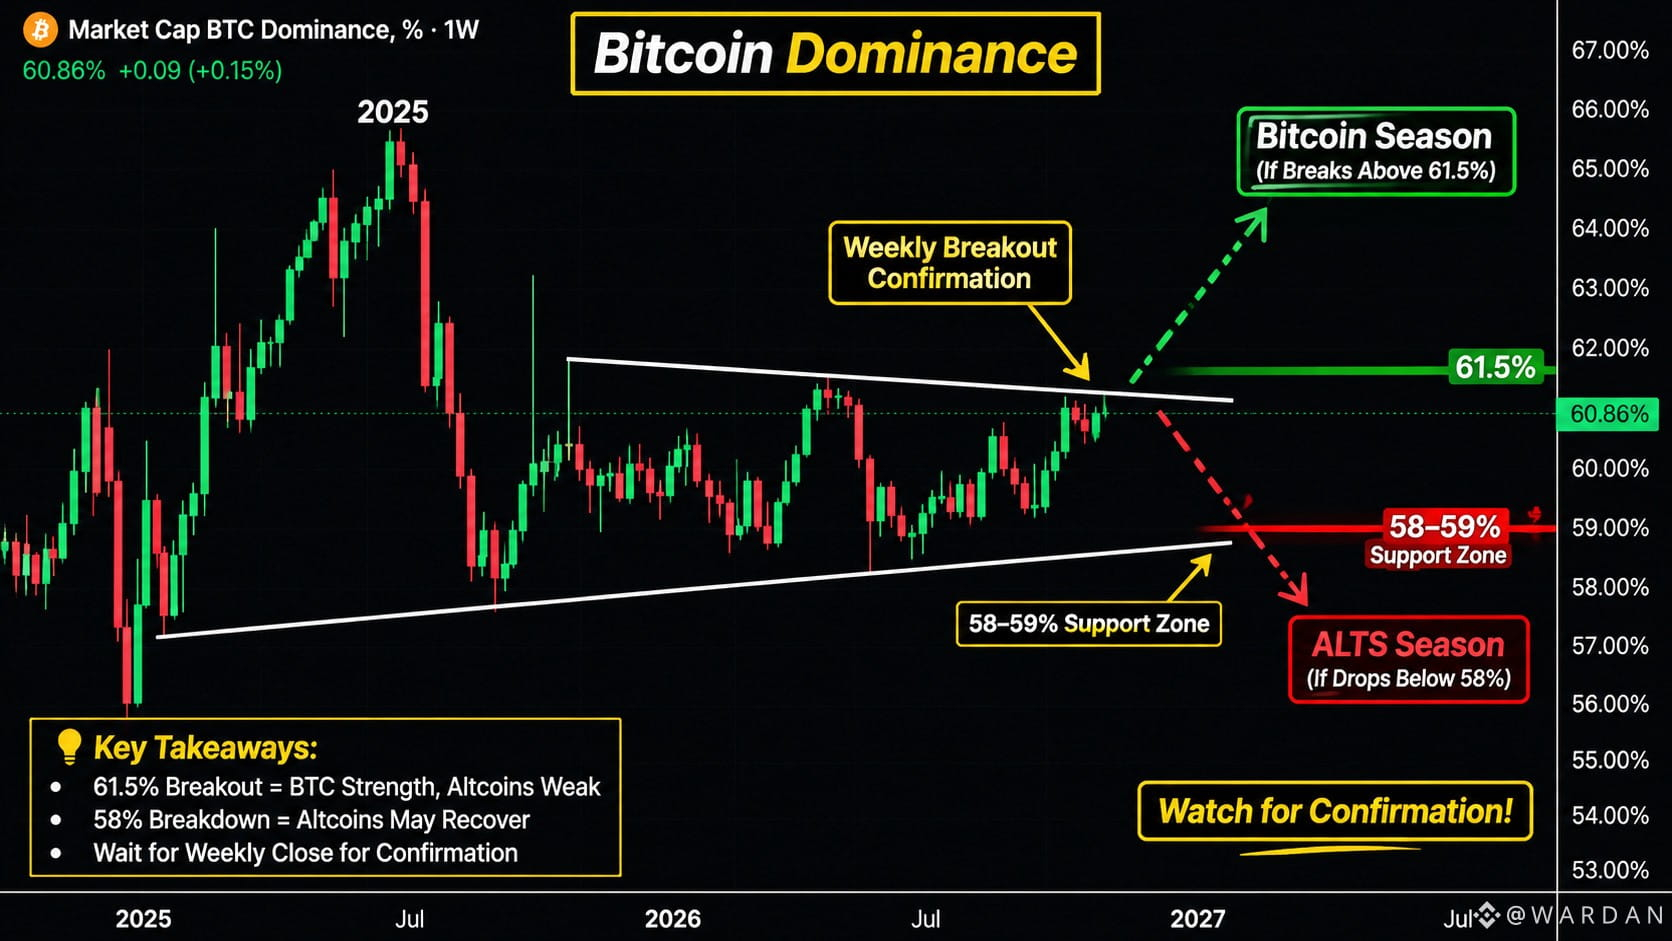
LA DOMINANCE DU BITCOIN TESTE UN NIVEAU HEBDOMADAIRE CLÉ — LES ALTCOINS AURONT-ILS UN PEU DE RÉPIT ?
La dominance du Bitcoin ($BTC.D) se négocie autour de 60,86 %, au contact de la borne supérieure d’une structure de consolidation de plusieurs mois sur le graphique hebdomadaire.
C’est une zone importante, car le prochain mouvement confirmé pourrait aider à déterminer si les capitaux continuent de privilégier le Bitcoin ou commencent à se tourner vers les altcoins.
Voici les deux scénarios que je surveille :
🔹 Dominance du BTC haussière :
Une clôture hebdomadaire nette au-dessus de la ligne de tendance supérieure — suivie d’un retest concluant — laisserait penser que le Bitcoin conserve sa force relative. Dans ce cas, les altcoins pourraient continuer à subir des pressions.
🔹 Dominance du BTC baissière :
Un rejet net au niveau de la résistance, suivi d’un passage sous la zone de support ascendante située autour de 58–59 %, renforcerait l’hypothèse d’une rotation plus large vers les altcoins.
Mais il y a un détail important :
Une baisse de la dominance du BTC ne signifie pas automatiquement qu’une altseason est en cours. Cela peut aussi se produire lorsque le Bitcoin chute plus vite que le reste du marché.
Pour confirmer plus solidement la tendance des altcoins, je surveillerai également ETH/BTC, la vigueur globale du marché des altcoins et la capacité d’un nombre croissant d’altcoins à surperformer le BTC.
Mon avis actuel : aucun des deux scénarios n’est encore confirmé. La dominance du BTC se trouve à un tournant, et la clôture de la bougie hebdomadaire compte davantage qu’une cassure ou un rejet prématuré.
Que surveillez-vous : une cassure du BTC.D ou un rejet qui pourrait donner un peu de répit aux altcoins ?
#DominanceDuBitcoin #BTC #Ethereum #Altcoins #CryptoMarket
LA DOMINANCE DU BITCOIN TESTE UN NIVEAU HEBDOMADAIRE CLÉ — LES ALTCOINS AURONT-ILS UN PEU DE RÉPIT ?
La dominance du Bitcoin ($BTC.D) se négocie autour de 60,86 %, au contact de la borne supérieure d’une structure de consolidation de plusieurs mois sur le graphique hebdomadaire.
C’est une zone importante, car le prochain mouvement confirmé pourrait aider à déterminer si les capitaux continuent de privilégier le Bitcoin ou commencent à se tourner vers les altcoins.
Voici les deux scénarios que je surveille :
🔹 Dominance du BTC haussière :
Une clôture hebdomadaire nette au-dessus de la ligne de tendance supérieure — suivie d’un retest concluant — laisserait penser que le Bitcoin conserve sa force relative. Dans ce cas, les altcoins pourraient continuer à subir des pressions.
🔹 Dominance du BTC baissière :
Un rejet net au niveau de la résistance, suivi d’un passage sous la zone de support ascendante située autour de 58–59 %, renforcerait l’hypothèse d’une rotation plus large vers les altcoins.
Mais il y a un détail important :
Une baisse de la dominance du BTC ne signifie pas automatiquement qu’une altseason est en cours. Cela peut aussi se produire lorsque le Bitcoin chute plus vite que le reste du marché.
Pour confirmer plus solidement la tendance des altcoins, je surveillerai également ETH/BTC, la vigueur globale du marché des altcoins et la capacité d’un nombre croissant d’altcoins à surperformer le BTC.
Mon avis actuel : aucun des deux scénarios n’est encore confirmé. La dominance du BTC se trouve à un tournant, et la clôture de la bougie hebdomadaire compte davantage qu’une cassure ou un rejet prématuré.
Que surveillez-vous : une cassure du BTC.D ou un rejet qui pourrait donner un peu de répit aux altcoins ?
#DominanceDuBitcoin #BTC #Ethereum #Altcoins #CryptoMarket
La dominance du Bitcoin ($BTC.D) se négocie autour de 60,86 %, au contact de la borne supérieure d’une structure de consolidation de plusieurs mois sur le graphique hebdomadaire.
C’est une zone importante, car le prochain mouvement confirmé pourrait aider à déterminer si les capitaux continuent de privilégier le Bitcoin ou commencent à se tourner vers les altcoins.
Voici les deux scénarios que je surveille :
🔹 Dominance du BTC haussière :
Une clôture hebdomadaire nette au-dessus de la ligne de tendance supérieure — suivie d’un retest concluant — laisserait penser que le Bitcoin conserve sa force relative. Dans ce cas, les altcoins pourraient continuer à subir des pressions.
🔹 Dominance du BTC baissière :
Un rejet net au niveau de la résistance, suivi d’un passage sous la zone de support ascendante située autour de 58–59 %, renforcerait l’hypothèse d’une rotation plus large vers les altcoins.
Mais il y a un détail important :
Une baisse de la dominance du BTC ne signifie pas automatiquement qu’une altseason est en cours. Cela peut aussi se produire lorsque le Bitcoin chute plus vite que le reste du marché.
Pour confirmer plus solidement la tendance des altcoins, je surveillerai également ETH/BTC, la vigueur globale du marché des altcoins et la capacité d’un nombre croissant d’altcoins à surperformer le BTC.
Mon avis actuel : aucun des deux scénarios n’est encore confirmé. La dominance du BTC se trouve à un tournant, et la clôture de la bougie hebdomadaire compte davantage qu’une cassure ou un rejet prématuré.
Que surveillez-vous : une cassure du BTC.D ou un rejet qui pourrait donner un peu de répit aux altcoins ?
#DominanceDuBitcoin #BTC #Ethereum #Altcoins #CryptoMarket
142
·
--
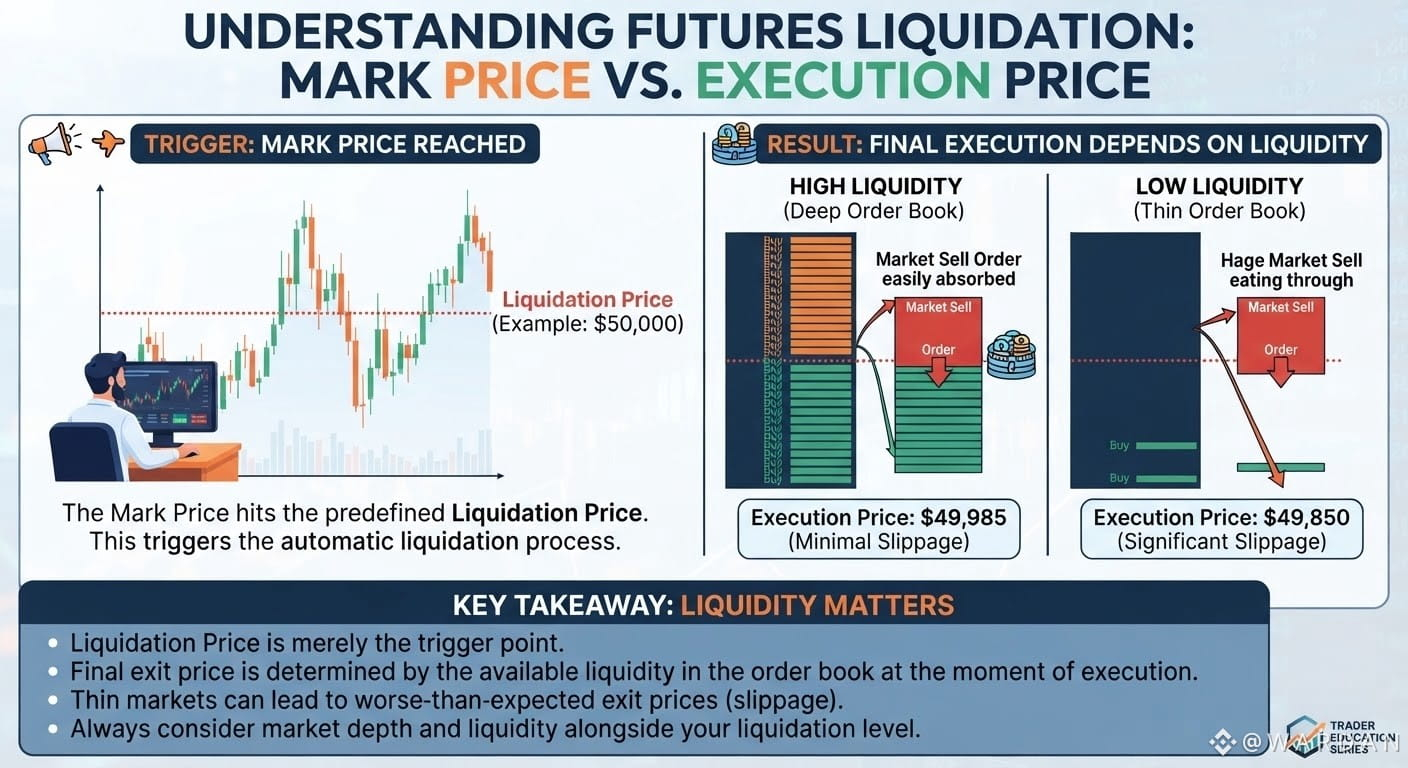
Une chose que j’ai remarquée à propos du trading de contrats à terme, c’est que le prix de liquidation n’est pas toujours celui auquel votre position est réellement clôturée.
Le prix de référence peut déclencher la liquidation, mais le prix de sortie final dépend de la liquidité disponible et des conditions du marché. Lorsque le carnet d’ordres est peu fourni, l’exécution peut être moins avantageuse que prévu.
C’est pourquoi je pense qu’il est tout aussi important de comprendre la liquidité que de connaître votre seuil de liquidation. Un chiffre affiché à l’écran ne raconte pas toute l’histoire.
Une chose que j’ai remarquée à propos du trading de contrats à terme, c’est que le prix de liquidation n’est pas toujours celui auquel votre position est réellement clôturée.
Le prix de référence peut déclencher la liquidation, mais le prix de sortie final dépend de la liquidité disponible et des conditions du marché. Lorsque le carnet d’ordres est peu fourni, l’exécution peut être moins avantageuse que prévu.
C’est pourquoi je pense qu’il est tout aussi important de comprendre la liquidité que de connaître votre seuil de liquidation. Un chiffre affiché à l’écran ne raconte pas toute l’histoire.
Le prix de référence peut déclencher la liquidation, mais le prix de sortie final dépend de la liquidité disponible et des conditions du marché. Lorsque le carnet d’ordres est peu fourni, l’exécution peut être moins avantageuse que prévu.
C’est pourquoi je pense qu’il est tout aussi important de comprendre la liquidité que de connaître votre seuil de liquidation. Un chiffre affiché à l’écran ne raconte pas toute l’histoire.
2
314
·
--
La première chose qui a attiré mon attention sur $ZEC n’était pas la force récente. C’était l’endroit où cette force se manifeste.
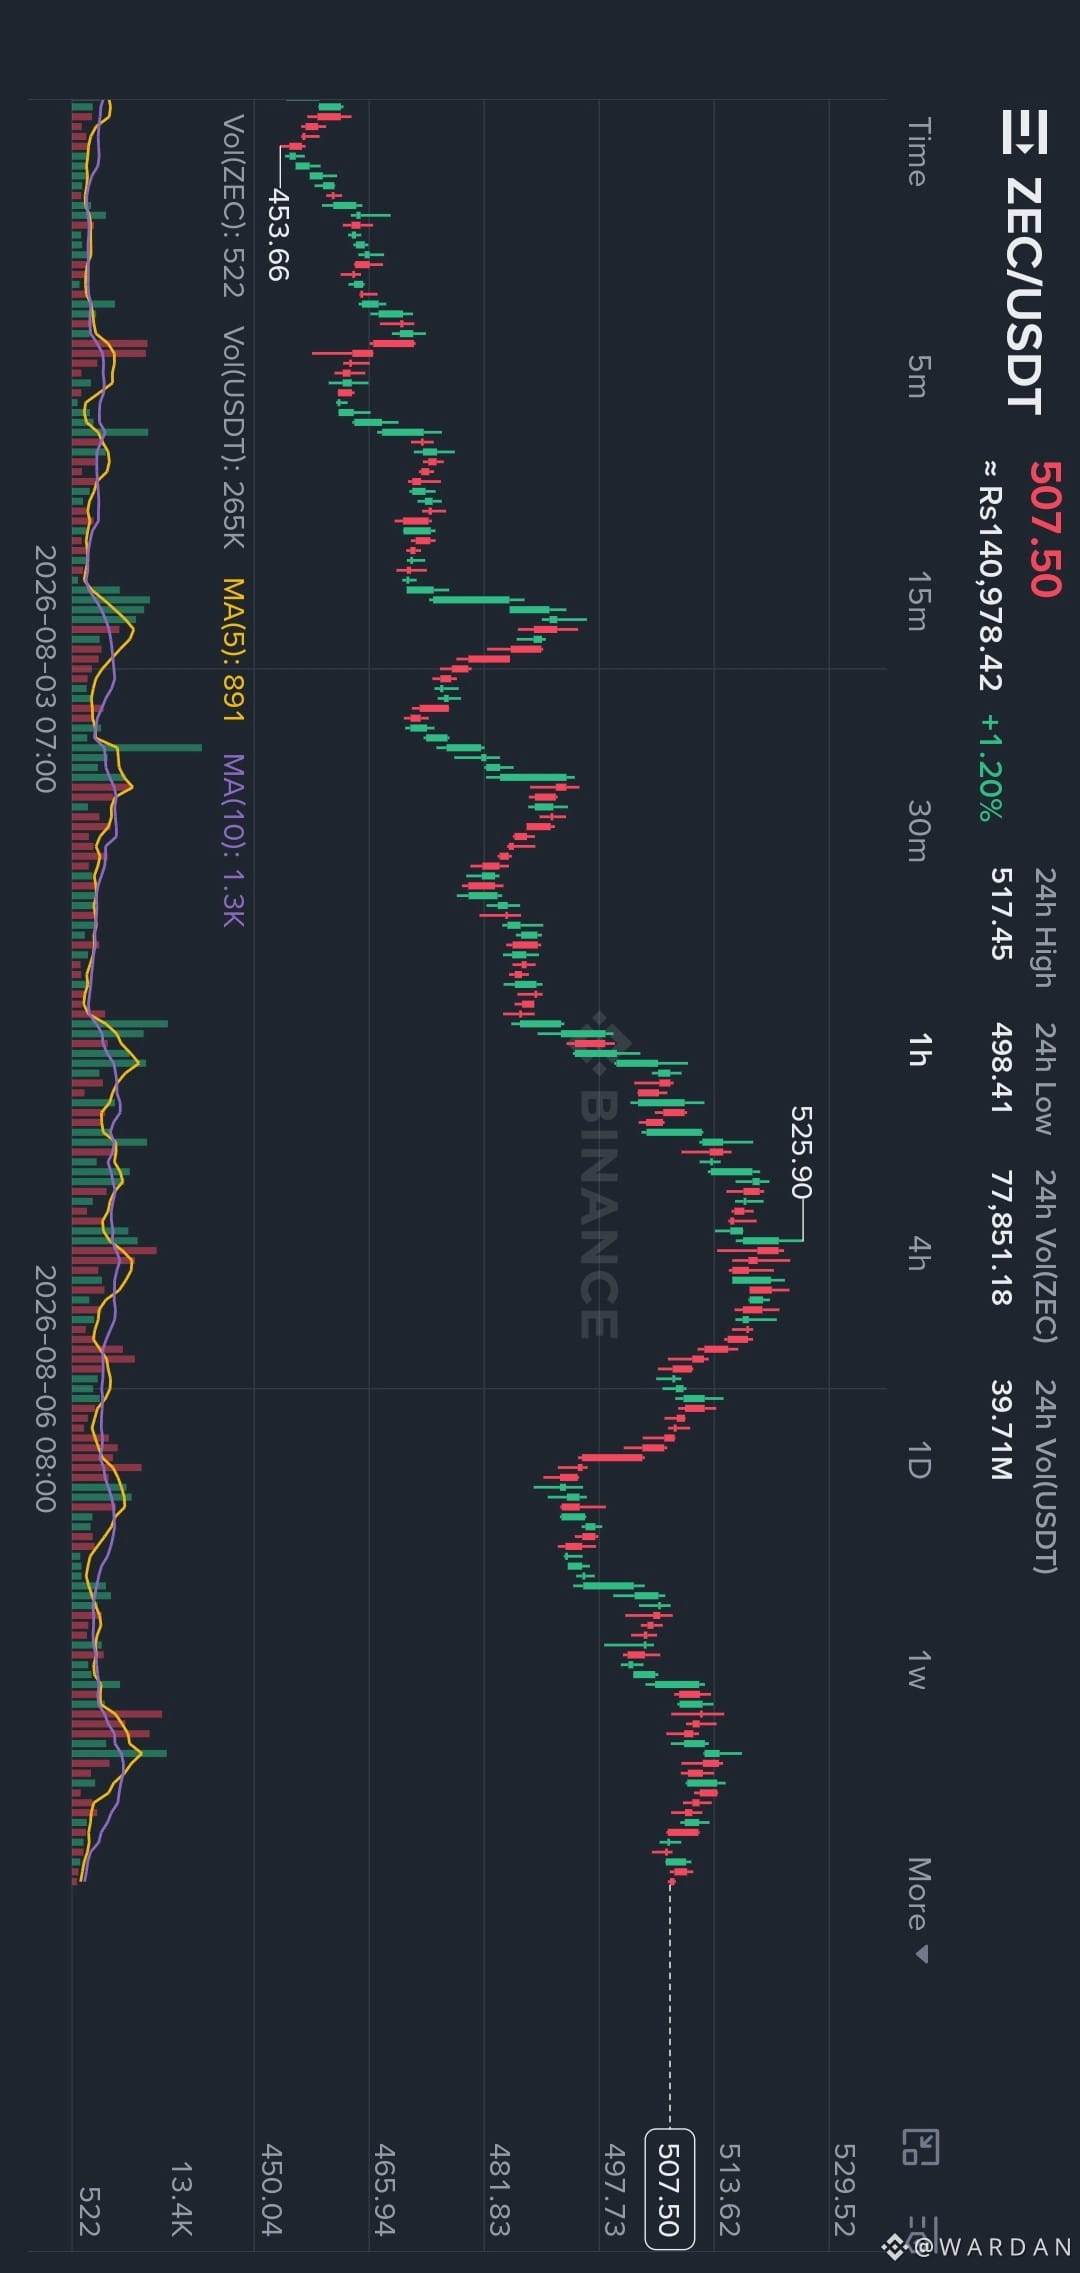
ZEC surperforme BTC sur la fenêtre plus large de 7 jours, tandis que l’Open Interest augmente également. Sur le papier, cela ressemble à une participation nouvelle. Mais le prix reste encore sous une zone de résistance importante autour de 525,70 $, et le volume actuel n’augmente pas assez pour que je traite le mouvement comme une cassure confirmée.
Cela change complètement le trade.
Acheter simplement parce que ZEC paraît plus solide que BTC signifierait entrer avant que le marché ait prouvé qu’il peut réellement accepter des prix plus élevés. Un OI en hausse sous la résistance peut soutenir une cassure, mais il peut aussi créer des positions piégées si les acheteurs n’arrivent pas à passer.
Le setup le plus propre pour moi, c’est la patience.
Si ZEC parvient à une vraie acceptation au-dessus de 525,70 $, puis à revenir sur cette zone et à la conserver comme support, la cassure devient beaucoup plus intéressante. Une réaction solide en 15M/1H suite à la retouche apporterait une meilleure confirmation que de courir après la première bougie verte.
De l’autre côté, perdre la zone d’environ 498 $ affaiblirait la structure haussière et me dirait que le marché n’est pas prêt.
Donc mon avis actuel est haussier seulement sous conditions. L’avantage ne consiste pas à « ZEC va pump ». L’avantage, c’est de savoir exactement quel prix doit être validé avant de prendre le risque.
Fairez-vous confiance à la première cassure au-dessus de 525,70 $, ou attendrez-vous que le niveau tienne après un retest avant d’y voir une vraie acceptation ?
$ZEC $BTC #cryptotrading #zec
{spot}(ZECUSDT)
La première chose qui a attiré mon attention sur $ZEC n’était pas la force récente. C’était l’endroit où cette force se manifeste.
ZEC surperforme BTC sur la fenêtre plus large de 7 jours, tandis que l’Open Interest augmente également. Sur le papier, cela ressemble à une participation nouvelle. Mais le prix reste encore sous une zone de résistance importante autour de 525,70 $, et le volume actuel n’augmente pas assez pour que je traite le mouvement comme une cassure confirmée.
Cela change complètement le trade.
Acheter simplement parce que ZEC paraît plus solide que BTC signifierait entrer avant que le marché ait prouvé qu’il peut réellement accepter des prix plus élevés. Un OI en hausse sous la résistance peut soutenir une cassure, mais il peut aussi créer des positions piégées si les acheteurs n’arrivent pas à passer.
Le setup le plus propre pour moi, c’est la patience.
Si ZEC parvient à une vraie acceptation au-dessus de 525,70 $, puis à revenir sur cette zone et à la conserver comme support, la cassure devient beaucoup plus intéressante. Une réaction solide en 15M/1H suite à la retouche apporterait une meilleure confirmation que de courir après la première bougie verte.
De l’autre côté, perdre la zone d’environ 498 $ affaiblirait la structure haussière et me dirait que le marché n’est pas prêt.
Donc mon avis actuel est haussier seulement sous conditions. L’avantage ne consiste pas à « ZEC va pump ». L’avantage, c’est de savoir exactement quel prix doit être validé avant de prendre le risque.
Fairez-vous confiance à la première cassure au-dessus de 525,70 $, ou attendrez-vous que le niveau tienne après un retest avant d’y voir une vraie acceptation ?
$ZEC $BTC #cryptotrading #zec
ZEC surperforme BTC sur la fenêtre plus large de 7 jours, tandis que l’Open Interest augmente également. Sur le papier, cela ressemble à une participation nouvelle. Mais le prix reste encore sous une zone de résistance importante autour de 525,70 $, et le volume actuel n’augmente pas assez pour que je traite le mouvement comme une cassure confirmée.
Cela change complètement le trade.
Acheter simplement parce que ZEC paraît plus solide que BTC signifierait entrer avant que le marché ait prouvé qu’il peut réellement accepter des prix plus élevés. Un OI en hausse sous la résistance peut soutenir une cassure, mais il peut aussi créer des positions piégées si les acheteurs n’arrivent pas à passer.
Le setup le plus propre pour moi, c’est la patience.
Si ZEC parvient à une vraie acceptation au-dessus de 525,70 $, puis à revenir sur cette zone et à la conserver comme support, la cassure devient beaucoup plus intéressante. Une réaction solide en 15M/1H suite à la retouche apporterait une meilleure confirmation que de courir après la première bougie verte.
De l’autre côté, perdre la zone d’environ 498 $ affaiblirait la structure haussière et me dirait que le marché n’est pas prêt.
Donc mon avis actuel est haussier seulement sous conditions. L’avantage ne consiste pas à « ZEC va pump ». L’avantage, c’est de savoir exactement quel prix doit être validé avant de prendre le risque.
Fairez-vous confiance à la première cassure au-dessus de 525,70 $, ou attendrez-vous que le niveau tienne après un retest avant d’y voir une vraie acceptation ?
$ZEC $BTC #cryptotrading #zec
177
·
--
Le partenariat avec The Ledger a donné aux coffres-forts Bitcoin sans confiance (TBV) de Babylon l’air prêts pour un public plus large d’utilisateurs de portefeuilles matériels. Mais les instructions de testnet en direct racontent une histoire plus précise.
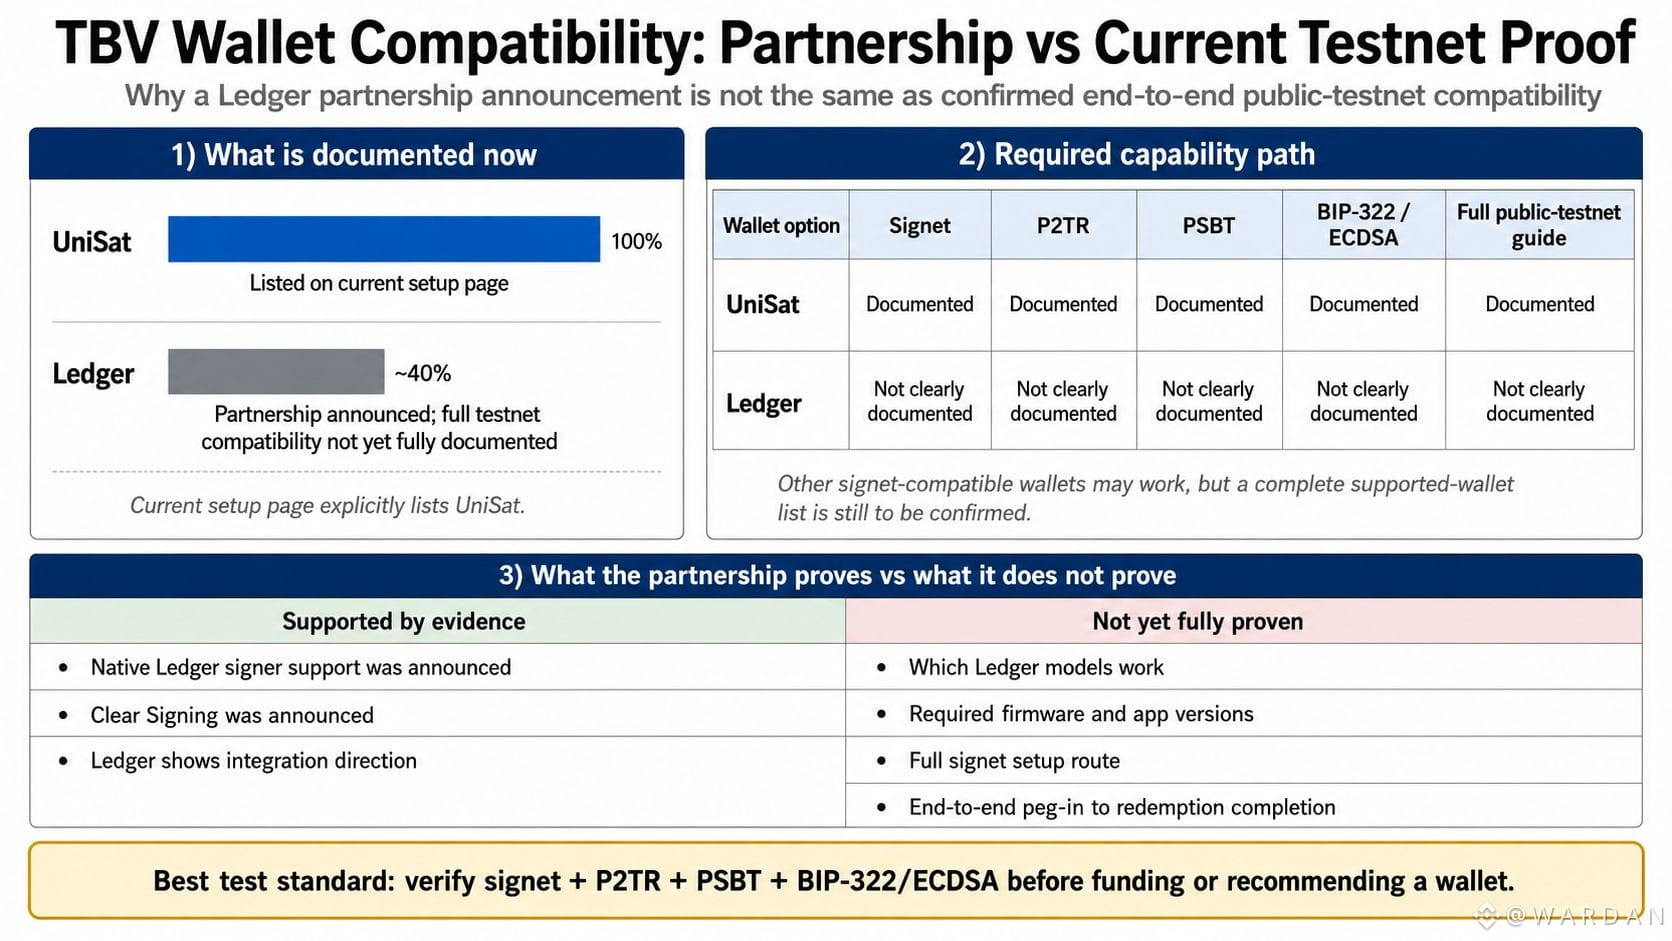
Pour l’instant, la page de configuration répertorie UniSat et exige qu’un portefeuille fasse quatre actions spécifiques : se connecter à Bitcoin signet, générer une adresse Taproot P2TR, signer des PSBT, et s’authentifier via BIP-322 ou par signature de messages ECDSA.
C’est le détail que je ne passerais pas sous silence.
Un portefeuille peut stocker Bitcoin de manière sûre et échouer tout de même plus tard dans le flux TBV. Il peut recevoir des BTC du signet, mais s’arrêter à l’authentification du portail, à l’approbation des PSBT, au peg-in, ou à l’activation. Ainsi, un partenariat annoncé prouve une direction, mais pas nécessairement la compatibilité actuelle complète.
Je ne conclurais pas que Ledger ne peut pas fonctionner avec @babylonlabs_io . La documentation peut simplement être en retard par rapport au produit, et d’autres portefeuilles compatibles avec le signet peuvent déjà fonctionner. Mais les éléments disponibles ne prouvent pas encore quels modèles Ledger, quelles versions de micrologiciel, quelles méthodes de signature ou quels parcours de connexion permettent de mener jusqu’au bout l’ensemble du cycle de vie du testnet public.
C’est important car la compatibilité peut échouer après l’étape facile. Recevoir des BTC de test prouve uniquement que l’adresse fonctionne. Cela ne prouve pas que le portefeuille peut s’authentifier, signer l’ensemble des transactions requises, ou terminer le cycle de vie. Pour les testeurs, ce manque peut ensuite transformer un partenariat prometteur en un problème de support déroutant.
Pour le $BABY testnet, la norme utile n’est pas le logo du partenariat. C’est la réussite de l’accomplissement du parcours de capacités requis.
Avant de financer ou de recommander un quelconque portefeuille, vérifiez que la configuration exacte prend en charge le signet, le P2TR, la signature des PSBT et la signature de messages BIP-322 ou ECDSA. Ensuite, vérifiez s’il peut réellement terminer le peg-in, l’activation, l’emprunt, le remboursement et le rachat.
C’est la différence entre annoncer un accès et prouver que cet accès fonctionne de bout en bout. #baby
Le partenariat avec The Ledger a donné aux coffres-forts Bitcoin sans confiance (TBV) de Babylon l’air prêts pour un public plus large d’utilisateurs de portefeuilles matériels. Mais les instructions de testnet en direct racontent une histoire plus précise.
Pour l’instant, la page de configuration répertorie UniSat et exige qu’un portefeuille fasse quatre actions spécifiques : se connecter à Bitcoin signet, générer une adresse Taproot P2TR, signer des PSBT, et s’authentifier via BIP-322 ou par signature de messages ECDSA.
C’est le détail que je ne passerais pas sous silence.
Un portefeuille peut stocker Bitcoin de manière sûre et échouer tout de même plus tard dans le flux TBV. Il peut recevoir des BTC du signet, mais s’arrêter à l’authentification du portail, à l’approbation des PSBT, au peg-in, ou à l’activation. Ainsi, un partenariat annoncé prouve une direction, mais pas nécessairement la compatibilité actuelle complète.
Je ne conclurais pas que Ledger ne peut pas fonctionner avec @BabylonLabs_io . La documentation peut simplement être en retard par rapport au produit, et d’autres portefeuilles compatibles avec le signet peuvent déjà fonctionner. Mais les éléments disponibles ne prouvent pas encore quels modèles Ledger, quelles versions de micrologiciel, quelles méthodes de signature ou quels parcours de connexion permettent de mener jusqu’au bout l’ensemble du cycle de vie du testnet public.
C’est important car la compatibilité peut échouer après l’étape facile. Recevoir des BTC de test prouve uniquement que l’adresse fonctionne. Cela ne prouve pas que le portefeuille peut s’authentifier, signer l’ensemble des transactions requises, ou terminer le cycle de vie. Pour les testeurs, ce manque peut ensuite transformer un partenariat prometteur en un problème de support déroutant.
Pour le $BABY testnet, la norme utile n’est pas le logo du partenariat. C’est la réussite de l’accomplissement du parcours de capacités requis.
Avant de financer ou de recommander un quelconque portefeuille, vérifiez que la configuration exacte prend en charge le signet, le P2TR, la signature des PSBT et la signature de messages BIP-322 ou ECDSA. Ensuite, vérifiez s’il peut réellement terminer le peg-in, l’activation, l’emprunt, le remboursement et le rachat.
C’est la différence entre annoncer un accès et prouver que cet accès fonctionne de bout en bout. #baby
Pour l’instant, la page de configuration répertorie UniSat et exige qu’un portefeuille fasse quatre actions spécifiques : se connecter à Bitcoin signet, générer une adresse Taproot P2TR, signer des PSBT, et s’authentifier via BIP-322 ou par signature de messages ECDSA.
C’est le détail que je ne passerais pas sous silence.
Un portefeuille peut stocker Bitcoin de manière sûre et échouer tout de même plus tard dans le flux TBV. Il peut recevoir des BTC du signet, mais s’arrêter à l’authentification du portail, à l’approbation des PSBT, au peg-in, ou à l’activation. Ainsi, un partenariat annoncé prouve une direction, mais pas nécessairement la compatibilité actuelle complète.
Je ne conclurais pas que Ledger ne peut pas fonctionner avec @BabylonLabs_io . La documentation peut simplement être en retard par rapport au produit, et d’autres portefeuilles compatibles avec le signet peuvent déjà fonctionner. Mais les éléments disponibles ne prouvent pas encore quels modèles Ledger, quelles versions de micrologiciel, quelles méthodes de signature ou quels parcours de connexion permettent de mener jusqu’au bout l’ensemble du cycle de vie du testnet public.
C’est important car la compatibilité peut échouer après l’étape facile. Recevoir des BTC de test prouve uniquement que l’adresse fonctionne. Cela ne prouve pas que le portefeuille peut s’authentifier, signer l’ensemble des transactions requises, ou terminer le cycle de vie. Pour les testeurs, ce manque peut ensuite transformer un partenariat prometteur en un problème de support déroutant.
Pour le $BABY testnet, la norme utile n’est pas le logo du partenariat. C’est la réussite de l’accomplissement du parcours de capacités requis.
Avant de financer ou de recommander un quelconque portefeuille, vérifiez que la configuration exacte prend en charge le signet, le P2TR, la signature des PSBT et la signature de messages BIP-322 ou ECDSA. Ensuite, vérifiez s’il peut réellement terminer le peg-in, l’activation, l’emprunt, le remboursement et le rachat.
C’est la différence entre annoncer un accès et prouver que cet accès fonctionne de bout en bout. #baby
1
171
·
--
Ce que j’ai remarqué, c’est qu’un statut « Pending » (en attente) dans les coffres Bitcoin Trustless de Babylon (TBV) ne pointe pas automatiquement vers une défaillance du fournisseur de coffre.
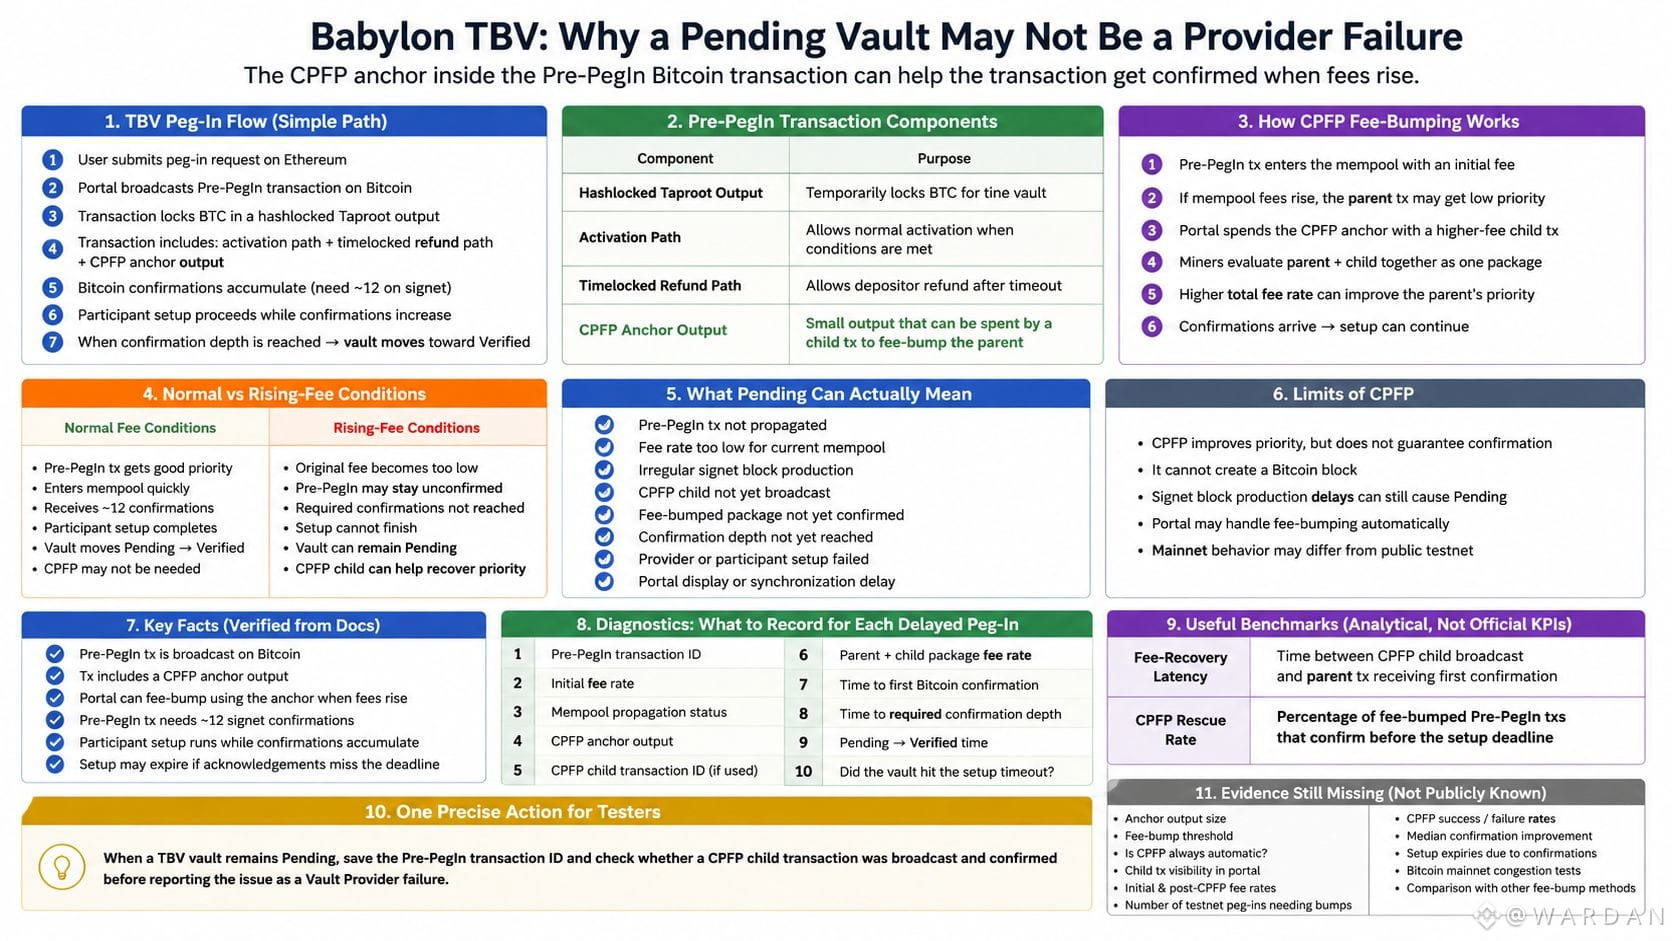
L’initiation du peg-in commence par une transaction Bitcoin Pre-PegIn qui doit atteindre environ 12 confirmations sur signet avant que la configuration puisse avancer. Dans cette transaction se trouve une ancre CPFP, un « Child Pays for Parent » ou, en français, un enfant qui paie le parent. Si la commission du parent devient trop faible à mesure que les frais du mempool augmentent, un enfant avec des frais plus élevés peut dépenser l’ancre, permettant aux mineurs d’évaluer les deux transactions comme un seul lot et, potentiellement, d’améliorer la priorité de confirmation du parent.
Ce détail change le diagnostic. La requête Ethereum peut être valide et les participants au protocole peuvent être prêts, tandis que la transaction de financement Bitcoin attend encore suffisamment de priorité. « Pending » peut donc masquer un problème de frais de transaction, un délai irrégulier de bloc signet, ou un véritable souci de configuration. À lui seul, l’état visible ne nous permet pas de savoir lequel s’est produit.
Le CPFP n’est pas une garantie. Il ne peut pas créer un nouveau bloc, et la politique exacte de surenchère des frais du portail n’est pas clairement publiée. Néanmoins, il donne aux testeurs un contrôle concret côté Bitcoin avant d’accuser le fournisseur.
Pour le testnet @babylonlabs_io $BABY , enregistrez l’ID de la transaction Pre-PegIn chaque fois qu’un coffre reste en « Pending ». Vérifiez si un enfant CPFP a été diffusé et si le lot du parent a bien été confirmé avant de rapporter « mon fournisseur a échoué ». Ce simple détail peut transformer un retour vague en un diagnostic utile de l’endroit exact où le peg-in s’est arrêté et de la couche du système qui doit être examinée en premier. #baby
Ce que j’ai remarqué, c’est qu’un statut « Pending » (en attente) dans les coffres Bitcoin Trustless de Babylon (TBV) ne pointe pas automatiquement vers une défaillance du fournisseur de coffre.
L’initiation du peg-in commence par une transaction Bitcoin Pre-PegIn qui doit atteindre environ 12 confirmations sur signet avant que la configuration puisse avancer. Dans cette transaction se trouve une ancre CPFP, un « Child Pays for Parent » ou, en français, un enfant qui paie le parent. Si la commission du parent devient trop faible à mesure que les frais du mempool augmentent, un enfant avec des frais plus élevés peut dépenser l’ancre, permettant aux mineurs d’évaluer les deux transactions comme un seul lot et, potentiellement, d’améliorer la priorité de confirmation du parent.
Ce détail change le diagnostic. La requête Ethereum peut être valide et les participants au protocole peuvent être prêts, tandis que la transaction de financement Bitcoin attend encore suffisamment de priorité. « Pending » peut donc masquer un problème de frais de transaction, un délai irrégulier de bloc signet, ou un véritable souci de configuration. À lui seul, l’état visible ne nous permet pas de savoir lequel s’est produit.
Le CPFP n’est pas une garantie. Il ne peut pas créer un nouveau bloc, et la politique exacte de surenchère des frais du portail n’est pas clairement publiée. Néanmoins, il donne aux testeurs un contrôle concret côté Bitcoin avant d’accuser le fournisseur.
Pour le testnet @BabylonLabs_io $BABY , enregistrez l’ID de la transaction Pre-PegIn chaque fois qu’un coffre reste en « Pending ». Vérifiez si un enfant CPFP a été diffusé et si le lot du parent a bien été confirmé avant de rapporter « mon fournisseur a échoué ». Ce simple détail peut transformer un retour vague en un diagnostic utile de l’endroit exact où le peg-in s’est arrêté et de la couche du système qui doit être examinée en premier. #baby
L’initiation du peg-in commence par une transaction Bitcoin Pre-PegIn qui doit atteindre environ 12 confirmations sur signet avant que la configuration puisse avancer. Dans cette transaction se trouve une ancre CPFP, un « Child Pays for Parent » ou, en français, un enfant qui paie le parent. Si la commission du parent devient trop faible à mesure que les frais du mempool augmentent, un enfant avec des frais plus élevés peut dépenser l’ancre, permettant aux mineurs d’évaluer les deux transactions comme un seul lot et, potentiellement, d’améliorer la priorité de confirmation du parent.
Ce détail change le diagnostic. La requête Ethereum peut être valide et les participants au protocole peuvent être prêts, tandis que la transaction de financement Bitcoin attend encore suffisamment de priorité. « Pending » peut donc masquer un problème de frais de transaction, un délai irrégulier de bloc signet, ou un véritable souci de configuration. À lui seul, l’état visible ne nous permet pas de savoir lequel s’est produit.
Le CPFP n’est pas une garantie. Il ne peut pas créer un nouveau bloc, et la politique exacte de surenchère des frais du portail n’est pas clairement publiée. Néanmoins, il donne aux testeurs un contrôle concret côté Bitcoin avant d’accuser le fournisseur.
Pour le testnet @BabylonLabs_io $BABY , enregistrez l’ID de la transaction Pre-PegIn chaque fois qu’un coffre reste en « Pending ». Vérifiez si un enfant CPFP a été diffusé et si le lot du parent a bien été confirmé avant de rapporter « mon fournisseur a échoué ». Ce simple détail peut transformer un retour vague en un diagnostic utile de l’endroit exact où le peg-in s’est arrêté et de la couche du système qui doit être examinée en premier. #baby
2
167
·
--
Le détail qui a changé ma façon de lire les coffres Bitcoin sans confiance (TBV) de Babylon, c’est que « le “collatéral natif BTC” » donne l’impression qu’un seul prix du Bitcoin devrait expliquer l’ensemble du prêt. En pratique, ce n’est pas tout à fait ainsi que fonctionne la liquidation.
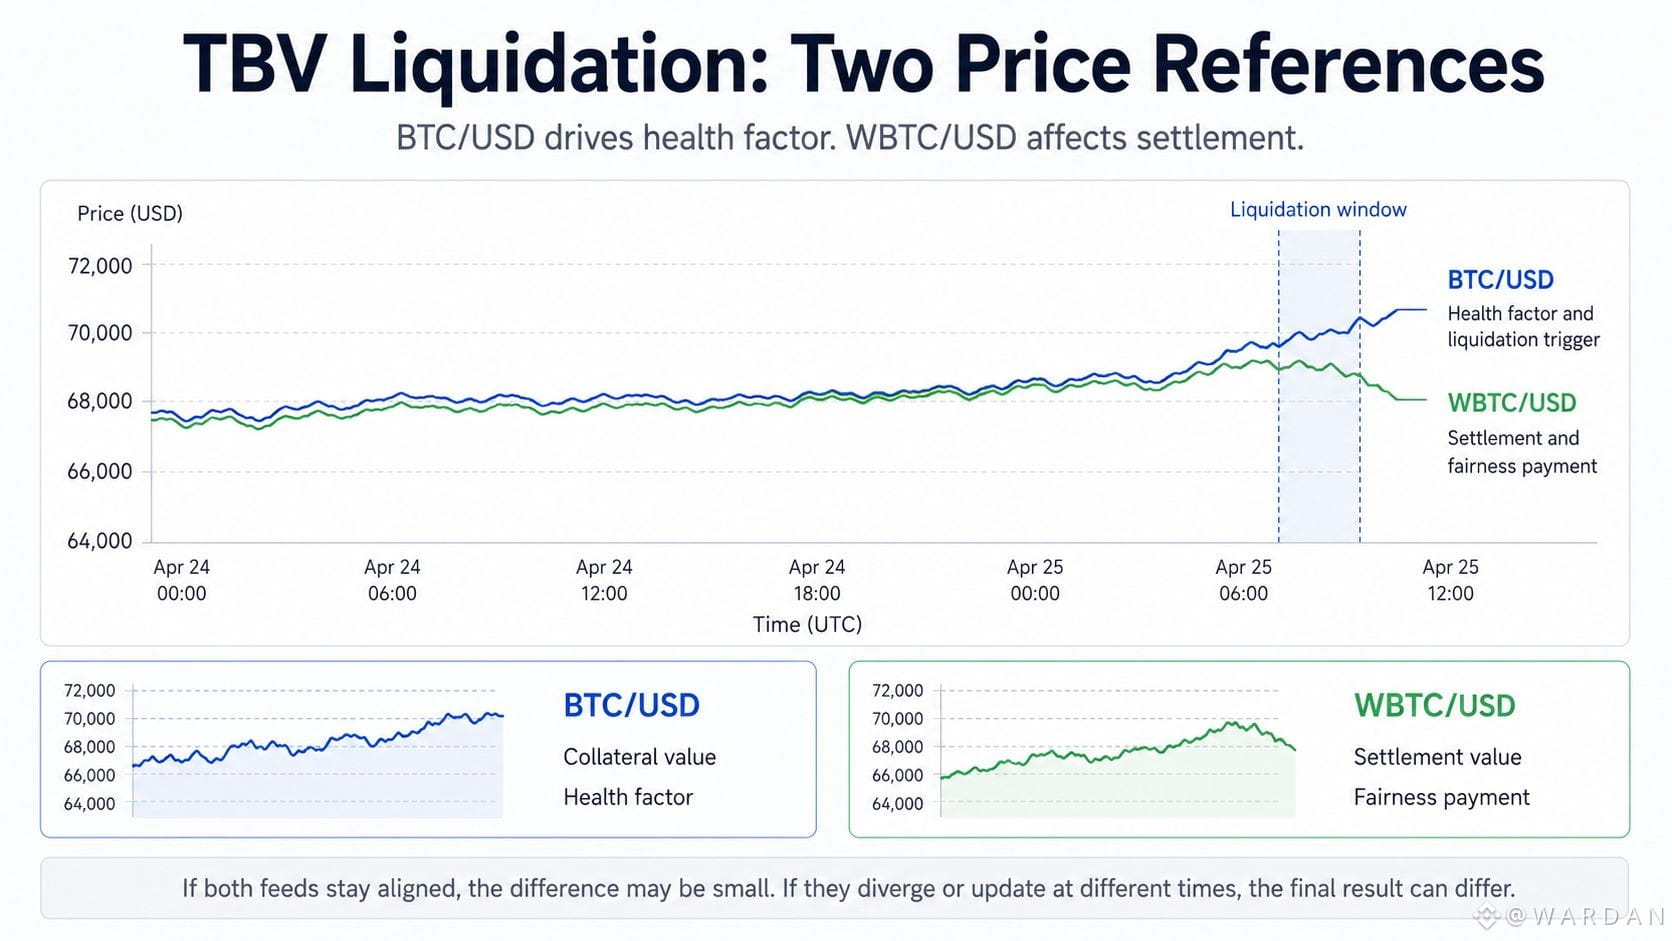
Le BTC/USD est utilisé pour valoriser le collatéral BTC natif, calculer le facteur de santé et décider du moment où une position peut être liquidée. Mais le règlement du côté Ethereum utilise du WBTC ; ainsi, le WBTC/USD intervient aussi dans le règlement et le calcul du paiement d’équité.
Cela crée un découpage important : une source d’information aide à déclencher la liquidation, tandis qu’une autre aide à établir le prix de ce qui se passe après le déclenchement.
Lorsque le BTC/USD et le WBTC/USD restent à jour et étroitement alignés, l’écart peut être trop faible pour avoir de l’importance. Mais si les sources sont mises à jour à des moments différents ou si le WBTC/USD s’éloigne du BTC/USD, la position peut être jugée malsaine en se basant sur une référence, tandis que le règlement est calculé à partir d’une autre.
Cela ne signifie pas que @babylonlabs_io utilise le BTC enveloppé comme collatéral du déposant. Le BTC reste bien natif à l’intérieur du coffre. Cela signifie que la conservation du BTC natif et la tarification du règlement constituent des couches distinctes, et que le seul prix du BTC ne peut pas expliquer à lui seul l’issue complète de la liquidation. Cette distinction compte le plus en période de tension, lorsque des écarts de calendrier peuvent devenir économiquement visibles pour les emprunteurs.
Pour le testnet $BABY , la vérification la plus utile est simple : enregistrer à la fois les valeurs du BTC/USD et du WBTC/USD, ainsi que leurs heures de mise à jour, lors de l’examen d’une liquidation. Un bon repère analytique consiste à consulter la base de l’oracle BTC–WBTC, non pas comme un KPI officiel de Babylon, mais comme un moyen de voir si les deux sources racontent la même histoire économique. #baby
Le détail qui a changé ma façon de lire les coffres Bitcoin sans confiance (TBV) de Babylon, c’est que « le “collatéral natif BTC” » donne l’impression qu’un seul prix du Bitcoin devrait expliquer l’ensemble du prêt. En pratique, ce n’est pas tout à fait ainsi que fonctionne la liquidation.
Le BTC/USD est utilisé pour valoriser le collatéral BTC natif, calculer le facteur de santé et décider du moment où une position peut être liquidée. Mais le règlement du côté Ethereum utilise du WBTC ; ainsi, le WBTC/USD intervient aussi dans le règlement et le calcul du paiement d’équité.
Cela crée un découpage important : une source d’information aide à déclencher la liquidation, tandis qu’une autre aide à établir le prix de ce qui se passe après le déclenchement.
Lorsque le BTC/USD et le WBTC/USD restent à jour et étroitement alignés, l’écart peut être trop faible pour avoir de l’importance. Mais si les sources sont mises à jour à des moments différents ou si le WBTC/USD s’éloigne du BTC/USD, la position peut être jugée malsaine en se basant sur une référence, tandis que le règlement est calculé à partir d’une autre.
Cela ne signifie pas que @BabylonLabs_io utilise le BTC enveloppé comme collatéral du déposant. Le BTC reste bien natif à l’intérieur du coffre. Cela signifie que la conservation du BTC natif et la tarification du règlement constituent des couches distinctes, et que le seul prix du BTC ne peut pas expliquer à lui seul l’issue complète de la liquidation. Cette distinction compte le plus en période de tension, lorsque des écarts de calendrier peuvent devenir économiquement visibles pour les emprunteurs.
Pour le testnet $BABY , la vérification la plus utile est simple : enregistrer à la fois les valeurs du BTC/USD et du WBTC/USD, ainsi que leurs heures de mise à jour, lors de l’examen d’une liquidation. Un bon repère analytique consiste à consulter la base de l’oracle BTC–WBTC, non pas comme un KPI officiel de Babylon, mais comme un moyen de voir si les deux sources racontent la même histoire économique. #baby
Le BTC/USD est utilisé pour valoriser le collatéral BTC natif, calculer le facteur de santé et décider du moment où une position peut être liquidée. Mais le règlement du côté Ethereum utilise du WBTC ; ainsi, le WBTC/USD intervient aussi dans le règlement et le calcul du paiement d’équité.
Cela crée un découpage important : une source d’information aide à déclencher la liquidation, tandis qu’une autre aide à établir le prix de ce qui se passe après le déclenchement.
Lorsque le BTC/USD et le WBTC/USD restent à jour et étroitement alignés, l’écart peut être trop faible pour avoir de l’importance. Mais si les sources sont mises à jour à des moments différents ou si le WBTC/USD s’éloigne du BTC/USD, la position peut être jugée malsaine en se basant sur une référence, tandis que le règlement est calculé à partir d’une autre.
Cela ne signifie pas que @BabylonLabs_io utilise le BTC enveloppé comme collatéral du déposant. Le BTC reste bien natif à l’intérieur du coffre. Cela signifie que la conservation du BTC natif et la tarification du règlement constituent des couches distinctes, et que le seul prix du BTC ne peut pas expliquer à lui seul l’issue complète de la liquidation. Cette distinction compte le plus en période de tension, lorsque des écarts de calendrier peuvent devenir économiquement visibles pour les emprunteurs.
Pour le testnet $BABY , la vérification la plus utile est simple : enregistrer à la fois les valeurs du BTC/USD et du WBTC/USD, ainsi que leurs heures de mise à jour, lors de l’examen d’une liquidation. Un bon repère analytique consiste à consulter la base de l’oracle BTC–WBTC, non pas comme un KPI officiel de Babylon, mais comme un moyen de voir si les deux sources racontent la même histoire économique. #baby
3
1
178
·
--
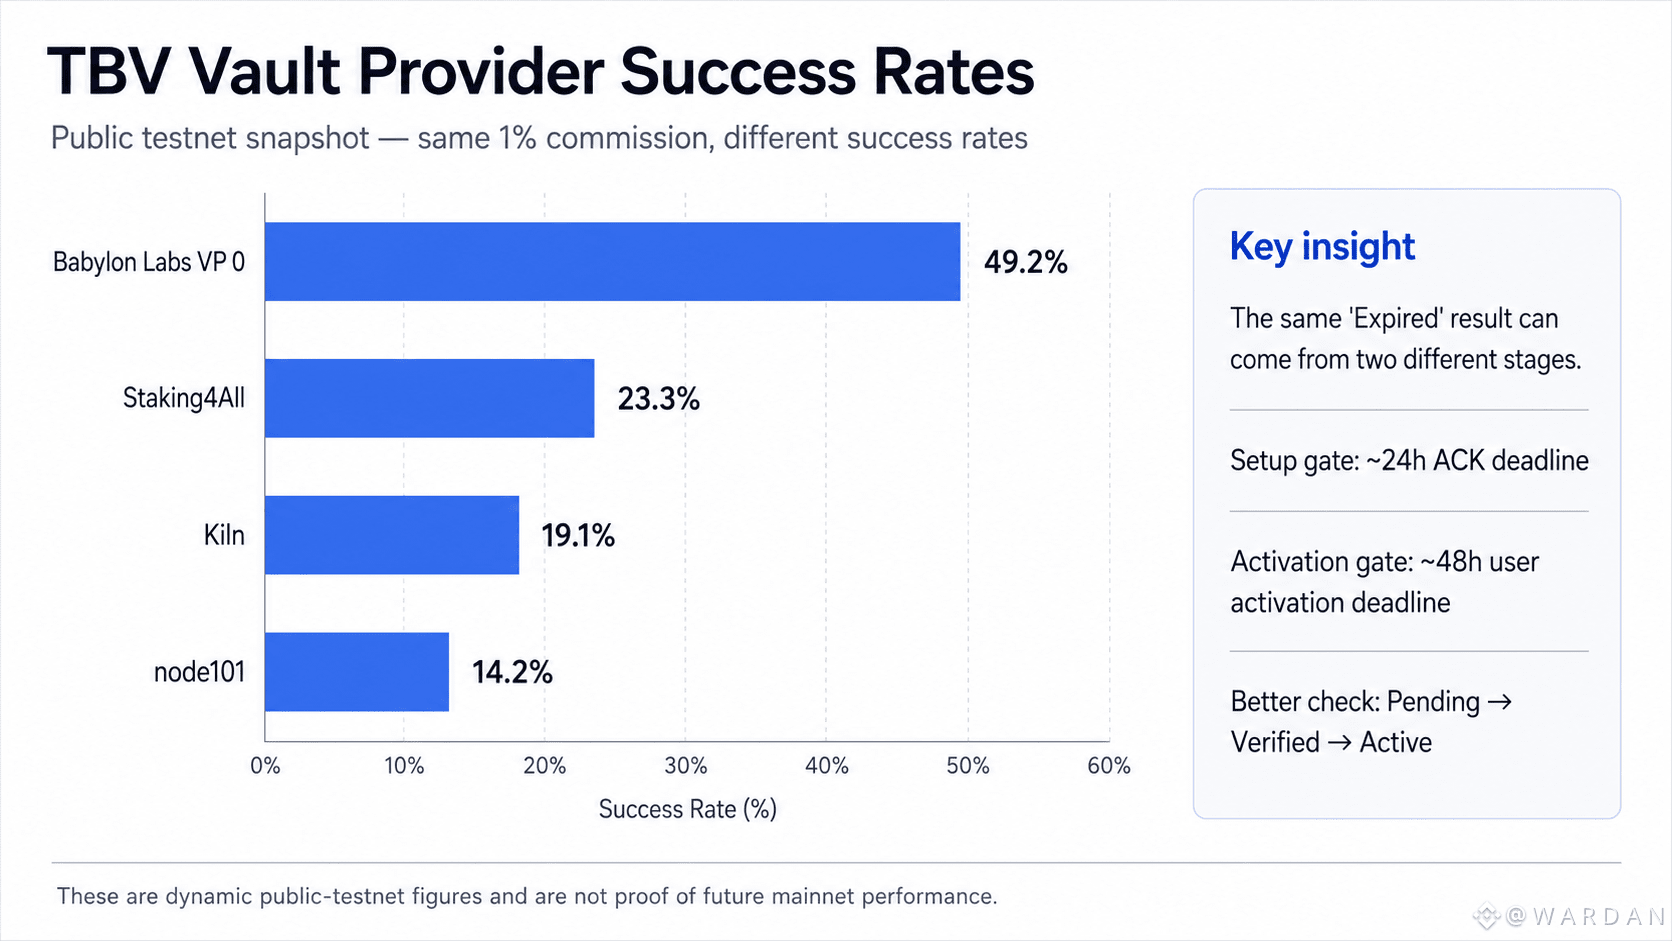
Ce qui a attiré mon attention sur le testnet des coffres Bitcoin sans confiance (TBV) de Babylon, c’est que quatre pages de fournisseurs de coffres affichaient la même commission de 1 %, mais que les taux de réussite allaient de 14,2 % à 49,2 %. Au début, cela ressemblait à un classement. Le mécanisme m’a fait le lire différemment. Comme il s’agit de chiffres de testnet en évolution, je les utiliserais pour guider des questions, plutôt que de trancher sur la fiabilité du mainnet.
Un coffre doit passer de « Pending » à « Verified ». Pendant cette phase, le fournisseur de coffre et les opérateurs doivent terminer la configuration et les accusés de réception dans un délai de 24 heures. Ensuite, le déposant doit révéler le secret d’activation sur Ethereum dans un délai d’environ 48 heures afin que le coffre puisse devenir « Active ».
Si vous ratez l’une ou l’autre des étapes, l’étiquette finale peut être la même : « Expired ».
C’est le détail que je n’ignorerais pas. Un seul taux de réussite en première page peut mélanger deux événements. L’un peut refléter des problèmes de configuration ou de coordination avant « Verified ». L’autre peut refléter un utilisateur qui a reçu un coffre prêt, mais n’a jamais terminé l’activation. Ainsi, le pourcentage peut contenir un signal du fournisseur, mais il ne montre pas qui est à l’origine de chaque expiration.
Pour le testnet <c-1/>@babylonlabs_io $BABY <c-1/>, je vois une vérification plus pertinente dans un entonnoir basé sur les étapes : combien de requêtes arrivent à « Verified », et combien de coffres « Verified » atteignent « Active ». Il s’agirait de métriques proposées, et non d’indicateurs officiels de Babylon.
Lors du test de TBV, consignez le fournisseur, l’état le plus élevé atteint, si l’activation a été tentée, et le résultat final. « Mon coffre est resté en Pending » ou « Il est passé à Verified, mais je ne l’ai pas activé » donne un meilleur retour que « mon fournisseur a échoué ». #baby
Ce qui a attiré mon attention sur le testnet des coffres Bitcoin sans confiance (TBV) de Babylon, c’est que quatre pages de fournisseurs de coffres affichaient la même commission de 1 %, mais que les taux de réussite allaient de 14,2 % à 49,2 %. Au début, cela ressemblait à un classement. Le mécanisme m’a fait le lire différemment. Comme il s’agit de chiffres de testnet en évolution, je les utiliserais pour guider des questions, plutôt que de trancher sur la fiabilité du mainnet.
Un coffre doit passer de « Pending » à « Verified ». Pendant cette phase, le fournisseur de coffre et les opérateurs doivent terminer la configuration et les accusés de réception dans un délai de 24 heures. Ensuite, le déposant doit révéler le secret d’activation sur Ethereum dans un délai d’environ 48 heures afin que le coffre puisse devenir « Active ».
Si vous ratez l’une ou l’autre des étapes, l’étiquette finale peut être la même : « Expired ».
C’est le détail que je n’ignorerais pas. Un seul taux de réussite en première page peut mélanger deux événements. L’un peut refléter des problèmes de configuration ou de coordination avant « Verified ». L’autre peut refléter un utilisateur qui a reçu un coffre prêt, mais n’a jamais terminé l’activation. Ainsi, le pourcentage peut contenir un signal du fournisseur, mais il ne montre pas qui est à l’origine de chaque expiration.
Pour le testnet <c-1/>@BabylonLabs_io $BABY <c-1/>, je vois une vérification plus pertinente dans un entonnoir basé sur les étapes : combien de requêtes arrivent à « Verified », et combien de coffres « Verified » atteignent « Active ». Il s’agirait de métriques proposées, et non d’indicateurs officiels de Babylon.
Lors du test de TBV, consignez le fournisseur, l’état le plus élevé atteint, si l’activation a été tentée, et le résultat final. « Mon coffre est resté en Pending » ou « Il est passé à Verified, mais je ne l’ai pas activé » donne un meilleur retour que « mon fournisseur a échoué ». #baby
Un coffre doit passer de « Pending » à « Verified ». Pendant cette phase, le fournisseur de coffre et les opérateurs doivent terminer la configuration et les accusés de réception dans un délai de 24 heures. Ensuite, le déposant doit révéler le secret d’activation sur Ethereum dans un délai d’environ 48 heures afin que le coffre puisse devenir « Active ».
Si vous ratez l’une ou l’autre des étapes, l’étiquette finale peut être la même : « Expired ».
C’est le détail que je n’ignorerais pas. Un seul taux de réussite en première page peut mélanger deux événements. L’un peut refléter des problèmes de configuration ou de coordination avant « Verified ». L’autre peut refléter un utilisateur qui a reçu un coffre prêt, mais n’a jamais terminé l’activation. Ainsi, le pourcentage peut contenir un signal du fournisseur, mais il ne montre pas qui est à l’origine de chaque expiration.
Pour le testnet <c-1/>@BabylonLabs_io $BABY <c-1/>, je vois une vérification plus pertinente dans un entonnoir basé sur les étapes : combien de requêtes arrivent à « Verified », et combien de coffres « Verified » atteignent « Active ». Il s’agirait de métriques proposées, et non d’indicateurs officiels de Babylon.
Lors du test de TBV, consignez le fournisseur, l’état le plus élevé atteint, si l’activation a été tentée, et le résultat final. « Mon coffre est resté en Pending » ou « Il est passé à Verified, mais je ne l’ai pas activé » donne un meilleur retour que « mon fournisseur a échoué ». #baby
1
129
·
--
Le détail qui change la façon dont je lis le testnet de Babylon, c’est le mot « sans permission ».
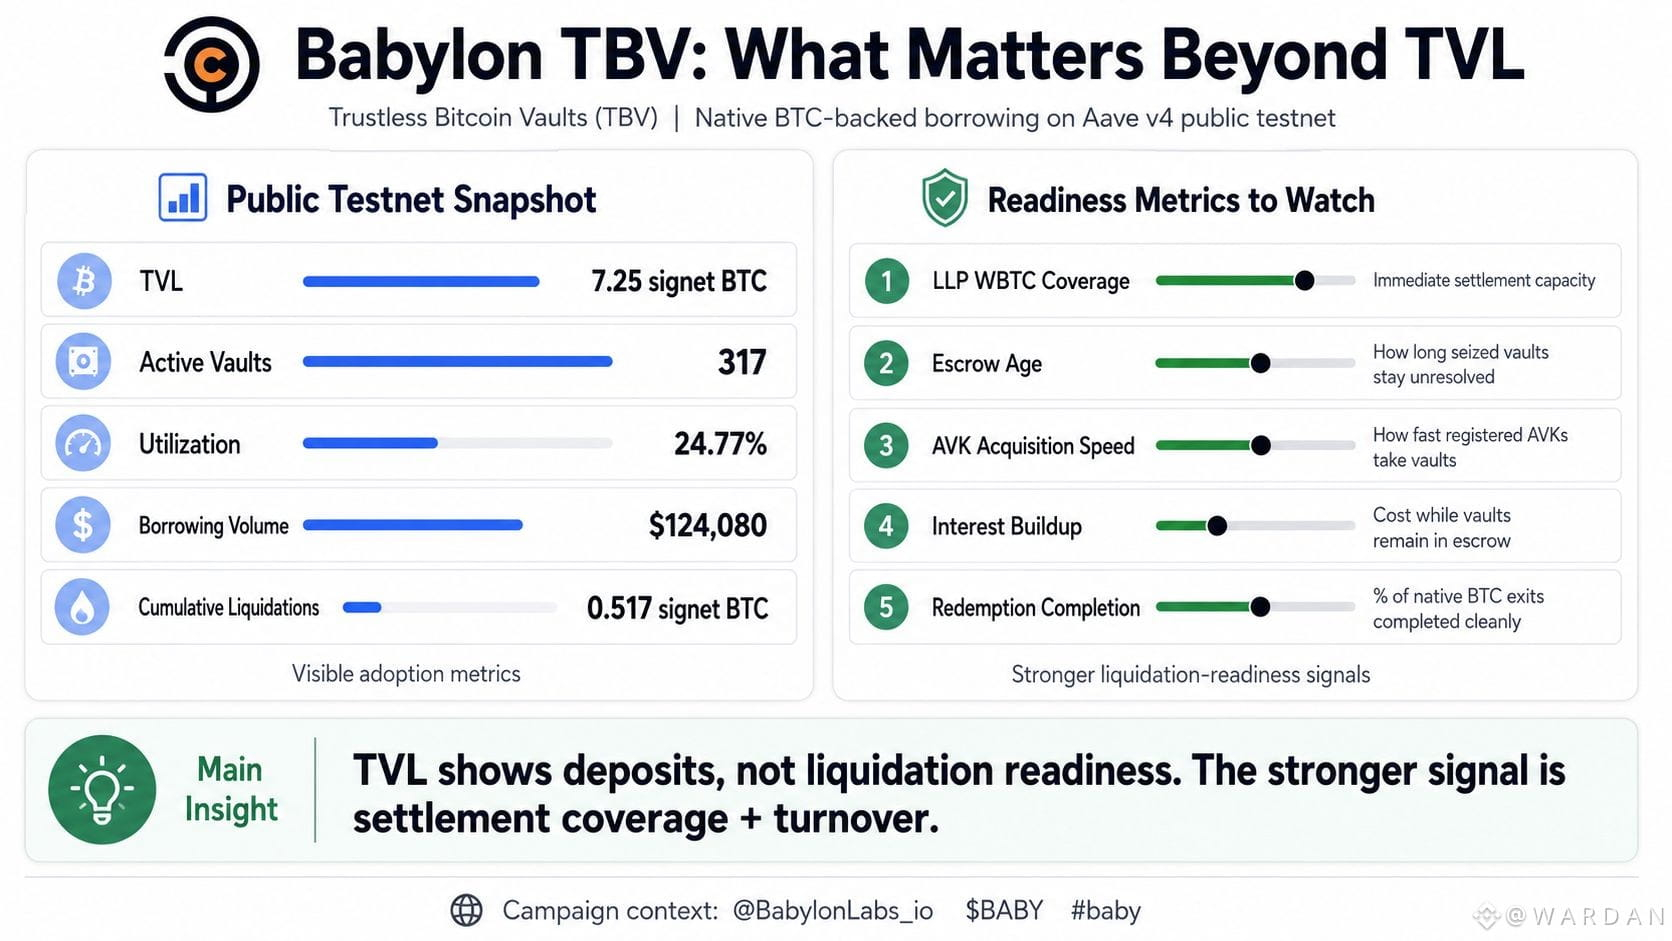
Avec les coffres Bitcoin TBV (Trustless Bitcoin Vaults), n’importe qui peut déclencher la voie de liquidation LLP lorsqu’une position native Aave v4 adossée à du BTC devient malsaine. Mais ce déclenchement ouvert n’est que la première étape. Le liquidateur reçoit immédiatement du WBTC, tandis que le coffre Bitcoin saisi est transféré en escrow. Un AVK enregistré doit ensuite acquérir ce coffre et compléter le chemin de rachat côté Bitcoin, plus lent.
Cette distinction compte parce que la « liquidation sans permission » ne signifie pas que chaque étape est ouverte aux mêmes acteurs. L’appel sur Ethereum est ouvert, mais le règlement final du BTC natif dépend encore des rôles enregistrés, des données disponibles des coffres et des chemins de preuve et de contestation qui fonctionnent.
Je ne vois pas cela comme un défaut en soi. La séparation peut être exactement ce qui permet à TBV d’offrir un règlement rapide à Aave sans forcer l’utilisateur à envelopper ou à déplacer son BTC hors de Bitcoin. Mais elle change ce qui doit être testé.
Une question utile pour un testnet ne consiste pas seulement à savoir si la liquidation peut être appelée. Il faut aussi savoir si suffisamment d’AVK indépendants peuvent reprendre des coffres mis en escrow, les nettoyer rapidement, et finaliser le rachat sans que des retards ne s’accumulent.
Pour @babylonlabs_io , la preuve la plus solide d’un système sain sera une cartographie complète des permissions et des données de règlement de bout en bout impeccables : qui peut déclencher, qui finance le WBTC, qui acquiert le coffre, et combien de temps le BTC natif met pour être libéré.
C’est à ce niveau que les lecteurs de $BABY et #baby pourront juger si la conception reste ouverte dans la pratique, et pas seulement dans la première transaction.
Le détail qui change la façon dont je lis le testnet de Babylon, c’est le mot « sans permission ».
Avec les coffres Bitcoin TBV (Trustless Bitcoin Vaults), n’importe qui peut déclencher la voie de liquidation LLP lorsqu’une position native Aave v4 adossée à du BTC devient malsaine. Mais ce déclenchement ouvert n’est que la première étape. Le liquidateur reçoit immédiatement du WBTC, tandis que le coffre Bitcoin saisi est transféré en escrow. Un AVK enregistré doit ensuite acquérir ce coffre et compléter le chemin de rachat côté Bitcoin, plus lent.
Cette distinction compte parce que la « liquidation sans permission » ne signifie pas que chaque étape est ouverte aux mêmes acteurs. L’appel sur Ethereum est ouvert, mais le règlement final du BTC natif dépend encore des rôles enregistrés, des données disponibles des coffres et des chemins de preuve et de contestation qui fonctionnent.
Je ne vois pas cela comme un défaut en soi. La séparation peut être exactement ce qui permet à TBV d’offrir un règlement rapide à Aave sans forcer l’utilisateur à envelopper ou à déplacer son BTC hors de Bitcoin. Mais elle change ce qui doit être testé.
Une question utile pour un testnet ne consiste pas seulement à savoir si la liquidation peut être appelée. Il faut aussi savoir si suffisamment d’AVK indépendants peuvent reprendre des coffres mis en escrow, les nettoyer rapidement, et finaliser le rachat sans que des retards ne s’accumulent.
Pour @BabylonLabs_io , la preuve la plus solide d’un système sain sera une cartographie complète des permissions et des données de règlement de bout en bout impeccables : qui peut déclencher, qui finance le WBTC, qui acquiert le coffre, et combien de temps le BTC natif met pour être libéré.
C’est à ce niveau que les lecteurs de $BABY et #baby pourront juger si la conception reste ouverte dans la pratique, et pas seulement dans la première transaction.
Avec les coffres Bitcoin TBV (Trustless Bitcoin Vaults), n’importe qui peut déclencher la voie de liquidation LLP lorsqu’une position native Aave v4 adossée à du BTC devient malsaine. Mais ce déclenchement ouvert n’est que la première étape. Le liquidateur reçoit immédiatement du WBTC, tandis que le coffre Bitcoin saisi est transféré en escrow. Un AVK enregistré doit ensuite acquérir ce coffre et compléter le chemin de rachat côté Bitcoin, plus lent.
Cette distinction compte parce que la « liquidation sans permission » ne signifie pas que chaque étape est ouverte aux mêmes acteurs. L’appel sur Ethereum est ouvert, mais le règlement final du BTC natif dépend encore des rôles enregistrés, des données disponibles des coffres et des chemins de preuve et de contestation qui fonctionnent.
Je ne vois pas cela comme un défaut en soi. La séparation peut être exactement ce qui permet à TBV d’offrir un règlement rapide à Aave sans forcer l’utilisateur à envelopper ou à déplacer son BTC hors de Bitcoin. Mais elle change ce qui doit être testé.
Une question utile pour un testnet ne consiste pas seulement à savoir si la liquidation peut être appelée. Il faut aussi savoir si suffisamment d’AVK indépendants peuvent reprendre des coffres mis en escrow, les nettoyer rapidement, et finaliser le rachat sans que des retards ne s’accumulent.
Pour @BabylonLabs_io , la preuve la plus solide d’un système sain sera une cartographie complète des permissions et des données de règlement de bout en bout impeccables : qui peut déclencher, qui finance le WBTC, qui acquiert le coffre, et combien de temps le BTC natif met pour être libéré.
C’est à ce niveau que les lecteurs de $BABY et #baby pourront juger si la conception reste ouverte dans la pratique, et pas seulement dans la première transaction.
1
152
·
--
Le numéro du tableau de bord qui a d’abord retenu mon attention était la TVL, mais le flux TBV m’a amené à me demander ce que ce chiffre peut vraiment prouver.
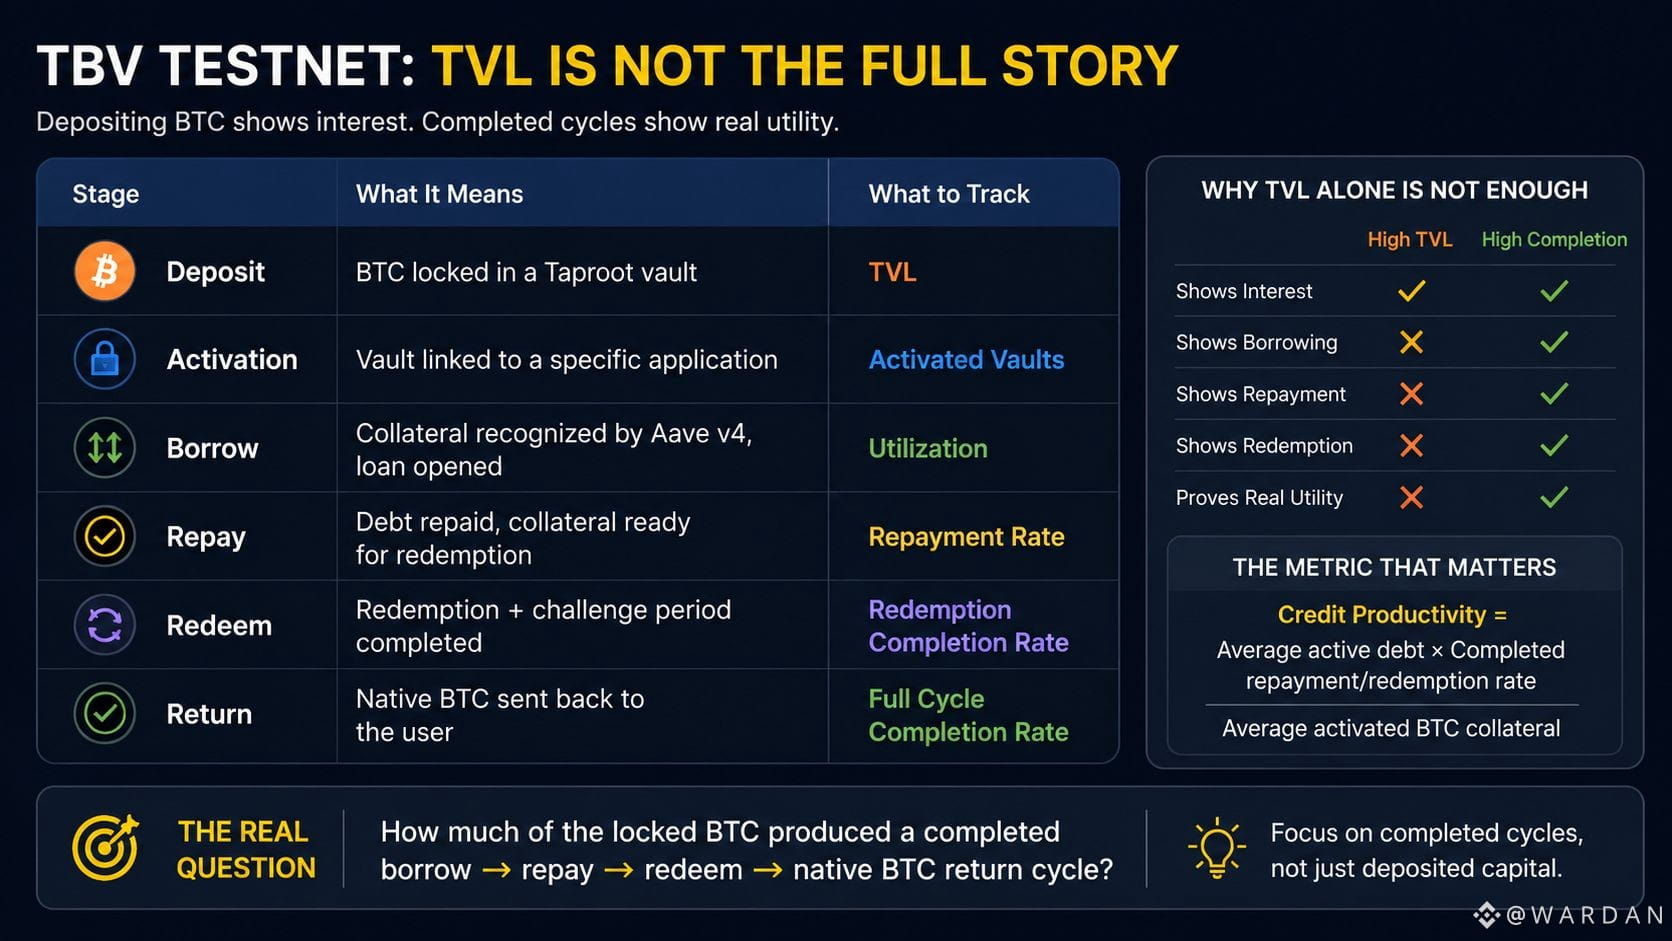
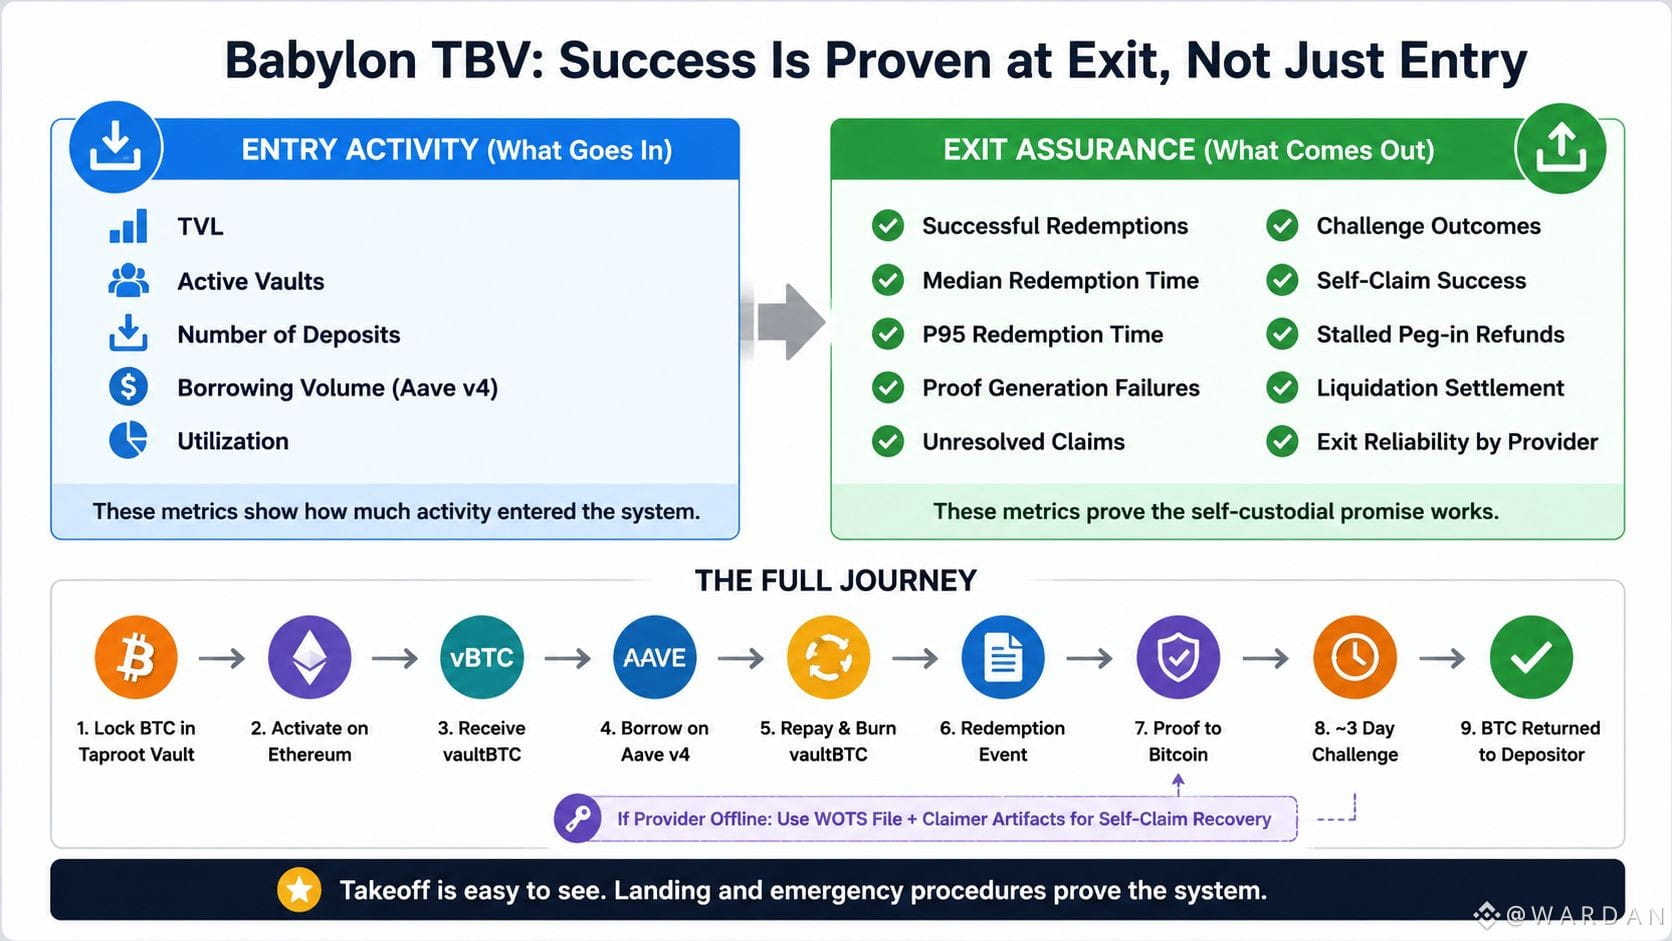
Pour les Babylon’s Trustless Bitcoin Vaults (TBV), un dépôt ne montre que le fait que le BTC a atteint un état de garantie. Il ne prouve pas que l’ensemble du système d’emprunt a fonctionné de bout en bout. Un coffre doit encore être activé, utilisé pour emprunter via Aave v4, remboursé, passer par le processus de redemption (rachat) et, enfin, retourner le BTC natif après la procédure de challenge.
C’est pourquoi je considère l’utilisation et les cycles de prêt menés à terme comme des tests plus solides. La TVL peut augmenter même lorsque de nombreux coffres n’ouvrent jamais de prêt, s’arrêtent avant le remboursement ou restent bloqués avant la redemption finale. L’explorateur public sépare déjà la TVL de l’utilisation, ce qui est un indice important : une garantie immobilisée et du crédit utile ne donnent pas le même résultat. Il offre aussi aux testeurs une façon plus claire de distinguer l’intérêt précoce de la performance réelle de bout en bout dans les conditions actuelles du testnet public.
La meilleure question à se poser côté testnet n’est pas seulement, « Combien de BTC est entré ? ». C’est plutôt, « Combien de ce BTC a produit un cycle complet d’emprunt, de remboursement et de redemption ? »
Pour les utilisateurs, cela change ce que doit ressembler un retour utile. Un bon rapport de test devrait indiquer si le coffre a été activé, si l’emprunt a fonctionné, comment s’est déroulé le remboursement, combien de temps a pris la redemption, et si le BTC natif est revenu sans étapes ambiguës ou états d’échec.
La TVL reste importante car elle montre la participation. Mais elle ne peut pas prouver que tout le parcours de crédit est fiable. Pour @babylonlabs_io , le signal le plus fort sera le nombre de coffres qui accomplissent l’intégralité du trajet, et non le nombre de coffres qui y entrent simplement.
C’est la métrique que je surveillerais pour juger si l’emprunt adossé au Bitcoin natif devient réellement utile dans la pratique. $BABY #baby
Le numéro du tableau de bord qui a d’abord retenu mon attention était la TVL, mais le flux TBV m’a amené à me demander ce que ce chiffre peut vraiment prouver.
Pour les Babylon’s Trustless Bitcoin Vaults (TBV), un dépôt ne montre que le fait que le BTC a atteint un état de garantie. Il ne prouve pas que l’ensemble du système d’emprunt a fonctionné de bout en bout. Un coffre doit encore être activé, utilisé pour emprunter via Aave v4, remboursé, passer par le processus de redemption (rachat) et, enfin, retourner le BTC natif après la procédure de challenge.
C’est pourquoi je considère l’utilisation et les cycles de prêt menés à terme comme des tests plus solides. La TVL peut augmenter même lorsque de nombreux coffres n’ouvrent jamais de prêt, s’arrêtent avant le remboursement ou restent bloqués avant la redemption finale. L’explorateur public sépare déjà la TVL de l’utilisation, ce qui est un indice important : une garantie immobilisée et du crédit utile ne donnent pas le même résultat. Il offre aussi aux testeurs une façon plus claire de distinguer l’intérêt précoce de la performance réelle de bout en bout dans les conditions actuelles du testnet public.
La meilleure question à se poser côté testnet n’est pas seulement, « Combien de BTC est entré ? ». C’est plutôt, « Combien de ce BTC a produit un cycle complet d’emprunt, de remboursement et de redemption ? »
Pour les utilisateurs, cela change ce que doit ressembler un retour utile. Un bon rapport de test devrait indiquer si le coffre a été activé, si l’emprunt a fonctionné, comment s’est déroulé le remboursement, combien de temps a pris la redemption, et si le BTC natif est revenu sans étapes ambiguës ou états d’échec.
La TVL reste importante car elle montre la participation. Mais elle ne peut pas prouver que tout le parcours de crédit est fiable. Pour @BabylonLabs_io , le signal le plus fort sera le nombre de coffres qui accomplissent l’intégralité du trajet, et non le nombre de coffres qui y entrent simplement.
C’est la métrique que je surveillerais pour juger si l’emprunt adossé au Bitcoin natif devient réellement utile dans la pratique. $BABY #baby
Pour les Babylon’s Trustless Bitcoin Vaults (TBV), un dépôt ne montre que le fait que le BTC a atteint un état de garantie. Il ne prouve pas que l’ensemble du système d’emprunt a fonctionné de bout en bout. Un coffre doit encore être activé, utilisé pour emprunter via Aave v4, remboursé, passer par le processus de redemption (rachat) et, enfin, retourner le BTC natif après la procédure de challenge.
C’est pourquoi je considère l’utilisation et les cycles de prêt menés à terme comme des tests plus solides. La TVL peut augmenter même lorsque de nombreux coffres n’ouvrent jamais de prêt, s’arrêtent avant le remboursement ou restent bloqués avant la redemption finale. L’explorateur public sépare déjà la TVL de l’utilisation, ce qui est un indice important : une garantie immobilisée et du crédit utile ne donnent pas le même résultat. Il offre aussi aux testeurs une façon plus claire de distinguer l’intérêt précoce de la performance réelle de bout en bout dans les conditions actuelles du testnet public.
La meilleure question à se poser côté testnet n’est pas seulement, « Combien de BTC est entré ? ». C’est plutôt, « Combien de ce BTC a produit un cycle complet d’emprunt, de remboursement et de redemption ? »
Pour les utilisateurs, cela change ce que doit ressembler un retour utile. Un bon rapport de test devrait indiquer si le coffre a été activé, si l’emprunt a fonctionné, comment s’est déroulé le remboursement, combien de temps a pris la redemption, et si le BTC natif est revenu sans étapes ambiguës ou états d’échec.
La TVL reste importante car elle montre la participation. Mais elle ne peut pas prouver que tout le parcours de crédit est fiable. Pour @BabylonLabs_io , le signal le plus fort sera le nombre de coffres qui accomplissent l’intégralité du trajet, et non le nombre de coffres qui y entrent simplement.
C’est la métrique que je surveillerais pour juger si l’emprunt adossé au Bitcoin natif devient réellement utile dans la pratique. $BABY #baby
1
1
144
·
--
Ce qui change ma façon de voir les coffres Bitcoin sans confiance de Babylon (TBV), c’est que la non-détention « self-custody » ne se termine pas avec le fait de détenir la clé Bitcoin.
Dans la conception actuelle, le mécanisme de secours le plus solide dépend aussi de fichiers de récupération créés lors de la mise en place du coffre. Si un fournisseur de coffre ne lance pas le retrait, le déposant pourrait avoir besoin du fichier WOTS et des artefacts du « claimer » local pour emprunter le chemin de revendication Bitcoin déjà approuvé.
Détail important : le coffre ne peut pas simplement créer plus tard un nouvel itinéraire de paiement. Les voies de dépense Bitcoin valides sont engagées à l’avance. Ainsi, le contrôle de l’utilisateur ne concerne pas seulement la détention de la clé. Il s’agit aussi de conserver les fichiers qui rendent le chemin de secours utilisable.
La clé Bitcoin protège l’autorité de signature, tandis que ces artefacts préservent les données nécessaires pour poursuivre le processus de récupération préconçu. Ils résolvent des parties différentes du même problème.
Je ne lis pas cela comme une preuve que les TBV ne sont pas en self-custody. J’y vois plutôt une version plus complète de la self-custody : contrôle de la clé plus préparation à la récupération.
Pour un utilisateur sur testnet, le test utile est simple. Ne vous contentez pas de confirmer que le coffre a été créé et que l’emprunt a fonctionné. Vérifiez aussi que le fichier WOTS et les artefacts du claimer ont été téléchargés, sauvegardés en toute sécurité, et qu’ils peuvent être restaurés en cas de besoin.
C’est le détail que je ne négligerais pas dans le contexte du @babylonlabs_io current $BABY testnet. La vraie question de récupération ne porte pas seulement sur « Qui détient la clé ? » Elle porte aussi sur « Le propriétaire peut-il utiliser le chemin de secours lorsque le fournisseur normal est hors ligne ? » #baby
Ce qui change ma façon de voir les coffres Bitcoin sans confiance de Babylon (TBV), c’est que la non-détention « self-custody » ne se termine pas avec le fait de détenir la clé Bitcoin.
Dans la conception actuelle, le mécanisme de secours le plus solide dépend aussi de fichiers de récupération créés lors de la mise en place du coffre. Si un fournisseur de coffre ne lance pas le retrait, le déposant pourrait avoir besoin du fichier WOTS et des artefacts du « claimer » local pour emprunter le chemin de revendication Bitcoin déjà approuvé.
Détail important : le coffre ne peut pas simplement créer plus tard un nouvel itinéraire de paiement. Les voies de dépense Bitcoin valides sont engagées à l’avance. Ainsi, le contrôle de l’utilisateur ne concerne pas seulement la détention de la clé. Il s’agit aussi de conserver les fichiers qui rendent le chemin de secours utilisable.
La clé Bitcoin protège l’autorité de signature, tandis que ces artefacts préservent les données nécessaires pour poursuivre le processus de récupération préconçu. Ils résolvent des parties différentes du même problème.
Je ne lis pas cela comme une preuve que les TBV ne sont pas en self-custody. J’y vois plutôt une version plus complète de la self-custody : contrôle de la clé plus préparation à la récupération.
Pour un utilisateur sur testnet, le test utile est simple. Ne vous contentez pas de confirmer que le coffre a été créé et que l’emprunt a fonctionné. Vérifiez aussi que le fichier WOTS et les artefacts du claimer ont été téléchargés, sauvegardés en toute sécurité, et qu’ils peuvent être restaurés en cas de besoin.
C’est le détail que je ne négligerais pas dans le contexte du @BabylonLabs_io current $BABY testnet. La vraie question de récupération ne porte pas seulement sur « Qui détient la clé ? » Elle porte aussi sur « Le propriétaire peut-il utiliser le chemin de secours lorsque le fournisseur normal est hors ligne ? » #baby
Dans la conception actuelle, le mécanisme de secours le plus solide dépend aussi de fichiers de récupération créés lors de la mise en place du coffre. Si un fournisseur de coffre ne lance pas le retrait, le déposant pourrait avoir besoin du fichier WOTS et des artefacts du « claimer » local pour emprunter le chemin de revendication Bitcoin déjà approuvé.
Détail important : le coffre ne peut pas simplement créer plus tard un nouvel itinéraire de paiement. Les voies de dépense Bitcoin valides sont engagées à l’avance. Ainsi, le contrôle de l’utilisateur ne concerne pas seulement la détention de la clé. Il s’agit aussi de conserver les fichiers qui rendent le chemin de secours utilisable.
La clé Bitcoin protège l’autorité de signature, tandis que ces artefacts préservent les données nécessaires pour poursuivre le processus de récupération préconçu. Ils résolvent des parties différentes du même problème.
Je ne lis pas cela comme une preuve que les TBV ne sont pas en self-custody. J’y vois plutôt une version plus complète de la self-custody : contrôle de la clé plus préparation à la récupération.
Pour un utilisateur sur testnet, le test utile est simple. Ne vous contentez pas de confirmer que le coffre a été créé et que l’emprunt a fonctionné. Vérifiez aussi que le fichier WOTS et les artefacts du claimer ont été téléchargés, sauvegardés en toute sécurité, et qu’ils peuvent être restaurés en cas de besoin.
C’est le détail que je ne négligerais pas dans le contexte du @BabylonLabs_io current $BABY testnet. La vraie question de récupération ne porte pas seulement sur « Qui détient la clé ? » Elle porte aussi sur « Le propriétaire peut-il utiliser le chemin de secours lorsque le fournisseur normal est hors ligne ? » #baby
1
139
·
--
Quand je retrace le flux tranchant de Babylon, de la preuve jusqu’au règlement sur Bitcoin, une chose ressort sans cesse : la preuve cryptographique n’est pas la même chose que l’exécution économique.
Le vrai risque n’est pas de savoir si l’on peut prouver l’équivoque. C’est de savoir si cette preuve devient rapidement une transaction Bitcoin confirmée afin de préserver la dissuasion.
Dans le design de Babylon, les Signatures Extractables à Usage Unique (EOTS) peuvent révéler un fournisseur de finalité qui signe des blocs contradictoires. Mais le BTC Staking Monitor doit tout de même détecter l’infraction, extraire le matériel de clé utilisable, déclencher la voie de slashing et attendre l’inclusion sur Bitcoin.
Je pense que c’est là que beaucoup de gens surestiment ce que signifie « trustless ». Le staking Bitcoin en auto‑custodie supprime le besoin de faire un pont ou d’envelopper Bitcoin, mais il ne supprime pas la vivacité opérationnelle. Les watchdogs doivent rester en ligne, indexer les bons événements, agir correctement et rivaliser pour être inclus dans un bloc en période de congestion.
Ainsi, je ne jugerais pas la sécurité de Babylon uniquement à savoir si une preuve d’équivoque existe. Je veux observer la latence complète de la preuve jusqu’à l’exécution, sous contrainte.
Deux mesures comptent surtout : le nombre médian de blocs Bitcoin entre l’équivoque détectée et le slash confirmé, et le nombre de cas prouvables restant non slashés après 12 blocs. Si la confirmation reste dans deux blocs et qu’aucun cas valide demeure non résolu, alors la voie d’exécution fait son travail. Si des retards persistent, l’affirmation de dissuasion s’affaiblit même quand la cryptographie fonctionne.
Mon implication pour @babylonlabs_io et $BABY est simple : la sécurité trustless-vault doit être mesurée par la rapidité avec laquelle la preuve devient une punition. #BABY
Quand je retrace le flux tranchant de Babylon, de la preuve jusqu’au règlement sur Bitcoin, une chose ressort sans cesse : la preuve cryptographique n’est pas la même chose que l’exécution économique.
Le vrai risque n’est pas de savoir si l’on peut prouver l’équivoque. C’est de savoir si cette preuve devient rapidement une transaction Bitcoin confirmée afin de préserver la dissuasion.
Dans le design de Babylon, les Signatures Extractables à Usage Unique (EOTS) peuvent révéler un fournisseur de finalité qui signe des blocs contradictoires. Mais le BTC Staking Monitor doit tout de même détecter l’infraction, extraire le matériel de clé utilisable, déclencher la voie de slashing et attendre l’inclusion sur Bitcoin.
Je pense que c’est là que beaucoup de gens surestiment ce que signifie « trustless ». Le staking Bitcoin en auto‑custodie supprime le besoin de faire un pont ou d’envelopper Bitcoin, mais il ne supprime pas la vivacité opérationnelle. Les watchdogs doivent rester en ligne, indexer les bons événements, agir correctement et rivaliser pour être inclus dans un bloc en période de congestion.
Ainsi, je ne jugerais pas la sécurité de Babylon uniquement à savoir si une preuve d’équivoque existe. Je veux observer la latence complète de la preuve jusqu’à l’exécution, sous contrainte.
Deux mesures comptent surtout : le nombre médian de blocs Bitcoin entre l’équivoque détectée et le slash confirmé, et le nombre de cas prouvables restant non slashés après 12 blocs. Si la confirmation reste dans deux blocs et qu’aucun cas valide demeure non résolu, alors la voie d’exécution fait son travail. Si des retards persistent, l’affirmation de dissuasion s’affaiblit même quand la cryptographie fonctionne.
Mon implication pour @BabylonLabs_io et $BABY est simple : la sécurité trustless-vault doit être mesurée par la rapidité avec laquelle la preuve devient une punition. #BABY
Le vrai risque n’est pas de savoir si l’on peut prouver l’équivoque. C’est de savoir si cette preuve devient rapidement une transaction Bitcoin confirmée afin de préserver la dissuasion.
Dans le design de Babylon, les Signatures Extractables à Usage Unique (EOTS) peuvent révéler un fournisseur de finalité qui signe des blocs contradictoires. Mais le BTC Staking Monitor doit tout de même détecter l’infraction, extraire le matériel de clé utilisable, déclencher la voie de slashing et attendre l’inclusion sur Bitcoin.
Je pense que c’est là que beaucoup de gens surestiment ce que signifie « trustless ». Le staking Bitcoin en auto‑custodie supprime le besoin de faire un pont ou d’envelopper Bitcoin, mais il ne supprime pas la vivacité opérationnelle. Les watchdogs doivent rester en ligne, indexer les bons événements, agir correctement et rivaliser pour être inclus dans un bloc en période de congestion.
Ainsi, je ne jugerais pas la sécurité de Babylon uniquement à savoir si une preuve d’équivoque existe. Je veux observer la latence complète de la preuve jusqu’à l’exécution, sous contrainte.
Deux mesures comptent surtout : le nombre médian de blocs Bitcoin entre l’équivoque détectée et le slash confirmé, et le nombre de cas prouvables restant non slashés après 12 blocs. Si la confirmation reste dans deux blocs et qu’aucun cas valide demeure non résolu, alors la voie d’exécution fait son travail. Si des retards persistent, l’affirmation de dissuasion s’affaiblit même quand la cryptographie fonctionne.
Mon implication pour @BabylonLabs_io et $BABY est simple : la sécurité trustless-vault doit être mesurée par la rapidité avec laquelle la preuve devient une punition. #BABY
Median slash latency
67%
Number of detected offenses
0%
Total BTC staked
33%
Finality provider count
0%
3 Votes • Vote fermé
2
1
169
·
--
Le bouton « Vendre » n’était pas la vraie menace
Je me souviens avoir regardé un détenteur de Bitcoin fixer le bouton « vendre » comme s’il s’agissait d’une trappe. Sa main s’est approchée de l’écran, puis s’est arrêtée. La pièce était silencieuse, mais son esprit faisait beaucoup de bruit. Il n’avait pas besoin de tout son Bitcoin. Il lui fallait seulement un peu de liquidités. Pourtant, vendre ressemblait à couper une part de son avenir. Alors il a choisi l’option qui semblait moins douloureuse : conserver le BTC, le placer dans un coffre-fort, puis l’utiliser comme garantie pour emprunter.
Au début, le mouvement a semblé intelligent. Son Bitcoin était toujours là. Le prix pouvait monter. Il avait l’argent en main. Rien ne semblait perdu. C’est là que la psychologie a viré au sombre.
Les humains craignent souvent davantage une perte visible qu’un risque caché. Vendre crée une blessure instantanée. Le solde baisse, la pièce s’en va, et la décision devient réelle. La dette paraît plus douce parce qu’elle arrive vêtue d’accès, de choix et de temps. Mais le danger n’a pas disparu. Il a seulement changé de forme.
Un système comme TBV peut permettre au BTC natif de soutenir une position d’emprunt sans d’abord devenir un token enveloppé. Cela peut réduire certaines anciennes limites. Pourtant, cela n’élimine pas le risque de marché. Les intérêts peuvent augmenter. Le Bitcoin peut chuter. Une position fragile peut se rapprocher de la liquidation pendant que le détenteur se répète : « Je possède encore mon Bitcoin. »
Voici le retournement : parfois, les gens n’empruntent pas parce que la dette est plus sûre. Ils empruntent parce que vendre fait plus mal.
La vraie leçon pour les apprenants n’est pas « ne jamais emprunter ». C’est de poser une question plus difficile avant d’ouvrir une position : est-ce que j’utilise la dette comme un outil, ou est-ce que je l’utilise pour fuir une décision que je suis trop effrayé de prendre ?
Le coffre-fort peut protéger le Bitcoin contre la vente aujourd’hui. Il ne peut peut-être pas protéger le détenteur contre le perdre demain.
🤯
@babylonlabs_io $BABY #baby
{spot}(BABYUSDT)
Le bouton « Vendre » n’était pas la vraie menace
Je me souviens avoir regardé un détenteur de Bitcoin fixer le bouton « vendre » comme s’il s’agissait d’une trappe. Sa main s’est approchée de l’écran, puis s’est arrêtée. La pièce était silencieuse, mais son esprit faisait beaucoup de bruit. Il n’avait pas besoin de tout son Bitcoin. Il lui fallait seulement un peu de liquidités. Pourtant, vendre ressemblait à couper une part de son avenir. Alors il a choisi l’option qui semblait moins douloureuse : conserver le BTC, le placer dans un coffre-fort, puis l’utiliser comme garantie pour emprunter.
Au début, le mouvement a semblé intelligent. Son Bitcoin était toujours là. Le prix pouvait monter. Il avait l’argent en main. Rien ne semblait perdu. C’est là que la psychologie a viré au sombre.
Les humains craignent souvent davantage une perte visible qu’un risque caché. Vendre crée une blessure instantanée. Le solde baisse, la pièce s’en va, et la décision devient réelle. La dette paraît plus douce parce qu’elle arrive vêtue d’accès, de choix et de temps. Mais le danger n’a pas disparu. Il a seulement changé de forme.
Un système comme TBV peut permettre au BTC natif de soutenir une position d’emprunt sans d’abord devenir un token enveloppé. Cela peut réduire certaines anciennes limites. Pourtant, cela n’élimine pas le risque de marché. Les intérêts peuvent augmenter. Le Bitcoin peut chuter. Une position fragile peut se rapprocher de la liquidation pendant que le détenteur se répète : « Je possède encore mon Bitcoin. »
Voici le retournement : parfois, les gens n’empruntent pas parce que la dette est plus sûre. Ils empruntent parce que vendre fait plus mal.
La vraie leçon pour les apprenants n’est pas « ne jamais emprunter ». C’est de poser une question plus difficile avant d’ouvrir une position : est-ce que j’utilise la dette comme un outil, ou est-ce que je l’utilise pour fuir une décision que je suis trop effrayé de prendre ?
Le coffre-fort peut protéger le Bitcoin contre la vente aujourd’hui. Il ne peut peut-être pas protéger le détenteur contre le perdre demain.
🤯
@BabylonLabs_io $BABY #baby
Je me souviens avoir regardé un détenteur de Bitcoin fixer le bouton « vendre » comme s’il s’agissait d’une trappe. Sa main s’est approchée de l’écran, puis s’est arrêtée. La pièce était silencieuse, mais son esprit faisait beaucoup de bruit. Il n’avait pas besoin de tout son Bitcoin. Il lui fallait seulement un peu de liquidités. Pourtant, vendre ressemblait à couper une part de son avenir. Alors il a choisi l’option qui semblait moins douloureuse : conserver le BTC, le placer dans un coffre-fort, puis l’utiliser comme garantie pour emprunter.
Au début, le mouvement a semblé intelligent. Son Bitcoin était toujours là. Le prix pouvait monter. Il avait l’argent en main. Rien ne semblait perdu. C’est là que la psychologie a viré au sombre.
Les humains craignent souvent davantage une perte visible qu’un risque caché. Vendre crée une blessure instantanée. Le solde baisse, la pièce s’en va, et la décision devient réelle. La dette paraît plus douce parce qu’elle arrive vêtue d’accès, de choix et de temps. Mais le danger n’a pas disparu. Il a seulement changé de forme.
Un système comme TBV peut permettre au BTC natif de soutenir une position d’emprunt sans d’abord devenir un token enveloppé. Cela peut réduire certaines anciennes limites. Pourtant, cela n’élimine pas le risque de marché. Les intérêts peuvent augmenter. Le Bitcoin peut chuter. Une position fragile peut se rapprocher de la liquidation pendant que le détenteur se répète : « Je possède encore mon Bitcoin. »
Voici le retournement : parfois, les gens n’empruntent pas parce que la dette est plus sûre. Ils empruntent parce que vendre fait plus mal.
La vraie leçon pour les apprenants n’est pas « ne jamais emprunter ». C’est de poser une question plus difficile avant d’ouvrir une position : est-ce que j’utilise la dette comme un outil, ou est-ce que je l’utilise pour fuir une décision que je suis trop effrayé de prendre ?
Le coffre-fort peut protéger le Bitcoin contre la vente aujourd’hui. Il ne peut peut-être pas protéger le détenteur contre le perdre demain.
🤯
@BabylonLabs_io $BABY #baby
117
·
--
Article
Le marché n’a jamais pris mon argentLe profit brillait encore en vert sur mon écran quand je sentis quelque chose d’étrange dans la pièce. Rien n’avait planté, aucun avertissement n’était apparu, et le graphique continuait de bouger dans ma direction, pourtant le silence autour de moi me paraissait lourd. Mon objectif avait déjà été atteint. D’après le plan écrit dans mon carnet, la transaction était terminée, mais ma main s’arrêta avant d’appuyer sur le bouton de clôture. Le nombre à l’écran n’était plus seulement un profit. Il commençait à ressembler au début de quelque chose de beaucoup plus grand.
Le marché n’a jamais pris mon argent
Le profit brillait encore en vert sur mon écran quand je sentis quelque chose d’étrange dans la pièce. Rien n’avait planté, aucun avertissement n’était apparu, et le graphique continuait de bouger dans ma direction, pourtant le silence autour de moi me paraissait lourd. Mon objectif avait déjà été atteint. D’après le plan écrit dans mon carnet, la transaction était terminée, mais ma main s’arrêta avant d’appuyer sur le bouton de clôture. Le nombre à l’écran n’était plus seulement un profit. Il commençait à ressembler au début de quelque chose de beaucoup plus grand.
143
·
--
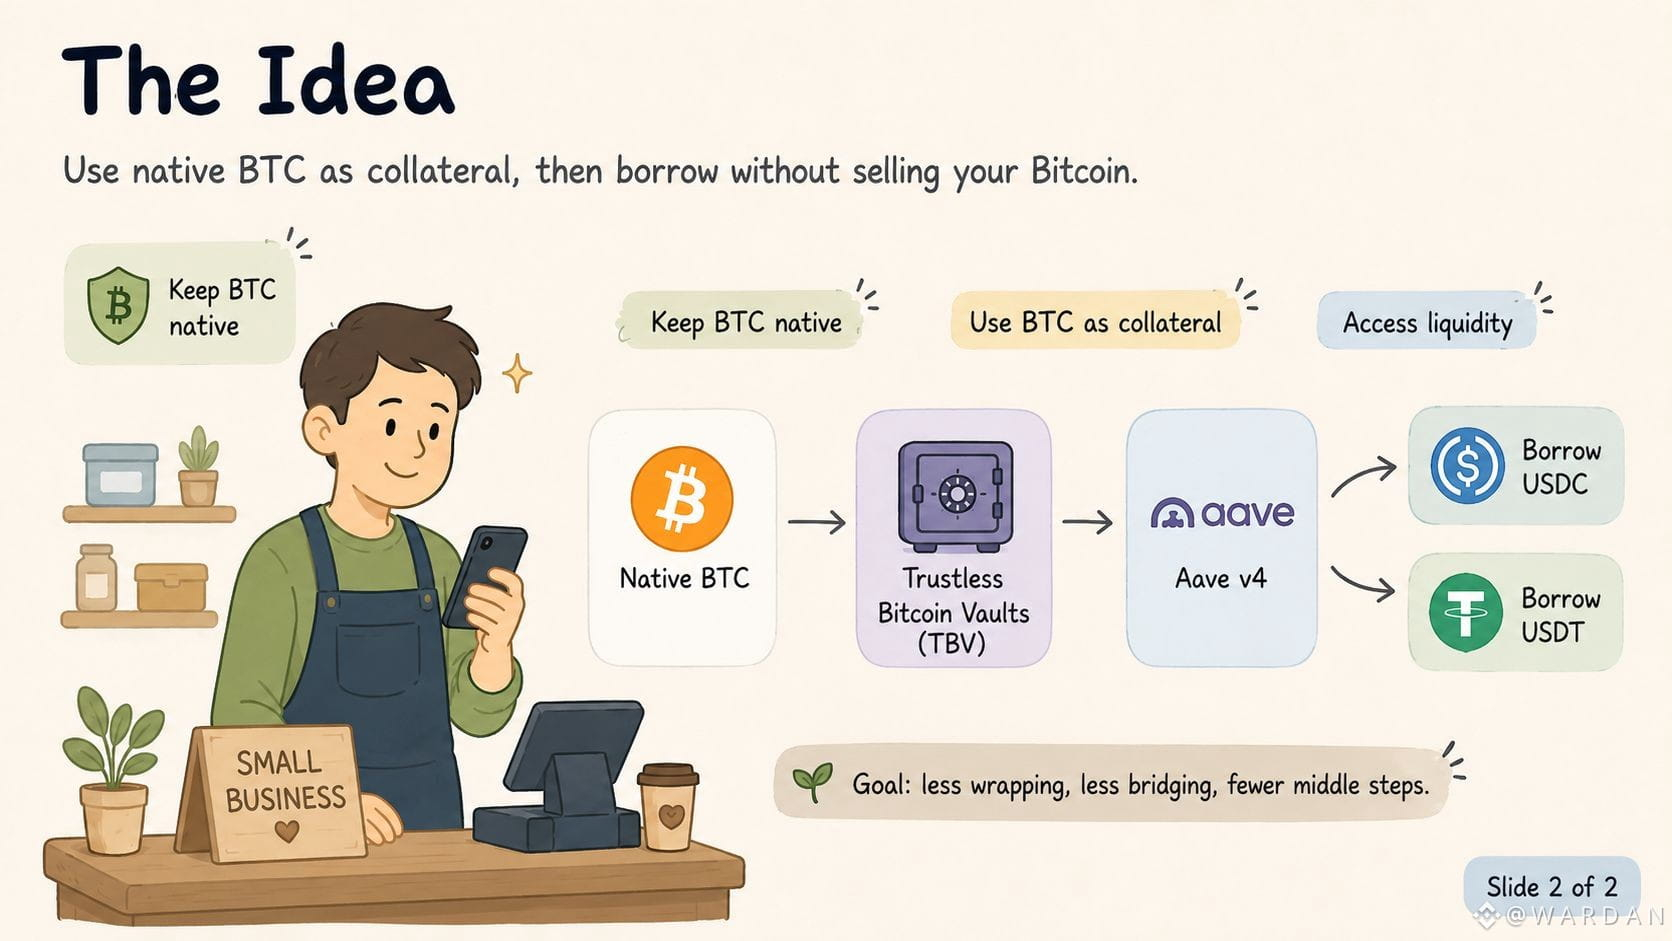
Je faisais défiler la page du testnet public de Babylon sur mon téléphone quand une petite question m’a arrêté : si l’emprunt adossé au Bitcoin existe déjà, qu’est-ce qui est réellement nouveau ici ? Je suis revenu sur le parcours, j’ai ouvert les liens du testnet, j’ai passé en revue les étapes, et la réponse est devenue plus claire. L’idée centrale n’est pas le prêt lui-même. L’idée centrale, c’est de conserver Bitcoin natif tout en l’utilisant comme garantie.
Un propriétaire de petite entreprise ferme sa boutique quand un fournisseur lui envoie un message pour demander un paiement le lendemain matin. La plupart de ses économies sont en Bitcoin. Il ne veut pas vendre, car il a l’intention de le conserver pendant des années, mais il lui faut quand même de l’argent à court terme. Il ouvre son portefeuille, vérifie le solde BTC, puis commence à chercher une solution. Très vite, il tombe sur du Bitcoin tokenisé (wrapped), des bridges, des dépositaires (custodians) et différents réseaux. Ce qui ressemblait à un prêt simple comporte maintenant plusieurs étapes en plus et plusieurs nouveaux éléments à apprivoiser en termes de confiance.
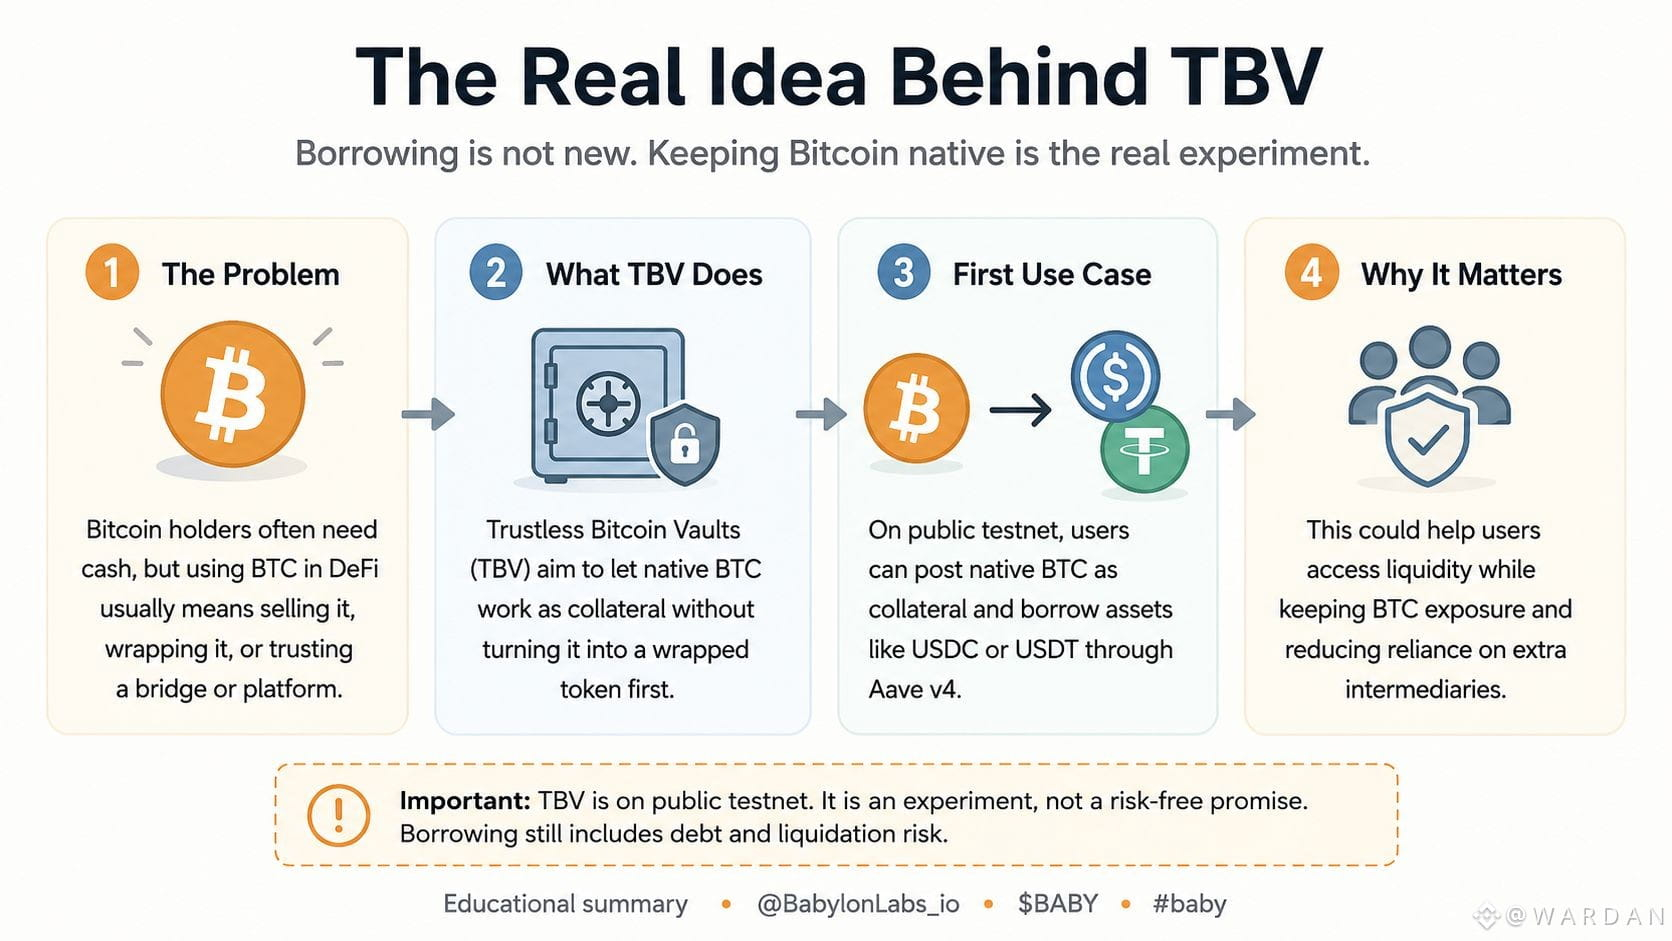
C’est le problème que Trustless Bitcoin Vaults (TBV) essaie de résoudre. TBV est conçu pour permettre au BTC natif de servir de garantie sans avoir besoin de le transformer d’abord en token enveloppé (wrapped) ni d’en confier le contrôle à un prêteur centralisé.
Le premier cas d’usage relie l’emprunt adossé à du Bitcoin natif avec Aave v4. Un utilisateur peut déposer du BTC natif comme garantie et emprunter des actifs pris en charge comme USDC ou USDT sur Ethereum. Le point important n’est pas seulement de recevoir des stablecoins. Cela existe déjà dans beaucoup de marchés de prêt. Le plus intéressant, c’est d’essayer d’atteindre cette liquidité tout en conservant la garantie sous forme de Bitcoin natif.
Le testnet public, c’est là que cette idée devient plus qu’une phrase bien formulée. L’utilisateur doit ouvrir l’application, réclamer des tokens de test, suivre les étapes d’emprunt, vérifier la transaction dans l’explorateur, et observer à quels moments le processus lui paraît clair ou au contraire confus.
TBV est encore sur le testnet, donc il ne faut pas le considérer comme terminé ou sans risque. Emprunter implique toujours une dette, des intérêts et un risque de liquidation. Mais la question derrière tout ça est forte : un détenteur de Bitcoin peut-il accéder à de la liquidité sans vendre son BTC, le tokeniser (wrapped), ou le confier à une entreprise centrale ?
C’est, pour moi, la partie la plus intéressante à suivre.
@babylonlabs_io $BABY #baby
Je faisais défiler la page du testnet public de Babylon sur mon téléphone quand une petite question m’a arrêté : si l’emprunt adossé au Bitcoin existe déjà, qu’est-ce qui est réellement nouveau ici ? Je suis revenu sur le parcours, j’ai ouvert les liens du testnet, j’ai passé en revue les étapes, et la réponse est devenue plus claire. L’idée centrale n’est pas le prêt lui-même. L’idée centrale, c’est de conserver Bitcoin natif tout en l’utilisant comme garantie.
Un propriétaire de petite entreprise ferme sa boutique quand un fournisseur lui envoie un message pour demander un paiement le lendemain matin. La plupart de ses économies sont en Bitcoin. Il ne veut pas vendre, car il a l’intention de le conserver pendant des années, mais il lui faut quand même de l’argent à court terme. Il ouvre son portefeuille, vérifie le solde BTC, puis commence à chercher une solution. Très vite, il tombe sur du Bitcoin tokenisé (wrapped), des bridges, des dépositaires (custodians) et différents réseaux. Ce qui ressemblait à un prêt simple comporte maintenant plusieurs étapes en plus et plusieurs nouveaux éléments à apprivoiser en termes de confiance.
C’est le problème que Trustless Bitcoin Vaults (TBV) essaie de résoudre. TBV est conçu pour permettre au BTC natif de servir de garantie sans avoir besoin de le transformer d’abord en token enveloppé (wrapped) ni d’en confier le contrôle à un prêteur centralisé.
Le premier cas d’usage relie l’emprunt adossé à du Bitcoin natif avec Aave v4. Un utilisateur peut déposer du BTC natif comme garantie et emprunter des actifs pris en charge comme USDC ou USDT sur Ethereum. Le point important n’est pas seulement de recevoir des stablecoins. Cela existe déjà dans beaucoup de marchés de prêt. Le plus intéressant, c’est d’essayer d’atteindre cette liquidité tout en conservant la garantie sous forme de Bitcoin natif.
Le testnet public, c’est là que cette idée devient plus qu’une phrase bien formulée. L’utilisateur doit ouvrir l’application, réclamer des tokens de test, suivre les étapes d’emprunt, vérifier la transaction dans l’explorateur, et observer à quels moments le processus lui paraît clair ou au contraire confus.
TBV est encore sur le testnet, donc il ne faut pas le considérer comme terminé ou sans risque. Emprunter implique toujours une dette, des intérêts et un risque de liquidation. Mais la question derrière tout ça est forte : un détenteur de Bitcoin peut-il accéder à de la liquidité sans vendre son BTC, le tokeniser (wrapped), ou le confier à une entreprise centrale ?
C’est, pour moi, la partie la plus intéressante à suivre.
@BabylonLabs_io $BABY #baby
Un propriétaire de petite entreprise ferme sa boutique quand un fournisseur lui envoie un message pour demander un paiement le lendemain matin. La plupart de ses économies sont en Bitcoin. Il ne veut pas vendre, car il a l’intention de le conserver pendant des années, mais il lui faut quand même de l’argent à court terme. Il ouvre son portefeuille, vérifie le solde BTC, puis commence à chercher une solution. Très vite, il tombe sur du Bitcoin tokenisé (wrapped), des bridges, des dépositaires (custodians) et différents réseaux. Ce qui ressemblait à un prêt simple comporte maintenant plusieurs étapes en plus et plusieurs nouveaux éléments à apprivoiser en termes de confiance.
C’est le problème que Trustless Bitcoin Vaults (TBV) essaie de résoudre. TBV est conçu pour permettre au BTC natif de servir de garantie sans avoir besoin de le transformer d’abord en token enveloppé (wrapped) ni d’en confier le contrôle à un prêteur centralisé.
Le premier cas d’usage relie l’emprunt adossé à du Bitcoin natif avec Aave v4. Un utilisateur peut déposer du BTC natif comme garantie et emprunter des actifs pris en charge comme USDC ou USDT sur Ethereum. Le point important n’est pas seulement de recevoir des stablecoins. Cela existe déjà dans beaucoup de marchés de prêt. Le plus intéressant, c’est d’essayer d’atteindre cette liquidité tout en conservant la garantie sous forme de Bitcoin natif.
Le testnet public, c’est là que cette idée devient plus qu’une phrase bien formulée. L’utilisateur doit ouvrir l’application, réclamer des tokens de test, suivre les étapes d’emprunt, vérifier la transaction dans l’explorateur, et observer à quels moments le processus lui paraît clair ou au contraire confus.
TBV est encore sur le testnet, donc il ne faut pas le considérer comme terminé ou sans risque. Emprunter implique toujours une dette, des intérêts et un risque de liquidation. Mais la question derrière tout ça est forte : un détenteur de Bitcoin peut-il accéder à de la liquidité sans vendre son BTC, le tokeniser (wrapped), ou le confier à une entreprise centrale ?
C’est, pour moi, la partie la plus intéressante à suivre.
@BabylonLabs_io $BABY #baby
1
152
·
--
Un moteur de risque peut échouer même lorsqu’il détecte correctement le danger.
C’est le test inconfortable pour @NewtonProtocol l et $NEWT
Imaginez qu’un coffre subisse un dépeg ou atteigne un seuil de baisse (drawdown). La politique constate le risque et commence à refuser des transactions. Très bien. Mais la vraie question est de savoir s’il peut distinguer une action qui augmente l’exposition d’une action qui la réduit.
Car « le risque est élevé » ne fait que décrire l’état actuel. Cela ne vous indique pas où la transaction suivante mènera le coffre.
Une règle de refus brutale peut bloquer les deux sens.
Cela crée un mode de défaillance étrange : le système reconnaît le danger, applique la règle à la lettre, et parvient pourtant à piéger le capital à l’intérieur de la condition contre laquelle il était censé le protéger.
C’est pourquoi la direction de l’action compte davantage que la simple détection brute du risque pour les stratégies automatisées.
La couche de politique doit évaluer non seulement ce qui ne va pas maintenant, mais aussi si l’intention proposée rend la position plus sûre ou pire. Augmenter l’exposition pendant un dépeg et sortir de cette exposition ne devraient pas recevoir la même réponse simplement parce que les deux transactions se produisent sous le même indicateur de risque.
Une règle de refus n’est pas une stratégie de sortie.
Pour Newton, le critère le plus difficile n’est pas la fiabilité avec laquelle des politiques peuvent dire « non ». C’est la capacité à dire : non, vous ne pouvez pas ajouter ce risque—mais oui, vous pouvez le quitter.
Cette nuance peut déterminer si des garde-fous programmables deviennent de réels contrôles institutionnels du risque, ou simplement des verrous très efficaces.
#Newt
Un moteur de risque peut échouer même lorsqu’il détecte correctement le danger.
C’est le test inconfortable pour @NewtonProtocol l et $NEWT
Imaginez qu’un coffre subisse un dépeg ou atteigne un seuil de baisse (drawdown). La politique constate le risque et commence à refuser des transactions. Très bien. Mais la vraie question est de savoir s’il peut distinguer une action qui augmente l’exposition d’une action qui la réduit.
Car « le risque est élevé » ne fait que décrire l’état actuel. Cela ne vous indique pas où la transaction suivante mènera le coffre.
Une règle de refus brutale peut bloquer les deux sens.
Cela crée un mode de défaillance étrange : le système reconnaît le danger, applique la règle à la lettre, et parvient pourtant à piéger le capital à l’intérieur de la condition contre laquelle il était censé le protéger.
C’est pourquoi la direction de l’action compte davantage que la simple détection brute du risque pour les stratégies automatisées.
La couche de politique doit évaluer non seulement ce qui ne va pas maintenant, mais aussi si l’intention proposée rend la position plus sûre ou pire. Augmenter l’exposition pendant un dépeg et sortir de cette exposition ne devraient pas recevoir la même réponse simplement parce que les deux transactions se produisent sous le même indicateur de risque.
Une règle de refus n’est pas une stratégie de sortie.
Pour Newton, le critère le plus difficile n’est pas la fiabilité avec laquelle des politiques peuvent dire « non ». C’est la capacité à dire : non, vous ne pouvez pas ajouter ce risque—mais oui, vous pouvez le quitter.
Cette nuance peut déterminer si des garde-fous programmables deviennent de réels contrôles institutionnels du risque, ou simplement des verrous très efficaces.
#Newt
C’est le test inconfortable pour @NewtonProtocol l et $NEWT
Imaginez qu’un coffre subisse un dépeg ou atteigne un seuil de baisse (drawdown). La politique constate le risque et commence à refuser des transactions. Très bien. Mais la vraie question est de savoir s’il peut distinguer une action qui augmente l’exposition d’une action qui la réduit.
Car « le risque est élevé » ne fait que décrire l’état actuel. Cela ne vous indique pas où la transaction suivante mènera le coffre.
Une règle de refus brutale peut bloquer les deux sens.
Cela crée un mode de défaillance étrange : le système reconnaît le danger, applique la règle à la lettre, et parvient pourtant à piéger le capital à l’intérieur de la condition contre laquelle il était censé le protéger.
C’est pourquoi la direction de l’action compte davantage que la simple détection brute du risque pour les stratégies automatisées.
La couche de politique doit évaluer non seulement ce qui ne va pas maintenant, mais aussi si l’intention proposée rend la position plus sûre ou pire. Augmenter l’exposition pendant un dépeg et sortir de cette exposition ne devraient pas recevoir la même réponse simplement parce que les deux transactions se produisent sous le même indicateur de risque.
Une règle de refus n’est pas une stratégie de sortie.
Pour Newton, le critère le plus difficile n’est pas la fiabilité avec laquelle des politiques peuvent dire « non ». C’est la capacité à dire : non, vous ne pouvez pas ajouter ce risque—mais oui, vous pouvez le quitter.
Cette nuance peut déterminer si des garde-fous programmables deviennent de réels contrôles institutionnels du risque, ou simplement des verrous très efficaces.
#Newt
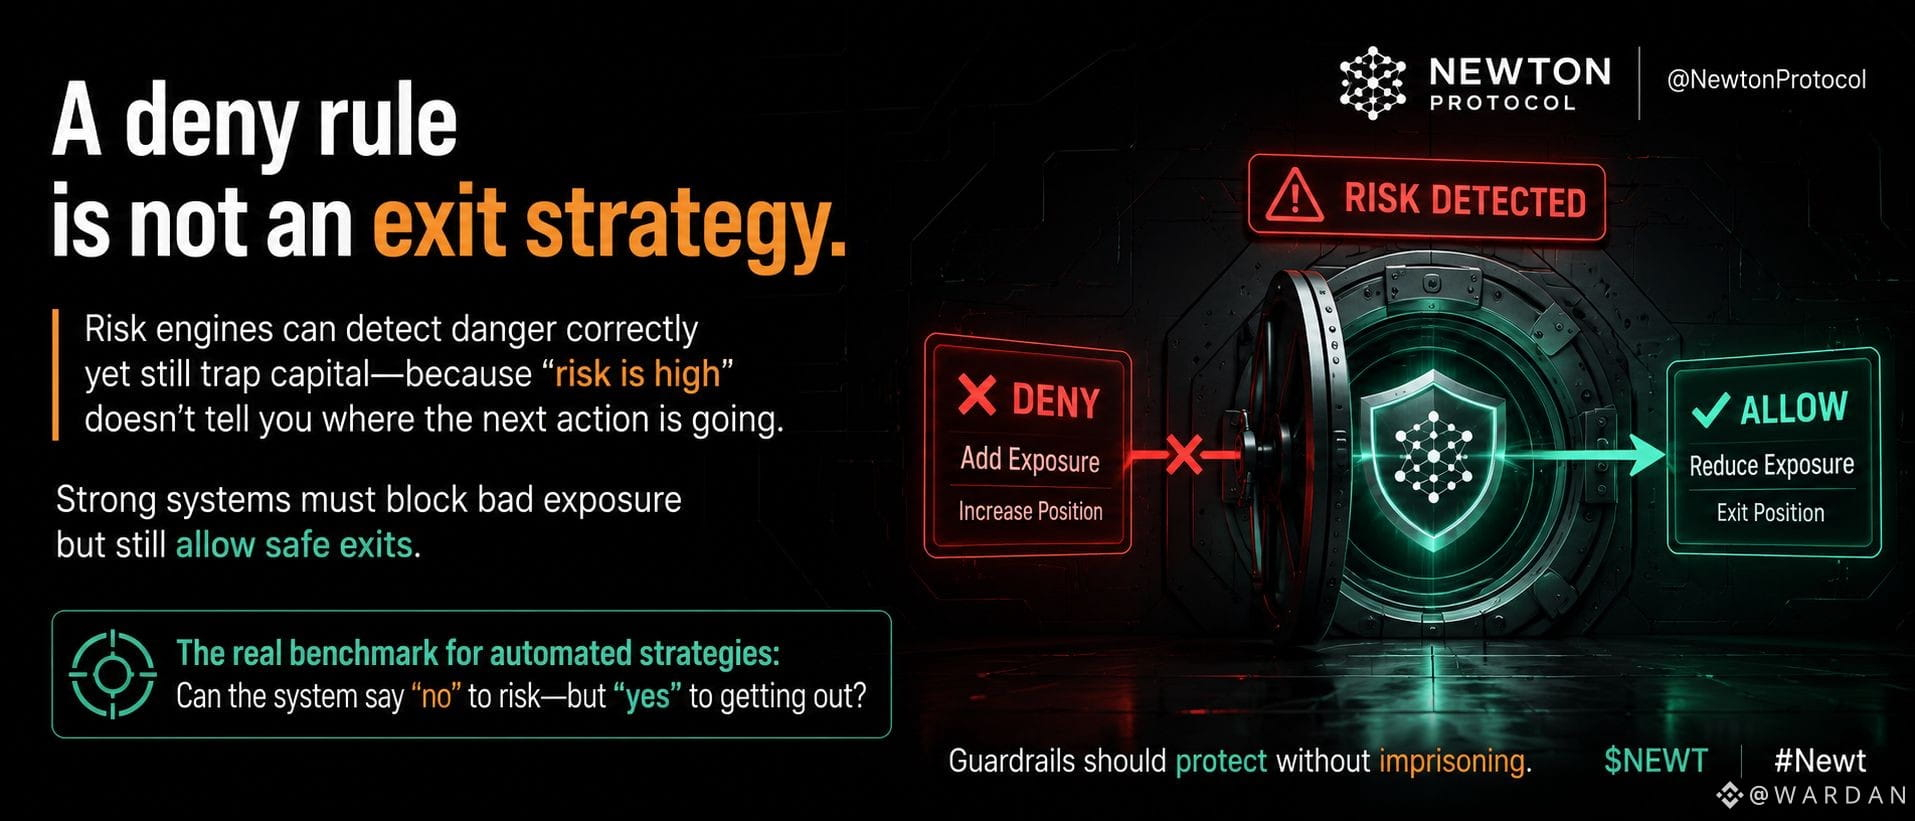
2
1
122
·
--
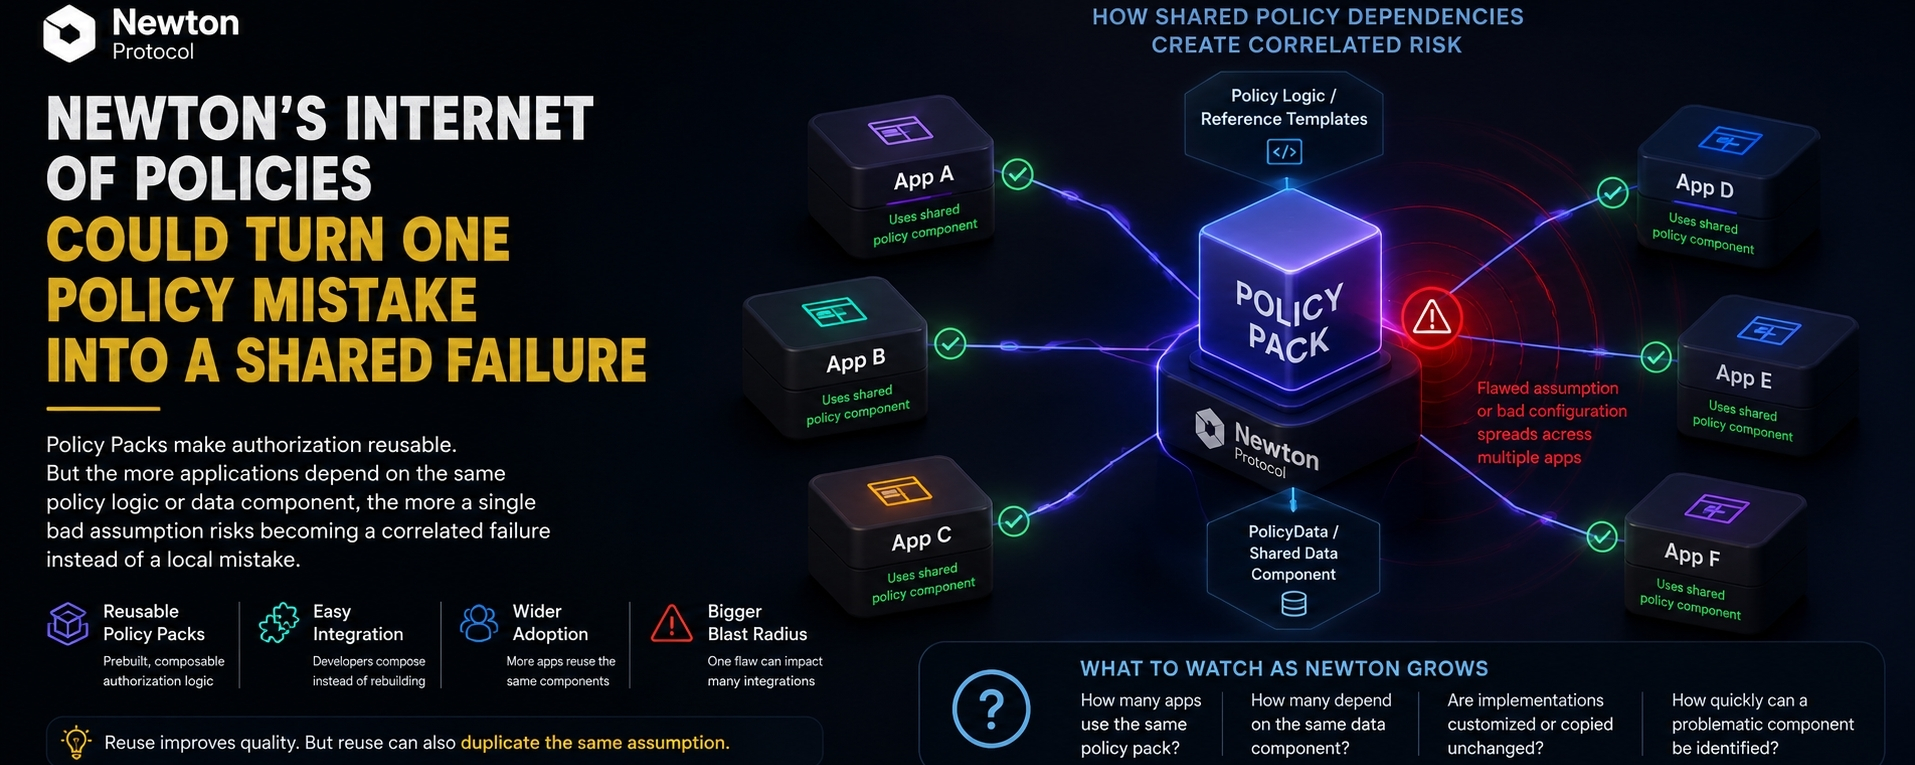
Article
Les Policy Packs de Newton pourraient devenir plus importants que les applications qui les utilisentLa partie de Newton qui m’a fait marquer une pause n’était pas un échec. C’était la commodité. Les Policy Packs sont utiles parce qu’un concepteur n’a pas besoin de recréer la même logique d’autorisation à chaque fois. Un composant de politique fonctionnel peut être réutilisé, combiné avec d’autres composants et intégré à une nouvelle application. Du point de vue d’un développeur, c’est exactement ce que devrait faire une bonne infrastructure.
Mais la commodité change le comportement.
Quand des développeurs trouvent un composant qui fonctionne déjà, beaucoup d’entre eux choisiront celui-ci. Ils gagnent du temps, réduisent leur propre charge de travail d’ingénierie et évitent de reconstruire des contrôles qui existent déjà. Un pack populaire peut progressivement devenir le choix normal, sans que personne n’ait formellement décidé qu’il devait devenir une norme.
Les Policy Packs de Newton pourraient devenir plus importants que les applications qui les utilisent
La partie de Newton qui m’a fait marquer une pause n’était pas un échec. C’était la commodité. Les Policy Packs sont utiles parce qu’un concepteur n’a pas besoin de recréer la même logique d’autorisation à chaque fois. Un composant de politique fonctionnel peut être réutilisé, combiné avec d’autres composants et intégré à une nouvelle application. Du point de vue d’un développeur, c’est exactement ce que devrait faire une bonne infrastructure.
Mais la commodité change le comportement.
Quand des développeurs trouvent un composant qui fonctionne déjà, beaucoup d’entre eux choisiront celui-ci. Ils gagnent du temps, réduisent leur propre charge de travail d’ingénierie et évitent de reconstruire des contrôles qui existent déjà. Un pack populaire peut progressivement devenir le choix normal, sans que personne n’ait formellement décidé qu’il devait devenir une norme.
Mais la commodité change le comportement.
Quand des développeurs trouvent un composant qui fonctionne déjà, beaucoup d’entre eux choisiront celui-ci. Ils gagnent du temps, réduisent leur propre charge de travail d’ingénierie et évitent de reconstruire des contrôles qui existent déjà. Un pack populaire peut progressivement devenir le choix normal, sans que personne n’ait formellement décidé qu’il devait devenir une norme.
4
1
225
·
--
Demain matin, pendant que je relisais le flux de consensus de Newton, j’ai noté trois lectures de prix légèrement différentes les unes à côté des autres. Au début, j’ai traité l’écart comme un bruit normal du marché. Mais une fois que Newton a converti ces lectures en une seule valeur médiane, le seuil « exact » de la politique a commencé à paraître moins simple.
Les opérateurs de Newton peuvent récupérer des valeurs numériques différentes. La Gateway calcule une médiane, vérifie si les lectures restent à l’intérieur de la tolérance configurée, puis fournit à la politique une valeur partagée unique à évaluer. Cela permet d’empêcher qu’une lecture retardée ou anormale ne contrôle la décision.
Cette conception est utile, mais la tolérance devient importante quand une règle de vault se trouve proche d’un prix étroit, d’une limite de risque, d’un levier, ou d’une frontière de dépeg. Dans ce cas, le résultat ne dépend pas seulement du seuil inscrit dans la politique, mais aussi de la mesure du désaccord que Newton autorise avant de créer la médiane.
Cela ne prouve pas que la tolérance par défaut de 10 % documentée par Newton est utilisée par chaque politique en production, ni que les autorisations actuelles sont inexactes. La tolérance est configurable et les valeurs en dehors de celle-ci peuvent faire échouer le consensus au lieu d’être acceptées.
Je ne jugerais pas une politique Newton uniquement en demandant quel oracle fournit les données. Je voudrais aussi savoir à quel point les lectures des opérateurs différaient, quelle tolérance a été choisie, et à quel point la médiane finale s’est approchée de la limite de la politique. Le consensus sur la médiane devient utile uniquement lorsque le désaccord autorisé correspond à la sensibilité de l’argent protégé.
@NewtonProtocol $NEWT #Newt
Demain matin, pendant que je relisais le flux de consensus de Newton, j’ai noté trois lectures de prix légèrement différentes les unes à côté des autres. Au début, j’ai traité l’écart comme un bruit normal du marché. Mais une fois que Newton a converti ces lectures en une seule valeur médiane, le seuil « exact » de la politique a commencé à paraître moins simple.
Les opérateurs de Newton peuvent récupérer des valeurs numériques différentes. La Gateway calcule une médiane, vérifie si les lectures restent à l’intérieur de la tolérance configurée, puis fournit à la politique une valeur partagée unique à évaluer. Cela permet d’empêcher qu’une lecture retardée ou anormale ne contrôle la décision.
Cette conception est utile, mais la tolérance devient importante quand une règle de vault se trouve proche d’un prix étroit, d’une limite de risque, d’un levier, ou d’une frontière de dépeg. Dans ce cas, le résultat ne dépend pas seulement du seuil inscrit dans la politique, mais aussi de la mesure du désaccord que Newton autorise avant de créer la médiane.
Cela ne prouve pas que la tolérance par défaut de 10 % documentée par Newton est utilisée par chaque politique en production, ni que les autorisations actuelles sont inexactes. La tolérance est configurable et les valeurs en dehors de celle-ci peuvent faire échouer le consensus au lieu d’être acceptées.
Je ne jugerais pas une politique Newton uniquement en demandant quel oracle fournit les données. Je voudrais aussi savoir à quel point les lectures des opérateurs différaient, quelle tolérance a été choisie, et à quel point la médiane finale s’est approchée de la limite de la politique. Le consensus sur la médiane devient utile uniquement lorsque le désaccord autorisé correspond à la sensibilité de l’argent protégé.
@NewtonProtocol $NEWT #Newt
Les opérateurs de Newton peuvent récupérer des valeurs numériques différentes. La Gateway calcule une médiane, vérifie si les lectures restent à l’intérieur de la tolérance configurée, puis fournit à la politique une valeur partagée unique à évaluer. Cela permet d’empêcher qu’une lecture retardée ou anormale ne contrôle la décision.
Cette conception est utile, mais la tolérance devient importante quand une règle de vault se trouve proche d’un prix étroit, d’une limite de risque, d’un levier, ou d’une frontière de dépeg. Dans ce cas, le résultat ne dépend pas seulement du seuil inscrit dans la politique, mais aussi de la mesure du désaccord que Newton autorise avant de créer la médiane.
Cela ne prouve pas que la tolérance par défaut de 10 % documentée par Newton est utilisée par chaque politique en production, ni que les autorisations actuelles sont inexactes. La tolérance est configurable et les valeurs en dehors de celle-ci peuvent faire échouer le consensus au lieu d’être acceptées.
Je ne jugerais pas une politique Newton uniquement en demandant quel oracle fournit les données. Je voudrais aussi savoir à quel point les lectures des opérateurs différaient, quelle tolérance a été choisie, et à quel point la médiane finale s’est approchée de la limite de la politique. Le consensus sur la médiane devient utile uniquement lorsque le désaccord autorisé correspond à la sensibilité de l’argent protégé.
@NewtonProtocol $NEWT #Newt
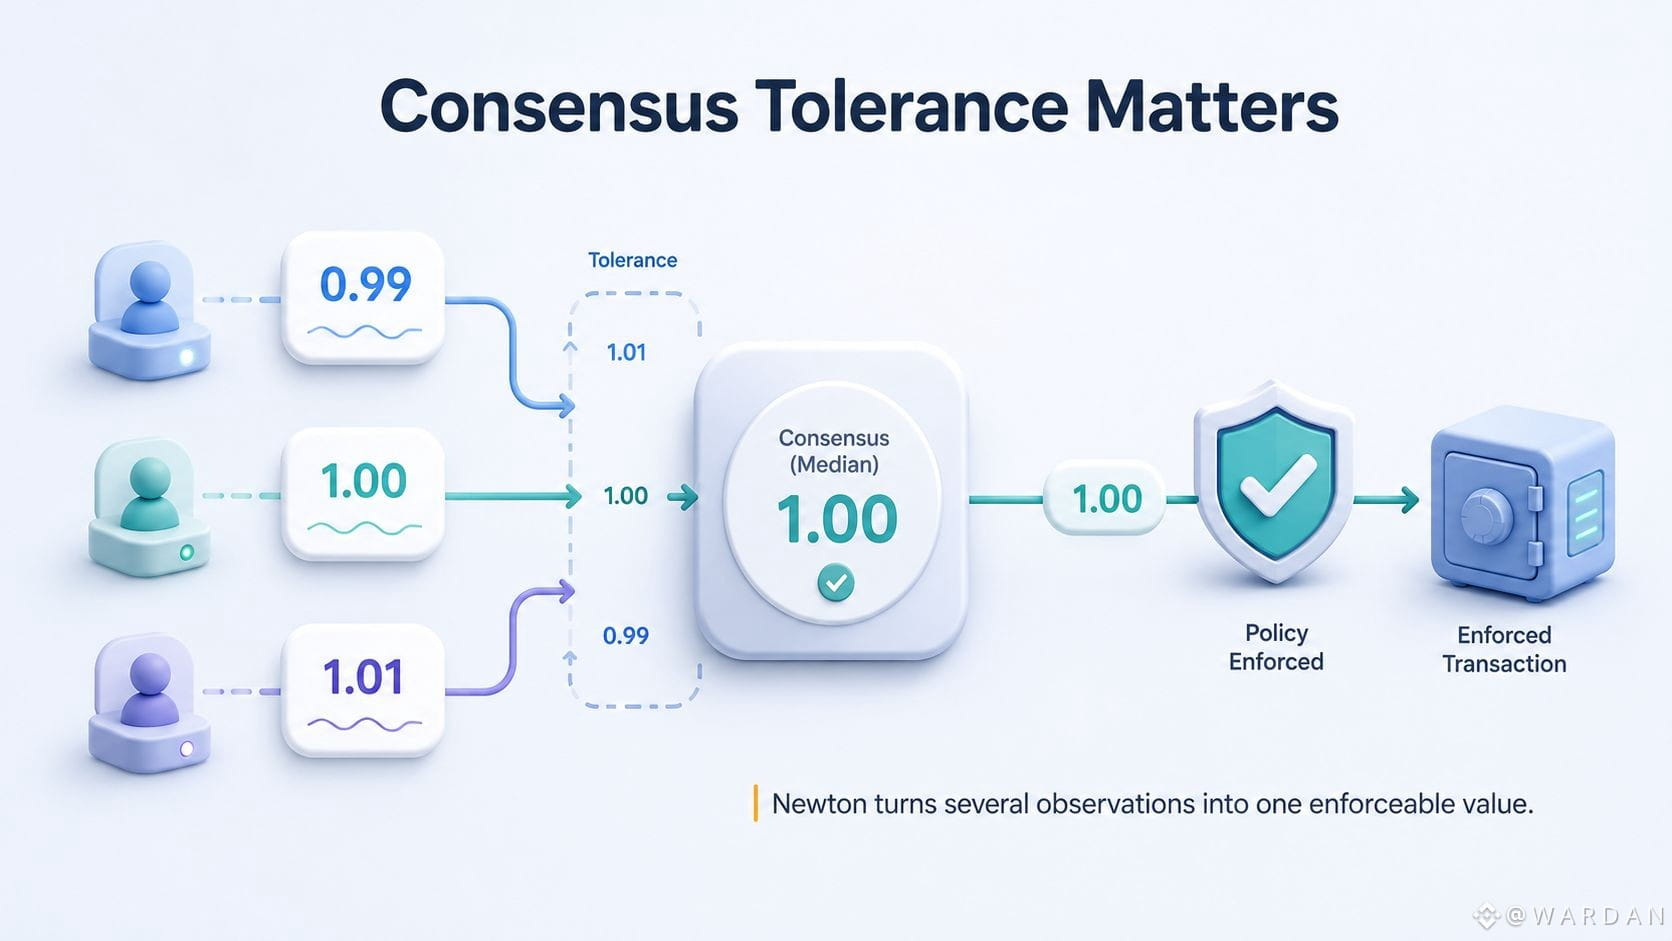
4
1
114
·
--
Article
Newton’s KYC Can Prove You Were Approved Without Proving Your ID Is Still ValidJe recopiais trois vérifications des identités de Newton dans mes notes lorsque leur différence est enfin devenue claire. L’une vérifiait si un utilisateur avait été approuvé. Une autre vérifiait si le document avait expiré. La troisième pouvait exiger que le document reste valide pendant une période minimale.
Au début, j’avais traité ces éléments comme différentes façons de poser la même question. Ils ne le sont pas.
Newton expose check_approved(), not_expired() et valid_for() comme des outils distincts pour le développeur de la politique. Le développeur décide quelles conditions doivent être remplies avant qu’un utilisateur puisse effectuer une action protégée.
Newton’s KYC Can Prove You Were Approved Without Proving Your ID Is Still Valid
Je recopiais trois vérifications des identités de Newton dans mes notes lorsque leur différence est enfin devenue claire. L’une vérifiait si un utilisateur avait été approuvé. Une autre vérifiait si le document avait expiré. La troisième pouvait exiger que le document reste valide pendant une période minimale.
Au début, j’avais traité ces éléments comme différentes façons de poser la même question. Ils ne le sont pas.
Newton expose check_approved(), not_expired() et valid_for() comme des outils distincts pour le développeur de la politique. Le développeur décide quelles conditions doivent être remplies avant qu’un utilisateur puisse effectuer une action protégée.
Au début, j’avais traité ces éléments comme différentes façons de poser la même question. Ils ne le sont pas.
Newton expose check_approved(), not_expired() et valid_for() comme des outils distincts pour le développeur de la politique. Le développeur décide quelles conditions doivent être remplies avant qu’un utilisateur puisse effectuer une action protégée.
7
4
179
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
CryptoSelloffTriggersMultipleWhaleLiquidations
159,037 vues
1,681 mentions
Les liquidations crypto dépassent les 2 milliards de dollars en 24 heures, 329 000 traders sont balayés
Binance News
·39 mentions J’aime
·50.1k vues
USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
147,099 vues
1,496 mentions
WillFOMCMinutesReinforceRateHikeExpectations?
41,589 vues
693 mentions